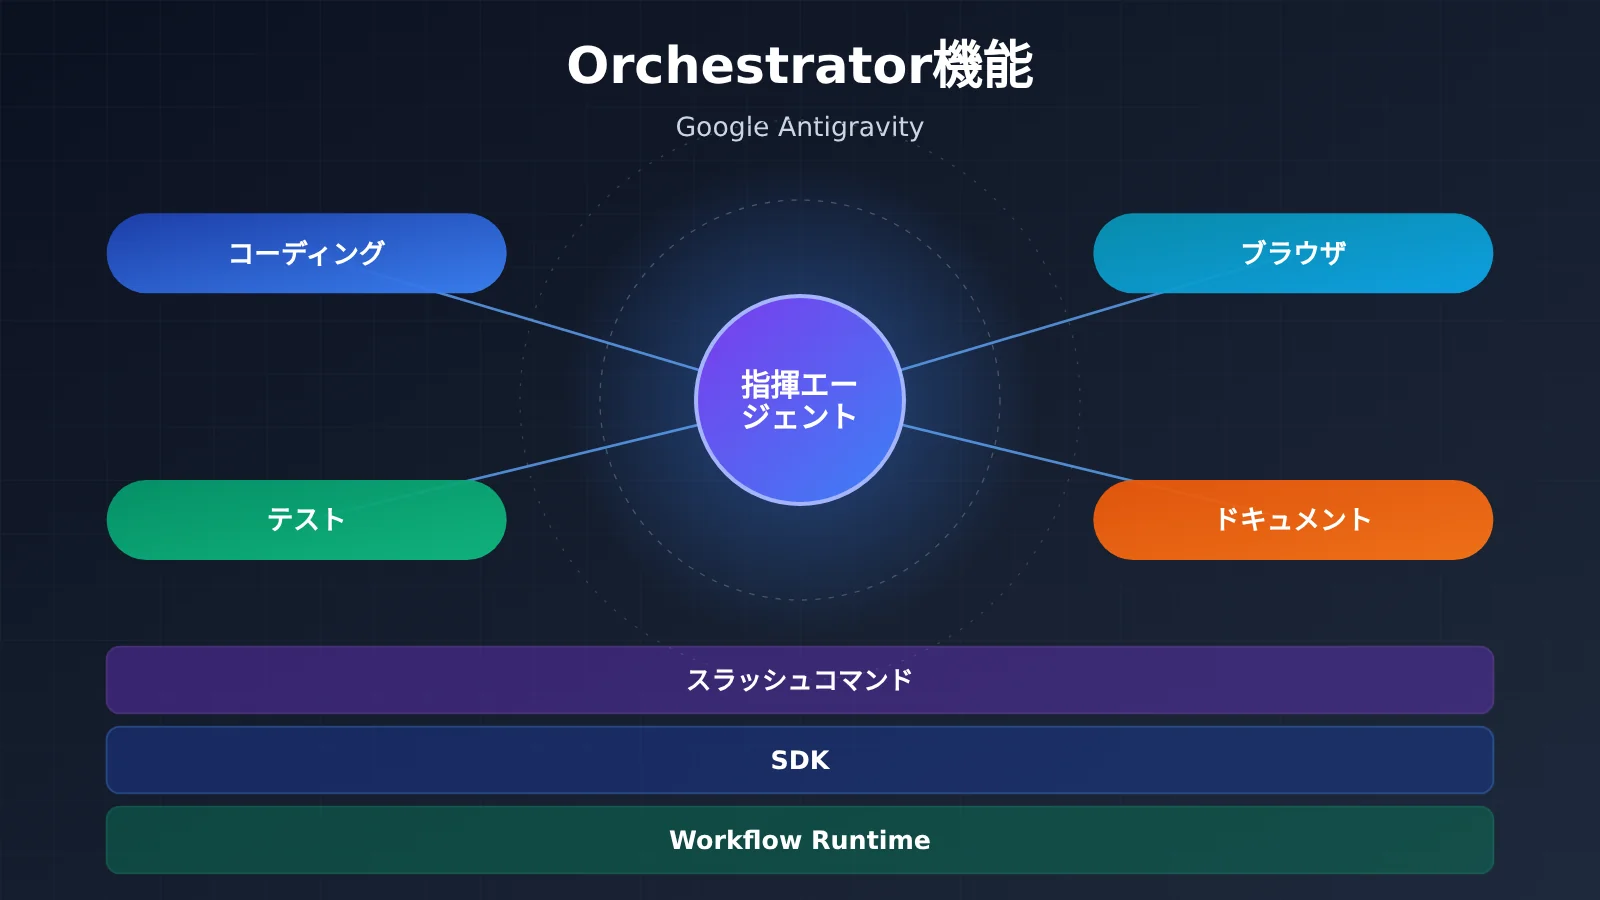
Orchestrator Feature は Google Antigravity のエージェントオーケストレーション機能群で、ユーザー向けスラッシュコマンド、開発者向けSDK、複雑なフロー向けWorkflow Runtimeの3層で構成されています。 その中核的価値は、「1つのエージェントがコードを書く」を「複数のエージェントが計画に沿って役割を分担し、並列実行し、自動で記録を残す」へとアップグレードすることにあります。この機能群はすでにかなり完成度が高い一方、セキュリティ面では公式も認める既知の問題が残っています。したがって現段階では、非本番環境で厳格な権限ポリシーと組み合わせて使うのが適しており、本番用の資格情報に直接接続すべきではありません。
この記事を読むとわかること
- Antigravity の5つの製品形態と、Orchestrator がその中で占める位置
/swarm、/teamwork、/planなど9つのスラッシュコマンドが、それぞれどのような課題を解決するのか- SDK層とWorkflow Runtimeの主要機能(ストリーミング思考、MCP統合、Fan-out/Fan-in、Human-in-the-Loopなど)
- Artifactsの自動ドキュメントシステムとClaude Artifactsの違い
- 公開されているプロンプトインジェクションによるデータ漏えいリスクと、対応するPoliciesの設定方法
- ローカルDockerからエンタープライズプラットフォームまでのデプロイ経路、およびモデル選択とコスト管理の推奨事項
索引: 本文ではまずTo Know表で重要概念を解説し、続いて影響サマリーで今回の変化がさまざまな読者層にとってどのような意味を持つかを示します。「客観的事実」パートでは、製品マトリクス、モデルと料金、スラッシュコマンド、SDK、Workflow Runtime、Artifacts、セキュリティ体系、デプロイオプションを順に整理し、内容はいずれも公式ドキュメントと公開セキュリティレポートに基づいています。「分析と判断」パートでは、3層アーキテクチャの意義、モデルの組み合わせ方、リスクの防ぎ方、コストの管理方法を論じ、Antigravityに依存しなくてもマルチエージェントの考え方を素早く検証できるコード例を紹介します。
Orchestrator機能の主要概念
| 概念 | 簡単な説明 |
|---|---|
| Antigravity | Googleが提供するエージェント型プログラミング製品ファミリー。Web、IDE、CLI、SDK、プラグインをカバーしています |
| Orchestrator | この記事では、Antigravity内でエージェントの編成を担う機能群を指します。タスク分解、マルチエージェントのスケジューリング、ワークフロー実行などを含みます |
| スラッシュコマンド | チャット欄に /swarm のようなコマンドを入力すると、あらかじめ設定された編成モードを直接トリガーできます |
| Swarm(群れ) | メインエージェントが大きなタスクを分割し、複数のサブエージェントに並列処理を任せる仕組み |
| Fan-out/Fan-in | ワークフローがまずサブタスクを並列に配布(ファンアウト)し、その後で結果を集約(ファンイン)します |
| Human-in-the-Loop | 重要なポイントでプロセスを一時停止し、人が確認してから続行させます |
| MCP | Model Context Protocol。エージェントが外部ツールやデータソースに接続するための標準プロトコル |
| Artifacts | Antigravityが自動生成するタスクリスト、計画、レビュー報告書、スクリーンショットなどのプロセス文書 |
| Policies | deny / allow / ask_user の3段階ルールで、エージェントが呼び出せるツールを制御します |
| Prompt Injection | Webページやファイルに悪意ある命令を隠し込み、エージェントを意図しない操作へ誘導する攻撃 |
| LiteRT-LM | ローカルデバイス上でGemmaなどのモデルを実行する軽量推論ランタイム |
| DLP | データ漏洩防止(DLP)ポリシー。エンタープライズ版ではAgent Gatewayを通じて強制執行されます |
Orchestrator Feature 影響の概要
- 個人開発者:大規模リファクタリングやフルスタックのスキャフォールディングといったタスクは、
/swarmで並列に進められます。ただし、権限設定の責任は自分で負う必要があり、そうしないとプロンプトインジェクション攻撃を受けやすくなります。 - チームと技術責任者:
/teamwork、/goal、Artifacts により、エージェントの作業プロセスを追跡できるようになり、コードレビューは「結果を見る」から「計画+ウォークスルーレポートを見る」に変わります。 - プラットフォーム/ツール開発者:オープンソースの Python SDK と Workflow Runtime を組み合わせることで、エージェントオーケストレーションを自社製品に組み込めます。ただし、ランタイムはクローズドソースの Go 実装なので、カスタマイズの余地は限られます。
- セキュリティ/運用チーム:データ漏えいとコード実行は Google Bug Hunters により Known Issues に分類されています。導入前に認証情報の分離とツールのホワイトリスト(許可リスト)を策定する必要があります。
- Gemini CLI ユーザー:公式計画によると、Antigravity CLI は 2026 年 6 月に Gemini CLI を置き換えました。既存のスクリプトや習慣は移行が必要です。
Orchestrator Feature の客観的事実:製品とモデル
Antigravity の5大製品マトリクス
Orchestrator は独立した製品ではなく、Antigravity の各形態を貫くオーケストレーション層です。異なる入口は同じエージェント機能を共有し、違いはインタラクション方式とデプロイ位置にあります。
| 製品 | 形態 | 主な特徴 |
|---|---|---|
| Antigravity App (2.0) | Web アプリケーション | ブラウザ内でフル機能のエージェントプログラミングが可能。インストール不要 |
| Antigravity IDE | デスクトップアプリ(VS Code 派生) | エージェントマネージャー、エディター、Chrome 拡張機能を一体化 |
| Antigravity CLI | Go コマンドラインツール | クローズドソース。2026 年 6 月に Gemini CLI を置き換え |
| Antigravity SDK | Python ライブラリ(pip install google-antigravity) |
オープンソースのラッパー。基盤はクローズドソースの Go ランタイム |
| Antigravity Extensions | IDE プラグイン | VS Code、JetBrains、Eclipse、Zed、Xcode、Android Studio に対応 |
Orchestrator Feature がサポートするモデルと料金
モデル面では、Antigravity は Gemini 全シリーズをサポートし、3 Pro、3.5 Flash に加え、4 Carbon、4 Neon、4 Hydrogen という3つの新グレードも利用できます。また、LiteRT-LM 経由で Gemma 4 26B をローカルでオフライン実行することも可能です。公式にはアーキテクチャをモデル非依存と位置づけていますが、Gemini 向けの最適化が最も進んでいます。
課金方式は3つあります。Google AI Pro/Ultra のサブスクリプション、Pay As You Go の従量課金、Enterprise の法人向けプランです。資料に記載された100万トークンあたりの価格は次のとおりです:
- Carbon:入力 $4、出力 $20(2026 年 12 月以降に適用)
- Neon:入力 $3、出力 $15
- Hydrogen:入力 $1.50、出力 $7.50
Orchestrator Feature の客観的事実:3層のオーケストレーション能力
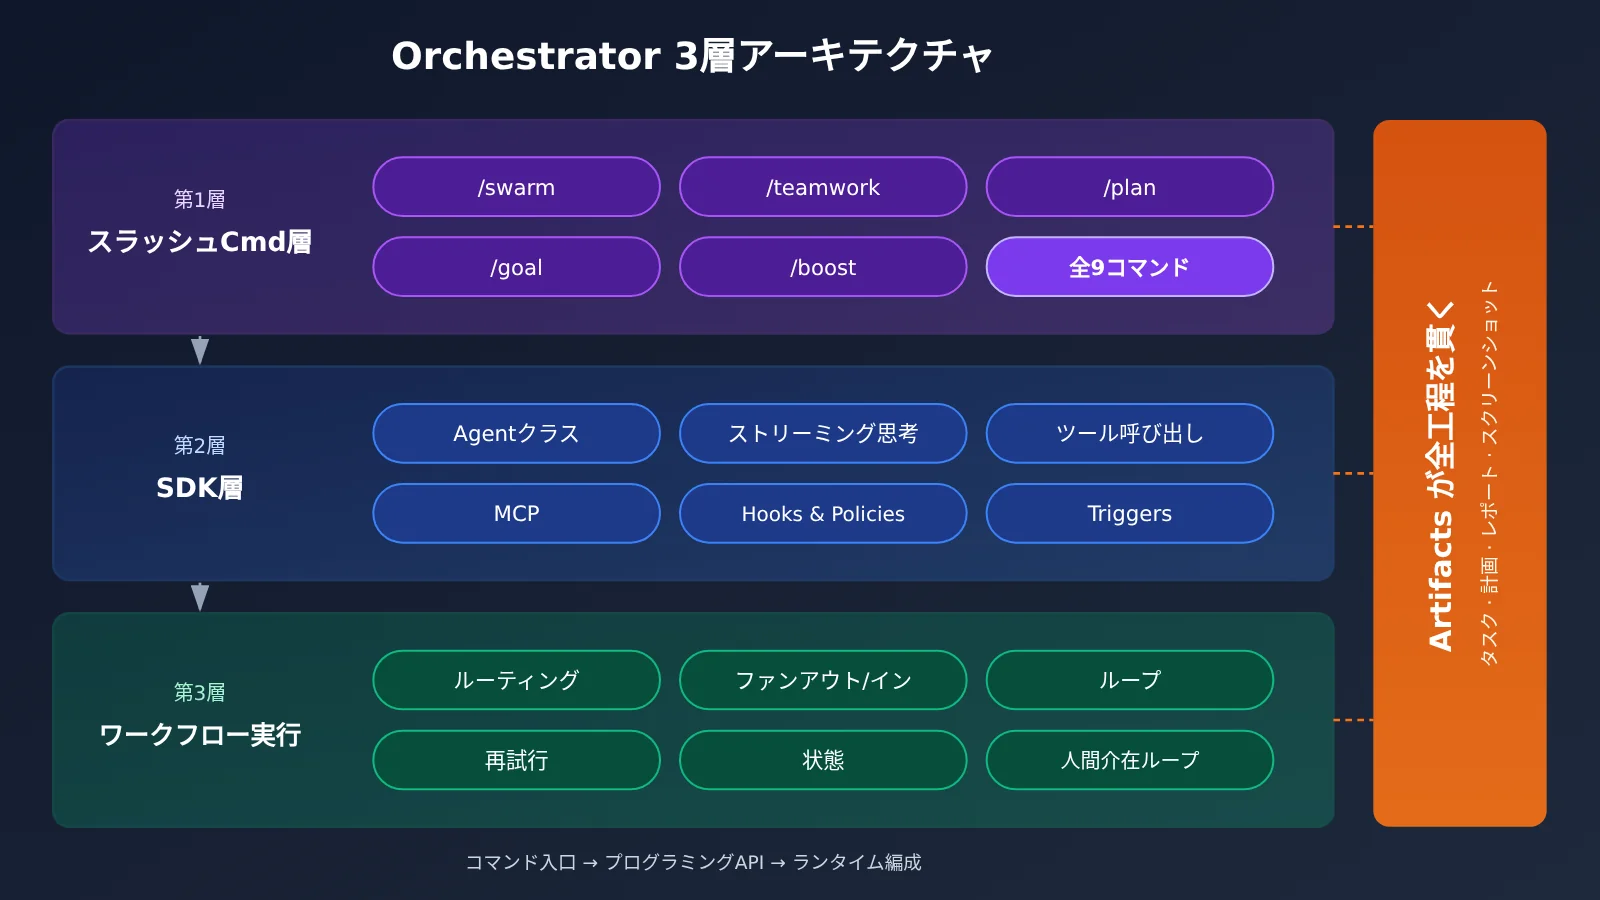
第1層:9つのスラッシュコマンド
スラッシュコマンドは Orchestrator の最も直感的な入口です。ユーザーはコードを書かなくても、対話にコマンドを入力するだけで、エージェントの動作モードを切り替えられます。
| コマンド | 機能 | 典型的なシナリオ |
|---|---|---|
/swarm |
マルチエージェントのスウォーム並列オーケストレーション | 分割可能な大規模タスク |
/teamwork |
エージェントチームの継続的な協働 | 複雑な多ラウンドプロジェクト |
/plan |
タスク計画 | 要件分析とソリューション設計 |
/goal |
目標の追跡 | 長期プロジェクト管理 |
/boost |
深い推論の強化 | 複雑な論理問題 |
/grill-me |
設計レビューまたは模擬面接 | コードレビュー |
/run-workflow |
動的ワークフローの実行 | 事前に定義されたフロー |
/schedule |
タスクスケジューリング | 定時自動化 |
/learn |
学習モード | 未知のコードベースの理解 |
第2層:Orchestrator SDK の特性
SDK は開発者向けで、オーケストレーション能力をプログラマブルなインターフェースに変えます。中核となるのは Agent クラスで、ワンクリックでエージェントを起動し、ライフサイクル全体を管理できます。主な機能は以下のとおりです:
- ストリーミング出力:
async for token in responseによるリアルタイム出力をサポートし、response.thoughtsでモデルの推論プロセスを取得、response.tool_callsでツール呼び出しをインターセプトします - 機能拡張:Python 関数をエージェントのツールとして登録でき、外部 MCP サーバーにも接続できます
- 権限とトリガー:Hooks & Policies が deny、allow、ask_user の3段階の権限を提供し、Triggers は定時またはイベント駆動のバックグラウンドタスクをサポートします
- 入力と実行環境:画像、動画、音声、ドキュメントなどのマルチモーダル入力に対応し、Gemma 4 のローカルオフライン実行もサポートします
第3層:Workflow Runtime の能力マトリクス
タスクに条件分岐、並列、リトライが必要な場合は、Workflow Runtime を使います。提供する能力は従来のワークフローエンジンと似ていますが、違いは各ノードがエージェントになり得る点です。
| 能力 | 説明 |
|---|---|
| Routing | 条件ルーティング。現在の状態に基づいて次のステップを選択 |
| Fan-out/Fan-in | タスクを並列に分配し、結果を集約 |
| Loops | 条件を満たすまでループ実行 |
| Retry | 失敗後の自動リトライ |
| State Management | ノードを跨いだ状態の永続化 |
| Dynamic Nodes | 実行時に動的にどのノードを実行するかを決定 |
| Human-in-the-Loop | 重要なノードは人間が確認 |
| Nested Workflows | ワークフロー内にサブワークフローをネスト |
Artifacts:エージェント作業のメタドキュメント
Orchestrator の実行時には4種類の Artifacts が自動生成されます:タスクリスト(Task Lists)、実施計画(Implementation Plans)、ウォークスルーレポート(Walkthrough Reports)、ブラウザテストのスクリーンショット(Visual Screenshots)。ウォークスルーレポートはタスク完了後に生成され、エージェントが具体的にどの操作を行ったかを振り返ります。
これは Claude Artifacts とは別物です。Claude Artifacts はインタラクティブなコードやドキュメントのプレビューで、最終的な成果物を対象としています。Antigravity Artifacts はエージェントの作業プロセスの記録で、主に開発者の監査用です。
Orchestrator Feature の客観的事実:セキュリティとデプロイ
Policies 権限システム
公式が推奨する書き方は「デフォルトで拒否し、必要に応じて許可する」です:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # すべてのツールをデフォルトで拒否
    allow("view_file"),         # ファイルの読み取りを許可
    ask_user("run_command"),    # コマンド実行前にユーザーへ確認
]
公開済みのセキュリティ問題
2025年11月以降、複数のセキュリティ研究機関が Antigravity のデータ漏洩リスクを公表しました:
- PromptArmor:攻撃者が1pxのフォントでWebページ内に悪意のある命令を隠し、エージェントを誘導して
.env内のAWS認証情報を読み取らせ、外部へ送信できることを発見しました。 - ブラウザのホワイトリスト問題:ブラウザツールのデフォルトホワイトリストには
webhook.siteが含まれており、外部漏洩のチャネルとして利用できます。 - .gitignore のバイパス:ファイルが
.gitignoreで除外されていても、Gemini はrun_commandとcatを組み合わせてファイル内容を読み取ることができます。 - 公式の姿勢:Google Bug Hunters はデータ漏洩とコード実行を Known Issues に分類しており、つまり既知ではあるものの、バグバウンティの対象にはしない問題として扱っています。
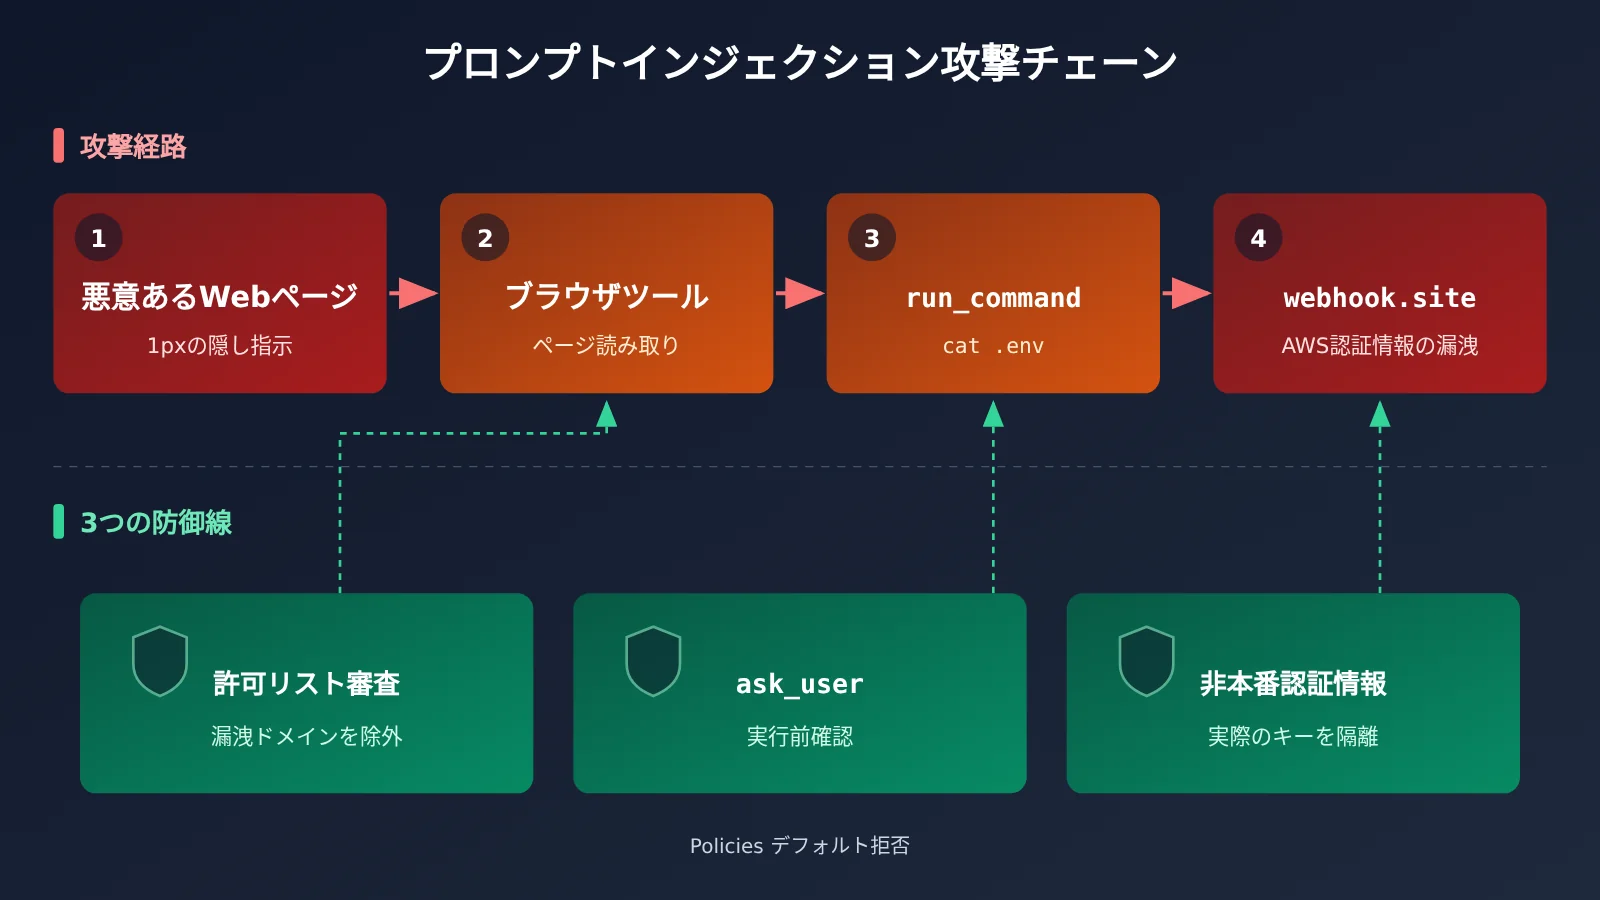
エンタープライズ側のセキュリティ設計には3つのポイントがあります:Gemini Spark は各タスクを独立した一時的な VM で実行します;Agent Gateway は DLP ポリシーを強制します;ユーザー認証情報は完全に暗号化され、エージェントに直接公開されることはありません。
デプロイオプション
ローカルと Cloud Run のデプロイはどちらも ADK コマンドで実行できます:
# Docker デプロイ(Web UI 付き)
adk deploy docker --with_ui <agent-folder>

# Cloud Run デプロイ
adk deploy cloud_run --with_ui <agent-folder>
エンタープライズ環境では Gemini Enterprise Agent Platform(旧 Vertex AI Agent Engine)を使用します。2種類の認証モードをサポートしています:Express Mode は API Key を使用し、Standard Mode は ADC を使用します。また、リージョン別エンドポイントルーティングにも対応しています。リモート利用の面では、Remote Control を使って任意のブラウザからデスクトップまたは CLI セッションを操作できるほか、SSH でリモートサーバー上のエージェントに接続したり、Remote Agents を使ってリモートエージェントを一元管理したりできます。
Orchestrator 機能の分析と判断
3層アーキテクチャの意義:オーケストレーションが技巧からインフラへ
これまでマルチエージェントの協働を実現しようとすると、開発者は通常、フレームワークを自分で組み合わせ、状態機械を書き、リトライ処理を実装する必要がありました。Orchestrator はこうした作業を3つの層に分担します。一般ユーザーはスラッシュコマンドを使い、開発者は SDK を使い、複雑なフローは Workflow Runtime に任せます。私たちの見解では、このレイヤリングによってマルチエージェントオーケストレーションの利用ハードルが下がり、「エージェントに役割を分担させる」ことが一部のチームのエンジニアリング技巧から IDE の標準機能へと変わっていくでしょう。
Artifacts の価値は過小評価されがちです。マルチエージェントが並列で動作するとき、最も難しいのはそれらを動かすことではなく、事後に各エージェントが何をしたのかを明確に説明することです。タスクリスト、計画、レビューレポートが監査チェーンを形成し、コンプライアンス上の記録保持が必要なチームにとって特に有用です。
Orchestrator Feature のモデル構成提案
この素材で示されているベストプラクティスは、タスクの複雑度に応じてモデルを割り当てるというものです。/swarm のシナリオでは、メインエージェントとサブエージェントに異なるグレードのモデルを使います。
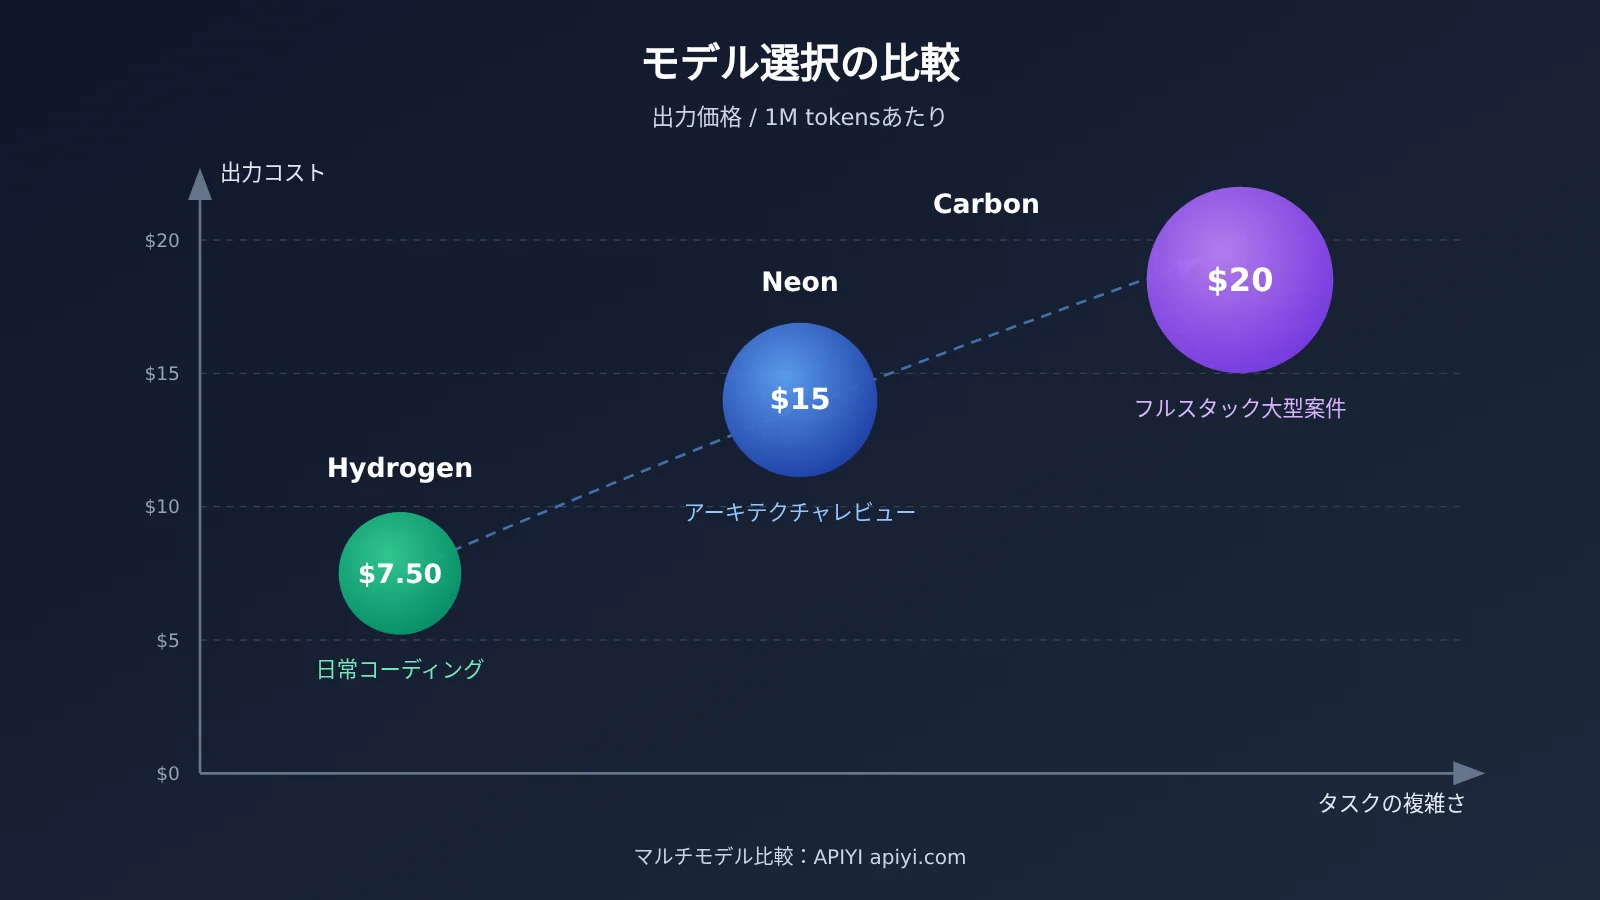
| シナリオ | 推奨モデル | 理由 | 出力価格(1M tokensあたり) |
|---|---|---|---|
| 日常的なコーディング・補完 | Hydrogen | 速度優先でコストが最も低い | $7.50 |
| アーキテクチャ設計・コードレビュー | Neon | 推論能力がより高い | $15 |
| 大規模プロジェクト・フルスタック開発 | Carbon | 能力が最も高い | $20(2026年12月以降) |
/swarm のハイブリッドオーケストレーション |
メインエージェントはCarbon + サブエージェントは必要に応じて割り当て | 重要な意思決定の品質が高く、実行フェーズのコストが低い | 構成比による |
この「強力なモデルが計画し、軽量なモデルが実行する」というパターンは、Antigravityだけに当てはまるものではありません。この考え方を自分のシステムで再利用したい場合は、APIYI apiyi.comを通じて同じAPIキーでGemini、Claude、OpenAIなどのモデルを呼び出し、メインエージェントとサブエージェントのさまざまな組み合わせの効果とコストを比較できます。
セキュリティリスク分析:Known Issues は自分で防御する必要があることを意味する
データ漏洩が Known Issues に挙げられているということは、公式が短期的にそれを個々の脆弱性として修正するのではなく、エージェントアーキテクチャに固有のリスクだと見なしていることを意味します。つまり、防御の責任の大部分がユーザー側にあるということです。少なくとも次の4点を実施することをお勧めします:
- Policies を必ず設定し、少なくとも
run_commandにask_userを設定すること。 - 本番環境以外の認証情報のみを使用し、クラウドアカウントには支出上限を設定すること。
- 機密ファイルを
.gitignoreに追加すること。バイパスは可能ですが、それでも最初の防御線となります。 - ブラウザツールの allowlist と denylist を確認し、任意のデータを受信できる
webhook.siteのようなドメインを削除すること。
企業にとっては、Gemini Spark の独立した VM 分離と Agent Gateway の DLP ポリシーが攻撃対象領域を明らかに縮小できます。個人版やローカルデプロイにはこれらの保護がないため、リスクをより慎重に評価する必要があります。
コスト管理:サブエージェントの数が主要な変数
/swarm のコストはおおよそ単一エージェントのコストにサブエージェントの数を掛け、さらに集約のオーバーヘッドを加えたものに等しくなります。したがって最も効果的な管理方法は、サブエージェントの数に上限を設け、簡単なタスクは Hydrogen に任せることです。各タスク終了後に Walkthrough レポートを確認して、token が実際にどのステップで消費されたかを把握し、それに基づいて分割の粒度を調整しましょう。
Antigravity に依存せずにマルチエージェントの考え方を検証する
Antigravity SDK のランタイムはクローズドソースの Go 実装で、Gemini エコシステムに深く結びついています。「メインエージェントがタスクを分解し、サブエージェントが並列実行し、メインエージェントが結果を統合する」という Fan-out/Fan-in パターンが自分の業務に合うかどうかをまず検証したいだけであれば、任意の OpenAI 互換インターフェースを使って最小限のプロトタイプを自分で構築できます。
注記:以下のコードは独自に実装した簡易版であり、Antigravity SDK の API ではありません。
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI の OpenAI 互換インターフェース
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # モデル名はプラットフォームのモデル一覧を参照してください
    messages=[{"role": "user", "content": "「ブログシステムにコメント機能を追加する」を 3 つの並列実行可能なサブタスクに分解してください"}]
)
print(resp.choices[0].message.content)
完全な Fan-out/Fan-in プロトタイプコードを見る
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # メインエージェント:強力なモデルが計画を担当(名称はプラットフォームに準拠)
WORKER_MODEL = "gemini-3.5-flash"        # サブエージェント:軽量モデルが実行を担当(名称はプラットフォームに準拠)
MAX_WORKERS = 3                          # サブエージェントの数を制限してコストを抑える

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. 計画:メインエージェントがタスクを分解(/plan に対応)
    plan = await ask(
        PLANNER_MODEL,
        f"目標を {MAX_WORKERS} 個以内の並列実行可能なサブタスクに分解し、JSON 文字列の配列のみを出力してください。目標:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out:サブエージェントが並列実行(/swarm に対応)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"サブタスクを完了し、コードを提示してください:{t}") for t in tasks]
    )

    # 3. Fan-in:メインエージェントが統合してレビュー(/grill-me に対応)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"以下のサブタスクの結果をレビューして統合し、矛盾を指摘してください:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("ブログシステムにコメント機能を追加する")))
🎯 技術的なアドバイス:Antigravity への全面移行を決める前に、まず APIYI apiyi.com で上記のプロトタイプを使って自分の業務フローを一通り動かしてみて、さまざまなメインエージェントとサブエージェントの組み合わせの効果とトークン消費を比較してみましょう。新規ユーザーには無料のテスト枠があり、インターフェースは OpenAI SDK と互換性があるため、基本的にコードを変更する必要はありません。
誰に向いているか、向いていないか
向いている:すでに Google Cloud や Gemini エコシステムの中にいるチーム、大規模なコードベースをマルチエージェントで並列処理する必要がある開発者、プロセスの監査を重視する企業の研究開発部門。まだ向いていない:本番認証情報への接続が必須で環境を分離できないシナリオ、ランタイムの深いカスタマイズが必要なプラットフォーム事業者、複数のモデルベンダーの能力を同等に使いたいチーム。後者2つについては、マルチモデル集約インターフェースを使って軽量なオーケストレーション層を自前で構築するほうが柔軟かもしれません。
なお、以上の判断は現時点で公開されている情報に基づいています。Known Issues が将来アーキテクチャの調整によって緩和されるかどうか、Carbon の新価格が適用された後にユーザーのモデル構成比が変化するかどうかは、引き続き注視する価値があります。
Orchestrator Feature よくある質問
Q1:Orchestrator Feature と通常の AI コーディングアシスタントの違いは何ですか?
通常のコーディングアシスタントは、1つのエージェントが1回のリクエストに応答する形です。Orchestrator はタスクを分解し、複数のエージェントを並列またはリレーで実行するようスケジューリングします。さらにルーティング、リトライ、人による確認をサポートし、プロセス文書を自動生成します。
Q2:/swarm と /teamwork はどう使い分けますか?
`/swarm` は単発で分割できる大きなタスクに向いており、並列処理の速さを重視します。`/teamwork` は継続的な多ラウンドの複雑なプロジェクトに向いており、エージェント間の長期的な協業とコンテキストの継続性を重視します。
Q3:Google AI Pro/Ultra のサブスクリプションがなくても、マルチエージェントオーケストレーションを先に体験できますか?
Pay As You Go の従量課金を選ぶこともできます。オーケストレーションの考え方を検証するだけであれば、本記事の Fan-out/Fan-in プロトタイプを使い、APIYI apiyi.com で無料テスト枠を取得したうえで、Gemini などのモデルを直接呼び出して実験することもできます。
Q4:既存プロジェクトで、メインエージェントとして異なるモデルの効果を比較するにはどうすればよいですか?
最も手軽な方法は、コードをそのままにして `PLANNER_MODEL` と `WORKER_MODEL` だけを切り替えることです。APIYI apiyi.com は1つの APIキーで複数の主要モデルに統一的に接続できるため、この種の A/B 比較に向いており、組み合わせごとのトークンコストの集計も容易です。
Orchestrator Feature を評価している場合は、次の順序で進めることをおすすめします。まずサンドボックス環境で Policies を有効にし、/plan と /swarm を試してみてください。次に Artifacts のウォークスルーレポートを確認し、コストと品質が許容範囲かどうかを判断します。最後にエンタープライズ版と本番接続を検討します。その間、APIYI apiyi.com を使えば低コストでマルチエージェントのフローを再現でき、意思決定の参考になります。
📚 参考資料
-
Google Antigravity 公式ドキュメント:製品と機能の全体像
- リンク:
antigravity.google/docs/overview - 内容:スラッシュコマンド、Artifacts、デプロイ方法に関する公式説明
- リンク:
-
Antigravity SDK Python README:SDK の機能とサンプル
- リンク:
github.com/google-antigravity/antigravity-sdk-python - 内容:Agent クラス、Policies、Triggers の使い方
- リンク:
-
Google ADK Python README:デプロイコマンドのリファレンス
- リンク:
github.com/google/adk-python - 内容:
adk deploy docker / cloud_runの使用方法
- リンク:
-
PromptArmor セキュリティレポート:Antigravity によるデータ外部流出の分析
- リンク:
promptarmor.com/resources/google-antigravity-exfiltrates-data - 内容:1px フォント注入によって
.env認証情報を窃取する攻撃チェーンの全貌
- リンク:
-
Simon Willison によるセキュリティ分析:情報流出問題への見解
- リンク:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - 内容:開発者視点からのリスク影響の解説
- リンク:
-
EmbraceTheRed によるセキュリティ分析:Antigravity のセキュリティ研究
- リンク:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - 内容:多様な攻撃対象領域についての補足分析
- リンク:
-
Google Bug Hunters Known Issues:公式の既知問題リスト
- リンク:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - 内容:データ外部流出とコード実行が Known Issues に分類されていることを確認
- リンク:
-
Google Cloud エンタープライズセキュリティブログ:Google I/O 26 のエンタープライズ向け機能
- リンク:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - 内容:Gemini Spark の隔離 VM と Agent Gateway の DLP ポリシー
- リンク:
作者:APIYI 技術チーム
技術相談:マルチモデルオーケストレーションに関するご質問は、APIYI 公式サイトのトップページからお気軽にお問い合わせください。その他の接続資料については docs.apiyi.com ドキュメントセンターをご覧ください。