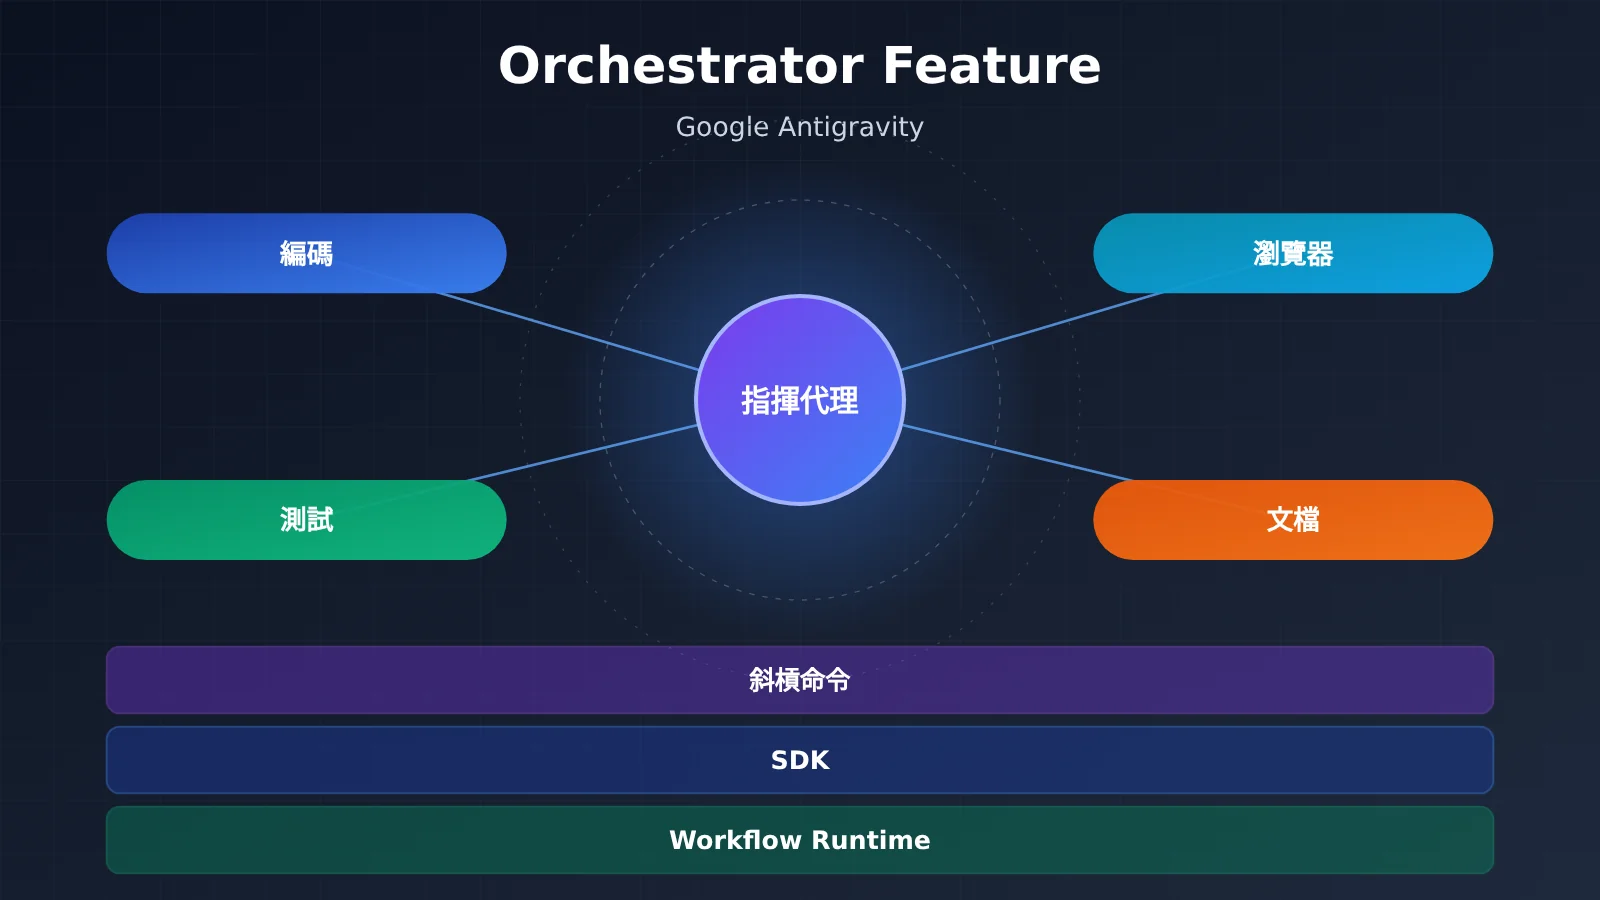
Orchestrator Feature 是 Google Antigravity 的代理編排能力集合,分爲三層:面向用戶的斜槓命令、面向開發者的 SDK、面向複雜流程的 Workflow Runtime。 它的核心價值是把“一個代理寫代碼”升級爲“多個代理按計劃分工、並行執行、自動留檔”。這套能力已經比較完整,但安全層面仍有官方承認的已知問題。因此,現階段更適合在非生產環境中配合嚴格的權限策略使用,不應直接接入生產憑證。
您讀完此文能瞭解到什麼?
- Antigravity 五大產品形態,以及 Orchestrator 在其中所處的位置
/swarm、/teamwork、/plan等 9 個斜槓命令分別解決什麼問題- SDK 層和 Workflow Runtime 的關鍵能力,例如流式思考、MCP 集成、Fan-out/Fan-in、Human-in-the-Loop
- Artifacts 自動文檔系統和 Claude Artifacts 的區別
- 已公開的 Prompt Injection 數據外泄風險,以及對應的 Policies 配置方法
- 從本地 Docker 到企業平臺的部署路徑,以及模型選擇和成本控制建議
索引: 正文先用 To Know 表解釋關鍵概念,再用影響速覽說明這次變化對不同人羣的意義。「客觀事實」部分依次整理產品矩陣、模型與定價、斜槓命令、SDK、Workflow Runtime、Artifacts、安全體系和部署選項,內容均以官方文檔與公開安全報告爲依據。「分析判斷」部分討論三層架構的意義、模型怎麼搭配、風險如何防範、成本如何控制,並給出不依賴 Antigravity 也能快速驗證多代理思路的代碼示例。
Orchestrator Feature 關鍵概念 To Know
| 概念 | 簡要解釋 |
|---|---|
| Antigravity | Google 推出的代理式編程產品家族,覆蓋 Web、IDE、CLI、SDK 和插件 |
| Orchestrator | 本文中指 Antigravity 內負責代理編排的能力集合,包括任務拆解、多代理調度和工作流運行 |
| 斜槓命令 | 在對話框中輸入 /swarm 這類指令,直接觸發預設的編排模式 |
| Swarm(蜂羣) | 一個主代理把大任務拆開,交給多個子代理並行處理 |
| Fan-out/Fan-in | 工作流先並行分發子任務(扇出),再彙總結果(扇入) |
| Human-in-the-Loop | 在關鍵節點暫停流程,由人確認後再繼續 |
| MCP | Model Context Protocol,讓代理連接外部工具和數據源的標準協議 |
| Artifacts | Antigravity 自動生成的任務列表、計劃、走查報告和截圖等過程文檔 |
| Policies | 用 deny / allow / ask_user 三級規則控制代理可調用的工具 |
| Prompt Injection | 在網頁或文件中藏入惡意指令,誘導代理執行非預期操作 |
| LiteRT-LM | 在本地設備上運行 Gemma 等模型的輕量推理運行時 |
| DLP | 數據防泄漏策略,企業版通過 Agent Gateway 強制執行 |
Orchestrator Feature 影響速覽
- 個人開發者:大型重構、全棧腳手架這類任務可以交給
/swarm並行完成。同時要自己承擔權限配置的責任,否則容易受到 Prompt Injection 攻擊。 - 團隊與技術負責人:
/teamwork、/goal和 Artifacts 讓代理工作過程有據可查,代碼審查從“看結果”變成“看計劃 + 看走查報告”。 - 平臺與工具開發者:開源的 Python SDK 加上 Workflow Runtime,可以把代理編排嵌入自家產品。不過運行時是閉源 Go 實現,可定製空間有限。
- 安全與運維團隊:數據外泄和代碼執行已被 Google Bug Hunters 列爲 Known Issues,需要在接入前制定憑證隔離和工具白名單方案。
- Gemini CLI 用戶:按官方規劃,Antigravity CLI 已於 2026 年 6 月取代 Gemini CLI,原有腳本和習慣需要遷移。
Orchestrator Feature 客觀事實:產品與模型
Antigravity 五大產品矩陣
Orchestrator 不是一個獨立產品,而是貫穿 Antigravity 各個形態的編排層。不同入口共享同一套代理能力,區別在於交互方式和部署位置。
| 產品 | 形態 | 關鍵特性 |
|---|---|---|
| Antigravity App (2.0) | Web 應用 | 瀏覽器內全功能代理編程,免安裝 |
| Antigravity IDE | 桌面應用(VS Code 分支) | 代理管理器、編輯器、Chrome 擴展三合一 |
| Antigravity CLI | Go 命令行工具 | 閉源,2026 年 6 月取代 Gemini CLI |
| Antigravity SDK | Python 庫(pip install google-antigravity) |
開源封裝,底層是閉源 Go 運行時 |
| Antigravity Extensions | IDE 插件 | 支持 VS Code、JetBrains、Eclipse、Zed、Xcode、Android Studio |
Orchestrator Feature 支持的模型與定價
模型層面,Antigravity 支持 Gemini 全系列,包括 3 Pro、3.5 Flash,以及 4 Carbon、4 Neon、4 Hydrogen 三個新檔位。它也支持通過 LiteRT-LM 在本地離線運行 Gemma 4 26B。官方把架構定位爲模型無關,但對 Gemini 的優化最深。
計費有三種方式:Google AI Pro/Ultra 訂閱、Pay As You Go 按量付費、Enterprise 企業版。素材給出的每百萬 tokens 價格如下:
- Carbon:輸入 $4、輸出 $20(自 2026 年 12 月後執行)
- Neon:輸入 $3、輸出 $15
- Hydrogen:輸入 $1.50、輸出 $7.50
Orchestrator Feature 客觀事實:三層編排能力
第一層:9 個斜槓命令
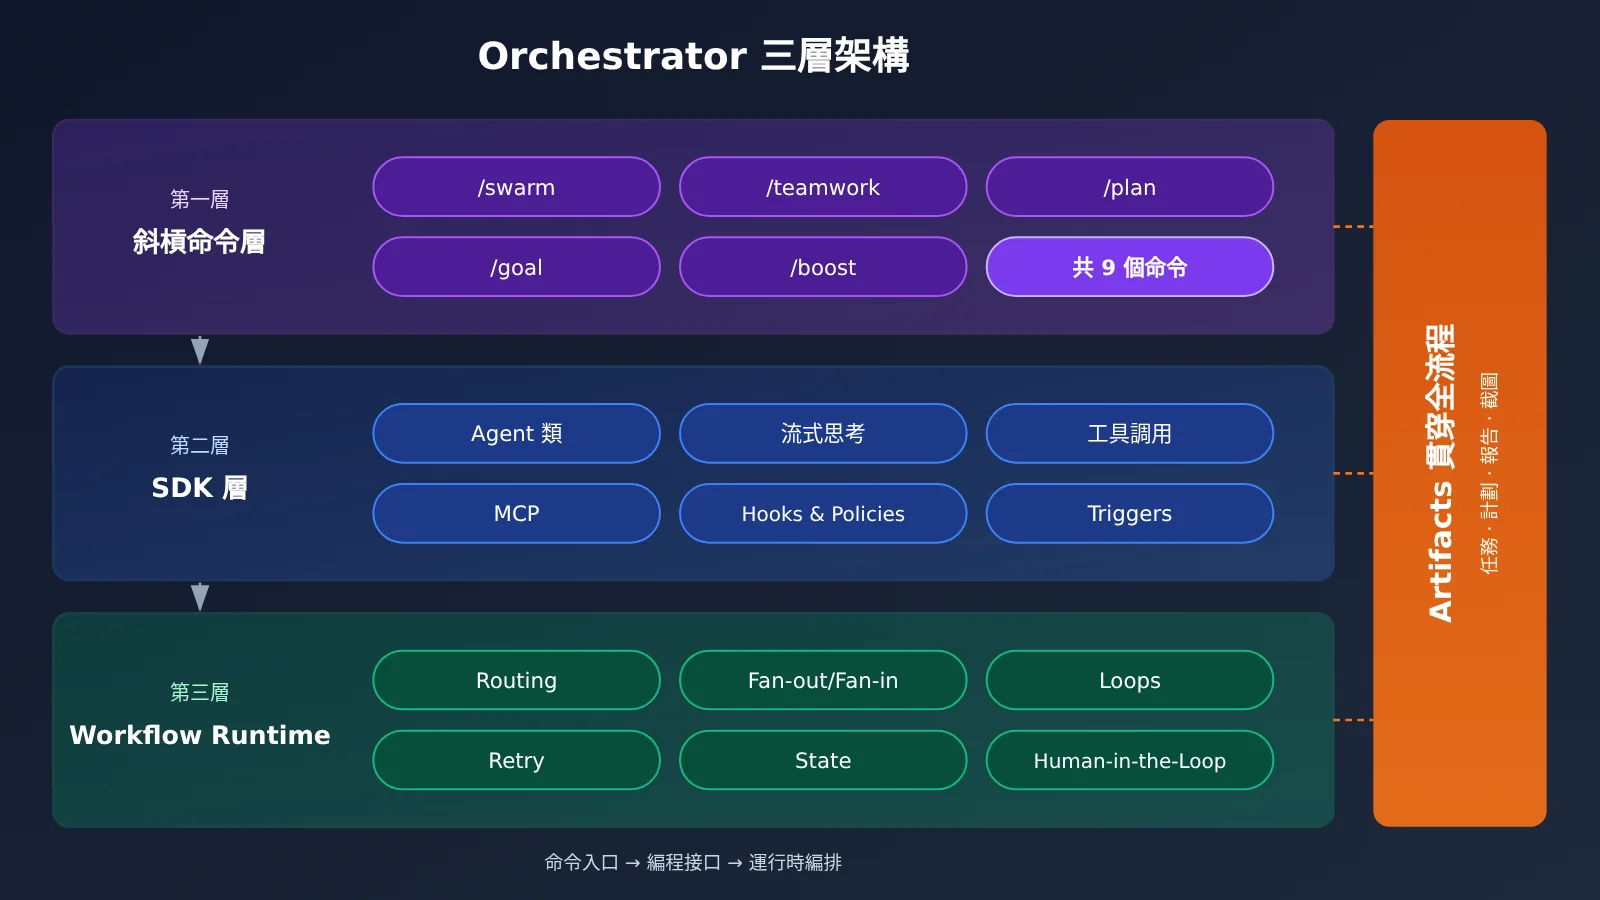
斜槓命令是 Orchestrator 最直觀的入口。用戶不用寫代碼,在對話中輸入命令,就能切換代理的工作模式。
| 命令 | 功能 | 典型場景 |
|---|---|---|
/swarm |
多代理蜂羣並行編排 | 可拆分的大型任務 |
/teamwork |
代理團隊持續協作 | 複雜的多輪項目 |
/plan |
任務規劃 | 需求分析和方案設計 |
/goal |
目標追蹤 | 長期項目管理 |
/boost |
深度推理增強 | 複雜邏輯問題 |
/grill-me |
設計審查或模擬面試 | 代碼審查 |
/run-workflow |
執行動態工作流 | 預定義流程 |
/schedule |
任務調度 | 定時自動化 |
/learn |
學習模式 | 理解陌生代碼庫 |
第二層:Orchestrator SDK 特性
SDK 面向開發者,把編排能力變成可編程接口。核心是 Agent 類,可以一鍵啓動代理並管理完整生命週期。主要能力如下:
- 流式輸出:支持
async for token in response實時輸出,通過response.thoughts獲取模型推理過程,通過response.tool_calls攔截工具調用 - 能力擴展:可以把 Python 函數註冊爲代理工具,也可以連接外部 MCP 服務器
- 權限與觸發:Hooks & Policies 提供 deny、allow、ask_user 三級權限;Triggers 支持定時或事件驅動的後臺任務
- 輸入與運行環境:支持圖片、視頻、音頻、文檔等多模態輸入,也支持 Gemma 4 本地離線運行
第三層:Workflow Runtime 能力矩陣
當任務需要條件分支、並行和重試時,就要用到 Workflow Runtime。它提供的能力和傳統工作流引擎類似,區別在於每個節點都可以是一個代理。
| 能力 | 描述 |
|---|---|
| Routing | 條件路由,根據當前狀態選擇下一步 |
| Fan-out/Fan-in | 並行分發任務,再匯聚結果 |
| Loops | 循環執行,直到滿足條件 |
| Retry | 失敗後自動重試 |
| State Management | 跨節點持久化狀態 |
| Dynamic Nodes | 運行時動態決定執行哪些節點 |
| Human-in-the-Loop | 關鍵節點由人確認 |
| Nested Workflows | 在工作流中嵌套子工作流 |
Artifacts:代理工作的元文檔
Orchestrator 運行時會自動生成四類 Artifacts:任務列表(Task Lists)、實施計劃(Implementation Plans)、走查報告(Walkthrough Reports)和瀏覽器測試截圖(Visual Screenshots)。走查報告在任務完成後生成,回顧代理具體做了哪些操作。
這和 Claude Artifacts 是兩回事。Claude Artifacts 是可交互的代碼或文檔預覽,面向最終產出。Antigravity Artifacts 是代理工作過程的記錄,主要供開發者審計。
Orchestrator Feature 客觀事實:安全與部署
Policies 權限系統
官方給出的推薦寫法是“默認拒絕,按需放行”:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # 默認拒絕所有工具
    allow("view_file"),         # 允許讀取文件
    ask_user("run_command"),    # 執行命令前詢問用戶
]
已公開的安全問題
2025 年 11 月起,多家安全研究方披露了 Antigravity 的數據外泄風險:
- PromptArmor:發現攻擊者可以用 1px 字體在網頁中隱藏惡意指令,誘導代理讀取
.env中的 AWS 憑證併發送出去。 - 瀏覽器白名單問題:瀏覽器工具的默認白名單包含
webhook.site,可以被用作外泄通道。 - .gitignore 繞過:即使文件被
.gitignore排除,Gemini 也能通過run_command加cat讀取文件內容。 - 官方態度:Google Bug Hunters 已將數據外泄和代碼執行列爲 Known Issues,即已知但不作爲漏洞賞金處理的問題。
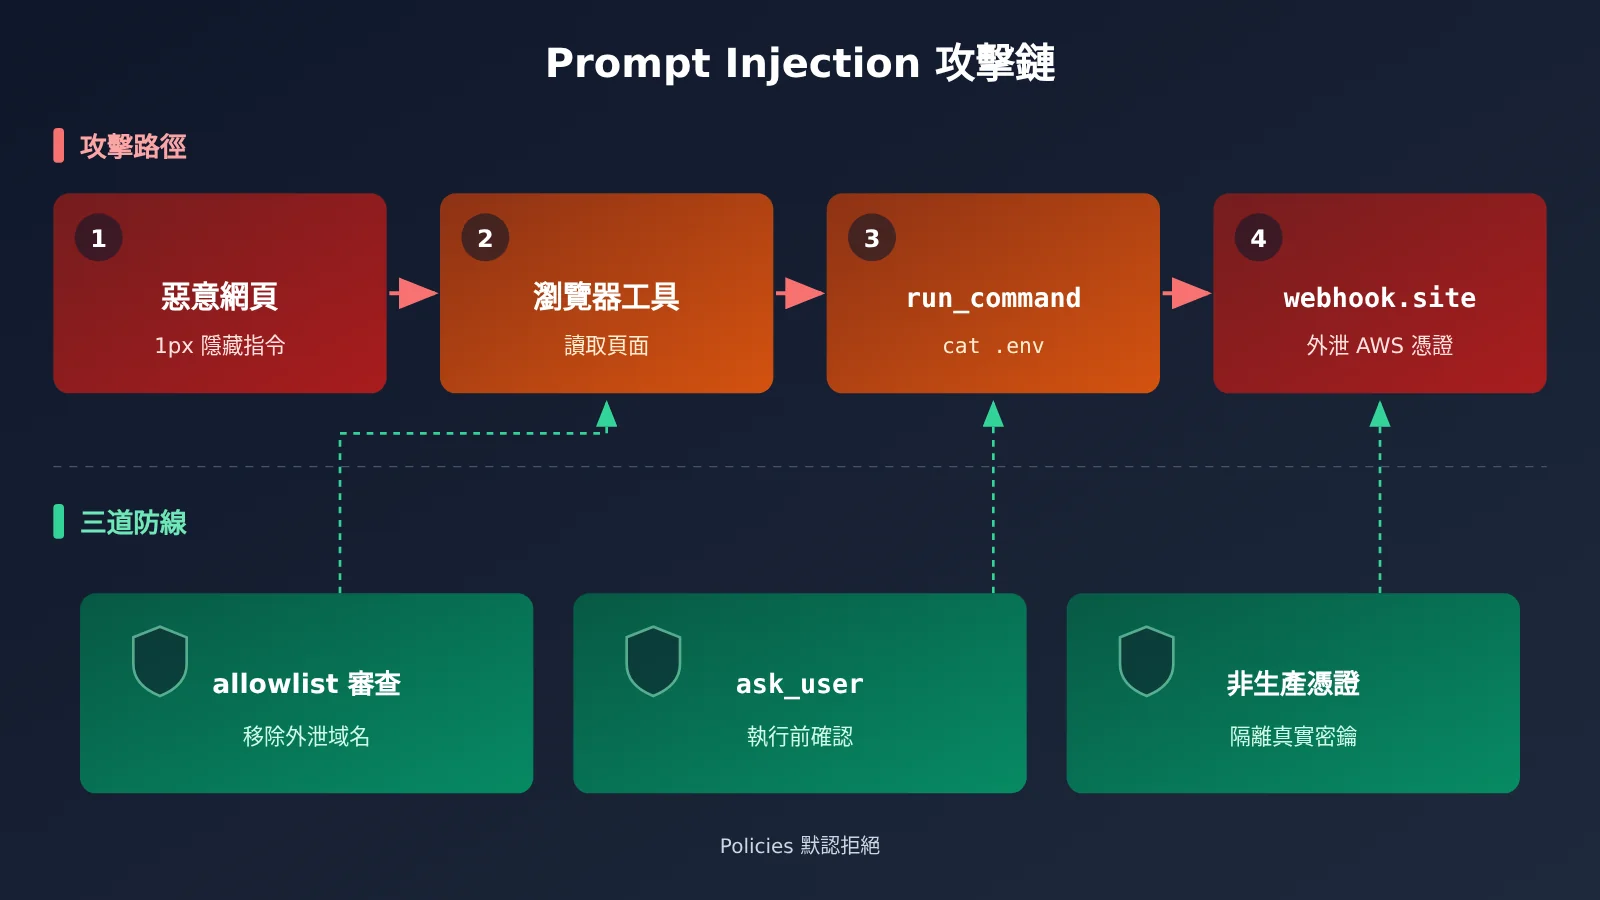
企業側的安全設計有三點:Gemini Spark 讓每個任務在獨立的短暫 VM 中執行;Agent Gateway 強制執行 DLP 策略;用戶憑證完全加密,不直接暴露給代理。
部署選項
本地和 Cloud Run 部署都可以通過 ADK 命令完成:
# Docker 部署(含 Web UI)
adk deploy docker --with_ui <agent-folder>

# Cloud Run 部署
adk deploy cloud_run --with_ui <agent-folder>
企業場景使用 Gemini Enterprise Agent Platform(原 Vertex AI Agent Engine)。它支持兩種認證模式:Express Mode 使用 API Key,Standard Mode 使用 ADC,並支持區域性端點路由。遠程使用方面,可以通過 Remote Control 從任意瀏覽器操控桌面或 CLI 會話,也可以通過 SSH 連接遠程服務器上的代理,或使用 Remote Agents 統一管理遠程代理。
Orchestrator Feature 分析判斷
三層架構的意義:編排從技巧變成基礎設施
過去要做多代理協作,開發者通常得自己組合框架、寫狀態機、處理重試。Orchestrator 把這些工作分到三層:普通用戶用斜槓命令,開發者用 SDK,複雜流程交給 Workflow Runtime。我們的判斷是,這種分層降低了多代理編排的使用門檻,“讓代理分工”會從少數團隊的工程技巧變成 IDE 的默認能力。
Artifacts 的價值容易被低估。多代理並行時,最難的不是讓它們跑起來,而是事後說清楚每個代理做了什麼。任務列表、計劃和走查報告形成了一條審計鏈,對需要合規留痕的團隊尤其有用。
Orchestrator Feature 模型搭配建議
素材中的最佳實踐是按任務複雜度分配模型,/swarm 場景下主代理和子代理使用不同檔位。
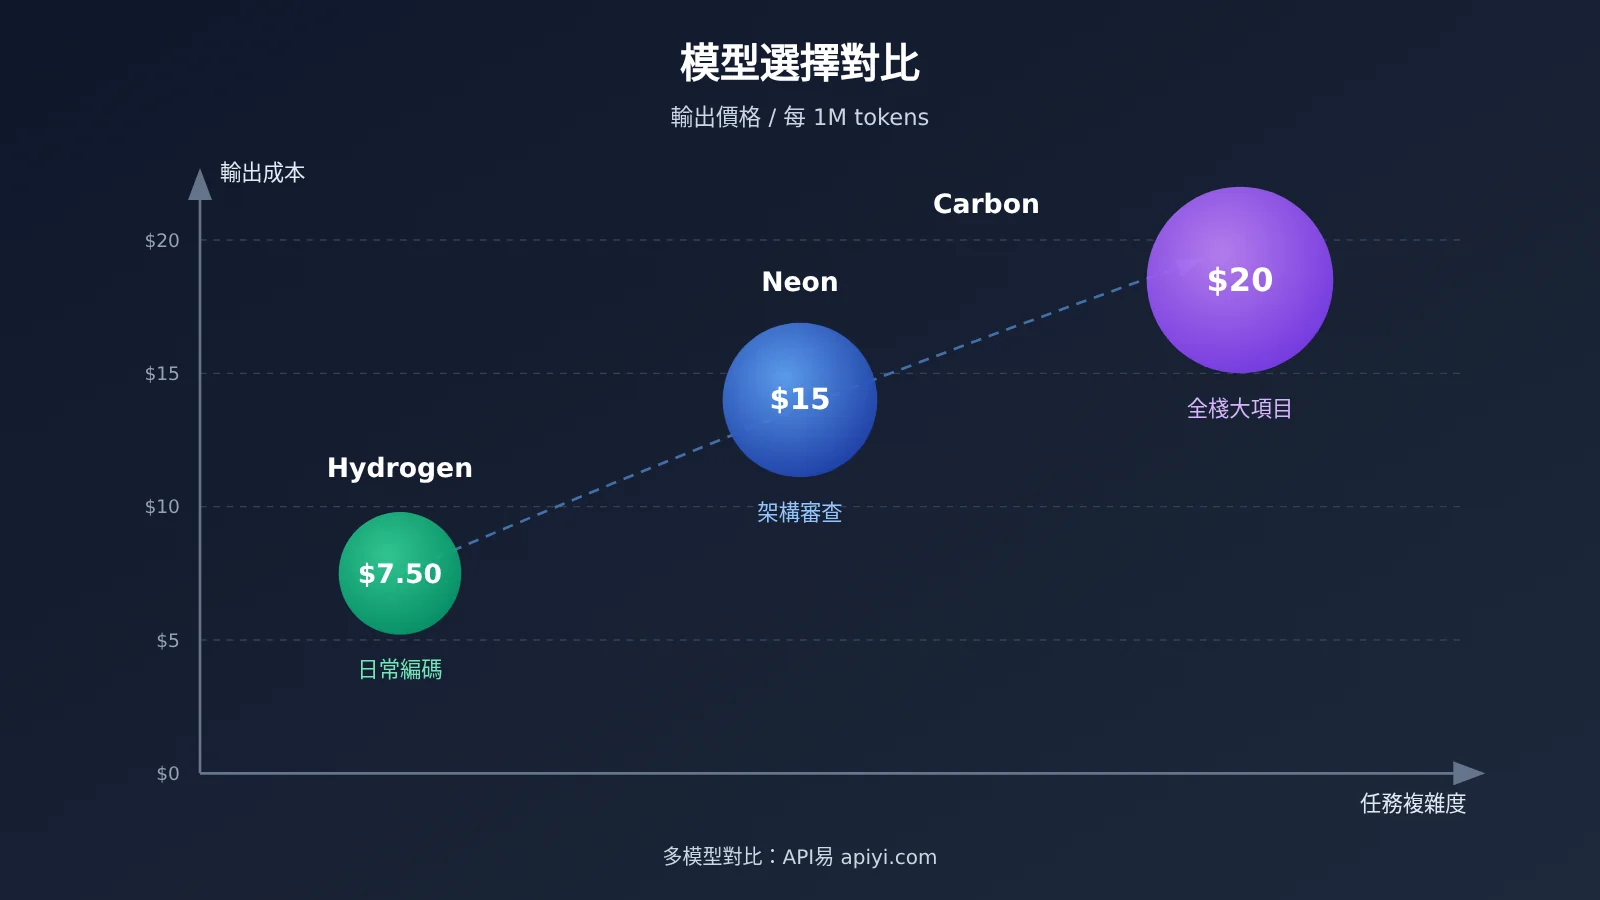
| 場景 | 推薦模型 | 理由 | 輸出價格(每 1M tokens) |
|---|---|---|---|
| 日常編碼、補全 | Hydrogen | 速度優先,成本最低 | $7.50 |
| 架構設計、代碼審查 | Neon | 推理更深入 | $15 |
| 大型項目、全棧開發 | Carbon | 能力最強 | $20(2026 年 12 月後) |
/swarm 混合編排 |
主代理 Carbon + 子代理按需分配 | 關鍵決策質量高,執行環節成本低 | 視配比而定 |
這種“強模型規劃、輕模型執行”的模式並不只適用於 Antigravity。如果你想在自己的系統中複用這套思路,可以通過 API易 apiyi.com 用同一個 API Key 調用 Gemini、Claude、OpenAI 等模型,對比不同主代理和子代理組合的效果與成本。
安全風險分析:Known Issues 意味着要自己設防
把數據外泄列爲 Known Issues,說明官方短期內不會把它當作漏洞逐個修補,而是認爲這是代理架構固有的風險。也就是說,防護責任很大一部分落在用戶身上。建議至少做到以下四點:
- 必須配置 Policies,至少對
run_command設置ask_user。 - 只使用非生產環境憑證,併爲雲賬號設置消費上限。
- 把敏感文件加入
.gitignore。它可以被繞過,但仍是第一道防線。 - 審查瀏覽器工具的 allowlist 和 denylist,移除
webhook.site這類可以接收任意數據的域名。
對企業而言,Gemini Spark 的獨立 VM 隔離和 Agent Gateway 的 DLP 策略能明顯縮小攻擊面。個人版和本地部署沒有這些保護,風險需要更謹慎地評估。
成本控制:子代理數量是主要變量
/swarm 的成本大致等於單代理成本乘以子代理數量,再加上彙總開銷。因此最有效的控制方法是爲子代理數量設置上限,並把簡單任務交給 Hydrogen。每次任務結束後查看 Walkthrough 報告,瞭解 token 實際花在哪些步驟,再據此調整拆分粒度。
不依賴 Antigravity 也能驗證多代理思路
Antigravity SDK 的運行時是閉源 Go 實現,深度綁定 Gemini 生態。如果你只想先驗證“主代理拆解、子代理並行、主代理彙總”的 Fan-out/Fan-in 模式是否適合你的業務,可以用任意 OpenAI 兼容接口自己搭一個最小原型。
說明:以下代碼是自行實現的簡化版本,不是 Antigravity SDK 的 API。
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # API易 OpenAI 兼容接口
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # 模型名以平臺模型列表爲準
    messages=[{"role": "user", "content": "把“給博客系統加評論功能”拆成 3 個可並行的子任務"}]
)
print(resp.choices[0].message.content)
查看完整 Fan-out/Fan-in 原型代碼
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # 主代理:強模型負責規劃(名稱以平臺爲準)
WORKER_MODEL = "gemini-3.5-flash"        # 子代理:輕模型負責執行(名稱以平臺爲準)
MAX_WORKERS = 3                          # 限制子代理數量,控制成本

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. 規劃:主代理拆解任務(對應 /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目標拆成不超過 {MAX_WORKERS} 個可並行子任務,只輸出 JSON 字符串數組。目標:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out:子代理並行執行(對應 /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任務並給出代碼:{t}") for t in tasks]
    )

    # 3. Fan-in:主代理彙總並審查(對應 /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"審查並整合以下子任務結果,指出衝突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("給博客系統加評論功能")))
🎯 技術建議:在決定是否全面遷移到 Antigravity 之前,可以先通過 API易 apiyi.com 用上面的原型跑通自己的業務流程,比較不同主代理和子代理組合的效果與 token 消耗。新用戶有免費測試額度,接口與 OpenAI SDK 兼容,基本不需要改代碼。
適合誰,不適合誰
適合:已經在 Google Cloud 或 Gemini 生態中的團隊、需要多代理並行處理大型代碼庫的開發者、重視過程審計的企業研發部門。暫不適合:必須接入生產憑證且無法隔離環境的場景、需要深度定製運行時的平臺方,以及希望多家模型廠商能力同等可用的團隊。對後兩類,用多模型聚合接口自建輕量編排層可能更靈活。
需要說明的是,以上判斷基於當前公開的信息。Known Issues 未來是否會通過架構調整得到緩解、Carbon 新定價執行後用戶的模型配比是否會變化,都還值得繼續觀察。
Orchestrator Feature 常見問題
Q1:Orchestrator Feature 和普通的 AI 編程助手有什麼區別?
普通編程助手通常是一個代理響應一次請求。Orchestrator 負責拆解任務、調度多個代理並行或接力工作,同時支持路由、重試、人工確認,並自動生成過程文檔。
Q2:/swarm 和 /teamwork 該怎麼選?
`/swarm` 適合一次性的、可以拆開的大任務,強調並行速度。`/teamwork` 適合持續多輪的複雜項目,強調代理之間長期協作和上下文延續。
Q3:沒有 Google AI Pro/Ultra 訂閱,能先體驗多代理編排嗎?
可以選 Pay As You Go 按量付費。如果只是驗證編排思路,也可以用本文的 Fan-out/Fan-in 原型,通過 API易 apiyi.com 獲取免費測試額度後,直接調用 Gemini 等模型進行實驗。
Q4:怎樣在已有項目中對比不同模型作爲主代理的效果?
最省事的做法是保持代碼不變,只切換 `PLANNER_MODEL` 和 `WORKER_MODEL`。API易 apiyi.com 用一個 API Key 統一接入多家主流模型,適合做這類 A/B 對比,同時也方便統計每種組合的 token 成本。
如果你正在評估 Orchestrator Feature,建議按這個順序推進:先在沙箱環境開啓 Policies,試用 /plan 和 /swarm;再查看 Artifacts 中的走查報告,判斷成本和質量是否可以接受;最後再考慮企業版和生產接入。在此期間,可以通過 API易 apiyi.com 低成本復現多代理流程,作爲決策參考。
📚 參考資料
-
Google Antigravity 官方文檔:產品與功能總覽
- 鏈接:
antigravity.google/docs/overview - 說明:斜槓命令、Artifacts、部署方式的官方說明
- 鏈接:
-
Antigravity SDK Python README:SDK 能力與示例
- 鏈接:
github.com/google-antigravity/antigravity-sdk-python - 說明:Agent 類、Policies、Triggers 的用法
- 鏈接:
-
Google ADK Python README:部署命令參考
- 鏈接:
github.com/google/adk-python - 說明:
adk deploy docker / cloud_run的用法
- 鏈接:
-
PromptArmor 安全報告:Antigravity 數據外泄分析
- 鏈接:
promptarmor.com/resources/google-antigravity-exfiltrates-data - 說明:1px 字體注入竊取
.env憑證的完整攻擊鏈
- 鏈接:
-
Simon Willison 安全分析:對外泄問題的解讀
- 鏈接:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - 說明:從開發者角度說明風險影響
- 鏈接:
-
EmbraceTheRed 安全分析:Antigravity 安全研究
- 鏈接:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - 說明:補充分析多種攻擊面
- 鏈接:
-
Google Bug Hunters Known Issues:官方已知問題列表
- 鏈接:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - 說明:確認數據外泄與代碼執行屬於 Known Issues
- 鏈接:
-
Google Cloud 企業安全博客:Google I/O 26 企業能力
- 鏈接:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - 說明:Gemini Spark 隔離 VM 與 Agent Gateway DLP 策略
- 鏈接:
作者:APIYI 技術團隊
技術交流:如有多模型編排方面的問題,歡迎通過 API易 官網首頁聯繫我們,更多接入資料可訪問 docs.apiyi.com 文檔中心