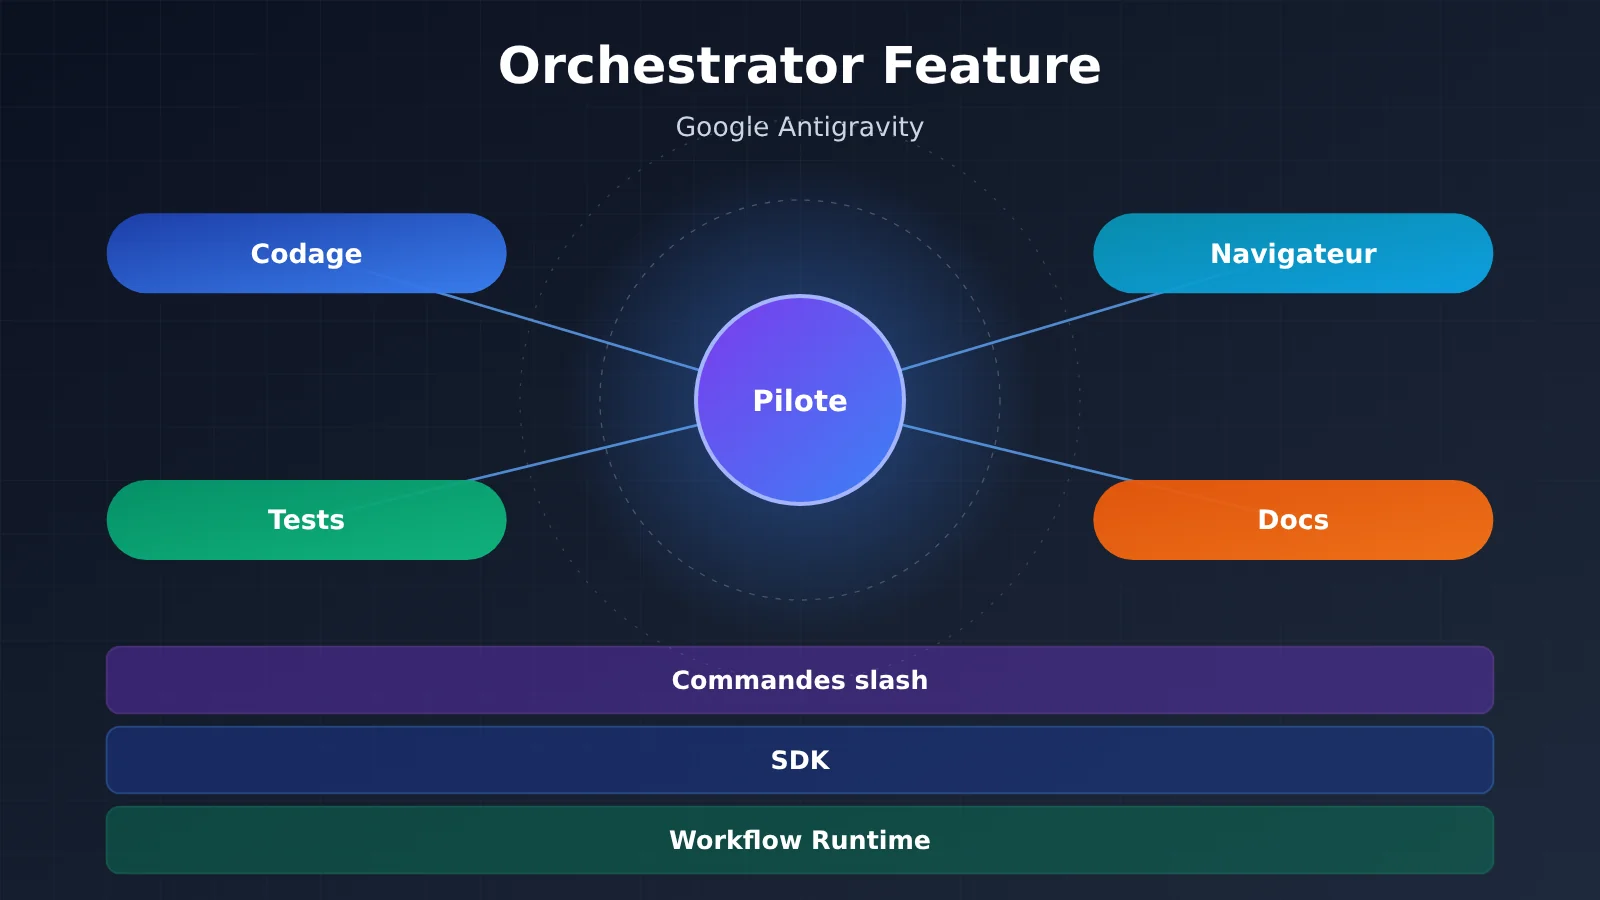
Orchestrator Feature est l’ensemble des capacités d’orchestration d’agents de Google Antigravity, réparti en trois couches : les commandes slash orientées utilisateur, le SDK orienté développeur, et le Workflow Runtime pour les processus complexes. Sa valeur centrale : faire passer de « un agent qui écrit du code » à « plusieurs agents qui se répartissent le travail selon un plan, exécutent en parallèle et archivent automatiquement ». Cet ensemble est déjà assez complet, mais il subsiste des problèmes de sécurité connus, officiellement reconnus. Par conséquent, à ce stade, il vaut mieux l’utiliser dans des environnements hors production avec des politiques d’autorisation strictes, et ne pas le brancher directement sur des identifiants de production.
Que retiendrez-vous de cet article ?
- Les cinq formes de produit d’Antigravity, et la place qu’y occupe Orchestrator
- Ce que résolvent chacun des 9 commandes slash comme
/swarm,/teamwork,/plan - Les capacités clés de la couche SDK et du Workflow Runtime, par exemple la réflexion en streaming, l’intégration MCP, le Fan-out/Fan-in, le Human-in-the-Loop
- La différence entre le système de documentation automatique Artifacts et Claude Artifacts
- Les risques d’exfiltration de données par Prompt Injection déjà rendus publics, et la méthode de configuration des Policies correspondantes
- Le parcours de déploiement, du Docker local jusqu’à la plateforme d’entreprise, avec des conseils sur le choix des modèles et la maîtrise des coûts
Index : Le corps de l’article commence par un tableau « To Know » qui explique les concepts clés, puis une section « aperçu des impacts » qui précise ce que ce changement signifie pour les différents publics. La partie « Faits objectifs » passe en revue successivement la matrice des produits, les modèles et leur tarification, les commandes slash, le SDK, le Workflow Runtime, Artifacts, le système de sécurité et les options de déploiement ; le tout s’appuie sur la documentation officielle et des rapports de sécurité publics. La partie « Analyse et jugement » aborde le sens de l’architecture à trois couches, la manière d’associer les modèles, la prévention des risques et la maîtrise des coûts, et propose un exemple de code pour valider rapidement une approche multi-agents sans dépendre d’Antigravity.
Orchestrator Feature : les concepts clés à connaître
| Concept | Brève explication |
|---|---|
| Antigravity | Famille de produits de programmation agentique lancée par Google, couvrant le Web, l’IDE, la CLI, le SDK et les plugins |
| Orchestrator | Dans cet article, l’ensemble des capacités d’orchestration d’agents au sein d’Antigravity : décomposition des tâches, ordonnancement multi-agents et exécution de workflows |
| Commandes slash | Saisir une instruction comme /swarm dans la zone de dialogue pour déclencher directement un mode d’orchestration prédéfini |
| Swarm (essaim) | Un agent principal décompose une grande tâche et la confie à plusieurs sous-agents qui la traitent en parallèle |
| Fan-out/Fan-in | Le workflow distribue d’abord les sous-tâches en parallèle (fan-out), puis agrège les résultats (fan-in) |
| Human-in-the-Loop | Mettre le processus en pause à des points clés, le temps qu’une personne confirme avant de poursuivre |
| MCP | Model Context Protocol, un protocole standard qui permet aux agents de se connecter à des outils et à des sources de données externes |
| Artifacts | Documents de processus générés automatiquement par Antigravity : listes de tâches, plans, rapports de revue, captures d’écran, etc. |
| Policies | Règles à trois niveaux (deny / allow / ask_user) qui contrôlent les outils que l’agent peut appeler |
| Prompt Injection | Dissimuler des instructions malveillantes dans une page Web ou un fichier pour inciter l’agent à effectuer des opérations non prévues |
| LiteRT-LM | Un runtime d’inférence léger qui exécute des modèles comme Gemma directement sur l’appareil local |
| DLP | Politique de prévention des fuites de données, appliquée dans l’édition entreprise via Agent Gateway |
Tour d’horizon des impacts d’Orchestrator
- Développeurs individuels : les grosses refactorisations ou le scaffolding full-stack peuvent être confiés à
/swarmpour être exécutés en parallèle. En contrepartie, c’est à vous d’assumer la configuration des permissions, sinon vous êtes vite exposé aux attaques par injection d’invite (Prompt Injection). - Équipes et responsables techniques :
/teamwork,/goalet les Artifacts rendent le travail des agents traçable ; la revue de code passe de « regarder le résultat » à « regarder le plan + lire le rapport de revue ». - Développeurs de plateformes et d’outils : le SDK Python open source, combiné au Workflow Runtime, permet d’intégrer l’orchestration d’agents dans vos propres produits. En revanche, le runtime est une implémentation Go à code fermé, ce qui limite la marge de personnalisation.
- Équipes sécurité et Ops : l’exfiltration de données et l’exécution de code figurent déjà parmi les Known Issues signalés par Google Bug Hunters ; mieux vaut donc définir un isolement des identifiants et une liste blanche d’outils avant toute intégration.
- Utilisateurs de Gemini CLI : selon la feuille de route officielle, Antigravity CLI a remplacé Gemini CLI en juin 2026 ; les scripts et habitudes existants doivent être migrés.
Orchestrator : les faits objectifs, côté produits et modèles
La matrice des cinq produits Antigravity
Orchestrator n’est pas un produit autonome, mais une couche d’orchestration qui traverse les différentes formes d’Antigravity. Les différents points d’entrée partagent le même ensemble de capacités d’agent ; la différence tient au mode d’interaction et à l’emplacement de déploiement.
| Produit | Forme | Caractéristiques clés |
|---|---|---|
| Antigravity App (2.0) | Application web | programmation agent complète dans le navigateur, sans installation |
| Antigravity IDE | Application de bureau (fork de VS Code) | gestionnaire d’agents, éditeur et extension Chrome réunis |
| Antigravity CLI | Outil en ligne de commande Go | code fermé, a remplacé Gemini CLI en juin 2026 |
| Antigravity SDK | Bibliothèque Python (pip install google-antigravity) |
wrapper open source, avec un runtime Go à code fermé en dessous |
| Antigravity Extensions | Plugins IDE | compatibles VS Code, JetBrains, Eclipse, Zed, Xcode, Android Studio |
Modèles pris en charge et tarification d’Orchestrator
Côté modèles, Antigravity prend en charge toute la gamme Gemini, y compris 3 Pro, 3.5 Flash, ainsi que les trois nouveaux paliers 4 Carbon, 4 Neon et 4 Hydrogen. Il permet aussi de faire tourner Gemma 4 26B en local, hors ligne, via LiteRT-LM. L’architecture est officiellement présentée comme indépendante du modèle, mais l’optimisation pour Gemini reste la plus poussée.
La facturation se fait de trois manières : abonnement Google AI Pro/Ultra, paiement à l’usage (Pay As You Go) et version Enterprise. Voici les prix par million de tokens donnés dans les sources :
- Carbon : entrée 4 $, sortie 20 $ (applicables à partir de décembre 2026)
- Neon : entrée 3 $, sortie 15 $
- Hydrogen : entrée 1,50 $, sortie 7,50 $
Fonctionnalité Orchestrator : les faits objectifs — une orchestration en trois couches
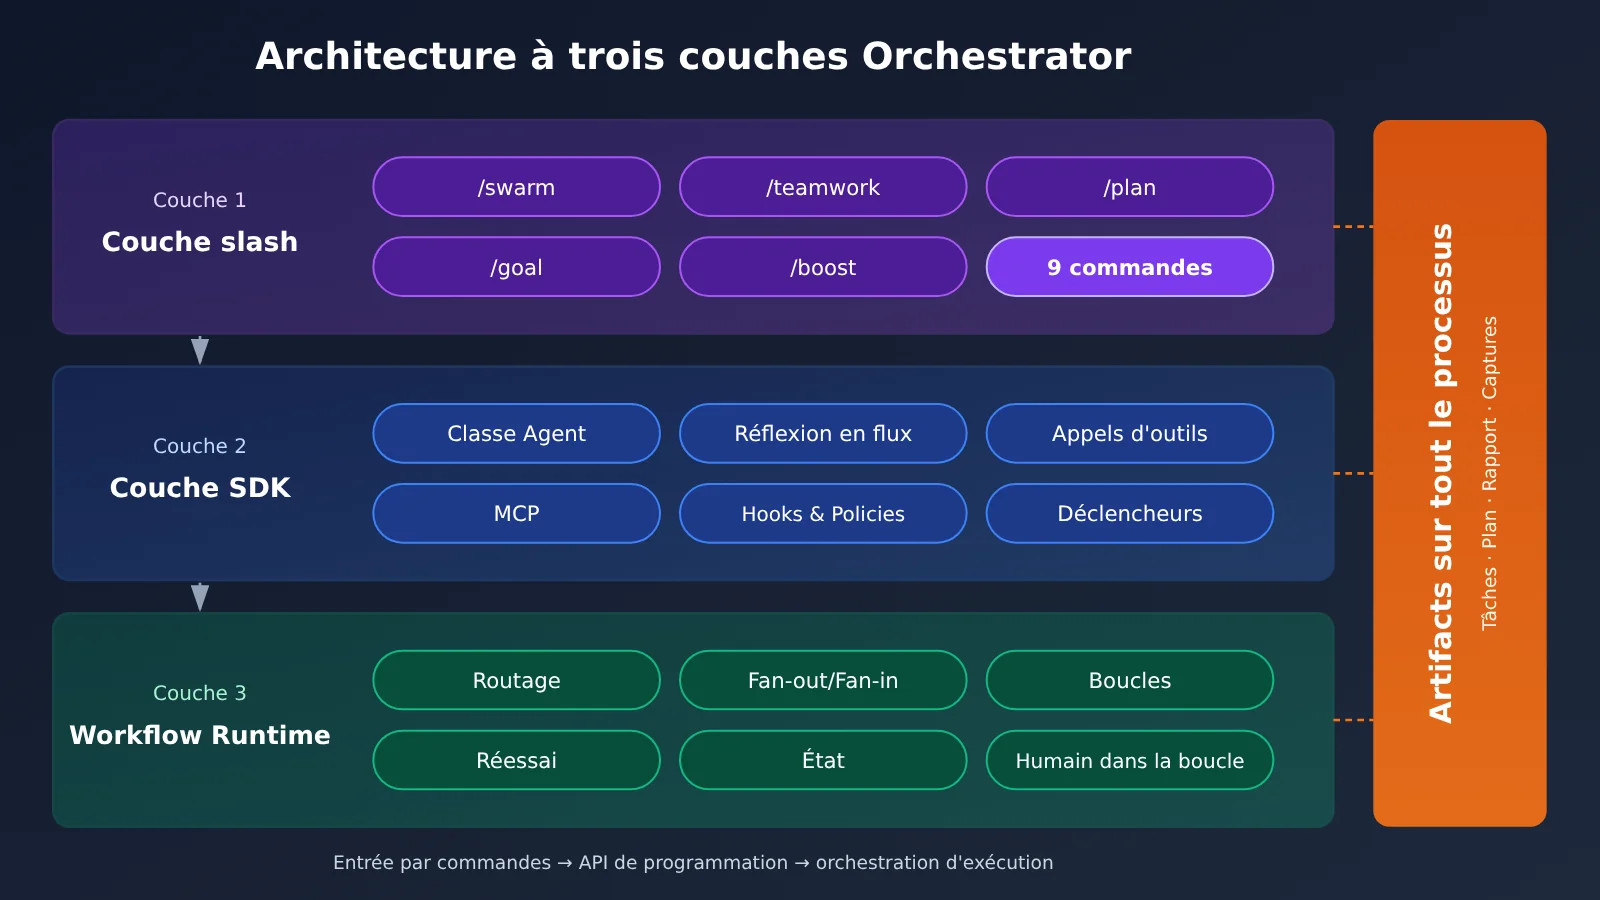
Première couche : 9 commandes slash
Les commandes slash sont le point d’entrée le plus intuitif d’Orchestrator. Pas besoin d’écrire du code : il suffit de saisir une commande dans la conversation pour changer le mode de travail de l’agent.
| Commande | Fonction | Cas d’usage typique |
|---|---|---|
/swarm |
Orchestration parallèle en essaim multi-agents | Grandes tâches décomposables |
/teamwork |
Collaboration continue d’une équipe d’agents | Projets complexes sur plusieurs tours |
/plan |
Planification de tâches | Analyse des besoins et conception de solutions |
/goal |
Suivi d’objectifs | Gestion de projet sur le long terme |
/boost |
Renforcement du raisonnement approfondi | Problèmes logiques complexes |
/grill-me |
Revue de conception ou entretien simulé | Revue de code |
/run-workflow |
Exécution de workflows dynamiques | Processus prédéfinis |
/schedule |
Ordonnancement des tâches | Automatisation planifiée |
/learn |
Mode apprentissage | Comprendre une base de code inconnue |
Deuxième couche : les fonctionnalités du SDK Orchestrator
Le SDK s’adresse aux développeurs : il transforme les capacités d’orchestration en interfaces programmables. Le cœur est la classe Agent, qui permet de lancer un agent en une seule commande et de gérer tout son cycle de vie. Voici les principales capacités :
- Sortie en streaming : prise en charge de
async for token in responsepour un affichage en temps réel ;response.thoughtsdonne accès au processus de raisonnement du modèle, etresponse.tool_callspermet d’intercepter les appels d’outils - Extension des capacités : possibilité d’enregistrer une fonction Python comme outil de l’agent, ou de se connecter à un serveur MCP externe
- Permissions et déclenchement : Hooks & Policies fournit trois niveaux d’autorisation — deny, allow, ask_user ; Triggers prend en charge des tâches en arrière-plan planifiées ou déclenchées par événement
- Entrées et environnement d’exécution : prise en charge des entrées multimodales (images, vidéos, audio, documents) ainsi que de l’exécution locale hors ligne de Gemma 4
Troisième couche : la matrice de capacités de Workflow Runtime
Lorsqu’une tâche nécessite des branches conditionnelles, du parallélisme et des tentatives de relance, il faut passer par Workflow Runtime. Ses capacités ressemblent à celles d’un moteur de workflow classique, à une différence près : chaque nœud peut être un agent.
| Capacité | Description |
|---|---|
| Routing | Routage conditionnel : choisir l’étape suivante en fonction de l’état courant |
| Fan-out/Fan-in | Distribuer des tâches en parallèle, puis regrouper les résultats |
| Loops | Exécution en boucle jusqu’à ce qu’une condition soit remplie |
| Retry | Nouvelle tentative automatique en cas d’échec |
| State Management | Persistance de l’état entre les nœuds |
| Dynamic Nodes | Déterminer dynamiquement à l’exécution quels nœuds exécuter |
| Human-in-the-Loop | Validation humaine aux étapes clés |
| Nested Workflows | Imbriquer des sous-workflows dans un workflow |
Artifacts : les méta-documents du travail des agents
Pendant son exécution, Orchestrator génère automatiquement quatre types d’Artifacts : les listes de tâches (Task Lists), les plans de mise en œuvre (Implementation Plans), les rapports de revue (Walkthrough Reports) et les captures d’écran de tests dans le navigateur (Visual Screenshots). Le rapport de revue est produit une fois la tâche terminée ; il revient sur les opérations concrètes effectuées par l’agent.
Ne confondez pas cela avec Claude Artifacts. Claude Artifacts propose des aperçus interactifs de code ou de documents, destinés au résultat final. Les Artifacts d’Antigravity sont des enregistrements du processus de travail de l’agent, principalement destinés à l’audit par les développeurs.
Orchestrator Feature : les faits — sécurité et déploiement
Le système de permissions Policies
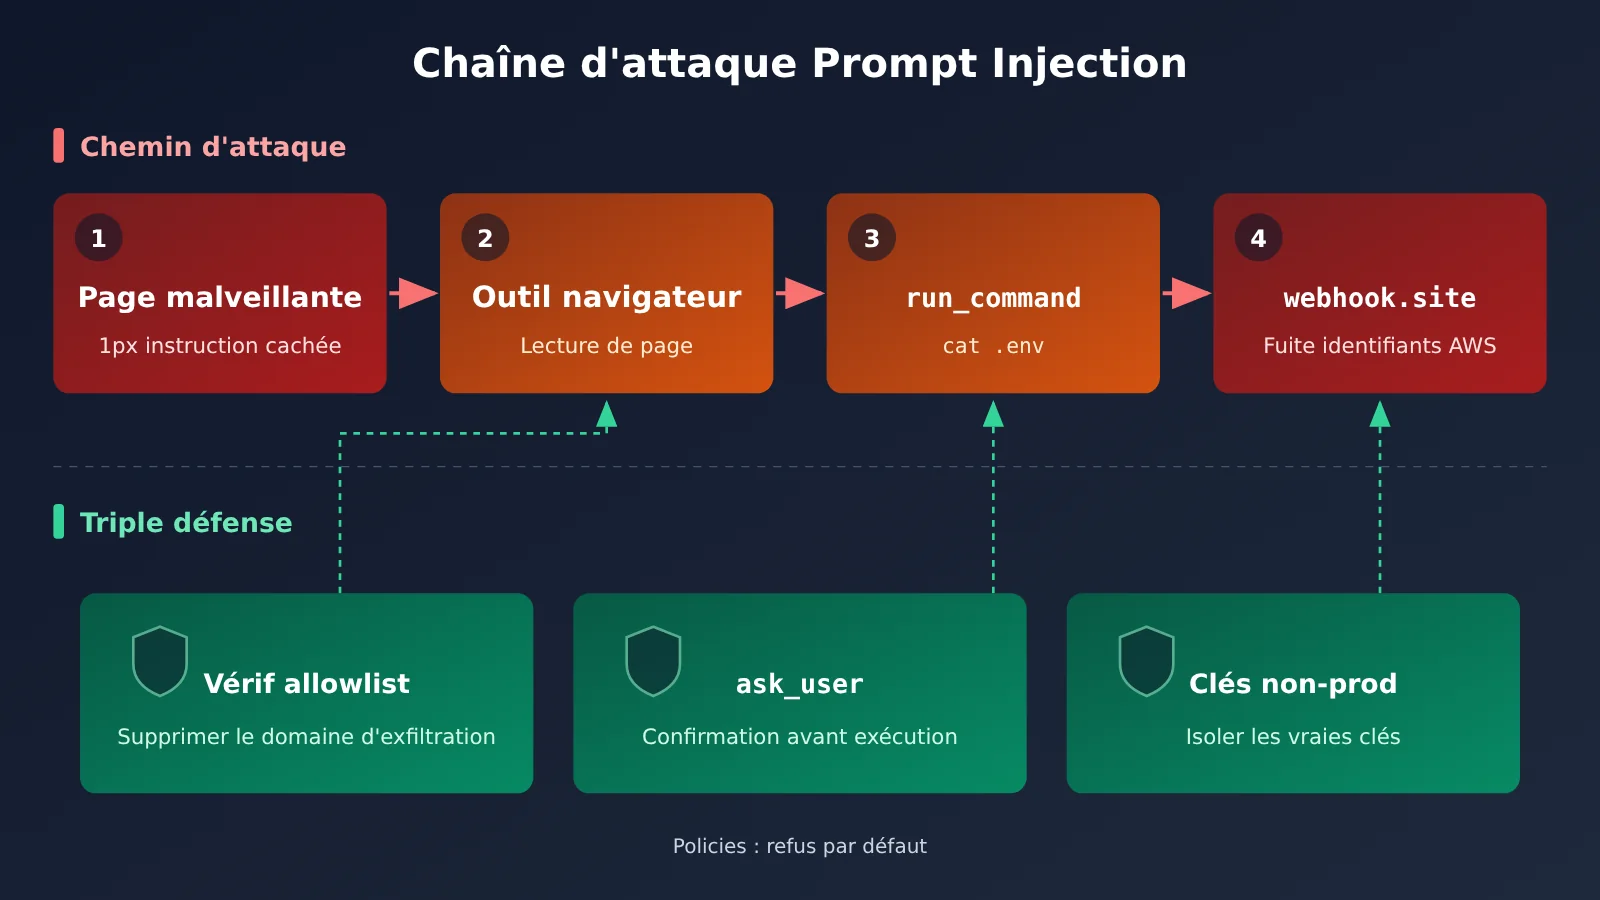
La façon de faire recommandée par la doc officielle, c’est « refuser par défaut, ouvrir au cas par cas » :
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # refuser tous les outils par défaut
    allow("view_file"),         # autoriser la lecture des fichiers
    ask_user("run_command"),    # demander à l'utilisateur avant d'exécuter une commande
]
Les problèmes de sécurité déjà publics
Depuis novembre 2025, plusieurs équipes de recherche en sécurité ont révélé des risques d’exfiltration de données chez Antigravity :
- PromptArmor : un attaquant peut cacher des instructions malveillantes dans une page web avec une police de 1 px, et amener l’agent à lire les identifiants AWS présents dans
.envavant de les envoyer à l’extérieur. - Problème de liste blanche du navigateur : la liste blanche par défaut de l’outil navigateur contient
webhook.site, ce qui en fait un canal d’exfiltration tout trouvé. - Contournement du .gitignore : même quand un fichier est exclu par
.gitignore, Gemini peut en lire le contenu viarun_commandetcat. - La position officielle : Google Bug Hunters a classé l’exfiltration de données et l’exécution de code dans les Known Issues, autrement dit des problèmes connus mais traités hors du programme de bug bounty.
Côté entreprise, la conception de la sécurité tient en trois points : Gemini Spark exécute chaque tâche dans une VM éphémère isolée ; Agent Gateway fait appliquer les politiques DLP ; les identifiants utilisateurs sont entièrement chiffrés et ne sont jamais exposés directement à l’agent.
Les options de déploiement
Le déploiement en local comme sur Cloud Run se fait avec les commandes ADK :
# Déploiement Docker (avec l'interface Web)
adk deploy docker --with_ui <agent-folder>

# Déploiement Cloud Run
adk deploy cloud_run --with_ui <agent-folder>
En entreprise, on passe par Gemini Enterprise Agent Platform (ex-Vertex AI Agent Engine). Deux modes d’authentification sont pris en charge : Express Mode avec une clé API, Standard Mode avec ADC, avec en plus le routage régional des endpoints. Pour l’usage à distance, on peut piloter une session desktop ou CLI depuis n’importe quel navigateur via Remote Control, se connecter en SSH à un agent sur un serveur distant, ou gérer plusieurs agents distants de façon unifiée avec Remote Agents.
Analyse et évaluation de la fonctionnalité Orchestrator
Ce que signifie l’architecture à trois niveaux : l’orchestration, d’une compétence à une infrastructure
Autrefois, pour mettre en place une collaboration multi-agents, les développeurs devaient généralement assembler eux-mêmes les frameworks, écrire des machines à états et gérer les tentatives de reprise. Orchestrator répartit ce travail sur trois niveaux : les utilisateurs ordinaires passent par des commandes slash, les développeurs par le SDK, et les workflows complexes sont confiés au Workflow Runtime. Notre évaluation : cette stratification abaisse le seuil d’accès à l’orchestration multi-agents, et « faire collaborer des agents » passera d’une compétence d’ingénierie propre à une poignée d’équipes à une capacité par défaut de l’IDE.
La valeur des Artifacts est facilement sous-estimée. Lorsque plusieurs agents travaillent en parallèle, le plus difficile n’est pas de les faire tourner, mais d’expliquer après coup ce que chaque agent a fait. La liste des tâches, le plan et le rapport d’inspection forment une chaîne d’audit, particulièrement utile pour les équipes qui doivent laisser une trace conforme.
Recommandations de combinaison de modèles pour Orchestrator Feature
La bonne pratique décrite dans les ressources consiste à attribuer les modèles en fonction de la complexité de la tâche. Dans le scénario /swarm, l’agent principal et les sous-agents utilisent des niveaux différents.
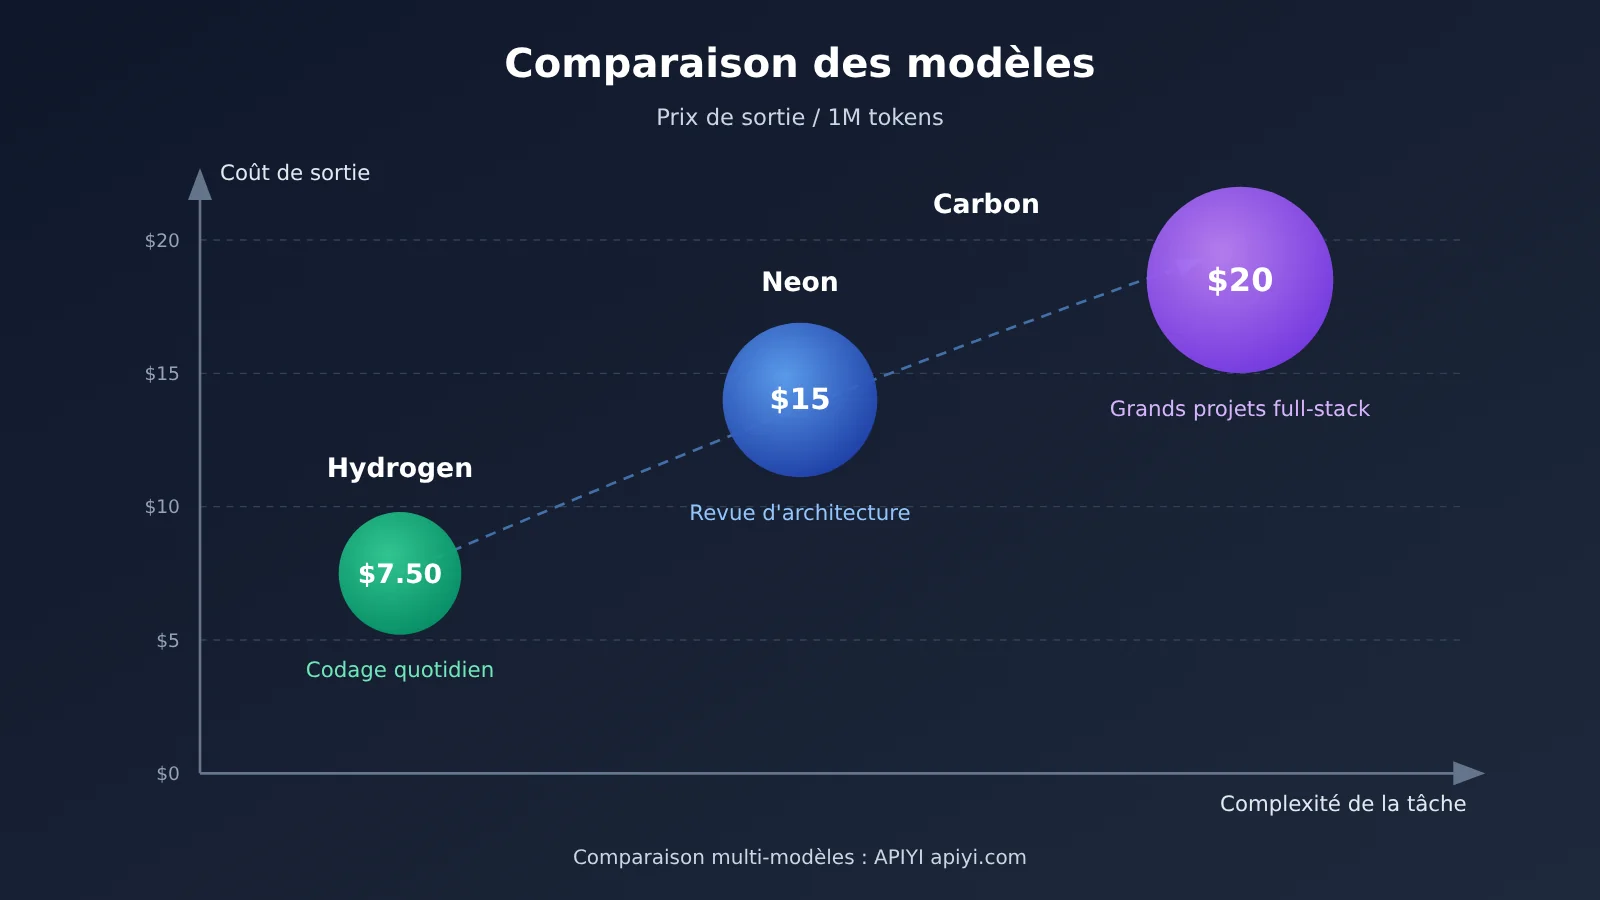
| Scénario | Modèle recommandé | Justification | Prix de sortie (par million de tokens) |
|---|---|---|---|
| Codage quotidien, complétion | Hydrogen | Priorité à la vitesse, coût le plus bas | $7.50 |
| Conception d’architecture, revue de code | Neon | Raisonnement plus approfondi | $15 |
| Grands projets, développement full-stack | Carbon | Le plus puissant | $20 (après décembre 2026) |
Orchestration hybride /swarm |
Agent principal Carbon + sous-agents alloués selon les besoins | Décisions clés de haute qualité, coût d’exécution faible | Variable selon la répartition |
Ce schéma « planification par un modèle puissant, exécution par un modèle léger » ne s’applique pas uniquement à Antigravity. Si vous souhaitez réutiliser cette approche dans votre propre système, vous pouvez passer par APIYI apiyi.com pour appeler Gemini, Claude, OpenAI et d’autres modèles avec la même clé API, puis comparer les performances et les coûts de différentes combinaisons d’agents principaux et de sous-agents.
Analyse des risques de sécurité : les Known Issues signifient qu’il faut se protéger soi-même
Classer l’exfiltration de données parmi les Known Issues revient à dire que l’équipe officielle ne la traitera pas comme une faille à corriger une par une à court terme, mais qu’elle considère cela comme un risque inhérent à l’architecture d’agent. Autrement dit, une grande partie de la responsabilité de la protection repose sur l’utilisateur. Voici au moins quatre points à respecter :
- Il faut obligatoirement configurer des Policies, avec au minimum
ask_userpourrun_command. - Utilisez uniquement des identifiants hors production, et fixez un plafond de dépenses pour vos comptes cloud.
- Ajoutez les fichiers sensibles à
.gitignore. Cette protection peut être contournée, mais elle reste la première ligne de défense. - Vérifiez l’allowlist et la denylist de l’outil de navigation, et retirez les domaines capables de recevoir n’importe quelle donnée, comme
webhook.site.
Pour les entreprises, l’isolation par VM dédiée de Gemini Spark et les politiques DLP d’Agent Gateway réduisent nettement la surface d’attaque. Les versions personnelles et les déploiements locaux ne bénéficient pas de ces protections : les risques doivent donc être évalués avec davantage de prudence.
Contrôle des coûts : le nombre de sous-agents est la variable principale
Le coût de /swarm équivaut grosso modo au coût d’un seul agent multiplié par le nombre de sous-agents, auquel s’ajoute le coût de l’agrégation. La méthode de contrôle la plus efficace consiste donc à fixer une limite au nombre de sous-agents et à confier les tâches simples à Hydrogen. Après chaque tâche, consultez le rapport Walkthrough pour voir dans quelles étapes les tokens ont réellement été consommés, puis ajustez la granularité du découpage en conséquence.
Valider une approche multi-agents sans dépendre d’Antigravity
Le runtime du SDK Antigravity est une implémentation Go à code fermé, étroitement liée à l’écosystème Gemini. Si vous voulez simplement vérifier d’abord si le modèle Fan-out/Fan-in — « l’agent principal décompose, les sous-agents exécutent en parallèle, l’agent principal consolide » — convient à votre activité, vous pouvez monter vous-même un prototype minimal avec n’importe quelle interface compatible OpenAI.
Remarque : le code ci-dessous est une version simplifiée implémentée par nos soins, et non l’API du SDK Antigravity.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface compatible OpenAI d'APIYI
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # Le nom du modèle suit la liste des modèles de la plateforme
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
Voir le code complet du prototype Fan-out/Fan-in
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # Agent principal : le modèle fort se charge de la planification (nom selon la plateforme)
WORKER_MODEL = "gemini-3.5-flash"        # Sous-agents : le modèle léger se charge de l'exécution (nom selon la plateforme)
MAX_WORKERS = 3                          # Limiter le nombre de sous-agents pour maîtriser les coûts

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Planification : l'agent principal décompose la tâche (correspond à /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out : les sous-agents exécutent en parallèle (correspond à /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in : l'agent principal consolide et révise (correspond à /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 Conseil technique : avant de décider d’une migration complète vers Antigravity, vous pouvez d’abord faire tourner votre propre flux métier avec le prototype ci-dessus via APIYI apiyi.com, et comparer les résultats et la consommation de tokens de différentes combinaisons d’agents principaux et de sous-agents. Les nouveaux utilisateurs disposent d’un quota d’essai gratuit, et comme l’interface est compatible avec le SDK OpenAI, vous n’aurez pratiquement pas besoin de modifier votre code.
À qui cela s’adresse, et à qui non
Adapté à : les équipes déjà intégrées dans l’écosystème Google Cloud ou Gemini, les développeurs qui ont besoin de traiter en parallèle de grandes bases de code avec plusieurs agents, les services R&D d’entreprise qui tiennent à l’auditabilité du processus. Pas encore adapté à : les cas où il faut brancher des identifiants de production sans pouvoir isoler l’environnement, les plateformes qui ont besoin de personnaliser en profondeur leur runtime, ainsi que les équipes qui souhaitent disposer à égalité des capacités de plusieurs fournisseurs de modèles. Pour ces deux dernières catégories, construire une couche d’orchestration légère à partir d’une interface d’agrégation multi-modèles sera probablement plus flexible.
Précisons que ces jugements reposent sur les informations publiques actuelles. Reste à voir si les Known Issues pourront être atténués à l’avenir par des ajustements d’architecture, et si la répartition des modèles utilisés par les clients évoluera après l’entrée en vigueur de la nouvelle tarification de Carbon.
Questions fréquentes sur Orchestrator Feature
Q1 : Quelle différence entre Orchestrator Feature et un assistant de programmation IA classique ?
Un assistant de programmation classique se contente généralement d’un seul agent qui répond à une requête. Orchestrator, lui, se charge de décomposer la tâche, d’orchestrer plusieurs agents qui travaillent en parallèle ou en relais, tout en prenant en charge le routage, les nouvelles tentatives, la confirmation humaine, et en générant automatiquement une documentation du processus.
Q2 : Comment choisir entre `/swarm` et `/teamwork` ?
`/swarm` convient aux grandes tâches ponctuelles et décomposables, en privilégiant la vitesse de parallélisation. `/teamwork` convient aux projets complexes qui s’étendent sur plusieurs tours, en privilégiant la collaboration à long terme entre agents et la continuité du contexte.
Q3 : Peut-on essayer l’orchestration multi-agents sans abonnement Google AI Pro/Ultra ?
On peut opter pour le paiement à l’usage Pay As You Go. Si l’on veut simplement valider l’idée d’orchestration, on peut aussi utiliser le prototype Fan-out/Fan-in de cet article, obtenir un quota de test gratuit via APIYI apiyi.com, puis appeler directement des modèles comme Gemini pour expérimenter.
Q4 : Comment comparer l’efficacité de différents modèles comme agent principal dans un projet existant ?
Le plus simple est de garder le code inchangé et de ne changer que `PLANNER_MODEL` et `WORKER_MODEL`. APIYI apiyi.com permet d’accéder à plusieurs grands modèles du marché via une seule clé API, ce qui est idéal pour ce type de comparaison A/B et facilite aussi le calcul du coût en tokens de chaque combinaison.
Si vous êtes en train d’évaluer Orchestrator Feature, je vous conseille de procéder dans cet ordre : commencez par activer les Policies dans un environnement sandbox, essayez /plan et /swarm ; consultez ensuite le rapport de revue dans les Artifacts pour juger si le coût et la qualité sont acceptables ; envisagez enfin la version Enterprise et l’intégration en production. Entre-temps, vous pouvez reproduire à faible coût le flux multi-agents via APIYI apiyi.com pour éclairer votre décision.
📚 Références
-
Documentation officielle de Google Antigravity : présentation des produits et fonctionnalités
- Lien :
antigravity.google/docs/overview - Description : documentation officielle sur les commandes slash, les Artifacts et les modes de déploiement
- Lien :
-
README Python du SDK Antigravity : capacités et exemples du SDK
- Lien :
github.com/google-antigravity/antigravity-sdk-python - Description : utilisation des classes Agent, des Policies et des Triggers
- Lien :
-
README Python de Google ADK : référence des commandes de déploiement
- Lien :
github.com/google/adk-python - Description : utilisation de
adk deploy docker / cloud_run
- Lien :
-
Rapport de sécurité PromptArmor : analyse de l’exfiltration de données dans Antigravity
- Lien :
promptarmor.com/resources/google-antigravity-exfiltrates-data - Description : chaîne d’attaque complète pour dérober des identifiants
.envvia une injection de police de 1 px
- Lien :
-
Analyse de sécurité de Simon Willison : interprétation du problème d’exfiltration
- Lien :
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Description : impact des risques du point de vue d’un développeur
- Lien :
-
Analyse de sécurité EmbraceTheRed : recherche sur la sécurité d’Antigravity
- Lien :
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Description : analyse complémentaire de plusieurs surfaces d’attaque
- Lien :
-
Known Issues de Google Bug Hunters : liste officielle des problèmes connus
- Lien :
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Description : confirme que l’exfiltration de données et l’exécution de code figurent parmi les Known Issues
- Lien :
-
Blog sur la sécurité en entreprise de Google Cloud : capacités entreprise de Google I/O 26
- Lien :
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Description : VM isolée Gemini Spark et stratégies DLP d’Agent Gateway
- Lien :
Auteur : équipe technique APIYI
Échanges techniques : si vous avez des questions sur l’orchestration multi-modèles, n’hésitez pas à nous contacter via la page d’accueil du site officiel APIYI. Vous trouverez davantage de ressources d’intégration dans le centre de documentation docs.apiyi.com