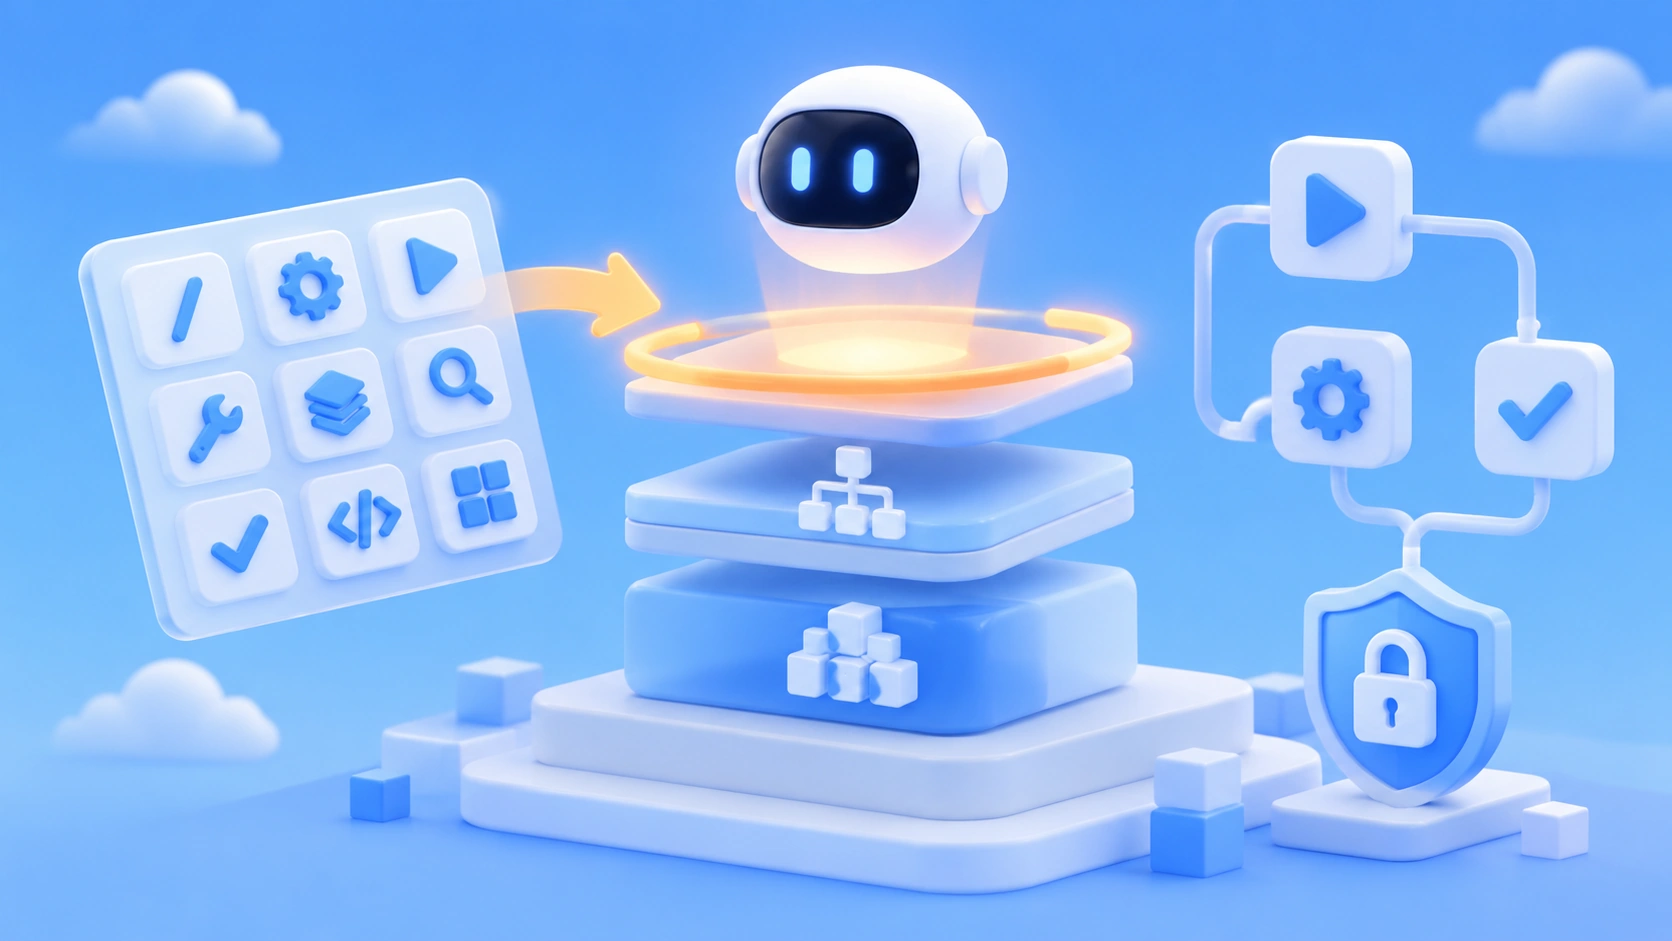
Das Orchestrator Feature ist die Sammlung von Agent-Orchestrierungsfähigkeiten von Google Antigravity, unterteilt in drei Ebenen: benutzerorientierte Slash-Befehle, ein entwicklerorientiertes SDK und eine Workflow Runtime für komplexe Abläufe. Der Kernwert besteht darin, aus „ein Agent schreibt Code“ ein „mehrere Agenten teilen sich die Arbeit nach Plan auf, führen parallel aus und dokumentieren automatisch“ zu machen. Diese Fähigkeiten sind bereits recht vollständig, doch auf der Sicherheitsebene gibt es weiterhin offiziell eingeräumte bekannte Probleme. Deshalb eignet sich das Ganze derzeit eher für den Einsatz in Nicht-Produktionsumgebungen mit strengen Berechtigungsrichtlinien und sollte nicht direkt an Produktions-Zugangsdaten angeschlossen werden.
Was Sie nach dem Lesen dieses Artikels wissen werden:
- Die fünf Produktformen von Antigravity und wo der Orchestrator darin angesiedelt ist
- Welche Probleme die 9 Slash-Befehle wie
/swarm,/teamwork,/planjeweils lösen - Die Schlüsselfähigkeiten der SDK-Ebene und der Workflow Runtime, etwa Streaming-Denken, MCP-Integration, Fan-out/Fan-in und Human-in-the-Loop
- Der Unterschied zwischen dem automatischen Artifacts-Dokumentationssystem und Claude Artifacts
- Das öffentlich dokumentierte Risiko der Datenexfiltration durch Prompt Injection sowie die entsprechenden Policies-Konfigurationsmethoden
- Der Deployment-Pfad vom lokalen Docker bis zur Unternehmensplattform sowie Empfehlungen zur Modellauswahl und Kostenkontrolle
Index: Der Haupttext erklärt zunächst in einer To-Know-Tabelle die Schlüsselbegriffe und zeigt dann in einem Auswirkungsüberblick, was diese Veränderung für verschiedene Zielgruppen bedeutet. Der Abschnitt „Objektive Fakten“ ordnet nacheinander die Produktmatrix, Modelle und Preise, Slash-Befehle, SDK, Workflow Runtime, Artifacts, das Sicherheitssystem und die Deployment-Optionen ein; alle Inhalte stützen sich auf offizielle Dokumentation und öffentlich zugängliche Sicherheitsberichte. Der Abschnitt „Analytische Einschätzung“ diskutiert die Bedeutung der dreischichtigen Architektur, wie Modelle kombiniert werden sollten, wie sich Risiken abwehren lassen, wie Kosten kontrolliert werden können, und liefert ein Code-Beispiel, mit dem sich Multi-Agent-Ideen auch ohne Antigravity schnell validieren lassen.
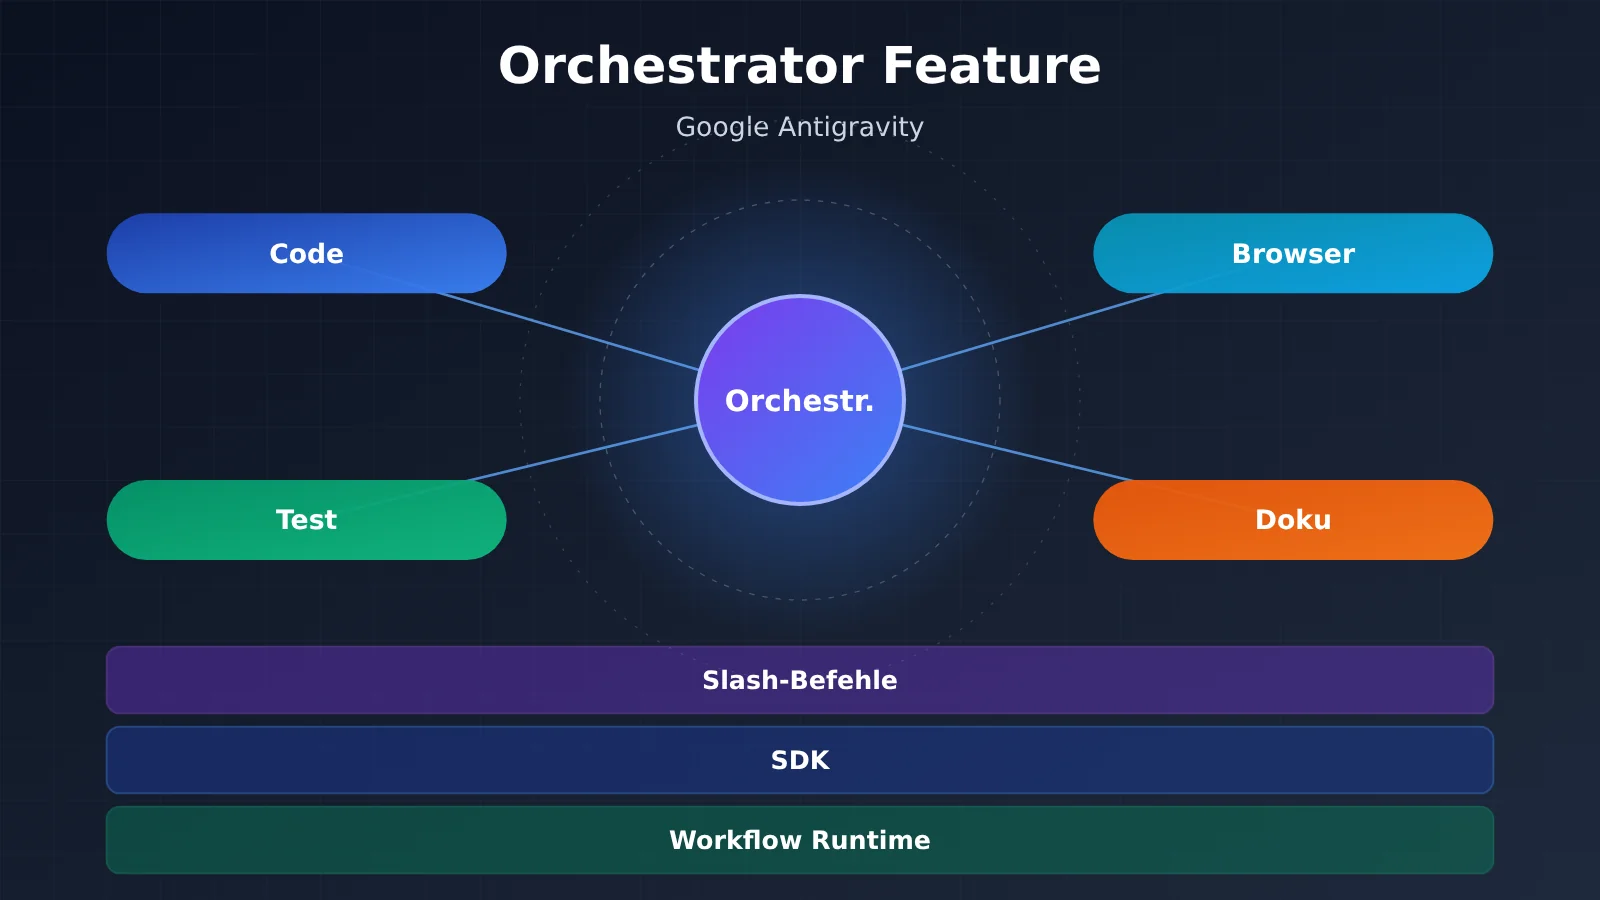
Wichtige Konzepte der Orchestrator-Funktion im Überblick
| Konzept | Kurze Erklärung |
|---|---|
| Antigravity | Die von Google eingeführte Produktfamilie für agentisches Programmieren, die Web, IDE, CLI, SDK und Plugins abdeckt |
| Orchestrator | In diesem Artikel die Gesamtheit der Funktionen in Antigravity, die für die Agentenorchestrierung zuständig sind – einschließlich Aufgabenzerlegung, Multi-Agenten-Steuerung und Workflow-Ausführung |
| Slash-Befehle | Befehle wie /swarm, die im Dialogfeld eingegeben werden und direkt vordefinierte Orchestrierungsmodi auslösen |
| Swarm (Schwarm) | Ein Hauptagent zerlegt eine große Aufgabe und übergibt sie zur parallelen Bearbeitung an mehrere Unteragenten |
| Fan-out/Fan-in | Ein Workflow verteilt Teilaufgaben zunächst parallel (Fan-out) und führt die Ergebnisse anschließend zusammen (Fan-in) |
| Human-in-the-Loop | Der Prozess wird an kritischen Stellen angehalten und erst nach menschlicher Bestätigung fortgesetzt |
| MCP | Model Context Protocol – ein Standardprotokoll, mit dem Agenten Verbindungen zu externen Tools und Datenquellen herstellen |
| Artifacts | Von Antigravity automatisch erzeugte Prozessdokumente wie Aufgabenlisten, Pläne, Review-Berichte und Screenshots |
| Policies | Regeln mit drei Stufen – deny / allow / ask_user –, die steuern, welche Tools ein Agent aufrufen darf |
| Prompt Injection | Das Einschleusen schädlicher Anweisungen in Webseiten oder Dateien, um einen Agenten zu unerwarteten Aktionen zu verleiten |
| LiteRT-LM | Eine leichtgewichtige Inferenz-Laufzeitumgebung, mit der Modelle wie Gemma auf lokalen Geräten ausgeführt werden |
| DLP | Richtlinien zur Verhinderung von Datenverlust; in der Enterprise-Version werden sie über das Agent Gateway durchgesetzt |
Orchestrator Feature: Wirkung auf einen Blick
- Einzelentwickler: Aufgaben wie große Refactorings oder Full-Stack-Scaffolding lassen sich mit
/swarmparallel erledigen. Gleichzeitig tragen sie selbst die Verantwortung für die Berechtigungskonfiguration; sonst sind sie leicht anfällig für Prompt-Injection-Angriffe. - Teams und technische Leitung:
/teamwork,/goalund Artifacts machen die Arbeit der Agenten nachvollziehbar. Code-Reviews verschieben sich von „Ergebnis prüfen“ zu „Plan plus Walkthrough-Bericht prüfen“. - Plattform- und Tool-Entwickler: Mit dem Open-Source-Python-SDK und der Workflow Runtime lässt sich Agentenorchestrierung in eigene Produkte einbetten. Die Runtime ist allerdings eine Closed-Source-Go-Implementierung, sodass die Anpassungsmöglichkeiten begrenzt sind.
- Sicherheits- und Betriebsteams: Datenexfiltration und Codeausführung sind von Google Bug Hunters als Known Issues gelistet. Vor der Integration sollte ein Konzept für die Isolation von Zugangsdaten und Tool-Whitelists erstellt werden.
- Gemini-CLI-Nutzer: Laut offizieller Planung hat Antigravity CLI Gemini CLI bereits im Juni 2026 abgelöst; bestehende Skripte und Arbeitsabläufe müssen migriert werden.
Orchestrator Feature: Fakten zu Produkt und Modellen
Die fünf Produktbereiche von Antigravity
Orchestrator ist kein eigenständiges Produkt, sondern die Orchestrierungsschicht, die sich durch alle Formen von Antigravity zieht. Verschiedene Einstiegspunkte teilen dieselben Agentenfunktionen; sie unterscheiden sich nur in Interaktionsform und Bereitstellungsort.
| Produkt | Form | Wichtigste Merkmale |
|---|---|---|
| Antigravity App (2.0) | Web-App | Vollwertige agentische Programmierung im Browser, ohne Installation |
| Antigravity IDE | Desktop-App (VS-Code-Fork) | Agenten-Manager, Editor und Chrome-Erweiterung in einem |
| Antigravity CLI | Go-Kommandozeilentool | Closed Source; hat im Juni 2026 Gemini CLI abgelöst |
| Antigravity SDK | Python-Bibliothek (pip install google-antigravity) |
Open-Source-Wrapper; darunter liegt eine Closed-Source-Go-Runtime |
| Antigravity Extensions | IDE-Plugin | Unterstützt VS Code, JetBrains, Eclipse, Zed, Xcode und Android Studio |
Von Orchestrator Feature unterstützte Modelle und Preise
Auf Modellebene unterstützt Antigravity die gesamte Gemini-Reihe, darunter 3 Pro, 3.5 Flash sowie die drei neuen Stufen 4 Carbon, 4 Neon und 4 Hydrogen. Außerdem lässt sich Gemma 4 26B über LiteRT-LM lokal offline ausführen. Offiziell wird die Architektur als modellagnostisch positioniert, die Optimierung für Gemini ist jedoch am weitesten fortgeschritten.
Die Abrechnung erfolgt auf drei Arten: Abonnement von Google AI Pro/Ultra, Pay As You Go nach Verbrauch und Enterprise-Edition. Die im Material genannten Preise pro Million Tokens lauten wie folgt:
- Carbon: Eingabe $4, Ausgabe $20 (gültig ab Dezember 2026)
- Neon: Eingabe $3, Ausgabe $15
- Hydrogen: Eingabe $1.50, Ausgabe $7.50
Orchestrator Feature – die Fakten: dreistufige Orchestrierungsfähigkeit
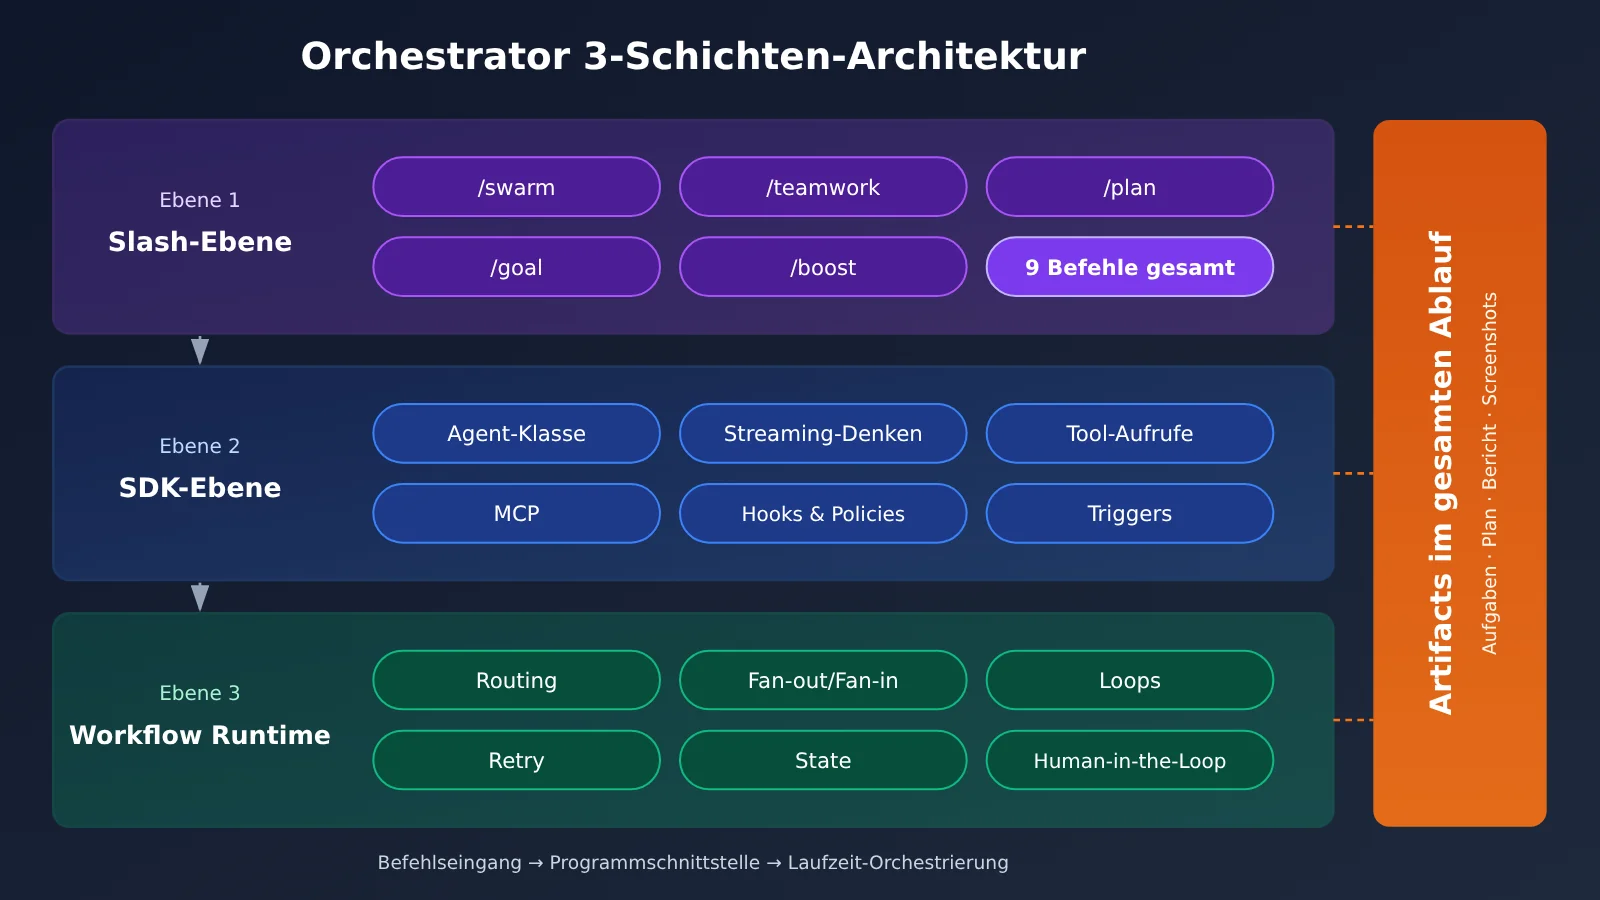
Erste Ebene: 9 Slash-Befehle
Slash-Befehle sind der intuitivste Einstieg in den Orchestrator. Nutzer müssen keinen Code schreiben – sie geben den Befehl einfach im Dialog ein und wechseln damit den Arbeitsmodus des Agenten.
| Befehl | Funktion | Typisches Szenario |
|---|---|---|
/swarm |
Parallele Schwarm-Orchestrierung mehrerer Agenten | Große, aufteilbare Aufgaben |
/teamwork |
Kontinuierliche Zusammenarbeit eines Agententeams | Komplexe Projekte über mehrere Runden |
/plan |
Aufgabenplanung | Anforderungsanalyse und Konzeptentwurf |
/goal |
Zielverfolgung | Langfristiges Projektmanagement |
/boost |
Verstärktes tiefgehendes Reasoning | Komplexe logische Fragestellungen |
/grill-me |
Design-Review oder simuliertes Interview | Code-Review |
/run-workflow |
Ausführen dynamischer Workflows | Vordefinierte Abläufe |
/schedule |
Task-Scheduling | Zeitgesteuerte Automatisierung |
/learn |
Lernmodus | Unbekannte Codebasen verstehen |
Zweite Ebene: Funktionen des Orchestrator SDK
Das SDK richtet sich an Entwickler und macht aus Orchestrierungsfähigkeiten eine programmierbare Schnittstelle. Herzstück ist die Klasse Agent, mit der sich ein Agent mit einem einzigen Aufruf starten und über seinen gesamten Lebenszyklus verwalten lässt. Die wichtigsten Fähigkeiten:
- Streaming-Ausgabe: Unterstützt
async for token in responsefür Echtzeit-Ausgabe, ruft den Reasoning-Prozess des Modells überresponse.thoughtsab und fängt Tool-Aufrufe überresponse.tool_callsab - Erweiterbarkeit: Python-Funktionen lassen sich als Agent-Tools registrieren, außerdem können externe MCP-Server angebunden werden
- Berechtigungen und Auslöser: Hooks & Policies bieten drei Berechtigungsstufen – deny, allow, ask_user; Triggers unterstützen zeitgesteuerte oder ereignisgesteuerte Hintergrundaufgaben
- Eingaben und Laufzeitumgebung: Unterstützt multimodale Eingaben wie Bilder, Videos, Audios und Dokumente sowie den lokalen Offline-Betrieb von Gemma 4
Dritte Ebene: Fähigkeitsmatrix der Workflow-Runtime
Wenn Aufgaben bedingte Verzweigungen, Parallelität und Wiederholungen erfordern, kommt die Workflow-Runtime ins Spiel. Ihre Fähigkeiten ähneln denen klassischer Workflow-Engines – der Unterschied besteht darin, dass jeder Knoten ein Agent sein kann.
| Fähigkeit | Beschreibung |
|---|---|
| Routing | Bedingtes Routing, wählt den nächsten Schritt anhand des aktuellen Zustands |
| Fan-out/Fan-in | Verteilt Aufgaben parallel und führt anschließend die Ergebnisse wieder zusammen |
| Loops | Führt Schleifen aus, bis eine Bedingung erfüllt ist |
| Retry | Automatische Wiederholung nach einem Fehler |
| State Management | Persistiert Zustand über Knoten hinweg |
| Dynamic Nodes | Entscheidet zur Laufzeit dynamisch, welche Knoten ausgeführt werden |
| Human-in-the-Loop | Kritische Knoten werden von Menschen bestätigt |
| Nested Workflows | Verschachtelt Unter-Workflows in einem Workflow |
Artifacts: die Metadokumente der Agentenarbeit
Zur Laufzeit erzeugt der Orchestrator automatisch vier Arten von Artifacts: Aufgabenlisten (Task Lists), Implementierungspläne (Implementation Plans), Walkthrough-Berichte (Walkthrough Reports) und Screenshots aus Browsertests (Visual Screenshots). Die Walkthrough-Berichte entstehen nach Abschluss einer Aufgabe und halten fest, welche Aktionen der Agent im Einzelnen ausgeführt hat.
Das hat nichts mit Claude Artifacts zu tun. Claude Artifacts sind interaktive Vorschauen von Code oder Dokumenten, die auf das Endergebnis abzielen. Antigravity Artifacts sind dagegen die Aufzeichnung des Arbeitsprozesses eines Agenten und dienen in erster Linie der Prüfung durch Entwickler.
Orchestrator-Features im Faktencheck: Sicherheit und Deployment
Das Policies-Berechtigungssystem
Die offizielle Empfehlung lautet „standardmäßig ablehnen, bei Bedarf freigeben“:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # alle Tools standardmäßig ablehnen
    allow("view_file"),         # Lesen von Dateien erlauben
    ask_user("run_command"),    # vor dem Ausführen von Befehlen den Nutzer fragen
]
Bereits öffentlich gemachte Sicherheitsprobleme
Seit November 2025 haben mehrere Sicherheitsforscher Risiken für Datenabfluss bei Antigravity offengelegt:
- PromptArmor: Angreifer können bösartige Anweisungen mit 1-px-Schrift in Webseiten verstecken und den Agenten dazu bringen, AWS-Zugangsdaten aus
.envauszulesen und nach außen zu schicken. - Problem mit der Browser-Whitelist: Die Standard-Whitelist des Browser-Tools enthält
webhook.site– das lässt sich als Kanal für die Exfiltration von Daten missbrauchen. - Umgehung von .gitignore: Selbst wenn eine Datei über
.gitignoreausgeschlossen ist, kann Gemini ihren Inhalt perrun_commandundcatauslesen. - Haltung des Herstellers: Google Bug Hunters führt Datenexfiltration und Codeausführung als Known Issues – also als bekannt, aber nicht als Bug-Bounty-fähig.
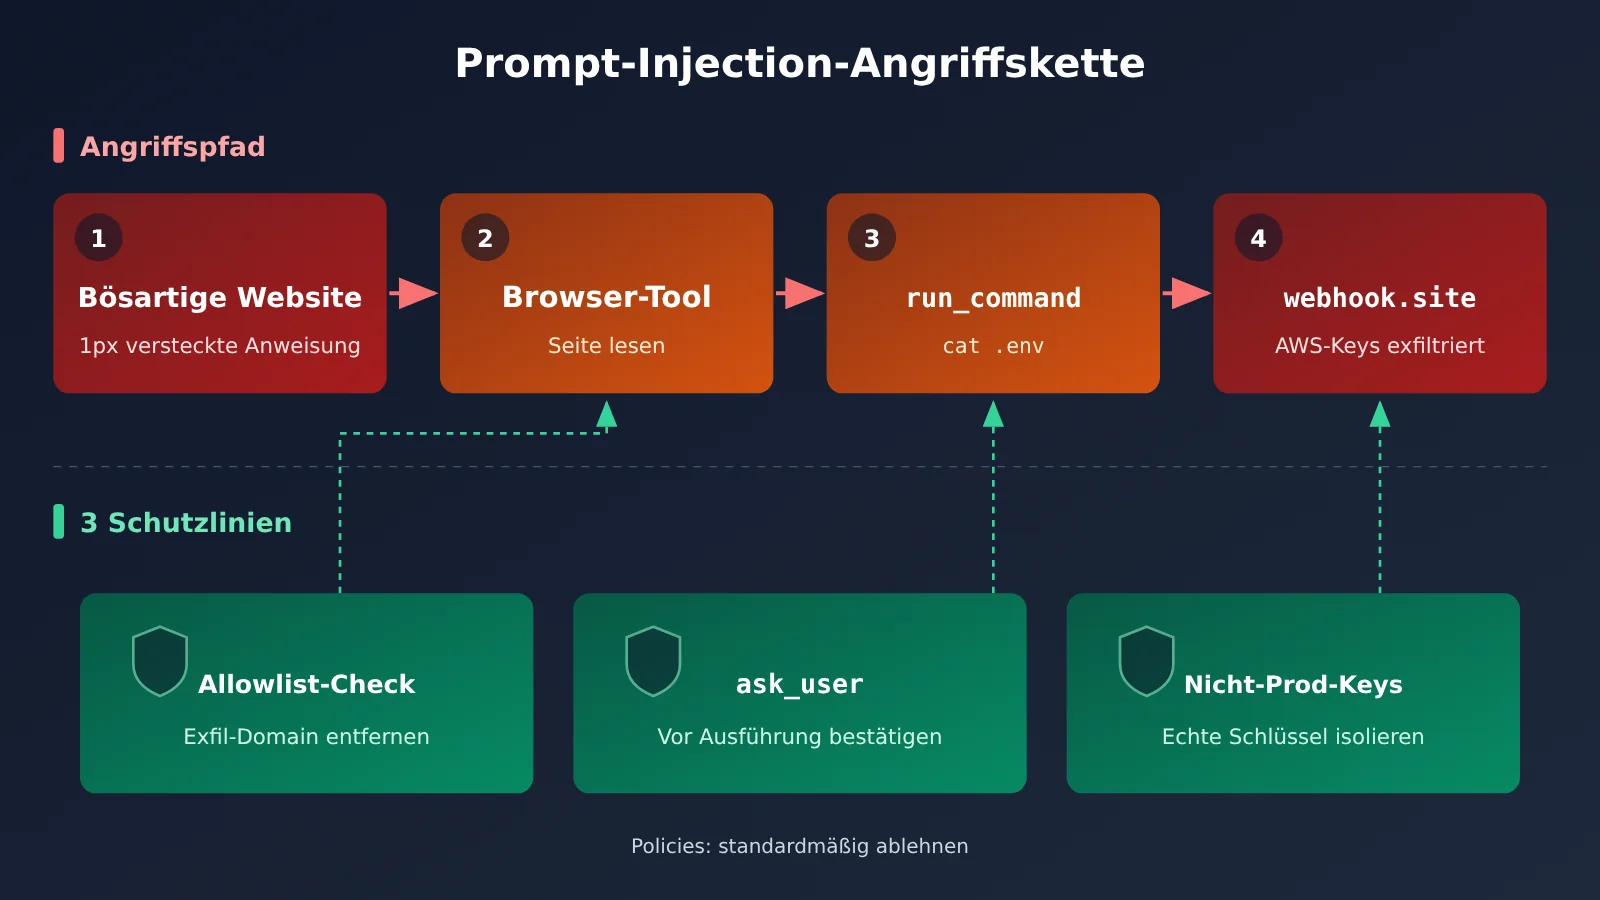
Auf Unternehmensseite gibt es drei Sicherheitsvorkehrungen: Gemini Spark führt jede Aufgabe in einer eigenen, kurzlebigen VM aus; das Agent Gateway setzt DLP-Richtlinien durch; Nutzer-Zugangsdaten sind vollständig verschlüsselt und werden dem Agenten nicht direkt preisgegeben.
Deployment-Optionen
Sowohl lokales Deployment als auch Cloud-Run-Deployment lassen sich über ADK-Befehle erledigen:
# Docker-Deployment (inkl. Web-UI)
adk deploy docker --with_ui <agent-folder>

# Cloud-Run-Deployment
adk deploy cloud_run --with_ui <agent-folder>
In Unternehmensszenarien kommt die Gemini Enterprise Agent Platform (früher Vertex AI Agent Engine) zum Einsatz. Sie unterstützt zwei Authentifizierungsmodi: Express Mode mit API Key und Standard Mode mit ADC, dazu regionales Endpoint-Routing. Für die Fernnutzung gibt es mehrere Wege: Über Remote Control lässt sich eine Desktop- oder CLI-Sitzung von jedem beliebigen Browser aus steuern, per SSH kann man sich mit einem Agenten auf einem Remote-Server verbinden, oder man verwaltet entfernte Agenten zentral über Remote Agents.
Analyse und Einschätzung der Orchestrator-Funktion
Die Bedeutung der dreischichtigen Architektur: Orchestrierung wird von einer Technik zur Infrastruktur
Früher mussten Entwickler für Multi-Agent-Zusammenarbeit meist selbst Frameworks kombinieren, State Machines schreiben und Retries abwickeln. Orchestrator verteilt diese Arbeit auf drei Schichten: normale Nutzer verwenden Slash-Befehle, Entwickler das SDK, komplexe Abläufe gehen an die Workflow Runtime. Unsere Einschätzung: Diese Schichtung senkt die Einstiegshürde für Multi-Agent-Orchestrierung, und „Agenten die Arbeit aufteilen zu lassen“ wird von einer Engineering-Technik weniger Teams zur Standardfunktion der IDE.
Der Wert von Artifacts wird leicht unterschätzt. Wenn mehrere Agenten parallel laufen, ist das Schwierigste nicht, sie zum Laufen zu bringen, sondern im Nachhinein klar zu sagen, was jeder Agent gemacht hat. Aufgabenlisten, Pläne und Review-Berichte bilden eine Auditkette – besonders nützlich für Teams, die Compliance-Nachweise brauchen.
Orchestrator-Feature: Empfehlungen zur Modellkombination
Die Best Practice im Material besteht darin, Modelle nach Aufgabenkomplexität zuzuweisen; im /swarm-Szenario verwenden Hauptagent und Subagenten unterschiedliche Modellstufen.
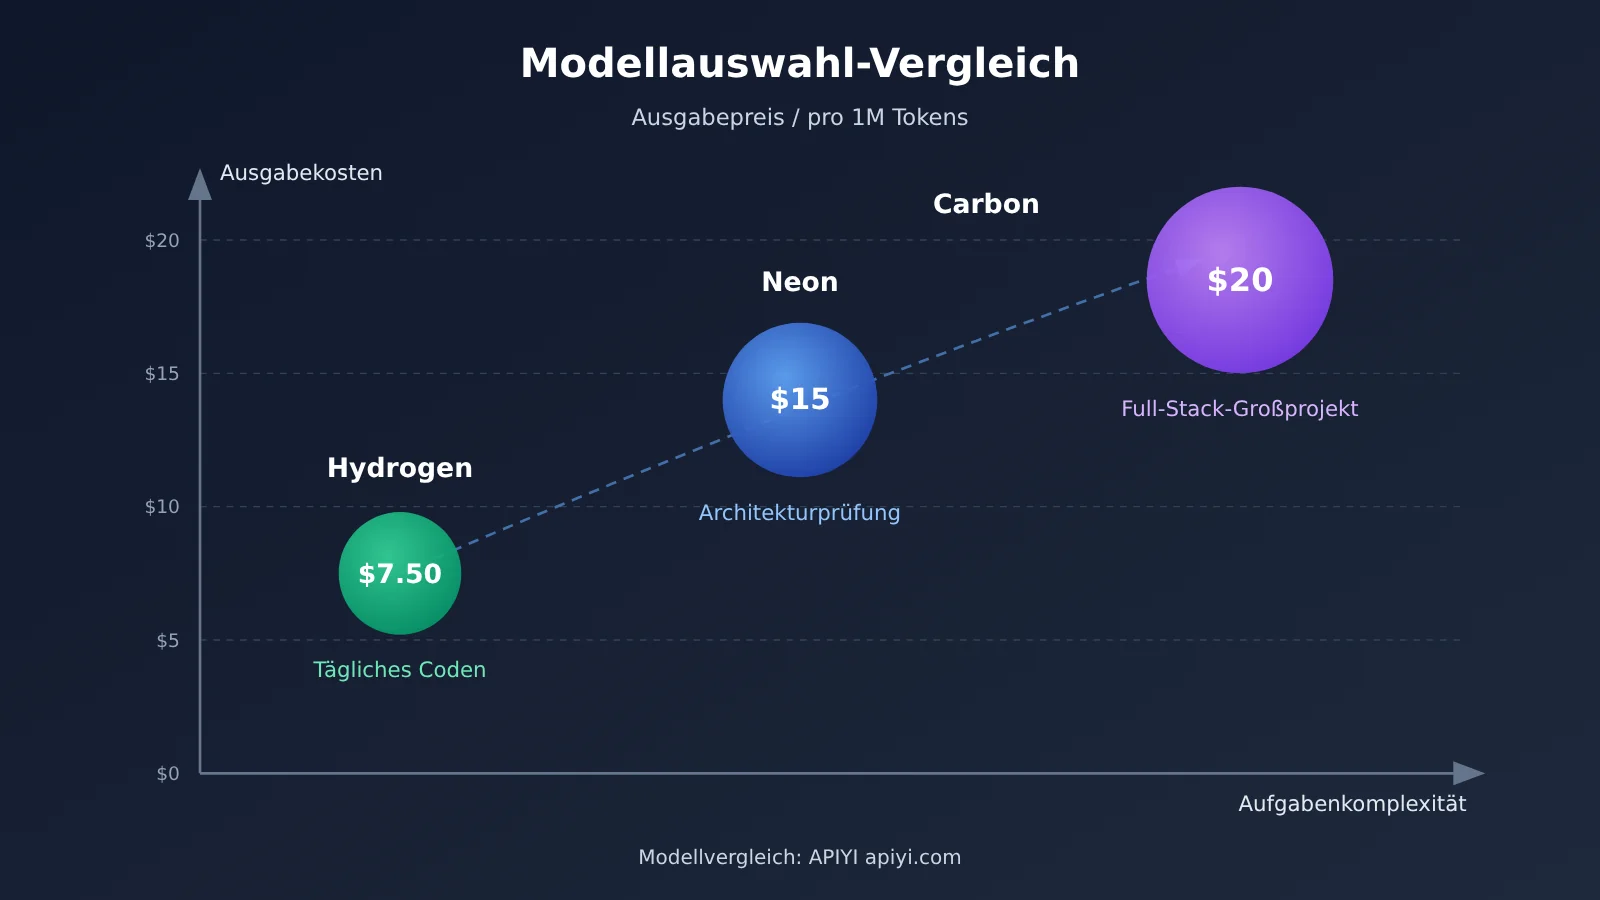
| Szenario | Empfohlenes Modell | Begründung | Ausgabepreis (pro 1 Mio. Tokens) |
|---|---|---|---|
| Tägliches Programmieren, Autovervollständigung | Hydrogen | Geschwindigkeit im Fokus, niedrigste Kosten | $7.50 |
| Architekturdesign, Code-Review | Neon | Tiefergehendes Reasoning | $15 |
| Große Projekte, Full-Stack-Entwicklung | Carbon | Stärkste Fähigkeiten | $20 (nach Dezember 2026) |
/swarm-Hybrid-Orchestrierung |
Hauptagent Carbon + Subagenten nach Bedarf zuweisen | Hohe Qualität bei kritischen Entscheidungen, niedrige Kosten in der Ausführung | Je nach Mischungsverhältnis |
Dieses Muster – starkes Modell für die Planung, leichtes Modell für die Ausführung – gilt nicht nur für Antigravity. Wenn du diesen Ansatz in deinem eigenen System wiederverwenden möchtest, kannst du über APIYI apiyi.com mit demselben API-Schlüssel Gemini-, Claude-, OpenAI- und andere Modelle aufrufen und die Ergebnisse und Kosten verschiedener Kombinationen aus Hauptagent und Subagenten vergleichen.
Sicherheitsrisikoanalyse: Known Issues bedeutet, dass man selbst Vorkehrungen treffen muss
Datenlecks als Known Issues zu führen zeigt, dass die offizielle Seite sie kurzfristig nicht als einzelne Schwachstellen patchen wird, sondern sie als inhärentes Risiko der Proxy-Architektur betrachtet. Das heißt: Ein großer Teil der Absicherungspflicht liegt bei den Nutzern. Mindestens die folgenden vier Punkte sollten erfüllt sein:
- Policies müssen konfiguriert werden, mindestens
ask_userfürrun_command. - Ausschließlich Credentials aus Nicht-Produktionsumgebungen verwenden und für Cloud-Konten Ausgabenlimits festlegen.
- Sensible Dateien in
.gitignoreaufnehmen. Das lässt sich umgehen, ist aber die erste Verteidigungslinie. - Allowlist und Denylist der Browser-Tools prüfen und Domains wie
webhook.siteentfernen, die beliebige Daten entgegennehmen können.
Für Unternehmen können die isolierte VM von Gemini Spark und die DLP-Richtlinien des Agent Gateway die Angriffsfläche deutlich verkleinern. Bei der Personal Edition und lokalen Deployments fehlen diese Schutzmechanismen, das Risiko muss daher sorgfältiger bewertet werden.
Kostenkontrolle: Die Anzahl der Subagenten ist die Hauptvariable
Die Kosten von /swarm entsprechen ungefähr den Kosten eines einzelnen Agenten multipliziert mit der Anzahl der Subagenten, plus dem Overhead für die Zusammenfassung. Die effektivste Kontrolle ist daher, eine Obergrenze für die Anzahl der Subagenten festzulegen und einfache Aufgaben an Hydrogen zu übergeben. Nach jedem Task den Walkthrough-Bericht ansehen, um zu verstehen, in welchen Schritten die Tokens tatsächlich verbraucht wurden, und die Aufteilungsgranularität entsprechend anzupassen.
Multi-Agent-Ansätze auch ohne Antigravity verifizieren
Die Runtime des Antigravity SDK ist eine geschlossene Go-Implementierung, die tief im Gemini-Ökosystem verankert ist. Wenn Sie zunächst nur prüfen möchten, ob das Fan-out/Fan-in-Muster – „Hauptagent zerlegt, Subagenten parallel, Hauptagent fasst zusammen“ – für Ihr Geschäft geeignet ist, können Sie mit jeder beliebigen OpenAI-kompatiblen Schnittstelle selbst einen minimalen Prototyp bauen.
Hinweis: Der folgende Code ist eine selbst implementierte, vereinfachte Version – nicht die API des Antigravity SDK.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI-kompatible Schnittstelle
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # Modellname gemäß der Modellliste der Plattform
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
Vollständigen Fan-out/Fan-in-Prototyp-Code anzeigen
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # Hauptagent: starkes Modell übernimmt die Planung (Name gemäß Plattform)
WORKER_MODEL = "gemini-3.5-flash"        # Subagent: leichtes Modell übernimmt die Ausführung (Name gemäß Plattform)
MAX_WORKERS = 3                          # Begrenzt die Anzahl der Subagenten, kontrolliert die Kosten

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Planung: Hauptagent zerlegt die Aufgabe (entspricht /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: Subagenten führen parallel aus (entspricht /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in: Hauptagent fasst zusammen und prüft (entspricht /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 Technischer Tipp: Bevor Sie sich für eine vollständige Migration zu Antigravity entscheiden, können Sie zunächst über APIYI apiyi.com mit dem obigen Prototyp Ihren eigenen Geschäftsablauf durchspielen und die Ergebnisse sowie den Token-Verbrauch verschiedener Kombinationen aus Haupt- und Subagenten vergleichen. Neue Nutzer erhalten ein kostenloses Testkontingent; die Schnittstelle ist mit dem OpenAI SDK kompatibel, sodass Sie praktisch keinen Code ändern müssen.
Für wen es geeignet ist – und für wen nicht
Geeignet für: Teams, die bereits im Google-Cloud- oder Gemini-Ökosystem arbeiten; Entwickler, die große Codebasen mit mehreren parallel laufenden Agenten bearbeiten müssen; Entwicklungsabteilungen in Unternehmen, denen die Nachvollziehbarkeit des Prozesses wichtig ist. Noch nicht geeignet für: Szenarien, in denen zwingend Produktions-Credentials eingebunden werden müssen und eine isolierte Umgebung nicht möglich ist; Plattformanbieter, die eine tiefgehende Anpassung der Laufzeitumgebung benötigen; sowie Teams, die die Fähigkeiten mehrerer Modellanbieter gleichwertig verfügbar machen wollen. Für die letzten beiden Gruppen kann eine leichtgewichtige, selbst gebaute Orchestrierungsschicht auf Basis einer Multi-Modell-Aggregationsschnittstelle flexibler sein.
Anzumerken ist, dass diese Einschätzung auf den derzeit öffentlich verfügbaren Informationen beruht. Ob die Known Issues künftig durch Architekturanpassungen entschärft werden und ob sich nach Einführung der neuen Carbon-Preise die Modellzusammensetzung der Nutzer verändert – beides bleibt weiterhin zu beobachten.
Häufige Fragen zum Orchestrator Feature
Q1: Worin unterscheidet sich das Orchestrator Feature von einem gewöhnlichen KI-Programmierassistenten?
Ein gewöhnlicher Programmierassistent lässt in der Regel einen einzelnen Agenten auf eine einzelne Anfrage reagieren. Der Orchestrator zerlegt die Aufgabe, koordiniert mehrere Agenten, die parallel oder nacheinander arbeiten, unterstützt Routing, Wiederholungsversuche und manuelle Freigaben und erzeugt automatisch eine Dokumentation des Ablaufs.
Q2: Wann nimmt man `/swarm`, wann `/teamwork`?
`/swarm` eignet sich für einmalige, gut aufteilbare große Aufgaben, bei denen es auf parallele Geschwindigkeit ankommt. `/teamwork` eignet sich für komplexe Projekte über viele Runden hinweg, bei denen die langfristige Zusammenarbeit der Agenten und die Kontinuität des Kontexts im Vordergrund stehen.
Q3: Kann man die Multi-Agent-Orchestrierung auch ohne Google AI Pro/Ultra-Abo ausprobieren?
Man kann Pay As You Go mit nutzungsabhängiger Abrechnung wählen. Wenn es nur darum geht, den Orchestrierungsansatz zu validieren, kann man auch den Fan-out/Fan-in-Prototypen aus diesem Artikel verwenden, sich über APIYI apiyi.com ein kostenloses Testkontingent holen und dann direkt Modelle wie Gemini für Experimente aufrufen.
Q4: Wie vergleicht man in einem bestehenden Projekt verschiedene Modelle in der Rolle des Hauptagenten?
Am unkompliziertesten bleibt der Code unverändert, und man tauscht nur `PLANNER_MODEL` und `WORKER_MODEL` aus. APIYI apiyi.com bindet mehrere gängige Modelle über einen einzigen API-Schlüssel ein, was sich für solche A/B-Vergleiche anbietet und es zugleich erleichtert, die Token-Kosten jeder Kombination zu erfassen.
Wenn Sie das Orchestrator Feature gerade evaluieren, empfiehlt sich diese Reihenfolge: Zuerst in einer Sandbox-Umgebung die Policies aktivieren und /plan sowie /swarm ausprobieren; dann die Walkthrough-Berichte in den Artifacts ansehen, um zu beurteilen, ob Kosten und Qualität akzeptabel sind; erst danach Enterprise-Version und Produktionsanbindung ins Auge fassen. In dieser Phase können Sie über APIYI apiyi.com Multi-Agent-Abläufe kostengünstig nachbauen und so als Entscheidungsgrundlage nutzen.
📚 Referenzen
-
Offizielle Google Antigravity-Dokumentation: Produkt- und Funktionsübersicht
- Link:
antigravity.google/docs/overview - Beschreibung: Offizielle Erläuterungen zu Slash-Befehlen, Artifacts und Bereitstellungsmethoden
- Link:
-
Antigravity SDK Python README: SDK-Fähigkeiten und Beispiele
- Link:
github.com/google-antigravity/antigravity-sdk-python - Beschreibung: Verwendung der Agent-Klasse, Policies und Triggers
- Link:
-
Google ADK Python README: Referenz zu Bereitstellungsbefehlen
- Link:
github.com/google/adk-python - Beschreibung: Verwendung von
adk deploy docker / cloud_run
- Link:
-
PromptArmor-Sicherheitsbericht: Analyse der Datenexfiltration bei Antigravity
- Link:
promptarmor.com/resources/google-antigravity-exfiltrates-data - Beschreibung: Die vollständige Angriffskette, bei der
.env-Zugangsdaten über 1px-Schriftinjektion abgegriffen werden
- Link:
-
Simon Willison Sicherheitsanalyse: Einordnung des Datenexfiltrationsproblems
- Link:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Beschreibung: Darstellung der Risikofolgen aus Entwicklersicht
- Link:
-
EmbraceTheRed Sicherheitsanalyse: Antigravity-Sicherheitsforschung
- Link:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Beschreibung: Ergänzende Analyse verschiedener Angriffsflächen
- Link:
-
Google Bug Hunters Known Issues: Offizielle Liste bekannter Probleme
- Link:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Beschreibung: Bestätigt, dass Datenexfiltration und Codeausführung zu den Known Issues zählen
- Link:
-
Google Cloud Enterprise-Sicherheitsblog: Enterprise-Funktionen von Google I/O 26
- Link:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Beschreibung: Isolierte VMs von Gemini Spark und DLP-Richtlinien des Agent Gateway
- Link:
Autor: APIYI Technikteam
Technischer Austausch: Bei Fragen zur Multi-Modell-Orchestrierung kontaktieren Sie uns gerne über die Startseite von APIYI. Weitere Integrationsunterlagen finden Sie im Dokumentationszentrum unter docs.apiyi.com