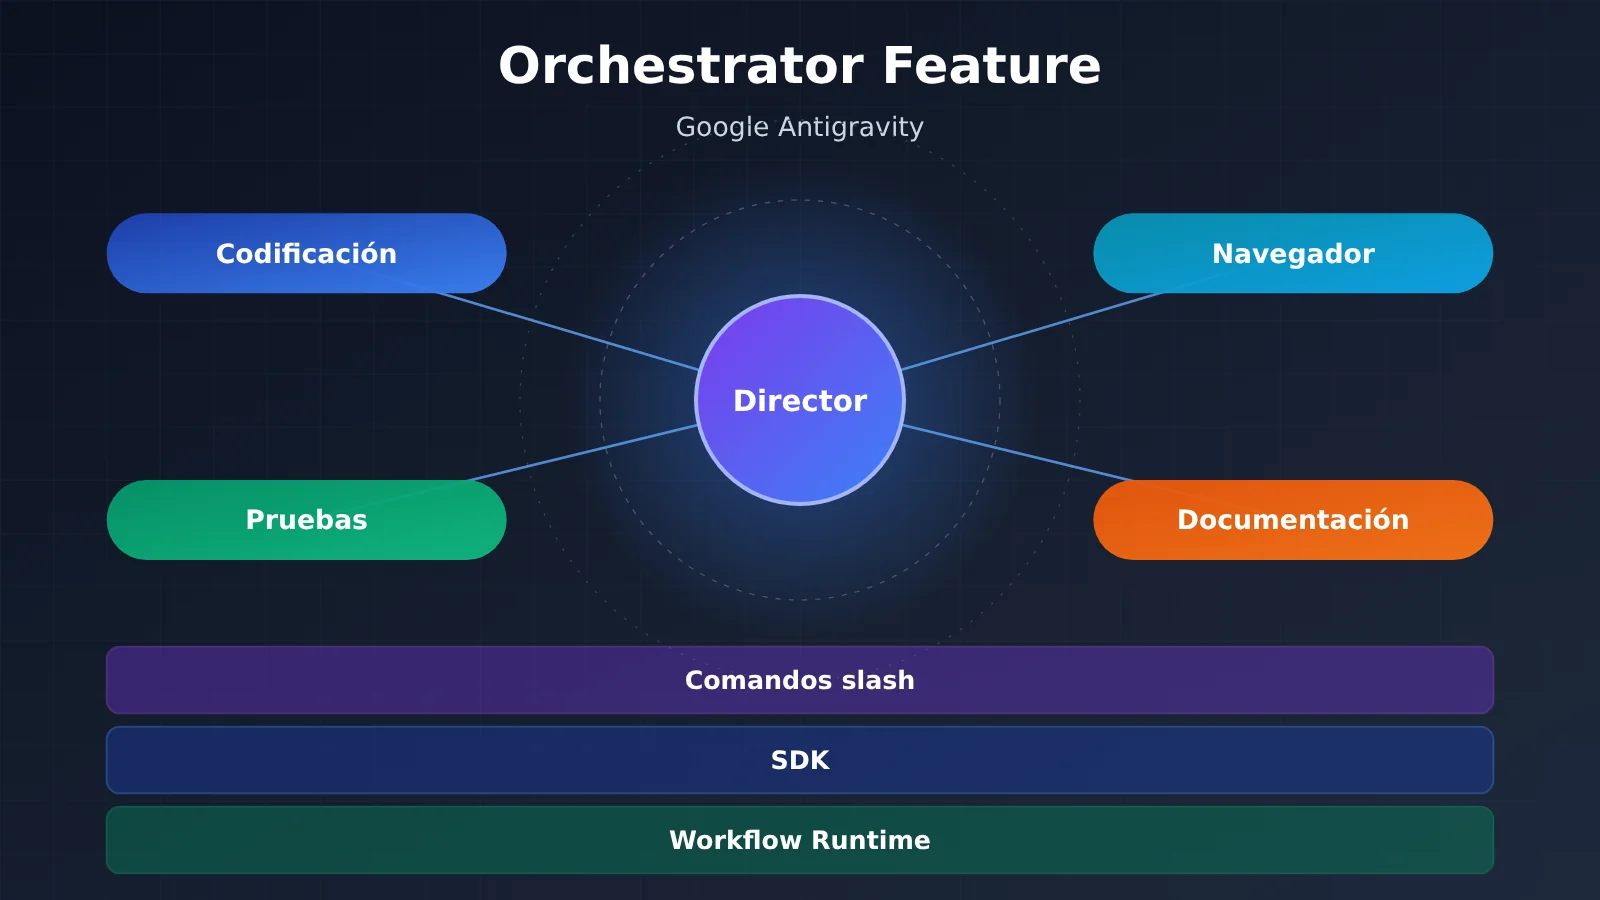
Orchestrator Feature es el conjunto de capacidades de orquestación de agentes de Google Antigravity, organizado en tres capas: comandos slash para usuarios, SDK para desarrolladores y Workflow Runtime para flujos complejos. Su valor central es pasar de “un agente escribiendo código” a “varios agentes repartiéndose el trabajo según un plan, ejecutando en paralelo y dejando registro automáticamente”. Este conjunto de capacidades ya es bastante completo, pero en el plano de la seguridad todavía existen problemas conocidos que la propia compañía reconoce. Por eso, en esta etapa conviene usarlo en entornos no productivos, junto con políticas de permisos estrictas, y no conectarlo directamente a credenciales de producción.
¿Qué podrás aprender al terminar este artículo?
- Las cinco formas de producto de Antigravity y dónde se ubica Orchestrator dentro de ellas
- Qué problema resuelve cada uno de los 9 comandos slash, como
/swarm,/teamworky/plan - Las capacidades clave de la capa SDK y de Workflow Runtime, por ejemplo pensamiento en streaming, integración con MCP, Fan-out/Fan-in y Human-in-the-Loop
- La diferencia entre el sistema de documentación automática Artifacts y Claude Artifacts
- El riesgo ya público de fuga de datos por inyección de indicaciones (Prompt Injection), y cómo configurar las Policies correspondientes
- La ruta de despliegue desde Docker local hasta una plataforma empresarial, junto con recomendaciones para elegir modelos y controlar costos
Índice: El cuerpo del artículo empieza con una tabla To Know para explicar los conceptos clave y luego, mediante un resumen de impacto, aclara qué significan estos cambios para distintos perfiles. La sección «Hechos objetivos» ordena la matriz de productos, los modelos y precios, los comandos slash, el SDK, Workflow Runtime, Artifacts, el sistema de seguridad y las opciones de despliegue, todo basado en documentación oficial e informes de seguridad públicos. La sección «Análisis y criterio» trata el significado de la arquitectura de tres capas, cómo combinar modelos, cómo prevenir riesgos y cómo controlar costos, e incluye ejemplos de código que permiten validar rápidamente ideas multiagente incluso sin depender de Antigravity.
Conceptos clave de las funciones de Orchestrator que debes conocer
| Concepto | Explicación breve |
|---|---|
| Antigravity | La familia de productos de programación agéntica lanzada por Google, que abarca Web, IDE, CLI, SDK y complementos |
| Orchestrator | En este artículo, se refiere al conjunto de capacidades dentro de Antigravity responsables de la orquestación de agentes, incluyendo la descomposición de tareas, la coordinación de múltiples agentes y la ejecución de flujos de trabajo |
| Comandos de barra diagonal | Al escribir instrucciones como /swarm en el cuadro de diálogo, se activa directamente un modo de orquestación predefinido |
| Swarm (enjambre) | Un agente principal divide una tarea grande y la reparte entre varios subagentes para procesarla en paralelo |
| Fan-out/Fan-in | El flujo de trabajo primero distribuye las subtareas en paralelo (fan-out) y luego consolida los resultados (fan-in) |
| Human-in-the-Loop | Se pausa el flujo en puntos clave para que una persona lo confirme antes de continuar |
| MCP | Model Context Protocol, el protocolo estándar que permite a los agentes conectarse a herramientas y fuentes de datos externas |
| Artifacts | Documentos de proceso como listas de tareas, planes, informes de revisión y capturas de pantalla que Antigravity genera automáticamente |
| Policies | Reglas de tres niveles: deny / allow / ask_user, que controlan las herramientas que un agente puede invocar |
| Prompt Injection | Instrucciones maliciosas ocultas en páginas web o archivos que inducen al agente a ejecutar operaciones no previstas |
| LiteRT-LM | Un runtime de inferencia ligero que ejecuta modelos como Gemma en dispositivos locales |
| DLP | Política de prevención de fuga de datos; la versión empresarial la aplica mediante Agent Gateway |
Orchestrator Feature: resumen rápido del impacto
- Desarrolladores individuales: tareas como refactorizaciones grandes o scaffolding full-stack se pueden delegar a
/swarmpara que las aborde en paralelo. Al mismo tiempo, cada uno asume la responsabilidad de configurar los permisos; de lo contrario, es fácil terminar siendo víctima de un ataque de Prompt Injection. - Equipos y responsables técnicos:
/teamwork,/goaly Artifacts hacen que el proceso de trabajo del agente quede documentado y auditable; la revisión de código pasa de «mirar el resultado» a «mirar el plan + mirar el informe de recorrido». - Desarrolladores de plataformas y herramientas: el SDK de Python de código abierto más Workflow Runtime permiten integrar la orquestación de agentes en productos propios. Sin embargo, el runtime es una implementación Go de código cerrado, así que el margen de personalización es limitado.
- Equipos de seguridad y operaciones: la exfiltración de datos y la ejecución de código ya han sido clasificadas por Google Bug Hunters como Known Issues, por lo que antes de integrar hay que definir un plan de aislamiento de credenciales y de listas blancas de herramientas.
- Usuarios de Gemini CLI: según la hoja de ruta oficial, Antigravity CLI ya reemplazó a Gemini CLI en junio de 2026, así que los scripts y hábitos existentes deben migrarse.
Orchestrator Feature: hechos objetivos sobre producto y modelos
La matriz de cinco productos de Antigravity
Orchestrator no es un producto independiente, sino una capa de orquestación que atraviesa todas las formas de Antigravity. Los distintos puntos de entrada comparten el mismo conjunto de capacidades de agente; la diferencia está en la forma de interacción y en dónde se despliega.
| Producto | Forma | Características clave |
|---|---|---|
| Antigravity App (2.0) | Aplicación web | Programación con agentes completa dentro del navegador, sin instalación |
| Antigravity IDE | Aplicación de escritorio (fork de VS Code) | Gestor de agentes, editor y extensión de Chrome en uno solo |
| Antigravity CLI | Herramienta de línea de comandos en Go | Código cerrado; reemplazó a Gemini CLI en junio de 2026 |
| Antigravity SDK | Biblioteca Python (pip install google-antigravity) |
Envoltorio de código abierto; por debajo corre un runtime Go de código cerrado |
| Antigravity Extensions | Extensión de IDE | Compatible con VS Code, JetBrains, Eclipse, Zed, Xcode y Android Studio |
Modelos compatibles y precios de Orchestrator Feature
En el plano de los modelos, Antigravity es compatible con toda la familia Gemini, incluidos 3 Pro, 3.5 Flash y tres nuevos niveles: 4 Carbon, 4 Neon y 4 Hydrogen. También permite ejecutar Gemma 4 26B de forma local y sin conexión mediante LiteRT-LM. La compañía posiciona la arquitectura como agnóstica al modelo, aunque la optimización más profunda es para Gemini.
Hay tres modalidades de facturación: suscripción Google AI Pro/Ultra, Pay As You Go (pago por uso) y Enterprise (versión empresarial). Los precios por millón de tokens que aparecen en el material son los siguientes:
- Carbon: entrada $4, salida $20 (vigente a partir de diciembre de 2026)
- Neon: entrada $3, salida $15
- Hydrogen: entrada $1.50, salida $7.50
Orchestrator Feature: hechos objetivos — orquestación en tres capas
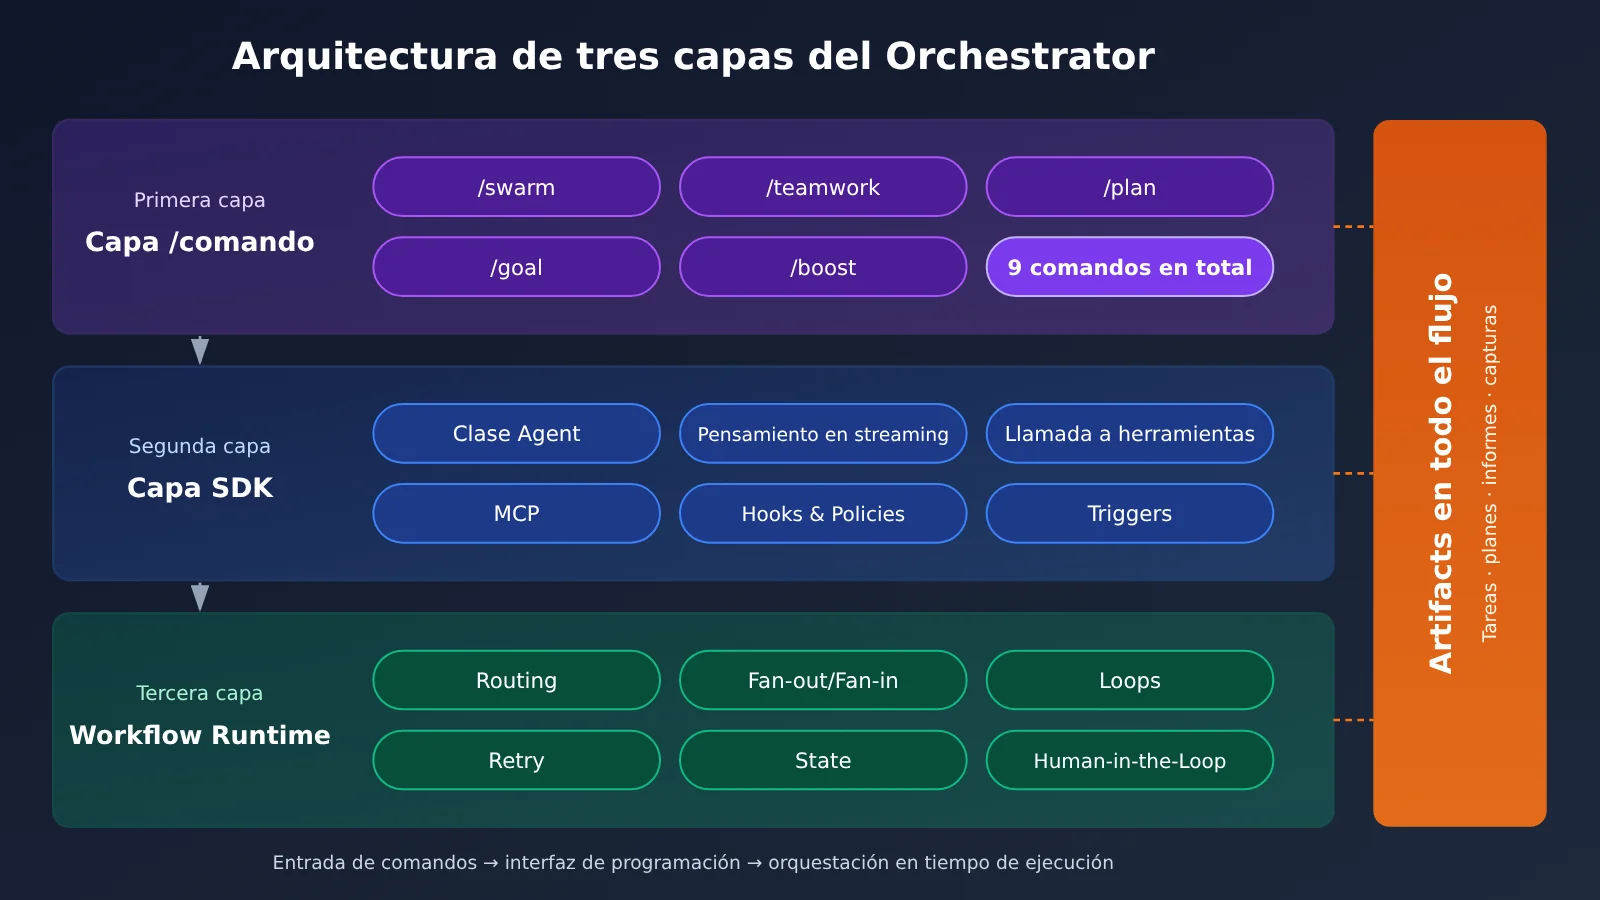
Primera capa: los 9 comandos con barra
Los comandos con barra son la entrada más intuitiva de Orchestrator. El usuario no necesita escribir código: basta con teclear un comando en la conversación para cambiar el modo de trabajo del agente.
| Comando | Función | Escenario típico |
|---|---|---|
/swarm |
Orquestación paralela en enjambre de múltiples agentes | Tareas grandes que se pueden dividir |
/teamwork |
Colaboración continua de un equipo de agentes | Proyectos complejos de varias rondas |
/plan |
Planificación de tareas | Análisis de requisitos y diseño de soluciones |
/goal |
Seguimiento de objetivos | Gestión de proyectos a largo plazo |
/boost |
Potenciación del razonamiento profundo | Problemas de lógica compleja |
/grill-me |
Revisión de diseño o simulación de entrevista | Revisión de código |
/run-workflow |
Ejecución de flujos de trabajo dinámicos | Procesos predefinidos |
/schedule |
Programación de tareas | Automatización programada |
/learn |
Modo aprendizaje | Entender bases de código desconocidas |
Segunda capa: características del Orchestrator SDK
El SDK está pensado para desarrolladores: convierte la capacidad de orquestación en interfaces programables. El núcleo es la clase Agent, que permite iniciar un agente con una sola llamada y gestionar todo su ciclo de vida. Sus capacidades principales son:
- Salida en streaming: admite
async for token in responsepara salida en tiempo real, permite obtener el proceso de razonamiento del modelo medianteresponse.thoughtse interceptar las llamadas a herramientas medianteresponse.tool_calls - Extensión de capacidades: puedes registrar funciones de Python como herramientas del agente, o conectar servidores MCP externos
- Permisos y disparadores: Hooks y Policies ofrecen tres niveles de permisos: deny, allow, ask_user; Triggers admiten tareas en segundo plano programadas o activadas por eventos
- Entradas y entorno de ejecución: admite entradas multimodales como imágenes, vídeo, audio y documentos, además de ejecución local offline con Gemma 4
Tercera capa: matriz de capacidades de Workflow Runtime
Cuando la tarea requiere ramificaciones condicionales, paralelismo y reintentos, toca usar Workflow Runtime. Ofrece capacidades similares a las de un motor de flujos de trabajo tradicional; la diferencia es que cada nodo puede ser un agente.
| Capacidad | Descripción |
|---|---|
| Routing | Enrutamiento condicional: elige el siguiente paso según el estado actual |
| Fan-out/Fan-in | Distribuye tareas en paralelo y luego reúne los resultados |
| Loops | Ejecución en bucle hasta que se cumpla una condición |
| Retry | Reintento automático tras un fallo |
| State Management | Estado persistente entre nodos |
| Dynamic Nodes | Decidir en tiempo de ejecución qué nodos ejecutar |
| Human-in-the-Loop | Confirmación humana en nodos clave |
| Nested Workflows | Anidar subflujos de trabajo dentro de un flujo de trabajo |
Artifacts: los metadocumentos del trabajo del agente
Durante su ejecución, Orchestrator genera automáticamente cuatro tipos de Artifacts: listas de tareas (Task Lists), planes de implementación (Implementation Plans), informes de walkthrough (Walkthrough Reports) y capturas de pantalla de pruebas de navegador (Visual Screenshots). Los informes de walkthrough se generan al terminar la tarea y repasan qué operaciones hizo concretamente el agente.
Esto no tiene nada que ver con Claude Artifacts. Claude Artifacts son vistas previas interactivas de código o documentos, orientadas al resultado final. Antigravity Artifacts son registros del proceso de trabajo del agente, pensados principalmente para que el desarrollador los audite.
Orchestrator Feature: hechos objetivos sobre seguridad y despliegue
Policies: sistema de permisos
La recomendación oficial es «denegar por defecto y permitir según sea necesario»:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # Denegar todas las herramientas por defecto
    allow("view_file"),         # Permitir la lectura de archivos
    ask_user("run_command"),    # Preguntar al usuario antes de ejecutar comandos
]
Problemas de seguridad ya divulgados
A partir de noviembre de 2025, varios investigadores de seguridad han revelado riesgos de exfiltración de datos en Antigravity:
- PromptArmor: descubrió que un atacante puede ocultar instrucciones maliciosas en una página web con una fuente de 1px, incitando al agente a leer las credenciales de AWS en
.envy exfiltrarlas. - Problema con la lista blanca del navegador: la lista blanca predeterminada de la herramienta de navegador incluye
webhook.site, que puede usarse como canal de exfiltración. - Elusión de
.gitignore: incluso si un archivo está excluido por.gitignore, Gemini también puede leer su contenido medianterun_commandycat. - Postura oficial: Google Bug Hunters ya ha clasificado la exfiltración de datos y la ejecución de código como Known Issues, es decir, problemas conocidos que no se gestionan dentro del programa de recompensas por vulnerabilidades.
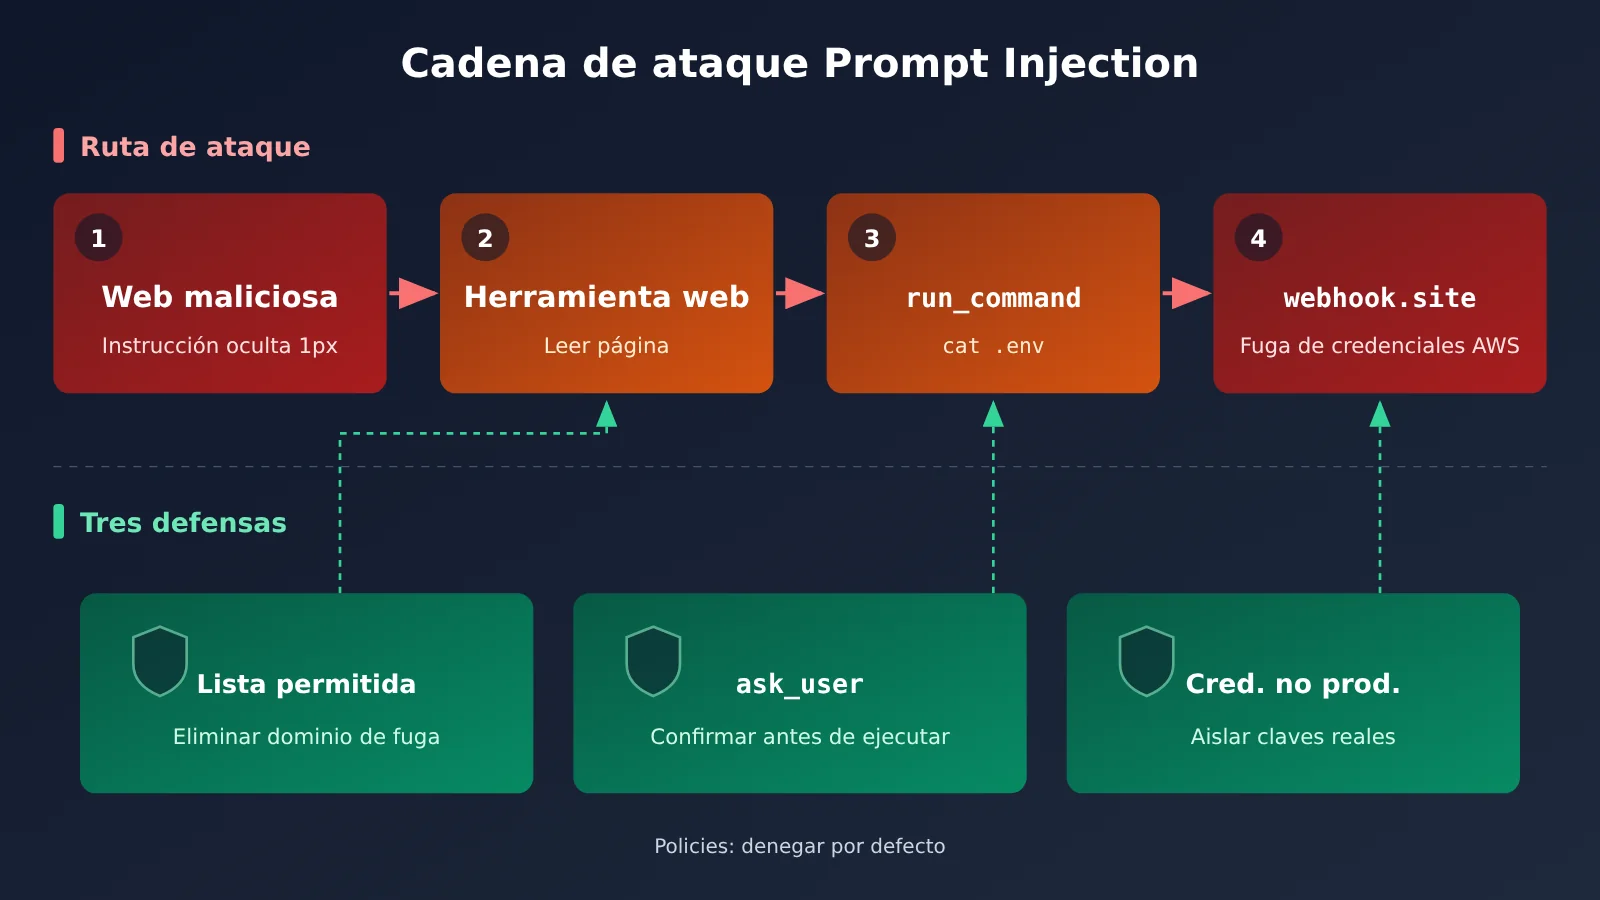
El diseño de seguridad del lado empresarial tiene tres puntos: Gemini Spark hace que cada tarea se ejecute en una VM efímera independiente; Agent Gateway aplica políticas DLP de forma obligatoria; las credenciales de usuario están totalmente cifradas y no se exponen directamente al agente.
Opciones de despliegue
El despliegue local y en Cloud Run puede realizarse con comandos de ADK:
# Despliegue con Docker (incluye Web UI)
adk deploy docker --with_ui <agent-folder>

# Despliegue en Cloud Run
adk deploy cloud_run --with_ui <agent-folder>
En escenarios empresariales se utiliza Gemini Enterprise Agent Platform (antes Vertex AI Agent Engine). Admite dos modos de autenticación: Express Mode usa clave API y Standard Mode usa ADC; también admite enrutamiento regional de endpoints. En cuanto al uso remoto, se puede controlar una sesión de escritorio o de CLI desde cualquier navegador mediante Remote Control, conectarse por SSH al agente de un servidor remoto o gestionar agentes remotos de forma centralizada con Remote Agents.
Análisis de la función Orchestrator
El significado de la arquitectura de tres capas: la orquestación pasa de ser una técnica artesanal a infraestructura
Antes, para conseguir colaboración multiagente, los desarrolladores normalmente tenían que combinar frameworks por su cuenta, escribir máquinas de estados y gestionar reintentos. Orchestrator reparte este trabajo en tres capas: los usuarios comunes usan comandos de barra, los desarrolladores usan el SDK y los flujos complejos se delegan a Workflow Runtime. Nuestra conclusión es que esta división por capas reduce la barrera de entrada a la orquestación multiagente, y que “repartir tareas entre agentes” pasará de ser una habilidad de ingeniería de unos pocos equipos a una capacidad predeterminada del IDE.
El valor de Artifacts tiende a subestimarse. Cuando varios agentes trabajan en paralelo, lo más difícil no es hacerlos funcionar, sino poder explicar después qué hizo cada agente. La lista de tareas, el plan y el informe de revisión forman una cadena de auditoría, que resulta especialmente útil para equipos que necesitan dejar constancia para cumplir requisitos.
Recomendaciones de combinación de modelos para Orchestrator Feature
La mejor práctica descrita en el material consiste en asignar modelos según la complejidad de la tarea; en escenarios /swarm, el agente principal y los subagentes utilizan niveles distintos.
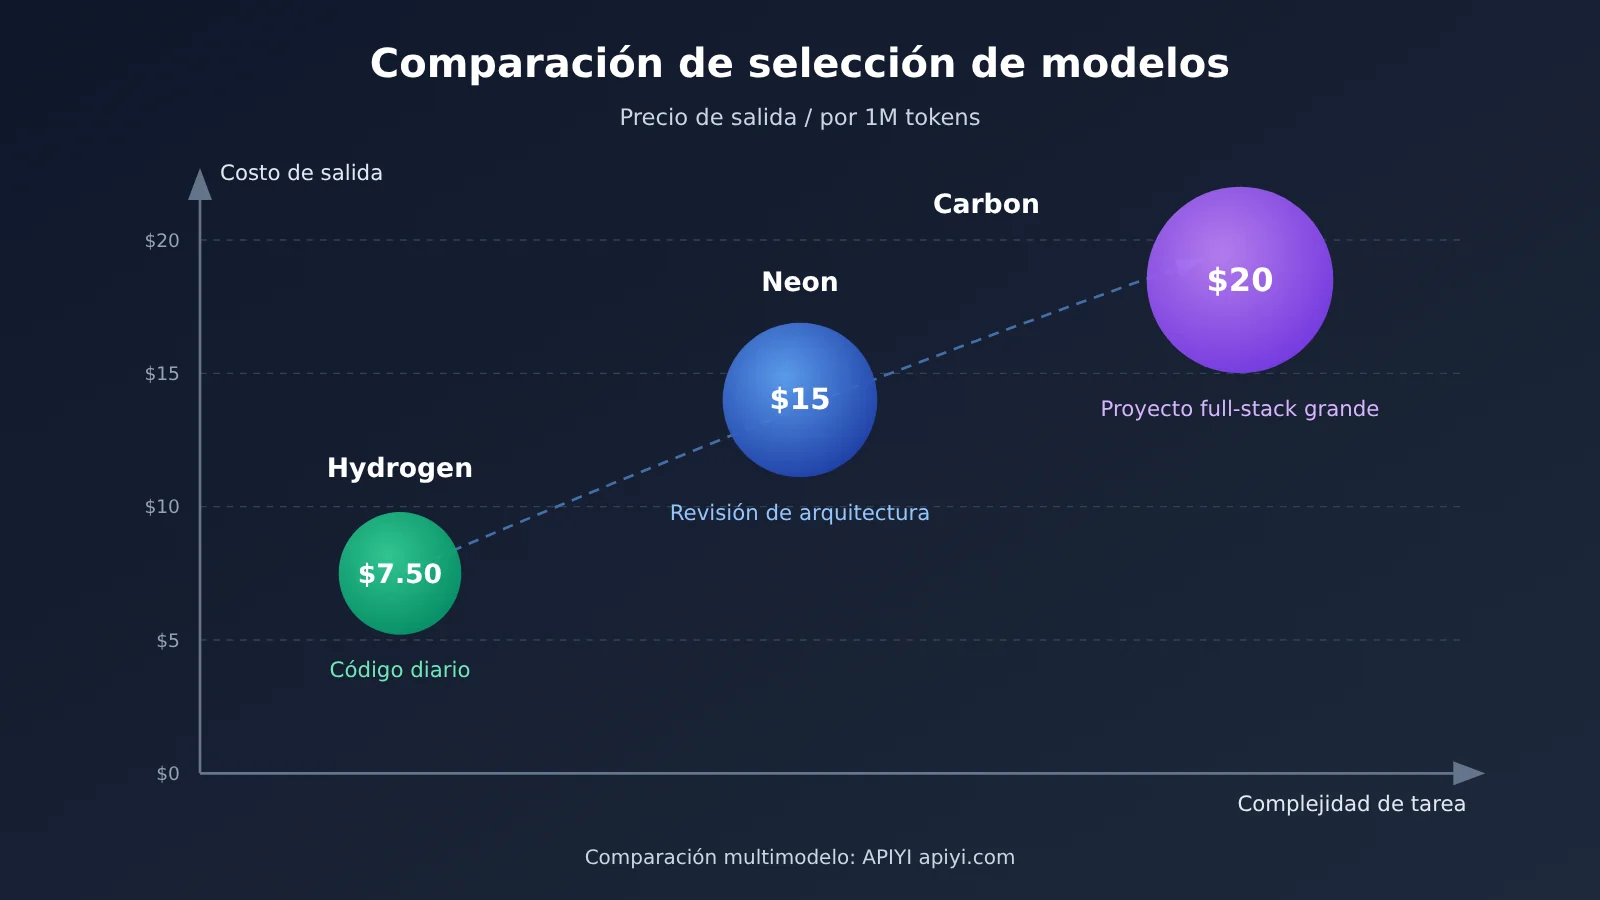
| Escenario | Modelo recomendado | Motivo | Precio de salida (por 1M tokens) |
|---|---|---|---|
| Codificación diaria, autocompletado | Hydrogen | Prioriza la velocidad, costo más bajo | $7.50 |
| Diseño de arquitectura, revisión de código | Neon | Razonamiento más profundo | $15 |
| Grandes proyectos, desarrollo full-stack | Carbon | Capacidad más potente | $20 (después de diciembre de 2026) |
Orquestación híbrida /swarm |
Agente principal Carbon + subagentes asignados según necesidad | Alta calidad en las decisiones clave y bajo costo en la ejecución | Según la proporción |
Este patrón de «modelo potente para planificar, modelo ligero para ejecutar» no solo se aplica a Antigravity. Si quieres reutilizar esta idea en tu propio sistema, puedes usar la misma clave API a través de APIYI apiyi.com para invocar modelos como Gemini, Claude, OpenAI, etc., y comparar el rendimiento y el costo de distintas combinaciones de agente principal y subagentes.
Análisis de riesgos de seguridad: que los Known Issues incluyan la fuga de datos significa que tienes que protegerte por tu cuenta
Incluir la fuga de datos en Known Issues deja claro que, a corto plazo, el equipo oficial no la tratará como una vulnerabilidad que vaya parcheando caso por caso, sino como un riesgo inherente a la arquitectura de agentes. Es decir, gran parte de la responsabilidad de protección recae sobre el usuario. Como mínimo, conviene cumplir estos cuatro puntos:
- Configura obligatoriamente Policies y establece al menos
ask_userpararun_command. - Usa solo credenciales de entornos que no sean de producción y fija un límite de gasto para las cuentas de nube.
- Añade los archivos sensibles a
.gitignore. Se puede sortear, pero sigue siendo la primera línea de defensa. - Revisa las listas de permitidos y bloqueados (allowlist y denylist) de la herramienta de navegador, y elimina dominios como
webhook.siteque pueden recibir datos arbitrarios.
Para las empresas, el aislamiento en VM independiente de Gemini Spark y las políticas DLP de Agent Gateway pueden reducir de forma notable la superficie de ataque. La versión personal y la implementación local no cuentan con estas protecciones, así que los riesgos deben evaluarse con más cautela.
Control de costes: el número de subagentes es la principal variable
El coste de /swarm equivale aproximadamente al coste de un solo agente multiplicado por el número de subagentes, más el sobrecoste de agregación. Por eso, la forma más eficaz de controlarlo es fijar un límite máximo para el número de subagentes y delegar las tareas sencillas a Hydrogen. Al terminar cada tarea, revisa el informe Walkthrough para ver en qué pasos se gastaron realmente los tokens y, a partir de ahí, ajusta la granularidad con la que divides las tareas.
Validar el enfoque multiagente sin depender de Antigravity
El runtime del SDK de Antigravity es una implementación en Go de código cerrado, y está profundamente ligado al ecosistema Gemini. Si solo quieres comprobar primero si el patrón Fan-out/Fan-in —»el agente principal descompone, los subagentes trabajan en paralelo, el agente principal consolida»— encaja con tu negocio, puedes montar un prototipo mínimo por tu cuenta usando cualquier interfaz compatible con OpenAI.
Nota: el código siguiente es una versión simplificada implementada por nuestra cuenta, no es la API del SDK de Antigravity.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interfaz compatible con OpenAI de APIYI
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # El nombre del modelo se rige por la lista de modelos de la plataforma
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
Ver el código completo del prototipo Fan-out/Fan-in
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # Agente principal: modelo potente responsable de la planificación (el nombre se rige por la plataforma)
WORKER_MODEL = "gemini-3.5-flash"        # Subagentes: modelo ligero responsable de la ejecución (el nombre se rige por la plataforma)
MAX_WORKERS = 3                          # Limitar el número de subagentes para controlar el costo

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Planificación: el agente principal descompone la tarea (equivale a /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: los subagentes ejecutan en paralelo (equivale a /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in: el agente principal consolida y revisa (equivale a /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 Consejo técnico: antes de decidir si migrar por completo a Antigravity, puedes usar el prototipo anterior a través de APIYI apiyi.com para validar tu propio flujo de negocio y comparar el rendimiento y el consumo de tokens de distintas combinaciones de agente principal y subagentes. Los nuevos usuarios tienen cuota de prueba gratuita; la interfaz es compatible con el SDK de OpenAI, así que prácticamente no necesitas cambiar código.
Para quién es y para quién no
Adecuado para: equipos que ya están dentro del ecosistema de Google Cloud o Gemini, desarrolladores que necesitan que varios agentes procesen en paralelo bases de código grandes, y departamentos de I+D empresariales que valoran la auditoría del proceso. No adecuado (por ahora): escenarios en los que hay que conectar credenciales de producción y no se puede aislar el entorno, plataformas que necesitan personalizar a fondo el runtime, y equipos que esperan que las capacidades de varios proveedores de modelos estén disponibles por igual. Para estos dos últimos casos, quizá sea más flexible crear una capa de orquestación ligera propia usando una interfaz de agregación multimodelo.
Conviene aclarar que estos juicios se basan en la información pública disponible actualmente. Si los Known Issues se mitigarán en el futuro mediante ajustes de arquitectura, y si la proporción de modelos que eligen los usuarios cambiará tras la entrada en vigor de la nueva política de precios de Carbon, son cuestiones que merecen seguirse observando.
Preguntas frecuentes sobre Orchestrator Feature
P1: ¿Cuál es la diferencia entre Orchestrator Feature y un asistente de programación con IA convencional?
Un asistente de programación convencional suele ser un único agente que responde a una petición. Orchestrator se encarga de descomponer la tarea, coordinar que varios agentes trabajen en paralelo o de forma relevada, y además admite enrutamiento, reintentos y confirmación humana, generando automáticamente documentación del proceso.
P2: ¿Cómo elegir entre /swarm y /teamwork?
`/swarm` es adecuado para tareas grandes y puntuales que se pueden dividir, con énfasis en la velocidad en paralelo. `/teamwork` es adecuado para proyectos complejos de varias rondas continuas, con énfasis en la colaboración a largo plazo entre agentes y la continuidad del contexto.
P3: ¿Puedo probar la orquestación multiagente sin una suscripción a Google AI Pro/Ultra?
Puedes optar por Pay As You Go, pago por uso. Si solo quieres validar la idea de orquestación, también puedes usar el prototipo Fan-out/Fan-in de este artículo: obtén una cuota de prueba gratuita a través de APIYI apiyi.com y llama directamente a modelos como Gemini para experimentar.
P4: ¿Cómo comparar el rendimiento de distintos modelos como agente principal en un proyecto existente?
Lo más sencillo es no tocar el código y limitarse a cambiar `PLANNER_MODEL` y `WORKER_MODEL`. APIYI apiyi.com conecta varios modelos principales con una única clave API, lo que resulta ideal para este tipo de comparaciones A/B y también facilita calcular el costo en tokens de cada combinación.
Si estás evaluando Orchestrator Feature, te sugiero avanzar en este orden: primero activa las Policies en un entorno sandbox y prueba /plan y /swarm; luego revisa los informes de revisión de Artifacts para valorar si el costo y la calidad son aceptables; y solo al final plantea la versión enterprise y la conexión a producción. Mientras tanto, puedes reproducir el flujo multiagente a bajo costo con APIYI apiyi.com como referencia para la decisión.
📚 Referencias
-
Documentación oficial de Google Antigravity: descripción general de productos y funciones
- Enlace:
antigravity.google/docs/overview - Descripción: explicación oficial de los comandos con barra, Artifacts y modos de despliegue
- Enlace:
-
README del SDK de Antigravity para Python: capacidades y ejemplos del SDK
- Enlace:
github.com/google-antigravity/antigravity-sdk-python - Descripción: uso de la clase Agent, Policies y Triggers
- Enlace:
-
README de Google ADK para Python: referencia de comandos de despliegue
- Enlace:
github.com/google/adk-python - Descripción: uso de
adk deploy docker / cloud_run
- Enlace:
-
Informe de seguridad de PromptArmor: análisis de la exfiltración de datos de Antigravity
- Enlace:
promptarmor.com/resources/google-antigravity-exfiltrates-data - Descripción: cadena de ataque completa para robar credenciales de
.envmediante inyección de fuentes de 1px
- Enlace:
-
Análisis de seguridad de Simon Willison: interpretación del problema de exfiltración
- Enlace:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Descripción: explica el impacto del riesgo desde la perspectiva del desarrollador
- Enlace:
-
Análisis de seguridad de EmbraceTheRed: investigación de seguridad de Antigravity
- Enlace:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Descripción: análisis complementario de múltiples superficies de ataque
- Enlace:
-
Google Bug Hunters Known Issues: lista oficial de problemas conocidos
- Enlace:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Descripción: confirma que la exfiltración de datos y la ejecución de código figuran entre los Known Issues
- Enlace:
-
Blog de seguridad empresarial de Google Cloud: capacidades empresariales de Google I/O 26
- Enlace:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Descripción: VM aislada de Gemini Spark y políticas DLP de Agent Gateway
- Enlace:
Autor: equipo técnico de APIYI
Intercambio técnico: si tienes dudas sobre orquestación de múltiples modelos, escríbenos a través de la página principal del sitio oficial de APIYI; para más material de integración, visita el centro de documentación docs.apiyi.com