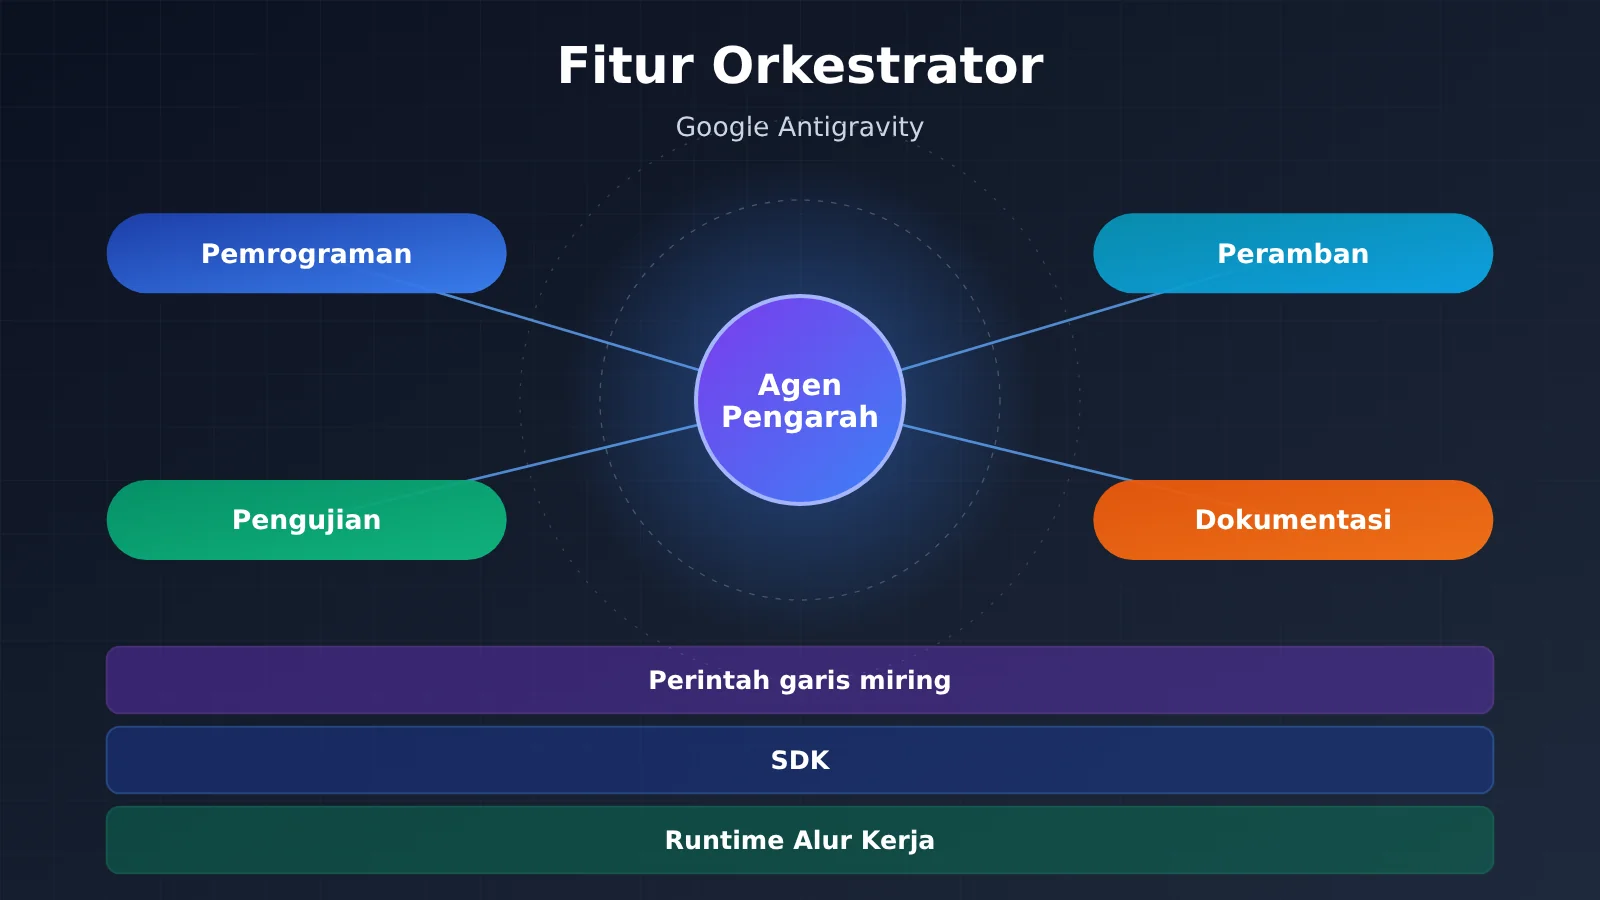
Orchestrator Feature adalah kumpulan kemampuan orkestrasi agen di Google Antigravity, terbagi dalam tiga lapisan: perintah slash untuk pengguna, SDK untuk pengembang, dan Workflow Runtime untuk alur yang kompleks. Nilai intinya adalah mengubah “satu agen menulis kode” menjadi “beberapa agen membagi tugas sesuai rencana, berjalan paralel, dan otomatis menyimpan dokumentasi”. Kemampuan ini sudah cukup lengkap, tetapi di sisi keamanan masih ada masalah yang diketahui dan diakui secara resmi. Karena itu, pada tahap ini lebih cocok digunakan di lingkungan non-produksi dengan kebijakan izin yang ketat, dan tidak boleh langsung dihubungkan dengan kredensial produksi.
Apa yang bisa Anda pahami setelah membaca artikel ini?
- Lima bentuk produk Antigravity dan posisi Orchestrator di dalamnya
- Masalah apa yang dipecahkan oleh 9 perintah slash seperti
/swarm,/teamwork,/plan, dan lainnya - Kemampuan utama lapisan SDK dan Workflow Runtime, misalnya pemikiran streaming, integrasi MCP, Fan-out/Fan-in, dan Human-in-the-Loop
- Perbedaan sistem dokumentasi otomatis Artifacts dengan Claude Artifacts
- Risiko kebocoran data akibat Prompt Injection yang sudah dipublikasikan, serta cara konfigurasi Policies yang sesuai
- Jalur deployment dari Docker lokal hingga platform perusahaan, serta saran pemilihan model dan pengendalian biaya
Indeks: Bagian utama dimulai dengan tabel To Know untuk menjelaskan konsep kunci, lalu ringkasan dampak untuk menjelaskan arti perubahan ini bagi berbagai kalangan. Bagian “Fakta Objektif” merangkum matriks produk, model dan harga, perintah slash, SDK, Workflow Runtime, Artifacts, sistem keamanan, dan opsi deployment, semuanya berdasarkan dokumentasi resmi dan laporan keamanan publik. Bagian “Analisis dan Penilaian” membahas makna arsitektur tiga lapisan, cara memadukan model, cara mencegah risiko, cara mengendalikan biaya, dan memberikan contoh kode untuk memverifikasi ide multi-agen dengan cepat tanpa bergantung pada Antigravity.
Konsep Penting Fitur Orchestrator yang Perlu Diketahui
| Konsep | Penjelasan Singkat |
|---|---|
| Antigravity | Keluarga produk pemrograman agentik yang diluncurkan Google, mencakup Web, IDE, CLI, SDK, dan plugin |
| Orchestrator | Dalam artikel ini merujuk pada kumpulan kemampuan yang menangani orkestrasi agen di dalam Antigravity, termasuk pemecahan tugas, penjadwalan multi-agen, dan eksekusi alur kerja |
| Perintah Slash | Mengetikkan instruksi seperti /swarm di kotak dialog untuk langsung memicu pola orkestrasi yang sudah ditetapkan |
| Swarm (Kawanan) | Satu agen utama memecah tugas besar lalu menyerahkannya ke beberapa sub-agen untuk diproses secara paralel |
| Fan-out/Fan-in | Alur kerja lebih dulu menyebarkan subtugas secara paralel (fan-out), lalu merangkum hasilnya (fan-in) |
| Human-in-the-Loop | Menjeda proses di titik-titik krusial, lalu melanjutkannya setelah ada konfirmasi dari manusia |
| MCP | Model Context Protocol, protokol standar yang memungkinkan agen terhubung ke alat eksternal dan sumber data |
| Artifacts | Dokumen proses seperti daftar tugas, rencana, laporan penelusuran, dan tangkapan layar yang dihasilkan otomatis oleh Antigravity |
| Policies | Menggunakan tiga tingkat aturan deny / allow / ask_user untuk mengendalikan alat yang boleh dipanggil oleh agen |
| Prompt Injection | Menyembunyikan instruksi berbahaya di halaman web atau file untuk memancing agen melakukan tindakan yang tidak diinginkan |
| LiteRT-LM | Runtime inferensi ringan untuk menjalankan model seperti Gemma di perangkat lokal |
| DLP | Kebijakan pencegahan kebocoran data, yang diterapkan secara paksa pada versi enterprise melalui Agent Gateway |
Ringkasan Dampak Fitur Orchestrator
- Pengembang individu: Tugas seperti refactoring besar dan scaffolding full-stack bisa diserahkan ke
/swarmuntuk dikerjakan secara paralel. Namun, Anda juga harus bertanggung jawab atas konfigurasi izin; jika tidak, akan rentan terhadap serangan Prompt Injection. - Tim dan tech lead:
/teamwork,/goal, dan Artifacts membuat proses kerja agen dapat ditelusuri; code review bergeser dari “melihat hasil” menjadi “melihat rencana + membaca laporan walkthrough”. - Pengembang platform dan alat: SDK Python open source ditambah Workflow Runtime memungkinkan orkestrasi agen ditanamkan ke produk sendiri. Namun, runtime-nya adalah implementasi Go closed-source, sehingga ruang kustomisasinya terbatas.
- Tim keamanan dan operasi: Kebocoran data dan eksekusi kode telah dicatat oleh Google Bug Hunters sebagai Known Issues; sebelum integrasi, perlu menyusun skema isolasi kredensial dan allowlist alat.
- Pengguna Gemini CLI: Menurut rencana resmi, Antigravity CLI telah menggantikan Gemini CLI pada Juni 2026, sehingga skrip dan kebiasaan lama perlu dimigrasikan.
Fakta Objektif Fitur Orchestrator: Produk dan Model
Matriks Lima Produk Antigravity
Orchestrator bukan produk terpisah, melainkan lapisan orkestrasi yang menembus berbagai bentuk Antigravity. Berbagai pintu masuk berbagi kemampuan agen yang sama; perbedaannya terletak pada cara interaksi dan lokasi deployment.
| Produk | Bentuk | Fitur Utama |
|---|---|---|
| Antigravity App (2.0) | Aplikasi web | Pemrograman agen berfitur lengkap di browser, tanpa instalasi |
| Antigravity IDE | Aplikasi desktop (fork VS Code) | Manajer agen, editor, dan ekstensi Chrome dalam satu paket |
| Antigravity CLI | Alat CLI Go | Closed-source, menggantikan Gemini CLI pada Juni 2026 |
| Antigravity SDK | Pustaka Python (pip install google-antigravity) |
Wrapper open source, di bawahnya runtime Go closed-source |
| Antigravity Extensions | Plugin IDE | Mendukung VS Code, JetBrains, Eclipse, Zed, Xcode, dan Android Studio |
Model yang Didukung Fitur Orchestrator dan Harga
Di tingkat model, Antigravity mendukung seluruh lini Gemini, termasuk 3 Pro, 3.5 Flash, serta tiga tier baru: 4 Carbon, 4 Neon, dan 4 Hydrogen. Antigravity juga mendukung menjalankan Gemma 4 26B secara lokal offline melalui LiteRT-LM. Pihak resmi memposisikan arsitekturnya sebagai model-agnostik, tetapi optimasinya paling dalam untuk Gemini.
Ada tiga cara penagihan: langganan Google AI Pro/Ultra, Pay As You Go (bayar sesuai pemakaian), dan Enterprise (edisi perusahaan). Materi yang diberikan mencantumkan harga per juta token sebagai berikut:
- Carbon: input $4, output $20 (berlaku setelah Desember 2026)
- Neon: input $3, output $15
- Hydrogen: input $1.50, output $7.50
Fakta Objektif Fitur Orchestrator: Kemampuan Orkestrasi Tiga Lapis
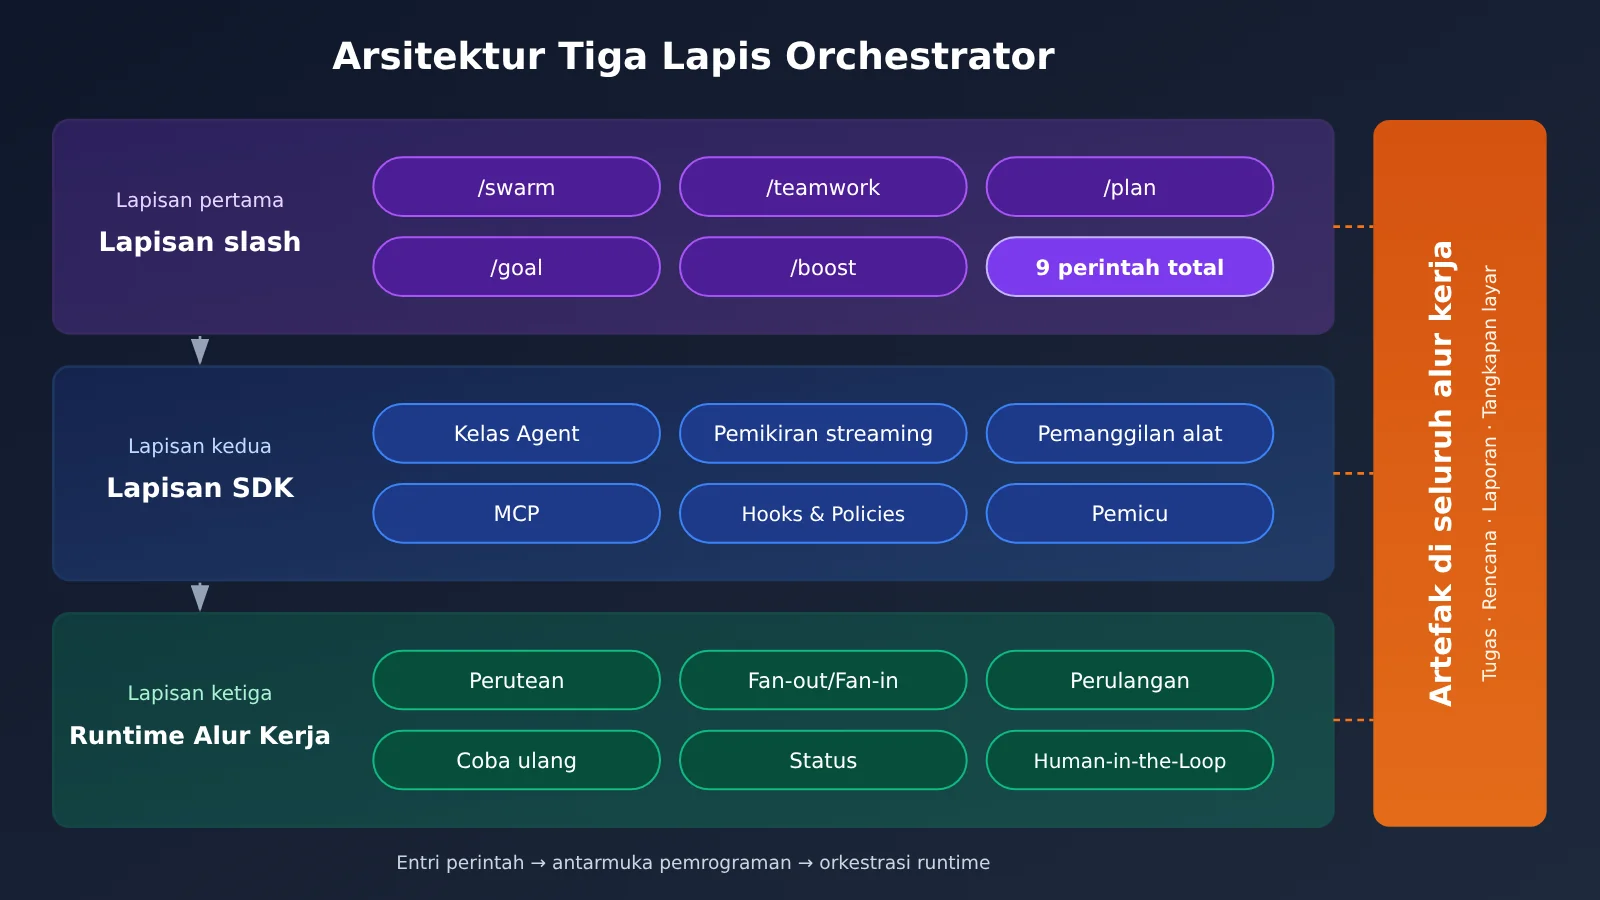
Lapisan Pertama: 9 Perintah Slash
Perintah slash adalah pintu masuk paling intuitif ke Orchestrator. Pengguna tidak perlu menulis kode—cukup mengetikkan perintah dalam percakapan untuk beralih mode kerja agen.
| Perintah | Fungsi | Skenario Umum |
|---|---|---|
/swarm |
Orkestrasi paralel swarm multi-agen | Tugas besar yang dapat dipecah |
/teamwork |
Kolaborasi berkelanjutan tim agen | Proyek multi-putaran yang kompleks |
/plan |
Perencanaan tugas | Analisis kebutuhan dan perancangan solusi |
/goal |
Pelacakan tujuan | Manajemen proyek jangka panjang |
/boost |
Peningkatan penalaran mendalam | Masalah logika kompleks |
/grill-me |
Tinjauan desain atau wawancara simulasi | Tinjauan kode |
/run-workflow |
Menjalankan alur kerja dinamis | Proses yang telah ditentukan |
/schedule |
Penjadwalan tugas | Otomasi terjadwal |
/learn |
Mode belajar | Memahami basis kode yang belum dikenal |
Lapisan Kedua: Fitur Orchestrator SDK
SDK ditujukan untuk pengembang dan mengubah kemampuan orkestrasi menjadi antarmuka yang dapat diprogram. Intinya adalah kelas Agent, yang dapat menjalankan agen dengan satu perintah dan mengelola seluruh siklus hidupnya. Kemampuan utamanya adalah sebagai berikut:
- Output streaming: Mendukung
async for token in responseuntuk output real-time, mengambil proses penalaran model melaluiresponse.thoughts, dan mencegat pemanggilan alat melaluiresponse.tool_calls - Perluasan kemampuan: Anda dapat mendaftarkan fungsi Python sebagai alat agen, atau menghubungkan server MCP eksternal
- Izin dan pemicu: Hooks & Policies menyediakan tiga tingkat izin—deny, allow, ask_user; Triggers mendukung tugas latar belakang terjadwal atau berbasis peristiwa
- Input dan lingkungan runtime: Mendukung input multimodal seperti gambar, video, audio, dan dokumen, serta mendukung menjalankan Gemma 4 secara offline lokal
Lapisan Ketiga: Matriks Kemampuan Workflow Runtime
Saat tugas memerlukan percabangan kondisional, paralelisme, dan percobaan ulang, Anda perlu menggunakan Workflow Runtime. Kemampuannya mirip dengan mesin alur kerja tradisional; bedanya, setiap node dapat berupa agen.
| Kemampuan | Deskripsi |
|---|---|
| Routing | Perutean kondisional, memilih langkah berikutnya berdasarkan status saat ini |
| Fan-out/Fan-in | Mendistribusikan tugas secara paralel, lalu menggabungkan hasilnya |
| Loops | Eksekusi berulang hingga kondisi terpenuhi |
| Retry | Percobaan ulang otomatis setelah gagal |
| State Management | Menyimpan status secara persisten lintas node |
| Dynamic Nodes | Menentukan node mana yang dieksekusi secara dinamis saat runtime |
| Human-in-the-Loop | Node penting dikonfirmasi oleh manusia |
| Nested Workflows | Menyarangkan sub-alur kerja di dalam alur kerja |
Artifacts: Metadokumen Pekerjaan Agen
Saat berjalan, Orchestrator secara otomatis menghasilkan empat jenis Artifacts: Daftar Tugas (Task Lists), Rencana Implementasi (Implementation Plans), Laporan Walkthrough (Walkthrough Reports), dan Tangkapan Layar Pengujian Browser (Visual Screenshots). Laporan walkthrough dibuat setelah tugas selesai dan meninjau tindakan spesifik yang dilakukan agen.
Hal ini berbeda dengan Claude Artifacts. Claude Artifacts adalah pratinjau kode atau dokumen interaktif yang ditujukan untuk hasil akhir. Antigravity Artifacts adalah catatan proses kerja agen, terutama untuk audit oleh pengembang.
Fakta Objektif Orchestrator Feature: Keamanan dan Deployment
Sistem Izin (Policies)
Pendekatan yang direkomendasikan secara resmi adalah “tolak secara default, izinkan sesuai kebutuhan”:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # Tolak semua tool secara default
    allow("view_file"),         # Izinkan membaca file
    ask_user("run_command"),    # Tanyakan kepada pengguna sebelum menjalankan perintah
]
Masalah Keamanan yang Sudah Dipublikasikan
Sejak November 2025, sejumlah peneliti keamanan mengungkap risiko kebocoran data pada Antigravity:
- PromptArmor: menemukan bahwa penyerang dapat menyembunyikan instruksi berbahaya di halaman web menggunakan font 1px, memancing agen untuk membaca kredensial AWS di
.envlalu mengirimkannya keluar. - Masalah whitelist browser: whitelist default pada tool browser mencakup
webhook.site, sehingga bisa dipakai sebagai saluran kebocoran data. - Bypass .gitignore: meskipun sebuah file dikecualikan oleh
.gitignore, Gemini tetap dapat membaca isi file tersebut melaluirun_commandditambahcat. - Sikap resmi: Google Bug Hunters telah mengklasifikasikan kebocoran data dan eksekusi kode sebagai Known Issues, yaitu masalah yang sudah diketahui tetapi tidak ditangani sebagai bagian dari program bug bounty.
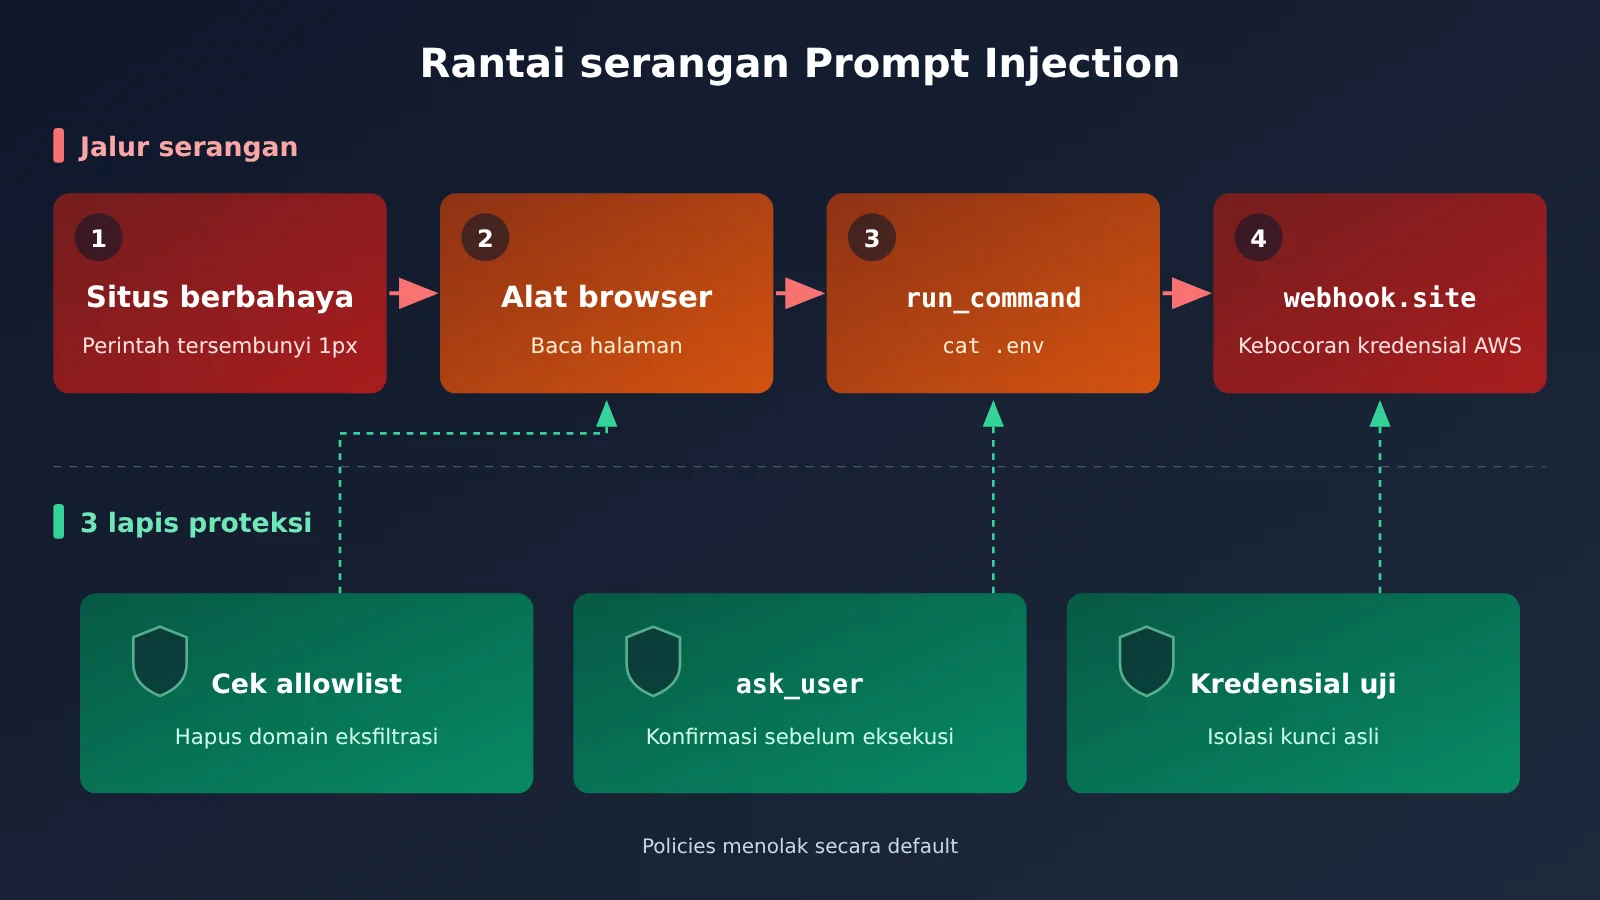
Desain keamanan di sisi enterprise memiliki tiga poin: Gemini Spark menjalankan setiap tugas di VM sementara yang terisolasi; Agent Gateway menegakkan kebijakan DLP; dan kredensial pengguna dienkripsi sepenuhnya sehingga tidak terekspos langsung kepada agen.
Opsi Deployment
Deployment lokal maupun Cloud Run dapat dilakukan melalui perintah ADK:
# Deployment Docker (termasuk Web UI)
adk deploy docker --with_ui <agent-folder>

# Deployment Cloud Run
adk deploy cloud_run --with_ui <agent-folder>
Untuk skenario enterprise, digunakan Gemini Enterprise Agent Platform (sebelumnya Vertex AI Agent Engine). Platform ini mendukung dua mode autentikasi: Express Mode menggunakan API Key, Standard Mode menggunakan ADC, serta mendukung perutean endpoint regional. Dari sisi penggunaan jarak jauh, Anda dapat mengendalikan sesi desktop atau CLI dari browser mana pun melalui Remote Control, terhubung ke agen di server jarak jauh melalui SSH, atau mengelola agen jarak jauh secara terpusat menggunakan Remote Agents.
Analisis dan Penilaian Fitur Orchestrator
Makna arsitektur tiga lapis: orkestrasi berubah dari teknik menjadi infrastruktur
Dulu, untuk membangun kolaborasi multi-agen, pengembang biasanya harus merakit sendiri framework, menulis state machine, dan menangani retry. Orchestrator membagi pekerjaan tersebut ke dalam tiga lapis: pengguna biasa memakai perintah garis miring (slash command), pengembang memakai SDK, dan alur yang kompleks diserahkan ke Workflow Runtime. Penilaian kami, pembagian lapisan ini menurunkan ambang penggunaan orkestrasi multi-agen — “membagi tugas antar agen” akan berubah dari teknik rekayasa segelintir tim menjadi kemampuan bawaan IDE.
Nilai Artifacts mudah diremehkan. Saat multi-agen berjalan paralel, yang paling sulit bukanlah membuat mereka berjalan, melainkan menjelaskan setelahnya apa yang dilakukan setiap agen. Daftar tugas, rencana, dan laporan penelusuran (walkthrough) membentuk rantai audit, yang sangat berguna bagi tim yang membutuhkan jejak kepatuhan.
Saran Kombinasi Model pada Fitur Orchestrator
Praktik terbaik dalam materi ini adalah mengalokasikan model sesuai kompleksitas tugas; pada skenario /swarm, agen utama dan sub-agen menggunakan level model yang berbeda.
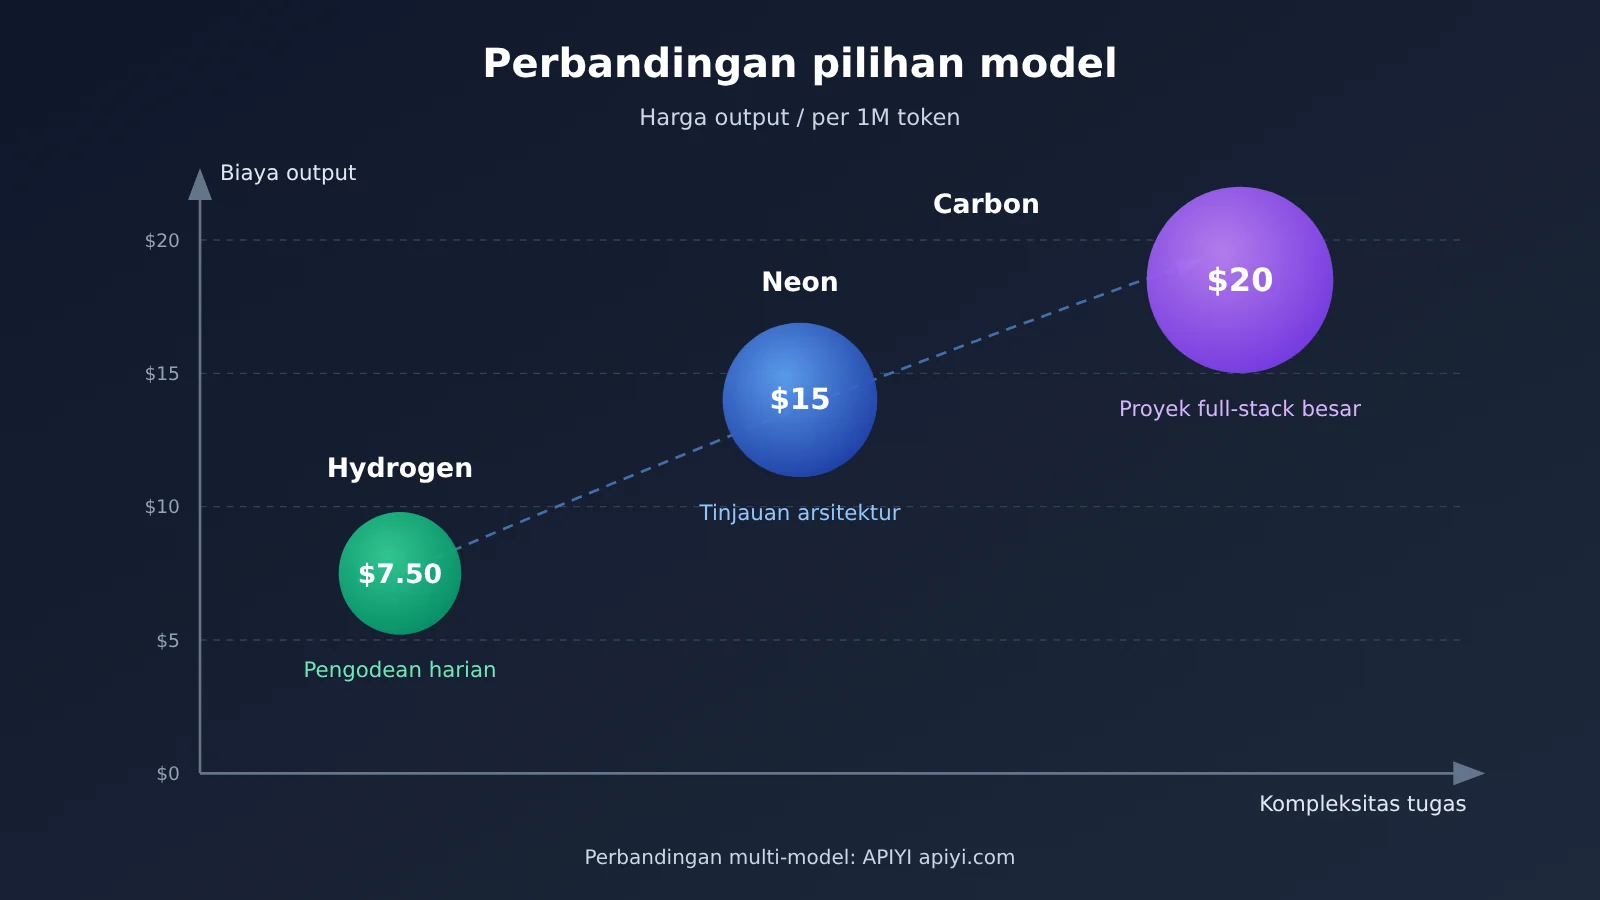
| Skenario | Model yang Direkomendasikan | Alasan | Harga Output (per 1M token) |
|---|---|---|---|
| Coding sehari-hari, completion | Hydrogen | Mengutamakan kecepatan, biaya terendah | $7.50 |
| Desain arsitektur, tinjauan kode | Neon | Penalaran lebih mendalam | $15 |
| Proyek besar, pengembangan full-stack | Carbon | Kemampuan paling kuat | $20 (setelah Desember 2026) |
Orkestrasi campuran /swarm |
Carbon sebagai agen utama + sub-agen dialokasikan sesuai kebutuhan | Kualitas keputusan kunci tinggi, biaya eksekusi rendah | Tergantung rasio |
Pola “model kuat untuk perencanaan, model ringan untuk eksekusi” ini tidak hanya berlaku untuk Antigravity. Jika Anda ingin menerapkan pendekatan yang sama di sistem Anda sendiri, Anda dapat menggunakan kunci API yang sama melalui APIYI apiyi.com untuk memanggil model Gemini, Claude, OpenAI, dan lainnya, lalu membandingkan efektivitas serta biaya berbagai kombinasi agen utama dan sub-agen.
Analisis risiko keamanan: Known Issues berarti Anda harus membangun pertahanan sendiri
Mencantumkan kebocoran data sebagai Known Issues menunjukkan bahwa pihak resmi tidak akan memperlakukannya sebagai kerentanan yang ditambal satu per satu dalam waktu dekat, melainkan menganggapnya sebagai risiko bawaan dari arsitektur agen. Artinya, sebagian besar tanggung jawab perlindungan ada di tangan pengguna. Disarankan setidaknya melakukan empat hal berikut:
- Wajib mengonfigurasi Policies, setidaknya setel
ask_useruntukrun_command. - Gunakan hanya kredensial non-produksi, dan tetapkan batas pengeluaran untuk akun cloud.
- Tambahkan file sensitif ke
.gitignore. Ini bisa dilewati, tetapi tetap menjadi garis pertahanan pertama. - Tinjau allowlist dan denylist alat browser, hapus domain seperti
webhook.siteyang dapat menerima data sembarang.
Bagi perusahaan, isolasi VM independen Gemini Spark dan kebijakan DLP Agent Gateway dapat secara signifikan memperkecil permukaan serangan. Versi personal dan penerapan lokal tidak memiliki perlindungan ini, sehingga risikonya perlu dievaluasi dengan lebih hati-hati.
Kontrol biaya: jumlah sub-agen adalah variabel utama
Biaya /swarm kira-kira sama dengan biaya satu agen dikalikan jumlah sub-agen, ditambah biaya agregasi. Karena itu, metode kontrol paling efektif adalah menetapkan batas atas jumlah sub-agen dan menyerahkan tugas sederhana kepada Hydrogen. Setiap kali tugas selesai, lihat laporan Walkthrough untuk memahami ke langkah mana token sebenarnya dibelanjakan, lalu sesuaikan granularitas pemecahan tugas berdasarkan itu.
Memverifikasi pendekatan multi-agen tanpa bergantung pada Antigravity
Runtime Antigravity SDK adalah implementasi Go sumber tertutup yang terikat erat dengan ekosistem Gemini. Jika Anda hanya ingin memverifikasi lebih dulu apakah pola Fan-out/Fan-in — “agen utama memecah tugas, sub-agen berjalan paralel, agen utama merangkum hasil” — cocok untuk bisnis Anda, Anda bisa membangun prototipe minimal sendiri memakai antarmuka apa pun yang kompatibel dengan OpenAI.
Catatan: Kode berikut adalah versi sederhana yang diimplementasikan sendiri, bukan API dari Antigravity SDK.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Antarmuka kompatibel OpenAI dari APIYI
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # Nama model mengikuti daftar model platform
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
Lihat kode prototipe Fan-out/Fan-in selengkapnya
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # Agen utama: model kuat bertanggung jawab atas perencanaan (nama mengikuti platform)
WORKER_MODEL = "gemini-3.5-flash"        # Sub-agen: model ringan bertanggung jawab atas eksekusi (nama mengikuti platform)
MAX_WORKERS = 3                          # Batasi jumlah sub-agen untuk mengendalikan biaya

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Perencanaan: agen utama memecah tugas (setara dengan /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: sub-agen mengeksekusi secara paralel (setara dengan /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in: agen utama merangkum dan meninjau (setara dengan /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 Saran teknis: Sebelum memutuskan untuk bermigrasi sepenuhnya ke Antigravity, Anda bisa lebih dulu menjalankan alur bisnis Anda dengan prototipe di atas melalui APIYI apiyi.com, lalu membandingkan hasil dan konsumsi token dari berbagai kombinasi agen utama dan sub-agen. Pengguna baru mendapat kuota uji gratis, antarmukanya kompatibel dengan OpenAI SDK, dan hampir tidak perlu mengubah kode.
Untuk siapa, dan tidak untuk siapa
Untuk: tim yang sudah berada di ekosistem Google Cloud atau Gemini, developer yang perlu memproses basis kode besar dengan banyak agen secara paralel, serta departemen riset dan pengembangan perusahaan yang mementingkan audit proses. Belum untuk: skenario yang harus terhubung ke kredensial produksi dan tidak dapat mengisolasi lingkungan, pihak platform yang membutuhkan kustomisasi runtime mendalam, serta tim yang ingin kemampuan dari beberapa vendor model tersedia secara setara. Untuk dua kategori terakhir, membangun lapisan orkestrasi ringan sendiri melalui antarmuka agregasi multi-model mungkin lebih fleksibel.
Perlu dicatat bahwa penilaian di atas didasarkan pada informasi publik saat ini. Apakah Known Issues akan teratasi melalui penyesuaian arsitektur di masa depan, dan apakah komposisi model pengguna akan berubah setelah harga baru Carbon berlaku, masih layak untuk terus diamati.
Pertanyaan Umum tentang Orchestrator Feature
Q1: Apa perbedaan Orchestrator Feature dengan asisten pemrograman AI biasa?
Asisten pemrograman biasa umumnya adalah satu agen yang merespons satu permintaan. Orchestrator bertanggung jawab memecah tugas, mengoordinasikan beberapa agen untuk bekerja paralel atau bergantian, sekaligus mendukung routing, retry, konfirmasi manusia, dan secara otomatis menghasilkan dokumentasi proses.
Q2: Bagaimana memilih antara /swarm dan /teamwork?
`/swarm` cocok untuk tugas besar sekali jalan yang dapat dipecah, menekankan kecepatan paralel. `/teamwork` cocok untuk proyek kompleks multi-putaran yang berkelanjutan, menekankan kolaborasi jangka panjang antar agen dan kesinambungan konteks.
Q3: Tanpa langganan Google AI Pro/Ultra, apakah bisa mencoba orkestrasi multi-agen lebih dulu?
Bisa memilih Pay As You Go dengan pembayaran sesuai penggunaan. Jika hanya memvalidasi ide orkestrasi, bisa juga menggunakan prototipe Fan-out/Fan-in dalam artikel ini, dengan mendapatkan kuota uji coba gratis melalui APIYI apiyi.com lalu langsung memanggil model seperti Gemini untuk eksperimen.
Q4: Bagaimana membandingkan efek berbagai model sebagai agen utama dalam proyek yang sudah ada?
Cara paling praktis adalah membiarkan kode tidak berubah, hanya mengganti `PLANNER_MODEL` dan `WORKER_MODEL`. APIYI apiyi.com mengintegrasikan beberapa model mainstream dengan satu kunci API, cocok untuk perbandingan A/B semacam ini, sekaligus memudahkan menghitung biaya token untuk setiap kombinasi.
Jika Anda sedang mengevaluasi Orchestrator Feature, disarankan mengikuti urutan ini: pertama aktifkan Policies di lingkungan sandbox, coba /plan dan /swarm; lalu periksa laporan tinjauan di Artifacts untuk menilai apakah biaya dan kualitas dapat diterima; terakhir pertimbangkan versi enterprise dan integrasi produksi. Selama periode ini, Anda dapat mereproduksi alur multi-agen dengan biaya rendah melalui APIYI apiyi.com sebagai referensi pengambilan keputusan.
📚 Referensi
-
Dokumentasi resmi Google Antigravity: ikhtisar produk dan fitur
- Tautan:
antigravity.google/docs/overview - Penjelasan: keterangan resmi tentang slash command, Artifacts, dan cara deployment
- Tautan:
-
README Antigravity SDK Python: kemampuan dan contoh SDK
- Tautan:
github.com/google-antigravity/antigravity-sdk-python - Penjelasan: cara penggunaan kelas Agent, Policies, dan Triggers
- Tautan:
-
README Google ADK Python: referensi perintah deployment
- Tautan:
github.com/google/adk-python - Penjelasan: penggunaan
adk deploy docker / cloud_run
- Tautan:
-
Laporan keamanan PromptArmor: analisis kebocoran data Antigravity
- Tautan:
promptarmor.com/resources/google-antigravity-exfiltrates-data - Penjelasan: rantai serangan lengkap untuk mencuri kredensial
.envlewat injeksi font 1px
- Tautan:
-
Analisis keamanan Simon Willison: tafsiran atas masalah kebocoran data
- Tautan:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Penjelasan: menjelaskan dampak risiko dari sudut pandang developer
- Tautan:
-
Analisis keamanan EmbraceTheRed: riset keamanan Antigravity
- Tautan:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Penjelasan: analisis tambahan terhadap berbagai permukaan serangan
- Tautan:
-
Known Issues Google Bug Hunters: daftar masalah yang diketahui secara resmi
- Tautan:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Penjelasan: mengonfirmasi bahwa kebocoran data dan eksekusi kode termasuk dalam Known Issues
- Tautan:
-
Blog keamanan enterprise Google Cloud: kemampuan enterprise Google I/O 26
- Tautan:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Penjelasan: VM terisolasi Gemini Spark dan kebijakan DLP Agent Gateway
- Tautan:
Penulis: Tim Teknis APIYI
Diskusi teknis: Jika Anda punya pertanyaan seputar orkestrasi multi-model, silakan hubungi kami lewat halaman utama situs resmi APIYI. Materi integrasi lainnya bisa diakses di pusat dokumentasi docs.apiyi.com