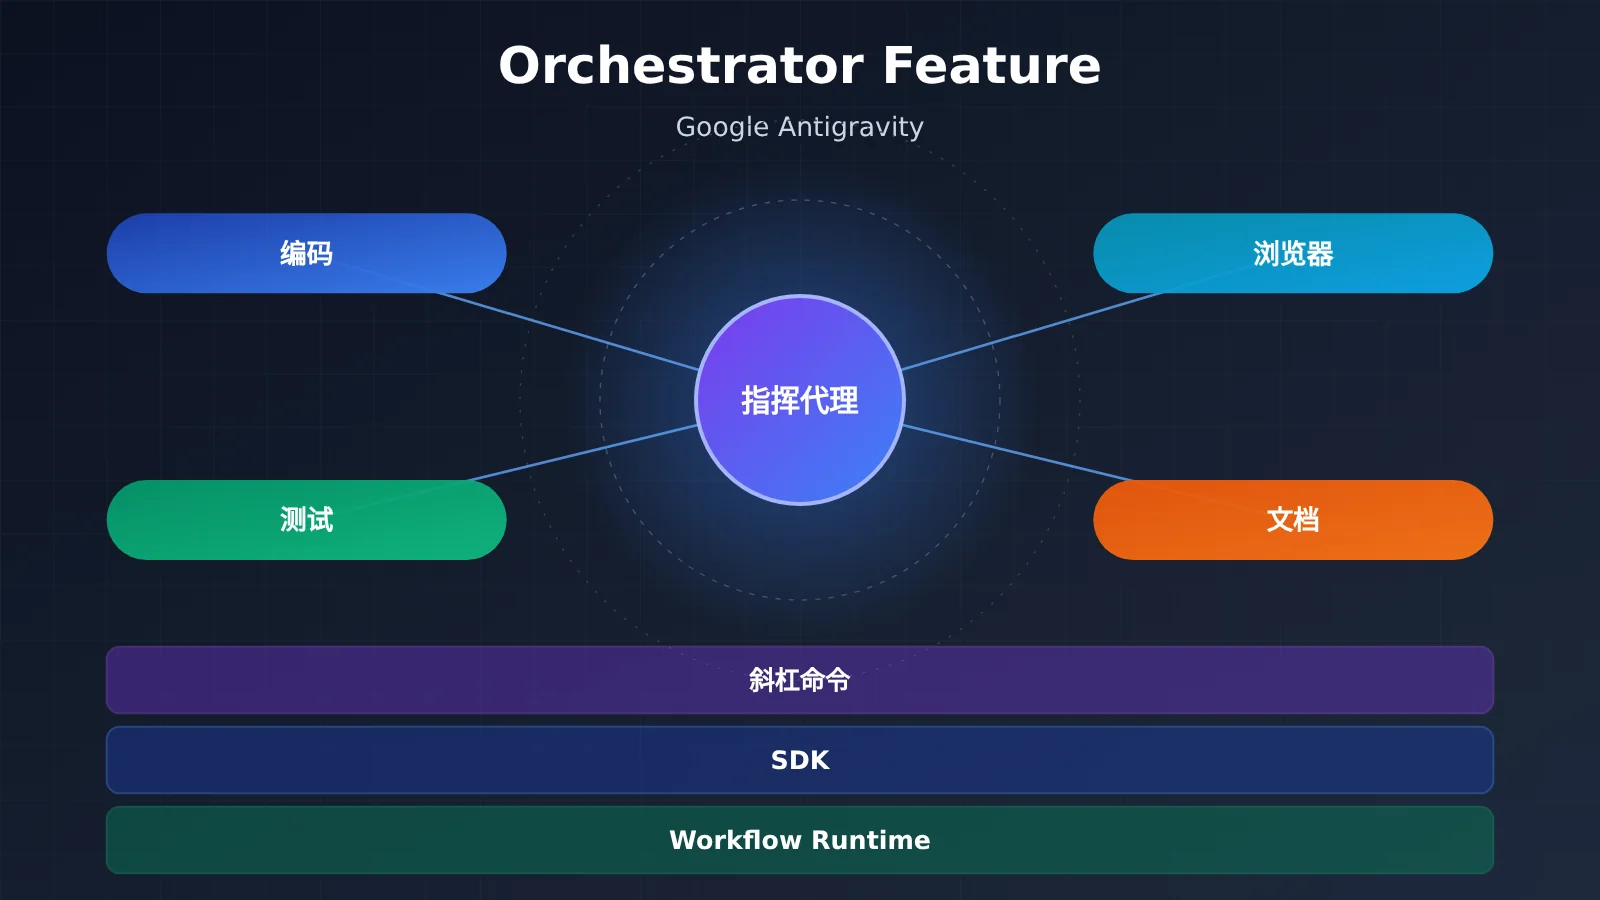
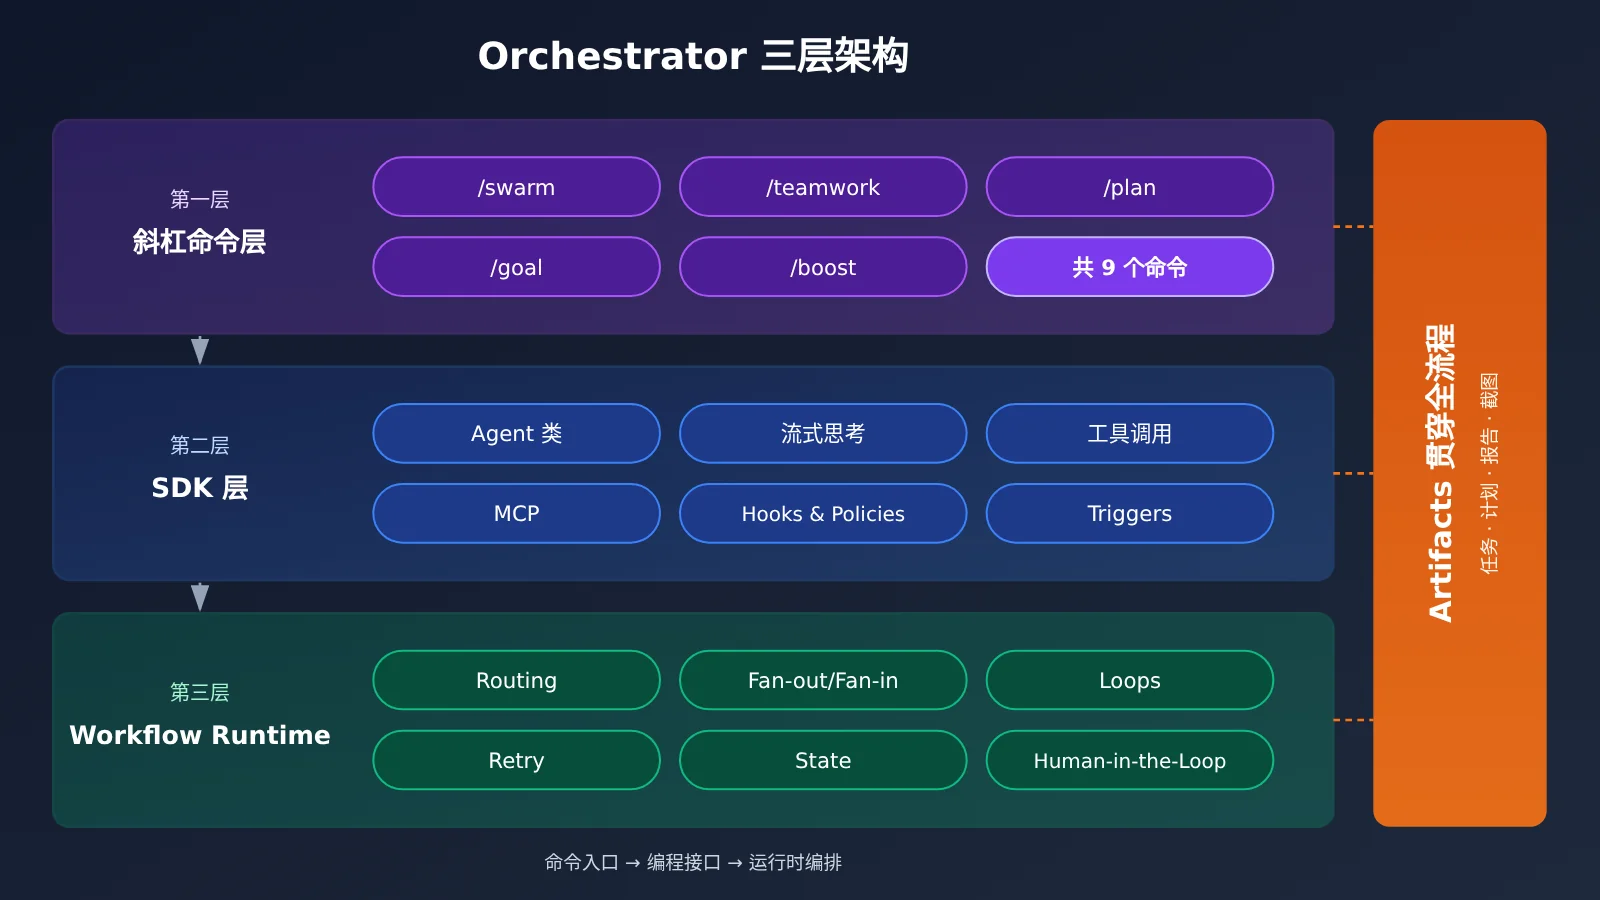
Orchestrator Feature 是 Google Antigravity 的代理编排能力集合,分为三层:面向用户的斜杠命令、面向开发者的 SDK、面向复杂流程的 Workflow Runtime。 它的核心价值是把“一个代理写代码”升级为“多个代理按计划分工、并行执行、自动留档”。这套能力已经比较完整,但安全层面仍有官方承认的已知问题。因此,现阶段更适合在非生产环境中配合严格的权限策略使用,不应直接接入生产凭证。
您读完此文能了解到什么?
- Antigravity 五大产品形态,以及 Orchestrator 在其中所处的位置
/swarm、/teamwork、/plan等 9 个斜杠命令分别解决什么问题- SDK 层和 Workflow Runtime 的关键能力,例如流式思考、MCP 集成、Fan-out/Fan-in、Human-in-the-Loop
- Artifacts 自动文档系统和 Claude Artifacts 的区别
- 已公开的 Prompt Injection 数据外泄风险,以及对应的 Policies 配置方法
- 从本地 Docker 到企业平台的部署路径,以及模型选择和成本控制建议
索引: 正文先用 To Know 表解释关键概念,再用影响速览说明这次变化对不同人群的意义。「客观事实」部分依次整理产品矩阵、模型与定价、斜杠命令、SDK、Workflow Runtime、Artifacts、安全体系和部署选项,内容均以官方文档与公开安全报告为依据。「分析判断」部分讨论三层架构的意义、模型怎么搭配、风险如何防范、成本如何控制,并给出不依赖 Antigravity 也能快速验证多代理思路的代码示例。
Orchestrator Feature 关键概念 To Know
| 概念 | 简要解释 |
|---|---|
| Antigravity | Google 推出的代理式编程产品家族,覆盖 Web、IDE、CLI、SDK 和插件 |
| Orchestrator | 本文中指 Antigravity 内负责代理编排的能力集合,包括任务拆解、多代理调度和工作流运行 |
| 斜杠命令 | 在对话框中输入 /swarm 这类指令,直接触发预设的编排模式 |
| Swarm(蜂群) | 一个主代理把大任务拆开,交给多个子代理并行处理 |
| Fan-out/Fan-in | 工作流先并行分发子任务(扇出),再汇总结果(扇入) |
| Human-in-the-Loop | 在关键节点暂停流程,由人确认后再继续 |
| MCP | Model Context Protocol,让代理连接外部工具和数据源的标准协议 |
| Artifacts | Antigravity 自动生成的任务列表、计划、走查报告和截图等过程文档 |
| Policies | 用 deny / allow / ask_user 三级规则控制代理可调用的工具 |
| Prompt Injection | 在网页或文件中藏入恶意指令,诱导代理执行非预期操作 |
| LiteRT-LM | 在本地设备上运行 Gemma 等模型的轻量推理运行时 |
| DLP | 数据防泄漏策略,企业版通过 Agent Gateway 强制执行 |
Orchestrator Feature 影响速览
- 个人开发者:大型重构、全栈脚手架这类任务可以交给
/swarm并行完成。同时要自己承担权限配置的责任,否则容易受到 Prompt Injection 攻击。 - 团队与技术负责人:
/teamwork、/goal和 Artifacts 让代理工作过程有据可查,代码审查从“看结果”变成“看计划 + 看走查报告”。 - 平台与工具开发者:开源的 Python SDK 加上 Workflow Runtime,可以把代理编排嵌入自家产品。不过运行时是闭源 Go 实现,可定制空间有限。
- 安全与运维团队:数据外泄和代码执行已被 Google Bug Hunters 列为 Known Issues,需要在接入前制定凭证隔离和工具白名单方案。
- Gemini CLI 用户:按官方规划,Antigravity CLI 已于 2026 年 6 月取代 Gemini CLI,原有脚本和习惯需要迁移。
Orchestrator Feature 客观事实:产品与模型
Antigravity 五大产品矩阵
Orchestrator 不是一个独立产品,而是贯穿 Antigravity 各个形态的编排层。不同入口共享同一套代理能力,区别在于交互方式和部署位置。
| 产品 | 形态 | 关键特性 |
|---|---|---|
| Antigravity App (2.0) | Web 应用 | 浏览器内全功能代理编程,免安装 |
| Antigravity IDE | 桌面应用(VS Code 分支) | 代理管理器、编辑器、Chrome 扩展三合一 |
| Antigravity CLI | Go 命令行工具 | 闭源,2026 年 6 月取代 Gemini CLI |
| Antigravity SDK | Python 库(pip install google-antigravity) |
开源封装,底层是闭源 Go 运行时 |
| Antigravity Extensions | IDE 插件 | 支持 VS Code、JetBrains、Eclipse、Zed、Xcode、Android Studio |
Orchestrator Feature 支持的模型与定价
模型层面,Antigravity 支持 Gemini 全系列,包括 3 Pro、3.5 Flash,以及 4 Carbon、4 Neon、4 Hydrogen 三个新档位。它也支持通过 LiteRT-LM 在本地离线运行 Gemma 4 26B。官方把架构定位为模型无关,但对 Gemini 的优化最深。
计费有三种方式:Google AI Pro/Ultra 订阅、Pay As You Go 按量付费、Enterprise 企业版。素材给出的每百万 tokens 价格如下:
- Carbon:输入 $4、输出 $20(自 2026 年 12 月后执行)
- Neon:输入 $3、输出 $15
- Hydrogen:输入 $1.50、输出 $7.50
Orchestrator Feature 客观事实:三层编排能力
第一层:9 个斜杠命令
斜杠命令是 Orchestrator 最直观的入口。用户不用写代码,在对话中输入命令,就能切换代理的工作模式。
| 命令 | 功能 | 典型场景 |
|---|---|---|
/swarm |
多代理蜂群并行编排 | 可拆分的大型任务 |
/teamwork |
代理团队持续协作 | 复杂的多轮项目 |
/plan |
任务规划 | 需求分析和方案设计 |
/goal |
目标追踪 | 长期项目管理 |
/boost |
深度推理增强 | 复杂逻辑问题 |
/grill-me |
设计审查或模拟面试 | 代码审查 |
/run-workflow |
执行动态工作流 | 预定义流程 |
/schedule |
任务调度 | 定时自动化 |
/learn |
学习模式 | 理解陌生代码库 |
第二层:Orchestrator SDK 特性
SDK 面向开发者,把编排能力变成可编程接口。核心是 Agent 类,可以一键启动代理并管理完整生命周期。主要能力如下:
- 流式输出:支持
async for token in response实时输出,通过response.thoughts获取模型推理过程,通过response.tool_calls拦截工具调用 - 能力扩展:可以把 Python 函数注册为代理工具,也可以连接外部 MCP 服务器
- 权限与触发:Hooks & Policies 提供 deny、allow、ask_user 三级权限;Triggers 支持定时或事件驱动的后台任务
- 输入与运行环境:支持图片、视频、音频、文档等多模态输入,也支持 Gemma 4 本地离线运行
第三层:Workflow Runtime 能力矩阵
当任务需要条件分支、并行和重试时,就要用到 Workflow Runtime。它提供的能力和传统工作流引擎类似,区别在于每个节点都可以是一个代理。
| 能力 | 描述 |
|---|---|
| Routing | 条件路由,根据当前状态选择下一步 |
| Fan-out/Fan-in | 并行分发任务,再汇聚结果 |
| Loops | 循环执行,直到满足条件 |
| Retry | 失败后自动重试 |
| State Management | 跨节点持久化状态 |
| Dynamic Nodes | 运行时动态决定执行哪些节点 |
| Human-in-the-Loop | 关键节点由人确认 |
| Nested Workflows | 在工作流中嵌套子工作流 |
Artifacts:代理工作的元文档
Orchestrator 运行时会自动生成四类 Artifacts:任务列表(Task Lists)、实施计划(Implementation Plans)、走查报告(Walkthrough Reports)和浏览器测试截图(Visual Screenshots)。走查报告在任务完成后生成,回顾代理具体做了哪些操作。
这和 Claude Artifacts 是两回事。Claude Artifacts 是可交互的代码或文档预览,面向最终产出。Antigravity Artifacts 是代理工作过程的记录,主要供开发者审计。
Orchestrator Feature 客观事实:安全与部署
Policies 权限系统
官方给出的推荐写法是“默认拒绝,按需放行”:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # 默认拒绝所有工具
    allow("view_file"),         # 允许读取文件
    ask_user("run_command"),    # 执行命令前询问用户
]
已公开的安全问题
2025 年 11 月起,多家安全研究方披露了 Antigravity 的数据外泄风险:
- PromptArmor:发现攻击者可以用 1px 字体在网页中隐藏恶意指令,诱导代理读取
.env中的 AWS 凭证并发送出去。 - 浏览器白名单问题:浏览器工具的默认白名单包含
webhook.site,可以被用作外泄通道。 - .gitignore 绕过:即使文件被
.gitignore排除,Gemini 也能通过run_command加cat读取文件内容。 - 官方态度:Google Bug Hunters 已将数据外泄和代码执行列为 Known Issues,即已知但不作为漏洞赏金处理的问题。
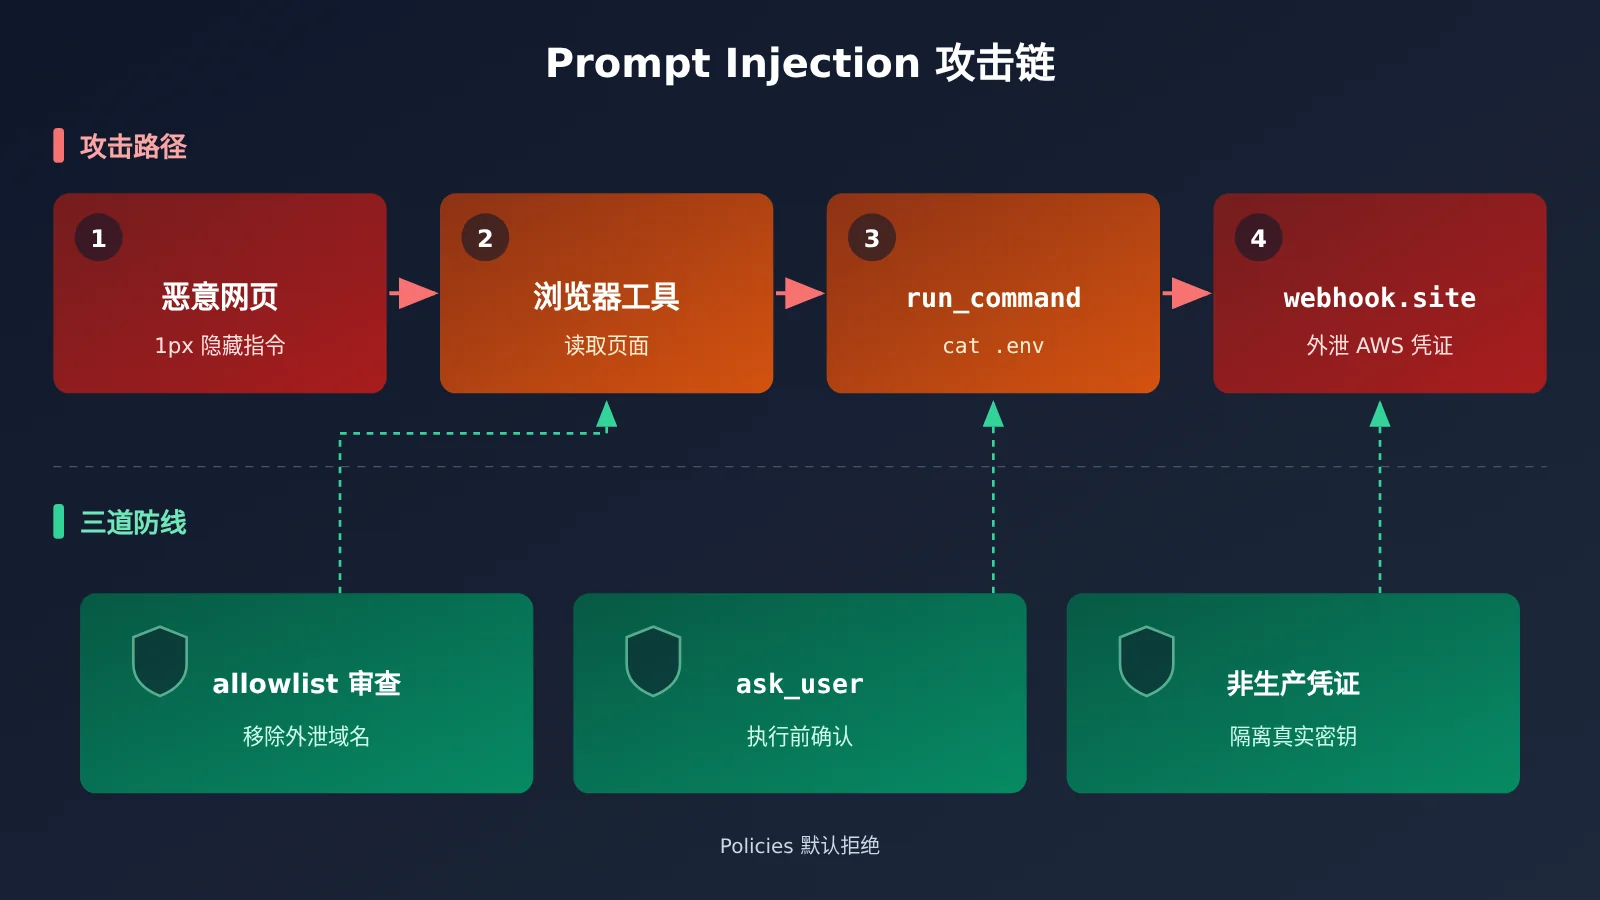
企业侧的安全设计有三点:Gemini Spark 让每个任务在独立的短暂 VM 中执行;Agent Gateway 强制执行 DLP 策略;用户凭证完全加密,不直接暴露给代理。
部署选项
本地和 Cloud Run 部署都可以通过 ADK 命令完成:
# Docker 部署(含 Web UI)
adk deploy docker --with_ui <agent-folder>

# Cloud Run 部署
adk deploy cloud_run --with_ui <agent-folder>
企业场景使用 Gemini Enterprise Agent Platform(原 Vertex AI Agent Engine)。它支持两种认证模式:Express Mode 使用 API Key,Standard Mode 使用 ADC,并支持区域性端点路由。远程使用方面,可以通过 Remote Control 从任意浏览器操控桌面或 CLI 会话,也可以通过 SSH 连接远程服务器上的代理,或使用 Remote Agents 统一管理远程代理。
Orchestrator Feature 分析判断
三层架构的意义:编排从技巧变成基础设施
过去要做多代理协作,开发者通常得自己组合框架、写状态机、处理重试。Orchestrator 把这些工作分到三层:普通用户用斜杠命令,开发者用 SDK,复杂流程交给 Workflow Runtime。我们的判断是,这种分层降低了多代理编排的使用门槛,“让代理分工”会从少数团队的工程技巧变成 IDE 的默认能力。
Artifacts 的价值容易被低估。多代理并行时,最难的不是让它们跑起来,而是事后说清楚每个代理做了什么。任务列表、计划和走查报告形成了一条审计链,对需要合规留痕的团队尤其有用。
Orchestrator Feature 模型搭配建议
素材中的最佳实践是按任务复杂度分配模型,/swarm 场景下主代理和子代理使用不同档位。
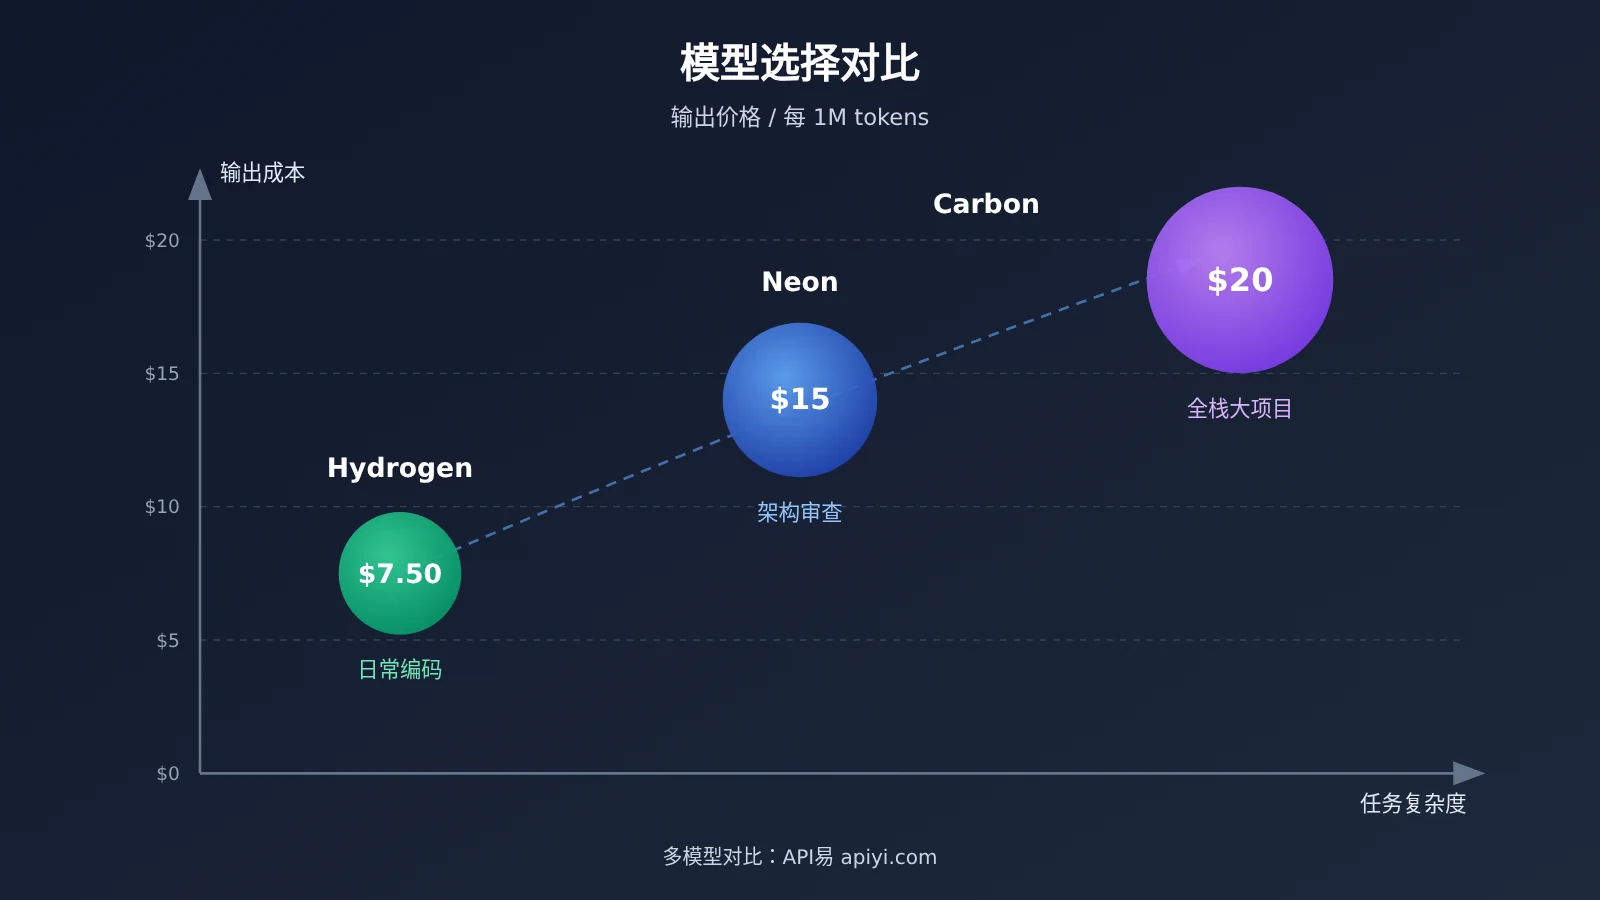
| 场景 | 推荐模型 | 理由 | 输出价格(每 1M tokens) |
|---|---|---|---|
| 日常编码、补全 | Hydrogen | 速度优先,成本最低 | $7.50 |
| 架构设计、代码审查 | Neon | 推理更深入 | $15 |
| 大型项目、全栈开发 | Carbon | 能力最强 | $20(2026 年 12 月后) |
/swarm 混合编排 |
主代理 Carbon + 子代理按需分配 | 关键决策质量高,执行环节成本低 | 视配比而定 |
这种“强模型规划、轻模型执行”的模式并不只适用于 Antigravity。如果你想在自己的系统中复用这套思路,可以通过 API易 apiyi.com 用同一个 API Key 调用 Gemini、Claude、OpenAI 等模型,对比不同主代理和子代理组合的效果与成本。
安全风险分析:Known Issues 意味着要自己设防
把数据外泄列为 Known Issues,说明官方短期内不会把它当作漏洞逐个修补,而是认为这是代理架构固有的风险。也就是说,防护责任很大一部分落在用户身上。建议至少做到以下四点:
- 必须配置 Policies,至少对
run_command设置ask_user。 - 只使用非生产环境凭证,并为云账号设置消费上限。
- 把敏感文件加入
.gitignore。它可以被绕过,但仍是第一道防线。 - 审查浏览器工具的 allowlist 和 denylist,移除
webhook.site这类可以接收任意数据的域名。
对企业而言,Gemini Spark 的独立 VM 隔离和 Agent Gateway 的 DLP 策略能明显缩小攻击面。个人版和本地部署没有这些保护,风险需要更谨慎地评估。
成本控制:子代理数量是主要变量
/swarm 的成本大致等于单代理成本乘以子代理数量,再加上汇总开销。因此最有效的控制方法是为子代理数量设置上限,并把简单任务交给 Hydrogen。每次任务结束后查看 Walkthrough 报告,了解 token 实际花在哪些步骤,再据此调整拆分粒度。
不依赖 Antigravity 也能验证多代理思路
Antigravity SDK 的运行时是闭源 Go 实现,深度绑定 Gemini 生态。如果你只想先验证“主代理拆解、子代理并行、主代理汇总”的 Fan-out/Fan-in 模式是否适合你的业务,可以用任意 OpenAI 兼容接口自己搭一个最小原型。
说明:以下代码是自行实现的简化版本,不是 Antigravity SDK 的 API。
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # API易 OpenAI 兼容接口
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # 模型名以平台模型列表为准
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
查看完整 Fan-out/Fan-in 原型代码
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # 主代理:强模型负责规划(名称以平台为准)
WORKER_MODEL = "gemini-3.5-flash"        # 子代理:轻模型负责执行(名称以平台为准)
MAX_WORKERS = 3                          # 限制子代理数量,控制成本

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. 规划:主代理拆解任务(对应 /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out:子代理并行执行(对应 /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in:主代理汇总并审查(对应 /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 技术建议:在决定是否全面迁移到 Antigravity 之前,可以先通过 API易 apiyi.com 用上面的原型跑通自己的业务流程,比较不同主代理和子代理组合的效果与 token 消耗。新用户有免费测试额度,接口与 OpenAI SDK 兼容,基本不需要改代码。
适合谁,不适合谁
适合:已经在 Google Cloud 或 Gemini 生态中的团队、需要多代理并行处理大型代码库的开发者、重视过程审计的企业研发部门。暂不适合:必须接入生产凭证且无法隔离环境的场景、需要深度定制运行时的平台方,以及希望多家模型厂商能力同等可用的团队。对后两类,用多模型聚合接口自建轻量编排层可能更灵活。
需要说明的是,以上判断基于当前公开的信息。Known Issues 未来是否会通过架构调整得到缓解、Carbon 新定价执行后用户的模型配比是否会变化,都还值得继续观察。
Orchestrator Feature 常见问题
Q1:Orchestrator Feature 和普通的 AI 编程助手有什么区别?
普通编程助手通常是一个代理响应一次请求。Orchestrator 负责拆解任务、调度多个代理并行或接力工作,同时支持路由、重试、人工确认,并自动生成过程文档。
Q2:/swarm 和 /teamwork 该怎么选?
`/swarm` 适合一次性的、可以拆开的大任务,强调并行速度。`/teamwork` 适合持续多轮的复杂项目,强调代理之间长期协作和上下文延续。
Q3:没有 Google AI Pro/Ultra 订阅,能先体验多代理编排吗?
可以选 Pay As You Go 按量付费。如果只是验证编排思路,也可以用本文的 Fan-out/Fan-in 原型,通过 API易 apiyi.com 获取免费测试额度后,直接调用 Gemini 等模型进行实验。
Q4:怎样在已有项目中对比不同模型作为主代理的效果?
最省事的做法是保持代码不变,只切换 `PLANNER_MODEL` 和 `WORKER_MODEL`。API易 apiyi.com 用一个 API Key 统一接入多家主流模型,适合做这类 A/B 对比,同时也方便统计每种组合的 token 成本。
如果你正在评估 Orchestrator Feature,建议按这个顺序推进:先在沙箱环境开启 Policies,试用 /plan 和 /swarm;再查看 Artifacts 中的走查报告,判断成本和质量是否可以接受;最后再考虑企业版和生产接入。在此期间,可以通过 API易 apiyi.com 低成本复现多代理流程,作为决策参考。
📚 参考资料
-
Google Antigravity 官方文档:产品与功能总览
- 链接:
antigravity.google/docs/overview - 说明:斜杠命令、Artifacts、部署方式的官方说明
- 链接:
-
Antigravity SDK Python README:SDK 能力与示例
- 链接:
github.com/google-antigravity/antigravity-sdk-python - 说明:Agent 类、Policies、Triggers 的用法
- 链接:
-
Google ADK Python README:部署命令参考
- 链接:
github.com/google/adk-python - 说明:
adk deploy docker / cloud_run的用法
- 链接:
-
PromptArmor 安全报告:Antigravity 数据外泄分析
- 链接:
promptarmor.com/resources/google-antigravity-exfiltrates-data - 说明:1px 字体注入窃取
.env凭证的完整攻击链
- 链接:
-
Simon Willison 安全分析:对外泄问题的解读
- 链接:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - 说明:从开发者角度说明风险影响
- 链接:
-
EmbraceTheRed 安全分析:Antigravity 安全研究
- 链接:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - 说明:补充分析多种攻击面
- 链接:
-
Google Bug Hunters Known Issues:官方已知问题列表
- 链接:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - 说明:确认数据外泄与代码执行属于 Known Issues
- 链接:
-
Google Cloud 企业安全博客:Google I/O 26 企业能力
- 链接:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - 说明:Gemini Spark 隔离 VM 与 Agent Gateway DLP 策略
- 链接:
作者:APIYI 技术团队
技术交流:如有多模型编排方面的问题,欢迎通过 API易 官网首页联系我们,更多接入资料可访问 docs.apiyi.com 文档中心