作者注:GitHub Desktopが短期間で自動更新されるトークンを導入したことをきっかけに、AIアプリにおけるAPIキーの漏えいウィンドウを分解し、リリース前に実行できる6つの鍵管理アクションを紹介します。
大規模言語モデルを使ったアプリをリリースするとき、多くのチームがまず気にするのは、モデルの性能や呼び出しコストでしょう。しかし、実際にトラブルにつながりやすいのは、長期間有効なAPIキーです。コードリポジトリにコミットされたり、フロントエンドのスクリプトに組み込まれたり、デバッグ用のスクリーンショットに写り込んだりすることがあります。この記事では、APIキーの漏えいウィンドウという概念を通じて、「漏えいを防ぐ」だけでなく、「漏えい後にキーが使える時間を短くする」方法を解説します。
この記事は、一般的なセキュリティの話に終始するものではありません。GitHubが最近行った認証情報の仕組みの更新から始め、AIアプリ開発者がすぐに実行できるチェックリストへと話を進めます。どれが一般的なセキュリティ原則で、どれが利用するプラットフォームの実際の機能に依存するのかも、明確に区別します。
この記事で得られること:自分のアプリにおけるAPIキーの漏えいウィンドウがどれくらいの長さかを見積もり、保管、利用範囲、監視、交換の4つの観点から、それを短くする方法がわかります。
APIキーの漏洩ウィンドウとは:GitHubの短期トークンから考える
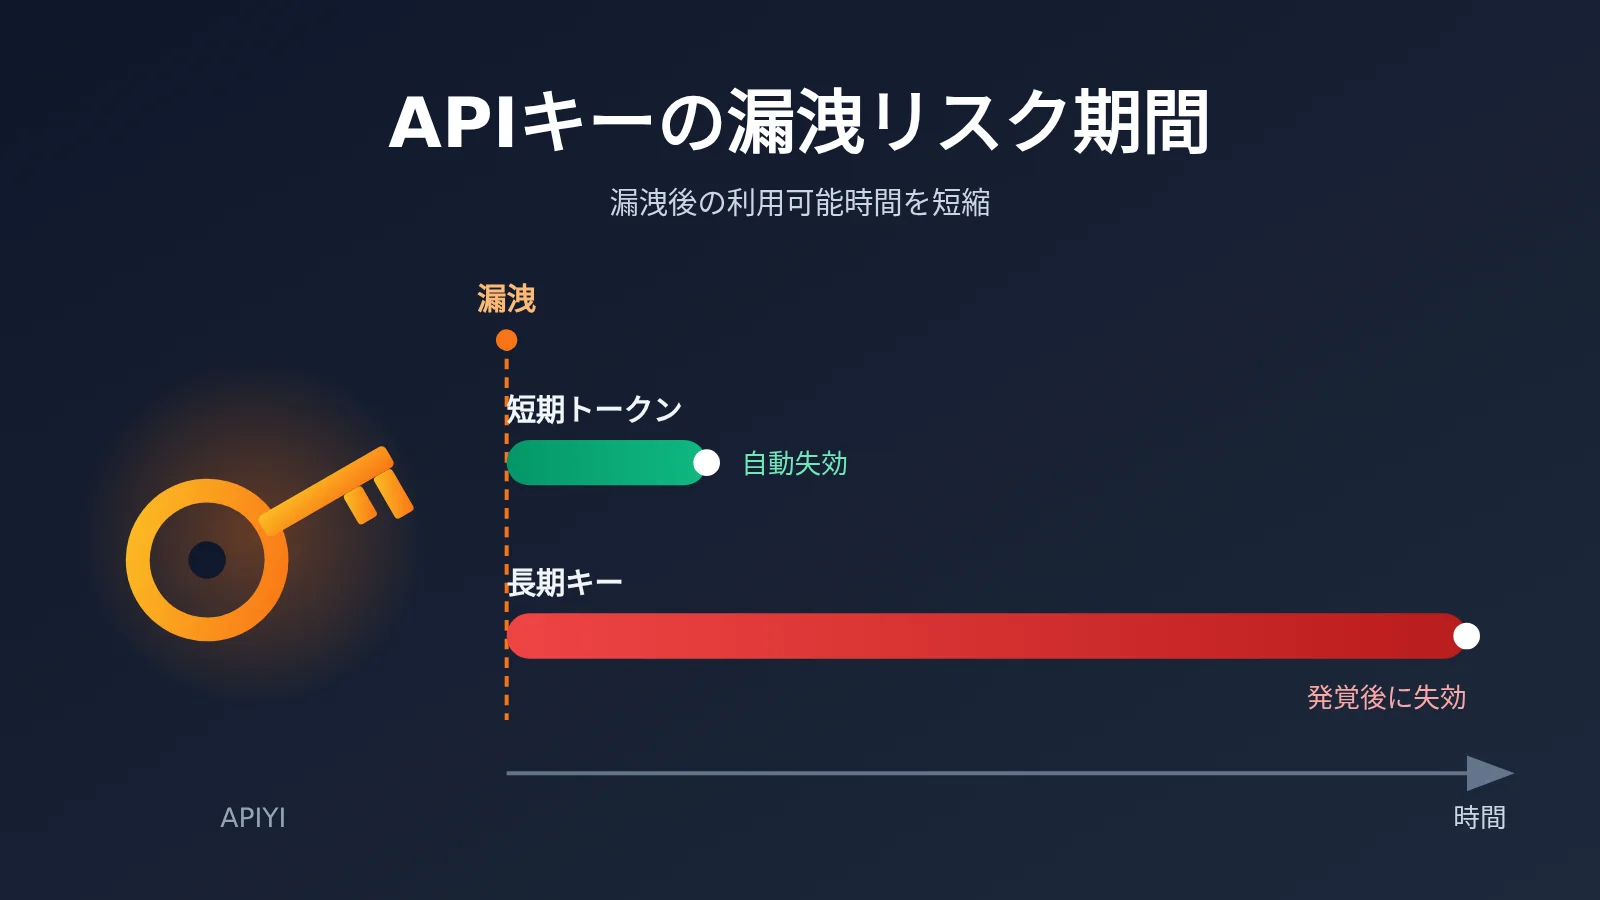
2026年11月2日、GitHubは更新履歴で、GitHub Desktop 3.6.10以降にログインする際、条件を満たすアカウントでは自動更新される短期認証トークンを利用できると発表しました。公式が挙げた理由は明快です。短期アクセストークンなら、漏洩したトークンを悪用できる時間を短くできます。また、DesktopはGitHub APIへのリクエストやGit操作の際にトークンを自動更新するため、ユーザーが普段の作業で手動更新する必要はありません。
この更新には、ほかにも注目すべき点があります。github.com(GitHub Enterprise Cloudを含む)で段階的に展開されており、現時点ではすべてのユーザーが利用できるわけではありません。GitHub Enterprise Serverも対象外です。既存のセッションはアップグレード後もログイン状態が維持され、既存のトークンは自動的に移行されません。短期トークンは、利用中のインストールが展開対象になった後、ログイン時に発行されます。つまり、従来の長期トークンはそのまま残り、セキュリティ上の効果は再ログイン後に徐々に現れます。
この出来事は、あるセキュリティ原則を浮き彫りにしています。認証情報の漏洩を100%防ぐことはほぼ不可能ですが、漏洩後にどれだけの期間使えるかは設計できます。ここでは「キーが漏洩してから完全に無効になるまで」の期間をAPIキーの漏洩ウィンドウと呼びます。ウィンドウが長いほど、攻撃者が悪用できる時間も、発生しうる被害も大きくなります。
APIキーの漏洩ウィンドウとGitHubのケースの違い
まず、このたとえには限界があることを押さえておきましょう。GitHub Desktopのトークンはユーザーのログイン用認証情報で、クライアントが保持し、自動的に更新します。一方、AIアプリケーションの大規模言語モデル用APIキーは通常、サーバーからの呼び出しに使う認証情報であり、バックエンドプログラムが長期間保持します。多くのプラットフォームでは、デフォルトで自動的に期限切れにはなりません。両者のリスクモデルは異なるため、「自動更新」をそのまま適用することはできません。
| 比較項目 | GitHub Desktopの短期トークン | AIアプリケーションのサーバー側APIキー |
|---|---|---|
| 認証情報の種類 | ユーザーのログイン後に発行されるアクセストークン | プラットフォームがアカウントやプロジェクト向けに生成する呼び出し用キー |
| 保持する場所 | デスクトップクライアント | アプリケーションのバックエンド、CIパイプライン、運用環境 |
| ライフサイクル | 短期で、クライアントが自動更新 | 通常は長期間有効。有効期限に対応しているかはプラットフォームによる |
| 更新方法 | ユーザーが意識することなく自動で完了 | 一般に手動で交換し、再デプロイする必要がある |
| 漏洩後の影響期間 | トークンの有効期間に制限される | 発見され、無効化されるまで続く |
表の最後の行が問題の核心です。サーバー側のAPIキーについては、プラットフォームに有効期限の仕組みがない場合、漏洩ウィンドウの長さは、ほぼ「発見までにどれだけかかるか」と「どれだけ早く交換できるか」で決まります。
APIキーの漏えいウィンドウ:押さえておきたいポイント
棚卸しに取りかかる前に、まず3つの判断の枠組みを押さえましょう。どこに力を注ぐべきかを決めるための指針になります。
| ポイント | 説明 | メリット |
|---|---|---|
| ウィンドウ = 発見までの時間 + 対処にかかる時間 | 長期キーのウィンドウには、自然に決まる上限がない | ウィンドウの短縮には、監視と交換の両面から取り組む必要があるとわかる |
| 露出範囲 = 何を呼び出せるか + いくら使えるか | 1つのキーでアクセスできるリソースが多いほど、漏えい時の損失が大きくなる | アプリや環境ごとにキーを分ける判断につながる |
| 短期認証情報には自動更新を組み合わせる | 有効期間が短いほど安全だが、手動更新はチームの負担になる | 安全性と効率を同時に設計できる |
| 原則は共通、機能はプラットフォーム次第 | 有効期限、利用上限、IP制限などの機能はプラットフォームによって異なる | 想定している保護機能が実際に備わっていると思い込まずに済む |
APIキーの漏えいウィンドウを4つの段階に分ける
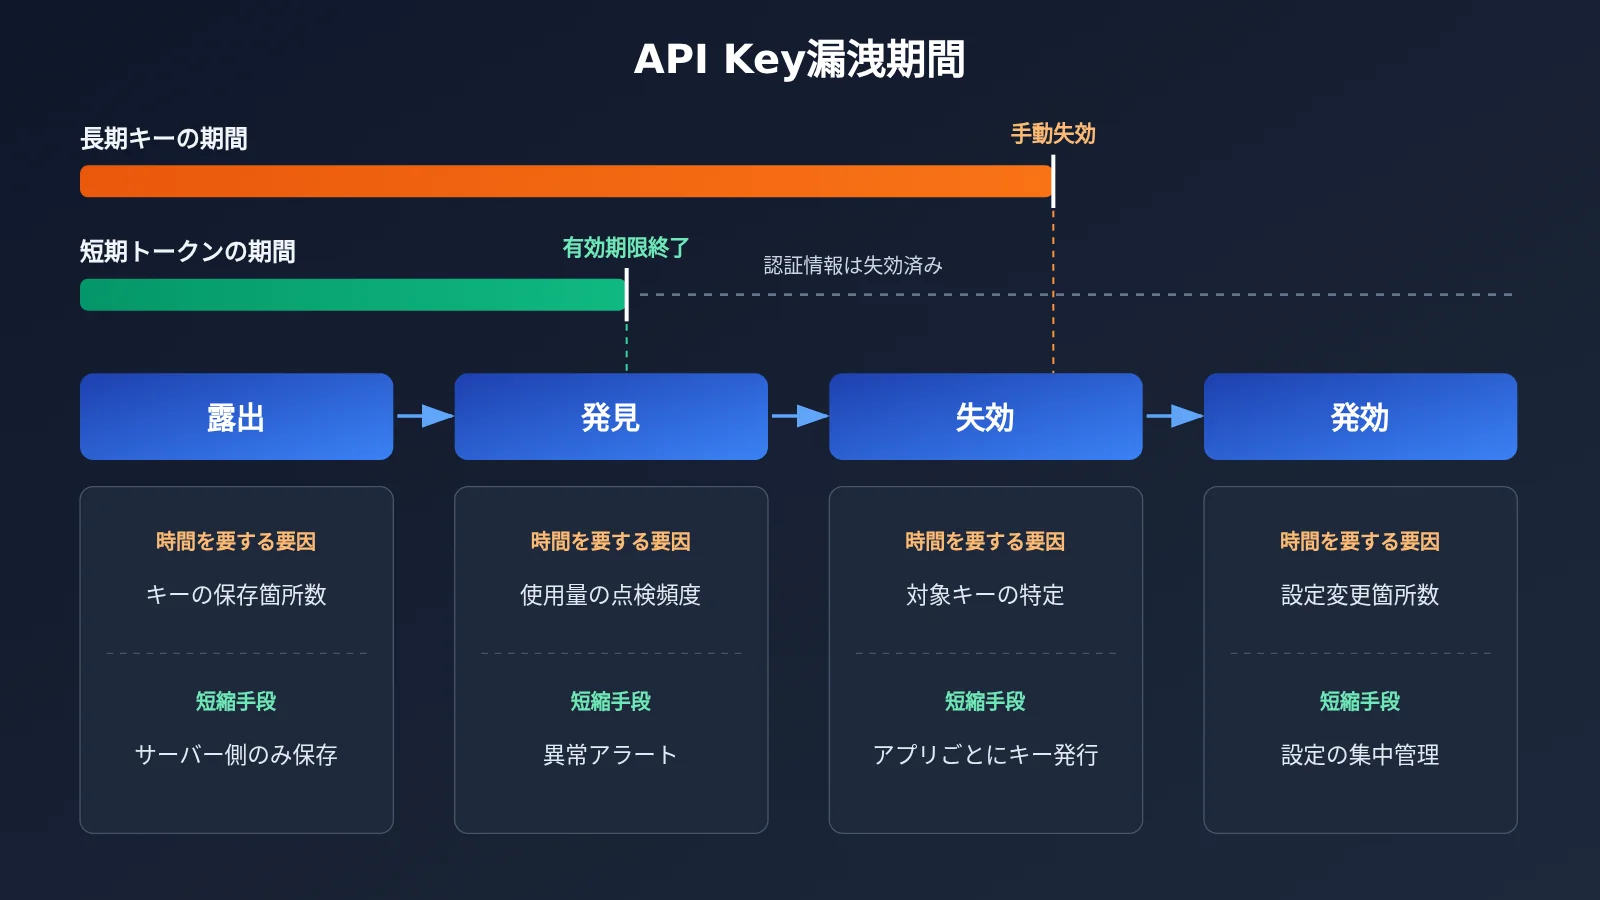
漏えいへの対応は、キーが露出する、異常を発見する、キーを失効または交換する、新しいキーがすべてのサービスに反映される、という4つの段階に分けられます。それぞれの段階に「時間がかかる要因」があり、どこかが長引けばウィンドウ全体も長くなります。
| 段階 | 所要時間を左右する要因 | 短縮する方法(共通の原則) |
|---|---|---|
| 露出 | キーがどれだけ多くの場所に置かれているか | サーバー側の環境変数またはキー管理サービスにのみ保存する |
| 発見 | 使用量や請求額を確認している人がいるか | 利用統計を定期的に確認し、異常アラートを設定する |
| 失効 | どのキーを削除すべきか把握しているか | アプリごとにキーを分け、追跡できる明確な名前を付ける |
| 反映 | 交換後に何か所の設定を変更する必要があるか | 設定を一元管理し、手順を演習できる状態にしておく |
短期トークンが解決するのは「失効」の段階です。誰も気づかなくても、認証情報は自動的に期限切れになります。利用しているプラットフォームが有効期限に対応していない場合は、「発見」と「反映」の2つの段階に力を注ぎ、手動での対処をできる限り速くしましょう。
共通キーを使う場合、なぜAPIキーの露出範囲に注意が必要なのか
現在、集約プラットフォームを通じて大規模言語モデルを呼び出すチームが増えています。APIYI を例に挙げると、1つのAPIキーでプラットフォーム上のすべてのモデルにアクセスできるため、開発やモデルの切り替えに便利です。しかし安全性の観点では、そのキーが漏えいすると、攻撃者は現在使用中のモデルだけでなく、単価の高いものを含むすべての利用可能なモデルを呼び出せることも意味します。
そのため、共通インターフェースを使う場合は、「キーが漏えいするかどうか」以上に「キーで何ができるか」をあらかじめ考えておく必要があります。1つのキーにすべての役割を担わせず、本番環境、テスト環境、社内ツール、外部との共同作業でそれぞれ別のキーを使えば、問題が起きても影響を一部に抑えられます。APIYI ではコンソールからAPIキー(トークン)を管理できます。問題が起きてから分割するのではなく、サービスの公開前に用途に応じたキーの割り当てを計画しておきましょう。
APIキーの漏洩期間を短くする:リリース前に行う6つの対策
以下の6つの対策は、「まず被害を抑え、次に監視し、最後に訓練する」という順序で並べています。特定のプラットフォームの高度な機能に依存せず、多くのチームでは半日で最初の確認を終えられます。
対策1:APIキーがサーバー側にのみ存在することを確認する
最もよくある、そして最も深刻な漏洩経路は、キーをブラウザ側のスクリプトやモバイルアプリのインストールパッケージに直接書き込むことです。ユーザーのデバイスに配布されるものは、すべて公開されていると考えるべきです。パッケージ化や圧縮では保護できません。
- フロントエンドのビルド成果物に、キーらしき長い文字列が含まれていないか確認する
- フロントエンドから大規模言語モデルを呼び出す際は、必ず自社のバックエンドを経由させる
- バックエンドでは環境変数(例:
LLM_API_KEY)またはキー管理サービスから読み込み、ソースコードには書き込まない
対策 2:コードリポジトリとログを守る
2つ目の主な漏えい源は、コードリポジトリとログです。開発者がデバッグ時に一時的にハードコードしたキー、誤ってコミットされた .env ファイル、リクエストヘッダー全体を出力したログなどは、後から他の人に見られる可能性があります。
.gitignoreで.envや各種ローカル設定ファイルを除外する- コードホスティングプラットフォームのキー検出機能を有効にする(具体的な機能は各プラットフォームのドキュメントを確認)
- ログを出力する前に
Authorizationなどのフィールドをマスクし、トラブル調査用に末尾の数文字だけを残す
対策 3:アプリと環境ごとにAPIキーを分ける
APIキーを分ける目的は、漏えい時の影響範囲を小さくし、「どのキーを取り消すべきか」を一目でわかるようにすることです。命名規則は「アプリ名-環境-用途」とすると便利です。例えば、chatbot-prod-backend、chatbot-staging-ci のようにします。
APIYI のコンソールでトークンを作成する際に、このルールに沿って名前を付け、使用統計と合わせて各トークンの呼び出し状況を確認できます。トークンの使用量に異常があった場合も、どのアプリのどの環境に問題があるのかをすぐに判断できます。
対策 4:使用量と請求の異常を発見する仕組みを作る
自動的に期限切れにならないキーの場合、漏洩から発見までの時間が被害期間の大半を占めることがよくあります。多くの漏洩はセキュリティツールでは発見されず、月末に請求書を見て初めて気づくケースもあります。
- 月末に請求書を見るだけでなく、毎日または毎週、定期的に呼び出し回数と費用の推移を確認する
- 業務時間外の呼び出し急増や、見覚えのないモデルの呼び出し履歴に注意する
- プラットフォームが利用額の上限設定やアラートに対応している場合は、優先的に有効にする。対応していない場合は、自分のバックエンドで呼び出し回数の計測とサーキットブレーカーを実装する
APIYIのコンソールでは、使用統計と請求を確認できます。公開後の日常的な点検に組み込み、異常を数週間後ではなく数時間以内に発見できるようにしましょう。
対策 5:アプリケーション層で独自の「短期トークン」を作る
上流プラットフォームのAPIキーが長期有効であっても、自分のシステムにGitHubの考え方を取り入れることはできます。具体的には、長期キーをバックエンドにのみ保持し、バックエンドからフロントエンドや下流サービスに独自の短期セッショントークンを発行して、有効期限が切れる前に自動更新します。
こうすれば、ユーザーの端末や下流サービスのいずれかが侵害されても、漏洩するのはすぐに無効になるセッショントークンだけです。すべてのモデルを呼び出せる上流のキーが漏れることはありません。これこそが、GitHub Desktopのあの言葉の真髄です。漏洩した認証情報を使える時間を短くすると同時に、更新作業を日常のワークフローから切り離すのです。
アクション 6:キーの切り替えを一通り演習する
実際にキーが漏洩して初めて、5〜6か所の変更と複数回のリリース調整が必要だと気づくチームは少なくありません。サービス公開前に、新しいトークンの作成、すべての設定の更新、サービスの正常動作の確認、古いトークンの削除までを一通り演習し、全体にかかった時間を記録しておきましょう。
この所要時間が、「切り替えの有効化」段階に実際に必要な時間です。プラットフォームが複数の有効なキーの併存を許可している場合は、先に新しいキーを導入し、その後で古いキーを無効化すれば、サービスを停止せずに切り替えられます。対応していない場合は、短時間のメンテナンス枠を確保する必要があります。
| チェック項目 | リスクの兆候 | 推奨される対応 |
|---|---|---|
| 保管場所 | フロントエンドのコードやインストールパッケージにキーが含まれている | バックエンド経由の転送に変更し、フロントエンドでキーを扱わない |
| リポジトリとログ | 過去のコミットにキーが含まれている、ログにリクエストヘッダー全体が出力されている | 直ちにキーを切り替え、除外ルールとマスキング処理を追加する |
| キーの分割 | すべての環境で同じキーを共有している | アプリケーション、環境、用途ごとに分割し、命名規則を統一する |
| 検知の仕組み | 月末に請求書を確認するだけ | 利用統計を定期的に確認し、アラートを設定する |
| フロントエンドの認証情報 | 上流サービスのキーをそのまま配布している | 短期有効のセッショントークンを自前で発行し、自動更新する |
| 切り替え手順 | 演習したことがなく、どこを変更すべきかわからない | 一度演習し、所要時間と手順を記録する |
🚀 最初の一歩:APIYI apiyi.com を通じて複数のモデルを利用しているなら、サービス公開前にトークンをアプリケーションや環境ごとに整理し、利用統計ページをチームの日常的な点検リストに加えましょう。低コストですぐに効果を得られる取り組みです。
APIキー漏えいリスク:一般原則とプラットフォーム機能の境界
セキュリティ対策を考える際に陥りがちな間違いは、「あるはず」の機能を「すでにある」ものとして扱うことです。以下の表で、すぐに実行できる対策と、プラットフォームの機能を確認する必要がある対策を整理します。
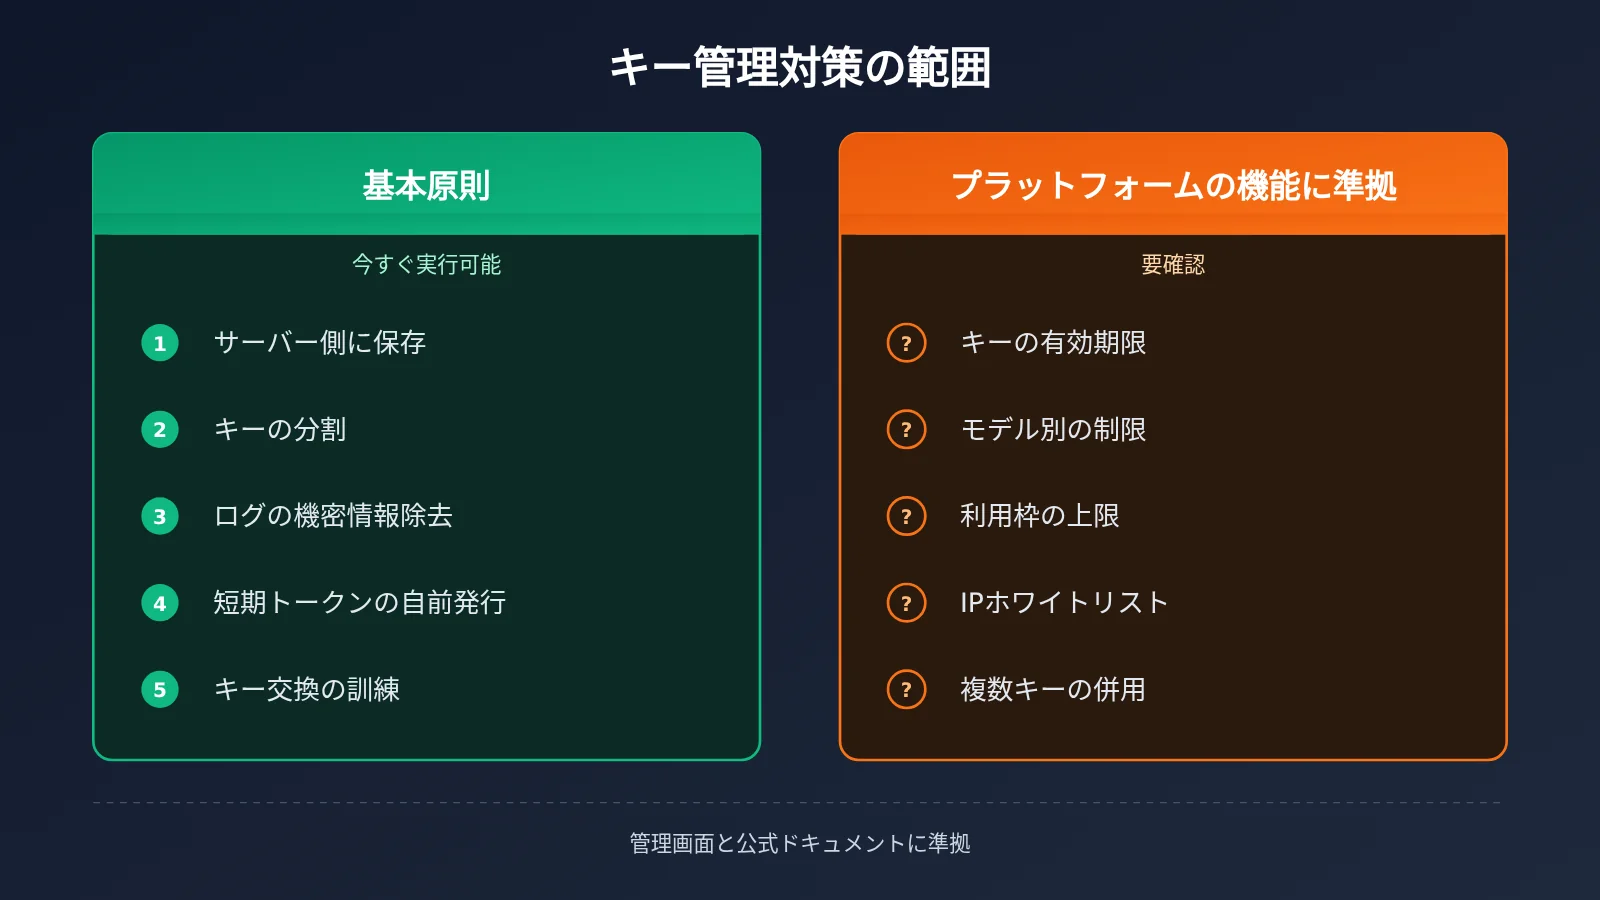
| 対策 | 種類 | 説明 |
|---|---|---|
| キーはサーバー側にのみ保管 | 一般原則 | プラットフォームを問わず、あらゆる場面で実施すべき対策 |
| アプリケーションや環境ごとに分割 | 一般原則 | プラットフォームで複数のキーを作成できることが前提 |
| ログのマスキング、リポジトリのスキャン | 一般原則 | 自社の開発・運用体制で実施 |
| アプリケーション層の短期トークン | 一般原則 | 自社のバックエンドに実装でき、上流のサービスには依存しない |
| キーの有効期限 | プラットフォームの機能による | コンソールを確認するか、プラットフォームのサポートに問い合わせる必要がある |
| モデルや利用枠による制限 | プラットフォームの機能による | 対応していない場合は自社のバックエンドで制限できる |
| IPホワイトリスト | プラットフォームの機能による | 対応していない場合は固定出口ゲートウェイを通じて間接的に制御できる |
利用しているプラットフォームが右側の機能にまだ対応していなくても、心配する必要はありません。左側の対策だけでも、漏えい経路の大部分を防ぎ、発見から対処までの時間を大幅に短縮できます。個々の機能については、運用開始前にAPIYIのコンソールで直接確認するか、プラットフォームのサポートに問い合わせることをおすすめします。
よくある質問 FAQ
Q1:APIキーの漏洩ウィンドウとは何ですか?
キーが漏洩してから完全に無効になるまでの期間を指します。長期間有効なキーの場合、このウィンドウは「発見までの時間」と「交換完了までの時間」の合計になり、自然に設けられる上限はありません。短期トークンの価値は、このウィンドウに明確な上限を設けられることです。
Q2:GitHub Desktop の短期トークンと大規模言語モデルの APIキーにはどんな違いがありますか?
GitHub Desktop の短期トークンは、ユーザーのログイン後に発行され、クライアントが自動更新するアクセス認証情報です。大規模言語モデルの APIキーは通常、サーバー側で長期的に保持され、有効期限を設定できるかどうかはプラットフォームによって異なります。どちらにも「認証情報の有効期間を短くする」という原則は共通しますが、実装方法をそのまま流用することはできません。
Q3:GitHub Desktop の短期トークンはいつから使えますか?
GitHub が 2026 年 11 月 2 日に公開した更新履歴によると、GitHub Desktop 3.6.10 以降が必要で、条件を満たしたアカウントのみ利用できます。この機能は github.com と GitHub Enterprise Cloud で順次提供され、GitHub Enterprise Server は対象外です。既存のトークンは自動的には移行されません。
Q4:1つのキーですべてのモデルを呼び出せる場合、セキュリティ上どんな点に注意すべきですか?
共通キーは便利な一方で、漏洩時の影響範囲も広がり、攻撃者が利用可能な任意のモデルを呼び出せるようになります。アプリケーションや環境ごとにキーを分け、使用量を定期的に確認することをおすすめします。APIYI のような統一インターフェースを提供するプラットフォームでは、コンソールで複数のトークンを管理し、使用統計から異常の発生元を特定できます。
Q5:APIキーが漏洩した疑いがある場合、まず何をすべきですか?
まず新しいキーを作成してサービスに設定し、正常に動作することを確認したら、直ちに古いキーを無効化します。その後、コードのコミット履歴やログ、フロントエンドの成果物などを調べ、漏洩元を特定しましょう。APIYI でモデルを呼び出している場合は、コンソールでトークンの作成と削除を行い、使用統計と請求情報を照らし合わせて漏洩期間中の呼び出し状況を確認できます。
Q6:プラットフォームがキーの有効期限に対応していなくても、漏洩ウィンドウを短くできますか?
はい、できます。自社のバックエンドで短期セッショントークンを発行し、接続先のキーをサーバー外に出さない方法があります。また、使用量を定期的に点検し、キーの交換手順を事前に練習しておくことで、発見と対応を速められます。これらの対策はプラットフォームの機能に依存せず、すぐに実行できます。
Q7:短期トークンを使うと、開発や運用が面倒になりませんか?
手動で更新する必要があれば、確かに手間がかかります。参考になるのが GitHub Desktop の方法です。トークンがバックグラウンドで自動更新されるため、ユーザーは更新を意識する必要がありません。自社システムで短期トークンを実装する際も、更新処理を自動化することが大切です。そうしないと、手間を省くために長期認証情報へ戻ってしまう可能性があります。
APIキーの漏洩ウィンドウ:押さえておきたいポイント
- 漏洩ウィンドウは短縮できる:キーの漏洩を完全に防ぐのは難しくても、漏洩後に使える時間は短くできます
- ウィンドウは4段階で構成される:露出、発見、失効手続き、失効の反映のいずれかが長引くと、被害が拡大します
- 統一キーでは露出面への注意が重要:1つのキーですべてのモデルを呼び出せるため、キーの分割と監視がより重要になります
- 短期トークンには自動更新を組み合わせる:有効期間を短くするだけで自動化しなければ、チームで運用を続けるのは困難です
- 原則と実際の機能を分けて考える:有効期限、利用上限、IP制限などの機能は、プラットフォームの実際の仕様を確認しましょう
- 棚卸しから始める:APIYI のコンソールでアプリケーションや環境ごとにトークンを計画し、利用統計を日常の点検に組み込みましょう
まとめ
APIキーの漏洩ウィンドウについて、重要なポイントを振り返りましょう。
- 考え方を変える:「漏洩を防ぐだけ」から「漏洩後に使える時間を短くする」へ。これが、GitHub Desktop が自動更新される短期トークンを導入した背景にある考え方です。
- 発見と交換の両面から対策する:サーバー側の長期キーに自動的な有効期限がない場合は、早期発見と交換の簡素化によってウィンドウを短縮します。
- 露出面を抑える:統一インターフェースを利用する場合は、アプリケーションや環境ごとにキーを分け、1回の漏洩による影響を抑えます。
公開前に半日かけてこの記事の6項目を棚卸ししておけば、後から請求内容を調査するよりもずっと手間が省けます。APIYI(apiyi.com)を通じて複数の大規模言語モデルを呼び出しているなら、今すぐコンソールを開いてトークンの割り当てと利用統計を確認し、キー管理を公開前チェックリストの必須項目に加えてみましょう。
📚 参考資料
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens:GitHub Desktop に短命な自動更新トークンが導入されたことを伝える公式更新情報
- リンク:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - 説明:対象バージョン、展開範囲、既存トークンの移行ルールなどの公式情報を含む、本文の導入部分の出典です
著者:APIYI 技術チーム
技術的なお問い合わせ:トークン管理や利用統計などの具体的な機能については、APIYI 公式サイト apiyi.com からお気軽にお問い合わせください