Note de l’auteur : l’introduction par GitHub Desktop de jetons de courte durée à renouvellement automatique nous sert de point de départ pour analyser la fenêtre d’exploitation d’une clé API compromise dans une application d’IA, puis présenter 6 actions de gestion des clés à réaliser avant la mise en production.
Au moment de mettre en production une application reposant sur un grand modèle de langage, beaucoup d’équipes se préoccupent d’abord des performances du modèle et des coûts d’invocation. Pourtant, le risque vient souvent de cette clé API valide à long terme : elle peut être ajoutée à un dépôt de code, intégrée à un script frontend ou apparaître dans une capture d’écran de débogage. Cet article explore la notion de fenêtre d’exploitation d’une clé API compromise et explique comment passer de la « prévention des fuites » à la « réduction du temps pendant lequel une clé divulguée reste utilisable ».
Ce n’est pas un énième article généraliste sur la sécurité. Nous partons d’une récente mise à jour du mécanisme d’identification de GitHub, puis passons à une liste de vérifications que les développeurs d’applications d’IA peuvent appliquer directement. Nous distinguerons clairement les principes de sécurité généraux des mesures qui dépendent des fonctionnalités offertes par votre plateforme.
Ce que vous allez en retirer : à la fin de cet article, vous pourrez estimer la durée pendant laquelle une clé API divulguée reste exploitable dans votre application et saurez comment la réduire en agissant sur quatre aspects : le stockage, le périmètre d’utilisation, la surveillance et le remplacement.
Qu’est-ce que la fenêtre d’exposition d’une clé API ? L’exemple des jetons GitHub à courte durée de vie
Le 2 novembre 2026, GitHub a annoncé dans son journal des mises à jour que les comptes admissibles pouvaient utiliser des jetons d’authentification à courte durée de vie, renouvelés automatiquement lors de la connexion à GitHub Desktop 3.6.10 ou à une version ultérieure. La raison invoquée est simple : un jeton d’accès de courte durée réduit le temps pendant lequel un jeton ayant fuité peut être exploité. Desktop renouvelle automatiquement le jeton pour les requêtes à l’API GitHub et les opérations Git, sans intervention de l’utilisateur.
Quelques détails de cette mise à jour méritent aussi attention. Elle est déployée progressivement sur github.com, y compris GitHub Enterprise Cloud : elle n’est donc pas encore accessible à tous et ne concerne pas GitHub Enterprise Server. Les sessions existantes restent connectées après la mise à jour, mais les jetons existants ne sont pas automatiquement migrés. Les jetons à courte durée sont émis lors de la connexion, une fois que le déploiement atteint votre installation. Autrement dit, les anciens jetons de longue durée restent en place, et les gains de sécurité ne se concrétisent qu’après une nouvelle connexion.
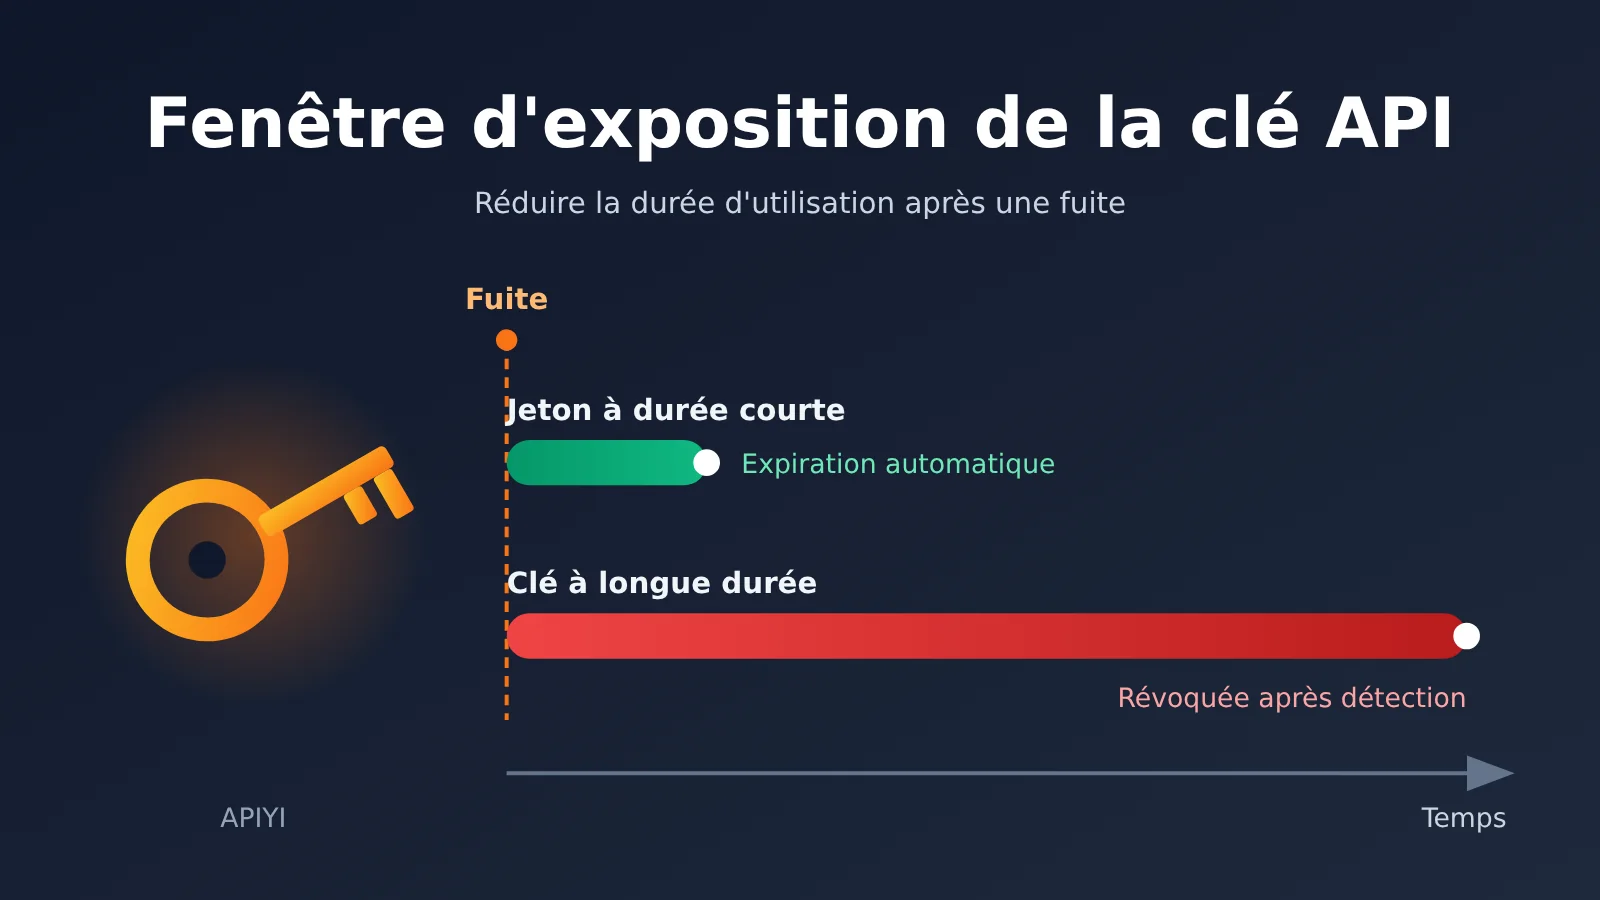
Cette mise à jour met en lumière un principe de sécurité : il est presque impossible d’éviter toute fuite d’identifiants, mais on peut limiter leur durée d’utilisation après une fuite. Nous appelons « fenêtre d’exposition d’une clé API » la période qui s’écoule entre l’exposition d’une clé et son invalidation complète. Plus cette fenêtre est longue, plus l’attaquant a de temps pour l’exploiter et plus les dommages potentiels sont importants.
Fenêtre d’exposition d’une clé API : les différences avec GitHub
Il faut d’abord préciser les limites de cette comparaison. Les jetons de GitHub Desktop sont des identifiants de connexion utilisateur, conservés et renouvelés automatiquement par le client. À l’inverse, les clés API des grands modèles de langage dans les applications d’IA sont généralement des identifiants d’accès côté serveur, conservés durablement par le backend. Sur de nombreuses plateformes, elles n’expirent pas automatiquement par défaut. Leurs modèles de risque sont différents : on ne peut donc pas simplement reprendre le principe du renouvellement automatique tel quel.
| Critère | Jeton GitHub Desktop à courte durée de vie | Clé API côté serveur d’une application d’IA |
|---|---|---|
| Type d’identifiant | Jeton d’accès émis après la connexion de l’utilisateur | Clé d’accès générée par la plateforme pour un compte ou un projet |
| Détenteur | Client de bureau | Backend de l’application, pipelines CI, environnements d’exploitation |
| Durée de vie | Courte, avec renouvellement automatique par le client | Généralement longue ; la prise en charge de l’expiration dépend de la plateforme |
| Renouvellement | Automatique et transparent pour l’utilisateur | Nécessite généralement un remplacement manuel et un nouveau déploiement |
| Durée d’impact après une fuite | Limitée par la durée de validité du jeton | Se poursuit jusqu’à la détection et à la révocation |
La dernière ligne du tableau résume le cœur du problème. Pour une clé API côté serveur, si la plateforme ne propose pas de mécanisme d’expiration, la durée de la fenêtre d’exposition dépend presque entièrement du temps nécessaire pour détecter la fuite et remplacer la clé.
Les points clés de la fenêtre d’exposition d’une clé API
Avant de faire l’inventaire, posez-vous trois questions de base. Elles vous aideront à déterminer où concentrer vos efforts.
| Point clé | Explication | Intérêt |
|---|---|---|
| Fenêtre = délai de détection + délai de traitement | La fenêtre d’exposition d’une clé de longue durée n’a pas de limite naturelle | Agir à la fois sur la surveillance et sur le remplacement des clés |
| Surface d’exposition = accès possibles + dépenses possibles | Plus une clé donne accès à des ressources, plus les pertes liées à une fuite peuvent être importantes | Répartir les clés par application et par environnement |
| Les identifiants de courte durée nécessitent un renouvellement automatique | Une durée de validité plus courte améliore la sécurité, mais le renouvellement manuel risque de surcharger l’équipe | Concevoir la sécurité et l’efficacité ensemble |
| Les principes sont universels, les fonctionnalités dépendent de la plateforme | L’expiration, les plafonds et les restrictions IP varient selon la plateforme | Éviter de prendre des protections supposées pour des protections réelles |
Les quatre étapes de la fenêtre d’exposition d’une clé API
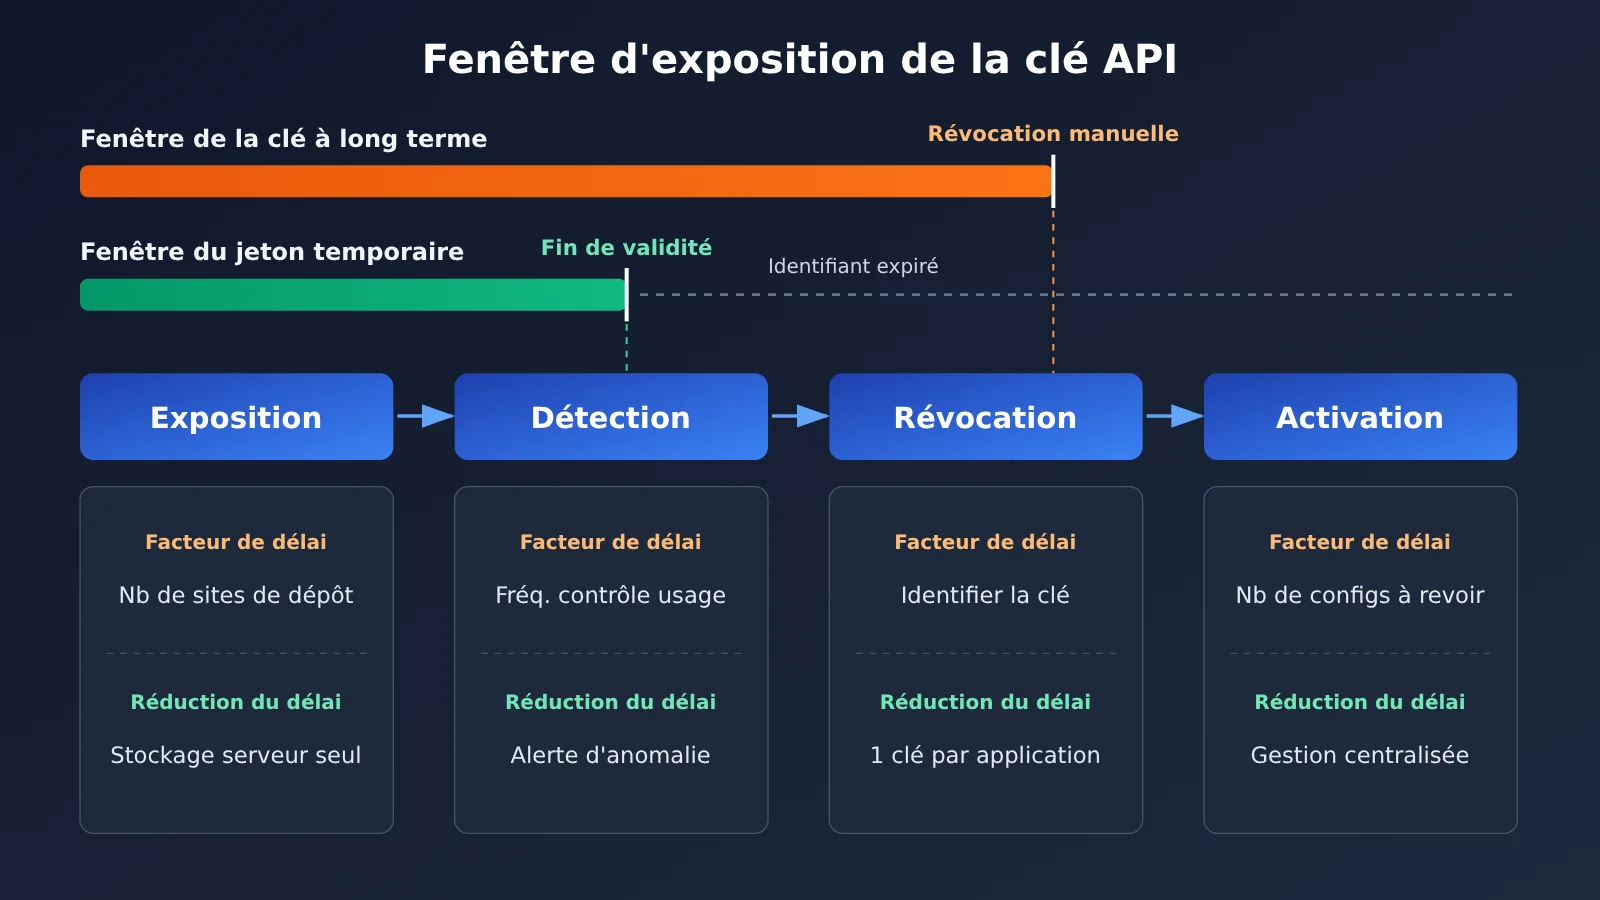
Une fuite se décompose en quatre étapes : la clé est exposée, une anomalie est détectée, la clé est révoquée ou remplacée, puis la nouvelle clé prend effet dans tous les services. Chaque étape a ses propres facteurs de délai : si l’une d’elles s’allonge, toute la fenêtre s’allonge.
| Étape | Le délai dépend de | Moyens de le réduire (principes généraux) |
|---|---|---|
| Exposition | Du nombre d’endroits où la clé apparaît | La stocker uniquement dans des variables d’environnement côté serveur ou dans un service de gestion des secrets |
| Détection | Du suivi de la consommation et des factures | Consulter régulièrement les statistiques d’utilisation et configurer des alertes en cas d’anomalie |
| Révocation | De la capacité à identifier la clé à supprimer | Utiliser une clé par application, avec un nom clair et traçable |
| Prise d’effet | Du nombre de configurations à modifier après le remplacement | Centraliser la gestion des configurations et maintenir une procédure de remplacement qui peut être testée |
Les jetons de courte durée répondent au problème de la « révocation » : même si personne ne détecte la fuite, l’identifiant expire de lui-même. Si votre plateforme ne permet pas encore de définir une expiration, concentrez vos efforts sur la « détection » et la « prise d’effet » pour que le traitement manuel soit aussi rapide que possible.
Pourquoi une clé unique augmente les risques d’exposition de la clé API
De plus en plus d’équipes utilisent des plateformes d’agrégation pour accéder à des grands modèles de langage. Avec APIYI, par exemple, une seule clé API donne accès à tous les modèles de la plateforme. C’est très pratique pour développer et passer d’un modèle à l’autre. Mais si cette clé est divulguée, un attaquant peut utiliser non seulement le modèle dont vous vous servez, mais aussi tous les autres modèles disponibles, y compris les plus coûteux.
Avec une interface unifiée, il est donc essentiel de définir à l’avance ce qu’une clé permet de faire, sans se limiter à la prévention des fuites. Évitez de confier tous les rôles à une seule clé : utilisez des clés distinctes pour la production, les tests, les outils internes et les collaborations avec des tiers. En cas de problème, une seule de ces activités sera touchée. APIYI permet de gérer les clés API (jetons) dans sa console : vous pouvez donc planifier leur répartition par usage avant la mise en production, plutôt que d’attendre un incident pour les séparer.
Comment réduire la fenêtre d’exposition d’une clé API : 6 actions avant la mise en production
Ces 6 actions suivent un ordre simple : d’abord limiter les dégâts, puis mettre en place la surveillance et enfin s’entraîner à réagir. Elles ne dépendent pas de fonctionnalités avancées propres à une plateforme, et la plupart des équipes peuvent effectuer un premier état des lieux en une après-midi.
Action 1 : vérifier que la clé API reste côté serveur
La fuite la plus fréquente, et aussi la plus grave, consiste à inscrire la clé directement dans un script exécuté par le navigateur ou dans le paquet d’installation d’une application mobile. Tout ce qui est envoyé à l’appareil d’un utilisateur doit être considéré comme public : la compilation et la compression ne protègent pas les secrets.
- Vérifiez que les fichiers générés pour le front-end ne contiennent pas de longues chaînes ressemblant à des clés
- Faites toujours passer les appels au grand modèle de langage depuis le front-end par votre propre back-end
- Côté back-end, lisez la clé depuis une variable d’environnement (par exemple
LLM_API_KEY) ou un service de gestion des secrets, sans l’inscrire dans le code source
Action 2 : protéger le dépôt de code et les journaux
Les dépôts de code et les journaux constituent la deuxième grande source de fuites. Une clé inscrite temporairement en dur pour le débogage, un fichier .env commité par erreur ou un journal contenant des en-têtes de requête complets peuvent être consultés par d’autres personnes par la suite.
- Excluez
.envet les différents fichiers de configuration locaux dans.gitignore - Activez la détection des clés proposée par votre plateforme d’hébergement de code (consultez sa documentation pour connaître les fonctionnalités disponibles)
- Masquez les champs comme
Authorizationavant de les écrire dans les journaux, en ne conservant que les derniers caractères pour faciliter le diagnostic
Action 3 : créer une clé API par application et par environnement
L’objectif est de limiter la portée d’une fuite et de savoir immédiatement quelle clé révoquer. Une règle de nommage pratique consiste à utiliser « application-environnement-usage », par exemple chatbot-prod-backend ou chatbot-staging-ci.
Lors de la création de jetons dans la console APIYI, utilisez cette règle de nommage et consultez les statistiques d’utilisation de chaque jeton. Si l’utilisation de l’un d’eux devient anormale, vous saurez tout de suite quelle application et quel environnement sont concernés.
Action 4 : mettre en place la détection des anomalies d’utilisation et de facturation
Pour les clés qui n’expirent pas automatiquement, le délai avant détection représente souvent la majeure partie de la période d’exposition. Beaucoup de fuites ne sont pas détectées par des outils de sécurité : elles ne sont découvertes qu’à la réception de la facture de fin de mois.
- Consultez chaque jour ou chaque semaine les tendances d’utilisation et de dépenses, plutôt que d’attendre la facture de fin de mois
- Surveillez les pics d’appels en dehors des heures de travail et les appels à des modèles inconnus
- Si la plateforme propose des plafonds ou des alertes, activez-les en priorité ; sinon, mettez en place un comptage des appels et un mécanisme de coupure dans votre propre backend
La console APIYI permet de consulter les statistiques d’utilisation et les factures. Intégrez cette vérification à votre suivi régulier après la mise en production, afin de repérer les anomalies en quelques heures plutôt qu’en quelques semaines.
Action 5 : créer des « jetons de courte durée » dans la couche applicative
Même si la clé API de votre fournisseur est valable à long terme, vous pouvez vous inspirer de l’approche de GitHub dans votre propre système. Gardez la clé longue durée uniquement sur le backend. Celui-ci émet ensuite ses propres jetons de session de courte durée pour le frontend ou les services en aval, et les renouvelle automatiquement avant leur expiration.
Ainsi, même si l’appareil d’un utilisateur ou un service en aval est compromis, seul un jeton de session rapidement périmé risque de fuiter, et non la clé du fournisseur qui permet d’appeler tous les modèles. C’est l’essentiel du message de GitHub Desktop : réduire la durée pendant laquelle des identifiants divulgués restent utilisables, tout en retirant leur renouvellement du flux de travail quotidien.
Action 6 : simuler un remplacement complet de clé
Beaucoup d’équipes attendent une fuite réelle pour découvrir qu’il faut modifier cinq ou six endroits et coordonner plusieurs mises en production pour remplacer une clé. Mieux vaut effectuer une simulation complète avant la mise en production : créer un jeton, mettre à jour toutes les configurations, vérifier que le service fonctionne, supprimer l’ancien jeton et chronométrer l’ensemble.
Ce délai correspond à la durée réelle de votre phase de « mise en application ». Si la plateforme autorise plusieurs clés valides simultanément, vous pouvez déployer la nouvelle avant de révoquer l’ancienne et ainsi assurer une transition sans interruption. Sinon, prévoyez une courte fenêtre de maintenance.
| Point à vérifier | Signal de risque | Pratique recommandée |
|---|---|---|
| Emplacement de stockage | Une clé apparaît dans le code frontend ou le paquet d’installation | Faire transiter les requêtes par le backend, sans exposer la clé au frontend |
| Dépôts et journaux | Des clés figurent dans l’historique des commits ou les journaux affichent les en-têtes complets des requêtes | Remplacer immédiatement les clés, ajouter des règles d’exclusion et masquer les données sensibles |
| Granularité des clés | Tous les environnements partagent une seule clé | Séparer les clés par application, environnement et usage, et adopter une convention de nommage |
| Détection | La facture n’est consultée qu’en fin de mois | Vérifier les statistiques d’utilisation à intervalles réguliers et configurer des alertes |
| Identifiants du frontend | La clé du fournisseur est transmise directement | Créer des jetons de session de courte durée et les renouveler automatiquement |
| Procédure de remplacement | Aucune simulation n’a été faite et les modifications nécessaires sont inconnues | Effectuer une simulation et consigner les étapes et le temps nécessaire |
🚀 Pour commencer : si vous accédez à plusieurs modèles via APIYI apiyi.com, profitez de la période précédant la mise en production pour revoir la répartition des jetons par application et par environnement. Ajoutez aussi la page des statistiques d’utilisation à la liste des vérifications régulières de l’équipe : c’est l’étape la moins coûteuse et la plus rapide à mettre en place.
Fenêtre d’exposition d’une clé API : principes généraux et limites des fonctionnalités de la plateforme
Quand on prépare un dispositif de sécurité, l’erreur la plus courante consiste à supposer qu’une fonctionnalité existe parce qu’elle devrait exister. Le tableau ci-dessous distingue les mesures applicables immédiatement de celles qui nécessitent d’abord de vérifier les capacités de la plateforme.
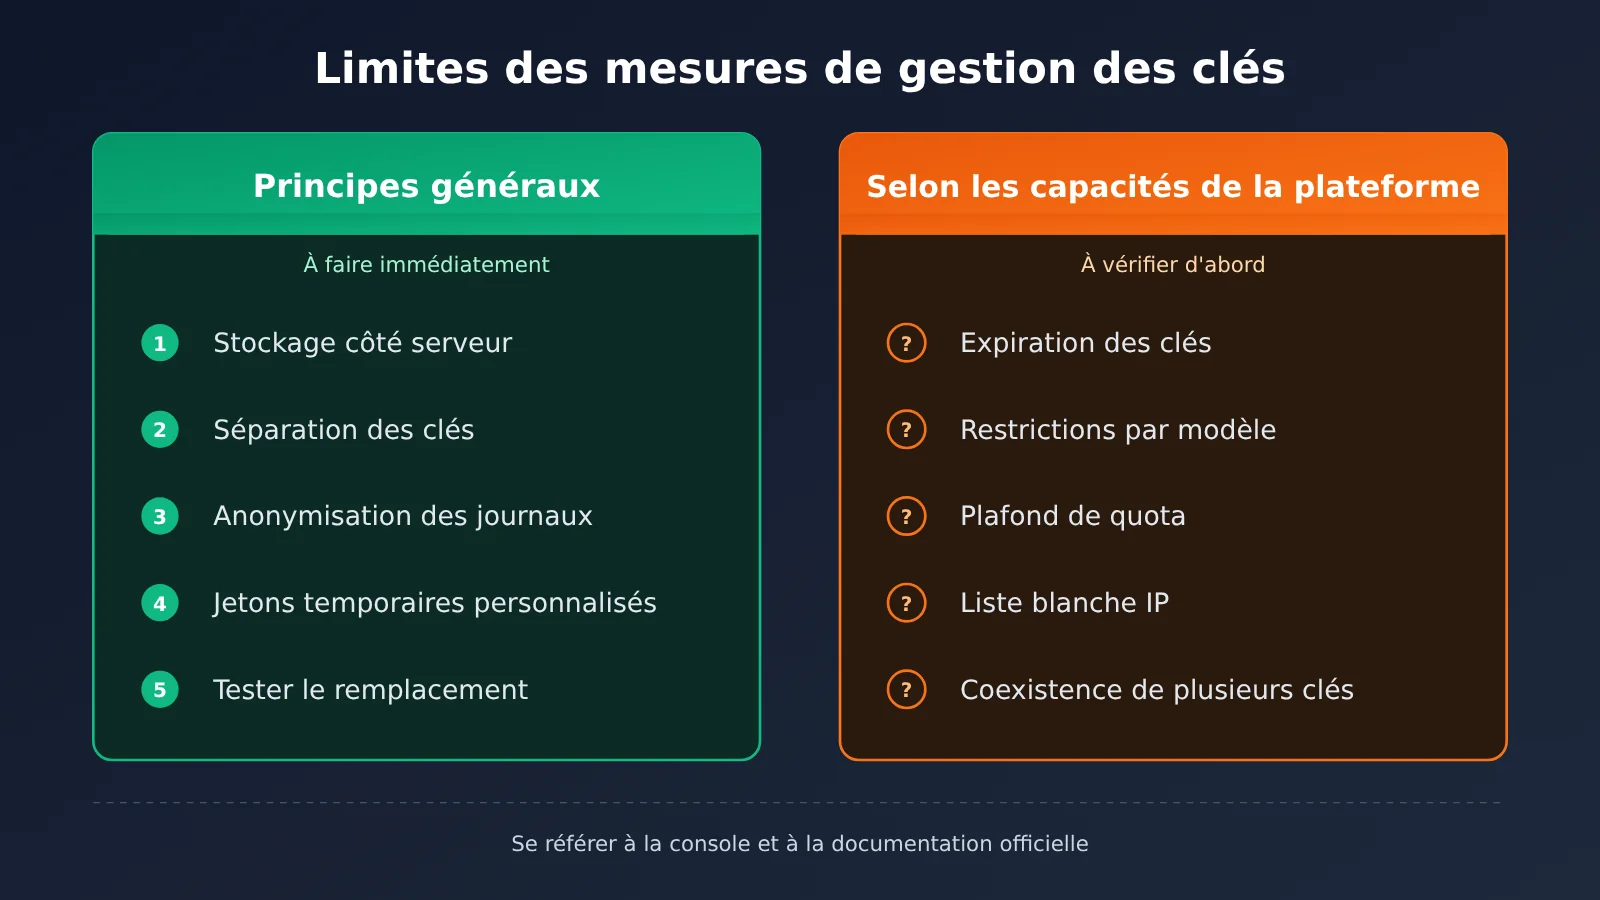
| Mesure | Type | Explication |
|---|---|---|
| Stocker les clés uniquement côté serveur | Principe général | À appliquer dans tous les cas, quelle que soit la plateforme |
| Séparer les clés par application et par environnement | Principe général | À condition que la plateforme permette de créer plusieurs clés |
| Désensibiliser les journaux et analyser les dépôts | Principe général | Dépend de votre propre infrastructure technique |
| Utiliser des jetons de courte durée au niveau applicatif | Principe général | À mettre en place dans votre backend, sans dépendre du fournisseur en amont |
| Définir une date d’expiration pour les clés | Selon les capacités de la plateforme | Vérifier dans la console ou auprès du support |
| Appliquer des restrictions par modèle ou par quota | Selon les capacités de la plateforme | Si cette fonction n’est pas prise en charge, vous pouvez imposer ces limites dans votre backend |
| Utiliser une liste blanche d’adresses IP | Selon les capacités de la plateforme | Si cette fonction n’est pas prise en charge, vous pouvez exercer un contrôle indirect via une passerelle de sortie à adresse IP fixe |
Si votre plateforme ne prend pas encore en charge les fonctionnalités de la colonne de droite, pas d’inquiétude. Les mesures de la colonne de gauche permettent déjà de bloquer la plupart des voies de fuite et de réduire considérablement le temps de détection et de traitement. Pour chaque fonctionnalité précise, vérifiez directement dans la console APIYI avant la mise en production, ou contactez le support de la plateforme pour obtenir une réponse fiable.
Questions fréquentes FAQ
Q1 : Qu’est-ce que la fenêtre d’exposition d’une clé API ?
C’est la période entre l’exposition de la clé et son invalidation définitive. Pour une clé à longue durée de vie, cette fenêtre correspond au temps nécessaire pour détecter la fuite, puis remplacer la clé. Elle n’a pas de limite naturelle. L’intérêt d’un jeton à courte durée de vie est justement de fixer une limite stricte à cette fenêtre.
Q2 : Quelle différence entre les jetons à courte durée de vie de GitHub Desktop et les clés API des grands modèles de langage ?
Les jetons à courte durée de vie de GitHub Desktop sont des identifiants d’accès émis après la connexion de l’utilisateur et renouvelés automatiquement par le client. Les clés API des grands modèles de langage sont généralement conservées à long terme côté serveur, et leur expiration dépend de la plateforme. Le principe reste le même : réduire la durée de vie des identifiants. Mais les solutions techniques ne sont pas directement interchangeables.
Q3 : Quand peut-on utiliser les jetons à courte durée de vie de GitHub Desktop ?
Selon la note de mise à jour publiée par GitHub le 2 novembre 2026, il faut utiliser GitHub Desktop 3.6.10 ou une version ultérieure, et seuls les comptes admissibles peuvent en bénéficier. La fonctionnalité est déployée progressivement sur github.com et GitHub Enterprise Cloud, mais pas sur GitHub Enterprise Server. Les jetons existants ne sont pas migrés automatiquement.
Q4 : Si une seule clé donne accès à tous les modèles, quelles précautions de sécurité prendre ?
Une clé unique est pratique, mais elle élargit aussi la surface d’exposition : en cas de fuite, un attaquant peut utiliser n’importe quel modèle accessible. Il est recommandé de créer des clés distinctes par application et par environnement, et de consulter régulièrement leur utilisation. Sur une plateforme d’interface unifiée comme APIYI, vous pouvez gérer plusieurs jetons dans la console et repérer l’origine d’une activité anormale grâce aux statistiques d’utilisation.
Q5 : Que faire en premier si je soupçonne une fuite de clé API ?
Commencez par créer une nouvelle clé et la configurer dans vos services. Une fois leur bon fonctionnement confirmé, révoquez immédiatement l’ancienne clé, puis recherchez l’origine de la fuite : historique des commits, journaux ou fichiers générés pour le frontend, par exemple. Si vous utilisez APIYI pour invoquer des modèles, vous pouvez créer et supprimer des jetons dans la console, puis consulter les statistiques d’utilisation et la facturation pour évaluer les appels effectués pendant la période d’exposition.
Q6 : Peut-on réduire la fenêtre d’exposition si la plateforme ne permet pas de faire expirer les clés ?
Oui. Vous pouvez émettre des jetons de session à courte durée de vie depuis votre propre backend, afin que la clé du fournisseur reste côté serveur. Vous pouvez aussi accélérer la détection et la réponse, notamment en vérifiant régulièrement l’utilisation et en testant à l’avance la procédure de remplacement. Ces mesures ne dépendent pas des fonctionnalités de la plateforme et peuvent être mises en place immédiatement.
Q7 : Les jetons à courte durée de vie compliquent-ils le développement et l’exploitation ?
S’ils doivent être renouvelés manuellement, oui. L’approche de GitHub Desktop est intéressante : les jetons sont renouvelés automatiquement en arrière-plan, sans intervention de l’utilisateur. Si vous mettez en place des jetons à courte durée de vie dans votre système, automatisez également leur renouvellement. Sinon, l’équipe risque de revenir aux identifiants à longue durée de vie par souci de simplicité.
Points clés sur la fenêtre d’exploitation d’une clé API compromise
- La durée de la fenêtre se maîtrise : il est difficile d’empêcher toute fuite de clé, mais on peut réduire le temps pendant lequel elle reste utilisable.
- La fenêtre comporte quatre étapes : exposition, détection, révocation et prise d’effet. Si l’une d’elles s’éternise, les pertes peuvent augmenter.
- Une clé unique exige une vigilance accrue sur la surface d’exposition : lorsqu’une clé donne accès à tous les modèles, il devient encore plus important de séparer les clés et de surveiller leur utilisation.
- Les jetons à courte durée de vie nécessitent un renouvellement automatique : sans automatisation, il est difficile pour les équipes de maintenir cette pratique dans la durée.
- Distinguez les principes des fonctionnalités disponibles : les options d’expiration, de plafonnement et de restriction par IP dépendent des capacités réelles de la plateforme.
- Commencez par un inventaire : dans la console APIYI, répartissez les jetons par application et par environnement, puis intégrez les statistiques d’utilisation à vos vérifications régulières.
Conclusion
Les points essentiels à retenir sur la fenêtre d’exploitation d’une clé API compromise :
- Changez d’approche : ne cherchez pas seulement à empêcher les fuites ; réduisez aussi le temps pendant lequel une clé compromise reste utilisable. C’est la logique qui a conduit GitHub Desktop à introduire des jetons à courte durée de vie renouvelés automatiquement.
- Agissez sur les deux fronts : lorsqu’une clé longue durée côté serveur n’expire pas naturellement, réduisez la fenêtre en accélérant la détection et en simplifiant son remplacement.
- Limitez la surface d’exposition : avec une interface unifiée, séparez les clés par application et par environnement pour maîtriser l’impact d’une fuite.
Avant la mise en production, consacrer un après-midi aux six points d’inventaire présentés dans cet article vous évitera bien des recherches sur vos factures après coup. Si vous utilisez APIYI apiyi.com pour invoquer plusieurs grands modèles de langage, ouvrez dès maintenant la console pour vérifier la répartition des jetons et leurs statistiques d’utilisation. Faites de la gestion des clés une étape incontournable de votre checklist de mise en production.
📚 Références
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens : annonce officielle de l’arrivée de jetons à courte durée de vie, renouvelés automatiquement, dans GitHub Desktop
- Lien :
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Détails : présente les versions concernées, le périmètre de déploiement et les règles de migration des jetons existants. Cette annonce officielle est la source des faits présentés en introduction.
Auteur : équipe technique d’APIYI
Échanges techniques : pour toute question sur la gestion des jetons, les statistiques d’utilisation ou d’autres fonctionnalités, rendez-vous sur le site officiel d’APIYI, apiyi.com, et contactez-nous.