Примечание автора: на примере короткоживущих токенов с автоматическим обновлением в GitHub Desktop разберём, из чего складывается окно утечки API-ключа в ИИ-приложениях, и рассмотрим шесть практических шагов по управлению ключами перед запуском.
Перед запуском приложения на базе большой языковой модели команды часто в первую очередь беспокоятся о качестве работы модели и стоимости вызовов. Но настоящим источником проблем нередко становится долгоживущий API-ключ: его могут случайно отправить в репозиторий, включить в код фронтенда или показать на скриншоте при отладке. В этой статье мы разберём понятие окна утечки API-ключа и объясним, как перейти от попыток «не допустить утечки» к сокращению времени, в течение которого ключом можно воспользоваться после неё.
Это не общий рассказ о безопасности. Мы начнём с недавнего обновления механизма учётных данных GitHub, а затем перейдём к конкретному чек-листу для разработчиков ИИ-приложений. При этом отдельно отметим, что относится к общим принципам безопасности, а что зависит от возможностей выбранной вами платформы.
Главное: после прочтения вы сможете оценить, как долго действует окно утечки API-ключа в вашем приложении, и узнаете, как сократить его с помощью правильного хранения, ограничения области применения, мониторинга и замены ключей.
Что такое окно утечки API-ключа: пример краткосрочных токенов GitHub
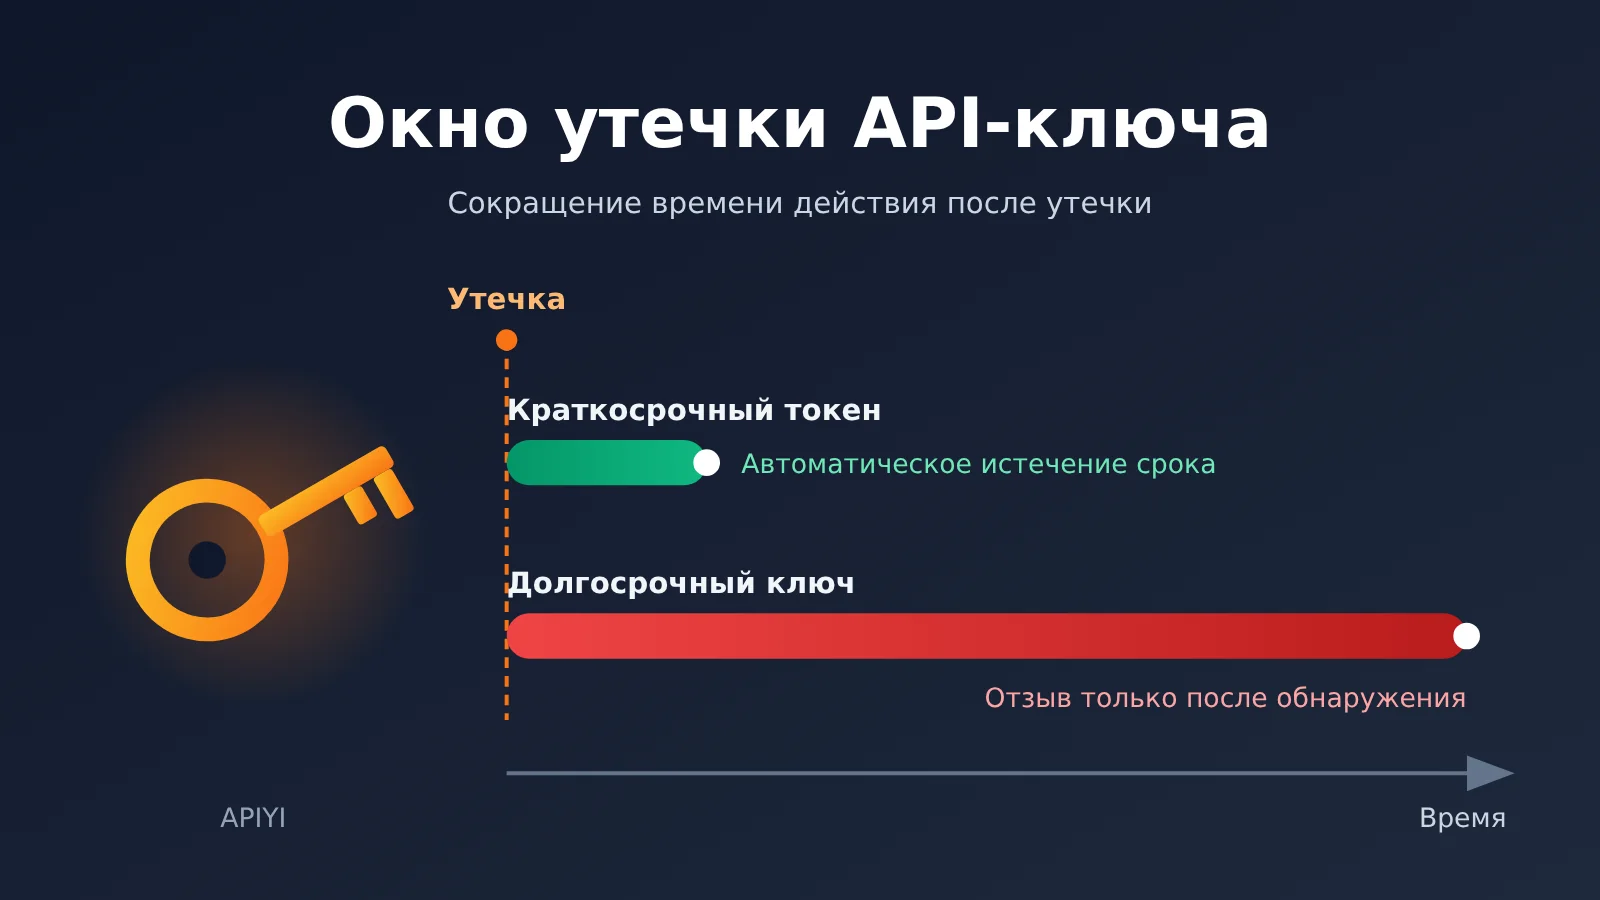
2 ноября 2026 года GitHub объявил в журнале обновлений: при входе в GitHub Desktop версии 3.6.10 и выше пользователи подходящих аккаунтов могут использовать краткосрочные токены аутентификации с автоматическим обновлением. Причина проста: такие токены сокращают время, в течение которого злоумышленник может воспользоваться утекшим токеном. При этом Desktop автоматически обновляет токен при запросах к GitHub API и операциях Git, так что пользователям не нужно продлевать его вручную.
У обновления есть ещё несколько важных деталей. Оно постепенно развёртывается на github.com, включая GitHub Enterprise Cloud, и пока доступно не всем. GitHub Enterprise Server оно не затрагивает. После обновления существующие сессии остаются активными, а старые токены автоматически не заменяются. Краткосрочный токен будет выдан при входе после того, как обновление станет доступно вашей установке. Иными словами, старые долгосрочные токены продолжают существовать, а преимущества для безопасности постепенно проявятся после повторного входа.
Эта история наглядно показывает один принцип безопасности: полностью исключить утечку учётных данных почти невозможно, но можно ограничить время, в течение которого ими можно воспользоваться. Промежуток от момента раскрытия ключа до его полного отзыва мы называем окном утечки API-ключа. Чем дольше оно открыто, тем больше времени у злоумышленника и тем выше возможный ущерб.
Чем окно утечки API-ключа отличается от сценария GitHub
Сначала стоит обозначить границы этого сравнения. Токен GitHub Desktop — это учётные данные для входа пользователя: он хранится в клиенте и автоматически обновляется. А API-ключ большой языковой модели в приложениях с ИИ обычно используется для вызовов с сервера, хранится в бэкенде в течение длительного времени и на многих платформах по умолчанию не имеет срока действия. Модели угроз в этих случаях различаются, поэтому просто перенести механизм автоматического обновления не получится.
| Критерий | Краткосрочный токен GitHub Desktop | Серверный API-ключ приложения с ИИ |
|---|---|---|
| Тип учётных данных | Токен доступа, выдаваемый после входа пользователя | Ключ для вызовов, созданный платформой для аккаунта или проекта |
| Где хранится | В настольном клиенте | В бэкенде приложения, CI-конвейере или среде администрирования |
| Срок действия | Краткосрочный, клиент автоматически обновляет токен | Обычно долгосрочный; поддержка срока действия зависит от платформы |
| Обновление | Автоматически, незаметно для пользователя | Обычно требуется вручную заменить ключ и заново развернуть приложение |
| Как долго сохраняются последствия утечки | Ограничено сроком действия токена | До обнаружения утечки и отзыва ключа |
Последняя строка таблицы — суть проблемы. Если платформа не позволяет задать срок действия серверного API-ключа, длительность окна утечки почти полностью зависит от того, как быстро вы обнаружите утечку и замените ключ.
Главное об окне утечки API-ключа
Прежде чем приступать к проверке, рассмотрим три принципа. Они помогут понять, на чём стоит сосредоточиться.
| Ключевой момент | Что это значит | Зачем это нужно |
|---|---|---|
| Окно = время обнаружения + время реагирования | У окна утечки долгосрочного ключа нет естественного предела | Чтобы сократить окно, нужно наладить мониторинг и замену ключей |
| Масштаб доступа = что можно вызвать + сколько можно потратить | Чем больше ресурсов доступно по ключу, тем выше возможный ущерб от утечки | Разделяйте ключи по приложениям и окружениям |
| Краткосрочным учётным данным нужно автоматическое обновление | Чем короче срок действия, тем выше безопасность, но ручное обновление перегрузит команду | Безопасность и удобство работы нужно продумывать вместе |
| Принципы общие, возможности зависят от платформы | Поддержка срока действия, лимитов, ограничений по IP и других функций зависит от платформы | Не принимайте предполагаемые меры защиты за действующие |
Четыре этапа окна утечки API-ключа
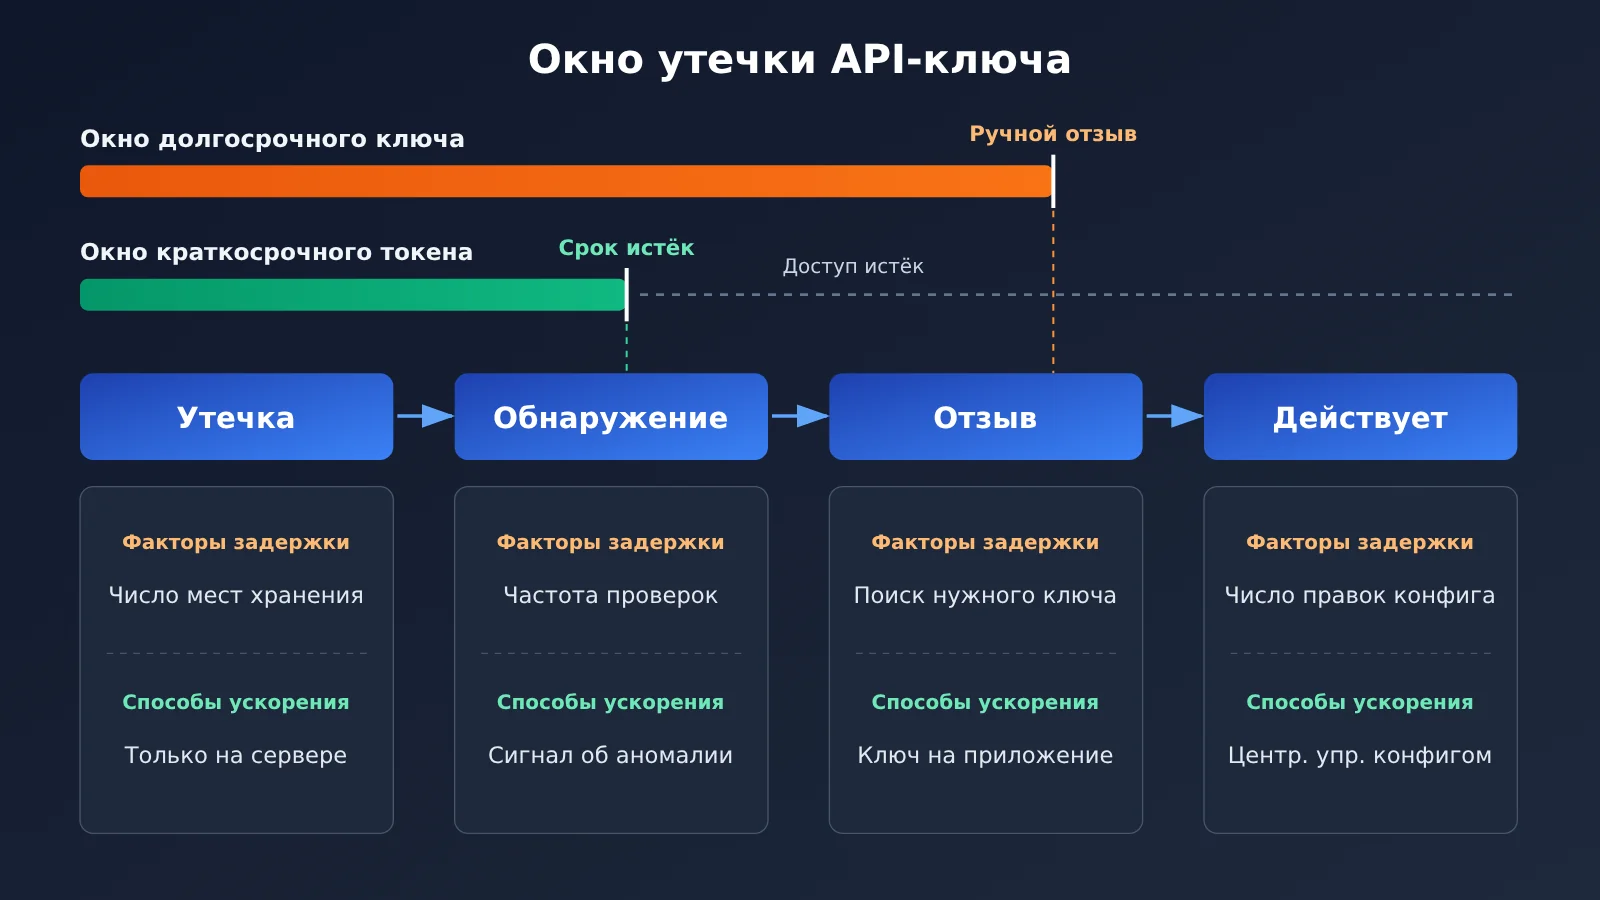
Утечку можно разделить на четыре этапа: ключ становится доступен посторонним, аномалию обнаруживают, ключ отзывают или заменяют, новый ключ начинает работать во всех сервисах. У каждого этапа есть факторы, влияющие на его длительность. Задержка на любом из них увеличивает всё окно утечки.
| Этап | От чего зависит длительность | Как сократить время (общие принципы) |
|---|---|---|
| Раскрытие | В скольких местах находится ключ | Храните ключ только в серверных переменных окружения или в сервисе управления секретами |
| Обнаружение | Следит ли кто-то за использованием и счетами | Регулярно проверяйте статистику использования и настройте оповещения об аномалиях |
| Отзыв | Известно ли, какой именно ключ нужно удалить | Используйте отдельный ключ для каждого приложения и давайте ключам понятные имена |
| Вступление в действие | Сколько конфигураций нужно изменить после замены | Управляйте конфигурацией централизованно и поддерживайте процедуру замены, которую можно отрепетировать |
Краткосрочные токены решают проблему этапа «отзыва»: даже если утечку никто не обнаружит, срок действия учётных данных истечёт сам. Если ваша платформа пока не поддерживает установку срока действия, сосредоточьтесь на этапах «обнаружения» и «вступления в действие», чтобы реагировать вручную как можно быстрее.
Почему при использовании единого ключа особенно важно ограничить риск его утечки
Всё больше команд обращаются к большим языковым моделям через платформы-агрегаторы. Например, в APIYI один API-ключ открывает доступ ко всем моделям платформы. Это удобно при разработке и переключении между моделями. Но если такой ключ утечёт, злоумышленник сможет вызывать не только используемую вами модель, но и все остальные доступные модели, в том числе дорогие.
Поэтому при работе через единый интерфейс важно заранее продумать не только защиту ключа от утечки, но и то, какие возможности он даёт. Не стоит использовать один ключ для всех задач: выделите отдельные ключи для продакшена, тестирования, внутренних инструментов и работы с внешними партнёрами. Тогда проблема затронет только одну из этих областей. APIYI позволяет управлять API-ключами (токенами) в консоли, поэтому вы можете распределить ключи по назначению ещё до запуска, а не заниматься этим после инцидента.
Как сократить время, в течение которого утёкшим API-ключом можно воспользоваться: 6 шагов до запуска
Эти шесть шагов расположены в порядке «сначала ограничить ущерб, затем настроить мониторинг и провести учения». Они не зависят от продвинутых функций конкретной платформы, и большинство команд смогут провести первую проверку за один рабочий день.
Шаг 1: убедитесь, что API-ключ хранится только на сервере
Самый распространённый и опасный способ утечки — записать ключ прямо в скрипт, выполняемый в браузере, или в установочный пакет мобильного приложения. Всё, что попадает на устройство пользователя, следует считать общедоступным: сборка и сжатие кода не защитят ключ.
- Проверьте, нет ли в собранных файлах фронтенда длинных строк, похожих на ключи
- При вызове большой языковой модели из фронтенда всегда отправляйте запрос через собственный бэкенд
- На бэкенде считывайте ключ из переменной окружения (например,
LLM_API_KEY) или сервиса управления секретами, а не записывайте его в исходный код
Шаг 2: защитите репозиторий и логи
Второй по значимости источник утечек — репозитории и логи. Временно прописанный в коде при отладке ключ, случайно добавленный в репозиторий файл .env или лог с полными заголовками запросов — всё это впоследствии могут увидеть посторонние.
- Добавьте
.envи локальные файлы конфигурации в.gitignore - Включите сканирование ключей на платформе хостинга кода (подробности зависят от платформы — сверьтесь с её документацией)
- Перед записью в лог маскируйте значения полей вроде
Authorization, оставляя только несколько последних символов для диагностики
Шаг 3: Разделите API-ключи по приложениям и окружениям
Это поможет уменьшить масштаб возможной утечки и сразу понять, какой ключ нужно отозвать. Удобный принцип именования — «приложение-окружение-назначение», например chatbot-prod-backend или chatbot-staging-ci.
Создавая токены в консоли APIYI, называйте их по этому принципу и отслеживайте вызовы каждого токена в статистике использования. Если расход по одному из них окажется необычным, вы сразу поймёте, в каком приложении и окружении искать проблему.
Шаг 4: Настройте выявление аномалий в использовании и расходах
Для ключей без автоматического срока действия время до обнаружения утечки зачастую составляет большую часть периода, пока ключ остаётся скомпрометированным. Многие утечки обнаруживают не с помощью инструментов безопасности, а лишь в конце месяца, увидев счёт.
- Проверяйте динамику вызовов и расходов каждый день или каждую неделю, а не только счёт в конце месяца
- Обращайте внимание на всплески вызовов в нерабочее время и обращения к незнакомым моделям
- Если платформа поддерживает лимиты расходов или оповещения, включите их в первую очередь; если нет — настройте подсчёт вызовов и автоматическую остановку запросов на своём бэкенде
В консоли APIYI доступны статистика использования и просмотр счетов. Включите их в регулярную проверку после запуска, чтобы замечать аномалии в течение нескольких часов, а не недель.
Шаг 5: создайте собственные «краткосрочные токены» на уровне приложения
Даже если API-ключ провайдера действует бессрочно, вы можете применить подход GitHub в собственной системе. Долгосрочный ключ хранится только на бэкенде, а бэкенд выдаёт фронтенду или зависимым сервисам собственные краткосрочные токены сессии и автоматически продлевает их до истечения срока действия.
Тогда, даже если устройство пользователя или один из зависимых сервисов взломают, утечёт лишь токен сессии, который скоро станет недействительным, а не ключ провайдера с доступом ко всем моделям. В этом и суть подхода GitHub Desktop: сократить время, в течение которого скомпрометированные учётные данные можно использовать, и убрать продление токенов из повседневной работы.
Шаг 6: проведите полную тренировку по замене ключа
Многие команды только после реальной утечки обнаруживают, что для замены ключа нужно внести изменения в пять-шесть мест и согласовать несколько релизов. Лучше провести полную тренировку до запуска: создать новый токен, обновить все конфигурации, убедиться, что сервис работает, удалить старый токен и записать, сколько времени занял весь процесс.
Это время и есть реальная продолжительность этапа «действия» скомпрометированного ключа. Если платформа позволяет одновременно использовать несколько действующих ключей, можно сначала подключить новый, а затем отозвать старый — так переключение пройдёт без простоев. Если нет, придётся предусмотреть короткое окно обслуживания.
| Что проверить | Признак риска | Что делать |
|---|---|---|
| Место хранения | Ключ находится в коде фронтенда или установочном пакете | Передавать запросы через бэкенд, чтобы фронтенд не имел доступа к ключу |
| Репозиторий и логи | Ключи есть в истории коммитов, в логах печатаются полные заголовки запросов | Немедленно заменить ключ, добавить правила исключения и маскировку данных |
| Разделение ключей | Один ключ используется во всех средах | Разделить ключи по приложениям, средам и назначению, установить правила именования |
| Обнаружение проблем | Счёт проверяют только в конце месяца | Регулярно проверять статистику использования и настроить оповещения |
| Учётные данные фронтенда | Ключ провайдера передаётся напрямую | Создать собственные краткосрочные токены сессии с автоматическим продлением |
| Процесс замены | Тренировки не проводились, неизвестно, где нужно вносить изменения | Провести тренировку и записать шаги и затраченное время |
🚀 Совет для начала: если вы подключаете несколько моделей через APIYI apiyi.com, до запуска пересмотрите распределение токенов по приложениям и средам, а также добавьте страницу статистики использования в список регулярных проверок команды. Это самый простой и быстрый шаг с точки зрения затрат и результата.
Риск утечки API-ключа: общие принципы и возможности платформы
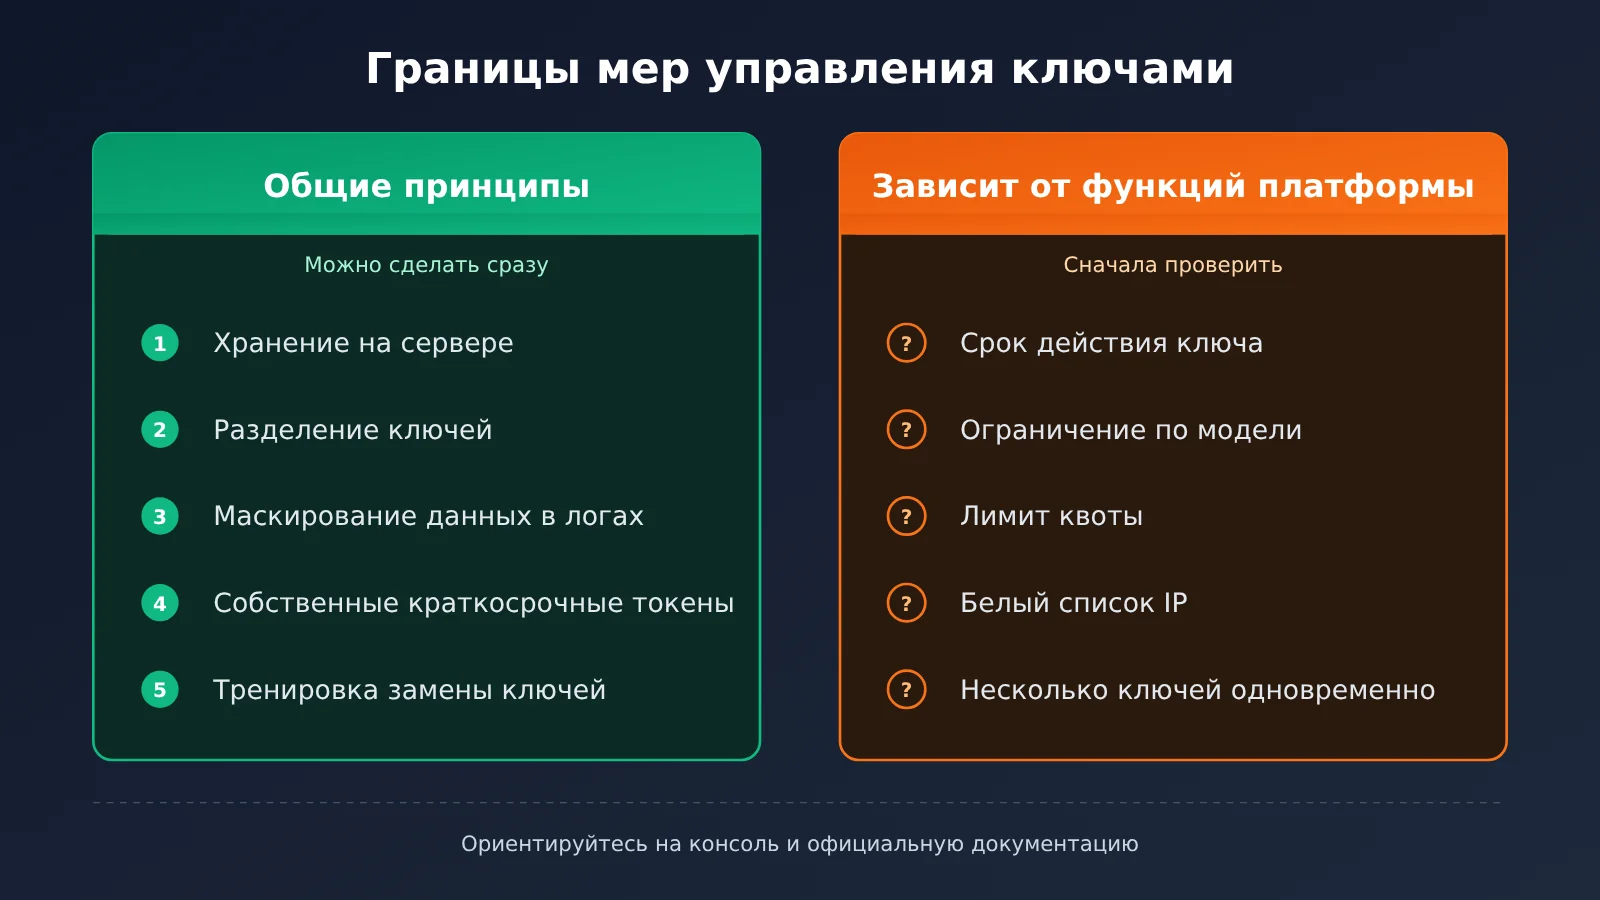
При разработке мер безопасности легко принять желаемое за действительное: считать, что функция уже доступна, только потому, что она должна быть. Таблица ниже поможет разобраться, какие меры можно принять сразу, а для каких сначала нужно проверить возможности платформы.
| Мера | Тип | Описание |
|---|---|---|
| Хранить ключ только на сервере | Общий принцип | Не зависит от платформы и применим в любых условиях |
| Разделять ключи по приложениям и окружениям | Общий принцип | При условии, что платформа позволяет создавать несколько ключей |
| Маскировать данные в логах и сканировать репозитории | Общий принцип | Зависит от ваших собственных инженерных процессов |
| Использовать краткосрочные токены на уровне приложения | Общий принцип | Реализуется на вашем бэкенде и не зависит от API-провайдера |
| Настраивать срок действия ключа | Зависит от возможностей платформы | Нужно проверить в консоли или уточнить у поддержки |
| Ограничивать доступ по моделям или квотам | Зависит от возможностей платформы | Если платформа не поддерживает ограничения, их можно реализовать на своём бэкенде |
| Использовать белый список IP-адресов | Зависит от возможностей платформы | Если функция не поддерживается, доступ можно косвенно контролировать через шлюз с фиксированным исходящим IP-адресом |
Если платформа пока не поддерживает функции из правой части схемы, переживать не стоит. Меры из левой части уже помогут закрыть большинство путей утечки и значительно сократить время на её обнаружение и устранение. Перед запуском проверьте наличие нужных функций в консоли APIYI или обратитесь в поддержку платформы.
Часто задаваемые вопросы FAQ
Q1: Что такое окно утечки API-ключа?
Это период от момента раскрытия ключа до его полного отзыва. Для долгосрочного ключа окно складывается из времени до обнаружения утечки и времени на замену ключа — естественного верхнего предела у него нет. Ценность краткосрочных токенов в том, что они устанавливают жёсткий предел этого периода.
Q2: Чем краткосрочный токен GitHub Desktop отличается от API-ключа большой языковой модели?
Краткосрочный токен GitHub Desktop — это учётные данные для доступа, которые выдаются после входа пользователя и автоматически обновляются клиентом. API-ключ большой языковой модели обычно хранится на сервере длительное время, а поддержка срока действия зависит от платформы. В обоих случаях применим принцип сокращения срока жизни учётных данных, но напрямую перенести способ реализации не получится.
Q3: Когда можно использовать краткосрочные токены GitHub Desktop?
Согласно журналу обновлений GitHub от 2 ноября 2026 года, для этого нужна версия GitHub Desktop 3.6.10 или выше, а функция доступна только подходящим под условия аккаунтам. Она постепенно внедряется на github.com и в GitHub Enterprise Cloud, но не в GitHub Enterprise Server. Существующие токены автоматически не переводятся на новую систему.
Q4: Если один ключ позволяет вызывать все модели, на что обратить внимание с точки зрения безопасности?
Единый ключ удобен, но увеличивает поверхность атаки: в случае утечки злоумышленник сможет вызывать любую доступную модель. Рекомендуется использовать отдельные ключи для разных приложений и окружений, а также регулярно проверять статистику использования. На платформах с единым интерфейсом, таких как APIYI, можно управлять несколькими токенами в консоли и выявлять источники аномалий по статистике использования.
Q5: Что делать в первую очередь, если есть подозрение на утечку API-ключа?
Сначала создайте новый ключ и обновите его в сервисе. Убедитесь, что всё работает, и сразу отзовите старый ключ. Затем найдите источник утечки, например в истории коммитов, логах или сборке фронтенда. Если вы вызываете модели через APIYI, создать и удалить токены можно в консоли. Статистика использования и счета помогут оценить вызовы, сделанные за время утечки.
Q6: Можно ли сократить окно утечки, если платформа не поддерживает срок действия ключей?
Да. Можно выдавать краткосрочные токены сессии на собственном бэкенде, чтобы ключ вышестоящего сервиса не покидал сервер. Кроме того, стоит ускорить обнаружение утечек и реагирование на них: регулярно проверять использование и заранее отрабатывать процесс замены ключей. Эти меры не зависят от возможностей платформы, поэтому их можно принять сразу.
Q7: Не усложнят ли краткосрочные токены разработку и эксплуатацию?
Если продлевать их вручную, то да. Здесь стоит взять пример с GitHub Desktop: токен автоматически обновляется в фоновом режиме, незаметно для пользователя. При внедрении краткосрочных токенов в собственной системе тоже стоит автоматизировать продление, иначе команда, скорее всего, ради удобства снова вернётся к долгосрочным учётным данным.
Ключевые выводы: окно компрометации API-ключа
- Окном компрометации можно управлять: полностью исключить утечки сложно, но можно сократить время, в течение которого ключ остаётся действительным.
- Окно состоит из четырёх этапов: утечка, обнаружение, отзыв и вступление отзыва в силу. Задержка на любом этапе увеличивает ущерб.
- Единому ключу нужно уделять больше внимания: если одним ключом можно вызывать все модели, особенно важны разделение ключей и мониторинг.
- Краткосрочные токены требуют автоматического обновления: если только сократить срок действия, не настроив автоматизацию, команде будет сложно поддерживать такой режим.
- Принципы и возможности платформы — не одно и то же: наличие срока действия, лимитов и ограничений по IP зависит от конкретной платформы.
- Начните с инвентаризации: в консоли APIYI распределите токены по приложениям и средам, а статистику использования включите в регулярные проверки.
Итоги
Главное об окне компрометации API-ключа:
- Измените подход: вместо того чтобы только предотвращать утечки, сокращайте время, в течение которого утёкший ключ можно использовать. Именно этим руководствовались разработчики GitHub Desktop, когда внедряли краткосрочные токены с автоматическим обновлением.
- Действуйте с двух сторон: если долгосрочный ключ на сервере сам по себе не истекает, сокращайте окно за счёт быстрого обнаружения утечек и упрощения замены ключей.
- Ограничивайте масштаб воздействия: при работе через единый интерфейс разделяйте ключи по приложениям и средам, чтобы последствия отдельной утечки оставались под контролем.
Потратить перед запуском один день на шесть проверок из этой статьи гораздо проще, чем потом разбираться со счетами. Если вы вызываете несколько больших языковых моделей через APIYI apiyi.com, откройте консоль и проверьте распределение токенов и статистику их использования. Сделайте управление ключами обязательным пунктом в чек-листе перед запуском.
📚 Источники
- GitHub Changelog — GitHub Desktop adds short-lived authentication tokens: официальное объявление о внедрении в GitHub Desktop краткосрочных токенов с автоматическим обновлением
- Ссылка:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Описание: содержит официальную информацию о поддерживаемых версиях, охвате развёртывания и правилах миграции существующих токенов. Служит источником фактов для вступления статьи
Автор: техническая команда APIYI
Технические вопросы: чтобы уточнить возможности управления токенами, статистики использования и других функций, свяжитесь с нами через официальный сайт APIYI — apiyi.com