Anmerkung des Autors: Ausgehend von den kurzlebigen, automatisch erneuerten Tokens in GitHub Desktop betrachten wir, woraus sich das Zeitfenster nach dem Verlust eines API-Schlüssels zusammensetzt, und stellen sechs konkrete Maßnahmen für die Schlüsselverwaltung vor dem Launch vor.
Wenn Anwendungen mit großen Sprachmodellen live gehen sollen, sorgen sich viele Teams zuerst um die Modellqualität und die Kosten der Aufrufe. Das eigentliche Risiko ist jedoch oft der dauerhaft gültige API-Schlüssel: Er kann versehentlich in einem Code-Repository landen, in ein Frontend-Skript eingebunden werden oder auf einem Debugging-Screenshot zu sehen sein. Dieser Artikel erklärt anhand des Zeitfensters nach einem API-Schlüssel-Leak, wie sich der Fokus von der reinen Vermeidung eines Leaks darauf verlagern lässt, die Nutzungsdauer eines offengelegten Schlüssels zu verkürzen.
Dies ist kein allgemeiner Überblick über IT-Sicherheit. Wir beginnen mit einer kürzlich eingeführten Änderung am Anmeldedaten-Mechanismus von GitHub und kommen dann zu einer Checkliste, die Entwickler von KI-Anwendungen direkt umsetzen können. Dabei unterscheiden wir klar zwischen allgemeinen Sicherheitsprinzipien und Maßnahmen, die von den tatsächlichen Funktionen der jeweiligen Plattform abhängen.
Das nehmen Sie mit: Nach der Lektüre können Sie abschätzen, wie lange ein offengelegter API-Schlüssel in Ihrer Anwendung nutzbar bleibt. Außerdem wissen Sie, wie Sie dieses Zeitfenster durch sichere Aufbewahrung, eingeschränkte Nutzungsrechte, Überwachung und regelmäßigen Austausch verkürzen können.
Was ist das Expositionsfenster eines API-Schlüssels? Ein Blick auf die kurzlebigen Token von GitHub
Am 2. November 2026 kündigte GitHub in seinem Changelog an, dass berechtigte Konten bei der Anmeldung in GitHub Desktop ab Version 3.6.10 kurzlebige, automatisch erneuerte Authentifizierungstoken verwenden können. Die Begründung ist einfach: Kurzlebige Zugriffstoken verkürzen die Zeit, in der ein offengelegtes Token ausgenutzt werden kann. GitHub Desktop erneuert die Token bei GitHub-API-Anfragen und Git-Operationen automatisch. Im Arbeitsalltag müssen Nutzer sie daher nicht manuell erneuern.
Bei diesem Update sind einige Details wichtig. Es wird schrittweise auf github.com einschließlich GitHub Enterprise Cloud ausgerollt, ist also noch nicht für alle verfügbar. GitHub Enterprise Server ist nicht enthalten. Bestehende Sitzungen bleiben nach dem Update angemeldet, und vorhandene Token werden nicht automatisch migriert. Kurzlebige Token werden erst bei der Anmeldung ausgestellt, nachdem die jeweilige Installation das Update erhalten hat. Anders gesagt: Alte, langlebige Token bleiben bestehen, und der Sicherheitsgewinn zeigt sich erst nach einer erneuten Anmeldung.
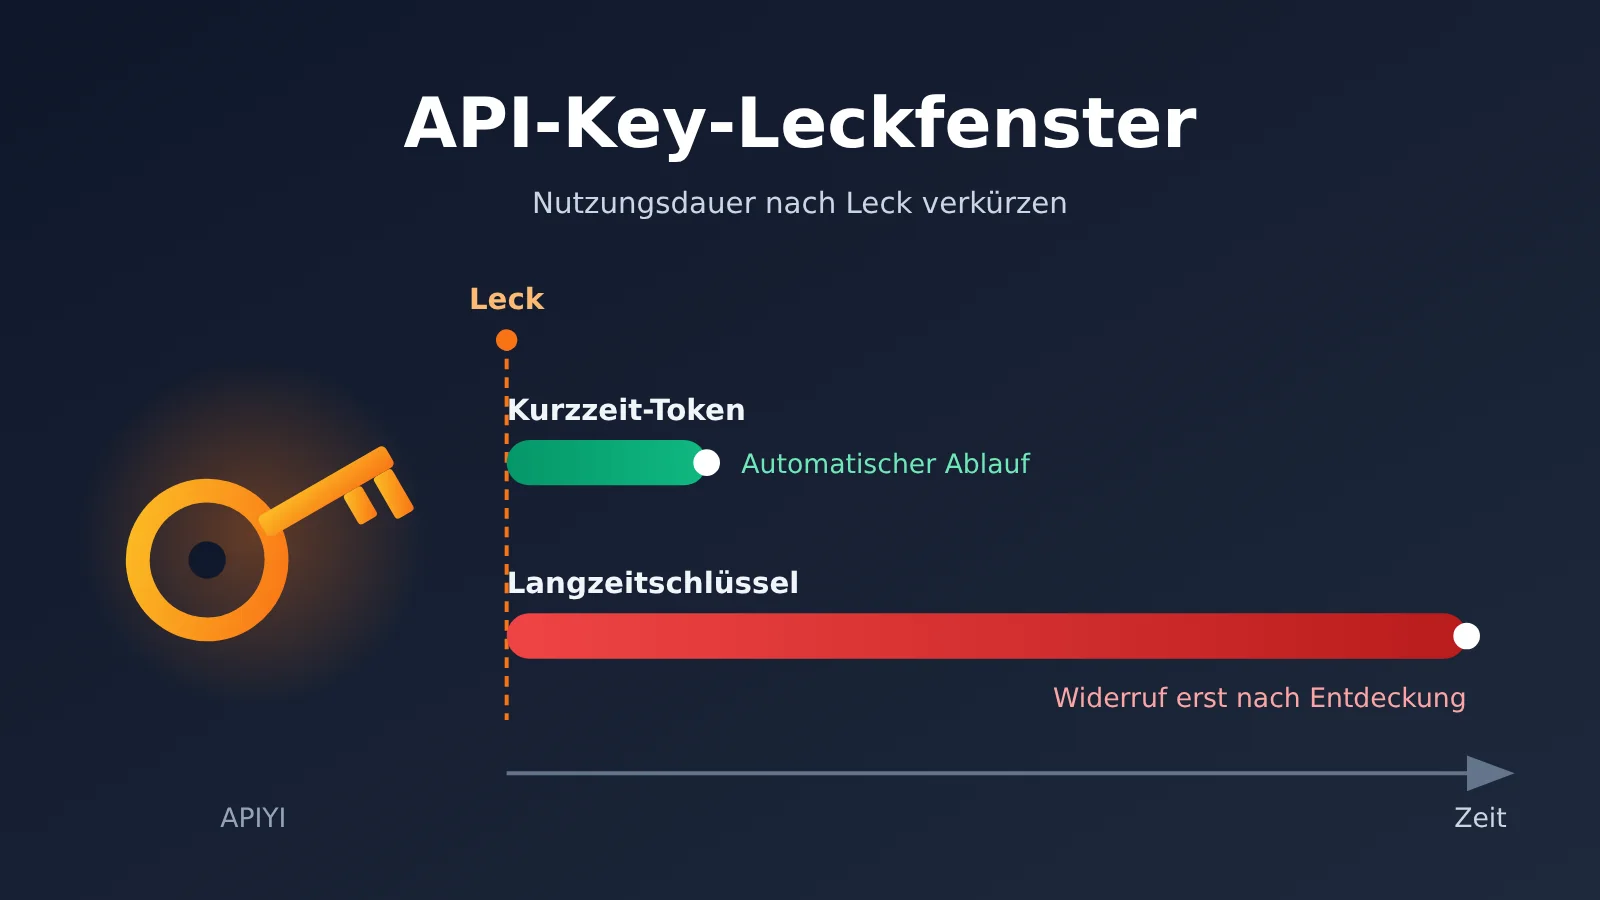
Dahinter steht ein Sicherheitsprinzip: Dass Zugangsdaten offengelegt werden, lässt sich kaum vollständig verhindern. Wie lange sie danach nutzbar bleiben, lässt sich aber beeinflussen. Den Zeitraum von der Offenlegung eines Schlüssels bis zu seiner vollständigen Ungültigkeit nennen wir das Expositionsfenster eines API-Schlüssels. Je länger dieses Fenster offen bleibt, desto mehr Zeit haben Angreifer, den Schlüssel auszunutzen, und desto größer kann der Schaden ausfallen.
Expositionsfenster von API-Schlüsseln und der GitHub-Vergleich
Der Vergleich hat allerdings Grenzen. Die Token von GitHub Desktop sind Zugangsdaten für die Benutzeranmeldung. Sie werden vom Client verwaltet und automatisch erneuert. API-Schlüssel für Große Sprachmodelle in KI-Anwendungen dienen dagegen meist serverseitigen Aufrufen. Das Backend hält sie oft über lange Zeit, und auf vielen Plattformen laufen sie standardmäßig nicht automatisch ab. Die Risikomodelle unterscheiden sich also: Die automatische Erneuerung lässt sich nicht einfach übertragen.
| Vergleichskriterium | Kurzlebiges Token von GitHub Desktop | Serverseitiger API-Schlüssel einer KI-Anwendung |
|---|---|---|
| Art der Zugangsdaten | Zugriffstoken, das nach der Benutzeranmeldung ausgestellt wird | Aufrufschlüssel, den die Plattform für ein Konto oder Projekt erzeugt |
| Verwaltet durch | Desktop-Client | Anwendungs-Backend, CI-Pipeline, Betriebsumgebung |
| Lebensdauer | Kurzlebig, wird vom Client automatisch erneuert | Meist langfristig gültig; eine Ablaufzeit hängt von der Plattform ab |
| Erneuerung | Automatisch und für Nutzer unbemerkt | Meist manueller Austausch und erneutes Deployment nötig |
| Dauer der Auswirkungen nach einer Offenlegung | Durch die Gültigkeitsdauer des Tokens begrenzt | Bis der Vorfall entdeckt und der Schlüssel widerrufen wird |
Die letzte Tabellenzeile zeigt den Kern des Problems. Bietet die Plattform für einen serverseitigen API-Schlüssel keinen Ablaufmechanismus, hängt die Länge des Expositionsfensters fast vollständig davon ab, wie schnell die Offenlegung entdeckt und der Schlüssel ausgetauscht wird.
Das Wichtigste zum Zeitfenster bei einem API-Schlüssel-Leak
Bevor Sie mit der Bestandsaufnahme beginnen, helfen drei grundlegende Perspektiven. Sie zeigen, worauf Sie Ihre Energie konzentrieren sollten.
| Kernpunkt | Erklärung | Nutzen |
|---|---|---|
| Zeitfenster = Zeit bis zur Entdeckung + Zeit bis zur Behebung | Bei langlebigen Schlüsseln hat das Zeitfenster keine natürliche Obergrenze | Macht deutlich, dass Überwachung und Schlüsseltausch gemeinsam das Zeitfenster verkürzen |
| Angriffsfläche = mögliche Aufrufe + mögliche Ausgaben | Je mehr Ressourcen ein Schlüssel erreichen kann, desto größer ist der mögliche Schaden bei einem Leak | Hilft dabei, Schlüssel nach Anwendung und Umgebung zu trennen |
| Kurzlebige Zugangsdaten brauchen automatische Erneuerung | Eine kürzere Gültigkeitsdauer erhöht die Sicherheit, doch eine manuelle Erneuerung belastet das Team | Sicherheit und Effizienz müssen gemeinsam geplant werden |
| Die Prinzipien sind allgemein, die Funktionen plattformabhängig | Ablaufzeiten, Limits und IP-Beschränkungen unterscheiden sich je nach Plattform | Verhindert, dass Annahmen für vorhandene Schutzmaßnahmen gehalten werden |
Die vier Phasen eines API-Schlüssel-Leaks
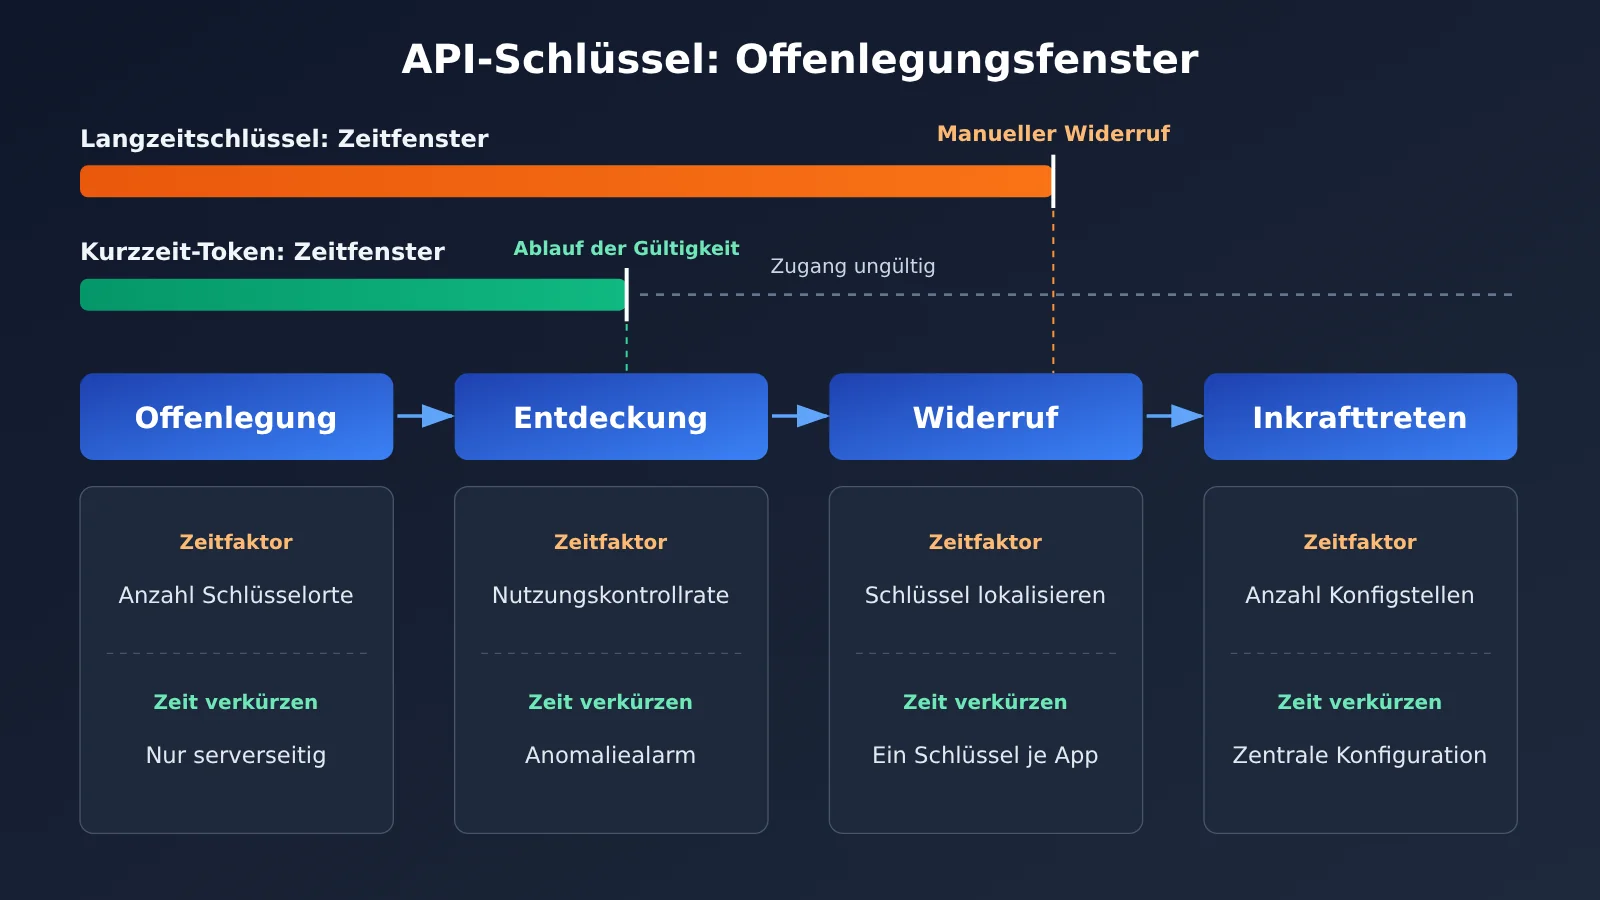
Ein Leak lässt sich in vier Phasen unterteilen: Der Schlüssel wird offengelegt, die Auffälligkeit wird entdeckt, der Schlüssel wird widerrufen oder ausgetauscht und der neue Schlüssel wird in allen Diensten wirksam. Jede Phase hat eigene Faktoren, die ihre Dauer beeinflussen. Verzögert sich eine davon, verlängert sich das gesamte Zeitfenster.
| Phase | Die Dauer hängt davon ab, | So lässt sie sich verkürzen (allgemeine Prinzipien) |
|---|---|---|
| Offenlegung | an wie vielen Stellen der Schlüssel auftaucht | Nur in serverseitigen Umgebungsvariablen oder einem Schlüsselverwaltungsdienst speichern |
| Entdeckung | ob jemand Nutzung und Abrechnungen überprüft | Nutzungsstatistiken regelmäßig prüfen und Warnungen bei Auffälligkeiten einrichten |
| Widerruf | ob klar ist, welcher Schlüssel gelöscht werden muss | Für jede Anwendung einen eigenen Schlüssel verwenden und nachvollziehbar benennen |
| Aktivierung | wie viele Konfigurationen nach dem Austausch angepasst werden müssen | Konfiguration zentral verwalten und einen Austauschprozess bereithalten, der sich üben lässt |
Kurzlebige Token betreffen den Schritt „Widerruf“: Selbst wenn niemand das Leak bemerkt, laufen die Zugangsdaten automatisch ab. Falls Ihre Plattform noch keine Ablaufzeiten unterstützt, müssen Sie sich auf die Phasen „Entdeckung“ und „Aktivierung“ konzentrieren, damit sich der Vorfall möglichst schnell manuell beheben lässt.
Warum bei einem einheitlichen API-Schlüssel die Angriffsfläche wichtiger wird
Immer mehr Teams greifen über Plattformen auf große Sprachmodelle zu. Bei APIYI zum Beispiel genügt ein einziger API-Schlüssel, um alle Modelle auf der Plattform zu nutzen. Das macht die Entwicklung und den Modellwechsel einfach. Aus Sicherheitssicht bedeutet es aber auch: Gelangt der Schlüssel in falsche Hände, können Angreifer nicht nur das aktuell genutzte Modell aufrufen, sondern alle verfügbaren Modelle – auch die teureren.
Bei einer einheitlichen Schnittstelle lohnt es sich deshalb, frühzeitig zu planen, was ein Schlüssel darf – statt sich nur darauf zu konzentrieren, ob er durchsickern könnte. Am besten übernimmt nicht ein Schlüssel alle Aufgaben: Produktionsumgebung, Testumgebung, interne Tools und die Zusammenarbeit mit Dritten erhalten jeweils eigene Schlüssel. So bleibt im Schadensfall nur ein Bereich betroffen. Bei APIYI lassen sich API-Schlüssel (Tokens) in der Konsole verwalten. Damit kannst du ihre Verteilung schon vor dem Produktivstart nach Einsatzzweck planen, statt sie erst nach einem Vorfall aufzuteilen.
Wie du das Zeitfenster bei einem API-Key-Leak verkürzt: 6 Maßnahmen vor dem Produktivstart
Die folgenden sechs Maßnahmen sind nach dem Prinzip „erst eindämmen, dann überwachen, danach üben“ angeordnet. Sie setzen keine erweiterten Funktionen einer bestimmten Plattform voraus. Die meisten Teams können eine erste Bestandsaufnahme an einem Nachmittag abschließen.
Schritt 1: Sicherstellen, dass der API-Schlüssel nur auf dem Server liegt
Der häufigste und zugleich gravierendste Weg, auf dem Schlüssel nach außen gelangen, ist das direkte Einbetten in Browser-Skripte oder Installationspakete mobiler Apps. Alles, was an Nutzergeräte ausgeliefert wird, muss als öffentlich gelten. Auch das Bündeln und Komprimieren bietet keinen Schutz.
- Prüfen, ob die Frontend-Builds lange Zeichenfolgen enthalten, die wie Schlüssel aussehen
- Aufrufe eines Großen Sprachmodells aus dem Frontend immer über das eigene Backend weiterleiten
- Den Schlüssel im Backend aus einer Umgebungsvariable wie
LLM_API_KEYoder einem Schlüsselverwaltungsdienst lesen, statt ihn im Quellcode zu speichern
Schritt 2: Code-Repository und Logs absichern
Die zweithäufigste Quelle für Schlüssel-Lecks sind Code-Repositories und Logs. Beim Debuggen vorübergehend fest codierte Schlüssel, versehentlich eingecheckte .env-Dateien oder Logs mit vollständigen Anfrage-Headern können später von Unbefugten eingesehen werden.
.envund lokale Konfigurationsdateien in.gitignoreausschließen- Die Schlüsselsuche der Code-Hosting-Plattform aktivieren; welche Funktionen verfügbar sind, steht in der jeweiligen Plattformdokumentation
- Felder wie
Authorizationvor der Log-Ausgabe maskieren und nur die letzten Stellen für die Fehlersuche stehen lassen
Schritt 3: API-Schlüssel nach Anwendung und Umgebung aufteilen
Die Aufteilung begrenzt die Angriffsfläche und macht sofort klar, welcher Schlüssel widerrufen werden muss. Eine praktische Namenskonvention ist „Anwendungsname-Umgebung-Zweck“, zum Beispiel chatbot-prod-backend oder chatbot-staging-ci.
Beim Erstellen von Token in der APIYI-Konsole kannst du sie nach diesem Schema benennen und anhand der Nutzungsstatistik die Aufrufe jedes Tokens prüfen. Bei ungewöhnlicher Nutzung erkennst du so sofort, welche Anwendung und Umgebung betroffen sind.
Schritt 4: Auffälligkeiten bei Nutzung und Abrechnung erkennen
Bei Schlüsseln, die nicht automatisch ablaufen, vergeht oft viel Zeit, bis ein Leak entdeckt wird. Viele Leaks fallen nicht durch Sicherheitstools auf, sondern erst beim Blick auf die Monatsrechnung.
- Prüfe die Entwicklung von Aufrufzahlen und Kosten täglich oder wöchentlich, statt nur am Monatsende die Rechnung anzusehen
- Achte auf Aufrufspitzen ausserhalb der Arbeitszeiten und auf Aufrufe unbekannter Modelle
- Falls die Plattform Ausgabenlimits oder Warnmeldungen unterstützt, aktiviere diese. Andernfalls kannst du Aufrufe im eigenen Backend zählen und bei Bedarf automatisch unterbrechen
Die APIYI-Konsole bietet Nutzungsstatistiken und eine Rechnungsübersicht. Beziehe sie nach dem Livegang in deine regelmässigen Kontrollen ein, damit Auffälligkeiten innerhalb weniger Stunden statt erst nach Wochen entdeckt werden.
Schritt 5: Eigene „Kurzzeit-Token“ auf Anwendungsebene einführen
Auch wenn der API-Schlüssel des vorgelagerten Anbieters dauerhaft gültig ist, kannst du dich in deinem eigenen System an GitHub orientieren: Der langfristige Schlüssel bleibt ausschließlich im Backend. Dieses stellt dem Frontend oder nachgelagerten Diensten eigene kurzlebige Sitzungstoken aus und erneuert sie automatisch vor Ablauf.
Wird ein Nutzergerät oder ein nachgelagerter Dienst kompromittiert, gelangt so nur ein Sitzungstoken nach außen, das schnell ungültig wird – nicht aber der Schlüssel des vorgelagerten Anbieters, mit dem sich alle Modelle aufrufen lassen. Genau das ist der Kern der Aussage von GitHub Desktop: Die Nutzungsdauer offengelegter Zugangsdaten verkürzen und die Erneuerung aus dem täglichen Workflow heraushalten.
Schritt 6: Einen vollständigen Schlüsselwechsel durchspielen
Viele Teams stellen erst nach einem tatsächlichen Datenleck fest, dass sie einen Schlüssel an fünf oder sechs Stellen ändern und mehrere Releases koordinieren müssen. Deshalb lohnt es sich, den vollständigen Ablauf schon vor dem Produktivstart zu üben: ein neues Token erstellen, alle Konfigurationen aktualisieren, den Dienst prüfen, das alte Token löschen und die benötigte Zeit dokumentieren.
Diese Zeit entspricht der tatsächlichen Dauer deiner „Wirksamkeitsphase“. Erlaubt die Plattform mehrere gleichzeitig gültige Schlüssel, kannst du erst den neuen Schlüssel einführen und dann den alten widerrufen – so gelingt der Wechsel ohne Unterbrechung. Andernfalls solltest du ein kurzes Wartungsfenster einplanen.
| Prüfpunkt | Warnsignal | Empfohlenes Vorgehen |
|---|---|---|
| Speicherort | Schlüssel im Frontend-Code oder Installationspaket | Anfragen über das Backend weiterleiten; das Frontend erhält keinen Schlüssel |
| Repository und Logs | Schlüssel in früheren Commits, vollständige Anfrage-Header in Logs | Schlüssel sofort wechseln, Ignore-Regeln ergänzen und sensible Daten maskieren |
| Schlüsselgranularität | Ein Schlüssel für alle Umgebungen | Schlüssel nach Anwendung, Umgebung und Zweck trennen und einheitlich benennen |
| Erkennung | Rechnung wird nur am Monatsende geprüft | Nutzungsstatistiken regelmässig prüfen und Warnmeldungen einrichten |
| Frontend-Zugangsdaten | Schlüssel des vorgelagerten Anbieters wird direkt ausgegeben | Eigene kurzlebige Sitzungstoken erstellen und automatisch erneuern |
| Wechselprozess | Nie geübt; unklar, welche Stellen angepasst werden müssen | Ablauf durchspielen und Dauer sowie Schritte dokumentieren |
🚀 Tipp für den Einstieg: Wenn du über APIYI apiyi.com mehrere Modelle anbindest, kannst du vor dem Produktivstart deine Token nach Anwendung und Umgebung neu organisieren und die Nutzungsstatistik in die regelmässige Prüfliste des Teams aufnehmen. Das ist der kostengünstigste Schritt mit der schnellsten Wirkung.
Zeitfenster bei einem geleakten API-Schlüssel: Allgemeine Grundsätze und Grenzen der Plattformfunktionen
Bei der Planung von Sicherheitsmaßnahmen passiert leicht ein Fehler: Man setzt Funktionen voraus, die eine Plattform eigentlich haben sollte, die sie aber nicht unbedingt bietet. Die folgende Tabelle zeigt, was sich sofort umsetzen lässt und was Sie zuerst prüfen sollten.
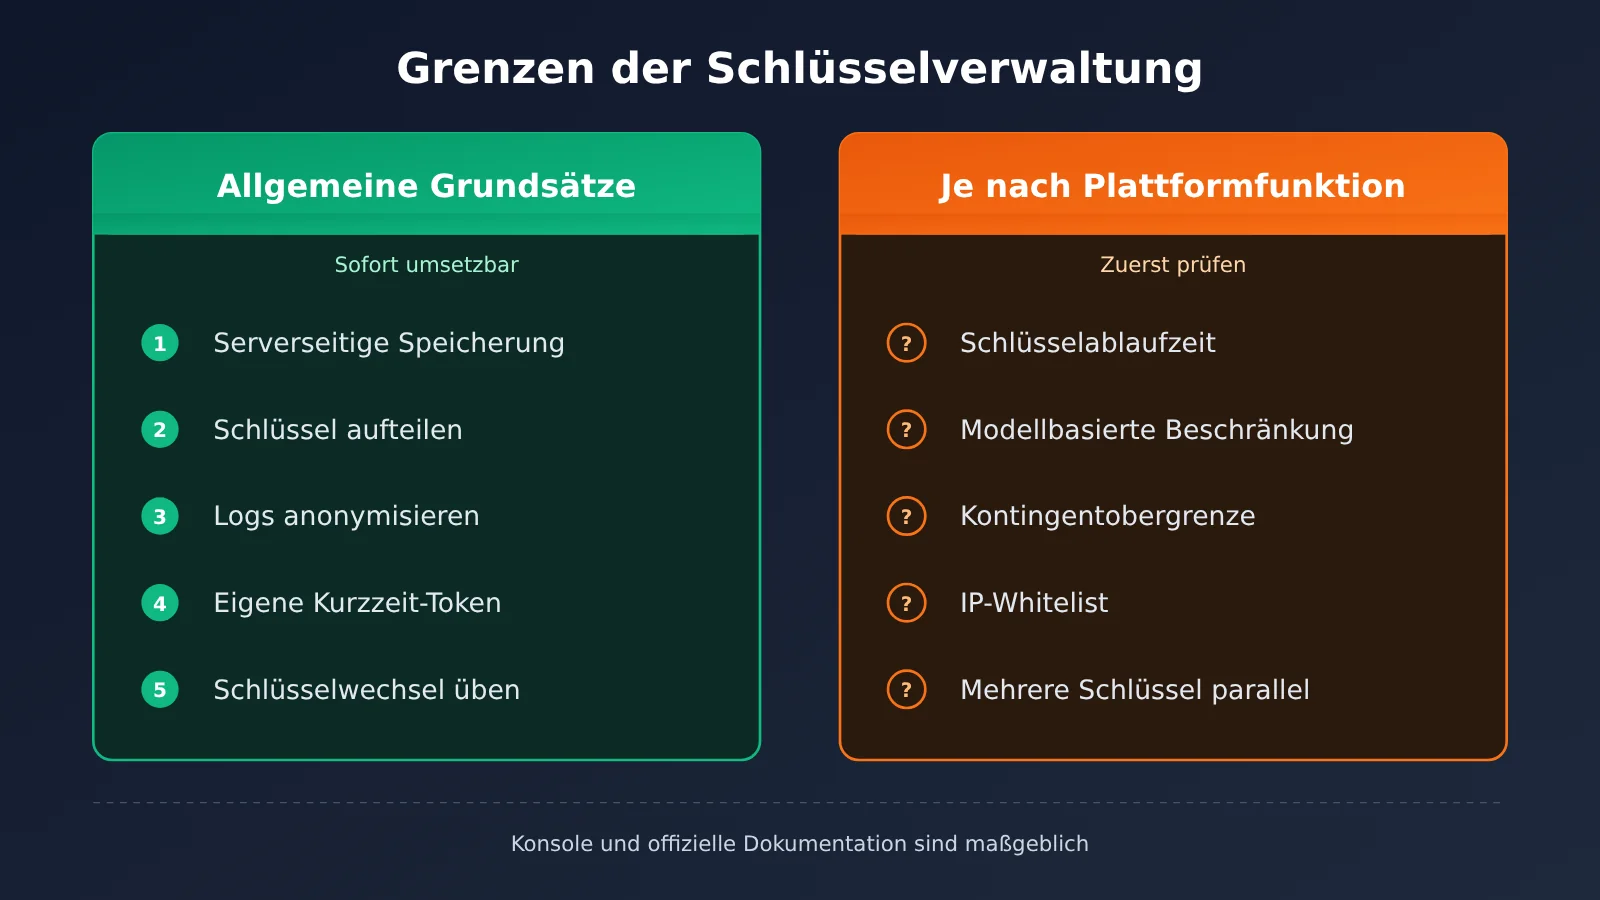
| Maßnahme | Typ | Erläuterung |
|---|---|---|
| Schlüssel nur serverseitig speichern | Allgemeiner Grundsatz | Plattformunabhängig und in jedem Szenario empfehlenswert |
| Schlüssel nach Anwendung und Umgebung trennen | Allgemeiner Grundsatz | Setzt voraus, dass die Plattform mehrere Schlüssel zulässt |
| Sensible Daten aus Logs entfernen, Repositories scannen | Allgemeiner Grundsatz | Hängt von Ihren eigenen Entwicklungsprozessen ab |
| Kurzlebige Token auf Anwendungsebene | Allgemeiner Grundsatz | Umsetzung im eigenen Backend, unabhängig vom vorgelagerten Anbieter |
| Ablaufzeit für Schlüssel | Abhängig von den Plattformfunktionen | In der Konsole nachsehen oder beim Plattform-Support nachfragen |
| Beschränkung nach Modell oder Kontingent | Abhängig von den Plattformfunktionen | Falls nicht unterstützt, im eigenen Backend umsetzbar |
| IP-Whitelist | Abhängig von den Plattformfunktionen | Falls nicht unterstützt, indirekte Kontrolle über ein Gateway mit fester ausgehender IP-Adresse möglich |
Wenn Ihre Plattform die Funktionen der rechten Seite noch nicht unterstützt, ist das kein Grund zur Sorge. Die Maßnahmen auf der linken Seite können bereits die meisten Wege schließen, über die Schlüssel nach außen gelangen, und die Zeit bis zur Erkennung und Behebung deutlich verkürzen. Prüfen Sie konkrete Funktionen vor dem Produktivstart direkt in der APIYI-Konsole oder fragen Sie beim Plattform-Support nach.
Häufig gestellte Fragen (FAQ)
Q1: Was ist das Zeitfenster nach dem Offenlegen eines API-Schlüssels?
Es bezeichnet den Zeitraum zwischen der Offenlegung eines Schlüssels und dem Zeitpunkt, an dem er vollständig ungültig wird. Bei langfristig gültigen Schlüsseln umfasst dieses Fenster die Zeit bis zur Entdeckung und die Zeit bis zum Austausch. Eine natürliche Obergrenze gibt es nicht. Kurzlebige Token begrenzen dieses Zeitfenster dagegen verbindlich.
Q2: Was unterscheidet kurzlebige Token von GitHub Desktop von API-Schlüsseln für große Sprachmodelle?
Kurzlebige Token von GitHub Desktop sind Zugangsdaten, die nach der Anmeldung ausgestellt und vom Client automatisch erneuert werden. API-Schlüssel für große Sprachmodelle werden dagegen meist langfristig auf dem Server verwahrt. Ob sie ablaufen können, hängt von der jeweiligen Plattform ab. Das Prinzip, die Lebensdauer von Zugangsdaten zu verkürzen, gilt für beide – die Umsetzung lässt sich aber nicht direkt übertragen.
Q3: Ab wann sind kurzlebige Token in GitHub Desktop verfügbar?
Laut dem am 2. November 2026 veröffentlichten Änderungsprotokoll von GitHub ist GitHub Desktop 3.6.10 oder höher erforderlich. Zudem steht die Funktion nur berechtigten Konten zur Verfügung. Sie wird schrittweise auf github.com und GitHub Enterprise Cloud ausgerollt, nicht aber auf GitHub Enterprise Server. Bestehende Token werden nicht automatisch migriert.
Q4: Worauf sollte man bei der Sicherheit achten, wenn ein Schlüssel alle Modelle aufrufen kann?
Ein einheitlicher Schlüssel ist praktisch, vergrößert aber auch die Angriffsfläche: Gelangt er in falsche Hände, können Angreifer alle verfügbaren Modelle aufrufen. Es empfiehlt sich, Schlüssel nach Anwendung und Umgebung zu trennen und die Nutzung regelmäßig zu prüfen. Bei einer Plattform mit einheitlicher Schnittstelle wie APIYI lassen sich mehrere Token in der Konsole verwalten und mithilfe der Nutzungsstatistiken ungewöhnliche Aktivitäten auf ihre Quelle zurückführen.
Q5: Was sollte ich zuerst tun, wenn ich vermute, dass ein API-Schlüssel offengelegt wurde?
Erstelle zunächst einen neuen Schlüssel und hinterlege ihn im Dienst. Sobald der Betrieb bestätigt ist, widerrufe den alten Schlüssel umgehend. Untersuche anschließend, wie der Schlüssel offengelegt wurde, etwa anhand von Code-Commits, Logs oder Frontend-Artefakten. Wenn du Modelle über APIYI aufrufst, kannst du Token in der Konsole erstellen und löschen sowie anhand von Nutzungsstatistiken und Rechnungen die Aufrufe während des betreffenden Zeitraums prüfen.
Q6: Lässt sich das Zeitfenster nach einer Offenlegung auch verkürzen, wenn die Plattform keinen Ablauf für Schlüssel unterstützt?
Ja. Du kannst in deinem eigenen Backend kurzlebige Sitzungstoken ausstellen, sodass der Schlüssel für den vorgelagerten Dienst den Server nicht verlässt. Außerdem kannst du die Erkennung und Reaktion beschleunigen, indem du die Nutzung regelmäßig überprüfst und den Schlüsselaustausch vorab übst. Diese Maßnahmen hängen nicht von Plattformfunktionen ab und lassen sich sofort umsetzen.
Q7: Machen kurzlebige Token Entwicklung und Betrieb aufwendiger?
Wenn sie manuell erneuert werden müssen, ja. Der Ansatz von GitHub Desktop ist deshalb ein gutes Vorbild: Die Token werden automatisch im Hintergrund erneuert, ohne dass Nutzer etwas davon merken. Auch bei der Umsetzung im eigenen System sollte die Erneuerung automatisiert sein. Sonst greift das Team aus Bequemlichkeit womöglich wieder zu langfristigen Zugangsdaten.
Das Wichtigste zum Zeitfenster bei API-Schlüssel-Lecks
- Das Zeitfenster lässt sich gestalten: Ein Schlüssel-Leck lässt sich schwer vollständig verhindern, aber die Zeit, in der der Schlüssel danach nutzbar bleibt, lässt sich verkürzen.
- Das Zeitfenster besteht aus vier Abschnitten: Offenlegung, Erkennung, Widerruf und Wirksamwerden. Verzögert sich einer davon, kann der Schaden wachsen.
- Einheitliche Schlüssel brauchen besondere Aufmerksamkeit: Wenn sich mit einem Schlüssel alle Modelle aufrufen lassen, werden die Aufteilung auf mehrere Schlüssel und die Überwachung umso wichtiger.
- Kurzlebige Token brauchen automatische Erneuerung: Wer nur die Gültigkeitsdauer verkürzt, ohne die Erneuerung zu automatisieren, macht es dem Team schwer, das Verfahren dauerhaft einzuhalten.
- Prinzipien und Plattformfunktionen unterscheiden: Ob Ablaufzeiten, Limits und IP-Beschränkungen verfügbar sind, hängt von der jeweiligen Plattform ab.
- Mit einer Bestandsaufnahme beginnen: Token in der APIYI-Konsole nach Anwendung und Umgebung planen und Nutzungsstatistiken regelmäßig prüfen.
Fazit
Die wichtigsten Punkte zum Zeitfenster bei API-Schlüssel-Lecks:
- Denkweise ändern: Statt ausschließlich Lecks zu verhindern, geht es darum, die Nutzungsdauer eines Schlüssels nach einem Leck zu verkürzen. Das ist auch der Gedanke hinter den kurzlebigen, automatisch erneuerten Token in GitHub Desktop.
- An beiden Enden ansetzen: Haben langlebige serverseitige Schlüssel kein automatisches Ablaufdatum, lässt sich das Zeitfenster durch schnellere Erkennung und einfacheren Austausch verkürzen.
- Angriffsfläche begrenzen: Bei einer einheitlichen Schnittstelle Schlüssel nach Anwendung und Umgebung aufteilen, damit die Folgen eines einzelnen Lecks überschaubar bleiben.
Vor dem Go-live einen Nachmittag in die sechs Punkte zur Bestandsaufnahme aus diesem Artikel zu investieren, ist deutlich einfacher, als später Rechnungen auf Unregelmäßigkeiten zu prüfen. Wenn du über APIYI (apiyi.com) mehrere große Sprachmodelle aufrufst, öffne am besten gleich die Konsole und prüfe die Zuweisung der Token und die Nutzungsstatistiken. Schlüsselverwaltung gehört auf jede Go-live-Checkliste.
📚 Referenzen
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens: Offizielle Ankündigung zur Einführung kurzlebiger, automatisch erneuerter Token in GitHub Desktop
- Link:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Hinweis: Enthält offizielle Angaben zu den betroffenen Versionen, zum Umfang der Einführung und zur Migration vorhandener Token. Sie dient als Faktenquelle für die Einleitung dieses Artikels.
Autor: Das Technikteam von APIYI
Technischer Austausch: Wenn Sie Fragen zu Funktionen wie Token-Verwaltung oder Nutzungsstatistiken haben, besuchen Sie die offizielle APIYI-Website apiyi.com und kontaktieren Sie uns.