ملاحظة الكاتب: انطلاقًا من تقديم GitHub Desktop لرموز قصيرة العمر تُجدَّد تلقائيًا، نستعرض العوامل التي تحدد نافذة تسرّب مفتاح API في تطبيقات الذكاء الاصطناعي، ونقدم 6 إجراءات لإدارة المفاتيح يمكن تنفيذها قبل الإطلاق.
عندما يستعد فريق لإطلاق تطبيق يعتمد على نموذج لغة كبير، ينشغل غالبًا بأداء النموذج وتكلفة استدعائه. لكن مصدر الخطر قد يكون مفتاح API طويل الصلاحية: فقد يُرفع إلى مستودع الشفرة، أو يُضمَّن في ملفات الواجهة الأمامية، أو يظهر في لقطة شاشة أثناء تصحيح الأخطاء. يتناول هذا المقال مفهوم نافذة تسرّب مفتاح API، ويوضح كيف ننتقل من مجرد «منع التسرّب» إلى «تقليص الفترة التي يظل فيها المفتاح قابلًا للاستخدام بعد تسرّبه».
هذا ليس مقالًا توعويًا عامًا عن الأمن. سنبدأ بتحديث أجرته GitHub مؤخرًا على آلية بيانات الاعتماد، ثم ننتقل إلى قائمة إجراءات يمكن لمطوري تطبيقات الذكاء الاصطناعي تنفيذها مباشرة. وسنوضح الفرق بين المبادئ الأمنية العامة وما يعتمد على الإمكانات الفعلية للمنصة التي تستخدمها.
الفائدة الأساسية: بعد قراءة المقال، ستتمكن من تقدير طول نافذة تسرّب مفتاح API في تطبيقك، وستعرف كيف تقلّصها من أربعة جوانب: التخزين، ونطاق الاستخدام، والمراقبة، والاستبدال.
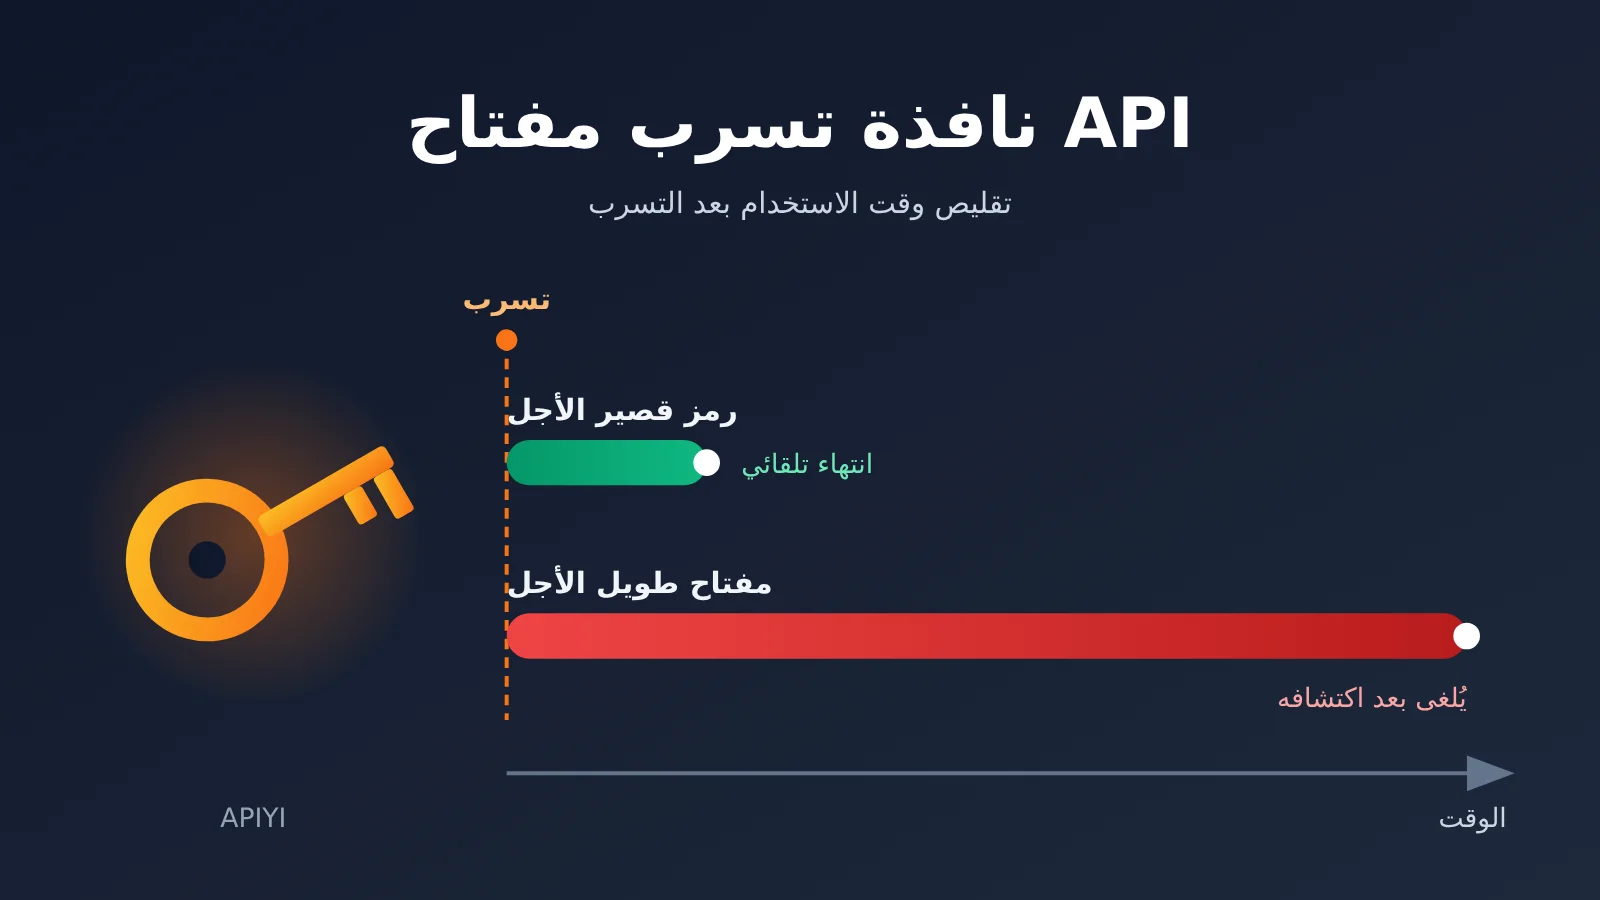
ما نافذة تسرب مفتاح API؟ درس من رموز GitHub قصيرة الأجل
في 2 نوفمبر 2026، أعلنت GitHub في سجل التحديثات أن الحسابات المؤهلة يمكنها استخدام رموز مصادقة قصيرة الأجل تُجدَّد تلقائيًا عند تسجيل الدخول إلى GitHub Desktop 3.6.10 والإصدارات الأحدث. والسبب الذي ذكرته الشركة واضح: رموز الوصول قصيرة الأجل تقلل المدة التي يمكن خلالها استغلال رمز مسرّب. وفي الوقت نفسه، يجدّد Desktop الرموز تلقائيًا عند إرسال طلبات إلى GitHub API وإجراء عمليات Git، فلا يحتاج المستخدم إلى تجديدها يدويًا أثناء عمله اليومي.
هناك تفاصيل أخرى تستحق الانتباه. يُطرح هذا التحديث تدريجيًا على github.com، بما في ذلك GitHub Enterprise Cloud، وهو غير متاح للجميع حاليًا ولا يشمل GitHub Enterprise Server. وتظل الجلسات الحالية مسجّلة الدخول بعد الترقية، ولا تُنقل الرموز الموجودة تلقائيًا إلى النظام الجديد. وتُصدر الرموز قصيرة الأجل عند تسجيل الدخول بعد وصول التحديث إلى تثبيتك. بعبارة أخرى، تظل الرموز القديمة طويلة الأجل موجودة، ولا تبدأ الفائدة الأمنية بالظهور إلا بعد إعادة تسجيل الدخول.
يسلط هذا التحديث الضوء على مبدأ أمني مهم: يكاد يكون منع تسرب بيانات الاعتماد بنسبة 100% أمرًا مستحيلًا، لكن يمكن التحكم في المدة التي تظل فيها صالحة للاستخدام بعد تسربها. نسمي الفترة الممتدة من انكشاف المفتاح إلى إبطال صلاحيته تمامًا «نافذة تسرب مفتاح API». وكلما طالت هذه النافذة، زاد الوقت المتاح للمهاجم لاستغلال المفتاح، وازدادت الخسائر المحتملة.
الفرق بين نافذة تسرب مفتاح API وحالة GitHub
من المهم أولًا توضيح حدود هذه المقارنة. رمز GitHub Desktop هو بيانات اعتماد لتسجيل دخول المستخدم، يحتفظ بها العميل ويجددها تلقائيًا. أما مفتاح API لنموذج لغة كبير في تطبيقات الذكاء الاصطناعي، فهو عادةً بيانات اعتماد للاستدعاء من جانب الخادم، يحتفظ بها برنامج الواجهة الخلفية لمدة طويلة، ولا تنتهي صلاحيتها تلقائيًا افتراضيًا على كثير من المنصات. يختلف نموذج المخاطر بين الحالتين، لذا لا يمكن ببساطة تطبيق فكرة «التجديد التلقائي» بالطريقة نفسها.
| وجه المقارنة | رمز GitHub Desktop قصير الأجل | مفتاح API على خادم تطبيق ذكاء اصطناعي |
|---|---|---|
| نوع بيانات الاعتماد | رمز وصول يُصدر بعد تسجيل دخول المستخدم | مفتاح استدعاء تنشئه المنصة لحساب أو مشروع |
| الجهة التي تحتفظ به | عميل سطح المكتب | الواجهة الخلفية للتطبيق، ومسارات CI، وبيئات التشغيل |
| دورة الصلاحية | قصيرة الأجل، ويجددها العميل تلقائيًا | عادةً طويلة الأجل؛ ويعتمد دعم انتهاء الصلاحية على المنصة |
| طريقة التجديد | تلقائيًا دون تدخل المستخدم | يتطلب عادةً استبداله يدويًا وإعادة النشر |
| مدة التأثير بعد التسرب | محدودة بفترة صلاحية الرمز | تستمر حتى اكتشاف التسرب وإلغاء المفتاح |
يلخص الصف الأخير جوهر المشكلة. بالنسبة إلى مفتاح API على الخادم، إذا كانت المنصة لا توفر آلية لانتهاء الصلاحية، فإن طول نافذة التسرب يعتمد بالكامل تقريبًا على سرعة اكتشافك للتسرب واستبدالك للمفتاح.
أهم النقاط حول نافذة تسرّب مفتاح API
قبل البدء في مراجعة المفاتيح، ضع ثلاثة أطر للتقييم في اعتبارك. فهي تساعدك على تحديد الجوانب التي تستحق التركيز.
| النقطة | التوضيح | الفائدة |
|---|---|---|
| النافذة = وقت الاكتشاف + وقت المعالجة | لا يوجد حد زمني تلقائي لنافذة تسرّب المفاتيح طويلة الأمد | يوضّح أن تقصير النافذة يتطلب تحسين المراقبة وتسريع الاستبدال |
| نطاق التعرّض = ما يمكن استدعاؤه + المبلغ الذي يمكن إنفاقه | كلما زادت الموارد التي يتيح المفتاح الوصول إليها، زادت الخسائر المحتملة عند تسرّبه | يشجّع على تخصيص مفاتيح منفصلة لكل تطبيق وبيئة |
| يجب أن تقترن بيانات الاعتماد قصيرة الأجل بالتجديد التلقائي | كلما قصرت مدة الصلاحية، زاد الأمان، لكن التجديد اليدوي قد يرهق الفريق | ينبغي تصميم الأمان والكفاءة معًا |
| المبادئ عامة، لكن الإمكانات تختلف حسب المنصة | تختلف ميزات انتهاء الصلاحية وحدود الإنفاق وتقييد عناوين IP من منصة إلى أخرى | يمنع افتراض وجود وسائل حماية لم تُفعّل فعليًا |
المراحل الأربع لنافذة تسرّب مفتاح API
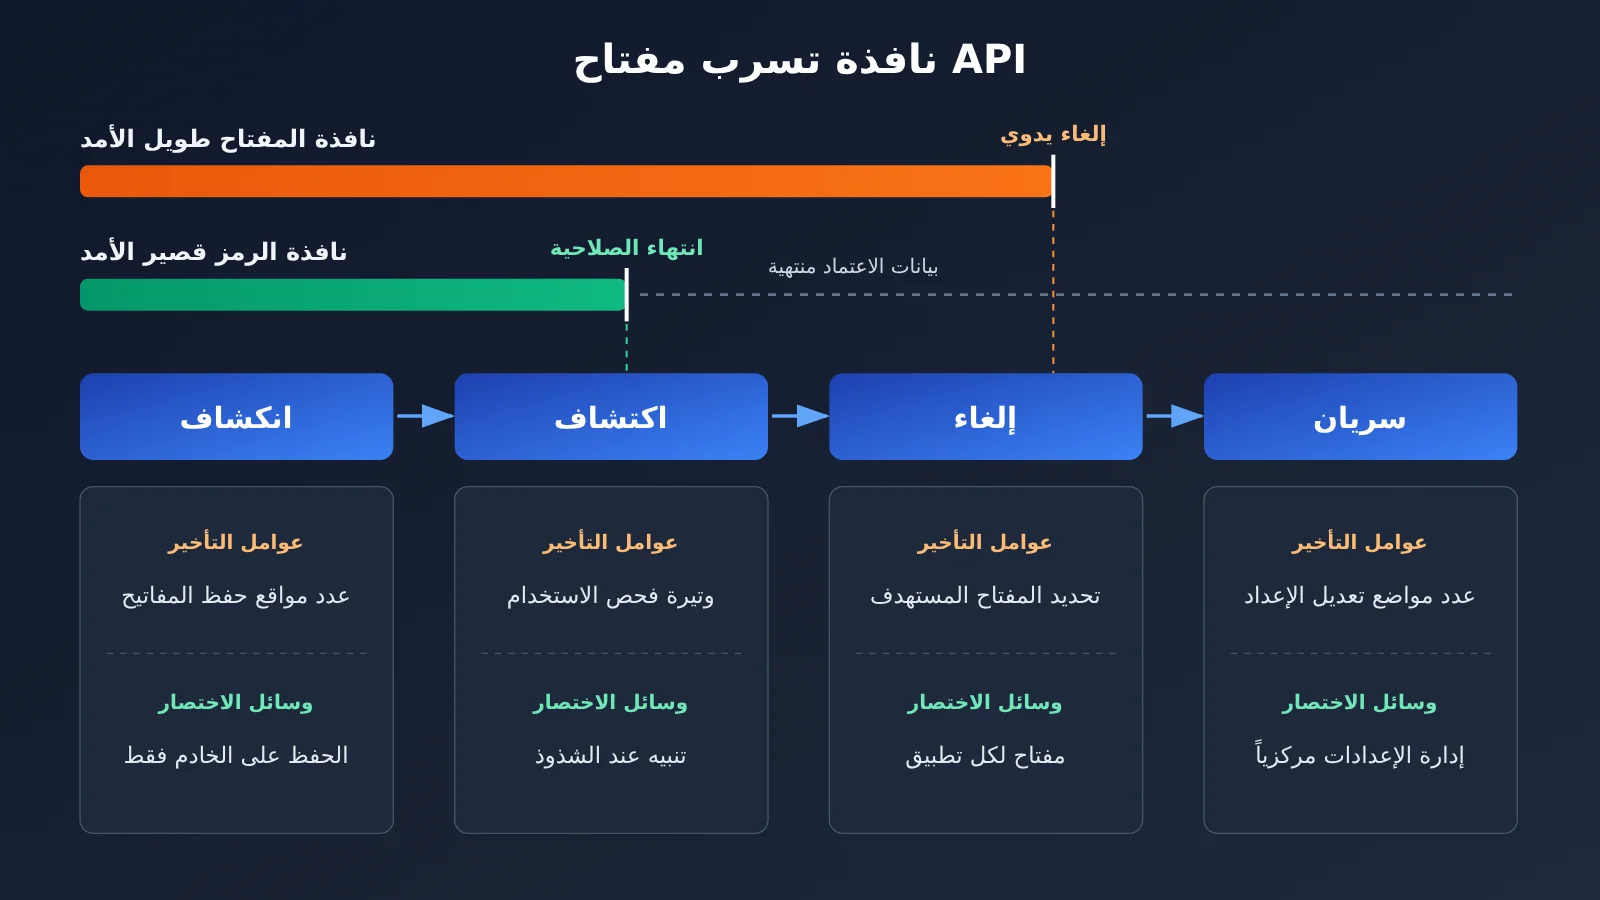
يمكن تقسيم حادثة التسرّب إلى أربع مراحل: انكشاف المفتاح، واكتشاف النشاط غير المعتاد، وإلغاء المفتاح أو استبداله، ثم تفعيل المفتاح الجديد في جميع الخدمات. لكل مرحلة عوامل تؤثر في مدتها، وأي تأخير في إحداها يطيل النافذة بأكملها.
| المرحلة | تعتمد المدة على | وسائل تقصيرها (مبادئ عامة) |
|---|---|---|
| الانكشاف | عدد الأماكن التي يظهر فيها المفتاح | تخزينه فقط في متغيرات البيئة على الخادم أو في خدمة لإدارة المفاتيح |
| الاكتشاف | ما إذا كان أحد يراجع الاستخدام والفواتير | مراجعة إحصاءات الاستخدام دوريًا وإعداد تنبيهات للنشاط غير المعتاد |
| الإلغاء | معرفة المفتاح الذي يجب حذفه | تخصيص مفتاح لكل تطبيق، وتسميته بوضوح لتسهيل تتبّعه |
| التفعيل | عدد الإعدادات التي يجب تعديلها بعد الاستبدال | إدارة الإعدادات مركزيًا، والاحتفاظ بإجراء استبدال يمكن التدرب عليه |
تعالج الرموز قصيرة الأجل مرحلة «الإلغاء»: فحتى لو لم يكتشف أحد التسرّب، تنتهي صلاحية بيانات الاعتماد تلقائيًا. أما إذا كانت منصتك لا تدعم تحديد وقت انتهاء الصلاحية حاليًا، فعليك التركيز على مرحلتي «الاكتشاف» و«التفعيل» لتسريع المعالجة اليدوية قدر الإمكان.
لماذا يستدعي المفتاح الموحد اهتمامًا أكبر باحتمال انكشاف مفتاح API؟
تعتمد فرق متزايدة على منصات التجميع لاستدعاء نماذج اللغة الكبيرة. على سبيل المثال، يتيح مفتاح API واحد في APIYI الوصول إلى جميع النماذج المتاحة على المنصة، ما يسهل التطوير والتبديل بينها. لكن من منظور أمني، يعني ذلك أيضًا أنه إذا تسرّب المفتاح، فلن يقتصر ما يستطيع المهاجم استدعاءه على النموذج الذي تستخدمه، بل سيشمل جميع النماذج المتاحة، بما فيها النماذج ذات التكلفة المرتفعة.
لذلك، عند استخدام واجهة موحدة، من المهم التخطيط مسبقًا لما يمكن للمفتاح فعله، لا الاكتفاء بالتفكير في احتمال تسرّبه. ومن الأفضل ألا يتحمل مفتاح واحد جميع المهام: استخدم مفاتيح منفصلة لبيئة الإنتاج وبيئة الاختبار والأدوات الداخلية والتعاون مع الجهات الخارجية، بحيث يقتصر أثر أي مشكلة على جانب واحد منها. تدعم APIYI إدارة مفاتيح API (الرموز) من لوحة التحكم، لذا يمكنك التخطيط لتوزيع المفاتيح حسب الاستخدام قبل الإطلاق، بدلًا من انتظار وقوع مشكلة لتقسيمها.
كيف تقلّص فترة انكشاف مفتاح API: 6 خطوات قبل الإطلاق
الخطوات الست التالية مرتبة وفق تسلسل «احتواء التسريب أولًا، ثم المراقبة، ثم التدرب على الاستجابة». لا تعتمد على ميزات متقدمة في منصة معينة، ويمكن لمعظم الفرق إكمال المراجعة الأولى خلال فترة بعد الظهر.
الخطوة 1: تأكد من أن مفتاح API موجود على الخادم فقط
أكثر طرق التسريب شيوعًا وخطورةً هي كتابة المفتاح مباشرةً في شيفرة المتصفح أو حزمة تثبيت تطبيق الهاتف. يجب اعتبار أي محتوى يُرسل إلى جهاز المستخدم محتوىً عامًا؛ فالتجميع والضغط لا يوفران حماية.
- افحص ملفات بناء الواجهة الأمامية بحثًا عن سلاسل نصية طويلة تشبه المفاتيح
- عند استدعاء نموذج لغة كبير من الواجهة الأمامية، مرّر الطلب دائمًا عبر الخادم الخلفي الخاص بك
- اجعل الخادم الخلفي يقرأ المفتاح من متغيرات البيئة، مثل
LLM_API_KEY، أو من خدمة لإدارة المفاتيح، ولا تكتبه في الشيفرة المصدرية
الخطوة 2: حماية مستودعات الشفرة والسجلات
تُعد مستودعات الشفرة والسجلات ثاني أكبر مصدر لتسرّب المفاتيح. فقد يطّلع آخرون لاحقًا على مفاتيح أُدرجت مؤقتًا في الشفرة أثناء التصحيح، أو ملفات .env أُرسلت إلى المستودع عن طريق الخطأ، أو سجلات تتضمن ترويسات الطلبات كاملة.
- استبعد ملفات
.envوملفات الإعداد المحلية المختلفة في.gitignore - فعّل ميزة فحص المفاتيح التي توفرها منصة استضافة الشفرة، مع الرجوع إلى وثائقها لمعرفة إمكاناتها
- احجب البيانات الحساسة في حقول مثل
Authorizationقبل إخراج السجلات، مع إبقاء آخر بضعة أحرف فقط لتسهيل تتبّع المشكلات
الخطوة 3: تخصيص مفاتيح API لكل تطبيق وبيئة
يهدف هذا التقسيم إلى تقليل نطاق التعرّض وتسهيل تحديد المفتاح الذي يجب إلغاؤه. ويمكن استخدام قاعدة تسمية مثل «اسم التطبيق-البيئة-الغرض»، على سبيل المثال chatbot-prod-backend وchatbot-staging-ci.
عند إنشاء رموز الوصول في لوحة تحكم APIYI، يمكنك تسميتها وفق هذه القاعدة والاستعانة بإحصاءات الاستخدام لمتابعة استدعاءات كل رمز. وبذلك، إذا ظهر استخدام غير معتاد لأحد الرموز، يمكنك تحديد التطبيق والبيئة المرتبطين بالمشكلة فورًا.
الخطوة 4: إنشاء آلية لاكتشاف الاستخدام والفواتير غير المعتادة
بالنسبة إلى المفاتيح التي لا تنتهي صلاحيتها تلقائيًا، غالبًا ما تكون الفترة حتى اكتشاف التسريب هي الجزء الأطول من مدة التعرض له. وكثيرًا ما تُكتشف التسريبات عند مراجعة الفاتورة في نهاية الشهر، لا بواسطة أدوات الأمان.
- راجع اتجاهات الاستخدام والتكاليف يوميًا أو أسبوعيًا، بدلًا من الاكتفاء بمراجعة الفاتورة في نهاية الشهر.
- راقب ارتفاع عدد الاستدعاءات خارج ساعات العمل وسجلات استدعاء النماذج غير المألوفة.
- إذا كانت المنصة تدعم وضع حد للاستخدام أو إرسال التنبيهات، فاحرص على تفعيلها. وإن لم تدعم ذلك، استخدم واجهة الخدمة الخلفية لديك لعدّ الاستدعاءات وإيقافها عند تجاوز الحد.
توفر لوحة تحكم APIYI إحصاءات الاستخدام وإمكانية مراجعة الفواتير. يُنصح بإدراجها ضمن الفحوصات الروتينية بعد إطلاق التطبيق، لتكتشف أي نشاط غير معتاد خلال ساعات بدلًا من أسابيع.
الخطوة 5: إنشاء «رموز مؤقتة» في طبقة التطبيق
حتى لو كان مفتاح API لدى المزود صالحًا لفترة طويلة، يمكنك الاستفادة من فكرة GitHub في نظامك الخاص. احتفظ بالمفتاح طويل الصلاحية في واجهة الخدمة الخلفية فقط، واجعلها تُصدر رموز جلسات قصيرة الصلاحية للواجهة الأمامية أو للخدمات التابعة، وتجدّدها تلقائيًا قبل انتهاء صلاحيتها.
بهذه الطريقة، حتى لو اختُرق جهاز مستخدم أو إحدى الخدمات التابعة، فلن يتسرب سوى رمز جلسة تنتهي صلاحيته سريعًا، بدلًا من مفتاح المزود الذي يتيح استدعاء جميع النماذج. وهذا هو جوهر ما ذكره GitHub Desktop: تقليص مدة صلاحية بيانات الاعتماد المسرّبة، مع إخراج عملية التجديد من سير العمل اليومي.
الخطوة 6: تجربة عملية كاملة لتغيير المفتاح
لا تكتشف فرق كثيرة إلا عند حدوث تسريب فعلي أن تغيير المفتاح يتطلب تعديله في خمسة أو ستة مواضع، والتنسيق لإجراء عدة عمليات نشر. لذلك، يُنصح بتجربة العملية كاملة قبل الإطلاق: أنشئ رمزًا جديدًا، وحدّث جميع الإعدادات، وتأكد من عمل الخدمة، ثم احذف الرمز القديم وسجّل الوقت المستغرق.
هذا الوقت هو المدة الفعلية لمرحلة «تفعيل المفتاح الجديد». إذا كانت المنصة تسمح بوجود عدة مفاتيح صالحة في الوقت نفسه، فيمكن تفعيل المفتاح الجديد أولًا ثم إلغاء القديم، لإتمام التبديل دون انقطاع. أما إذا لم تدعم ذلك، فستحتاج إلى تخصيص فترة صيانة قصيرة.
| بند الفحص | علامة الخطر | الإجراء المقترح |
|---|---|---|
| مكان التخزين | ظهور المفتاح في شفرة الواجهة الأمامية أو حزمة التثبيت | تمرير الطلبات عبر الواجهة الخلفية، بحيث لا تتعامل الواجهة الأمامية مع المفتاح |
| المستودع والسجلات | وجود المفتاح في عمليات الإيداع السابقة أو طباعة ترويسات الطلب كاملة في السجلات | تغيير المفتاح فورًا، وإضافة قواعد التجاهل وإخفاء البيانات الحساسة |
| نطاق المفاتيح | استخدام مفتاح واحد لجميع البيئات | تخصيص مفاتيح منفصلة لكل تطبيق وبيئة وغرض، مع اعتماد تسمية موحدة |
| آلية الاكتشاف | مراجعة الفاتورة في نهاية الشهر فقط | مراجعة إحصاءات الاستخدام دوريًا وإعداد التنبيهات |
| بيانات اعتماد الواجهة الأمامية | إرسال مفتاح مزود الخدمة مباشرة إلى الواجهة الأمامية | إنشاء رموز جلسات قصيرة الأجل وتجديدها تلقائيًا |
| عملية تغيير المفتاح | عدم تجربتها مسبقًا وعدم معرفة المواضع التي يجب تعديلها | إجراء تجربة وتوثيق الخطوات والوقت المستغرق |
🚀 نصيحة للبدء: إذا كنت تستخدم APIYI عبر apiyi.com للوصول إلى عدة نماذج، فاستغل الفترة التي تسبق الإطلاق لإعادة تنظيم الرموز بحسب التطبيق والبيئة، وأضف صفحة إحصاءات الاستخدام إلى قائمة المراجعة اليومية للفريق. هذه خطوة منخفضة التكلفة وسريعة الأثر.
نافذة تسرّب مفتاح API: حدود المبادئ العامة وقدرات المنصة
من أسهل الأخطاء عند وضع خطة أمنية افتراض أن الميزات التي «ينبغي أن تكون موجودة» متاحة بالفعل. يساعدك الجدول التالي على التمييز بين الإجراءات التي يمكنك تنفيذها فورًا وتلك التي تتطلب التحقق أولًا من قدرات المنصة.
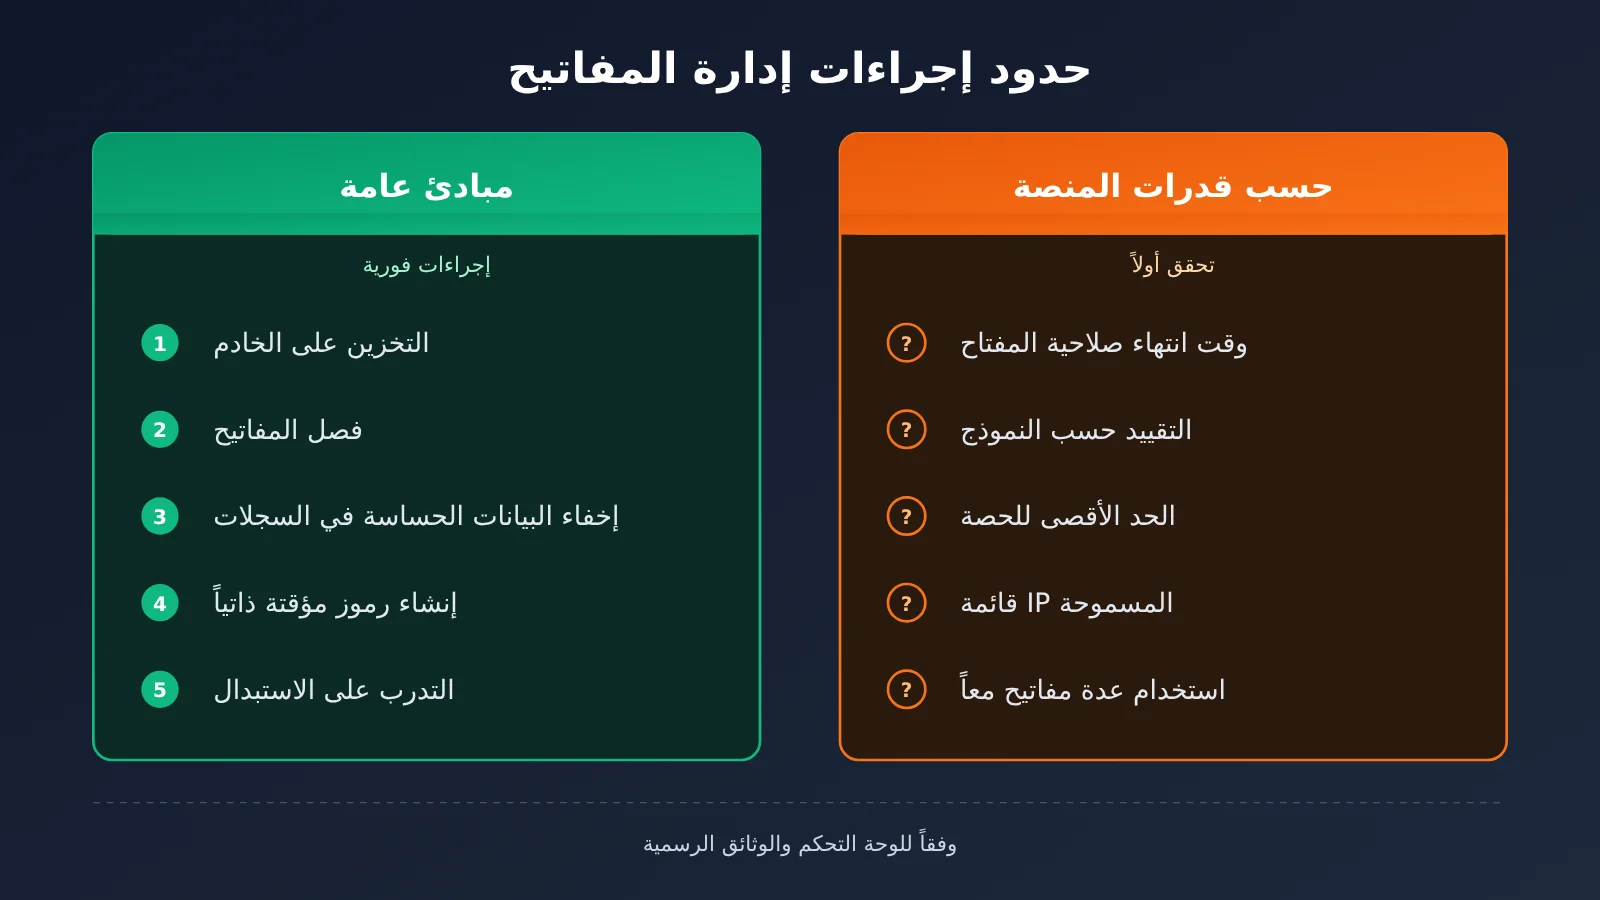
| الإجراء | النوع | التوضيح |
|---|---|---|
| تخزين المفاتيح على الخادم فقط | مبدأ عام | ينبغي تطبيقه في جميع الحالات، بغض النظر عن المنصة |
| فصل المفاتيح حسب التطبيق والبيئة | مبدأ عام | بشرط أن تسمح المنصة بإنشاء عدة مفاتيح |
| إخفاء البيانات الحساسة في السجلات وفحص المستودعات | مبدأ عام | يعتمد على منظومتك الهندسية |
| رموز قصيرة الأجل على مستوى التطبيق | مبدأ عام | تُنفَّذ في الواجهة الخلفية لديك، ولا تعتمد على مزوّد الخدمة |
| مدة صلاحية المفتاح | بحسب قدرات المنصة | تحقّق من لوحة التحكم أو استفسر من دعم المنصة |
| التقييد حسب النموذج أو الحصة | بحسب قدرات المنصة | إذا لم تكن الميزة مدعومة، يمكنك تطبيق القيود في الواجهة الخلفية لديك |
| القائمة البيضاء لعناوين IP | بحسب قدرات المنصة | إذا لم تكن الميزة مدعومة، يمكنك التحكم بشكل غير مباشر عبر بوابة خروج ذات عنوان ثابت |
إذا كانت منصتك لا تدعم حاليًا الميزات المذكورة في الجانب الأيمن، فلا داعي للقلق. فالإجراءات في الجانب الأيسر كافية لسد معظم مسارات التسرّب وتقليص الوقت اللازم لاكتشافه ومعالجته بدرجة كبيرة. أما بالنسبة إلى الميزات المحددة، فننصحك بالتحقق منها مباشرةً في لوحة تحكم APIYI قبل الإطلاق، أو التواصل مع دعم المنصة للحصول على إجابة دقيقة.
الأسئلة الشائعة FAQ
Q1: ما نافذة تعرّض مفتاح API للخطر؟
هي الفترة بين انكشاف المفتاح وإبطال صلاحيته نهائيًا. بالنسبة إلى المفاتيح طويلة الأجل، تساوي هذه النافذة الوقت اللازم لاكتشاف التسرب مضافًا إليه الوقت اللازم لاستبدال المفتاح، دون حد أقصى محدد مسبقًا. وتكمن قيمة الرموز قصيرة الأجل في أنها تضع حدًا أقصى ثابتًا لهذه الفترة.
Q2: ما الفرق بين الرمز قصير الأجل في GitHub Desktop ومفتاح API لنموذج لغة كبير؟
الرمز قصير الأجل في GitHub Desktop هو بيانات اعتماد تُصدر بعد تسجيل دخول المستخدم ويجدّدها العميل تلقائيًا. أما مفتاح API لنموذج لغة كبير فيُحتفظ به عادةً على الخادم لفترة طويلة، ويتوقف دعم انتهاء صلاحيته على المنصة. يشترك الاثنان في مبدأ «تقليل عمر بيانات الاعتماد»، لكن لا يمكن تطبيق طريقة أحدهما على الآخر مباشرةً.
Q3: متى يمكن استخدام الرموز قصيرة الأجل في GitHub Desktop؟
وفقًا لسجل التحديثات الذي نشرته GitHub في 2 نوفمبر 2026، يتطلب ذلك استخدام GitHub Desktop 3.6.10 أو إصدار أحدث، وهو متاح فقط للحسابات المؤهلة. تُطرح الميزة تدريجيًا على github.com وGitHub Enterprise Cloud، ولا تشمل GitHub Enterprise Server، كما لا تُنقل الرموز الموجودة تلقائيًا.
Q4: إذا كان مفتاح واحد يتيح استدعاء جميع النماذج، فما الاحتياطات الأمنية اللازمة؟
يوفّر المفتاح الموحّد سهولة في الاستخدام، لكنه يوسّع أيضًا نطاق التعرض للخطر؛ فإذا تسرّب، يمكن للمهاجم استدعاء أي نموذج متاح. يُنصح باستخدام مفاتيح منفصلة لكل تطبيق وبيئة، ومراجعة الاستخدام بانتظام. وعند استخدام منصة واجهة موحّدة مثل APIYI، يمكنك إدارة عدة رموز من لوحة التحكم والاستعانة بإحصاءات الاستخدام لتحديد مصدر النشاط غير المعتاد.
Q5: ما أول خطوة يجب اتخاذها عند الاشتباه في تسرّب مفتاح API؟
أنشئ أولًا مفتاحًا جديدًا وحدّث الخدمة لاستخدامه، ثم ألغِ المفتاح القديم فور التأكد من أن الخدمة تعمل بصورة طبيعية. بعد ذلك، ابحث عن مصدر التسرب، مثل سجلات إيداع الشفرة أو السجلات أو ملفات الواجهة الأمامية. وإذا كنت تستدعي النماذج عبر APIYI، فيمكنك إنشاء الرموز وحذفها من لوحة التحكم، والاستعانة بإحصاءات الاستخدام والفواتير لتقييم الاستدعاءات خلال فترة التسرب.
Q6: هل يمكن تقليص نافذة التعرض للخطر إذا كانت المنصة لا تدعم انتهاء صلاحية المفاتيح؟
نعم. يمكنك إصدار رموز جلسة قصيرة الأجل من الواجهة الخلفية الخاصة بك، بحيث لا يغادر مفتاح المنصة المزوّدة الخادم. ويمكنك أيضًا تسريع اكتشاف التسرب والتعامل معه، عبر مراجعة الاستخدام بانتظام والتدرّب مسبقًا على إجراءات استبدال المفاتيح. لا تعتمد هذه الإجراءات على ميزات المنصة، ويمكن تنفيذها فورًا.
Q7: هل تجعل الرموز قصيرة الأجل التطوير والعمليات أكثر تعقيدًا؟
إذا كان التجديد يدويًا، فسيحدث ذلك بالفعل. وتستحق طريقة GitHub Desktop الاقتداء بها: يُجدَّد الرمز تلقائيًا في الخلفية دون أن يشعر المستخدم. عند تطبيق الرموز قصيرة الأجل في نظامك، ينبغي أيضًا أتمتة التجديد، وإلا فقد يعود الفريق إلى بيانات الاعتماد طويلة الأجل توفيرًا للجهد.
أبرز النقاط حول نافذة تسرّب مفتاح API
- يمكن التحكم في نافذة التسرّب: يصعب منع تسرّب المفاتيح تمامًا، لكن يمكن تقليص مدة صلاحيتها للاستخدام
- تتكوّن النافذة من أربع مراحل: التعرّض، والاكتشاف، والإلغاء، وسريان الإلغاء؛ وإطالة أي مرحلة تزيد الخسائر
- يتطلب المفتاح الموحّد اهتمامًا أكبر بنطاق التعرّض: عندما يتيح مفتاح واحد استدعاء جميع النماذج، يصبح فصل المفاتيح ومراقبتها أكثر أهمية
- تحتاج الرموز قصيرة الأجل إلى تجديد تلقائي: يصعب على الفريق الالتزام بتقصير مدة الصلاحية وحده دون أتمتة
- ميّز بين المبادئ والإمكانات المتاحة: تعتمد ميزات مثل انتهاء الصلاحية والحدود القصوى وقيود عناوين IP على ما توفره المنصة فعليًا
- ابدأ بالجرد: خطّط للرموز حسب التطبيق والبيئة في لوحة تحكم APIYI، وأدرج إحصاءات الاستخدام في المراجعات الدورية
الخلاصة
أهم النقاط حول فترة قابلية استخدام مفتاح API بعد تسرّبه:
- تغيير المنظور: بدلاً من التركيز على منع التسريب وحده، قلّل الفترة التي يبقى فيها المفتاح صالحًا للاستخدام بعد تسرّبه. وهذا هو المنطق وراء اعتماد GitHub Desktop رموزًا قصيرة العمر تُجدَّد تلقائيًا.
- العمل على جبهتين: عندما لا تنتهي صلاحية مفاتيح الخادم طويلة الأمد تلقائيًا، يمكن تقليص هذه الفترة بتسريع اكتشاف التسريب وتسهيل استبدال المفاتيح.
- الحد من نطاق التعرّض: عند استخدام واجهة موحّدة، خصّص مفاتيح منفصلة لكل تطبيق وبيئة، حتى يبقى أثر أي تسريب تحت السيطرة.
إن تخصيص فترة بعد الظهر لإجراء الفحوصات الستة الواردة في هذا المقال قبل الإطلاق أسهل بكثير من مراجعة الفواتير بعد وقوع المشكلة. وإذا كنت تستخدم APIYI عبر apiyi.com لاستدعاء نماذج لغة كبيرة متعددة، فافتح لوحة التحكم الآن وراجع توزيع الرموز وإحصاءات استخدامها، واجعل إدارة المفاتيح بندًا أساسيًا في قائمة التحقق قبل الإطلاق.
📚 المراجع
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens: الإعلان الرسمي عن اعتماد GitHub Desktop رموز مصادقة قصيرة العمر تُجدَّد تلقائيًا
- الرابط:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - التفاصيل: يتضمن معلومات رسمية عن الإصدارات المعنية ونطاق الإتاحة وقواعد ترحيل الرموز الحالية، وهو مصدر المعلومات الواردة في مقدمة المقال.
الكاتب: الفريق التقني في APIYI
التواصل التقني: للاستفسار عن وظائف محددة مثل إدارة الرموز وإحصاءات الاستخدام، يُرجى زيارة الموقع الرسمي لـ APIYI على apiyi.com والتواصل معنا للتأكد من التفاصيل.