Nota do autor: a introdução de tokens de curta duração com renovação automática no GitHub Desktop serve de ponto de partida para entender o que compõe a janela de exposição de uma chave API em aplicações de IA e apresentar 6 ações de gestão de chaves para executar antes do lançamento.
Quando uma aplicação com um Modelo de Linguagem Grande está prestes a ser lançada, muitas equipes se preocupam primeiro com o desempenho do modelo e o custo das chamadas. Mas o que costuma causar problemas é aquela chave API com validade longa: ela pode ser enviada para um repositório de código, incluída nos scripts do frontend ou aparecer em uma captura de tela de depuração. Neste artigo, vamos explorar o conceito de janela de exposição de uma chave API e mostrar como passar de “evitar vazamentos” para “reduzir o tempo de uso após um vazamento”.
Este não é um guia genérico sobre segurança. Vamos começar com uma atualização recente no mecanismo de credenciais do GitHub e chegar a uma lista de verificação que desenvolvedores de aplicações de IA podem usar diretamente. Ao longo do texto, vamos distinguir os princípios gerais de segurança daquilo que depende dos recursos disponíveis na plataforma que você usa.
O que você vai aprender: ao terminar a leitura, você poderá estimar a duração da janela de exposição das chaves API da sua aplicação e saberá como reduzi-la em quatro frentes: armazenamento, escopo de uso, monitoramento e substituição.
O que é a janela de exposição de uma chave API: o exemplo dos tokens de curta duração do GitHub
Em 2 de novembro de 2026, o GitHub anunciou em seu registro de atualizações que, ao fazer login no GitHub Desktop 3.6.10 ou superior, contas elegíveis poderiam usar tokens de autenticação de curta duração, renovados automaticamente. A justificativa é direta: tokens de acesso de curta duração reduzem o tempo durante o qual um token vazado pode ser explorado. Ao mesmo tempo, o Desktop renova os tokens automaticamente nas solicitações à API do GitHub e nas operações Git, sem que o usuário precise fazer isso manualmente no dia a dia.
Há outros detalhes importantes nessa atualização. Ela está sendo disponibilizada gradualmente em github.com, incluindo o GitHub Enterprise Cloud, e ainda não está disponível para todos. O GitHub Enterprise Server também não está incluído. As sessões existentes continuam conectadas após a atualização, e os tokens atuais não são migrados automaticamente. Os tokens de curta duração são emitidos no momento do login, depois que a atualização chega à sua instalação. Em outras palavras, os tokens antigos de longa duração continuam existindo, e os benefícios de segurança só começam a aparecer depois que o usuário faz login novamente.
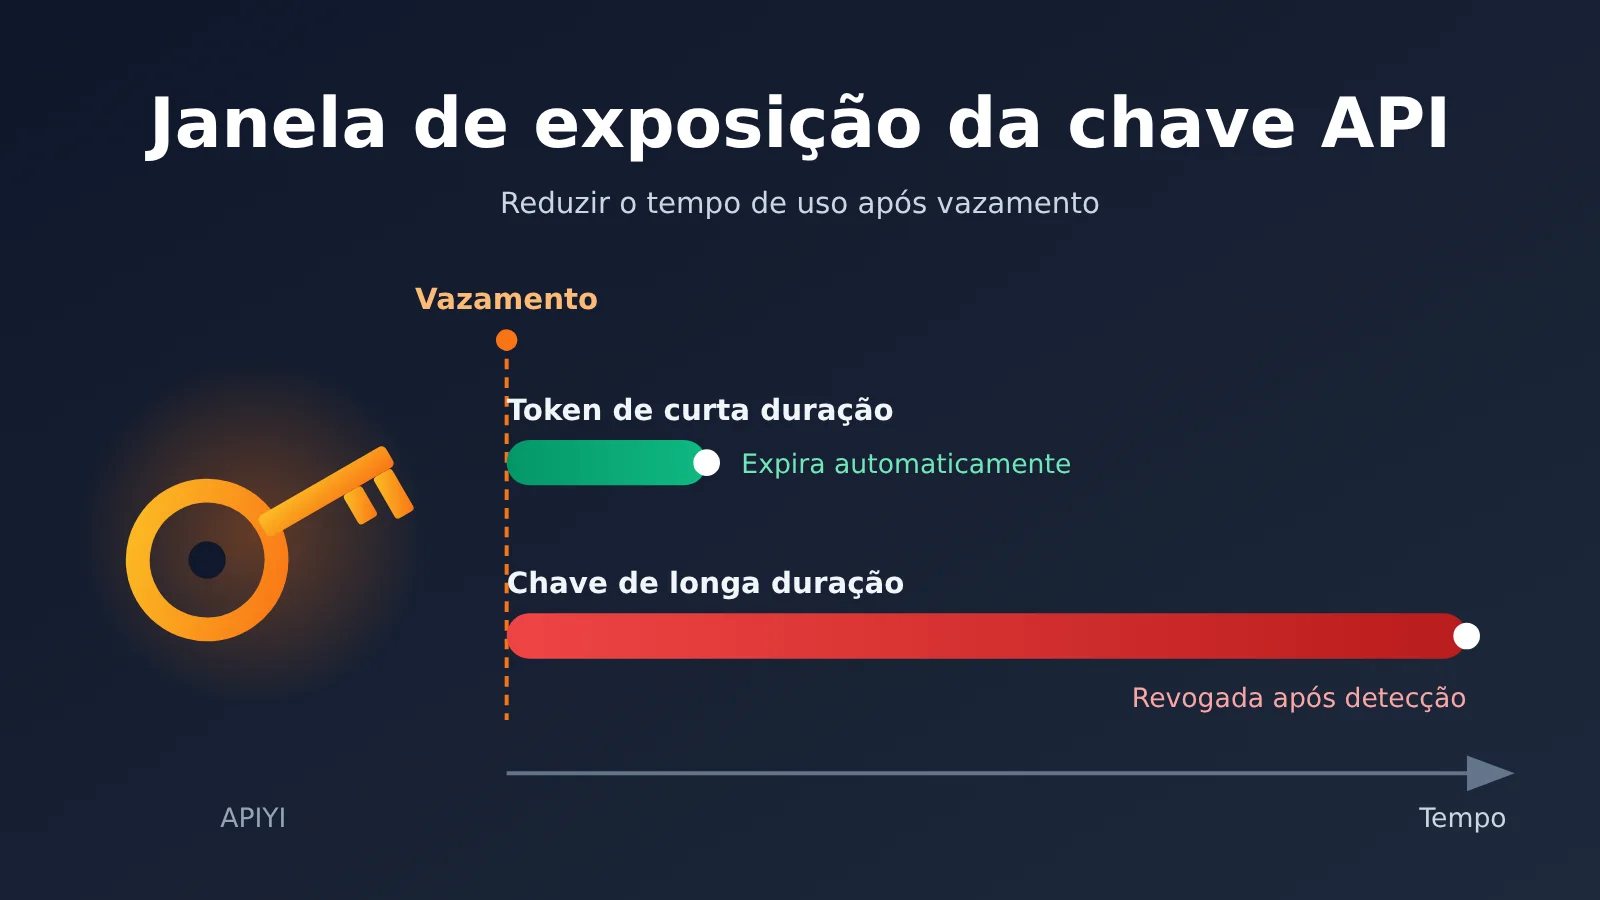
Isso traz à tona um princípio de segurança: é quase impossível evitar completamente o vazamento de credenciais, mas é possível definir por quanto tempo elas permanecem válidas depois de expostas. Chamamos de janela de exposição de uma chave API o período entre sua exposição e sua invalidação definitiva. Quanto maior essa janela, mais tempo um invasor tem para explorá-la e maiores podem ser os danos.
Diferenças entre a janela de exposição de uma chave API e o cenário do GitHub
Primeiro, vale esclarecer os limites dessa comparação. O token do GitHub Desktop é uma credencial de login do usuário, mantida pelo cliente e renovada automaticamente. Já a chave API de um Modelo de Linguagem Grande em uma aplicação de IA costuma ser uma credencial de servidor, mantida pelo backend por longos períodos. Em muitas plataformas, ela não expira automaticamente por padrão. Como os modelos de risco são diferentes, não dá para simplesmente aplicar a mesma solução de renovação automática aos dois casos.
| Aspecto | Token de curta duração do GitHub Desktop | Chave API no servidor de uma aplicação de IA |
|---|---|---|
| Tipo de credencial | Token de acesso emitido após o login do usuário | Chave gerada pela plataforma para uma conta ou projeto |
| Onde é armazenada | Cliente desktop | Backend da aplicação, pipelines de CI e ambientes de operação |
| Ciclo de vida | Curto, com renovação automática pelo cliente | Geralmente válido por longos períodos; o suporte à expiração depende da plataforma |
| Renovação | Automática e transparente para o usuário | Geralmente exige substituição manual e uma nova implantação |
| Duração do impacto após um vazamento | Limitada pela validade do token | Dura até que o vazamento seja descoberto e a chave revogada |
A última linha da tabela mostra o ponto central. Para uma chave API de servidor, se a plataforma não oferecer um mecanismo de expiração, a duração da janela de exposição depende quase inteiramente de quanto tempo você leva para descobrir o vazamento e substituir a chave.
Pontos principais sobre a janela de vazamento de uma chave API
Antes de começar o levantamento, vale adotar três critérios de avaliação. Eles ajudam a decidir onde concentrar seus esforços.
| Ponto | Explicação | Benefício |
|---|---|---|
| Janela = tempo de detecção + tempo de resposta | A janela de uma chave de longa duração não tem um limite natural | Mostra que é preciso melhorar tanto o monitoramento quanto a substituição das chaves |
| Superfície de exposição = o que pode ser acessado + quanto pode ser gasto | Quanto mais recursos uma chave puder acessar, maior será o prejuízo de um vazamento | Orienta a divisão das chaves por aplicação e por ambiente |
| Credenciais de curta duração precisam de renovação automática | Quanto menor a validade, maior a segurança, mas a renovação manual pode sobrecarregar a equipe | Segurança e eficiência precisam ser planejadas juntas |
| Os princípios são gerais, mas os recursos dependem da plataforma | Expiração, limites de uso e restrições de IP variam entre plataformas | Evita confundir suposições com proteções já existentes |
As quatro etapas da janela de vazamento de uma chave API
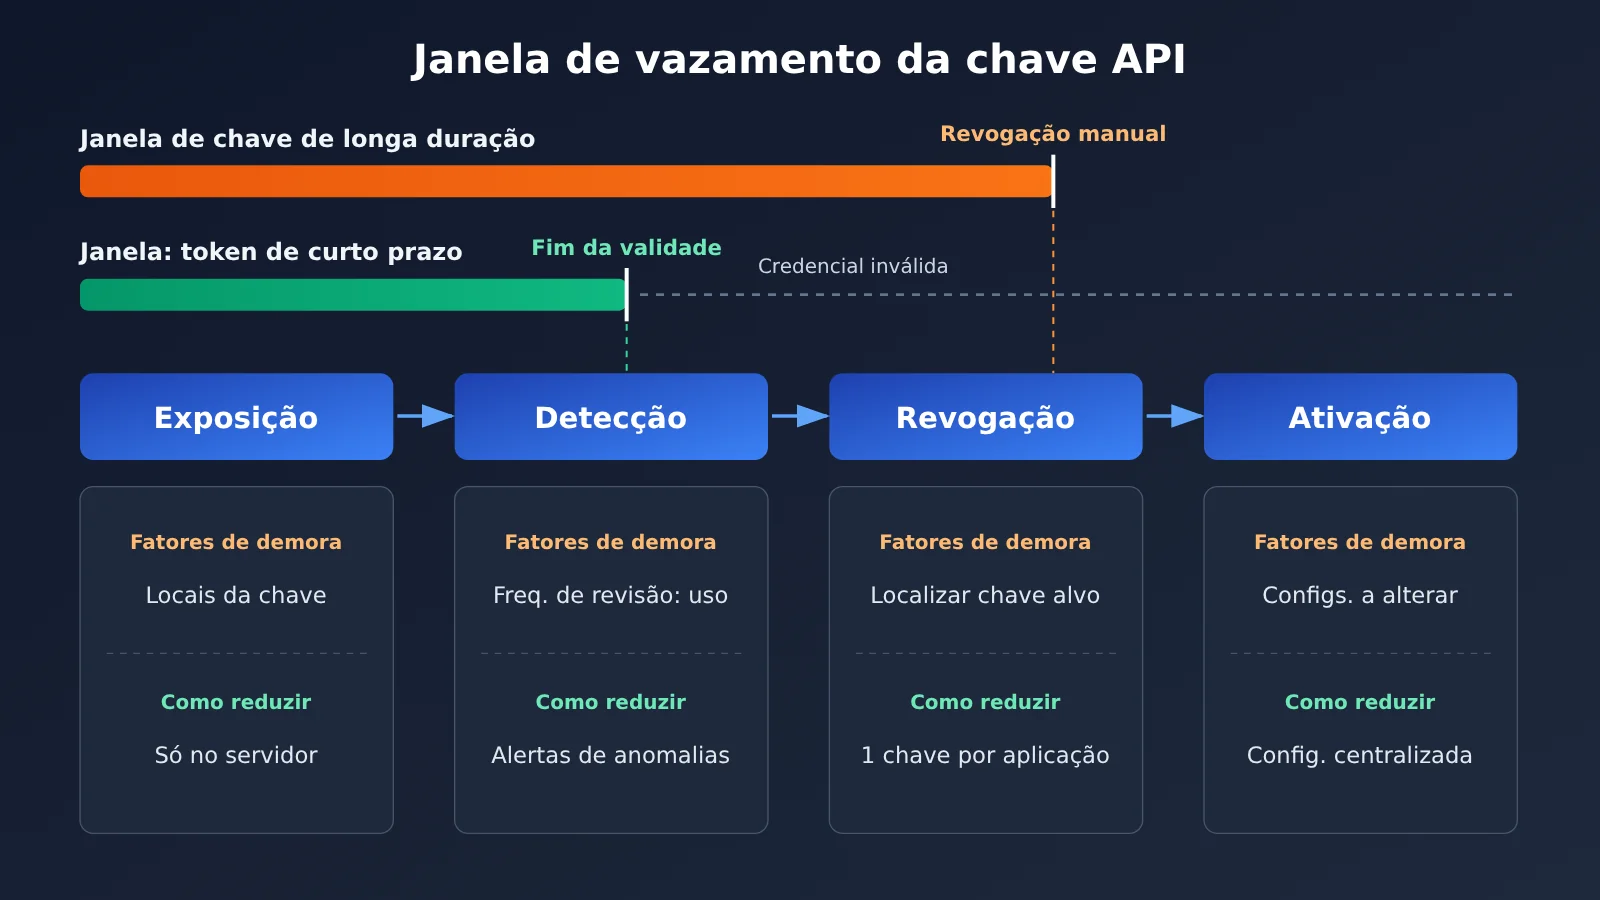
Um vazamento pode ser dividido em quatro etapas: a chave é exposta, a atividade anormal é detectada, a chave é revogada ou substituída e a nova chave entra em vigor em todos os serviços. Cada etapa tem seus próprios fatores de atraso, e qualquer demora prolonga toda a janela.
| Etapa | O tempo depende de | Como reduzir (princípios gerais) |
|---|---|---|
| Exposição | Em quantos lugares a chave aparece | Armazená-la apenas em variáveis de ambiente no servidor ou em um serviço de gerenciamento de segredos |
| Detecção | Se alguém acompanha o uso e as faturas | Consultar regularmente as estatísticas de uso e configurar alertas de anomalias |
| Revogação | Se é fácil identificar qual chave excluir | Usar uma chave por aplicação, com nomes claros e rastreáveis |
| Entrada em vigor | Quantas configurações precisam ser alteradas após a substituição | Centralizar o gerenciamento das configurações e manter um processo de substituição que possa ser testado |
Tokens de curta duração resolvem a etapa de “revogação”: mesmo que ninguém perceba o vazamento, a credencial expira automaticamente. Se a sua plataforma ainda não oferece uma opção de expiração, será preciso concentrar os esforços nas etapas de “detecção” e “entrada em vigor”, para que a resposta manual seja o mais rápida possível.
Por que uma chave unificada exige mais atenção à superfície de exposição
Cada vez mais equipes usam plataformas agregadoras para invocar Modelos de Linguagem Grandes. Na APIYI, por exemplo, uma única chave API dá acesso a todos os modelos da plataforma, o que facilita bastante o desenvolvimento e a troca de modelos. Mas, do ponto de vista da segurança, isso também significa que, se a chave vazar, o invasor poderá invocar não apenas o modelo que você usa, mas todos os modelos disponíveis, inclusive os mais caros.
Por isso, ao usar uma interface unificada, é ainda mais importante planejar de antemão “o que a chave pode fazer” do que se preocupar apenas com a possibilidade de vazamento. Uma boa prática é não deixar uma única chave assumir todas as funções: use chaves separadas para produção, testes, ferramentas internas e colaboração com terceiros. Assim, se algo der errado, o impacto fica restrito a uma dessas áreas. A APIYI permite gerenciar chaves API (tokens) pelo painel, então você pode planejar sua distribuição por finalidade antes de colocar a aplicação em produção, em vez de esperar um incidente para separá-las.
Como reduzir a janela de exposição de uma chave API: 6 ações antes do lançamento
As 6 ações abaixo seguem a ordem “conter o vazamento, monitorar e testar a resposta”. Elas não dependem de recursos avançados de uma plataforma específica, e a maioria das equipes consegue concluir a primeira revisão em uma tarde.
Ação 1: confirme que a chave API está apenas no servidor
A forma mais comum e também mais grave de vazamento é incluir a chave diretamente em scripts executados no navegador ou no pacote de instalação de um aplicativo móvel. Tudo o que chega ao dispositivo do usuário deve ser considerado público: empacotar e comprimir o código não oferece proteção.
- Verifique se os arquivos gerados no build do frontend contêm strings longas que pareçam chaves
- Quando o frontend chamar um Modelo de Linguagem Grande, encaminhe sempre a chamada pelo seu próprio backend
- No backend, leia a chave de uma variável de ambiente (como
LLM_API_KEY) ou de um serviço de gerenciamento de segredos, sem incluí-la no código-fonte
Ação 2: proteja os repositórios de código e os logs
A segunda maior fonte de vazamentos são os repositórios de código e os logs. Chaves inseridas diretamente no código durante a depuração, arquivos .env enviados por engano ao repositório e logs que exibem cabeçalhos completos de requisições podem acabar expostos.
- Exclua o
.enve outros arquivos de configuração locais no.gitignore - Ative a verificação de chaves oferecida pela plataforma de hospedagem de código (consulte a documentação para conhecer os recursos disponíveis)
- Antes de gerar logs, mascare campos como
Authorization, mantendo apenas os últimos caracteres para facilitar a investigação de problemas
Ação 3: separe as chaves API por aplicação e ambiente
A separação reduz a exposição e deixa claro qual chave precisa ser revogada. Uma boa regra de nomenclatura é “nome da aplicação-ambiente-finalidade”, como chatbot-prod-backend e chatbot-staging-ci.
Ao criar tokens no console da APIYI, use essa regra para nomeá-los e acompanhe as estatísticas de uso de cada um. Assim, se um token apresentar uso fora do normal, você poderá identificar rapidamente a aplicação e o ambiente onde está o problema.
Ação 4: crie um mecanismo para detectar anomalias no uso e na cobrança
Para chaves que não expiram automaticamente, o tempo até a descoberta costuma ser a parte mais longa do período de exposição. Muitos vazamentos não são detectados por ferramentas de segurança: só são percebidos quando a fatura chega no fim do mês.
- Confira as tendências de uso e custos diariamente ou semanalmente, em vez de olhar apenas a fatura no fim do mês
- Fique atento a picos de chamadas fora do horário de trabalho e a registros de invocação de modelos desconhecidos
- Se a plataforma permitir definir limites de gastos ou alertas, ative esses recursos; caso contrário, implemente a contagem de chamadas e um mecanismo de interrupção no seu próprio backend
O console da APIYI oferece estatísticas de uso e consulta de faturas. Inclua essa verificação na rotina de acompanhamento após o lançamento para identificar anomalias em algumas horas, e não semanas depois.
Ação 5: crie seus próprios “tokens de curta duração” na camada de aplicação
Mesmo que a chave API da plataforma de origem tenha validade longa, você pode usar a abordagem do GitHub no seu próprio sistema. Funciona assim: a chave de longa duração fica apenas no backend, que emite seus próprios tokens de sessão de curta duração para o frontend ou serviços dependentes e os renova automaticamente antes de expirarem.
Assim, mesmo que o dispositivo de um usuário ou um serviço dependente seja comprometido, o que vazará será apenas um token de sessão que expira rapidamente, e não a chave da plataforma de origem capaz de invocar todos os modelos. Essa é a essência da mensagem do GitHub Desktop: reduzir o tempo de uso de uma credencial vazada e, ao mesmo tempo, tirar a renovação do fluxo de trabalho diário.
Ação 6: simule uma troca completa de chave
Muitas equipes só descobrem quando ocorre um vazamento que precisam trocar a chave em cinco ou seis lugares e coordenar várias implantações. Antes de colocar o sistema em produção, vale fazer uma simulação completa: criar um novo token, atualizar todas as configurações, confirmar que o serviço funciona, excluir o token antigo e registrar quanto tempo levou todo o processo.
Esse tempo corresponde à duração real da etapa de “efetivação”. Se a plataforma permitir várias chaves válidas ao mesmo tempo, você pode ativar a nova antes de revogar a antiga, fazendo a troca sem interrupção. Caso contrário, será preciso reservar uma breve janela de manutenção.
| Item de verificação | Sinal de risco | Prática recomendada |
|---|---|---|
| Local de armazenamento | Chave no código do frontend ou no pacote de instalação | Encaminhar as requisições pelo backend, sem expor a chave ao frontend |
| Repositório e logs | Chaves no histórico de commits ou logs que registram cabeçalhos completos de requisições | Trocar a chave imediatamente e adicionar regras de exclusão e mascaramento |
| Granularidade das chaves | Uma única chave compartilhada por todos os ambientes | Separar e padronizar os nomes por aplicação, ambiente e finalidade |
| Mecanismo de detecção | Consultar a fatura apenas no fim do mês | Revisar as estatísticas de uso regularmente e configurar alertas |
| Credenciais do frontend | Envio direto da chave do provedor ao frontend | Criar tokens de sessão de curta duração e renová-los automaticamente |
| Processo de troca | Nunca ter feito uma simulação e não saber onde fazer alterações | Simular a troca e registrar o tempo e as etapas |
🚀 Por onde começar: se você usa a APIYI apiyi.com para acessar vários modelos, aproveite o período antes da entrada em produção para reorganizar os tokens por aplicação e ambiente. Inclua também a página de estatísticas de uso na checklist de verificação diária da equipe. É uma medida de baixo custo e resultado rápido.
Janela de exposição de uma chave API: limites entre princípios gerais e recursos da plataforma
Um dos erros mais comuns ao criar um plano de segurança é presumir que um recurso existe só porque deveria existir. A tabela abaixo ajuda a distinguir o que você pode fazer imediatamente do que depende dos recursos da plataforma.
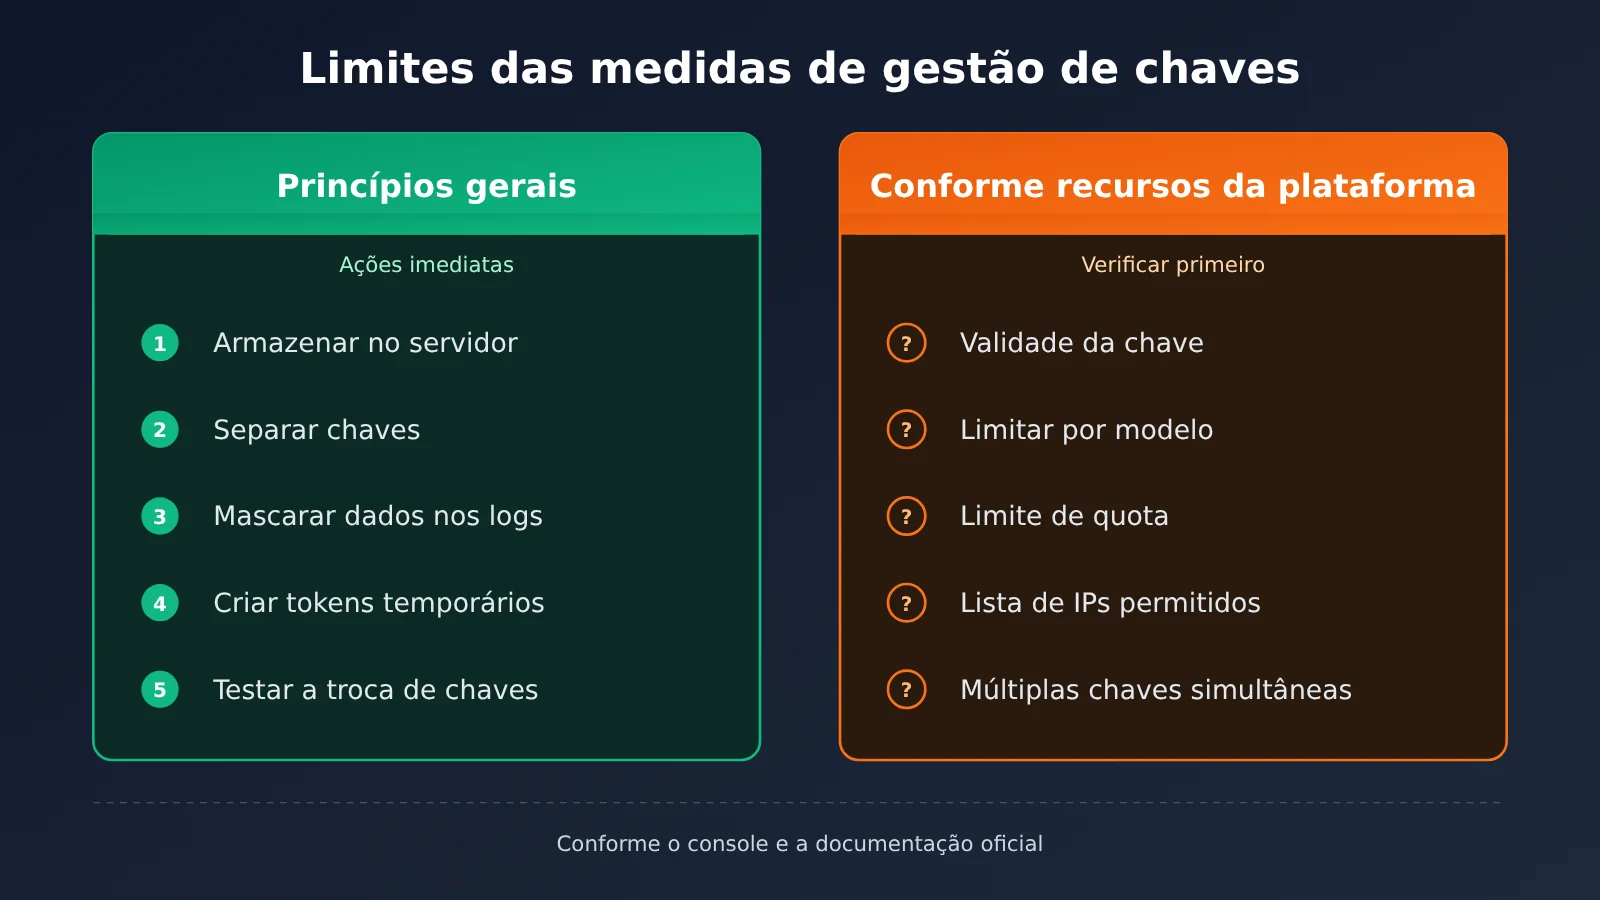
| Medida | Tipo | Descrição |
|---|---|---|
| Armazenar chaves somente no servidor | Princípio geral | Deve ser feito em qualquer cenário, independentemente da plataforma |
| Separar chaves por aplicação e ambiente | Princípio geral | Depende de a plataforma permitir a criação de várias chaves |
| Anonizar logs e verificar repositórios | Princípio geral | Depende da sua própria infraestrutura de engenharia |
| Usar tokens de curta duração na camada de aplicação | Princípio geral | Implementado no seu backend, sem depender do provedor |
| Definir a validade da chave | Depende da plataforma | Consulte o console ou o suporte da plataforma |
| Restringir por modelo ou limite de uso | Depende da plataforma | Se não houver suporte, faça a restrição no seu backend |
| Criar uma lista de IPs permitidos | Depende da plataforma | Se não houver suporte, use um gateway com IP de saída fixo para controlar o acesso indiretamente |
Se a sua plataforma ainda não oferece os recursos da segunda categoria, não precisa se preocupar. As medidas da primeira já bloqueiam a maioria dos caminhos de vazamento e reduzem bastante o tempo necessário para detectar e resolver o problema. Para confirmar recursos específicos antes de entrar em produção, consulte o console da APIYI ou entre em contato com o suporte da plataforma.
Perguntas frequentes (FAQ)
Q1: O que é a janela de exposição de uma chave API?
É o período entre a exposição da chave e sua invalidação completa. Para uma chave de longa duração, essa janela corresponde ao tempo até a descoberta do vazamento mais o tempo necessário para concluir a troca, sem um limite máximo definido. A vantagem dos tokens de curta duração é justamente estabelecer um limite máximo para essa janela.
Q2: Qual é a diferença entre os tokens de curta duração do GitHub Desktop e as chaves API de Modelos de Linguagem Grande?
Os tokens de curta duração do GitHub Desktop são credenciais de acesso emitidas após o login e renovadas automaticamente pelo cliente. As chaves API de Modelos de Linguagem Grande geralmente são mantidas no servidor por longos períodos, e a possibilidade de definir uma expiração depende da plataforma. O princípio de reduzir a vida útil das credenciais vale para ambos, mas a implementação não pode ser simplesmente copiada de um para o outro.
Q3: Quando é possível usar os tokens de curta duração do GitHub Desktop?
Segundo o registro de atualizações publicado pelo GitHub em 2 de novembro de 2026, é necessário usar o GitHub Desktop 3.6.10 ou uma versão mais recente, e o recurso está disponível apenas para contas qualificadas. Ele está sendo disponibilizado gradualmente no github.com e no GitHub Enterprise Cloud, mas não no GitHub Enterprise Server. Os tokens existentes não serão migrados automaticamente.
Q4: Se uma única chave pode invocar todos os modelos, quais cuidados de segurança são importantes?
Uma chave unificada traz praticidade, mas também amplia a superfície de exposição: se ela vazar, um invasor poderá invocar qualquer modelo disponível. É recomendável criar chaves separadas por aplicação e ambiente e verificar o uso regularmente. Em plataformas de interface unificada como a APIYI, você pode gerenciar vários tokens no console e usar as estatísticas de uso para identificar a origem de atividades suspeitas.
Q5: Qual é o primeiro passo se eu suspeitar que uma chave API vazou?
Primeiro, crie uma nova chave e atualize o serviço para usá-la. Depois de confirmar que tudo está funcionando, revogue imediatamente a chave antiga e investigue a origem do vazamento, por exemplo, no histórico de commits, nos logs e nos arquivos gerados para o frontend. Se você usa a APIYI para invocar modelos, pode criar e excluir tokens no console e consultar as estatísticas de uso e as cobranças para avaliar as chamadas feitas durante o período de exposição.
Q6: Se a plataforma não oferece expiração de chaves, ainda é possível reduzir a janela de exposição?
Sim. Uma opção é emitir tokens de sessão de curta duração no seu próprio backend, para que a chave do provedor permaneça no servidor. Outra é acelerar a detecção e a resposta, incluindo verificações regulares de uso e testes antecipados do processo de troca. Essas medidas não dependem de recursos da plataforma e podem ser adotadas imediatamente.
Q7: Os tokens de curta duração tornam o desenvolvimento e a operação mais trabalhosos?
Se a renovação precisar ser manual, sim. A abordagem do GitHub Desktop é um bom exemplo: o token é renovado automaticamente em segundo plano, sem que o usuário perceba. Ao implementar tokens de curta duração no seu próprio sistema, também vale automatizar a renovação. Caso contrário, a equipe pode acabar voltando às credenciais de longa duração por conveniência.
Principais pontos sobre a janela de exposição de uma chave API
- A janela de exposição pode ser controlada: é difícil eliminar os vazamentos, mas é possível reduzir o tempo durante o qual uma chave vazada pode ser usada.
- A janela tem quatro etapas: exposição, descoberta, revogação e entrada em vigor. A demora em qualquer uma delas pode ampliar os prejuízos.
- Chaves unificadas exigem mais atenção à superfície de exposição: quando uma chave dá acesso a todos os modelos, separar e monitorar as chaves se torna ainda mais importante.
- Tokens de curta duração precisam de renovação automática: reduzir o prazo de validade sem automatizar a renovação dificulta a adoção contínua pela equipe.
- Princípios e recursos são coisas diferentes: funcionalidades como expiração, limites de uso e restrição por IP dependem do que a plataforma oferece.
- Comece pelo inventário: no console da APIYI, planeje os tokens por aplicativo e ambiente e inclua as estatísticas de uso nas verificações de rotina.
Resumo
Os principais pontos sobre a janela de exposição de uma chave API são:
- Mude a abordagem: em vez de focar apenas em evitar vazamentos, reduza o tempo de uso da chave após um vazamento. Essa é a lógica por trás da adoção de tokens de curta duração com renovação automática pelo GitHub Desktop.
- Atue nas duas frentes: quando chaves de longa duração no servidor não expiram automaticamente, reduza a janela acelerando a descoberta de vazamentos e simplificando a troca das chaves.
- Controle a superfície de exposição: em uma interface unificada, separe as chaves por aplicativo e ambiente para limitar o impacto de cada vazamento.
Reservar uma tarde antes de entrar em produção para concluir as 6 verificações deste artigo dá muito menos trabalho do que investigar a fatura depois. Se você usa a APIYI apiyi.com para acessar vários Modelos de Linguagem Grande, vale abrir o console agora, verificar a distribuição dos tokens e as estatísticas de uso e incluir a gestão de chaves como item obrigatório na lista de verificação antes de entrar em produção.
📚 Referências
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens: anúncio oficial da introdução de tokens de curta duração com renovação automática no GitHub Desktop
- Link:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Detalhes: contém informações oficiais sobre versões compatíveis, abrangência da atualização e regras de migração dos tokens existentes. É a fonte dos fatos apresentados na introdução deste artigo.
Autor: equipe técnica da APIYI
Dúvidas técnicas: para saber mais sobre recursos específicos, como gerenciamento de tokens e estatísticas de uso, acesse o site oficial da APIYI em apiyi.com e entre em contato conosco.