Setelah terbiasa menggunakan claude --dangerously-skip-permissions di Claude Code, saat beralih ke CLI Codex dari OpenAI, pertanyaan pertama yang sering muncul adalah: apa nama opsi untuk langsung bekerja tanpa persetujuan di Codex? Jawabannya: codex –yolo. Bentuk lengkapnya adalah codex --dangerously-bypass-approvals-and-sandbox.
Ini bukan artikel singkat yang hanya memberikan satu perintah untuk dijadikan contekan. Kita akan membahas batas izin, skenario penggunaan, dan praktik keamanan untuk ketiga cara menjalankan Codex. Kami juga akan menjelaskan cara mengakses model melalui APIYI apiyi.com.
Manfaat utama: Setelah membaca artikel ini, kamu bisa memilih parameter yang tepat untuk lingkungan pengembanganmu—lebih jarang mengeklik “Konfirmasi”, tanpa membiarkan AI melakukan hal yang seharusnya tidak diizinkan.
Poin utama Codex CLI –yolo
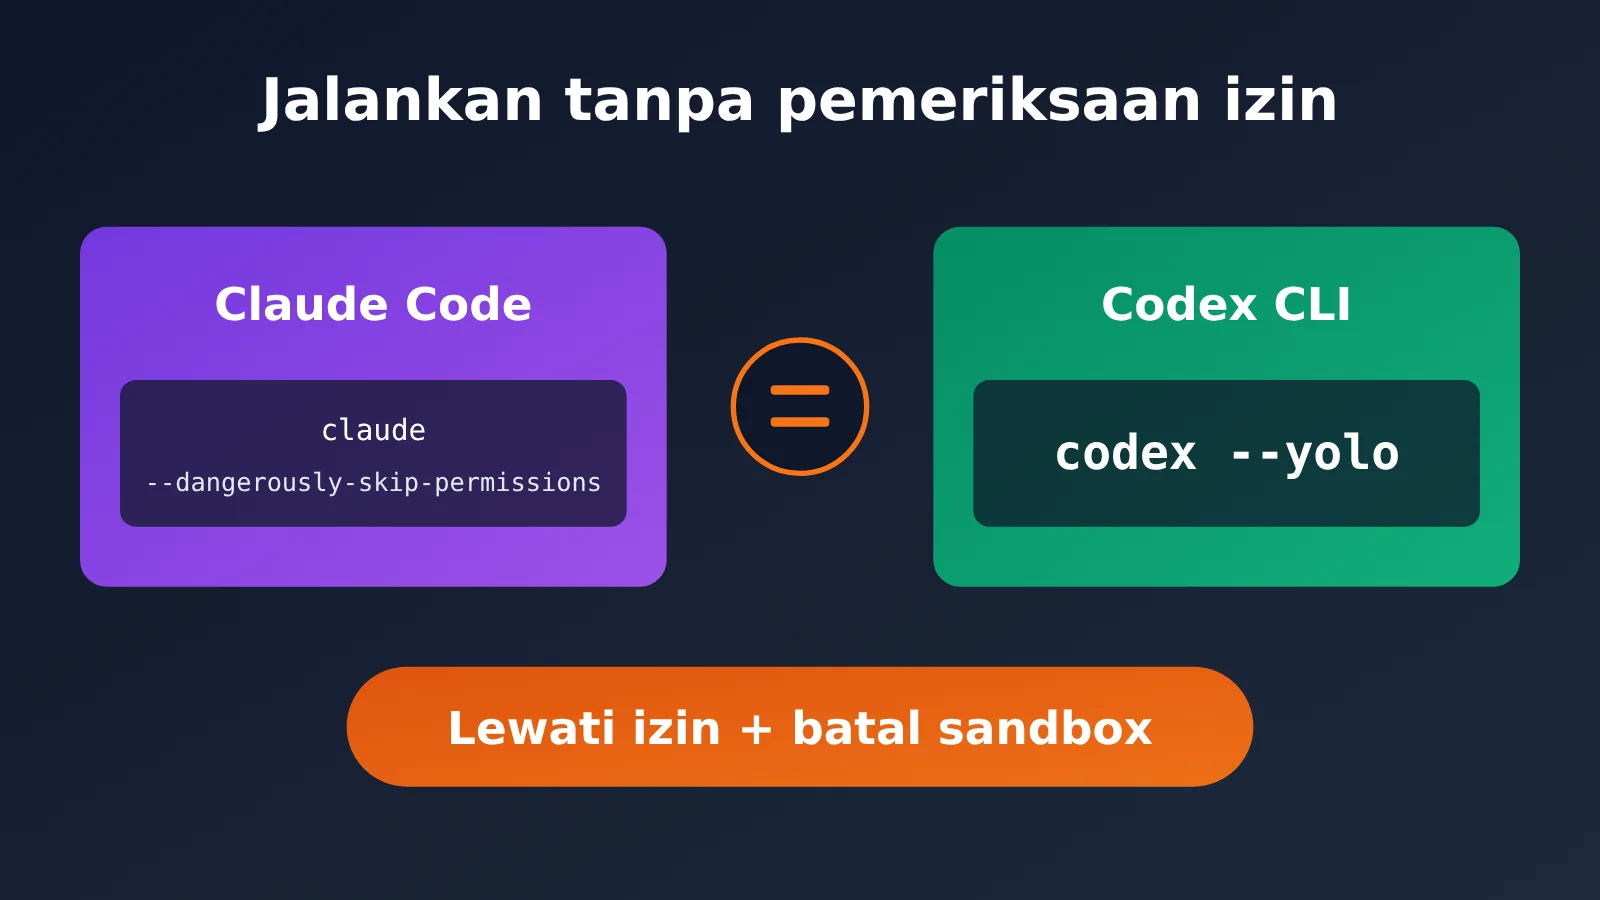
Lihat tabel perbandingan berikut untuk mengetahui perintah yang memberikan akses penuh di kedua alat:
| Aspek perbandingan | Claude Code | Codex CLI |
|---|---|---|
| Parameter lengkap | claude --dangerously-skip-permissions |
codex --dangerously-bypass-approvals-and-sandbox |
| Bentuk singkat | Tidak ada | codex --yolo |
| Dampak | Melewati konfirmasi izin dan langsung menjalankan perintah | Melewati persetujuan operasi dan menghapus batasan sandbox |
| Tingkat risiko | Tinggi, disarankan untuk digunakan di lingkungan tepercaya | Tinggi, disarankan untuk digunakan di lingkungan tepercaya |
Penjelasan parameter lengkap dan bentuk singkat Codex CLI
codex --dangerously-bypass-approvals-and-sandbox dan codex --yolo memiliki dampak yang sama persis. Opsi kedua hanya merupakan bentuk singkat dari opsi pertama. Setelah diaktifkan, Codex tidak lagi meminta persetujuan langkah demi langkah dan tidak lagi dibatasi oleh sandbox. Codex dapat langsung menjalankan perintah, mengubah file, dan mengakses jaringan.
Perhatikan dua kata kunci dalam nama parameter tersebut. “Approvals” berarti persetujuan—apakah Codex perlu bertanya sebelum menjalankan setiap perintah. “Sandbox” berarti sandbox—cakupan file yang dapat diakses Codex dan kemampuan jaringannya. Nama parameter lengkap mencantumkan keduanya, yang menandakan bahwa opsi ini membuka dua lapis perlindungan, bukan hanya satu.
Hubungannya dengan Claude Code bisa dipahami seperti ini: --dangerously-skip-permissions di Claude Code terutama meniadakan konfirmasi, sedangkan --yolo di Codex juga meniadakan sandbox. Jadi, opsi Codex ini memberikan keleluasaan yang lebih besar daripada yang mungkin terlihat dari namanya.
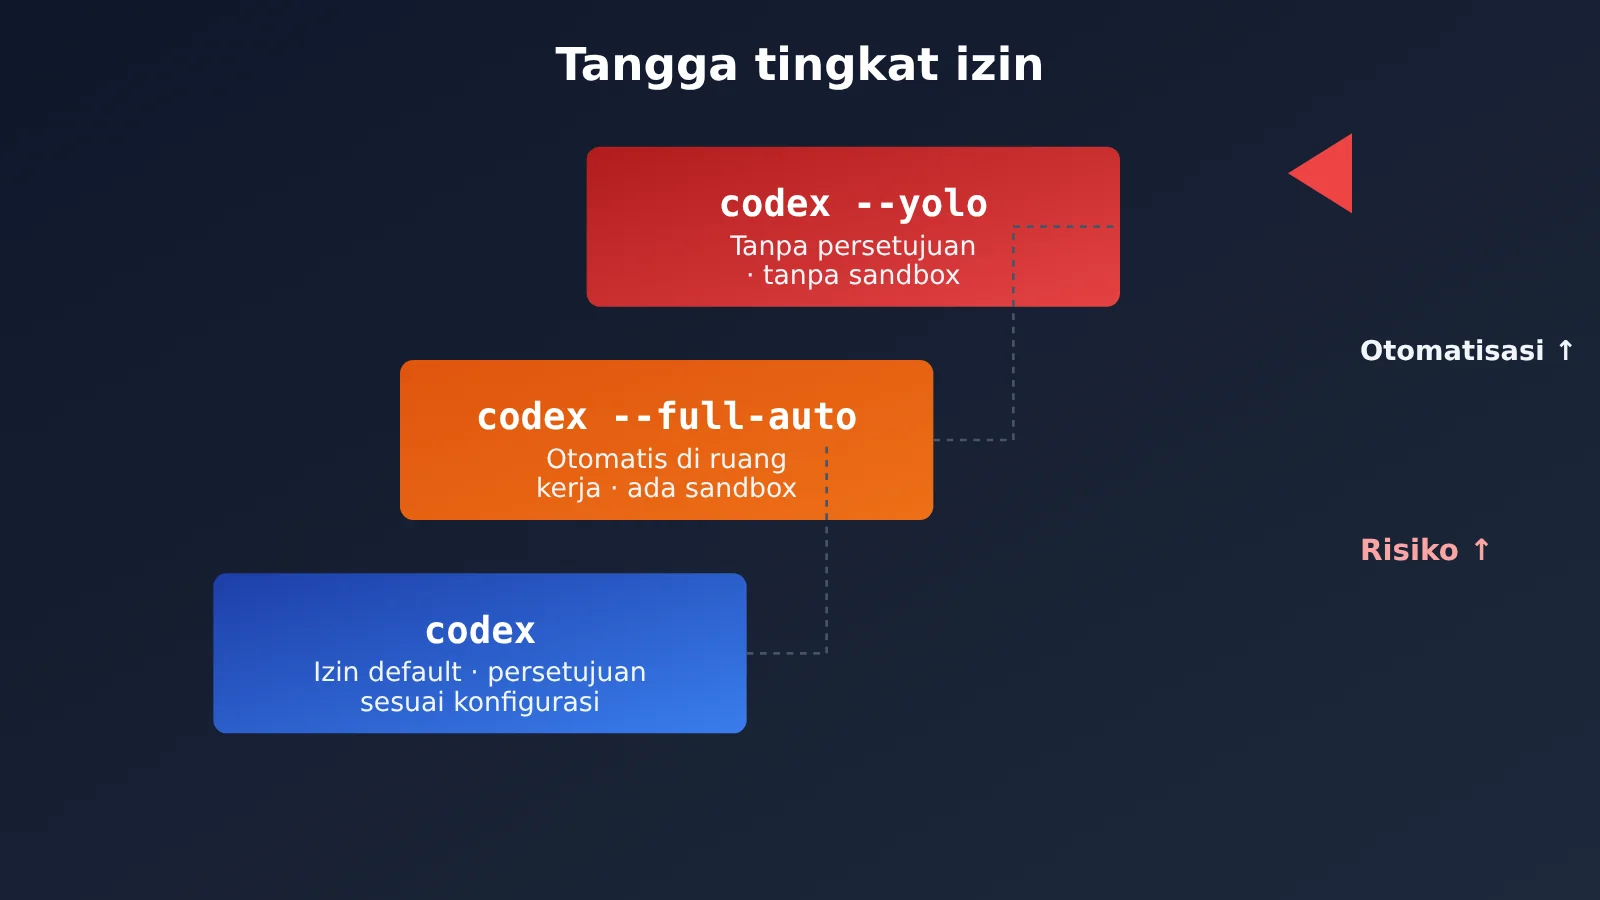
Perbandingan 3 Cara Menjalankan Codex dari Baris Perintah
Tiga cara berikut adalah yang paling sering digunakan untuk menjalankan Codex sehari-hari. Perbedaannya berpusat pada dua hal: apakah perlu persetujuan dan apakah sandbox tetap aktif.
| Perintah | Keterangan izin | Perlu persetujuan? | Batasan sandbox |
|---|---|---|---|
codex |
Izin default, persetujuan mengikuti konfigurasi | Bergantung pada konfigurasi | Tetap aktif |
codex --full-auto |
Menjalankan tindakan di dalam ruang kerja secara otomatis | Tidak perlu konfirmasi satu per satu di dalam ruang kerja | Tetap aktif |
codex --yolo |
Izin dibuka sepenuhnya | Tidak perlu | Dinonaktifkan |
codex adalah cara yang paling berhati-hati. Cocok saat pertama kali menjelajahi proyek yang belum dikenal atau ketika Anda ingin memeriksa setiap langkah sendiri. codex --full-auto berada di tengah-tengah: tindakan di dalam ruang kerja dapat dijalankan secara otomatis, tetapi tetap dibatasi oleh sandbox. Cara ini paling sesuai jika Anda ingin “membiarkan AI bekerja sendiri, tetapi tidak keluar dari direktori proyek”. Sementara itu, codex --yolo membuka semua batasan. Opsi ini cocok jika lingkungannya sudah cukup terisolasi dan risiko kesalahan rendah.
Jika Anda ingin tugas dijalankan secara otomatis seperti di Claude Code, tetapi belum ingin menonaktifkan sandbox, sebaiknya mulai dengan codex --full-auto. Setelah tugas terbukti berjalan stabil dan lingkungannya tepercaya, barulah pertimbangkan --yolo.
Selain itu, kebijakan persetujuan dan mode sandbox Codex bisa diatur secara terpisah. Anda tidak perlu langsung membuka kedua lapisan perlindungan sekaligus. Untuk pilihan nilai yang tersedia, lihat keluaran codex --help di komputer Anda dan dokumentasi konfigurasi resmi. Opsi yang tersedia mungkin berbeda antarversi.
Cara menggunakan Codex –yolo dengan cepat
Contoh memulai dengan singkat
Buka direktori proyek di terminal, lalu jalankan:
# Penulisan lengkap
codex --dangerously-bypass-approvals-and-sandbox

# Bentuk singkat yang setara
codex --yolo
Jika Anda sering beralih di antara berbagai mode, tambahkan dua alias ke file konfigurasi shell agar tidak perlu mengetiknya setiap kali:
# Tambahkan ke ~/.zshrc atau ~/.bashrc
alias cx="codex"
alias cxa="codex --full-auto"
alias cxy="codex --yolo"
Nama alias bisa Anda ganti sesuai kebutuhan. Sebaiknya buat alias untuk --yolo cukup “mencolok” agar mengingatkan bahwa Anda sedang menggunakan mode dengan akses penuh.
Cara mengonfigurasi model melalui APIYI
Codex mendukung penyedia model kustom. Jika Anda ingin memakai satu kunci API untuk mengakses berbagai model, Anda bisa menghubungkannya melalui antarmuka yang kompatibel dengan OpenAI dari APIYI apiyi.com. Alamat antarmukanya adalah https://api.apiyi.com/v1.
Berikut contoh konfigurasi untuk ~/.codex/config.toml:
# Contoh penyedia model kustom. Sesuaikan nama field dengan dokumentasi konfigurasi resmi untuk versi Codex yang Anda gunakan
[model_providers.apiyi]
name = "APIYI"
base_url = "https://api.apiyi.com/v1"  # Gunakan antarmuka terpadu APIYI
env_key = "APIYI_API_KEY"
Setelah konfigurasi selesai, simpan kunci API ke variabel lingkungan APIYI_API_KEY, lalu atur penyedia default menjadi apiyi di konfigurasi. Nama field dan cara penulisannya mungkin berbeda di setiap versi, jadi sebaiknya periksa kembali dokumentasi konfigurasi resmi sebelum mulai.
Lihat kode lengkap untuk memeriksa koneksi APIYI dengan Python
Sebelum mengubah konfigurasi Codex, Anda bisa menjalankan skrip kecil untuk memastikan kunci dan alamat antarmuka berfungsi. Dengan begitu, Anda tidak perlu menyelidiki “kesalahan konfigurasi” dan “perilaku Codex yang tidak normal” secara bersamaan:
import os
import openai
from typing import Optional


def check_connection(
    prompt: str = "回复 OK 即可",
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
) -> str:
    """
    Gunakan permintaan sederhana untuk memeriksa apakah kunci API dan base_url berfungsi

    Args:
        prompt: Input pengguna
        model: Nama model
        system_prompt: Petunjuk sistem opsional

    Returns:
        Isi respons model atau pesan kesalahan
    """
    client = openai.OpenAI(
        api_key=os.environ.get("APIYI_API_KEY", "YOUR_API_KEY"),
        base_url="https://api.apiyi.com/v1",  # Antarmuka terpadu APIYI
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": system_prompt})
    messages.append({"role": "user", "content": prompt})

    try:
        response = client.chat.completions.create(
            model=model,
            messages=messages,
            max_tokens=50,
        )
        return response.choices[0].message.content
    except Exception as e:
        return f"Error: {str(e)}"


if __name__ == "__main__":
    print(check_connection())
Saran: Dapatkan kuota uji coba gratis melalui APIYI apiyi.com, lalu uji
codex --full-autoterlebih dahulu pada proyek kecil sebelum memutuskan apakah Anda perlu menggunakan--yolo. Satu kunci API bisa digunakan untuk mengakses berbagai model populer, seperti OpenAI, Claude, dan Gemini, sehingga Anda bisa membandingkan kinerja setiap model dalam menjalankan tugas secara otomatis.
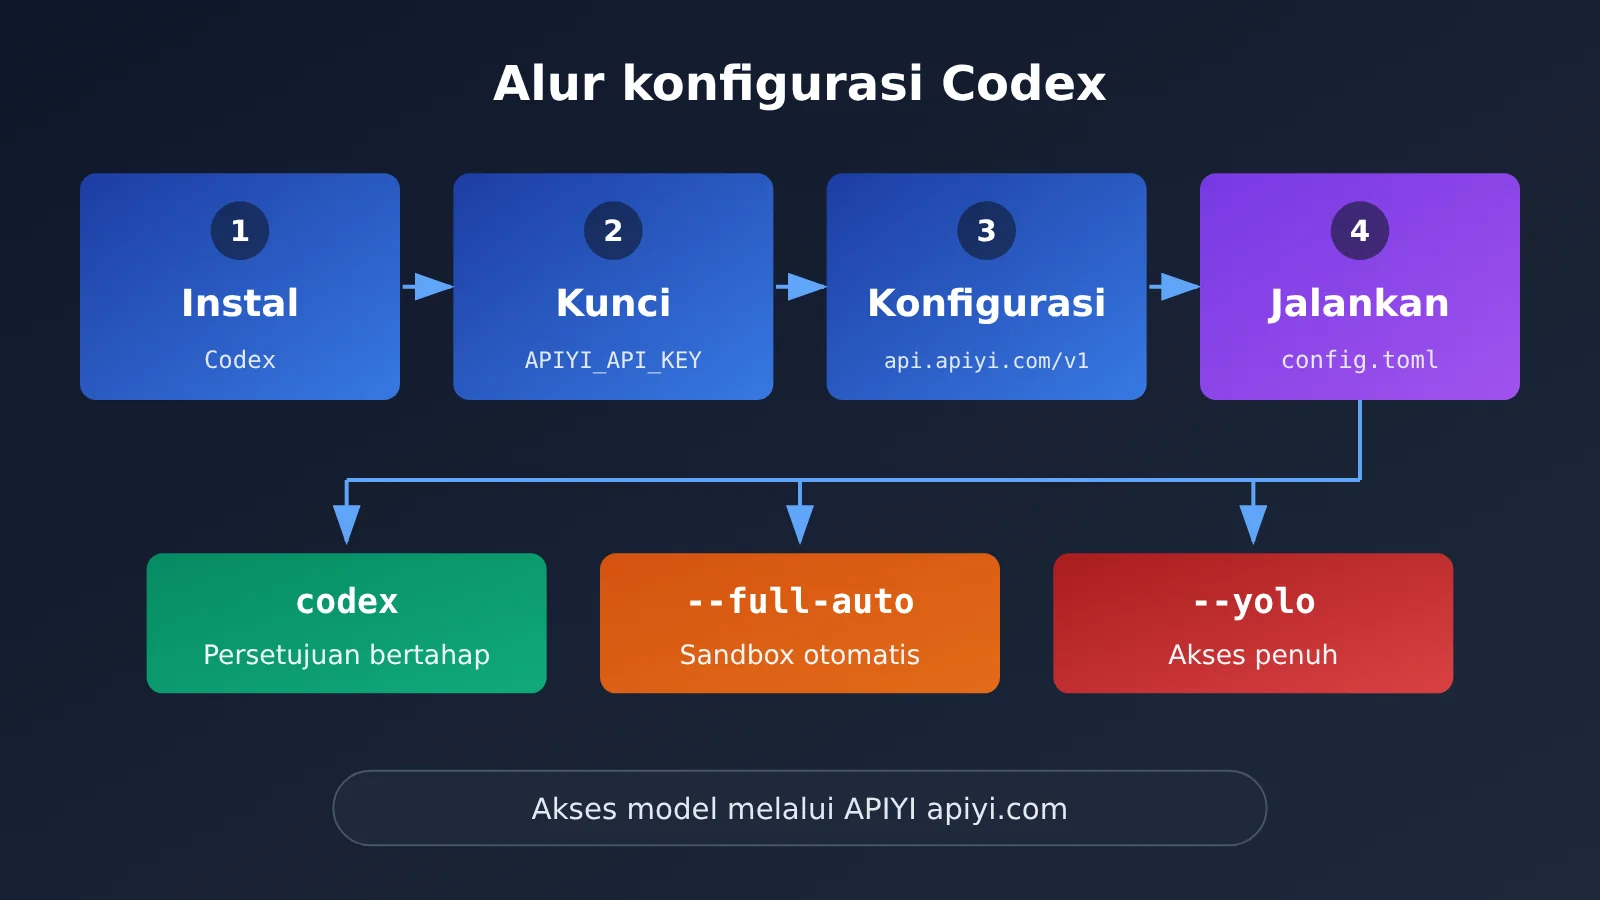
Kapan Menggunakan Codex –yolo: Memilih Skenario
Cara menjalankan yang tepat bergantung pada tiga hal: apakah lingkungannya tepercaya, apakah perubahan bisa dibatalkan, dan apakah tugasnya perlu terhubung ke internet. Berikut rekomendasi untuk beberapa skenario umum:
| Skenario | Cara menjalankan yang disarankan | Alasan |
|---|---|---|
| Pertama kali membuka proyek yang belum dikenal | codex |
Lihat dulu apa yang akan dilakukan Codex, lalu berikan izin secara bertahap |
| Mengembangkan proyek sendiri di Mac lokal | codex --full-auto |
Tugas di dalam ruang kerja berjalan otomatis, sementara sandbox tetap aktif—menyeimbangkan efisiensi dan keamanan |
| Tugas massal di container atau mesin virtual sekali pakai | codex --yolo |
Lingkungannya bisa dibuang, jadi risikonya lebih rendah saat izin dibuka |
| Direktori yang berisi kredensial produksi atau koneksi database | codex |
Jangan biarkan otomatisasi menyentuh sumber daya yang perubahannya tidak bisa dibatalkan |
| Proyek eksperimental yang perlu sering terhubung ke internet untuk memasang dependensi | codex --yolo (di lingkungan tepercaya) |
Setelah sandbox dinonaktifkan, akses internet tersedia langsung sehingga hambatan berkurang |
Logika di balik tabel ini sederhana: keunggulan --yolo adalah “tidak terputus”, tetapi konsekuensinya adalah “tanpa jaring pengaman”. Karena itu, makin mudah suatu lingkungan dipulihkan atau dibuang, makin cocok untuk menggunakan opsi ini. Sebaliknya, jika direktori berisi kredensial asli dan sumber daya online, sebaiknya tetap gunakan persetujuan atau sandbox.
Checklist Penggunaan Codex –yolo dengan Aman
Karena persetujuan dan sandbox dinonaktifkan, Codex bisa melakukan hal yang sama seperti saat Anda mengetik perintah di terminal: menghapus file, mengubah konfigurasi, dan mengirim permintaan jaringan tanpa dibatasi. Karena itu, ada baiknya melakukan beberapa langkah perlindungan sebelum dan sesudah menggunakannya:
| Titik risiko | Kemungkinan dampak | Saran pencegahan |
|---|---|---|
| File terhapus atau diubah tanpa sengaja | Kode proyek hilang | Buat commit Git sebelum mulai agar perubahan bisa dibatalkan kapan saja |
| Mengakses kredensial sensitif | Kunci dibaca atau dikirim ke pihak lain | Jangan jalankan Codex di direktori yang berisi kunci, atau bersihkan variabel lingkungan terlebih dahulu |
| Menjalankan skrip yang tidak dikenal | Dependensi berbahaya terpasang | Gunakan hanya di proyek tepercaya dan periksa sumbernya sebelum memasang dependensi |
| Akses jaringan tanpa batas | Data terkirim ke alamat yang tidak diharapkan | Jalankan di lingkungan terisolasi dan, bila perlu, batasi akses di tingkat jaringan |
| Deskripsi tugas tidak jelas | AI melakukan tindakan di luar batas | Jelaskan cakupan tugas dengan tegas dan kerjakan secara bertahap |
Selain hal-hal di atas, ada beberapa tips yang perlu diingat:
- Jalankan
codex --full-autoterlebih dahulu untuk melihat cara Codex bekerja, lalu putuskan apakah akan beralih ke--yolo. - Batasi penggunaan
--yolodi dalam kontainer, mesin virtual, atau komputer khusus untuk pengembangan. Hindari menjalankannya di direktori utama komputer yang digunakan untuk pekerjaan sehari-hari. - Buat commit Git sebelum memulai setiap tugas. Setelah selesai, periksa perubahan dengan
git diff, lalu tentukan apakah akan menyimpannya atau membatalkannya. - Pecah tugas menjadi bagian-bagian kecil. Semakin luas instruksinya, semakin besar kemungkinan AI melakukan tindakan di luar dugaan tanpa pengawasan.
Cara Menggunakan Codex CLI dan Claude Code Bersamaan
Banyak developer tidak harus memilih salah satu. Mereka memasang Codex dan Claude Code di komputer yang sama. Keduanya memiliki pendekatan yang serupa dalam hal “membuka akses”, jadi kebiasaan penggunaan dari satu alat bisa diterapkan ke alat lainnya:
- Pengembangan sehari-hari: gunakan izin default di Claude Code, dan
codexataucodex --full-autodi Codex. - Lingkungan terisolasi: gunakan
--dangerously-skip-permissionsdi Claude Code, dan--yolodi Codex. - Penelusuran masalah bersama: minta satu alat menulis kode dan alat lainnya meninjau hasilnya. Pastikan status Git bersih sebelum menjalankan keduanya.
Jika Anda perlu menggunakan beberapa model seperti OpenAI, Claude, dan Gemini sekaligus, pengelolaan kunci akan lebih praktis jika dipusatkan di APIYI apiyi.com: satu kunci API dan satu antarmuka yang kompatibel dengan OpenAI. Anda tidak perlu mengubah seluruh konfigurasi lingkungan saat berganti model. Skema pembayaran berdasarkan penggunaan juga memudahkan Anda menghitung biaya sesuai pemakaian aktual.
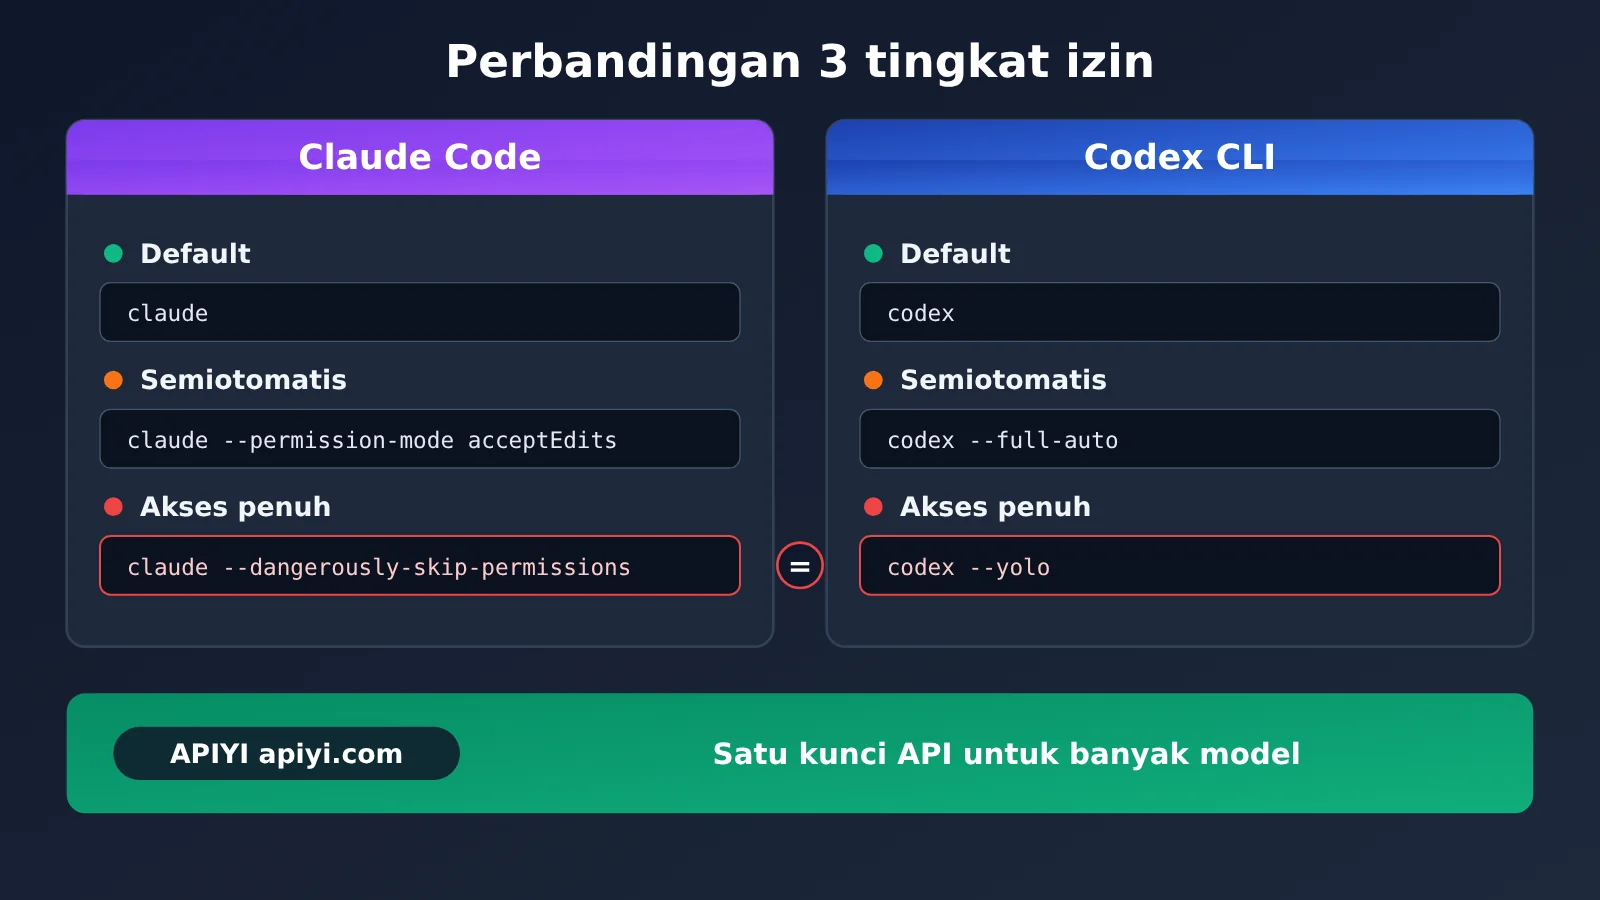
FAQ Umum
Q1: Apa perintah di Codex CLI yang setara dengan claude –dangerously-skip-permissions?
Perintahnya adalah `codex –dangerously-bypass-approvals-and-sandbox`, atau versi singkatnya `codex –yolo`. Keduanya memiliki efek yang sama: melewati persetujuan tindakan dan menonaktifkan batasan sandbox, sehingga Codex dapat langsung menjalankan perintah, mengubah file, dan mengakses jaringan.
Q2: Apa perbedaan codex –yolo dan codex –full-auto?
`–full-auto` menjalankan operasi di dalam ruang kerja secara otomatis, tetapi tetap dibatasi oleh sandbox. Sementara itu, `–yolo` membuka semua izin tanpa memerlukan persetujuan dan tanpa sandbox. Yang pertama berarti “bebas bekerja di dalam direktori proyek”, sedangkan yang kedua berarti “bebas melakukan apa saja”.
Q3: Opsi mana yang sebaiknya digunakan untuk pengembangan lokal di Mac?
Jika ingin menjalankan tugas secara otomatis seperti Claude Code, sebaiknya gunakan `codex –full-auto`. Gunakan `codex –yolo` hanya jika memang perlu menonaktifkan semua batasan, dan sebisa mungkin jalankan di lingkungan pengembangan tepercaya.
Q4: Untuk skenario apa codex –yolo paling cocok?
Mode ini terutama cocok untuk skenario berikut:
– **Kontainer atau mesin virtual sekali pakai**: lingkungan dapat dihapus, sehingga kesalahan tidak akan berdampak pada komputer host.
– **Proyek eksperimen yang bisa dipulihkan**: kode sudah di-commit ke Git dan dapat dipulihkan kapan saja.
– **Tugas yang membutuhkan banyak akses jaringan**: misalnya memasang dependensi secara massal atau mengunduh sumber daya tanpa terus-menerus terhalang sandbox.
Q5: Bagaimana cara cepat menghubungkan model yang digunakan Codex melalui APIYI?
Ikuti langkah-langkah berikut:
1. Kunjungi APIYI di apiyi.com dan buat akun.
2. Dapatkan kunci API dan kuota uji coba gratis.
3. Atur alamat endpoint ke `https://api.apiyi.com/v1`, lalu tambahkan penyedia kustom sesuai dokumentasi konfigurasi resmi untuk versi Codex yang digunakan.
APIYI menyediakan endpoint yang kompatibel dengan OpenAI dan mendukung berbagai model populer, seperti OpenAI, Claude, dan Gemini. Dengan begitu, Anda dapat membandingkan dan beralih model menggunakan konfigurasi yang sama.
Q6: Apa saja risiko yang diketahui saat menggunakan –yolo?
Risiko terbesarnya adalah tidak adanya perlindungan cadangan: perintah dijalankan tanpa persetujuan, sementara sandbox tidak lagi membatasi akses ke file maupun jaringan. File bisa terhapus secara tidak sengaja, kredensial sensitif bisa terbaca, dan skrip yang tidak dikenal bisa dijalankan. Sebaiknya commit perubahan ke Git terlebih dahulu, jalankan di lingkungan terisolasi, dan bagi tugas menjadi langkah-langkah kecil.
Q7: Apakah ada cara untuk mengatur kontrol lebih rinci tanpa membuka semua batasan?
Ada. Kebijakan persetujuan dan mode sandbox dapat diatur secara terpisah, jadi Anda tidak perlu menonaktifkan keduanya sekaligus. Untuk mengetahui pilihan yang tersedia, lihat keluaran `codex –help` di komputer Anda atau dokumentasi konfigurasi resmi, karena opsi yang didukung bisa berbeda di setiap versi.
Poin Utama Codex CLI –yolo
- Padanan perintah:
--dangerously-skip-permissionsdi Claude Code setara dengancodex --yolodi Codex. - Penulisan lengkap:
codex --dangerously-bypass-approvals-and-sandbox, dengan efek yang sama seperti--yolo. - Cakupan akses: Perintah ini melewati persetujuan sekaligus menonaktifkan sandbox, jadi dampaknya lebih luas daripada yang tersirat dari namanya.
- Langkah awal yang disarankan: Untuk pengembangan lokal, gunakan
codex --full-autoterlebih dahulu. Sandbox tetap aktif, sehingga efisiensi dan keamanan lebih seimbang. - Batas keamanan: Gunakan
--yolohanya di lingkungan tepercaya yang bisa dipulihkan atau dihapus. Buat commit Git terlebih dahulu. - Akses model: Dengan satu kunci melalui APIYI apiyi.com dan endpoint
https://api.apiyi.com/v1, Anda bisa mengakses beragam model populer.
Ringkasan
Perintah Codex CLI yang setara dengan claude --dangerously-skip-permissions adalah codex --yolo. Penulisan lengkapnya adalah codex --dangerously-bypass-approvals-and-sandbox. Untuk mengatur tingkat izinnya, cukup ingat tiga pilihan berikut:
codex: Izin bawaan, persetujuan mengikuti konfigurasi. Cocok untuk proyek yang belum dikenal dan direktori sensitif.codex --full-auto: Menjalankan tugas secara otomatis di dalam ruang kerja, tetapi tetap dibatasi oleh sandbox. Cocok untuk pengembangan lokal sehari-hari.codex --yolo: Akses dibuka sepenuhnya. Cocok untuk lingkungan tepercaya yang terisolasi dan dapat dipulihkan.
Sebaiknya longgarkan izin secara bertahap: mulai dengan mode bawaan untuk memahami perilakunya, lanjutkan ke --full-auto untuk mempercepat pekerjaan, lalu gunakan --yolo hanya jika benar-benar diperlukan. Untuk menguji akses model dengan cepat, APIYI apiyi.com menyediakan kuota uji coba gratis dan satu antarmuka terpadu untuk berbagai model.
Referensi
- Dokumentasi konfigurasi OpenAI Codex: panduan konfigurasi resmi
- Tautan:
developers.openai.com/docs/config-file/config-basic - Catatan: Lihat cara terbaru untuk mengatur parameter startup, kebijakan persetujuan, dan mode sandbox. Sesuaikan dengan versi yang digunakan.
Penulis: Tim Teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman beranda situs resmi APIYI. Informasi lebih lanjut tersedia di pusat dokumentasi docs.apiyi.com.