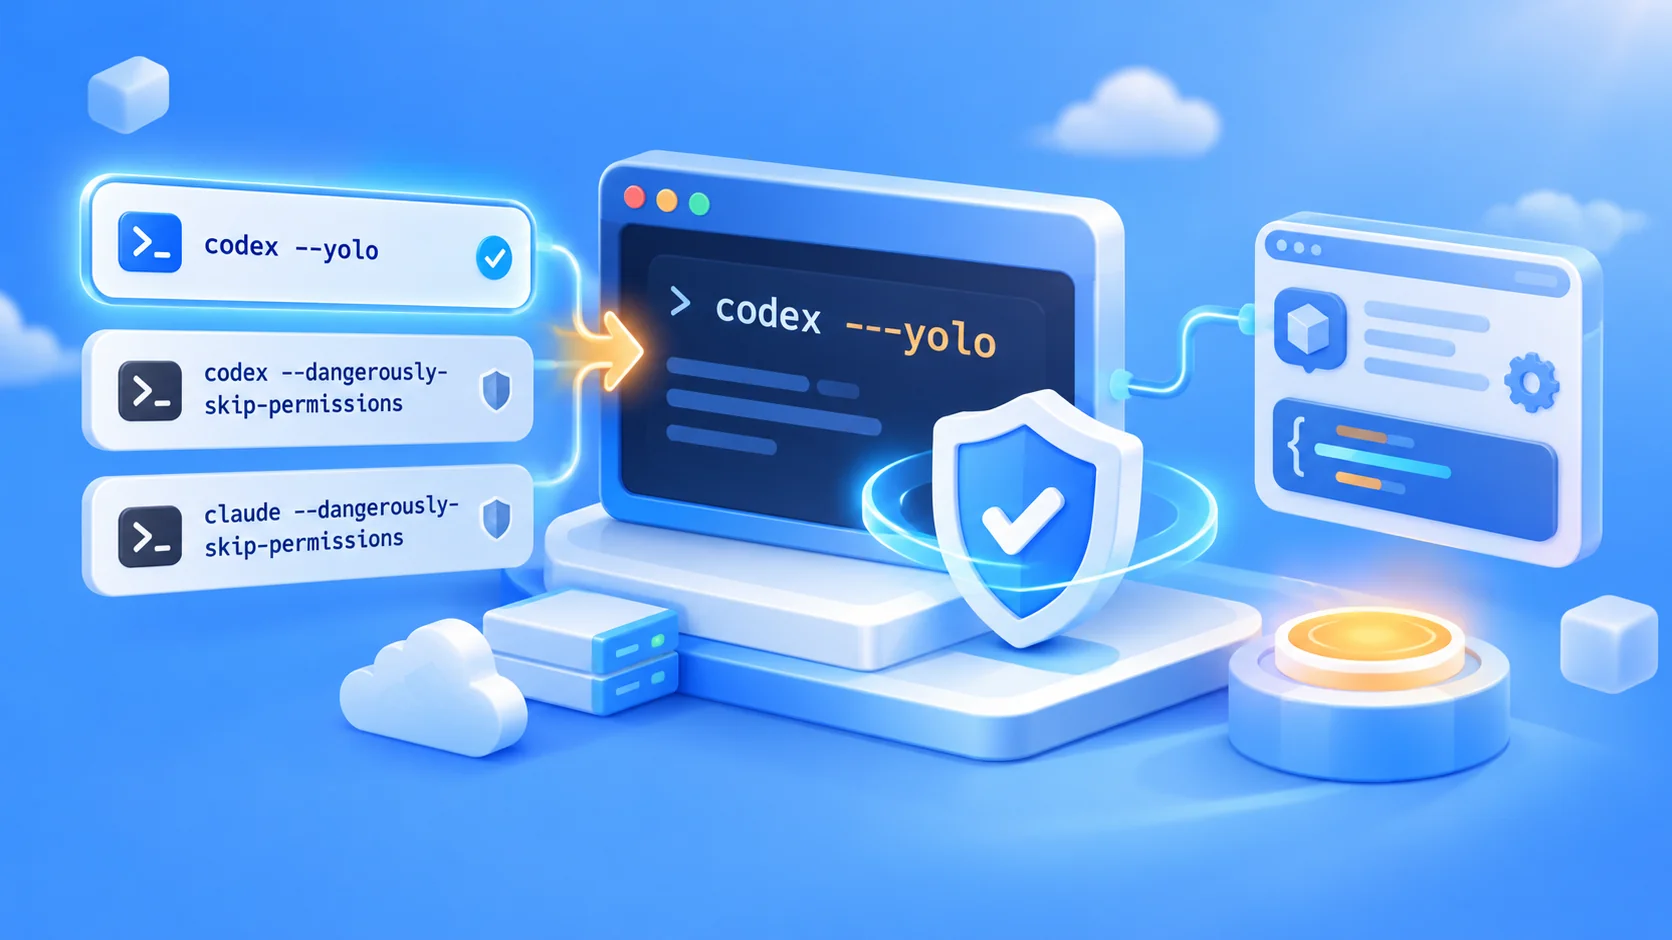
بعد الاعتياد على claude --dangerously-skip-permissions في Claude Code، قد يكون أول سؤال عند الانتقال إلى سطر أوامر Codex من OpenAI هو: ما اسم الخيار الذي يتيح العمل مباشرةً من دون موافقات في Codex؟ الإجابة باختصار: codex –yolo، وصيغته الكاملة هي codex --dangerously-bypass-approvals-and-sandbox.
هذه ليست مقالة تكتفي بذكر أمر واحد للرجوع السريع إليه. سنشرح حدود الصلاحيات في طرائق التشغيل الثلاث، ومتى يناسب استخدام كل منها، وكيفية العمل بأمان. كما سنوضح طريقة ربط النماذج عبر APIYI على apiyi.com.
الفائدة الأساسية: بعد قراءة المقال، ستتمكن من اختيار معاملات التشغيل المناسبة لبيئة التطوير لديك، لتقليل نقرات التأكيد، من دون أن تمنح الذكاء الاصطناعي صلاحيات لا ينبغي أن تكون متاحة له.
النقاط الأساسية حول الخيار --yolo في سطر أوامر Codex
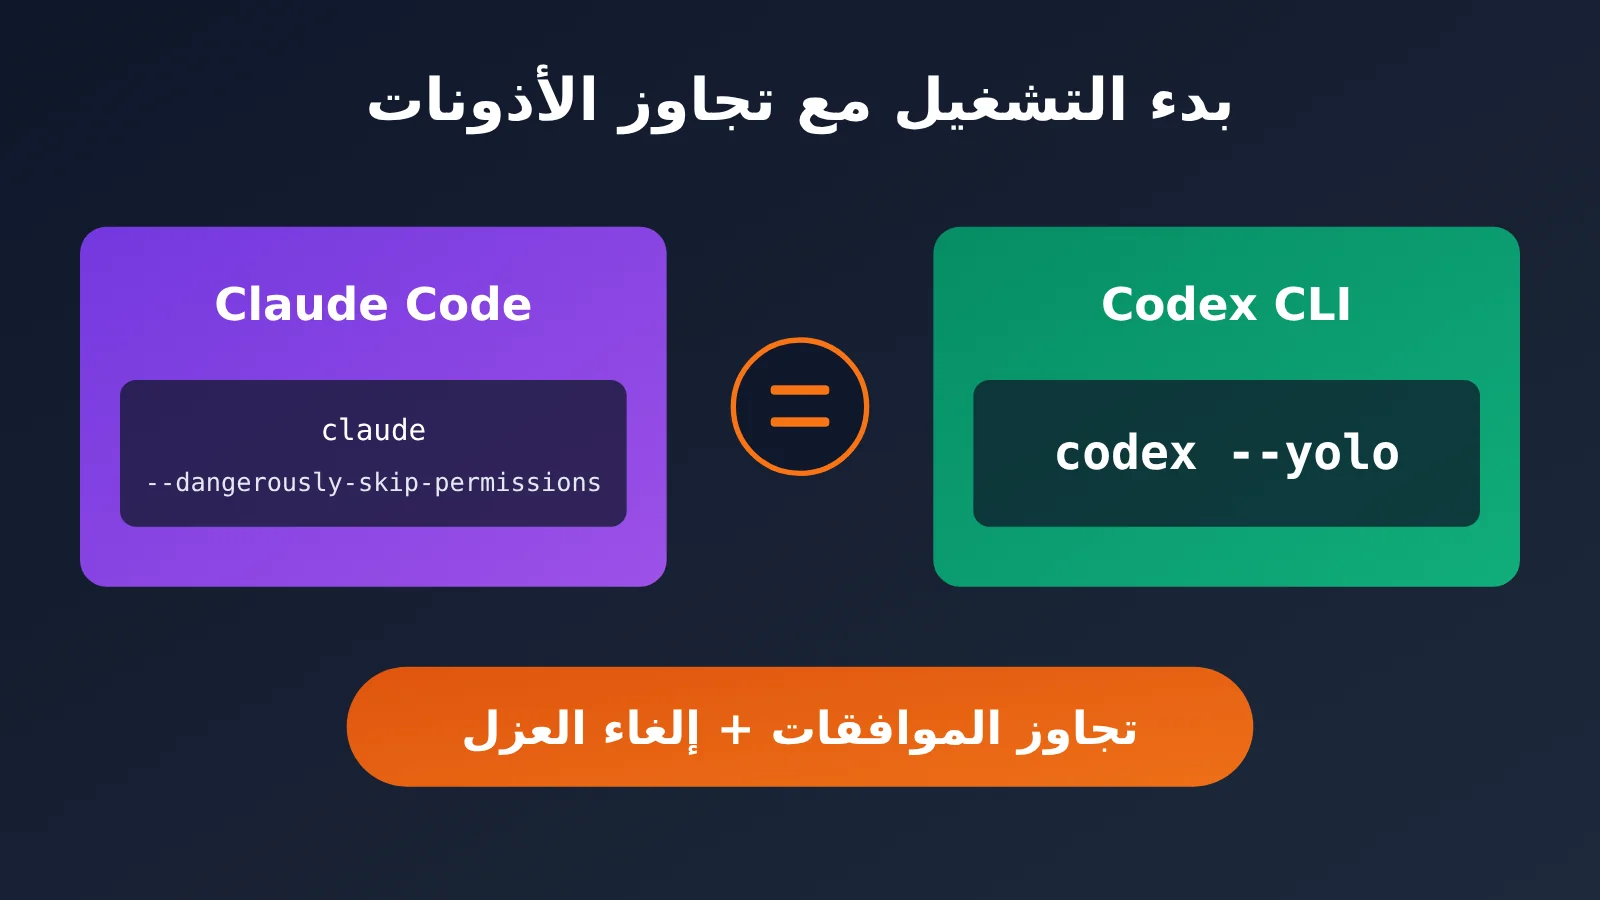
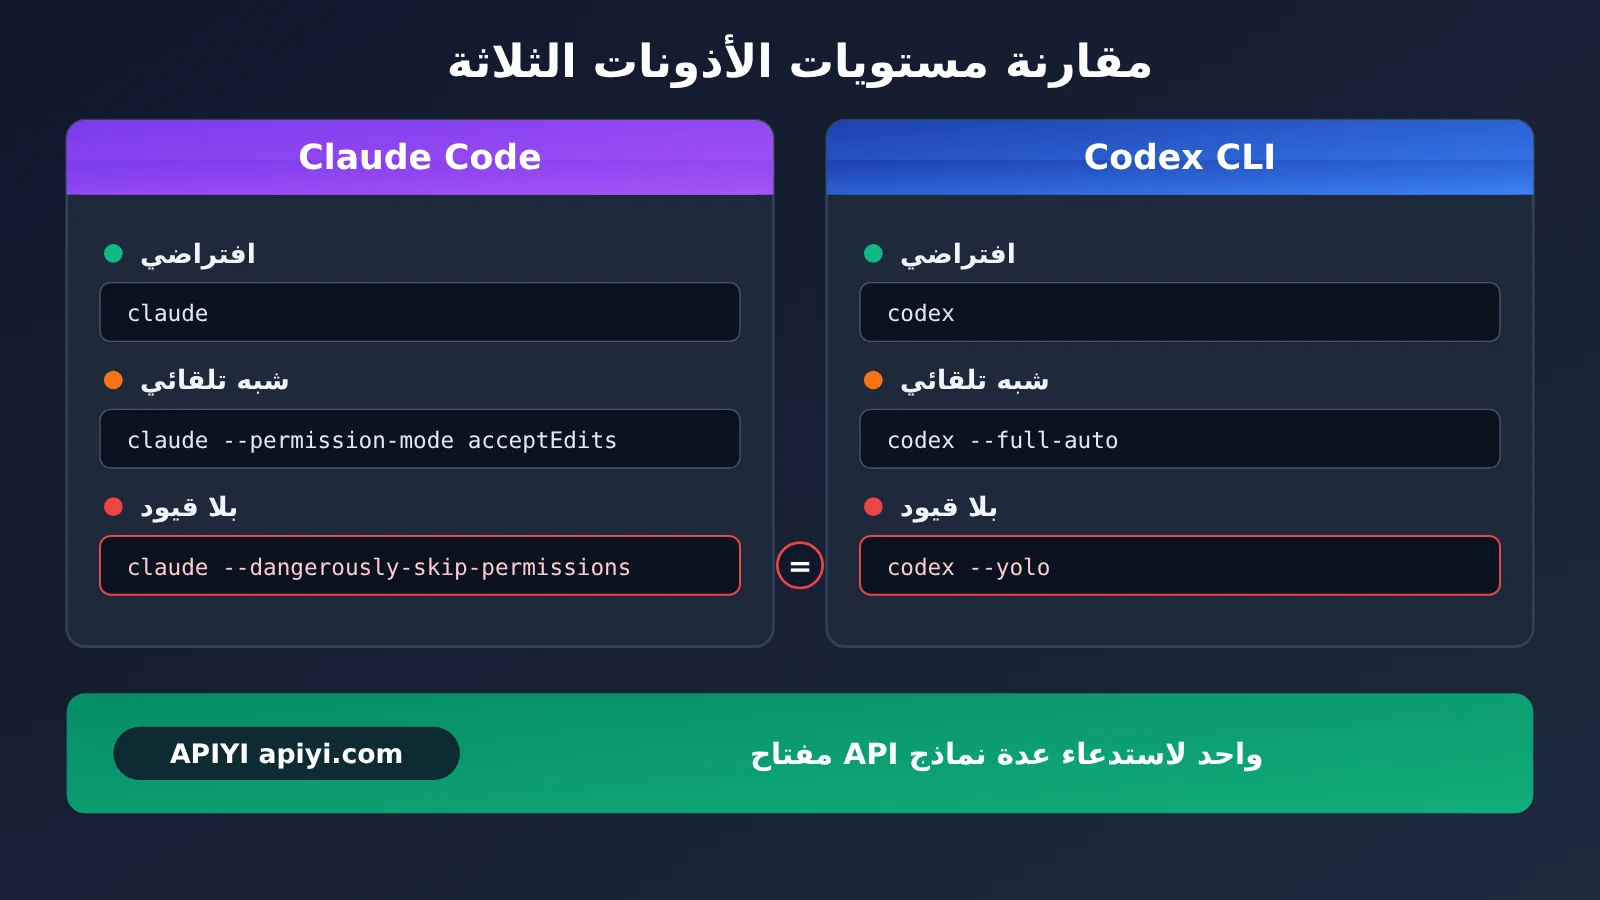
إليك أولًا جدولًا يقارن بين أمري الأداتين اللذين يفتحان الصلاحيات بالكامل:
| بند المقارنة | Claude Code | Codex CLI |
|---|---|---|
| الصيغة الكاملة | claude --dangerously-skip-permissions |
codex --dangerously-bypass-approvals-and-sandbox |
| الصيغة المختصرة | لا يوجد | codex --yolo |
| التأثير | تجاوز طلب تأكيد الصلاحيات وتنفيذ الأوامر مباشرةً | تجاوز الموافقة على العمليات وإلغاء قيود العزل |
| مستوى الخطورة | مرتفع؛ يُنصح باستخدامه في بيئة موثوقة | مرتفع؛ يُنصح باستخدامه في بيئة موثوقة |
شرح الصيغة الكاملة والصيغة المختصرة في سطر أوامر Codex
يؤدي الأمر codex --dangerously-bypass-approvals-and-sandbox الغرض نفسه تمامًا الذي يؤديه codex --yolo؛ فالأخير ليس سوى صيغة مختصرة للأول. بعد تفعيل هذا الخيار، لن يطلب منك Codex الموافقة على كل خطوة، ولن يعود ملتزمًا بقيود العزل، ما يتيح له تنفيذ الأوامر وتعديل الملفات والوصول إلى الشبكة مباشرةً.
انتبه هنا إلى كلمتين في اسم الخيار: تشير كلمة “approvals” إلى الموافقات، أي ما إذا كان ينبغي أن يطلب منك الإذن قبل تنفيذ كل أمر. أما كلمة “sandbox” فتشير إلى العزل، أي نطاق الملفات التي يمكن لـ Codex الوصول إليها وإمكاناته في الاتصال بالشبكة. ووجود الكلمتين معًا في الصيغة الكاملة يعني أن الخيار يزيل حاجزين، لا حاجزًا واحدًا فقط.
يمكن فهم علاقته بخيار Claude Code على النحو الآتي: يقابل الخيار --dangerously-skip-permissions في Claude Code أساسًا تجاوز طلب التأكيد، بينما يتجاوز الخيار --yolo في Codex التأكيد ويلغي العزل أيضًا. لذلك، فإن مدى الصلاحيات التي يفتحها خيار Codex أوسع مما قد يوحي به اسمه.
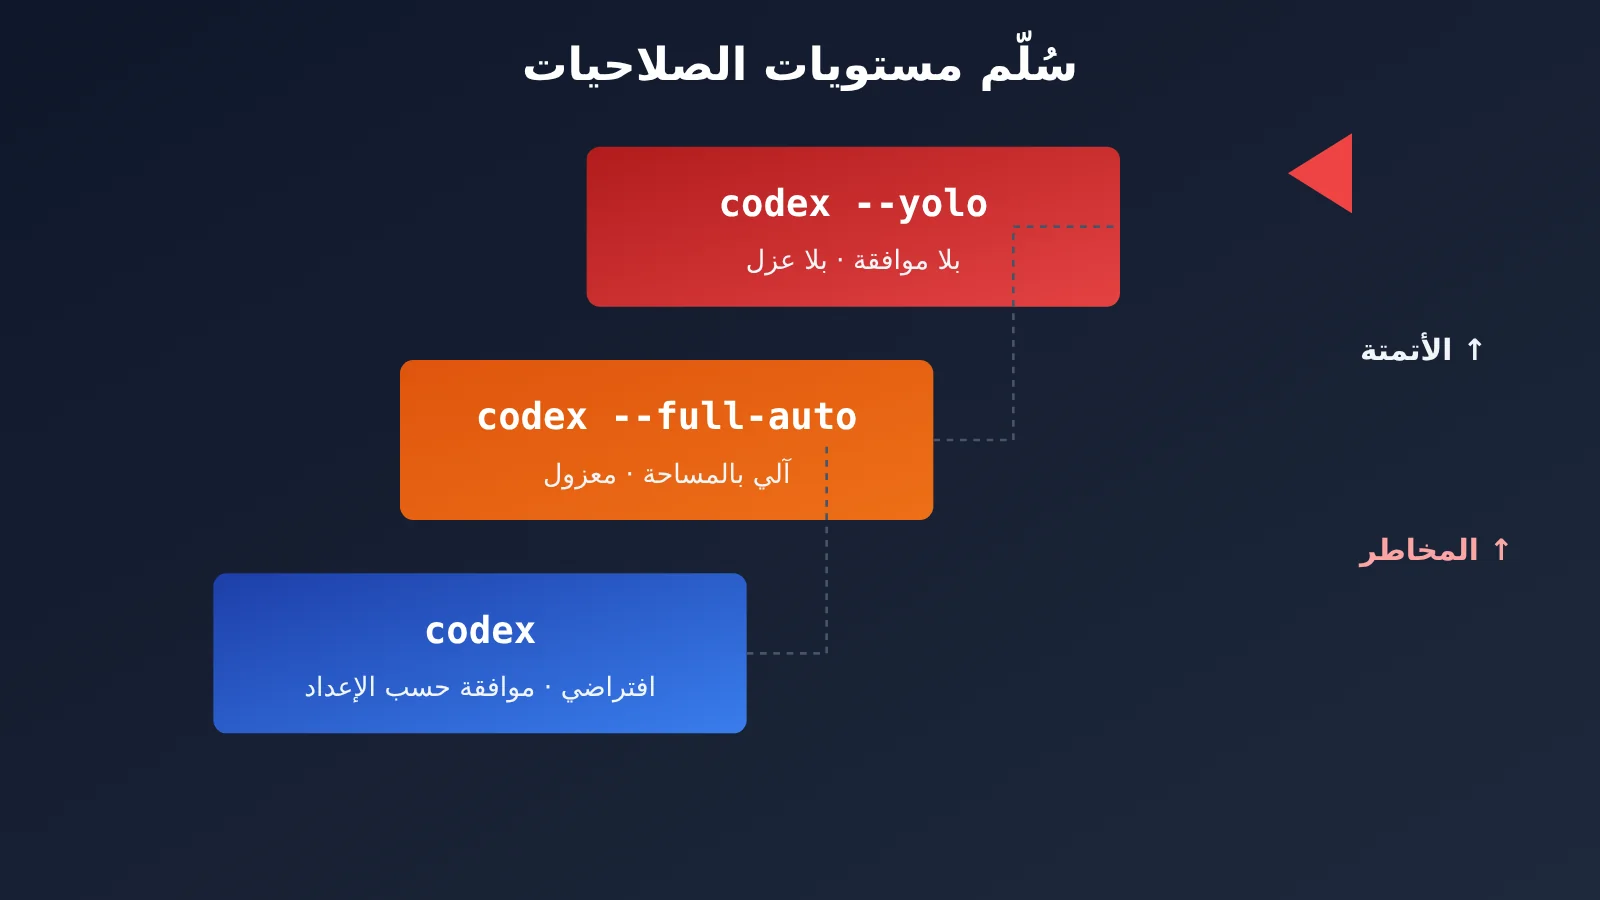
مقارنة بين 3 طرق لتشغيل Codex من سطر الأوامر
أكثر 3 طرق شيوعًا لتشغيل Codex يوميًا تختلف في نقطتين أساسيتين: هل يتطلب التنفيذ موافقة؟ وهل تبقى قيود بيئة الحماية مفعّلة؟
| الأمر | شرح الأذونات | هل يتطلب موافقة؟ | قيود بيئة الحماية |
|---|---|---|---|
codex |
الأذونات الافتراضية، وتُطبَّق الموافقات وفقًا للإعدادات | وفقًا للإعدادات | مفعّلة |
codex --full-auto |
ينفّذ العمليات داخل مساحة العمل تلقائيًا | لا حاجة إلى تأكيد كل خطوة داخل مساحة العمل | مفعّلة |
codex --yolo |
يتيح جميع الأذونات | لا | مُلغاة |
يُعد codex الخيار الأكثر تحفظًا، وهو مناسب عند استكشاف مشروع غير مألوف للمرة الأولى، أو عندما تريد الإشراف بنفسك على كل خطوة. أما codex --full-auto فيمثل حلًا وسطًا: إذ يمكنه تنفيذ العمليات داخل مساحة العمل تلقائيًا، مع استمرار خضوعه لقيود بيئة الحماية. وهو الأنسب إذا كنت تريد «أن ينجز الذكاء الاصطناعي العمل بنفسه، من دون أن يخرج عن مجلد المشروع». في المقابل، يتيح codex --yolo كل شيء بلا قيود، ويناسب البيئات المعزولة بما يكفي والتي تكون فيها تكلفة الخطأ منخفضة.
إذا كنت تريد تنفيذ المهام تلقائيًا على غرار Claude Code، من دون تعطيل بيئة الحماية منذ البداية، فننصحك بالبدء باستخدام codex --full-auto. وبعد التأكد من استقرار المهام وموثوقية البيئة، يمكنك التفكير في استخدام --yolo.
كذلك، يمكنك ضبط سياسة الموافقة ووضع بيئة الحماية في Codex كلًّا على حدة؛ فلا حاجة إلى إزالة خطّي الدفاع معًا دفعة واحدة. لمعرفة القيم المتاحة بالتحديد، راجع مخرجات codex --help على جهازك ووثائق الإعداد الرسمية، إذ قد تختلف الخيارات بين الإصدارات.
كيفية البدء سريعًا باستخدام Codex –yolo
مثال سريع للانطلاق
انتقل إلى مجلد مشروعك في الطرفية، ثم شغّل الأمر مباشرةً:
# الصيغة الكاملة
codex --dangerously-bypass-approvals-and-sandbox

# الصيغة المختصرة المكافئة
codex --yolo
إذا كنت تحتاج كثيرًا إلى التبديل بين أوضاع مختلفة، فأضف اسمين مستعارين إلى ملف إعدادات shell لتتجنب كتابة الأوامر يدويًا في كل مرة:
# أضفهما إلى ~/.zshrc أو ~/.bashrc
alias cx="codex"
alias cxa="codex --full-auto"
alias cxy="codex --yolo"
يمكنك اختيار أسماء الأسماء المستعارة بنفسك. يُنصح بأن يكون اسم الاسم المستعار لـ --yolo لافتًا بعض الشيء، ليذكّرك بأنك تعمل في هذه اللحظة بوضع مفتوح بالكامل.
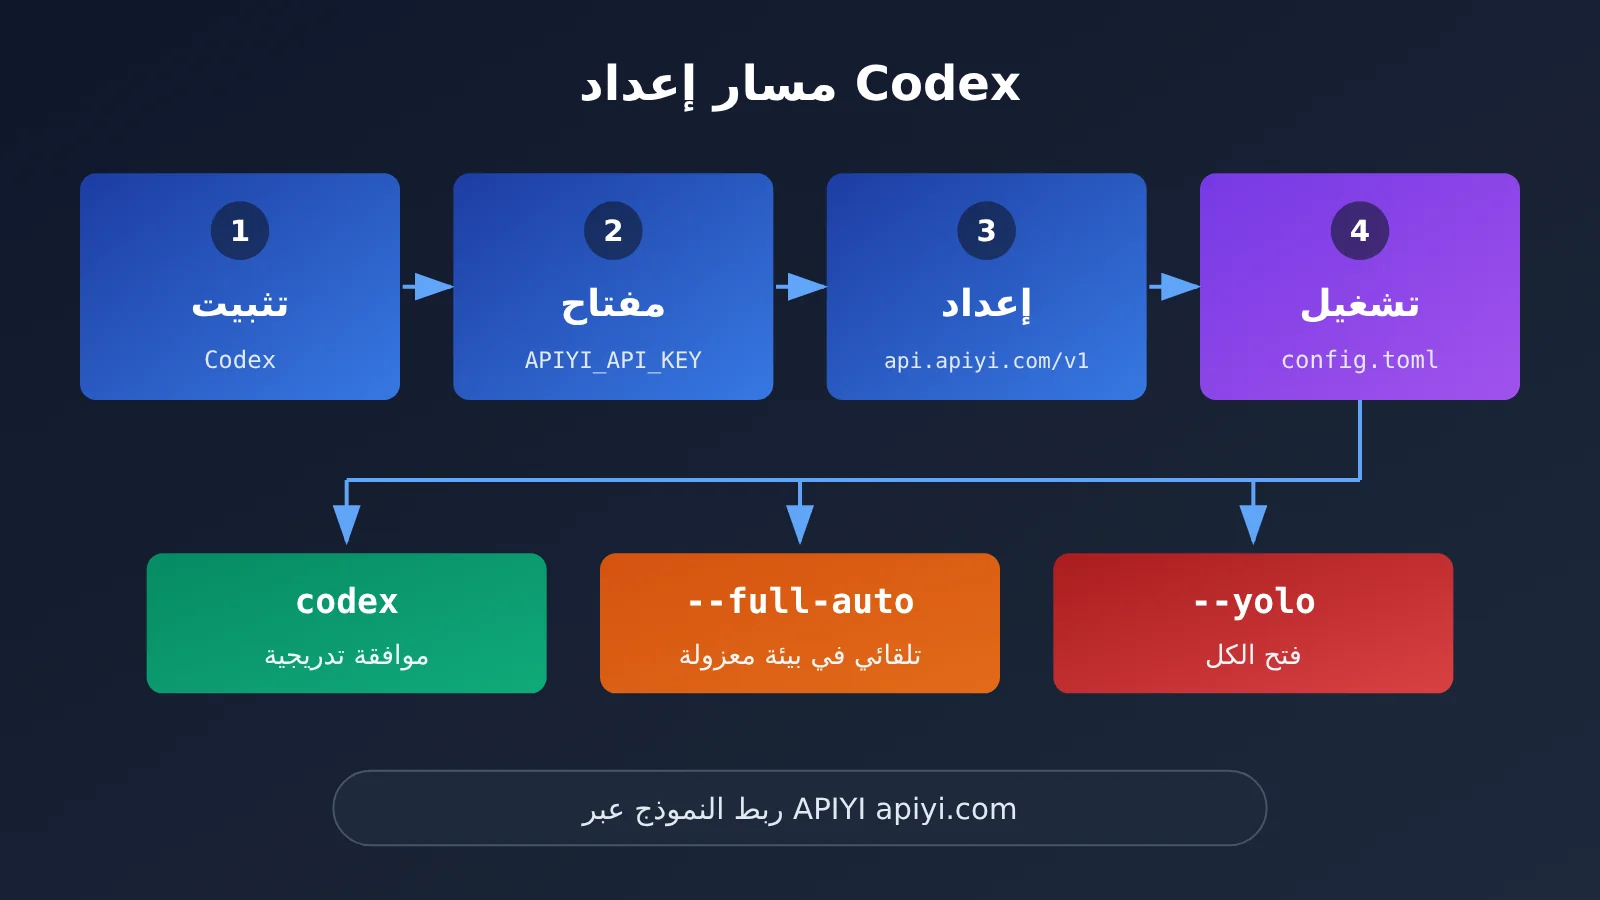
آلية إعداد النماذج عبر APIYI
يدعم Codex إعداد موفّري نماذج مخصّصين. إذا أردت استخدام مفتاح API واحد لاستدعاء نماذج متعددة، يمكنك الاتصال عبر واجهة OpenAI المتوافقة لدى APIYI apiyi.com، وعنوان الواجهة هو https://api.apiyi.com/v1.
فيما يلي مثال يوضّح آلية الإعداد في الملف ~/.codex/config.toml:
# مثال على إعداد موفّر نماذج مخصّص. راجع وثائق الإعداد الرسمية لإصدار Codex الذي تستخدمه لمعرفة أسماء الحقول المعتمدة.
[model_providers.apiyi]
name = "APIYI"
base_url = "https://api.apiyi.com/v1"  # استخدام الواجهة الموحدة لـ APIYI
env_key = "APIYI_API_KEY"
بعد اكتمال الإعداد، أضف مفتاح API إلى متغير البيئة APIYI_API_KEY، ثم وجّه الإعدادات إلى apiyi بوصفه الموفّر الافتراضي. قد تختلف أسماء الحقول وطريقة كتابتها من إصدار إلى آخر، لذا يُستحسن الرجوع إلى وثائق الإعداد الرسمية والتحقق منها قبل البدء.
عرض الشفرة الكاملة للتحقق من الاتصال بـ APIYI باستخدام Python
قبل تعديل إعدادات Codex، يمكنك تشغيل نص برمجي صغير للتأكد من صلاحية المفتاح وعنوان الواجهة، كي لا تختلط عليك «أخطاء الإعداد» و«السلوك غير المتوقع لـ Codex» أثناء استكشاف المشكلة:
import os
import openai
from typing import Optional


def check_connection(
    prompt: str = "يكفي أن ترد بـ OK",
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
) -> str:
    """
    التحقق بأبسط طلب من صلاحية مفتاح API وbase_url

    Args:
        prompt: إدخال المستخدم
        model: اسم النموذج
        system_prompt: موجه النظام (اختياري)

    Returns:
        محتوى استجابة النموذج أو رسالة الخطأ
    """
    client = openai.OpenAI(
        api_key=os.environ.get("APIYI_API_KEY", "YOUR_API_KEY"),
        base_url="https://api.apiyi.com/v1",  # الواجهة الموحدة لـ APIYI
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": system_prompt})
    messages.append({"role": "user", "content": prompt})

    try:
        response = client.chat.completions.create(
            model=model,
            messages=messages,
            max_tokens=50,
        )
        return response.choices[0].message.content
    except Exception as e:
        return f"Error: {str(e)}"


if __name__ == "__main__":
    print(check_connection())
اقتراح: احصل على رصيد تجريبي مجاني من APIYI apiyi.com، واختبر
codex --full-autoأولًا في مشروع صغير، ثم قرر ما إذا كنت بحاجة إلى--yolo. يتيح لك مفتاح API واحد استدعاء نماذج شائعة مثل OpenAI وClaude وGemini، ما يسهّل مقارنة أدائها في تنفيذ المهام تلقائيًا.
متى تستخدم Codex –yolo: اختيار السيناريو المناسب
يعتمد اختيار طريقة التشغيل على ثلاثة عوامل: مدى موثوقية البيئة، وإمكانية التراجع عن التغييرات، وحاجة المهمة إلى الاتصال بالإنترنت. إليك توصيات لبعض السيناريوهات الشائعة:
| السيناريو | طريقة التشغيل الموصى بها | السبب |
|---|---|---|
| فتح مشروع غير مألوف للمرة الأولى | codex |
تعرّف أولًا على ما ينوي Codex فعله، ثم امنحه الصلاحيات تدريجيًا |
| تطوير مشروعك الخاص على جهاز Mac محليًا | codex --full-auto |
ينفّذ المهام تلقائيًا داخل مساحة العمل مع الإبقاء على العزل، ما يحقق توازنًا مناسبًا بين الكفاءة والأمان |
| تنفيذ مهام مجمّعة في حاوية مؤقتة أو جهاز افتراضي | codex --yolo |
يمكن التخلص من البيئة، لذا تكون كلفة منح صلاحيات واسعة أقل |
| مجلد يحتوي على بيانات اعتماد الإنتاج أو اتصالات قواعد البيانات | codex |
لا تدع الأتمتة تتعامل مع موارد يتعذر التراجع عن تغييرها |
| مشروع تجريبي يحتاج إلى الاتصال بالإنترنت كثيرًا لتثبيت التبعيات | codex --yolo (في بيئة موثوقة) |
بعد إلغاء العزل، يمكن الوصول إلى الشبكة مباشرة، ما يقلل العوائق |
المنطق وراء هذا الجدول بسيط: تكمن فائدة --yolo في «عدم مقاطعة العمل»، لكن ثمن ذلك هو «غياب شبكة أمان». لذا، كلما كانت البيئة أسهل في استعادة حالتها أو التخلص منها، زادت ملاءمتها لهذا الخيار. أما المجلدات التي تحتوي على بيانات اعتماد فعلية وموارد متصلة بالإنترنت، فمن الأفضل فيها الإبقاء على الموافقة المسبقة أو العزل.
قائمة تحقق لاستخدام Codex –yolo بأمان
بعد إلغاء الموافقات وبيئة العزل، أصبح بإمكان Codex تنفيذ ما يمكنك تنفيذه بنفسك في الطرفية، بما في ذلك حذف الملفات وتعديل الإعدادات وإرسال طلبات الشبكة، من دون أن يعترضه شيء. لذلك، من المفيد اتخاذ بعض الاحتياطات قبل الاستخدام وبعده:
| موضع الخطر | العواقب المحتملة | الإجراء المقترح |
|---|---|---|
| حذف الملفات أو تعديلها عن طريق الخطأ | فقدان شيفرة المشروع | أنشئ نقطة حفظ في Git قبل البدء، لتتمكن من التراجع في أي وقت |
| الوصول إلى بيانات اعتماد حساسة | قراءة المفاتيح أو تسريبها | لا تشغّله في مجلد يحتوي على مفاتيح، أو امسح متغيرات البيئة أولًا |
| تنفيذ نصوص برمجية مجهولة | إدخال تبعيات ضارة | استخدمه في مشاريع موثوقة فقط، وتحقق من مصدر التبعيات قبل تثبيتها |
| الوصول غير المقيّد إلى الشبكة | إرسال البيانات إلى عناوين غير متوقعة | شغّله في بيئة معزولة، وقيّد الوصول إلى الشبكة عند الحاجة |
| عدم وضوح وصف المهمة | تنفيذ الذكاء الاصطناعي إجراءات تتجاوز النطاق المطلوب | حدّد نطاق المهمة بوضوح، ونفّذها على خطوات صغيرة |
إلى جانب ما سبق، إليك بعض النصائح التي يجدر تذكّرها:
- شغّل
codex --full-autoأولًا، وراقب أسلوب Codex في التنفيذ، ثم قرر ما إذا كنت ستنتقل إلى--yolo. - احصر استخدام
--yoloفي حاوية أو جهاز افتراضي أو جهاز مخصص للتطوير، وتجنب تشغيله في المجلد الرئيسي على جهازك الذي تستخدمه للعمل اليومي. - أنشئ نقطة حفظ في Git قبل بدء كل مهمة، ثم راجع التغييرات باستخدام
git diffبعد انتهائها، وقرر بعدها الاحتفاظ بها أو التراجع عنها. - قسّم المهام إلى خطوات صغيرة. فكلما كانت التعليمات أوسع، زاد احتمال أن ينفذ الذكاء الاصطناعي إجراءات تتجاوز توقعاتك في غياب الرقابة.
كيفية استخدام سطر أوامر Codex مع Claude Code
لا يضطر كثير من المطورين إلى الاختيار بين الأداتين، بل يثبّتون Codex وClaude Code على الجهاز نفسه. وبما أن نهج الأداتين في «توسيع الصلاحيات» متقارب، يمكنك نقل عاداتك في الاستخدام من إحداهما إلى الأخرى:
- للتطوير اليومي: استخدم Claude Code بالصلاحيات الافتراضية، وCodex عبر
codexأوcodex --full-auto. - في بيئة معزولة: استخدم Claude Code مع
--dangerously-skip-permissions، وCodex مع--yolo. - للفحص المشترك: دع إحدى الأداتين تكتب الشيفرة، والأخرى تراجعها، واحرص على تشغيل كلتيهما في مستودع Git نظيف.
إذا كنت بحاجة إلى استدعاء عدة نماذج، مثل OpenAI وClaude وGemini، فسيكون من الأسهل إدارة المفاتيح مركزيًا عبر APIYI على apiyi.com: مفتاح API واحد وواجهة متوافقة مع OpenAI، من دون الحاجة إلى تغيير إعدادات البيئة بالكامل عند تبديل النماذج. كما يسهّل نظام الدفع حسب الاستخدام احتساب التكاليف وفقًا لاستهلاكك الفعلي.
الأسئلة الشائعة
س1: ما الأمر في سطر أوامر Codex المقابل لـ claude –dangerously-skip-permissions؟
الأمر المقابل هو `codex –dangerously-bypass-approvals-and-sandbox`، ويمكن اختصاره إلى `codex –yolo`. يؤدي الأمران الغرض نفسه: تجاوز الموافقات وإلغاء قيود البيئة المعزولة، ما يتيح لـ Codex تنفيذ الأوامر وتعديل الملفات والوصول إلى الشبكة مباشرةً.
س2: ما الفرق بين codex –yolo وcodex –full-auto؟
ينفّذ `–full-auto` العمليات داخل مساحة العمل تلقائيًا، لكنه يظل خاضعًا لقيود البيئة المعزولة. أما `–yolo` فيمنح صلاحيات كاملة من دون حاجة إلى موافقة أو وجود بيئة معزولة. يشبه الخيار الأول قولك: «نفّذ ما يلزم داخل مجلد المشروع»، بينما يشبه الثاني قولك: «افعل ما تشاء».
س3: ما الخيار الأنسب للتطوير محليًا على Mac؟
إذا أردت تنفيذ المهام تلقائيًا كما في Claude Code، فننصح باستخدام `codex –full-auto`. لا تستخدم `codex –yolo` إلا عندما تحتاج فعلًا إلى إلغاء القيود بالكامل، واحرص على تشغيله ضمن بيئة تطوير موثوقة.
س4: ما الحالات الأنسب لاستخدام codex –yolo؟
يناسب هذا الخيار الحالات التالية أساسًا:
– **الحاويات أو الأجهزة الافتراضية المؤقتة**: يمكن التخلص من البيئة، لذا لن يؤثر أي خطأ في الجهاز المضيف.
– **المشروعات التجريبية القابلة للاسترجاع**: تم حفظ الكود في Git، ويمكن استعادته في أي وقت.
– **المهام التي تتطلب الكثير من العمليات عبر الشبكة**: مثل تثبيت التبعيات على دفعات أو جلب الموارد، عندما لا تريد أن تعترضك قيود البيئة المعزولة مرارًا.
س5: كيف يمكنني ربط Codex بسرعة بالنماذج التي يستخدمها عبر APIYI؟
اتبع الخطوات التالية:
1. انتقل إلى APIYI على apiyi.com وأنشئ حسابًا.
2. احصل على مفتاح API ورصيد مجاني للاختبار.
3. عيّن عنوان الواجهة إلى `https://api.apiyi.com/v1`، ثم أضف مزوّدًا مخصصًا وفقًا لوثائق الإعداد الرسمية لإصدار Codex الذي تستخدمه.
توفّر APIYI واجهة متوافقة مع OpenAI، وتدعم نماذج شائعة مثل OpenAI وClaude وGemini، ما يسهّل المقارنة بينها والتبديل من خلال إعداد واحد.
س6: ما المخاطر المعروفة لاستخدام –yolo؟
الخطر الأكبر هو غياب أي وسيلة احتياطية: تُنفّذ الأوامر من دون موافقة، ولا تعود البيئة المعزولة تقيّد نطاق الوصول إلى الملفات أو الشبكة. وقد يؤدي ذلك إلى حذف ملفات عن طريق الخطأ، أو قراءة بيانات اعتماد حساسة، أو تنفيذ نصوص برمجية مجهولة. ننصح بحفظ التغييرات في Git مسبقًا، وتشغيل الأداة في بيئة معزولة، وتقسيم المهام إلى خطوات صغيرة.
س7: هل توجد طريقة أدق للتحكم إذا لم أرد إلغاء القيود بالكامل؟
نعم. يمكنك ضبط سياسة الموافقات ووضع البيئة المعزولة كلًّا على حدة، فلا حاجة إلى تعطيلهما معًا دفعة واحدة. لمعرفة الخيارات المتاحة، راجع ناتج الأمر `codex –help` على جهازك أو وثائق الإعداد الرسمية، إذ قد تختلف القيم المدعومة باختلاف الإصدار.
النقاط الأساسية لأمر Codex في سطر الأوامر --yolo
- الأمر المقابل: يقابل الخيار
--dangerously-skip-permissionsفي Claude Code الأمرcodex --yoloفي Codex. - الصيغة الكاملة:
codex --dangerously-bypass-approvals-and-sandbox، وله التأثير نفسه الذي للخيار--yolo. - نطاق الصلاحيات: يتجاوز الأمر الموافقات ويلغي قيود البيئة المعزولة في الوقت نفسه، لذا فإن نطاقه أوسع مما يوحي به اسمه.
- الخيار الموصى به للبدء: استخدم
codex --full-autoأولًا في التطوير المحلي؛ إذ تبقى البيئة المعزولة مفعّلة، ما يوازن بين الكفاءة والأمان. - الحد الأدنى من الأمان: لا تستخدم
--yoloإلا في بيئة موثوقة يمكن التراجع عن تغييراتها أو التخلص منها، واحفظ التغييرات في Git مسبقًا. - الاتصال بالنماذج: عبر APIYI apiyi.com، يمكنك استدعاء مجموعة متنوعة من النماذج الرائدة باستخدام مفتاح واحد، من خلال
https://api.apiyi.com/v1.
الخلاصة
الأمر المقابل لـ claude --dangerously-skip-permissions في سطر أوامر Codex هو codex --yolo، وصيغته الكاملة codex --dangerously-bypass-approvals-and-sandbox. يكفي أن تتذكر ثلاثة مستويات للصلاحيات:
codex: الصلاحيات الافتراضية، مع الموافقات وفقًا للإعدادات. يناسب المشاريع غير المألوفة والأدلة الحساسة.codex --full-auto: تنفيذ تلقائي داخل مساحة العمل، مع استمرار تطبيق قيود البيئة المعزولة. يناسب التطوير المحلي اليومي.codex --yolo: صلاحيات مفتوحة بالكامل. يناسب البيئات الموثوقة والمعزولة التي يمكن التراجع عن تغييراتها.
يُنصح بتوسيع الصلاحيات تدريجيًا: ابدأ بالوضع الافتراضي للتعرّف على سلوك الأداة، ثم استخدم --full-auto لتسريع العمل، ولا تلجأ إلى --yolo إلا عند الضرورة فعلًا. ويمكنك التحقق سريعًا من الاتصال بالنماذج عبر APIYI apiyi.com، إذ توفر المنصة رصيدًا مجانيًا للاختبار وواجهة موحدة لعدة نماذج.
مراجع
- وثائق إعداد OpenAI Codex: شرح الإعدادات الرسمي
- الرابط:
developers.openai.com/docs/config-file/config-basic - ملاحظة: راجع أحدث الإعدادات الخاصة بمعلمات بدء التشغيل وسياسات الموافقة وأنماط بيئة العزل، وفقًا للإصدار الذي تستخدمه.
الكاتب: الفريق التقني في APIYI
للتواصل التقني: يسعدنا تواصلكم معنا عبر الصفحة الرئيسية لموقع APIYI الرسمي. ويمكنكم الاطلاع على مزيد من المواد في مركز الوثائق على docs.apiyi.com