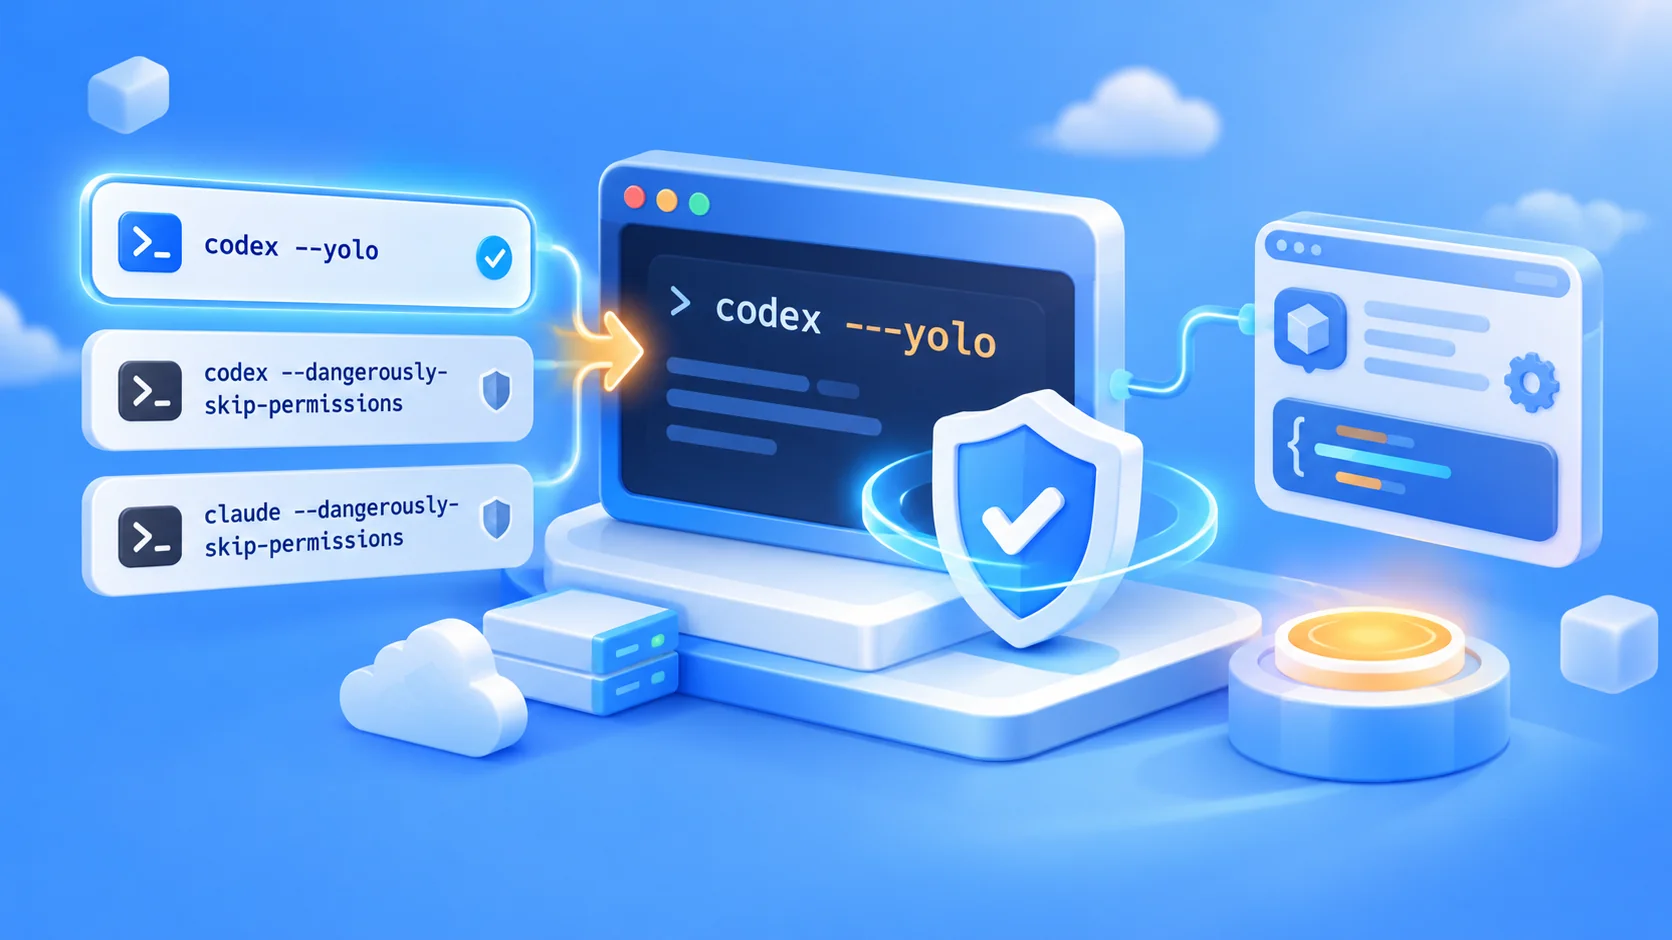
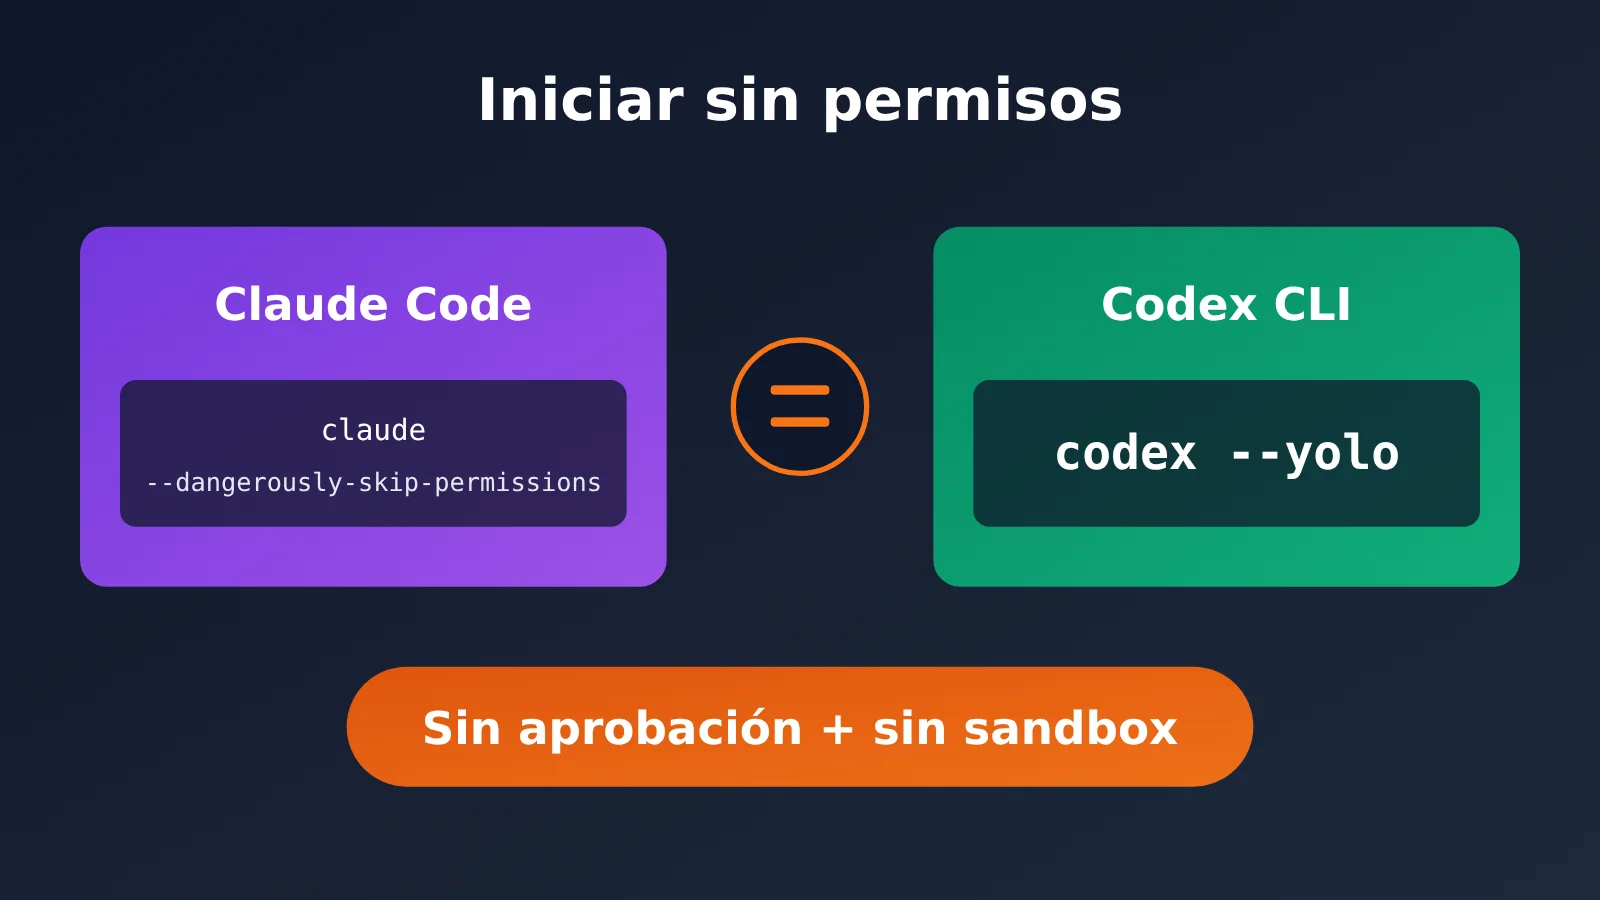
Después de acostumbrarte a claude --dangerously-skip-permissions en Claude Code, al pasar a la línea de comandos Codex de OpenAI suele surgir una primera pregunta: ¿cómo se llama en Codex el interruptor para «trabajar directamente sin pedir aprobación»? La respuesta es: codex –yolo. La forma completa es codex --dangerously-bypass-approvals-and-sandbox.
Este artículo no se limita a darte un comando para consultar rápidamente. También explica los límites de permisos, los casos de uso y las prácticas de seguridad de las tres formas de inicio, además de cómo conectar un modelo a través de APIYI apiyi.com.
Valor principal: al terminar de leer, podrás elegir los parámetros de inicio adecuados para tu entorno de desarrollo, reducir las veces que tienes que pulsar «Confirmar» y evitar que la IA actúe sin restricciones donde no debería.
Puntos clave de –yolo en la línea de comandos de Codex
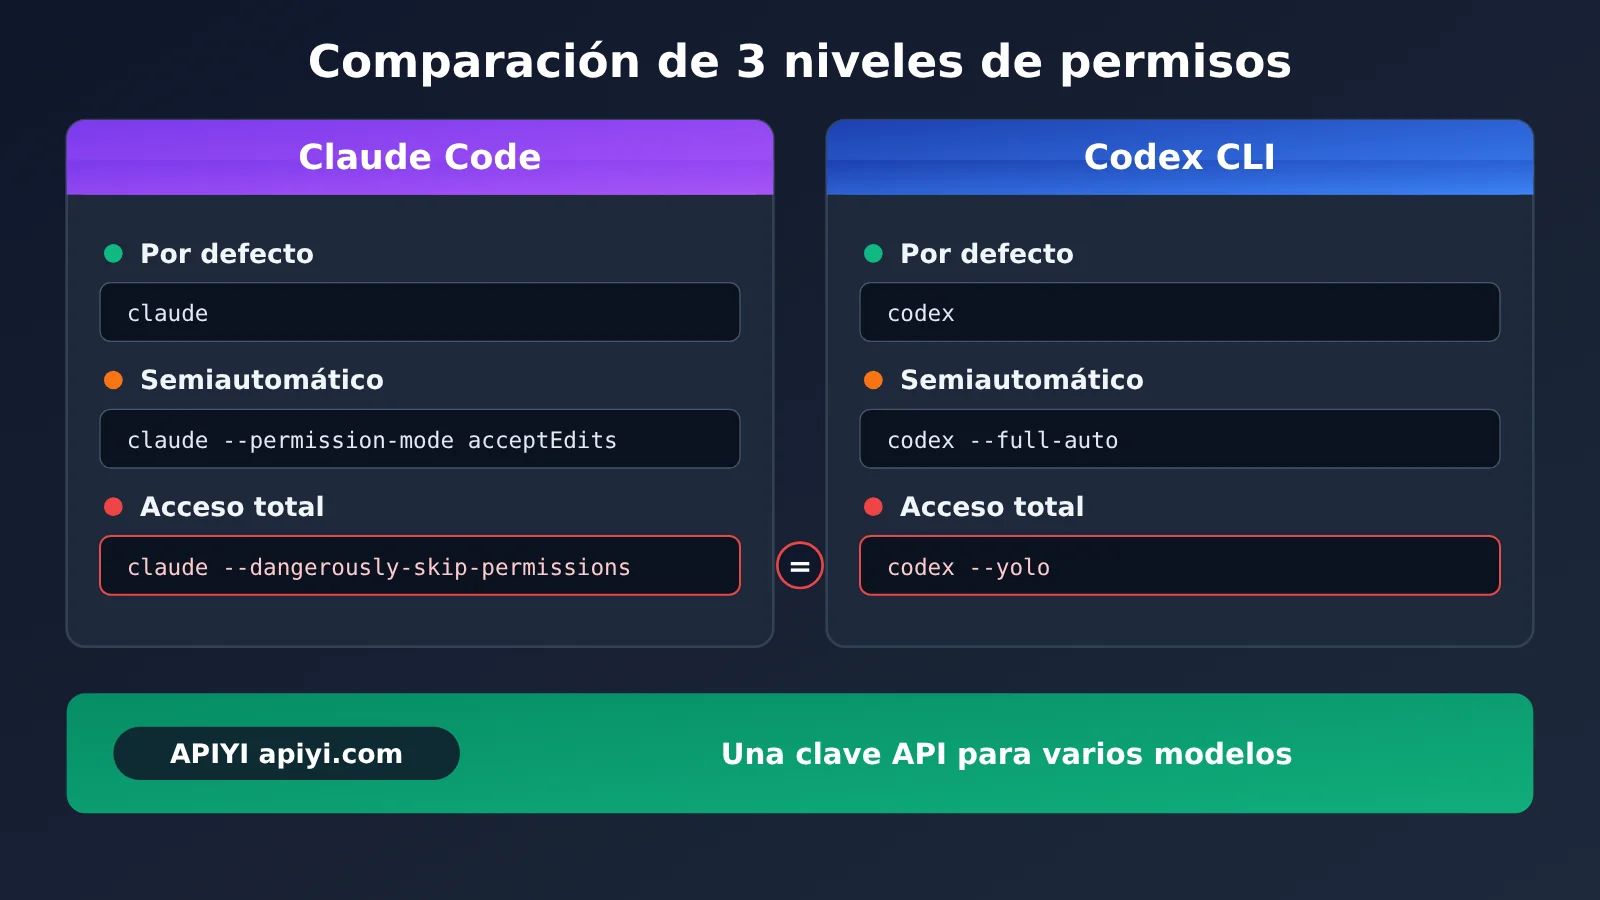
Primero, veamos una tabla comparativa con los comandos para «liberar por completo los permisos» de ambas herramientas:
| Aspecto | Claude Code | Codex CLI |
|---|---|---|
| Parámetro completo | claude --dangerously-skip-permissions |
codex --dangerously-bypass-approvals-and-sandbox |
| Forma abreviada | Ninguna | codex --yolo |
| Efecto | Omite las confirmaciones de permisos y ejecuta directamente | Omite la aprobación de las operaciones y elimina las restricciones del entorno aislado |
| Nivel de riesgo | Alto; se recomienda usarlo en entornos de confianza | Alto; se recomienda usarlo en entornos de confianza |
Explicación del parámetro completo y la forma abreviada de Codex
codex --dangerously-bypass-approvals-and-sandbox y codex --yolo tienen exactamente el mismo efecto; el segundo es simplemente la forma abreviada del primero. Al activarlo, Codex deja de pedirte aprobación paso a paso y ya no está sujeto a las restricciones del entorno aislado. Puede ejecutar comandos, modificar archivos y acceder a la red directamente.
Conviene prestar atención a las dos palabras clave del nombre del parámetro. «Approvals» se refiere a la aprobación: si quieres que te pregunte antes de ejecutar cada comando. «Sandbox» se refiere al entorno aislado: el alcance de los archivos a los que Codex puede acceder y sus capacidades de red. El nombre completo del parámetro menciona ambos aspectos, lo que indica que desactiva dos barreras, no solo una.
La correspondencia con Claude Code se puede entender así: --dangerously-skip-permissions de Claude Code se centra principalmente en evitar las confirmaciones, mientras que --yolo de Codex, además de evitar las confirmaciones, también desactiva el entorno aislado. Por tanto, este interruptor de Codex libera más restricciones de lo que su nombre abreviado podría sugerir.
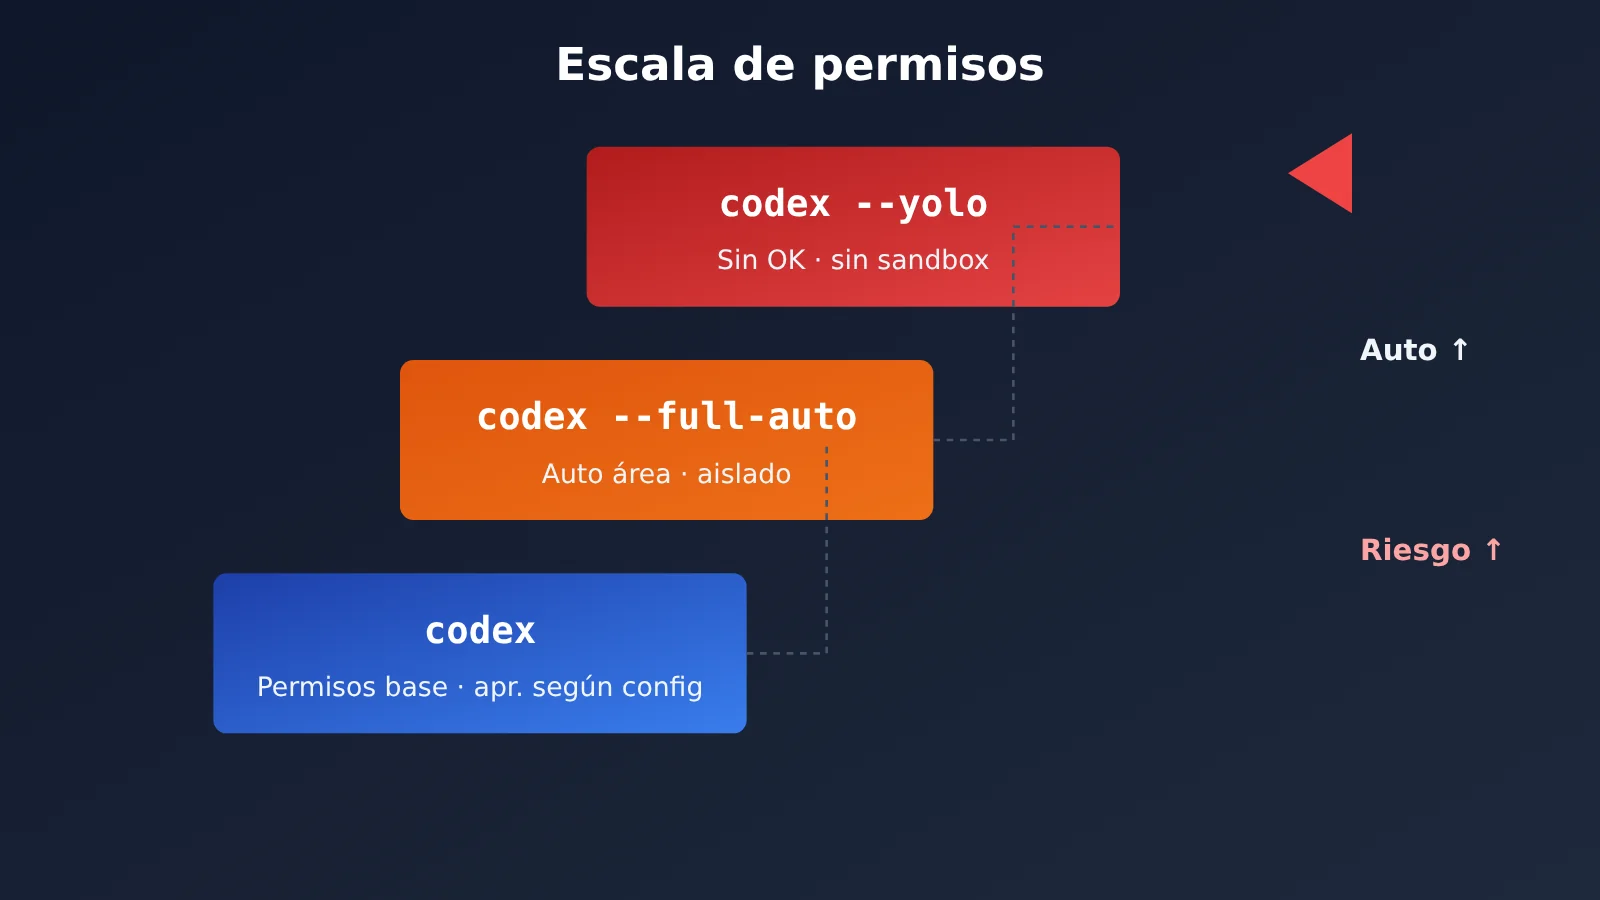
Comparación de 3 formas de iniciar Codex desde la línea de comandos
Las 3 formas más habituales de iniciar Codex son las siguientes. La diferencia se centra en dos aspectos: si hace falta aprobación y si se mantienen las restricciones del entorno aislado.
| Comando | Permisos | ¿Requiere aprobación? | Restricciones del entorno aislado |
|---|---|---|---|
codex |
Permisos predeterminados; las aprobaciones se rigen por la configuración | Depende de la configuración | Se mantienen |
codex --full-auto |
Ejecuta automáticamente las operaciones dentro del espacio de trabajo | No requiere confirmación paso a paso dentro del espacio de trabajo | Se mantienen |
codex --yolo |
Permisos completamente abiertos | No | Se eliminan |
codex es la opción más conservadora. Es adecuada para la primera vez que trabajas con un proyecto desconocido o cuando quieres supervisar cada paso. codex --full-auto ofrece un punto intermedio: las operaciones dentro del espacio de trabajo se ejecutan automáticamente, pero siguen sujetas a las restricciones del entorno aislado. Es la opción que mejor responde a la necesidad de «dejar que la IA trabaje por su cuenta, pero sin salir del directorio del proyecto». En cambio, codex --yolo elimina todas las restricciones, por lo que conviene usarlo cuando el entorno está suficientemente aislado y el costo de un error es bajo.
Si quieres que las tareas se ejecuten automáticamente, como en Claude Code, pero prefieres no desactivar también el entorno aislado desde el principio, te recomendamos empezar con codex --full-auto. Cuando hayas confirmado que la tarea es estable y que el entorno es confiable, puedes plantearte usar --yolo.
Además, puedes ajustar por separado la política de aprobación y el modo de entorno aislado de Codex; no es necesario desactivar ambas protecciones de una vez. Para conocer las opciones disponibles, consulta la salida de codex --help en tu equipo y la documentación oficial de configuración. Puede haber diferencias entre versiones.
Cómo empezar rápidamente con Codex –yolo
Ejemplo mínimo para empezar
Entra en el directorio de tu proyecto desde la terminal y ejecuta:
# 完整写法
codex --dangerously-bypass-approvals-and-sandbox

# 等价的简写
codex --yolo
Si necesitas cambiar de modo con frecuencia, puedes añadir dos alias al archivo de configuración de tu shell para no tener que escribir el comando completo cada vez:
# 加入 ~/.zshrc 或 ~/.bashrc
alias cx="codex"
alias cxa="codex --full-auto"
alias cxy="codex --yolo"
Puedes cambiar los nombres de los alias como prefieras. Te recomendamos que el alias de --yolo sea bien «llamativo», para recordarte que estás trabajando con el modo totalmente permisivo.
Cómo configurar la conexión a modelos mediante APIYI
Codex permite usar proveedores de modelos personalizados. Si quieres utilizar una sola clave API para acceder a varios modelos, puedes conectarte mediante la interfaz compatible con OpenAI de APIYI, en apiyi.com. La dirección de la API es https://api.apiyi.com/v1.
Este es un ejemplo de configuración para ~/.codex/config.toml:
# 自定义模型提供方示例,字段名以你所用 Codex 版本的官方配置文档为准
[model_providers.apiyi]
name = "APIYI"
base_url = "https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
env_key = "APIYI_API_KEY"
Una vez terminada la configuración, guarda la clave API en la variable de entorno APIYI_API_KEY y, después, indica apiyi como proveedor predeterminado en la configuración. Los nombres de los campos y la sintaxis pueden variar según la versión; antes de empezar, te recomendamos comprobarlos en la documentación oficial.
Ver el código completo para comprobar la conexión con APIYI usando Python
Antes de modificar la configuración de Codex, puedes ejecutar un pequeño script para confirmar que la clave y la dirección de la interfaz funcionan. Así evitarás confundir un error de configuración con un comportamiento inesperado de Codex:
import os
import openai
from typing import Optional


def check_connection(
    prompt: str = "回复 OK 即可",
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
) -> str:
    """
    用最小请求验证 API Key 与 base_url 是否可用

    Args:
        prompt: 用户输入
        model: 模型名称
        system_prompt: 可选的系统提示词

    Returns:
        模型响应内容或错误信息
    """
    client = openai.OpenAI(
        api_key=os.environ.get("APIYI_API_KEY", "YOUR_API_KEY"),
        base_url="https://api.apiyi.com/v1",  # APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": system_prompt})
    messages.append({"role": "user", "content": prompt})

    try:
        response = client.chat.completions.create(
            model=model,
            messages=messages,
            max_tokens=50,
        )
        return response.choices[0].message.content
    except Exception as e:
        return f"Error: {str(e)}"


if __name__ == "__main__":
    print(check_connection())
Recomendación: consigue una cuota de prueba gratuita en APIYI, apiyi.com, y prueba primero
codex --full-autoen un proyecto pequeño. Después, decide si necesitas--yolo. Con una sola clave API puedes usar modelos populares como OpenAI, Claude y Gemini, y comparar su rendimiento al ejecutar tareas automáticamente.
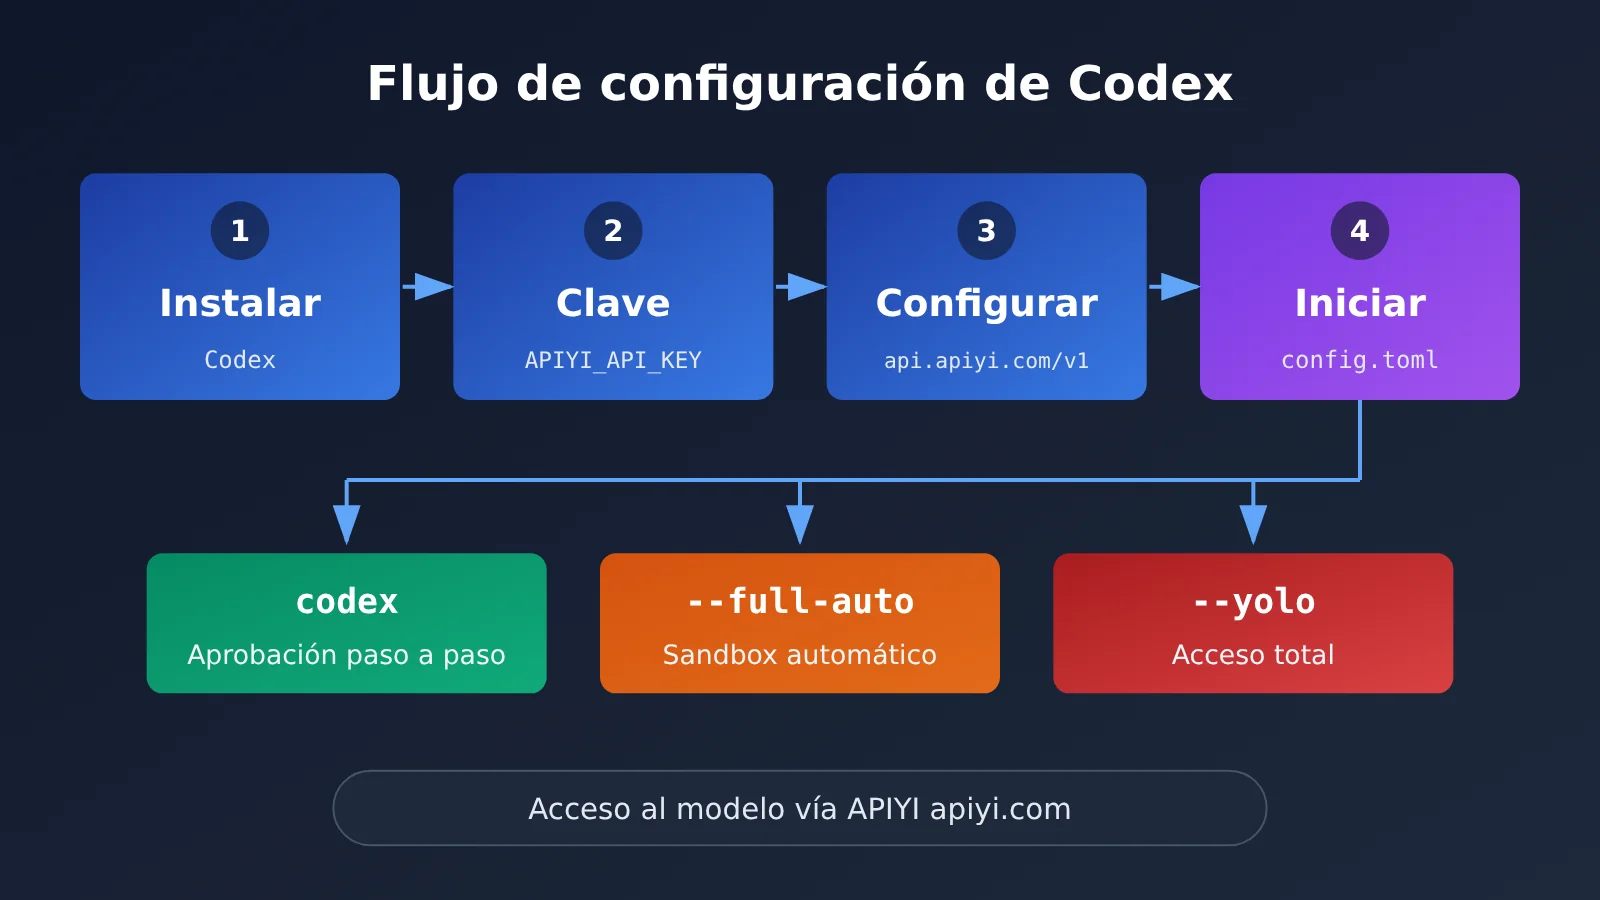
Cuándo usar Codex –yolo: cómo elegir según el escenario
La forma de inicio más adecuada depende de tres factores: si el entorno es confiable, si los cambios se pueden revertir y si la tarea necesita acceso a Internet. Estas son algunas recomendaciones para situaciones habituales:
| Escenario | Forma de inicio recomendada | Motivo |
|---|---|---|
| Abrir por primera vez un proyecto desconocido | codex |
Primero revisa qué quiere hacer Codex y luego dale permisos poco a poco |
| Desarrollar un proyecto propio en un Mac local | codex --full-auto |
Ejecuta las tareas automáticamente dentro del espacio de trabajo y mantiene el entorno aislado: un equilibrio razonable entre eficiencia y seguridad |
| Ejecutar tareas por lotes en un contenedor efímero o una máquina virtual | codex --yolo |
El entorno se puede descartar, así que el costo de conceder permisos amplios es bajo |
| Directorios con credenciales de producción o conexiones a bases de datos | codex |
No dejes que la automatización toque recursos cuyos cambios sean irreversibles |
| Proyectos experimentales que necesitan instalar dependencias por Internet con frecuencia | codex --yolo (en un entorno confiable) |
Al desactivar el aislamiento, se puede acceder directamente a la red y reducir los bloqueos |
La lógica detrás de esta tabla es sencilla: el valor de --yolo es «no sufrir interrupciones», pero el costo es «quedarse sin red de seguridad». Por eso, cuanto más fácil sea revertir los cambios o descartar el entorno, más adecuado será usarlo. En directorios con credenciales reales y recursos en producción, conviene mantener las aprobaciones o el aislamiento.
Lista de verificación para usar Codex –yolo de forma segura
Al desactivar las aprobaciones y el entorno aislado, Codex puede hacer tanto como tú mismo desde la terminal: puede borrar archivos, modificar configuraciones y realizar solicitudes de red sin que nada lo bloquee. Por eso, conviene tomar algunas precauciones antes y después de usarlo:
| Riesgo | Posibles consecuencias | Medidas recomendadas |
|---|---|---|
| Borrar o modificar archivos por error | Pérdida del código del proyecto | Haz una confirmación de Git antes de empezar para poder volver atrás en cualquier momento |
| Acceder a credenciales sensibles | Las claves podrían leerse o filtrarse | No ejecutes Codex en directorios que contengan claves o limpia antes las variables de entorno |
| Ejecutar scripts desconocidos | Incorporación de dependencias maliciosas | Úsalo solo en proyectos de confianza y comprueba el origen antes de instalar dependencias |
| Acceso a la red sin restricciones | Los datos podrían enviarse a direcciones inesperadas | Ejecútalo en un entorno aislado y, si hace falta, limita el acceso desde la capa de red |
| Descripción poco clara de la tarea | La IA podría exceder el alcance previsto | Especifica claramente el alcance y divide el trabajo en pasos pequeños |
Además de lo anterior, conviene tener presentes algunas recomendaciones:
- Primero, ejecuta una ronda con
codex --full-autopara observar cómo trabaja Codex y decidir después si quieres pasar a--yolo. - Limita
--yoloa contenedores, máquinas virtuales o equipos dedicados al desarrollo. Evita ejecutarlo en el directorio principal de tu computadora de trabajo habitual. - Crea un punto de confirmación de Git antes de cada tarea. Al terminar, revisa los cambios con
git diffy decide si quieres conservarlos o revertirlos. - Divide las tareas en pasos pequeños. Cuanto más amplia sea la instrucción, más probable será que la IA realice acciones inesperadas sin supervisión.
Cómo combinar Codex CLI y Claude Code
Muchos desarrolladores no tienen que elegir entre uno u otro: usan Codex y Claude Code en la misma máquina. Ambos siguen un enfoque similar a la hora de «conceder permisos sin restricciones», así que puedes trasladar tus hábitos de uso de una herramienta a la otra:
- Desarrollo diario: usa Claude Code con los permisos predeterminados y Codex con
codexocodex --full-auto. - Entorno aislado: usa Claude Code con
--dangerously-skip-permissionsy Codex con--yolo. - Depuración conjunta: deja que una herramienta escriba el código y que la otra lo revise. Antes de iniciar ambas, asegúrate de que el repositorio Git esté limpio.
Si necesitas invocar varios modelos, como OpenAI, Claude y Gemini, centralizar la gestión de las claves en APIYI apiyi.com te facilitará las cosas: una sola clave API y una interfaz compatible con OpenAI. Así, no tendrás que modificar toda la configuración del entorno cada vez que cambies de modelo. Además, el pago por uso te permite calcular los costos según el consumo real.
Preguntas frecuentes (FAQ)
Q1: ¿Qué comando de Codex CLI equivale a claude –dangerously-skip-permissions?
El comando equivalente es `codex –dangerously-bypass-approvals-and-sandbox`, abreviado como `codex –yolo`. Ambos tienen el mismo efecto: omiten las aprobaciones y eliminan las restricciones del entorno aislado, para que Codex pueda ejecutar comandos, modificar archivos y acceder a la red directamente.
Q2: ¿Cuál es la diferencia entre codex –yolo y codex –full-auto?
`–full-auto` ejecuta automáticamente las operaciones dentro del espacio de trabajo, pero sigue sujeto a las restricciones del entorno aislado. `–yolo`, en cambio, elimina por completo las restricciones: no requiere aprobaciones ni tiene entorno aislado. El primero es como «trabajar con libertad dentro del directorio del proyecto»; el segundo, como «hacer lo que sea sin restricciones».
Q3: ¿Qué opción debería usar para desarrollar en un Mac local?
Si quieres que las tareas se ejecuten automáticamente, como con Claude Code, te recomendamos usar `codex –full-auto`. Usa `codex –yolo` solo cuando realmente necesites eliminar todas las restricciones y, siempre que sea posible, limítalo a un entorno de desarrollo de confianza.
Q4: ¿En qué casos es más útil codex –yolo?
Es especialmente útil en estos casos:
– **Contenedores o máquinas virtuales temporales**: el entorno se puede eliminar y, aunque algo salga mal, no afecta al equipo anfitrión.
– **Proyectos experimentales con posibilidad de revertir los cambios**: el código ya está guardado en Git y se puede restaurar en cualquier momento.
– **Tareas que requieren muchas operaciones en línea**: por ejemplo, instalar dependencias en bloque o descargar recursos sin que el entorno aislado las bloquee una y otra vez.
Q5: ¿Cómo puedo conectar rápidamente Codex a los modelos de APIYI?
Sigue estos pasos:
1. Visita APIYI en apiyi.com y crea una cuenta.
2. Obtén una clave API y crédito gratuito para hacer pruebas.
3. Configura la dirección del endpoint como `https://api.apiyi.com/v1` y añade un proveedor personalizado siguiendo la documentación oficial de configuración de la versión de Codex que utilices.
APIYI ofrece una interfaz compatible con OpenAI y admite modelos populares como OpenAI, Claude y Gemini, lo que facilita compararlos y cambiar de uno a otro con una misma configuración.
Q6: ¿Qué riesgos conocidos tiene usar –yolo?
El mayor riesgo es que no hay ninguna protección: los comandos se ejecutan sin aprobación y el entorno aislado deja de limitar el acceso a los archivos y a la red. Podrían borrarse archivos por error, leerse credenciales confidenciales o ejecutarse scripts desconocidos. Te recomendamos guardar los cambios en Git antes de empezar, trabajar en un entorno aislado y dividir las tareas en pasos pequeños.
Q7: ¿Hay una forma de tener un control más detallado sin eliminar todas las restricciones?
Sí. Puedes ajustar por separado la política de aprobación y el modo del entorno aislado; no hace falta desactivar ambos a la vez. Consulta los valores disponibles en la salida de `codex –help` en tu equipo o en la documentación oficial, ya que las opciones pueden variar según la versión.
Puntos clave de la línea de comandos de Codex: conclusiones principales
- Comando equivalente: En Codex, el equivalente de
--dangerously-skip-permissionsde Claude Code escodex --yolo. - Forma completa:
codex --dangerously-bypass-approvals-and-sandboxtiene el mismo efecto que--yolo. - Alcance: Omite las aprobaciones y desactiva el sandbox; hace más de lo que su nombre podría sugerir.
- Para empezar: En desarrollo local, usa primero
codex --full-auto: el sandbox sigue activo y ofrece un equilibrio razonable entre eficiencia y seguridad. - Límite de seguridad: Usa
--yolosolo en entornos confiables, reversibles y desechables, y crea antes un commit en Git. - Acceso a modelos: Con una sola clave API de APIYI (apiyi.com) y el endpoint
https://api.apiyi.com/v1, puedes invocar varios modelos populares.
Resumen
En la línea de comandos de Codex, el equivalente de claude --dangerously-skip-permissions es codex --yolo. Su forma completa es codex --dangerously-bypass-approvals-and-sandbox. Para usarlo, basta con recordar estos tres niveles de permisos:
codex: permisos predeterminados, con aprobaciones según la configuración. Adecuado para proyectos desconocidos y directorios sensibles.codex --full-auto: ejecuta tareas automáticamente dentro del espacio de trabajo, pero sigue sujeto a las restricciones del sandbox. Adecuado para el desarrollo local del día a día.codex --yolo: elimina todas las restricciones. Adecuado para entornos confiables, aislados y reversibles.
Lo recomendable es avanzar de menos a más permisos: primero, familiarízate con el comportamiento en el modo predeterminado; después, acelera el trabajo con --full-auto; y usa --yolo solo cuando sea realmente necesario. Para comprobar rápidamente el acceso a los modelos, puedes usar APIYI (apiyi.com), que ofrece crédito de prueba gratuito y una interfaz unificada para varios modelos.
Referencias
- Documentación de configuración de OpenAI Codex: instrucciones oficiales de configuración
- Enlace:
developers.openai.com/docs/config-file/config-basic - Nota: Consulta la configuración más reciente de los parámetros de inicio, las políticas de aprobación y el modo sandbox. La configuración puede variar según la versión que uses.
Autor: Equipo técnico de APIYI
Contacto técnico: Puedes contactarnos desde la página de inicio del sitio web oficial de APIYI. Encontrarás más recursos en el centro de documentación de docs.apiyi.com.