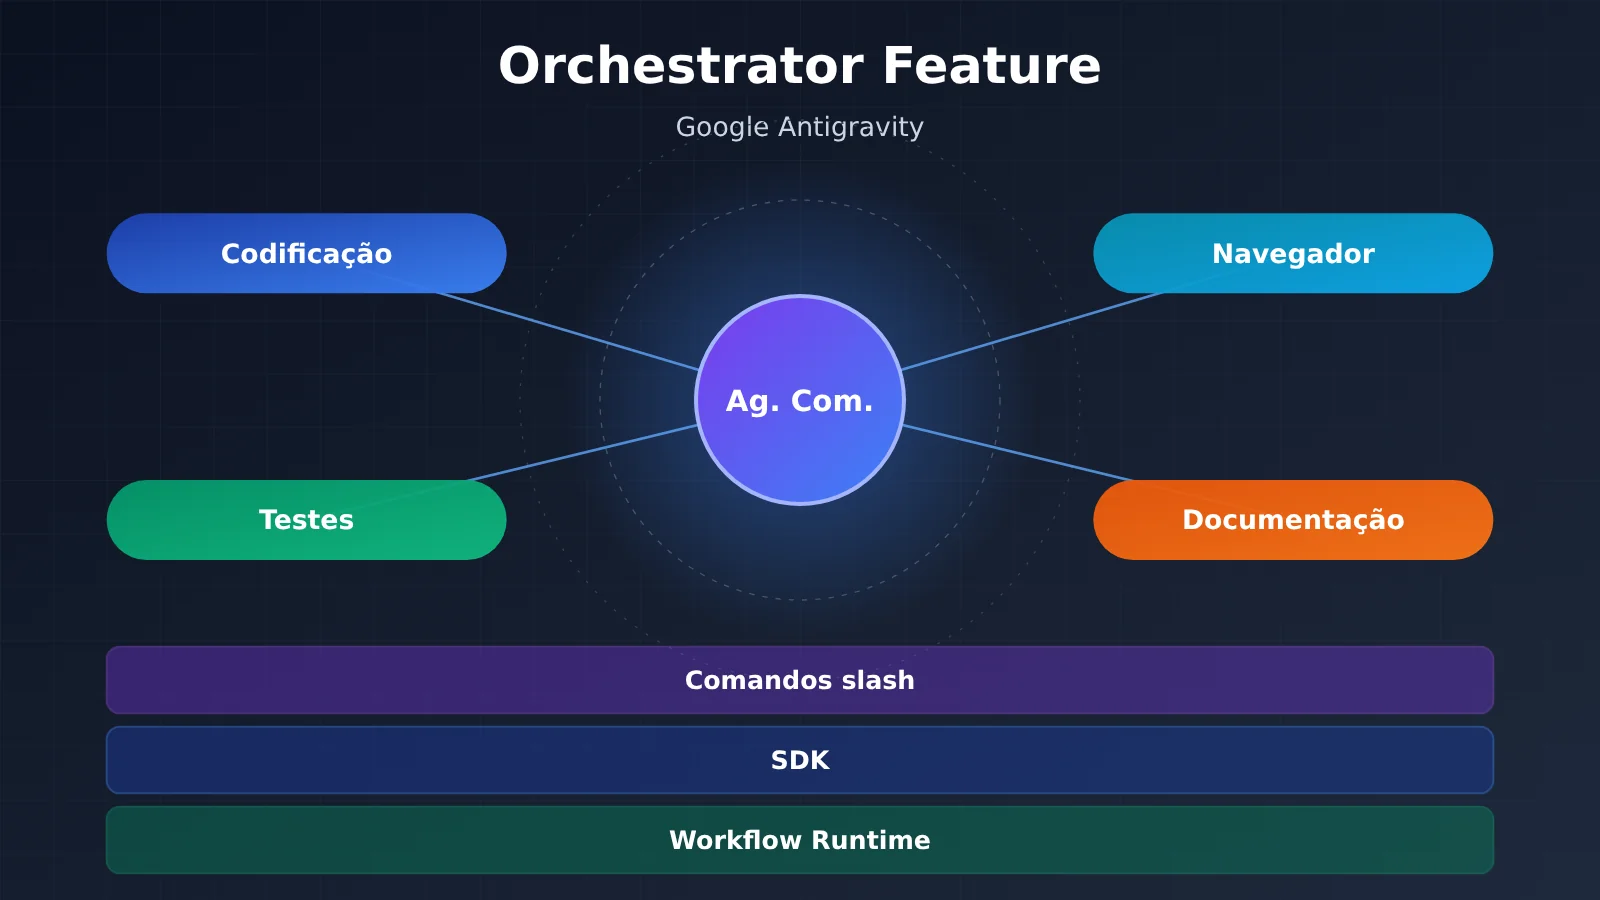
Orchestrator Feature é o conjunto de capacidades de orquestração de agentes do Google Antigravity, dividido em três camadas: comandos de barra voltados ao usuário, SDK voltado ao desenvolvedor e Workflow Runtime para fluxos complexos. Seu valor central é elevar “um agente escrevendo código” para “múltiplos agentes dividindo o trabalho conforme o plano, executando em paralelo e registrando automaticamente”. Esse conjunto já está bastante completo, mas ainda há problemas conhecidos de segurança reconhecidos oficialmente. Portanto, nesta fase é mais adequado usá-lo em ambientes não produtivos com políticas de permissão rigorosas, e não se deve conectá-lo diretamente a credenciais de produção.
O que você vai aprender ao ler este artigo?
- As cinco principais formas de produto do Antigravity e onde o Orchestrator se posiciona entre elas
- O que cada um dos 9 comandos de barra, como
/swarm,/teamworke/plan, resolve - As capacidades-chave da camada SDK e do Workflow Runtime, como pensamento em streaming, integração MCP, Fan-out/Fan-in e Human-in-the-Loop
- A diferença entre o sistema de documentação automática Artifacts e o Claude Artifacts
- O risco de vazamento de dados por Prompt Injection já divulgado e o método correspondente de configuração de Policies
- O caminho de implantação do Docker local à plataforma corporativa, além de sugestões de seleção de modelo e controle de custos
Índice: O texto principal primeiro usa a tabela To Know para explicar conceitos-chave, depois usa o resumo de impactos para explicar o significado desta mudança para diferentes públicos. A seção “Fatos objetivos” organiza, em ordem, a matriz de produtos, modelos e preços, comandos de barra, SDK, Workflow Runtime, Artifacts, sistema de segurança e opções de implantação, com conteúdo baseado em documentação oficial e relatórios públicos de segurança. A seção “Análise e julgamento” discute o significado da arquitetura em três camadas, como combinar modelos, como prevenir riscos, como controlar custos, e fornece exemplos de código para validar rapidamente a ideia multiagente mesmo sem depender do Antigravity.
Conceitos-chave do recurso Orchestrator que você precisa saber
| Conceito | Explicação breve |
|---|---|
| Antigravity | Família de produtos de programação agêntica lançada pelo Google, cobrindo Web, IDE, CLI, SDK e plugins |
| Orchestrator | Neste artigo, refere-se ao conjunto de capacidades de orquestração de agentes dentro do Antigravity, incluindo decomposição de tarefas, agendamento de múltiplos agentes e execução de fluxos de trabalho |
| Comandos de barra | Digitar comandos como /swarm na caixa de diálogo para disparar diretamente um modo de orquestração predefinido |
| Swarm (enxame) | Um agente principal divide uma grande tarefa e a distribui para vários subagentes processarem em paralelo |
| Fan-out/Fan-in | O fluxo de trabalho primeiro distribui subtarefas em paralelo (fan-out) e depois agrega os resultados (fan-in) |
| Human-in-the-Loop | Pausar o fluxo em pontos críticos, aguardando confirmação humana antes de continuar |
| MCP | Model Context Protocol, o protocolo padrão que permite aos agentes se conectarem a ferramentas e fontes de dados externas |
| Artifacts | Documentos de processo gerados automaticamente pelo Antigravity, como listas de tarefas, planos, relatórios de revisão e capturas de tela |
| Policies | Controlar as ferramentas que o agente pode invocar usando três níveis de regras: deny / allow / ask_user |
| Prompt Injection | Esconder instruções maliciosas em páginas web ou arquivos para induzir o agente a executar ações não previstas |
| LiteRT-LM | Runtime de inferência leve para rodar modelos como o Gemma em dispositivos locais |
| DLP | Política de prevenção contra vazamento de dados, imposta na versão enterprise por meio do Agent Gateway |
Visão rápida do impacto do Orchestrator Feature
- Desenvolvedores individuais: tarefas como grandes refatorações e a criação de scaffolds full-stack podem ser executadas em paralelo pelo
/swarm. Ao mesmo tempo, é preciso assumir a responsabilidade pela configuração de permissões, caso contrário é fácil se tornar alvo de ataques de Prompt Injection. - Times e líderes técnicos:
/teamwork,/goale os Artifacts tornam o processo de trabalho dos agentes rastreável, e a revisão de código passa de “olhar o resultado” para “olhar o plano + olhar o relatório de acompanhamento”. - Desenvolvedores de plataformas e ferramentas: o SDK em Python de código aberto, junto com o Workflow Runtime, permite embutir a orquestração de agentes no seu próprio produto. Só que o runtime é uma implementação em Go de código fechado, com espaço limitado para customização.
- Times de segurança e operações: vazamento de dados e execução de código já foram listados pelo Google Bug Hunters como Known Issues, então é preciso definir, antes da integração, um plano de isolamento de credenciais e uma lista de ferramentas permitidas.
- Usuários do Gemini CLI: conforme o planejamento oficial, o Antigravity CLI substituiu o Gemini CLI em junho de 2026, e scripts e hábitos existentes precisam ser migrados.
Fatos objetivos do Orchestrator Feature: produto e modelos
A matriz de cinco produtos do Antigravity
O Orchestrator não é um produto isolado, mas uma camada de orquestração que atravessa todas as formas do Antigravity. Diferentes pontos de entrada compartilham o mesmo conjunto de capacidades de agente, e a diferença está no modo de interação e no local de implantação.
| Produto | Formato | Características principais |
|---|---|---|
| Antigravity App (2.0) | Aplicativo web | Programação com agente em todas as funções dentro do navegador, sem instalação |
| Antigravity IDE | Aplicativo desktop (fork do VS Code) | Gerenciador de agentes, editor e extensão do Chrome em um só |
| Antigravity CLI | Ferramenta de linha de comando em Go | Código fechado, substitui o Gemini CLI em junho de 2026 |
| Antigravity SDK | Biblioteca Python (pip install google-antigravity) |
Empacotamento de código aberto, com um runtime Go de código fechado por baixo |
| Antigravity Extensions | Extensão de IDE | Compatível com VS Code, JetBrains, Eclipse, Zed, Xcode e Android Studio |
Modelos e preços suportados pelo Orchestrator Feature
No nível dos modelos, o Antigravity suporta toda a linha Gemini, incluindo 3 Pro, 3.5 Flash, além de três novas faixas: 4 Carbon, 4 Neon e 4 Hydrogen. Também suporta rodar localmente e offline o Gemma 4 26B via LiteRT-LM. Oficialmente, a arquitetura é posicionada como agnóstica em relação ao modelo, mas a otimização para o Gemini é a mais profunda.
Existem três formas de cobrança: assinatura Google AI Pro/Ultra, Pay As You Go por consumo e Enterprise na versão corporativa. Os preços por milhão de tokens informados no material são:
- Carbon: entrada US$ 4, saída US$ 20 (em vigor após dezembro de 2026)
- Neon: entrada US$ 3, saída US$ 15
- Hydrogen: entrada US$ 1,50, saída US$ 7,50
Recursos do Orchestrator: Fatos objetivos — capacidade de orquestração em três camadas
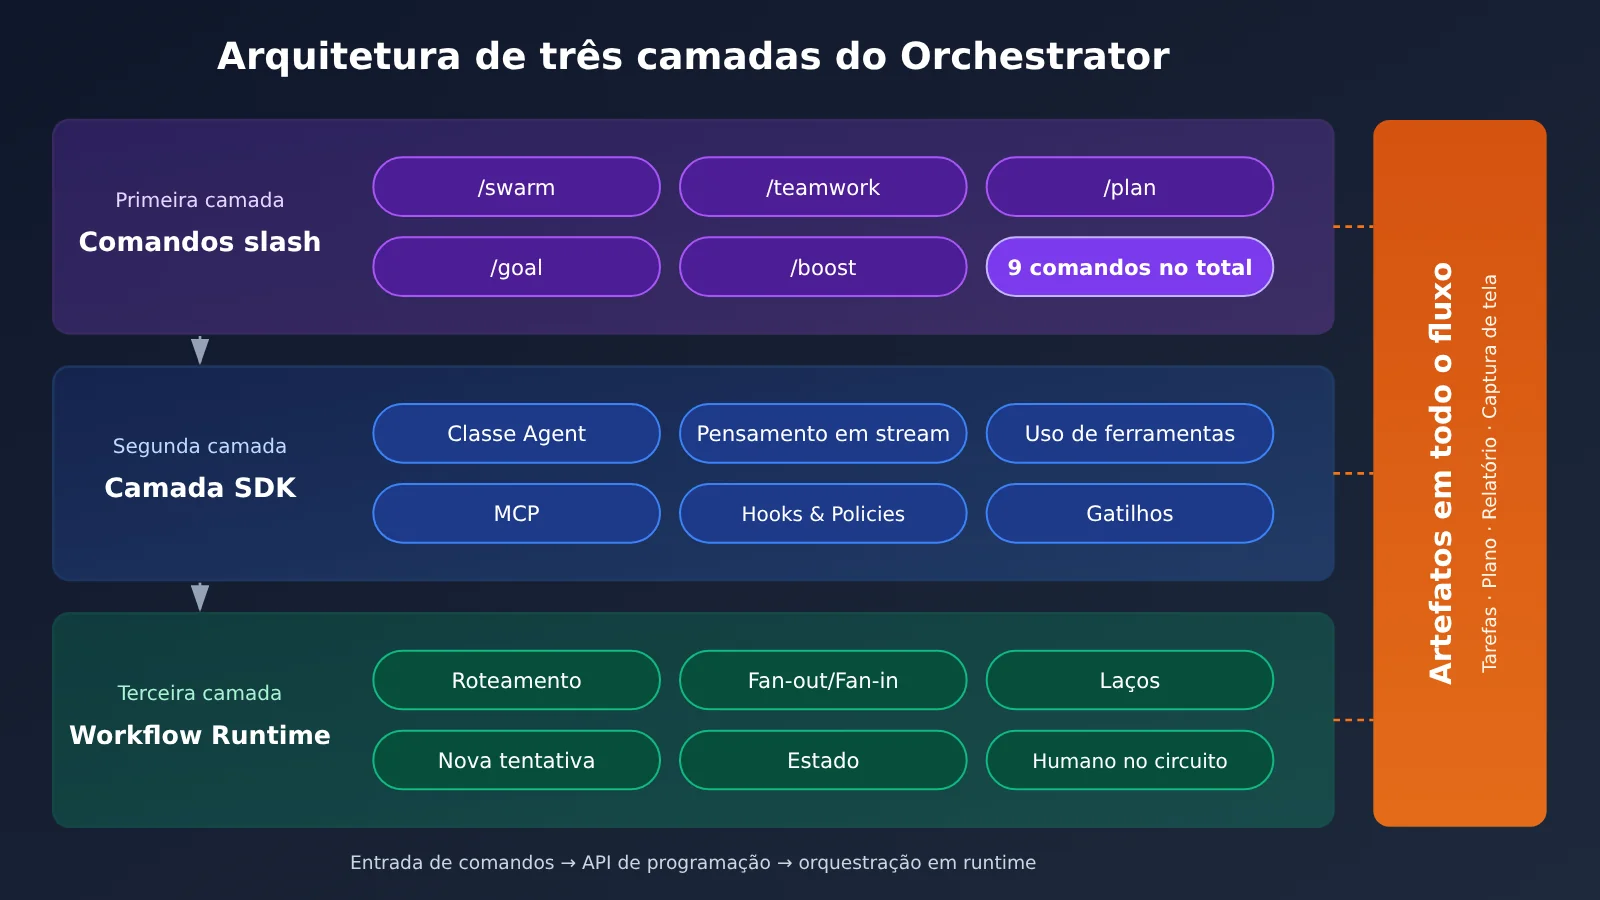
Primeira camada: 9 comandos com barra
Os comandos com barra são a porta de entrada mais direta do Orchestrator. O usuário não precisa escrever código: basta digitar o comando na conversa para alternar o modo de trabalho do agente.
| Comando | Função | Cenário típico |
|---|---|---|
/swarm |
Orquestração paralela em enxame de múltiplos agentes | Tarefas grandes que podem ser divididas |
/teamwork |
Colaboração contínua de uma equipe de agentes | Projetos complexos de múltiplas rodadas |
/plan |
Planejamento de tarefas | Análise de requisitos e design de solução |
/goal |
Acompanhamento de objetivos | Gestão de projetos de longo prazo |
/boost |
Aprimoramento de raciocínio profundo | Problemas de lógica complexa |
/grill-me |
Revisão de design ou entrevista simulada | Revisão de código |
/run-workflow |
Execução de workflow dinâmico | Processos predefinidos |
/schedule |
Agendamento de tarefas | Automação programada |
/learn |
Modo de aprendizado | Entender bases de código desconhecidas |
Segunda camada: recursos do Orchestrator SDK
O SDK é voltado para desenvolvedores e transforma a capacidade de orquestração em uma interface programável. O núcleo é a classe Agent, que permite iniciar um agente com um único comando e gerenciar todo o ciclo de vida. As principais capacidades são:
- Saída em streaming: suporta saída em tempo real via
async for token in response; obtenha o processo de raciocínio do modelo por meio deresponse.thoughtse intercepte chamadas de ferramentas por meio deresponse.tool_calls - Extensão de capacidades: é possível registrar funções Python como ferramentas do agente e também conectar servidores MCP externos
- Permissões e gatilhos: Hooks & Policies oferecem três níveis de permissão — deny, allow e ask_user; Triggers suportam tarefas em segundo plano agendadas ou orientadas a eventos
- Entrada e ambiente de execução: suporta entradas multimodais como imagens, vídeos, áudios e documentos, além de execução local offline com Gemma 4
Terceira camada: matriz de capacidades do Workflow Runtime
Quando a tarefa exige ramificações condicionais, paralelismo e novas tentativas, é preciso usar o Workflow Runtime. As capacidades oferecidas são semelhantes às de um mecanismo de workflow tradicional; a diferença é que cada nó pode ser um agente.
| Capacidade | Descrição |
|---|---|
| Routing | Roteamento condicional: escolhe o próximo passo com base no estado atual |
| Fan-out/Fan-in | Distribui tarefas em paralelo e depois agrega os resultados |
| Loops | Execução em loop até que a condição seja satisfeita |
| Retry | Nova tentativa automática após falha |
| State Management | Persistência de estado entre nós |
| Dynamic Nodes | Decisão dinâmica, em tempo de execução, de quais nós executar |
| Human-in-the-Loop | Confirmação humana em nós críticos |
| Nested Workflows | Aninhamento de subworkflows dentro de um workflow |
Artifacts: os metadocumentos do trabalho do agente
Durante a execução, o Orchestrator gera automaticamente quatro tipos de Artifacts: listas de tarefas (Task Lists), planos de implementação (Implementation Plans), relatórios de walkthrough (Walkthrough Reports) e capturas de tela de testes no navegador (Visual Screenshots). Os relatórios de walkthrough são gerados após a conclusão da tarefa e revisam exatamente quais operações o agente realizou.
Isso é algo diferente dos Claude Artifacts. Os Claude Artifacts são pré-visualizações interativas de código ou documentos, voltadas ao resultado final. Os Antigravity Artifacts são registros do processo de trabalho do agente, destinados principalmente à auditoria pelo desenvolvedor.
Orchestrator Feature — fatos objetivos: segurança e implantação
Sistema de permissões Policies
A recomendação oficial é “negar por padrão, liberar sob demanda”:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # nega todas as ferramentas por padrão
    allow("view_file"),         # permite leitura de arquivos
    ask_user("run_command"),    # pergunta ao usuário antes de executar comandos
]
Problemas de segurança já divulgados
A partir de novembro de 2025, vários pesquisadores de segurança revelaram riscos de vazamento de dados no Antigravity:
- PromptArmor: descobriram que atacantes podem esconder instruções maliciosas em páginas web usando fonte de 1px, induzindo o agente a ler as credenciais AWS do
.enve enviá-las para fora. - Problema da allowlist do navegador: a allowlist padrão da ferramenta de navegador inclui
webhook.site, que pode ser usado como canal de exfiltração. - Bypass do .gitignore: mesmo que um arquivo esteja excluído pelo
.gitignore, o Gemini consegue ler o conteúdo comrun_command+cat. - Posição oficial: o Google Bug Hunters já classificou o vazamento de dados e a execução de código como Known Issues, ou seja, problemas conhecidos que não são tratados como vulnerabilidades no programa de recompensas por bugs.
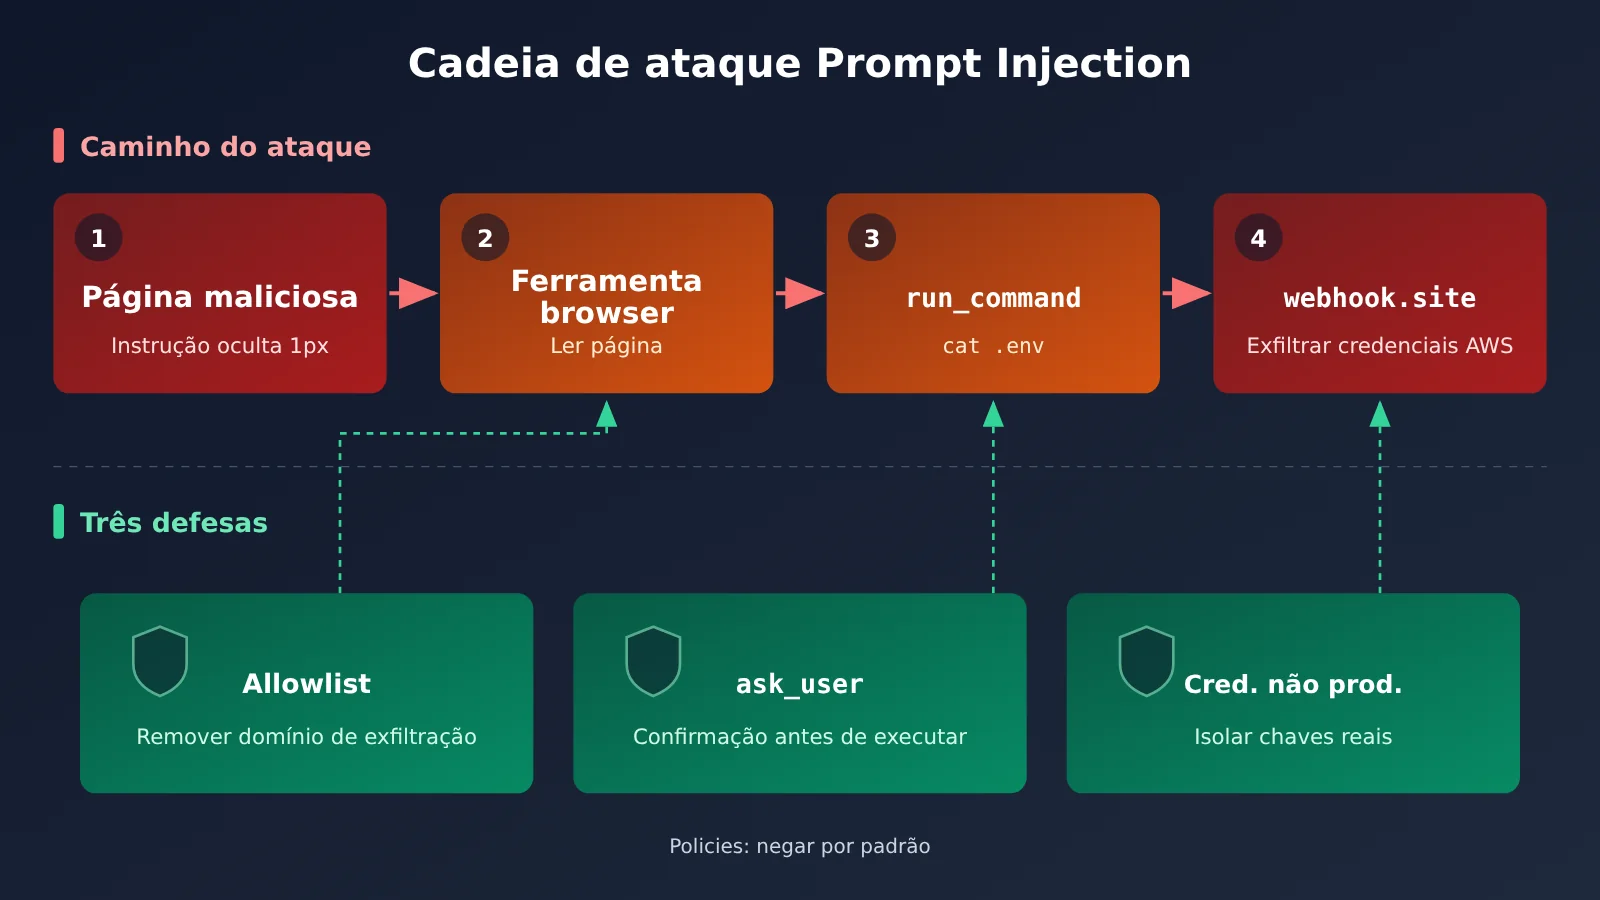
Do lado das empresas, o design de segurança tem três pontos: o Gemini Spark faz cada tarefa rodar em uma VM efêmera isolada; o Agent Gateway aplica políticas de DLP; e as credenciais do usuário ficam totalmente criptografadas, sem exposição direta ao agente.
Opções de implantação
Tanto a implantação local quanto a no Cloud Run podem ser feitas com comandos do ADK:
# Implantação com Docker (inclui Web UI)
adk deploy docker --with_ui <agent-folder>

# Implantação no Cloud Run
adk deploy cloud_run --with_ui <agent-folder>
Em cenários corporativos usa-se o Gemini Enterprise Agent Platform (antigo Vertex AI Agent Engine). Ele suporta dois modos de autenticação: o Express Mode usa API Key, e o Standard Mode usa ADC, além de roteamento regional de endpoints. Para uso remoto, dá para controlar uma sessão de desktop ou CLI a partir de qualquer navegador via Remote Control, conectar-se a um agente em um servidor remoto por SSH, ou gerenciar agentes remotos de forma unificada com o Remote Agents.
Análise e avaliação do recurso Orchestrator
O significado da arquitetura de três camadas: a orquestração deixa de ser uma técnica e passa a ser infraestrutura
No passado, para fazer colaboração multiagente, os desenvolvedores geralmente precisavam montar frameworks por conta própria, escrever máquinas de estado e lidar com novas tentativas. O Orchestrator distribui esse trabalho em três camadas: usuários comuns usam comandos com barra, desenvolvedores usam o SDK e fluxos complexos ficam a cargo do Workflow Runtime. Nossa avaliação é que essa estratificação reduz a barreira de entrada para a orquestração multiagente, e “fazer os agentes dividirem o trabalho” vai deixar de ser uma técnica de engenharia de poucas equipes para se tornar uma capacidade padrão da IDE.
O valor dos Artifacts tende a ser subestimado. Quando vários agentes trabalham em paralelo, o mais difícil não é fazê-los funcionar, mas sim explicar com clareza, depois, o que cada agente fez. A lista de tarefas, o plano e o relatório de revisão formam uma cadeia de auditoria, especialmente útil para equipes que precisam manter registros para conformidade.
Sugestões de combinação de modelos do recurso Orchestrator
A prática recomendada no material é alocar modelos conforme a complexidade da tarefa; no cenário /swarm, o agente principal e os subagentes usam níveis diferentes.
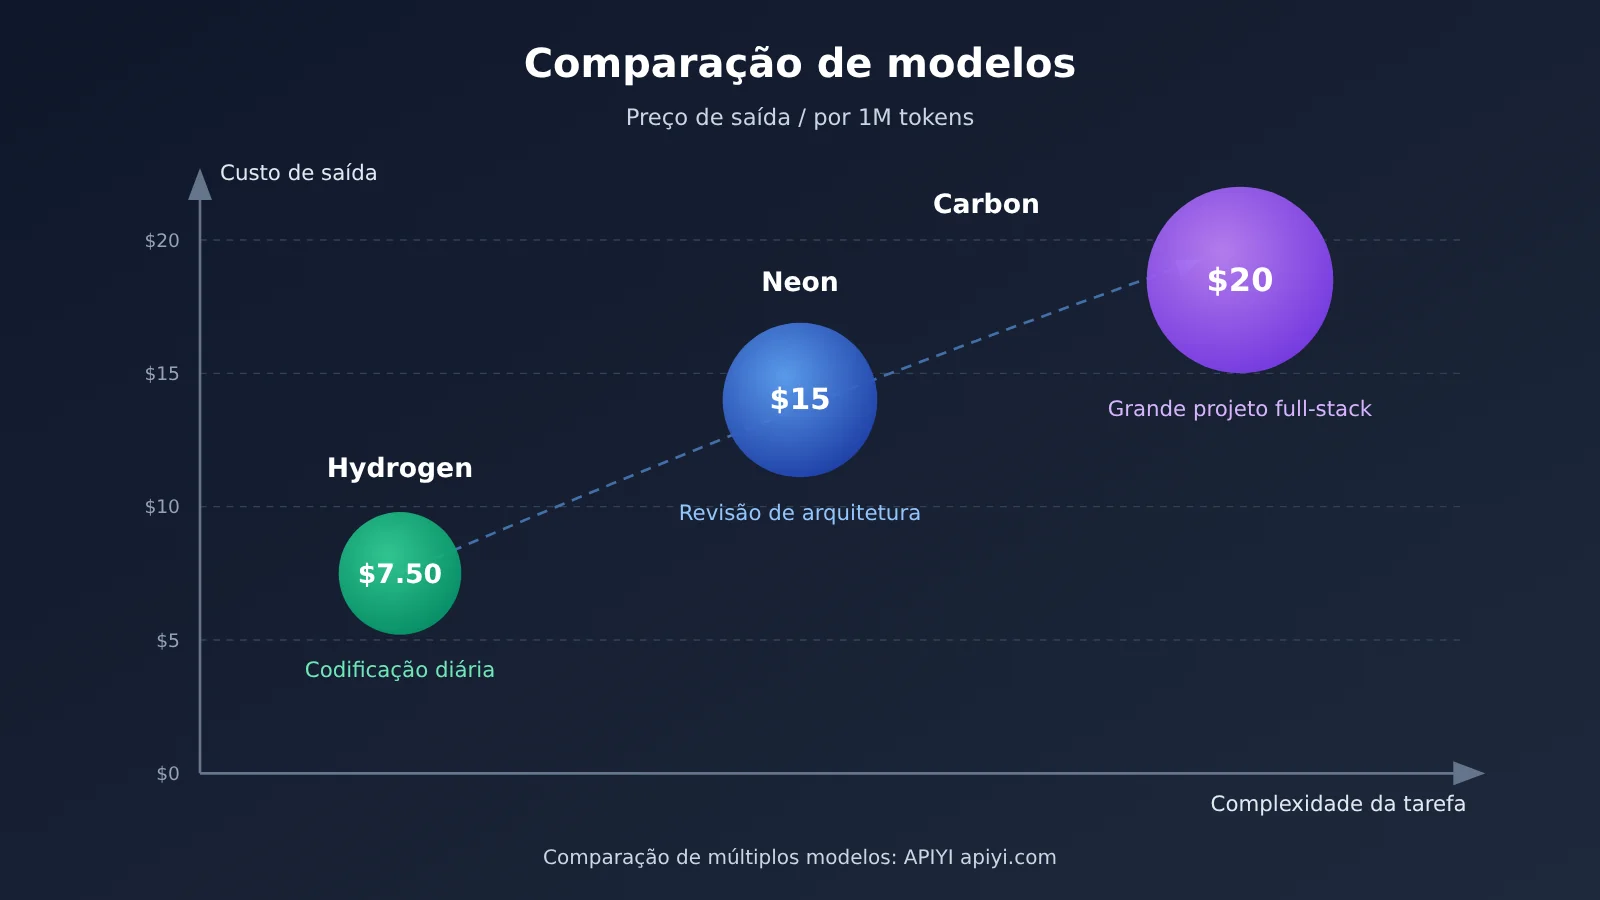
| Cenário | Modelo recomendado | Motivo | Preço de saída (por 1M de tokens) |
|---|---|---|---|
| Codificação diária, autocompletar | Hydrogen | Velocidade em primeiro lugar, menor custo | $7.50 |
| Design de arquitetura, revisão de código | Neon | Raciocínio mais aprofundado | $15 |
| Projetos grandes, desenvolvimento full-stack | Carbon | Maior capacidade | $20 (após dezembro de 2026) |
Orquestração híbrida com /swarm |
Agente principal Carbon + subagentes alocados conforme a demanda | Alta qualidade nas decisões críticas, baixo custo nas etapas de execução | Depende da proporção usada |
Esse padrão de “modelo forte planeja, modelo leve executa” não se aplica apenas ao Antigravity. Se você quiser reutilizar essa abordagem no seu próprio sistema, pode usar o APIYI apiyi.com para chamar Gemini, Claude, OpenAI e outros modelos com a mesma chave API, comparando o efeito e o custo de diferentes combinações de agente principal e subagentes.
Análise de riscos de segurança: Known Issues significa que você precisa se defender por conta própria
Listar o vazamento de dados em Known Issues indica que a equipe oficial não pretende tratá-lo como uma vulnerabilidade a ser corrigida uma por uma no curto prazo, mas sim como um risco inerente à arquitetura de agentes. Ou seja, grande parte da responsabilidade pela proteção recai sobre o usuário. Recomenda-se, no mínimo, tomar as quatro medidas a seguir:
- É obrigatório configurar Policies, definindo pelo menos
ask_userpararun_command. - Use apenas credenciais de ambientes não produtivos e defina limites de gastos para contas de nuvem.
- Adicione arquivos sensíveis ao
.gitignore. Isso pode ser contornado, mas ainda é a primeira linha de defesa. - Revise a allowlist e a denylist das ferramentas de navegador e remova domínios como
webhook.site, que podem receber dados arbitrários.
Para empresas, o isolamento de VM independente do Gemini Spark e as políticas de DLP do Agent Gateway podem reduzir claramente a superfície de ataque. As versões pessoais e as implantações locais não têm essas proteções, então os riscos precisam ser avaliados com mais cautela.
Controle de custos: a quantidade de subagentes é a principal variável
O custo do /swarm é aproximadamente o custo de um único agente multiplicado pelo número de subagentes, mais a sobrecarga de agregação. Portanto, o método mais eficaz de controle é definir um limite para o número de subagentes e delegar tarefas simples ao Hydrogen. Depois de cada tarefa, consulte o relatório Walkthrough para entender em quais etapas os tokens foram realmente gastos e, com base nisso, ajuste a granularidade da divisão de tarefas.
Validar a abordagem multiagente sem depender do Antigravity
O runtime do Antigravity SDK é uma implementação em Go de código fechado, profundamente integrada ao ecossistema Gemini. Se você só quer primeiro verificar se o padrão Fan-out/Fan-in — “agente principal decompõe, subagentes executam em paralelo, agente principal agrega” — serve para o seu negócio, dá para montar um protótipo mínimo com qualquer interface compatível com OpenAI.
Observação: o código abaixo é uma versão simplificada implementada por conta própria, não é a API do Antigravity SDK.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface compatível com OpenAI do APIYI
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # Nome do modelo conforme a lista da plataforma
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
Ver o código completo do protótipo Fan-out/Fan-in
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # Agente principal: modelo forte responsável pelo planejamento (nome conforme a plataforma)
WORKER_MODEL = "gemini-3.5-flash"        # Subagente: modelo leve responsável pela execução (nome conforme a plataforma)
MAX_WORKERS = 3                          # Limita a quantidade de subagentes para controlar o custo

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Planejamento: o agente principal decompõe a tarefa (corresponde a /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: subagentes executam em paralelo (corresponde a /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in: o agente principal agrega e revisa (corresponde a /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 Sugestão técnica: antes de decidir se migra tudo para o Antigravity, você pode rodar o seu próprio fluxo de negócio com o protótipo acima via APIYI apiyi.com, e comparar o resultado e o consumo de tokens de diferentes combinações de agente principal e subagentes. Novos usuários têm cota de teste gratuita, a interface é compatível com o SDK da OpenAI e praticamente não precisa mexer no código.
Para quem serve e para quem não serve
Serve: equipes que já estão no ecossistema do Google Cloud ou do Gemini, desenvolvedores que precisam de múltiplos agentes processando grandes bases de código em paralelo, e departamentos de P&D corporativos que dão peso à auditoria de processo. Ainda não serve: cenários que exigem acesso a credenciais de produção e não conseguem isolar ambientes, plataformas que precisam personalizar profundamente o runtime, e equipes que querem as capacidades de vários fornecedores de modelos disponíveis em pé de igualdade. Para os dois últimos casos, talvez seja mais flexível montar uma camada de orquestração leve com uma interface agregadora de múltiplos modelos.
Vale dizer que as avaliações acima se baseiam nas informações públicas disponíveis hoje. Se os Known Issues serão mitigados no futuro por meio de ajustes de arquitetura, e se a distribuição de modelos usada pelos usuários vai mudar depois que os novos preços do Carbon entrarem em vigor — tudo isso ainda merece acompanhamento.
Perguntas frequentes sobre o Orchestrator Feature
P1: Qual é a diferença entre o Orchestrator Feature e um assistente de programação com IA comum?
Um assistente de programação comum normalmente é um único agente respondendo a uma requisição. O Orchestrator se encarrega de decompor a tarefa, orquestrar vários agentes em paralelo ou em sequência, e ainda oferece roteamento, retentativas, confirmação humana e geração automática de documentação do processo.
P2: Como escolher entre /swarm e /teamwork?
`/swarm` funciona bem para tarefas grandes e pontuais que podem ser divididas, com ênfase em velocidade paralela. `/teamwork` funciona bem para projetos complexos de várias rodadas, com ênfase na colaboração de longo prazo entre os agentes e na continuidade de contexto.
P3: Sem assinatura do Google AI Pro/Ultra, dá para experimentar a orquestração multiagente?
Dá para optar pelo Pay As You Go, pagando por uso. Se for só para validar a ideia de orquestração, também dá para usar o protótipo Fan-out/Fan-in deste artigo, pegar uma cota gratuita de teste no APIYI apiyi.com e chamar diretamente modelos como o Gemini para fazer experimentos.
P4: Como comparar o efeito de diferentes modelos como agente principal em um projeto que já existe?
O jeito mais simples é manter o código intacto e apenas alternar `PLANNER_MODEL` e `WORKER_MODEL`. O APIYI apiyi.com integra vários modelos mainstream com uma única chave API, o que é ideal para esse tipo de comparação A/B e também facilita o cálculo do custo de tokens de cada combinação.
Se você está avaliando o Orchestrator Feature, vale seguir esta ordem: primeiro ativar as Policies num ambiente sandbox e testar /plan e /swarm; depois revisar os relatórios de walkthrough nos Artifacts para julgar se custo e qualidade são aceitáveis; por fim, considerar a versão Enterprise e a integração com produção. Nesse meio tempo, dá para reproduzir o fluxo multiagente a baixo custo via APIYI apiyi.com e usar isso como referência para a decisão.
📚 Referências
-
Documentação oficial do Google Antigravity: visão geral do produto e funcionalidades
- Link:
antigravity.google/docs/overview - Descrição: documentação oficial sobre comandos de barra, Artifacts e métodos de implantação
- Link:
-
Antigravity SDK Python README: capacidades e exemplos do SDK
- Link:
github.com/google-antigravity/antigravity-sdk-python - Descrição: uso das classes Agent, Policies e Triggers
- Link:
-
Google ADK Python README: referência dos comandos de implantação
- Link:
github.com/google/adk-python - Descrição: uso de
adk deploy docker / cloud_run
- Link:
-
Relatório de segurança do PromptArmor: análise de exfiltração de dados do Antigravity
- Link:
promptarmor.com/resources/google-antigravity-exfiltrates-data - Descrição: cadeia de ataque completa que usa injeção de fonte de 1px para roubar credenciais do
.env
- Link:
-
Análise de segurança de Simon Willison: interpretação do problema de exfiltração
- Link:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Descrição: impacto do risco explicado da perspectiva do desenvolvedor
- Link:
-
Análise de segurança do EmbraceTheRed: pesquisa de segurança do Antigravity
- Link:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Descrição: análise complementar de diversas superfícies de ataque
- Link:
-
Google Bug Hunters Known Issues: lista oficial de problemas conhecidos
- Link:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Descrição: confirmação de que a exfiltração de dados e a execução de código são Known Issues
- Link:
-
Blog de segurança empresarial do Google Cloud: capacidades empresariais do Google I/O 26
- Link:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Descrição: VM isolada do Gemini Spark e políticas de DLP do Agent Gateway
- Link:
Autor: APIYI 技术团队
Contato técnico: se você tiver dúvidas sobre orquestração de múltiplos modelos, entre em contato conosco pela página inicial do site oficial do APIYI. Para mais materiais de integração, acesse o centro de documentação docs.apiyi.com