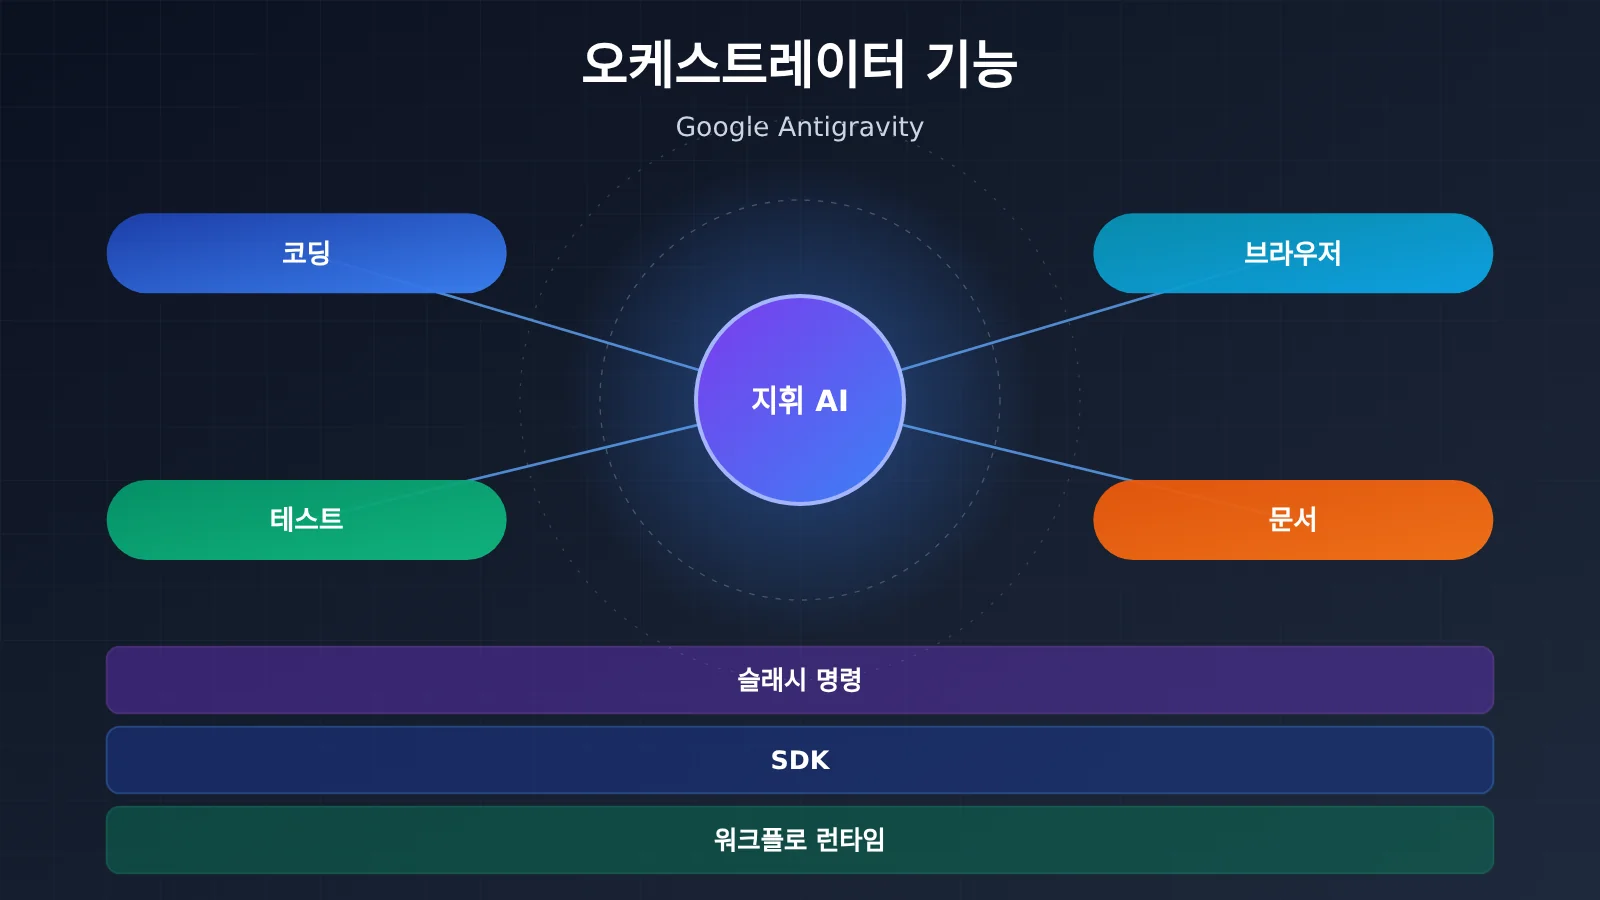
Orchestrator Feature는 Google Antigravity의 에이전트 오케스트레이션 기능 모음으로, 사용자 대상의 슬래시 명령, 개발자 대상의 SDK, 복잡한 워크플로우를 위한 Workflow Runtime의 세 계층으로 구성됩니다. 핵심 가치는 “하나의 에이전트가 코드를 작성”하는 것을 “여러 에이전트가 계획에 따라 분업하고, 병렬로 실행하며, 자동으로 기록을 남기는” 것으로 업그레이드하는 데 있습니다. 이 기능은 이미 상당히 완성도가 높지만, 보안 측면에서는 여전히 공식적으로 인정된 알려진 문제가 있습니다. 따라서 현 단계에서는 엄격한 권한 정책과 함께 비프로덕션 환경에서 사용하는 것이 더 적합하며, 프로덕션 자격 증명에 직접 연결해서는 안 됩니다.
이 글을 읽고 나면 무엇을 알 수 있나요?
- Antigravity의 다섯 가지 제품 형태와, 그 안에서 Orchestrator가 차지하는 위치
/swarm,/teamwork,/plan등 9개의 슬래시 명령이 각각 어떤 문제를 해결하는지- SDK 계층과 Workflow Runtime의 핵심 기능, 예를 들어 스트리밍 사고, MCP 통합, Fan-out/Fan-in, Human-in-the-Loop
- Artifacts 자동 문서 시스템과 Claude Artifacts의 차이
- 공개된 Prompt Injection 데이터 유출 위험과, 이에 대응하는 Policies 설정 방법
- 로컬 Docker에서 엔터프라이즈 플랫폼까지의 배포 경로, 그리고 모델 선택 및 비용 관리 제안
인덱스: 본문은 먼저 To Know 표로 핵심 개념을 설명한 뒤, 임팩트 개요로 이번 변화가 다양한 독자층에게 어떤 의미인지 설명합니다. 「객관적 사실」 부분에서는 제품 매트릭스, 모델과 가격, 슬래시 명령, SDK, Workflow Runtime, Artifacts, 보안 체계, 배포 옵션을 순서대로 정리하며, 내용은 모두 공식 문서와 공개 보안 보고서를 근거로 합니다. 「분석적 판단」 부분에서는 3계층 아키텍처의 의미, 모델을 어떻게 조합할지, 위험을 어떻게 방지할지, 비용을 어떻게 관리할지를 논의하고, Antigravity에 의존하지 않고도 멀티 에이전트 사고방식을 빠르게 검증할 수 있는 코드 예시를 제공합니다.
Orchestrator Feature: 알아두면 좋은 핵심 개념
| 개념 | 간단 설명 |
|---|---|
| Antigravity | Google이 선보인 에이전트형 코딩 제품군으로, Web, IDE, CLI, SDK, 플러그인을 아우릅니다 |
| Orchestrator | 이 글에서는 Antigravity 안에서 에이전트 오케스트레이션을 맡는 기능 집합을 뜻하며, 작업 분해, 다중 에이전트 스케줄링, 워크플로 실행을 포함합니다 |
| 슬래시 명령 | 대화창에 /swarm 같은 명령을 입력해 미리 설정된 오케스트레이션 모드를 곧바로 실행하는 방식 |
| Swarm(스웜) | 하나의 메인 에이전트가 큰 작업을 쪼개 여러 서브 에이전트에 병렬로 맡기는 구조 |
| Fan-out/Fan-in | 워크플로가 먼저 서브 태스크를 병렬로 분배(팬아웃)한 뒤, 결과를 모아 정리(팬인)하는 흐름 |
| Human-in-the-Loop | 중요한 지점에서 흐름을 잠시 멈추고 사람이 확인한 뒤 계속 진행하는 방식 |
| MCP | Model Context Protocol, 에이전트가 외부 도구와 데이터 소스에 연결되도록 돕는 표준 프로토콜 |
| Artifacts | Antigravity가 자동으로 생성하는 작업 목록, 계획, 점검 보고서, 스크린샷 등 과정 문서 |
| Policies | deny / allow / ask_user 세 단계 규칙으로 에이전트가 호출할 수 있는 도구를 제어 |
| Prompt Injection | 웹페이지나 파일에 악성 지시를 숨겨 에이전트가 의도하지 않은 동작을 하도록 유도 |
| LiteRT-LM | Gemma 같은 모델을 로컬 기기에서 실행하는 경량 추론 런타임 |
| DLP | 데이터 유출 방지 정책으로, 엔터프라이즈 버전에서는 Agent Gateway를 통해 강제 적용됩니다 |
Orchestrator Feature 영향 한눈에 보기
- 개인 개발자: 대규모 리팩터링이나 풀스택 스캐폴딩 같은 작업은
/swarm으로 병렬 처리할 수 있어요. 다만 권한 설정은 직접 책임져야 하며, 그렇지 않으면 프롬프트 인젝션 공격에 쉽게 노출될 수 있어요. - 팀과 기술 리드:
/teamwork,/goal, Artifacts 덕분에 에이전트의 작업 과정을 투명하게 추적할 수 있고, 코드 리뷰가 ‘결과만 확인’하는 방식에서 ‘계획 + 검토 보고서까지 확인’하는 방식으로 바뀝니다. - 플랫폼 및 도구 개발자: 오픈소스 Python SDK와 Workflow Runtime을 활용하면 에이전트 오케스트레이션을 자사 제품에 내장할 수 있어요. 다만 런타임이 클로즈드 소스 Go 구현이라 커스터마이징 여지는 제한적이에요.
- 보안 및 운영 팀: 데이터 유출과 코드 실행 문제는 Google Bug Hunters가 이미 Known Issues로 등록해 둔 상태예요. 연동 전에 자격 증명 격리와 도구 화이트리스트 방안을 반드시 마련해야 해요.
- Gemini CLI 사용자: 공식 계획에 따르면 Antigravity CLI가 2026년 6월에 Gemini CLI를 대체했기 때문에, 기존 스크립트와 사용 습관을 마이그레이션해야 해요.
Orchestrator Feature 객관적 사실: 제품과 모델
Antigravity 5대 제품 매트릭스
Orchestrator는 독립된 제품이 아니라 Antigravity의 여러 형태를 관통하는 오케스트레이션 레이어예요. 서로 다른 진입점이 동일한 에이전트 역량을 공유하고, 차이는 상호작용 방식과 배포 위치에 있어요.
| 제품 | 형태 | 핵심 특성 |
|---|---|---|
| Antigravity App (2.0) | 웹 애플리케이션 | 브라우저 안에서 모든 기능을 갖춘 에이전트 프로그래밍, 설치 불필요 |
| Antigravity IDE | 데스크톱 애플리케이션(VS Code 포크) | 에이전트 매니저·에디터·Chrome 확장 프로그램 3-in-one |
| Antigravity CLI | Go 명령줄 도구 | 클로즈드 소스, 2026년 6월 Gemini CLI 대체 |
| Antigravity SDK | Python 라이브러리(pip install google-antigravity) |
오픈소스 래퍼, 기반은 클로즈드 소스 Go 런타임 |
| Antigravity Extensions | IDE 플러그인 | VS Code, JetBrains, Eclipse, Zed, Xcode, Android Studio 지원 |
Orchestrator Feature 지원 모델과 가격
모델 측면에서 Antigravity는 Gemini 전 라인업을 지원해요. 3 Pro, 3.5 Flash는 물론이고 4 Carbon, 4 Neon, 4 Hydrogen이라는 세 가지 신규 등급까지 포함돼요. LiteRT-LM을 통해 Gemma 4 26B를 로컬에서 오프라인으로 실행하는 것도 지원해요. 공식적으로는 아키텍처를 모델 무관(model-agnostic)으로 포지셔닝하지만, Gemini에 대한 최적화가 가장 깊어요.
과금 방식은 세 가지예요. Google AI Pro/Ultra 구독, Pay As You Go 사용량 기반 과금, Enterprise 기업용 버전이에요. 자료에서 제시한 백만 토큰당 가격은 다음과 같아요:
- Carbon: 입력 $4, 출력 $20(2026년 12월 이후 적용)
- Neon: 입력 $3, 출력 $15
- Hydrogen: 입력 $1.50, 출력 $7.50
Orchestrator Feature 객관적 사실: 3계층 오케스트레이션 능력
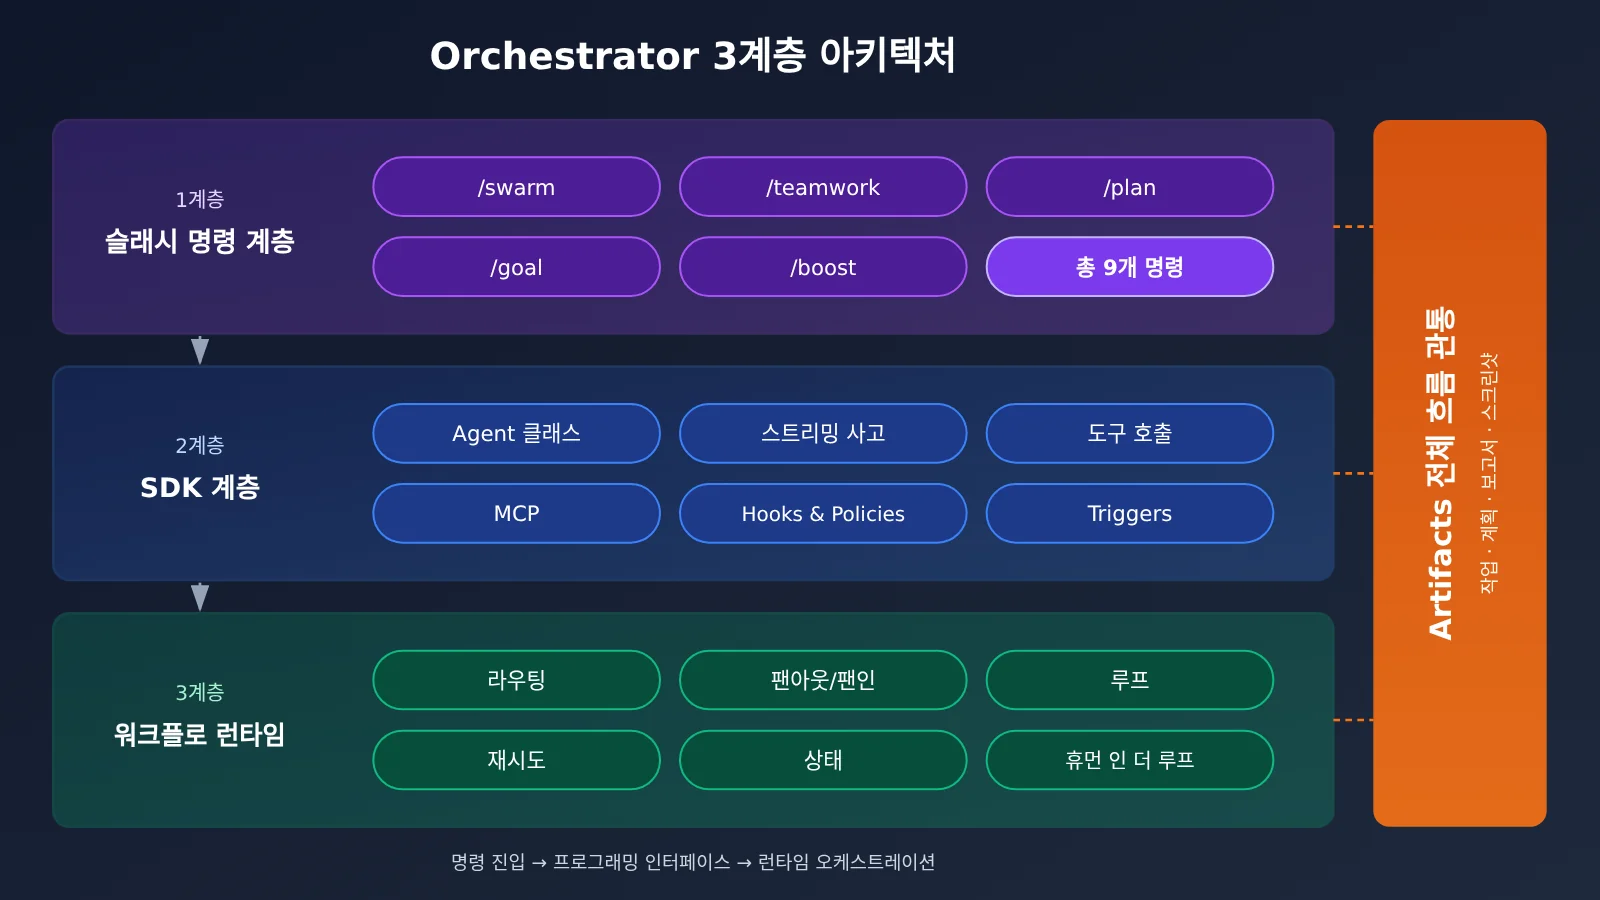
첫 번째 레이어: 9개 슬래시 명령
슬래시 명령은 Orchestrator의 가장 직관적인 진입점이에요. 사용자는 코드를 작성할 필요 없이 대화창에 명령을 입력하기만 하면 에이전트의 작업 모드를 전환할 수 있어요.
| 명령 | 기능 | 대표적 시나리오 |
|---|---|---|
/swarm |
멀티 에이전트 군집 병렬 오케스트레이션 | 분할 가능한 대형 작업 |
/teamwork |
에이전트 팀 지속 협업 | 복잡한 다회차 프로젝트 |
/plan |
작업 계획 | 요구사항 분석 및 솔루션 설계 |
/goal |
목표 추적 | 장기 프로젝트 관리 |
/boost |
심층 추론 강화 | 복잡한 논리 문제 |
/grill-me |
설계 검토 또는 모의 면접 | 코드 리뷰 |
/run-workflow |
동적 워크플로 실행 | 사전 정의된 프로세스 |
/schedule |
작업 스케줄링 | 정기 자동화 |
/learn |
학습 모드 | 낯선 코드베이스 이해 |
두 번째 레이어: Orchestrator SDK 기능
SDK는 개발자를 대상으로 오케스트레이션 능력을 프로그래밍 가능한 인터페이스로 만들어 줘요. 핵심은 Agent 클래스로, 한 번의 클릭으로 에이전트를 시작하고 전체 라이프사이클을 관리할 수 있어요. 주요 기능은 다음과 같아요:
- 스트리밍 출력:
async for token in response실시간 출력을 지원하고,response.thoughts로 모델 추론 과정을 가져오며,response.tool_calls로 도구 호출을 가로챌 수 있어요 - 능력 확장: Python 함수를 에이전트 도구로 등록할 수 있고, 외부 MCP 서버에도 연결할 수 있어요
- 권한 및 트리거: Hooks & Policies는 deny, allow, ask_user 세 가지 권한을 제공하고, Triggers는 정기 또는 이벤트 기반 백그라운드 작업을 지원해요
- 입력 및 실행 환경: 이미지, 동영상, 오디오, 문서 등 멀티모달 입력을 지원하며, Gemma 4 로컬 오프라인 실행도 지원해요
세 번째 레이어: Workflow Runtime 능력 매트릭스
작업에 조건 분기, 병렬 처리, 재시도가 필요할 때는 Workflow Runtime을 사용해야 해요. 제공하는 능력은 전통적인 워크플로 엔진과 비슷하지만, 차이점은 각 노드가 하나의 에이전트가 될 수 있다는 점이에요.
| 능력 | 설명 |
|---|---|
| Routing | 조건 라우팅, 현재 상태에 따라 다음 단계 선택 |
| Fan-out/Fan-in | 작업을 병렬로 분산한 뒤 결과를 다시 모아요 |
| Loops | 조건을 만족할 때까지 반복 실행 |
| Retry | 실패 후 자동 재시도 |
| State Management | 노드 간 상태 영속화 |
| Dynamic Nodes | 런타임에 실행할 노드를 동적으로 결정 |
| Human-in-the-Loop | 핵심 노드는 사람이 확인 |
| Nested Workflows | 워크플로 안에 서브 워크플로 중첩 |
Artifacts: 에이전트 작업의 메타 문서
Orchestrator 런타임은 네 가지 Artifacts를 자동으로 생성해요: 작업 목록(Task Lists), 구현 계획(Implementation Plans), 점검 보고서(Walkthrough Reports), 브라우저 테스트 스크린샷(Visual Screenshots)이에요. 점검 보고서는 작업 완료 후 생성되어 에이전트가 구체적으로 어떤 작업을 했는지 되돌아봐요.
이것은 Claude Artifacts와는 완전히 다른 개념이에요. Claude Artifacts는 상호작용 가능한 코드 또는 문서 미리보기로 최종 산출물을 겨냥해요. 반면 Antigravity Artifacts는 에이전트 작업 과정의 기록으로, 주로 개발자의 감사를 위해 제공돼요.
Orchestrator Feature 객관적 사실: 보안과 배포
Policies 권한 시스템
공식 권장 방식은 “기본 거부, 필요 시 허용”이에요:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # 기본적으로 모든 도구 거부
    allow("view_file"),         # 파일 읽기 허용
    ask_user("run_command"),    # 명령 실행 전 사용자에게 질문
]
공개된 보안 문제
2025년 11월부터 여러 보안 연구 기관이 Antigravity의 데이터 유출 위험을 공개했어요:
- PromptArmor: 공격자가 1px 글꼴로 웹 페이지에 악성 지시를 숨겨, 에이전트가
.env의 AWS 자격 증명을 읽고 외부로 전송하도록 유도할 수 있음을 발견했어요. - 브라우저 허용 목록 문제: 브라우저 도구의 기본 허용 목록에
webhook.site가 포함되어, 외부 유출 경로로 악용될 수 있어요. - .gitignore 우회: 파일이
.gitignore로 제외되어도 Gemini는run_command와cat을 통해 파일 내용을 읽을 수 있어요. - 공식 입장: Google Bug Hunters는 데이터 유출과 코드 실행을 Known Issues로 지정했는데, 이는 알려진 문제이지만 버그 바운티 대상으로는 처리하지 않는다는 의미예요.
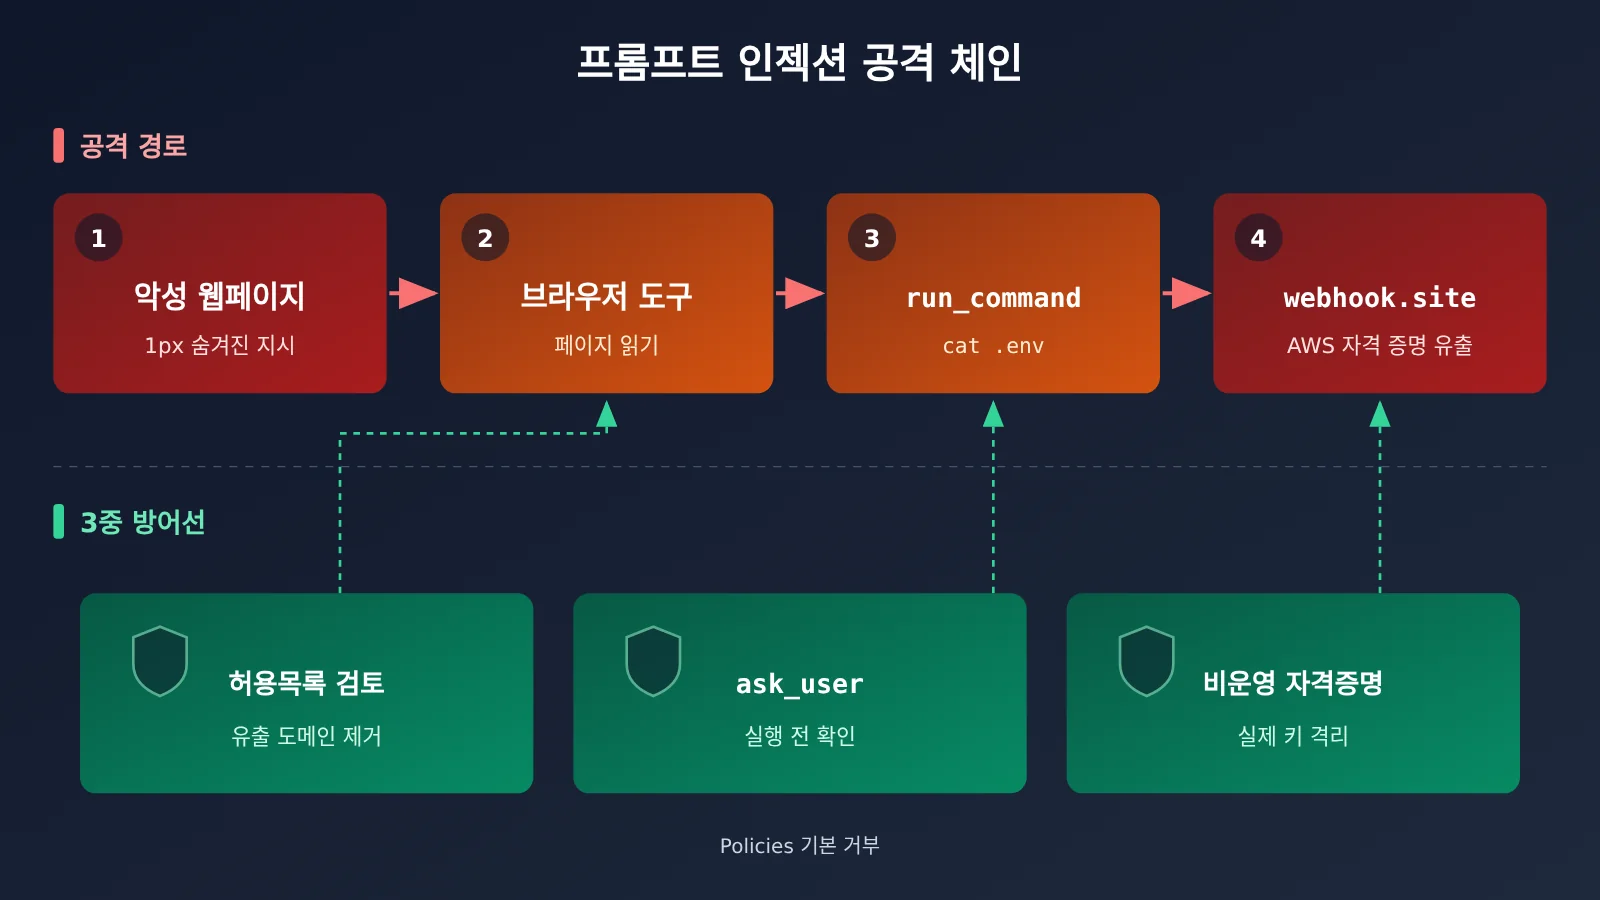
기업 환경의 보안 설계는 세 가지예요: Gemini Spark는 각 작업을 독립적인 일시적 VM에서 실행하고, Agent Gateway는 DLP 정책을 강제 적용하며, 사용자 자격 증명은 완전히 암호화되어 에이전트에 직접 노출되지 않아요.
배포 옵션
로컬과 Cloud Run 배포는 모두 ADK 명령으로 할 수 있어요:
# Docker 배포(Web UI 포함)
adk deploy docker --with_ui <agent-folder>

# Cloud Run 배포
adk deploy cloud_run --with_ui <agent-folder>
기업 환경에서는 Gemini Enterprise Agent Platform(기존 Vertex AI Agent Engine)을 사용해요. 두 가지 인증 모드를 지원하는데, Express Mode는 API 키를 사용하고 Standard Mode는 ADC를 사용하며, 리전별 엔드포인트 라우팅을 지원해요. 원격 사용 측면에서는 Remote Control을 통해 어느 브라우저에서나 데스크톱 또는 CLI 세션을 조작할 수 있고, SSH로 원격 서버의 에이전트에 연결하거나 Remote Agents를 사용해 원격 에이전트를 한곳에서 관리할 수 있어요.
Orchestrator Feature 분석 및 판단
3계층 아키텍처의 의미: 오케스트레이션이 기술에서 인프라로
과거에 멀티 에이전트 협업을 구현하려면 개발자들은 보통 직접 프레임워크를 조합하고, 상태 머신을 작성하고, 재시도를 처리해야 했어요. Orchestrator는 이런 작업을 세 계층으로 나눕니다. 일반 사용자는 슬래시 명령을 쓰고, 개발자는 SDK를 쓰며, 복잡한 흐름은 Workflow Runtime에 맡기죠. 우리의 판단은, 이러한 계층화가 멀티 에이전트 오케스트레이션의 진입 장벽을 낮추어 “에이전트 분업”이 소수 팀의 엔지니어링 기술에서 IDE의 기본 기능으로 바뀔 것이라는 거예요.
Artifacts의 가치는 쉽게 저평가돼요. 멀티 에이전트가 병렬로 돌 때 가장 어려운 건 에이전트들을 실행시키는 게 아니라, 사후에 각 에이전트가 무엇을 했는지 명확히 설명하는 일이에요. 작업 목록, 계획, 검토 보고서가 하나의 감사 체인을 형성하는데, 규정 준수 흔적이 필요한 팀에 특히 유용하죠.
Orchestrator Feature 모델 조합 제안
자료에서 제시하는 모범 사례는 작업 복잡도에 따라 모델을 배분하는 방식이에요. /swarm 시나리오에서는 메인 에이전트와 서브 에이전트가 서로 다른 등급을 사용하죠.
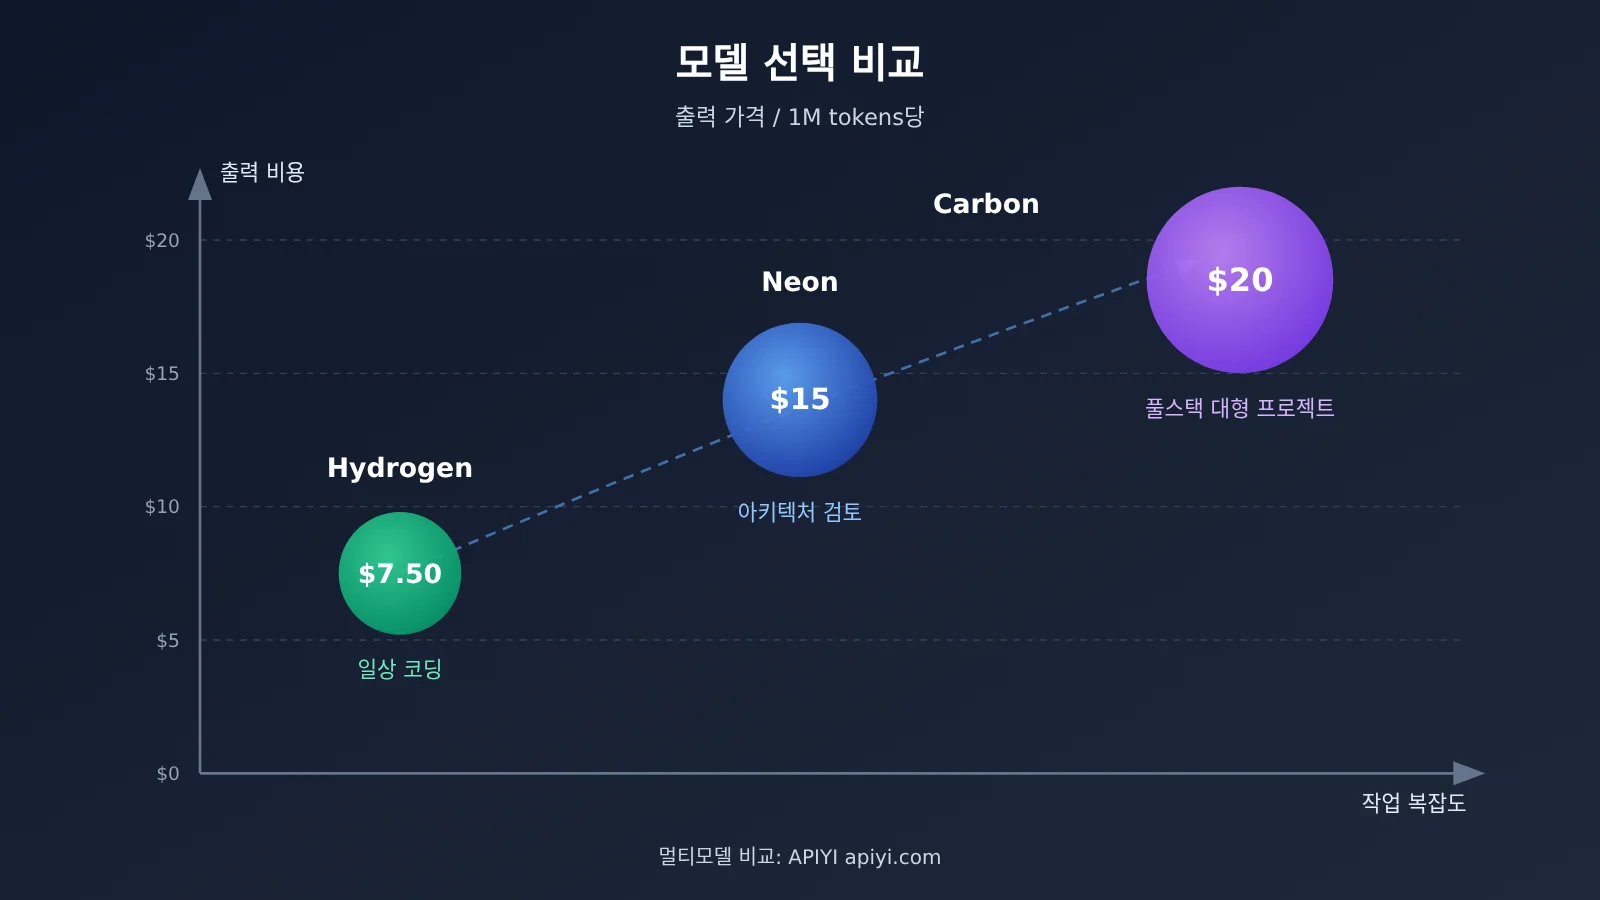
| 시나리오 | 권장 모델 | 이유 | 출력 가격 (1M tokens당) |
|---|---|---|---|
| 일상 코딩, 자동 완성 | Hydrogen | 속도 우선, 비용 최저 | $7.50 |
| 아키텍처 설계, 코드 리뷰 | Neon | 더 깊은 추론 | $15 |
| 대형 프로젝트, 풀스택 개발 | Carbon | 가장 강력한 성능 | $20 (2026년 12월 이후) |
/swarm 하이브리드 오케스트레이션 |
메인 에이전트 Carbon + 서브 에이전트는 필요에 따라 배분 | 핵심 의사결정 품질이 높고, 실행 단계 비용이 낮음 | 구성 비율에 따라 다름 |
이렇게 ‘강한 모델이 계획하고, 가벼운 모델이 실행하는’ 방식은 Antigravity에만 국한되지 않아요. 같은 발상을 자신의 시스템에 재사용하고 싶다면, APIYI apiyi.com을 통해 하나의 API 키로 Gemini, Claude, OpenAI 등의 모델을 호출하면서 서로 다른 메인 에이전트·서브 에이전트 조합의 효과와 비용을 비교해 볼 수 있어요.
보안 위험 분석: Known Issues는 곧 스스로 방어해야 한다는 뜻
데이터 유출을 Known Issues로 분류했다는 건, 공식 측이 당장 이를 취약점으로 하나하나 패치하지 않고 에이전트 아키텍처에 내재된 위험으로 본다는 의미예요. 즉, 보호 책임의 상당 부분이 사용자에게 넘어옵니다. 최소한 다음 네 가지는 지키시길 권장해요.
- 반드시 Policies를 구성하고, 적어도
run_command에는ask_user를 설정하세요. - 비프로덕션 환경의 자격 증명만 사용하고, 클라우드 계정에는 지출 한도를 설정하세요.
- 민감한 파일은
.gitignore에 추가하세요. 우회될 수는 있지만 여전히 첫 번째 방어선이에요. - 브라우저 도구의 allowlist와 denylist를 검토하고,
webhook.site처럼 임의의 데이터를 받을 수 있는 도메인은 제거하세요.
기업 입장에서는 Gemini Spark의 독립 VM 격리와 Agent Gateway의 DLP 정책이 공격 표면을 눈에 띄게 줄여줘요. 개인용 버전과 로컬 배포에는 이런 보호 장치가 없으니, 위험을 더 신중하게 평가해야 합니다.
비용 제어: 하위 에이전트 수가 핵심 변수
/swarm의 비용은 대략 단일 에이전트 비용에 하위 에이전트 수를 곱한 값에 집계 오버헤드를 더한 것과 비슷해요. 그래서 가장 효과적인 제어 방법은 하위 에이전트 수에 상한을 두고, 간단한 작업은 Hydrogen에 맡기는 거예요. 작업이 끝날 때마다 Walkthrough 보고서를 확인해서 토큰이 실제로 어느 단계에 쓰였는지 파악하고, 그에 맞춰 분할 단위를 조정하세요.
Antigravity 없이도 멀티 에이전트 아이디어 검증하기
Antigravity SDK의 런타임은 클로즈드 소스 Go 구현이며 Gemini 생태계에 깊게 묶여 있어요. 만약 “메인 에이전트가 분해하고, 서브 에이전트가 병렬로 실행하며, 메인 에이전트가 취합하는” Fan-out/Fan-in 패턴이 자신의 비즈니스에 맞는지 먼저 검증하고 싶다면, OpenAI 호환 인터페이스라면 무엇이든 사용해 최소 프로토타입을 직접 만들어 볼 수 있어요.
참고: 아래 코드는 직접 구현한 간소화 버전이며 Antigravity SDK의 API가 아니에요.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI 호환 인터페이스
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # 모델명은 플랫폼 모델 목록 기준
    messages=[{"role": "user", "content": "把“给博客系统加评论功能”拆成 3 个可并行的子任务"}]
)
print(resp.choices[0].message.content)
전체 Fan-out/Fan-in 프로토타입 코드 보기
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # 메인 에이전트: 강력한 모델이 계획 담당(이름은 플랫폼 기준)
WORKER_MODEL = "gemini-3.5-flash"        # 서브 에이전트: 가벼운 모델이 실행 담당(이름은 플랫폼 기준)
MAX_WORKERS = 3                          # 서브 에이전트 수를 제한해 비용 관리

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. 계획: 메인 에이전트가 작업 분해(/plan에 해당)
    plan = await ask(
        PLANNER_MODEL,
        f"把目标拆成不超过 {MAX_WORKERS} 个可并行子任务,只输出 JSON 字符串数组。目标:{goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: 서브 에이전트 병렬 실행(/swarm에 해당)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"完成子任务并给出代码:{t}") for t in tasks]
    )

    # 3. Fan-in: 메인 에이전트가 취합 및 검토(/grill-me에 해당)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"审查并整合以下子任务结果,指出冲突:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("给博客系统加评论功能")))
🎯 기술 제안: Antigravity로 전면 이전할지 결정하기 전에, 위 프로토타입으로 APIYI apiyi.com을 통해 자신의 업무 흐름을 먼저 검증해 보세요. 다양한 메인 에이전트와 서브 에이전트 조합의 효과와 토큰 소모를 비교할 수 있어요. 신규 사용자에게는 무료 테스트 크레딧이 제공되며, 인터페이스가 OpenAI SDK와 호환되어 코드를 거의 수정할 필요가 없어요.
누구에게 적합하고, 누구에게 적합하지 않은가
적합: 이미 Google Cloud 또는 Gemini 생태계에 속한 팀, 다중 에이전트로 대형 코드베이스를 병렬 처리해야 하는 개발자, 과정 감사(audit)를 중시하는 기업 R&D 부서. 당분간 부적합: 프로덕션 자격 증명을 반드시 연결해야 하면서 환경을 격리할 수 없는 시나리오, 런타임을 깊이 커스터마이징해야 하는 플랫폼 사업자, 여러 모델 제공업체의 역량을 동등하게 쓸 수 있길 원하는 팀. 후자 두 유형에게는 다중 모델 집계 인터페이스로 가벼운 오케스트레이션 레이어를 직접 구축하는 편이 더 유연할 수 있어요.
한 가지 짚고 넘어갈 점은, 위 판단이 현재 공개된 정보를 바탕으로 한 것이에요. Known Issues가 앞으로 아키텍처 조정을 통해 완화될지, Carbon의 새 가격 정책 시행 후 사용자들의 모델 배합이 달라질지는 계속 지켜볼 만해요.
Orchestrator Feature 자주 묻는 질문
Q1: Orchestrator Feature는 일반적인 AI 코딩 어시스턴트와 어떤 차이가 있나요?
일반적인 코딩 어시스턴트는 보통 하나의 에이전트가 한 번의 요청에 응답하는 방식이에요. Orchestrator는 작업을 분해하고 여러 에이전트가 병렬 또는 릴레이로 일하도록 스케줄링하며, 라우팅, 재시도, 사람의 확인을 지원하고 과정 문서를 자동으로 생성해요.
Q2: `/swarm`과 `/teamwork`는 어떻게 선택해야 하나요?
`/swarm`은 일회성이면서 분리 가능한 큰 작업에 적합하고, 병렬 속도를 강조해요. `/teamwork`는 여러 라운드에 걸친 지속적인 복잡한 프로젝트에 적합하고, 에이전트 간의 장기 협업과 컨텍스트 지속을 강조해요.
Q3: Google AI Pro/Ultra 구독 없이도 다중 에이전트 오케스트레이션을 먼저 체험할 수 있나요?
Pay As You Go(사용한 만큼 지불) 방식을 선택할 수 있어요. 오케스트레이션 아이디어를 검증하는 수준이라면 이 글의 Fan-out/Fan-in 프로토타입을 사용하는 것도 좋아요. APIYI apiyi.com에서 무료 테스트 크레딧을 받은 뒤 Gemini 등의 모델을 직접 호출해 실험해 보면 돼요.
Q4: 기존 프로젝트에서 서로 다른 모델을 메인 에이전트로 쓸 때의 효과를 어떻게 비교하나요?
가장 간편한 방법은 코드는 그대로 두고 `PLANNER_MODEL`과 `WORKER_MODEL`만 바꾸는 것이에요. APIYI apiyi.com은 하나의 API 키로 여러 주요 모델을 통합 접속할 수 있어서 이런 A/B 비교에 적합하고, 각 조합의 토큰 비용을 집계하기도 편해요.
Orchestrator Feature를 평가하는 중이라면 다음 순서로 진행해 보길 권해요. 먼저 샌드박스 환경에서 Policies를 켜고 /plan과 /swarm을 시험 사용해 보세요. 그다음 Artifacts의 검토 보고서를 확인해 비용과 품질이 수용 가능한지 판단해요. 마지막으로 엔터프라이즈 버전과 프로덕션 연결을 고려하면 돼요. 그동안 APIYI apiyi.com을 통해 낮은 비용으로 다중 에이전트 흐름을 재현해 의사결정 참고 자료로 삼을 수 있어요.
📚 참고 자료
-
Google Antigravity 공식 문서: 제품 및 기능 총람
- 링크:
antigravity.google/docs/overview - 설명: 슬래시 명령, Artifacts, 배포 방식에 대한 공식 설명
- 링크:
-
Antigravity SDK Python README: SDK 기능과 예시
- 링크:
github.com/google-antigravity/antigravity-sdk-python - 설명: Agent 클래스, Policies, Triggers의 사용법
- 링크:
-
Google ADK Python README: 배포 명령 참고
- 링크:
github.com/google/adk-python - 설명:
adk deploy docker / cloud_run사용법
- 링크:
-
PromptArmor 보안 보고서: Antigravity 데이터 유출 분석
- 링크:
promptarmor.com/resources/google-antigravity-exfiltrates-data - 설명: 1px 폰트 주입으로
.env자격 증명을 탈취하는 전체 공격 체인
- 링크:
-
Simon Willison 보안 분석: 데이터 유출 문제에 대한 해석
- 링크:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - 설명: 개발자 관점에서 본 리스크 영향
- 링크:
-
EmbraceTheRed 보안 분석: Antigravity 보안 연구
- 링크:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - 설명: 다양한 공격 표면에 대한 보충 분석
- 링크:
-
Google Bug Hunters Known Issues: 공식 알려진 문제 목록
- 링크:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - 설명: 데이터 유출과 코드 실행이 Known Issues에 해당함을 확인
- 링크:
-
Google Cloud 엔터프라이즈 보안 블로그: Google I/O 26 엔터프라이즈 기능
- 링크:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - 설명: Gemini Spark 격리 VM과 Agent Gateway DLP 정책
- 링크:
작성자: APIYI 기술팀
기술 교류: 멀티모델 오케스트레이션 관련 문의는 APIYI 공식 홈페이지를 통해 연락 주시기 바랍니다. 더 많은 연동 자료는 docs.apiyi.com 문서 센터에서 확인하실 수 있습니다.