Catatan penulis: Berangkat dari penerapan token berumur pendek dengan penyegaran otomatis di GitHub Desktop, artikel ini membahas unsur-unsur yang membentuk jendela kebocoran kunci API pada aplikasi AI dan enam langkah pengelolaan kunci yang bisa dilakukan sebelum peluncuran.
Saat aplikasi Model Bahasa Besar akan diluncurkan, banyak tim lebih dulu memikirkan performa model dan biaya pemanggilan. Padahal, yang sering menjadi sumber masalah adalah kunci API yang berlaku dalam jangka panjang: kunci itu bisa ikut ter-commit ke repositori kode, terkemas dalam skrip frontend, atau muncul dalam tangkapan layar saat debugging. Artikel ini membahas konsep jendela kebocoran kunci API dan cara beralih dari sekadar “mencegah kebocoran” ke “memperpendek masa kunci dapat digunakan setelah bocor”.
Ini bukan sekadar pengantar keamanan yang membahas hal-hal umum. Kita akan mulai dari pembaruan mekanisme kredensial GitHub, lalu membahas daftar pemeriksaan yang bisa langsung digunakan oleh pengembang aplikasi AI. Artikel ini juga membedakan prinsip keamanan umum dari hal-hal yang bergantung pada kemampuan platform yang kamu gunakan.
Manfaat utama: Setelah membaca artikel ini, kamu bisa memperkirakan panjang jendela kebocoran kunci API di aplikasimu dan mengetahui cara memperpendeknya melalui empat aspek: penyimpanan, cakupan penggunaan, pemantauan, dan penggantian.
Apa Itu Jendela Kebocoran Kunci API: Belajar dari Token Jangka Pendek GitHub
Pada 2 November 2026, GitHub mengumumkan dalam catatan pembaruannya bahwa akun yang memenuhi syarat dapat menggunakan token autentikasi jangka pendek yang diperbarui secara otomatis saat login ke GitHub Desktop 3.6.10 dan versi yang lebih baru. Alasannya sederhana: token akses jangka pendek mengurangi waktu yang tersedia untuk menyalahgunakan token yang bocor. GitHub Desktop juga akan memperbarui token secara otomatis untuk permintaan GitHub API dan operasi Git, sehingga pengguna tidak perlu memperpanjangnya secara manual.
Ada beberapa detail lain yang perlu diperhatikan. Fitur ini diluncurkan secara bertahap di github.com, termasuk GitHub Enterprise Cloud. Saat ini belum semua pengguna bisa mengaksesnya, dan GitHub Enterprise Server tidak termasuk. Sesi yang sudah ada tetap login setelah pembaruan, sedangkan token yang sudah ada tidak dimigrasikan secara otomatis. Token jangka pendek akan diterbitkan saat login setelah fitur tersedia untuk instalasi pengguna. Dengan kata lain, token jangka panjang yang lama masih tetap ada, dan manfaat keamanannya baru mulai terasa setelah pengguna login kembali.
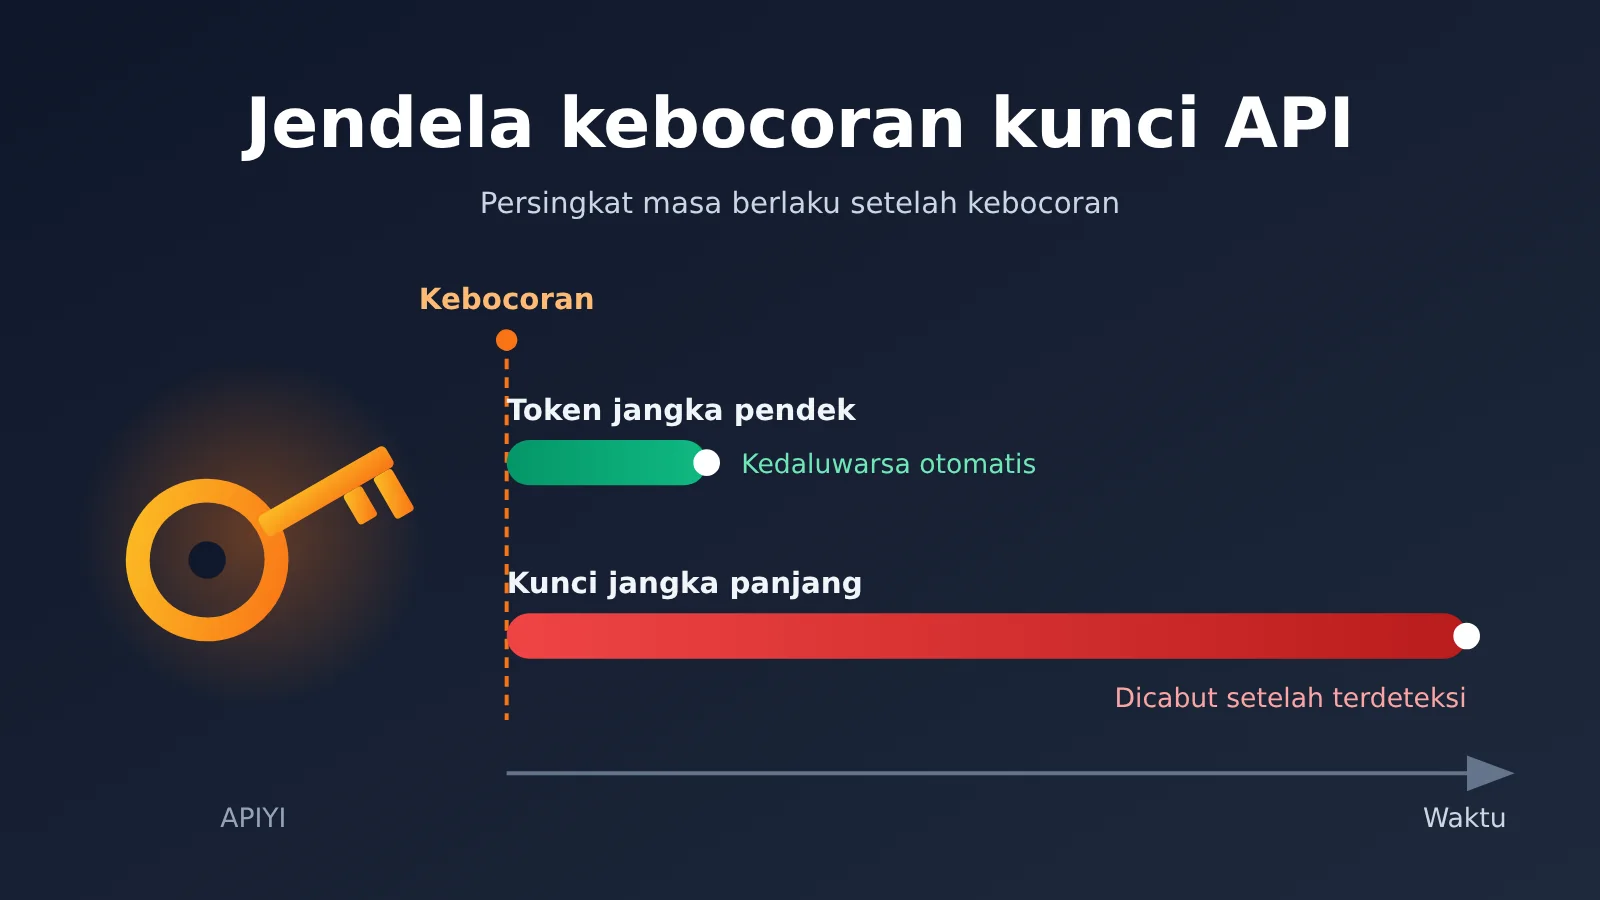
Pembaruan ini mengingatkan kita pada satu prinsip keamanan: kebocoran kredensial hampir mustahil dicegah sepenuhnya, tetapi berapa lama kredensial yang bocor masih bisa digunakan dapat diatur. Kita menyebut rentang waktu “sejak kunci terungkap hingga benar-benar tidak berlaku” sebagai jendela kebocoran kunci API. Semakin panjang jendelanya, semakin banyak waktu yang dimiliki penyerang untuk menyalahgunakannya dan semakin besar potensi kerugiannya.
Perbedaan jendela kebocoran kunci API dan skenario GitHub
Ada batasan dalam perbandingan ini. Token GitHub Desktop adalah kredensial login pengguna yang disimpan dan diperbarui secara otomatis oleh klien. Sementara itu, kunci API Model Bahasa Besar dalam aplikasi AI biasanya merupakan kredensial pemanggilan di sisi server yang disimpan dalam jangka panjang oleh program backend. Banyak platform juga tidak menetapkan masa kedaluwarsa secara default. Model risiko keduanya berbeda, sehingga pendekatan “pembaruan otomatis” tidak bisa langsung diterapkan begitu saja.
| Aspek perbandingan | Token jangka pendek GitHub Desktop | Kunci API sisi server untuk aplikasi AI |
|---|---|---|
| Jenis kredensial | Token akses yang diterbitkan setelah pengguna login | Kunci pemanggilan yang dibuat platform untuk akun atau proyek |
| Pihak yang menyimpan | Klien desktop | Backend aplikasi, pipeline CI, lingkungan operasional |
| Masa berlaku | Jangka pendek, diperbarui otomatis oleh klien | Biasanya berlaku jangka panjang; dukungan kedaluwarsa bergantung pada platform |
| Cara perpanjangan | Otomatis, tanpa perlu tindakan pengguna | Umumnya perlu diganti secara manual dan di-deploy ulang |
| Durasi dampak setelah bocor | Dibatasi oleh masa berlaku token | Berlangsung sampai kebocoran ditemukan dan kunci dicabut |
Baris terakhir tabel itulah inti masalahnya. Untuk kunci API sisi server, jika platform tidak menyediakan mekanisme kedaluwarsa, panjang jendela kebocoran hampir sepenuhnya bergantung pada seberapa cepat kebocoran ditemukan dan seberapa cepat kunci diganti.
Poin penting tentang jendela kebocoran kunci API
Sebelum mulai melakukan peninjauan, pahami dulu tiga kerangka berikut. Kerangka ini membantu menentukan bagian mana yang perlu diprioritaskan.
| Poin | Penjelasan | Manfaat |
|---|---|---|
| Jendela = waktu deteksi + waktu penanganan | Jendela kebocoran kunci jangka panjang tidak memiliki batas alami | Menunjukkan bahwa jendela perlu dipersingkat melalui pemantauan dan penggantian |
| Cakupan paparan = apa yang bisa dipanggil + berapa banyak yang bisa dibelanjakan | Semakin banyak sumber daya yang dapat diakses satu kunci, semakin besar potensi kerugian dari satu kebocoran | Mendorong pemisahan kunci berdasarkan aplikasi dan lingkungan |
| Kredensial jangka pendek perlu disertai perpanjangan otomatis | Semakin singkat masa berlaku, semakin aman, tetapi perpanjangan manual bisa membebani tim | Keamanan dan efisiensi perlu dirancang bersamaan |
| Prinsipnya universal, fiturnya bergantung pada platform | Fitur seperti masa berlaku, batas penggunaan, dan pembatasan IP berbeda di setiap platform | Mencegah asumsi bahwa perlindungan tertentu sudah tersedia |
Empat tahap dalam jendela kebocoran kunci API
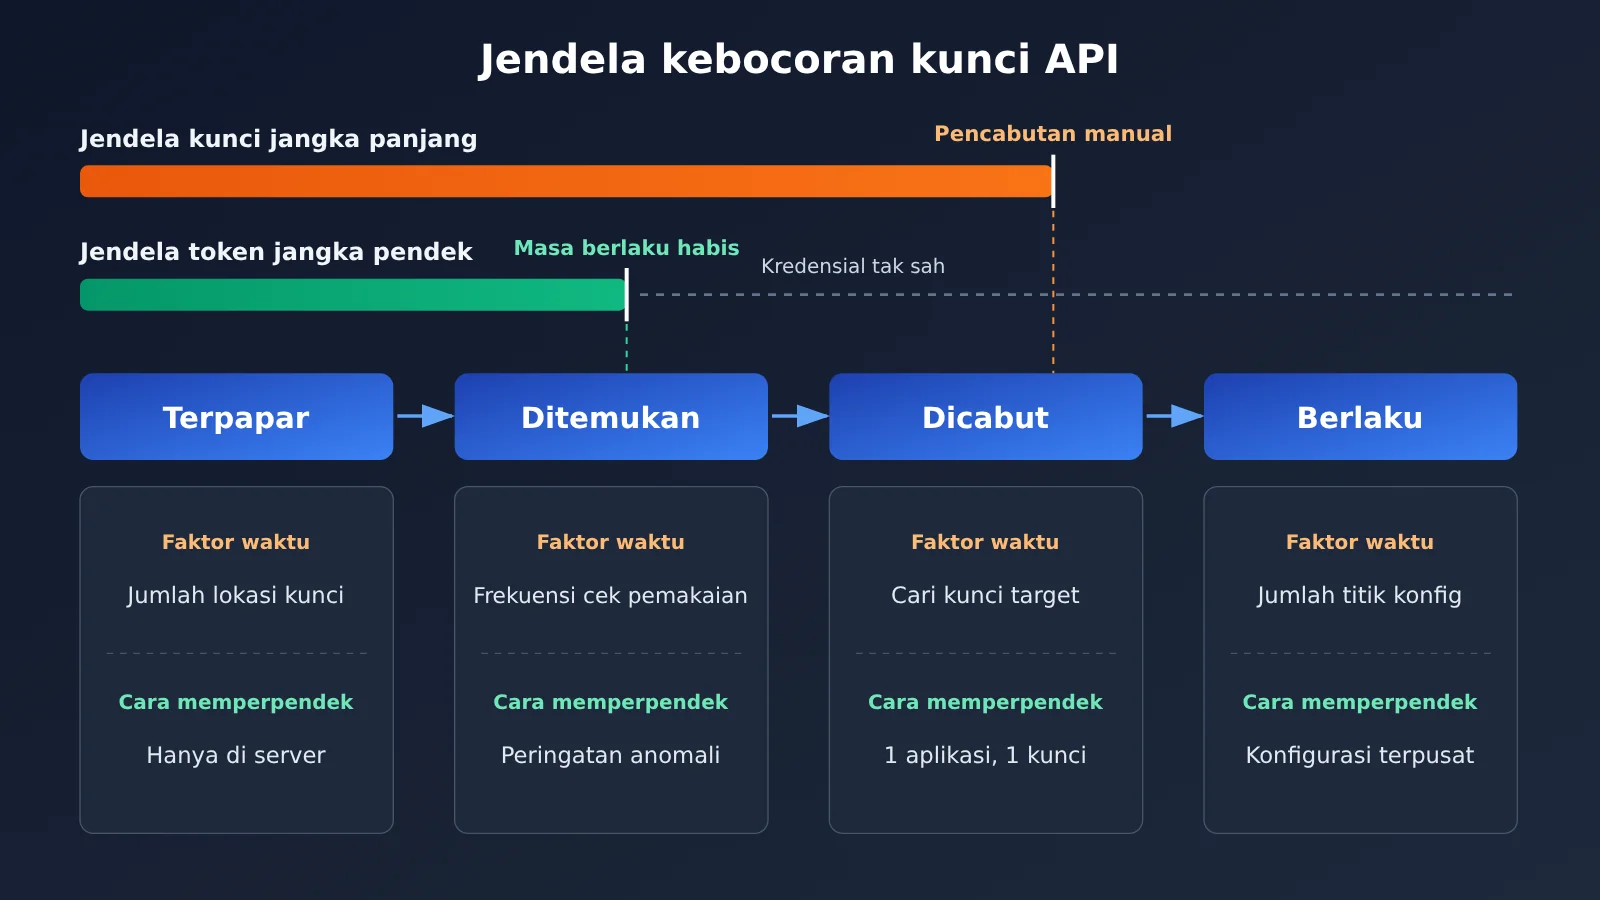
Kebocoran dapat dibagi menjadi empat tahap: kunci terpapar, anomali terdeteksi, kunci dicabut atau diganti, lalu kunci baru berlaku di semua layanan. Setiap tahap memiliki faktor yang menentukan durasinya. Jika satu tahap berlarut-larut, seluruh jendela kebocoran ikut memanjang.
| Tahap | Durasi bergantung pada | Cara mempercepat (prinsip umum) |
|---|---|---|
| Paparan | Di berapa banyak tempat kunci tersimpan | Simpan hanya dalam variabel lingkungan di sisi server atau layanan pengelolaan kunci |
| Deteksi | Apakah ada yang memantau penggunaan dan tagihan | Periksa statistik penggunaan secara berkala dan atur peringatan anomali |
| Pencabutan | Apakah kunci yang perlu dihapus dapat diidentifikasi | Gunakan satu kunci per aplikasi, dengan nama yang jelas dan mudah dilacak |
| Penerapan | Berapa banyak konfigurasi yang perlu diubah setelah penggantian | Kelola konfigurasi secara terpusat dan siapkan prosedur penggantian yang bisa dilatih |
Token jangka pendek membantu pada tahap “pencabutan”: meskipun tidak ada yang mendeteksi kebocoran, kredensial akan kedaluwarsa dengan sendirinya. Jika platform Anda belum mendukung masa berlaku, fokuslah pada tahap “deteksi” dan “penerapan” agar penanganan manual bisa dilakukan secepat mungkin.
Mengapa kunci terpadu membuat cakupan paparan kunci API perlu lebih diperhatikan
Semakin banyak tim menggunakan platform agregasi untuk memanggil Model Bahasa Besar. Di APIYI, misalnya, satu kunci API dapat mengakses semua model di platform. Ini sangat praktis untuk pengembangan dan pergantian model. Namun, dari sisi keamanan, jika kunci tersebut bocor, penyerang tidak hanya bisa memanggil model yang sedang Anda gunakan, tetapi juga semua model lain yang tersedia, termasuk yang lebih mahal.
Karena itu, dalam skenario antarmuka terpadu, “apa yang bisa dilakukan kunci” lebih perlu direncanakan sejak awal daripada sekadar memikirkan “apakah kunci akan bocor”. Sebaiknya jangan gunakan satu kunci untuk semua keperluan: pisahkan kunci untuk lingkungan produksi, lingkungan pengujian, alat internal, dan kolaborasi dengan pihak ketiga. Dengan begitu, jika terjadi masalah, dampaknya terbatas pada satu bagian. APIYI mendukung pengelolaan kunci API (token) melalui konsol, sehingga Anda bisa merencanakan pembagian kunci berdasarkan penggunaannya sebelum peluncuran, alih-alih menunggu sampai terjadi insiden.
Cara Memperpendek Rentang Waktu Kebocoran Kunci API: 6 Langkah Sebelum Rilis
Enam langkah berikut disusun dengan urutan “tangani dulu, lalu pantau, kemudian lakukan simulasi”. Langkah-langkah ini tidak bergantung pada fitur canggih platform tertentu, dan sebagian besar tim bisa menyelesaikan pemeriksaan awal dalam satu sore.
Langkah 1: Pastikan kunci API hanya berada di sisi server
Jalur kebocoran yang paling umum sekaligus paling serius adalah menulis kunci langsung ke dalam skrip browser atau paket instalasi aplikasi seluler. Semua yang dikirim ke perangkat pengguna harus dianggap sebagai konten publik; proses pengemasan dan kompresi tidak memberikan perlindungan.
- Periksa apakah hasil build frontend mengandung string panjang yang menyerupai kunci
- Saat frontend memanggil Model Bahasa Besar, selalu teruskan permintaan melalui backend Anda sendiri
- Backend membaca kunci dari variabel lingkungan (misalnya
LLM_API_KEY) atau layanan pengelolaan kunci, bukan dari kode sumber
Langkah 2: Lindungi repositori kode dan log
Sumber kebocoran terbesar kedua adalah repositori kode dan log. Kunci yang ditulis langsung dalam kode untuk sementara saat debugging, file .env yang tidak sengaja di-commit, atau log yang mencetak header permintaan secara lengkap bisa saja dilihat orang lain di kemudian hari.
- Kecualikan
.envdan berbagai file konfigurasi lokal di.gitignore - Aktifkan fitur pemindaian kunci yang disediakan platform hosting kode (kemampuannya bergantung pada dokumentasi masing-masing platform)
- Samarkan bidang seperti
Authorizationsebelum menuliskannya ke log; sisakan beberapa karakter terakhir untuk membantu penelusuran masalah
Langkah 3: Pisahkan API Key berdasarkan aplikasi dan lingkungan
Pemisahan ini bertujuan membatasi cakupan paparan sekaligus memperjelas kunci mana yang perlu dicabut. Aturan penamaan yang praktis adalah “nama aplikasi-lingkungan-kegunaan”, misalnya chatbot-prod-backend atau chatbot-staging-ci.
Saat membuat token di konsol APIYI, gunakan aturan ini dan manfaatkan statistik penggunaan untuk memantau pemanggilan setiap token. Dengan begitu, jika penggunaan suatu token tidak wajar, Anda bisa langsung mengetahui aplikasi dan lingkungan yang bermasalah.
Langkah 4: Bangun mekanisme deteksi anomali penggunaan dan tagihan
Untuk kunci yang tidak kedaluwarsa secara otomatis, waktu hingga kebocoran terdeteksi sering kali menjadi bagian terpanjang dari periode paparan. Banyak kebocoran baru disadari saat tagihan diperiksa pada akhir bulan, bukan saat terdeteksi oleh alat keamanan.
- Periksa tren jumlah panggilan dan biaya secara rutin setiap hari atau minggu, bukan hanya saat melihat tagihan akhir bulan
- Perhatikan lonjakan panggilan di luar jam kerja dan catatan panggilan ke model yang tidak dikenal
- Jika platform mendukung batas kuota atau peringatan, prioritaskan untuk mengaktifkannya; jika tidak, gunakan backend sendiri untuk menghitung panggilan dan menerapkan pemutus sirkuit (circuit breaker)
Konsol APIYI menyediakan statistik penggunaan dan informasi tagihan. Masukkan pemeriksaannya ke dalam inspeksi rutin setelah aplikasi diluncurkan agar anomali terlihat dalam hitungan jam, bukan beberapa minggu kemudian.
Langkah 5: Buat “token jangka pendek” di lapisan aplikasi
Sekalipun kunci API dari platform penyedia berlaku dalam jangka panjang, Anda tetap bisa menerapkan pendekatan GitHub di sistem sendiri. Caranya: simpan kunci jangka panjang hanya di backend, lalu terbitkan token sesi jangka pendek dari backend untuk frontend atau layanan hilir, dan perpanjang token tersebut secara otomatis sebelum kedaluwarsa.
Dengan begitu, meskipun perangkat pengguna atau layanan hilir berhasil dibobol, yang bocor hanya token sesi yang segera kedaluwarsa, bukan kunci dari penyedia yang bisa digunakan untuk memanggil semua model. Inilah inti pernyataan GitHub Desktop tadi: memperpendek masa berlaku kredensial yang bocor sekaligus menghapus proses perpanjangan dari alur kerja sehari-hari.
Langkah 6: Simulasikan proses pergantian kunci secara lengkap
Banyak tim baru menyadari saat kebocoran benar-benar terjadi bahwa pergantian kunci memerlukan perubahan di lima atau enam tempat dan koordinasi beberapa kali rilis. Sebaiknya simulasikan seluruh proses sebelum peluncuran: buat token baru, perbarui semua konfigurasi, pastikan layanan berjalan normal, hapus token lama, dan catat total waktu yang dibutuhkan.
Waktu tersebut adalah durasi sebenarnya dari tahap “berlaku”. Jika platform memungkinkan beberapa kunci aktif secara bersamaan, terapkan kunci baru sebelum mencabut kunci lama agar peralihan berlangsung tanpa gangguan. Jika tidak, siapkan jendela pemeliharaan singkat.
| Hal yang diperiksa | Tanda risiko | Praktik yang disarankan |
|---|---|---|
| Lokasi penyimpanan | Kunci muncul dalam kode frontend atau paket instalasi | Teruskan permintaan melalui backend agar frontend tidak mengakses kunci |
| Repositori dan log | Kunci ada dalam riwayat commit atau log mencetak header permintaan secara lengkap | Segera ganti kunci, tambahkan aturan pengabaian dan penyamaran data sensitif |
| Pembagian kunci | Semua lingkungan menggunakan satu kunci | Pisahkan kunci berdasarkan aplikasi, lingkungan, dan tujuan, lalu gunakan penamaan yang konsisten |
| Mekanisme deteksi | Tagihan hanya diperiksa pada akhir bulan | Periksa statistik penggunaan secara berkala dan atur peringatan |
| Kredensial frontend | Kunci penyedia langsung dikirim ke frontend | Buat token sesi jangka pendek sendiri dan perbarui secara otomatis |
| Proses pergantian | Belum pernah disimulasikan dan tidak tahu bagian mana yang perlu diubah | Lakukan simulasi dan catat durasi serta langkah-langkahnya |
🚀 Saran untuk memulai: Jika Anda mengakses beberapa model melalui APIYI apiyi.com, manfaatkan waktu sebelum peluncuran untuk menata ulang token berdasarkan aplikasi dan lingkungan. Tambahkan juga halaman statistik penggunaan ke daftar pemeriksaan rutin tim. Ini adalah langkah dengan biaya paling rendah dan hasil paling cepat.
Risiko kebocoran kunci API: batas antara prinsip umum dan kemampuan platform
Kesalahan yang paling mudah terjadi saat menyusun rencana keamanan adalah menganggap fitur yang “seharusnya ada” sebagai fitur yang “sudah tersedia”. Tabel berikut membantu membedakan tindakan yang bisa langsung dilakukan dan yang perlu diverifikasi terlebih dahulu.
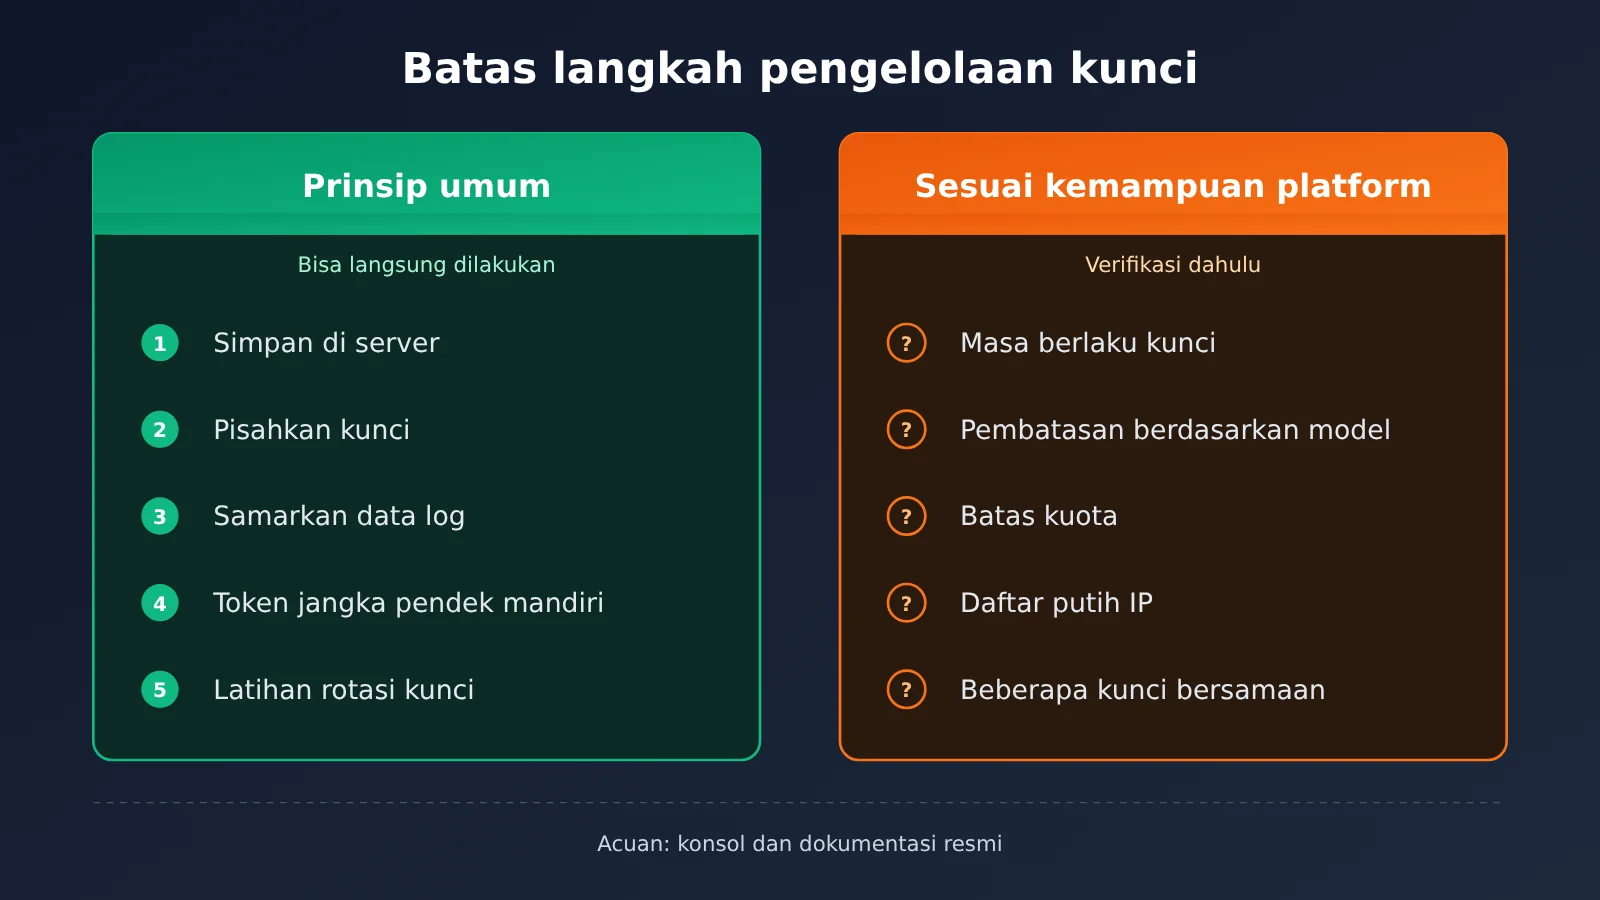
| Langkah | Jenis | Penjelasan |
|---|---|---|
| Simpan kunci hanya di server | Prinsip umum | Tidak bergantung pada platform dan perlu diterapkan dalam semua skenario |
| Pisahkan kunci berdasarkan aplikasi dan lingkungan | Prinsip umum | Dengan syarat platform mendukung pembuatan beberapa kunci |
| Samarkan data sensitif dalam log dan pindai repositori | Prinsip umum | Bergantung pada sistem pengembangan Anda sendiri |
| Gunakan token jangka pendek di lapisan aplikasi | Prinsip umum | Diimplementasikan di backend Anda, tanpa bergantung pada penyedia layanan |
| Atur masa berlaku kunci | Bergantung pada kemampuan platform | Periksa konsol atau tanyakan kepada dukungan platform |
| Batasi berdasarkan model atau kuota | Bergantung pada kemampuan platform | Jika tidak didukung, pembatasan dapat diterapkan di backend Anda |
| Gunakan daftar IP yang diizinkan | Bergantung pada kemampuan platform | Jika tidak didukung, akses dapat dikendalikan secara tidak langsung melalui gateway dengan IP keluar tetap |
Jika platform yang Anda gunakan belum mendukung kemampuan di kolom kanan, tidak perlu khawatir. Langkah-langkah di kolom kiri sudah dapat menutup sebagian besar jalur kebocoran dan sangat mempersingkat waktu deteksi serta penanganan. Untuk memastikan fitur tertentu, sebaiknya periksa langsung di konsol APIYI sebelum peluncuran atau hubungi dukungan platform untuk mendapatkan jawaban yang akurat.
Pertanyaan Umum FAQ
Q1: Apa itu jendela kebocoran kunci API?
Jendela kebocoran adalah rentang waktu sejak kunci terekspos hingga benar-benar tidak berlaku. Untuk kunci jangka panjang, rentang ini mencakup waktu hingga kebocoran ditemukan dan waktu yang dibutuhkan untuk mengganti kunci, tanpa batas alami. Token jangka pendek menetapkan batas pasti untuk rentang tersebut.
Q2: Apa perbedaan token jangka pendek GitHub Desktop dan kunci API Model Bahasa Besar?
Token jangka pendek GitHub Desktop adalah kredensial akses yang diterbitkan setelah pengguna masuk dan diperbarui otomatis oleh klien. Kunci API Model Bahasa Besar biasanya disimpan di sisi server untuk jangka panjang, dan dukungan masa berlaku bergantung pada platform. Keduanya bisa menerapkan prinsip “memperpendek masa berlaku kredensial”, tetapi cara penerapannya tidak bisa langsung disamakan.
Q3: Kapan token jangka pendek GitHub Desktop bisa digunakan?
Menurut catatan pembaruan yang diterbitkan GitHub pada 2 November 2026, fitur ini memerlukan GitHub Desktop 3.6.10 atau versi lebih baru dan hanya tersedia untuk akun yang memenuhi syarat. Fitur ini diluncurkan secara bertahap di github.com dan GitHub Enterprise Cloud, tetapi tidak mencakup GitHub Enterprise Server. Token yang sudah ada tidak akan dimigrasikan secara otomatis.
Q4: Jika satu kunci bisa memanggil semua model, apa yang perlu diperhatikan dari sisi keamanan?
Kunci terpadu memang praktis, tetapi juga memperluas dampak kebocoran karena penyerang dapat memanggil model apa pun yang tersedia. Sebaiknya pisahkan kunci berdasarkan aplikasi dan lingkungan, lalu periksa penggunaan secara berkala. Saat menggunakan platform antarmuka terpadu seperti APIYI, Anda bisa mengelola beberapa token di konsol dan menggunakan statistik pemakaian untuk menemukan sumber anomali.
Q5: Apa langkah pertama jika kunci API diduga bocor?
Buat kunci baru dan perbarui kunci di layanan terlebih dahulu. Setelah memastikan layanan berjalan normal, segera cabut kunci lama. Lalu, telusuri sumber kebocoran, misalnya riwayat commit kode, log, atau hasil build frontend. Jika Anda memanggil model melalui APIYI, Anda bisa membuat dan menghapus token di konsol, serta menggunakan statistik pemakaian dan tagihan untuk menilai aktivitas pemanggilan selama periode kebocoran.
Q6: Jika platform tidak mendukung masa berlaku kunci, apakah jendela kebocoran tetap bisa dipersingkat?
Bisa. Terbitkan token sesi jangka pendek di backend Anda agar kunci untuk layanan hulu tetap berada di server. Selain itu, percepat penemuan dan penanganan kebocoran dengan memeriksa penggunaan secara rutin dan berlatih melakukan penggantian kunci. Langkah-langkah ini tidak bergantung pada fitur platform dan bisa langsung diterapkan.
Q7: Apakah token jangka pendek akan membuat pengembangan dan operasional lebih merepotkan?
Jika harus diperbarui secara manual, memang bisa begitu. Pendekatan GitHub Desktop patut dicontoh: token diperbarui otomatis di latar belakang tanpa disadari pengguna. Saat menerapkan token jangka pendek di sistem sendiri, otomatisasikan juga proses pembaruannya. Jika tidak, tim mungkin akan kembali menggunakan kredensial jangka panjang demi kemudahan.
Poin Utama Jendela Kebocoran Kunci API
- Jendela kebocoran bisa dikendalikan: Kebocoran kunci sulit dihapus sepenuhnya, tetapi masa berlakunya setelah bocor bisa dipersingkat.
- Jendela terdiri dari empat tahap: Paparan, penemuan, pencabutan, dan mulai berlakunya pencabutan. Keterlambatan pada tahap mana pun akan memperbesar kerugian.
- Kunci terpadu membutuhkan perhatian lebih pada cakupan paparan: Jika satu kunci bisa mengakses semua model, pemisahan dan pemantauan menjadi lebih penting.
- Token jangka pendek perlu perpanjangan otomatis: Jika hanya memperpendek masa berlaku tanpa otomatisasi, tim akan kesulitan menerapkannya secara konsisten.
- Bedakan prinsip dan kemampuan platform: Ketersediaan fitur seperti masa berlaku, batas penggunaan, dan pembatasan IP bergantung pada platform.
- Mulai dari inventarisasi: Rencanakan pembagian token berdasarkan aplikasi dan lingkungan di konsol APIYI, lalu masukkan statistik penggunaan ke dalam pemeriksaan rutin.
Kesimpulan
Poin utama tentang jendela kebocoran kunci API:
- Ubah pendekatan: Dari “hanya mencegah kebocoran” menjadi “memperpendek waktu kunci dapat digunakan setelah bocor”. Inilah alasan GitHub Desktop menerapkan token jangka pendek yang diperbarui secara otomatis.
- Tangani dari dua sisi: Jika kunci jangka panjang di sisi server tidak memiliki masa kedaluwarsa bawaan, percepat penemuan kebocoran dan permudah penggantian untuk memperpendek jendelanya.
- Batasi cakupan paparan: Dalam penggunaan antarmuka terpadu, pisahkan kunci berdasarkan aplikasi dan lingkungan agar dampak setiap kebocoran tetap terkendali.
Luangkan satu sore untuk menyelesaikan enam pemeriksaan dalam artikel ini sebelum meluncurkan aplikasi. Cara ini jauh lebih mudah daripada menelusuri tagihan setelah terjadi kebocoran. Jika kamu menggunakan APIYI apiyi.com untuk memanggil beberapa Model Bahasa Besar, buka konsol sekarang, periksa pembagian token dan statistik penggunaannya, lalu jadikan pengelolaan kunci sebagai bagian wajib dari daftar periksa sebelum peluncuran.
📚 Referensi
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens: Pengumuman resmi tentang penerapan token berumur pendek yang diperbarui secara otomatis di GitHub Desktop
- Tautan:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Keterangan: Memuat informasi resmi tentang versi yang didukung, cakupan peluncuran, dan aturan migrasi token yang sudah ada. Ini merupakan sumber fakta untuk pembuka artikel ini.
Penulis: Tim Teknis APIYI
Diskusi teknis: Untuk mengonfirmasi fitur seperti pengelolaan token dan statistik penggunaan, kunjungi situs resmi APIYI di apiyi.com dan hubungi kami.