Примечание автора: как сократить переключения между окнами при согласовании действий нескольких параллельно работающих AI-агентов для программирования, не ослабляя контроль над записью файлов и выполнением команд? В статье разберём, как подойти к этой задаче на уровне рабочего процесса.
Если вы привыкли одновременно держать открытыми два-три сеанса Claude Code и окно Cursor, вам наверняка знакома ситуация: только погрузились в задачу — и в одном из терминалов появляется запрос «Разрешить запись файла?». Приходится переключиться, разобраться, нажать «Разрешить» и вернуться к работе. За день само согласование не вызывает сложностей, но оно дробит внимание на десятки мелких фрагментов.
Это не единичная жалоба. В начале ноября 2026 года разработчик на V2EX рассказал, что специально написал для macOS инструмент, который собирает запросы на разрешение от нескольких агентов в панели на верхнем краю экрана, похожей на «Динамический островок». Эта статья не рекомендует конкретный инструмент. На его примере мы рассмотрим более общий вопрос: как организовать согласование действий нескольких AI-агентов для программирования, чтобы оно не дробило рабочий процесс и при этом не выходило из-под контроля.
Что вы узнаете: во что на самом деле обходятся постоянные прерывания, какие преимущества и ограничения есть у централизованного согласования с видимыми статусами и как разработать многоуровневую стратегию согласования для своего рабочего процесса с несколькими агентами.
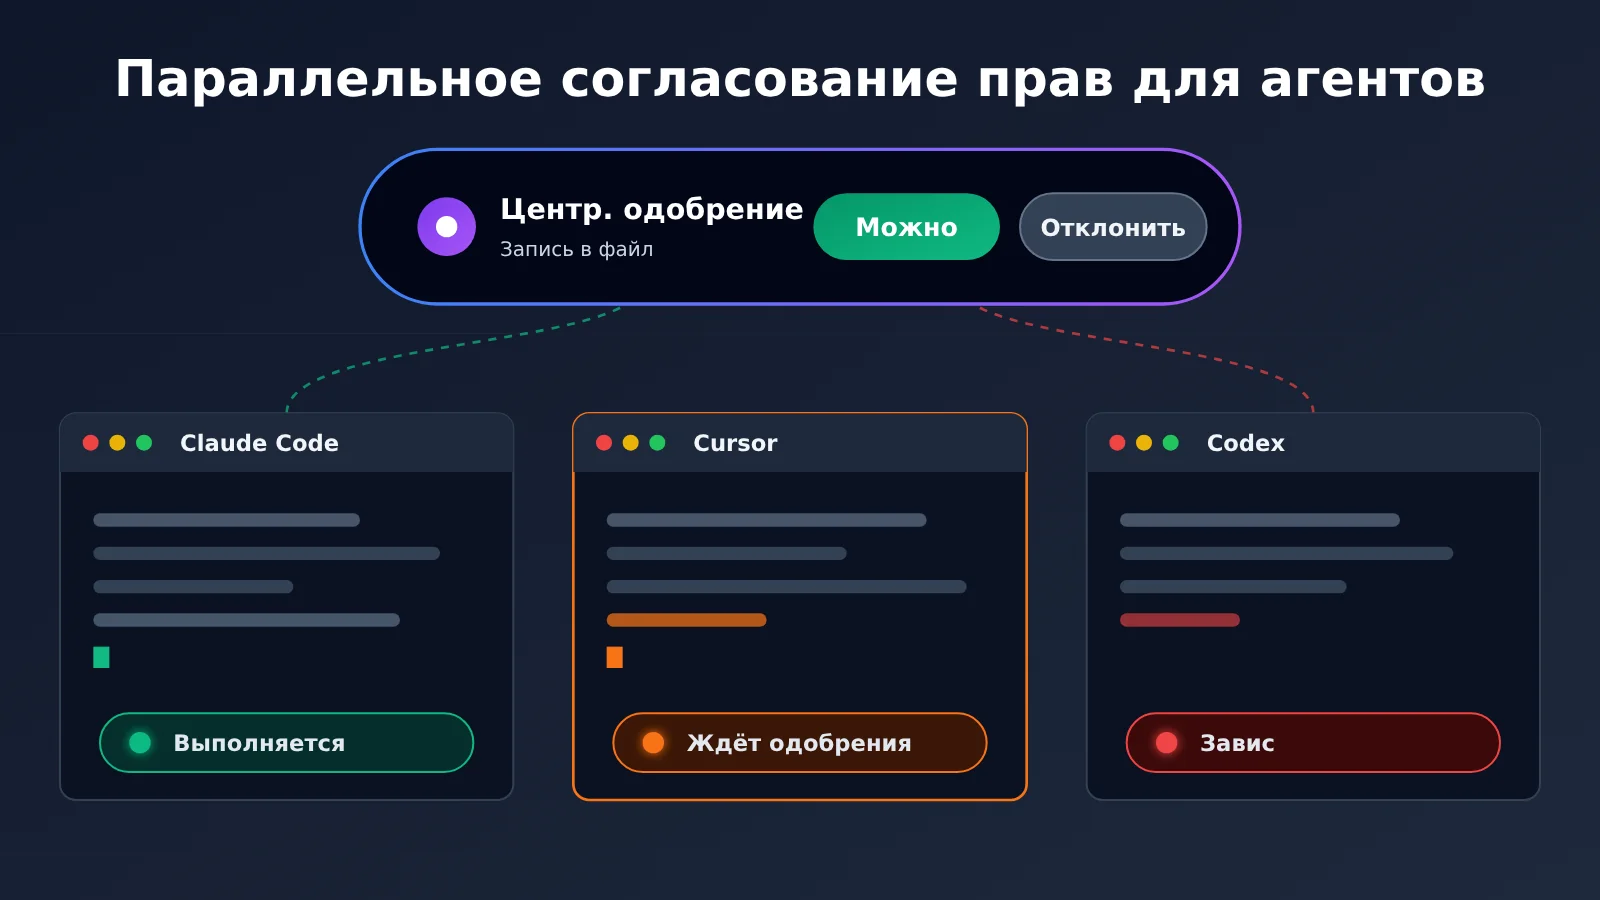
Главное об утверждении разрешений для параллельных ИИ-агентов
Начнём с вывода. Проблему утверждения разрешений при параллельной работе нескольких агентов можно разделить на три относительно независимые части: запросы разбросаны по разным интерфейсам, состояния агентов не видны, а операции не разделены по уровню риска. Многие думают лишь о том, как реже нажимать «Разрешить», но в первую очередь стоит решить две последние проблемы.
| Ключевой момент | Что это значит | Польза для разработчика |
|---|---|---|
| Единая точка утверждения | Запросы из разных терминалов и IDE собираются в одном месте | Меньше времени уходит на переключение окон и поиск вкладок |
| Видимость состояний агентов | Сразу видно, кто работает, кто завис и кто ждёт вашего решения | Агенты меньше простаивают, а параллельная работа становится эффективнее |
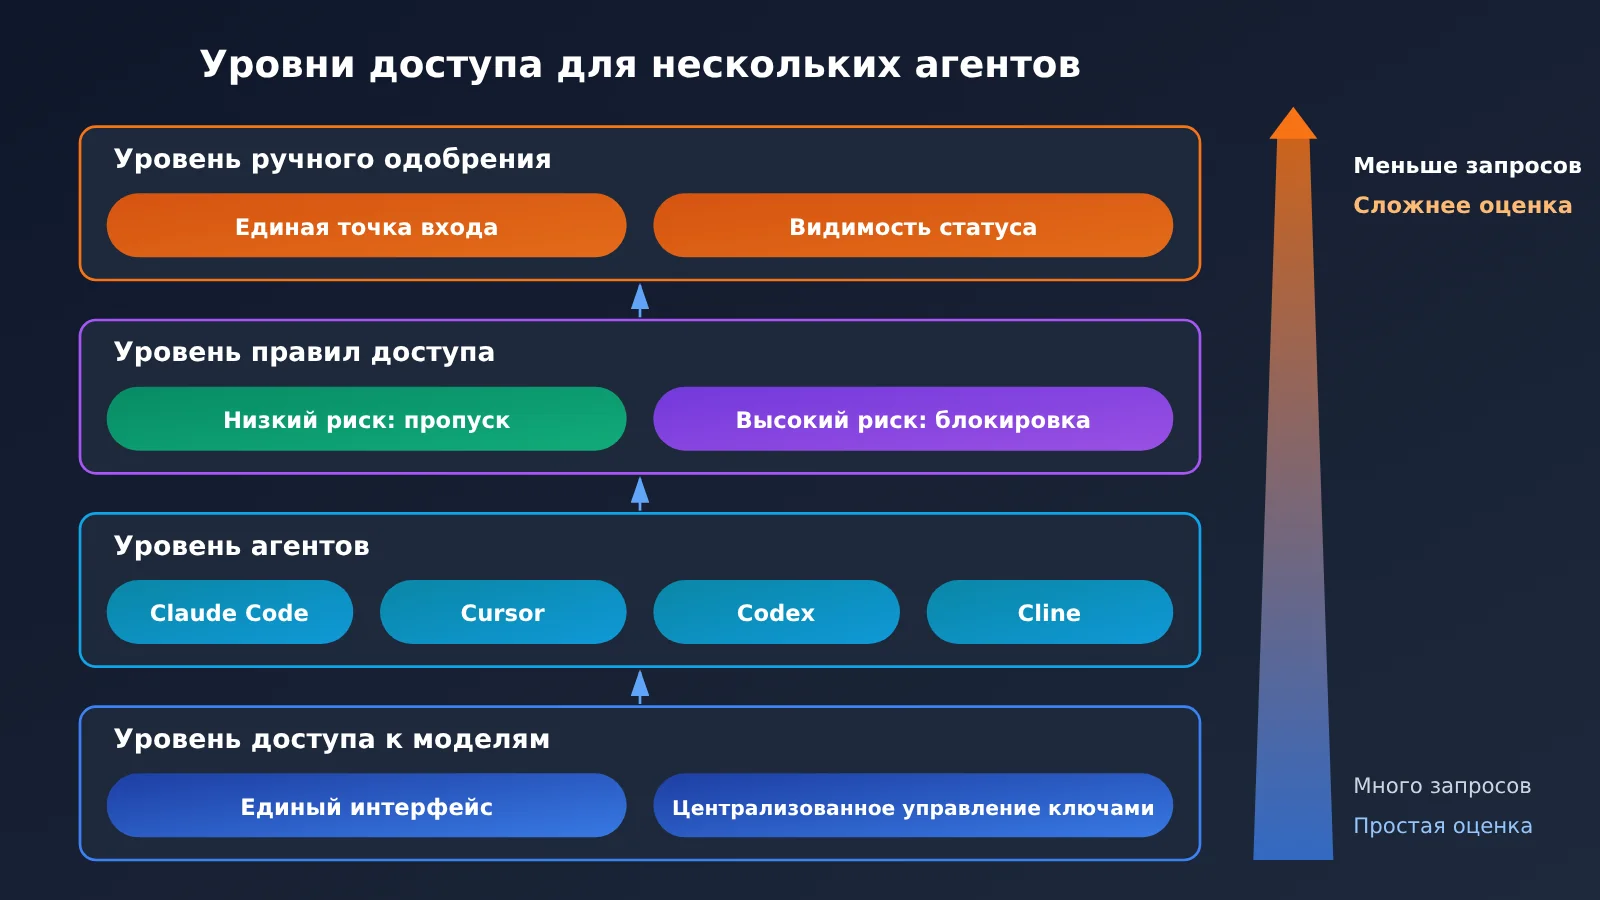
| Разделение операций по риску | Чтение файлов, запись в рабочей области, выполнение команд, доступ к сети и удаление обрабатываются в зависимости от риска | Операции с низким риском реже отвлекают, а контроль над опасными не ослабляется |
| Чёткие границы доверия | Понятно, какие компоненты могут нажать «Разрешить» от вашего имени | Сам канал утверждения не становится поверхностью атаки |
| Возможность аудита | Результаты утверждения можно проверить задним числом | Если что-то пойдёт не так, будет видно, кто и что одобрил |
Реальная цена прерываний ради подтверждения действий
Автор исходного поста описывает типичный сценарий: переключиться в другое окно, найти нужный терминал, разобраться, что агент собирается сделать, нажать «Разрешить» и вернуться обратно. Одна такая операция может занять всего десяток секунд, но из пяти шагов решение нужно принять только на одном — когда вы разбираетесь в намерениях агента. Всё остальное — механические действия по поиску нужного окна.
Менее очевидные потери возникают при параллельной работе. Если вы запустили три-четыре агента и не заметили запрос на подтверждение от одного из них, он так и будет стоять в ожидании. Вам кажется, что работают все четыре, а на деле два могут ждать вашего решения. Публичных данных, которые позволили бы оценить эти потери, пока нет. Но сам смысл параллельной работы в том, чтобы задачи выполнялись одновременно: время простоя агентов напрямую сводит на нет пользу от нескольких сессий.
Идея единого окна для подтверждений
Подход инструмента из исходного поста можно свести к трём пунктам: на общей панели для каждого запроса сразу доступны кнопки «Разрешить / Отклонить»; там же можно отвечать на вопросы агентов и проверять их планы, выбирая варианты с помощью горячих клавиш; если нужен контекст, одним нажатием можно вернуться к соответствующей вкладке iTerm2. Автор также отмечает, что панель не становится активным окном, поэтому клик по ней не отнимает фокус у редактора.
Суть здесь не в форме «динамического острова», а в двух вещах: свести затраты на поиск нужного окна почти к нулю и вместо необходимости самостоятельно проверять состояние получать его автоматически. Даже если вы не пользуетесь сторонними инструментами, эти принципы пригодятся при настройке собственного процесса подтверждений.
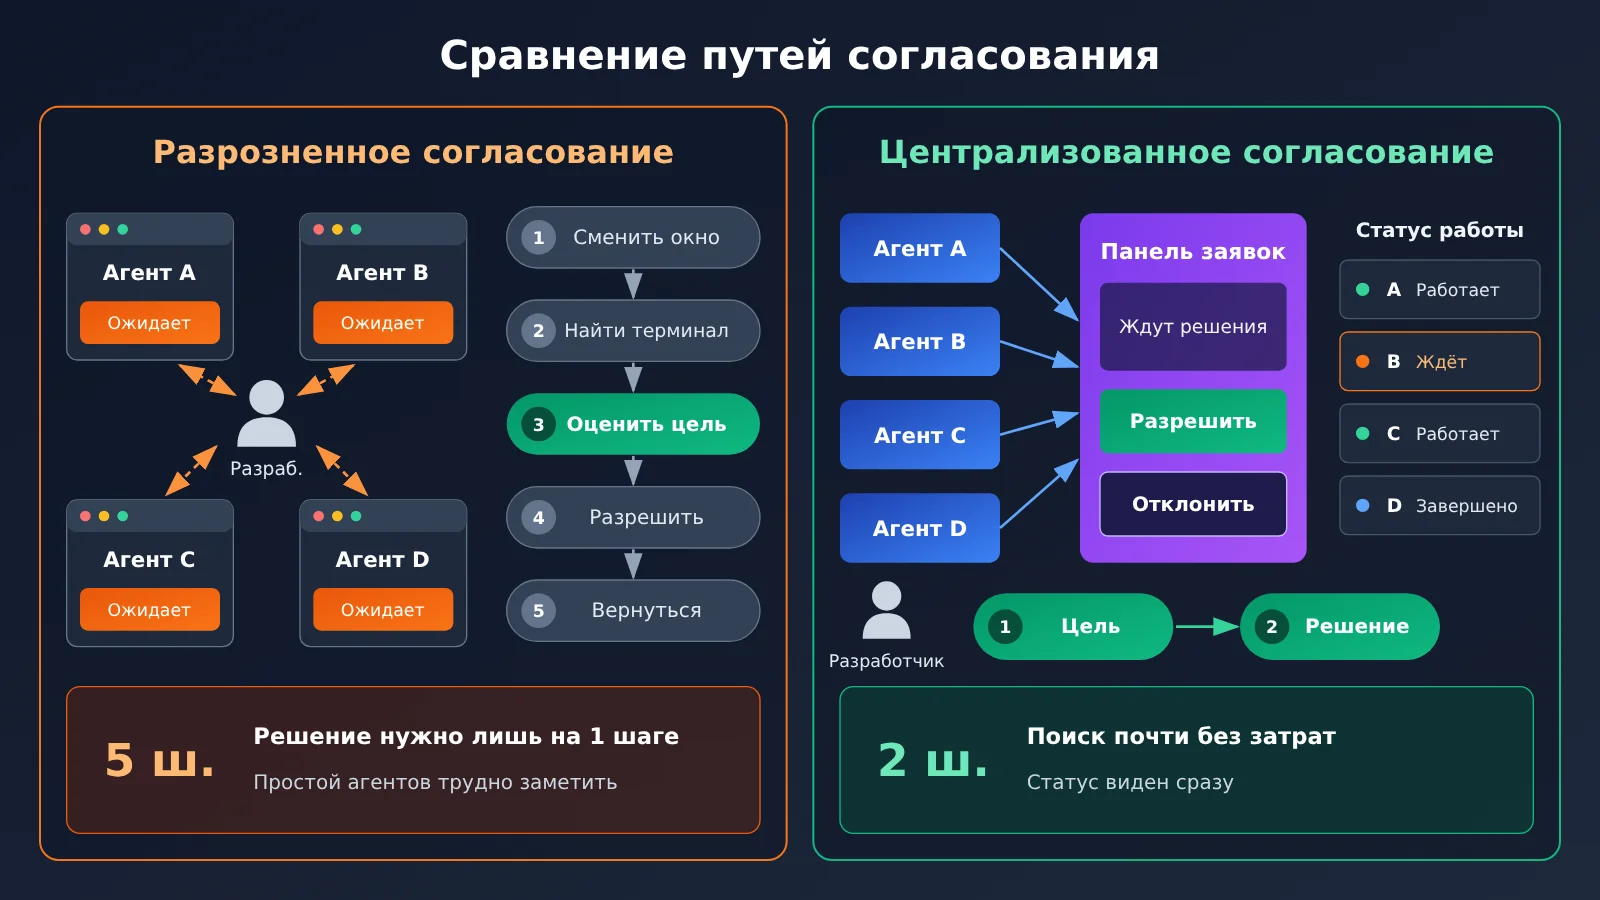
На схеме показано, как сокращается путь подтверждения. За параллельными агентами часто стоят разные модели, и если настраивать ключи каждого поставщика в отдельных инструментах, при поиске проблем тоже придётся постоянно переключаться между ними. Объединив вызовы моделей через агрегирующий интерфейс, например APIYI apiyi.com, можно централизовать и подключение моделей — по тому же принципу, что и подтверждения.
Сравнение способов одобрения действий параллельных кодинговых агентов
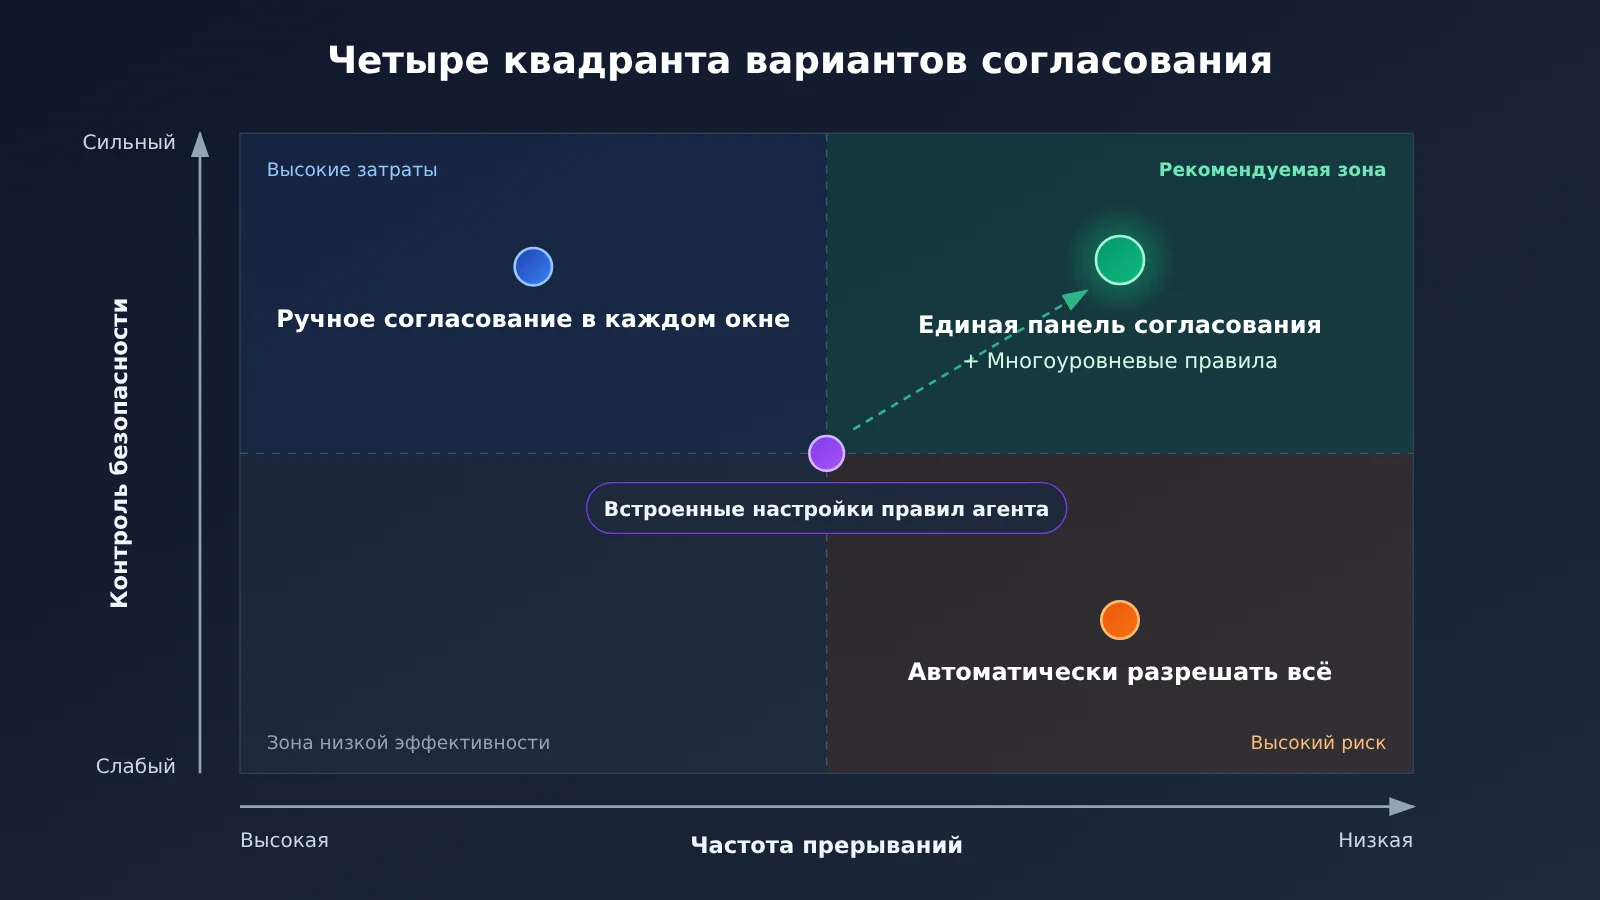
Есть четыре распространённых подхода, у каждого — свои плюсы и компромиссы.
| Подход | Как работает | Преимущества | Основные проблемы |
|---|---|---|---|
| Ручное одобрение в каждом окне | Каждый агент запрашивает подтверждение в своём терминале или IDE | Никаких дополнительных зависимостей, контекст каждого запроса виден | Приходится постоянно переключаться между окнами, легко пропустить ожидающего агента |
| Автоматическое одобрение всех действий | Подтверждения отключены или используется самый разрешительный режим | Ничего не отвлекает | Никто не остановит запись не в тот файл или выполнение опасной команды |
| Встроенные правила агентов | В настройках каждого агента заранее задаются разрешения и запреты для определённых команд или путей | Официальный механизм, меньше посредников, которым нужно доверять | Каждый агент настраивается отдельно; детализация и формат правил различаются |
| Единая панель одобрения | Сторонний инструмент собирает запросы через hooks и настройки разных агентов | Единая точка входа, виден статус запросов | Появляется ещё одна сторона, которой нужно доверять; совместимость нужно проверять для каждого агента |
Сравнение подходов
Ручное подтверждение в каждом окне — самый прямой способ контролировать безопасность: каждое решение принимается в исходном контексте. Но затраты времени растут пропорционально числу агентов, и при трёх и более сессиях уследить за всеми становится практически невозможно. Централизованное подтверждение сохраняет контроль человека и при этом сокращает время на поиск запросов.
Автоматическое разрешение всех действий подходит для разовых экспериментов в песочнице — например, во временном контейнере или ветке, которую удалят после работы. Но когда агент работает в реальном репозитории, такой подход означает, что остаётся лишь надеяться на удачу. Для повседневной работы это неприемлемый вариант по умолчанию.
Настройка встроенных правил агента — шаг, с которого стоит начать. Большинство агентов для программирования позволяют настраивать разрешения в той или иной форме, но какие именно правила поддерживаются и насколько детально их можно задать, в источниках этой статьи не рассматривается. Уточните это в официальной документации каждого агента. Недостаток подхода в том, что настройки разбросаны по разным инструментам и не помогают увидеть, «кто ждёт вашего решения».
Централизованная панель подтверждений как раз закрывает этот пробел. По словам автора исходной публикации, в инструмент встроена поддержка около 30 агентов, включая Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf и Cline. Однако он также отмечает, что некоторые интеграции ещё проверяются. Актуальный статус совместимости указан в README проекта; для этой статьи он не проверялся.
💡 Рекомендация: надёжный вариант — использовать встроенные правила агентов для операций с низким риском, а остальные запросы подтверждать через единый интерфейс. Если вы ещё выбираете модели для разных агентов, через APIYI apiyi.com можно переключаться между ними и тестировать их с помощью единого интерфейса. Сначала определите, какая модель реже ошибается в вашем репозитории, а затем решите, какие разрешения ей предоставить.
Риски доверия при передаче согласования разрешений третьей стороне
Централизованное согласование выглядит заманчиво, но меняет ответ на фундаментальный вопрос: кто может нажать «Разрешить» от вашего имени. Раньше это могли сделать только сам агент и вы, а после подключения стороннего инструмента в цепочке появляется ещё одно звено. В исходной публикации есть две детали, которые стоит обсудить отдельно.
Во-первых, автор поясняет, что инструмент использует собственные hooks / settings каждого агента. Это значит, что ему нужно записывать или изменять конфигурацию агентов, чтобы запросы на разрешение проходили через него. Компонент, который может получать такие запросы и отвечать на них «Разрешить», по сути получает право разрешать запись файлов и выполнение команд.
Во-вторых, автор открыто признаёт, что инструмент сейчас подписан методом adhoc, без сертификата разработчика Apple. Если при первом открытии появится сообщение о том, что приложение «повреждено», предлагается выполнить в терминале команду xattr -cr, указав путь к приложению. Эта команда рекурсивно очищает расширенные атрибуты приложения, в том числе карантинную метку, по которой macOS запускает проверку Gatekeeper. Иными словами, вы вручную обходите один из системных механизмов защиты от приложений неизвестного происхождения. Автор ответственно поступает, предупреждая об этом, но пользователю важно понимать, что именно он делает.
| Риск | Как проявляется | Что делать |
|---|---|---|
| Право согласования от вашего имени | Сторонний компонент может ответить «Разрешить» вместо вас | Убедитесь, что он только передаёт ваше решение, а не разрешает действия автоматически; сначала понаблюдайте за его работой в тестовом репозитории |
| Изменение конфигурации | hooks / settings меняются, а после удаления могут остаться следы | Перед подключением сделайте резервные копии конфигураций агентов, а после удаления проверьте, что они восстановлены |
| Обход проверки подписи | Удаление карантинного атрибута позволяет обойти Gatekeeper | Делайте это только для приложений, источнику которых готовы доверять, и не превращайте это в привычку |
| Неопределённость с совместимостью | Поддержка некоторых агентов ещё проверяется | Включайте инструмент только для агентов, с которыми он точно работает; для остальных оставьте встроенное согласование |
| Единая точка отказа | Если панель выйдет из строя или зависнет, все агенты будут ждать | Сохраните возможность вернуться к встроенному согласованию |
Готовых результатов аудита безопасности, на которые можно было бы сослаться, здесь нет, поэтому мы не будем судить о безопасности конкретного инструмента. Практичнее относиться к стороннему инструменту согласования как к новому коллеге, которому нужно выдать права: сначала понаблюдать за ним в среде с низким риском и лишь потом постепенно расширять сферу применения.
Быстрый старт: подтверждение действий параллельных AI-агентов для программирования
Этот процесс из пяти шагов не привязан к конкретным инструментам: для начала достаточно встроенных возможностей, а при необходимости можно добавить единую панель подтверждений.
Шаг 1. Распределите действия параллельных агентов по уровням риска
Не спешите настраивать инструменты. Сначала составьте список возможных действий агентов и оцените их риски. Эта таблица станет основой для всех дальнейших настроек.
| Уровень риска | Типичные действия | Рекомендуемая политика |
|---|---|---|
| Низкий | Чтение файлов репозитория, поиск по коду, просмотр статуса git | Разрешить заранее, без запросов |
| Умеренно низкий | Запись исходного кода в файлы текущего рабочего пространства | Разрешить, но затем централизованно проверить изменения через diff |
| Средний | Запуск тестов, lint и скриптов сборки | Разрешить заранее определённые команды, незнакомые — подтверждать вручную |
| Высокий | Установка зависимостей, сетевые запросы, изменение файлов конфигурации | Каждый раз подтверждать вручную |
| Критический | Удаление файлов, git push, изменение файлов за пределами рабочего пространства |
Всегда подтверждать вручную, при необходимости — запрещать |
Шаг 2. Обработайте низкорисковые запросы встроенными правилами разрешений агента
Сверьтесь с таблицей выше и добавьте операции с «низким», а также часть операций со «средне-низким» и «средним» уровнем риска в конфигурацию разрешений каждого агента. Цель — убрать всплывающие запросы на подтверждение для большинства частых и безопасных операций. Форматы и степень детализации настроек у агентов различаются, поэтому лучше вести отдельный список для каждого и записывать, где находится его конфигурация. Так её будет проще проверить в будущем.
Шаг 3. Изолируйте рабочие пространства, чтобы снизить последствия ошибочного подтверждения
Суть усталости от согласований проста: когда запросов слишком много, человек перестаёт внимательно их проверять. Вместо того чтобы рассчитывать на внимательность каждый раз, лучше сделать последствия ошибки управляемыми. Вот несколько распространённых подходов:
- Для каждой сессии агента используйте отдельную ветку git или worktree, чтобы они не мешали друг другу
- Разрешайте агенту работать только в каталоге проекта и не храните чувствительные файлы в рабочем пространстве
- Перед началом задачи убедитесь, что рабочее пространство чистое: тогда в случае проблем можно будет быстро откатить изменения с помощью
git diffиgit restore
Шаг 4: обеспечьте видимость статуса
На этом этапе должны остаться только те запросы на одобрение, которые действительно требуют вашего решения. Теперь нужно сделать так, чтобы агенты не простаивали в ожидании. Можно включить системные уведомления для каждого агента, закрепить все сессии в отдельных вкладках одного окна терминала и дать вкладкам названия или подключить общую панель одобрения. Если выберете стороннюю панель, сначала опробуйте её в тестовом репозитории, сверяясь со списком рисков из предыдущего раздела.
Шаг 5: используйте единый интерфейс доступа к моделям для сравнения и отслеживания
При параллельной работе Claude Code, Cursor и Cline могут обращаться к разным моделям. Если ваши инструменты поддерживают настройку OpenAI-совместимого интерфейса, подключите их к APIYI apiyi.com. Тогда вы сможете управлять ключами в одном месте, а для переключения модели достаточно будет изменить её название. Это поможет и при настройке правил одобрения: если какая-то модель часто запрашивает разрешение на рискованные действия, можно подключить другую через тот же интерфейс и сравнить результаты без повторной настройки.
🚀 С чего начать: уделите полчаса шагам 1 и 2 — обычно этого достаточно, чтобы заметно сократить число всплывающих окон. Для подключения моделей к разным агентам рекомендуем использовать единый интерфейс APIYI apiyi.com и оценивать выбор модели вместе с объёмом предоставляемых ей прав.
Частые вопросы FAQ
Q1: Что значит «фрагментация запросов на разрешение» при параллельной работе ИИ-агентов для программирования?
Несколько агентов отправляют запросы на разрешение каждый в своём терминале или IDE. Разработчику приходится постоянно переключаться между окнами, искать нужную сессию, разбираться в запросе и возвращаться к работе. По отдельности это занимает немного времени, но частые переключения мешают сосредоточиться. Кроме того, можно не заметить, что какой-то агент долго ждёт ответа.
Q2: Чем централизованная панель разрешений отличается от настроек, встроенных в агента?
Встроенные настройки обходятся без дополнительных звеньев в цепочке доверия и позволяют автоматически разрешать низкорисковые операции по правилам. Но они разбросаны по разным инструментам и не дают единой картины состояния агентов. Централизованная панель собирает запросы и статусы в одном месте, но для этого приходится использовать сторонний компонент. Эти подходы лучше сочетать, а не выбирать один из двух.
Q3: Можно ли сейчас использовать инструмент для централизованного управления разрешениями из оригинального поста?
По сообщению автора от 3 ноября 2026 года, инструмент поддерживает только macOS 13 и новее. Пока он доступен бесплатно в течение ограниченного времени: можно получить коды активации для трёх устройств или попробовать его без кода в течение 14 дней. По словам автора, четыре агента занимают около 40 МБ памяти. Условия акции и совместимость могут измениться, поэтому проверяйте актуальную информацию на странице публикации автора и в README.
Q4: В каких случаях стоит сочетать параллельную работу нескольких агентов с централизованным управлением разрешениями?
— **Раздельная разработка фронтенда и бэкенда**: один агент меняет интерфейс API, другой пишет код для его вызова во фронтенде
— **Параллельное тестирование и исправление ошибок**: один агент добавляет тесты, другой исправляет известные баги
— **Сравнение решений**: разные агенты или модели независимо выполняют одну задачу, после чего вы выбираете лучший результат
Если вы работаете в одной сессии от начала до конца, проблема фрагментации запросов не так заметна и дополнительный инструмент может не понадобиться.
Q5: Как организовать единый доступ, если агенты используют разные модели?
Если ваши инструменты для программирования поддерживают пользовательский OpenAI-совместимый интерфейс, их можно подключить к APIYI apiyi.com и вызывать разные популярные модели через единый интерфейс с одним API-ключом. Тогда при параллельном сравнении решений для переключения модели достаточно изменить её имя в соответствующем инструменте, а искать проблемы с вызовами можно в одном месте.
Q6: Чем рискованно запускать приложение с помощью команды xattr, как предлагается в инструкции?
Эта команда снимает с приложения атрибут карантина, после чего macOS больше не проверяет его происхождение. Для приложений без подписи сертификатом разработчика это распространённый способ запуска, но при этом вы отказываетесь от одного из защитных механизмов системы. Используйте его только для приложений из понятных источников, которым вы готовы доверять, особенно если инструмент будет управлять разрешениями агентов.
Q7: Могут ли правила автоматического разрешения привести к тому, что агент превысит свои полномочия?
Такая вероятность есть — именно поэтому операции нужно разделять по уровням риска. Автоматически разрешать стоит только чтение и выполнение фиксированного набора команд, а для удаления, отправки изменений и доступа к сети оставить подтверждение человеком. Кроме того, изолируйте изменения каждого агента в отдельной ветке: даже если опасная операция будет разрешена по ошибке, её можно обнаружить через diff и откатить.
Вопрос 8: Нужно ли учитывать разрешения при выборе модели?
Да. Для одной и той же задачи разные модели могут запрашивать совершенно разные операции: одни предпочитают часто выполнять команды для проверки, другие — сначала читать, а затем вносить изменения. Попробуйте выполнить одну и ту же задачу с несколькими моделями через единый интерфейс APIYI apiyi.com. Посмотрите, как часто и какие именно разрешения они запрашивают, а затем решите, какую модель использовать на постоянной основе.
Согласование разрешений для параллельных ИИ-агентов для программирования: главное
- Издержки от разрозненных запросов — это не только клики: больше всего параллельная работа теряет из-за поиска нужного запроса и простоя агентов в ожидании
- Сначала классификация, потом настройка: разделите операции по уровням риска — чтение, запись, выполнение команд, доступ к сети и удаление — и решите, какие разрешать автоматически
- Начните со встроенных правил: настройте разрешения каждого агента для частых запросов с низким риском; доступную точность настройки проверяйте в официальной документации
- Единая точка контроля обеспечивает видимость: знать, кто работает, кто столкнулся с препятствием и кто ждёт вашего решения, важнее, чем сэкономить несколько нажатий на кнопку разрешения
- К стороннему инструменту, принимающему решения о разрешениях, относитесь как к новому сотруднику: он получает право разрешать операции, поэтому сначала понаблюдайте за ним в тестовом репозитории и только потом расширяйте область применения
- С осторожностью обходите проверку подписи: снятие атрибута карантина означает отказ от одного из защитных механизмов системы и не должно входить в привычку
- Централизуйте и подключение моделей: единый интерфейс APIYI apiyi.com упрощает сравнение поведения моделей и переключение между ними
Итоги
При параллельной работе с несколькими AI-агентами для написания кода управление разрешениями сводится к трём принципам:
- Сделайте так, чтобы большинство запросов обходились без вас: разделите операции по уровню риска и используйте встроенные правила агентов для действий с низким риском — например, операций только для чтения и заранее определённых команд
- Упростите обработку остальных запросов: соберите запросы на одобрение в одном месте и сделайте их статусы видимыми, чтобы не тратить время на поиск и не заставлять агентов ждать
- Держите последствия ошибочного одобрения под контролем: изоляция рабочих пространств, отдельные ветки и привычка предусматривать откат надёжнее, чем обещание «каждый раз внимательно проверять»
«Реже нажимать „Разрешить“» и «сохранять безопасность» друг другу не противоречат. Главное — оставить ручную проверку для действий, которые действительно в ней нуждаются. Прежде чем подключать сторонний инструмент для одобрения запросов, разберитесь, какие полномочия он получит и готовы ли вы их передать.
Для подключения моделей, на которых работают агенты, рекомендуем использовать APIYI apiyi.com: это позволит выбирать модели, управлять политиками разрешений и оценивать расходы в одном месте.
📚 Справочные материалы
- Публикация в разделе V2EX «Поделитесь своим творением»: разработчик рассказывает об инструменте для macOS, созданном для централизованного одобрения запросов от нескольких агентов для написания кода
- Ссылка:
v2ex.com/t/1254267 -
Примечание: источник примера в статье; содержит описание проблем, функций инструмента, а также ограничений, связанных с подписью приложения и версией системы
-
Страница продукта X Island: страница инструмента, опубликованная автором исходного поста
- Ссылка:
imagentx.top/products/xisland -
Примечание: актуальную информацию об ограниченном периоде бесплатного использования, пробном периоде и совместимости с агентами смотрите на этой странице и в README
-
Официальная документация агентов для написания кода: инструкции по настройке разрешений в Claude Code, Cursor, Codex, Cline и других инструментах
- Ссылка: ищите разделы permissions или hooks на официальных сайтах документации соответствующих инструментов
- Примечание: статья не охватывает детали настройки разрешений каждого агента, поэтому перед внедрением их нужно проверить отдельно
Автор: техническая команда APIYI
Обсуждение технических вопросов: заходите на APIYI apiyi.com, чтобы обсудить работу с несколькими агентами и подключение моделей. Дополнительные материалы доступны в центре документации docs.apiyi.com