Nota del autor: cuando varios agentes de programación con IA trabajan en paralelo, ¿cómo reducir los cambios de ventana que provocan las aprobaciones de permisos sin dejar de supervisar la escritura de archivos y la ejecución de comandos? Este artículo propone un marco para tomar decisiones sobre el flujo de trabajo.
Si sueles tener abiertas dos o tres sesiones de Claude Code y una ventana de Cursor, seguro que conoces la dinámica: justo cuando logras concentrarte, aparece en una terminal un aviso de «¿Permitir la escritura de archivos?». Cambias de ventana, revisas la solicitud, la apruebas y vuelves a lo que estabas haciendo. Al final del día, aprobar permisos no es difícil; lo complicado es que divide tu atención en decenas de fragmentos.
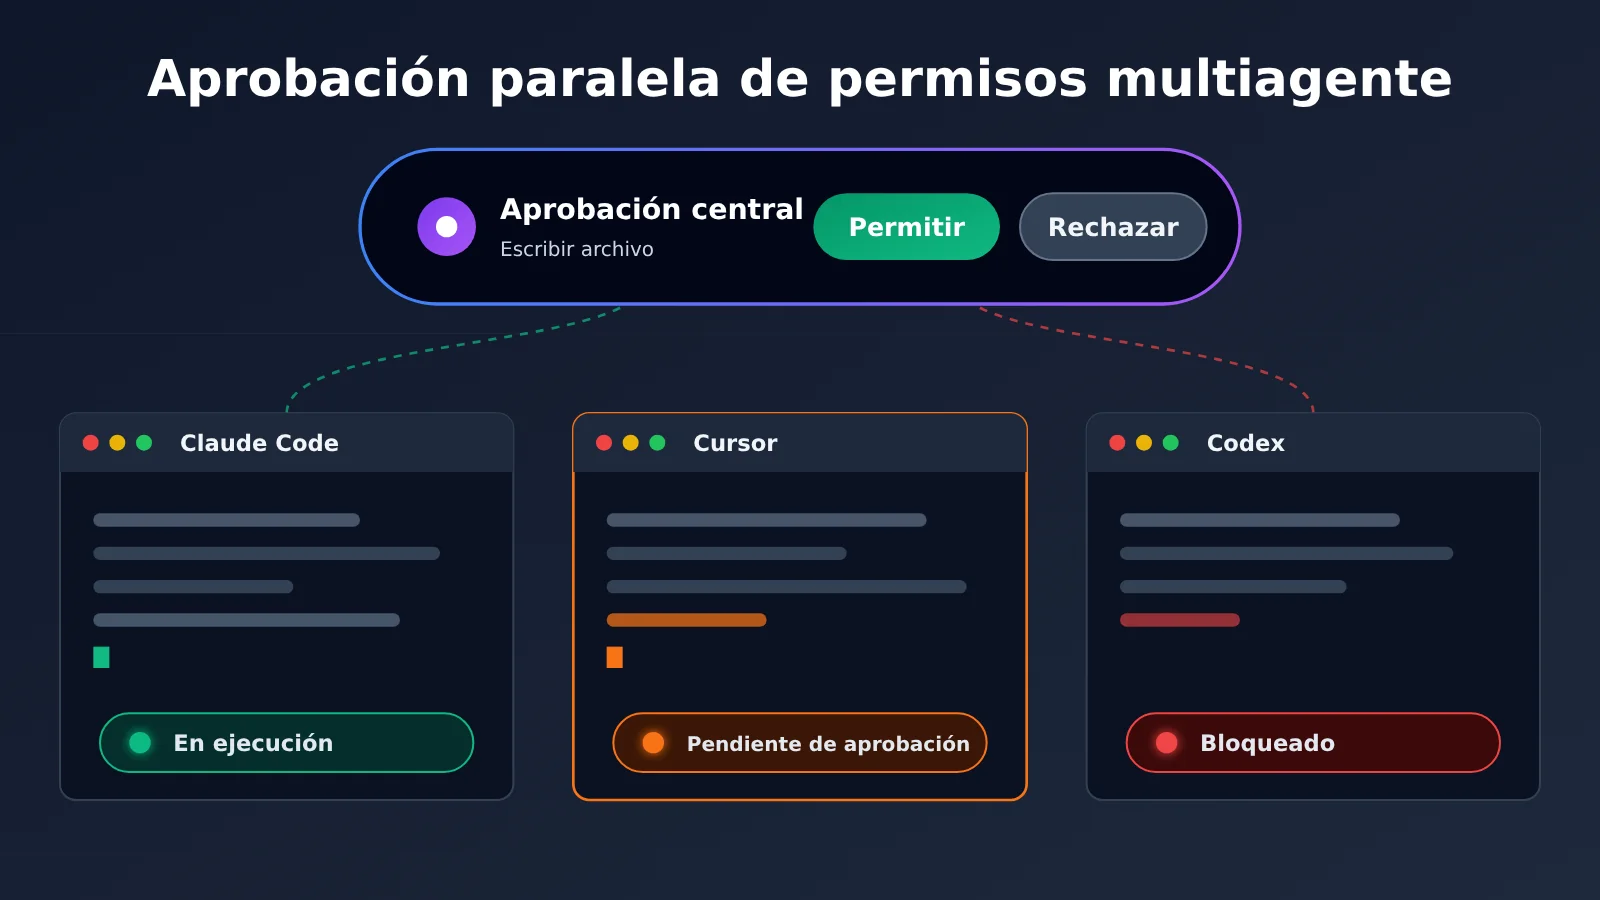
No es una queja aislada. A principios de noviembre de 2026, un desarrollador contó en V2EX que había creado una herramienta para macOS que reúne las solicitudes de aprobación de varios agentes en un panel parecido a una «isla dinámica» en la parte superior de la pantalla. Este artículo no pretende recomendar una herramienta concreta, sino usar ese caso para hablar de una cuestión más general: cuando ejecutamos varios agentes de programación con IA en paralelo, ¿cómo diseñamos las aprobaciones de permisos para evitar interrupciones constantes sin perder el control?
Qué te llevas: al terminar de leer, entenderás el costo real de las interrupciones por aprobaciones, el valor y los límites de «centralizar las aprobaciones y mantener visibles los estados», y cómo diseñar una estrategia de aprobación por niveles para tu propio flujo de trabajo con varios agentes.
Puntos clave para aprobar permisos de agentes de programación con IA en paralelo
Empecemos por la conclusión: las aprobaciones de permisos en un entorno con varios agentes en paralelo presentan tres problemas relativamente independientes: solicitudes dispersas, falta de visibilidad del estado y riesgos sin clasificar. Muchas veces pensamos solo en «hacer menos clics en Permitir», pero lo que realmente importa es resolver los dos últimos.
| Punto clave | Descripción | Valor para quienes desarrollan |
|---|---|---|
| Aprobaciones centralizadas | Reunir en un solo lugar las solicitudes repartidas entre terminales e IDE | Menos tiempo cambiando de ventana y buscando pestañas |
| Estado visible de los agentes | Ver de un vistazo quién está trabajando, quién está bloqueado y quién espera una respuesta | Evitar esperas innecesarias y aprovechar mejor la ejecución en paralelo |
| Clasificación del riesgo de las operaciones | Tratar según su riesgo la lectura de archivos, la escritura en el espacio de trabajo, la ejecución de comandos, el acceso a la red y la eliminación | Menos interrupciones para operaciones de bajo riesgo, sin relajar los controles de alto riesgo |
| Límites de confianza claros | Definir qué componentes pueden hacer clic en «Permitir» en tu nombre | Evitar que el propio canal de aprobación se convierta en una superficie de ataque |
| Trazabilidad | Poder revisar las decisiones de aprobación después de que se hayan tomado | Saber quién aprobó qué si surge algún problema |
El costo real de las interrupciones para aprobar permisos
El autor de la publicación original describe un flujo bastante común: cambiar de ventana, encontrar la terminal, entender qué quiere hacer el agente, pulsar «permitir» y volver a la ventana anterior. Una sola aprobación quizá tome unos segundos, pero de esos cinco pasos solo uno requiere tomar una decisión: entender qué quiere hacer el agente. El resto es tiempo perdido en localizar la solicitud.
El costo es menos evidente cuando trabajas en paralelo. Si ejecutas tres o cuatro agentes a la vez y no notas que uno pide aprobación, se quedará esperando. Crees que los cuatro están trabajando, pero en realidad puede que dos estén esperando tu respuesta. Por ahora no hay datos públicos que cuantifiquen esta pérdida de eficiencia, pero el tiempo de espera de los agentes reduce directamente las ventajas de abrir varias sesiones en paralelo.
La idea de centralizar las aprobaciones
La herramienta de la publicación original plantea tres soluciones: mostrar las solicitudes de aprobación en un panel único con las opciones «permitir / rechazar»; responder a las preguntas de los agentes y revisar sus planes en el mismo lugar, con soporte para atajos de teclado; y volver a la pestaña correspondiente de iTerm2 con un clic cuando necesites consultar el contexto. El autor también señala que el panel es una ventana que no se activa, por lo que al hacer clic en ella el editor no pierde el foco.
La clave de esta idea no está en su forma de «isla dinámica», sino en dos cosas: reducir casi a cero el tiempo dedicado a localizar solicitudes y pasar de tener que consultar el estado a recibirlo de forma proactiva. Aunque no uses ninguna herramienta de terceros, estos dos principios también sirven para diseñar tu propio flujo de aprobación.
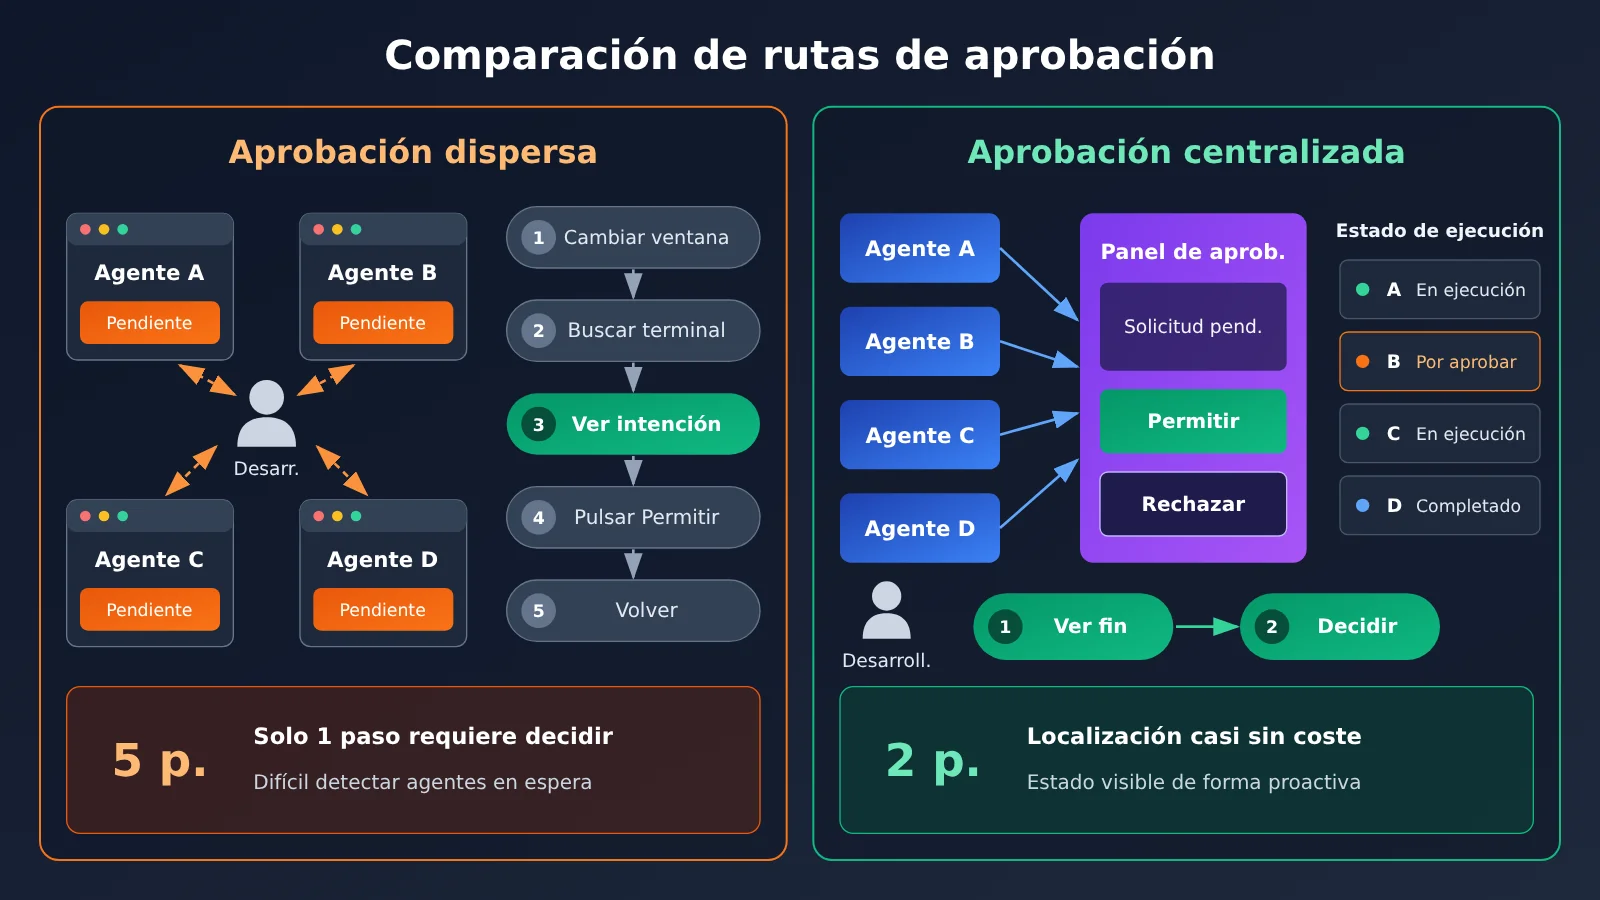
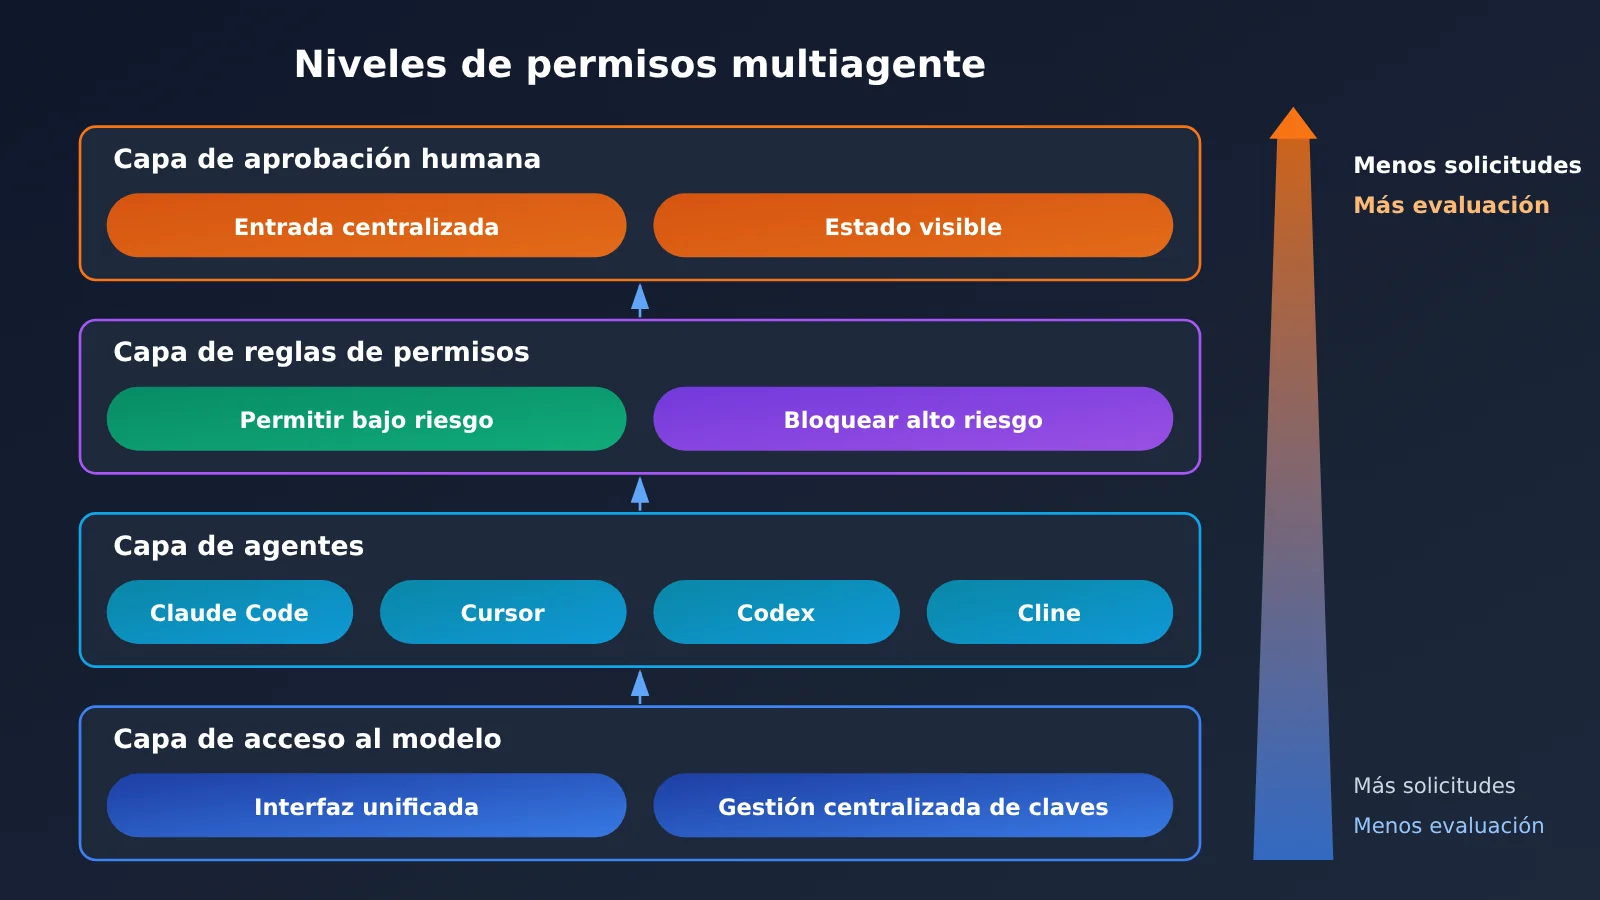
El gráfico muestra cómo se acorta el proceso de aprobación. Los agentes que trabajan en paralelo suelen estar conectados a distintos modelos y, si configuras las claves de cada proveedor por separado en varias herramientas, también tendrás que ir de una a otra para diagnosticar problemas. Unificar la invocación del modelo mediante una interfaz agregadora como APIYI apiyi.com permite mantener centralizada también la capa de acceso a los modelos, en línea con la idea de centralizar las aprobaciones.
Comparación de opciones para aprobar permisos de agentes de programación en paralelo
Hay cuatro formas habituales de gestionar los permisos, cada una con sus ventajas y desventajas.
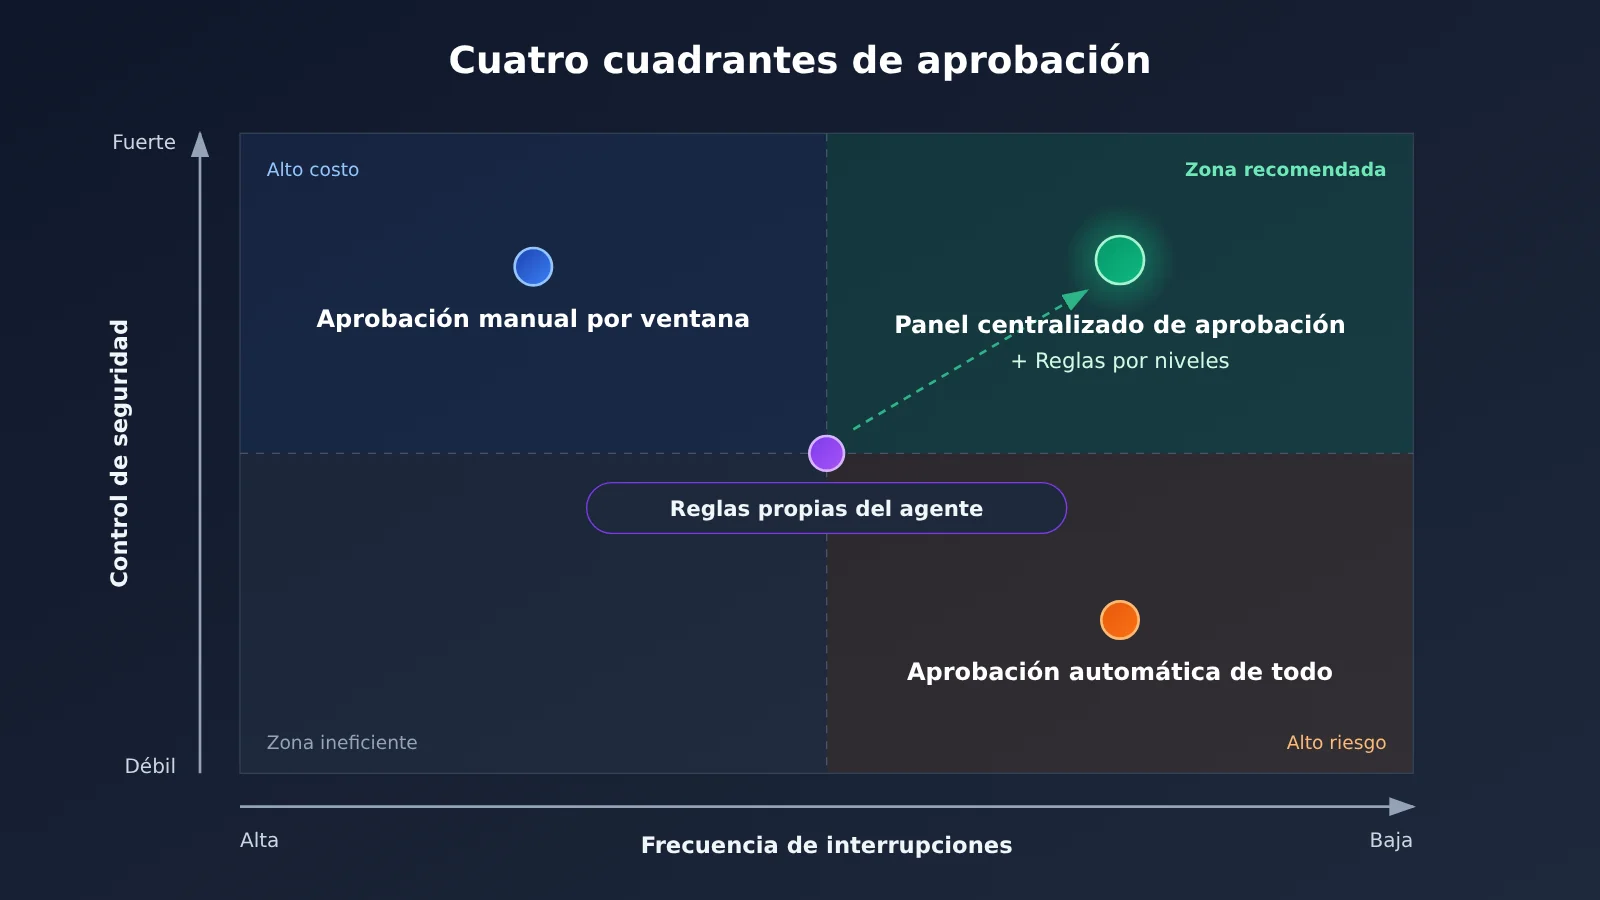
| Opción | Cómo funciona | Ventajas | Principal problema |
|---|---|---|---|
| Aprobación manual por ventana | Cada agente solicita confirmación en su propia terminal o IDE | Sin dependencias adicionales; el contexto está visible en cada decisión | Cambiar de ventana cuesta tiempo y es difícil detectar qué agentes están esperando |
| Aprobación automática de todo | Se desactivan las confirmaciones o se usa el modo más permisivo | No hay interrupciones | Nadie impide que se escriba en el archivo equivocado o se ejecuten comandos peligrosos |
| Reglas propias de los agentes | Se configuran permisos o denegaciones para comandos o rutas concretas en cada agente | Mecanismo oficial, con una cadena de confianza corta | Hay que configurar cada agente por separado y la granularidad y el formato varían |
| Panel centralizado de aprobación | Una herramienta de terceros reúne las solicitudes mediante los hooks o settings de cada agente | Punto de entrada unificado y estado visible | Introduce un nuevo tercero en quien confiar y exige verificar la compatibilidad caso por caso |
Cómo interpretar la comparación
La aprobación manual por ventana ofrece el control de seguridad más directo: cada decisión se toma en el contexto original. Pero el esfuerzo crece de forma lineal con el número de agentes; con tres o más sesiones resulta difícil atenderlas todas. En cambio, la aprobación centralizada conserva el criterio humano y reduce el tiempo dedicado a localizar cada solicitud.
La aprobación automática de todo es útil para experimentos puntuales en un entorno aislado, como un contenedor temporal o una rama que se eliminará después de usarla. En cuanto los agentes trabajan en un repositorio real, deja todos los riesgos en manos de la suerte. Para el uso habitual en un entorno real, no es una opción predeterminada aceptable.
Configurar las reglas propias de los agentes es el primer paso más recomendable. La mayoría de los agentes de programación ofrecen alguna forma de configurar permisos, pero las fuentes consultadas para este artículo no detallan qué reglas admite cada uno ni con qué granularidad. Tendrás que comprobarlo en la documentación oficial de cada agente. Su limitación es que la configuración queda repartida entre herramientas y no resuelve la falta de visibilidad sobre qué agentes están esperando tu respuesta.
Un panel centralizado de aprobación cubre precisamente esa necesidad. El autor de la publicación original afirma que la herramienta incluye adaptaciones para unos 30 agentes, entre ellos Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf y Cline. También señala que aún está verificando algunos uno por uno. Consulta su README para conocer el estado real de compatibilidad; este artículo no lo ha verificado.
💡 Recomendación: una combinación prudente es usar «reglas propias de los agentes para las operaciones de bajo riesgo + un punto de entrada centralizado para las aprobaciones restantes». Si todavía estás eligiendo los modelos para tus agentes, puedes probarlos con la misma interfaz a través de APIYI apiyi.com. Así podrás determinar primero qué modelo comete menos errores en tu repositorio y después decidir cuántos permisos darle.
Riesgos de confianza al delegar la aprobación de permisos a terceros
Centralizar las aprobaciones resulta tentador, pero cambia una cuestión fundamental: quién puede pulsar «permitir» en tu nombre. Antes, esa capacidad estaba solo en manos del propio agente y de ti; al integrar una herramienta de terceros, se añade un eslabón a la cadena. Hay dos detalles de la publicación original que merece la pena analizar por separado.
Primero, el autor explica que la herramienta utiliza los hooks / settings propios de cada agente. Esto significa que necesita escribir o modificar la configuración de cada uno para que las solicitudes de aprobación pasen por ella. Un componente capaz de recibir esas solicitudes y responder «permitir» tiene, en esencia, el poder de autorizar la escritura de archivos y la ejecución de comandos.
Segundo, el autor reconoce que la herramienta usa actualmente una firma adhoc y no cuenta con un certificado de desarrollador de Apple. Si al abrirla por primera vez aparece el aviso de que está «dañada», hay que ejecutar xattr -cr seguido de la ruta de la aplicación en la terminal. Este comando elimina de forma recursiva los atributos extendidos de la aplicación, incluida la marca de cuarentena que macOS utiliza para activar la comprobación de Gatekeeper. En otras palabras, estás saltándote manualmente una de las defensas del sistema frente a aplicaciones de origen desconocido. Que el autor lo explique de forma abierta es una práctica responsable, pero, como usuario, debes tener claro lo que estás haciendo.
| Riesgo | Cómo se manifiesta | Medida recomendada |
|---|---|---|
| Delegación de la aprobación | Un componente de terceros puede responder «permitir» en tu nombre | Confirma que solo transmite tu decisión y no autoriza automáticamente; observa primero su comportamiento en un repositorio de pruebas |
| Modificación de la configuración | Se modifican los hooks / settings y pueden quedar restos tras la desinstalación | Haz una copia de seguridad de la configuración de cada agente antes de la integración y comprueba que se haya restaurado tras la desinstalación |
| Omisión de la comprobación de firma | Se elimina el atributo de cuarentena para saltarse Gatekeeper | Hazlo solo con aplicaciones de fuentes en las que estés dispuesto a confiar; no lo conviertas en un hábito |
| Compatibilidad incierta | La adaptación de algunos agentes aún está en proceso de validación | Actívala solo en los agentes cuyo funcionamiento se haya confirmado; mantén la aprobación nativa en los demás |
| Punto único de fallo | Si el panel falla o se bloquea, todos los agentes quedan a la espera | Conserva una forma de volver a la aprobación nativa |
No hay una conclusión de auditoría de seguridad disponible que podamos citar, así que este artículo no juzga si una herramienta concreta es segura. Una postura más práctica es tratar la herramienta de aprobación de terceros como a un nuevo compañero al que necesitas conceder permisos: observa primero su comportamiento en un entorno de bajo riesgo y amplía su uso de forma gradual.
Guía rápida para aprobar permisos de agentes de programación con IA en paralelo
Este proceso de 5 pasos no depende de ninguna herramienta específica: puedes empezar con las funciones nativas y añadir un panel de aprobación centralizado cuando lo necesites.
Paso 1: Clasifica por riesgo las operaciones de los agentes en paralelo
Antes de configurar herramientas, enumera las operaciones que podrían realizar los agentes y clasifícalas por riesgo. Esta tabla servirá de base para toda la configuración posterior.
| Nivel de riesgo | Operaciones habituales | Estrategia recomendada |
|---|---|---|
| Bajo | Leer archivos del repositorio, buscar código, consultar el estado de git | Permitir por defecto, sin interrupciones |
| Medio-bajo | Escribir archivos de código fuente en el espacio de trabajo actual | Permitir, pero revisar después todos los cambios mediante diff |
| Medio | Ejecutar pruebas, lint y scripts de compilación | Permitir por defecto los comandos conocidos y confirmar manualmente los desconocidos |
| Alto | Instalar dependencias, realizar solicitudes de red, modificar archivos de configuración | Confirmar manualmente cada vez |
| Muy alto | Eliminar archivos, ejecutar git push, modificar rutas fuera del espacio de trabajo |
Confirmar siempre de forma manual y, si es necesario, prohibir directamente |
Paso 2: Gestiona primero las solicitudes de bajo riesgo con las reglas de permisos del propio agente
Usa la tabla anterior para añadir las operaciones de riesgo «bajo» y algunas de riesgo «medio-bajo» y «medio» a la configuración de permisos de cada agente. El objetivo es que la mayoría de las solicitudes frecuentes e inofensivas dejen de generar ventanas de aprobación. Como el formato y el nivel de detalle de la configuración varían entre agentes, conviene mantener una lista para cada uno y anotar dónde está su configuración para facilitar futuras revisiones.
Paso 3: Aísla el espacio de trabajo para reducir el costo de una aprobación por error
La fatiga de aprobación funciona así: después de aprobar muchas solicitudes, uno deja de revisarlas con atención. En lugar de confiar en que siempre las examinarás con cuidado, es mejor limitar las consecuencias de un error. Algunas prácticas habituales son:
- Usar una rama de git o un worktree independiente para cada sesión de agente, de modo que no interfieran entre sí
- Limitar el trabajo del agente al directorio del proyecto y mantener los archivos sensibles fuera del espacio de trabajo
- Asegurarse de que el espacio de trabajo esté limpio antes de empezar una tarea, para poder usar
git diffygit restorey revertir los cambios rápidamente si surge algún problema
Paso 4: Haz visible el estado de las solicitudes
A estas alturas, las solicitudes de aprobación que queden deberían ser las que realmente requieren tu criterio. El siguiente paso es evitar que los agentes se queden esperando sin necesidad. Puedes activar las notificaciones del sistema para cada agente, fijar todas las sesiones en distintas pestañas de una misma ventana de terminal y ponerles nombre, o usar un panel de aprobación centralizado. Si eliges un panel de terceros, pruébalo primero en un repositorio de pruebas siguiendo la lista de riesgos de la sección anterior.
Paso 5: Unifica el acceso a los modelos para facilitar la comparación y la trazabilidad
Cuando varios agentes trabajan en paralelo, Claude Code, Cursor y Cline pueden estar usando modelos diferentes. Si tus herramientas admiten una interfaz compatible con OpenAI personalizada, puedes conectarlas a APIYI apiyi.com para gestionar las claves en un solo lugar. Así, para cambiar de modelo, solo tendrás que modificar su nombre. Esto también ayuda con la estrategia de aprobación: si detectas que un modelo solicita con frecuencia operaciones de alto riesgo, puedes cambiarlo por otro desde el mismo punto de acceso y comparar, sin tener que volver a configurar todo.
🚀 Recomendación para empezar: dedica primero media hora a completar los pasos 1 y 2. Normalmente, eso basta para reducir de forma notable el número de ventanas emergentes. En cuanto a los modelos, te recomendamos usar la interfaz unificada de APIYI apiyi.com para conectarlos a los distintos agentes y evaluar conjuntamente qué modelo elegir y qué permisos concederle.
Preguntas frecuentes (FAQ)
P1: ¿Qué significa que las aprobaciones de permisos estén fragmentadas entre agentes de programación con IA que trabajan en paralelo?
Significa que varios agentes muestran solicitudes de aprobación en distintos terminales o IDE. El desarrollador tiene que cambiar de ventana repetidamente, localizar la sesión, entender qué quiere hacer el agente y volver a su tarea. Cada interrupción es breve, pero cuando se repiten afectan a la concentración. Además, es fácil que algún agente quede esperando durante mucho tiempo sin que nadie lo note.
P2: ¿En qué se diferencia un panel de aprobación centralizado de la configuración de permisos integrada en cada agente?
La configuración integrada en el agente tiene una cadena de confianza más corta y permite autorizar en bloque operaciones de bajo riesgo mediante reglas. Sin embargo, está dispersa entre las herramientas y no resuelve la falta de visibilidad del estado. Un panel centralizado reúne las solicitudes y muestra su estado en un solo lugar, pero introduce un componente de terceros. Lo más práctico suele ser combinar ambas opciones, en lugar de elegir solo una.
P3: ¿Ya se puede usar la herramienta de aprobación centralizada que menciona la publicación original?
Según lo que compartió su autor el 3 de noviembre de 2026, la herramienta solo es compatible con macOS 13 o superior. Por tiempo limitado es gratuita y se puede obtener un código de activación para un máximo de 3 dispositivos; también se puede probar durante 14 días sin solicitarlo. La cifra de unos 40 MB de memoria para cuatro agentes procede del propio autor. Tanto la oferta por tiempo limitado como la compatibilidad pueden cambiar, así que consulta la página de publicación del autor y el README.
P4: ¿En qué casos conviene combinar varios agentes en paralelo con un sistema de aprobación centralizado?
– **Desarrollo separado de frontend y backend**: un agente modifica la interfaz y otro programa las llamadas desde el frontend.
– **Pruebas y correcciones en paralelo**: un agente añade pruebas y otro corrige errores conocidos.
– **Comparación de soluciones**: distintos agentes o modelos intentan resolver la misma tarea y luego se elige el mejor resultado.
Si trabajas de principio a fin en una sola sesión, la fragmentación de las aprobaciones no será un problema tan relevante y quizá no necesites una herramienta adicional.
P5: ¿Cómo se puede gestionar de forma centralizada el acceso cuando varios agentes usan modelos diferentes?
Si tus herramientas de programación admiten una interfaz personalizada compatible con OpenAI, puedes conectarlas todas a APIYI apiyi.com y usar la misma clave y una interfaz unificada para invocar distintos modelos populares. Así, al ejecutar tareas paralelas para comparar soluciones, solo tienes que cambiar el nombre del modelo en cada herramienta para alternar entre ellos. También tendrás un solo lugar donde revisar los problemas de invocación.
P6: ¿Qué riesgos tiene ejecutar el comando xattr, como se indica, para abrir la aplicación?
Este comando elimina el atributo de cuarentena de la aplicación, por lo que macOS deja de comprobar su procedencia. Es una forma habitual de abrir aplicaciones que no están firmadas con un certificado de desarrollador, pero también implica renunciar a una capa de protección del sistema. Úsalo solo con aplicaciones de procedencia conocida en las que estés dispuesto a confiar, especialmente si van a gestionar las aprobaciones de tus agentes.
P7: ¿Las reglas de autorización automática pueden hacer que un agente exceda sus permisos?
Sí, es posible, y por eso es importante clasificar los riesgos. La autorización automática debe limitarse a operaciones de solo lectura y comandos predefinidos; las operaciones como eliminar, hacer push o conectarse a la red deben requerir confirmación manual. Además, usa ramas independientes para aislar los cambios de cada agente. Así, incluso si se autoriza algo por error, podrás detectarlo mediante un diff y revertirlo.
P8: ¿También hay que considerar los permisos al elegir un modelo?
Sí. Las operaciones que solicitan los distintos modelos para una misma tarea pueden variar mucho: algunos tienden a ejecutar comandos con frecuencia para verificar resultados, mientras que otros prefieren leer antes de escribir. Te recomendamos usar APIYI apiyi.com para que varios modelos ejecuten la misma tarea a través de una única interfaz. Observa la frecuencia y el tipo de solicitudes de aprobación antes de decidir cuál usar a largo plazo.
Puntos clave sobre la aprobación de permisos para agentes de programación con IA en paralelo
- El costo de la fragmentación no se limita a los clics: el tiempo que lleva localizar las solicitudes y la espera de los agentes son las principales pérdidas de eficiencia al trabajar en paralelo.
- Clasifica antes de configurar: divide los riesgos en lectura, escritura, ejecución, acceso a la red y eliminación para decidir qué operaciones se aprueban automáticamente.
- Parte de las reglas nativas: usa la configuración de permisos de cada agente para gestionar las solicitudes frecuentes de bajo riesgo. Consulta la documentación oficial para conocer el nivel de detalle disponible.
- Una entrada centralizada aporta visibilidad: saber quién está trabajando, quién está bloqueado y quién espera tu respuesta es más importante que ahorrar unos cuantos clics de aprobación.
- Trata las herramientas de terceros como a un nuevo colega: tienen capacidad para aprobar operaciones, así que obsérvalas primero en un repositorio de prueba antes de ampliar su alcance.
- Ten cuidado al omitir la verificación de firmas: eliminar el atributo de cuarentena supone renunciar a una defensa del sistema y no debería convertirse en una práctica habitual.
- Centraliza también el acceso a los modelos: usa la interfaz unificada de APIYI apiyi.com para comparar el comportamiento de los modelos y cambiar entre ellos con facilidad.
Resumen
Al ejecutar varios agentes de programación con IA en paralelo, la aprobación de permisos se reduce a tres ideas:
- Haz que la mayoría de las solicitudes no dependan de ti: clasifica las operaciones por riesgo y usa las reglas de los propios agentes para gestionar las de bajo riesgo, como las de solo lectura o los comandos predefinidos
- Facilita la gestión de las solicitudes restantes: centraliza las aprobaciones y haz visibles sus estados para encontrarlas rápido y evitar que los agentes se queden esperando
- Mantén bajo control las consecuencias de una aprobación errónea: aislar los espacios de trabajo, usar ramas independientes y adoptar hábitos que permitan revertir cambios es más fiable que «revisar cada vez con atención»
«Aprobar menos veces» y «mantener la seguridad» no son objetivos incompatibles. La clave es reservar tu criterio para las operaciones que realmente lo necesitan. Antes de integrar una herramienta de aprobación de terceros, ten claro qué permisos obtiene y si estás dispuesto a concedérselos.
Para la capa de modelos, recomendamos usar APIYI apiyi.com como punto de acceso unificado a los modelos de los distintos agentes. Así podrás gestionar la selección de modelos, las políticas de permisos y la evaluación de costos en un solo lugar.
📚 Referencias
- Publicación en V2EX: un desarrollador presenta una herramienta para macOS que creó para centralizar las aprobaciones de varios agentes de programación
- Enlace:
v2ex.com/t/1254267 -
Descripción: fuente del caso tratado en este artículo; incluye los problemas que describe el autor, el diseño de las funciones y las limitaciones relacionadas con la firma y la versión del sistema
-
Página de producto de X Island: página de publicación de la herramienta proporcionada por el autor de la publicación original
- Enlace:
imagentx.top/products/xisland -
Descripción: consulta esta página y el README para conocer la disponibilidad gratuita por tiempo limitado, el período de prueba y el estado de compatibilidad con cada agente
-
Documentación oficial de los agentes de programación: instrucciones de configuración de permisos de Claude Code, Cursor, Codex, Cline y otros
- Enlace: busca las secciones relacionadas con permissions o hooks en los sitios de documentación oficial de cada herramienta
- Descripción: este artículo no cubre el nivel de detalle de la configuración de permisos de cada agente; compruébalo para cada uno antes de implementarla
Autor: Equipo técnico de APIYI
Intercambio técnico: visita APIYI apiyi.com para compartir experiencias sobre flujos de trabajo con varios agentes e integración de modelos. Encontrarás más recursos en el centro de documentación docs.apiyi.com