作者注:多個 AI 編碼代理並行工作時,怎樣減少權限審批帶來的窗口切換,同時不放鬆對文件寫入和命令執行的把關?本文給出一套工作流層面的判斷框架。
如果你習慣同時開兩三個 Claude Code 會話,再掛一個 Cursor 窗口,你一定熟悉這種節奏:剛進入思考狀態,某個終端彈出“是否允許寫入文件”,你切過去、看清楚、點允許、再切回來。一天下來,權限審批本身不難,難的是它把注意力切成了幾十個碎片。
這不是個別人的抱怨。V2EX 上一位開發者在 2026 年 11 月初分享,他爲此專門寫了一個 macOS 工具,把多個代理的審批請求收進屏幕頂部一個類似“靈動島”的面板。這篇文章不是在推薦某個工具,而是借這個案例討論更普遍的問題:並行跑多個 AI 編碼代理時,權限審批應該怎麼設計,才能既不碎片化,又不失控。
核心價值:讀完本文,你會清楚審批打斷的真實成本,理解“集中審批 + 狀態可見”的價值和邊界,並能爲自己的多代理工作流設計一套分級審批策略。
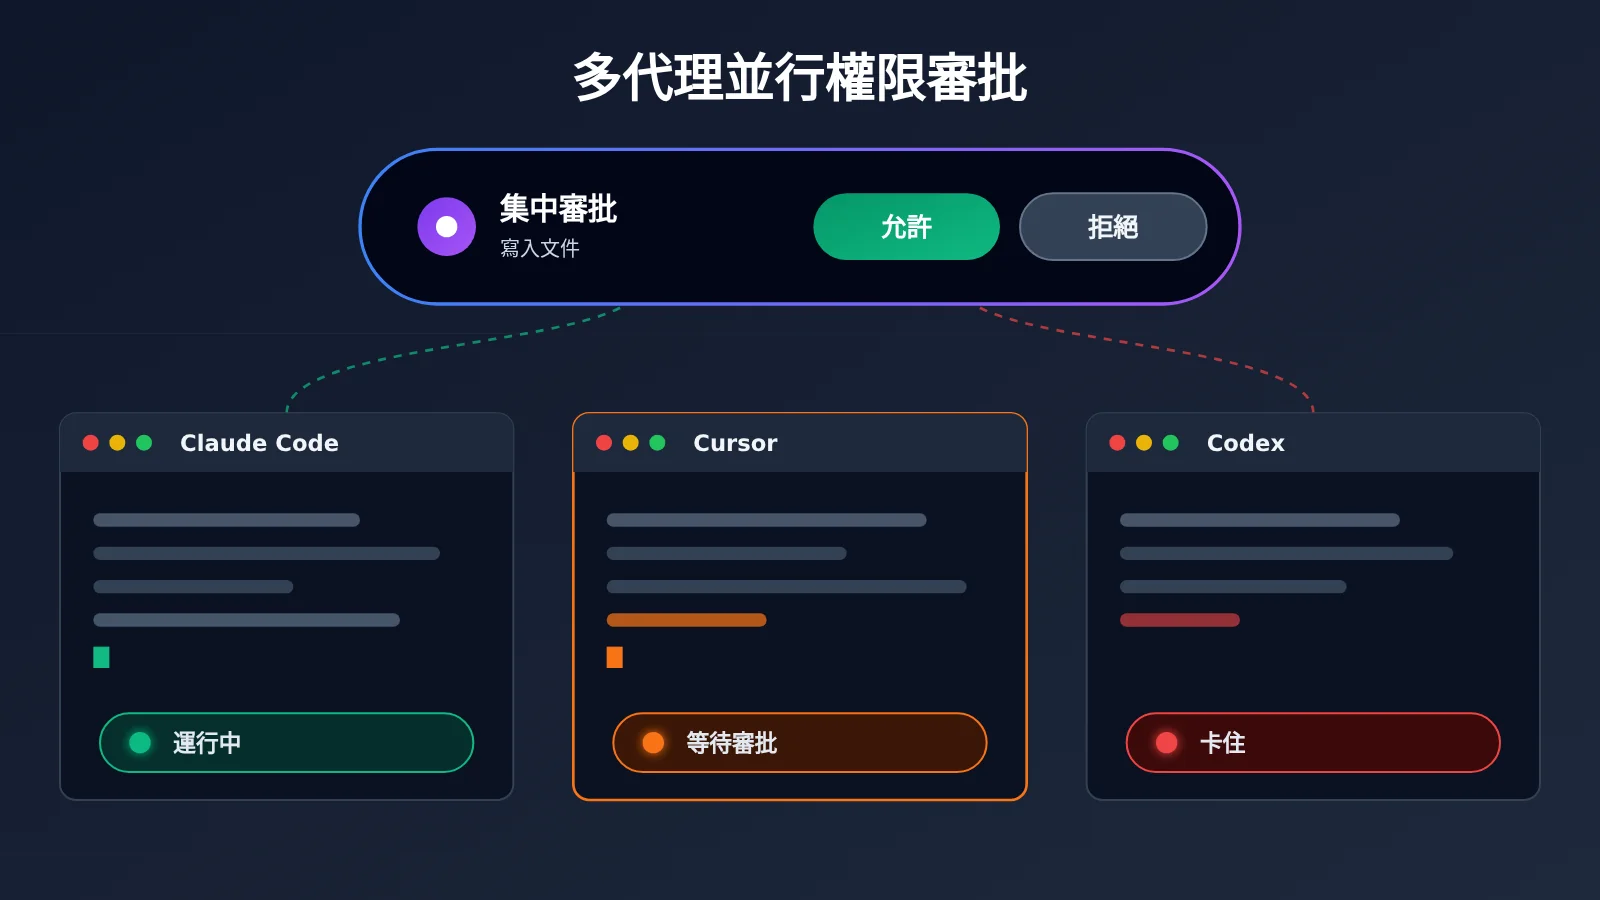
並行 AI 編碼代理權限審批覈心要點
先把結論放在前面。多代理並行下的權限審批問題,可以拆成三個相對獨立的子問題:入口分散、狀態不可見、風險沒分級。很多人只想着“少點幾次允許”,但真正要解決的是後兩個。
| 要點 | 說明 | 對開發者的價值 |
|---|---|---|
| 審批入口集中 | 把分散在多個終端、IDE 裏的審批請求匯到一個地方處理 | 減少切窗口和找標籤頁的時間 |
| 代理狀態可見 | 一眼看出誰在跑、誰卡住、誰在等你 | 避免代理空等,提高並行利用率 |
| 操作風險分級 | 讀文件、寫工作區、執行命令、聯網、刪除分級處理 | 低風險少打擾,高風險不放鬆 |
| 信任邊界清晰 | 明確哪些組件能替你“點允許” | 防止審批通道本身變成攻擊面 |
| 可回溯 | 審批結果能事後追查 | 出問題時知道是誰批的、批了什麼 |
權限審批打斷的真實成本
原帖作者描述的流程很典型:切窗口、找到那個終端、看清楚它想幹嘛、點允許、再切回來。單次操作也許只要十幾秒,但這五步裏真正需要判斷的只有“看清楚它想幹嘛”一步,其餘都是機械的定位開銷。
更隱蔽的成本在並行場景裏。當你同時跑三四個代理,某個代理請求審批而你沒注意到,它就會一直停在那裏空等。你以爲四個代理在幹活,實際上可能有兩個在等你。目前沒有公開數據量化這種效率損失,但從“並行”本身的意義來看,代理空等的時間直接抵消了開多會話的收益。
集中審批入口的思路
原帖工具的做法可以概括爲三點:審批請求在統一面板上直接給出“允許 / 拒絕”;代理提問和審閱計劃也在同一處完成,並支持快捷鍵選擇;需要看上下文時,點一下跳回對應的 iTerm2 標籤頁。作者還提到面板是非激活窗口,點擊不會搶走編輯器焦點。
這個思路的關鍵不在於“靈動島”的形態,而在於兩件事:把定位開銷降到接近零,以及把狀態從“需要你去查”變成“主動展示給你”。即使你不用任何第三方工具,這兩條原則也適用於設計自己的審批工作流。
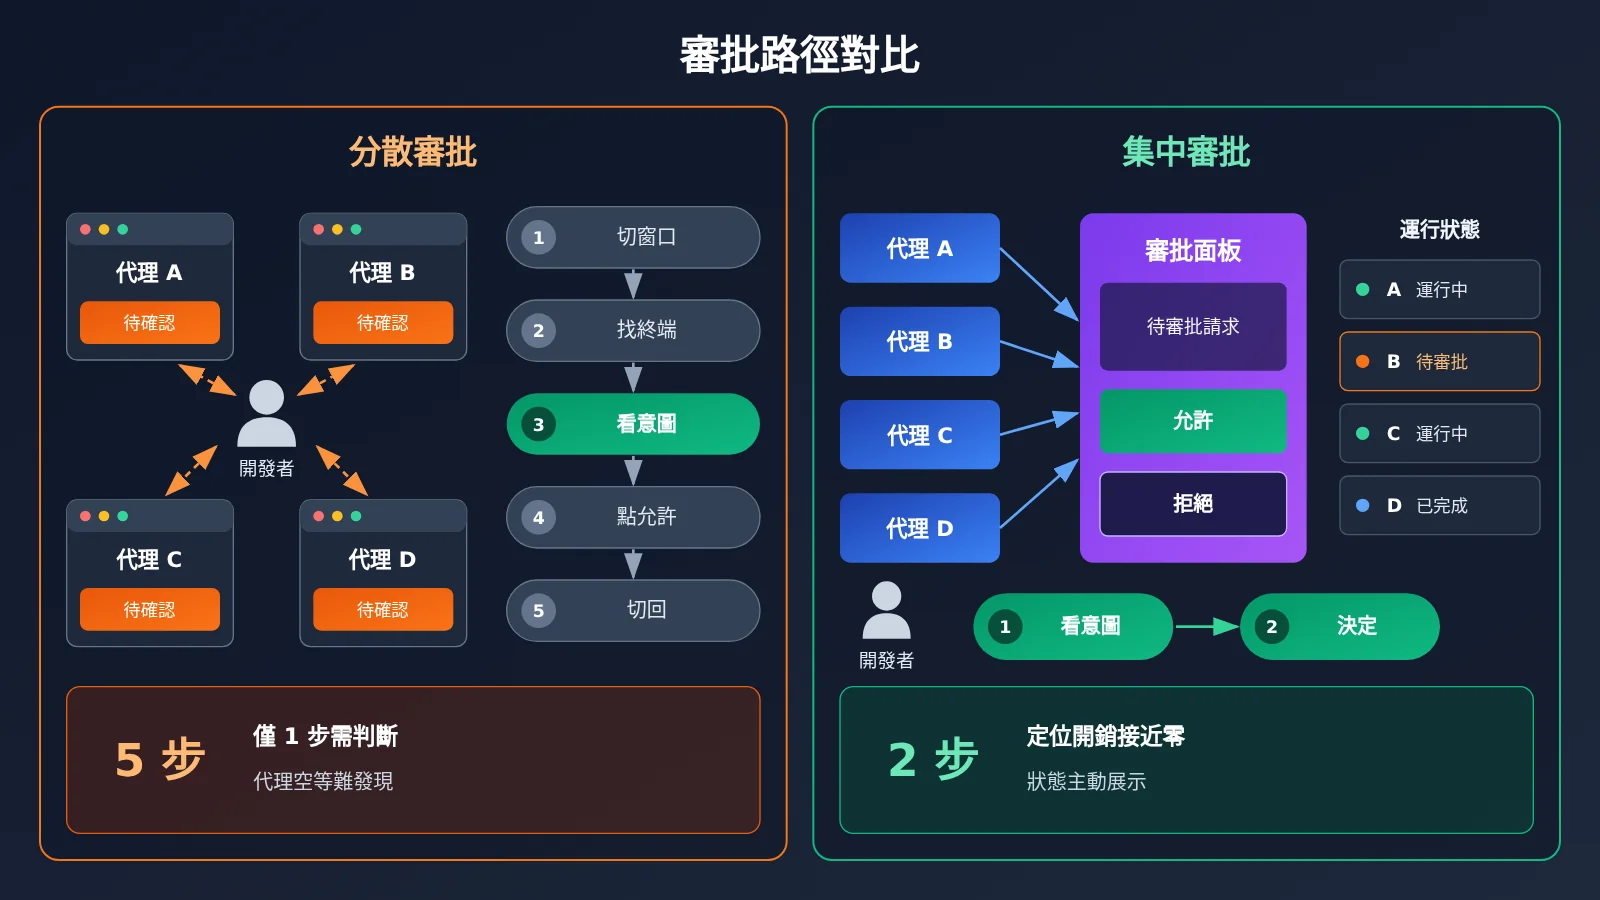
上圖展示的是審批路徑的縮短。並行代理背後往往還連着不同的模型,如果你在多個工具裏分別配置各家的密鑰,排查問題時同樣要來回切換。把模型調用統一到 API易 apiyi.com 這類聚合接口上,可以讓“模型接入”這一層也保持集中,和集中審批的思路一致。
並行編碼代理權限審批方案對比
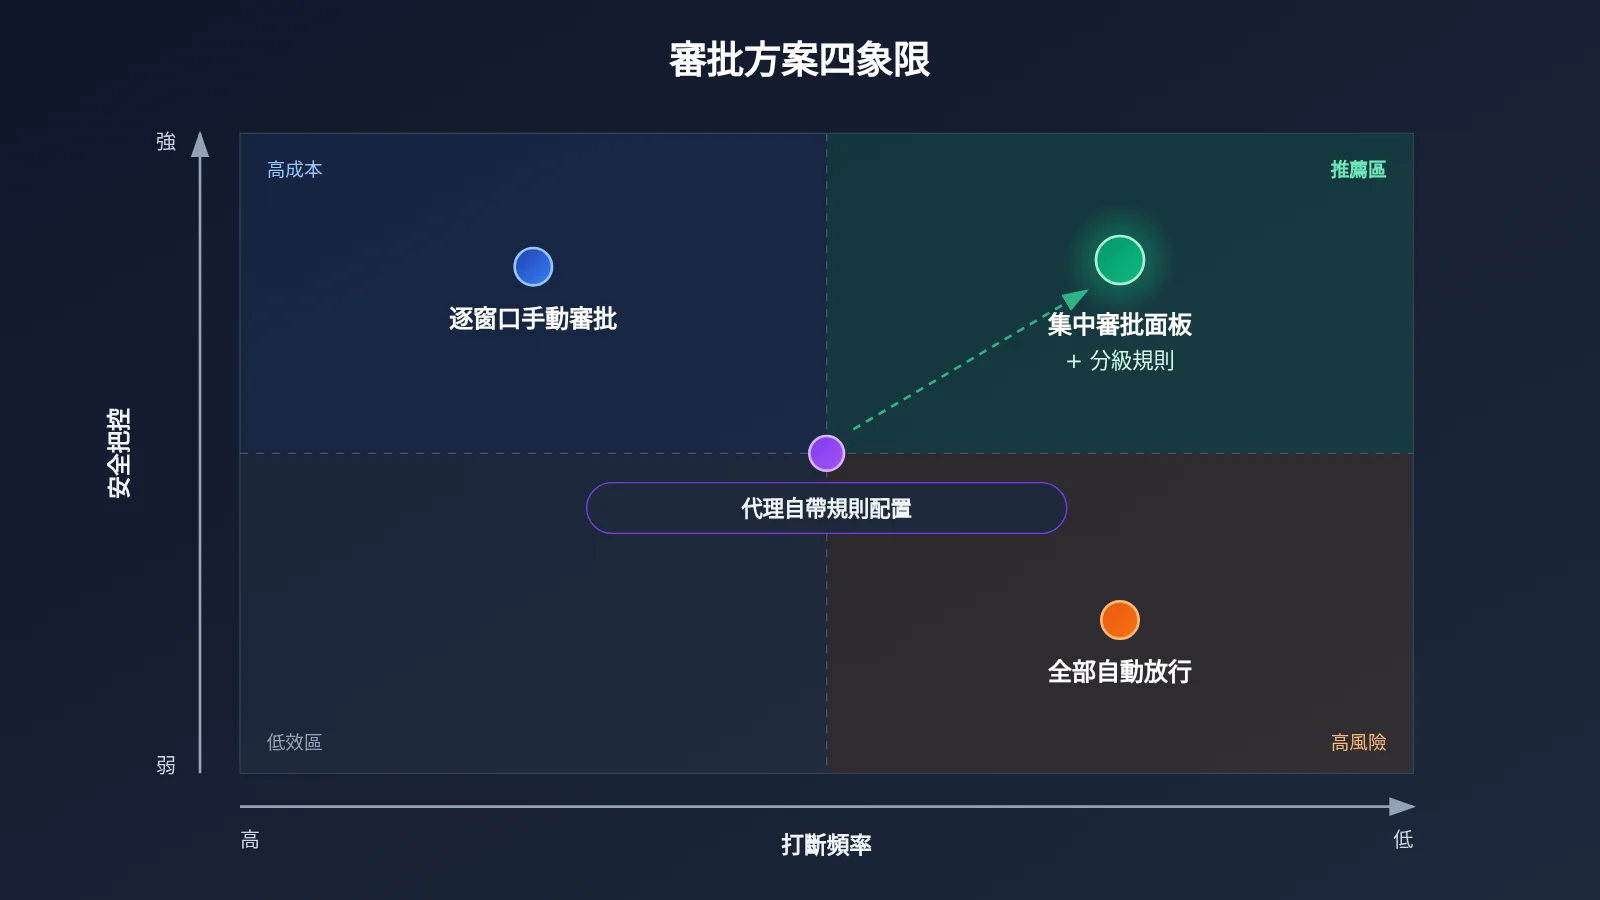
常見的處理方式大致有四種,各有明確的取捨。
| 方案 | 核心做法 | 優點 | 主要問題 |
|---|---|---|---|
| 逐窗口手動審批 | 每個代理在自己的終端或 IDE 裏彈出確認 | 零額外依賴,每次都能看清上下文 | 切換成本高,代理空等難發現 |
| 全部自動放行 | 關閉確認或使用最寬鬆的模式 | 完全不打斷 | 寫錯文件、執行危險命令無人攔截 |
| 代理自帶規則配置 | 用各代理的設置項爲特定命令或路徑預設允許 / 拒絕 | 官方機制,信任鏈短 | 每個代理單獨配置,粒度和格式各不相同 |
| 集中審批面板 | 第三方工具通過各家 hooks / settings 彙總請求 | 入口統一,狀態可見 | 引入新的信任方,兼容性需逐個驗證 |
方案對比解讀
逐窗口手動審批在安全把控上最直接,每一次決定都在原始上下文裏做出。但它的成本隨代理數量線性增長,三個以上會話時基本無法兼顧。相比之下,集中審批在保留人工判斷的同時,把定位開銷集中消化了。
全部自動放行適合一次性的沙箱實驗,比如在臨時容器或用完即刪的分支裏跑。一旦代理在真實倉庫裏工作,它就把所有風險都轉給了運氣。對日常正式使用而言,這不是可接受的默認值。
代理自帶規則配置是最值得先做的一步。多數編碼代理都提供某種形式的權限配置,但具體支持哪些規則、能細到什麼粒度,本文參考資料沒有覆蓋,需要你對照各代理的官方文檔逐一確認。它的侷限在於配置分散在每個工具裏,無法解決“誰在等你”的可見性問題。
集中審批面板正好補上這一塊。原帖作者稱工具內置了 30 來個代理的適配,包括 Claude Code、Codex、Cursor、Gemini CLI、Trae、Windsurf、Cline 等,但他也說明有幾個還在逐個驗證,實際兼容狀態以其 README 爲準,本文未做驗證。
💡 選擇建議:較穩妥的組合是“代理自帶規則處理低風險操作 + 集中入口處理剩餘審批”。如果你還在爲不同代理挑選背後的模型,可以通過 API易 apiyi.com 用同一套接口切換測試,先確定哪個模型在你的倉庫裏出錯率更低,再決定給它放多大的權限。
第三方接管權限審批的信任風險
集中審批很誘人,但它改變了一個根本問題:誰有能力替你點“允許”。原來這個能力只在代理本身和你手裏,接入第三方工具後,鏈條上多了一環。原帖裏有兩個細節值得單獨拿出來討論。
第一,作者說明工具走的是各家自己的 hooks / settings。這意味着它需要寫入或修改各代理的配置,讓審批請求經過它。一個能接收審批請求並返回“允許”的組件,本質上擁有了放行文件寫入和命令執行的權力。
第二,作者坦誠工具目前是 adhoc 簽名,沒有蘋果開發者證書,首次打開若提示“已損壞”,需要在終端執行 xattr -cr 加應用路徑。這條命令會遞歸清除應用的擴展屬性,其中包括 macOS 用於觸發 Gatekeeper 檢查的隔離標記。換句話說,你是在手動跳過系統對來源不明應用的一道防線。作者主動說明這一點是負責任的做法,但作爲使用者,你需要清楚自己在做什麼。
| 風險點 | 具體表現 | 建議的應對方式 |
|---|---|---|
| 審批代理權 | 第三方組件可以替你返回“允許” | 確認它只轉發決定,不做自動放行;先在測試倉庫觀察行爲 |
| 配置被改寫 | hooks / settings 被修改,卸載後可能殘留 | 接入前備份各代理配置,卸載後覈對恢復 |
| 繞過簽名檢查 | 清除隔離屬性跳過 Gatekeeper | 僅對你願意信任來源的應用這樣做,不要形成習慣 |
| 兼容性不確定 | 部分代理適配仍在驗證 | 只在已確認可用的代理上啓用,其餘保持原生審批 |
| 單點故障 | 面板崩潰或卡住,所有代理一起等 | 保留回退到原生審批的方式 |
這裏沒有現成的安全審計結論可以引用,所以本文不判斷某個具體工具是否安全。更實用的立場是:把第三方審批工具當成一個需要授予權限的新同事,先在低風險環境觀察,再逐步擴大範圍。
並行 AI 編碼代理權限審批快速上手
下面這套 5 步流程不依賴任何特定工具,用原生能力就能起步,需要時再疊加集中審批面板。
第 1 步:給並行代理的操作做風險分級
先別急着配工具,把代理可能做的操作按風險列出來。這張表是後續所有配置的依據。
| 風險等級 | 典型操作 | 建議策略 |
|---|---|---|
| 低 | 讀取倉庫文件、搜索代碼、查看 git 狀態 | 預設允許,不打擾 |
| 中低 | 寫入當前工作區內的源碼文件 | 允許,但事後通過 diff 統一審閱 |
| 中 | 運行測試、lint、構建腳本 | 對固定命令預設允許,陌生命令人工確認 |
| 高 | 安裝依賴、聯網請求、修改配置文件 | 每次人工確認 |
| 極高 | 刪除文件、git push、改動工作區以外的路徑 |
始終人工確認,必要時直接禁止 |
第 2 步:先用代理自帶的權限規則消化低風險請求
對照上表,把“低”和部分“中低”“中”級別的操作寫進各代理自己的權限配置裏。這一步的目標是讓大部分高頻、無害的請求不再彈窗。由於各代理的配置格式和粒度不同,建議每個代理單獨維護一份清單,並記錄配置位置,方便以後審查。
第 3 步:用工作區隔離降低“誤批”的代價
審批疲勞的本質是:批得多了,人就不再細看。與其指望自己每次都認真,不如讓誤批的後果可控。幾個常見做法:
- 每個代理會話使用獨立的 git 分支或 worktree,互不干擾
- 讓代理只在項目目錄內工作,敏感文件不放進工作區
- 開始任務前確保工作區乾淨,出問題時能用
git diff和git restore快速回滾
第 4 步:解決狀態可見性問題
到這一步,剩下的審批請求應該都是真正需要你判斷的。接下來要解決的是“別讓代理空等”。可以選擇的方式包括:開啓各代理的系統通知、把所有會話固定在同一個終端窗口的不同標籤頁並給標籤命名,或者接入集中審批面板。如果選擇第三方面板,按上一節的風險清單先在測試倉庫試用。
第 5 步:統一模型接入,便於對比與追溯
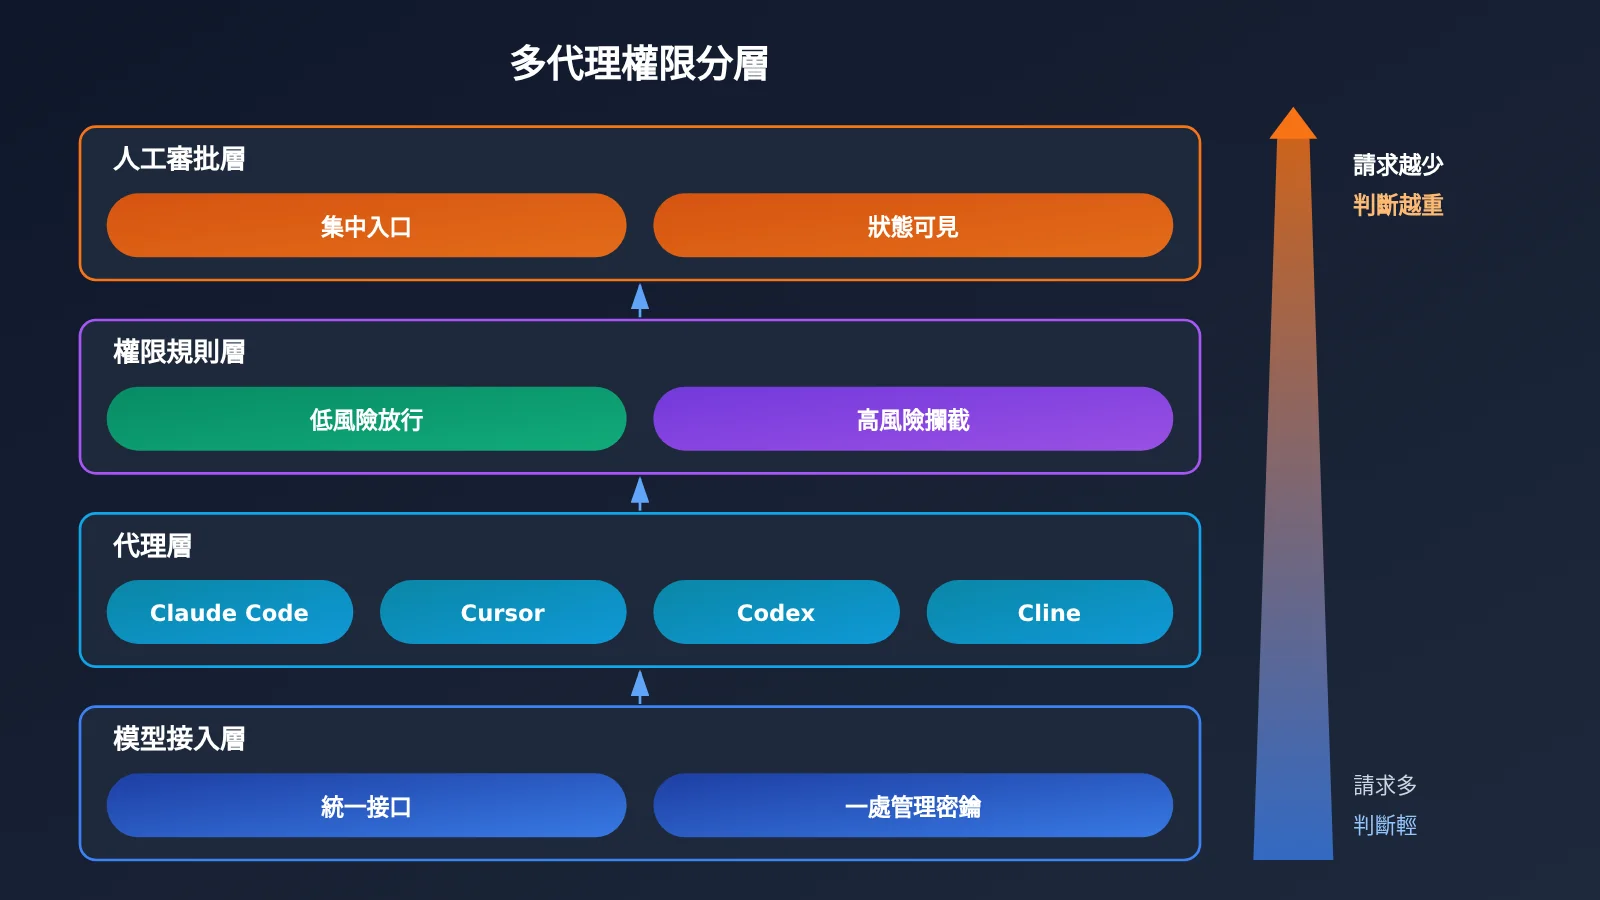
多代理並行時,Claude Code、Cursor、Cline 背後可能分別調用不同模型。如果你的工具支持自定義 OpenAI 兼容接口,把它們統一接到 API易 apiyi.com,可以在一個地方管理密鑰,切換模型時只需改模型名。這對審批策略也有幫助:當你發現某個模型頻繁請求高風險操作,可以在同一入口換成別的模型對比,而不用重新配置一遍。
🚀 上手建議:先花半小時完成第 1、2 步,通常就能明顯減少彈窗次數。模型層面,建議通過 API易 apiyi.com 用統一接口給不同代理接入模型,把“選哪個模型”和“給多大權限”放在一起評估。
常見問題 FAQ
Q1:並行 AI 編碼代理的權限審批碎片化,指的是什麼?
指多個代理各自在不同終端或 IDE 裏彈出審批請求,開發者需要反覆切窗口、定位會話、理解意圖再返回。單次成本不高,但頻繁發生時會打斷專注,還容易讓某些代理長時間空等而未被發現。
Q2:集中審批面板和代理自帶的權限配置有什麼區別?
代理自帶配置在信任鏈上更短,適合用規則批量放行低風險操作,但它分散在每個工具裏,也不解決狀態可見問題。集中審批面板統一了入口和狀態展示,代價是引入第三方組件。兩者更適合組合使用,而不是二選一。
Q3:原帖提到的集中審批工具現在能用嗎?
根據作者 2026 年 11 月 3 日的分享,該工具僅支持 macOS 13 及以上,目前限時免費,可領取最多 3 臺設備的激活碼,不領碼也可試用 14 天。四個代理約佔 40MB 內存是作者自述數據。限時信息和兼容狀態都可能變化,請以作者發佈頁和 README 爲準。
Q4:哪些場景適合多代理並行加集中審批?
– **前後端分頭開發**:一個代理改接口,一個代理寫前端調用
– **測試與修復並行**:一個代理補測試,一個代理修已知 bug
– **方案對比**:讓不同代理或不同模型各自嘗試同一任務,再挑最優結果
如果你只用一個會話從頭幹到底,審批碎片化問題本身就不突出,未必需要額外工具。
Q5:多個代理用不同模型時,怎麼統一管理接入?
如果你的編碼工具支持自定義 OpenAI 兼容接口,可以把它們都接到 API易 apiyi.com,用同一個密鑰和統一接口調用多種主流模型。這樣在做“方案對比”類並行任務時,只需在各工具裏改模型名即可切換,排查調用問題也只需看一個地方。
Q6:按提示執行 xattr 命令打開應用,有什麼風險?
這條命令會清除應用的隔離屬性,讓 macOS 不再對它做來源檢查。對於沒有開發者證書籤名的應用,這是常見的打開方式,但也意味着你放棄了系統的一道防線。建議只對來源明確、你願意信任的應用這樣做,尤其是會接管代理審批的工具。
Q7:自動放行規則會不會讓代理越權?
會有可能,這正是要做風險分級的原因。自動放行應限定在只讀和固定命令上,刪除、推送、聯網等操作保留人工確認。同時用獨立分支隔離各代理的改動,即使誤放行,也能通過 diff 發現並回滾。
Q8:選模型時也要考慮權限問題嗎?
需要。不同模型在同一任務上請求的操作差別可能很大,有的傾向於頻繁執行命令驗證,有的傾向於先讀後寫。建議用 API易 apiyi.com 在同一接口下讓幾個模型各跑一遍相同任務,觀察它們的審批請求頻率和類型,再決定長期使用哪個。
並行 AI 編碼代理權限審批 Key Takeaways
- 碎片化的成本不只是點擊:定位開銷和代理空等纔是並行效率的主要損耗
- 先分級再配置:按讀、寫、執行、聯網、刪除劃分風險,決定哪些自動放行
- 原生規則打底:用各代理自帶的權限配置消化高頻低風險請求,粒度需查官方文檔
- 集中入口解決可見性:誰在跑、誰卡住、誰在等你,比少點幾次允許更關鍵
- 第三方接管要當新同事看待:它擁有放行權,先在測試倉庫觀察再擴大範圍
- 繞過簽名檢查需謹慎:清除隔離屬性是在放棄系統防線,不應成爲習慣
- 模型接入也要集中:通過 API易 apiyi.com 統一接口,便於對比模型行爲與切換
總結
並行跑多個 AI 編碼代理時,權限審批的核心要點可以歸結爲三條:
- 讓大多數請求不再需要你:通過風險分級和代理自帶規則,把只讀、固定命令等低風險操作交給規則處理
- 讓剩下的請求更容易被處理:集中審批入口和狀態可見性,減少定位成本,避免代理空等
- 讓誤批的後果可控:工作區隔離、獨立分支和可回滾的習慣,比“每次都認真看”更可靠
“少點允許”和“保持安全”並不矛盾,關鍵是把判斷留給真正需要判斷的操作。接入第三方審批工具前,想清楚它拿到了什麼權力,以及你是否願意交出去。
在模型這一層,推薦通過 API易 apiyi.com 統一接入多個代理背後的模型,讓模型選擇、權限策略和成本評估都能在一個地方完成。
📚 參考資料
- V2EX 分享創造帖:開發者分享爲多編碼代理集中審批而寫的 macOS 工具
- 鏈接:
v2ex.com/t/1254267 -
說明: 本文案例來源,包含作者描述的痛點、功能設計、簽名與系統版本限制
-
X Island 產品頁:原帖作者提供的工具發佈頁
- 鏈接:
imagentx.top/products/xisland -
說明: 限時免費、試用期與各代理兼容狀態請以此頁及 README 爲準
-
各編碼代理官方文檔:Claude Code、Cursor、Codex、Cline 等的權限配置說明
- 鏈接: 請在各工具官方文檔站搜索 permissions 或 hooks 相關章節
- 說明: 本文未覆蓋各代理的具體權限配置粒度,落地前需逐一覈對
作者: APIYI 技術團隊
技術交流: 歡迎訪問 API易 apiyi.com 交流多代理工作流與模型接入實踐,更多資料可查閱 docs.apiyi.com 文檔中心