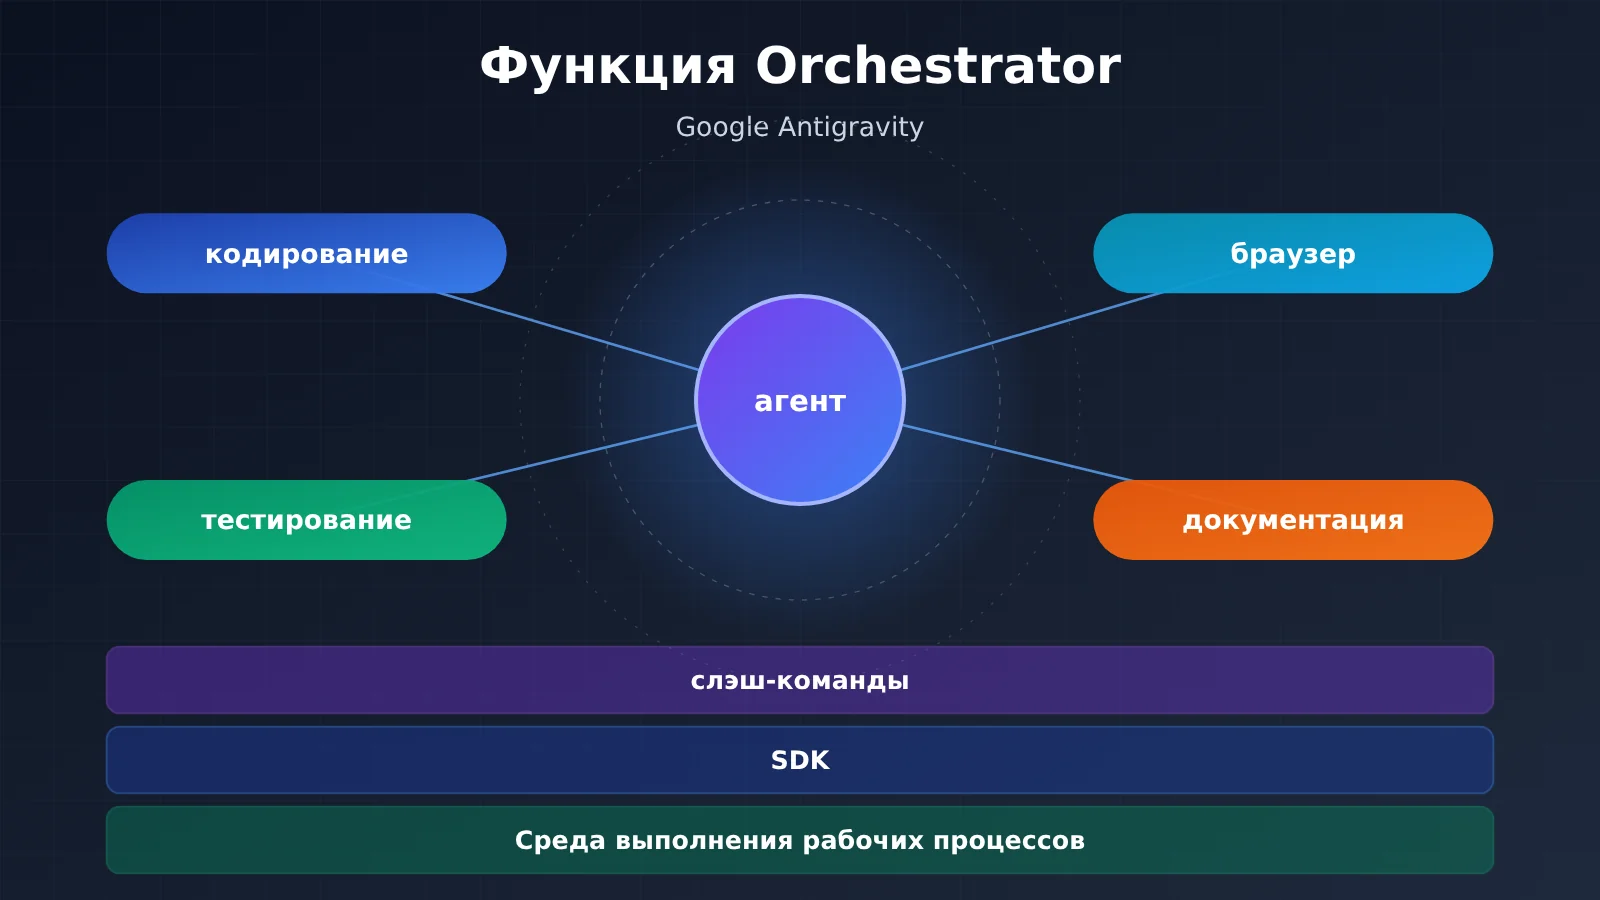
Orchestrator Feature — это набор возможностей оркестрации агентов в Google Antigravity. Он состоит из трёх уровней: слэш-команд для пользователей, SDK для разработчиков и Workflow Runtime для сложных сценариев. Его главная ценность — переход от схемы «один агент пишет код» к схеме «несколько агентов распределяют задачи по плану, работают параллельно и автоматически сохраняют результаты в документации». Набор возможностей уже довольно полный, но на уровне безопасности остаются известные проблемы, которые признаёт сам Google. Поэтому на данном этапе его лучше использовать вне продакшена вместе со строгой политикой разрешений и не подключать напрямую к боевым учётным данным.
Что вы узнаете из статьи?
- Пять основных продуктовых форм Antigravity и место Orchestrator среди них
- Какие задачи решают 9 слэш-команд, включая
/swarm,/teamwork,/plan - Ключевые возможности уровня SDK и Workflow Runtime: потоковое мышление, интеграция с MCP, Fan-out/Fan-in, Human-in-the-Loop
- Чем автоматическая система документации Artifacts отличается от Claude Artifacts
- Публично известный риск утечки данных через Prompt Injection и способы настройки Policies для защиты
- Путь развёртывания: от локального Docker до корпоративной платформы, а также рекомендации по выбору модели и контролю затрат
Навигация: сначала в основной части идёт таблица «To Know» с объяснением ключевых понятий, затем краткий обзор влияния — что это изменение значит для разных аудиторий. В разделе «Объективные факты» последовательно разобраны продуктовый портфель, модели и цены, слэш-команды, SDK, Workflow Runtime, Artifacts, система безопасности и варианты развёртывания — всё на основе официальной документации и публичных отчётов о безопасности. В разделе «Анализ и выводы» обсуждается смысл трёхуровневой архитектуры, как сочетать модели, как предотвращать риски и контролировать затраты; там же приведён пример кода, который позволяет быстро проверить идею мультиагентного подхода без привязки к Antigravity.
Ключевые концепции Orchestrator, которые стоит знать
| Понятие | Краткое объяснение |
|---|---|
| Antigravity | Семейство агентных продуктов для программирования от Google, охватывающее Web, IDE, CLI, SDK и плагины |
| Orchestrator | В этой статье — набор возможностей внутри Antigravity, отвечающих за оркестрацию агентов: декомпозиция задач, планирование работы нескольких агентов и запуск рабочих процессов |
| Слэш-команды | Ввод команд вроде /swarm в диалоговом окне напрямую запускает заранее заданный режим оркестрации |
| Swarm («рой») | Главный агент разбивает большую задачу на части и передаёт их нескольким суб-агентам для параллельной обработки |
| Fan-out/Fan-in | Рабочий процесс сначала параллельно распределяет подзадачи (fan-out), а затем собирает результаты (fan-in) |
| Human-in-the-Loop | На ключевых этапах процесс приостанавливается и продолжается только после подтверждения человеком |
| MCP | Model Context Protocol — стандартный протокол, позволяющий агенту подключаться к внешним инструментам и источникам данных |
| Artifacts | Документы процесса, которые Antigravity создаёт автоматически: списки задач, планы, отчёты о проверках и скриншоты |
| Policies | Трёхуровневые правила deny / allow / ask_user, определяющие, какие инструменты может вызывать агент |
| Prompt Injection | Встраивание вредоносных инструкций в веб-страницы или файлы, чтобы побудить агента выполнить нежелательные действия |
| LiteRT-LM | Лёгкий рантайм инференса для запуска моделей вроде Gemma прямо на локальном устройстве |
| DLP | Политики защиты данных от утечек; в корпоративной версии применяются принудительно через Agent Gateway |
Orchestrator Feature: краткий обзор влияния
- Индивидуальные разработчики: крупные рефакторинги и создание full-stack-каркасов можно отдать
/swarmи выполнять параллельно. При этом на вас ложится настройка разрешений — иначе легко стать жертвой атак через Prompt Injection. - Команды и технические лиды:
/teamwork,/goalи Artifacts делают работу агента прозрачной и документированной, а код-ревью смещается с «смотрим только результат» на «смотрим план + отчёт о проверке». - Разработчики платформ и инструментов: открытый Python SDK вместе с Workflow Runtime позволяет встроить оркестрацию агентов в собственный продукт. Правда, среда выполнения — закрытая реализация на Go, так что возможностей для кастомизации немного.
- Команды безопасности и эксплуатации: утечки данных и выполнение кода уже отмечены Google Bug Hunters как Known Issues, поэтому до интеграции нужно продумать изоляцию учётных данных и белый список инструментов.
- Пользователи Gemini CLI: по официальному плану Antigravity CLI уже в июне 2026 года заменил Gemini CLI, так что старые скрипты и привычные сценарии придётся перенести.
Orchestrator Feature: факты о продукте и моделях
Пять продуктов Antigravity
Orchestrator — не отдельный продукт, а слой оркестрации, пронизывающий все формы Antigravity. Разные входные точки используют одни и те же возможности агентов; отличаются только способ взаимодействия и место развёртывания.
| Продукт | Формат | Ключевые особенности |
|---|---|---|
| Antigravity App (2.0) | Веб-приложение | Полноценное агентное программирование в браузере, без установки |
| Antigravity IDE | Настольное приложение (форк VS Code) | Менеджер агентов, редактор и расширение Chrome в одном |
| Antigravity CLI | Инструмент командной строки на Go | Закрытый исходный код, в июне 2026 года заменил Gemini CLI |
| Antigravity SDK | Python-библиотека (pip install google-antigravity) |
Открытая обёртка, под капотом — закрытая среда выполнения на Go |
| Antigravity Extensions | Плагины для IDE | Поддерживает VS Code, JetBrains, Eclipse, Zed, Xcode и Android Studio |
Модели и цены, поддерживаемые Orchestrator Feature
На уровне моделей Antigravity поддерживает всё семейство Gemini: 3 Pro и 3.5 Flash, а также три новых уровня — 4 Carbon, 4 Neon и 4 Hydrogen. Ещё можно запускать Gemma 4 26B локально офлайн через LiteRT-LM. Официально архитектура позиционируется как независимая от конкретной модели, но глубже всего оптимизирована под Gemini.
Биллинг бывает трёх видов: подписка Google AI Pro/Ultra, оплата по факту использования Pay As You Go и корпоративная версия Enterprise. В предоставленных материалах указаны такие цены за миллион токенов:
- Carbon: вход $4, выход $20 (действует с декабря 2026 года)
- Neon: вход $3, выход $15
- Hydrogen: вход $1.50, выход $7.50
Orchestrator Feature: объективные факты о трёхуровневой оркестрации
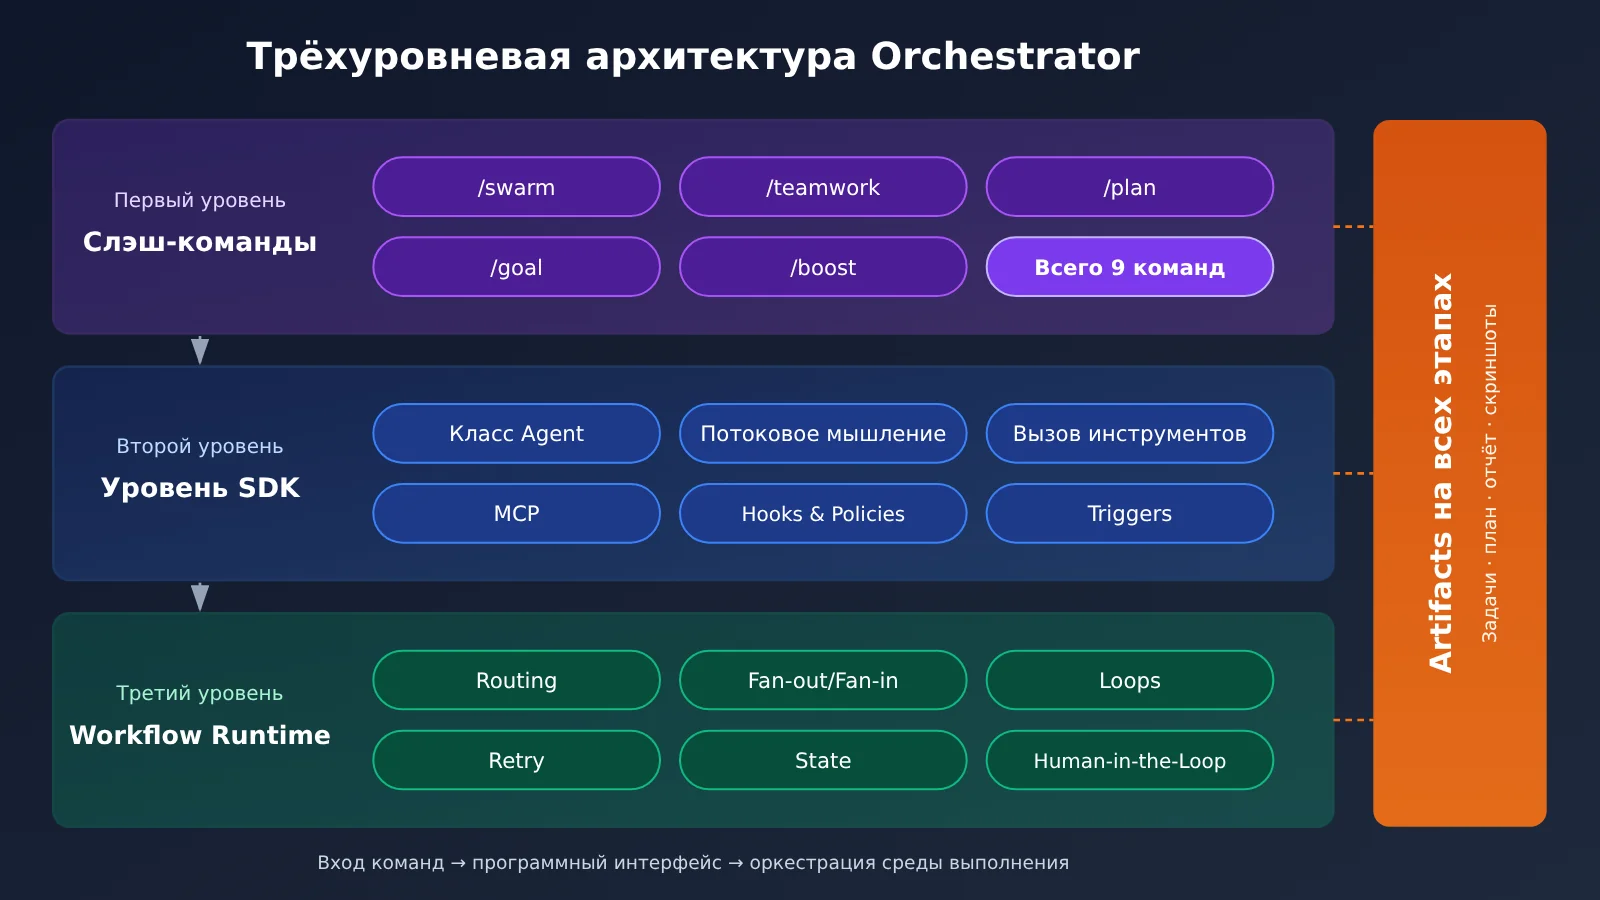
Первый уровень: 9 слэш-команд
Слэш-команды — самый наглядный вход в Orchestrator. Пользователю не нужно писать код: достаточно ввести команду в диалоге, чтобы переключить режим работы агента.
| Команда | Функция | Типичный сценарий |
|---|---|---|
/swarm |
Параллельная оркестрация роя агентов | Крупные задачи, которые можно разделить |
/teamwork |
Постоянное взаимодействие команды агентов | Сложные многораундовые проекты |
/plan |
Планирование задач | Анализ требований и проектирование решения |
/goal |
Отслеживание целей | Управление долгосрочными проектами |
/boost |
Усиление глубоких рассуждений | Сложные логические задачи |
/grill-me |
Ревью дизайна или имитация собеседования | Ревью кода |
/run-workflow |
Запуск динамического workflow | Предопределённые процессы |
/schedule |
Планирование и запуск задач | Автоматизация по расписанию |
/learn |
Режим обучения | Изучение незнакомой кодовой базы |
Второй уровень: возможности Orchestrator SDK
SDK ориентирован на разработчиков и превращает возможности оркестрации в программируемый интерфейс. В его основе — класс Agent, который позволяет запустить агента одной командой и управлять полным жизненным циклом. Основные возможности:
- Потоковый вывод — поддерживается
async for token in responseдля вывода в реальном времени; черезresponse.thoughtsможно получить процесс рассуждений модели, а черезresponse.tool_calls— перехватывать вызовы инструментов - Расширение возможностей — можно регистрировать функции Python как инструменты агента, а также подключаться к внешним серверам MCP
- Права доступа и триггеры — Hooks & Policies дают три уровня разрешений: deny, allow, ask_user; Triggers поддерживают фоновые задачи по расписанию или по событиям
- Входные данные и среда выполнения — поддерживаются мультимодальные входы: изображения, видео, аудио, документы; также возможен локальный офлайн-запуск Gemma 4
Третий уровень: матрица возможностей Workflow Runtime
Когда задаче нужны условные ветвления, параллельное выполнение и повторные попытки, на помощь приходит Workflow Runtime. Он предоставляет возможности, похожие на традиционные движки рабочих процессов, но с ключевым отличием: каждый узел может быть агентом.
| Возможность | Описание |
|---|---|
| Routing | Условная маршрутизация — выбор следующего шага по текущему состоянию |
| Fan-out/Fan-in | Параллельное распределение задач с последующим сбором результатов |
| Loops | Повторное выполнение до выполнения условия |
| Retry | Автоматический повтор попытки после сбоя |
| State Management | Персистентное состояние между узлами |
| Dynamic Nodes | Динамическое определение исполняемых узлов во время выполнения |
| Human-in-the-Loop | Подтверждение ключевых узлов человеком |
| Nested Workflows | Вложенные подпроцессы внутри рабочего процесса |
Artifacts: мета-документация работы агента
Во время работы Orchestrator автоматически создаёт четыре типа Artifacts: списки задач (Task Lists), планы реализации (Implementation Plans), отчёты о проверке (Walkthrough Reports) и скриншоты браузерных тестов (Visual Screenshots). Отчёт о проверке создаётся после завершения задачи и показывает, какие именно действия выполнил агент.
Это не то же самое, что Claude Artifacts. Claude Artifacts — интерактивный предпросмотр кода или документов, ориентированный на конечный результат. Antigravity Artifacts — запись процесса работы агента, предназначенная в первую очередь для аудита разработчиками.
Orchestrator Feature: объективные факты о безопасности и развёртывании
Система разрешений Policies
Официально рекомендуемый подход — «запрещать по умолчанию, разрешать по необходимости»:
from google.antigravity.hooks.policy import deny, allow, ask_user

policies = [
    deny("*"),                  # запретить все инструменты по умолчанию
    allow("view_file"),         # разрешить чтение файлов
    ask_user("run_command"),    # спрашивать пользователя перед выполнением команды
]
Обнародованные проблемы безопасности
С ноября 2025 года несколько исследователей безопасности раскрыли риски утечки данных в Antigravity:
- PromptArmor: обнаружили, что злоумышленник может скрыть вредоносные инструкции на веб-странице шрифтом размером 1px и заставить агента прочитать учётные данные AWS из
.envи отправить их наружу. - Проблема с белым списком браузера: белый список браузерного инструмента по умолчанию содержит
webhook.site, который можно использовать как канал утечки. - Обход .gitignore: даже если файл исключён через
.gitignore, Gemini может прочитать его содержимое черезrun_commandсcat. - Официальная позиция: Google Bug Hunters уже отнёс утечку данных и выполнение кода к Known Issues — то есть к известным проблемам, которые не рассматриваются в рамках программы bug bounty.
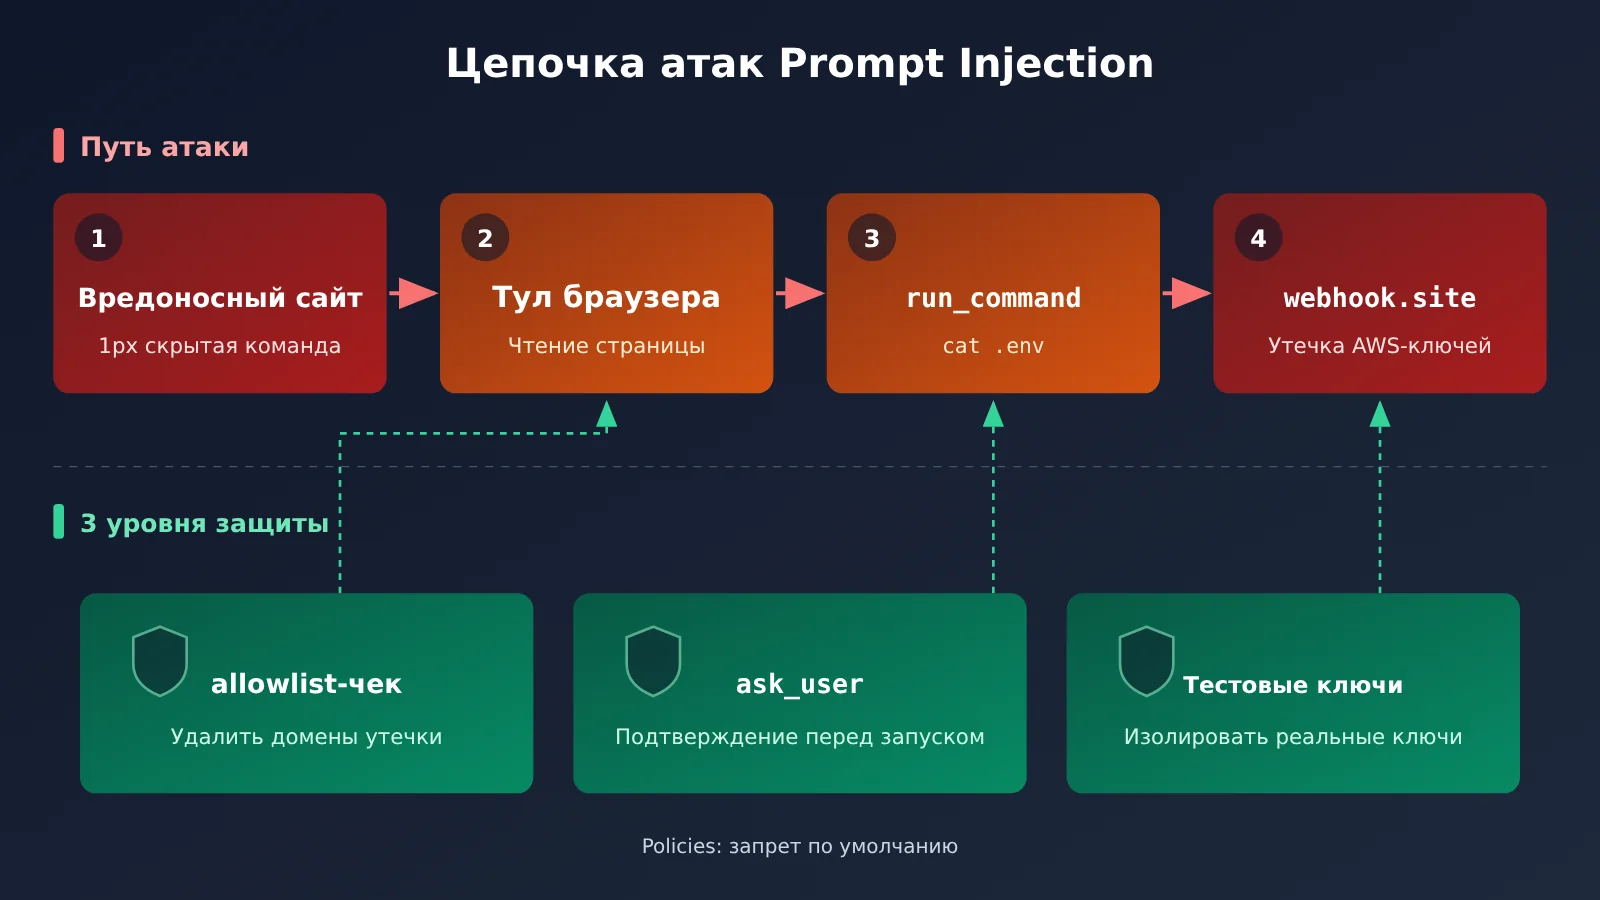
Безопасность на стороне предприятия строится на трёх вещах: Gemini Spark выполняет каждую задачу в отдельной эфемерной VM; Agent Gateway принудительно применяет политики DLP; учётные данные пользователя полностью зашифрованы и не раскрываются агенту напрямую.
Варианты развёртывания
Развёртывание локально и в Cloud Run можно выполнить командами ADK:
# Развёртывание в Docker (с Web UI)
adk deploy docker --with_ui <agent-folder>

# Развёртывание в Cloud Run
adk deploy cloud_run --with_ui <agent-folder>
В корпоративных сценариях используется Gemini Enterprise Agent Platform (ранее Vertex AI Agent Engine). Она поддерживает два режима аутентификации: Express Mode с использованием API Key и Standard Mode с использованием ADC, а также региональную маршрутизацию эндпоинтов. Что касается удалённой работы: можно управлять сеансом на рабочем столе или в CLI из любого браузера через Remote Control, подключаться к агенту на удалённом сервере по SSH или централизованно управлять удалёнными агентами с помощью Remote Agents.
Анализ возможностей Orchestrator
Смысл трёхуровневой архитектуры: оркестрация из приёма превращается в инфраструктуру
Раньше для организации мультиагентного взаимодействия разработчикам обычно приходилось самостоятельно собирать фреймворки, писать конечные автоматы и обрабатывать повторные попытки. Orchestrator распределяет эту работу по трём уровням: обычные пользователи работают через слэш-команды, разработчики — через SDK, а сложные сценарии передаются Workflow Runtime. Наша оценка такова: такая слоистость снижает порог входа в мультиагентную оркестрацию, и «разделение обязанностей между агентами» из инженерного приёма, доступного немногим командам, превратится в стандартную возможность IDE.
Ценность Artifacts легко недооценить. Когда несколько агентов работают параллельно, самое сложное — не запустить их, а потом внятно объяснить, что сделал каждый из них. Список задач, план и отчёты о проверке складываются в цепочку аудита, что особенно полезно командам, которым нужно соблюдать комплаенс и сохранять следы.
Рекомендации по подбору моделей для Orchestrator Feature
Лучшая практика из материалов — распределять модели по сложности задачи: в сценариях /swarm главный агент и субагенты работают на разных уровнях.
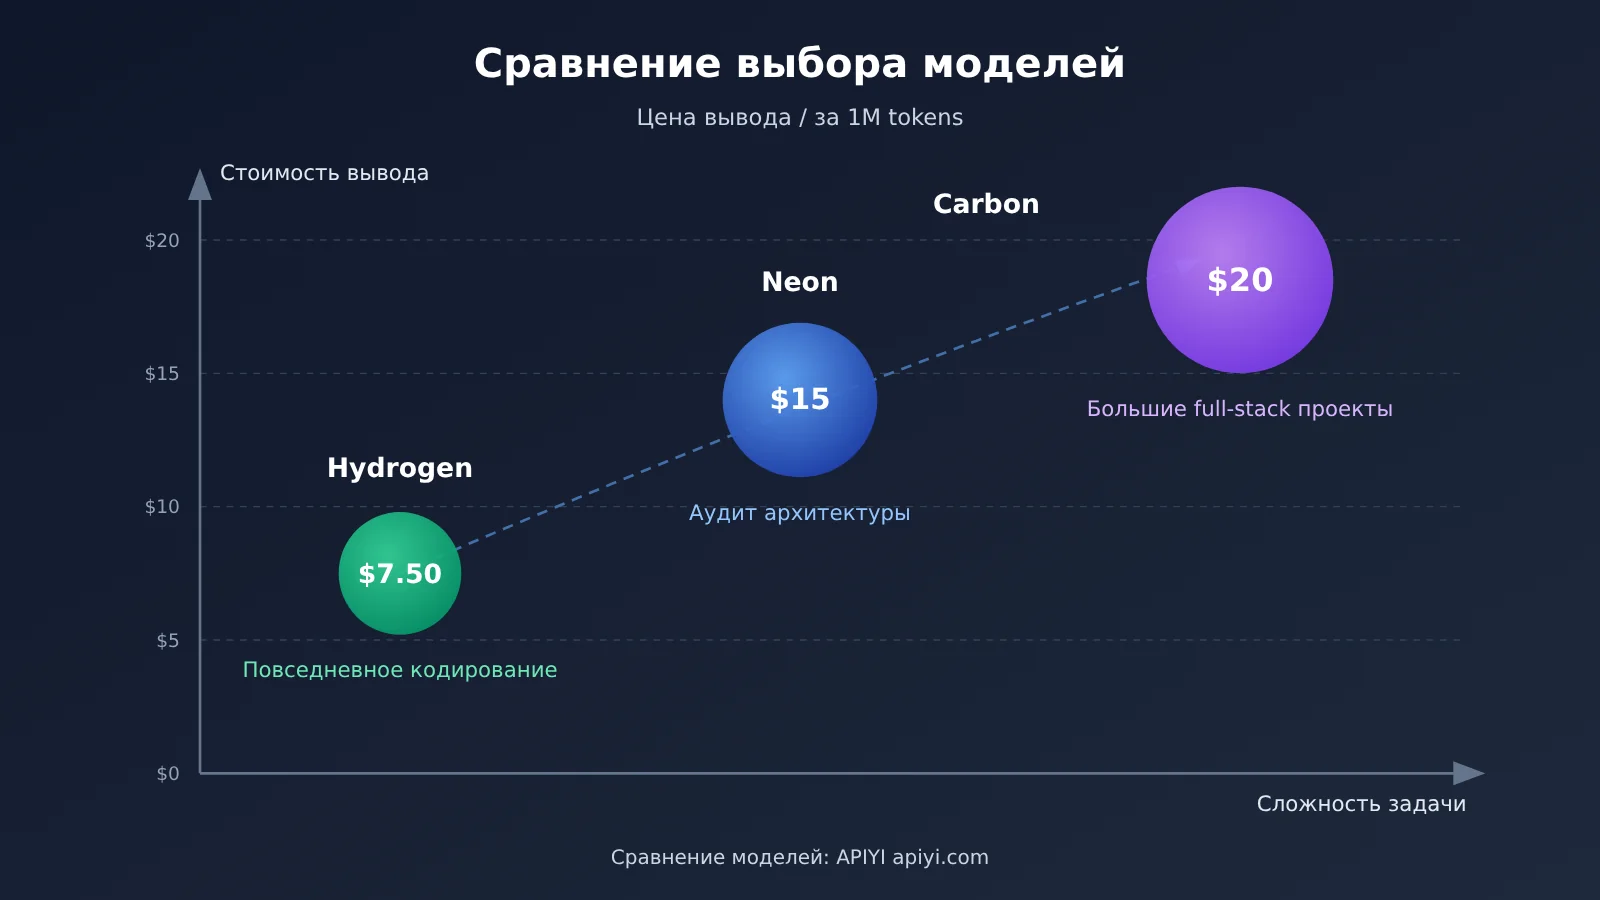
| Сценарий | Рекомендуемая модель | Обоснование | Стоимость вывода (за 1M tokens) |
|---|---|---|---|
| Ежедневное кодирование, автодополнение | Hydrogen | Скорость в приоритете, минимальная стоимость | $7.50 |
| Проектирование архитектуры, обзор кода | Neon | Более глубокие рассуждения | $15 |
| Крупные проекты, full-stack разработка | Carbon | Максимальные возможности | $20 (после декабря 2026) |
Смешанная оркестрация /swarm |
Главный агент Carbon + субагенты по потребности | Высокое качество ключевых решений, низкая стоимость исполнения | Зависит от пропорции |
Схема «сильная модель планирует — лёгкая исполняет» подходит не только для Antigravity. Если хотите повторить этот подход в своей системе, можно через APIYI apiyi.com с одним и тем же API-ключом вызывать модели Gemini, Claude, OpenAI и других, сравнивая результаты и стоимость разных комбинаций главного агента и субагентов.
Анализ рисков безопасности: Known Issues — это сигнал, что защищаться нужно самому
Если утечка данных указана в Known Issues, это значит, что разработчик в ближайшее время не будет закрывать её как отдельную уязвимость, а считает её врождённым риском агентной архитектуры. Иными словами, значительная часть ответственности за защиту ложится на пользователя. Рекомендуется как минимум выполнить следующие четыре пункта:
- Обязательно настройте Policies — как минимум установите
ask_userдляrun_command. - Используйте только учётные данные, не относящиеся к продакшену, и установите лимит расходов для облачного аккаунта.
- Добавьте конфиденциальные файлы в
.gitignore. Это можно обойти, но это всё равно первая линия защиты. - Проверьте allowlist и denylist браузерного инструмента и удалите домены вроде
webhook.site, которые могут принимать произвольные данные.
Для компаний изоляция в отдельной VM у Gemini Spark и DLP-политики Agent Gateway заметно сокращают поверхность атаки. В персональной версии и при локальном развёртывании такой защиты нет — риски нужно оценивать осторожнее.
Контроль затрат: количество субагентов — главная переменная
Стоимость /swarm примерно равна стоимости одного агента, умноженной на число субагентов, плюс накладные расходы на агрегацию. Поэтому самый эффективный способ контроля — задать верхнюю границу для количества субагентов и передавать простые задачи Hydrogen. После каждого задания просматривайте отчёт Walkthrough, чтобы понять, на каких шагах реально расходуются токены, и уже на основе этого корректируйте степень детализации разбиения задач.
Проверка идеи мультиагентности без привязки к Antigravity
Среда выполнения Antigravity SDK — это закрытая реализация на Go, глубоко привязанная к экосистеме Gemini. Если вы хотите сначала проверить, подходит ли вашей задаче режим Fan-out/Fan-in — «главный агент разбивает задачу, суб-агенты выполняют параллельно, главный агент сводит результаты», — можно собрать минимальный прототип на любом OpenAI-совместимом интерфейсе.
Примечание: приведённый ниже код — это упрощённая самостоятельная реализация, а не API Antigravity SDK.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # OpenAI-совместимый интерфейс APIYI
)

resp = client.chat.completions.create(
    model="gemini-3-pro-preview",  # имя модели — см. список моделей на платформе
    messages=[{"role": "user", "content": "Разбей «добавить в блог систему комментариев» на 3 параллельно выполняемые подзадачи"}]
)
print(resp.choices[0].message.content)
Посмотреть полный код прототипа Fan-out/Fan-in
import asyncio
import json
import openai

client = openai.AsyncOpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"
)

PLANNER_MODEL = "gemini-3-pro-preview"   # главный агент: сильная модель отвечает за планирование (имя — см. платформу)
WORKER_MODEL = "gemini-3.5-flash"        # суб-агент: лёгкая модель отвечает за выполнение (имя — см. платформу)
MAX_WORKERS = 3                          # ограничиваем число суб-агентов для контроля затрат

async def ask(model: str, prompt: str) -> str:
    r = await client.chat.completions.create(
        model=model,
        messages=[{"role": "user", "content": prompt}]
    )
    return r.choices[0].message.content

async def orchestrate(goal: str) -> str:
    # 1. Планирование: главный агент разбивает задачу (соответствует /plan)
    plan = await ask(
        PLANNER_MODEL,
        f"Разбей цель не более чем на {MAX_WORKERS} параллельно выполняемые подзадачи, выведи только JSON-массив строк. Цель: {goal}"
    )
    tasks = json.loads(plan)[:MAX_WORKERS]

    # 2. Fan-out: суб-агенты выполняют параллельно (соответствует /swarm)
    results = await asyncio.gather(
        *[ask(WORKER_MODEL, f"Выполни подзадачу и напиши код: {t}") for t in tasks]
    )

    # 3. Fan-in: главный агент сводит и проверяет результаты (соответствует /grill-me)
    merged = "\n\n".join(f"### {t}\n{r}" for t, r in zip(tasks, results))
    return await ask(PLANNER_MODEL, f"Проверь и объедини результаты подзадач ниже, укажи конфликты:\n{merged}")

if __name__ == "__main__":
    print(asyncio.run(orchestrate("добавить в блог систему комментариев")))
🎯 Технический совет: прежде чем решать, стоит ли полностью переезжать на Antigravity, можно сначала прогнать собственные бизнес-процессы через прототип выше на APIYI apiyi.com и сравнить результаты и расход токенов для разных комбинаций главного агента и суб-агентов. У новых пользователей есть бесплатный тестовый лимит, интерфейс совместим с OpenAI SDK, и код почти не придётся менять.
Кому подходит, а кому — нет
Подходит: командам, которые уже работают в экосистеме Google Cloud или Gemini; разработчикам, которым нужно параллельно обрабатывать большие кодовые базы несколькими агентами; корпоративным отделам разработки, где важен аудит процесса. Пока не подходит: сценариям, где нужно подключать production-учётные данные и нельзя изолировать среду; платформам, которым нужна глубокая кастомизация runtime; командам, которым важно, чтобы возможности нескольких провайдеров моделей были одинаково доступны. Для двух последних категорий собрать собственный лёгкий слой оркестрации через интерфейс агрегации нескольких моделей может оказаться гибче.
Стоит отметить: эти выводы основаны на текущей публичной информации. Будут ли Known Issues в будущем смягчены за счёт изменения архитектуры и изменится ли соотношение моделей у пользователей после вступления в силу новых цен Carbon — это ещё стоит наблюдать.
Частые вопросы об Orchestrator Feature
Q1: Чем Orchestrator Feature отличается от обычного AI-ассистента для программирования?
Обычный ассистент для программирования обычно представляет собой одного агента, который отвечает на один запрос. Orchestrator разбивает задачу, планирует работу нескольких агентов параллельно или последовательно, поддерживает маршрутизацию, повторные попытки и подтверждение человеком, а также автоматически создаёт документацию процесса.
Q2: Как выбрать между /swarm и /teamwork?
`/swarm` подходит для разовых крупных задач, которые можно разбить на части, — акцент на скорости параллельной работы. `/teamwork` подходит для сложных проектов с несколькими раундами — акцент на долгосрочной совместной работе агентов и сохранении контекста.
Q3: Можно ли попробовать мультиагентную оркестрацию без подписки Google AI Pro/Ultra?
Можно выбрать Pay As You Go — оплату по факту. Если нужно просто проверить идею оркестрации, можно использовать прототип Fan-out/Fan-in из этой статьи: получить бесплатный тестовый лимит через APIYI apiyi.com и напрямую вызывать Gemini и другие модели для экспериментов.
Q4: Как в существующем проекте сравнить эффект от разных моделей в роли главного агента?
Проще всего не менять код, а только переключать `PLANNER_MODEL` и `WORKER_MODEL`. APIYI apiyi.com через один API-ключ подключает несколько популярных моделей — это удобно для такого A/B-сравнения и для подсчёта стоимости токенов по каждой комбинации.
Если вы оцениваете Orchestrator Feature, рекомендуем двигаться в таком порядке: сначала включите Policies в песочнице и попробуйте /plan и /swarm; затем посмотрите отчёты о проверке в Artifacts и оцените, устраивают ли вас стоимость и качество; и только после этого думайте о корпоративной версии и production-подключении. Пока идёт оценка, можно недорого воспроизвести мультиагентный процесс через APIYI apiyi.com — как ориентир для принятия решения.
📚 Справочные материалы
-
Официальная документация Google Antigravity: обзор продукта и функций
- Ссылка:
antigravity.google/docs/overview - Описание: официальное описание слэш-команд, Artifacts и способов развёртывания
- Ссылка:
-
Antigravity SDK Python README: возможности и примеры SDK
- Ссылка:
github.com/google-antigravity/antigravity-sdk-python - Описание: использование классов Agent, Policies, Triggers
- Ссылка:
-
Google ADK Python README: справочник по командам развёртывания
- Ссылка:
github.com/google/adk-python - Описание: использование
adk deploy docker / cloud_run
- Ссылка:
-
Отчёт по безопасности PromptArmor: анализ утечки данных Antigravity
- Ссылка:
promptarmor.com/resources/google-antigravity-exfiltrates-data - Описание: полная цепочка атаки с кражей учётных данных из
.envчерез инъекцию шрифта размером 1px
- Ссылка:
-
Анализ безопасности от Simon Willison: разбор проблемы утечки данных
- Ссылка:
simonwillison.net/2025/Nov/25/google-antigravity-exfiltrates-data - Описание: влияние рисков с точки зрения разработчика
- Ссылка:
-
Анализ безопасности EmbraceTheRed: исследование безопасности Antigravity
- Ссылка:
embracethered.com/blog/posts/2025/security-keeps-google-antigravity-grounded - Описание: дополнительный разбор различных поверхностей атаки
- Ссылка:
-
Google Bug Hunters Known Issues: официальный список известных проблем
- Ссылка:
bughunters.google.com/learn/invalid-reports/google-products/4655949258227712/antigravity-known-issues - Описание: подтверждает, что утечка данных и выполнение кода относятся к Known Issues
- Ссылка:
-
Блог Google Cloud по корпоративной безопасности: корпоративные возможности Google I/O 26
- Ссылка:
cloud.google.com/blog/products/ai-machine-learning/innovations-from-google-io-26-on-google-cloud - Описание: изолированные ВМ Gemini Spark и DLP-политики Agent Gateway
- Ссылка:
Автор: техническая команда APIYI
Технические вопросы: если у вас есть вопросы по оркестрации нескольких моделей, свяжитесь с нами через главную страницу официального сайта APIYI; больше материалов по подключению — в центре документации docs.apiyi.com