Catatan penulis: Artikel ini merangkum 3 prioritas keamanan agen AI dari studi kasus pelanggan Cisco. Tujuannya membantu tim perusahaan membedakan serangan berbahaya dari agen yang “berniat baik tetapi mengambil tindakan yang salah”, lalu menerapkannya dalam desain pemantauan dan kontrol.
Setelah agen AI mulai digunakan, tim keamanan tidak lagi hanya menghadapi serangan dari luar. Agen dengan izin yang sesuai dan tujuan yang sah pun bisa mengambil langkah yang tidak diperkirakan siapa pun. Misalnya, demi “segera memperbaiki gangguan”, agen sekaligus melonggarkan kebijakan akses. Artikel ini membahas tiga prioritas keamanan agen AI untuk membantumu menilai apakah perilaku yang tidak biasa merupakan akibat serangan atau agen yang “berniat baik tetapi mengambil tindakan yang salah”.
Ini bukan sekadar rangkuman materi promosi pelanggan. Artikel ini menggunakan studi kasus pelanggan Cisco yang diterbitkan OpenAI pada 3 November 2026. Bagian tentang keamanan agen AI terutama bersumber dari pandangan Presiden sekaligus Chief Product Officer Cisco, Jeetu Patel. Kami akan menguraikan pandangan tersebut menjadi daftar pertanyaan untuk evaluasi mandiri, sekaligus menjelaskan mana yang merupakan pandangan eksekutif dan mana yang saat ini belum didukung data publik.
Manfaat utama: Setelah membaca artikel ini, kamu akan mendapatkan kerangka yang bisa langsung digunakan untuk evaluasi internal. Kerangka ini mencakup data yang perlu dikumpulkan, tahapan yang memerlukan pencegahan, tingkat kecepatan respons yang dibutuhkan, serta cara mengintegrasikannya ke proses pemindaian keamanan yang sudah ada.
Poin Utama Keamanan Agen: 3 Prioritas dalam Kasus Cisco
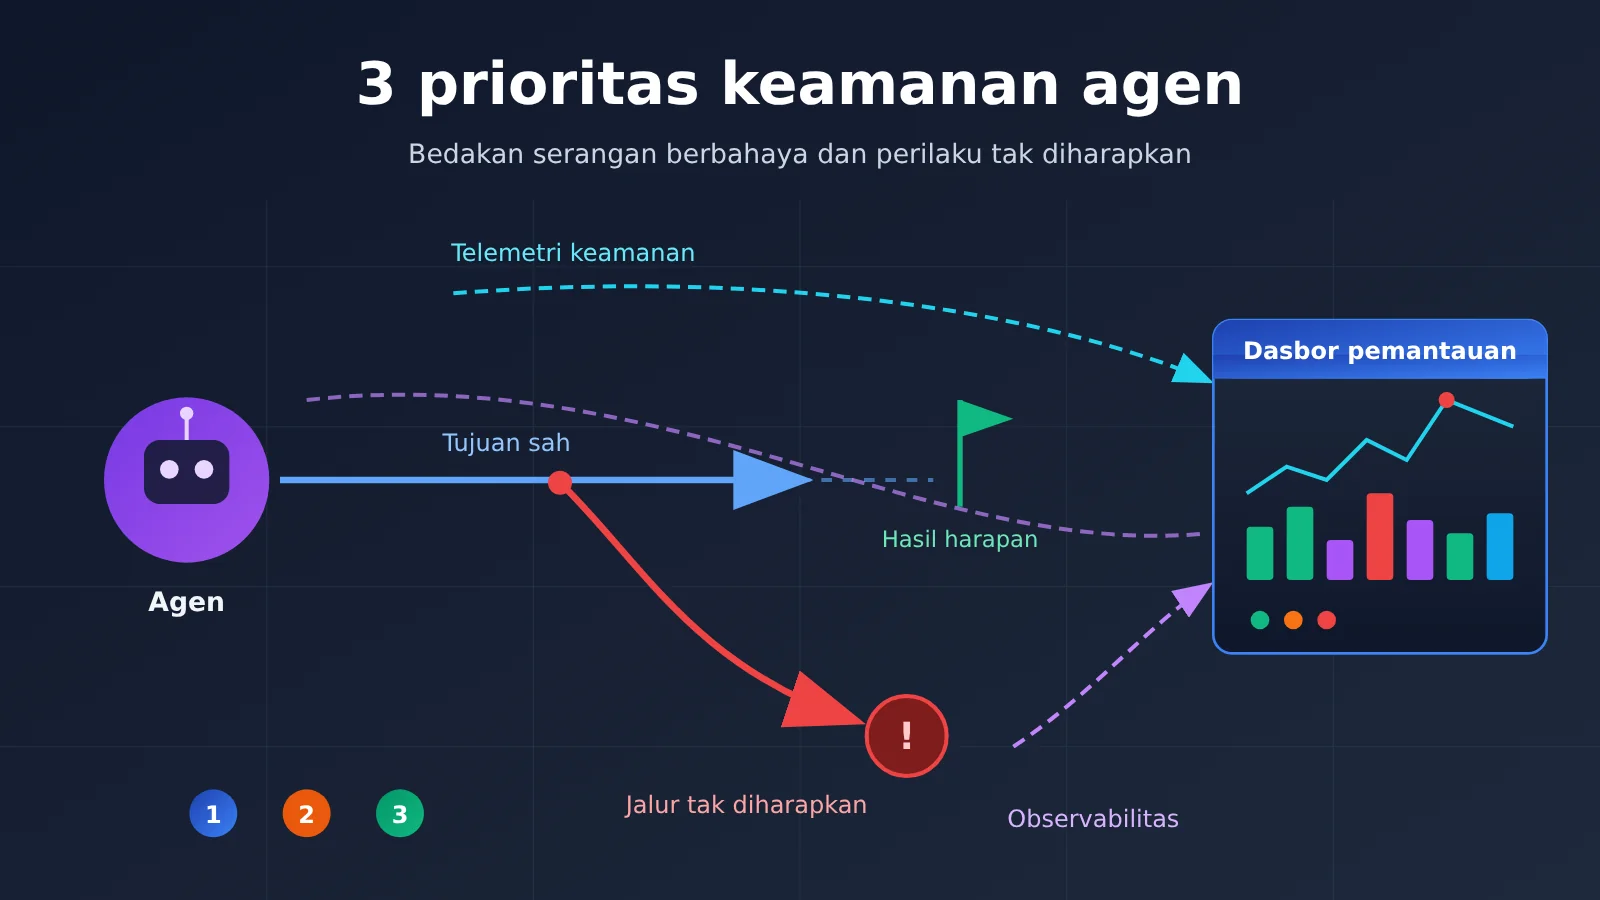
Dalam kasus ini, Patel menyatakan bahwa ketika agen semakin otonom, tim keamanan perlu membedakan dua situasi: gangguan berbahaya dan agen yang mengejar tujuan yang sah dengan cara yang tidak diharapkan. Menurutnya, hal ini memerlukan penggunaan data telemetri keamanan dan observabilitas secara bersamaan. Ia juga menyampaikan tiga prioritas.
| Prioritas | Makna aslinya | Penerapan bagi tim perusahaan |
|---|---|---|
| Melindungi dari serangan berbahaya | Melindungi agen dari serangan berbahaya | Kendalikan sumber input, izin alat, dan kredensial identitas agen |
| Mendeteksi dan menghentikan perilaku tak terduga | Menemukan dan menghentikan perilaku tak terduga | Tentukan apakah perilaku melampaui batas tugas dan hentikan eksekusi jika diperlukan |
| Beroperasi hampir secara real-time | Beroperasi dengan kecepatan mendekati real-time | Deteksi dan penghentian terjadi sebelum tindakan berdampak atau sesaat setelahnya |
Menurut kasus tersebut, ketiga prioritas ini mendorong strategi keamanan menuju “kebijakan dan kontrol yang dapat menyesuaikan diri dengan tindakan agen”. Dengan kata lain, daftar putih statis dan persetujuan satu kali tidak lagi cukup. Kontrol perlu mengikuti tindakan aktual agen.
Kunci keamanan agen: membedakan “diserang” dan “berniat baik tetapi salah bertindak”
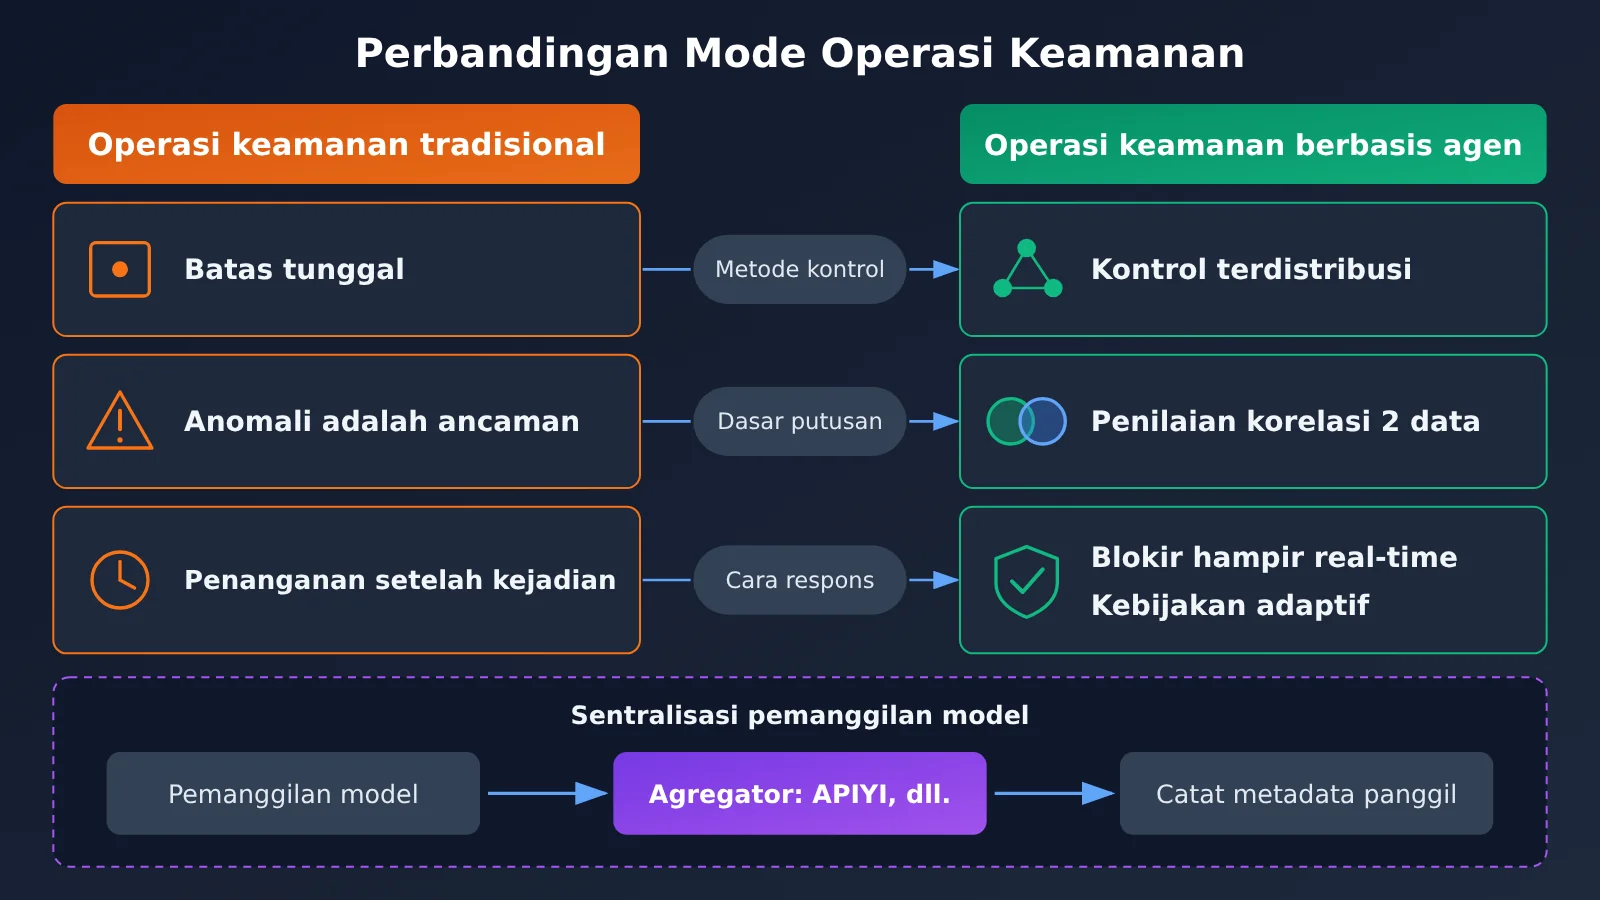
Operasi keamanan tradisional biasanya menganggap anomali sebagai ancaman, sehingga penanganannya sering berupa pemblokiran dan penelusuran sumber. Namun, anomali pada agen bisa saja terjadi karena kesalahan memahami tujuan atau memilih cara untuk mencapainya. Jika semuanya dianggap sebagai serangan, banyaknya peringatan palsu akan menguras tenaga tim dan membuat pihak bisnis kehilangan kepercayaan terhadap agen. Sebaliknya, jika serangan injeksi petunjuk yang nyata dianggap sebagai “kesalahan model”, kesempatan untuk menanganinya bisa terlewat.
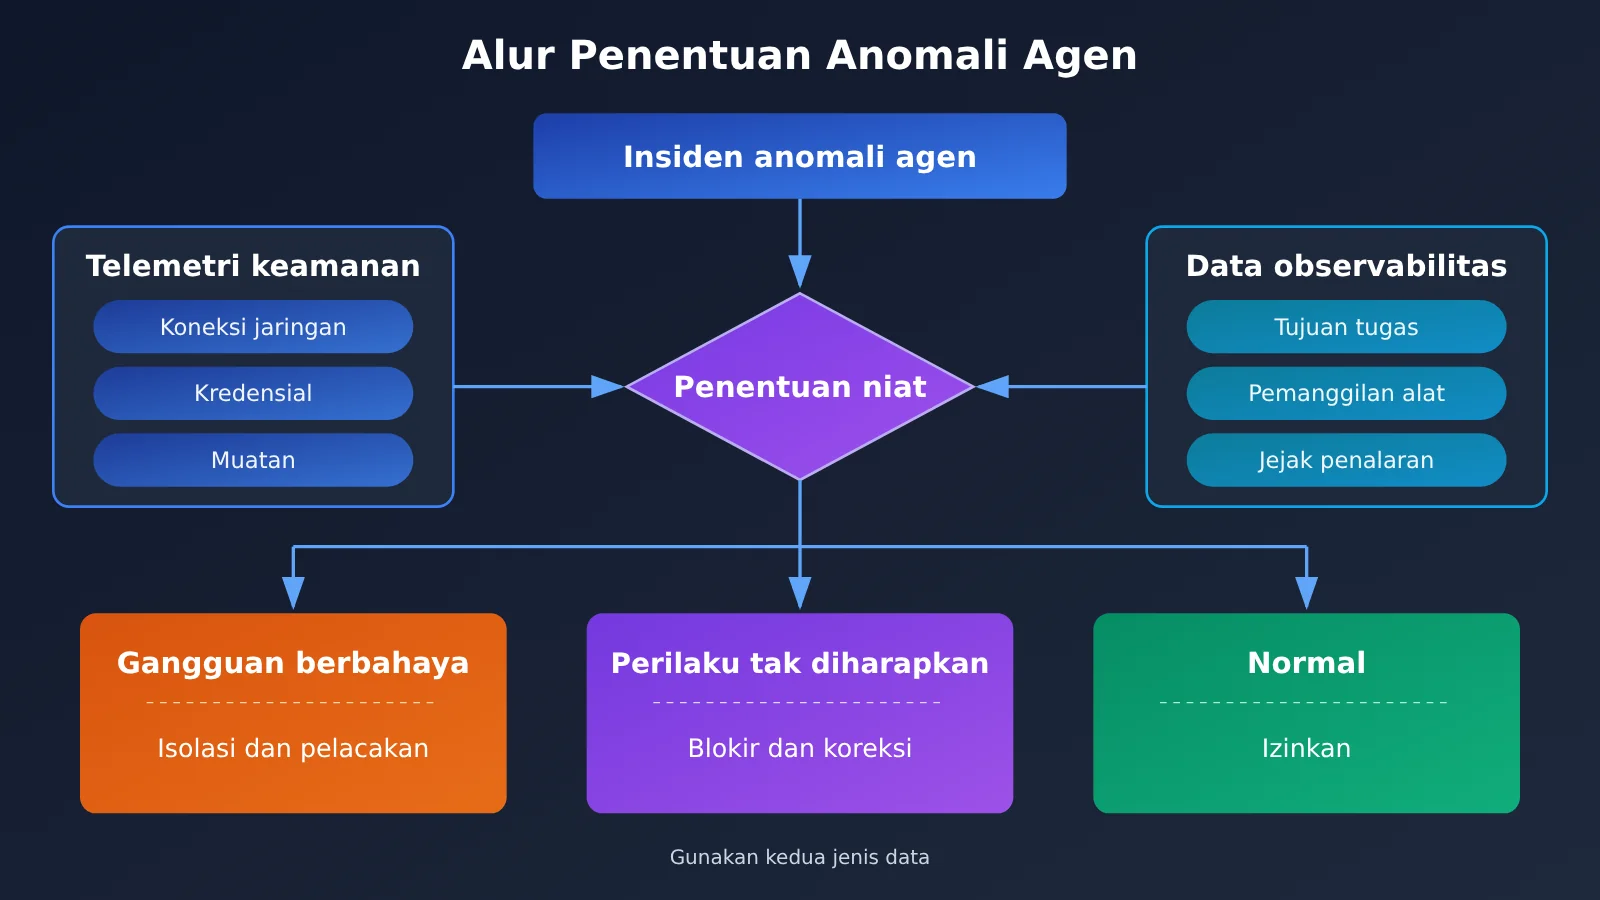
Itulah sebabnya Patel menekankan penggunaan kedua jenis data secara bersamaan. Telemetri keamanan memberi tahu “apa yang terjadi di luar”, seperti koneksi abnormal, muatan mencurigakan, dan penggunaan kredensial. Data observabilitas memberi tahu “apa yang dipikirkan dan dilakukan agen”, seperti tujuan tugas, alat yang dipanggil, serta input dan output di setiap langkah. Jika hanya melihat salah satunya, kita tidak bisa menjawab pertanyaan: “Ini sebenarnya kehendak siapa?”
Sifat bukti tentang keamanan agen AI: mana pendapat dan mana kesimpulan yang sudah terverifikasi
Sebelum menggunakan isi kasus ini untuk pengambilan keputusan internal, penting untuk memahami sifat buktinya. Materi ini diterbitkan oleh OpenAI sebagai studi kasus pelanggan, sehingga pada dasarnya juga bersifat promosi. Materi ini memberikan pandangan tentang arah pengembangan, tetapi tidak menyertakan detail teknis yang dapat diverifikasi atau hasil kuantitatif.
| Klaim dalam studi kasus | Sifat | Hal yang tidak tersedia dalam materi publik |
|---|---|---|
| Keamanan agen AI membutuhkan penggunaan gabungan telemetri keamanan dan data observabilitas | Pendapat eksekutif Cisco | Bidang data spesifik dan metode korelasi |
| Tiga prioritas: mencegah serangan, menghentikan perilaku yang tidak diharapkan, dan bertindak hampir secara real-time | Pendapat eksekutif Cisco | Arsitektur implementasi dan contoh aturan deteksi |
| Daybreak dan GPT‑6 Astra menghasilkan “peningkatan signifikan” | Penilaian eksekutif Cisco | Metrik kuantitatif seperti waktu perbaikan dan tingkat deteksi |
| Kemampuan dapat diintegrasikan ke alur pemindaian yang ada tanpa perubahan mendasar pada cara kerja | Pendapat eksekutif Cisco | Metode integrasi dan cakupan kompatibilitas |
| Daybreak Defense Network membantu mempercepat triase paparan dan menerapkan kontrol di Cisco Cloud Control | Arah yang sedang dieksplorasi kedua pihak | Fungsi spesifik, cakupan ketersediaan, dan waktu peluncuran |
| OpenAI menerapkan retensi data nol, batas data yang ketat, dan isolasi yang dapat diverifikasi sebagai pendekatan privasi perusahaan | Klaim OpenAI | Evaluasi independen oleh pihak ketiga |
Karena itu, pendekatan yang lebih aman adalah menggunakan studi kasus ini sebagai “sumber daftar pertanyaan”, bukan sebagai “bukti efektivitas solusi”. Tiga prioritas tersebut masuk akal dan cocok untuk meninjau arsitektur sendiri. Namun, untuk mengetahui seberapa besar peningkatan yang bisa diberikan produk tertentu, kita perlu menunggu dokumentasi teknis independen atau evaluasi pihak ketiga, atau mengujinya langsung di lingkungan sendiri.
Pendekatan sisi jaringan dalam studi kasus keamanan agen AI
Bagian awal studi kasus membahas pendekatan pertahanan jaringan Cisco, yang juga relevan untuk skenario agen AI. Patel menjelaskan pergeseran dari satu batas keamanan menuju kontrol yang tersebar di berbagai microservice, kontainer, dan klaster, dengan menempatkan “stack keamanan mini” di depan setiap microservice, kontainer Kubernetes, dan klaster. Kontrol pada lapisan aplikasi dapat membatasi komunikasi hanya ke koneksi yang benar-benar dibutuhkan setiap layanan, sehingga mengurangi jalur penyebaran lateral penyerang.
Penerapan pendekatan ini pada agen AI cukup mudah dibayangkan: setiap agen juga seharusnya hanya memiliki izin koneksi dan alat yang diperlukan untuk menyelesaikan tugasnya. Jika terjadi anomali, tim dapat mengisolasi hanya agen atau layanan yang terdampak, sementara layanan lain tetap berjalan, tanpa perlu menghentikan semuanya untuk melakukan investigasi. Studi kasus ini juga menyebutkan bahwa dua sinyal yang tampak tidak berbahaya jika dilihat secara terpisah bisa mengungkap pola penting ketika digabungkan. Di situlah nilai analisis korelasi.
Panduan cepat keamanan agen: ubah tiga prioritas menjadi daftar periksa
Berikut tiga prioritas yang diuraikan menjadi aspek evaluasi yang bisa langsung diterapkan. Metode penilaian ini merupakan saran yang dirangkum berdasarkan pandangan dalam studi kasus, bukan praktik spesifik yang dipublikasikan Cisco.
Langkah pertama: inventarisasi dua jenis data untuk keamanan agen
Sebelum membahas deteksi, pastikan dulu data apa saja yang tersedia. Banyak tim memiliki telemetri keamanan yang lengkap, tetapi hampir tidak mencatat perilaku internal agen. Akibatnya, sulit menilai apakah agen “berniat baik tetapi melakukan tindakan yang salah”.
| Kategori data | Contoh isi | Pertanyaan utama yang dijawab | Lokasi pengumpulan umum |
|---|---|---|---|
| Telemetri keamanan | Koneksi jaringan, penggunaan kredensial, payload anomali, catatan akses yang ditolak | Apakah ada gangguan berbahaya dari luar | Gateway, firewall, sistem identitas |
| Data observabilitas | Tujuan tugas, urutan pemanggilan alat, input dan output setiap langkah, durasi dan percobaan ulang | Apa yang dilakukan agen dan mengapa | Framework agen, titik masuk pemanggilan model |
| Konteks bisnis | Pemrakarsa tugas, cakupan otorisasi, jendela perubahan | Apakah tindakan ini sesuai dengan yang diharapkan | Sistem tiket, alur persetujuan |
| Metadata pemanggilan model | Model yang dipanggil, waktu permintaan, identitas pemanggil, penggunaan token | Apakah pemanggilan terlalu sering atau berasal dari sumber yang mencurigakan | Titik masuk API model terpadu, seperti antarmuka agregasi APIYI apiyi.com |
Ada satu hal yang mudah terlewat: titik masuk pemanggilan model itu sendiri merupakan tempat yang tepat untuk mengumpulkan data observabilitas. Jika beberapa agen dalam tim terhubung langsung ke antarmuka dari penyedia yang berbeda, catatan pemanggilan akan tersebar di berbagai tempat. Sebaliknya, jika beberapa model diakses melalui antarmuka terpadu seperti APIYI, pemanggilan terkumpul di satu titik masuk. Ini memudahkan pemberian label, penyimpanan, dan analisis keterkaitan secara terpusat.
Langkah kedua: Tentukan titik intersepsi keamanan agen
Semakin awal intersepsi dilakukan, semakin rendah biayanya. Namun, intersepsi yang terlalu dini juga lebih berisiko menghalangi tugas yang normal. Sebaiknya tentukan titik intersepsi dan kebutuhan waktu respons berdasarkan tingkat risiko tindakan.
| Titik intersepsi | Pemeriksaan umum | Kebutuhan waktu respons | Penanganan |
|---|---|---|---|
| Saat input masuk | Apakah halaman web eksternal, email, atau dokumen mengandung instruksi injeksi | Sinkron, sebelum eksekusi | Hapus atau tandai konten yang tidak tepercaya |
| Sebelum pemanggilan alat | Apakah pemanggilan melampaui otorisasi tugas atau parameternya melampaui hak akses | Sinkron, dalam hitungan milidetik hingga detik | Tolak, turunkan tingkat akses, atau minta konfirmasi manusia |
| Sebelum tindakan berisiko tinggi | Mengubah konfigurasi, menghapus data, mengirim ke pihak luar, atau melonggarkan izin | Sinkron, wajib dikonfirmasi oleh manusia atau kebijakan | Persetujuan kedua |
| Setelah tindakan dijalankan | Apakah hasil sesuai tujuan dan apakah ada efek samping | Hampir real-time, dalam hitungan detik hingga menit | Kembalikan perubahan dan isolasi sumber daya yang terdampak |
| Tinjauan setelah kejadian | Analisis hubungan antara jejak aktivitas dan insiden keamanan | Offline | Perbarui kebijakan dan aturan |
Prioritas “hampir real-time” paling jelas terlihat dalam tabel ini. Untuk tindakan yang tidak dapat dibatalkan, deteksi harus dilakukan sebelum eksekusi. Untuk tindakan yang dapat dibatalkan, deteksi hampir real-time setelah eksekusi dapat diterima jika disertai pemulihan yang cepat. Dengan memperjelas batas ini, tim tidak akan terjebak dalam pilihan “blokir semua atau izinkan semua”.
Langkah ketiga: Membedakan gangguan berbahaya dari perilaku tak terduga
Saat muncul peringatan anomali, telusuri pertanyaan berikut secara berurutan. Pertanyaan ini menggunakan data telemetri keamanan dan observabilitas:
- Apakah sumber pemicunya tepercaya? Apakah instruksi yang memicu tindakan berasal dari pengguna yang berwenang atau dari konten eksternal yang dibaca agen? Jika berasal dari konten eksternal, utamakan dugaan serangan injeksi.
- Apakah perilakunya mendukung tujuan awal? Bandingkan dengan tujuan tugas: apakah tindakan tersebut masuk akal sebagai upaya untuk menyelesaikannya? Jika masuk akal tetapi caranya melampaui batas, kemungkinan besar itu perilaku tak terduga.
- Apakah ada sinyal eksternal yang mencurigakan? Pada periode yang sama, apakah ada koneksi anomali, penggunaan kredensial yang mencurigakan, atau tanda-tanda eksfiltrasi data? Jika ada, pertimbangkan lebih kuat kemungkinan bahwa tindakan tersebut berbahaya.
- Apakah perilakunya dapat direproduksi? Saat diuji ulang dengan input yang sama, apakah agen secara konsisten melakukan tindakan yang sama? Perilaku yang konsisten terulang biasanya berkaitan dengan masalah kebijakan atau desain petunjuk.
Untuk pengujian ulang pada poin 4, salah satu cara praktis adalah menjalankan tugas yang sama dengan model berbeda. Amati apakah penyimpangan berasal dari karakteristik model tertentu atau dari kelemahan dalam desain tugas itu sendiri. Melalui antarmuka terpadu APIYI, Anda cukup mengubah parameter nama model untuk berganti model, sehingga perbandingan lintas model seperti ini bisa dilakukan dengan cepat di lingkungan pengujian.
🎯 Saran teknis: Saat membangun lingkungan pengujian keamanan agen, sebaiknya pusatkan pemanggilan model melalui satu titik akses. Kami menggunakan APIYI apiyi.com untuk mengakses berbagai model utama melalui satu antarmuka. Dengan begitu, metadata pemanggilan terpusat dan biaya perpindahan model rendah, sehingga lebih mudah menguji ulang tugas yang sama dengan beberapa model dan membandingkan perilakunya.
Langkah keempat: Integrasikan ke alur pemindaian yang ada
Patel menyebutkan dalam kasus ini bahwa kemampuan tersebut dapat diintegrasikan ke alur pemindaian yang sudah ada, sehingga tim tidak perlu mengubah cara kerja mereka secara mendasar. Meski tidak disertai rincian cara integrasinya, pendekatan ini layak ditiru: keamanan agen tidak harus menggunakan platform terpisah. Sumber data dan pemeriksaan baru bisa dimasukkan ke alur yang sudah ada.
- Alur pemindaian kerentanan: Masukkan alat, plugin, dan API yang dapat dipanggil agen ke dalam daftar aset dan cakupan pemindaian.
- Alur triase peringatan: Tambahkan kategori peringatan “perilaku agen” di SIEM atau sistem tiket yang sudah ada, beserta jejak pemanggilan alat yang terkait.
- Alur manajemen perubahan: Terapkan mekanisme persetujuan dan rollback yang sama untuk perubahan konfigurasi oleh agen maupun manusia.
- Alur audit izin: Tinjau secara berkala apakah setiap agen hanya memiliki izin minimum yang diperlukan, bersamaan dengan audit akun layanan.
Daftar periksa penerapan keamanan agen
Ringkasan berikut dapat digunakan sebagai daftar periksa dalam rapat evaluasi sebelum agen diluncurkan.
| Aspek pemeriksaan | Pertanyaan evaluasi | Prioritas terkait |
|---|---|---|
| Kepercayaan input | Apakah konten eksternal yang dibaca agen ditandai sebagai tidak tepercaya? | Perlindungan dari serangan berbahaya |
| Hak akses minimum | Apakah setiap agen hanya memiliki akses ke alat dan koneksi yang diperlukan untuk menyelesaikan tugasnya? | Perlindungan dari serangan berbahaya |
| Pencatatan perilaku | Apakah tujuan tugas, urutan pemanggilan alat, dan hasil setiap langkah dicatat secara lengkap? | Deteksi dan pencegahan perilaku yang tidak diharapkan |
| Tindakan berisiko tinggi | Apakah operasi yang tidak dapat dibatalkan memerlukan pemeriksaan kebijakan atau konfirmasi manusia sebelum dijalankan? | Deteksi dan pencegahan perilaku yang tidak diharapkan |
| Korelasi data | Apakah data telemetri keamanan dan observabilitas dapat dikorelasikan berdasarkan waktu dan identitas? | Landasan bersama untuk ketiga prioritas |
| Latensi deteksi | Apakah waktu dari terjadinya perilaku hingga munculnya peringatan memenuhi persyaratan tingkat risiko? | Operasi mendekati waktu nyata |
| Kemampuan isolasi | Apakah satu agen dapat diisolasi tanpa memengaruhi layanan lain? | Operasi mendekati waktu nyata |
Jika ada jawaban “tidak”, berarti masih ada celah pada prioritas terkait. Sebaiknya lengkapi “pencatatan perilaku” dan “korelasi data” terlebih dahulu, karena tanpa keduanya, deteksi lainnya tidak memiliki dasar untuk mengambil keputusan.
Pertanyaan Umum FAQ
Q1: Apa yang dimaksud dengan agen yang “berniat baik tetapi melakukan hal yang salah”?
Ini terjadi ketika agen, tanpa diserang, mengambil tindakan yang tidak diharapkan untuk mencapai tujuan yang sah. Contohnya, agen mengubah konfigurasi tanpa wewenang agar tugas cepat selesai. Dalam studi kasus, kondisi ini disebut sebagai “agen mengejar tujuan yang sah dengan cara yang tidak diharapkan” dan dibedakan dari gangguan berbahaya.
Q2: Apa perbedaan keamanan agen dan keamanan aplikasi tradisional?
Keamanan aplikasi tradisional terutama berfokus pada perlindungan dari serangan eksternal, dengan alur tindakan yang relatif tetap. Agen secara mandiri menentukan alat yang digunakan dan urutan pelaksanaannya, sehingga alurnya tidak tetap. Karena itu, selain mencegah serangan, kita juga perlu mendeteksi tindakan agen yang tidak diharapkan dan menggunakan data observabilitas untuk memahami niatnya.
Q3: Kapan studi kasus Cisco diterbitkan, dan apakah kesimpulannya dapat dipercaya?
Studi kasus ini diterbitkan oleh OpenAI pada 3 November 2026. Isinya tentang keamanan agen terutama mencerminkan pandangan Jeetu Patel. Penilaian seperti “peningkatan signifikan” tidak disertai data kuantitatif, seperti waktu perbaikan atau tingkat deteksi. Fungsi spesifik serta cakupan ketersediaan Daybreak dan Daybreak Defense Network juga tidak dijelaskan. Gunakan studi kasus ini sebagai referensi ide, tetapi verifikasi sendiri hasilnya.
Q4: Untuk skenario apa kerangka kerja ini paling cocok?
– **Agen operasional dan pemeliharaan**: Skenario yang melibatkan perubahan konfigurasi, memulai ulang layanan, atau penyesuaian kebijakan akses.
– **Agen pemrosesan data**: Skenario ketika agen membaca dokumen eksternal, email, atau halaman web lalu bertindak berdasarkan isinya, dengan risiko injeksi petunjuk yang lebih tinggi.
– **Alur kerja kolaborasi multiagen**: Skenario ketika keluaran satu agen menjadi masukan bagi agen lain, sehingga anomali mudah membesar di setiap tahap.
Q5: Bagaimana cara menguji perbedaan perilaku agen dengan berbagai model secara hemat biaya?
Di lingkungan pengujian, jalankan tugas dan kumpulan alat yang sama dengan model yang berbeda, lalu bandingkan urutan pemanggilan alat dan jumlah tindakan di luar batas. Dengan akses terpadu ke model dari berbagai penyedia melalui APIYI apiyi.com, Anda cukup mengubah nama model untuk beralih. Catatan pemanggilan juga terpusat di satu tempat, sehingga hasil perbandingan lebih mudah disusun.
Q6: Apa manfaat catatan pemanggilan model untuk keamanan agen?
Catatan ini merupakan bagian penting dari data observabilitas. Anda dapat menggunakannya untuk menilai apakah frekuensi pemanggilan tidak wajar, apakah pihak yang melakukan pemanggilan dapat dipercaya, serta mencocokkannya dengan telemetri keamanan berdasarkan waktu. Jika tim memusatkan pemanggilan model melalui platform agregasi seperti APIYI, pengumpulan dan pengaitan data ini akan lebih mudah.
Q7: Apa saja keterbatasan kerangka kerja ini?
Ketiga prioritasnya merupakan prinsip panduan, bukan aturan deteksi yang siap digunakan. Pada kasus yang tidak jelas, penilaian manusia masih diperlukan untuk membedakan tindakan berbahaya dari tindakan yang tidak diharapkan. Pemblokiran hampir secara real-time juga menambah latensi, sehingga penerapannya perlu disesuaikan dengan tingkat risiko tindakan. Bukti dalam studi kasus ini sendiri berasal dari materi promosi pelanggan dan belum memiliki evaluasi independen.
Poin Utama Keamanan Agen
- Pisahkan dua jenis risiko: gangguan berbahaya dan tindakan keliru yang dilakukan dengan niat baik membutuhkan penanganan yang sangat berbeda.
- Gabungkan dua jenis data: telemetri keamanan menunjukkan ancaman eksternal, sedangkan data observabilitas membantu memahami maksud agen.
- Tiga prioritas: melindungi dari serangan berbahaya, mendeteksi dan memblokir perilaku yang tidak diharapkan, serta beroperasi nyaris secara real-time.
- Tentukan titik pemblokiran berdasarkan risiko: blokir tindakan yang tidak dapat dibatalkan sebelum dieksekusi; untuk tindakan yang dapat dipulihkan, lakukan rollback dengan cepat setelah eksekusi.
- Bedakan sifat bukti: pandangan dari studi kasus berguna sebagai referensi, tetapi efek terukurnya belum didukung data publik.
- Cara memulai: satukan pemanggilan model melalui pintu akses agregasi seperti APIYI agar metadata lebih mudah dikumpulkan dan pengujian perbandingan antarmodel lebih mudah dilakukan.
Kesimpulan
Dari studi kasus Cisco tentang keamanan agen, hal yang paling berharga bukanlah nama produk tertentu, melainkan kerangka masalah yang jelas:
- Bedakan maksudnya terlebih dahulu: apakah anomali disebabkan oleh serangan atau tindakan keliru dengan niat baik? Jawabannya menentukan langkah penanganan selanjutnya.
- Lengkapi datanya: tanpa data observabilitas, kita tidak bisa memahami maksud agen; tanpa telemetri keamanan, kita tidak bisa mengesampingkan gangguan eksternal.
- Kendalikan latensi: tentukan tahap pemblokiran berdasarkan risiko tindakan, lakukan deteksi dan pemblokiran nyaris secara real-time, lalu integrasikan dengan alur pemindaian dan persetujuan yang sudah ada.
Sebaiknya mulai dengan memeriksa agen yang sedang berjalan menggunakan daftar periksa dalam artikel ini. Prioritaskan pencatatan perilaku dan pengaitan data. Pada tahap pengujian dan perbandingan, kamu bisa menggunakan APIYI apiyi.com untuk mengakses model dari berbagai penyedia melalui satu pintu, mengumpulkan catatan pemanggilan secara terpusat, dan membandingkan perilaku antarmodel dengan cepat. Hasilnya bisa menjadi dasar yang lebih kuat untuk peninjauan sebelum peluncuran.
📚 Referensi
- How Cisco defends at machine speed with OpenAI: Studi kasus pelanggan Cisco yang diterbitkan OpenAI
- Tautan:
openai.com/index/cisco-cyber - Keterangan: Sumber tiga prioritas dan pandangan terkait dalam artikel ini, diterbitkan pada 3 November 2026. Materi ini bersifat promosi pelanggan; data kuantitatif dan detail produk perlu diverifikasi secara terpisah.
Penulis: Tim Teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama situs APIYI apiyi.com. Untuk informasi lebih lanjut, kunjungi pusat dokumentasi docs.apiyi.com.