ملاحظة الكاتب: نستخلص من دراسة حالة لأحد عملاء Cisco ثلاث أولويات لأمن الوكلاء، لمساعدة فرق المؤسسات على التمييز بين الهجمات الخبيثة والأخطاء غير المقصودة التي يرتكبها الوكيل، وترجمة ذلك إلى تصميمات للمراقبة والتحكم.
بعد نشر الوكلاء، لم تعد فرق الأمن تواجه الهجمات الخارجية وحدها. فقد يسلك وكيل يتمتع بصلاحيات سليمة وهدف مشروع مسارًا لم يتوقعه أحد لإنجاز مهمته؛ كأن يخفف سياسة الوصول بحجة «إصلاح العطل بأسرع وقت». يتناول هذا المقال ثلاث أولويات لأمن الوكلاء، لمساعدتك على تحديد ما إذا كان السلوك غير المعتاد ناتجًا عن هجوم أم عن خطأ غير مقصود من الوكيل.
هذا المقال ليس إعادة صياغة لمادة ترويجية عن أحد العملاء. نعتمد على دراسة حالة لأحد عملاء Cisco نشرتها OpenAI في 3 نوفمبر 2026. وتستند المعلومات المتعلقة بأمن الوكلاء فيها أساسًا إلى آراء Jeetu Patel، رئيس Cisco ومدير المنتجات التنفيذي فيها. سنحوّل هذه الآراء إلى قائمة أسئلة للتقييم الذاتي، مع توضيح ما يمثل رأيًا لأحد المسؤولين التنفيذيين وما يفتقر حاليًا إلى بيانات علنية تدعمه.
القيمة الأساسية: بعد قراءة المقال، ستحصل على إطار يمكنك استخدامه مباشرة في المراجعات الداخلية، يشمل البيانات المطلوب جمعها، والمراحل التي ينبغي فيها اعتراض السلوك، ودرجة الاستجابة المطلوبة في الوقت الفعلي، وكيفية دمج ذلك في إجراءات الفحص الأمني الحالية.
أساسيات أمن الوكلاء: 3 أولويات من حالة Cisco
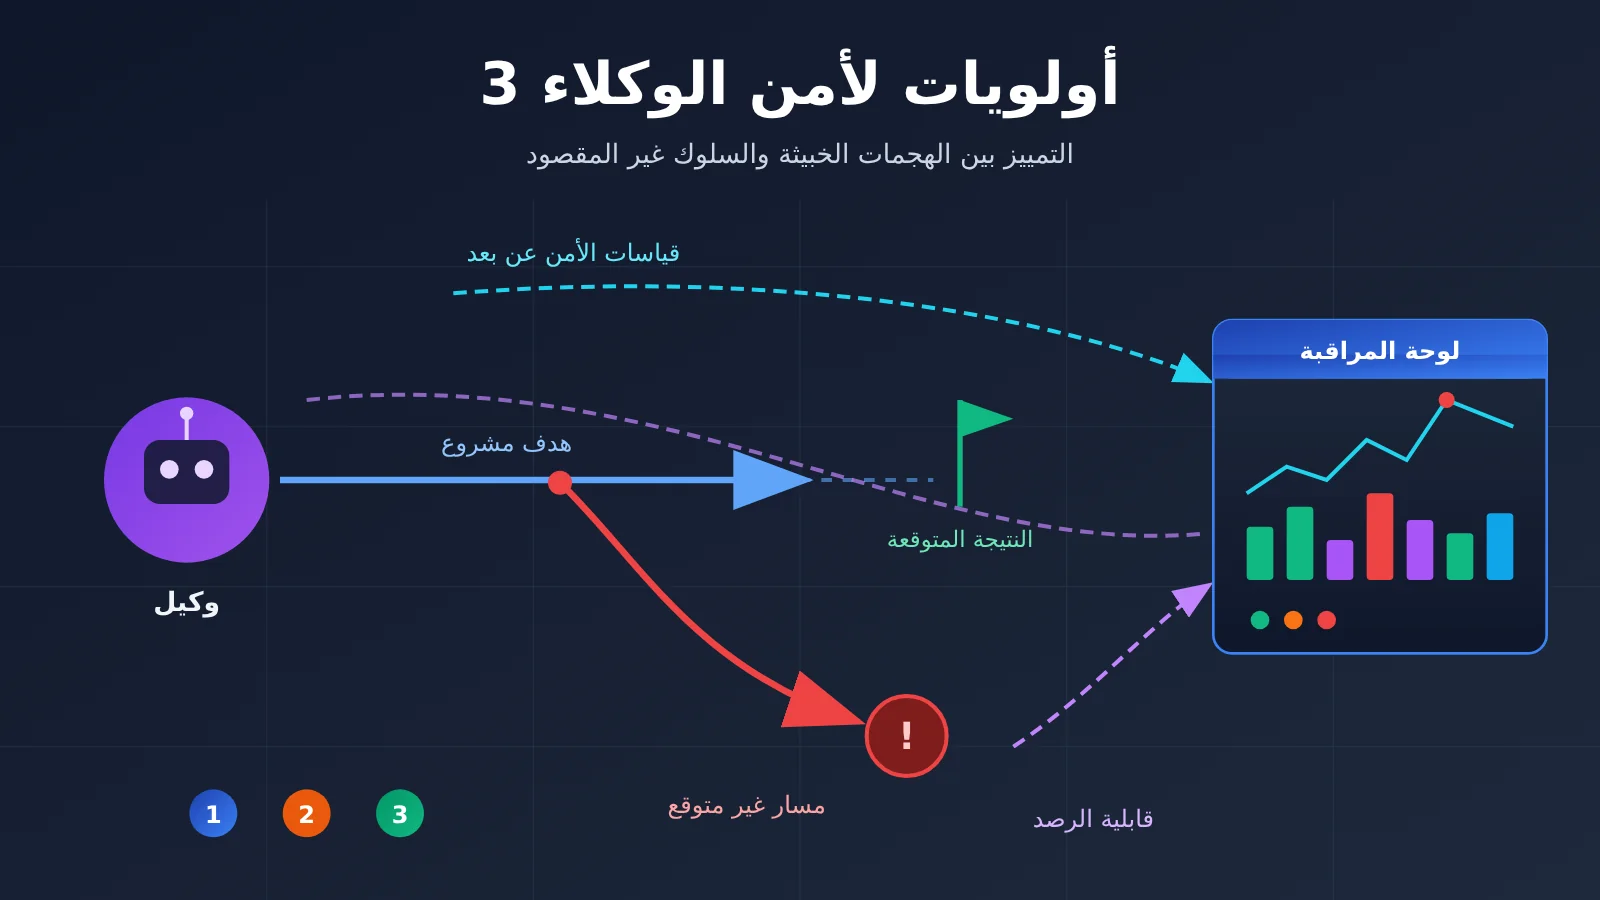
في هذه الحالة، يشير Patel إلى أنه مع تزايد استقلالية الوكلاء، تحتاج فرق الأمن إلى التمييز بين حالتين: التدخل الخبيث، وسعي الوكيل إلى تحقيق هدف مشروع بطريقة غير متوقعة. ويرى أن ذلك يتطلب استخدام بيانات القياس الأمني عن بُعد مع بيانات قابلية الرصد، ويحدد ثلاث أولويات:
| الأولوية | المقصود في النص الأصلي | التطبيق العملي لفرق المؤسسات |
|---|---|---|
| الحماية من الهجمات الخبيثة | حماية الوكلاء من الهجمات الخبيثة | ضبط مصادر مدخلات الوكيل، وصلاحيات أدواته، وبيانات اعتماد هويته |
| اكتشاف السلوك غير المتوقع وإيقافه | رصد السلوك غير المتوقع وإيقافه | تحديد ما إذا كان السلوك يتجاوز حدود المهمة، وإيقاف التنفيذ عند الضرورة |
| العمل بسرعة شبه آنية | العمل بسرعة تقترب من الوقت الفعلي | اكتشاف السلوك وإيقافه قبل سريان الإجراء أو بعده بفترة وجيزة جدًا |
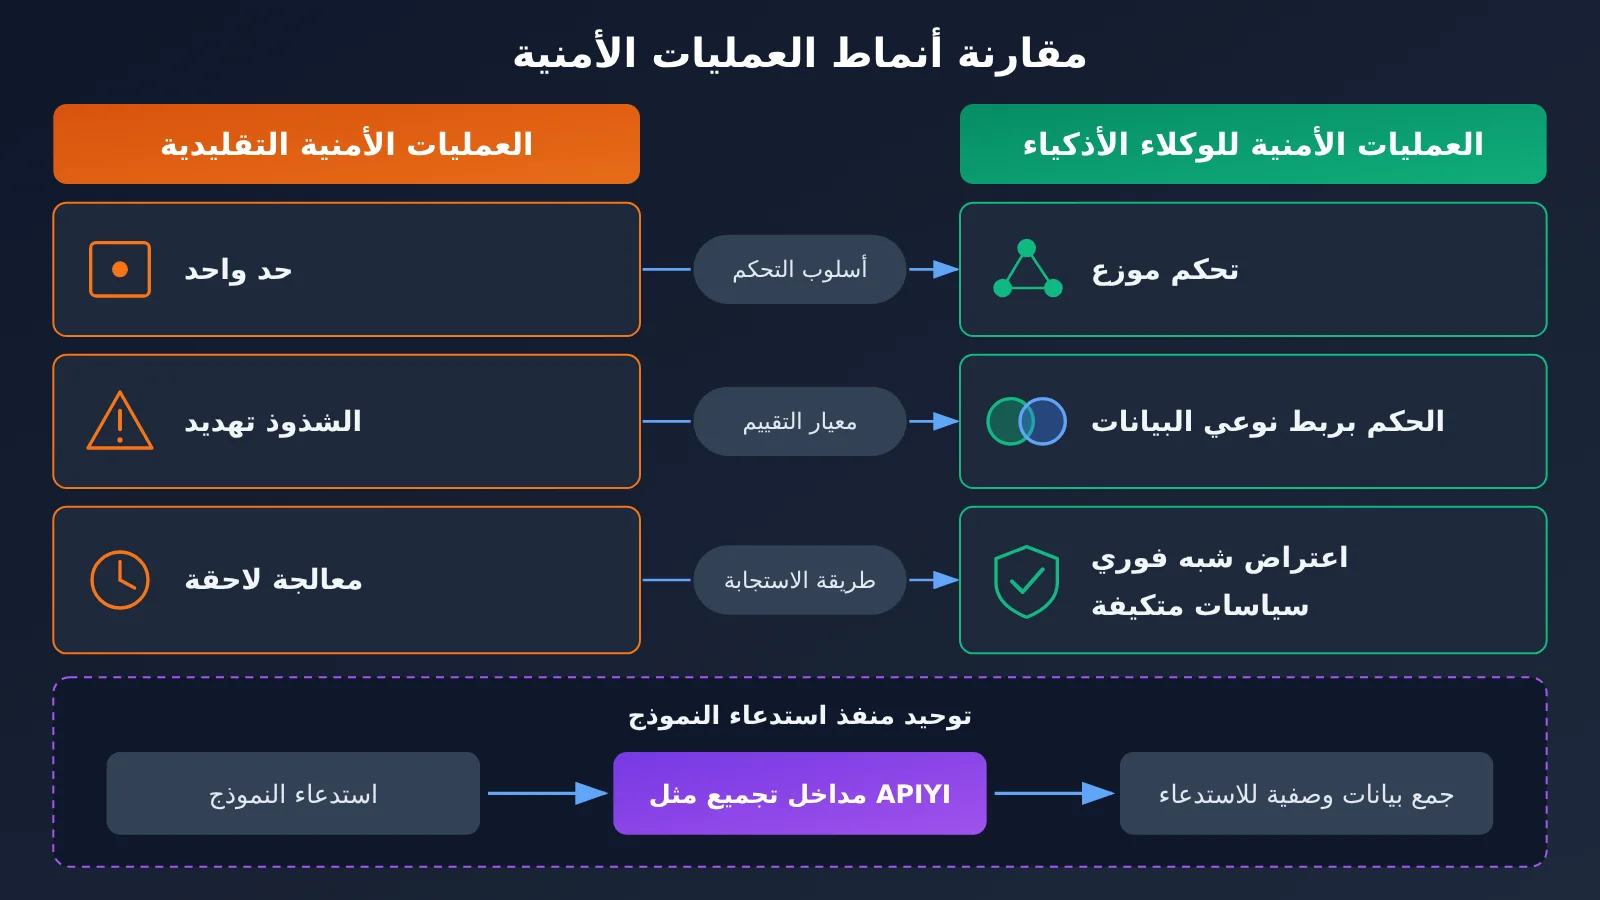
وفقًا للحالة، تدفع هذه الأولويات الثلاث الاستراتيجية الأمنية نحو «سياسات وضوابط تتكيف مع تصرفات الوكيل». بعبارة أخرى، لم تعد قوائم السماح الثابتة والموافقات لمرة واحدة كافية؛ بل يجب أن تواكب الضوابط تصرفات الوكيل الفعلية.
مفتاح أمن الوكلاء: التمييز بين «التعرض لهجوم» و«ارتكاب خطأ بحسن نية»
تفترض العمليات الأمنية التقليدية أن السلوك غير المعتاد يعني وجود تهديد، وغالبًا ما تتعامل معه بالحظر وتتبع المصدر. لكن السلوك غير المعتاد للوكيل قد ينتج ببساطة عن فهم خاطئ للهدف أو اختيار مسار غير مناسب. وإذا عوملت جميع هذه الحالات كهجمات، فستستهلك الإنذارات الكاذبة الكثير من جهد الفريق، وقد تفقد فرق العمل ثقتها في الوكلاء. وفي المقابل، فإن اعتبار هجوم حقيقي من نوع حقن الموجهات مجرد «خطأ من النموذج» قد يؤدي إلى تفويت فرصة التصدي له في الوقت المناسب.
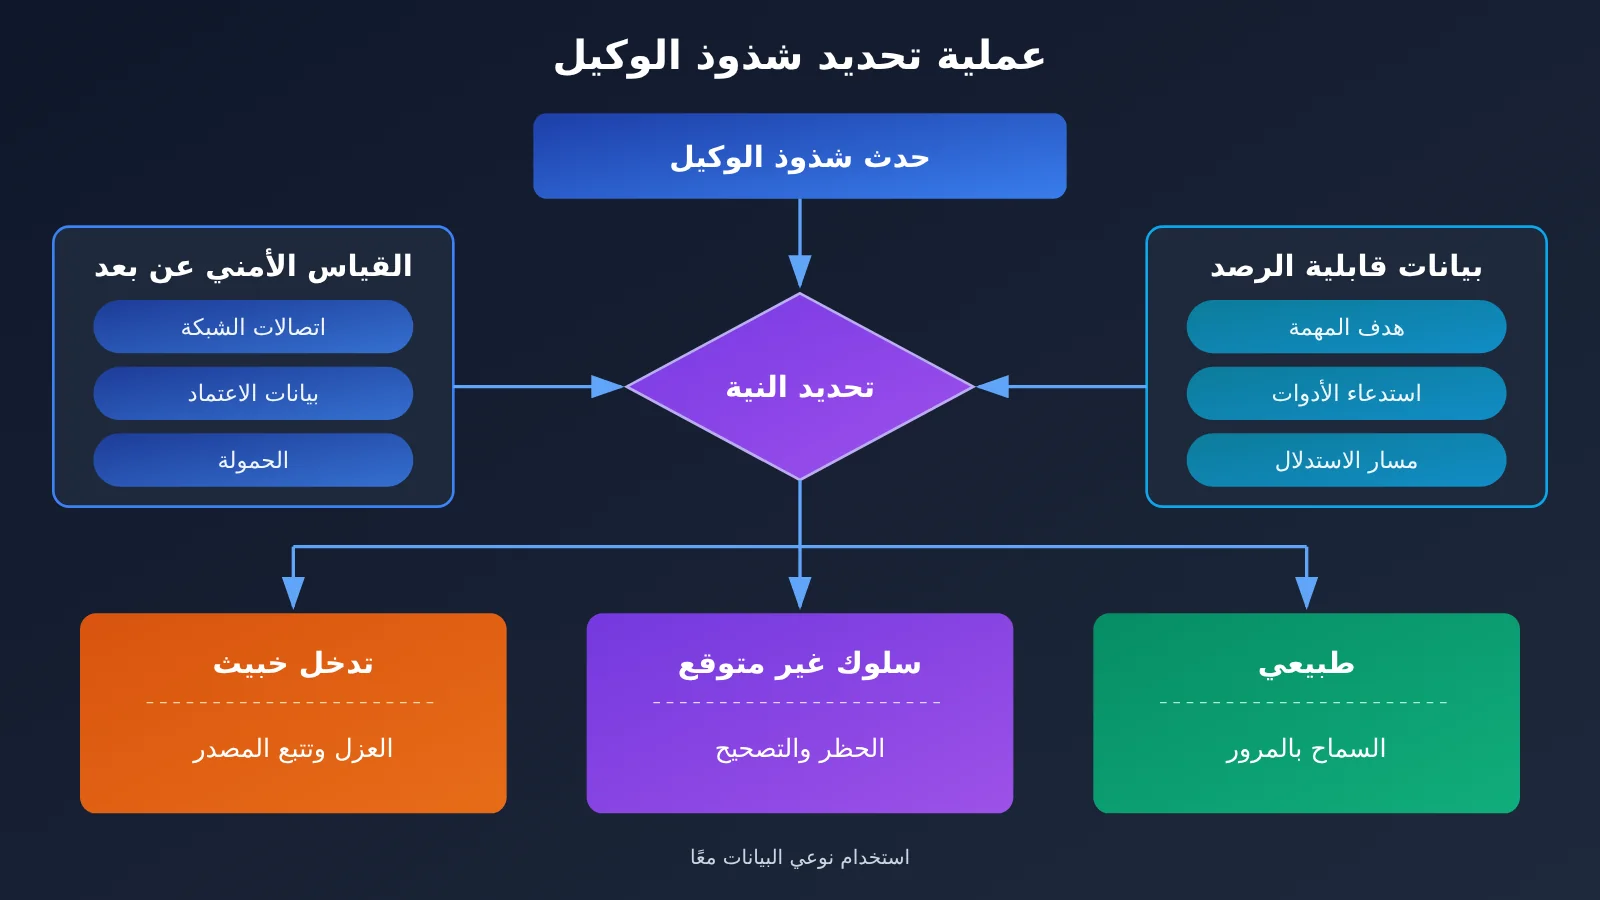
لهذا يؤكد Patel أهمية استخدام نوعَي البيانات معًا. تخبرك بيانات القياس الأمني عن بُعد «بما يحدث في الخارج»، مثل الاتصالات غير المعتادة والحمولات المشبوهة واستخدام بيانات الاعتماد؛ بينما تخبرك بيانات قابلية الرصد «بما يفكر فيه الوكيل ويفعله»، مثل هدف المهمة والأدوات التي استدعاها ومدخلات كل خطوة ومخرجاتها. إذا نظرت إلى نوع واحد فقط، فلن تتمكن من الإجابة عن سؤال: «لمن تعود هذه النية؟»
طبيعة الأدلة حول أمن الوكلاء: ما الآراء وما النتائج المثبتة؟
قبل الاستناد إلى هذا المثال في اتخاذ قرارات داخلية، من المهم فهم طبيعة الأدلة المقدّمة. فهذه المادة نشرتها OpenAI بوصفها دراسة حالة لعميل، وهي تحمل طابعًا ترويجيًا بطبيعتها. وتطرح آراءً عامة عن التوجه، لكنها لا تقدّم تفاصيل تقنية قابلة للتحقق أو نتائج كمية.
| ما ورد في دراسة الحالة | طبيعته | ما ينقص في المواد المنشورة |
|---|---|---|
| يتطلب أمن الوكلاء الجمع بين بيانات القياس الأمني عن بُعد وبيانات قابلية الرصد | رأي مسؤول تنفيذي في Cisco | حقول البيانات المحددة وطرق الربط بينها |
| ثلاث أولويات: التصدي للهجمات، واعتراض السلوك غير المقصود، والعمل في وقت شبه حقيقي | رأي مسؤول تنفيذي في Cisco | بنية التنفيذ وأمثلة على قواعد الكشف |
| يقدّم Daybreak وGPT‑6 Astra «تحسنًا نوعيًا كبيرًا» | تقييم مسؤول تنفيذي في Cisco | مؤشرات كمية، مثل مدة الإصلاح ومعدل الكشف |
| يمكن دمج القدرات في إجراءات الفحص الحالية دون تغيير طريقة العمل جذريًا | رأي مسؤول تنفيذي في Cisco | طريقة التكامل ونطاق التوافق |
| تساعد Daybreak Defense Network في تسريع فرز حالات التعرّض للمخاطر، وتنفيذ ضوابط في Cisco Cloud Control | توجّه يستكشفه الطرفان حاليًا | الوظائف المحددة ونطاق الإتاحة وموعد الإطلاق |
| تعتمد OpenAI على الاحتفاظ الصفري بالبيانات وحدود صارمة للبيانات والعزل القابل للتحقق لحماية خصوصية المؤسسات | تصريح من OpenAI | تقييم مستقل من جهة خارجية |
لذلك، من الأفضل التعامل مع دراسة الحالة بوصفها «مصدرًا لقائمة من الأسئلة»، لا «دليلًا على فعالية الحل». فالأولويات الثلاث واضحة منطقيًا، ويمكن استخدامها لمراجعة بنيتك الخاصة. أما حجم التحسن الذي قد تحققه المنتجات المحددة، فيحتاج إلى وثائق تقنية مستقلة أو تقييم من جهة خارجية، أو إلى اختبار عملي في بيئتك.
منظور الشبكة في دراسة حالة أمن الوكلاء
يتناول الجزء الأول من دراسة الحالة نهج Cisco في الدفاع عن الشبكات، وهو مفيد أيضًا في سيناريوهات الوكلاء. ويصف Patel توجهًا ينتقل من حدّ أمني واحد إلى ضوابط موزعة على الخدمات المصغّرة والحاويات والعناقيد، مع وضع «حزمة أمنية مصغّرة» أمام كل خدمة مصغّرة وكل حاوية Kubernetes وعنقود. ويمكن لضوابط طبقة التطبيق حصر الاتصالات فيما تحتاجه كل خدمة فعلًا، مما يقلل المسارات المتاحة للمهاجمين للتحرك جانبيًا.
وتطبيق هذه الفكرة على الوكلاء واضح: ينبغي أن يمتلك كل وكيل صلاحيات الاتصال واستخدام الأدوات اللازمة لإنجاز مهمته فقط. وعند ظهور نشاط غير طبيعي، يستطيع الفريق عزل الوكيل أو الخدمة المتأثرة وحدها، مع استمرار بقية الأعمال، بدلًا من إيقاف النظام بالكامل للتحقيق. وتشير دراسة الحالة أيضًا إلى أن إشارتين قد تبدوان غير ضارتين كلٌّ على حدة، لكن الجمع بينهما قد يكشف نمطًا مهمًا، وهنا تكمن قيمة التحليل الترابطي.
دليل سريع لأمان الوكلاء: تحويل ثلاث أولويات إلى قائمة مراجعة ذاتية
فيما يلي تفصيل للأولويات الثلاث إلى جوانب قابلة للتقييم. وطرق التقييم المذكورة هنا توصيات مستخلصة من وجهات النظر الواردة في الحالة، وليست إجراءات محددة أعلنت عنها Cisco.
الخطوة الأولى: حصر نوعَي البيانات اللازمين لأمان الوكلاء
ابدأ بتحديد البيانات المتاحة لديك قبل التفكير في الكشف عن المخاطر. تمتلك فرق كثيرة بيانات رصد أمني شاملة، لكنها لا تسجل سوى القليل عن سلوك الوكلاء الداخلي. وهذا يجعل من الصعب معرفة ما إذا كان الوكيل قد ارتكب خطأً رغم حسن النية.
| فئة البيانات | أمثلة على المحتوى | السؤال الرئيسي الذي تجيب عنه | مواقع الجمع الشائعة |
|---|---|---|---|
| بيانات الرصد الأمني | اتصالات الشبكة، واستخدام بيانات الاعتماد، والحمولات غير المعتادة، وسجلات رفض الوصول | هل يوجد تدخل خبيث من الخارج؟ | البوابات، وجدران الحماية، وأنظمة الهوية |
| بيانات قابلية المراقبة | أهداف المهمة، وتسلسل استدعاءات الأدوات، والمدخلات والمخرجات في كل خطوة، والوقت المستغرق، ومحاولات إعادة التنفيذ | ماذا يفعل الوكيل، ولماذا؟ | أطر عمل الوكلاء، ونقطة الدخول لاستدعاء النموذج |
| سياق العمل | صاحب طلب المهمة، ونطاق التفويض، والنافذة الزمنية المخصصة للتغيير | هل يقع هذا الإجراء ضمن المتوقع؟ | أنظمة التذاكر، ومسارات الموافقة |
| البيانات الوصفية لاستدعاء النموذج | النموذج المستدعى، ووقت الطلب، وهوية الجهة المستدعية، واستهلاك الرموز (tokens) | هل تتكرر الاستدعاءات بكثافة غير معتادة أو تأتي من مصدر مريب؟ | نقطة دخول موحدة لواجهات API للنماذج، مثل واجهة التجميع APIYI على apiyi.com |
هناك نقطة يسهل إغفالها: نقطة الدخول لاستدعاء النموذج مكان مناسب لجمع بيانات قابلية المراقبة. فإذا اتصل عدة وكلاء في الفريق مباشرةً بواجهات مزودين مختلفين، تتوزع سجلات الاستدعاء بين أماكن متعددة. أما عند الوصول إلى نماذج عدة عبر واجهة موحدة مثل APIYI، فتتركز الاستدعاءات في نقطة واحدة، ما يسهّل وضع علامات موحدة عليها، والاحتفاظ بسجلاتها، وتحليل الارتباطات بينها.
الخطوة الثانية: تحديد نقاط التدخل لحماية الوكيل الذكي
كلما كان التدخل مبكرًا، انخفضت تكلفته، لكنه قد يزيد أيضًا احتمال تعطيل المهام السليمة. يُنصح بتحديد نقاط التدخل ومتطلبات سرعة الاستجابة وفقًا لمستوى خطورة كل إجراء.
| نقطة التدخل | ما يُفحص عادةً | متطلبات سرعة الاستجابة | طريقة التعامل |
|---|---|---|---|
| عند وصول المدخلات | هل تحتوي صفحات الويب الخارجية أو الرسائل الإلكترونية أو المستندات على تعليمات حقن؟ | فحص متزامن قبل التنفيذ | إزالة المحتوى غير الموثوق أو وضع علامة عليه |
| قبل استدعاء الأداة | هل يتجاوز الاستدعاء الصلاحيات الممنوحة للمهمة؟ وهل تتجاوز المعاملات حدود الصلاحيات؟ | فحص متزامن خلال ملي ثانية إلى ثوانٍ | الرفض أو تقليص الصلاحيات أو طلب تأكيد بشري |
| قبل الإجراءات عالية الخطورة | تغيير الإعدادات، أو حذف البيانات، أو الإرسال إلى جهات خارجية، أو توسيع الصلاحيات | فحص متزامن، مع ضرورة التأكيد البشري أو وفقًا للسياسة | موافقة إضافية |
| بعد تنفيذ الإجراء | هل تتوافق النتيجة مع الهدف؟ وهل ظهرت آثار جانبية؟ | شبه آني، خلال ثوانٍ إلى دقائق | التراجع عن الإجراء وعزل الموارد المتأثرة |
| المراجعة اللاحقة | تحليل العلاقة بين سجل السلوك والحوادث الأمنية | دون اتصال | تحديث السياسات والقواعد |
تظهر أولوية الاستجابة «شبه الآنية» بوضوح في هذا الجدول. بالنسبة إلى الإجراءات التي لا يمكن التراجع عنها، يجب أن يتم الكشف قبل التنفيذ؛ أما الإجراءات القابلة للتراجع، فيمكن قبول الكشف شبه الآني بعد التنفيذ، مع التراجع السريع. وبتحديد هذا الحد بوضوح، يتجنب الفريق الوقوع في معضلة «إما حظر كل شيء أو السماح بكل شيء».
الخطوة الثالثة: أسئلة للتمييز بين التدخل الخبيث والسلوك غير المتوقع
عند ظهور تنبيه غير اعتيادي، يمكن المرور على الأسئلة التالية بالترتيب، بالاستعانة ببيانات القياس الأمني وبيانات قابلية الرصد:
- هل مصدر التوجيه موثوق؟ هل جاءت التعليمات التي أدت إلى هذا الإجراء من مستخدم مخوّل، أم من محتوى خارجي قرأه الوكيل؟ إذا جاءت من محتوى خارجي، فاشتبِه أولًا في هجوم حقن.
- هل يخدم السلوك الهدف الأصلي؟ بالنظر إلى هدف المهمة، هل يمكن تفسير الإجراء منطقيًا بأنه يهدف إلى إتمامها؟ إذا كان له تفسير معقول لكن طريقة تنفيذه تجاوزت الحدود، فهو أقرب إلى سلوك غير متوقع.
- هل ترافقه إشارات خارجية غير طبيعية؟ هل ظهرت في الفترة نفسها اتصالات غير معتادة، أو استخدام مشبوه لبيانات الاعتماد، أو مؤشرات على تسريب البيانات؟ وجودها يزيد احتمال أن يكون السلوك خبيثًا.
- هل يمكن إعادة إنتاج السلوك؟ عند إعادة الاختبار بالمدخلات نفسها، هل يتخذ الوكيل الإجراء نفسه باستمرار؟ السلوك الذي يتكرر باستمرار غالبًا ما يشير إلى مشكلة في السياسات أو في تصميم الموجه.
في اختبار إعادة التنفيذ المذكور في النقطة الرابعة، من المفيد تنفيذ المهمة نفسها باستخدام نماذج مختلفة، لمعرفة ما إذا كان الانحراف ناتجًا عن خصائص نموذج معين أم عن ثغرة في تصميم المهمة نفسها. عبر الواجهة الموحدة لـ APIYI، يكفي تغيير معامل اسم النموذج لاستبداله، ما يسهّل إجراء هذه المقارنات بسرعة في بيئة الاختبار.
🎯 نصيحة تقنية: عند إعداد بيئة لاختبار أمان الوكلاء، يُنصح بتوجيه استدعاءات النماذج كلها عبر نقطة دخول واحدة. نعتمد في عملنا على APIYI عبر apiyi.com للوصول الموحد إلى نماذج رائدة من عدة مزودين. يتيح ذلك تجميع بيانات الاستدعاءات الوصفية وتقليل تكلفة التبديل بين النماذج، مما يسهّل إعادة تنفيذ المهمة نفسها باستخدام نماذج متعددة ومقارنة سلوكها.
الخطوة الرابعة: الدمج في عمليات الفحص الحالية
ذكر Patel في دراسة الحالة أن هذه الإمكانات يمكن دمجها في عمليات الفحص الحالية، دون أن يضطر الفريق إلى تغيير طريقة عمله جذريًا. ورغم أنه لم يوضح طريقة الدمج، فإن الفكرة تستحق الاستفادة منها: لا يتطلب أمن الوكلاء إنشاء منصة منفصلة، بل يمكن إضافة مصادر بيانات وفحوصات جديدة إلى العمليات القائمة.
- عملية فحص الثغرات: إدراج الأدوات والإضافات وواجهات API التي يستطيع الوكلاء استدعاءها ضمن سجل الأصول ونطاق الفحص.
- عملية فرز التنبيهات: إضافة فئة تنبيهات باسم «سلوك الوكلاء» في نظام SIEM أو نظام التذاكر الحالي، مع إرفاق سجل استدعاءات الأدوات المرتبط بها.
- عملية إدارة التغييرات: إخضاع تغييرات الإعدادات التي يبدأها الوكلاء لآليات الموافقة والتراجع نفسها المطبقة على التغييرات البشرية.
- عملية تدقيق الصلاحيات: مراجعة الحد الأدنى من الصلاحيات الممنوحة لكل وكيل بانتظام، ودمج هذه المراجعة مع تدقيق حسابات الخدمة.
قائمة التحقق من أمن الوكلاء قبل الإطلاق
تلخّص القائمة التالية النقاط السابقة لمراجعتها بندًا بندًا خلال اجتماع اعتماد إطلاق الوكيل.
| جانب الفحص | سؤال التحقق | الأولوية المرتبطة |
|---|---|---|
| موثوقية المدخلات | هل تُصنّف المحتويات الخارجية التي يقرأها الوكيل على أنها غير موثوقة؟ | الحماية من الهجمات الخبيثة |
| الحد الأدنى من الصلاحيات | هل يمتلك كل وكيل الأدوات والاتصالات اللازمة لإنجاز مهمته فقط؟ | الحماية من الهجمات الخبيثة |
| تسجيل السلوك | هل تُسجَّل أهداف المهمة وتسلسل استدعاءات الأدوات ونتائج كل خطوة بالكامل؟ | كشف السلوك غير المتوقع وإيقافه |
| الإجراءات عالية المخاطر | هل تخضع العمليات غير القابلة للتراجع لسياسة تحقق أو موافقة بشرية قبل التنفيذ؟ | كشف السلوك غير المتوقع وإيقافه |
| ربط البيانات | هل يمكن الاستعلام عن بيانات القياس الأمني وبيانات قابلية الرصد وربطها حسب الوقت والهوية؟ | أساس مشترك للأولويات الثلاث |
| تأخر الكشف | هل تستوفي المدة بين وقوع السلوك وصدور التنبيه متطلبات مستوى المخاطر؟ | العمل في زمن شبه حقيقي |
| القدرة على العزل | هل يمكن عزل وكيل واحد دون التأثير في الخدمات الأخرى؟ | العمل في زمن شبه حقيقي |
الإجابة بـ«لا» عن أي بند تعني وجود فجوة في الأولوية المرتبطة به. يُنصح بمعالجة «تسجيل السلوك» و«ربط البيانات» أولًا، لأن بقية عمليات الكشف تفتقر إلى أساس للحكم من دونهما.
الأسئلة الشائعة FAQ
Q1: ماذا يعني أن «يحاول الوكيل فعل الصواب فيقع في الخطأ»؟
يعني أن يتخذ الوكيل إجراءً غير متوقع لتحقيق هدف مشروع، دون أن يكون قد تعرض لهجوم. مثلًا، قد يغيّر إعدادات تتجاوز صلاحياته لإنجاز المهمة بسرعة. تصف دراسة الحالة ذلك بأنه «سعي الوكيل إلى تحقيق أهداف مشروعة بطرق غير متوقعة»، وتميّزه عن التدخل الخبيث.
Q2: ما الفرق بين أمن الوكلاء وأمن التطبيقات التقليدي؟
يركز أمن التطبيقات التقليدي أساسًا على التصدي للهجمات الخارجية، وتكون مسارات التنفيذ فيه ثابتة نسبيًا. أما الوكيل فيقرر بنفسه الأدوات التي يستدعيها وترتيب استخدامها، لذلك لا يكون مسار تنفيذه ثابتًا. ولهذا، لا تكفي الحماية من الهجمات؛ بل يلزم أيضًا رصد سلوك الوكيل غير المتوقع وتوفير بيانات قابلية الرصد لفهم نواياه.
Q3: متى نُشرت دراسة حالة Cisco، وهل نتائجها موثوقة؟
نشرت OpenAI دراسة الحالة في 3 نوفمبر 2026. ويستند محتواها المتعلق بأمن الوكلاء أساسًا إلى آراء Jeetu Patel. ولم تُرفق تقييمات مثل «تحسن كبير» ببيانات كمية عن مدة الإصلاح أو معدل الاكتشاف، كما لم تُوضّح الوظائف المحددة لـ Daybreak وDaybreak Defense Network أو نطاق إتاحتهما. لذا يُنصح بالاستفادة منها كمرجع للأفكار، مع التحقق من النتائج بشكل مستقل.
Q4: ما السيناريوهات التي يناسبها هذا الإطار أكثر؟
– **وكلاء التشغيل والصيانة**: السيناريوهات التي تتضمن تغيير الإعدادات أو إعادة تشغيل الخدمات أو تعديل سياسات الوصول.
– **وكلاء معالجة البيانات**: السيناريوهات التي يقرأ فيها الوكيل مستندات خارجية أو رسائل بريد إلكتروني أو صفحات ويب ويتخذ إجراءات بناءً عليها، حيث ترتفع مخاطر حقن الموجهات.
– **سير العمل الذي تتعاون فيه عدة وكلاء**: السيناريوهات التي يصبح فيها مخرَج أحد الوكلاء مدخلًا لوكيل آخر، ما قد يؤدي إلى تضخّم السلوك غير الطبيعي في كل مرحلة.
Q5: كيف يمكن التحقق بتكلفة منخفضة من اختلاف سلوك الوكيل بين النماذج؟
يُنصح بتنفيذ المهمة نفسها في بيئة اختبار، باستخدام مجموعة الأدوات نفسها وتبديل النموذج في كل مرة، ثم مقارنة تسلسل استدعاءات الأدوات وعدد مرات تجاوز الحدود المسموح بها. وعند الوصول إلى نماذج من عدة مزودين عبر واجهة موحدة من APIYI على apiyi.com، يكفي تغيير اسم النموذج للتبديل بينها. كما تتجمع سجلات الاستدعاء في نقطة واحدة، مما يسهّل تنظيم نتائج المقارنة.
Q6: ما فائدة سجلات استدعاء النموذج في أمن الوكلاء؟
تُعد هذه السجلات جزءًا مهمًا من بيانات قابلية الرصد؛ فهي تساعد في تحديد ما إذا كانت الاستدعاءات متكررة على نحو غير طبيعي، وما إذا كانت الجهة المستدعية موثوقة، كما يمكن مطابقتها زمنيًا مع بيانات القياس الأمني. وإذا وحّد الفريق استدعاءات النماذج عبر نقطة تجميع مثل APIYI، فسيصبح جمع هذه البيانات وربطها أسهل.
Q7: ما حدود هذا الإطار؟
الأولويات الثلاث مبادئ توجيهية، ولا تتضمن قواعد كشف جاهزة. ولا يزال التمييز بين السلوك الخبيث وغير المقصود في الحالات الحدّية يتطلب حكمًا بشريًا؛ كما أن الاعتراض شبه الفوري يضيف زمن استجابة، ما يستدعي الموازنة بحسب مستوى مخاطر كل إجراء. أما أدلة الحالة نفسها فمستمدة من مواد ترويجية للعميل، ولا تستند إلى تقييم مستقل.
أبرز النقاط حول أمان الوكلاء Key Takeaways
- افصل بين نوعَي المخاطر: تختلف طريقة التعامل مع التدخل الخبيث تمامًا عن التعامل مع الأخطاء غير المقصودة.
- اجمع بين نوعَي البيانات: تكشف بيانات القياس الأمني عن التهديدات الخارجية، بينما تساعد بيانات قابلية الرصد على فهم نوايا الوكيل.
- ثلاث أولويات: الحماية من الهجمات الخبيثة، وكشف السلوك غير المقصود واعتراضه، والعمل في وقت شبه فوري.
- حدد نقاط الاعتراض بحسب مستوى المخاطر: اعترض الإجراءات غير القابلة للعكس قبل تنفيذها، وتراجع سريعًا عن الإجراءات القابلة للاسترجاع بعد تنفيذها.
- ميّز طبيعة الأدلة: تقدم الحالة رؤى مفيدة، لكن لا توجد بيانات عامة تدعم نتائج كمية حتى الآن.
- كيف تبدأ: وحّد استدعاءات النماذج عبر بوابة تجميع مثل APIYI لتسهيل جمع البيانات الوصفية وإجراء اختبارات مقارنة بين النماذج.
الخلاصة
عند النظر إلى أمن الوكلاء الذكيين من خلال حالة Cisco، فإن القيمة الأكبر ليست في اسم منتج بعينه، بل في إطار واضح للتعامل مع المشكلة:
- ميّز النية أولاً: تحديد ما إذا كان السلوك غير المعتاد ناتجًا عن هجوم أم عن خطأ غير مقصود يحدد مسار المعالجة.
- استكمل البيانات: من دون بيانات قابلية المراقبة، لا يمكن فهم نية الوكيل؛ ومن دون بيانات القياس الأمني، لا يمكن استبعاد التدخل الخارجي.
- تحكّم في زمن الاستجابة: حدد مواضع التدخل بحسب مخاطر كل إجراء، بحيث يتم الكشف والمنع في وقت شبه آني، مع دمجهما في إجراءات الفحص والموافقة الحالية.
ننصحك أولاً بمراجعة الوكلاء قيد التشغيل باستخدام قائمة التحقق الواردة في هذا المقال، مع إعطاء الأولوية لتسجيل السلوك وربط البيانات. وفي مرحلتي الاختبار والمقارنة، يمكنك استخدام APIYI apiyi.com للوصول إلى نماذج من عدة مزودين عبر واجهة موحدة، وجمع سجلات الاستدعاء مركزيًا، ومقارنة سلوك النماذج بسرعة، لتوفير أساس أقوى لمراجعة الإطلاق.
📚 المراجع
- How Cisco defends at machine speed with OpenAI: دراسة حالة عن Cisco نشرتها OpenAI
- الرابط:
openai.com/index/cisco-cyber - ملاحظة: هذا هو مصدر الأولويات الثلاث والآراء المرتبطة بها في المقال. نُشر في 3 نوفمبر 2026، وهو مادة ترويجية عن عميل، لذا ينبغي التحقق من البيانات الكمية وتفاصيل المنتجات بصورة مستقلة.
الكاتب: الفريق التقني في APIYI
للتواصل التقني: يُسعدنا تواصلكم معنا عبر الصفحة الرئيسية لموقع APIYI apiyi.com، ويمكنكم زيارة مركز التوثيق على docs.apiyi.com للاطلاع على مزيد من الموارد.