Nota del autor: a partir de la incorporación de tokens de corta duración con renovación automática en GitHub Desktop, analizamos qué determina la ventana de exposición de una clave API en una aplicación de IA y presentamos 6 acciones de gestión de claves que puedes aplicar antes del lanzamiento.
Cuando una aplicación basada en un Modelo de Lenguaje Grande está por salir a producción, muchos equipos se preocupan primero por el rendimiento del modelo y el costo de las llamadas. Sin embargo, lo que suele causar problemas es esa clave API de larga duración: puede terminar en un repositorio de código, incluida en un script del frontend o visible en una captura de pantalla de depuración. En este artículo exploramos el concepto de ventana de exposición de una clave API y explicamos cómo pasar de «evitar filtraciones» a «reducir el tiempo de uso tras una filtración».
Esto no es una introducción genérica a la seguridad. Partimos de una actualización reciente del sistema de credenciales de GitHub y llegamos a una lista de comprobación que los desarrolladores de aplicaciones de IA pueden aplicar directamente. También distinguimos entre los principios generales de seguridad y los aspectos que dependen de las capacidades reales de la plataforma que utilices.
Qué te llevarás: al terminar, podrás estimar cuánto dura la ventana de exposición de las claves API de tu aplicación y sabrás cómo reducirla desde cuatro frentes: almacenamiento, alcance de uso, monitoreo y reemplazo.
Qué es la ventana de exposición de una clave API: el caso de los tokens de corta duración de GitHub
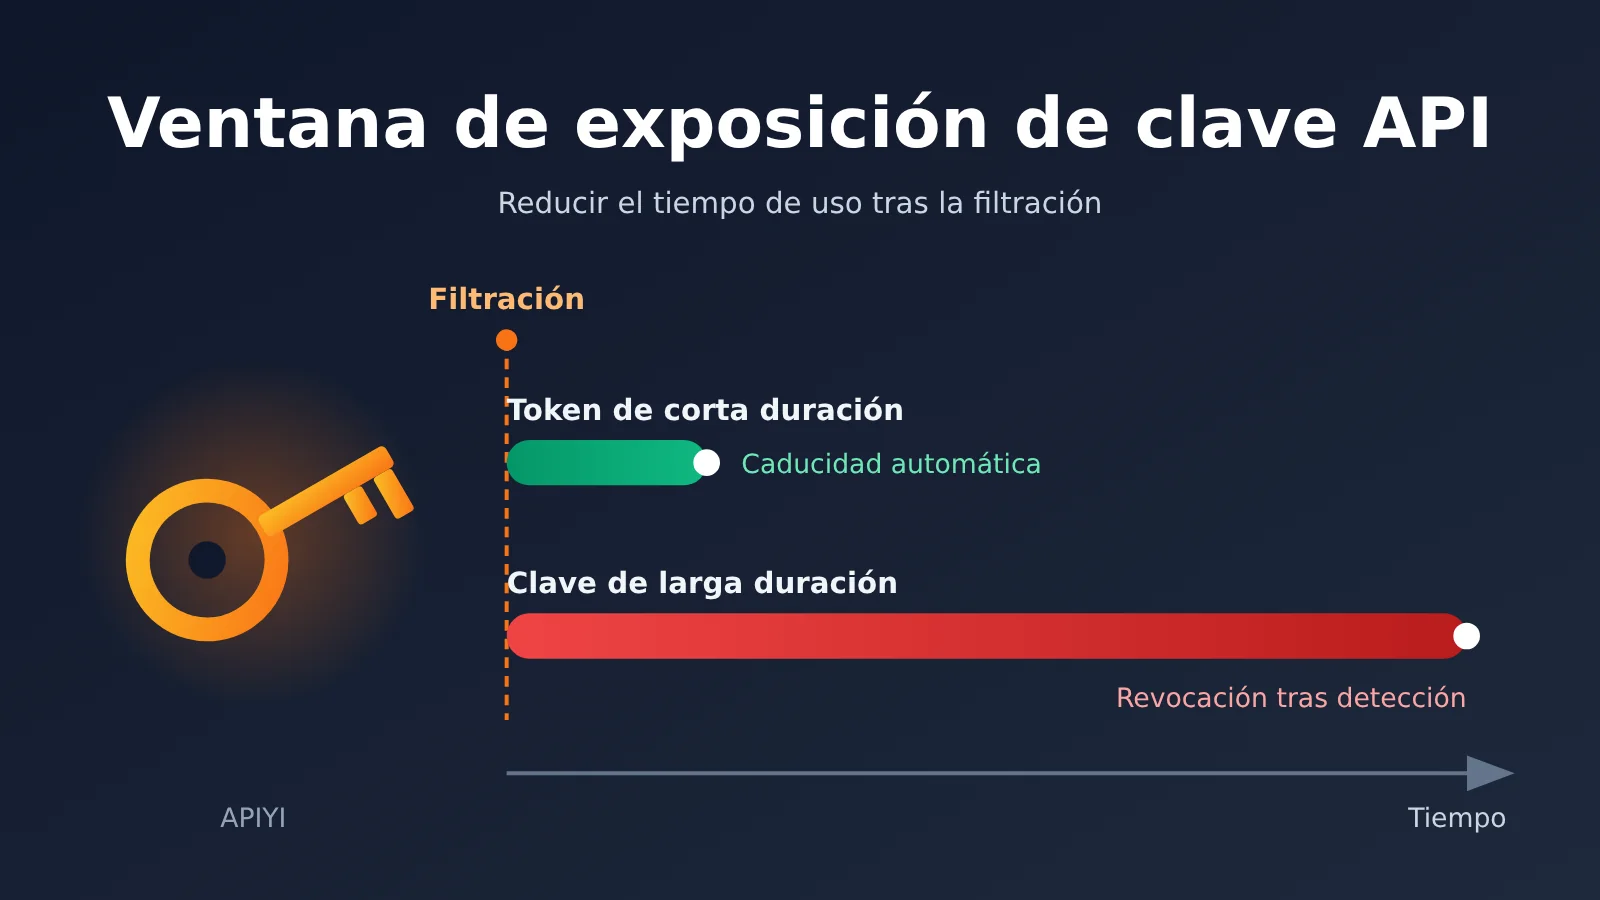
El 2 de noviembre de 2026, GitHub anunció en su registro de cambios que, al iniciar sesión en GitHub Desktop 3.6.10 o una versión posterior, las cuentas elegibles pueden usar tokens de autenticación de corta duración que se renuevan automáticamente. La razón es sencilla: un token de acceso de corta duración reduce el tiempo durante el cual se puede aprovechar una filtración. Además, Desktop renueva los tokens automáticamente tanto para las solicitudes a la API de GitHub como para las operaciones de Git, por lo que el usuario no tiene que renovarlos manualmente en su trabajo diario.
La actualización incluye otros detalles importantes. Se está implementando de forma gradual en github.com, incluido GitHub Enterprise Cloud, por lo que todavía no está disponible para todos y no incluye GitHub Enterprise Server. Las sesiones existentes permanecen abiertas después de la actualización y los tokens existentes no migran automáticamente. Los tokens de corta duración se emiten al iniciar sesión, una vez que la implementación llega a tu instalación. En otras palabras, los tokens antiguos de larga duración siguen existiendo y los beneficios de seguridad empiezan a hacerse efectivos después de volver a iniciar sesión.
Esto pone de relieve un principio de seguridad: es casi imposible evitar al cien por cien la filtración de credenciales, pero sí se puede diseñar durante cuánto tiempo podrán usarse después de una filtración. Llamamos ventana de exposición de una clave API al tiempo que transcurre desde que la clave queda expuesta hasta que deja de ser válida. Cuanto más larga sea esa ventana, más tiempo tendrá un atacante para aprovecharla y mayores podrán ser los daños.
Diferencias entre la ventana de exposición de una clave API y el caso de GitHub
Primero conviene aclarar los límites de esta comparación. Los tokens de GitHub Desktop son credenciales de inicio de sesión que el cliente almacena y renueva automáticamente. En cambio, la clave API de un Modelo de Lenguaje Grande en una aplicación de IA suele ser una credencial de servidor que el backend conserva durante largos periodos, y muchas plataformas no la hacen caducar automáticamente por defecto. Sus modelos de riesgo son distintos, así que no se puede aplicar sin más la misma «renovación automática».
| Aspecto | Token de corta duración de GitHub Desktop | Clave API de servidor de una aplicación de IA |
|---|---|---|
| Tipo de credencial | Token de acceso emitido después de que el usuario inicia sesión | Clave de acceso generada por la plataforma para una cuenta o proyecto |
| Quién la almacena | Cliente de escritorio | Backend de la aplicación, pipelines de CI y entornos de operaciones |
| Ciclo de vida | Corta duración, con renovación automática por parte del cliente | Normalmente válida a largo plazo; la compatibilidad con caducidad depende de la plataforma |
| Forma de renovación | Automática y transparente para el usuario | Por lo general, requiere reemplazarla manualmente y volver a desplegar la aplicación |
| Duración del impacto tras una filtración | Limitada por la vigencia del token | Se prolonga hasta que se detecta y revoca la clave |
La última fila de la tabla es el núcleo del problema. Si la plataforma no ofrece un mecanismo de caducidad para una clave API de servidor, la duración de la ventana de exposición depende casi por completo de cuánto tardes en detectar la filtración y de la rapidez con la que reemplaces la clave.
Puntos clave sobre la ventana de exposición de una clave API
Antes de empezar el inventario, conviene tener claros tres criterios. Te ayudarán a decidir dónde concentrar tus esfuerzos.
| Punto clave | Explicación | Valor |
|---|---|---|
| Ventana = tiempo hasta la detección + tiempo de respuesta | La ventana de exposición de una clave de larga duración no tiene un límite natural | Para reducirla, hay que actuar tanto en la monitorización como en la sustitución |
| Superficie de exposición = qué puede invocar + cuánto puede gastar | Cuantos más recursos pueda acceder una clave, mayor será la pérdida potencial de una filtración | Conviene separar las claves por aplicación y por entorno |
| Las credenciales de corta duración necesitan renovación automática | Cuanto menor sea su vigencia, mayor será la seguridad, pero renovarlas manualmente puede sobrecargar al equipo | Hay que diseñar la seguridad y la eficiencia al mismo tiempo |
| Los principios son generales, las funciones dependen de la plataforma | La caducidad, los límites de gasto y las restricciones por IP varían según la plataforma | Evita dar por sentadas protecciones que quizá no existen |
Las cuatro etapas de la ventana de exposición de una clave API
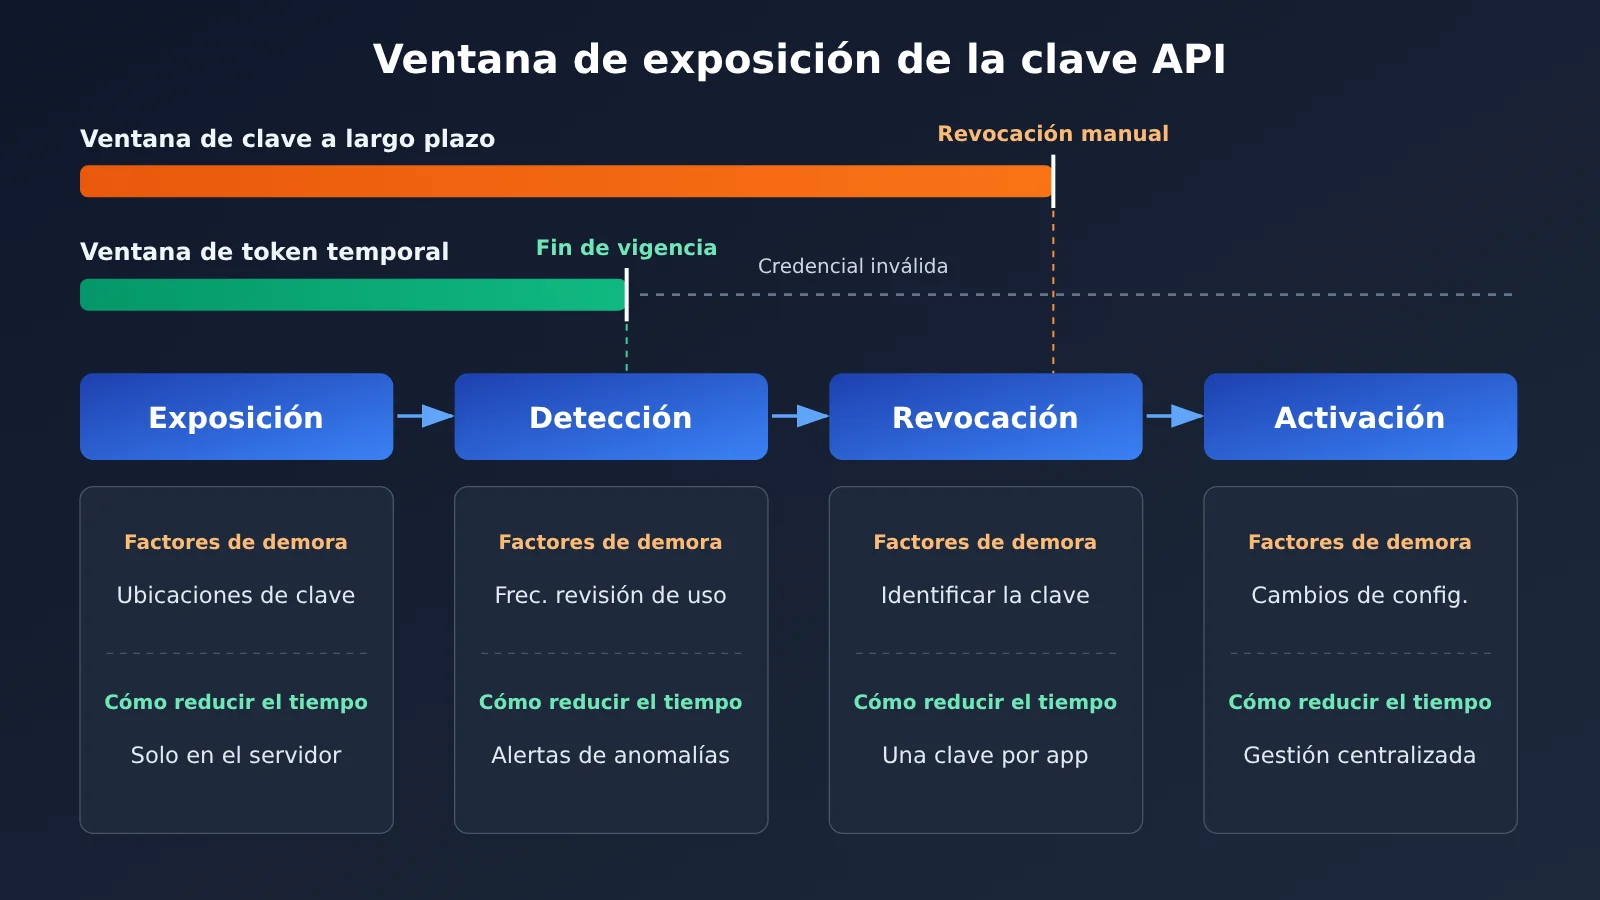
Una filtración puede dividirse en cuatro etapas: la clave queda expuesta, se detecta una anomalía, la clave se revoca o sustituye y la nueva clave entra en vigor en todos los servicios. Cada etapa tiene sus propios factores que influyen en el tiempo necesario, y cualquier retraso amplía la ventana completa.
| Etapa | El tiempo depende de | Cómo reducirlo (principios generales) |
|---|---|---|
| Exposición | En cuántos lugares aparece la clave | Guardarla solo en variables de entorno del servidor o en un servicio de gestión de secretos |
| Detección | Si alguien revisa el uso y la facturación | Revisar periódicamente las estadísticas de uso y configurar alertas de anomalías |
| Revocación | Si se sabe qué clave hay que eliminar | Usar una clave por aplicación, con nombres claros y fáciles de rastrear |
| Entrada en vigor | Cuántas configuraciones hay que modificar tras la sustitución | Centralizar la gestión de la configuración y mantener un procedimiento de sustitución que pueda ensayarse |
Los tokens de corta duración resuelven la etapa de «revocación»: aunque nadie detecte la filtración, la credencial caduca por sí sola. Si tu plataforma aún no permite configurar una fecha de caducidad, tendrás que concentrarte en las etapas de «detección» y «entrada en vigor» para que la respuesta manual sea lo más rápida posible.
Por qué una clave unificada exige prestar más atención a la superficie de exposición
Cada vez más equipos invocan Modelos de Lenguaje Grande a través de plataformas de agregación. Por ejemplo, con APIYI una sola clave API permite acceder a todos los modelos de la plataforma, lo que facilita mucho el desarrollo y el cambio entre modelos. Pero, desde el punto de vista de la seguridad, también significa que, si esa clave se filtra, un atacante puede invocar no solo el modelo que estás usando, sino todos los disponibles, incluidos los de mayor precio.
Por eso, cuando se usa una interfaz unificada, conviene planificar de antemano «qué puede hacer la clave», más allá de preguntarse si podría filtrarse. Lo razonable es no asignarle todas las funciones a una sola clave: usa claves distintas para producción, pruebas, herramientas internas y colaboración con terceros. Así, si surge un problema, solo afectará a una de esas áreas. APIYI permite gestionar las claves API (tokens) desde la consola, por lo que puedes planificar su distribución por uso antes de poner los servicios en producción, en vez de esperar a que ocurra un incidente.
Cómo reducir el tiempo de exposición de una clave API: 6 acciones antes del lanzamiento
Estas 6 acciones siguen el orden de «primero contener, después monitorear y, por último, ensayar». No dependen de funciones avanzadas de ninguna plataforma y la mayoría de los equipos puede completar una primera revisión en una tarde.
Acción 1: Confirma que la clave API solo esté en el servidor
La vía de filtración más común y también la más grave es escribir la clave directamente en scripts del navegador o en el paquete de instalación de una app móvil. Todo lo que se envía al dispositivo del usuario debe considerarse público: empaquetar y comprimir el código no lo protege.
- Comprueba si los archivos generados para el frontend contienen cadenas largas que parezcan claves
- Cuando el frontend invoque un Modelo de Lenguaje Grande, haz que la solicitud pase siempre por tu propio backend
- Haz que el backend lea la clave desde una variable de entorno (por ejemplo,
LLM_API_KEY) o un servicio de gestión de claves, sin escribirla en el código fuente
Acción 2: protege los repositorios de código y los registros
La segunda gran fuente de filtraciones son los repositorios y los registros. Las claves que se escriben directamente en el código durante una depuración, los archivos .env que se suben por error o los registros que muestran encabezados de solicitud completos pueden quedar expuestos más adelante.
- Excluye
.envy los archivos de configuración local en.gitignore. - Activa la función de detección de claves de tu plataforma de alojamiento de código (consulta su documentación para conocer las capacidades disponibles).
- Antes de escribir los registros, oculta los valores de campos como
Authorizationy conserva solo los últimos caracteres para facilitar la resolución de problemas.
Acción 3: separa las claves API por aplicación y entorno
Separar las claves reduce la exposición y deja claro cuál debes revocar. Una regla práctica para nombrarlas es «aplicación-entorno-uso», por ejemplo, chatbot-prod-backend o chatbot-staging-ci.
Al crear tokens en la consola de APIYI, puedes seguir esta regla y consultar las estadísticas de uso para ver las llamadas de cada uno. Así, si un token presenta un uso anormal, podrás identificar de inmediato qué aplicación y entorno están afectados.
Acción 4: Detectar anomalías en el uso y la facturación
Para las claves que no caducan automáticamente, el tiempo hasta detectar una filtración suele ser la parte más larga del período de exposición. Muchas filtraciones no las descubren las herramientas de seguridad, sino que salen a la luz al revisar la factura a fin de mes.
- Revisa las tendencias de uso y costos a diario o semanalmente, en vez de esperar a la factura de fin de mes.
- Presta atención a los picos de uso fuera del horario laboral y a las llamadas a modelos desconocidos.
- Si la plataforma permite establecer límites de gasto o alertas, actívalos cuanto antes. Si no, implementa en tu backend un contador de llamadas y un mecanismo de corte.
La consola de APIYI ofrece estadísticas de uso y acceso a las facturas. Conviene incluir su revisión en las comprobaciones habituales después del lanzamiento, para detectar anomalías en cuestión de horas y no de semanas.
Acción 5: Crear «tokens de corta duración» en la capa de aplicación
Aunque la clave API del proveedor tenga una validez prolongada, puedes aplicar la idea de GitHub en tu propio sistema. La clave de larga duración se mantiene únicamente en el backend, que emite sus propios tokens de sesión de corta duración para el frontend o los servicios dependientes y los renueva automáticamente antes de que caduquen.
Así, incluso si se compromete el dispositivo de un usuario o uno de los servicios dependientes, lo que se filtre será un token de sesión que caducará pronto, y no una clave del proveedor capaz de invocar todos los modelos. Esa es la esencia de la frase de GitHub Desktop: reducir el tiempo durante el que pueden usarse las credenciales filtradas y, al mismo tiempo, sacar la renovación del flujo de trabajo diario.
Acción 6: Practica una rotación completa de claves
Muchos equipos no descubren hasta que se produce una filtración que cambiar una clave implica modificar cinco o seis lugares y coordinar varios despliegues. Antes de poner el servicio en producción, conviene hacer un simulacro completo: crear un nuevo token, actualizar todas las configuraciones, comprobar que el servicio funciona, eliminar el token anterior y registrar cuánto tiempo llevó todo el proceso.
Ese tiempo es la duración real de la fase de «puesta en vigor». Si la plataforma permite tener varias claves válidas a la vez, puedes implementar primero la nueva y revocar después la anterior para evitar interrupciones. Si no lo permite, tendrás que reservar una breve ventana de mantenimiento.
| Elemento | Señal de riesgo | Práctica recomendada |
|---|---|---|
| Ubicación de las claves | La clave aparece en el código del frontend o en el paquete de instalación | Canalizar las solicitudes a través del backend, sin exponer la clave al frontend |
| Repositorio y registros | Hay claves en el historial de commits o se registran cabeceras completas de solicitudes | Cambiar la clave de inmediato y añadir reglas de exclusión y enmascaramiento |
| Alcance de las claves | Todos los entornos comparten una sola clave | Crear claves por aplicación, entorno y propósito, y adoptar una convención de nombres |
| Mecanismo de detección | Solo se revisa la factura a fin de mes | Revisar las estadísticas de uso periódicamente y configurar alertas |
| Credenciales del frontend | Se entrega directamente la clave del proveedor | Crear tokens de sesión de corta duración y renovarlos automáticamente |
| Proceso de rotación | Nunca se ha practicado y no se sabe qué hay que modificar | Hacer un simulacro y registrar los pasos y el tiempo empleado |
🚀 Para empezar: Si accedes a varios modelos a través de APIYI apiyi.com, aprovecha antes de pasar a producción para reorganizar los tokens por aplicación y entorno. Añade también la página de estadísticas de uso a la lista de revisiones periódicas del equipo. Es la medida de menor costo y con resultados más rápidos.
Ventana de exposición de una clave API: principios generales y límites de las funciones de la plataforma
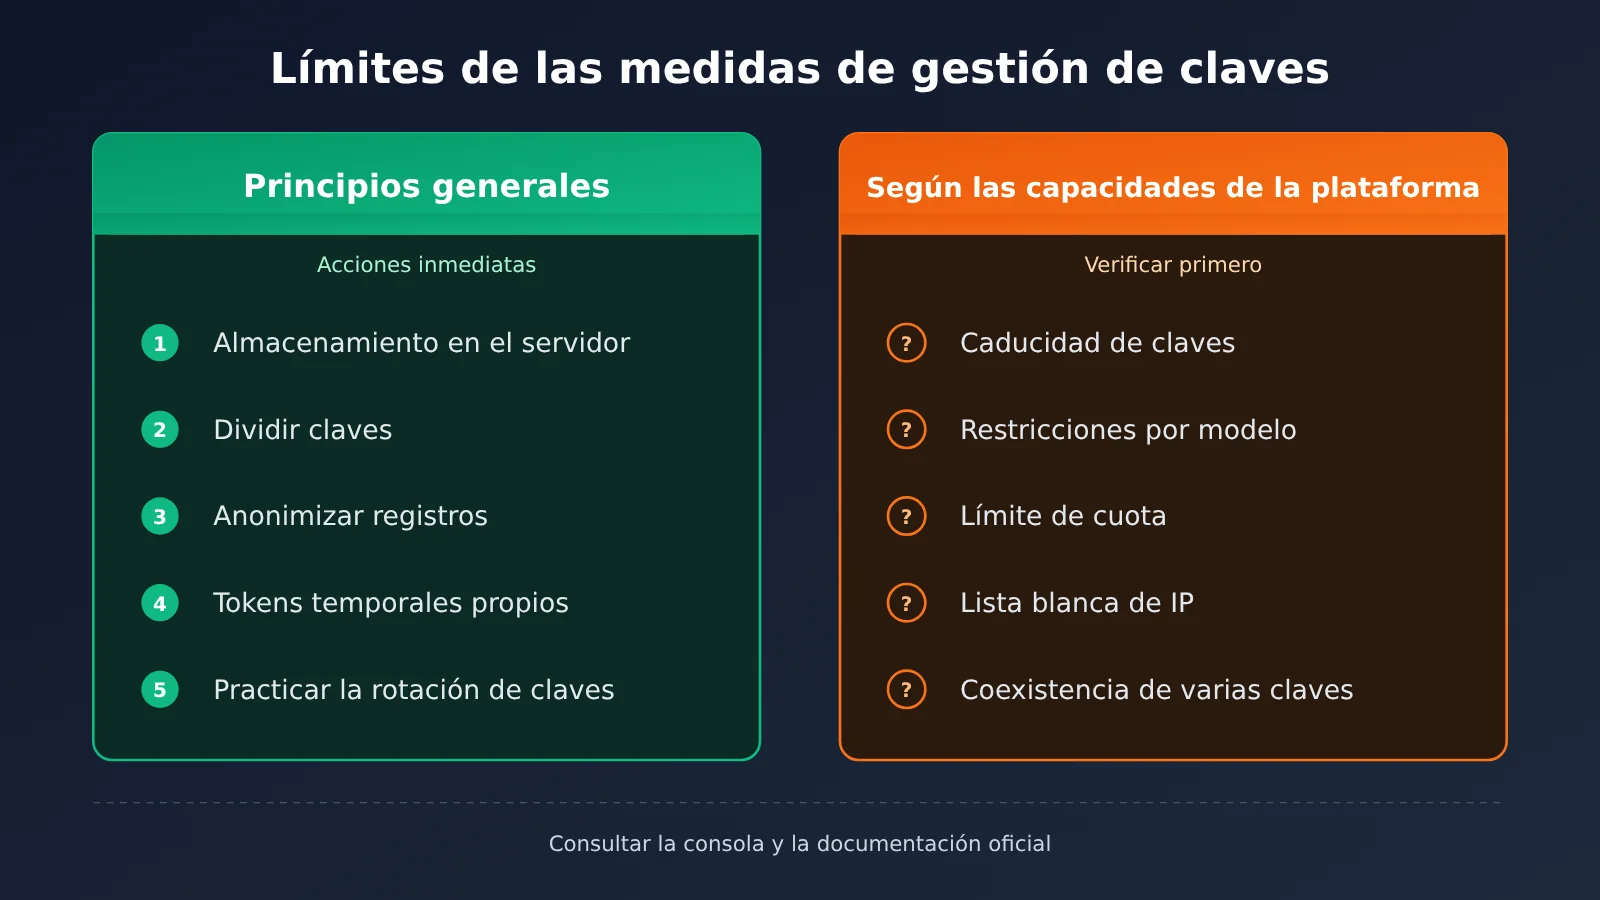
Al diseñar un plan de seguridad, es fácil dar por hecho que una función que «debería existir» ya está disponible. Esta tabla te ayuda a distinguir qué medidas puedes aplicar de inmediato y cuáles requieren comprobar primero las funciones de la plataforma.
| Medida | Tipo | Descripción |
|---|---|---|
| Almacenar las claves solo en el servidor | Principio general | Debe aplicarse en cualquier escenario, independientemente de la plataforma |
| Separar las claves por aplicación y entorno | Principio general | Siempre que la plataforma permita crear varias claves |
| Anonizar registros y analizar repositorios | Principio general | Depende de tus propios procesos de ingeniería |
| Usar tokens de corta duración en la capa de aplicación | Principio general | Se implementa en tu backend y no depende del proveedor |
| Definir el vencimiento de las claves | Según las funciones de la plataforma | Consulta la consola o al equipo de soporte |
| Restringir por modelo o cuota | Según las funciones de la plataforma | Si no está disponible, puedes aplicar las restricciones en tu backend |
| Usar una lista blanca de IP | Según las funciones de la plataforma | Si no está disponible, puedes controlar el acceso indirectamente mediante una pasarela de salida fija |
Si tu plataforma aún no admite las funciones de la segunda categoría, no te preocupes. Las medidas de la primera ya pueden bloquear la mayoría de las vías de filtración y reducir considerablemente el tiempo de detección y respuesta. Para confirmar funciones concretas antes de pasar a producción, consulta directamente la consola de APIYI o contacta con el equipo de soporte de la plataforma.
Preguntas frecuentes (FAQ)
Q1: ¿Qué es la ventana de exposición de una clave API?
Es el periodo que transcurre desde que se expone la clave hasta que deja de ser válida por completo. En el caso de las claves de larga duración, esta ventana equivale al tiempo que se tarda en detectar la exposición más el tiempo necesario para completar el reemplazo, y no tiene un límite máximo por defecto. La ventaja de los tokens de corta duración es que establecen un límite máximo fijo para esa ventana.
Q2: ¿Qué diferencia hay entre los tokens de corta duración de GitHub Desktop y las claves API de los Modelos de Lenguaje Grande?
Los tokens de corta duración de GitHub Desktop son credenciales de acceso que se emiten después de que el usuario inicia sesión y que el cliente renueva automáticamente. Las claves API de los Modelos de Lenguaje Grande suelen permanecer en el servidor durante periodos prolongados, y su caducidad depende de lo que permita cada plataforma. Ambos casos comparten el principio de «reducir la vida útil de las credenciales», pero su implementación no se puede trasladar directamente de uno a otro.
Q3: ¿Cuándo se pueden usar los tokens de corta duración de GitHub Desktop?
Según las notas de actualización publicadas por GitHub el 2 de noviembre de 2026, se necesita GitHub Desktop 3.6.10 o una versión posterior, y solo están disponibles para las cuentas que cumplan los requisitos. La función se implementa de forma gradual en github.com y GitHub Enterprise Cloud, pero no incluye GitHub Enterprise Server. Los tokens existentes no se migran automáticamente.
Q4: Si una clave permite invocar todos los modelos, ¿qué precauciones de seguridad hay que tomar?
Una clave unificada es práctica, pero también amplía la superficie de exposición: si se filtra, un atacante puede invocar cualquier modelo disponible. Se recomienda usar claves distintas para cada aplicación y entorno, y revisar el consumo periódicamente. En plataformas de interfaz unificada como APIYI, puedes gestionar varios tokens desde la consola y usar las estadísticas de consumo para identificar el origen de las anomalías.
Q5: Si sospecho que una clave API se ha filtrado, ¿qué debo hacer primero?
Primero, crea una clave nueva y actualízala en el servicio. Una vez que confirmes que todo funciona con normalidad, revoca inmediatamente la clave anterior. Después, investiga el origen de la filtración, por ejemplo, en el historial de commits, los registros o los archivos generados para el frontend. Si invocas modelos a través de APIYI, puedes crear y eliminar tokens desde la consola, y consultar las estadísticas de consumo y la facturación para evaluar las invocaciones realizadas durante el periodo de exposición.
Q6: Si la plataforma no permite que las claves caduquen, ¿se puede reducir la ventana de exposición?
Sí. Por un lado, puedes emitir tokens de sesión de corta duración en tu propio backend para que la clave del proveedor nunca salga del servidor. Por otro, puedes acelerar la detección y la respuesta mediante revisiones periódicas del consumo y ensayos previos del proceso de reemplazo. Estas medidas no dependen de las funciones de la plataforma y se pueden aplicar de inmediato.
Q7: ¿Los tokens de corta duración complican el desarrollo y las operaciones?
Si hay que renovarlos manualmente, sí. El enfoque de GitHub Desktop es un buen ejemplo: los tokens se renuevan automáticamente en segundo plano, sin que el usuario tenga que intervenir. Al implementar tokens de corta duración en tu propio sistema, también conviene automatizar la renovación; de lo contrario, es probable que el equipo vuelva a usar credenciales de larga duración por comodidad.
Puntos clave sobre la ventana de exposición de una clave API
- La ventana de exposición se puede reducir: es difícil evitar todas las filtraciones de claves, pero sí se puede limitar el tiempo durante el que pueden usarse.
- La ventana tiene cuatro etapas: exposición, detección, revocación y entrada en vigor de la revocación. Si cualquiera se prolonga, las pérdidas aumentan.
- Una clave unificada exige vigilar más la superficie de exposición: si una sola clave permite invocar todos los modelos, separarlas y supervisarlas es aún más importante.
- Los tokens de corta duración necesitan renovación automática: si solo se acorta su validez sin automatizar la renovación, al equipo le costará mantener la práctica.
- Hay que distinguir los principios de las funciones disponibles: las opciones de caducidad, límites de uso y restricciones por IP dependen de cada plataforma.
- Empieza por un inventario: planifica los tokens por aplicación y entorno en la consola de APIYI, e incluye las estadísticas de uso en las revisiones habituales.
Resumen
Los puntos clave sobre la ventana de exposición de una clave API son:
- Cambia el enfoque: pasa de «solo evitar filtraciones» a «reducir el tiempo de uso tras una filtración». Esa es la lógica detrás de los tokens de corta duración con renovación automática que introdujo GitHub Desktop.
- Actúa en dos frentes: cuando las claves de larga duración del servidor no caducan por sí solas, reduce la ventana detectando las filtraciones antes y simplificando el cambio de claves.
- Controla la superficie de exposición: con una interfaz unificada, separa las claves por aplicación y entorno para limitar el impacto de cada filtración.
Dedicar una tarde antes del lanzamiento a completar las 6 comprobaciones de este artículo es mucho más sencillo que investigar la factura después de un incidente. Si usas APIYI apiyi.com para invocar varios Modelos de Lenguaje Grande, abre la consola y revisa la asignación de tokens y las estadísticas de uso. La gestión de claves debería ser un punto obligatorio en tu lista de comprobación antes del lanzamiento.
📚 Referencias
- GitHub Changelog – GitHub Desktop adds short-lived authentication tokens: anuncio oficial sobre la incorporación de tokens de corta duración con renovación automática en GitHub Desktop.
- Enlace:
github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ - Descripción: incluye información oficial sobre las versiones compatibles, el alcance del despliegue y las reglas de migración de los tokens existentes. Es la fuente de los datos de la introducción de este artículo.
Autor: Equipo técnico de APIYI
Consultas técnicas: para confirmar detalles sobre funciones como la gestión de tokens y las estadísticas de uso, visita el sitio oficial de APIYI en apiyi.com y contáctanos.