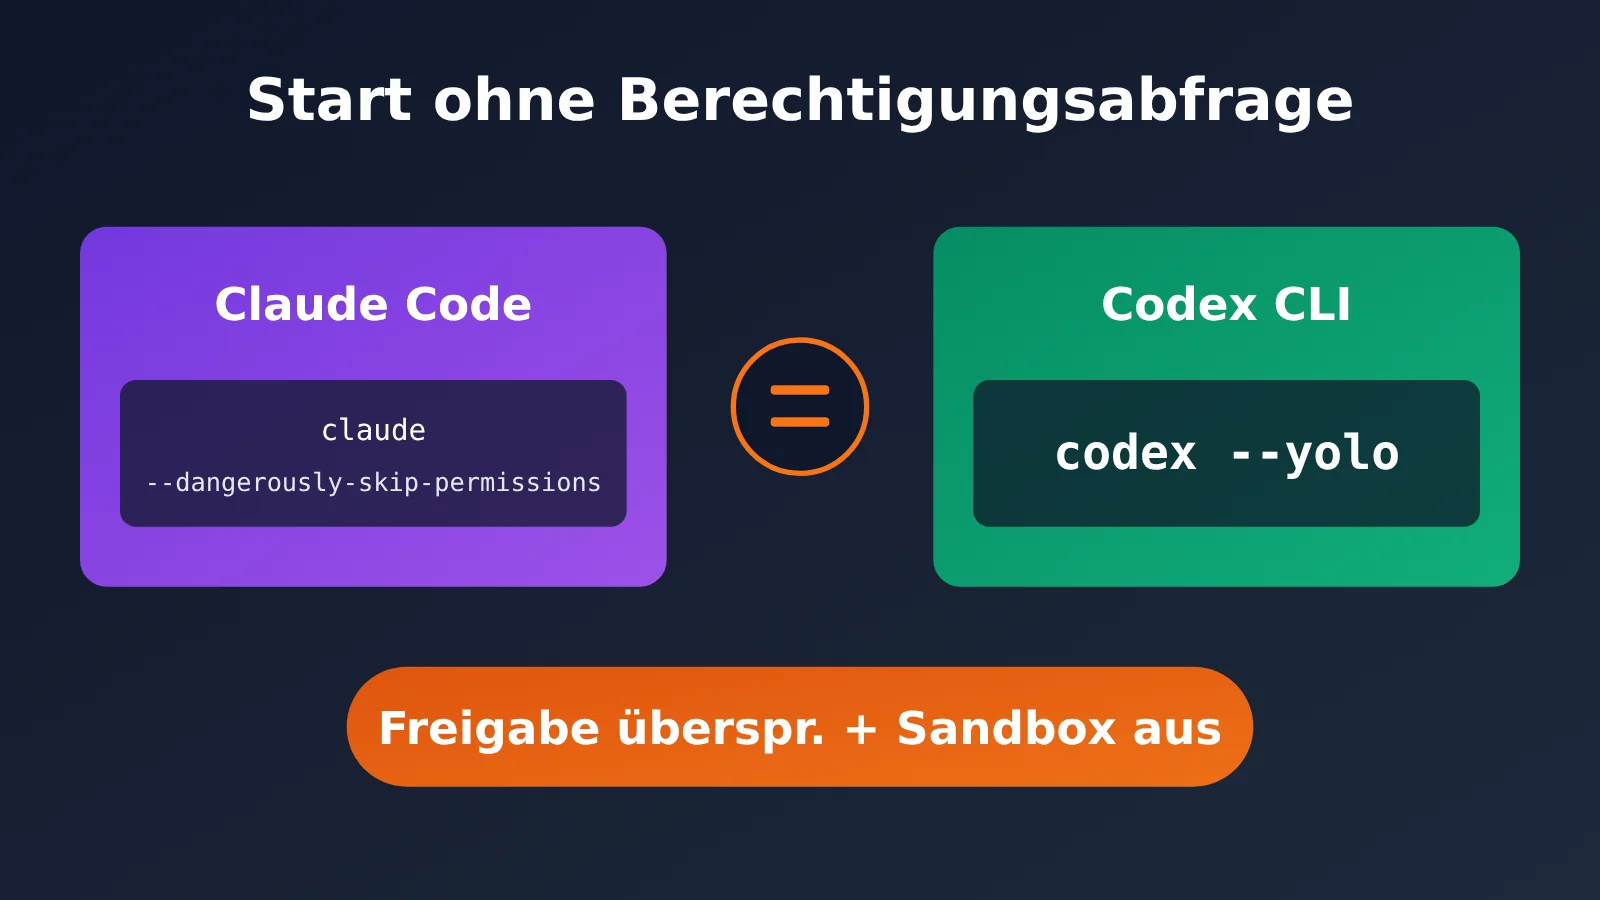
Nach der Arbeit mit Claude Code und claude --dangerously-skip-permissions stellt sich beim Wechsel zur Codex-Befehlszeile von OpenAI oft zuerst die Frage: Wie heißt dort die Option, mit der die KI ohne Rückfragen loslegen kann? Die Antwort lautet: codex –yolo. Die vollständige Schreibweise ist codex --dangerously-bypass-approvals-and-sandbox.
Dieser Artikel beschränkt sich nicht auf eine einzelne Antwort zum schnellen Nachschlagen. Wir erklären die Berechtigungsgrenzen, Einsatzbereiche und Sicherheitsmaßnahmen der drei Startvarianten. Außerdem zeigen wir, wie sich Modelle über den APIYI-Dienst unter apiyi.com einbinden lassen.
Der Mehrwert auf einen Blick: Nach der Lektüre kannst du je nach Entwicklungsumgebung die passenden Startparameter wählen. So musst du seltener auf „Bestätigen“ klicken, ohne der KI dort freie Hand zu lassen, wo es nicht sinnvoll ist.
Die wichtigsten Punkte zu Codex –yolo
Die folgende Vergleichstabelle stellt die Befehle für den vollständigen Berechtigungszugriff in beiden Tools gegenüber:
| Vergleichspunkt | Claude Code | Codex CLI |
|---|---|---|
| Vollständiger Parameter | claude --dangerously-skip-permissions |
codex --dangerously-bypass-approvals-and-sandbox |
| Kurzform | keine | codex --yolo |
| Wirkung | Überspringt Berechtigungsabfragen und führt Aktionen direkt aus | Überspringt Genehmigungsabfragen und hebt Sandbox-Beschränkungen auf |
| Risikostufe | Hoch; nur in vertrauenswürdigen Umgebungen empfohlen | Hoch; nur in vertrauenswürdigen Umgebungen empfohlen |
Vollständiger Codex-Befehlszeilenparameter und Kurzform im Detail
codex --dangerously-bypass-approvals-and-sandbox und codex --yolo haben genau dieselbe Wirkung. Letzteres ist lediglich die Kurzform des vollständigen Parameters. Ist die Option aktiviert, fragt Codex nicht mehr für jeden Schritt nach deiner Genehmigung und unterliegt auch keinen Sandbox-Beschränkungen mehr. Das Tool kann dann direkt Befehle ausführen, Dateien ändern und auf das Netzwerk zugreifen.
Achte dabei auf die beiden Schlüsselbegriffe im Parameternamen. „Approvals“ steht für Genehmigungen – also die Frage, ob Codex dich vor jeder Befehlsausführung um Erlaubnis bitten soll. „Sandbox“ bezeichnet die Grenzen für den Dateizugriff und die Netzwerkfunktionen von Codex. Der vollständige Parameter nennt beide Punkte und macht damit klar: Er hebt zwei Schutzebenen auf, nicht nur eine.
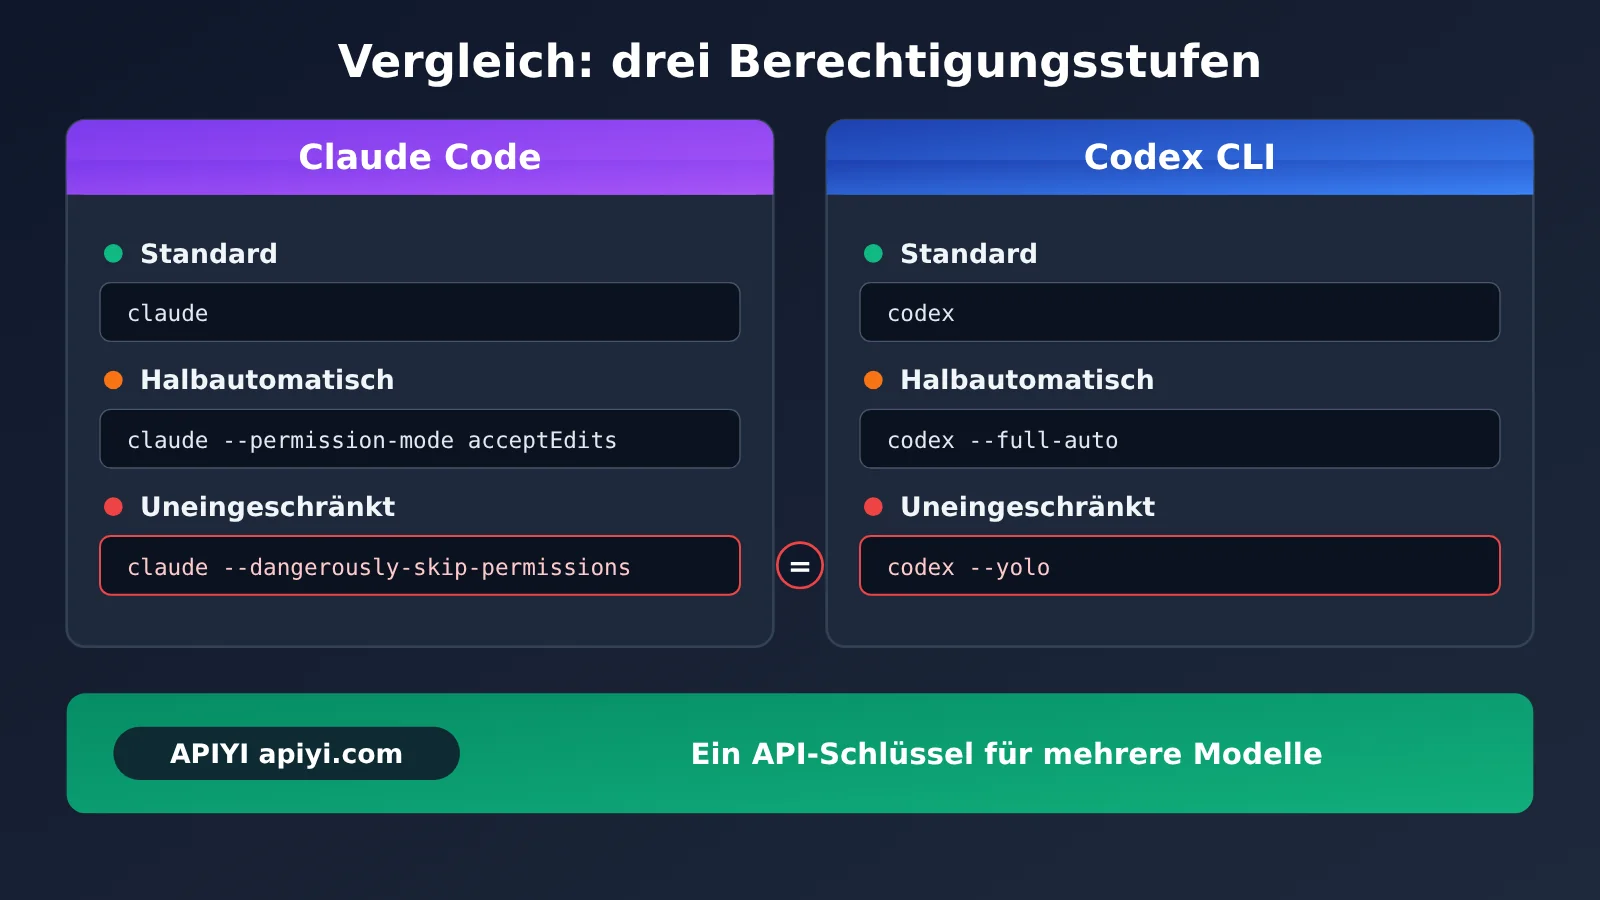
Der Vergleich mit Claude Code lässt sich so zusammenfassen: --dangerously-skip-permissions von Claude Code entspricht vor allem dem Wegfall der Bestätigungsabfragen. Codex hebt mit --yolo zusätzlich die Sandbox auf. Der Schalter von Codex gibt also mehr frei, als sein Name auf den ersten Blick vermuten lässt.
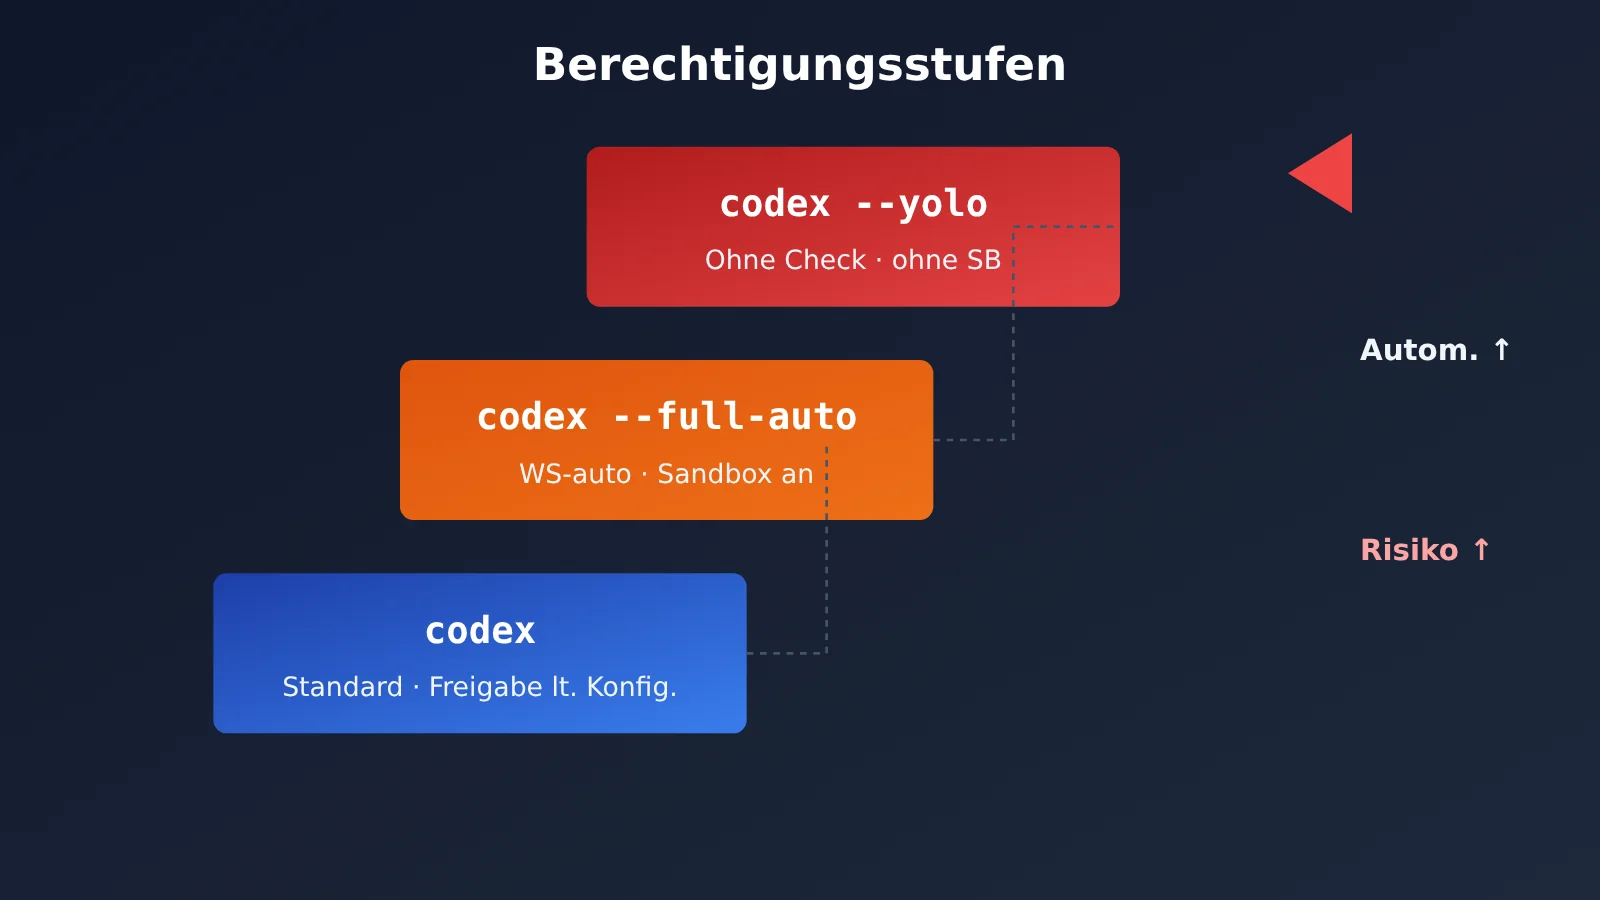
Vergleich der drei Startmodi für die Codex-Befehlszeile
Im Alltag wird Codex meist auf eine der folgenden drei Arten gestartet. Die Unterschiede betreffen vor allem zwei Fragen: Sind Genehmigungen erforderlich, und bleibt die Sandbox aktiv?
| Befehl | Berechtigungen | Genehmigung erforderlich? | Sandbox-Beschränkungen |
|---|---|---|---|
codex |
Standardberechtigungen, Genehmigungen gemäß Konfiguration | Abhängig von der Konfiguration | Bleiben bestehen |
codex --full-auto |
Führt Aktionen im Arbeitsbereich automatisch aus | Innerhalb des Arbeitsbereichs ist keine Bestätigung für jeden einzelnen Schritt erforderlich | Bleiben bestehen |
codex --yolo |
Berechtigungen vollständig freigegeben | Nein | Werden aufgehoben |
codex ist die vorsichtigste Variante. Sie eignet sich, wenn du zum ersten Mal mit einem unbekannten Projekt arbeitest oder jeden Schritt selbst kontrollieren möchtest. codex --full-auto liegt dazwischen: Aktionen innerhalb des Arbeitsbereichs können automatisch ausgeführt werden, unterliegen aber weiterhin den Sandbox-Beschränkungen. Dieser Modus kommt der Anforderung am nächsten: „Lass die KI selbst arbeiten, aber nicht über das Projektverzeichnis hinaus.“ codex --yolo hebt die Beschränkungen vollständig auf und eignet sich, wenn die Umgebung ausreichend isoliert ist und Fehler nur geringe Folgen haben.
Wenn Codex Aufgaben ähnlich wie Claude Code automatisch ausführen soll, du aber nicht gleich zu Beginn auch die Sandbox deaktivieren möchtest, empfiehlt sich codex --full-auto als Ausgangspunkt. Sobald die Aufgaben zuverlässig laufen und die Umgebung vertrauenswürdig ist, kannst du --yolo in Betracht ziehen.
Außerdem lassen sich Codex’ Genehmigungsrichtlinien und der Sandbox-Modus unabhängig voneinander anpassen. Du musst also nicht beide Schutzebenen auf einmal aufheben. Welche Werte verfügbar sind, entnimmst du am besten der Ausgabe von codex --help auf deinem Rechner und der offiziellen Konfigurationsdokumentation. Je nach Version kann es Unterschiede geben.
Codex mit –yolo: schnell loslegen
Minimalbeispiel für den Start
Wechsle im Terminal in dein Projektverzeichnis und führe direkt diesen Befehl aus:
# Vollständige Schreibweise
codex --dangerously-bypass-approvals-and-sandbox

# Gleichwertige Kurzform
codex --yolo
Wenn du häufig zwischen verschiedenen Modi wechselst, kannst du in deiner Shell-Konfigurationsdatei zwei Aliase anlegen. So musst du die Befehle nicht jedes Mal vollständig eingeben:
# In ~/.zshrc oder ~/.bashrc eintragen
alias cx="codex"
alias cxa="codex --full-auto"
alias cxy="codex --yolo"
Die Namen der Aliase kannst du frei wählen. Für den Alias mit --yolo empfiehlt sich ein besonders auffälliger Name, damit du daran erinnert wirst, dass Codex gerade ohne Einschränkungen arbeitet.
Modelle über APIYI anbinden
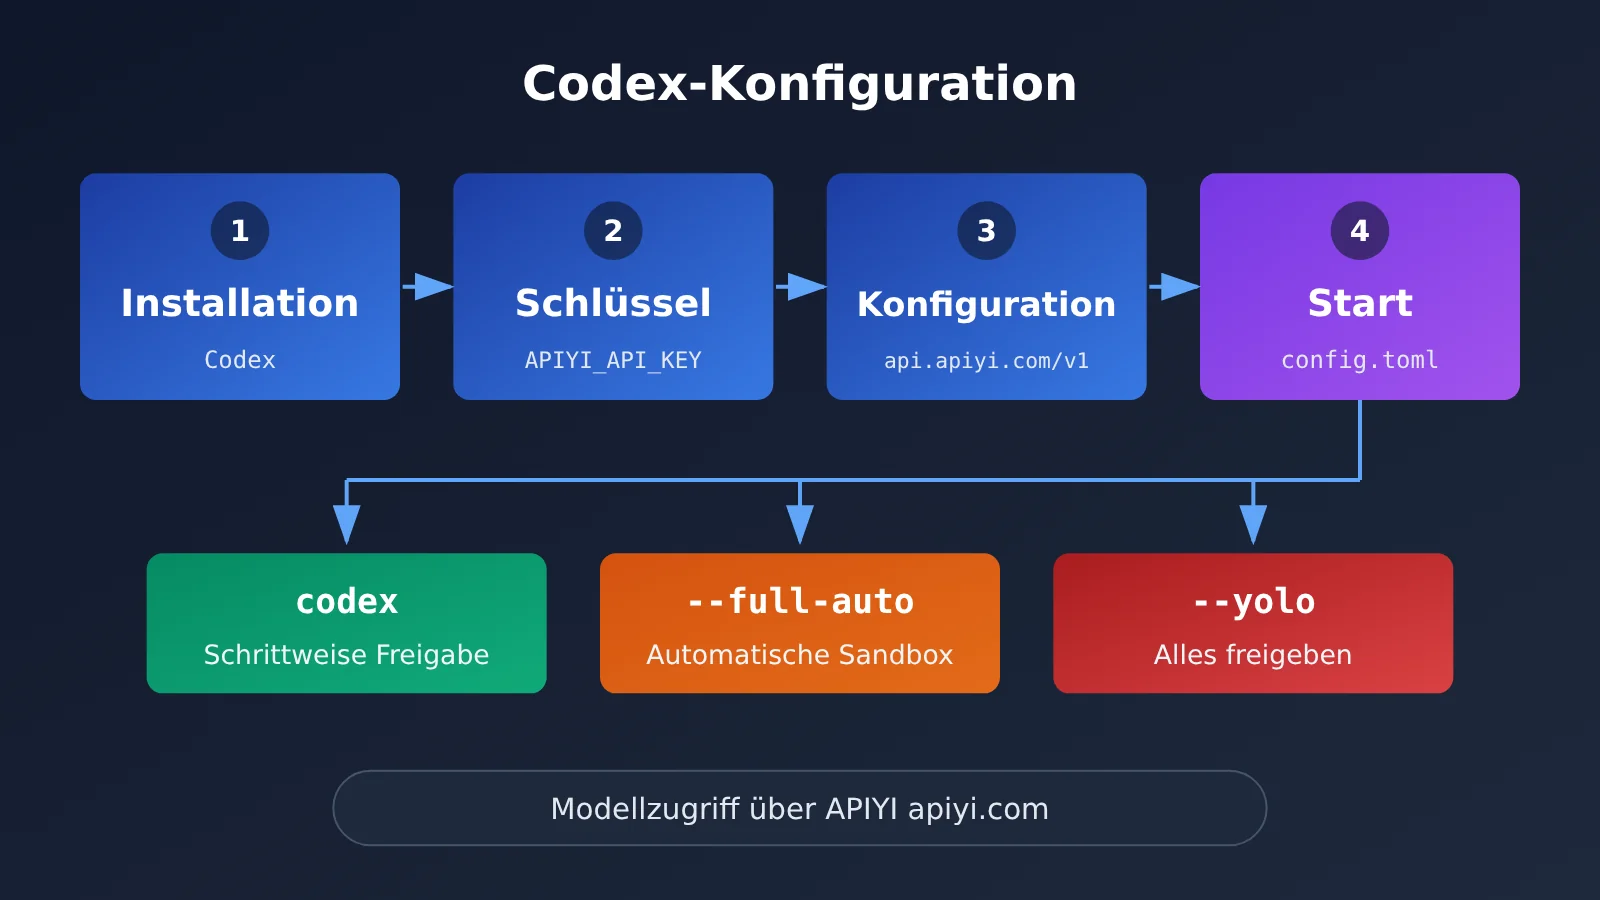
Codex unterstützt benutzerdefinierte Modellanbieter. Wenn du verschiedene Modelle mit einem API-Schlüssel aufrufen möchtest, kannst du dafür die OpenAI-kompatible Schnittstelle von APIYI unter apiyi.com verwenden. Die Schnittstellenadresse lautet https://api.apiyi.com/v1.
Ein mögliches Konfigurationsbeispiel für ~/.codex/config.toml:
# Beispiel für einen benutzerdefinierten Modellanbieter. Die Feldnamen richten sich nach der offiziellen Dokumentation deiner Codex-Version.
[model_providers.apiyi]
name = "APIYI"
base_url = "https://api.apiyi.com/v1"  # Einheitliche Schnittstelle von APIYI
env_key = "APIYI_API_KEY"
Lege nach der Konfiguration den API-Schlüssel in der Umgebungsvariable APIYI_API_KEY ab und verweise in der Konfiguration auf apiyi als Standardanbieter. Feldnamen und Syntax können sich je nach Version unterscheiden. Vergleiche deine Konfiguration daher vorab mit der offiziellen Dokumentation.
Vollständiger Python-Code zum Testen der Verbindung zu APIYI
Bevor du die Codex-Konfiguration änderst, kannst du mit einem kurzen Skript prüfen, ob der Schlüssel und die Schnittstellenadresse funktionieren. So vermeidest du, dass du Konfigurationsfehler und ungewöhnliches Verhalten von Codex gleichzeitig untersuchen musst:
import os
import openai
from typing import Optional


def check_connection(
    prompt: str = "回复 OK 即可",
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
) -> str:
    """
    用最小请求验证 API Key 与 base_url 是否可用

    Args:
        prompt: 用户输入
        model: 模型名称
        system_prompt: 可选的系统提示词

    Returns:
        模型响应内容或错误信息
    """
    client = openai.OpenAI(
        api_key=os.environ.get("APIYI_API_KEY", "YOUR_API_KEY"),
        base_url="https://api.apiyi.com/v1",  # APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": system_prompt})
    messages.append({"role": "user", "content": prompt})

    try:
        response = client.chat.completions.create(
            model=model,
            messages=messages,
            max_tokens=50,
        )
        return response.choices[0].message.content
    except Exception as e:
        return f"Error: {str(e)}"


if __name__ == "__main__":
    print(check_connection())
Tipp: Hol dir bei APIYI unter apiyi.com ein kostenloses Testkontingent und probiere zunächst
codex --full-autoin einem kleinen Projekt aus. Danach kannst du entscheiden, ob du--yolobrauchst. Mit einem API-Schlüssel lassen sich gängige Modelle wie OpenAI, Claude und Gemini aufrufen. So kannst du vergleichen, wie sie sich bei der automatischen Ausführung von Aufgaben schlagen.
Wann Sie Codex –yolo verwenden sollten: Auswahl nach Szenario
Welche Startoption passt, hängt vor allem von drei Faktoren ab: Ist die Umgebung vertrauenswürdig? Lassen sich Änderungen rückgängig machen? Muss die Aufgabe auf das Internet zugreifen? Für typische Szenarien gelten folgende Empfehlungen:
| Szenario | Empfohlene Startoption | Begründung |
|---|---|---|
| Ein unbekanntes Projekt zum ersten Mal öffnen | codex |
Sehen Sie sich zunächst an, was Codex vorhat, und erweitern Sie die Berechtigungen schrittweise. |
| Eigene Projekte lokal auf dem Mac entwickeln | codex --full-auto |
Führt Aufgaben im Arbeitsbereich automatisch aus; die Sandbox bleibt aktiv. So sind Effizienz und Sicherheit gut ausbalanciert. |
| Massenaufgaben in einem kurzlebigen Container oder einer virtuellen Maschine | codex --yolo |
Die Umgebung kann verworfen werden, daher ist das Risiko einer Freigabe zusätzlicher Berechtigungen gering. |
| Verzeichnisse mit Produktionszugangsdaten oder Datenbankverbindungen | codex |
Lassen Sie die Automatisierung keine Ressourcen anfassen, bei denen Änderungen nicht rückgängig gemacht werden können. |
| Experimentelle Projekte, bei denen häufig Abhängigkeiten aus dem Internet installiert werden müssen | codex --yolo (in einer vertrauenswürdigen Umgebung) |
Ohne Sandbox ist der direkte Netzwerkzugriff möglich, sodass es weniger Unterbrechungen gibt. |
Die Logik hinter der Tabelle ist einfach: Der Vorteil von --yolo ist, dass Sie nicht unterbrochen werden. Der Nachteil: Es gibt kein Sicherheitsnetz. Je leichter sich Änderungen rückgängig machen oder Umgebungen verwerfen lassen, desto besser eignet sich diese Option. Verzeichnisse mit echten Zugangsdaten und Ressourcen in der Produktion sollten dagegen weiterhin eine Freigabe oder Sandbox erfordern.
Sicherheitscheckliste für die Verwendung von Codex –yolo
Wenn Genehmigungen und Sandbox wegfallen, kann Codex genauso viel tun wie du selbst im Terminal: Dateien löschen, Konfigurationen ändern und Netzwerkanfragen stellen – ohne dass etwas davon blockiert wird. Deshalb lohnt es sich, vor und nach der Verwendung ein paar zusätzliche Schutzmaßnahmen zu treffen:
| Risikopunkt | Mögliche Folgen | Empfohlene Maßnahmen |
|---|---|---|
| Dateien versehentlich löschen oder ändern | Projektcode geht verloren | Vor dem Start einen Git-Commit erstellen, damit du jederzeit zurückkehren kannst |
| Zugriff auf sensible Zugangsdaten | Schlüssel werden ausgelesen oder nach außen übertragen | Nicht in Verzeichnissen mit Schlüsseln arbeiten oder vorher die Umgebungsvariablen bereinigen |
| Unbekannte Skripte ausführen | Schädliche Abhängigkeiten werden eingebunden | Nur in vertrauenswürdigen Projekten arbeiten und vor der Installation von Abhängigkeiten deren Herkunft prüfen |
| Uneingeschränkter Netzwerkzugriff | Daten werden an unerwartete Adressen gesendet | In einer isolierten Umgebung arbeiten und den Netzwerkzugriff bei Bedarf auf Netzwerkebene beschränken |
| Unklare Aufgabenbeschreibung | Die KI führt Aktionen außerhalb des vorgesehenen Rahmens aus | Den Umfang der Aufgabe klar festlegen und schrittweise vorgehen |
Zusätzlich zur Tabelle solltest du dir noch ein paar Dinge merken:
- Starte zunächst eine Runde mit
codex --full-auto, beobachte, wie Codex arbeitet, und entscheide danach, ob du auf--yoloumsteigen möchtest. - Beschränke
--yoloauf Container, virtuelle Maschinen oder eigens dafür vorgesehene Entwicklungsrechner. Vermeide es, den Modus auf dem Hauptverzeichnis deines alltäglichen Arbeitscomputers auszuführen. - Erstelle vor jeder Aufgabe einen Git-Commit. Prüfe nach Abschluss die Änderungen mit
git diffund entscheide dann, ob du sie behalten oder zurücknehmen möchtest. - Teile Aufgaben in kleinere Schritte auf. Je allgemeiner die Anweisung, desto eher führt die KI unbeaufsichtigt Aktionen aus, die über das Erwartete hinausgehen.
Codex-CLI und Claude Code gemeinsam nutzen
Viele Entwickler entscheiden sich nicht für das eine oder das andere, sondern haben Codex und Claude Code auf demselben Rechner installiert. Beide verfolgen beim Thema „Berechtigungen freigeben“ einen ähnlichen Ansatz. Deshalb kannst du deine gewohnte Arbeitsweise leicht übertragen:
- Alltag: Claude Code mit den Standardberechtigungen, Codex mit
codexodercodex --full-auto. - Isolierte Umgebung: Claude Code mit
--dangerously-skip-permissions, Codex mit--yolo. - Gemeinsame Fehlersuche: Lass ein Tool den Code schreiben und das andere ihn überprüfen. Starte beide, wenn dein Git-Arbeitsverzeichnis sauber ist.
Wenn du mehrere Modelle wie OpenAI, Claude und Gemini gleichzeitig nutzen möchtest, ist es einfacher, die Schlüsselverwaltung bei APIYI apiyi.com zu bündeln: Mit einem API-Schlüssel und einer OpenAI-kompatiblen Schnittstelle kannst du zwischen Modellen wechseln, ohne deine gesamte Umgebung neu konfigurieren zu müssen. Dank der nutzungsbasierten Abrechnung kannst du die Kosten außerdem anhand deines tatsächlichen Verbrauchs berechnen.
Häufig gestellte Fragen (FAQ)
F1: Welcher Codex-Befehl entspricht `claude –dangerously-skip-permissions`?
Der entsprechende Befehl lautet `codex –dangerously-bypass-approvals-and-sandbox`, kurz `codex –yolo`. Beide Varianten haben dieselbe Wirkung: Sie überspringen die Genehmigung von Aktionen und heben die Sandbox-Beschränkungen auf. Dadurch kann Codex Befehle direkt ausführen, Dateien ändern und auf das Netzwerk zugreifen.
F2: Was ist der Unterschied zwischen `codex –yolo` und `codex –full-auto`?
`–full-auto` führt Aktionen im Arbeitsbereich automatisch aus, unterliegt aber weiterhin den Sandbox-Beschränkungen. `–yolo` hebt dagegen alle Berechtigungsbeschränkungen auf: Es sind weder Genehmigungen noch eine Sandbox erforderlich. Ersteres bedeutet in etwa „Im Projektverzeichnis freie Hand lassen“, Letzteres „überall freie Hand lassen“.
F3: Welche Variante eignet sich für die lokale Entwicklung auf dem Mac?
Wenn Codex Aufgaben ähnlich wie Claude Code automatisch ausführen soll, empfehlen wir `codex –full-auto`. Verwenden Sie `codex –yolo` nur, wenn Sie die Beschränkungen tatsächlich vollständig aufheben müssen, und beschränken Sie den Einsatz möglichst auf eine vertrauenswürdige Entwicklungsumgebung.
F4: Für welche Anwendungsszenarien eignet sich `codex –yolo` besonders?
Es eignet sich vor allem für folgende Szenarien:
– **Einweg-Container oder virtuelle Maschinen**: Die Umgebung lässt sich löschen, sodass Fehler den Host nicht beeinträchtigen.
– **Experimente mit Rollback-Möglichkeit**: Der Code ist bereits in Git eingecheckt und kann jederzeit wiederhergestellt werden.
– **Aufgaben mit vielen Netzwerkzugriffen**: etwa das massenhafte Installieren von Abhängigkeiten oder Abrufen von Ressourcen, wenn die Sandbox nicht ständig dazwischenfunken soll.
F5: Wie kann ich über APIYI schnell das von Codex verwendete Modell einbinden?
Gehen Sie dazu wie folgt vor:
1. Rufen Sie APIYI unter apiyi.com auf und registrieren Sie ein Konto.
2. Rufen Sie Ihren API-Schlüssel und das kostenlose Testguthaben ab.
3. Legen Sie die Endpunktadresse `https://api.apiyi.com/v1` fest und tragen Sie einen benutzerdefinierten Anbieter gemäß der offiziellen Konfigurationsdokumentation für Ihre Codex-Version ein.
APIYI bietet eine OpenAI-kompatible Schnittstelle und unterstützt gängige Modelle wie OpenAI, Claude und Gemini. So können Sie sie mit derselben Konfiguration vergleichen und zwischen ihnen wechseln.
F6: Welche bekannten Risiken birgt die Verwendung von `–yolo`?
Das größte Risiko ist, dass es keine Absicherung gibt: Befehle werden ohne Genehmigung ausgeführt, und die Sandbox schränkt weder den Dateizugriff noch den Netzwerkzugriff ein. Dateien können versehentlich gelöscht, vertrauliche Zugangsdaten ausgelesen oder unbekannte Skripte ausgeführt werden. Wir empfehlen, vorher einen Git-Commit zu erstellen, in einer isolierten Umgebung zu arbeiten und Aufgaben in kleine Schritte aufzuteilen.
F7: Gibt es eine genauere Steuerungsmöglichkeit, wenn ich nicht alle Beschränkungen aufheben möchte?
Ja. Genehmigungsrichtlinien und Sandbox-Modus lassen sich unabhängig voneinander anpassen. Sie müssen also nicht beides gleichzeitig deaktivieren. Welche Werte verfügbar sind, erfahren Sie in der Ausgabe von `codex –help` auf Ihrem Rechner oder in der offiziellen Konfigurationsdokumentation. Die unterstützten Werte können je nach Version variieren.
Codex CLI –yolo: Die wichtigsten Erkenntnisse
- Entsprechender Befehl:
--dangerously-skip-permissionsin Claude Code entsprichtcodex --yoloin Codex. - Vollständige Schreibweise:
codex --dangerously-bypass-approvals-and-sandboxhat dieselbe Wirkung wie--yolo. - Umfang der Freigaben: Der Modus überspringt sowohl Genehmigungen als auch die Sandbox – er ist also weniger eingeschränkt, als der Name vielleicht vermuten lässt.
- Empfehlung für den Einstieg: Verwenden Sie bei der lokalen Entwicklung zunächst
codex --full-auto. Die Sandbox bleibt dabei aktiv und bietet einen guten Kompromiss zwischen Effizienz und Sicherheit. - Sicherheitsgrundlage: Nutzen Sie
--yolonur in vertrauenswürdigen Umgebungen, in denen Änderungen rückgängig gemacht werden können oder die sich löschen lassen, und erstellen Sie vorher einen Git-Commit. - Modellintegration: Über APIYI unter apiyi.com können Sie mit einem einzigen API-Schlüssel unter
https://api.apiyi.com/v1auf zahlreiche gängige Modelle zugreifen.
Zusammenfassung
Der Codex-Befehl, der claude --dangerously-skip-permissions entspricht, lautet codex --yolo. Die vollständige Schreibweise ist codex --dangerously-bypass-approvals-and-sandbox. Für die Berechtigungen reichen drei Stufen:
codex: Standardberechtigungen mit Genehmigungen gemäß Konfiguration. Geeignet für unbekannte Projekte und sensible Verzeichnisse.codex --full-auto: Führt Aufgaben im Arbeitsbereich automatisch aus, bleibt aber durch die Sandbox eingeschränkt. Geeignet für die tägliche lokale Entwicklung.codex --yolo: Hebt die Einschränkungen vollständig auf. Geeignet für vertrauenswürdige, isolierte Umgebungen, in denen sich Änderungen rückgängig machen lassen.
Empfehlenswert ist ein schrittweises Vorgehen: Beginnen Sie mit dem Standardmodus, um sich mit dem Verhalten vertraut zu machen. Steigern Sie anschließend mit --full-auto das Tempo und verwenden Sie --yolo nur dann, wenn es wirklich nötig ist. Mit APIYI unter apiyi.com können Sie die Modellintegration schnell testen. Die Plattform bietet ein kostenloses Testguthaben und eine einheitliche Schnittstelle für mehrere Modelle.
Referenzen
- OpenAI-Codex-Konfigurationsdokumentation: offizielle Hinweise zur Konfiguration
- Link:
developers.openai.com/docs/config-file/config-basic - Hinweis: Informationen zur aktuellen Konfiguration von Startparametern, Genehmigungsrichtlinien und Sandbox-Modi finden Sie in der Dokumentation. Maßgeblich ist die jeweils verwendete Version.
Autor: Technisches Team von APIYI
Technischer Austausch: Kontaktieren Sie uns gerne über die Startseite der APIYI-Website. Weitere Informationen finden Sie im Dokumentationszentrum unter docs.apiyi.com.