Nota do autor: quando vários agentes de programação com IA trabalham em paralelo, como reduzir a troca de janelas causada pelas aprovações de permissões sem afrouxar o controle sobre a escrita de arquivos e a execução de comandos? Este artigo apresenta um modelo para orientar essas decisões no fluxo de trabalho.
Se você costuma manter duas ou três sessões do Claude Code abertas ao mesmo tempo, além de uma janela do Cursor, conhece bem essa rotina: você acaba de entrar em um raciocínio quando um terminal pergunta “permitir a escrita do arquivo?”. Aí você muda de janela, confere, clica em permitir e volta ao que estava fazendo. Ao longo do dia, aprovar permissões não é difícil; o difícil é ter a atenção dividida em dezenas de pedaços.
Essa não é uma reclamação isolada. No início de novembro de 2026, um desenvolvedor contou no V2EX que criou uma ferramenta para macOS justamente para reunir as solicitações de aprovação de vários agentes em um painel no topo da tela, parecido com a “Ilha Dinâmica”. Este artigo não é uma recomendação de ferramenta. A ideia é usar esse caso para discutir uma questão mais ampla: ao executar vários agentes de programação com IA em paralelo, como organizar as aprovações de permissões sem fragmentar a atenção nem perder o controle?
O que você vai aprender: ao terminar a leitura, você entenderá o custo real das interrupções para aprovação, o valor e os limites de “aprovação centralizada + status visível” e como criar uma estratégia de aprovação em níveis para seu fluxo de trabalho com vários agentes.
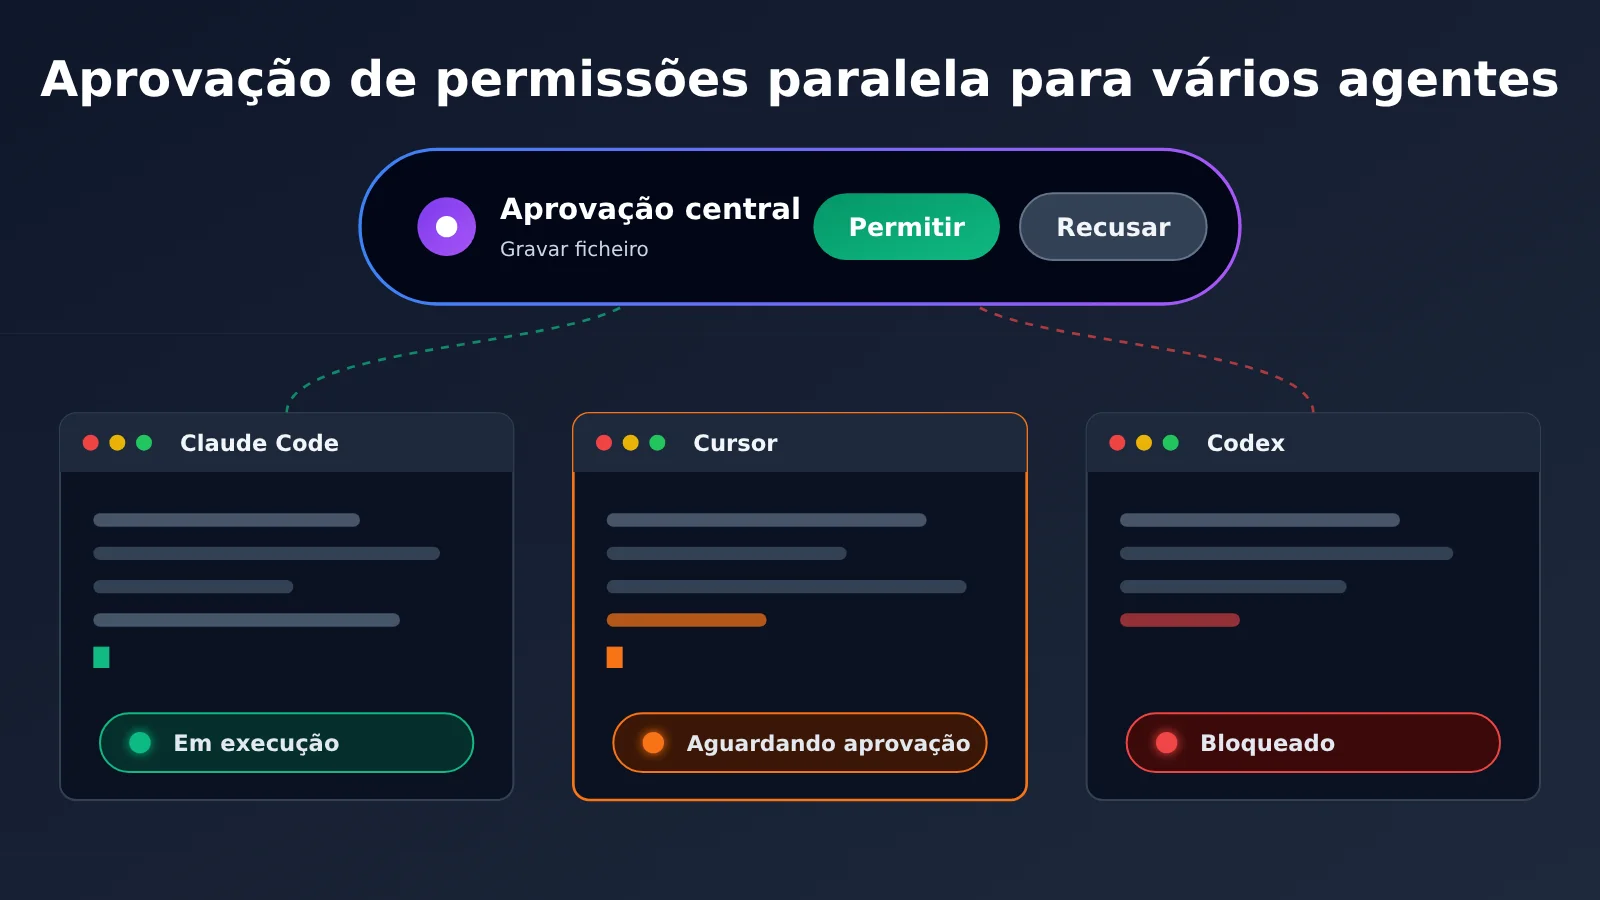
Pontos essenciais da aprovação de permissões para agentes de codificação com IA em paralelo
Vamos direto à conclusão. A aprovação de permissões para vários agentes em paralelo envolve três problemas relativamente independentes: pontos de aprovação dispersos, falta de visibilidade do status e ausência de classificação de riscos. Muita gente pensa apenas em “clicar menos vezes em Permitir”, mas os dois últimos problemas são os que realmente precisam ser resolvidos.
| Ponto essencial | Descrição | Benefício para desenvolvedores |
|---|---|---|
| Centralização das aprovações | Reunir em um só lugar as solicitações dispersas entre terminais e IDEs | Menos tempo alternando entre janelas e procurando abas |
| Visibilidade do status dos agentes | Identificar rapidamente quem está trabalhando, quem está travado e quem aguarda sua resposta | Evitar que agentes fiquem esperando e aproveitar melhor o paralelismo |
| Classificação de riscos das operações | Tratar separadamente leitura de arquivos, escrita no espaço de trabalho, execução de comandos, acesso à rede e exclusão | Menos interrupções para operações de baixo risco, sem afrouxar o controle sobre as de alto risco |
| Limites de confiança claros | Definir quais componentes podem clicar em “Permitir” por você | Impedir que o próprio canal de aprovação se torne uma superfície de ataque |
| Rastreabilidade | Permitir a consulta posterior dos resultados das aprovações | Saber quem aprovou e o que foi aprovado quando houver um problema |
O custo real das interrupções para aprovação de permissões
O fluxo descrito pelo autor da publicação é bem comum: trocar de janela, encontrar o terminal certo, entender o que ele quer fazer, clicar em permitir e voltar ao que estava fazendo. Cada operação talvez leve só alguns segundos, mas, dessas cinco etapas, apenas uma exige uma decisão de verdade: entender o que o agente quer fazer. As outras são tarefas mecânicas para encontrar a solicitação.
O custo menos evidente aparece quando há tarefas em paralelo. Se você estiver executando três ou quatro agentes ao mesmo tempo e não perceber que um deles pediu aprovação, ele ficará parado esperando. Você acha que os quatro estão trabalhando, mas talvez dois estejam esperando por você. Ainda não há dados públicos que quantifiquem essa perda de eficiência, mas, considerando o próprio objetivo do paralelismo, o tempo de espera dos agentes reduz diretamente os ganhos de manter várias sessões abertas.
A ideia de centralizar as aprovações
A abordagem da ferramenta apresentada na publicação pode ser resumida em três pontos: as solicitações de aprovação aparecem em um painel único, com as opções “permitir / negar”; perguntas dos agentes e revisão de planos também ficam no mesmo lugar, com suporte a atalhos de teclado; e, quando é preciso consultar o contexto, um clique leva de volta à aba correspondente no iTerm2. O autor também menciona que o painel é uma janela não ativável, então clicar nele não tira o foco do editor.
O ponto principal dessa abordagem não é o formato de “ilha dinâmica”, mas duas coisas: reduzir quase a zero o trabalho de localizar a solicitação e trocar um estado que “exige sua consulta” por informações exibidas proativamente. Mesmo sem usar ferramentas de terceiros, esses dois princípios também servem para criar seu próprio fluxo de aprovações.
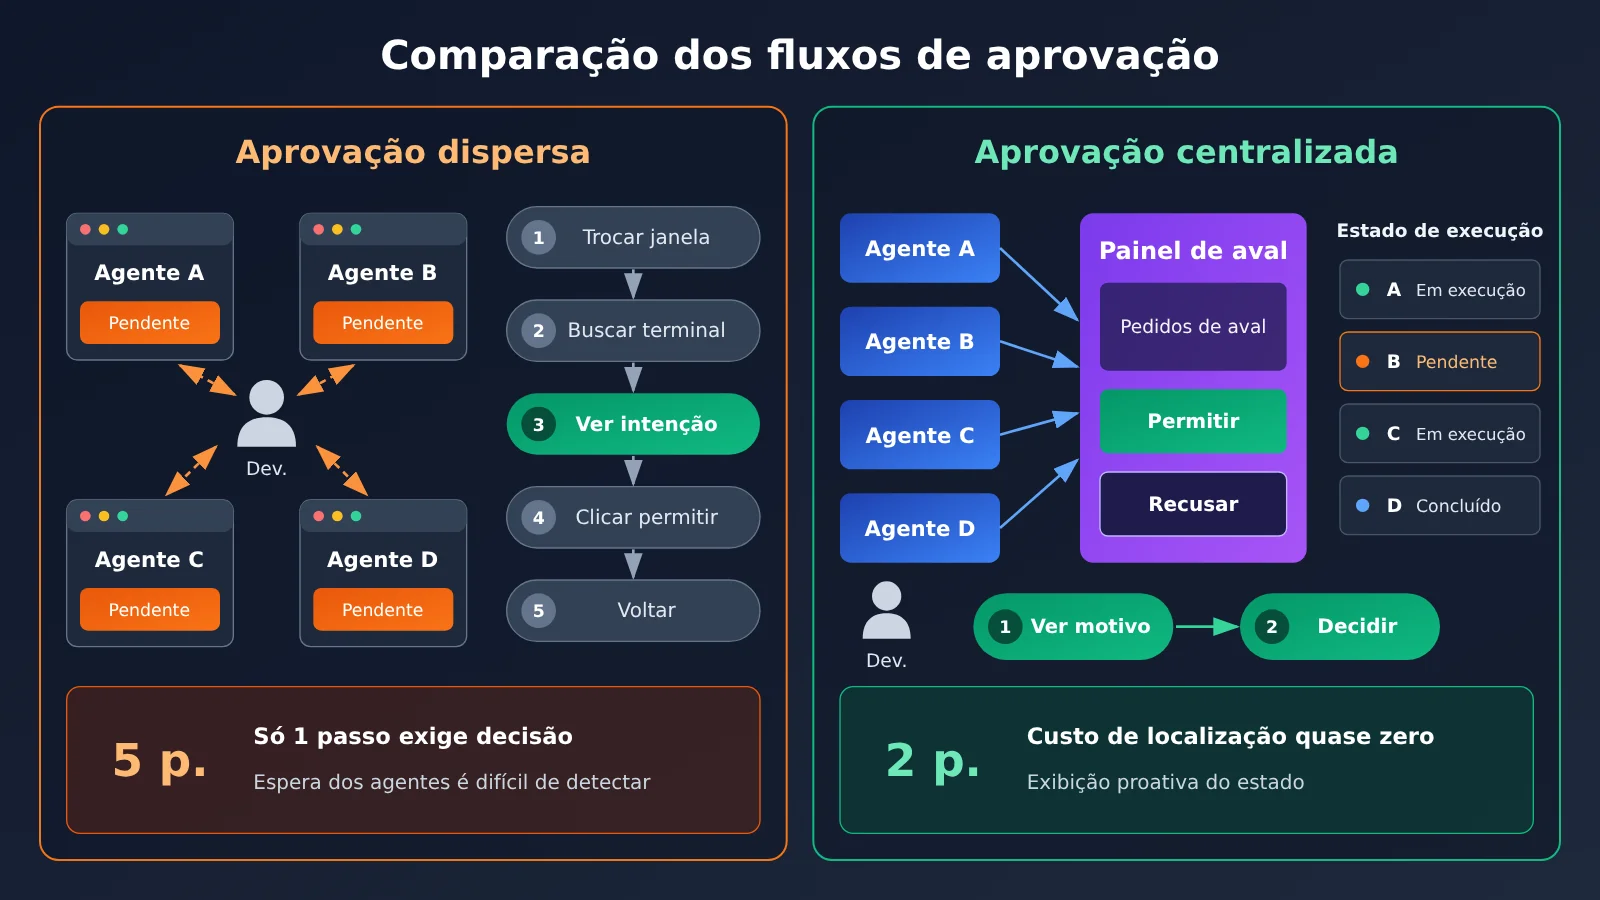
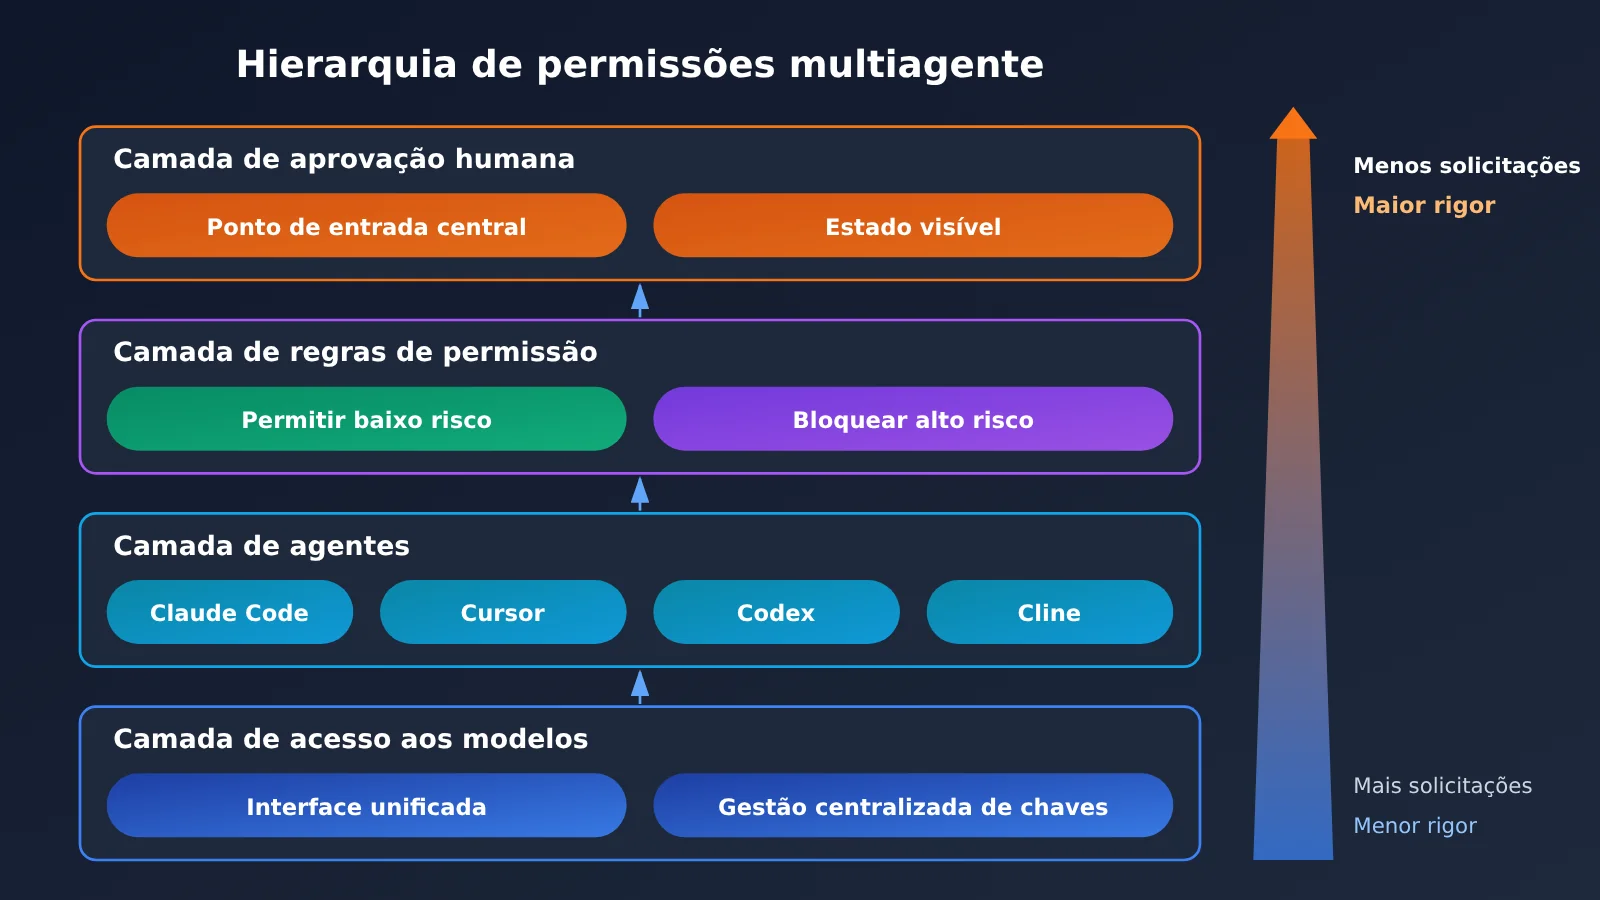
A imagem acima mostra como o caminho de aprovação fica mais curto. Os agentes em paralelo também costumam estar conectados a modelos diferentes. Se você configurar as chaves de cada fornecedor separadamente em várias ferramentas, também precisará alternar entre elas para investigar problemas. Centralizar a invocação do modelo em uma interface agregadora como APIYI apiyi.com ajuda a manter centralizada também a camada de acesso aos modelos, seguindo a mesma lógica da aprovação centralizada.
Comparação de opções para aprovar permissões de agentes de programação em paralelo
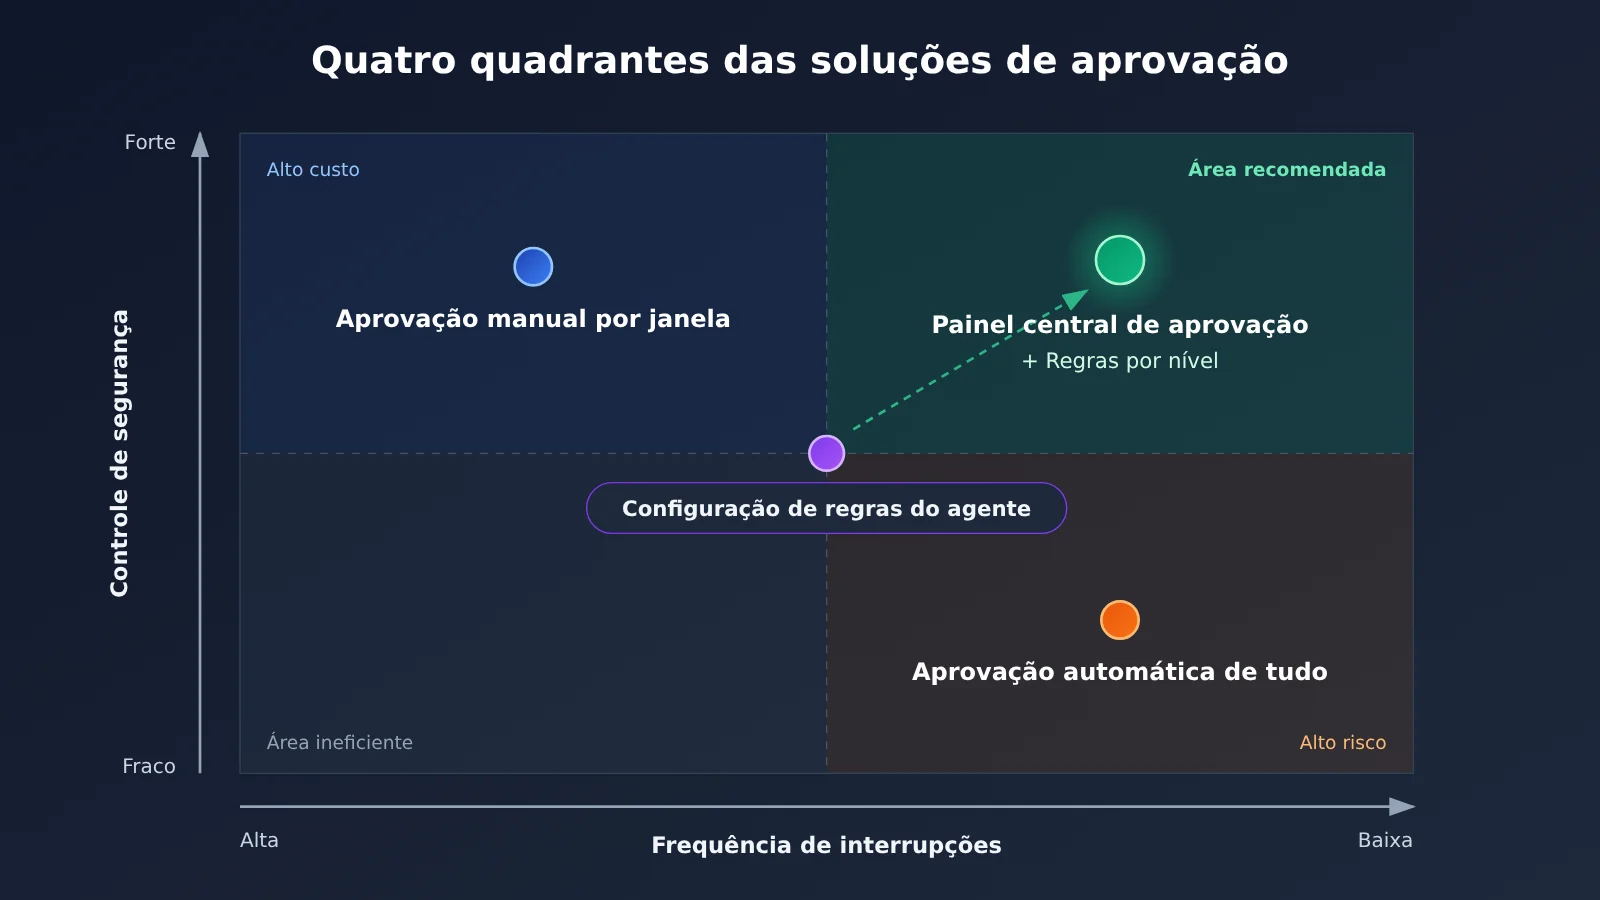
Existem basicamente quatro formas de lidar com isso, cada uma com suas vantagens e concessões.
| Opção | Como funciona | Vantagens | Principal problema |
|---|---|---|---|
| Aprovação manual em cada janela | Cada agente exibe uma confirmação no próprio terminal ou IDE | Nenhuma dependência extra; é possível ver o contexto em cada decisão | Alto custo de alternar entre janelas; é difícil perceber agentes parados esperando |
| Aprovação automática de tudo | Desativar as confirmações ou usar o modo mais permissivo | Nenhuma interrupção | Ninguém impede alterações em arquivos errados ou a execução de comandos perigosos |
| Regras nativas dos agentes | Usar as configurações de cada agente para permitir ou negar comandos e caminhos específicos | Mecanismo oficial, com menos intermediários na cadeia de confiança | Cada agente precisa ser configurado separadamente; os formatos e níveis de detalhamento variam |
| Painel centralizado de aprovação | Uma ferramenta de terceiros reúne as solicitações por meio dos hooks e configurações de cada agente | Acesso unificado e status visível | Introduz um novo terceiro que precisa ser confiável; a compatibilidade deve ser verificada caso a caso |
Entendendo as diferenças
A aprovação manual em cada janela é a opção mais direta para manter o controle de segurança: cada decisão é tomada no contexto original. Mas o esforço cresce linearmente com o número de agentes e, com três ou mais sessões, fica praticamente impossível acompanhar todas. Em comparação, a aprovação centralizada mantém a análise humana e reduz o esforço de localizar cada solicitação.
A aprovação automática de tudo serve para experimentos pontuais em sandbox, como em um contêiner temporário ou em uma branch que será apagada depois. Quando o agente trabalha em um repositório real, porém, essa opção deixa todos os riscos por conta da sorte. Para o uso diário em ambientes reais, não é uma configuração padrão aceitável.
As regras nativas dos agentes são o melhor primeiro passo. A maioria dos agentes de programação oferece alguma forma de configurar permissões, mas as fontes consultadas para este artigo não detalham quais regras cada um suporta nem até que nível elas podem ser refinadas. Você precisa conferir esses pontos na documentação oficial de cada agente. A limitação é que as configurações ficam espalhadas entre as ferramentas e não resolvem o problema de saber quem está esperando por você.
O painel centralizado de aprovação preenche justamente essa lacuna. O autor da publicação original afirma que a ferramenta tem adaptações integradas para cerca de 30 agentes, incluindo Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf e Cline. Ele também explica que alguns ainda estão sendo verificados individualmente. Consulte o README para saber o estado real da compatibilidade; este artigo não a verificou.
💡 Sugestão: uma combinação mais segura é usar as regras nativas dos agentes para operações de baixo risco e uma entrada centralizada para as demais aprovações. Se você ainda está escolhendo os modelos por trás dos agentes, pode usar APIYI apiyi.com para alternar entre eles e testá-los com a mesma interface. Primeiro, descubra qual modelo comete menos erros no seu repositório; depois, decida quantas permissões conceder a ele.
Riscos de confiança ao delegar a aprovação de permissões a terceiros
Centralizar as aprovações é tentador, mas isso muda uma questão fundamental: quem pode clicar em “permitir” por você. Antes, essa capacidade estava restrita ao agente e a você. Ao integrar uma ferramenta de terceiros, mais um elo entra na cadeia. Dois detalhes da publicação original merecem atenção.
Primeiro, o autor explica que a ferramenta usa os hooks / settings próprios de cada agente. Isso significa que ela precisa gravar ou modificar as configurações dos agentes para que as solicitações de aprovação passem por ela. Um componente capaz de receber essas solicitações e responder “permitir” tem, na prática, o poder de autorizar a gravação de arquivos e a execução de comandos.
Segundo, o autor deixa claro que a ferramenta atualmente usa uma assinatura ad hoc, sem certificado de desenvolvedor da Apple. Se, ao abri-la pela primeira vez, aparecer uma mensagem dizendo que ela está “danificada”, é preciso executar xattr -cr seguido do caminho do aplicativo no terminal. Esse comando remove recursivamente os atributos estendidos do aplicativo, incluindo a marca de quarentena que o macOS usa para acionar a verificação do Gatekeeper. Em outras palavras, você está pulando manualmente uma das defesas do sistema contra aplicativos de origem desconhecida. O autor age com responsabilidade ao informar isso, mas, como usuário, você precisa entender o que está fazendo.
| Risco | Como se manifesta | Medida recomendada |
|---|---|---|
| Delegação da aprovação | Um componente de terceiros pode responder “permitir” por você | Confirme que ele apenas encaminha sua decisão, sem autorizar automaticamente; observe seu comportamento primeiro em um repositório de testes |
| Alteração das configurações | Hooks / settings são modificados e podem deixar resíduos após a desinstalação | Faça backup das configurações de cada agente antes da integração e confira se foram restauradas após a desinstalação |
| Desvio da verificação de assinatura | A remoção do atributo de quarentena pula o Gatekeeper | Faça isso apenas com aplicativos cuja origem você esteja disposto a confiar; não transforme a prática em hábito |
| Compatibilidade incerta | A adaptação de alguns agentes ainda está em validação | Ative a ferramenta apenas nos agentes cuja compatibilidade já foi confirmada; nos demais, mantenha a aprovação nativa |
| Ponto único de falha | Se o painel travar ou ficar bloqueado, todos os agentes ficam esperando | Mantenha uma forma de voltar à aprovação nativa |
Não há uma conclusão de auditoria de segurança disponível para citar aqui, então este artigo não julga se alguma ferramenta específica é segura. Uma postura mais prática é tratar a ferramenta de aprovação de terceiros como um novo colega ao qual você precisa conceder permissões: observe seu comportamento primeiro em um ambiente de baixo risco e amplie o uso aos poucos.
Primeiros passos com a aprovação de permissões para agentes de programação com IA em paralelo
Este processo de 5 etapas não depende de nenhuma ferramenta específica. Você pode começar com os recursos nativos e, se precisar, adicionar depois um painel centralizado de aprovação.
Etapa 1: classifique os riscos das ações dos agentes paralelos
Antes de configurar as ferramentas, liste as ações que os agentes podem executar e classifique-as por risco. Esta tabela serve de base para todas as configurações seguintes.
| Nível de risco | Ações típicas | Política recomendada |
|---|---|---|
| Baixo | Ler arquivos do repositório, pesquisar código, verificar o status do git | Permitir por padrão, sem interrupções |
| Médio-baixo | Gravar arquivos de código-fonte no espaço de trabalho atual | Permitir, mas revisar tudo depois por meio do diff |
| Médio | Executar testes, lint e scripts de build | Permitir comandos conhecidos por padrão; confirmar manualmente os desconhecidos |
| Alto | Instalar dependências, fazer requisições de rede, modificar arquivos de configuração | Confirmar manualmente a cada execução |
| Muito alto | Excluir arquivos, executar git push, alterar caminhos fora do espaço de trabalho |
Sempre confirmar manualmente e, se necessário, proibir |
Etapa 2: Use as regras de permissão dos próprios agentes para lidar com solicitações de baixo risco
Com base na tabela acima, inclua as operações de risco “baixo” e parte das classificadas como “médio-baixo” e “médio” nas configurações de permissão de cada agente. O objetivo é evitar que solicitações frequentes e inofensivas continuem gerando pop-ups. Como o formato e o nível de detalhe das configurações variam entre os agentes, mantenha uma lista separada para cada um e registre onde fica sua configuração, para facilitar revisões futuras.
Etapa 3: Isole os espaços de trabalho para reduzir o impacto de aprovações equivocadas
A fadiga de aprovação funciona assim: depois de aprovar muitas solicitações, a gente para de examinar cada uma com atenção. Em vez de depender de uma análise cuidadosa toda vez, é melhor limitar as consequências de uma aprovação equivocada. Algumas práticas comuns:
- Use uma branch ou worktree do git independente para cada sessão de agente, evitando interferências
- Deixe o agente trabalhar apenas no diretório do projeto e mantenha arquivos sensíveis fora do espaço de trabalho
- Antes de começar uma tarefa, confira se o espaço de trabalho está limpo. Assim, se algo der errado, você poderá reverter as alterações rapidamente com
git diffegit restore
Etapa 4: garantir a visibilidade do status
A essa altura, as solicitações de aprovação que restarem devem ser aquelas que realmente precisam da sua avaliação. Agora, o objetivo é evitar que os agentes fiquem parados esperando. Você pode ativar as notificações do sistema para cada agente, fixar todas as sessões em abas nomeadas de uma mesma janela do terminal ou usar um painel centralizado de aprovação. Se optar por um painel de terceiros, teste-o primeiro em um repositório de testes, seguindo a lista de riscos da seção anterior.
Etapa 5: unificar o acesso aos modelos para facilitar comparações e rastreamento
Ao executar vários agentes em paralelo, Claude Code, Cursor e Cline podem usar modelos diferentes nos bastidores. Se suas ferramentas aceitam uma interface personalizada compatível com OpenAI, conecte todas ao APIYI apiyi.com. Assim, você pode gerenciar as chaves em um só lugar e, para trocar de modelo, basta alterar o nome dele. Isso também ajuda na política de aprovação: se perceber que um modelo solicita operações de alto risco com frequência, você pode substituí-lo por outro no mesmo ponto de acesso e comparar os resultados, sem precisar refazer toda a configuração.
🚀 Sugestão para começar: reserve meia hora para concluir as etapas 1 e 2. Normalmente, isso já reduz bastante o número de janelas de aprovação. Para os modelos, vale usar uma interface unificada do APIYI apiyi.com para conectar diferentes agentes e avaliar juntos “qual modelo escolher” e “quais permissões conceder”.
Perguntas frequentes FAQ
Q1: O que significa a fragmentação das aprovações de permissões entre agentes de programação com IA em paralelo?
Significa que vários agentes exibem solicitações de aprovação em terminais ou IDEs diferentes. O desenvolvedor precisa alternar entre janelas, localizar a sessão, entender a solicitação e voltar ao trabalho repetidamente. Cada interrupção é pequena, mas, quando acontece com frequência, prejudica a concentração e pode deixar alguns agentes esperando por muito tempo sem que ninguém perceba.
Q2: Qual é a diferença entre um painel centralizado de aprovação e as configurações de permissão do próprio agente?
As configurações nativas do agente têm uma cadeia de confiança mais curta e permitem liberar operações de baixo risco em lote por meio de regras. Porém, ficam espalhadas entre as ferramentas e não resolvem a falta de visibilidade do status. Um painel centralizado reúne as solicitações e seus status em um só lugar, mas introduz um componente de terceiros. As duas abordagens funcionam melhor em conjunto do que como alternativas excludentes.
Q3: A ferramenta de aprovação centralizada mencionada na publicação original já está disponível?
Segundo o autor, em uma publicação de 3 de novembro de 2026, a ferramenta é compatível apenas com macOS 13 ou superior e está gratuita por tempo limitado. É possível obter um código de ativação para até 3 dispositivos ou testá-la por 14 dias sem código. O consumo de cerca de 40 MB de memória para quatro agentes é um dado informado pelo próprio autor. A oferta por tempo limitado e a compatibilidade podem mudar; consulte a página de publicação do autor e o README para confirmar.
Q4: Em quais situações vale a pena combinar agentes paralelos com aprovação centralizada?
– **Desenvolvimento separado de front-end e back-end**: um agente altera a interface, enquanto outro implementa as chamadas no front-end
– **Testes e correções em paralelo**: um agente adiciona testes, enquanto outro corrige bugs conhecidos
– **Comparação de soluções**: diferentes agentes ou modelos tentam resolver a mesma tarefa, e você escolhe o melhor resultado
Se você usa apenas uma sessão do começo ao fim, a fragmentação das aprovações não é um problema tão relevante e talvez não precise de uma ferramenta extra.
Q5: Como centralizar o acesso quando vários agentes usam modelos diferentes?
Se suas ferramentas de programação aceitam uma interface personalizada compatível com OpenAI, você pode conectá-las à APIYI em apiyi.com e invocar vários modelos populares com a mesma chave API e uma interface unificada. Assim, em tarefas paralelas de comparação de soluções, basta alterar o nome do modelo em cada ferramenta para alternar entre eles. Para investigar problemas nas chamadas, você também precisa consultar apenas um lugar.
Q6: Quais são os riscos de executar o comando xattr para abrir o aplicativo, conforme indicado?
Esse comando remove o atributo de quarentena do aplicativo, fazendo com que o macOS deixe de verificar sua origem. É uma maneira comum de abrir aplicativos sem assinatura de certificado de desenvolvedor, mas também significa abrir mão de uma camada de proteção do sistema. Use esse procedimento apenas com aplicativos de origem conhecida e nos quais você confia, especialmente ferramentas que assumem o controle das aprovações dos agentes.
Q7: Regras de liberação automática podem fazer um agente ultrapassar suas permissões?
Sim, é possível. Por isso, é importante classificar as operações por risco. Limite a liberação automática a operações somente de leitura e comandos específicos, mantendo a confirmação manual para ações como exclusão, push e acesso à rede. Use também branches separados para isolar as alterações de cada agente. Assim, mesmo que algo seja aprovado por engano, você poderá identificar e reverter a alteração pelo diff.
Q8: Também é preciso considerar as permissões ao escolher um modelo?
Sim. Os modelos podem solicitar operações bem diferentes para uma mesma tarefa: alguns tendem a executar comandos com frequência para fazer verificações, enquanto outros preferem ler antes de escrever. Vale usar a APIYI, em apiyi.com, para executar a mesma tarefa com vários modelos pela mesma interface. Observe a frequência e os tipos de solicitação de aprovação antes de decidir qual usar no longo prazo.
Principais pontos sobre a aprovação de permissões para agentes de programação com IA em paralelo
- O custo da fragmentação vai além dos cliques: o tempo gasto para localizar as solicitações e a espera ociosa dos agentes são os principais prejuízos à eficiência
- Classifique antes de configurar: separe os riscos entre leitura, escrita, execução, acesso à rede e exclusão para decidir o que será aprovado automaticamente
- Comece pelas regras nativas: use as configurações de permissão dos próprios agentes para lidar com solicitações frequentes e de baixo risco; consulte a documentação oficial para entender o nível de controle disponível
- Uma central resolve o problema de visibilidade: saber quem está executando, quem está travado e quem espera por você é mais importante do que economizar alguns cliques em “permitir”
- Trate uma ferramenta de terceiros como um novo colega: ela tem poder de aprovação, então observe seu comportamento em um repositório de teste antes de ampliar seu uso
- Tenha cuidado ao contornar a verificação de assinatura: remover o atributo de quarentena significa abrir mão de uma defesa do sistema e não deve virar hábito
- Centralize também o acesso aos modelos: use a interface unificada da APIYI, em apiyi.com, para facilitar a comparação de comportamento e a troca entre modelos
Resumo
Ao executar vários agentes de programação com IA em paralelo, a aprovação de permissões se resume a três pontos:
- Faça com que a maioria das solicitações não dependa de você: use a classificação de risco e as regras dos próprios agentes para lidar com operações de baixo risco, como leitura e comandos predefinidos
- Facilite o tratamento das solicitações restantes: centralize as aprovações e dê visibilidade ao status para reduzir o tempo gasto localizando pedidos e evitar que os agentes fiquem esperando
- Mantenha controláveis as consequências de uma aprovação equivocada: isolar espaços de trabalho, usar branches independentes e manter o hábito de poder reverter alterações é mais confiável do que “analisar tudo com cuidado” a cada vez
“Clicar menos em permitir” e “manter a segurança” não são objetivos contraditórios. O segredo é reservar a análise humana para as operações que realmente precisam dela. Antes de integrar uma ferramenta de aprovação de terceiros, entenda quais poderes ela receberá e se você está disposto a concedê-los.
Na camada de modelos, recomendamos usar a APIYI apiyi.com para unificar o acesso aos modelos por trás dos diferentes agentes. Assim, você pode escolher modelos, definir políticas de permissão e avaliar custos em um só lugar.
📚 Referências
- Post de compartilhamento no V2EX: um desenvolvedor apresenta uma ferramenta para macOS criada para centralizar as aprovações de vários agentes de programação
- Link:
v2ex.com/t/1254267 -
Observação: fonte do caso apresentado neste artigo, com os problemas relatados pelo autor, o design das funcionalidades e as limitações de assinatura e versão do sistema
-
Página do produto X Island: página de lançamento da ferramenta disponibilizada pelo autor do post original
- Link:
imagentx.top/products/xisland -
Observação: consulte essa página e o README para confirmar a gratuidade por tempo limitado, o período de teste e a compatibilidade com cada agente
-
Documentação oficial dos agentes de programação: instruções de configuração de permissões do Claude Code, Cursor, Codex, Cline e outros
- Link: procure as seções sobre permissions ou hooks nos sites oficiais de documentação de cada ferramenta
- Observação: este artigo não aborda o nível de detalhamento das configurações de permissão de cada agente. Confira cada uma antes de implementar
Autor: Equipe técnica da APIYI
Troca de experiências técnicas: acesse APIYI apiyi.com para conversar sobre fluxos de trabalho com vários agentes e práticas de integração de modelos. Para mais informações, consulte a central de documentação em docs.apiyi.com