Catatan penulis: Saat beberapa agen coding AI bekerja secara paralel, bagaimana cara mengurangi perpindahan jendela akibat persetujuan izin tanpa melonggarkan pengawasan terhadap penulisan file dan eksekusi perintah? Artikel ini menawarkan kerangka untuk menentukannya di tingkat alur kerja.
Jika Anda terbiasa membuka dua atau tiga sesi Claude Code sekaligus, ditambah satu jendela Cursor, situasi ini pasti terasa familier: baru saja fokus berpikir, sebuah terminal menampilkan pertanyaan “Izinkan penulisan file?”. Anda berpindah jendela, memeriksa permintaannya, mengeklik izinkan, lalu kembali bekerja. Sepanjang hari, persetujuan izin itu sendiri tidak sulit; masalahnya, perhatian Anda terpecah berkali-kali karenanya.
Keluhan ini bukan hanya datang dari satu orang. Pada awal November 2026, seorang developer di V2EX berbagi bahwa ia membuat alat macOS khusus untuk mengumpulkan permintaan persetujuan dari berbagai agen dalam sebuah panel mirip “Dynamic Island” di bagian atas layar. Artikel ini bukan rekomendasi untuk alat tertentu, melainkan menggunakan kasus tersebut untuk membahas persoalan yang lebih luas: saat menjalankan beberapa agen coding AI secara paralel, bagaimana merancang persetujuan izin agar tidak terus memecah perhatian, tetapi tetap terkendali?
Manfaat utama: Setelah membaca artikel ini, Anda akan memahami biaya sebenarnya dari interupsi persetujuan, nilai dan batasan “persetujuan terpusat + status yang terlihat”, serta cara merancang strategi persetujuan bertingkat untuk alur kerja multiagen Anda sendiri.
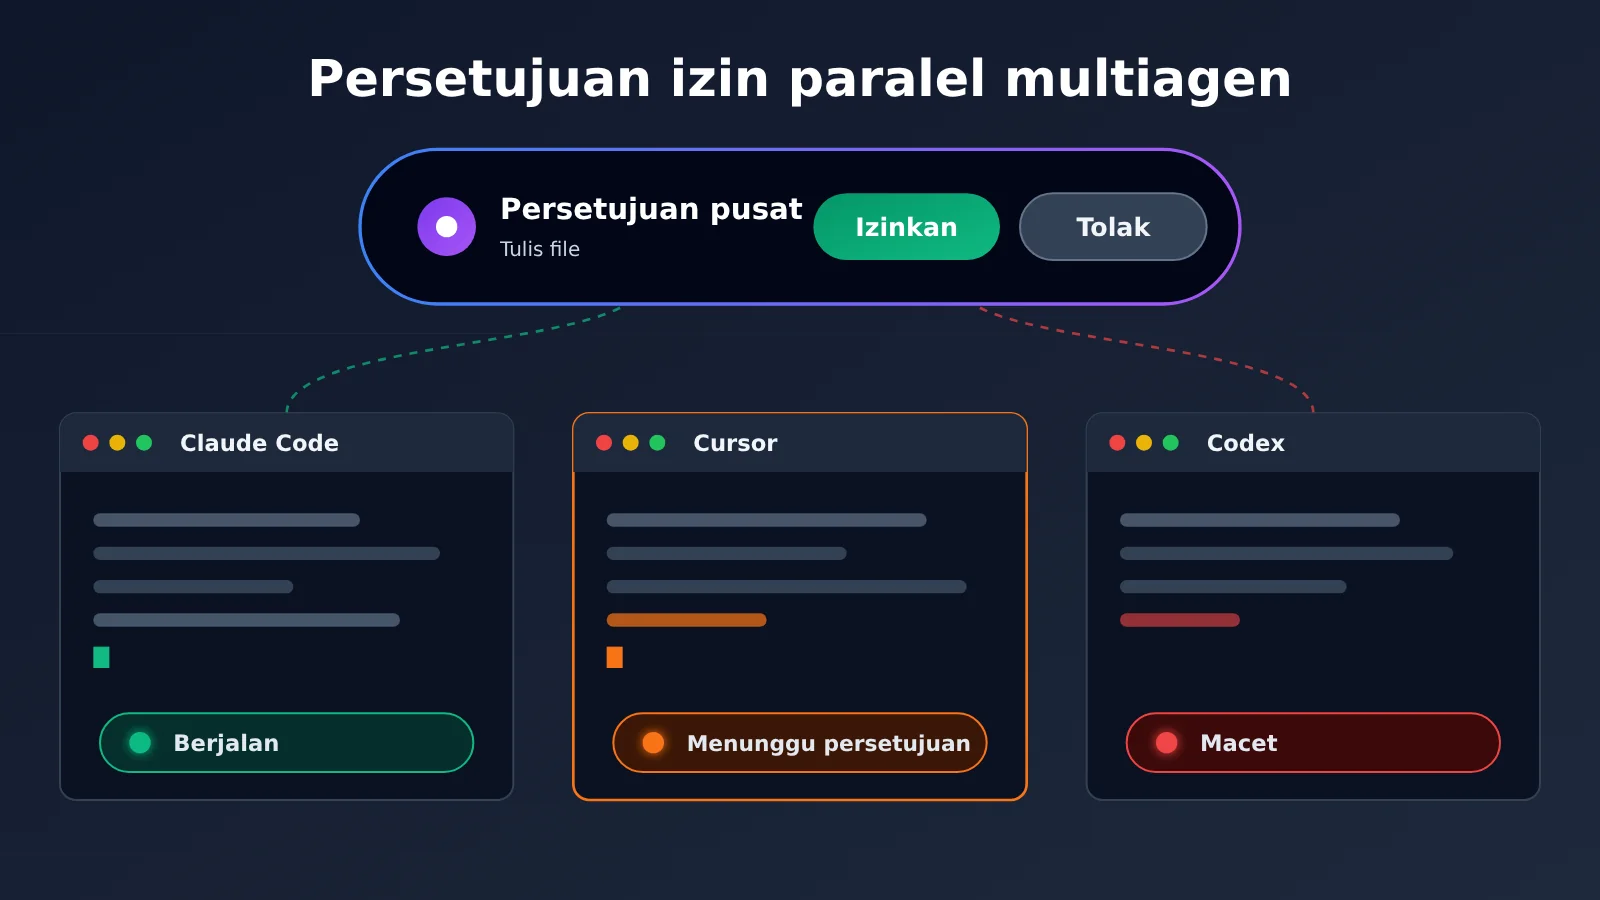
Poin Penting Persetujuan Izin untuk Agen AI Pemrograman Paralel
Langsung ke kesimpulannya: masalah persetujuan izin saat menjalankan beberapa agen secara paralel bisa dibagi menjadi tiga bagian yang relatif terpisah: tempat persetujuan tersebar, status tidak terlihat, dan risiko belum dikelompokkan. Banyak orang hanya berpikir soal “mengurangi jumlah klik izin”, padahal dua masalah terakhir justru lebih penting untuk diselesaikan.
| Poin | Penjelasan | Manfaat bagi developer |
|---|---|---|
| Tempat persetujuan terpusat | Kumpulkan permintaan persetujuan dari berbagai terminal dan IDE di satu tempat | Mengurangi waktu untuk berpindah jendela dan mencari tab |
| Status agen terlihat | Langsung terlihat siapa yang sedang berjalan, terhenti, atau menunggu Anda | Mencegah agen menunggu tanpa pekerjaan dan meningkatkan pemanfaatan paralel |
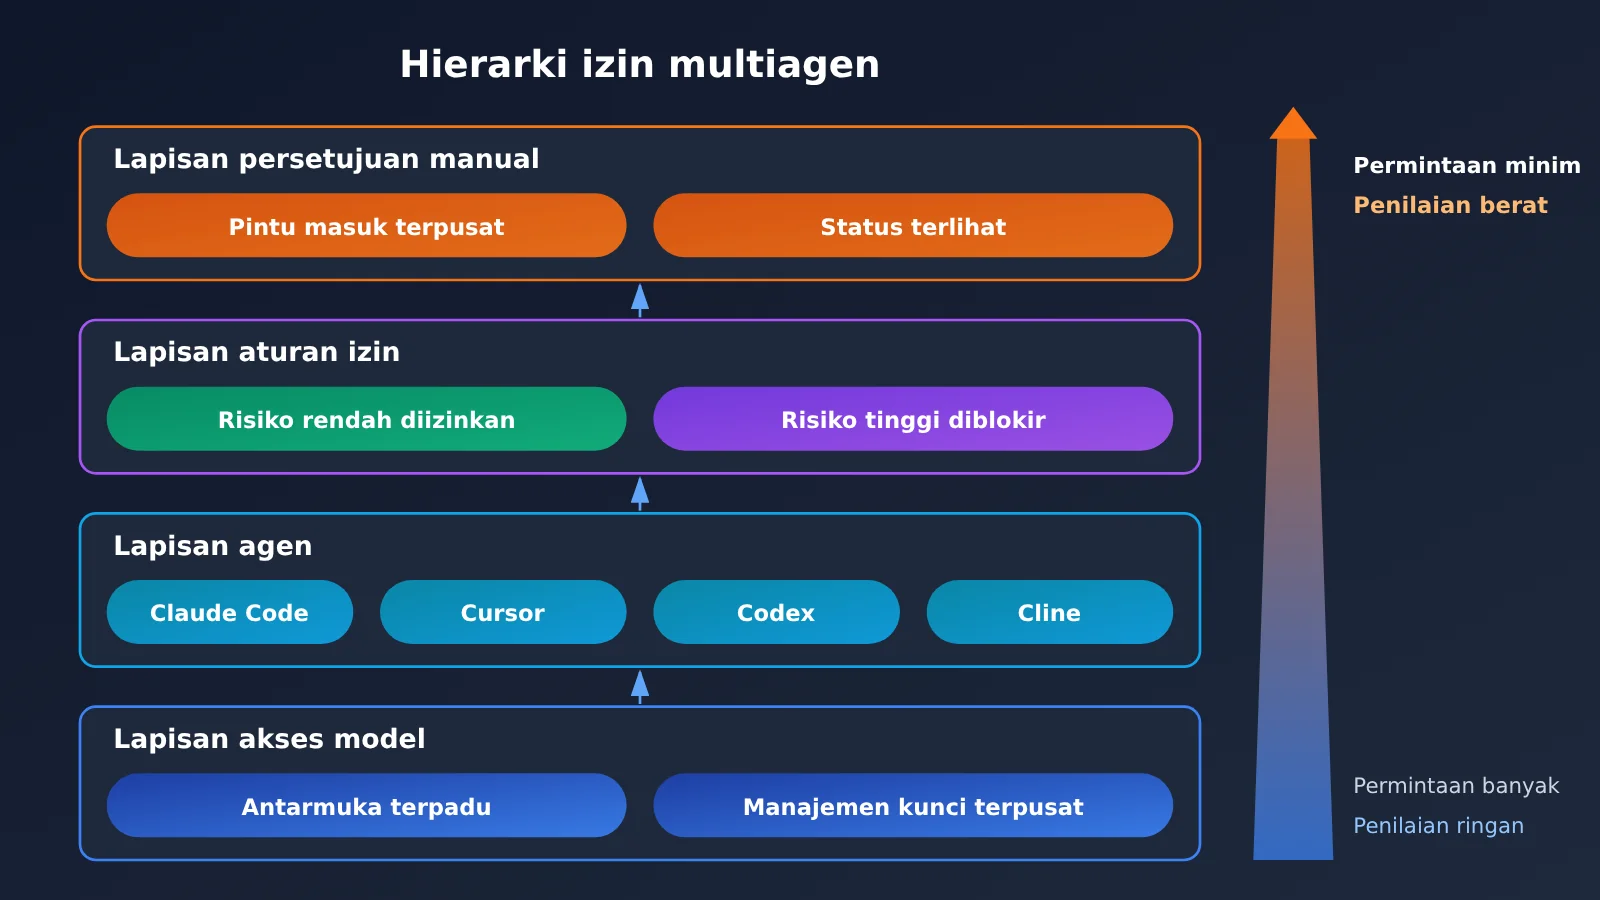
| Risiko operasi dikelompokkan | Bedakan penanganan untuk membaca file, menulis di ruang kerja, menjalankan perintah, mengakses jaringan, dan menghapus | Mengurangi gangguan untuk operasi berisiko rendah tanpa melonggarkan pengawasan atas risiko tinggi |
| Batas kepercayaan jelas | Tentukan komponen mana yang boleh “mengizinkan” atas nama Anda | Mencegah saluran persetujuan itu sendiri menjadi celah serangan |
| Bisa ditelusuri | Hasil persetujuan dapat diperiksa kembali | Saat terjadi masalah, Anda tahu siapa yang menyetujui dan apa yang disetujui |
Biaya Nyata dari Gangguan Persetujuan Izin
Alur yang dijelaskan penulis postingan aslinya cukup umum: berpindah jendela, mencari terminal yang dimaksud, memahami apa yang ingin dilakukan agen, mengeklik izin, lalu kembali ke pekerjaan semula. Satu putaran mungkin hanya memakan belasan detik, tetapi dari lima langkah itu, hanya satu yang benar-benar membutuhkan pertimbangan: memahami apa yang ingin dilakukan agen. Sisanya hanyalah waktu yang terbuang untuk mencari dan berpindah.
Biaya yang lebih tersembunyi muncul dalam penggunaan paralel. Saat Anda menjalankan tiga atau empat agen sekaligus, satu agen bisa terus menunggu jika permintaan persetujuannya tidak Anda sadari. Anda mengira keempat agen sedang bekerja, padahal mungkin dua di antaranya menunggu Anda. Saat ini belum ada data publik yang mengukur penurunan efisiensi tersebut, tetapi dari tujuan menjalankan agen secara paralel, waktu tunggu itu langsung mengurangi manfaat membuka beberapa sesi.
Gagasan di Balik Tempat Persetujuan Terpusat
Cara kerja alat dalam postingan asli bisa diringkas menjadi tiga poin: permintaan persetujuan menampilkan pilihan “izinkan / tolak” langsung di panel terpadu; pertanyaan agen dan peninjauan rencana juga ditangani di tempat yang sama, dengan dukungan pintasan keyboard; dan saat perlu melihat konteks, Anda bisa mengeklik untuk kembali ke tab iTerm2 yang sesuai. Penulis juga menyebutkan bahwa panel tersebut adalah jendela nonaktif, sehingga klik tidak akan merebut fokus dari editor.
Kunci dari pendekatan ini bukanlah bentuk “Dynamic Island”-nya, melainkan dua hal: mengurangi waktu mencari hingga mendekati nol dan mengubah status dari sesuatu yang harus Anda periksa menjadi sesuatu yang ditampilkan secara aktif. Sekalipun tidak menggunakan alat pihak ketiga, kedua prinsip ini tetap bisa diterapkan saat merancang alur kerja persetujuan Anda sendiri.
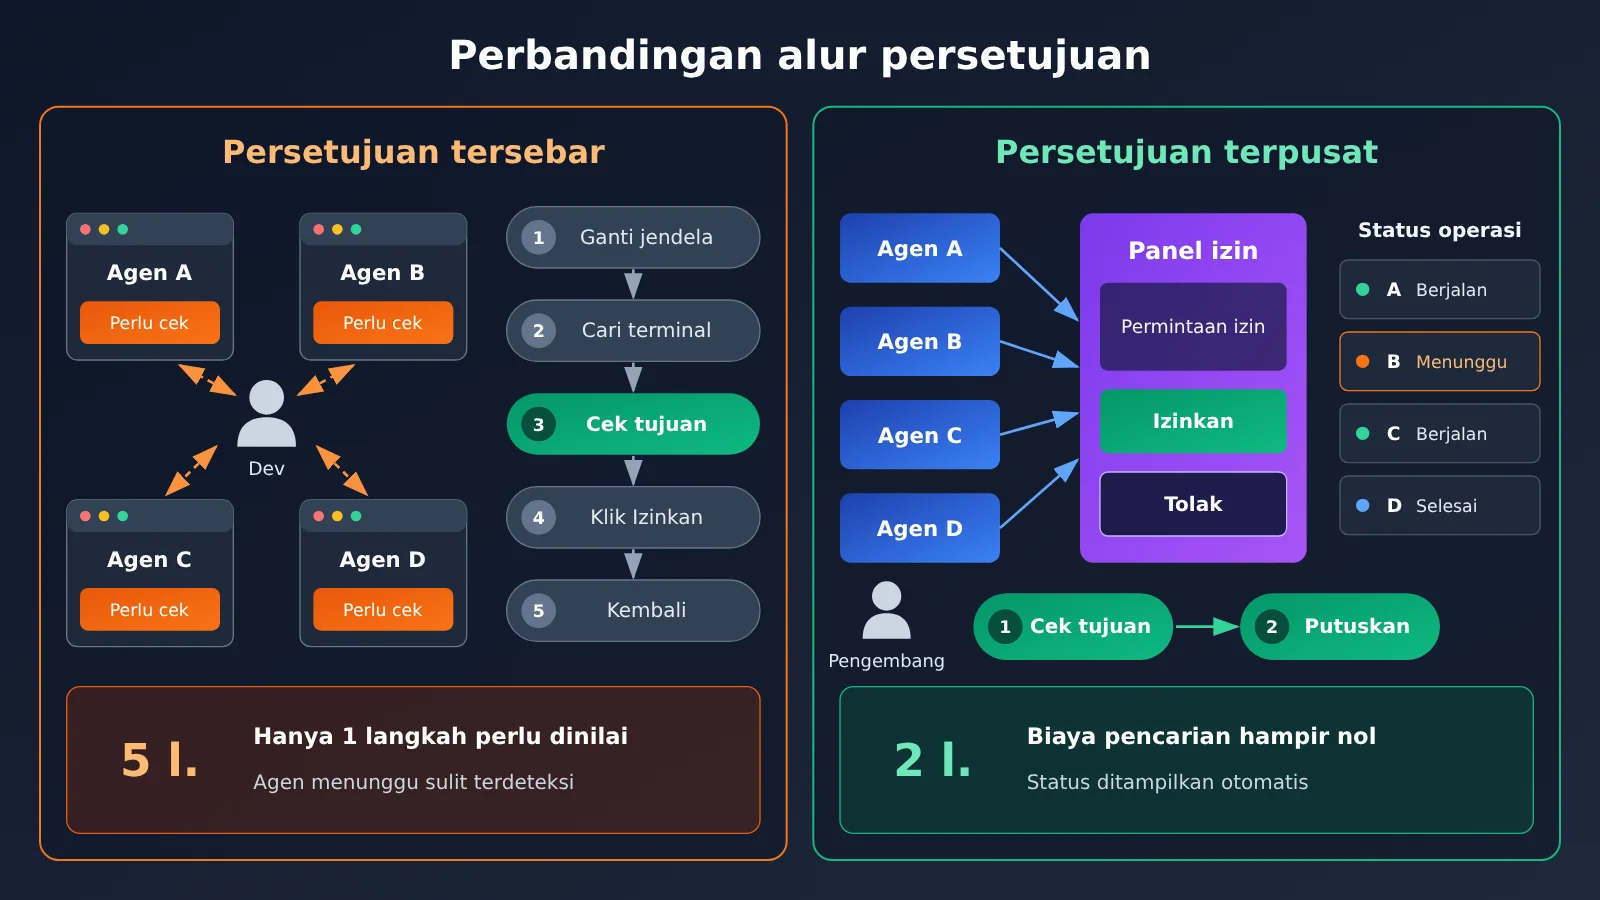
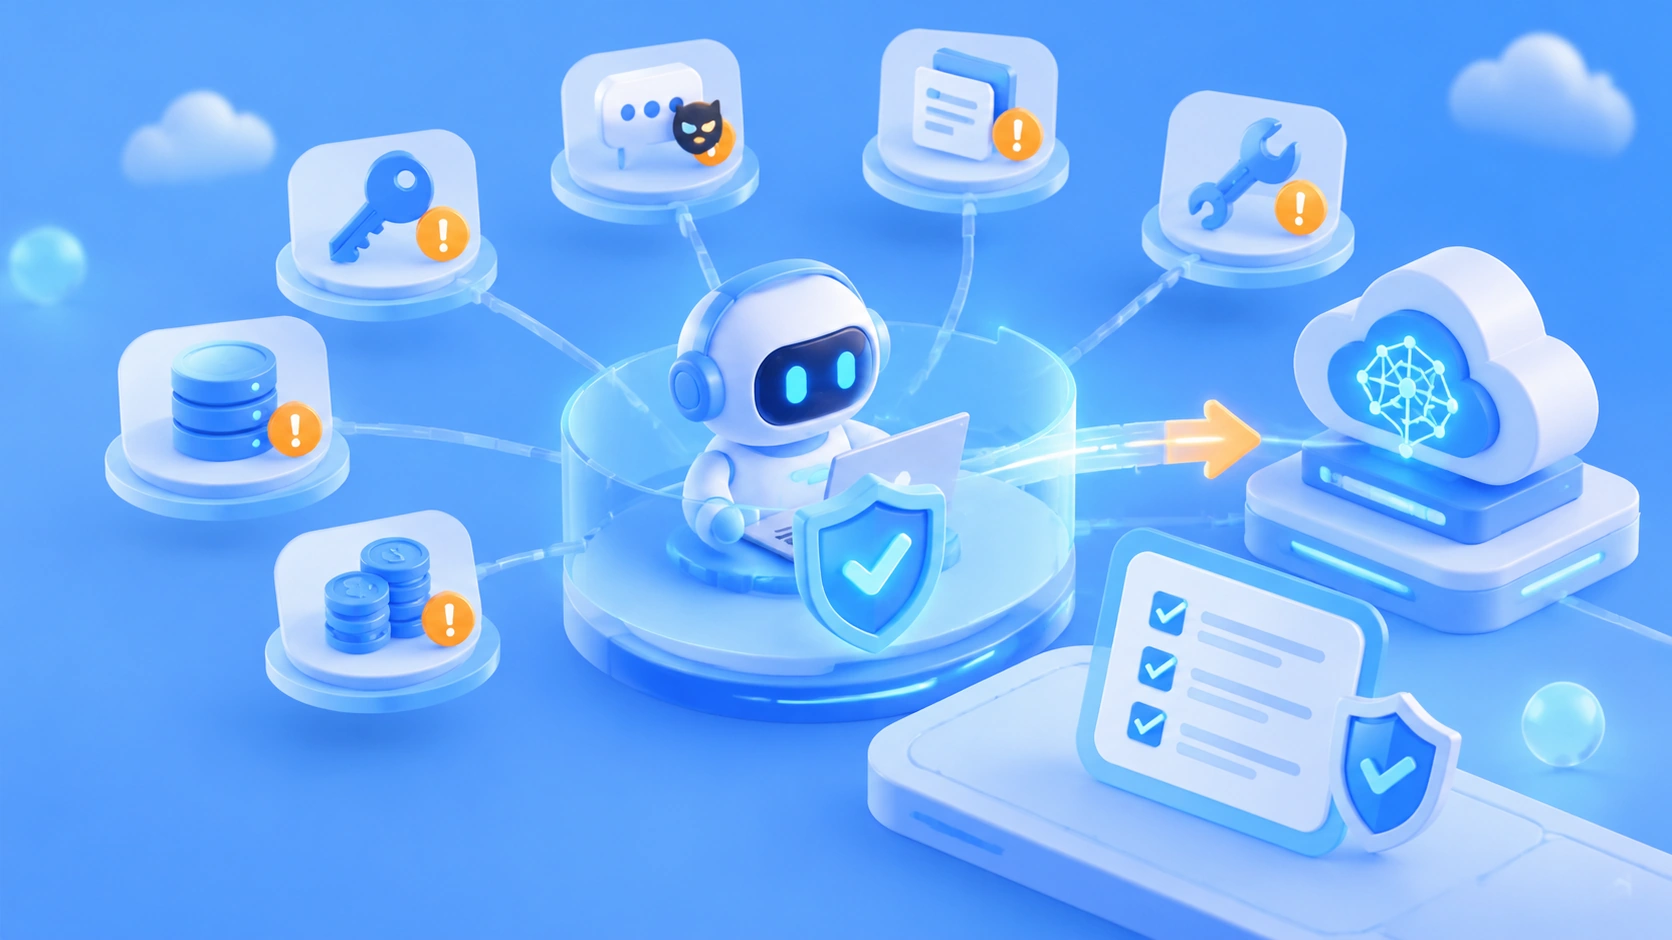
Gambar di atas menunjukkan alur persetujuan yang lebih singkat. Agen paralel sering kali juga terhubung ke model yang berbeda. Jika Anda mengonfigurasi kunci dari masing-masing penyedia di berbagai alat, Anda juga harus bolak-balik saat menelusuri masalah. Menyatukan pemanggilan model melalui antarmuka agregasi seperti APIYI apiyi.com dapat membuat lapisan “akses model” tetap terpusat, sejalan dengan gagasan persetujuan terpusat.
Perbandingan skema persetujuan izin untuk agen pengodean paralel
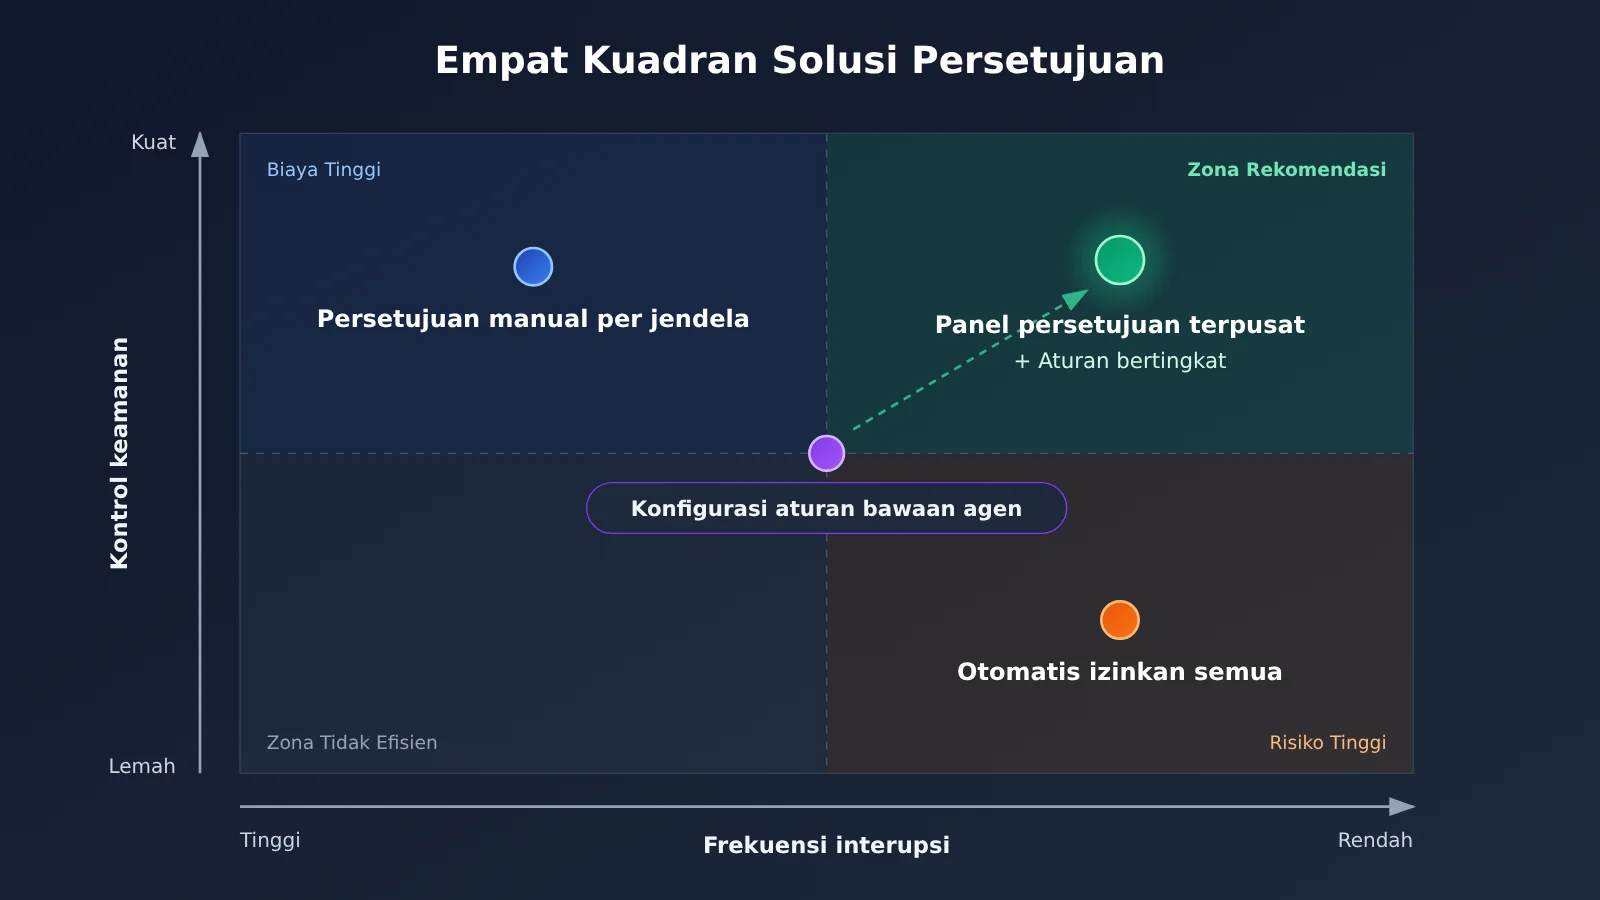
Ada empat pendekatan yang umum digunakan, masing-masing dengan kelebihan dan kekurangannya.
| Skema | Cara kerja utama | Kelebihan | Masalah utama |
|---|---|---|---|
| Persetujuan manual per jendela | Setiap agen menampilkan konfirmasi di terminal atau IDE masing-masing | Tanpa dependensi tambahan, konteks setiap permintaan terlihat jelas | Biaya berpindah jendela tinggi, sulit mengetahui agen yang menunggu |
| Izinkan semua secara otomatis | Menonaktifkan konfirmasi atau menggunakan mode paling permisif | Tidak ada interupsi sama sekali | Tidak ada yang mencegah kesalahan penulisan file atau eksekusi perintah berbahaya |
| Konfigurasi aturan bawaan agen | Menggunakan pengaturan tiap agen untuk menetapkan izin atau penolakan bagi perintah atau jalur tertentu | Mekanisme resmi, rantai kepercayaan lebih pendek | Setiap agen perlu dikonfigurasi sendiri, tingkat perincian dan formatnya berbeda-beda |
| Panel persetujuan terpusat | Alat pihak ketiga mengumpulkan permintaan melalui hooks / settings masing-masing agen | Satu tempat untuk semua permintaan, status terlihat | Menambah pihak baru yang harus dipercaya, kompatibilitas perlu diverifikasi satu per satu |
Penjelasan perbandingan
Persetujuan manual per jendela adalah cara paling langsung untuk mengendalikan keamanan karena setiap keputusan dibuat dalam konteks aslinya. Namun, upayanya bertambah seiring jumlah agen. Saat ada tiga sesi atau lebih, hampir mustahil memantau semuanya sekaligus. Sebaliknya, persetujuan terpusat mengurangi upaya mencari permintaan yang menunggu tanpa menghilangkan penilaian manusia.
Izinkan semua secara otomatis cocok untuk eksperimen sandbox sekali pakai, misalnya di container sementara atau branch yang akan langsung dihapus. Begitu agen bekerja di repositori sungguhan, semua risiko diserahkan pada keberuntungan. Untuk penggunaan resmi sehari-hari, ini bukan pengaturan bawaan yang bisa diterima.
Konfigurasi aturan bawaan agen adalah langkah pertama yang paling layak dilakukan. Sebagian besar agen pengodean menyediakan konfigurasi izin dalam bentuk tertentu, tetapi sumber rujukan artikel ini tidak membahas aturan yang didukung atau seberapa rinci pengaturannya. Kamu perlu memastikannya satu per satu di dokumentasi resmi masing-masing agen. Keterbatasannya, konfigurasi tersebar di setiap alat dan tidak menjawab pertanyaan “siapa yang sedang menunggu persetujuan”.
Panel persetujuan terpusat melengkapi kekurangan tersebut. Penulis postingan asli menyebut bahwa alatnya memiliki integrasi bawaan untuk sekitar 30 agen, termasuk Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf, dan Cline. Namun, ia juga menjelaskan bahwa beberapa integrasi masih diverifikasi satu per satu. Untuk status kompatibilitas terkini, lihat README alat tersebut; artikel ini belum memverifikasinya.
💡 Saran pemilihan: Kombinasi yang cukup aman adalah “aturan bawaan agen untuk operasi berisiko rendah + satu tempat terpusat untuk persetujuan lainnya”. Jika kamu masih memilih model untuk berbagai agen, kamu bisa menggunakan APIYI apiyi.com untuk beralih dan menguji model melalui antarmuka yang sama. Tentukan dulu model mana yang tingkat kesalahannya lebih rendah di repositorimu, lalu putuskan seberapa besar izin yang akan diberikan.
Risiko kepercayaan saat pihak ketiga mengambil alih persetujuan izin
Persetujuan terpusat memang menggiurkan, tetapi ada satu pertanyaan mendasar yang berubah: siapa yang bisa menekan “izinkan” atas namamu? Sebelumnya, kemampuan ini hanya ada pada agen itu sendiri dan kamu. Setelah alat pihak ketiga terhubung, ada satu pihak lagi dalam rantai tersebut. Ada dua detail dalam unggahan asli yang perlu dibahas tersendiri.
Pertama, penulis menjelaskan bahwa alat ini menggunakan hooks / settings milik masing-masing agen. Artinya, alat tersebut perlu menulis atau mengubah konfigurasi setiap agen agar permintaan persetujuan melewatinya. Komponen yang dapat menerima permintaan persetujuan dan menjawab “izinkan” pada dasarnya memiliki wewenang untuk mengizinkan penulisan file dan eksekusi perintah.
Kedua, penulis berterus terang bahwa alat ini saat ini menggunakan tanda tangan ad hoc, tanpa sertifikat pengembang Apple. Jika saat pertama dibuka muncul pesan bahwa aplikasi “rusak”, pengguna perlu menjalankan xattr -cr di terminal, diikuti dengan path aplikasi. Perintah ini akan menghapus atribut yang diperluas pada aplikasi secara rekursif, termasuk penanda karantina yang digunakan macOS untuk memicu pemeriksaan Gatekeeper. Dengan kata lain, kamu secara manual melewati satu lapis perlindungan sistem terhadap aplikasi dari sumber yang tidak dikenal. Penulis telah bertindak bertanggung jawab dengan menjelaskan hal ini, tetapi sebagai pengguna, kamu perlu memahami apa yang sedang dilakukan.
| Risiko | Dampak | Langkah yang disarankan |
|---|---|---|
| Wewenang persetujuan | Komponen pihak ketiga dapat menjawab “izinkan” atas namamu | Pastikan alat hanya meneruskan keputusan, bukan memberikan izin secara otomatis; amati dulu perilakunya di repositori uji |
| Konfigurasi diubah | hooks / settings diubah dan mungkin menyisakan konfigurasi setelah alat dihapus | Cadangkan konfigurasi setiap agen sebelum menghubungkan alat, lalu periksa apakah konfigurasi sudah dipulihkan setelah alat dihapus |
| Pemeriksaan tanda tangan dilewati | Menghapus atribut karantina melewati Gatekeeper | Lakukan hanya untuk aplikasi dari sumber yang kamu percayai, dan jangan jadikan kebiasaan |
| Kompatibilitas belum pasti | Adaptasi untuk beberapa agen masih dalam tahap verifikasi | Aktifkan hanya pada agen yang sudah dipastikan kompatibel; gunakan persetujuan bawaan untuk yang lain |
| Satu titik kegagalan | Jika panel crash atau macet, semua agen ikut menunggu | Siapkan cara untuk kembali ke persetujuan bawaan |
Belum ada hasil audit keamanan yang bisa dikutip di sini, jadi artikel ini tidak menilai apakah alat tertentu aman atau tidak. Pendekatan yang lebih praktis adalah memperlakukan alat persetujuan pihak ketiga seperti rekan kerja baru yang perlu diberi wewenang: amati dulu di lingkungan berisiko rendah, lalu perluas penggunaannya secara bertahap.
Panduan cepat persetujuan izin untuk agen coding AI paralel
Alur lima langkah ini tidak bergantung pada alat tertentu. Anda bisa memulai dengan fitur bawaan, lalu menambahkan panel persetujuan terpusat jika diperlukan.
Langkah 1: Kelompokkan operasi agen paralel berdasarkan risiko
Jangan buru-buru mengonfigurasi alat. Pertama, buat daftar operasi yang mungkin dilakukan agen berdasarkan tingkat risikonya. Tabel ini menjadi dasar untuk semua konfigurasi selanjutnya.
| Tingkat risiko | Contoh operasi | Kebijakan yang disarankan |
|---|---|---|
| Rendah | Membaca file repositori, mencari kode, melihat status git | Izinkan secara default tanpa meminta konfirmasi |
| Rendah hingga sedang | Menulis file kode sumber di ruang kerja saat ini | Izinkan, lalu tinjau semuanya melalui diff setelahnya |
| Sedang | Menjalankan pengujian, lint, dan skrip build | Izinkan perintah yang sudah ditetapkan secara default; minta konfirmasi manual untuk perintah yang belum dikenal |
| Tinggi | Menginstal dependensi, membuat permintaan jaringan, mengubah file konfigurasi | Minta konfirmasi manual setiap kali |
| Sangat tinggi | Menghapus file, menjalankan git push, mengubah path di luar ruang kerja |
Selalu minta konfirmasi manual; langsung larang jika diperlukan |
Langkah 2: Tangani permintaan berisiko rendah dengan aturan izin bawaan agen
Mengacu pada tabel di atas, masukkan operasi berisiko “rendah” serta sebagian operasi berisiko “menengah-rendah” dan “menengah” ke konfigurasi izin masing-masing agen. Tujuannya agar sebagian besar permintaan yang sering muncul dan tidak berbahaya tidak lagi memunculkan dialog persetujuan. Karena format dan tingkat perincian konfigurasi tiap agen berbeda, sebaiknya buat daftar terpisah untuk setiap agen dan catat lokasi konfigurasinya agar mudah ditinjau nanti.
Langkah 3: Kurangi dampak “persetujuan yang keliru” dengan isolasi ruang kerja
Inti dari kelelahan akibat persetujuan adalah: semakin banyak permintaan yang disetujui, semakin besar kemungkinan orang tidak lagi memeriksanya dengan cermat. Daripada berharap selalu teliti setiap saat, lebih baik pastikan dampak persetujuan yang keliru tetap terkendali. Beberapa cara yang umum digunakan:
- Gunakan cabang git atau worktree terpisah untuk setiap sesi agen agar tidak saling mengganggu
- Batasi pekerjaan agen di direktori proyek dan jangan letakkan file sensitif di ruang kerja
- Pastikan ruang kerja bersih sebelum memulai tugas agar perubahan bisa segera dibatalkan dengan
git diffdangit restorejika terjadi masalah
Langkah 4: Pastikan status terlihat
Pada tahap ini, permintaan persetujuan yang tersisa seharusnya memang membutuhkan penilaianmu. Selanjutnya, pastikan agen tidak menunggu terlalu lama. Beberapa pilihan yang bisa dicoba: aktifkan notifikasi sistem untuk setiap agen, tempatkan semua sesi di tab terpisah dalam satu jendela terminal dan beri nama setiap tab, atau gunakan panel persetujuan terpusat. Jika memilih panel pihak ketiga, coba dulu di repositori pengujian dengan mengacu pada daftar risiko di bagian sebelumnya.
Langkah 5: Gunakan satu antarmuka untuk akses model agar mudah dibandingkan dan dilacak
Saat beberapa agen berjalan secara paralel, Claude Code, Cursor, dan Cline mungkin masing-masing memanggil model yang berbeda. Jika alatmu mendukung antarmuka kustom yang kompatibel dengan OpenAI, hubungkan semuanya ke APIYI apiyi.com. Dengan begitu, kamu bisa mengelola kunci API di satu tempat dan cukup mengubah nama model saat ingin beralih. Ini juga membantu pengaturan persetujuan: jika suatu model sering meminta operasi berisiko tinggi, kamu bisa menggantinya dengan model lain melalui antarmuka yang sama untuk membandingkan, tanpa perlu mengulang konfigurasi.
🚀 Saran untuk memulai: Luangkan setengah jam untuk menyelesaikan langkah 1 dan 2. Biasanya, ini sudah cukup untuk mengurangi jumlah pop-up secara signifikan. Untuk model, sebaiknya gunakan antarmuka terpadu melalui APIYI apiyi.com agar berbagai agen bisa mengakses model, lalu evaluasi “model mana yang dipilih” dan “seberapa besar izin yang diberikan” secara bersamaan.
Pertanyaan Umum FAQ
Q1: Apa yang dimaksud dengan fragmentasi persetujuan izin pada agen coding AI yang berjalan paralel?
Ketika beberapa agen mengajukan permintaan persetujuan di terminal atau IDE yang berbeda, developer harus berulang kali berpindah jendela, mencari sesi, memahami maksud permintaan, lalu kembali bekerja. Satu kali mungkin tidak terlalu merepotkan, tetapi jika sering terjadi, fokus bisa terganggu. Beberapa agen juga bisa menunggu lama tanpa disadari.
Q2: Apa bedanya panel persetujuan terpusat dengan konfigurasi izin bawaan agen?
Konfigurasi bawaan agen memiliki rantai kepercayaan yang lebih pendek dan cocok untuk menyetujui operasi berisiko rendah secara otomatis melalui aturan. Namun, konfigurasinya tersebar di setiap alat dan tidak menyelesaikan masalah visibilitas status. Panel persetujuan terpusat menyatukan akses dan tampilan status, tetapi menambahkan komponen pihak ketiga. Keduanya lebih cocok digunakan bersama daripada dipilih salah satu.
Q3: Apakah alat persetujuan terpusat yang disebutkan dalam postingan asli sudah bisa digunakan?
Menurut informasi yang dibagikan pembuatnya pada 3 November 2026, alat ini hanya mendukung macOS 13 ke atas. Saat ini alat tersebut gratis untuk waktu terbatas, dengan kode aktivasi untuk maksimal 3 perangkat. Tanpa kode pun, alat ini bisa dicoba selama 14 hari. Angka penggunaan memori sekitar 40 MB untuk empat agen berasal dari keterangan pembuatnya. Penawaran terbatas dan status kompatibilitas bisa berubah, jadi periksa halaman resmi pembuat dan README untuk informasi terbaru.
Q4: Kapan sebaiknya menggunakan beberapa agen secara paralel dengan persetujuan terpusat?
– **Pengembangan frontend dan backend secara terpisah**: satu agen mengubah antarmuka, sementara agen lain menulis pemanggilan di frontend
– **Pengujian dan perbaikan secara paralel**: satu agen menambahkan pengujian, sementara agen lain memperbaiki bug yang sudah diketahui
– **Perbandingan solusi**: minta agen atau model yang berbeda mengerjakan tugas yang sama, lalu pilih hasil terbaik
Jika kamu hanya menggunakan satu sesi dari awal sampai selesai, fragmentasi persetujuan bukan masalah besar, sehingga alat tambahan belum tentu diperlukan.
Q5: Bagaimana cara mengelola akses secara terpusat jika beberapa agen menggunakan model yang berbeda?
Jika alat coding kamu mendukung antarmuka kustom yang kompatibel dengan OpenAI, semuanya bisa dihubungkan ke APIYI apiyi.com untuk memanggil berbagai model populer dengan satu kunci API dan antarmuka yang sama. Dengan begitu, saat menjalankan tugas paralel untuk membandingkan solusi, kamu cukup mengganti nama model di setiap alat. Masalah pemanggilan juga bisa ditelusuri di satu tempat.
Q6: Apa risiko menjalankan perintah xattr sesuai petunjuk untuk membuka aplikasi?
Perintah ini menghapus atribut karantina aplikasi sehingga macOS tidak lagi memeriksa sumbernya. Ini adalah cara yang umum digunakan untuk membuka aplikasi tanpa tanda tangan sertifikat developer, tetapi artinya kamu melepas salah satu lapisan perlindungan sistem. Sebaiknya lakukan ini hanya untuk aplikasi yang sumbernya jelas dan kamu percayai, terutama alat yang akan menangani persetujuan agen.
Q7: Apakah aturan persetujuan otomatis bisa membuat agen bertindak melampaui izinnya?
Bisa. Itulah sebabnya operasi perlu dikelompokkan berdasarkan tingkat risiko. Batasi persetujuan otomatis pada operasi baca saja dan perintah yang sudah ditentukan; operasi seperti menghapus, melakukan push, atau mengakses jaringan tetap memerlukan konfirmasi manual. Gunakan juga branch terpisah untuk mengisolasi perubahan setiap agen. Dengan begitu, jika ada operasi yang keliru disetujui, kamu bisa menemukannya melalui diff dan mengembalikannya.
Q8: Apakah masalah izin juga perlu dipertimbangkan saat memilih model?
Perlu. Untuk tugas yang sama, operasi yang diminta setiap model bisa sangat berbeda. Ada model yang cenderung sering menjalankan perintah untuk melakukan verifikasi, sementara yang lain cenderung membaca terlebih dahulu sebelum menulis. Coba gunakan APIYI apiyi.com untuk menjalankan tugas yang sama dengan beberapa model melalui satu antarmuka. Amati frekuensi dan jenis permintaan persetujuannya, lalu tentukan model yang ingin digunakan dalam jangka panjang.
Poin Utama Persetujuan Izin untuk Agen Coding AI Paralel
- Biaya fragmentasi bukan sekadar klik: waktu untuk mencari permintaan dan agen yang menunggu tanpa bekerja adalah penghambat utama efisiensi paralel
- Kelompokkan risiko sebelum konfigurasi: bedakan risiko baca, tulis, eksekusi, akses jaringan, dan penghapusan untuk menentukan tindakan yang disetujui otomatis
- Mulai dari aturan bawaan: gunakan konfigurasi izin tiap agen untuk menangani permintaan berisiko rendah yang sering muncul; periksa dokumentasi resmi untuk mengetahui tingkat pengaturannya
- Pusatkan akses agar status terlihat: mengetahui agen mana yang berjalan, macet, atau menunggu Anda lebih penting daripada sekadar mengurangi klik persetujuan
- Perlakukan alat pihak ketiga seperti rekan baru: alat ini punya wewenang memberi persetujuan, jadi amati dulu di repositori uji sebelum memperluas penggunaannya
- Berhati-hati saat melewati pemeriksaan tanda tangan: menghapus atribut karantina berarti melepas lapisan perlindungan sistem dan sebaiknya tidak dijadikan kebiasaan
- Pusatkan juga akses model: gunakan antarmuka terpadu APIYI apiyi.com agar lebih mudah membandingkan perilaku dan beralih model
Kesimpulan
Saat menjalankan beberapa agen coding AI secara paralel, inti persetujuan izin bisa dirangkum dalam tiga hal:
- Kurangi permintaan yang membutuhkan persetujuan Anda: kelompokkan risiko dan gunakan aturan bawaan agen untuk menangani operasi berisiko rendah, seperti akses hanya-baca dan perintah yang sudah ditentukan
- Permudah penanganan permintaan yang tersisa: pusatkan akses persetujuan dan tampilkan status agar permintaan lebih mudah ditemukan dan agen tidak menunggu tanpa bekerja
- Batasi dampak persetujuan yang keliru: isolasi ruang kerja, cabang terpisah, dan kebiasaan menyiapkan langkah rollback lebih andal daripada sekadar “memeriksa setiap permintaan dengan teliti”
“Lebih sedikit klik persetujuan” dan “tetap aman” tidak saling bertentangan. Kuncinya adalah menyisakan penilaian manusia untuk operasi yang memang membutuhkannya. Sebelum menggunakan alat persetujuan pihak ketiga, pahami wewenang apa yang akan dimilikinya dan apakah Anda bersedia menyerahkannya.
Untuk akses model, APIYI apiyi.com direkomendasikan sebagai antarmuka terpadu ke model yang digunakan oleh berbagai agen. Dengan begitu, pemilihan model, kebijakan izin, dan evaluasi biaya dapat dilakukan di satu tempat.
📚 Referensi
- Postingan berbagi karya di V2EX: Pengembang membagikan alat macOS yang dibuat untuk memusatkan persetujuan bagi beberapa agen coding
- Tautan:
v2ex.com/t/1254267 -
Keterangan: Sumber studi kasus dalam artikel ini, termasuk kendala, rancangan fitur, serta batasan penandatanganan dan versi sistem yang dijelaskan oleh pembuatnya
-
Halaman produk X Island: Halaman rilis alat yang dibagikan oleh penulis postingan asli
- Tautan:
imagentx.top/products/xisland -
Keterangan: Lihat halaman ini dan README untuk informasi terkini tentang penawaran gratis terbatas, masa uji coba, dan kompatibilitas dengan masing-masing agen
-
Dokumentasi resmi agen coding: Panduan konfigurasi izin untuk Claude Code, Cursor, Codex, Cline, dan lainnya
- Tautan: Cari bagian terkait permissions atau hooks di situs dokumentasi resmi masing-masing alat
- Keterangan: Artikel ini tidak membahas tingkat perincian konfigurasi izin setiap agen. Periksa masing-masing sebelum menerapkannya
Penulis: Tim Teknis APIYI
Diskusi teknis: Kunjungi APIYI di apiyi.com untuk berdiskusi tentang alur kerja multiagen dan praktik integrasi model. Materi lainnya tersedia di pusat dokumentasi docs.apiyi.com.