Note de l’auteur : quand plusieurs agents de programmation IA travaillent en parallèle, comment limiter les changements de fenêtre liés aux demandes d’autorisation, sans relâcher le contrôle sur l’écriture de fichiers et l’exécution de commandes ? Cet article propose un cadre de réflexion pour organiser votre workflow.
Si vous avez l’habitude d’ouvrir deux ou trois sessions Claude Code en même temps, avec une fenêtre Cursor en plus, vous connaissez sans doute ce scénario : vous êtes concentré, puis un terminal affiche « Autoriser l’écriture du fichier ? ». Vous basculez vers lui, examinez la demande, cliquez sur « Autoriser », puis revenez à votre tâche. À la fin de la journée, ce n’est pas l’approbation elle-même qui pose problème, mais le fait qu’elle fragmente votre attention en dizaines de morceaux.
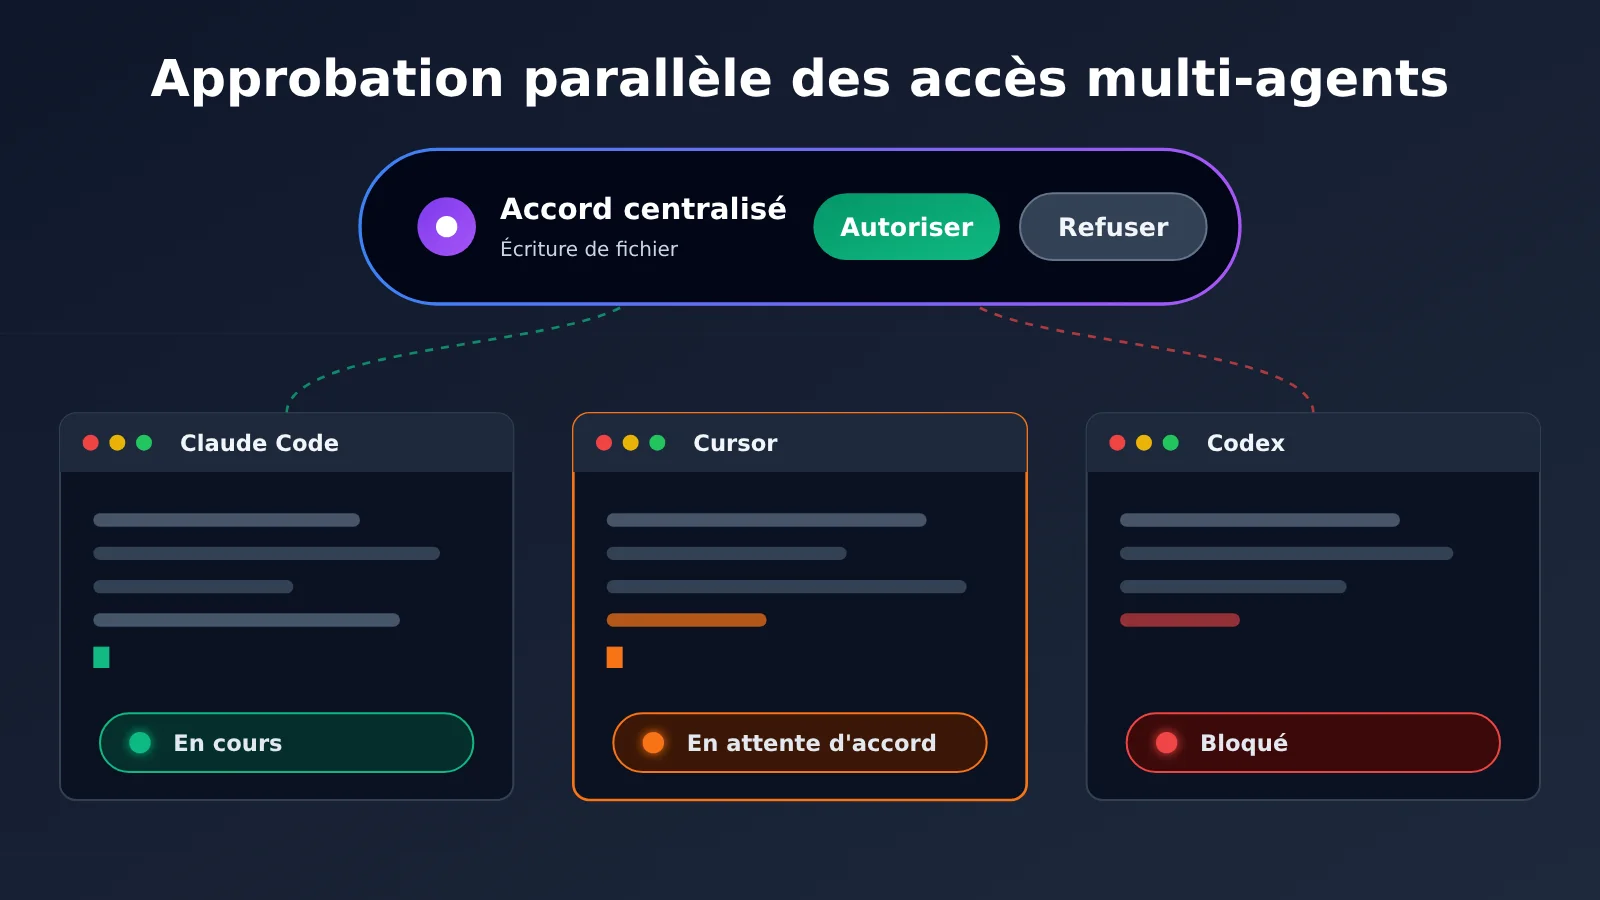
Ce constat n’a rien d’isolé. Début novembre 2026, un développeur a expliqué sur V2EX avoir créé un outil macOS pour regrouper les demandes d’autorisation de plusieurs agents dans un panneau en haut de l’écran, semblable à la « Dynamic Island ». Cet article ne vise pas à recommander un outil particulier : il s’appuie sur cet exemple pour explorer une question plus générale. Quand plusieurs agents de programmation IA travaillent en parallèle, comment concevoir les autorisations pour éviter à la fois les interruptions incessantes et la perte de contrôle ?
Ce que vous allez en retirer : vous comprendrez le coût réel des interruptions liées aux demandes d’autorisation, les avantages et les limites d’une approche qui centralise les demandes tout en rendant les états visibles, et vous pourrez concevoir une stratégie d’approbation adaptée aux niveaux de risque de votre workflow multi-agent.
L’essentiel sur l’approbation des permissions des agents de codage IA en parallèle
Commençons par la conclusion. Quand plusieurs agents travaillent en parallèle, l’approbation des permissions pose trois problèmes distincts : des demandes dispersées, un état des agents peu visible et des risques non classés. Beaucoup cherchent simplement à « cliquer moins souvent sur Autoriser », alors que les deux derniers points sont les plus importants à résoudre.
| Point clé | Description | Avantage pour les développeurs |
|---|---|---|
| Centraliser les demandes d’approbation | Regrouper les demandes dispersées entre plusieurs terminaux et IDE au même endroit | Passer moins de temps à changer de fenêtre et à chercher le bon onglet |
| Rendre l’état des agents visible | Voir d’un coup d’œil qui travaille, qui est bloqué et qui attend une intervention | Éviter que les agents restent inactifs et mieux exploiter le travail en parallèle |
| Classer les opérations par niveau de risque | Traiter différemment la lecture de fichiers, l’écriture dans l’espace de travail, l’exécution de commandes, l’accès au réseau et la suppression | Réduire les interruptions pour les opérations peu risquées sans relâcher la vigilance sur les autres |
| Définir clairement les limites de confiance | Préciser quels composants peuvent cliquer sur « Autoriser » à votre place | Éviter que le canal d’approbation devienne lui-même une surface d’attaque |
| Assurer la traçabilité | Permettre de consulter les décisions d’approbation après coup | Savoir qui a approuvé quoi en cas de problème |
Le coût réel des interruptions pour approbation
Le processus décrit par l’auteur du post est classique : changer de fenêtre, retrouver le bon terminal, comprendre ce que l’agent veut faire, cliquer sur « Autoriser », puis revenir à sa tâche. Une opération ne prend peut-être qu’une quinzaine de secondes, mais parmi ces cinq étapes, seule la compréhension de l’intention demande vraiment une décision. Le reste consiste à retrouver le bon endroit.
Le coût est plus discret quand plusieurs agents travaillent en parallèle. Si vous en lancez trois ou quatre et que l’un d’eux demande une approbation sans que vous le remarquiez, il reste bloqué à attendre. Vous pensez que quatre agents travaillent, alors que deux attendent peut-être votre réponse. Il n’existe pas de données publiques qui quantifient cette perte d’efficacité, mais le temps d’attente des agents réduit directement les gains attendus de l’exécution parallèle.
L’idée d’un point d’approbation centralisé
L’outil présenté dans le post repose sur trois idées : les demandes d’approbation proposent directement « Autoriser / Refuser » dans un panneau unique ; les questions des agents et la révision de leurs plans se traitent au même endroit, avec des raccourcis clavier ; et, lorsqu’il faut consulter le contexte, un clic permet de revenir à l’onglet iTerm2 correspondant. L’auteur précise aussi que le panneau est une fenêtre non activable : cliquer dessus ne retire donc pas le focus à l’éditeur.
L’essentiel n’est pas la forme d’« îlot dynamique », mais deux choses : ramener le temps passé à retrouver la bonne fenêtre presque à zéro et passer d’un état qu’il faut aller vérifier à un état affiché de façon proactive. Même sans outil tiers, ces deux principes peuvent guider la conception de votre propre flux d’approbation.
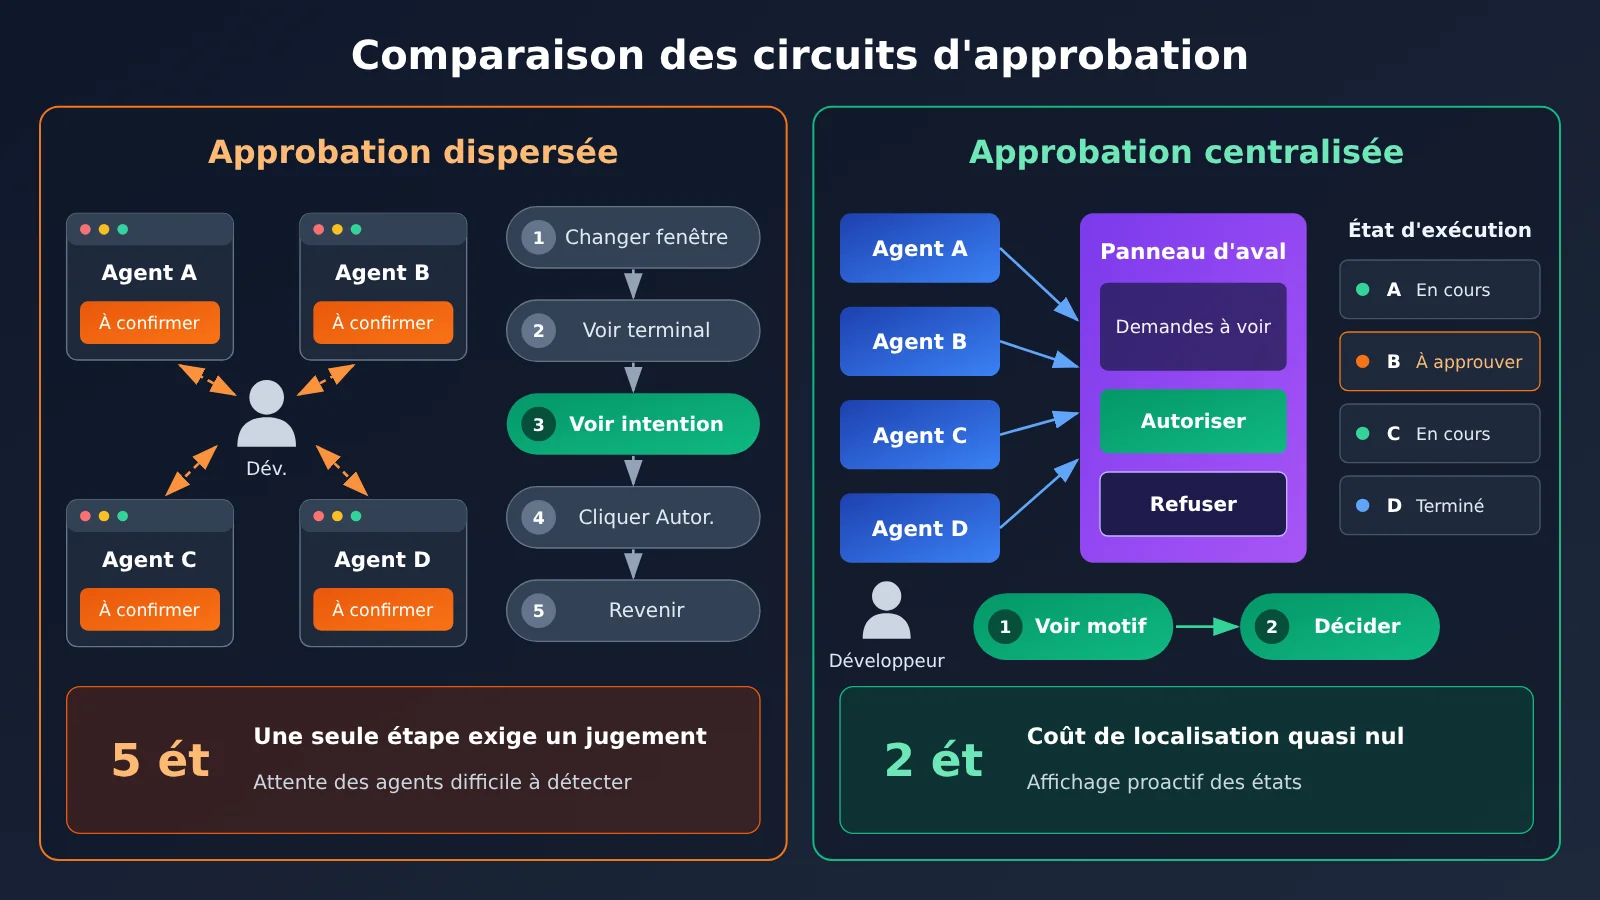
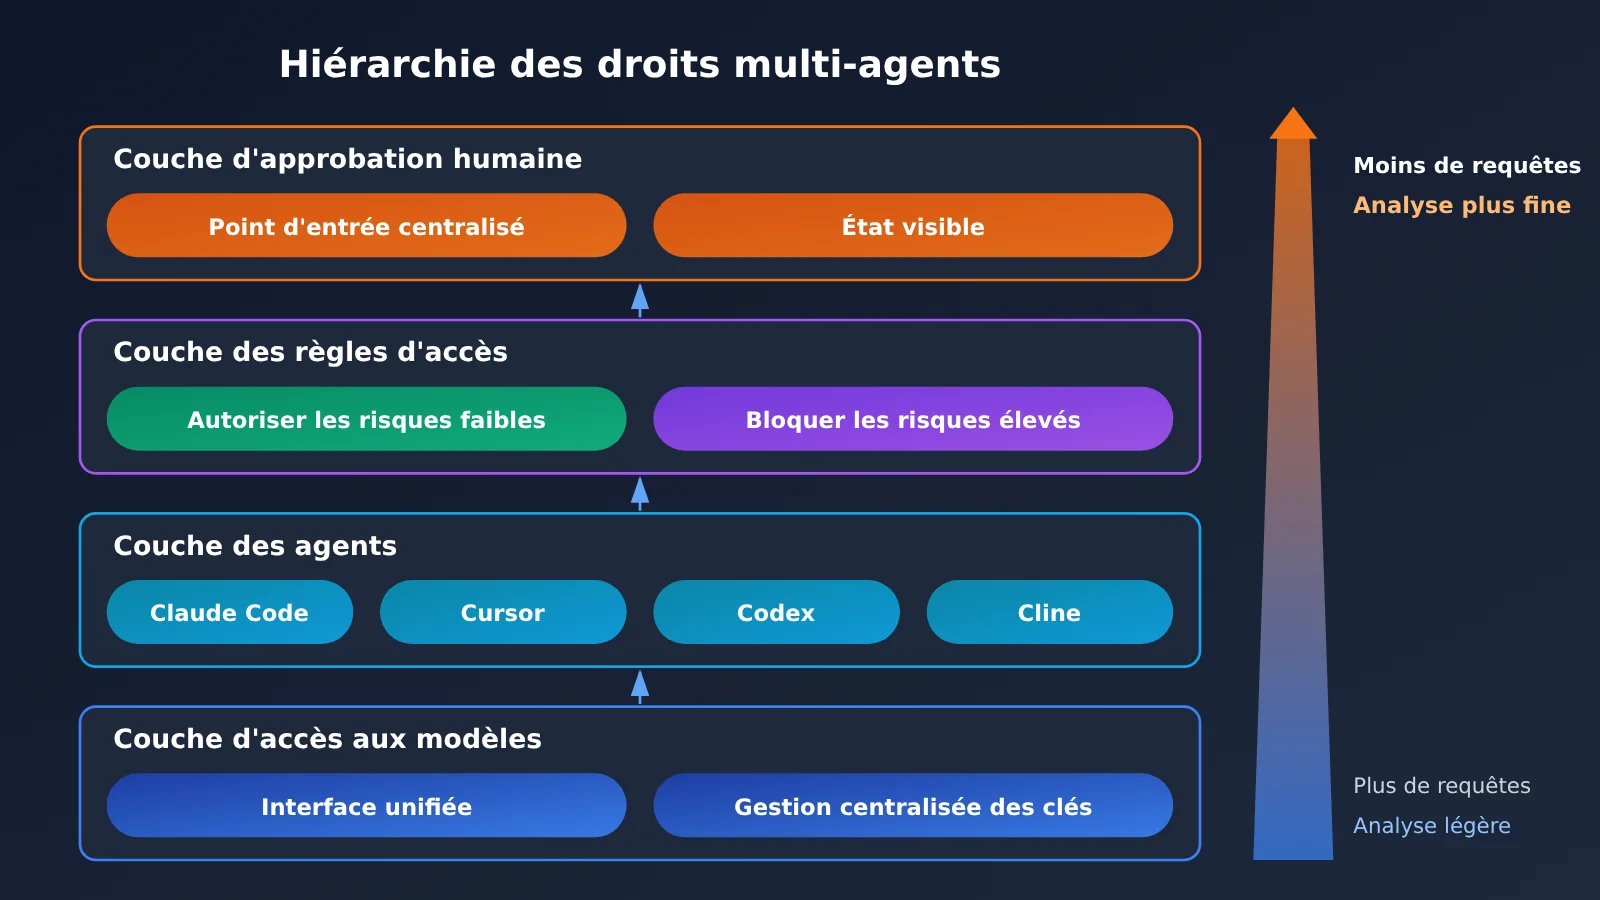
Le schéma ci-dessus montre comment raccourcir le parcours d’approbation. Les agents qui travaillent en parallèle utilisent souvent différents modèles. Si vous configurez séparément les clés de chaque fournisseur dans plusieurs outils, vous devez aussi passer de l’un à l’autre pour résoudre les problèmes. Centraliser l’invocation des modèles via une interface d’agrégation comme APIYI apiyi.com permet de garder également l’accès aux modèles au même endroit, dans le même esprit que la centralisation des approbations.
Comparatif des solutions d’approbation des permissions pour les agents de codage en parallèle
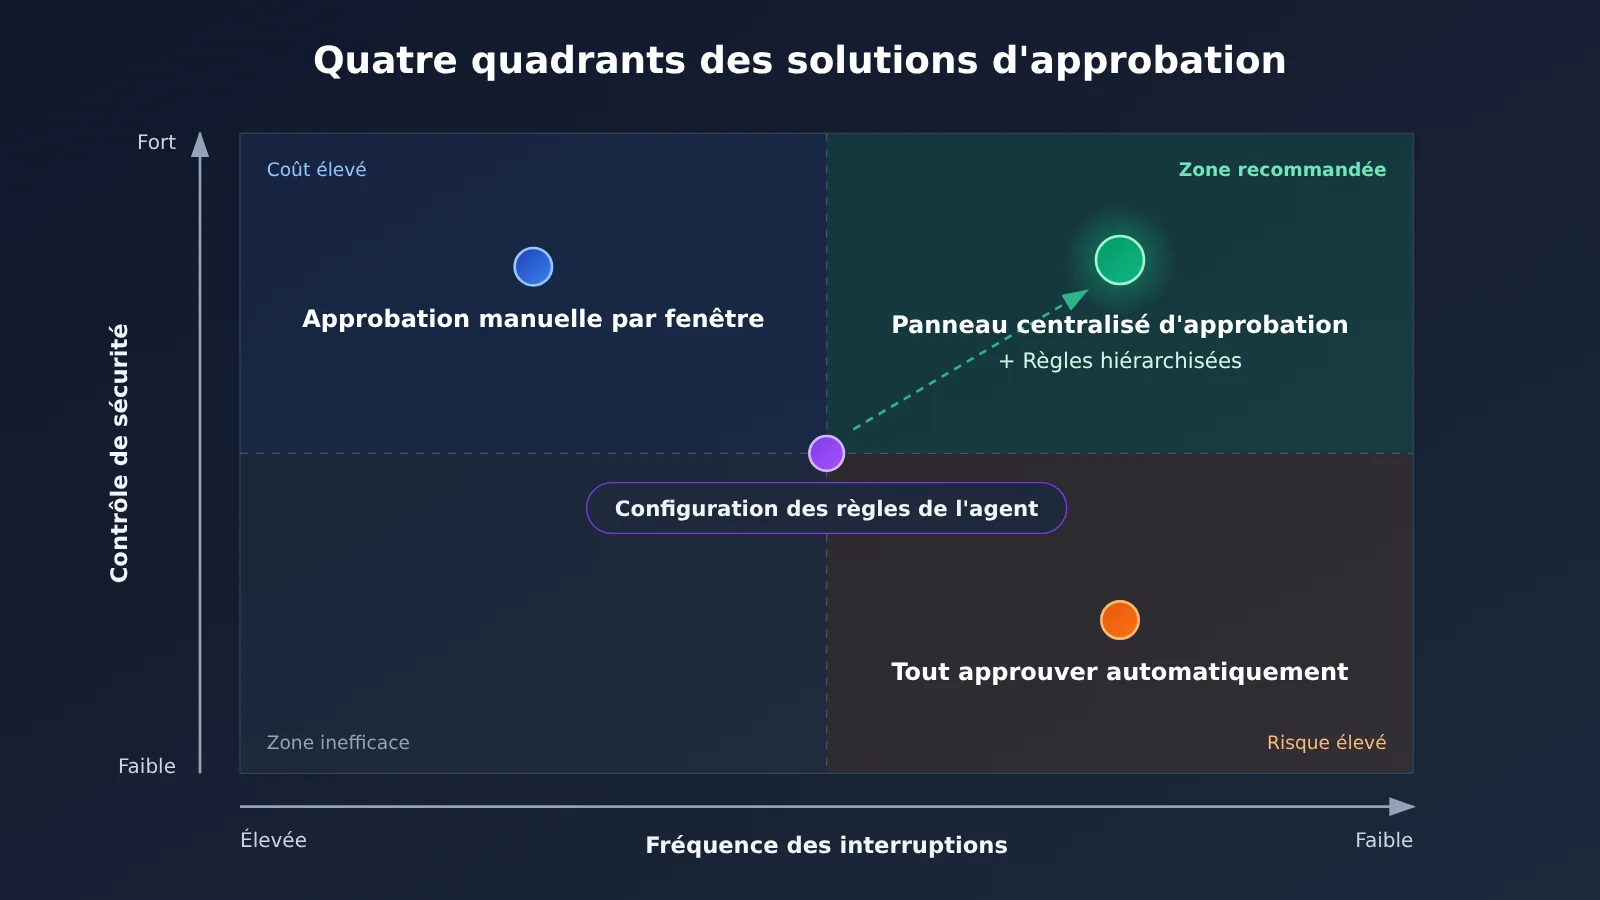
Il existe quatre approches courantes, chacune avec ses avantages et ses compromis.
| Solution | Principe | Avantages | Principal problème |
|---|---|---|---|
| Approbation manuelle par fenêtre | Chaque agent affiche une demande de confirmation dans son terminal ou son IDE | Aucune dépendance supplémentaire, contexte visible à chaque demande | Changements de fenêtre coûteux, difficile de repérer les agents en attente |
| Autorisation automatique de toutes les actions | Désactiver les confirmations ou utiliser le mode le plus permissif | Aucune interruption | Rien n’empêche d’écrire dans le mauvais fichier ou d’exécuter une commande dangereuse |
| Règles intégrées aux agents | Utiliser les paramètres de chaque agent pour autoriser ou refuser à l’avance certaines commandes ou certains chemins | Mécanisme officiel, chaîne de confiance courte | Configuration propre à chaque agent, avec des formats et des niveaux de granularité différents |
| Panneau d’approbation centralisé | Un outil tiers rassemble les demandes via les hooks / settings de chaque agent | Point d’entrée unique, état visible | Ajout d’un tiers auquel il faut faire confiance, compatibilité à vérifier au cas par cas |
Comment choisir ?
L’approbation manuelle par fenêtre est l’approche la plus directe pour garder le contrôle : chaque décision est prise dans son contexte d’origine. Mais l’effort augmente proportionnellement au nombre d’agents, et devient difficile à gérer dès qu’on dépasse deux sessions. L’approbation centralisée conserve le jugement humain tout en évitant de chercher chaque demande.
L’autorisation automatique de toutes les actions convient aux expériences ponctuelles en bac à sable, par exemple dans un conteneur temporaire ou une branche supprimée après usage. Dès qu’un agent travaille dans un vrai dépôt, les risques sont entièrement laissés au hasard. Ce n’est pas un choix par défaut acceptable pour un usage quotidien en production.
Les règles intégrées aux agents sont la première étape à privilégier. La plupart des agents de codage proposent une forme de configuration des permissions, mais les sources de cet article ne précisent pas les règles prises en charge ni leur granularité : vous devrez les vérifier dans la documentation officielle de chaque agent. La limite est que la configuration reste dispersée entre les outils et ne permet pas de voir facilement quels agents attendent une réponse.
Le panneau d’approbation centralisé comble précisément cette lacune. L’auteur du message d’origine indique que son outil intègre des adaptateurs pour une trentaine d’agents, dont Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf et Cline. Il précise toutefois que certains sont encore en cours de vérification. Consultez son README pour connaître l’état réel de la compatibilité : celle-ci n’a pas été vérifiée dans cet article.
💡 Conseil : une combinaison prudente consiste à « utiliser les règles intégrées aux agents pour les opérations à faible risque et un point d’entrée centralisé pour les autres approbations ». Si vous choisissez encore les modèles à utiliser avec vos différents agents, APIYI apiyi.com vous permet de les tester avec une même interface. Vous pourrez ainsi déterminer lequel commet le moins d’erreurs dans votre dépôt avant de décider du niveau de permissions à lui accorder.
Les risques de confiance quand un tiers prend en charge l’approbation des permissions
Centraliser les approbations est tentant, mais cela change une question fondamentale : qui peut cliquer sur « autoriser » à votre place ? Au départ, cette capacité appartient uniquement à l’agent et à vous-même. L’ajout d’un outil tiers introduit un maillon supplémentaire dans la chaîne. Deux détails du message d’origine méritent qu’on s’y attarde.
Premièrement, l’auteur explique que l’outil utilise les hooks / settings propres à chaque agent. Il doit donc écrire ou modifier la configuration de chaque agent pour que les demandes d’approbation passent par lui. Un composant capable de recevoir ces demandes et de répondre « autoriser » détient, en pratique, le pouvoir d’autoriser l’écriture de fichiers et l’exécution de commandes.
Deuxièmement, l’auteur précise en toute transparence que l’outil utilise actuellement une signature adhoc, sans certificat de développeur Apple. Si un message indique que l’application est « endommagée » à la première ouverture, il faut exécuter xattr -cr dans le terminal, suivi du chemin de l’application. Cette commande supprime récursivement les attributs étendus de l’application, notamment le marqueur de quarantaine que macOS utilise pour déclencher les vérifications de Gatekeeper. Autrement dit, vous contournez manuellement une protection du système contre les applications de provenance inconnue. L’auteur fait preuve de responsabilité en le signalant, mais en tant qu’utilisateur, vous devez comprendre ce que vous faites.
| Risque | Manifestation concrète | Mesure recommandée |
|---|---|---|
| Délégation du pouvoir d’approbation | Un composant tiers peut répondre « autoriser » à votre place | Vérifiez qu’il se contente de transmettre les décisions, sans autorisation automatique ; observez d’abord son comportement dans un dépôt de test |
| Modification de la configuration | Les hooks / settings sont modifiés et des éléments peuvent subsister après la désinstallation | Sauvegardez la configuration de chaque agent avant l’installation et vérifiez sa restauration après la désinstallation |
| Contournement de la vérification des signatures | La suppression de l’attribut de quarantaine contourne Gatekeeper | Ne le faites que pour les applications dont vous acceptez de faire confiance à la provenance, et n’en faites pas une habitude |
| Compatibilité incertaine | L’intégration de certains agents est encore en cours de validation | Activez l’outil uniquement pour les agents dont le fonctionnement est confirmé ; conservez l’approbation native pour les autres |
| Point de défaillance unique | Si le panneau plante ou se bloque, tous les agents restent en attente | Gardez un moyen de revenir à l’approbation native |
Il n’existe pas ici de conclusion d’audit de sécurité à citer : cet article ne juge donc pas la sécurité d’un outil en particulier. Une approche plus pratique consiste à considérer l’outil d’approbation tiers comme un nouveau collègue auquel vous devez accorder des permissions : observez-le d’abord dans un environnement à faible risque, puis élargissez progressivement son utilisation.
Démarrage rapide : approbation des autorisations pour des agents de codage IA en parallèle
Ce processus en cinq étapes ne dépend d’aucun outil particulier. Vous pouvez commencer avec les fonctions natives, puis ajouter un tableau de bord d’approbation centralisé si nécessaire.
Étape 1 : classer les actions des agents par niveau de risque
Avant de configurer les outils, listez les actions possibles des agents et classez-les selon leur niveau de risque. Ce tableau servira de base à toute la configuration.
| Niveau de risque | Actions typiques | Stratégie recommandée |
|---|---|---|
| Faible | Lire les fichiers du dépôt, rechercher dans le code, consulter l’état git | Autoriser par défaut, sans interruption |
| Modéré-faible | Écrire dans les fichiers source de l’espace de travail actuel | Autoriser, puis examiner l’ensemble des modifications à l’aide d’un diff |
| Modéré | Exécuter les tests, le lint et les scripts de build | Autoriser par défaut les commandes prédéfinies ; demander une confirmation humaine pour les commandes inconnues |
| Élevé | Installer des dépendances, envoyer des requêtes réseau, modifier des fichiers de configuration | Demander une confirmation humaine à chaque fois |
| Très élevé | Supprimer des fichiers, exécuter git push, modifier des chemins en dehors de l’espace de travail |
Toujours demander une confirmation humaine, voire interdire l’action si nécessaire |
Étape 2 : traiter les demandes à faible risque avec les règles d’autorisation intégrées à chaque agent
En vous appuyant sur le tableau ci-dessus, ajoutez les opérations de niveau « faible », ainsi que certaines opérations de niveau « moyen-faible » et « moyen », à la configuration des autorisations de chaque agent. L’objectif est d’éviter que les demandes fréquentes et sans risque ne déclenchent une fenêtre de confirmation. Les formats et le niveau de détail des configurations variant selon les agents, mieux vaut tenir une liste distincte pour chacun et noter où se trouve sa configuration, afin de faciliter les vérifications ultérieures.
Étape 3 : isoler les espaces de travail pour limiter les conséquences d’une « approbation par erreur »
La fatigue liée aux approbations repose sur un mécanisme simple : à force d’approuver, on finit par ne plus regarder attentivement. Plutôt que de compter sur une vigilance constante, mieux vaut limiter les conséquences d’une erreur. Voici quelques pratiques courantes :
- Utiliser une branche git ou un worktree distinct pour chaque session d’agent, afin qu’elles n’interfèrent pas entre elles
- Limiter le travail de l’agent au répertoire du projet et garder les fichiers sensibles hors de l’espace de travail
- Vérifier que l’espace de travail est propre avant de commencer une tâche, pour pouvoir revenir rapidement en arrière avec
git diffetgit restoreen cas de problème
Étape 4 : rendre l’état des agents visible
À ce stade, les demandes d’approbation restantes devraient toutes nécessiter une vraie décision de votre part. Il faut maintenant éviter de laisser les agents attendre inutilement. Plusieurs options s’offrent à vous : activer les notifications système de chaque agent, regrouper toutes les sessions dans des onglets nommés d’une même fenêtre de terminal, ou utiliser un tableau de bord d’approbation centralisé. Si vous choisissez un tableau de bord tiers, testez-le d’abord sur un dépôt de test en suivant la liste des risques de la section précédente.
Étape 5 : unifier l’accès aux modèles pour faciliter les comparaisons et la traçabilité
Lorsque plusieurs agents travaillent en parallèle, Claude Code, Cursor et Cline peuvent chacun appeler des modèles différents. Si vos outils prennent en charge une interface personnalisée compatible avec OpenAI, vous pouvez tous les connecter à APIYI apiyi.com. Vous gérez ainsi les clés au même endroit et, pour changer de modèle, il suffit de modifier son nom. Cela facilite aussi la gestion des approbations : si vous constatez qu’un modèle demande fréquemment des opérations à haut risque, vous pouvez le remplacer par un autre au même point d’accès pour les comparer, sans tout reconfigurer.
🚀 Pour commencer : consacrez une demi-heure aux étapes 1 et 2. Cela suffit généralement à réduire nettement le nombre de fenêtres d’approbation. Côté modèles, utilisez APIYI apiyi.com pour connecter les différents agents via une interface unifiée, et évaluez ensemble le choix du modèle et le niveau d’autorisation à lui accorder.
Questions fréquentes (FAQ)
Q1 : Que signifie la fragmentation des demandes d’autorisation entre agents de codage IA parallèles ?
Chaque agent affiche ses propres demandes d’autorisation dans un terminal ou un IDE différent. Le développeur doit sans cesse changer de fenêtre, retrouver la session, comprendre la demande, puis revenir à sa tâche. Chaque interruption est brève, mais leur répétition nuit à la concentration. Certains agents peuvent aussi rester en attente longtemps sans que personne ne s’en aperçoive.
Q2 : Quelle différence entre un panneau d’approbation centralisé et les paramètres d’autorisation intégrés aux agents ?
Les paramètres intégrés aux agents impliquent moins d’intermédiaires dans la chaîne de confiance et permettent d’autoriser en masse les opérations à faible risque grâce à des règles. Mais ils sont répartis entre les outils et n’offrent pas de vue d’ensemble des états. Un panneau centralisé regroupe les demandes et leur état au même endroit, mais ajoute un composant tiers. Les deux approches sont complémentaires plutôt que mutuellement exclusives.
Q3 : L’outil d’approbation centralisé mentionné dans la publication d’origine est-il disponible ?
D’après les informations partagées par son auteur le 3 novembre 2026, l’outil prend uniquement en charge macOS 13 et les versions ultérieures. Il est actuellement gratuit pour une durée limitée, avec un code d’activation valable sur trois appareils au maximum. Un essai de 14 jours est également possible sans code. L’auteur indique que quatre agents occupent environ 40 Mo de mémoire. Les offres limitées dans le temps et la compatibilité peuvent évoluer : consultez la page de publication de l’auteur et le README pour obtenir les informations à jour.
Q4 : Dans quels cas combiner plusieurs agents en parallèle avec une approbation centralisée ?
– **Développement séparé du front-end et du back-end** : un agent modifie l’interface, un autre écrit les appels côté front-end
– **Tests et corrections en parallèle** : un agent ajoute des tests, un autre corrige des bugs connus
– **Comparaison de solutions** : différents agents ou modèles travaillent chacun sur la même tâche, puis vous choisissez le meilleur résultat
Si vous utilisez une seule session du début à la fin, la fragmentation des approbations est peu susceptible de poser problème et un outil supplémentaire n’est pas forcément nécessaire.
Q5 : Comment gérer les accès de façon centralisée lorsque plusieurs agents utilisent des modèles différents ?
Si vos outils de codage acceptent une interface personnalisée compatible avec OpenAI, vous pouvez tous les connecter à APIYI apiyi.com pour utiliser plusieurs modèles courants avec une même clé et une interface unifiée. Pour comparer des solutions en parallèle, il suffit alors de changer le nom du modèle dans chaque outil. Vous n’avez aussi qu’un seul endroit à vérifier en cas de problème d’invocation.
Q6 : Quels sont les risques d’exécuter la commande xattr proposée pour ouvrir l’application ?
Cette commande supprime l’attribut de quarantaine de l’application : macOS ne vérifie alors plus sa provenance. C’est une méthode courante pour ouvrir une application qui n’est pas signée avec un certificat de développeur, mais elle revient aussi à renoncer à une protection du système. Réservez-la aux applications dont vous connaissez la provenance et auxquelles vous êtes prêt à faire confiance, en particulier lorsqu’elles prennent en charge les approbations des agents.
Q7 : Les règles d’autorisation automatique peuvent-elles permettre à un agent de dépasser ses droits ?
C’est possible, d’où l’importance de classer les opérations par niveau de risque. Limitez l’autorisation automatique aux opérations en lecture seule et à des commandes prédéfinies. Gardez une confirmation humaine pour les suppressions, les pushs et les accès réseau. Isolez aussi les modifications de chaque agent dans une branche distincte : même en cas d’autorisation accordée par erreur, un diff permettra de repérer les changements et de les annuler.
Q8 : Faut-il aussi tenir compte des autorisations lors du choix d’un modèle ?
Oui. Pour une même tâche, les opérations demandées peuvent varier considérablement d’un modèle à l’autre : certains exécutent souvent des commandes de vérification, tandis que d’autres préfèrent lire avant d’écrire. Avec APIYI apiyi.com, vous pouvez faire exécuter la même tâche par plusieurs modèles via une interface commune, puis comparer la fréquence et le type de leurs demandes d’approbation avant de choisir celui que vous utiliserez à long terme.
Approbation des autorisations des agents de codage IA en parallèle : points clés
- La fragmentation ne coûte pas seulement des clics : le temps passé à retrouver le bon agent et l’attente improductive des agents sont les principaux freins à l’efficacité
- Classer les risques avant de configurer : distinguez la lecture, l’écriture, l’exécution, l’accès réseau et la suppression pour décider des autorisations automatiques
- Commencer par les règles natives : utilisez les paramètres d’autorisation propres à chaque agent pour gérer les demandes fréquentes et peu risquées ; consultez la documentation officielle pour connaître leur granularité
- Centraliser pour mieux voir : savoir qui travaille, qui est bloqué et qui attend votre réponse compte plus que d’économiser quelques clics sur « Autoriser »
- Traiter un outil tiers comme un nouveau collègue : puisqu’il peut accorder des autorisations, observez son comportement dans un dépôt de test avant d’élargir son périmètre
- Contourner la vérification des signatures avec prudence : supprimer les attributs de quarantaine revient à renoncer à une protection du système et ne doit pas devenir une habitude
- Centraliser aussi l’accès aux modèles : l’interface unifiée d’APIYI apiyi.com facilite la comparaison de leur comportement et le passage d’un modèle à l’autre
En résumé
Quand plusieurs agents de codage IA travaillent en parallèle, la gestion des autorisations repose sur trois principes :
- Faire en sorte que la plupart des demandes ne nécessitent plus votre intervention : classez les opérations par niveau de risque et utilisez les règles propres à chaque agent pour gérer les actions peu risquées, comme la lecture seule ou les commandes prédéfinies.
- Faciliter le traitement des demandes restantes : centralisez les approbations et rendez leur état visible pour les retrouver plus vite et éviter que les agents attendent inutilement.
- Limiter les conséquences d’une mauvaise approbation : isoler les espaces de travail, utiliser des branches distinctes et pouvoir revenir en arrière est plus fiable que de compter sur une vérification attentive à chaque fois.
Cliquer moins souvent sur « Autoriser » et préserver la sécurité ne sont pas contradictoires. L’essentiel est de réserver votre jugement aux opérations qui en ont vraiment besoin. Avant d’adopter un outil d’approbation tiers, prenez le temps de comprendre quels pouvoirs vous lui confiez et si vous êtes prêt à le faire.
Côté modèles, APIYI apiyi.com permet d’accéder depuis un point central aux modèles utilisés par plusieurs agents, pour y gérer le choix des modèles, les politiques d’autorisation et l’évaluation des coûts.
📚 Références
- Publication de partage sur V2EX : un développeur présente un outil macOS conçu pour centraliser les approbations de plusieurs agents de codage.
- Lien :
v2ex.com/t/1254267 -
Présentation : source du cas présenté dans cet article, avec les difficultés décrites par l’auteur, la conception des fonctionnalités et les limites liées à la signature et aux versions du système.
-
Page produit de X Island : page de publication de l’outil fournie par l’auteur du message initial.
- Lien :
imagentx.top/products/xisland -
Présentation : consultez cette page et le README pour connaître les conditions de gratuité temporaire, la période d’essai et la compatibilité avec chaque agent.
-
Documentation officielle des agents de codage : configuration des autorisations pour Claude Code, Cursor, Codex, Cline et d’autres.
- Lien : recherchez les sections relatives à permissions ou hooks dans la documentation officielle de chaque outil.
- Présentation : cet article ne détaille pas le niveau de granularité des autorisations de chaque agent. Vérifiez-les individuellement avant la mise en place.
Auteur : équipe technique d’APIYI
Échanges techniques : rendez-vous sur APIYI apiyi.com pour discuter des workflows multi-agents et de l’accès aux modèles. Retrouvez d’autres ressources dans le centre de documentation docs.apiyi.com.