Anmerkung des Autors: Wie lassen sich Fensterwechsel für Freigaben reduzieren, wenn mehrere KI-Coding-Agenten parallel arbeiten – ohne die Kontrolle über Dateischreibzugriffe und Befehlsausführung zu lockern? Dieser Artikel stellt einen Entscheidungsrahmen für den Workflow vor.
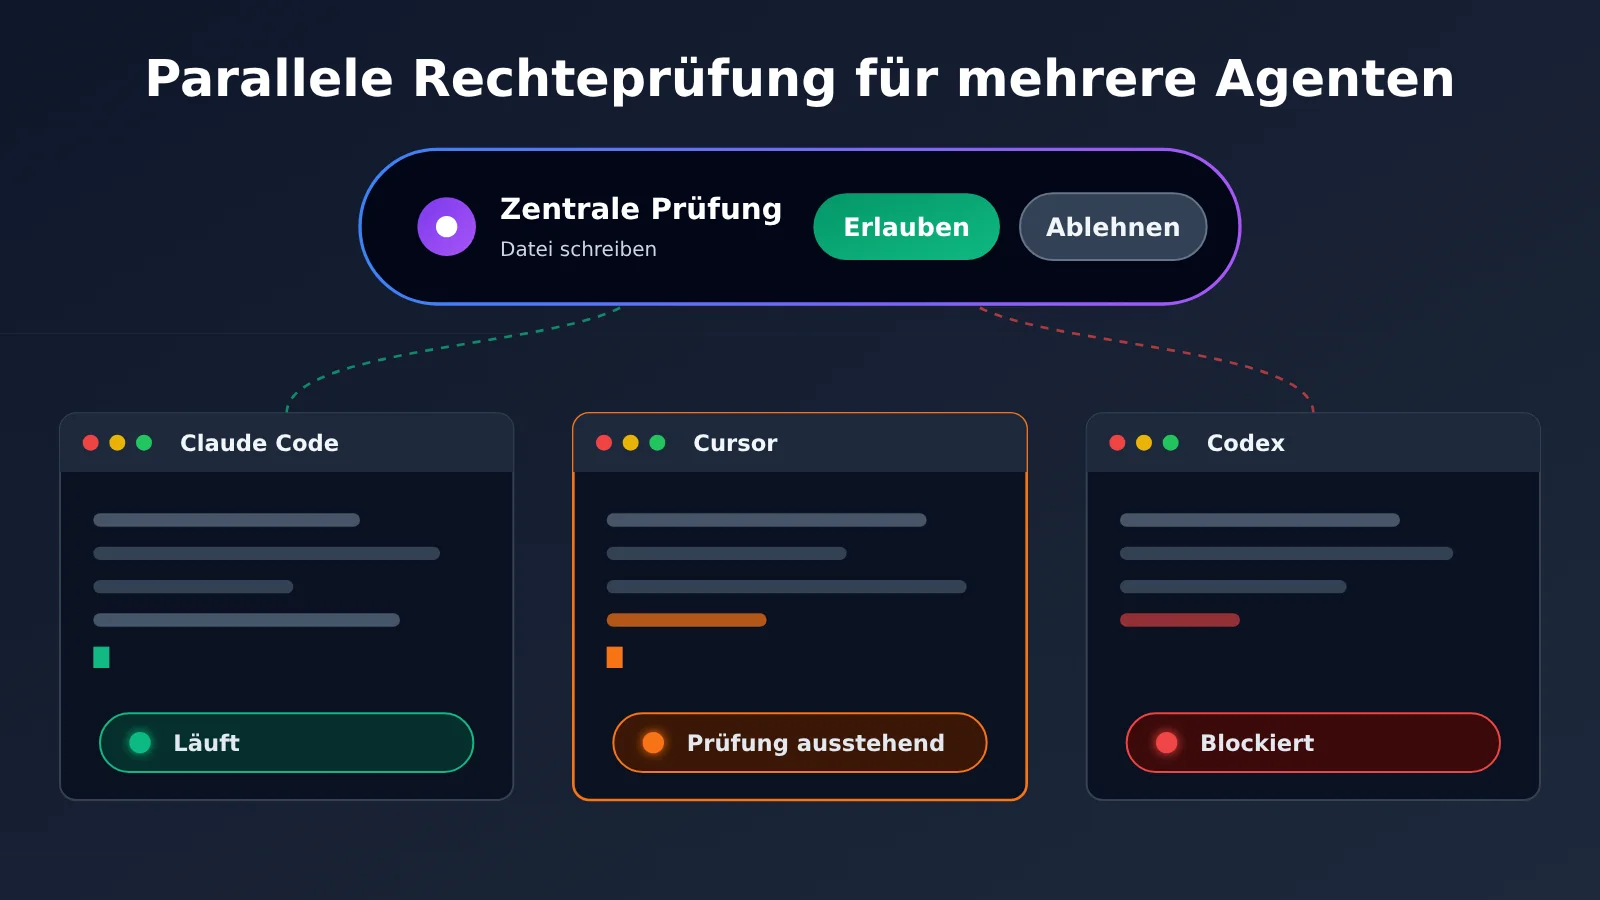
Wenn Sie normalerweise zwei oder drei Claude-Code-Sitzungen gleichzeitig öffnen und dazu noch ein Cursor-Fenster nutzen, kennen Sie diesen Ablauf sicher: Gerade sind Sie in Gedanken vertieft, da erscheint in einem Terminal die Frage „Schreibzugriff auf die Datei erlauben?“. Sie wechseln hin, lesen die Anfrage, klicken auf „Erlauben“ und wechseln zurück. Im Laufe eines Tages zeigt sich: Die Freigabe selbst ist nicht schwierig – schwierig ist, dass sie die Aufmerksamkeit in Dutzende Fragmente zerlegt.
Das ist keine Einzelmeinung. Anfang November 2026 berichtete ein Entwickler auf V2EX, dass er eigens dafür ein macOS-Tool geschrieben hatte. Es sammelt die Freigabeanfragen mehrerer Agenten in einem Panel am oberen Bildschirmrand, ähnlich der „Dynamic Island“. Dieser Artikel empfiehlt kein bestimmtes Tool, sondern nutzt das Beispiel, um eine allgemeinere Frage zu beleuchten: Wie sollten Freigaben gestaltet sein, wenn mehrere KI-Coding-Agenten parallel laufen – damit sie weder ständig unterbrechen noch außer Kontrolle geraten?
Das nehmen Sie mit: Sie erfahren, was Unterbrechungen durch Freigaben tatsächlich kosten, verstehen den Nutzen und die Grenzen von „zentraler Freigabe + sichtbarem Status“ und können eine abgestufte Freigabestrategie für Ihren eigenen Multi-Agenten-Workflow entwickeln.
Berechtigungsfreigaben für parallele KI-Coding-Agenten: das Wichtigste
Das Fazit vorweg: Bei Berechtigungsfreigaben für parallel arbeitende Agenten gibt es drei weitgehend unabhängige Probleme: verstreute Freigabeanfragen, fehlende Transparenz über den Status und eine fehlende Risikoeinstufung. Viele denken nur daran, seltener auf „Zulassen“ zu klicken. Entscheidend sind aber die beiden letzten Punkte.
| Aspekt | Erklärung | Nutzen für Entwickler |
|---|---|---|
| Zentrale Freigaben | Freigabeanfragen aus mehreren Terminals und IDEs an einer Stelle bündeln | Weniger Zeit für Fensterwechsel und die Suche nach Tabs |
| Sichtbarer Agentenstatus | Auf einen Blick erkennen, wer arbeitet, wer feststeckt und wer auf eine Freigabe wartet | Leerlauf vermeiden und parallele Arbeit besser ausnutzen |
| Risikoeinstufung von Aktionen | Dateizugriffe, Schreibzugriffe im Arbeitsbereich, Befehlsausführung, Netzwerkzugriffe und Löschungen unterschiedlich behandeln | Weniger Unterbrechungen bei geringem Risiko, keine Abstriche bei hohem Risiko |
| Klare Vertrauensgrenzen | Festlegen, welche Komponenten an deiner Stelle auf „Zulassen“ klicken dürfen | Verhindern, dass der Freigabekanal selbst zur Angriffsfläche wird |
| Nachvollziehbarkeit | Freigabeentscheidungen nachträglich überprüfen können | Bei Problemen feststellen, wer was freigegeben hat |
Die tatsächlichen Kosten von Unterbrechungen durch Freigaben
Der Autor des Originalbeitrags beschreibt einen typischen Ablauf: Fenster wechseln, das richtige Terminal finden, prüfen, was der Agent tun möchte, auf „Erlauben“ klicken und wieder zurückwechseln. Ein einzelner Vorgang dauert vielleicht nur ein paar Sekunden. Doch von diesen fünf Schritten erfordert nur einer eine Entscheidung: zu prüfen, was der Agent vorhat. Der Rest ist reine Such- und Wechselarbeit.
Noch weniger offensichtlich sind die Kosten beim parallelen Arbeiten. Wenn du drei oder vier Agenten gleichzeitig laufen lässt und eine Freigabeanfrage übersiehst, wartet der betreffende Agent einfach weiter. Du glaubst, vier Agenten arbeiten, tatsächlich warten vielleicht zwei auf dich. Bisher gibt es keine öffentlich verfügbaren Daten, die diesen Effizienzverlust beziffern. Doch der Zweck paralleler Sitzungen liegt auf der Hand: Die Wartezeit der Agenten macht ihren Nutzen unmittelbar zunichte.
Der Ansatz: eine zentrale Freigabestelle
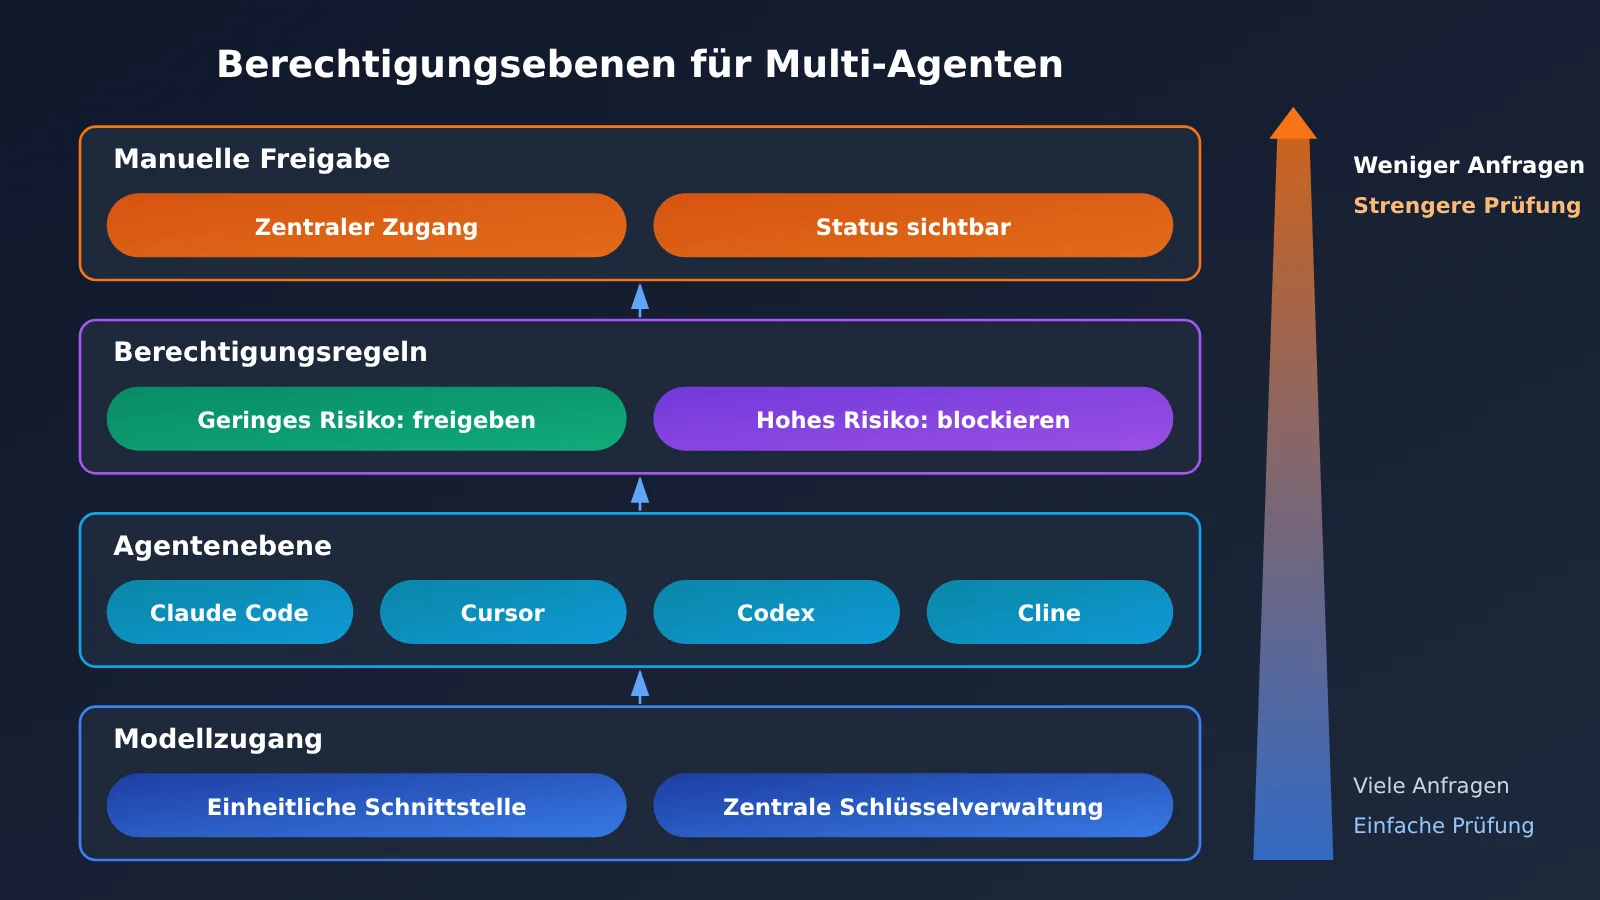
Das Tool aus dem Originalbeitrag lässt sich in drei Punkten zusammenfassen: Freigabeanfragen lassen sich direkt in einem zentralen Panel mit „Erlauben / Ablehnen“ beantworten. Auch Fragen der Agenten und die Prüfung von Plänen werden dort erledigt, mit Tastenkürzeln zur Auswahl. Wenn du Kontext brauchst, springst du per Klick zum entsprechenden iTerm2-Tab. Laut Autor ist das Panel ein nicht aktivierendes Fenster: Ein Klick darauf entzieht dem Editor nicht den Fokus.
Entscheidend an diesem Ansatz ist nicht die Form einer „Dynamic Island“, sondern zwei Dinge: den Suchaufwand auf nahezu null reduzieren und Statusinformationen aktiv anzeigen, statt sie erst nachschlagen zu müssen. Selbst wenn du keine Drittanbieter-Tools verwendest, kannst du diese beiden Prinzipien auf deinen eigenen Freigabe-Workflow übertragen.
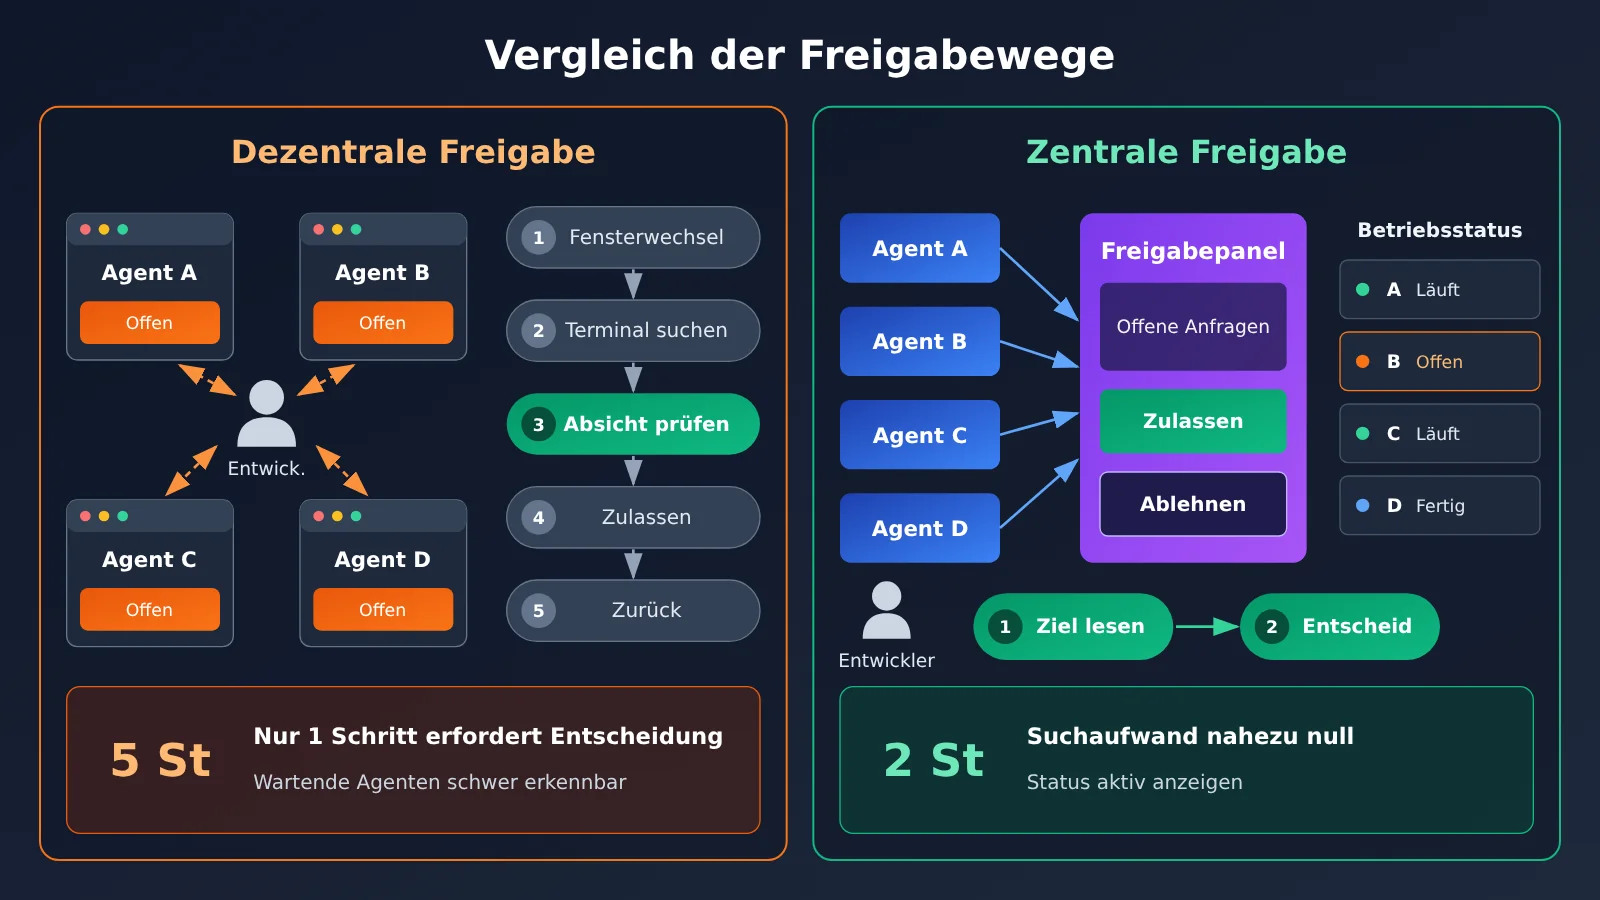
Die Grafik zeigt, wie sich der Freigabeprozess verkürzen lässt. Hinter parallelen Agenten stehen häufig auch unterschiedliche Modelle. Wenn du die Schlüssel der jeweiligen Anbieter in mehreren Tools separat konfigurierst, musst du bei der Fehlersuche ebenfalls hin und her wechseln. Bündelst du die Modellaufrufe über eine aggregierte Schnittstelle wie APIYI apiyi.com, bleibt auch die Modellanbindung zentral organisiert – ganz im Sinne des zentralen Freigabeansatzes.
Berechtigungsfreigaben für parallele Coding-Agenten im Vergleich
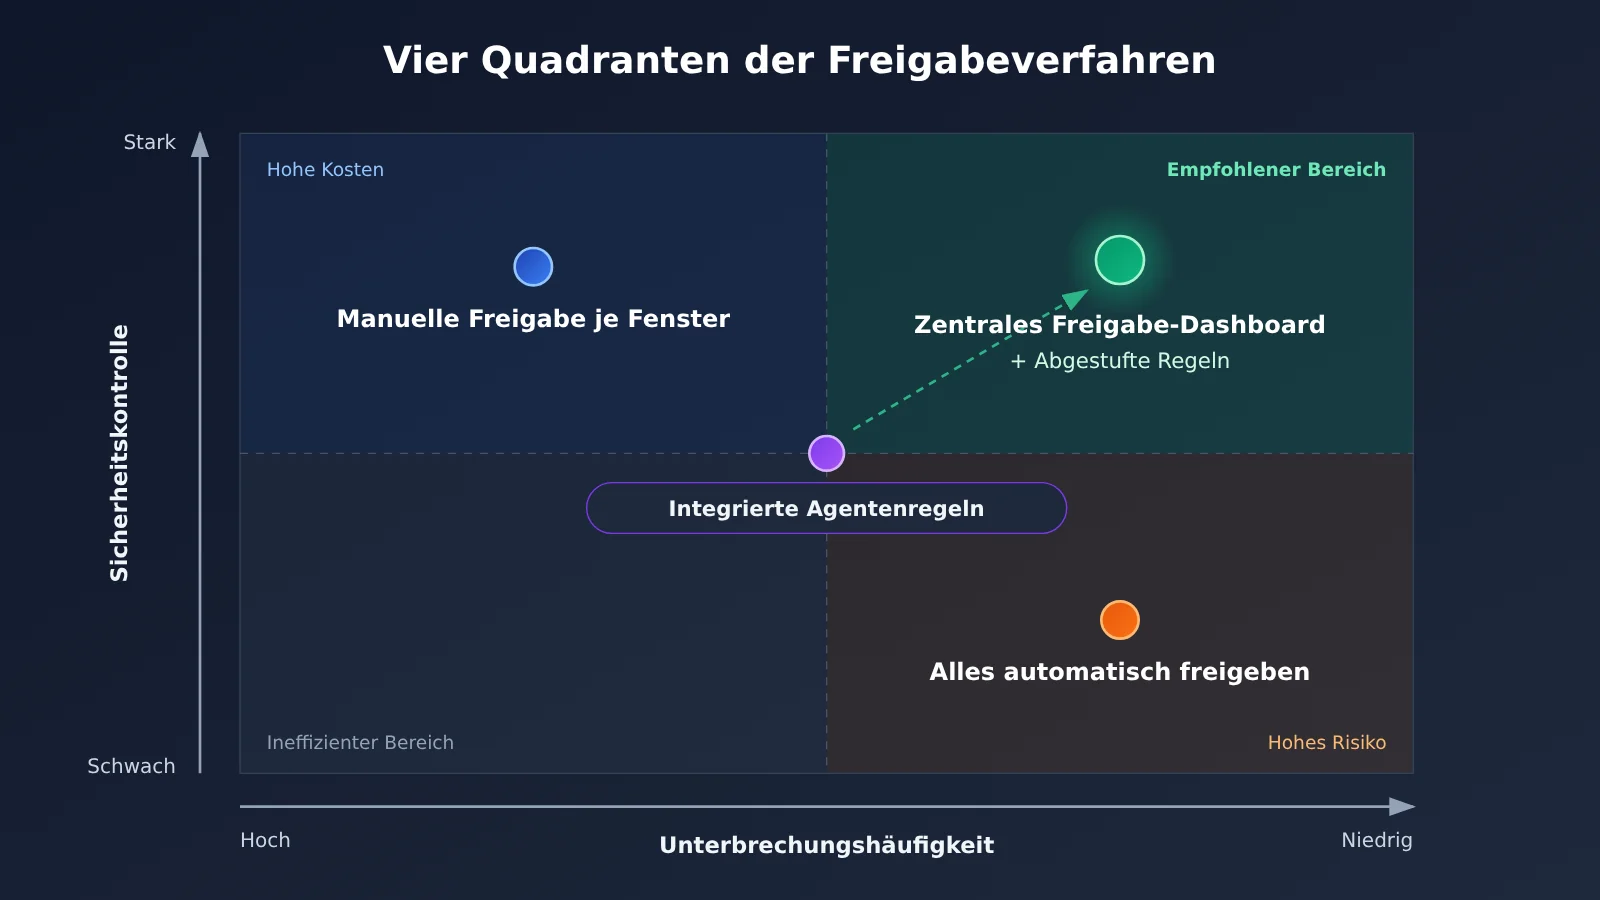
Es gibt vier gängige Vorgehensweisen, die jeweils klare Vor- und Nachteile haben.
| Ansatz | Vorgehen | Vorteile | Hauptproblem |
|---|---|---|---|
| Manuelle Freigabe pro Fenster | Jeder Agent fragt in seinem eigenen Terminal oder seiner IDE nach Bestätigung | Keine zusätzlichen Abhängigkeiten, Kontext bei jeder Entscheidung sichtbar | Hoher Aufwand durch Fensterwechsel, wartende Agenten werden leicht übersehen |
| Alles automatisch freigeben | Bestätigungen abschalten oder den Modus mit den geringsten Einschränkungen verwenden | Keine Unterbrechungen | Niemand verhindert, dass falsche Dateien geändert oder gefährliche Befehle ausgeführt werden |
| Agenteneigene Regelkonfiguration | Bestimmte Befehle oder Pfade in den Einstellungen des jeweiligen Agenten vorab erlauben oder verbieten | Offizieller Mechanismus, wenige zusätzliche Vertrauensstellen | Jeder Agent muss separat konfiguriert werden; Granularität und Formate unterscheiden sich |
| Zentrales Freigabe-Dashboard | Ein Drittanbieter-Tool sammelt Anfragen über die Hooks und Einstellungen der einzelnen Agenten | Einheitlicher Einstiegspunkt, Status sichtbar | Eine zusätzliche Partei muss vertrauenswürdig sein; Kompatibilität muss einzeln geprüft werden |
Einordnung der Ansätze
Die manuelle Freigabe pro Fenster bietet die direkteste Sicherheitskontrolle: Jede Entscheidung fällt im ursprünglichen Kontext. Der Aufwand steigt allerdings linear mit der Zahl der Agenten. Ab drei parallelen Sitzungen lässt sich kaum noch alles im Blick behalten. Die zentrale Freigabe behält dagegen die menschliche Entscheidung bei und reduziert zugleich den Aufwand, wartende Agenten zu finden.
Alles automatisch freizugeben eignet sich für einmalige Sandbox-Experimente, etwa in temporären Containern oder Branches, die danach gelöscht werden. Sobald Agenten in einem echten Repository arbeiten, überlässt man damit alle Risiken dem Zufall. Für den regulären Alltagseinsatz ist das keine akzeptable Standardeinstellung.
Die agenteneigene Regelkonfiguration ist der sinnvollste erste Schritt. Die meisten Coding-Agenten bieten irgendeine Form der Berechtigungskonfiguration. Welche Regeln sie konkret unterstützen und wie fein sich diese einstellen lassen, geht aus den Quellen dieses Artikels jedoch nicht hervor. Prüfen Sie das deshalb für jeden Agenten in der offiziellen Dokumentation. Die Einschränkung: Die Einstellungen verteilen sich auf die einzelnen Tools und lösen nicht das Sichtbarkeitsproblem – wer wartet gerade auf Sie?
Ein zentrales Freigabe-Dashboard schliesst genau diese Lücke. Laut dem Autor des ursprünglichen Beitrags enthält das Tool Anpassungen für rund 30 Agenten, darunter Claude Code, Codex, Cursor, Gemini CLI, Trae, Windsurf und Cline. Er weist aber auch darauf hin, dass einige davon noch einzeln geprüft werden. Der tatsächliche Kompatibilitätsstatus steht in der README; für diesen Artikel wurde er nicht überprüft.
💡 Empfehlung: Eine vergleichsweise sichere Kombination lautet: „Agenteneigene Regeln für risikoarme Aktionen + zentraler Einstiegspunkt für die übrigen Freigaben“. Wenn Sie noch Modelle für verschiedene Agenten auswählen, können Sie sie über APIYI apiyi.com mit derselben Schnittstelle im Wechsel testen. So finden Sie zunächst heraus, welches Modell in Ihrem Repository weniger Fehler macht, und entscheiden dann, wie weitreichende Berechtigungen es erhalten soll.
Vertrauensrisiken bei der Übernahme von Berechtigungsfreigaben durch Dritte
Eine zentrale Freigabestelle klingt verlockend, verändert aber eine grundlegende Frage: Wer kann in deinem Namen auf „Erlauben“ klicken? Ursprünglich lag diese Möglichkeit nur beim Agenten selbst und bei dir. Mit einem Drittanbieter-Tool kommt ein weiteres Glied in die Kette. Zwei Details aus dem ursprünglichen Beitrag verdienen besondere Aufmerksamkeit.
Erstens erklärt der Autor, dass das Tool die jeweiligen Hooks und Settings der Agenten nutzt. Dafür muss es deren Konfigurationen schreiben oder ändern, damit Freigabeanfragen über das Tool laufen. Eine Komponente, die solche Anfragen empfängt und mit „Erlauben“ beantworten kann, hat im Grunde die Macht, Dateischreibvorgänge und Befehlsausführungen freizugeben.
Zweitens weist der Autor offen darauf hin, dass das Tool derzeit ad hoc signiert ist und kein Apple-Entwicklerzertifikat besitzt. Falls beim ersten Öffnen die Meldung erscheint, die App sei „beschädigt“, soll man im Terminal xattr -cr gefolgt vom App-Pfad ausführen. Dieser Befehl entfernt rekursiv die erweiterten Attribute der App, darunter die Quarantänemarkierung, mit der macOS eine Gatekeeper-Prüfung auslöst. Anders gesagt: Du umgehst damit manuell eine Schutzmaßnahme des Systems gegen Apps unbekannter Herkunft. Dass der Autor darauf hinweist, ist verantwortungsvoll – als Nutzer solltest du dir aber bewusst sein, was du tust.
| Risikopunkt | Konkrete Auswirkung | Empfohlene Maßnahme |
|---|---|---|
| Befugnis zur Freigabe | Eine Drittanbieter-Komponente kann in deinem Namen mit „Erlauben“ antworten | Stelle sicher, dass sie Entscheidungen nur weiterleitet und nichts automatisch freigibt; beobachte ihr Verhalten zunächst in einem Test-Repository |
| Geänderte Konfiguration | Hooks und Settings werden verändert und können nach der Deinstallation zurückbleiben | Sichere vor der Einbindung die Konfigurationen der Agenten und prüfe nach der Deinstallation, ob sie wiederhergestellt wurden |
| Umgehung der Signaturprüfung | Das Entfernen des Quarantäneattributs umgeht Gatekeeper | Tue dies nur bei Apps aus Quellen, denen du vertraust, und mache es nicht zur Gewohnheit |
| Ungewisse Kompatibilität | Die Anpassung an manche Agenten wird noch geprüft | Aktiviere das Tool nur für Agenten, bei denen die Funktionsfähigkeit bestätigt ist; nutze bei den übrigen weiterhin die integrierte Freigabe |
| Zentraler Ausfallpunkt | Wenn das Panel abstürzt oder hängen bleibt, warten alle Agenten | Halte eine Möglichkeit bereit, zur integrierten Freigabe zurückzukehren |
Es liegen keine Ergebnisse einer Sicherheitsprüfung vor, auf die sich dieser Artikel stützen könnte. Deshalb bewertet er nicht, ob ein bestimmtes Tool sicher ist. Praktischer ist diese Haltung: Betrachte ein Freigabetool eines Drittanbieters wie einen neuen Kollegen, dem du Berechtigungen erteilst. Beobachte es zunächst in einer risikoarmen Umgebung und erweitere den Einsatzbereich dann schrittweise.
Berechtigungsfreigaben für parallele KI-Coding-Agenten: Schnellstart
Dieser 5-Schritte-Prozess ist nicht an ein bestimmtes Tool gebunden. Für den Einstieg reichen die integrierten Funktionen; bei Bedarf lässt sich später ein zentrales Freigabe-Dashboard ergänzen.
Schritt 1: Aktionen paralleler Agenten nach Risiko einstufen
Bevor Sie Tools konfigurieren, listen Sie die möglichen Aktionen der Agenten nach Risiko auf. Diese Tabelle bildet die Grundlage für alle weiteren Einstellungen.
| Risikostufe | Typische Aktionen | Empfohlene Richtlinie |
|---|---|---|
| Niedrig | Repository-Dateien lesen, Code durchsuchen, Git-Status anzeigen | Standardmäßig erlauben, ohne Rückfrage |
| Eher niedrig | Quelldateien im aktuellen Arbeitsbereich schreiben | Erlauben, Änderungen anschließend gesammelt anhand des Diffs prüfen |
| Mittel | Tests, Linting und Build-Skripte ausführen | Bekannte Befehle standardmäßig erlauben, unbekannte manuell bestätigen |
| Hoch | Abhängigkeiten installieren, Netzwerkanfragen ausführen, Konfigurationsdateien ändern | Jedes Mal manuell bestätigen |
| Sehr hoch | Dateien löschen, git push, Pfade außerhalb des Arbeitsbereichs ändern |
Immer manuell bestätigen, bei Bedarf direkt verbieten |
Schritt 2: Anfragen mit geringem Risiko über die Berechtigungsregeln der Agenten abfangen
Übertragen Sie anhand der obigen Tabelle die als „niedrig“ und einige der als „mittel-niedrig“ oder „mittel“ eingestuften Aktionen in die Berechtigungskonfiguration des jeweiligen Agenten. Ziel ist, dass bei häufigen, harmlosen Anfragen keine Bestätigungsfenster mehr erscheinen. Da sich Format und Granularität der Konfiguration unterscheiden, empfiehlt sich für jeden Agenten eine separate Liste. Halten Sie auch fest, wo die Konfiguration liegt, damit sie sich später leichter überprüfen lässt.
Schritt 3: Die Folgen versehentlicher Freigaben durch isolierte Arbeitsbereiche begrenzen
Genehmigungsmüdigkeit bedeutet: Wer ständig Anfragen freigibt, schaut irgendwann nicht mehr genau hin. Statt darauf zu setzen, jedes Mal aufmerksam zu bleiben, sollten Sie die Folgen einer versehentlichen Freigabe begrenzen. Einige bewährte Maßnahmen:
- Für jede Agentensitzung einen eigenen Git-Branch oder Worktree verwenden, damit sie sich nicht gegenseitig beeinflussen
- Den Agenten nur im Projektverzeichnis arbeiten lassen und sensible Dateien aus dem Arbeitsbereich heraushalten
- Vor Beginn einer Aufgabe sicherstellen, dass der Arbeitsbereich sauber ist, damit sich Änderungen bei Problemen mit
git diffundgit restoreschnell zurücksetzen lassen
Schritt 4: Status sichtbar machen
Ab jetzt sollten nur noch Genehmigungsanfragen übrig sein, die tatsächlich deine Entscheidung erfordern. Als Nächstes gilt es zu verhindern, dass Agenten untätig auf eine Antwort warten. Dafür kannst du Systembenachrichtigungen für alle Agenten aktivieren, sämtliche Sitzungen in einem Terminalfenster auf benannten Tabs anheften oder ein zentrales Genehmigungs-Dashboard einrichten. Entscheidest du dich für ein Dashboard eines Drittanbieters, teste es zuerst anhand der Risikocheckliste aus dem vorherigen Abschnitt in einem Test-Repository.
Schritt 5: Modellzugang vereinheitlichen, um Vergleiche und Nachverfolgung zu erleichtern
Bei der parallelen Arbeit mit mehreren Agenten greifen Claude Code, Cursor und Cline möglicherweise jeweils auf unterschiedliche Modelle zu. Wenn deine Tools eine benutzerdefinierte OpenAI-kompatible Schnittstelle unterstützen, kannst du sie alle an APIYI apiyi.com anbinden. So verwaltest du die Schlüssel zentral und musst beim Modellwechsel nur den Modellnamen ändern. Das hilft auch bei der Genehmigungsstrategie: Wenn ein Modell häufig risikoreiche Aktionen anfragt, kannst du über denselben Zugang ein anderes Modell zum Vergleich einsetzen, ohne alles erneut konfigurieren zu müssen.
🚀 Tipp für den Einstieg: Nimm dir zunächst eine halbe Stunde für die Schritte 1 und 2. Das reduziert die Zahl der Pop-ups meist schon deutlich. Für den Modellzugang empfiehlt es sich, verschiedene Agenten über die einheitliche Schnittstelle von APIYI apiyi.com anzubinden. So kannst du die Wahl des Modells und den Umfang seiner Berechtigungen gemeinsam bewerten.
Häufig gestellte Fragen (FAQ)
Q1: Was bedeutet es, dass Berechtigungsanfragen paralleler KI-Coding-Agenten verstreut sind?
Mehrere Agenten stellen unabhängig voneinander Freigabeanfragen in verschiedenen Terminals oder IDEs. Entwickler müssen immer wieder das Fenster wechseln, die jeweilige Sitzung finden, die Absicht verstehen und anschließend zurückkehren. Jede einzelne Anfrage kostet zwar wenig Zeit, häufige Unterbrechungen stören aber die Konzentration. Außerdem kann leicht unbemerkt bleiben, dass ein Agent längere Zeit auf eine Freigabe wartet.
Q2: Wie unterscheidet sich ein zentrales Freigabe-Dashboard von der Berechtigungskonfiguration der Agenten?
Die integrierte Konfiguration eines Agenten hat eine kürzere Vertrauenskette und eignet sich dafür, risikoarme Aktionen über Regeln pauschal freizugeben. Sie ist jedoch auf die einzelnen Tools verteilt und macht deren Status nicht zentral sichtbar. Ein zentrales Freigabe-Dashboard bündelt Anfragen und Statusanzeigen, bringt dafür aber eine Drittanbieterkomponente ins Spiel. Am besten kombiniert man beide Ansätze, statt sich für einen zu entscheiden.
Q3: Ist das im ursprünglichen Beitrag erwähnte Tool für zentrale Freigaben schon verfügbar?
Laut dem Beitrag des Autors vom 3. November 2026 unterstützt das Tool nur macOS 13 und neuer. Derzeit ist es für begrenzte Zeit kostenlos; ein Aktivierungscode lässt sich für bis zu drei Geräte anfordern. Ohne Code kann man es 14 Tage lang testen. Die Angabe, dass vier Agenten zusammen etwa 40 MB Arbeitsspeicher benötigen, stammt vom Autor selbst. Das zeitlich begrenzte Angebot und die Kompatibilität können sich ändern. Maßgeblich sind die Veröffentlichungsseite des Autors und die README.
Q4: Für welche Szenarien eignen sich parallele Agenten mit zentraler Freigabe?
– **Getrennte Frontend- und Backend-Entwicklung**: Ein Agent ändert die Schnittstelle, ein anderer implementiert den Aufruf im Frontend.
– **Paralleles Testen und Beheben**: Ein Agent ergänzt Tests, ein anderer behebt bekannte Bugs.
– **Lösungsansätze vergleichen**: Verschiedene Agenten oder Modelle bearbeiten dieselbe Aufgabe unabhängig voneinander; anschließend wird das beste Ergebnis ausgewählt.
Wenn du nur eine Sitzung von Anfang bis Ende verwendest, fallen verstreute Freigabeanfragen kaum ins Gewicht. Dann brauchst du möglicherweise kein zusätzliches Tool.
Q5: Wie lässt sich der Zugang einheitlich verwalten, wenn mehrere Agenten unterschiedliche Modelle nutzen?
Wenn deine Coding-Tools eine benutzerdefinierte OpenAI-kompatible Schnittstelle unterstützen, kannst du sie alle mit APIYI unter apiyi.com verbinden und verschiedene gängige Modelle mit demselben API-Schlüssel über eine einheitliche Schnittstelle aufrufen. Bei parallelen Aufgaben zum Vergleich von Lösungsansätzen musst du dann nur den Modellnamen im jeweiligen Tool ändern. Auch bei Problemen mit Modellaufrufen musst du nur an einer Stelle nachsehen.
Q6: Welche Risiken hat es, eine App wie vorgeschlagen mit dem Befehl xattr zu öffnen?
Der Befehl entfernt das Quarantäneattribut der App, sodass macOS ihre Herkunft nicht mehr überprüft. Bei Anwendungen ohne Signatur mit einem Entwicklerzertifikat ist das eine gängige Methode, sie zu öffnen. Damit verzichtest du aber auch auf eine Schutzfunktion des Systems. Nutze sie nur für Apps aus einer bekannten Quelle, denen du vertraust – insbesondere bei Tools, die Freigaben für Agenten übernehmen.
Q7: Können Agenten durch automatische Freigaberegeln ihre Befugnisse überschreiten?
Das ist möglich – genau deshalb sollte man Aktionen nach Risiko einstufen. Automatische Freigaben sollten auf Lesezugriffe und festgelegte Befehle beschränkt bleiben. Aktionen wie Löschen, Pushen oder Netzwerkzugriffe sollten weiterhin manuell bestätigt werden. Isoliere außerdem die Änderungen der einzelnen Agenten in eigenen Branches. So lassen sich versehentlich freigegebene Änderungen anhand des Diffs erkennen und zurücksetzen.
Q8: Sollte man bei der Modellwahl auch Berechtigungsfragen berücksichtigen?
Ja. Welche Aktionen verschiedene Modelle bei derselben Aufgabe anfordern, kann stark variieren: Manche führen häufig Befehle zur Überprüfung aus, andere lesen erst und schreiben danach. Am besten lassen Sie mehrere Modelle über die einheitliche Schnittstelle von APIYI apiyi.com dieselbe Aufgabe bearbeiten. Beobachten Sie, wie häufig und für welche Aktionen sie Genehmigungen anfordern. So können Sie entscheiden, welches Modell Sie langfristig einsetzen möchten.
Wichtigste Erkenntnisse zur Rechtefreigabe für parallele KI-Coding-Agenten
- Der Aufwand durch Fragmentierung geht über Klicks hinaus: Das Suchen nach offenen Anfragen und wartende Agenten bremsen die parallele Arbeit am stärksten.
- Erst Risiken einstufen, dann konfigurieren: Teilen Sie Aktionen nach Lesen, Schreiben, Ausführen, Netzwerkzugriff und Löschen ein. Entscheiden Sie daraufhin, was automatisch freigegeben wird.
- Native Regeln als Grundlage nutzen: Fangen Sie häufige Anfragen mit geringem Risiko über die Berechtigungskonfiguration der jeweiligen Agenten ab. Wie feingranular das möglich ist, steht in der offiziellen Dokumentation.
- Ein zentraler Einstiegspunkt schafft Übersicht: Zu sehen, wer gerade arbeitet, wer feststeckt und wer auf Sie wartet, ist wichtiger als ein paar eingesparte Klicks.
- Tools von Drittanbietern wie neue Kollegen behandeln: Sie erhalten Freigaberechte. Beobachten Sie ihr Verhalten zunächst in einem Test-Repository, bevor Sie ihren Einsatz ausweiten.
- Signaturprüfungen nur mit Vorsicht umgehen: Wer Quarantäneattribute entfernt, verzichtet auf eine Schutzfunktion des Systems. Das sollte nicht zur Gewohnheit werden.
- Auch den Modellzugriff zentralisieren: Die einheitliche Schnittstelle von APIYI apiyi.com erleichtert es, das Verhalten von Modellen zu vergleichen und zwischen ihnen zu wechseln.
Zusammenfassung
Wenn mehrere KI-Coding-Agenten parallel laufen, lassen sich die wichtigsten Punkte für Berechtigungsfreigaben auf drei Grundsätze reduzieren:
- Die meisten Anfragen ohne eigenes Zutun erledigen lassen: Risikoarme Aktionen wie lesende Zugriffe und festgelegte Befehle anhand von Risikostufen und den agenteneigenen Regeln automatisch behandeln
- Die übrigen Anfragen leichter bearbeitbar machen: Freigaben zentral bündeln und ihren Status sichtbar machen, damit Anfragen schneller gefunden werden und Agenten nicht unnötig warten
- Die Folgen falscher Freigaben begrenzen: Isolierte Arbeitsbereiche, separate Branches und die Möglichkeit zum Rollback sind zuverlässiger als der Vorsatz, „jedes Mal genau hinzusehen“
Weniger Freigaben und Sicherheit schließen sich nicht aus. Entscheidend ist, dass Sie nur bei Aktionen selbst urteilen müssen, die es wirklich erfordern. Bevor Sie ein Freigabetool eines Drittanbieters einbinden, überlegen Sie, welche Befugnisse es erhält und ob Sie diese abgeben möchten.
Für die Modellanbindung empfiehlt sich APIYI apiyi.com als einheitlicher Zugang zu den Modellen hinter mehreren Agenten. So lassen sich Modellauswahl, Berechtigungsstrategie und Kostenbewertung an einem Ort erledigen.
📚 Referenzen
- V2EX-Beitrag „Teilen und Erschaffen“: Ein Entwickler stellt ein macOS-Tool zur zentralen Freigabe für mehrere Coding-Agenten vor
- Link:
v2ex.com/t/1254267 -
Hinweis: Quelle für das Beispiel in diesem Artikel, einschließlich der vom Autor beschriebenen Probleme, des Funktionsdesigns sowie der Einschränkungen bei Signierung und Systemversion
-
X Island – Produktseite: Veröffentlichungsseite des Tools vom Autor des ursprünglichen Beitrags
- Link:
imagentx.top/products/xisland -
Hinweis: Informationen zur zeitlich begrenzten kostenlosen Nutzung, zum Testzeitraum und zur Kompatibilität mit den einzelnen Agenten finden Sie auf dieser Seite und in der README
-
Offizielle Dokumentation der Coding-Agenten: Hinweise zur Berechtigungskonfiguration von Claude Code, Cursor, Codex, Cline und weiteren Tools
- Link: Suchen Sie in den offiziellen Dokumentationen der jeweiligen Tools nach den Abschnitten zu permissions oder hooks
- Hinweis: Dieser Artikel behandelt nicht die konkreten Abstufungen der Berechtigungskonfiguration. Prüfen Sie diese vor der Umsetzung für jeden Agenten einzeln
Autor: APIYI-Technikteam
Technischer Austausch: Besuchen Sie APIYI apiyi.com, um sich über Multi-Agenten-Workflows und die Anbindung von Modellen auszutauschen. Weitere Informationen finden Sie im Dokumentationszentrum unter docs.apiyi.com.