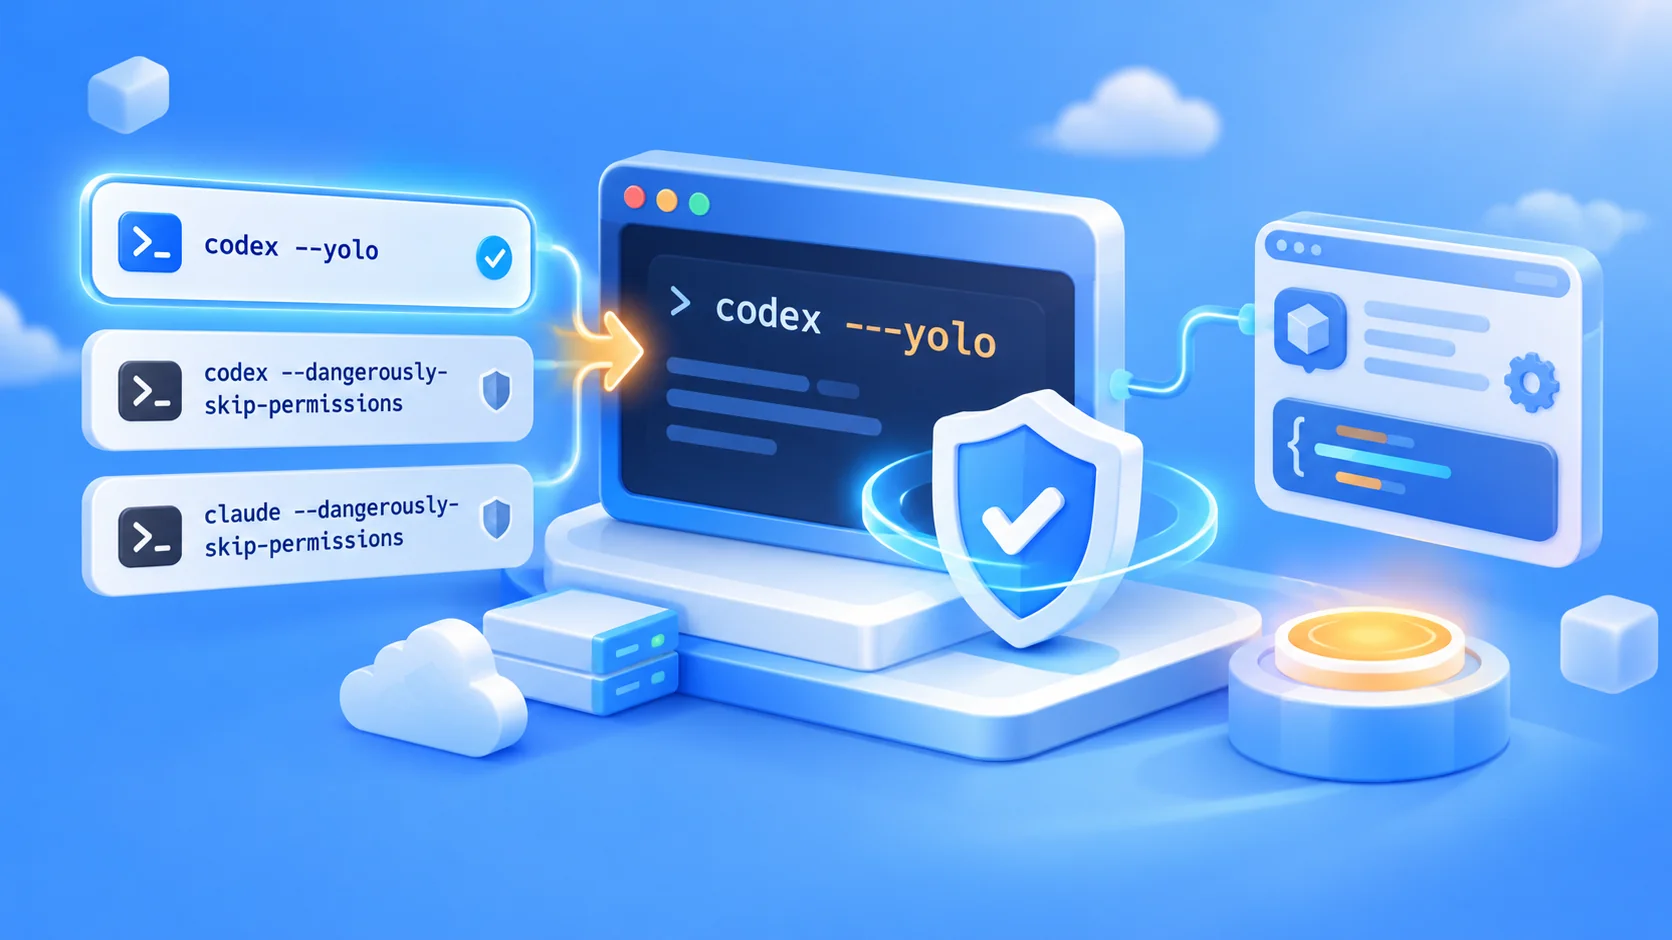
习惯了 Claude Code 的 claude --dangerously-skip-permissions 之后,切到 OpenAI 的 Codex 命令行,第一个问题往往是:同样”免审批直接干活”的开关,在 Codex 里叫什么?本文直接给出答案:codex –yolo,完整写法是 codex --dangerously-bypass-approvals-and-sandbox。
这不是一篇只丢一条命令的速查帖。我们会把 3 种启动方式的权限边界、适用场景和安全做法一并讲清楚,还会说明怎样通过 API易 apiyi.com 接入模型。
核心价值:读完本文,你能根据自己的开发环境选对启动参数,既少点几次”确认”,又不会让 AI 在不该放开的地方放开。
Codex 命令行 –yolo 核心要点
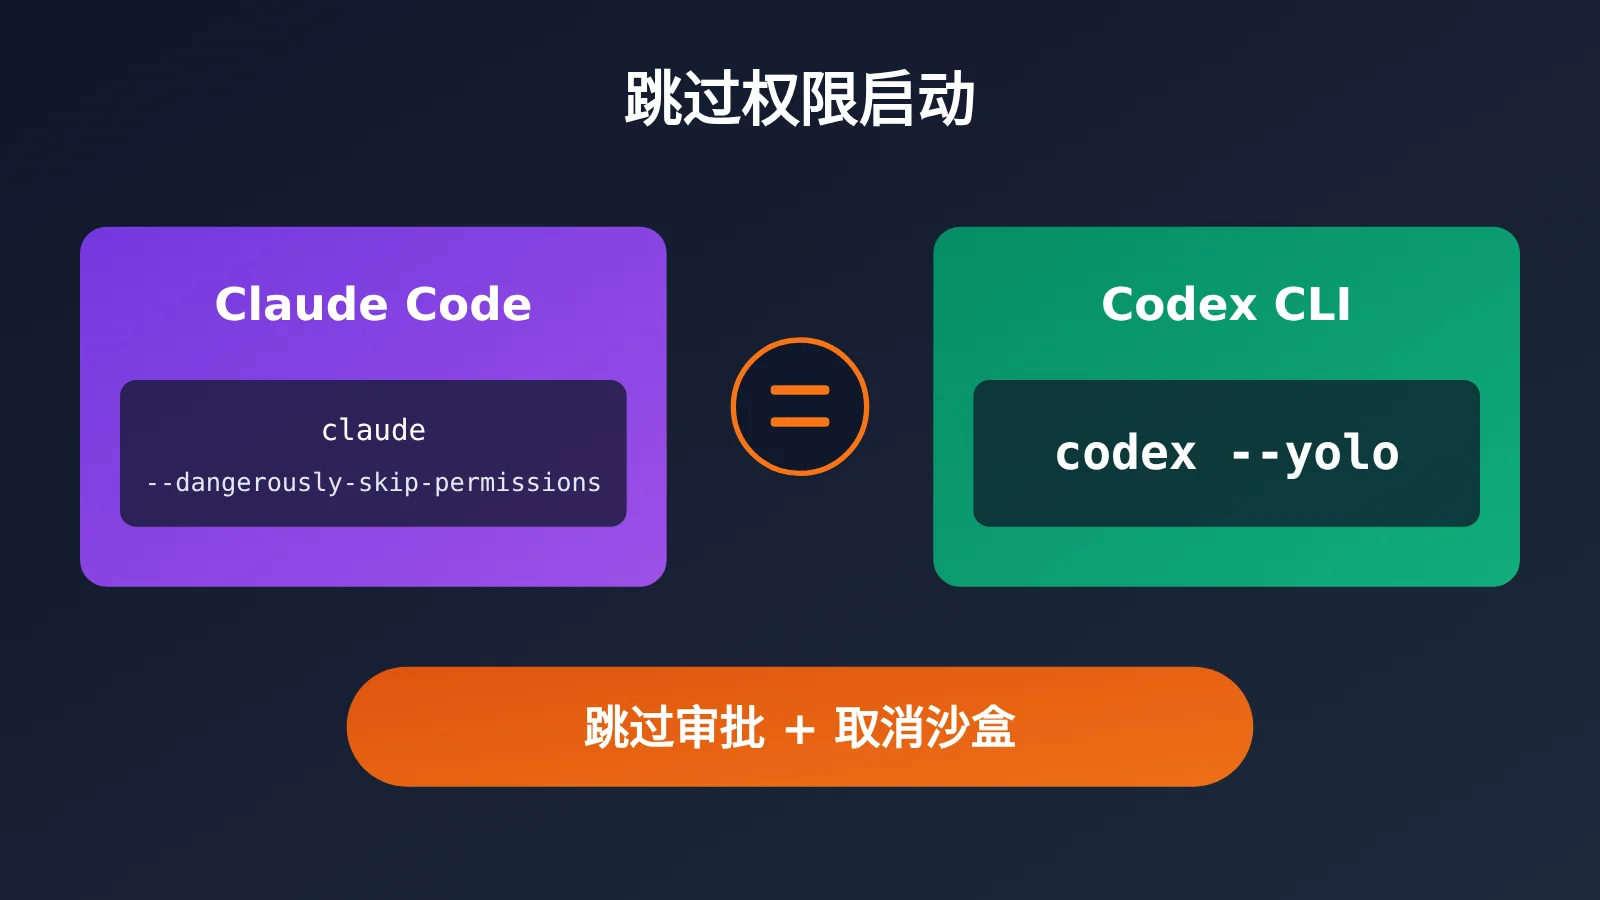
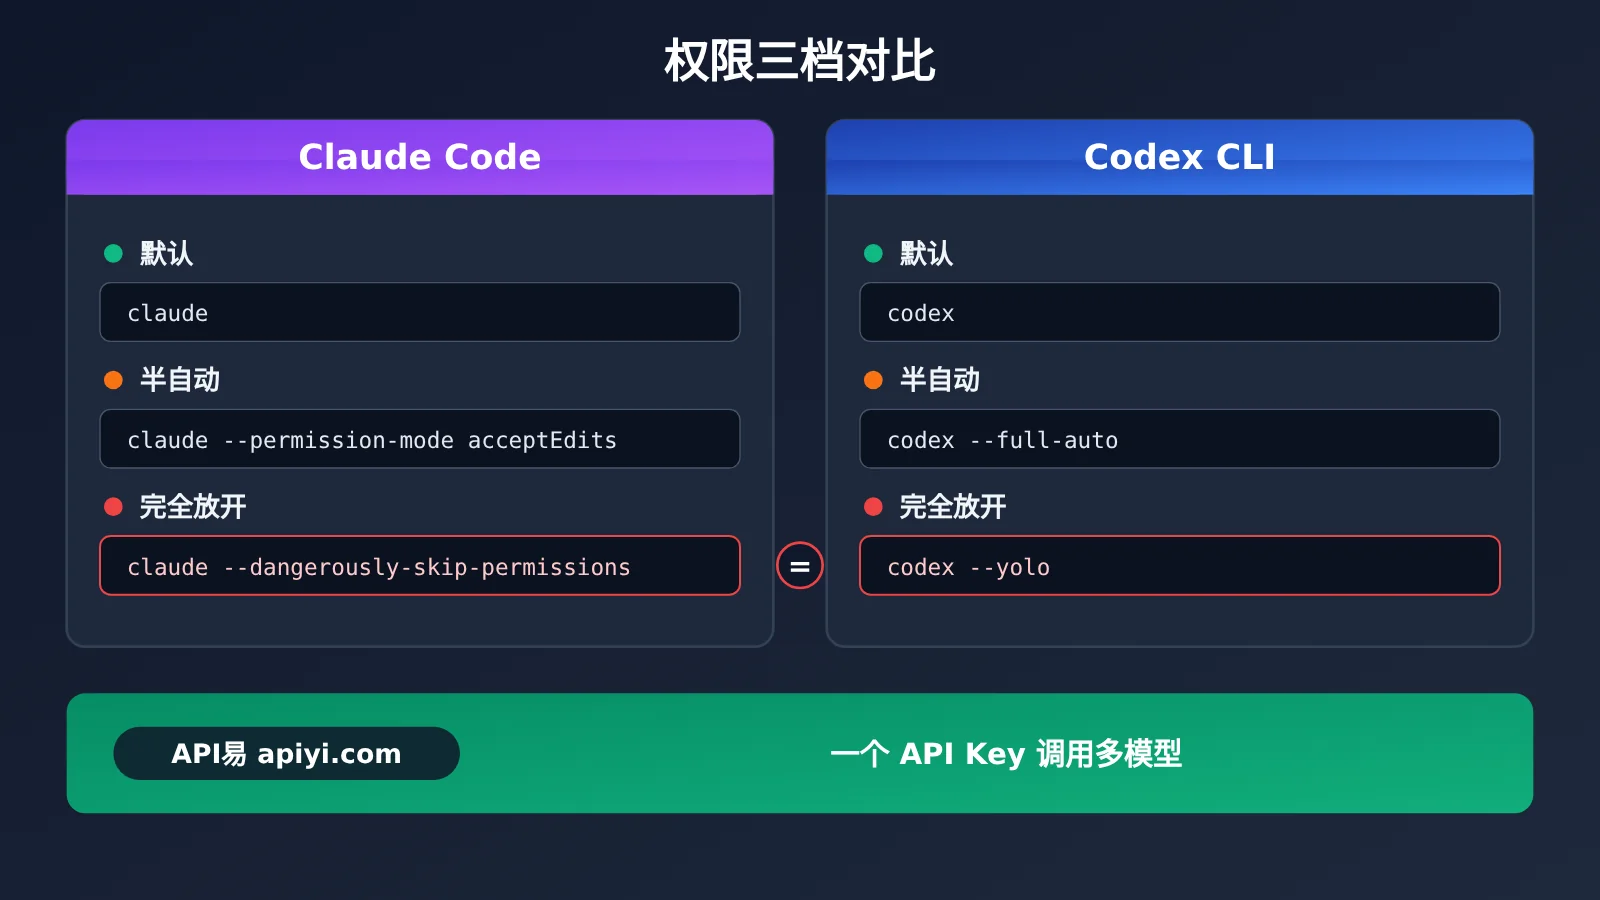
先看一张对照表,把两个工具里”完全放开权限”的命令放在一起:
| 对比项 | Claude Code | Codex CLI |
|---|---|---|
| 完整参数 | claude --dangerously-skip-permissions |
codex --dangerously-bypass-approvals-and-sandbox |
| 简写 | 无 | codex --yolo |
| 效果 | 跳过权限确认,直接执行 | 跳过操作审批,并取消沙盒限制 |
| 风险等级 | 高,建议在可信环境使用 | 高,建议在可信环境使用 |
Codex 命令行完整参数与简写详解
codex --dangerously-bypass-approvals-and-sandbox 与 codex --yolo 效果完全相同,后者只是前者的简写。启用之后,Codex 不再逐步向你请求审批,也不再受沙盒约束,可以直接执行命令、修改文件、访问网络。
这里要注意参数名里的两个关键词。”approvals”指审批,也就是每次执行命令前要不要问你一句。”sandbox”指沙盒,也就是 Codex 能碰到的文件范围和网络能力。完整参数名把两者都写进去,说明它放开的是两道防线,而不是只放开一道。
与 Claude Code 的对应关系可以这样理解:Claude Code 的 --dangerously-skip-permissions 主要对应”免确认”,而 Codex 的 --yolo 在免确认之外还一并取消了沙盒。所以 Codex 这个开关的实际放开程度,比名字看起来更大。
Codex 命令行 3 种启动方式对比
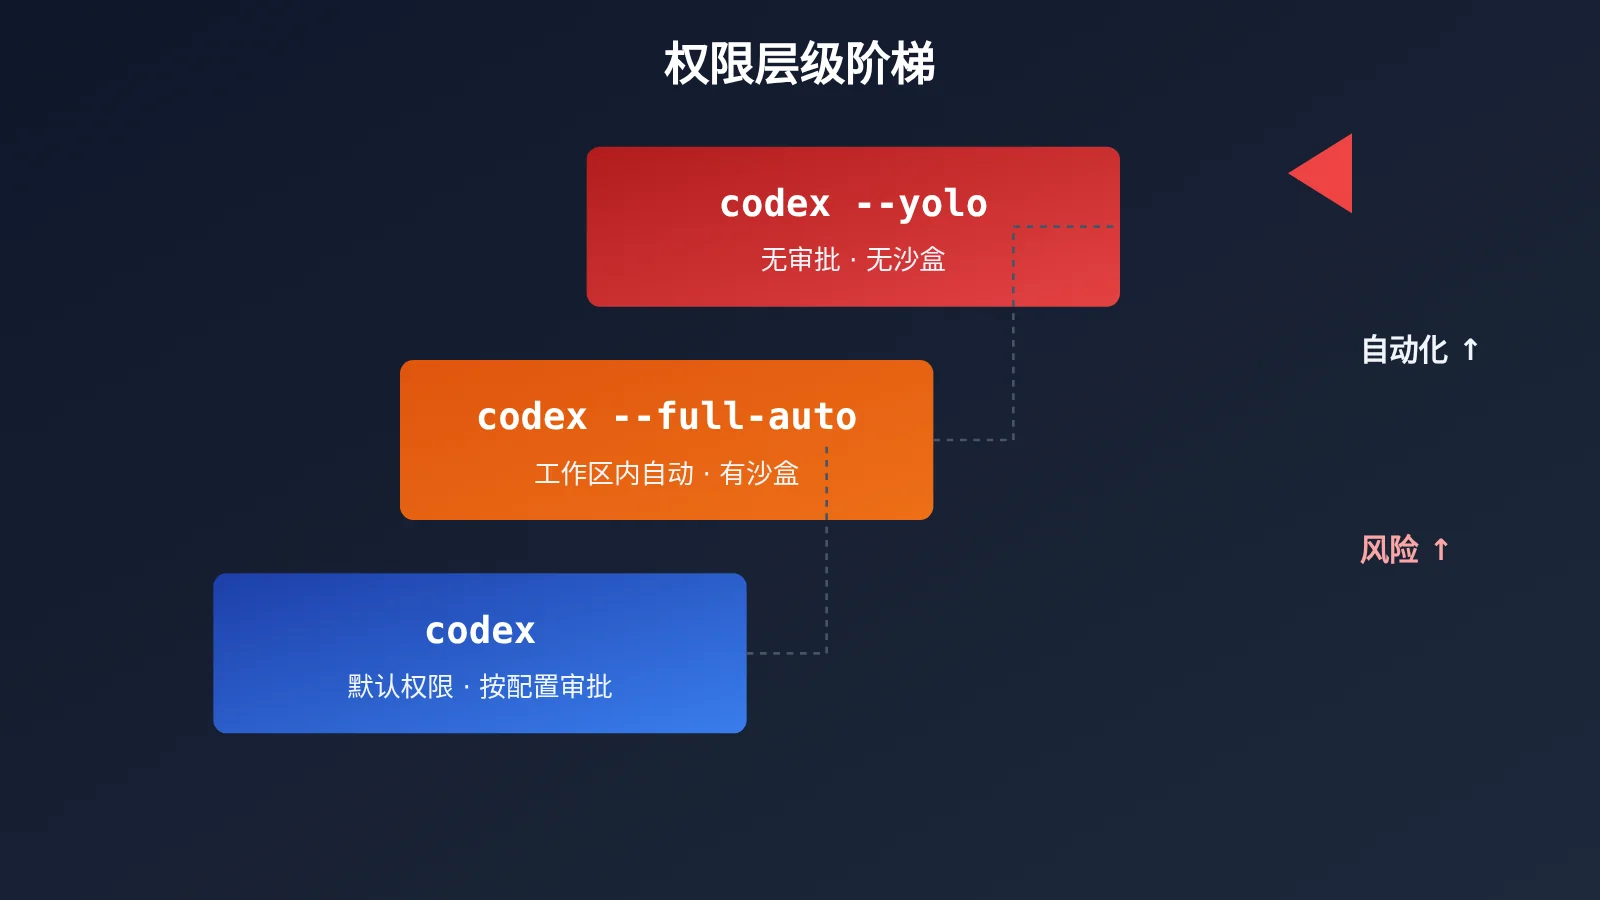
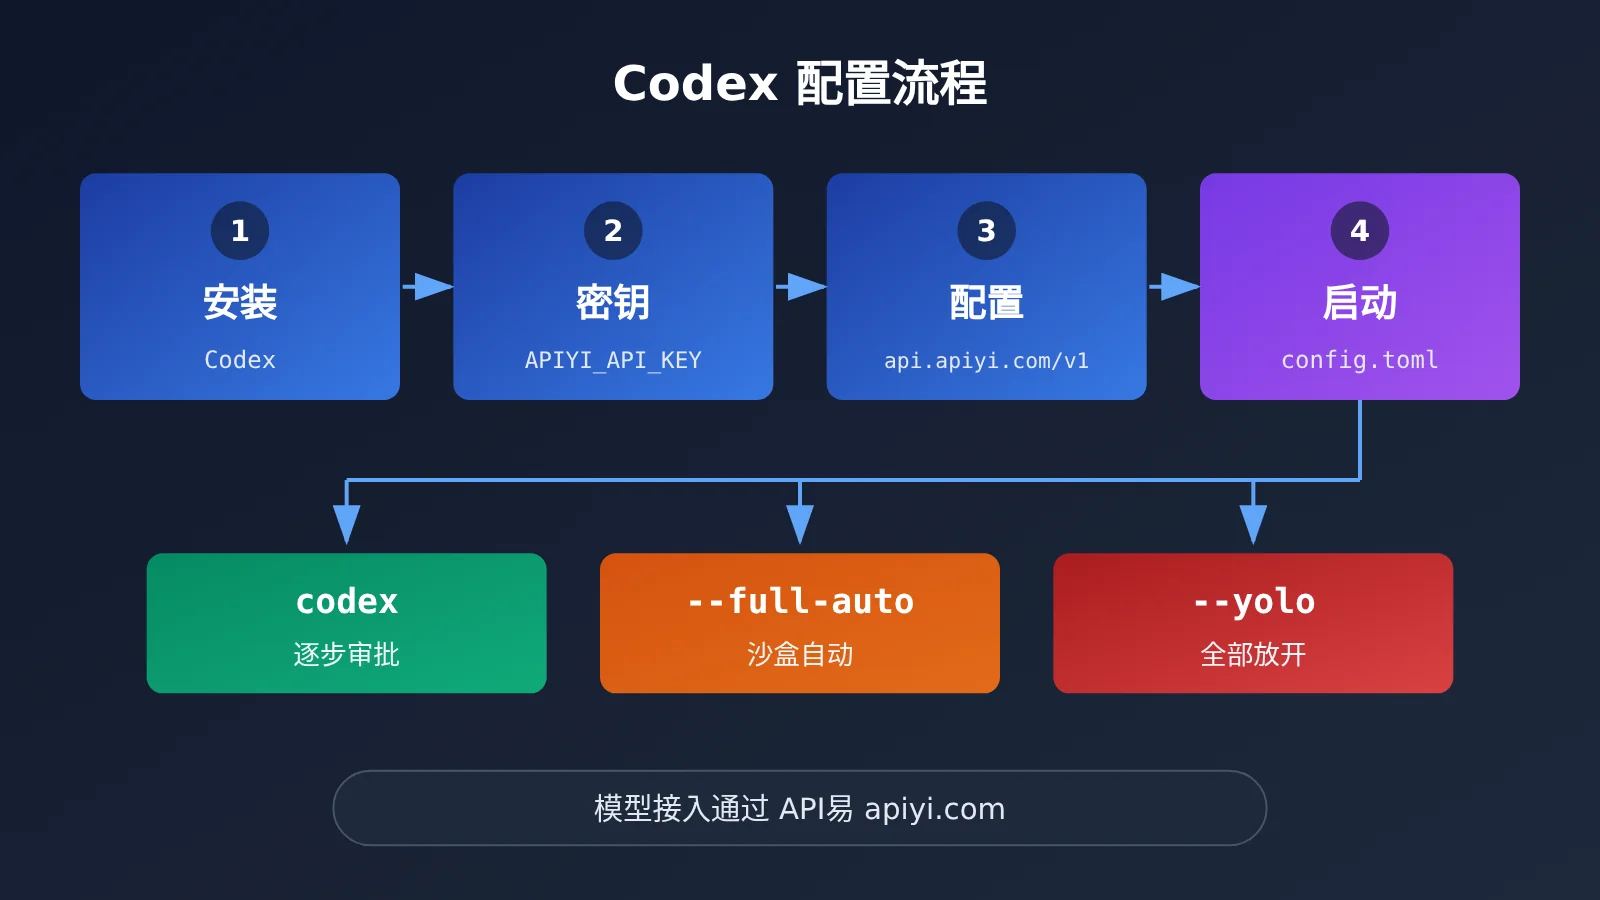
Codex 日常最常用的是下面 3 种启动方式。它们的区别集中在两个问题上:要不要审批,以及沙盒还在不在。
| 命令 | 权限说明 | 是否需要审批 | 沙盒限制 |
|---|---|---|---|
codex |
默认权限,按配置进行审批 | 按配置决定 | 保留 |
codex --full-auto |
自动执行工作区内操作 | 工作区内无需逐步确认 | 保留 |
codex --yolo |
完全放开权限 | 不需要 | 取消 |
codex 是最保守的方式,适合第一次接触一个陌生项目,或者希望每一步都由自己把关的场景。codex --full-auto 处在中间位置:工作区内的操作可以自动执行,但仍然受沙盒限制,它最接近”让 AI 自己跑、但别跑出项目目录”的需求。codex --yolo 则是彻底放开,适合环境本身就足够隔离、出错成本很低的情况。
如果你想像 Claude Code 那样自动执行任务,又不想一开始就把沙盒也关掉,建议先从 codex --full-auto 起步。确认任务稳定、环境可信之后,再考虑 --yolo。
另外,Codex 的审批策略和沙盒模式也可以分别调整,不必一次放开两道防线。具体可选的取值请以你本机 codex --help 的输出和官方配置文档为准,不同版本可能有差异。
如何使用 Codex –yolo 快速上手
极简启动示例
在终端里进入你的项目目录,直接运行:
# 完整写法
codex --dangerously-bypass-approvals-and-sandbox

# 等价的简写
codex --yolo
如果你经常需要在不同模式之间切换,可以在 shell 配置文件里加两个别名,避免每次手敲:
# 加入 ~/.zshrc 或 ~/.bashrc
alias cx="codex"
alias cxa="codex --full-auto"
alias cxy="codex --yolo"
别名名称可以自行替换。建议把 --yolo 的别名取得”显眼”一些,提醒自己此刻正处于完全放开的状态。
通过 API易 接入模型的配置思路
Codex 本身支持自定义模型提供方。如果你希望用一个 API Key 统一调用多种模型,可以通过 API易 apiyi.com 的 OpenAI 兼容接口接入,接口地址为 https://api.apiyi.com/v1。
下面是一段 ~/.codex/config.toml 的配置思路示例:
# 自定义模型提供方示例,字段名以你所用 Codex 版本的官方配置文档为准
[model_providers.apiyi]
name = "APIYI"
base_url = "https://api.apiyi.com/v1"  # 使用 API易 统一接口
env_key = "APIYI_API_KEY"
配置完成后,把 API Key 写入环境变量 APIYI_API_KEY,再在配置中把默认提供方指向 apiyi 即可。不同版本的字段名和写法可能有出入,动手前建议对照官方配置文档核对一遍。
查看用 Python 验证 API易 连通性的完整代码
在改动 Codex 配置之前,可以先用一段小脚本确认 Key 和接口地址可用,避免把”配置错误”和”Codex 行为异常”混在一起排查:
import os
import openai
from typing import Optional


def check_connection(
    prompt: str = "回复 OK 即可",
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
) -> str:
    """
    用最小请求验证 API Key 与 base_url 是否可用

    Args:
        prompt: 用户输入
        model: 模型名称
        system_prompt: 可选的系统提示词

    Returns:
        模型响应内容或错误信息
    """
    client = openai.OpenAI(
        api_key=os.environ.get("APIYI_API_KEY", "YOUR_API_KEY"),
        base_url="https://api.apiyi.com/v1",  # API易 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": system_prompt})
    messages.append({"role": "user", "content": prompt})

    try:
        response = client.chat.completions.create(
            model=model,
            messages=messages,
            max_tokens=50,
        )
        return response.choices[0].message.content
    except Exception as e:
        return f"Error: {str(e)}"


if __name__ == "__main__":
    print(check_connection())
建议:通过 API易 apiyi.com 获取免费测试额度,先在小项目里跑通
codex --full-auto,再决定是否需要--yolo。一个 API Key 可以调用 OpenAI、Claude、Gemini 等主流模型,便于对比不同模型在自动执行任务时的表现。
何时使用 Codex –yolo:场景选择
选哪种启动方式,关键看三件事:环境是否可信、改动是否可回滚、任务是否需要联网。下面按常见场景给出建议:
| 场景 | 推荐启动方式 | 理由 |
|---|---|---|
| 第一次打开陌生项目 | codex |
先看清 Codex 要做什么,再逐步放权 |
| 本地 Mac 开发自己的项目 | codex --full-auto |
工作区内自动执行,沙盒仍在,效率与安全较平衡 |
| 一次性容器或虚拟机里的批量任务 | codex --yolo |
环境可销毁,放开权限的代价低 |
| 含生产凭证、数据库连接的目录 | codex |
不要让自动化触碰不可逆资源 |
| 需要频繁联网安装依赖的实验项目 | codex --yolo(可信环境) |
取消沙盒后可直接访问网络,减少卡点 |
这张表背后的逻辑很简单:--yolo 的价值是”不被打断”,代价是”没有兜底”。所以越是可回滚、可销毁的环境,越适合使用它。越是包含真实凭证和线上资源的目录,越应该保留审批或沙盒。
Codex –yolo 安全使用清单
既然取消了审批和沙盒,Codex 能做的事情就和你自己在终端里敲命令一样多:删除文件、改写配置、发起网络请求都不会被拦截。因此使用前后值得多做几步防护:
| 风险点 | 可能后果 | 建议对策 |
|---|---|---|
| 误删或误改文件 | 项目代码丢失 | 启动前先提交 Git,保证随时可回退 |
| 触碰敏感凭证 | 密钥被读取或外传 | 不在含密钥的目录运行,或先清理环境变量 |
| 执行未知脚本 | 引入恶意依赖 | 只在可信项目中使用,安装依赖前检查来源 |
| 网络访问不受限 | 数据被发送到意料之外的地址 | 在隔离环境中运行,必要时在网络层做限制 |
| 任务描述不清 | AI 做了越界操作 | 任务描述写明范围,分小步执行 |
除了上表,还有几条经验值得记住:
- 先用
codex --full-auto跑一轮,观察 Codex 的执行风格,再决定是否升级到--yolo。 - 把
--yolo限制在容器、虚拟机或专用开发机里,避免在日常工作电脑的主目录运行。 - 每次任务开始前建立 Git 提交点,结束后用
git diff检查改动,再决定保留还是回退。 - 任务拆小。越宽泛的指令,越容易让 AI 在无人把关时做出超出预期的操作。
Codex 命令行与 Claude Code 如何配合使用
很多开发者并不是二选一,而是在同一台机器上同时装着 Codex 和 Claude Code。两者在”放开权限”这件事上的思路是一致的,所以你可以把使用习惯迁移过来:
- 日常开发:Claude Code 用默认权限,Codex 用
codex或codex --full-auto。 - 隔离环境:Claude Code 用
--dangerously-skip-permissions,Codex 用--yolo。 - 联合排查:让一个工具写代码,另一个工具做审查,两边都先在 Git 干净的状态下启动。
如果你需要同时调用 OpenAI、Claude、Gemini 等多个模型,把 Key 管理集中到 API易 apiyi.com 会更省心:一个 API Key、一套 OpenAI 兼容接口,切换模型时不需要改动整套环境配置。按量计费的方式也方便你按实际用量核算成本。
常见问题 FAQ
Q1:Codex 命令行里对应 claude –dangerously-skip-permissions 的指令是什么?
对应的命令是 `codex –dangerously-bypass-approvals-and-sandbox`,简写为 `codex –yolo`。两者效果相同:跳过操作审批并取消沙盒限制,让 Codex 可以直接执行命令、修改文件、访问网络。
Q2:codex –yolo 和 codex –full-auto 有什么区别?
`–full-auto` 会自动执行工作区内的操作,但仍受沙盒限制。`–yolo` 则完全放开权限,不需要审批,也没有沙盒。前者更像”在项目目录内放手干”,后者是”什么都放手”。
Q3:本地 Mac 开发应该用哪种方式?
如果你希望像 Claude Code 一样自动执行任务,建议使用 `codex –full-auto`。只有确实需要完全放开限制时,再使用 `codex –yolo`,并尽量把它限制在可信的开发环境中。
Q4:codex –yolo 最适合哪些应用场景?
主要适合以下场景:
– **一次性容器或虚拟机**:环境可销毁,即使出错也不影响主机。
– **可回滚的实验项目**:代码已提交到 Git,随时可以恢复。
– **需要大量联网操作的任务**:例如批量安装依赖、拉取资源,不希望被沙盒反复拦截。
Q5:怎样通过 API易 快速接入 Codex 使用的模型?
可以按下面的步骤操作:
1. 访问 API易 apiyi.com 注册账号。
2. 获取 API Key 和免费测试额度。
3. 把接口地址设置为 `https://api.apiyi.com/v1`,并按所用 Codex 版本的官方配置文档写入自定义提供方。
API易 提供 OpenAI 兼容接口,支持 OpenAI、Claude、Gemini 等主流模型,便于在同一套配置下对比和切换。
Q6:使用 –yolo 有哪些已知风险?
最大的风险是没有兜底:命令不经审批直接执行,沙盒也不再限制文件范围和网络访问。误删文件、读取敏感凭证、执行未知脚本都可能发生。建议提前提交 Git、在隔离环境运行,并把任务拆小分步执行。
Q7:不想完全放开,有没有更细的控制方式?
有。审批策略和沙盒模式可以分别调整,不必一次性把两者都关掉。具体的可选值请查看本机 `codex –help` 的输出,或参考官方配置文档,因为不同版本支持的取值可能不同。
Codex 命令行 –yolo 核心要点 Key Takeaways
- 命令对应:Claude Code 的
--dangerously-skip-permissions在 Codex 中对应codex --yolo。 - 完整写法:
codex --dangerously-bypass-approvals-and-sandbox,与--yolo效果相同。 - 放开范围:同时跳过审批并取消沙盒,比名字看起来放得更开。
- 推荐起步:本地开发先用
codex --full-auto,沙盒仍在,效率与安全较平衡。 - 安全底线:
--yolo只在可信、可回滚、可销毁的环境里用,并提前提交 Git。 - 模型接入:通过 API易 apiyi.com 的
https://api.apiyi.com/v1一个 Key 即可调用多种主流模型。
总结
Codex 命令行里对应 claude --dangerously-skip-permissions 的指令,就是 codex --yolo,完整写法是 codex --dangerously-bypass-approvals-and-sandbox。围绕它,记住三档权限就够用了:
codex:默认权限,按配置审批,适合陌生项目和敏感目录。codex --full-auto:工作区内自动执行,仍受沙盒限制,适合本地日常开发。codex --yolo:完全放开,适合隔离、可回滚的可信环境。
放权的节奏建议是由紧到松:先用默认模式熟悉行为,再用 --full-auto 提速,最后在确有必要时才使用 --yolo。推荐通过 API易 apiyi.com 快速验证模型接入效果,平台提供免费测试额度和多模型统一接口。
参考资料
- OpenAI Codex 配置文档:官方配置说明
- 链接:
developers.openai.com/docs/config-file/config-basic - 说明: 查看启动参数、审批策略与沙盒模式的最新配置方式,以所用版本为准
作者:APIYI 技术团队
技术交流:欢迎在 API易 官网首页联系我们,更多资料可访问 docs.apiyi.com 文档中心