Примечание автора: на примере последнего обновления детекторов GitHub secret scanning разберём, что происходит, когда API-ключ по ошибке попадает в репозиторий, насколько можно положиться на защиту платформы и что разработчикам стоит сделать самим.
5 ноября 2026 года GitHub объявил в changelog об обновлении secret scanning: SpaceX стал новым партнёром по сканированию секретов, появился детектор ключей Starlink, а детекторы Alibaba Cloud, AWS, Google, Tencent Cloud и других компаний получили фильтрацию ложных срабатываний. Обновление небольшое, но оно поднимает вопрос, о котором многие разработчики всерьёз не задумывались: что именно происходит после того, как API-ключ записали в код и отправили в репозиторий?
Это не запугивание под видом урока безопасности: факты в статье основаны на официальном changelog GitHub. Мы разберём два механизма обработки обнаруженных секретов, объясним, что охватывает проверка платформы, а что остаётся за её пределами, и рассмотрим способы повседневной защиты API-ключей моделей ИИ и действия на случай утечки.
Главное: за 3 минуты вы узнаете, как GitHub secret scanning обрабатывает разные ключи, от каких рисков придётся защищаться самостоятельно, и получите готовые примеры работы с переменными окружения и чек-лист на случай утечки.
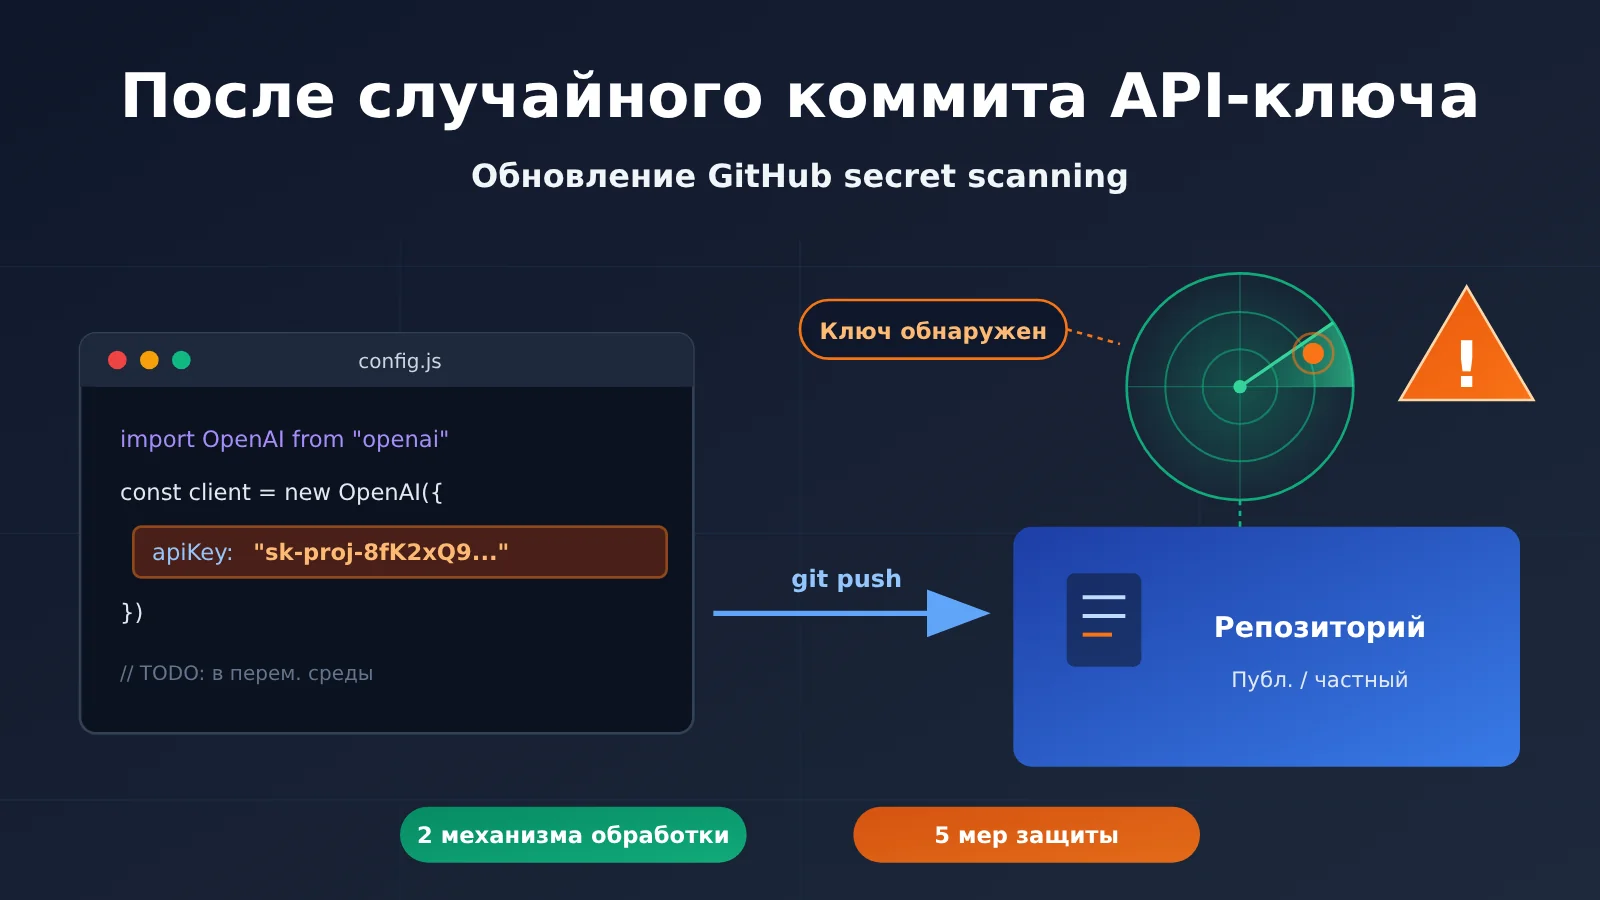
Главное об обновлении GitHub secret scanning
Обновление можно свести к трём пунктам: новый партнёр, новый детектор и улучшенная фильтрация ложных срабатываний в существующих детекторах. В таблице собрана ключевая информация из журнала изменений.
| Пункт | Подробности |
|---|---|
| Дата публикации | 5 ноября 2026 года |
| Источник | GitHub (журнал изменений, категория application security) |
| Новый партнёр | SpaceX присоединилась к партнёрской программе secret scanning |
| Новый детектор | starlink_public_api_v2_secret |
| Обновлённые детекторы | Alibaba, AWS, Google, OpenVSX, Pydantic Services и Tencent — для всех добавлена фильтрация ложных срабатываний |
| Кого затронет | Разработчиков и организации, которые размещают код на GitHub, особенно в публичных репозиториях |
Как улучшили фильтрацию ложных срабатываний secret scanning
Фильтрация ложных срабатываний звучит как техническая деталь, но именно от неё зависит, стоит ли обращать внимание на уведомления. Когда уведомлений слишком много и реальные угрозы смешаны с ложными, команда быстро привыкает их игнорировать — и настоящая утечка может остаться незамеченной. Вот что изменилось в детекторах разных поставщиков.
| Поставщик | Тип ключа | Что улучшили простыми словами |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Если словарный фильтр исключил все сопутствующие ключи, которые могли бы составить пару с ID, отдельное уведомление об этом ID больше не появится |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
То же самое: подавляются одиночные совпадения, для которых не нашлось подходящей пары |
| Три типа ключей доступа и ID для Cloud Storage | То же самое: если парный ключ отфильтрован, отдельное уведомление не появляется | |
| OpenVSX | openvsx_access_token |
Ужесточены правила проверки контекста для токенов старого формата, чтобы посторонние UUID не принимались за учётные данные |
| Pydantic Services | logfire_token |
Токены проверяются по длине и набору символов, указанным в документации; значения-заполнители и публичные браузерные токены исключаются |
| Tencent | tencent_cloud_secret_id |
После префикса обязательно должны быть и буквы, и цифры — это позволяет исключить состоящие только из букв идентификаторы, например имена функций |
О «парах» стоит сказать отдельно. Ключ доступа облачного провайдера обычно состоит из Key ID и Secret, и одного ID, как правило, недостаточно для полноценной аутентификации. Если все найденные рядом «сопутствующие ключи» — обычные слова, лишь похожие на случайные строки, сам ID, скорее всего, просто пример или случайное совпадение. Подавление таких уведомлений уменьшает шум.
Два механизма реагирования на случайный коммит API-ключа
В changelog есть важное уточнение: если ключ партнёра обнаружен в публичном репозитории, информация о нём автоматически передаётся организации, выдавшей ключ. Если же пользовательский ключ найден в публичном или приватном репозитории, создаётся предупреждение secret scanning. За обработку этих двух случаев отвечают разные стороны.
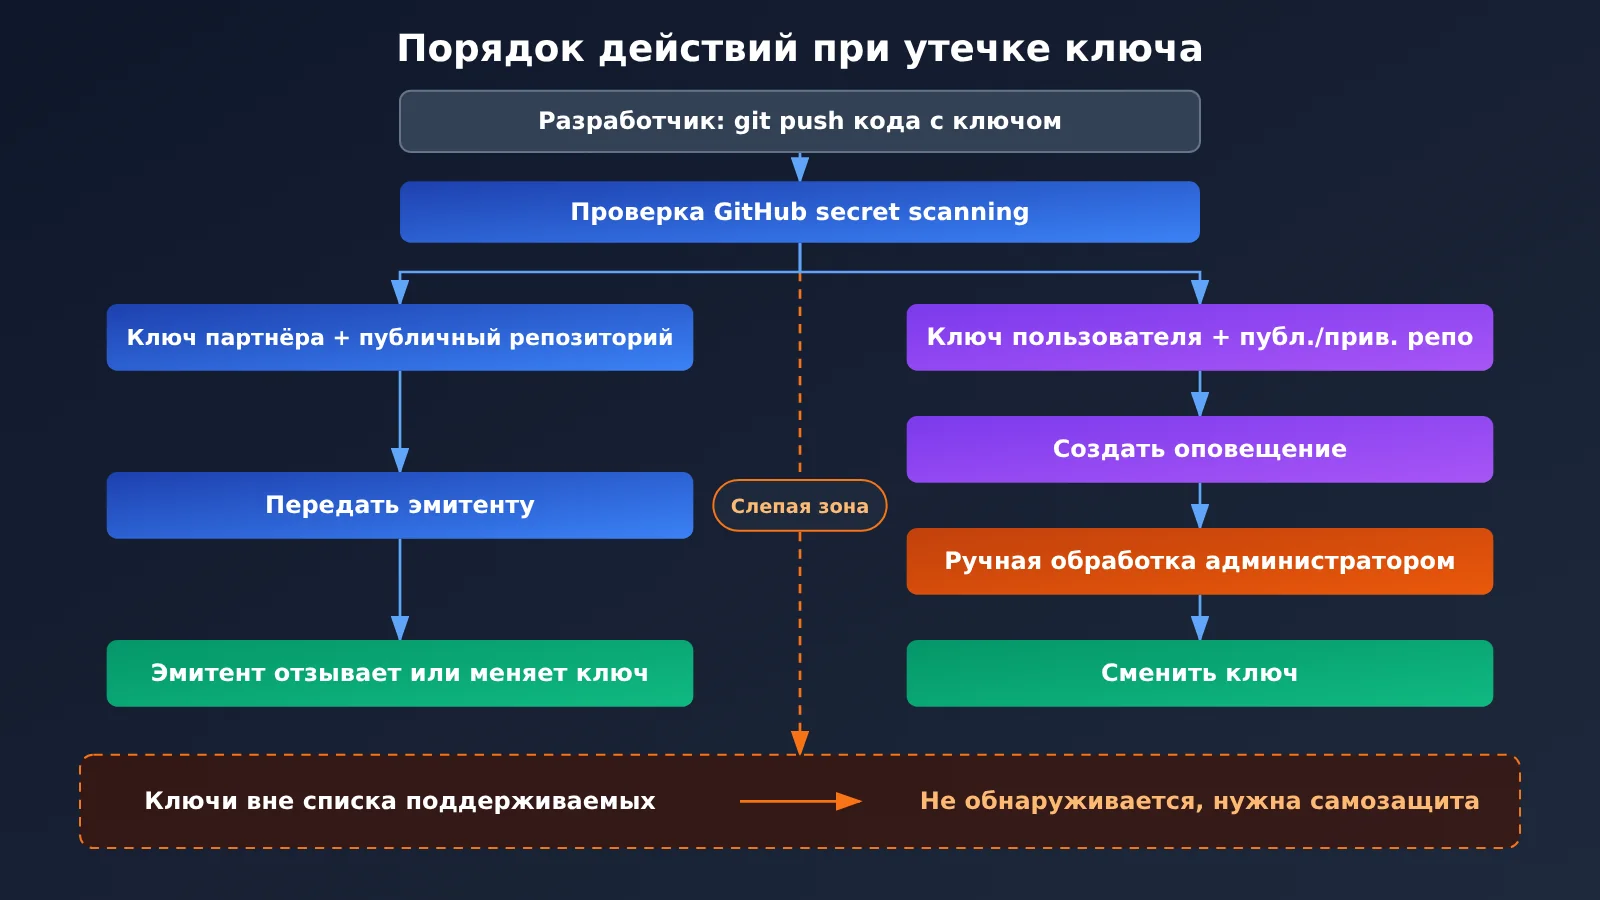
На схеме показаны два способа обработки обнаруженных ключей и одна «слепая зона». При вызове моделей ИИ рекомендуется хранить ключи в переменных окружения, а для централизованного контроля использования применять платформы с единым управлением токенами, например APIYI apiyi.com. Это упрощает поиск и проверку ключей, разбросанных по разным местам.
Ключи партнёров: передача организации, выдавшей ключ
Если ключ партнёра, такого как SpaceX, появляется в публичном репозитории, GitHub передаёт информацию о нём партнёру, чтобы тот мог отозвать или заменить ключ до того, как им успеют злоупотребить. Преимущество механизма в том, что он не зависит от внимательности разработчика: даже если автор коммита ничего не заметил, организация, выдавшая ключ, может вовремя принять меры.
Но есть ограничения: механизм работает только для поставщиков, участвующих в партнёрской программе, и только в публичных репозиториях. Ключи партнёров из приватных репозиториев по этому пути не передаются.
Пользовательские ключи: предупреждение для самостоятельной обработки
С пользовательскими ключами всё иначе: платформа уведомляет вас, а действовать нужно самостоятельно. При обнаружении ключа в репозитории создаётся предупреждение secret scanning. Оно может сработать как в публичном, так и в приватном репозитории; точные условия включения и видимость предупреждений уточняйте в официальной документации GitHub. Само предупреждение не делает ключ недействительным — чтобы предотвратить дальнейший ущерб, ответственному за репозиторий нужно заменить учётные данные.
| Критерий | Ключ партнёра | Пользовательский ключ |
|---|---|---|
| Где срабатывает | Публичный репозиторий | Публичный или приватный репозиторий |
| Кто обрабатывает | Организация, выдавшая ключ | Владелец / администратор репозитория |
| Действие | Организация отзывает или заменяет учётные данные | Создаётся предупреждение, требуется ручная обработка |
| Автоматически ли ключ становится недействительным | Зависит от политики организации | Нет, ключ нужно заменить самостоятельно |
| Что требуется от разработчика | Следить за уведомлениями организации и вовремя обновлять ключ | Вовремя проверять предупреждения и заменять ключ |
Пределы обнаружения утечек API-ключей: насколько можно рассчитывать на платформу
Многие разработчики успокаиваются, услышав, что «платформа всё сканирует автоматически». Но это опасное заблуждение. Сканирование секретов — страховочная сетка, а не межсетевой экран: у него есть естественные ограничения.
| Сценарий | Обнаружит ли платформа утечку | Пояснение |
|---|---|---|
| Ключ партнёра из списка поддерживаемых типов попал в публичный репозиторий | Да, и передаст информацию выдавшей его стороне | Лучший сценарий, но окно уязвимости всё равно остаётся |
| Пользовательский ключ из списка поддерживаемых типов попал в репозиторий | Может создать оповещение | Кто-то должен заметить оповещение и принять меры |
| Ключ не входит в список поддерживаемых типов | Нет | Разработчику придётся позаботиться о защите самостоятельно |
| Ключ содержится в собранном фронтенде или установочном пакете мобильного приложения | Сканирование репозиториев не охватывает такие случаи | Любой, кто скачает приложение, сможет извлечь ключ |
| Ключ появился в логах CI, на скриншотах или в переписке | Сканирование репозиториев не охватывает такие случаи | Эти каналы утечки часто упускают из виду |
| Кто-то клонировал репозиторий или скопировал ключ до обнаружения | Вернуть ключ невозможно | Сканирование сокращает время, в течение которого ключ доступен, но не отменяет сам факт утечки |
Первое ограничение — список поддерживаемых типов ключей. В этом changelog не перечислены типы ключей от поставщиков моделей, таких как OpenAI и Anthropic, и не упоминаются токены различных платформ-агрегаторов API. Входят ли они в полный список поддерживаемых типов GitHub, нужно уточнять в документации GitHub. Пока это не подтверждено, безопаснее исходить из того, что такие ключи не обнаруживаются.
Второе ограничение — окно уязвимости. Автоматические скрипты могут очень быстро находить ключи в публичных репозиториях, а между обнаружением и отзывом ключа выдавшей его стороной всегда проходит некоторое время. Даже если ключ в итоге отзовут, за это время кто-то уже может получить доступ к данным или совершить платные вызовы.
Третье ограничение — история Git. Заметив утечку, многие первым делом удаляют строку с ключом и создают новый коммит. Но ключ по-прежнему остаётся в старых коммитах. Даже если переписать историю с помощью специальных инструментов, у тех, кто уже клонировал репозиторий, останется копия. Поэтому правильный порядок — сначала заменить ключ, а затем очистить историю.
Как защитить API-ключи моделей ИИ от утечки
Для приложений, которые используют большие языковые модели, утечка ключа обычно сразу отражается на счёте: кто-то отправляет множество запросов с вашим ключом, а платить приходится вам. Начнём с самого простого способа — хранения ключа в переменной окружения.
Простой пример: чтение API-ключа из переменной окружения
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Читаем из переменной окружения, не прописываем в коде
    base_url="https://api.apiyi.com/v1"       # OpenAI-совместимый интерфейс
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Также добавьте .env в файл .gitignore в корне проекта и создайте для коллег файл .env.example, содержащий только значения-заглушки. Тогда даже если кто-то по ошибке выполнит git add ., настоящий ключ не попадёт в индекс Git.
Посмотреть полный код (с загрузкой .env, проверкой наличия ключа и маскированием в логах)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Читаем локальный .env; в продакшене лучше использовать менеджер секретов платформы развёртывания


def mask_key(key: str) -> str:
    """Оставляем в логах только несколько первых и последних символов, чтобы не записывать ключ целиком"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # При отзыве или ротации ключа предлагаем обновить настройки, не выводя сам ключ
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Быстрый старт: если вы создаёте прототип, на APIYI apiyi.com можно получить API-ключ и бесплатный тестовый лимит, а затем подключиться с помощью переменной окружения, как показано выше. Один ключ позволяет переключаться между популярными моделями OpenAI, Claude, Gemini и других провайдеров — не придётся отдельно хранить ключи для каждого из них.
5 повседневных практик защиты API-ключей от утечки
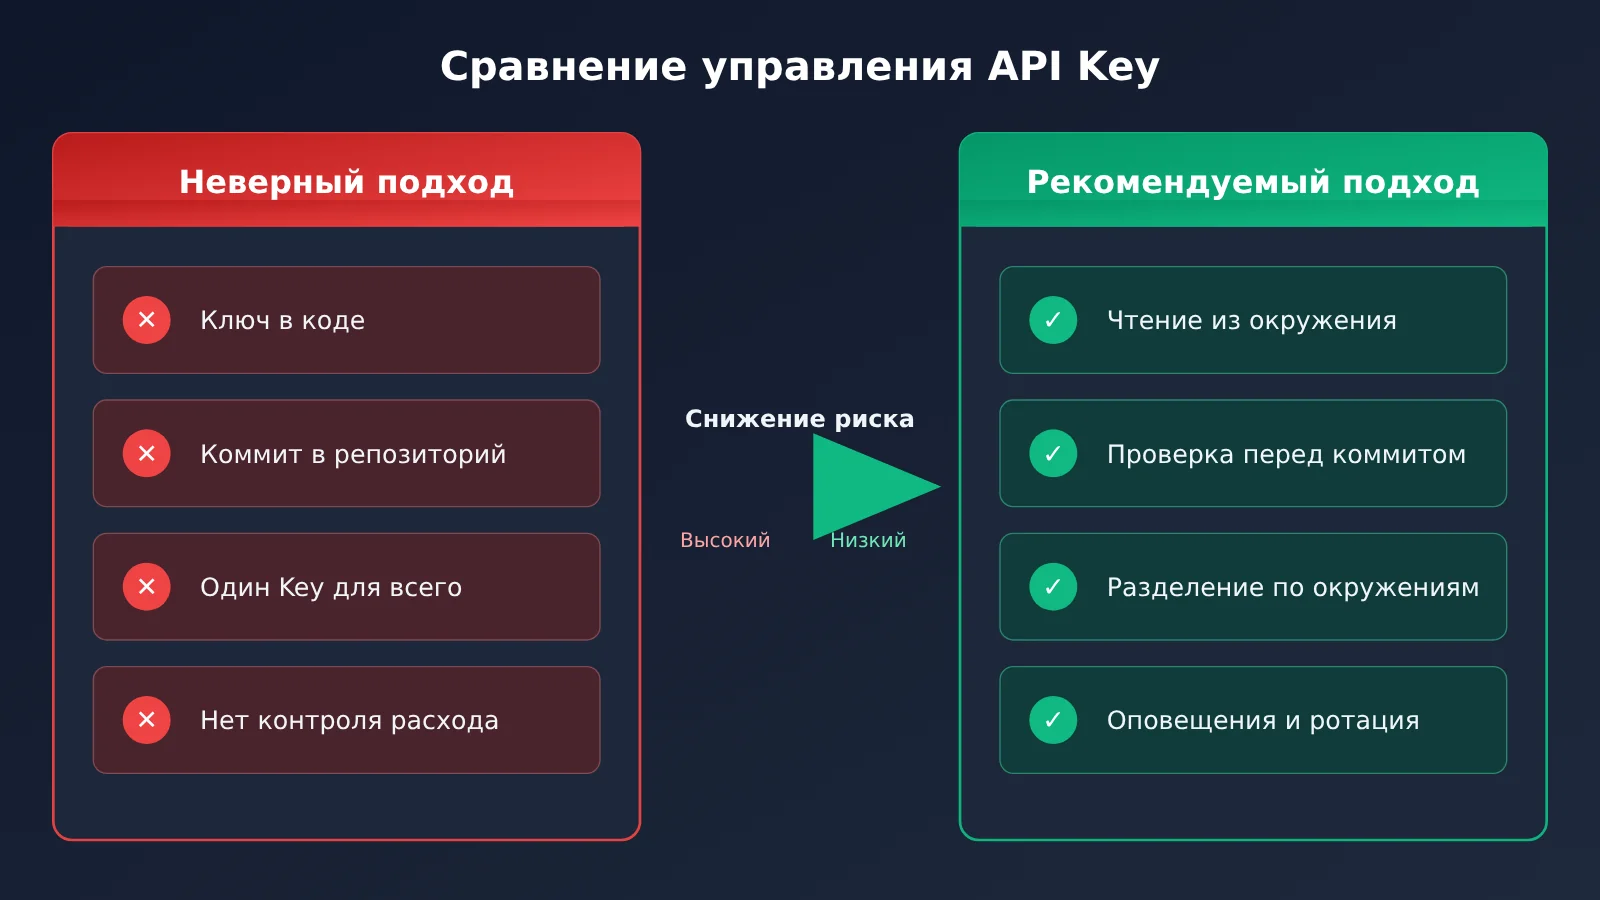
| Практика | Что делать | Какую проблему решает |
|---|---|---|
| Переменные окружения и управление ключами | Локально хранить ключи в .env и добавить файл в .gitignore, а в продакшене использовать управление секретами на платформе развёртывания |
Ключи не попадают в код и репозиторий |
| Проверка перед коммитом | Подключить инструмент поиска ключей к хуку pre-commit | Перехватывает ключи до отправки в репозиторий, не дожидаясь проверки платформой |
| Не раскрывать ключи во фронтенде | Пересылать запросы из браузера и мобильного приложения через собственный бэкенд | Не позволяет извлечь ключи из собранного приложения |
| Разделение ключей по назначению | Использовать разные ключи для разработки, тестирования и продакшена | Ограничивает последствия утечки и позволяет менять ключи независимо друг от друга |
| Регулярная ротация и мониторинг использования | Регулярно менять ключи, следить за ежедневным использованием и динамикой расходов | Помогает вовремя обнаружить подозрительные вызовы |
Начинающие чаще всего забывают о разделении ключей и мониторинге использования. Если весь проект работает с одним ключом, то в случае утечки придётся остановить все сервисы и заменить ключ. А если ключи разделены, достаточно заменить только скомпрометированный.
Что делать при утечке API-ключа и к чему она может привести
Если вы обнаружили, что ключ попал в репозиторий, — получили уведомление от системы сканирования секретов или поставщика ключа либо сами заметили его в коде, — действуйте в таком порядке:
- Немедленно отзовите старый ключ: удалите или отключите его в консоли поставщика. Это единственный способ действительно остановить ущерб.
- Создайте новый ключ и обновите развёртывание: сохраните новый ключ в переменной окружения или системе управления секретами и заново разверните сервис.
- Проверьте использование и счета: посмотрите, были ли за время утечки необычные вызовы, незнакомые модели или резкий рост расходов.
- Очистите историю Git: после ротации ключа удалите его из старых коммитов с помощью инструмента для переписывания истории и попросите участников проекта заново клонировать репозиторий.
- Разберите причину и усилите защиту: дополните
.gitignore, настройте сканирование перед коммитом и примите другие меры, чтобы ситуация не повторилась.
В проектах, где модели вызываются через APIYI, проверить токены и их использование можно в консоли. Если заметили подозрительную активность, в первую очередь разберитесь с соответствующим токеном. Возможность удалить или пересоздать токен, установить лимит расходов и выполнить другие действия зависит от функций консоли. Если для токена можно задать лимит, лучше сделать это при создании — он послужит своего рода «предохранителем» на случай утечки.
Что это значит для разработчиков
- Качество предупреждений растёт: благодаря фильтрации ложных срабатываний уведомления о распространённых облачных учётных данных AWS, Alibaba Cloud, Tencent Cloud и других поставщиков становятся надёжнее. Командам проще серьёзно относиться к каждому предупреждению.
- На обнаружение нельзя полагаться как на последнюю линию защиты: нужно самостоятельно проверить, входят ли ключи моделей ИИ в список поддерживаемых. Пока это не подтверждено, исходите из того, что платформа их не обнаружит.
- Порядок действий важен: сначала замените ключ, затем очистите историю — простого удаления из кода недостаточно.
Что это значит для индустрии
- Партнёрская программа расширяется: всё больше поставщиков — от облачных провайдеров до новых участников вроде SpaceX — подключаются к механизму передачи информации об обнаруженных ключах. Это поможет сократить время, в течение которого ключи остаются открытыми в публичных репозиториях.
- Акцент смещается с количества предупреждений на их точность: большинство изменений направлено на сокращение ложных срабатываний. Это говорит о том, что помимо расширения охвата платформа уделяет больше внимания тому, насколько полезны предупреждения на практике.
Частые вопросы FAQ
Q1: Что такое GitHub secret scanning?
Это функция GitHub для поиска секретов в репозиториях. Она обнаруживает в коде учётные данные, соответствующие известным форматам. Если ключ партнёра найден в публичном репозитории, GitHub передаёт информацию его издателю для отзыва или замены. Если найден пользовательский ключ, в репозитории создаётся предупреждение.
Q2: Чем отличается обработка ключей партнёров и пользовательских ключей?
Когда ключ партнёра обнаруживается в публичном репозитории, за его отзыв или замену отвечает издатель — действий со стороны разработчика не требуется. Для пользовательских ключей создаётся предупреждение в публичном или приватном репозитории, и его владельцу нужно самостоятельно заменить ключ. В первом случае ущерб ограничивается автоматически, во втором — платформа лишь сообщает о проблеме.
Q3: Когда вышло это обновление и что в нём изменилось?
GitHub опубликовал эту запись в журнале изменений 5 ноября 2026 года. Главное изменение — SpaceX стала партнёром, и появился детектор `starlink_public_api_v2_secret`. Кроме того, улучшена фильтрация ложных срабатываний в детекторах Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services и Tencent Cloud.
Q4: Обнаружит ли secret scanning API-ключ моей AI-модели?
В этой записи не упоминаются типы ключей поставщиков моделей, таких как OpenAI и Anthropic. Чтобы узнать, поддерживаются ли они, проверьте полный список в документации GitHub. Поддержка токенов APIYI в настоящее время тоже не подтверждена. Лучше не полагаться только на обнаружение со стороны платформы: используйте переменные окружения, сканирование перед коммитом и другие меры защиты.
Q5: Как безопасно вызывать API большой языковой модели в проекте?
Главное правило — не хранить ключи в коде:
1. Зарегистрируйтесь в APIYI на apiyi.com и получите API-ключ и бесплатный тестовый лимит
2. Сохраните ключ в переменной окружения или `.env` и добавьте `.env` в `.gitignore`
3. Используйте пример кода из этой статьи, установите base_url на `https://api.apiyi.com/v1` и вызывайте модель через совместимый с OpenAI интерфейс
Не храните ключ напрямую во фронтенд-приложении — отправляйте запросы через собственный бэкенд.
Q6: Ключ уже утёк. Достаточно ли просто удалить строку с ним из кода?
Нет. Ключ по-прежнему остаётся в старых коммитах, и кто-то уже мог клонировать репозиторий или скопировать его. Сначала отзовите старый ключ в консоли издателя и создайте новый, затем проверьте использование и только после этого очистите историю Git. Если вы используете токен APIYI с apiyi.com, проверьте в консоли записи об использовании за период утечки, чтобы выявить подозрительные вызовы.
Утечка API-ключей и GitHub secret scanning: главное
- Два механизма: ключи партнёров, найденные в публичных репозиториях, передаются выпустившим их провайдерам; для пользовательских ключей GitHub создаёт предупреждения, на которые нужно реагировать самостоятельно.
- Что нового: SpaceX стала партнёром, а для обнаружения ключей шести провайдеров добавили фильтрацию ложных срабатываний — теперь предупреждения точнее.
- Границы обнаружения: ключи вне списка поддерживаемых сервисов не распознаются; сборки фронтенда, логи и скриншоты также не входят в область сканирования.
- Время имеет значение: сканирование сокращает время, в течение которого ключ доступен посторонним, но не может отозвать ключ, который уже успели скопировать.
- Порядок действий: сначала отозвать и заменить ключ, затем проверить его использование и только после этого очистить историю Git.
- Как начать: управляйте ключами, полученными через APIYI apiyi.com, с помощью переменных окружения, используйте отдельные ключи для разных сред и следите за их использованием.
Итоги
Из этого обновления GitHub secret scanning можно сделать три вывода:
- Обнаружение становится эффективнее: партнёров всё больше, ложных срабатываний всё меньше, а ключи в публичных репозиториях остаются доступными посторонним меньше времени.
- Обнаружение — не защита: платформа не охватывает ключи вне списка поддерживаемых сервисов и каналы утечки за пределами репозитория.
- Чтобы ограничить ущерб, замените ключ: при утечке первым делом отзовите старый ключ. Удаление из кода и очистка истории — это последующие шаги.
Если вы подключаете большую языковую модель к приложению, самый практичный подход — с первой строки кода управлять ключами через переменные окружения и использовать отдельные ключи для разных сред. Попробовать такой способ подключения можно через APIYI apiyi.com: один ключ позволяет вызывать модели нескольких ведущих провайдеров, а централизованное управление упрощает проверку использования.
📚 Источники
- GitHub Changelog — Secret scanning upgrades detectors, adds SpaceX as partner: официальное описание обновления
- Ссылка:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Содержание: полный список новых партнёров, детекторов и улучшений фильтрации ложных срабатываний
-
GitHub Docs — Secret scanning: описание функции и полный список поддерживаемых типов секретов
- Ссылка:
docs.github.com/code-security/secret-scanning - Содержание: помогает проверить, поддерживается ли определённый тип ключей и при каких условиях включаются уведомления
Автор: техническая команда APIYI
Технические вопросы: свяжитесь с нами через главную страницу сайта APIYI, чтобы узнать больше об управлении токенами и просмотре статистики использования