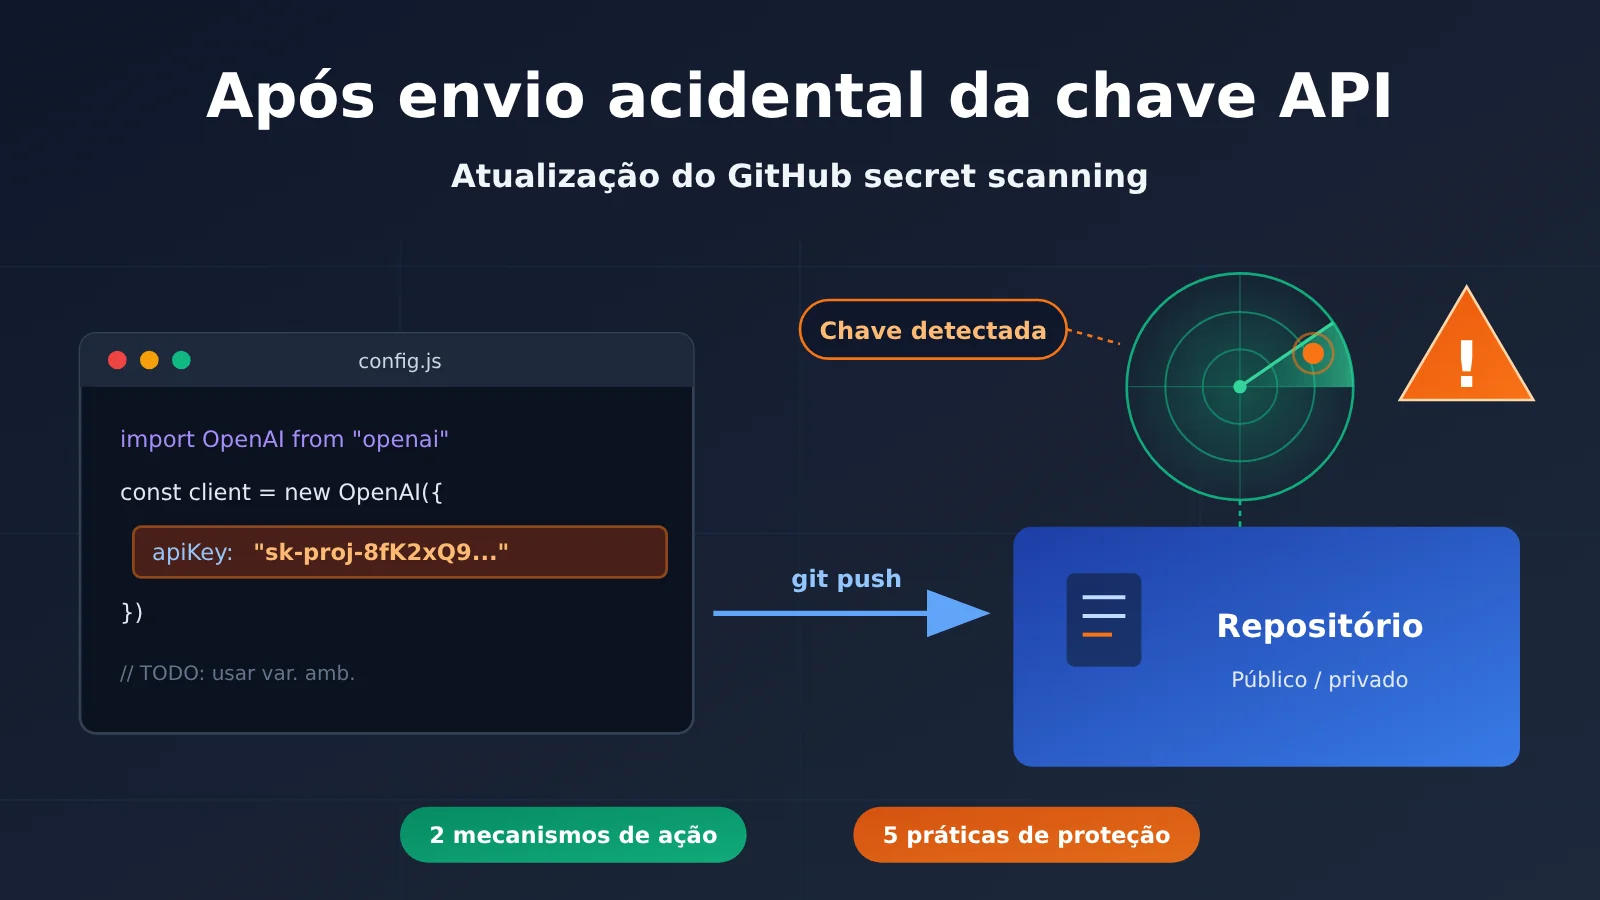
Nota do autor: a partir da atualização mais recente dos detectores do GitHub secret scanning, vamos entender o que acontece quando uma chave API é enviada por engano a um repositório, até onde vai a proteção da plataforma e quais cuidados ainda dependem do desenvolvedor.
Em 5 de novembro de 2026, o GitHub publicou uma atualização do secret scanning em seu changelog: a SpaceX se tornou uma nova parceira de varredura de segredos, com a adição de um detector de chaves da Starlink. Além disso, detectores de Alibaba Cloud, AWS, Google, Tencent Cloud e outras empresas passaram a contar com filtros de falsos positivos. A atualização é breve, mas levanta uma questão que muitos desenvolvedores nunca pararam para pensar: o que acontece quando você escreve uma chave API no código e a envia para um repositório?
Não é alarmismo: os fatos apresentados neste artigo têm como base o changelog oficial do GitHub. Vamos explicar os dois mecanismos de tratamento usados pela plataforma, mostrar o que a detecção cobre — e o que fica de fora — e apresentar práticas para proteger chaves API de modelos de IA no dia a dia e agir após um vazamento.
O essencial: em 3 minutos, entenda como o GitHub secret scanning trata diferentes tipos de chave, saiba quais riscos dependem da sua própria proteção e encontre exemplos reutilizáveis de variáveis de ambiente e um checklist de emergência.
Resumo das principais novidades do GitHub secret scanning
Esta atualização traz três mudanças: um novo parceiro, um novo detector e melhorias na filtragem de falsos positivos dos detectores existentes. A tabela resume os pontos principais do changelog.
| Informação | Detalhes |
|---|---|
| Data de publicação | 5 de novembro de 2026 |
| Publicado por | GitHub (changelog, na categoria application security) |
| Novo parceiro | SpaceX entrou no programa de parceiros do secret scanning |
| Novo detector | starlink_public_api_v2_secret |
| Detectores atualizados | Alibaba, AWS, Google, OpenVSX, Pydantic Services e Tencent, todos com filtragem adicional de falsos positivos |
| Quem é afetado | Desenvolvedores e organizações que hospedam código no GitHub, especialmente em repositórios públicos |
Melhorias na filtragem de falsos positivos do secret scanning
A filtragem de falsos positivos pode parecer um detalhe técnico, mas influencia diretamente se vale a pena analisar um alerta. Quando há alertas demais e é difícil distinguir os reais dos falsos, a equipe logo passa a ignorá-los, e vazamentos reais podem acabar passando despercebidos. Veja o que mudou nos detectores de cada provedor.
| Provedor | Tipos de chave envolvidos | Melhoria (em termos simples) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Se o filtro de dicionário excluir todas as chaves complementares que poderiam formar um par, o ID deixa de gerar um alerta isolado |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
O mesmo: correspondências isoladas sem um par válido deixam de gerar alertas |
| Três tipos de chaves de acesso e IDs do Cloud Storage | O mesmo: se o outro elemento do par for filtrado, não há alerta isolado | |
| OpenVSX | openvsx_access_token |
A correspondência contextual de tokens antigos ficou mais rigorosa, evitando que UUIDs sem relação sejam confundidos com credenciais |
| Pydantic Services | logfire_token |
A correspondência segue o comprimento e o conjunto de caracteres dos tokens descritos na documentação, excluindo placeholders e tokens públicos de navegador |
| Tencent | tencent_cloud_secret_id |
Exige letras e números depois do prefixo, excluindo identificadores compostos apenas por letras, como nomes de funções |
Vale explicar melhor essa ideia de “par”. Chaves de acesso de provedores de nuvem costumam ser formadas por um Key ID e um Secret. Um ID sozinho geralmente não é suficiente para constituir uma credencial completa. Se todas as possíveis “chaves complementares” encontradas por perto forem apenas palavras comuns que se parecem com sequências aleatórias, é provável que o ID seja apenas um exemplo ou uma coincidência. Suprimir esse alerta ajuda a reduzir o ruído.
2 mecanismos para lidar com o envio acidental de uma chave API
O changelog traz uma informação importante: quando uma chave de um parceiro é encontrada em um repositório público, ela é comunicada automaticamente ao emissor. Já quando uma chave de usuário é encontrada em um repositório público ou privado, um alerta de secret scanning é gerado. Cada caminho tem um responsável diferente pela resposta.
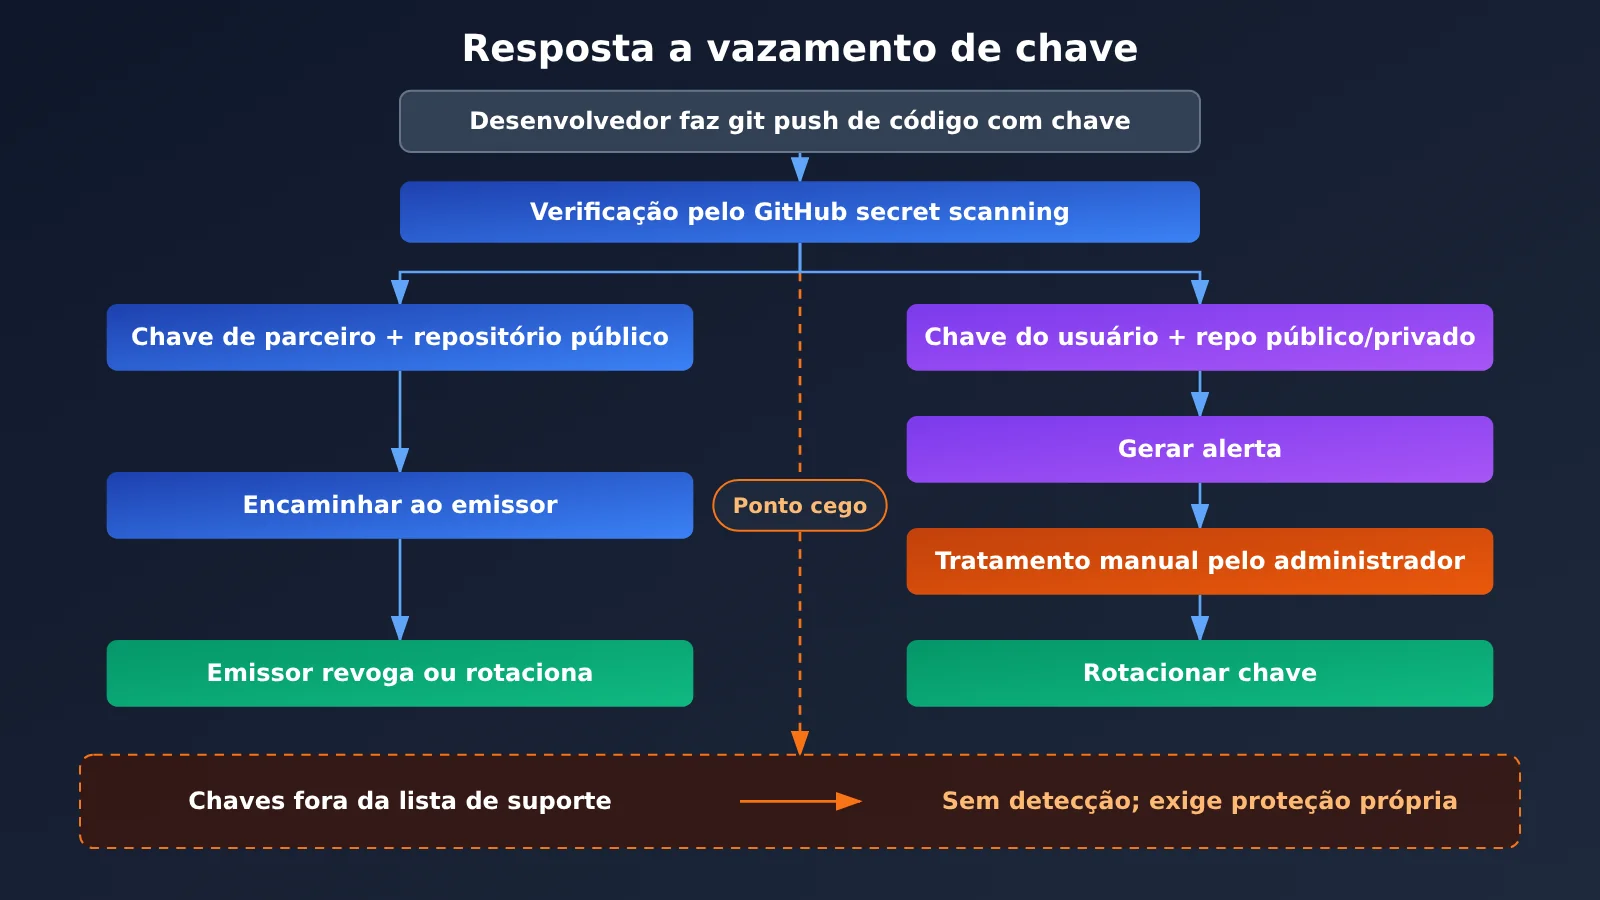
Sobre o diagrama: o fluxograma mostra os dois caminhos de detecção da plataforma e um “ponto cego”. Em cenários como a invocação de modelos de IA, vale guardar as chaves em variáveis de ambiente e acompanhar o uso de forma centralizada em uma plataforma com gerenciamento unificado de tokens, como APIYI apiyi.com. Isso reduz o trabalho de investigar chaves espalhadas em vários lugares.
Chave de parceiro: encaminhada ao emissor
Quando uma chave de um parceiro, como a SpaceX, aparece em um repositório público, o GitHub a encaminha ao parceiro para que ele possa revogá-la ou substituí-la antes que seja usada indevidamente. A vantagem desse mecanismo é que ele não depende da iniciativa do desenvolvedor: mesmo que quem fez o envio não perceba o problema, o emissor tem a chance de agir rapidamente para limitar os danos.
Mas há condições: ele cobre apenas provedores que participam do programa de parceiros e se aplica a repositórios públicos. Chaves de parceiros em repositórios privados não seguem esse caminho de encaminhamento.
Chave de usuário: um alerta para você resolver
No caso das chaves de usuário, a plataforma avisa para que você tome providências. Quando detecta uma chave, ela gera um alerta de secret scanning no repositório. Isso pode acontecer tanto em repositórios públicos quanto privados; consulte a documentação oficial do GitHub para conhecer as condições de ativação e o alcance da visibilidade. O alerta, por si só, não invalida a chave: para limitar os danos, o responsável pelo repositório precisa substituir a credencial.
| Critério | Chave de parceiro | Chave de usuário |
|---|---|---|
| Onde é detectada | Repositório público | Repositório público ou privado |
| Responsável pela resposta | Emissor da chave | Proprietário / administrador do repositório |
| Ação tomada | Emissor revoga ou substitui a credencial | Alerta gerado, com necessidade de intervenção manual |
| Invalidação automática | Depende da política do emissor | Não, é preciso substituir a chave |
| O que o desenvolvedor precisa fazer | Acompanhar as notificações do emissor e trocar a chave rapidamente | Verificar os alertas e substituir a chave rapidamente |
Limites da detecção de vazamentos de chaves API: até onde a plataforma protege
Muitos desenvolvedores ficam tranquilos ao saber que “a plataforma faz varreduras automáticas”. Esse é justamente o equívoco mais perigoso. O secret scanning é uma rede de segurança, não um firewall, e tem algumas limitações de cobertura.
| Cenário | A detecção da plataforma cobre? | Explicação |
|---|---|---|
| Chave de um parceiro presente na lista de suporte é enviada a um repositório público | Sim, e a chave é encaminhada ao emissor | É o cenário ideal, mas ainda existe uma janela de exposição |
| Chave de usuário presente na lista de suporte é enviada a um repositório | Pode gerar um alerta | Alguém precisa ver o alerta e agir |
| Chave que não está na lista de suporte | Não é identificada | O desenvolvedor precisa se proteger por conta própria |
| Chave incluída nos arquivos compilados do frontend ou em pacotes de instalação de aplicativos móveis | Fora do escopo da varredura de repositórios | Qualquer pessoa que baixar os arquivos pode extraí-la |
| Chave exibida em logs de CI, capturas de tela ou conversas | Fora do escopo da varredura de repositórios | São canais de vazamento frequentemente ignorados |
| Chave já clonada ou coletada por terceiros antes da detecção | Não é possível recuperá-la | A varredura só reduz o tempo de exposição; não apaga o que já foi exposto |
O primeiro limite é a lista de suporte. O changelog em questão não lista os tipos de chave de fornecedores de modelos como OpenAI e Anthropic, nem menciona tokens de plataformas agregadoras de API. Para saber se eles estão na lista completa de suporte do GitHub, consulte a documentação da plataforma. Até confirmar, a hipótese mais segura é que “não serão detectados”.
O segundo limite é a janela de exposição. Scripts automatizados podem coletar chaves em repositórios públicos muito rapidamente, e sempre há um intervalo entre a detecção pela plataforma e a revogação pelo emissor. Mesmo que a chave seja revogada, os custos das chamadas e os acessos aos dados ocorridos nesse intervalo já terão acontecido.
O terceiro limite é o histórico do Git. Ao descobrir um vazamento, a primeira reação de muita gente é apagar a linha de código e fazer outro commit. Mas a chave continua no histórico, nos commits antigos. Mesmo que uma ferramenta seja usada para reescrever o histórico, quem já clonou o repositório ainda terá uma cópia. Por isso, a ordem correta é “primeiro rotacionar a chave, depois limpar o histórico”.
Guia rápido para evitar o vazamento de chaves API de modelos de IA
Em aplicações que usam Modelos de Linguagem Grande, uma chave vazada costuma resultar em uma conta inesperada: outra pessoa pode usá-la para fazer um grande volume de requisições, e os custos ficam por sua conta. Vamos começar pelo básico: o uso de variáveis de ambiente.
Exemplo básico: ler a chave API de uma variável de ambiente
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Lê a variável de ambiente, sem fixar a chave no código
    base_url="https://api.apiyi.com/v1"       # Interface compatível com OpenAI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Além disso, adicione .env ao .gitignore na raiz do projeto e disponibilize um .env.example contendo apenas placeholders para orientar os colaboradores. Assim, mesmo que alguém execute git add . por engano, a chave real não será adicionada à área de staging.
Ver a implementação completa (com carregamento de .env, verificação de chave ausente e mascaramento nos logs)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Carrega o .env local; em produção, use o gerenciamento de segredos da plataforma de implantação


def mask_key(key: str) -> str:
    """Mantém apenas alguns caracteres do início e do fim para evitar o registro da chave completa nos logs"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # Após a revogação ou rotação da chave, orienta a atualizar a configuração sem exibir a chave
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Comece rapidamente: se você está testando um protótipo, pode obter uma chave API e créditos gratuitos para testes pela APIYI, em apiyi.com, e integrar os modelos usando a variável de ambiente mostrada acima. Com uma única chave, você pode alternar entre modelos populares como OpenAI, Claude e Gemini, sem precisar gerenciar chaves separadas em vários fornecedores.
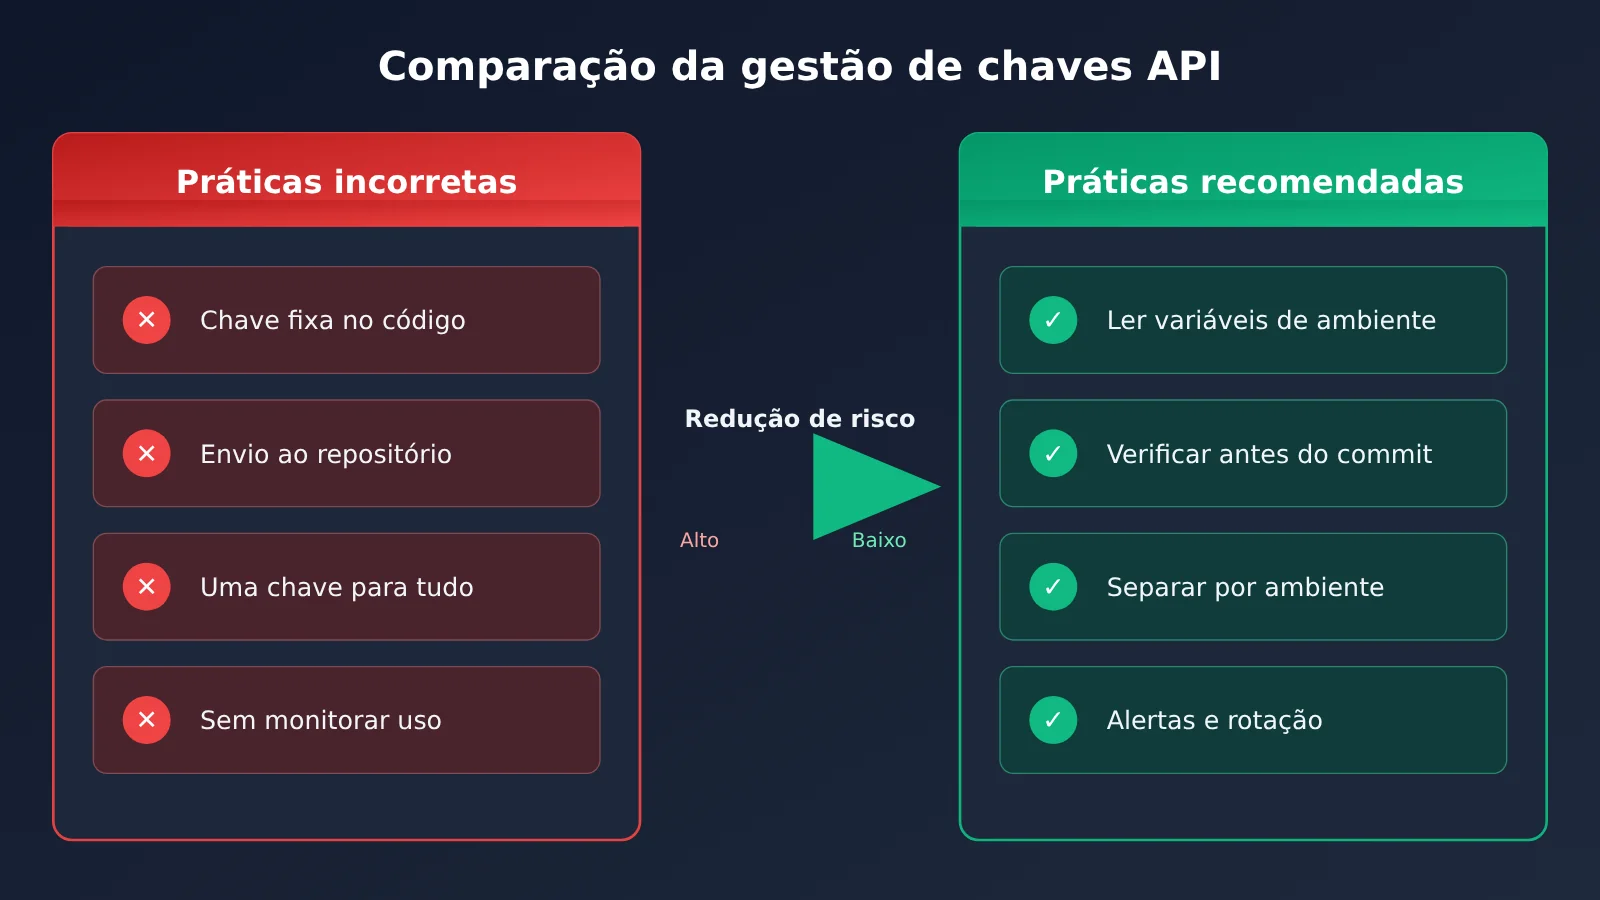
5 práticas diárias para prevenir vazamentos de chave API
| Prática | Como fazer | Problema que resolve |
|---|---|---|
| Variáveis de ambiente e gerenciamento de chaves | Use .env no ambiente local e adicione-o ao .gitignore; em produção, use o gerenciador de segredos da plataforma de deploy |
Evita que chaves entrem no código e no repositório |
| Verificação antes do commit | Integre uma ferramenta de detecção de chaves ao hook pre-commit | Bloqueia vazamentos antes do push, cobrindo o intervalo até a detecção pela plataforma |
| Não exponha chaves no frontend | Encaminhe as requisições do navegador e do aplicativo móvel pelo seu próprio backend | Evita que chaves sejam extraídas dos arquivos distribuídos |
| Separe as chaves por finalidade | Use chaves diferentes para desenvolvimento, testes e produção | Limita o impacto de um vazamento e permite trocar chaves sem afetar outros ambientes |
| Troque as chaves periodicamente e monitore o uso | Substitua as chaves regularmente e acompanhe o uso diário e os custos | Ajuda a identificar invocações anormais mais cedo |
Entre essas práticas, “separar as chaves por finalidade” e “monitorar o uso” são as mais fáceis de passar despercebidas por quem está começando. Em um projeto que usa a mesma chave para tudo, um vazamento pode exigir a interrupção de todos os serviços para trocá-la. Com chaves separadas, basta substituir aquela que apresentou o problema.
Resposta a vazamentos de chaves API e análise de impactos
Se você descobriu que uma chave foi enviada para um repositório — por um alerta de secret scanning, uma notificação do emissor ou ao revisar o código —, siga esta ordem:
- Invalide a chave antiga imediatamente: exclua ou desative a Key vazada no console do emissor. Essa é a única ação que realmente interrompe o risco de uso indevido.
- Gere uma nova chave e atualize a implantação: coloque a nova Key em uma variável de ambiente ou no sistema de gerenciamento de segredos e reimplante o serviço.
- Verifique o uso e a cobrança: procure chamadas suspeitas, modelos desconhecidos ou aumentos repentinos de custos durante o período de exposição.
- Limpe o histórico do Git: depois de trocar a chave, use uma ferramenta de reescrita de histórico para limpar os commits antigos e avise os colaboradores para clonarem o repositório novamente.
- Revise o incidente e reforce as proteções: adicione medidas como
.gitignoree varreduras antes do commit para evitar que o problema se repita.
Em projetos que usam a APIYI para invocar modelos, você pode consultar os tokens e o uso no console. Se encontrar atividade suspeita, priorize o token correspondente. Para saber como excluir ou recriar tokens e limitar sua cota, confira os recursos disponíveis no console. Se o token permitir definir um teto de uso, vale configurá-lo na criação: ele funciona como um “fusível” contra os riscos de vazamento.
Impactos para desenvolvedores
- Alertas mais confiáveis: a filtragem de falsos positivos torna mais confiáveis os alertas sobre credenciais de nuvem comuns, como as da AWS, Alibaba Cloud e Tencent Cloud. Com isso, as equipes ficam mais dispostas a tratar cada alerta com atenção.
- A detecção não substitui outras proteções: verifique se as chaves de modelos de IA estão na lista de itens compatíveis. Até confirmar, parta do princípio de que “a plataforma não vai detectar o problema por você”.
- É preciso corrigir a ordem de resposta: troque a chave antes de limpar o histórico, em vez de apenas apagar o código.
Impactos para o setor
- O programa de parceiros continua crescendo: de provedores de nuvem a novos participantes como a SpaceX, cada vez mais empresas aderem ao mecanismo que encaminha credenciais assim que são detectadas. Isso pode reduzir ainda mais o tempo de exposição de chaves em repositórios públicos.
- A detecção passa de “alertar mais” para “alertar com precisão”: a maioria das mudanças se concentra na redução de falsos positivos, mostrando que, além da cobertura, a plataforma está dando mais importância à utilidade prática dos alertas.
Perguntas frequentes (FAQ)
Q1: O que é o GitHub secret scanning?
É o recurso do GitHub que verifica repositórios em busca de credenciais com formatos conhecidos. Quando uma chave de parceiro é encontrada em um repositório público, o emissor é notificado para revogá-la ou substituí-la. Já uma chave de usuário gera um alerta no repositório.
Q2: Qual é a diferença no tratamento de chaves de parceiros e de usuários?
Quando uma chave de parceiro é encontrada em um repositório público, o emissor fica responsável por revogá-la ou substituí-la, sem depender de uma ação do desenvolvedor. Já as chaves de usuário geram alertas em repositórios públicos ou privados, e o responsável pelo repositório precisa substituí-las. A primeira opção ajuda a conter o problema automaticamente; a segunda avisa que é preciso agir.
Q3: Quando essa atualização foi publicada e quais são as principais mudanças?
O GitHub publicou essa changelog em 5 de novembro de 2026. As principais mudanças são a entrada da SpaceX como parceira, com a adição do detector `starlink_public_api_v2_secret`, e melhorias na filtragem de falsos positivos dos detectores da Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services e Tencent Cloud.
Q4: Minha chave API de modelo de IA será detectada pelo secret scanning?
Essa changelog não menciona tipos de chave de fornecedores de modelos como OpenAI e Anthropic. Para saber se há suporte, consulte a lista completa na documentação do GitHub. Também não foi confirmado se os tokens da APIYI estão na lista. A recomendação é não depender da detecção da plataforma: proteja suas chaves usando variáveis de ambiente e verificações antes de cada commit.
Q5: Como usar uma API de Modelo de Linguagem Grande com segurança em um projeto?
A regra principal é: “a chave não vai no código”:
1. Cadastre-se na APIYI apiyi.com e obtenha uma chave API e créditos gratuitos para testes
2. Armazene a chave em uma variável de ambiente ou no arquivo `.env` e adicione `.env` ao `.gitignore`
3. Use o exemplo de código deste artigo, definindo base_url como `https://api.apiyi.com/v1`, para fazer chamadas pela interface compatível com a OpenAI
Aplicações frontend não devem armazenar a chave diretamente. Em vez disso, encaminhe as requisições pelo seu próprio backend.
Q6: Se uma chave vazou, basta apagar a linha de código?
Não. A chave continua presente nos commits antigos e pode já ter sido clonada ou coletada por outras pessoas. O correto é primeiro revogar a chave antiga no console do emissor e gerar uma nova, depois verificar o uso e, por fim, limpar o histórico do Git. Se você usa um token da APIYI apiyi.com, pode conferir os registros de uso no console durante o período do vazamento para identificar possíveis chamadas anormais.
Vazamento de chave API e GitHub secret scanning: principais pontos
- Dois mecanismos: chaves de parceiros encontradas em repositórios públicos são encaminhadas ao emissor; chaves de usuários geram alertas para que você tome as medidas necessárias
- Nesta atualização: a SpaceX tornou-se parceira, e seis detectores passaram a filtrar falsos positivos, tornando os alertas mais precisos
- Limites da detecção: chaves fora da lista de suporte não são identificadas, e artefatos de front-end, logs e capturas de tela também ficam fora do escopo da varredura
- Janela de exposição: a varredura pode reduzir o tempo de exposição, mas não consegue recuperar uma chave que já foi coletada por terceiros
- Ordem de resposta: primeiro invalide e substitua a chave, depois verifique o uso e, por fim, limpe o histórico do Git
- Como começar: use variáveis de ambiente para gerenciar as chaves obtidas pela APIYI apiyi.com, separe-as por ambiente e acompanhe o uso
Resumo
A atualização do GitHub secret scanning deixa três pontos claros:
- A detecção da plataforma está melhorando: há cada vez mais parceiros e menos falsos positivos, reduzindo a janela de exposição de chaves em repositórios públicos.
- Detecção não é proteção: a plataforma não cobre chaves fora da lista de suporte nem canais de vazamento externos ao repositório.
- Para conter os danos, substitua a chave: em caso de vazamento, invalide a chave antiga imediatamente. Apagar o código e limpar o histórico são etapas posteriores.
Para quem está integrando um Modelo de Linguagem Grande a uma aplicação, a abordagem mais prática é gerenciar as chaves com variáveis de ambiente desde a primeira linha de código e usar uma chave independente para cada ambiente. Uma opção para testar essa integração rapidamente é a APIYI apiyi.com: com uma única chave, você pode invocar modelos populares de diferentes provedores, e o gerenciamento centralizado facilita a análise de uso.
📚 Referências
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner: anúncio oficial desta atualização
- Link:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Detalhes: lista completa dos novos parceiros e detectores e das melhorias na filtragem de falsos positivos
-
GitHub Docs – Secret scanning: documentação do recurso e lista completa de tipos de chave compatíveis
- Link:
docs.github.com/code-security/secret-scanning - Detalhes: consulte para verificar se um tipo de chave é compatível e quais são as condições para ativar os alertas
Autor: equipe técnica da APIYI
Conversa técnica: entre em contato conosco pela página inicial do site oficial da APIYI para saber mais sobre o gerenciamento de tokens e a consulta de uso