
Nota del autor: a partir de la última actualización de detectores de GitHub secret scanning, analizamos qué sucede cuando una clave API se sube por error a un repositorio, hasta dónde llega la detección de la plataforma y qué medidas deben tomar los desarrolladores por su cuenta.
El 5 de noviembre de 2026, GitHub publicó una actualización de secret scanning en su changelog: SpaceX se convirtió en un nuevo socio de escaneo de claves, se añadió un detector de claves de Starlink y varios detectores, incluidos los de Alibaba Cloud, AWS, Google y Tencent Cloud, incorporaron filtros de falsos positivos. La actualización es breve, pero pone sobre la mesa una pregunta que muchos desarrolladores no se han planteado en serio: ¿qué ocurre exactamente después de escribir una clave API en el código y subirla a un repositorio?
Esto no es una advertencia alarmista sobre seguridad: los datos de este artículo se basan en el changelog oficial de GitHub. Explicaremos los dos mecanismos de actuación de la plataforma, qué puede y qué no puede detectar, y cómo proteger las claves API de modelos de IA en el día a día y actuar después de una filtración.
Lo esencial: en 3 minutos entenderás cómo trata GitHub secret scanning los distintos tipos de claves, qué riesgos debes prevenir por tu cuenta y cómo reutilizar una configuración de variables de entorno y una lista de respuesta ante incidentes.
Resumen de la actualización de GitHub secret scanning
Esta actualización se resume en tres puntos: un nuevo socio, un nuevo detector y mejoras en el filtrado de falsos positivos de los detectores existentes. La siguiente tabla reúne la información clave del changelog.
| Dato | Detalle |
|---|---|
| Fecha de publicación | 5 de noviembre de 2026 |
| Publicado por | GitHub (changelog, categoría application security) |
| Nuevo socio | SpaceX se incorpora al programa de socios de secret scanning |
| Nuevo detector | starlink_public_api_v2_secret |
| Detectores actualizados | Alibaba, AWS, Google, OpenVSX, Pydantic Services y Tencent: todos incorporan filtrado de falsos positivos |
| Alcance | Desarrolladores y organizaciones que alojan código en GitHub, especialmente en repositorios públicos |
Mejoras en el filtrado de falsos positivos de secret scanning
El filtrado de falsos positivos suena técnico, pero determina si vale la pena prestar atención a una alerta. Cuando hay demasiadas alertas y se mezclan las reales con las falsas, los equipos acaban ignorándolas por costumbre y las filtraciones reales pueden pasar desapercibidas. Estas son las mejoras introducidas en los detectores de cada proveedor.
| Proveedor | Tipo de clave afectada | Mejora (en términos sencillos) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Si el filtro de diccionario descarta todas las claves acompañantes con las que podría formar un par, deja de alertar por ese ID aislado |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
Lo mismo: se suprimen las coincidencias aisladas para las que no se encuentra un par válido |
| Tres tipos de claves e ID de acceso de Cloud Storage | Lo mismo: si se filtra el elemento con el que forman un par, dejan de generar una alerta por separado | |
| OpenVSX | openvsx_access_token |
Se ajusta la coincidencia por contexto de los tokens antiguos para evitar que se confundan UUID irrelevantes con credenciales |
| Pydantic Services | logfire_token |
Se comprueban la longitud y el conjunto de caracteres de los tokens según la documentación, y se excluyen los marcadores de posición y los tokens públicos de navegador |
| Tencent | tencent_cloud_secret_id |
Se exige que después del prefijo haya tanto letras como números, para excluir identificadores compuestos solo por letras, como los nombres de funciones |
Vale la pena detenerse un momento en lo de formar un «par». Las claves de acceso de los proveedores de nube suelen estar compuestas por un Key ID y un Secret; un ID por sí solo normalmente no basta para constituir una credencial completa. Si todas las «claves acompañantes» que se encuentran cerca son palabras comunes que solo parecen cadenas aleatorias, es probable que el ID sea un ejemplo o una coincidencia. Suprimir esa alerta ayuda a reducir el ruido.
Dos mecanismos para gestionar una clave API incluida por error en un commit
El changelog contiene una aclaración importante: cuando se detecta una clave de un proveedor asociado en un repositorio público, se informa automáticamente al emisor de la clave; cuando se detecta una clave de usuario en un repositorio público o privado, se genera una alerta de secret scanning. Cada vía deja la gestión en manos de un responsable diferente.
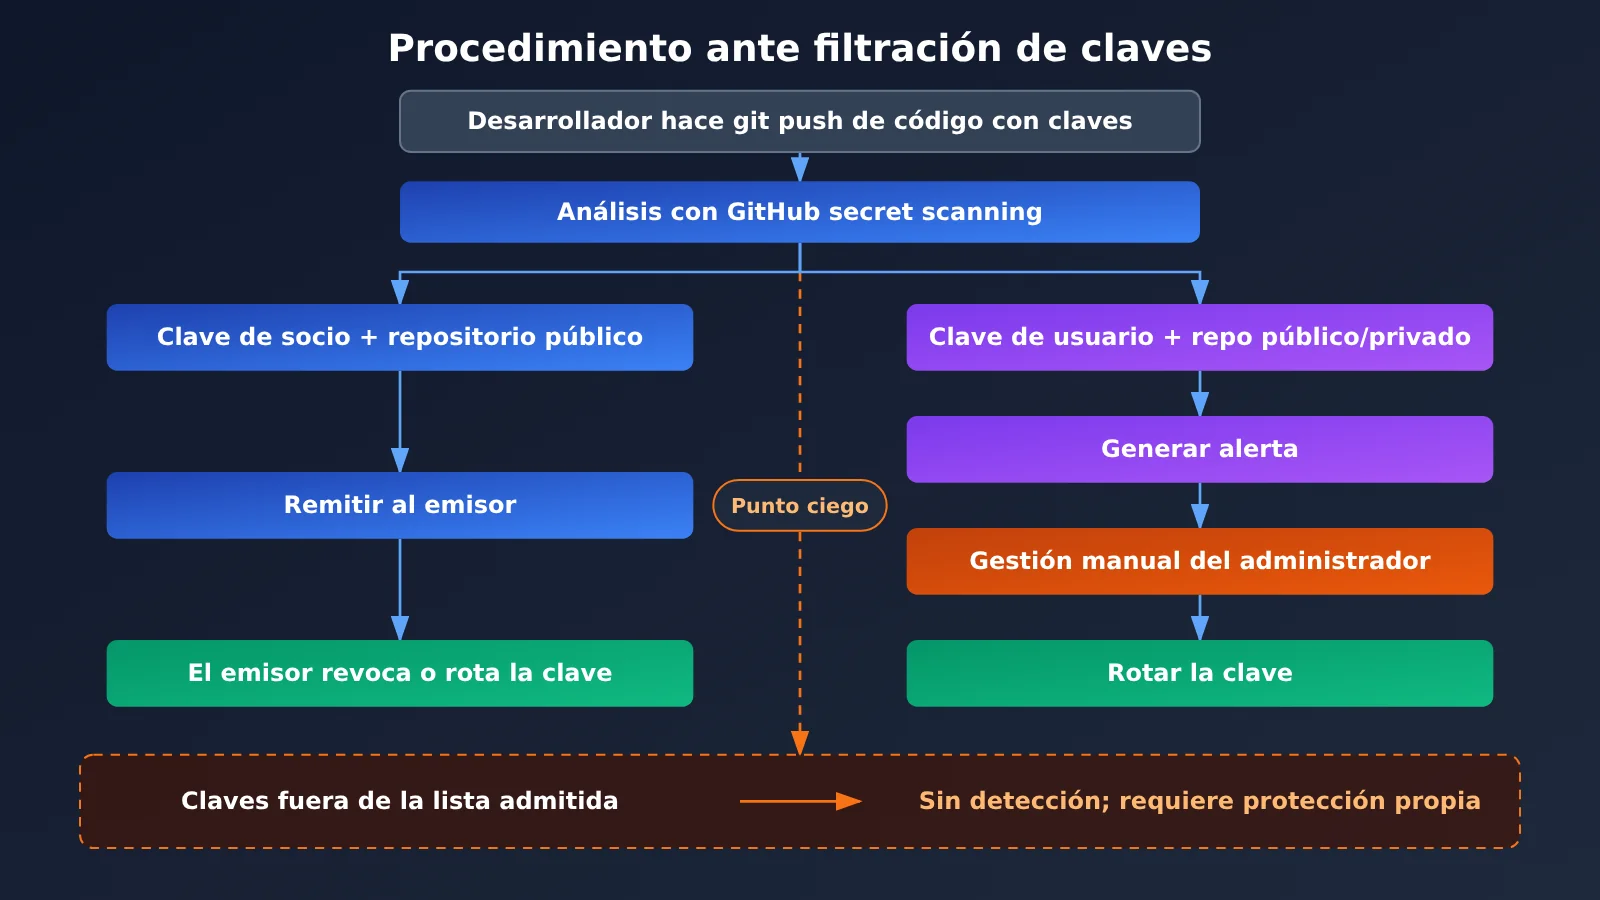
Descripción del gráfico: El diagrama muestra las dos vías de detección de la plataforma y un «punto ciego». Para casos como la invocación de modelos de IA, conviene guardar todas las claves en variables de entorno y consultar el uso de forma centralizada mediante una plataforma como APIYI apiyi.com, que permite gestionar tokens de forma unificada. Así es más fácil localizar y revisar las claves.
Claves de proveedores asociados: se remiten al emisor
Cuando una clave de un proveedor asociado como SpaceX aparece en un repositorio público, GitHub se la comunica al proveedor para que la revoque o rote antes de que se use indebidamente. La ventaja de este mecanismo es que no depende de que el desarrollador se dé cuenta: incluso si quien hizo el commit no advierte el problema, el emisor tiene la oportunidad de actuar de inmediato.
Pero hay que tener en cuenta las condiciones: solo cubre a proveedores que participan en el programa de socios y se aplica a repositorios públicos. Las claves de proveedores asociados que aparezcan en repositorios privados no se remiten por esta vía.
Claves de usuario: se genera una alerta para que actúes
En el caso de las claves de usuario, la plataforma te avisa para que gestiones el problema. Cuando detecta una clave, genera una alerta de secret scanning en el repositorio. Esto puede ocurrir tanto en repositorios públicos como privados; consulta la documentación oficial de GitHub para conocer las condiciones de activación y quién puede ver las alertas. La alerta por sí sola no invalida la clave: el responsable del repositorio debe rotar las credenciales para limitar los daños.
| Aspecto | Clave de proveedor asociado | Clave de usuario |
|---|---|---|
| Alcance | Repositorios públicos | Repositorios públicos o privados |
| Responsable | Emisor de la clave | Propietario / administrador del repositorio |
| Acción | El emisor revoca o rota las credenciales | Se genera una alerta que requiere intervención manual |
| ¿Se invalida automáticamente? | Depende de la política del emisor | No, hay que rotarla manualmente |
| Qué debe hacer el desarrollador | Estar atento a los avisos del emisor y sustituir la clave a tiempo | Revisar las alertas y rotar la clave a tiempo |
Límites de la detección de fugas de claves API: ¿hasta dónde llega la protección de la plataforma?
Muchos desarrolladores se quedan tranquilos al leer que «la plataforma escanea automáticamente». Ese es precisamente el malentendido más peligroso. El escaneo de secretos es una red de seguridad, no un firewall, y tiene varios límites de cobertura.
| Escenario | ¿Lo detecta la plataforma? | Explicación |
|---|---|---|
| Una clave de un proveedor asociado incluido en la lista de soporte llega a un repositorio público | Sí, y se notifica al emisor | Es el caso ideal, pero sigue habiendo una ventana de exposición |
| Una clave de usuario incluida en la lista de soporte llega a un repositorio | Puede generar una alerta | Alguien tiene que revisar la alerta y actuar |
| Una clave no incluida en la lista de soporte | No puede reconocerla | El desarrollador debe protegerla por su cuenta |
| Una clave incluida en los archivos compilados del frontend o en un paquete de instalación móvil | Queda fuera del escaneo del repositorio | Cualquiera que descargue esos archivos puede extraerla |
| Una clave que aparece en registros de CI, capturas de pantalla o conversaciones de chat | Queda fuera del escaneo del repositorio | Son vías de fuga que suelen pasarse por alto |
| Alguien ya ha clonado el repositorio o capturado la clave antes de la detección | No se puede revertir la exposición | El escaneo solo reduce el tiempo de exposición; no puede borrarla |
El primer límite es la lista de soporte. El changelog no enumera tipos de claves de proveedores de modelos como OpenAI o Anthropic, ni menciona los tokens de las plataformas de agregación de API. Para saber si están en la lista completa de soporte de GitHub, hay que consultar su documentación. Hasta confirmarlo, lo más prudente es asumir que «no se detectarán».
El segundo límite es la ventana de tiempo. Los scripts automatizados pueden capturar claves de repositorios públicos muy rápido, y siempre hay un intervalo entre la detección de la plataforma y la revocación por parte del emisor. Aunque la clave se revoque finalmente, los cargos por llamadas y los accesos a datos que se produzcan durante ese intervalo ya se habrán generado.
El tercer límite es el historial de Git. Al descubrir una fuga, muchas personas reaccionan borrando la línea de código y haciendo otro commit, pero la clave sigue en los commits anteriores. Incluso si se reescribe el historial con herramientas, quienes ya hayan clonado el repositorio conservarán una copia. Por eso, el orden correcto es «primero rotar la clave y después limpiar».
Guía rápida para evitar la filtración de claves API de modelos de IA
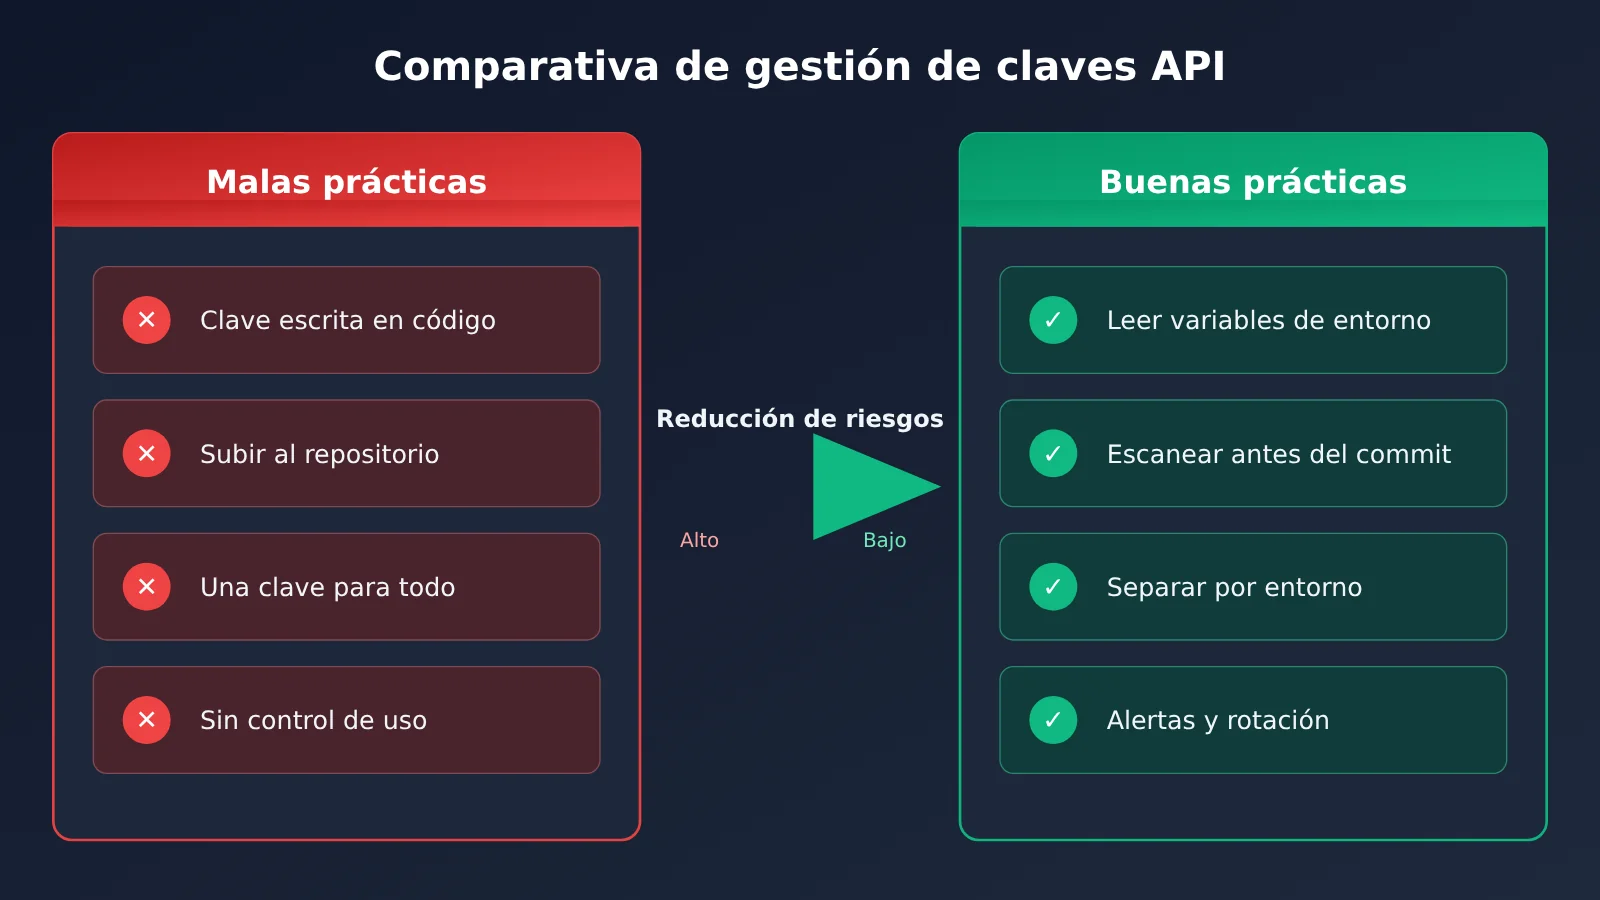
Para las aplicaciones que invocan Modelos de Lenguaje Grandes, una filtración de la clave suele traducirse directamente en cargos inesperados: alguien usa tu clave para enviar muchas solicitudes y los costos se cargan a tu cuenta. Empecemos por la forma más básica de usar variables de entorno.
Ejemplo mínimo: leer la clave API desde una variable de entorno
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Lee la variable de entorno, sin fijar la clave en el código
    base_url="https://api.apiyi.com/v1"       # Interfaz compatible con OpenAI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Además, agrega .env al archivo .gitignore de la raíz del proyecto y proporciona un .env.example que solo contenga marcadores de posición para tus colaboradores. Así, aunque alguien ejecute git add . por error, la clave real no entrará en el área de preparación.
Ver el código completo (incluye carga de .env, comprobación de ausencia de clave y registros con la clave enmascarada)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Lee el .env local; en producción se recomienda usar el gestor de secretos de la plataforma de despliegue


def mask_key(key: str) -> str:
    """Conserva solo unos pocos caracteres al principio y al final para evitar que la clave completa aparezca en los registros"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # Si la clave se revoca o rota, indica que se actualice la configuración en lugar de imprimirla
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Inicio rápido: Si estás creando un prototipo, puedes obtener una clave API y crédito de prueba gratuito en APIYI apiyi.com. Conéctate directamente usando la variable de entorno del ejemplo: una sola clave te permite alternar entre modelos populares como OpenAI, Claude y Gemini, y te evita tener que gestionar claves de varios proveedores por separado.
5 prácticas diarias para evitar filtraciones de claves API
| Práctica | Cómo aplicarla | Problema que resuelve |
|---|---|---|
| Variables de entorno y gestión de claves | Usa .env en local y añádelo a .gitignore; en producción, utiliza la gestión de claves de la plataforma de despliegue |
Evita que las claves lleguen al código y al repositorio |
| Escaneo antes de cada commit | Integra una herramienta de escaneo de claves en el hook pre-commit | Detecta filtraciones antes de hacer push y cubre el intervalo previo a la detección de la plataforma |
| No exponer claves en el frontend | Redirige las solicitudes del navegador y de las aplicaciones móviles a través de tu propio backend | Evita que las claves se extraigan de los archivos compilados |
| Separar las claves por uso | Usa una clave diferente para desarrollo, pruebas y producción | Limita el impacto de una filtración y permite rotar las claves sin afectar a los demás entornos |
| Rotación periódica y supervisión del uso | Cambia las claves periódicamente y revisa la evolución diaria del uso y los costes | Ayuda a detectar llamadas anómalas cuanto antes |
Los principiantes suelen pasar por alto la separación de claves por uso y la supervisión del consumo. Si un proyecto usa la misma clave para todo y esta se filtra, hay que detener todos los servicios para cambiarla. En cambio, si las claves están separadas, basta con reemplazar la afectada.
Respuesta de emergencia y análisis del impacto tras la filtración de una clave API
Si descubres que una clave se ha incluido en un commit del repositorio, ya sea por una alerta de secret scanning, un aviso del emisor o al revisar el código, sigue este orden:
- Revoca la clave antigua de inmediato: elimina o desactiva la clave filtrada en la consola del emisor. Es la única medida que detiene realmente el riesgo.
- Genera una clave nueva y actualiza el despliegue: guarda la nueva clave en una variable de entorno o en un sistema de gestión de secretos y vuelve a desplegar el servicio.
- Revisa el uso y la facturación: busca invocaciones anómalas, modelos desconocidos o aumentos repentinos de costos durante el período de exposición.
- Limpia el historial de Git: una vez completada la rotación, utiliza una herramienta de reescritura del historial para limpiar los commits antiguos y avisa a los colaboradores para que vuelvan a clonar el repositorio.
- Analiza lo ocurrido y refuerza las defensas: añade medidas como
.gitignorey análisis antes de cada commit para evitar que vuelva a pasar.
En los proyectos que usan APIYI para invocar modelos, puedes consultar los tokens y su uso en la consola. Si detectas actividad anómala, actúa primero sobre el token correspondiente. Para eliminar o crear tokens, limitar su cuota y realizar otras operaciones, consulta las funciones disponibles en la consola. Si tu token permite establecer un límite de cuota, conviene configurarlo al crearlo: así tendrás una especie de «fusible» frente al riesgo de filtración.
Impacto para los desarrolladores
- Mejor calidad de las alertas: el filtrado de falsos positivos hace más fiables las alertas sobre credenciales de servicios en la nube habituales, como AWS, Alibaba Cloud y Tencent Cloud. Así, los equipos estarán más dispuestos a prestar atención a cada alerta.
- La detección no puede ser la última línea de defensa: debes comprobar si las claves de modelos de IA están en la lista de tipos compatibles. Hasta confirmarlo, es mejor asumir que «la plataforma no te ayudará a detectarlas».
- Hay que corregir el orden de respuesta: primero rota la clave y después limpia el historial; no basta con borrar el código.
Impacto para el sector
- El programa de socios sigue creciendo: desde proveedores de servicios en la nube hasta nuevos participantes como SpaceX, cada vez más proveedores se suman al mecanismo de «detectar y notificar». Esto podría seguir reduciendo el tiempo de exposición de las claves en repositorios públicos.
- La detección pasa de «alertar más» a «alertar con precisión»: la mayoría de los cambios se centran en reducir los falsos positivos. Esto indica que, además de ampliar la cobertura, las plataformas empiezan a dar más importancia a que las alertas permitan actuar.
Preguntas frecuentes (FAQ)
Q1: ¿Qué es GitHub secret scanning?
Es la función de GitHub que analiza los repositorios en busca de credenciales con formatos conocidos. Si detecta una clave de un socio en un repositorio público, se lo comunica al emisor para que la revoque o rote. Si detecta una clave de usuario, genera una alerta en el repositorio.
Q2: ¿Qué diferencia hay entre el tratamiento de las claves de socios y las de usuarios?
Cuando se encuentra una clave de un socio en un repositorio público, el emisor se encarga de revocarla o rotarla, sin depender de la intervención del desarrollador. En cambio, las claves de usuario generan una alerta tanto en repositorios públicos como privados, y la persona responsable del repositorio debe rotarlas. En el primer caso se busca «limitar el daño automáticamente»; en el segundo, «avisar para que se actúe».
Q3: ¿Cuándo se publicó esta actualización y cuáles son los cambios principales?
GitHub publicó esta entrada del registro de cambios el 5 de noviembre de 2026. Los cambios principales son la incorporación de SpaceX como socio y del detector `starlink_public_api_v2_secret`, además de mejoras en el filtrado de falsos positivos para los detectores de Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services y Tencent Cloud.
Q4: ¿Secret scanning detectará la clave API de mi modelo de IA?
Esta entrada del registro de cambios no menciona los tipos de claves de proveedores de modelos como OpenAI o Anthropic. Para saber si son compatibles, consulta la lista completa en la documentación de GitHub. Tampoco se ha confirmado si los tokens de APIYI están actualmente en la lista. Lo recomendable es no depender de la detección de la plataforma y tomar tus propias medidas, como usar variables de entorno y realizar análisis antes de cada commit.
Q5: ¿Cómo puedo invocar de forma segura la API de un Modelo de Lenguaje Grande en mi proyecto?
La regla fundamental es: «las claves no van en el código»:
1. Regístrate en APIYI apiyi.com y obtén una clave API y crédito gratuito para pruebas
2. Guarda la clave en una variable de entorno o en `.env`, y añade `.env` a `.gitignore`
3. Usa el ejemplo de código de este artículo, configura base_url como `https://api.apiyi.com/v1` y realiza la invocación a través de la interfaz compatible con OpenAI
Las aplicaciones frontend no deben almacenar la clave directamente; deben enviar las solicitudes a través de su propio backend.
Q6: Si una clave ya se filtró, ¿basta con eliminar esa línea de código?
No. La clave sigue presente en los commits antiguos y es posible que otras personas ya la hayan clonado o recopilado. Lo correcto es invalidar primero la clave antigua en la consola del emisor y generar una nueva; después, revisar el uso y, por último, limpiar el historial de Git. Si usas un token de APIYI apiyi.com, puedes consultar en la consola los registros de uso correspondientes al período de la filtración para comprobar si hubo invocaciones anómalas.
Puntos clave sobre la filtración de claves API y GitHub secret scanning
- Dos mecanismos: las claves de socios detectadas en repositorios públicos se remiten al emisor; las claves de usuario generan una alerta para que actúes.
- Novedades: SpaceX se suma como socio y los detectores de seis proveedores incorporan filtros de falsos positivos, lo que mejora la precisión de las alertas.
- Límites de detección: no se reconocen las claves que no están en la lista de proveedores compatibles. Los archivos generados para el frontend, los logs y las capturas de pantalla tampoco están dentro del alcance del escaneo.
- Ventana de exposición: el escaneo solo puede reducir el tiempo de exposición; no puede recuperar una clave que ya se ha capturado.
- Orden de actuación: primero invalida y rota la clave, después revisa el uso y, por último, limpia el historial de Git.
- Cómo empezar: gestiona con variables de entorno las claves obtenidas a través de APIYI apiyi.com, usa una distinta para cada entorno y vigila el uso.
Resumen
Esta actualización de GitHub secret scanning deja tres conclusiones:
- La detección de la plataforma mejora: hay cada vez más socios y menos falsos positivos, lo que reduce la ventana de exposición de las claves en repositorios públicos.
- Detectar no es lo mismo que proteger: la plataforma no cubre las claves fuera de su lista de proveedores compatibles ni las filtraciones que ocurren fuera de los repositorios.
- La rotación limita los daños: ante una filtración, invalida la clave anterior de inmediato. Eliminarla del código y limpiar el historial son pasos posteriores.
Si estás integrando un Modelo de Lenguaje Grande en una aplicación, lo más práctico es gestionar las claves con variables de entorno desde la primera línea de código y usar una clave independiente para cada entorno. Puedes probar este enfoque rápidamente con APIYI apiyi.com: una sola clave permite invocar modelos de varios proveedores principales, y la gestión centralizada también facilita la revisión del uso.
📚 Referencias
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner: anuncio oficial de esta actualización
- Enlace:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Descripción: incluye la lista completa de nuevos socios y detectores, así como las mejoras en el filtrado de falsos positivos
-
GitHub Docs – Secret scanning: descripción de la función y lista completa de elementos compatibles
- Enlace:
docs.github.com/code-security/secret-scanning - Descripción: permite comprobar si se admite un tipo de clave y cuáles son las condiciones para activar las alertas
Autor: equipo técnico de APIYI
Consultas técnicas: contáctanos a través de la página principal de APIYI para conocer más detalles sobre la gestión de tokens y la consulta del uso




