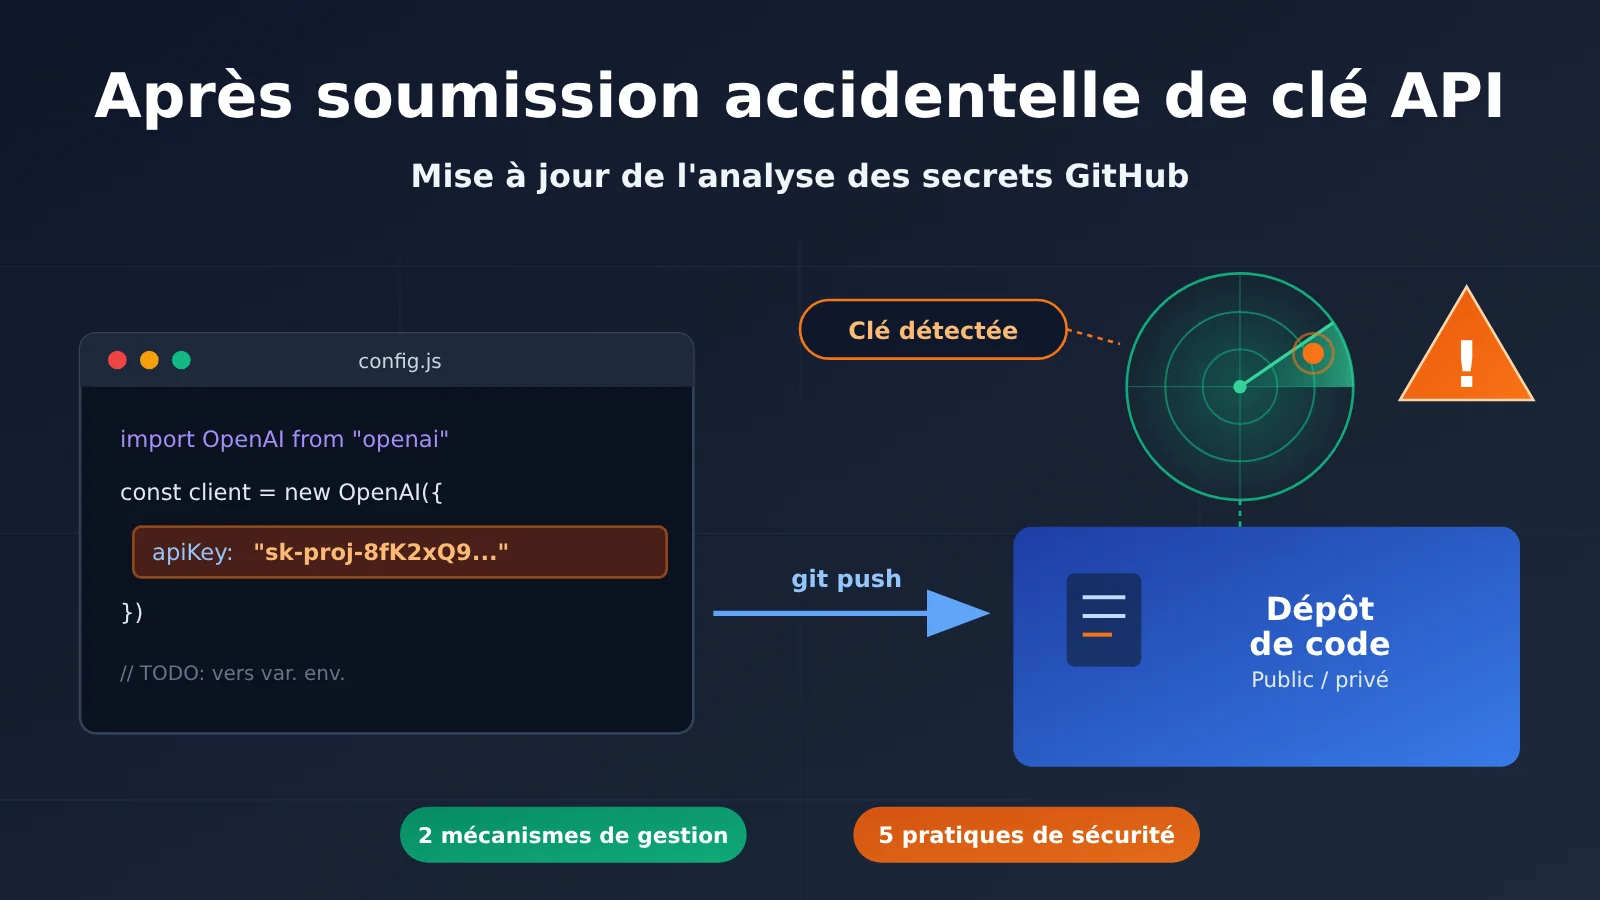
Note de l’auteur : à partir de la dernière mise à jour des détecteurs de GitHub secret scanning, voyons ce qui se passe lorsqu’une clé API est envoyée par erreur dans un dépôt de code, ce que la détection de la plateforme peut prendre en charge et les protections que les développeurs doivent mettre en place eux-mêmes.
Le 5 novembre 2026, GitHub a annoncé une mise à jour de secret scanning dans son changelog : SpaceX devient partenaire de la détection de secrets, avec un nouveau détecteur de clés Starlink. Les détecteurs d’Alibaba Cloud, AWS, Google et Tencent Cloud, entre autres, bénéficient aussi d’un filtrage des faux positifs. Cette brève annonce soulève une question à laquelle beaucoup de développeurs n’ont pas vraiment réfléchi : que se passe-t-il exactement lorsqu’on écrit une clé API dans du code et qu’on l’envoie dans un dépôt ?
Il ne s’agit pas d’un article de sécurité alarmiste : les faits présentés ici s’appuient sur le changelog officiel de GitHub. Nous allons examiner les deux mécanismes de traitement de la plateforme, préciser ce que la détection couvre ou non, puis voir comment protéger au quotidien les clés API de modèles d’IA et réagir en cas de fuite.
L’essentiel : en 3 minutes, comprenez comment GitHub secret scanning traite les différents types de clés, quels risques vous devez gérer vous-même, et repartez avec une méthode réutilisable pour les variables d’environnement et une liste de mesures d’urgence.
GitHub secret scanning : l’essentiel de la mise à jour
Cette mise à jour se résume en trois points : un nouveau partenaire, un nouveau détecteur et un meilleur filtrage des faux positifs pour les détecteurs existants. Voici les informations clés du changelog.
| Information | Détail |
|---|---|
| Date de publication | 5 novembre 2026 |
| Publication | GitHub (changelog, catégorie application security) |
| Nouveau partenaire | SpaceX rejoint le programme de partenariat secret scanning |
| Nouveau détecteur | starlink_public_api_v2_secret |
| Détecteurs mis à jour | Alibaba, AWS, Google, OpenVSX, Pydantic Services et Tencent bénéficient tous d’un filtrage des faux positifs |
| Personnes concernées | Les développeurs et les organisations qui hébergent leur code sur GitHub, en particulier dans des dépôts publics |
Amélioration du filtrage des faux positifs dans secret scanning
Le filtrage des faux positifs peut sembler très technique, mais il détermine directement si une alerte mérite qu’on s’y attarde. Quand les alertes sont trop nombreuses et mélangent vrais et faux problèmes, les équipes finissent par les ignorer, au risque de passer à côté d’une véritable fuite. Voici les améliorations apportées aux détecteurs.
| Fournisseur | Type de clé concerné | Amélioration (en termes simples) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Si le filtrage par dictionnaire exclut toutes les clés associées possibles, cet ID ne déclenche plus d’alerte à lui seul |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
Même principe : les correspondances isolées sans association valide ne déclenchent plus d’alerte |
| Trois types de clés d’accès et d’ID Cloud Storage | Même principe : si l’élément associé est filtré, aucune alerte n’est émise pour l’élément isolé | |
| OpenVSX | openvsx_access_token |
La correspondance contextuelle des anciens jetons est plus stricte, pour éviter de prendre des UUID sans rapport pour des identifiants |
| Pydantic Services | logfire_token |
La détection utilise la longueur et le jeu de caractères des jetons indiqués dans la documentation, afin d’exclure les valeurs de substitution et les jetons publics utilisés dans le navigateur |
| Tencent | tencent_cloud_secret_id |
La partie qui suit le préfixe doit contenir à la fois des lettres et des chiffres, ce qui exclut les identifiants composés uniquement de lettres, comme les noms de fonctions |
Un mot sur cette notion d’« association ». Les clés d’accès des fournisseurs cloud se composent généralement d’un Key ID et d’un Secret. Un ID seul ne suffit donc souvent pas à constituer un identifiant complet. Si les « clés associées » trouvées à proximité sont toutes de simples mots qui ressemblent à des chaînes aléatoires, l’ID est probablement un exemple ou une coïncidence. Ne pas émettre d’alerte dans ce cas permet de réduire le bruit.
Deux mécanismes de traitement après la publication accidentelle d’une clé API
Le changelog contient une précision essentielle : lorsqu’une clé partenaire est détectée dans un dépôt public, elle est automatiquement signalée à son émetteur ; lorsqu’une clé utilisateur est détectée dans un dépôt public ou privé, une alerte secret scanning est générée. Ces deux parcours font intervenir des acteurs différents.
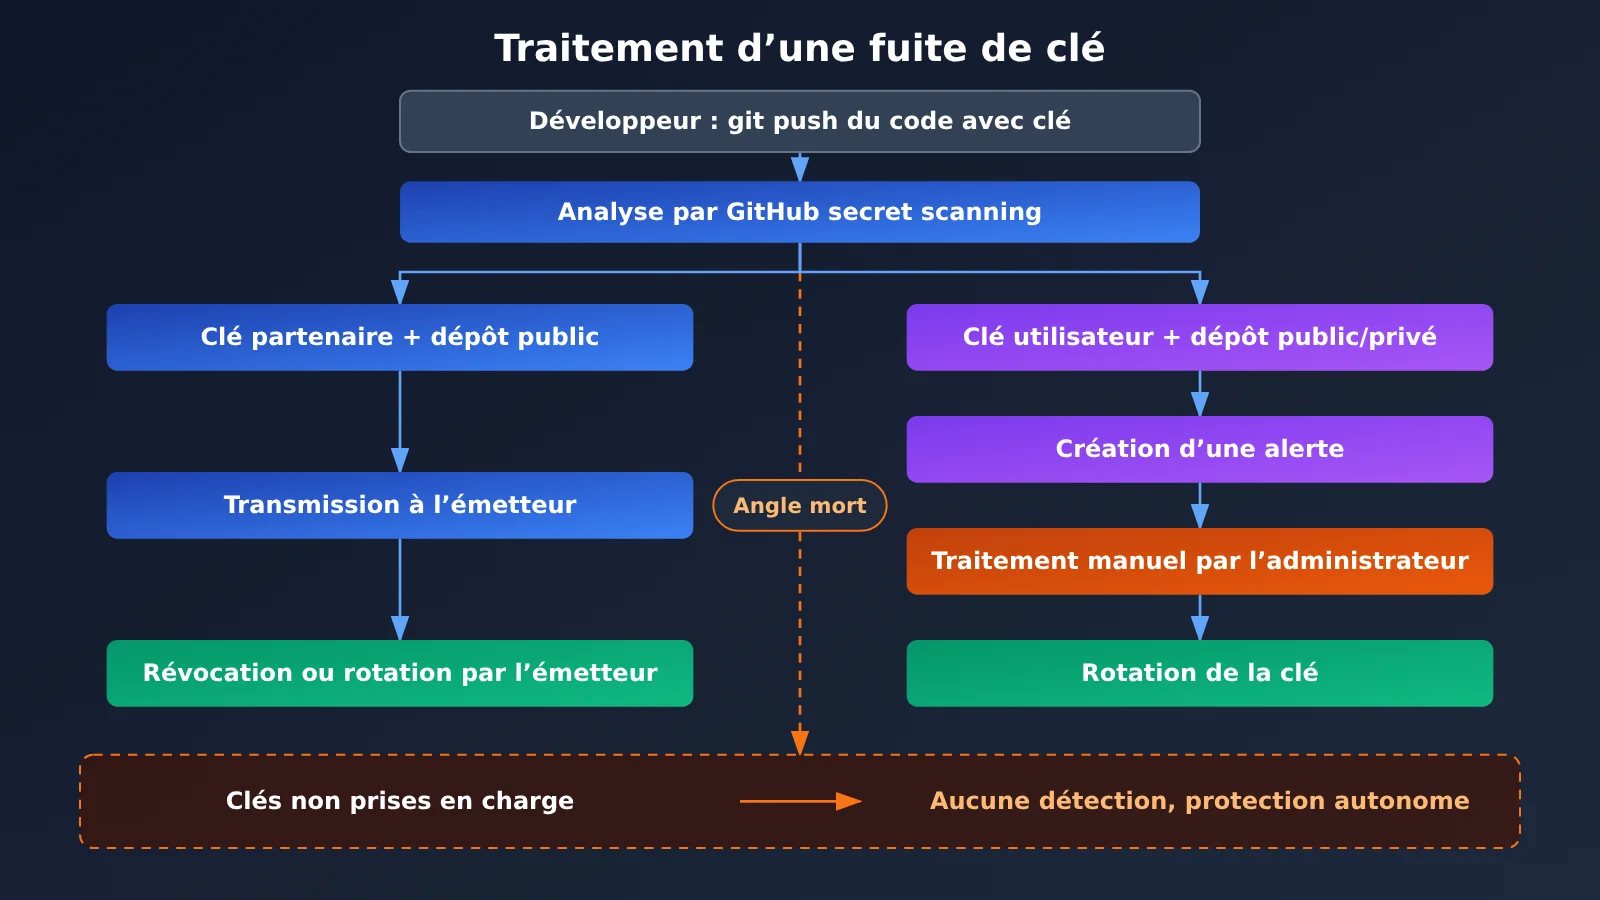
À propos du schéma : l’organigramme présente les deux parcours de détection de la plateforme et un « angle mort ». Pour des usages comme l’invocation du modèle d’IA, il est conseillé de regrouper les clés dans des variables d’environnement et de suivre sa consommation sur une plateforme comme APIYI apiyi.com, qui permet de gérer les jetons de façon centralisée. Cela évite de devoir rechercher des clés dispersées à plusieurs endroits.
Clés partenaires : transmises à l’émetteur
Lorsqu’une clé d’un partenaire comme SpaceX apparaît dans un dépôt public, GitHub la transmet au partenaire pour qu’il puisse la révoquer ou la remplacer avant qu’elle ne soit utilisée abusivement. L’avantage de ce mécanisme : il ne dépend pas de la vigilance du développeur. Même si la personne à l’origine du commit ne remarque rien, l’émetteur peut rapidement limiter les dégâts.
Attention toutefois aux conditions d’application : ce mécanisme ne couvre que les fournisseurs qui participent au programme de partenariat et ne concerne que les dépôts publics. Les clés partenaires présentes dans des dépôts privés ne sont pas transmises par ce canal.
Clés utilisateurs : une alerte à traiter soi-même
Pour les clés utilisateurs, le principe est différent : la plateforme vous avertit et vous laisse intervenir. Lorsqu’une clé est détectée, elle génère une alerte secret scanning dans le dépôt. Les dépôts publics comme privés peuvent être concernés ; consultez la documentation officielle de GitHub pour connaître les conditions d’activation et la visibilité des alertes. Une alerte ne désactive pas la clé : la personne responsable du dépôt doit remplacer les identifiants pour limiter les dégâts.
| Critère | Clé partenaire | Clé utilisateur |
|---|---|---|
| Périmètre de détection | Dépôt public | Dépôt public ou privé |
| Responsable du traitement | Émetteur de la clé | Propriétaire / administrateur du dépôt |
| Action effectuée | L’émetteur révoque ou remplace les identifiants | Une alerte est générée, une intervention manuelle est nécessaire |
| Désactivation automatique | Dépend de la politique de l’émetteur | Non, la clé doit être remplacée manuellement |
| Action attendue du développeur | Surveiller les notifications de l’émetteur et utiliser rapidement la nouvelle clé | Consulter rapidement l’alerte et remplacer la clé |
Les limites de la détection des fuites de clés API : que peut couvrir la plateforme ?
Beaucoup de développeurs se sentent rassurés en apprenant que « la plateforme effectue des analyses automatiques ». C’est pourtant une idée dangereuse. Le secret scanning est un filet de sécurité, pas un pare-feu : sa couverture comporte des limites.
| Scénario | Détection par la plateforme | Explication |
|---|---|---|
| Une clé de partenaire figurant dans la liste des types pris en charge se retrouve dans un dépôt public | Oui, et elle est transmise à l’émetteur | Le cas idéal, mais il reste une fenêtre d’exposition |
| Une clé utilisateur figurant dans la liste des types pris en charge se retrouve dans un dépôt | Une alerte peut être générée | Quelqu’un doit consulter l’alerte et agir |
| Une clé ne figure pas dans la liste des types pris en charge | Elle ne peut pas être reconnue | Les développeurs doivent s’en protéger eux-mêmes |
| Une clé est présente dans les fichiers compilés du frontend ou dans un paquet d’installation mobile | Hors du périmètre d’analyse des dépôts | Toute personne qui télécharge ces fichiers peut l’extraire |
| Une clé apparaît dans des logs CI, des captures d’écran ou des conversations | Hors du périmètre d’analyse des dépôts | Des canaux de fuite souvent négligés |
| Une clé a déjà été clonée ou récupérée avant la détection | Impossible de revenir en arrière | L’analyse peut raccourcir la durée d’exposition, pas l’effacer |
La première limite concerne la liste des types pris en charge. Ce changelog ne mentionne pas les types de clés des fournisseurs de modèles comme OpenAI et Anthropic, ni les jetons des différentes plateformes d’agrégation d’API. Pour savoir s’ils figurent dans la liste complète des types pris en charge par GitHub, consultez sa documentation. En attendant confirmation, le plus prudent est de supposer qu’ils ne seront pas détectés.
La deuxième limite est la fenêtre d’exposition. Des scripts automatisés peuvent récupérer très rapidement les clés présentes dans des dépôts publics. Il y a toujours un délai entre la détection par la plateforme et la révocation par l’émetteur. Même si la clé finit par être révoquée, des frais d’utilisation et des accès aux données peuvent déjà avoir eu lieu pendant ce délai.
La troisième limite est l’historique Git. Après une fuite, beaucoup ont pour premier réflexe de supprimer la ligne de code concernée et de créer un nouveau commit. Mais la clé reste présente dans les anciens commits. Même après une réécriture de l’historique avec un outil, les personnes qui ont déjà cloné le dépôt en conservent une copie. Le bon ordre est donc de renouveler la clé d’abord, puis de nettoyer l’historique.
Protéger rapidement les clés API des modèles d’IA contre les fuites
Pour une application qui utilise un grand modèle de langage, une fuite de clé se traduit souvent par une facture anormale : quelqu’un utilise votre clé pour envoyer de nombreuses requêtes, et les frais vous sont facturés. Commençons par la méthode la plus simple : les variables d’environnement.
Exemple minimal : lire une clé API depuis une variable d’environnement
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Lire la variable d’environnement sans coder la clé en dur
    base_url="https://api.apiyi.com/v1"       # Interface compatible avec OpenAI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Ajoutez aussi .env au fichier .gitignore situé à la racine du projet, et fournissez un fichier .env.example ne contenant que des valeurs fictives pour les autres membres de l’équipe. Ainsi, même si quelqu’un lance git add . par erreur, la véritable clé ne sera pas ajoutée à la zone de préparation Git.
Voir le code complet (chargement de .env, vérification de la clé et masquage dans les journaux)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Lire le fichier .env local ; en production, utiliser la gestion des secrets de la plateforme de déploiement


def mask_key(key: str) -> str:
    """Ne conserver que quelques caractères au début et à la fin pour éviter d’écrire la clé complète dans les journaux"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # Après la révocation ou la rotation de la clé, inviter à mettre à jour la configuration sans afficher la clé
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Pour commencer : si vous développez un prototype, vous pouvez obtenir une clé API et un crédit de test gratuit auprès d’APIYI sur apiyi.com, puis l’intégrer directement avec la méthode des variables d’environnement ci-dessus. Une seule clé permet de passer d’un modèle courant à l’autre, comme OpenAI, Claude ou Gemini, tout en évitant de gérer des clés séparées chez plusieurs fournisseurs.
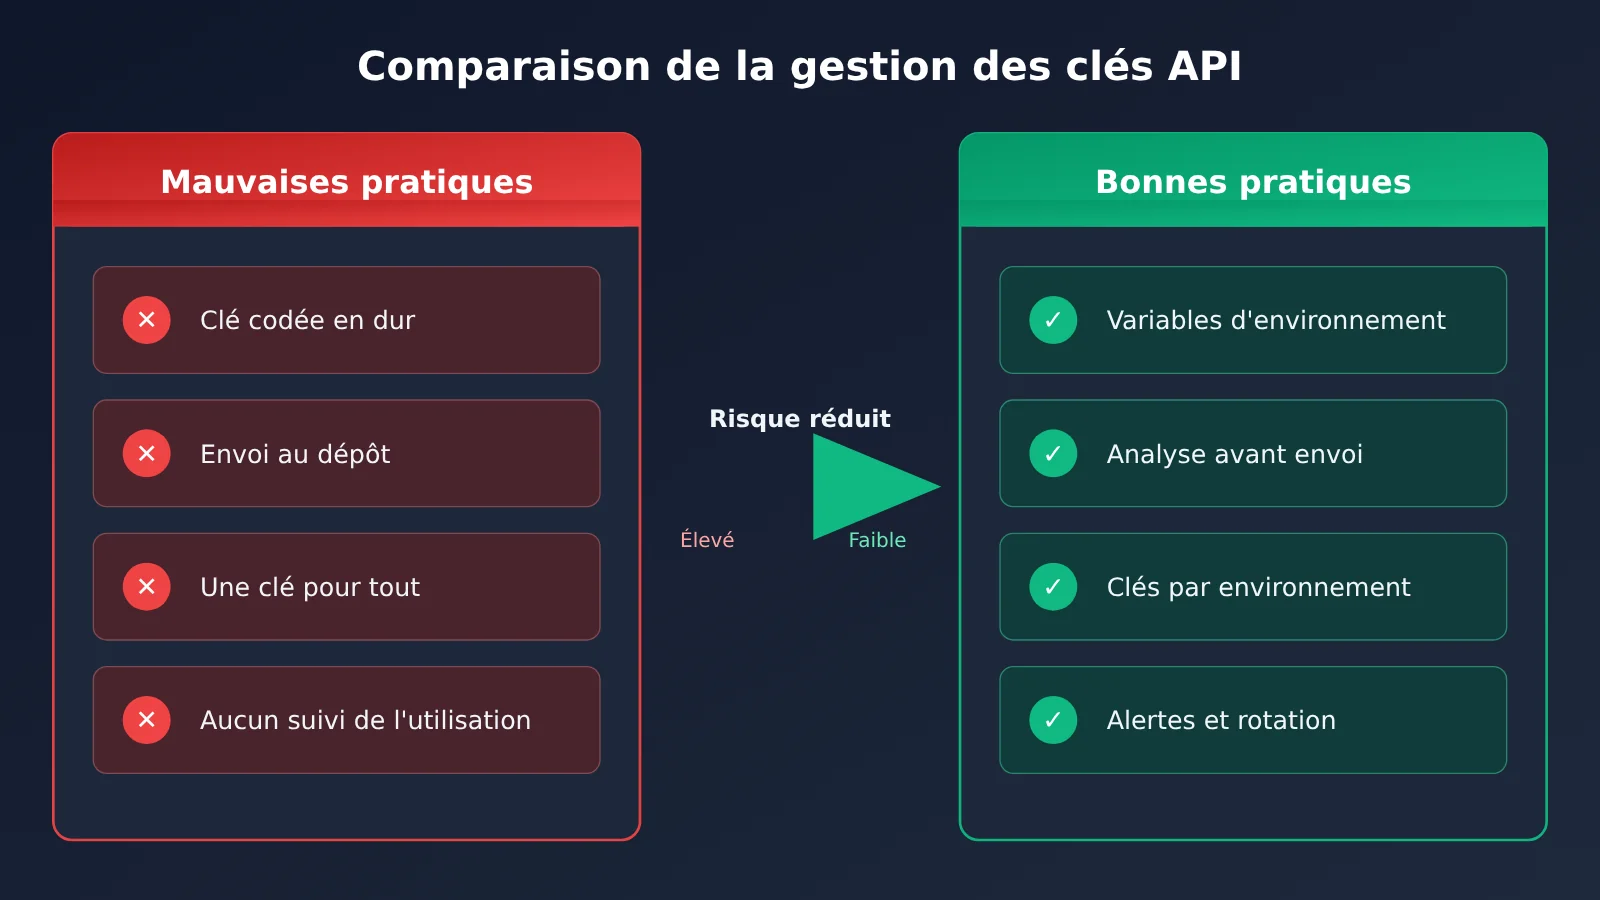
5 bonnes pratiques pour éviter les fuites de clés API
| Pratique | Mise en œuvre | Problème résolu |
|---|---|---|
| Variables d’environnement et gestion des clés | En local, utiliser .env et l’ajouter à .gitignore ; en production, utiliser la gestion des clés de la plateforme de déploiement |
Les clés ne se retrouvent ni dans le code ni dans le dépôt |
| Analyse avant commit | Intégrer un outil de détection des clés dans un hook pre-commit | Bloquer les clés avant le push, sans dépendre du délai de détection de la plateforme |
| Ne pas exposer les clés côté client | Faire transiter les requêtes du navigateur et des applications mobiles par son propre backend | Éviter que les clés soient extraites des fichiers distribués |
| Séparer les clés selon leur usage | Utiliser des clés distinctes pour le développement, les tests et la production | Limiter l’impact d’une fuite et permettre une rotation indépendante |
| Rotation régulière et suivi de l’utilisation | Remplacer régulièrement les clés et surveiller les courbes d’utilisation et de coûts quotidiens | Détecter rapidement les appels anormaux |
La séparation des clés et le suivi de l’utilisation sont particulièrement faciles à négliger quand on débute. Si un projet utilise une seule clé pour tout, une fuite peut obliger à arrêter tous les services pour la remplacer. Avec des clés séparées, il suffit de remplacer celle qui pose problème.
Réagir à la fuite d’une clé API et en comprendre les conséquences
Si vous découvrez qu’une clé a été commitée dans un dépôt, que ce soit par une alerte de secret scanning, une notification de l’émetteur ou en parcourant vous-même le code, procédez dans cet ordre :
- Révoquez immédiatement l’ancienne clé : supprimez ou désactivez la clé compromise dans la console de son émetteur. C’est la seule action qui permet réellement de limiter les dégâts.
- Générez une nouvelle clé et mettez à jour le déploiement : enregistrez-la dans une variable d’environnement ou un système de gestion des secrets, puis redéployez le service.
- Examinez l’utilisation et la facturation : vérifiez si des invocations anormales, des modèles inconnus ou une hausse soudaine des coûts apparaissent pendant la période d’exposition.
- Nettoyez l’historique Git : une fois la clé remplacée, utilisez un outil de réécriture de l’historique pour nettoyer les anciens commits et demandez aux collaborateurs de cloner à nouveau le dépôt.
- Faites le bilan et renforcez les protections : complétez le fichier
.gitignore, ajoutez une analyse avant commit et mettez en place d’autres mesures pour éviter qu’un tel incident ne se reproduise.
Pour les projets qui utilisent APIYI pour invoquer des modèles, vous pouvez consulter les jetons et leur utilisation dans la console. En cas d’utilisation anormale, traitez en priorité le jeton concerné. Pour les opérations de suppression, de recréation ou de limitation des quotas, référez-vous aux fonctionnalités effectivement proposées par la console. Si votre jeton permet de définir un plafond, nous vous conseillons de le faire dès sa création : il servira de « fusible » en cas de fuite.
Conséquences pour les développeurs
- Des alertes plus fiables : le filtrage des faux positifs rend les alertes concernant les identifiants cloud courants, comme ceux d’AWS, d’Alibaba Cloud ou de Tencent Cloud, plus crédibles. Les équipes sont ainsi plus enclines à traiter chaque alerte sérieusement.
- La détection ne suffit pas comme filet de sécurité : vérifiez vous-même si les clés des modèles d’IA figurent dans la liste des éléments pris en charge. Tant que ce n’est pas confirmé, partez du principe que la plateforme ne les détectera pas pour vous.
- L’ordre des interventions compte : remplacez d’abord la clé, puis nettoyez l’historique, au lieu de simplement supprimer le code.
Conséquences pour le secteur
- Le programme de partenariat continue de s’étendre : des fournisseurs cloud aux nouveaux venus comme SpaceX, de plus en plus de prestataires rejoignent le mécanisme de signalement dès la détection. La durée d’exposition des clés dans les dépôts publics pourrait donc continuer à diminuer.
- La détection privilégie la précision plutôt que le volume : la plupart des changements portent sur la réduction des faux positifs. Cela montre qu’au-delà de la couverture, les plateformes accordent davantage d’importance à des alertes sur lesquelles il est possible d’agir.
Questions fréquentes FAQ
Q1 : Qu’est-ce que GitHub secret scanning ?
C’est une fonctionnalité de GitHub qui analyse les dépôts à la recherche de secrets correspondant à des formats connus. Lorsqu’une clé partenaire est détectée dans un dépôt public, elle est transmise à son émetteur pour révocation ou rotation. Pour une clé utilisateur, une alerte est créée dans le dépôt.
Q2 : Quelle différence entre le traitement des clés partenaires et celui des clés utilisateur ?
Lorsqu’une clé partenaire est détectée dans un dépôt public, son émetteur se charge de la révoquer ou de la remplacer, sans attendre l’intervention du développeur. Une clé utilisateur déclenche une alerte dans le dépôt public ou privé, et la personne responsable du dépôt doit la remplacer elle-même. Dans le premier cas, on limite les dégâts automatiquement ; dans le second, on signale le problème pour qu’il soit traité.
Q3 : Quand cette mise à jour a-t-elle été publiée et quels sont les principaux changements ?
GitHub a publié cette entrée du journal des modifications le 5 novembre 2026. Les principaux changements sont l’arrivée de SpaceX comme partenaire et l’ajout du détecteur `starlink_public_api_v2_secret`, ainsi que l’amélioration du filtrage des faux positifs pour les détecteurs Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services et Tencent Cloud.
Q4 : Ma clé API de modèle d’IA sera-t-elle détectée par secret scanning ?
Cette entrée du journal des modifications ne mentionne pas les types de clés des fournisseurs de modèles comme OpenAI ou Anthropic. Pour savoir si une clé est prise en charge, consultez la liste complète dans la documentation de GitHub. De même, la présence des jetons APIYI dans cette liste n’a pas été confirmée. Mieux vaut ne pas compter uniquement sur la détection de la plateforme : protégez vos clés avec des variables d’environnement et des analyses avant commit, par exemple.
Q5 : Comment appeler en toute sécurité l’API d’un grand modèle de langage dans un projet ?
Le principe essentiel : ne jamais mettre de clé dans le code.
1. Inscrivez-vous sur APIYI apiyi.com pour obtenir une clé API et un crédit de test gratuit
2. Placez la clé dans une variable d’environnement ou dans `.env`, puis ajoutez `.env` à `.gitignore`
3. Utilisez l’exemple de code de cet article en définissant base_url sur `https://api.apiyi.com/v1`, puis effectuez l’appel via l’interface compatible avec OpenAI
Une application front-end ne doit pas détenir directement la clé : faites transiter les requêtes par votre propre backend.
Q6 : Si une clé a déjà fuité, suffit-il de supprimer la ligne de code ?
Non. La clé reste présente dans les anciens commits et quelqu’un a peut-être déjà cloné le dépôt ou récupéré son contenu. Il faut d’abord révoquer l’ancienne clé dans la console de son émetteur et la remplacer, puis vérifier son utilisation et enfin nettoyer l’historique Git. Si vous utilisez un jeton APIYI apiyi.com, vous pouvez consulter les relevés d’utilisation dans la console pour la période concernée et repérer d’éventuels appels anormaux.
Fuite de clés API et GitHub secret scanning : points à retenir
- Deux mécanismes : les clés des partenaires trouvées dans les dépôts publics sont transmises à leur émetteur ; les clés des utilisateurs déclenchent une alerte pour qu’ils puissent agir.
- Dans cette mise à jour : SpaceX devient partenaire et six détecteurs bénéficient d’un filtre anti-faux positifs, pour des alertes plus précises.
- Limites de la détection : les clés absentes de la liste des fournisseurs pris en charge ne sont pas reconnues. Les fichiers générés pour le front-end, les journaux et les captures d’écran ne sont pas non plus analysés.
- Fenêtre d’exposition : l’analyse peut réduire la durée d’exposition, mais ne peut pas récupérer une clé déjà collectée.
- Ordre d’intervention : révoquez et remplacez d’abord la clé, vérifiez ensuite son utilisation, puis nettoyez l’historique Git.
- Pour commencer : gérez les clés obtenues via APIYI apiyi.com avec des variables d’environnement, utilisez une clé par environnement et surveillez leur utilisation.
En résumé
Cette mise à jour de GitHub secret scanning met en évidence trois points :
- La détection s’améliore : les partenaires sont plus nombreux, les faux positifs diminuent et la fenêtre d’exposition des clés dans les dépôts publics se réduit.
- Détection ne signifie pas protection : la plateforme ne peut pas couvrir les clés absentes de la liste des fournisseurs pris en charge ni les fuites en dehors des dépôts.
- Pour limiter les dégâts, il faut remplacer la clé : en cas de fuite, révoquez immédiatement l’ancienne clé. Supprimer le code et nettoyer l’historique viennent ensuite.
Si vous intégrez un grand modèle de langage à une application, le plus simple est de gérer les clés avec des variables d’environnement dès la première ligne de code et de prévoir une clé distincte pour chaque environnement. APIYI apiyi.com permet de tester rapidement cette approche : une seule clé donne accès à plusieurs modèles populaires, et la gestion centralisée facilite le suivi de leur utilisation.
📚 Références
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner : annonce officielle de cette mise à jour
- Lien :
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Détails : liste complète des nouveaux partenaires, des nouveaux détecteurs et des améliorations du filtrage des faux positifs
-
GitHub Docs – Secret scanning : présentation de la fonctionnalité et liste complète des types pris en charge
- Lien :
docs.github.com/code-security/secret-scanning - Détails : permet de vérifier si un type de clé est pris en charge et de connaître les conditions d’activation des alertes
Auteur : équipe technique APIYI
Échanges techniques : contactez-nous depuis la page d’accueil du site officiel APIYI pour en savoir plus sur la gestion des jetons et le suivi de leur utilisation