작성자 주석: 이 글은 5단계로 Agent 검수 관문을 설계하는 방법을 설명하며, 장시간 실행되는 에이전트에 명확한 종료 지점, 신뢰할 수 있는 피드백, 통제 가능한 비용을 마련해 줍니다.
Agent가 몇 시간, 심지어 며칠 동안 연속으로 실행된 뒤 돌려준 결과는 겉보기에는 완성된 것 같지만, 아무도 선뜻 병합하지 못하는 상황—많은 개발팀이 겪는 난제예요. 이 글에서는 Agent 검수 관문의 5단계 설계법을 소개하고, 긴 작업을 시작하기 전에 ‘완료’를 기계가 반복해서 검사할 수 있는 기준으로 정의하도록 도와드릴게요.
2026년 10월 27일, CentOS 창립자 중 한 명인 Gregory Kurtzer가 Ginux 프로젝트를 공개했어요. 보도에 따르면 그는 11일 동안 주로 하나의 지속 실행되는 Codex 작업에 의존해 약 13만 9천 줄의 코드를 남겼고, 이 독립 커널이 Rocky Linux 10을 부팅하고 systemd를 실행하게 만들었죠. 누군가 삐뚤어진 Agent를 어떻게 정상 궤도로 되돌렸는지 캐물었을 때, 그의 대답은 간단했어요. 관문을 많이 세웠다는 것이었죠.
이 글은 또 하나의 프롬프트 팁 모음이 아니에요. 여기서 주목하는 것은 긴 작업이 실제로 의존하는 엔지니어링 구조예요. 목표, 관문, 증거, 회귀, 그리고 정지 조건이죠.
핵심 가치: 이 글을 다 읽고 나면, 자신의 프로젝트에 맞는 Agent 검수 관문 세트를 작성할 수 있고, 어떤 단계는 기계에 맡기고 어떤 결정은 반드시 사람에게 남겨야 하는지 판단할 수 있게 됩니다.
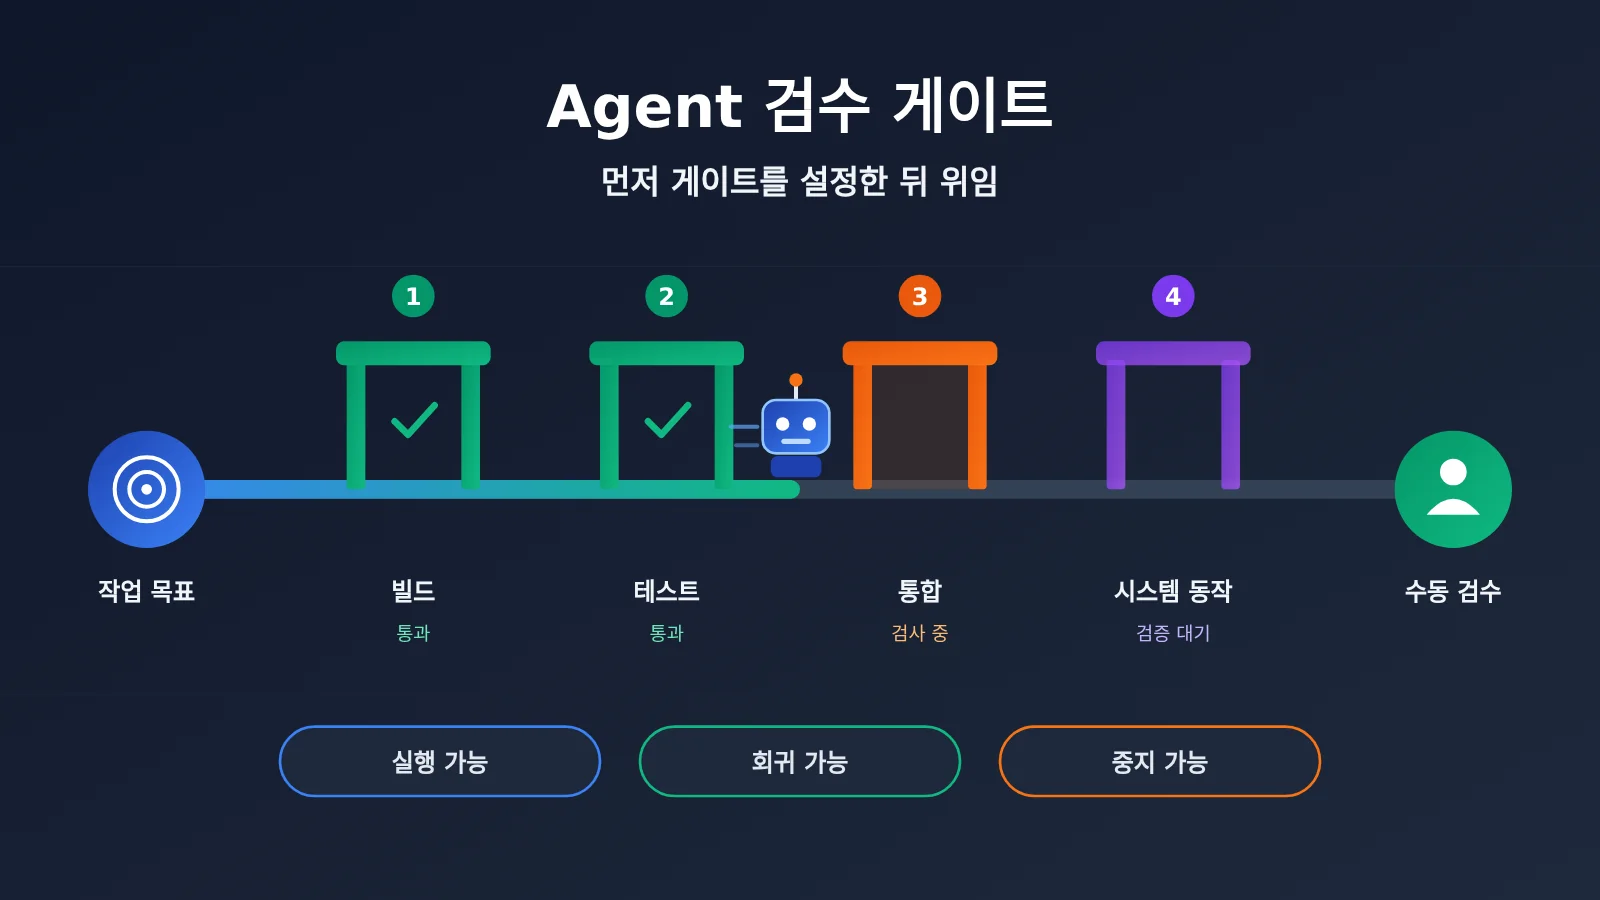
Agent 검수 게이트의 핵심 요점
Agent 검수 게이트는 미리 정의되고 반복 실행이 가능한 체크포인트 모음이에요. 현재 결과가 기준에 도달했는지 Agent에게 알려주고, 어떤 증거를 검토할 가치가 있는지 사람에게 알려주죠.
| 요점 | 설명 | 가치 |
|---|---|---|
| 검수 기준 사전 설정 | 장기 작업을 시작하기 전에 종료 지점과 단계별 목표를 명확히 작성 | Agent가 부분적 성공으로 전체 완료를 대체하는 일을 줄임 |
| 게이트 실행 가능 | 명령, 스크립트, CI 또는 실제 실행 결과로 판정 | Agent가 사람을 기다리지 않고 스스로 반복 가능 |
| 시스템 동작 검사 | 프로그램이 실제 실행될 때의 동작에 주목 | “믿을 만해 보이는” 잘못된 출력을 발견 |
| 인간-기계 계층별 책임 | 사람은 아키텍처와 검수를, Agent는 구현과 회귀를 담당 | 사람이 더 이상 루프에서 가장 느린 고리가 되지 않음 |
| 예산 통제 가능 | 실패 횟수, 사용량, 일시 중지 조건을 미리 설정 | 장기 작업이 잘못된 방향으로 계속 소모되는 것을 방지 |
Ginux 사례의 Agent 검수 게이트
Kurtzer는 “커널 하나 작성하기”를 Agent에게 그대로 맡기지 않았어요. 대신 Linux 사용자 공간 프로그램이 실행되는지, systemd가 기동되는지 같은 확실한 게이트를 골랐죠. systemd는 수많은 시스템 컴포넌트에 의존하고, 시스템 전체의 기동과 실행을 담당하는 핵심 프로세스이기 때문에 커널이 정말 쓸 만한지 검증하기에 아주 적합해요.
이 프로젝트는 서로 협력하는 두 개의 루프 위에서 돌아가요. 외부 루프는 사람이 주도하며, 비전 → 아키텍처와 제약 → 검수 게이트 → 실제 동작 검토 → 수정 또는 검수 승인까지 이어지죠. 내부 루프는 Agent가 수행하며, 구현 → 빌드 및 QEMU 실행 → 측정과 장애 분석 → 수정 → 회귀 테스트를 반복해요.
Kurtzer는 또 많은 장애가 아주 그럴듯한 출력을 만들어내지만 실제로는 시맨틱, 격리 요구사항, 라이프사이클 동작을 위반한다고 특별히 경고했어요. 게이트가 없으면 결국 겉으로는 돌아가는 듯 보이지만 구조가 허술한 코드를 얻기 십상이죠.
Agent 검수 게이트를 자동으로 실행해야 하는 이유
Cursor 엔지니어 Lauren Tan 역시 검증을 Agent 활용에서 가장 중요한 스킬로 꼽았어요. 그녀가 말하는 검증은 Agent가 실제로 코드를 실행하고, CPU 트레이스나 힙 스냅샷을 수집하고, iOS 시뮬레이터를 열어 사용자처럼 앱을 조작하게 하는 것까지 포함해요.
그녀는 매달 4000개의 PR을 프로덕션 환경에 머지할 수 있다고 공개적으로 밝혔어요. PR 하나당 사람이 5분만 검사해도 누적 333시간가량이 걸리니, 이 규모에서는 검사 시스템이 사람 개입 없이 돌아가야만 하죠. 이 극단적인 사례에는 논란이 적지 않지만, 일반 팀에도 똑같이 적용되는 원리를 보여줘요. Agent가 자기 출력을 검사할 수 있어야 계속 작업할 수 있고, 검사할 수 없으면 diff만 넘겨주고 멈출 수밖에 없다는 것이죠.
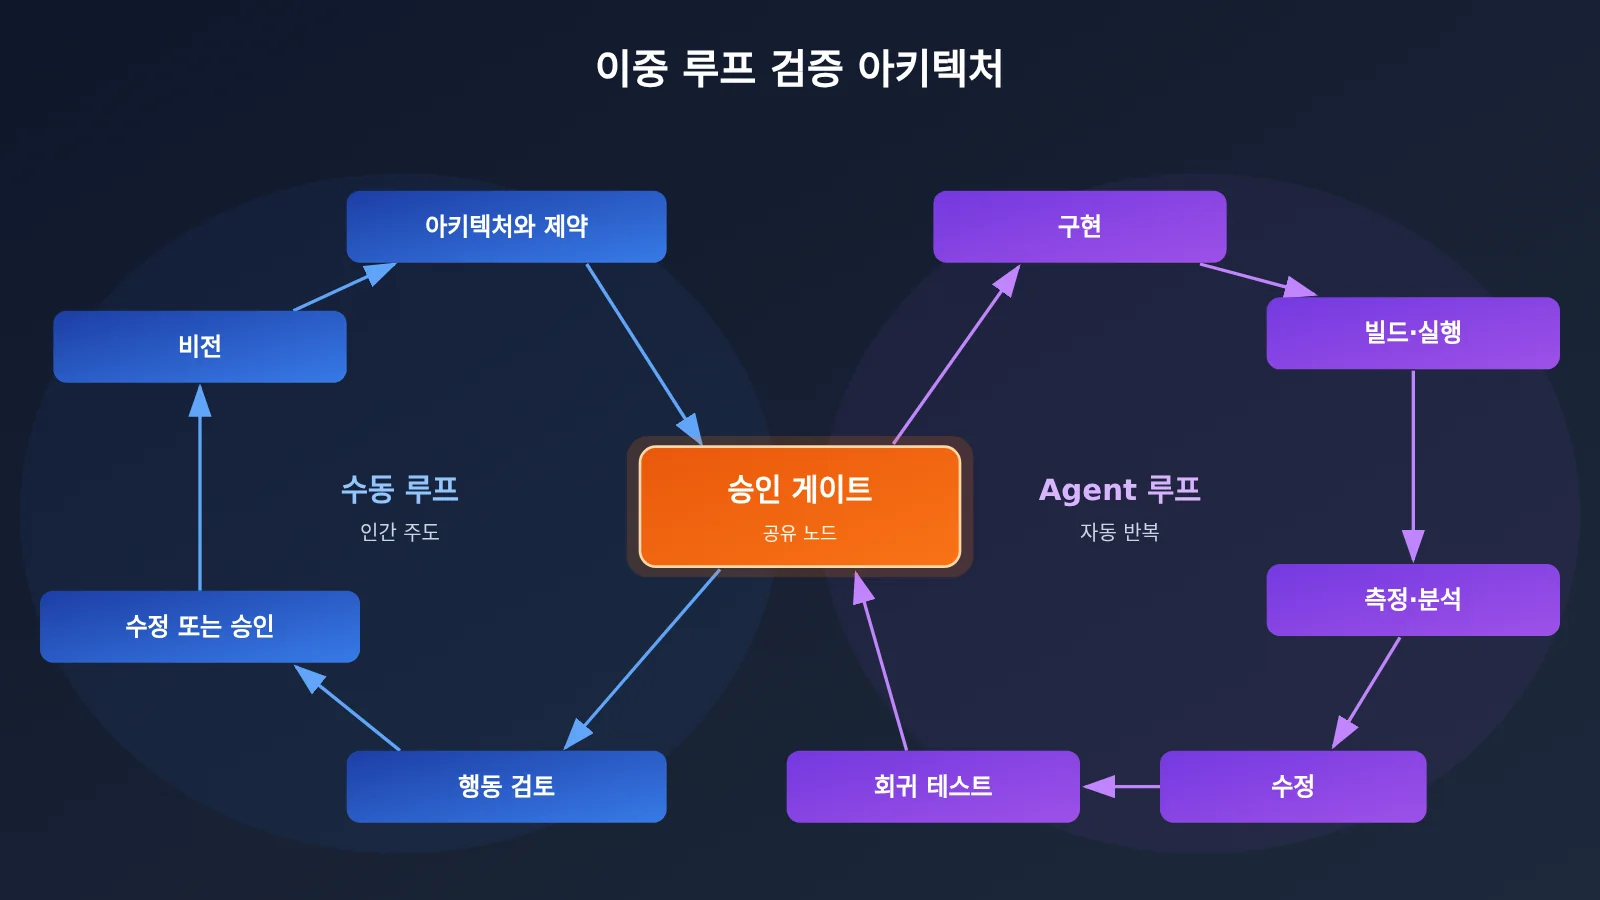
그림에 나오는 이중 루프는 일상적인 프로젝트에도 그대로 적용할 수 있어요. 구현과 검토를 서로 다른 모델에 맡기고 싶다면 APIYI apiyi.com을 통해 연결하고, 모델 호출을 내부 루프에 포함시키면 됩니다.
Agent 검수 게이트 빠르게 시작하기: 5단계 설계법
아래에서는 흔한 작업을 예시로 들어볼게요. Agent가 구버전 REST 서비스를 새 프레임워크로 마이그레이션하면서 기존 클라이언트에 영향을 주지 않도록 하는 작업이에요. 예시에 나오는 검사 항목은 여러분 프로젝트의 빌드, 테스트, 배포 프로세스로 바꿔도 됩니다.
1단계: Agent 검수 게이트를 위한 시스템 수준 종점 정의하기
먼저 작업이 끝났을 때 시스템에서 어떤 일이 일어나야 하는지를 관찰 가능한 한 문장으로 적어보세요. “서비스 마이그레이션 완료”는 너무 모호하고, “동일한 재생 요청을 사용했을 때 신구 서비스의 상태 코드와 핵심 응답 필드가 일치한다”는 검증할 수 있어요.
좋은 종점은 보통 실제 사용 경로에서 나와요. Ginux의 종점은 Rocky Linux 10이 systemd의 multi-user.target까지 실행되는 것이고, 웹 애플리케이션의 종점은 핵심 사용자 흐름이 끝까지 동작하는 것이며, 데이터 작업의 종점은 출력 결과가 기준 데이터셋과 일치하는 것이 될 수 있어요.
2단계: Agent 검수 게이트를 다섯 계층으로 나누기
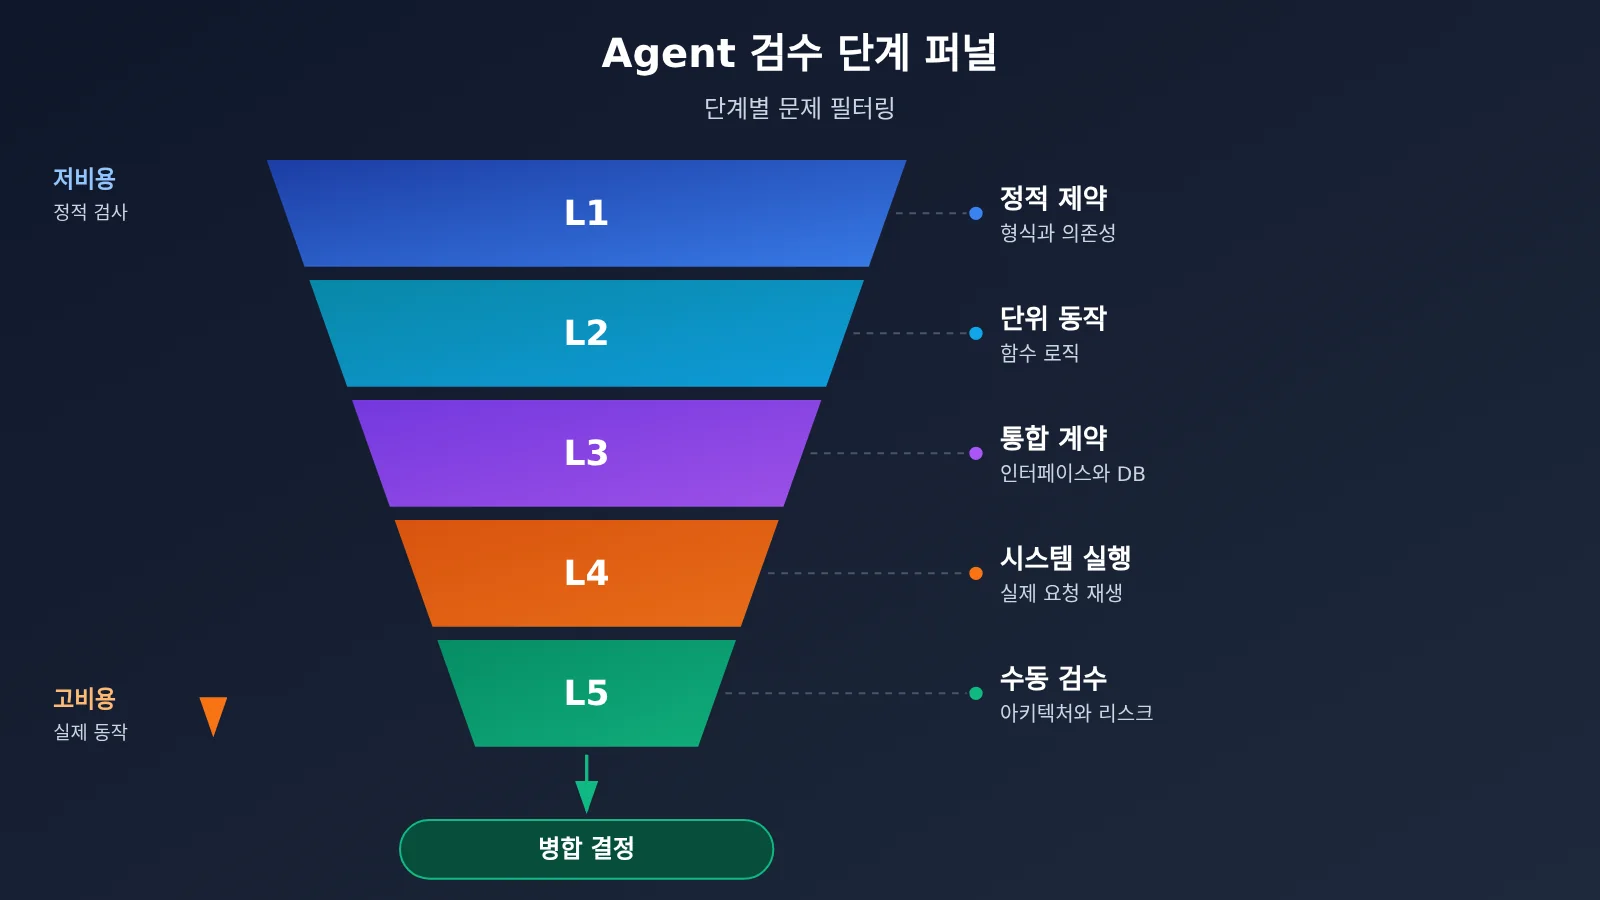
최종 테스트 하나로만 피드백을 받으면 속도도 느리고, Agent가 실패했을 때 문제 지점을 찾기도 어려워요. 실행 비용이 낮은 순서대로 게이트를 두고, 저렴한 검사가 먼저 명백한 오류를 걸러내게 하는 걸 권해요.
| 게이트 계층 | 검사 내용 | 예시 | 실패 후 조치 |
|---|---|---|---|
| L1 정적 제약 | 형식, 타입, 의존성 경계 | 모듈 간 교차 임포트 금지 | Agent가 즉시 수정 |
| L2 단위 동작 | 함수와 모듈 로직 | 핵심 단위 테스트 | Agent가 원인을 찾아 수정 |
| L3 통합 계약 | 인터페이스, 데이터베이스, 외부 의존성 | 인터페이스 계약 테스트 | Agent가 차이를 비교한 뒤 개정 |
| L4 시스템 실행 | 전체 서비스의 실제 동작 | 서비스를 띄우고 요청 재생 | Agent가 로그와 성능 데이터를 수집 |
| L5 사람 검수 | 아키텍처, 리스크, 비즈니스 트레이드오프 | 증거 패키지를 검토하고 병합 여부 결정 | 사람이 새 제약을 제시하거나 작업 중단 |
Lauren Tan의 Dune 아키텍처는 L1의 극단적인 사례를 보여줘요. 그녀는 600개가 넘는 PR로 프로젝트를 리팩터링했고, CI로 의존성 그래프를 검증해서 Electron의 main과 renderer 디렉터리가 서로 교차 임포트하지 않도록 보장했어요. 동시에 useEffect 사용을 금지하고, 주석 작성도 금지했죠. 이런 규칙이 여러분의 코드베이스에 꼭 맞는다고 보기는 어렵지만, 팀의 제약을 자동 검사로 옮기는 접근은 참고할 만해요.
3단계: Agent 검수 게이트를 실행 가능한 카드로 작성하기
각 게이트마다 짧은 카드를 하나씩 만들어, Agent가 시작할 때 읽을 수 있는 프로젝트 문서에 넣어야 해요. 카드를 명확하게 작성해 두면 Agent는 “무엇이 통과인지”를 추측할 필요가 없고, 사람도 이를 근거로 증거를 추적할 수 있어요.
| 필드 | 작성 요건 | 서비스 마이그레이션 예시 |
|---|---|---|
| 게이트 이름 | 행동으로 명명 | 재생 요청 일관성 |
| 실행 환경 | 고정 버전과 의존성 | 격리된 테스트 환경, 고정 데이터 스냅샷 사용 |
| 실행 진입점 | 명확한 명령 하나 제공 | make gate-replay(예시 명령) |
| 통과 판정 기준 | 비교 가능한 결과 사용 | 상태 코드와 핵심 필드가 모두 일치 |
| 증거 산출물 | 재검토 가능한 파일 저장 | 차이 보고서, 서비스 로그, 성능 기록 |
| 보호 규칙 | 수정 불가 항목 명시 | 검수 샘플과 판정 스크립트 읽기 전용 |
| 실패 전략 | 다음 단계 동작 설명 | 동일 오류가 연속 3회 해결되지 않으면 일시 중지 |
이 중에서 보호 규칙이 가장 쉽게 간과돼요. Agent는 눈앞에서 가장 손쉬운 경로를 선택하는 경향이 있는데, 만약 검수 샘플을 수정하거나 판정 스크립트를 완화할 수 있다면 테스트 결과는 의미를 잃게 돼요. 이 부분을 보호 디렉토리에 두고 CI에서 관련 변경 사항을 검사하는 것을 권장해요.
4단계: 에이전트 검수 게이트를 자동 회귀 루프에 넣기
내부 루프를 작업 설명에 적어 두세요. 먼저 작은 변경 하나를 완료하고, 현재 레벨의 게이트를 실행하고, 실패 증거를 읽고, 수정한 뒤 다시 이전에 통과한 게이트를 실행합니다. 여기서 회귀가 중요해요. 그렇지 않으면 에이전트가 한 곳을 고친 뒤 다른 곳을 조용히 망가뜨릴 수 있습니다.
매 라운드가 끝나면 에이전트가 변경 내용, 실행한 게이트, 결과, 미해결 문제를 기록하게 하세요. 긴 작업은 컨텍스트가 계속 늘어나기 때문에 이 기록이 이후 세션이 상태를 빠르게 복구하는 데 도움이 되고, 사람이 그것이 계속 나아가고 있는지 제자리걸음인지 판단하기도 쉬워집니다.
검수 게이트는 “가짜 통과”도 막아야 합니다. 다음 몇 가지 상황은 장시간 실행할 때 특히 흔합니다:
| 가짜 통과 유형 | 전형적인 모습 | 대응 방어선 |
|---|---|---|
| 테스트가 수정됨 | 실패 케이스가 삭제되거나 판정이 완화됨 | 검수 파일은 읽기 전용, CI에서 변경 사항 검사 |
| 해피 패스만 테스트 | 정상 요청은 통과하지만 예외 상황에서 크래시 | 장애 주입과 경계 샘플 추가 |
| 모의 객체가 실제 의존성을 대체 | Mock은 모두 초록, 통합 환경에서는 실패 | L4는 반드시 실제 서비스 실행 |
| 출력은 맞아 보이지만 의미가 틀림 | 로그는 완전하지만 라이프사이클 동작이 잘못됨 | 상태, 타이밍, 부작용 비교 |
| 부분 성공이 위험을 가림 | 개별 지표는 올라가지만 전체 안정성은 하락 | 마일스톤마다 전체 회귀 실행 |
5단계: Agent 검수 게이트에 사람의 의사결정 지점과 중지 조건 설정하기
사람의 일은 Agent가 대신하기 어려운 판단에 집중되어야 해요. Kurtzer는 아키텍처, Linux 호환성 목표, 운영 모델, 장애 해석, 중지 결정을 맡았고, Agent가 생성한 코드가 마음에 들지 않을 때는 IDE를 아예 꺼서 직접 고치고 싶은 충동을 꾹 참고, 대신 새로운 지침을 줬어요.
최소 세 가지 유형의 일시 중지 조건을 설정하는 게 좋아요. 같은 게이트에서 여러 번 실패하는 경우, Agent가 보호된 콘텐츠를 변경하려는 경우, 작업 사용량이 예산에 근접한 경우예요. 일시 중지 후 검토의 초점도 증거 패키지 쪽으로 앞당겨서, 먼저 시스템 동작과 리스크를 살펴본 뒤 diff를 깊이 읽을지 결정해야 해요.
빠른 시작 팁: 하루 안에 끝낼 수 있는 작은 마일스톤을 먼저 고르고, 게이트 카드는 3~5장만 작성해 보세요. APIYI apiyi.com은 이 글에서 다루는 GPT, Claude 등 시리즈 모델의 API 호출을 제공하고, OpenAI와 Anthropic 인터페이스 형식도 호환해요. 기존 도구는 보통 문서에 따라 API 주소와 키만 바꾸면 되고, 구체적으로 사용 가능한 모델은 APIYI 가격 페이지에서 확인할 수 있어요.
Agent 검수 게이트가 장기 작업 비용을 바꾸는 방식
장기 작업의 비용은 “총 몇 개의 토큰을 썼는지”만 보고 판단할 수 없어요. 보도에 따르면 Cursor 홈페이지에서 집계하는 토큰은 최소한 일반 입력, 모델 출력, 캐시 쓰기, 캐시 읽기 네 가지를 포함하며 가격 차이가 아주 커요. 커뮤니티에서는 같은 1.5조 토큰 사용량으로 청구서를 추정한 적이 있는데, 알고리즘에 따라 결과가 크게 달랐고 주요 차이는 과금 기준과 캐시 비중에서 비롯됐어요.
| 과금 항목 | 장기 작업에서의 주요 원천 | 제어 방법 | 가격 기준 |
|---|---|---|---|
| 일반 입력 | 작업 설명, 로그, 코드 조각 | 실패와 관련된 증거만 전달 | APIYI 가격 페이지의 실제 데이터 기준 |
| 모델 출력 | 코드, 분석 및 수정 계획 | 라운드별 출력 범위 제한 | APIYI 가격 페이지의 실제 데이터 기준 |
| 캐시 쓰기 | 새로 추가되거나 변경된 안정적 컨텍스트 | 프로젝트 규칙 구조를 안정적으로 유지 | APIYI 가격 페이지의 실제 데이터 기준 |
| 캐시 읽기 | 여러 라운드에서 재사용되는 컨텍스트 | 적중 상황을 관찰하고 프리픽스 변경을 피하기 | APIYI 가격 페이지의 실제 데이터 기준 |
공개 사례의 총비용은 프로젝트 규모를 이해하는 데는 쓸 수 있지만, 곧바로 단가로 환산할 수는 없어요. Ginux의 API 호출 비용은 약 8,000달러로 보도됐고, Nicholas Carlini가 16개의 병렬 Claude 에이전트로 C 컴파일러를 구축한 실험에는 약 2만 달러가 들었어요. 이 숫자들의 배경에는 서로 다른 모델, 캐시, 작업 구조가 있으므로 내 프로젝트는 여전히 별도로 산정해야 해요.
더 안전한 방법은 먼저 하나의 완전한 마일스톤을 돌려 보면서 네 가지 토큰 사용량과 게이트 실패 횟수를 기록한 뒤, APIYI 가격 페이지 https://docs.apiyi.com/models의 현재 데이터로 계산하는 거예요. 이렇게 얻은 예산은 내 작업 형태에서 나온 것이라, 남의 평균 단가를 그대로 적용하는 것보다 더 신뢰할 수 있어요.
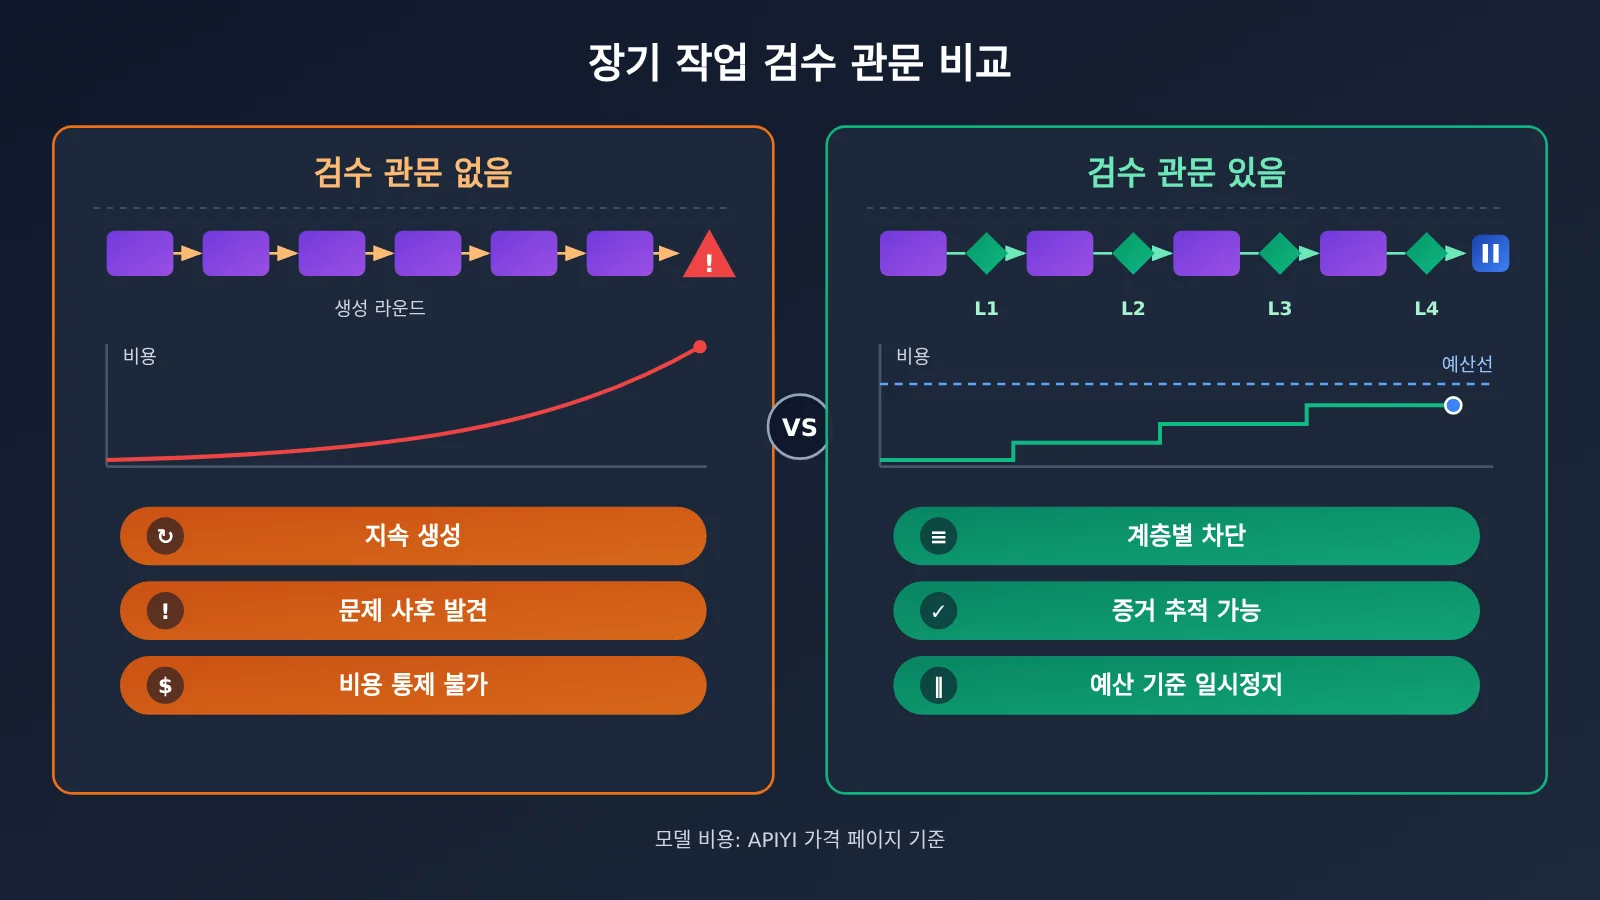
위 그림이 말하려는 것은 게이트 자체도 리소스를 소모하지만, 실패를 더 일찍 드러낼 수 있다는 점이에요. 일반 팀이라면 목표는 모든 변경마다 가장 비싼 전체 검증을 실행하는 게 아니라, 한정된 예산으로 충분한 신뢰도를 얻는 것이어야 해요.
Agent 검수 게이트 자주 묻는 질문 FAQ
Q1: Agent 검수 게이트란 무엇인가요?
미리 정의된 실행 가능한 체크포인트로, Agent의 단계별 성과가 기준을 충족했는지 판단하는 데 쓰여요. 완전한 게이트 하나에는 실행 환경, 실행 진입점, 통과 판정 기준, 증거 산출물, 실패 전략이 모두 담겨야 해요.
Q2: Agent 검수 게이트와 일반 CI는 무엇이 다른가요?
CI는 흔히 쓰이는 실행 수단이고, 검수 게이트는 더 완전한 작업 제어 설계예요. 코드가 테스트를 통과하는지만 판단하는 게 아니라 시스템 동작, 증거, 회귀 범위, 사람의 의사결정 지점, 일시 중지 조건까지 정의해야 하죠.
Q3: 언제 반드시 Agent 검수 게이트를 설계해야 하나요?
작업에 여러 차례 수정이 필요하거나, 여러 모듈에 걸쳐 있거나, 실행 시간이 길거나, 잘못된 출력을 눈으로 발견하기 어려울 때는 미리 설계해야 해요. 일회성 작은 스크립트라면 간소화할 수 있지만, 최소한 실행 가능한 검증 방법 하나는 분명히 정해두세요.
Q4: Agent 검수 게이트가 있으면 사람이 하는 Code Review도 필요한가요?
필요해요. 자동 게이트는 이미 알려진 기준을 판단하는 데 적합하지만, 아키텍처 선택과 리스크 트레이드오프, 최종 검수는 여전히 사람이 맡아야 해요. Kurtzer도 결과가 완전한지, 부분적 성공이 시스템 수준의 리스크로 이어지는지 판단할 때는 경험이 여전히 결정적이라고 강조했어요.
Q5: API로 모델을 연결해 이런 흐름을 실행하려면 어떻게 하나요?
1. APIYI(apiyi.com)에 가입하고 API 키를 생성하세요.
2. 문서 센터 `docs.apiyi.com`에서 인터페이스 주소와 호출 방식을 확인하세요.
3. 사용하는 도구에 맞춰 OpenAI 또는 Anthropic 인터페이스 형식을 선택해 설정을 마치세요.
4. `https://docs.apiyi.com/models`에서 모델 종류와 가격을 확인한 다음 소규모 시험 실행을 시작하세요.
Q6: 예산이 넉넉하지 않을 때 Agent 검수 게이트를 어떻게 간소화할 수 있나요?
비용이 낮은 L1, L2 게이트를 우선 남겨 매 라운드 실행하고, L3, L4는 기능이 완성되는 시점이나 마일스톤 지점에서 실행하세요. Jellyfish가 1만 2천 명의 개발자를 조사한 통계를 보면 일반적인 사용자는 월 약 5,100만 token을 쓰는데, 극단적인 사례와는 격차가 아주 커요. 그래서 검증 빈도는 작업 리스크에 맞춰 정해야 해요. 모델 비용은 APIYI 가격 페이지의 실제 데이터를 기준으로 하세요.
Q7: Agent 검수 게이트에는 어떤 한계가 있나요?
게이트는 정의된 리스크만 커버할 수 있고, 테스트가 전부 통과한다고 해서 코드가 장기 유지보수에 적합하다는 뜻은 아니에요. Ginux는 Rocky Linux 10을 부팅할 수 있지만 프로덕션급 커널까지는 갈 길이 멀어요. 하드웨어 지원, 인터페이스 안정성, 보안 검토, 커뮤니티 유지보수는 한 번의 실행으로 증명할 수 없거든요. 커뮤니티가 고빈도 PR 방식에 제기한 비판도 코드의 유지보수성을 계속 지켜봐야 한다는 점을 일깨워줘요.
Agent 인수 게이트 핵심 요점(Key Takeaways)
- 먼저 완료 지점을 정의하세요: 관찰 가능한 시스템 동작으로 작업 완료를 설명하고, 모호한 목표를 피하세요.
- 게이트는 계층화해야 해요: 정적 제약에서 실제 실행과 사람의 인수 검토로 점진적으로 나아가세요.
- 증거는 남겨야 해요: 실행할 때마다 로그, diff 리포트, 성능 기록을 저장하세요.
- 판정 기준은 바꿀 수 없게 하세요: 인수 샘플과 스크립트를 보호해 Agent가 지름길을 택하지 못하게 해야 해요.
- 회귀 테스트를 일상화하세요: 새 문제를 수정한 뒤에는 이미 통과한 관련 게이트를 다시 실행하세요.
- 의사 결정권은 사람이 가지세요: 아키텍처, 리스크, 중단 시점, 최종 인수는 책임자가 판단해요.
- 비용은 먼저 시험 실행하세요: APIYI apiyi.com에서 소규모로 검증한 뒤, 가격 페이지를 기준으로 예산을 산정하세요.
정리: Agent 인수 게이트에서 시작해 자율 워크플로 구축하기
Agent가 오랫동안 자율적으로 작업할 수 있는지는 명확한 목표와 신뢰할 수 있는 피드백에 달려 있어요. Agent 인수 게이트를 설계할 때는 세 가지를 기억하세요:
- ‘완료’를 실행 가능한 기준으로 바꾸세요: Agent가 실행 결과에 따라 진행 상황을 판단하게 하세요.
- 빈번한 검증은 기계가 처리하게 하세요: 계층형 게이트, 자동 회귀, 증거 패키지로 피드백 주기를 단축하세요.
- 핵심 판단은 사람에게 맡기세요: 아키텍처 방향, 리스크 경계, 중단 시점은 책임자가 결정하세요.
다음 중간 규모 작업부터 시작해 먼저 게이트 카드를 작성한 뒤 Agent를 시작하는 걸 권장해요. 여러 모델을 테스트해야 할 때는 APIYI apiyi.com을 통해 OpenAI 및 Anthropic 형식과 호환되는 인터페이스로 연동할 수 있어요. 설정 방법은 문서 센터 docs.apiyi.com에서 확인할 수 있고, 모델 가격과 과금 기준은 https://docs.apiyi.com/models의 실제 데이터를 기준으로 하세요.
📚 참고 자료
- InfoQ – Ginux 프로젝트 보도: Codex가 리눅스 호환 커널을 구축하는 과정과 검증 방식
- 링크:
infoq.cn/article/OiyNEtFwV05opvsLTcvK -
설명: HDAE 이중 루프, 프로젝트 규모와 한계 분석 포함
-
InfoQ – Cursor 엔지니어 token 청구서 보도: 고강도 Agent 워크플로와 비용 논란
- 링크:
infoq.cn/article/q9iebpvFozfy4bgCYUyE -
설명: 검증 루프, Dune 아키텍처, 커뮤니티 비판 포함
-
Ginux 기술 보고서: Gregory Kurtzer가 발표한 프로젝트 기술 보고서
- 링크:
zenodo.org/records/23682548 -
설명: 연구 목표, 방법, 결과의 경계를 깊이 이해하는 데 적합해요
-
Ginux GitHub 저장소: 프로젝트 소스 코드
- 링크:
github.com/gmkurtzer/ginux -
설명: 프로젝트 코드와 오픈소스 라이선스 정보를 확인할 수 있어요
-
APIYI 문서 및 가격 페이지: 인터페이스 설정과 모델 가격 안내
- 문서 링크:
docs.apiyi.com - 가격 링크:
https://docs.apiyi.com/models - 설명: 모델명, 가격, 과금 기준은 페이지의 실제 데이터를 기준으로 해주세요
작성자: APIYI 기술팀
기술 교류: APIYI apiyi.com을 방문해 Agent 엔지니어링 실무를 함께 나눠요. 더 많은 연동 자료는 docs.apiyi.com 문서 센터에서 확인할 수 있어요.