작성자 주: GitHub secret scanning의 최신 탐지기 업데이트를 바탕으로 API 키를 코드 저장소에 실수로 커밋하면 어떤 일이 벌어지는지, 플랫폼의 탐지가 어디까지 보호해 주는지, 개발자가 직접 어떤 조치를 해야 하는지 살펴봐요.
2026년 11월 5일, GitHub가 changelog에 secret scanning 업데이트를 발표했어요. SpaceX가 새로운 키 스캔 파트너로 합류하고 Starlink 키 탐지기가 추가됐으며, 알리바바 클라우드, AWS, Google, 텐센트 클라우드 등의 탐지기에는 오탐 필터링이 적용됐어요. 짧은 업데이트지만, 많은 개발자가 깊이 생각해 보지 않은 질문을 던져요. API 키를 코드에 적어 저장소에 푸시하면 도대체 무슨 일이 벌어질까요?
이 글은 막연한 불안감을 조성하는 보안 안내가 아니에요. 사실관계는 GitHub 공식 changelog를 기준으로 했어요. 플랫폼 탐지의 두 가지 처리 방식을 살펴보고, 탐지가 가능한 범위와 사각지대를 짚은 뒤 AI 모델 API 키를 평소에 보호하는 방법과 유출 후 대응 방법을 소개할게요.
핵심 내용: 3분 만에 GitHub secret scanning이 키마다 어떻게 다르게 처리하는지, 어떤 위험은 직접 막아야 하는지 알아보고 바로 재사용할 수 있는 환경 변수 작성법과 비상 대응 체크리스트도 확인해요.
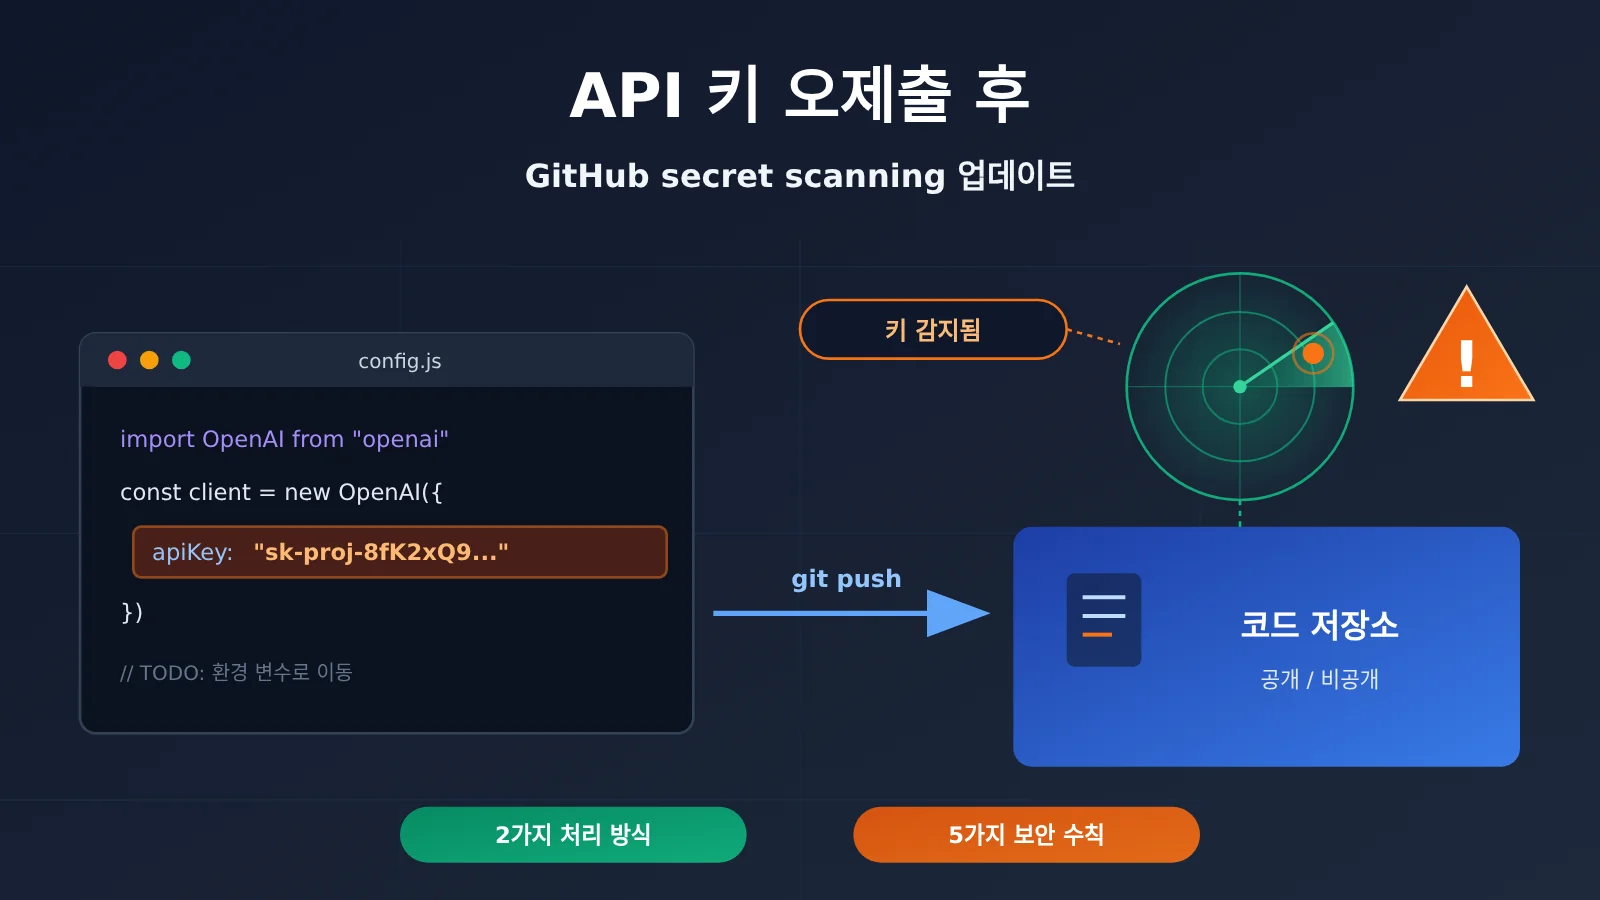
GitHub secret scanning 이번 업데이트 핵심 요약
이번 업데이트는 신규 파트너 추가, 새 탐지기 도입, 기존 탐지기의 오탐 필터링 개선으로 정리할 수 있어요. 아래 표에 changelog의 핵심 내용을 모았습니다.
| 항목 | 내용 |
|---|---|
| 발표일 | 2026년 11월 5일 |
| 발표 주체 | GitHub(changelog, application security 분류) |
| 신규 파트너 | SpaceX가 secret scanning 파트너 프로그램에 참여 |
| 새 탐지기 | starlink_public_api_v2_secret |
| 개선된 탐지기 | Alibaba, AWS, Google, OpenVSX, Pydantic Services, Tencent에 오탐 필터링 추가 |
| 영향 범위 | GitHub에 코드를 호스팅하는 개발자와 조직, 특히 공개 저장소 |
secret scanning 오탐 필터링 개선 상세
오탐 필터링은 기술적인 용어처럼 들리지만, 알림을 확인할 가치가 있는지에 직접적인 영향을 줘요. 알림이 너무 많고 진짜와 가짜가 뒤섞이면 팀은 이를 습관적으로 무시하게 되고, 실제 유출은 묻힐 수 있어요. 이번 탐지기별 개선 내용은 다음과 같습니다.
| 제공업체 | 해당 키 유형 | 개선 방식(쉽게 설명) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
사전 필터링으로 짝을 이룰 수 있는 관련 키가 모두 제외되면 이 ID를 단독으로 알리지 않음 |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
위와 마찬가지로 유효한 짝을 찾을 수 없는 단독 탐지 결과를 억제 |
| 세 가지 Cloud Storage 액세스 키 및 ID | 위와 마찬가지로 짝이 되는 항목이 필터링되면 단독 알림을 보내지 않음 | |
| OpenVSX | openvsx_access_token |
구형 토큰의 문맥 매칭을 강화해 무관한 UUID를 자격 증명으로 오인하지 않도록 함 |
| Pydantic Services | logfire_token |
문서에 명시된 토큰 길이와 문자 집합을 기준으로 매칭해 플레이스홀더와 공개 브라우저 토큰을 제외 |
| Tencent | tencent_cloud_secret_id |
접두사 뒤에 영문자와 숫자가 모두 있어야 하도록 해 함수명 같은 영문 전용 식별자를 제외 |
여기서 말하는 ‘짝’도 짚고 넘어갈게요. 클라우드 업체의 액세스 키는 보통 Key ID와 Secret으로 구성되며, ID 하나만으로는 완전한 자격 증명이 되기 어려워요. 주변에서 발견된 ‘관련 키’가 모두 무작위 문자열처럼 보이는 일반 단어라면, 해당 ID는 예시이거나 우연히 일치한 것일 가능성이 높아요. 이런 알림을 억제하면 불필요한 알림을 줄일 수 있습니다.
API 키를 실수로 커밋했을 때의 2가지 처리 방식
changelog에는 중요한 설명이 있어요. 공개 저장소에서 파트너 키가 발견되면 키 발급자에게 자동으로 보고되고, 공개 또는 비공개 저장소에서 사용자 키가 발견되면 secret scanning 알림이 생성돼요. 두 경로는 처리 주체가 완전히 달라요.
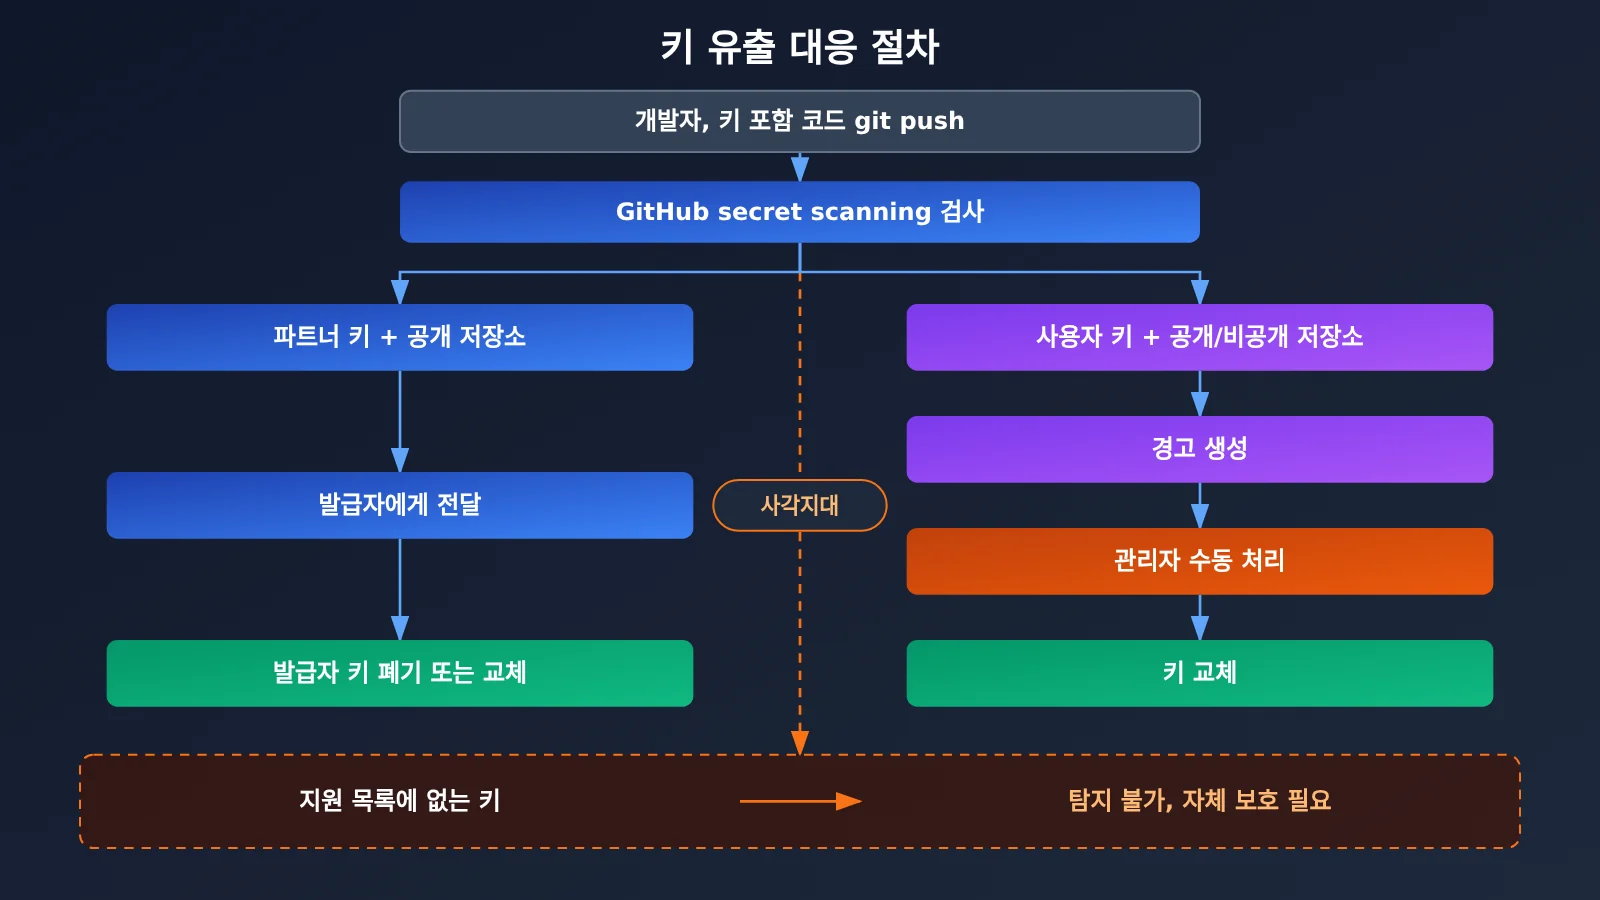
그림 설명: 흐름도는 플랫폼이 키를 탐지하는 두 경로와 하나의 ‘사각지대’를 보여줘요. AI 모델 호출 시에는 키를 환경 변수에 저장하고, APIYI apiyi.com처럼 토큰을 통합 관리하는 플랫폼에서 사용량을 확인하면 여러 곳에 흩어진 키를 추적하는 부담을 줄일 수 있어요.
파트너 키: 발급자에게 전달해 처리
SpaceX 같은 파트너의 키가 공개 저장소에 나타나면 GitHub는 해당 키를 파트너에게 전달해, 악용되기 전에 폐기하거나 교체하도록 해요. 개발자가 직접 알아차리지 못해도 발급자가 신속하게 피해를 막을 기회가 있다는 장점이 있어요.
다만 적용 조건에 주의해야 해요. 이 방식은 파트너 프로그램에 참여한 제공자의 키에만 적용되며, 공개 저장소만 대상이에요. 비공개 저장소에 있는 파트너 키는 이 경로로 전달되지 않아요.
사용자 키: 알림을 생성하고 직접 처리
사용자 키의 경우에는 직접 처리하도록 알림을 보내요. 키가 탐지되면 플랫폼이 저장소에 secret scanning 알림을 생성해요. 공개 저장소와 비공개 저장소 모두에서 발생할 수 있으며, 구체적인 활성화 조건과 알림을 볼 수 있는 범위는 GitHub 공식 문서를 확인하세요. 알림만으로 키가 무효화되지는 않으므로, 피해를 막으려면 저장소 담당자가 직접 자격 증명을 교체해야 해요.
| 비교 항목 | 파트너 키 | 사용자 키 |
|---|---|---|
| 탐지 범위 | 공개 저장소 | 공개 또는 비공개 저장소 |
| 처리 주체 | 키 발급자 | 저장소 소유자 / 관리자 |
| 처리 방식 | 발급자가 자격 증명 폐기 또는 교체 | 알림 생성, 수동 처리 필요 |
| 자동 무효화 여부 | 발급자 정책에 따라 다름 | 아니요, 직접 교체해야 함 |
| 개발자가 할 일 | 발급자 알림을 확인하고 새 키로 신속하게 교체 | 알림을 확인하고 신속하게 키 교체 |
API 키 유출 탐지의 한계: 플랫폼은 어디까지 막아줄까?
많은 개발자가 “플랫폼에서 자동으로 스캔한다”는 말에 안심하지만, 이는 가장 위험한 오해예요. secret scanning은 방화벽이 아니라 안전망이며, 탐지 범위에는 몇 가지 한계가 있어요.
| 상황 | 플랫폼 탐지 가능 여부 | 설명 |
|---|---|---|
| 지원 목록에 있는 파트너의 키가 공개 저장소에 올라간 경우 | 탐지 후 발급처에 전달 | 가장 이상적인 경우지만 여전히 시간차가 있음 |
| 지원 목록에 있는 사용자 키가 저장소에 올라간 경우 | 알림 생성 가능 | 누군가 알림을 확인하고 조치해야 함 |
| 지원 목록에 없는 키 | 식별 불가 | 개발자가 직접 방어해야 함 |
| 키가 프런트엔드 빌드 결과물이나 모바일 앱 설치 패키지에 포함된 경우 | 저장소 스캔 범위 밖 | 다운로드한 누구나 추출할 수 있음 |
| 키가 CI 로그, 스크린샷, 채팅 기록에 나타난 경우 | 저장소 스캔 범위 밖 | 자주 놓치는 유출 경로 |
| 탐지 전에 다른 사람이 이미 클론하거나 수집한 경우 | 회수 불가 | 스캔은 노출 시간을 줄일 뿐, 노출 사실을 없앨 수는 없음 |
첫 번째 한계는 지원 목록이에요. 이번 changelog에는 OpenAI, Anthropic 등 모델 제공업체의 키 유형이 나열되어 있지 않고, 각종 API 통합 플랫폼의 토큰도 다루지 않아요. 이러한 키와 토큰이 GitHub의 전체 지원 목록에 있는지는 GitHub 문서에서 확인해야 해요. 확인하기 전까지는 “탐지되지 않는다”고 가정하는 편이 가장 안전해요.
두 번째 한계는 시간차예요. 공개 저장소의 키는 자동화 스크립트에 매우 빠르게 수집될 수 있고, 플랫폼이 탐지한 시점과 발급처가 키를 폐기하는 시점 사이에는 항상 간격이 있어요. 키가 결국 폐기되더라도 그 사이에 발생한 호출 비용과 데이터 접근은 되돌릴 수 없어요.
세 번째 한계는 Git 히스토리예요. 유출 사실을 발견하면 해당 코드 한 줄을 지우고 다시 커밋하는 경우가 많지만, 이전 커밋의 키는 히스토리에 그대로 남아 있어요. 도구로 히스토리를 다시 작성하더라도 이미 저장소를 클론한 사람에게는 복사본이 남아 있으므로, “먼저 키를 교체하고 나중에 정리하는 것”이 올바른 순서예요.
AI 모델 API 키 유출 방지 빠른 시작
대규모 언어 모델을 호출하는 애플리케이션에서 키가 유출되면 가장 먼저 비정상적인 요금이 발생할 수 있어요. 다른 사람이 내 키로 대량의 요청을 보내고 그 비용이 내 계정에 청구되는 거죠. 먼저 가장 기본적인 환경 변수 사용법부터 살펴볼게요.
최소 예제: 환경 변수에서 API 키 읽기
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # 환경 변수에서 읽고 코드에 하드코딩하지 않음
    base_url="https://api.apiyi.com/v1"       # OpenAI 호환 인터페이스
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
함께 프로젝트 루트의 .gitignore에 .env를 추가하고, 협업자를 위해 플레이스홀더만 담은 .env.example을 제공하세요. 그러면 누군가 실수로 git add .을 실행해도 실제 키가 스테이징 영역에 들어가지 않아요.
전체 구현 코드 보기(.env 로드, 누락 검사 및 마스킹 로그 포함)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # 로컬 .env를 읽음. 프로덕션 환경에서는 배포 플랫폼의 키 관리 기능 사용을 권장


def mask_key(key: str) -> str:
    """로그에는 앞뒤 몇 글자만 남겨 전체 키가 기록되지 않도록 함"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # 키가 취소되거나 교체된 경우 키를 출력하지 않고 설정 업데이트를 안내함
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 빠른 시작: 프로토타입을 검증하고 있다면 APIYI apiyi.com에서 API 키와 무료 테스트 크레딧을 받아 위의 환경 변수 방식으로 바로 연동할 수 있어요. 키 하나로 OpenAI, Claude, Gemini 등 주요 모델을 바꿔 호출할 수 있어 여러 업체의 키를 따로 보관하는 번거로움도 줄어들어요.
API 키 유출을 방지하는 5가지 일상 실천법
| 실천법 | 방법 | 해결하는 문제 |
|---|---|---|
| 환경 변수와 키 관리 | 로컬에서는 .env를 사용하고 .gitignore에 추가하며, 프로덕션에서는 배포 플랫폼의 키 관리 기능을 사용해요 |
키가 코드와 저장소에 들어가는 것을 방지해요 |
| 커밋 전 스캔 | pre-commit 훅에 키 스캔 도구를 연동해요 | 푸시 전에 유출을 차단해 플랫폼 감지까지의 시간차를 보완해요 |
| 프런트엔드에 키 노출 금지 | 브라우저와 모바일 앱의 요청을 자체 백엔드를 통해 전달해요 | 빌드 결과물에서 키가 추출되는 것을 방지해요 |
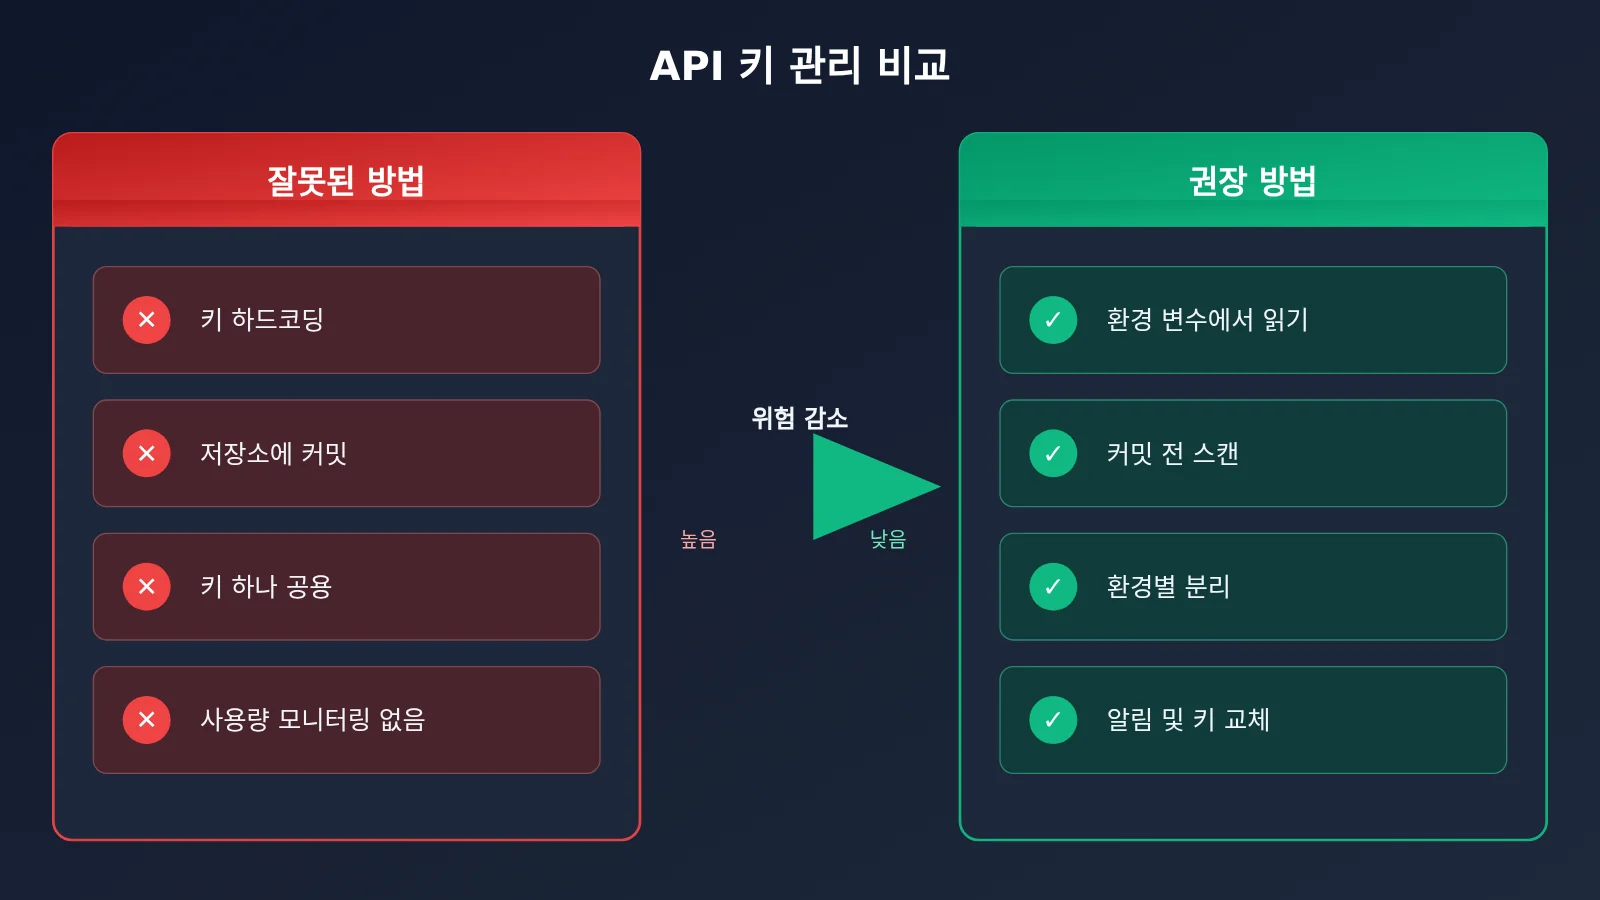
| 용도별 키 분리 | 개발, 테스트, 프로덕션에 각각 다른 Key를 사용해요 | 유출 시 영향 범위를 제한하고 다른 환경에 영향을 주지 않고 키를 교체해요 |
| 정기 교체와 사용량 모니터링 | 키를 정기적으로 교체하고 일일 사용량과 비용 추이를 확인해요 | 비정상 호출을 일찍 발견해요 |
이 중에서 초보자가 가장 놓치기 쉬운 것은 ‘용도별 키 분리’와 ‘사용량 모니터링’이에요. 하나의 Key만 사용하는 프로젝트는 키가 유출되면 전체 서비스를 중단하고 키를 교체해야 해요. 반면 키를 분리해 두면 문제가 생긴 키만 교체하면 돼요.
API 키 유출 후 긴급 대응과 영향 분석
키가 저장소에 커밋된 사실을 발견했다면, secret scanning 알림이나 키 발급사의 통지를 받았든 코드를 직접 확인했든 다음 순서대로 처리하세요.
- 기존 키 즉시 무효화: 키 발급사의 콘솔에서 유출된 키를 삭제하거나 비활성화하세요. 추가 피해를 확실히 막을 수 있는 유일한 조치예요.
- 새 키 생성 및 배포 환경 업데이트: 새 키를 환경 변수나 키 관리 시스템에 등록하고 서비스를 다시 배포하세요.
- 사용량과 청구 내역 확인: 유출 기간에 비정상적인 호출, 낯선 모델 사용이나 비용 급증이 있었는지 살펴보세요.
- Git 이력 정리: 키 교체를 마친 뒤 이력 재작성 도구로 이전 커밋을 정리하고, 협업자에게 저장소를 다시 클론하도록 알리세요.
- 사후 점검 및 방어 조치 보완:
.gitignore설정과 커밋 전 스캔 등을 추가해 같은 문제가 반복되지 않도록 하세요.
APIYI를 통해 모델을 호출하는 프로젝트라면 콘솔에서 토큰과 사용량을 확인하고, 이상 사용량이 발견되면 해당 토큰부터 처리하세요. 토큰 삭제, 재생성, 한도 설정 등의 구체적인 방법은 콘솔에서 실제로 제공하는 기능을 확인하세요. 토큰에 사용 한도를 설정할 수 있다면 생성할 때 미리 설정해 두는 것이 좋아요. 유출 위험에 대비한 ‘안전장치’가 되어줄 수 있어요.
개발자에게 미치는 영향
- 알림 품질 향상: 오탐을 걸러내면서 AWS, 알리바바 클라우드, 텐센트 클라우드 등에서 사용하는 클라우드 인증 정보에 관한 알림의 신뢰도가 높아지고, 팀도 각 알림을 더 주의 깊게 처리할 수 있어요.
- 탐지 기능을 최후의 안전장치로 삼아서는 안 됨: AI 모델 키가 지원 목록에 있는지는 직접 확인해야 해요. 확인하기 전까지는 ‘플랫폼이 대신 발견해 주지 않는다’고 가정하세요.
- 처리 순서 바로잡기: 코드만 삭제할 것이 아니라, 먼저 키를 교체한 뒤 이력을 정리해야 해요.
업계에 미치는 영향
- 파트너 프로그램 지속 확대: 클라우드 업체부터 SpaceX 같은 새로운 참여자까지, 점점 더 많은 서비스 제공업체가 ‘발견 즉시 전달’ 체계에 참여하고 있어요. 공개 저장소에서 키가 노출되는 시간도 앞으로 더 짧아질 것으로 기대돼요.
- 탐지의 초점이 ‘많이 알리기’에서 ‘정확히 알리기’로 전환: 이번 변경 사항 대부분이 오탐 감소에 집중됐다는 점은 플랫폼이 탐지 범위뿐 아니라 알림을 실제 조치에 활용할 수 있는지도 더 중요하게 여기기 시작했음을 보여줘요.
자주 묻는 질문 FAQ
Q1: GitHub secret scanning이란 무엇인가요?
GitHub에서 제공하는 저장소 키 스캔 기능으로, 코드에서 알려진 형식의 인증 정보를 찾아내요. 공개 저장소에서 파트너 키가 발견되면 발급 기관에 전달해 폐기하거나 교체하고, 사용자 키가 발견되면 저장소에 경고를 생성해요.
Q2: 파트너 키와 사용자 키는 어떻게 다르게 처리되나요?
공개 저장소에서 파트너 키가 발견되면 개발자가 직접 조치하지 않아도 발급 기관이 키를 폐기하거나 교체해요. 사용자 키는 공개 또는 비공개 저장소에서 발견될 때 경고가 생성되며, 저장소 관리자가 직접 교체해야 해요. 전자는 ‘자동 피해 방지’, 후자는 ‘조치 알림’에 가까워요.
Q3: 이번 업데이트는 언제 발표됐고, 주요 변경 사항은 무엇인가요?
GitHub는 2026년 11월 5일 이 변경 사항을 발표했어요. SpaceX가 파트너로 참여하면서 `starlink_public_api_v2_secret` 탐지기가 추가됐고, 알리바바 클라우드, AWS, Google, OpenVSX, Pydantic Services, 텐센트 클라우드 탐지기의 오탐 필터링이 개선됐어요.
Q4: AI 모델 API 키도 secret scanning이 탐지할 수 있나요?
이번 변경 사항에는 OpenAI, Anthropic 등 모델 제공업체의 키 유형이 포함되지 않았어요. 지원 여부는 GitHub 문서의 전체 목록에서 확인해야 해요. APIYI 토큰도 현재 지원 목록에 포함되어 있는지 확인되지 않았어요. 플랫폼 탐지에만 의존하지 말고 환경 변수와 커밋 전 스캔 등으로 직접 보호하는 것이 좋아요.
Q5: 프로젝트에서 대규모 언어 모델 API를 안전하게 호출하려면 어떻게 해야 하나요?
핵심은 ‘키를 코드에 넣지 않는 것’이에요.
1. APIYI apiyi.com에 가입해 API 키와 무료 테스트 크레딧을 받으세요.
2. 키를 환경 변수나 `.env`에 저장하고, `.env`를 `.gitignore`에 추가하세요.
3. 이 글의 코드 예제를 사용해 base_url을 `https://api.apiyi.com/v1`로 설정하고 OpenAI 호환 인터페이스로 호출하세요.
프런트엔드 애플리케이션에 키를 직접 저장하지 말고, 자체 백엔드를 통해 요청을 전달하세요.
Q6: 키가 이미 유출됐다면 해당 코드 줄만 삭제해도 되나요?
안 돼요. 이전 커밋에 키가 남아 있고, 다른 사람이 이미 저장소를 복제하거나 키를 수집했을 수도 있어요. 먼저 발급 기관의 콘솔에서 기존 키를 폐기하고 새 키로 교체한 뒤, 사용량을 확인하고 Git 기록을 정리하세요. APIYI apiyi.com 토큰을 사용한다면 콘솔에서 유출 기간의 사용 기록을 확인해 비정상적인 호출이 있었는지 살펴보세요.
API 키 유출과 GitHub secret scanning 핵심 요점
- 두 가지 메커니즘: 공개 저장소에서 발견된 파트너사 키는 발급사에 전달되고, 사용자 키는 개발자가 처리할 수 있도록 알림이 생성돼요.
- 이번 업데이트: SpaceX가 파트너사에 합류하고, 6개 탐지기에 오탐 필터가 추가돼 알림 정확도가 높아졌어요.
- 탐지 범위의 한계: 지원 목록에 없는 키는 식별할 수 없고, 프런트엔드 산출물, 로그, 스크린샷도 스캔 대상이 아니에요.
- 노출 시간: 스캔으로 노출 시간을 줄일 수는 있지만, 이미 수집된 키를 회수할 수는 없어요.
- 처리 순서: 먼저 키를 무효화하고 교체한 다음, 사용량을 확인하고 Git 히스토리를 정리하세요.
- 시작 방법: APIYI apiyi.com에서 발급받은 키를 환경변수로 관리하고, 환경별로 분리해 사용량을 확인하세요.
정리
이번 GitHub secret scanning 업데이트에서 세 가지를 알 수 있어요.
- 플랫폼의 탐지 기능이 강화되고 있어요: 파트너사가 늘고 오탐이 줄면서 공개 저장소에서 키가 노출되는 시간이 짧아지고 있어요.
- 탐지가 곧 보호는 아니에요: 지원 목록에 없는 키나 저장소 밖의 유출 경로는 플랫폼이 보호할 수 없어요.
- 피해를 줄이려면 키를 교체해야 해요: 유출 즉시 기존 키를 무효화하세요. 코드 삭제와 히스토리 정리는 그다음 단계예요.
대규모 언어 모델을 애플리케이션에 연동하는 개발자라면 첫 줄의 코드부터 환경변수로 키를 관리하고, 환경마다 별도의 키를 준비하는 것이 가장 실용적이에요. APIYI apiyi.com을 통해 이런 연동 방식을 빠르게 검증해 보세요. 키 하나로 여러 주요 모델을 호출할 수 있고, 중앙에서 관리할 수 있어 사용량을 확인하기도 편해요.
📚 참고 자료
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner: 이번 업데이트의 공식 안내
- 링크:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
설명: 새로운 파트너와 탐지기, 오탐 필터링 개선 사항의 전체 목록을 담고 있어요.
-
GitHub Docs – Secret scanning: 기능 설명과 전체 지원 목록
- 링크:
docs.github.com/code-security/secret-scanning - 설명: 특정 유형의 키가 지원되는지, 알림이 활성화되는 조건은 무엇인지 확인할 수 있어요.
작성자: APIYI 기술팀
기술 문의: 토큰 관리와 사용량 확인에 관해 더 자세히 알고 싶다면 APIYI 공식 홈페이지에서 문의해 주세요.