Anmerkung des Autors: Ausgehend von einem aktuellen Update der GitHub-Secret-Scanning-Detektoren erklärt dieser Artikel, was passiert, wenn ein API-Schlüssel versehentlich in ein Code-Repository hochgeladen wird, welche Risiken die Plattform abfangen kann und welche Schutzmaßnahmen Entwickler selbst treffen müssen.
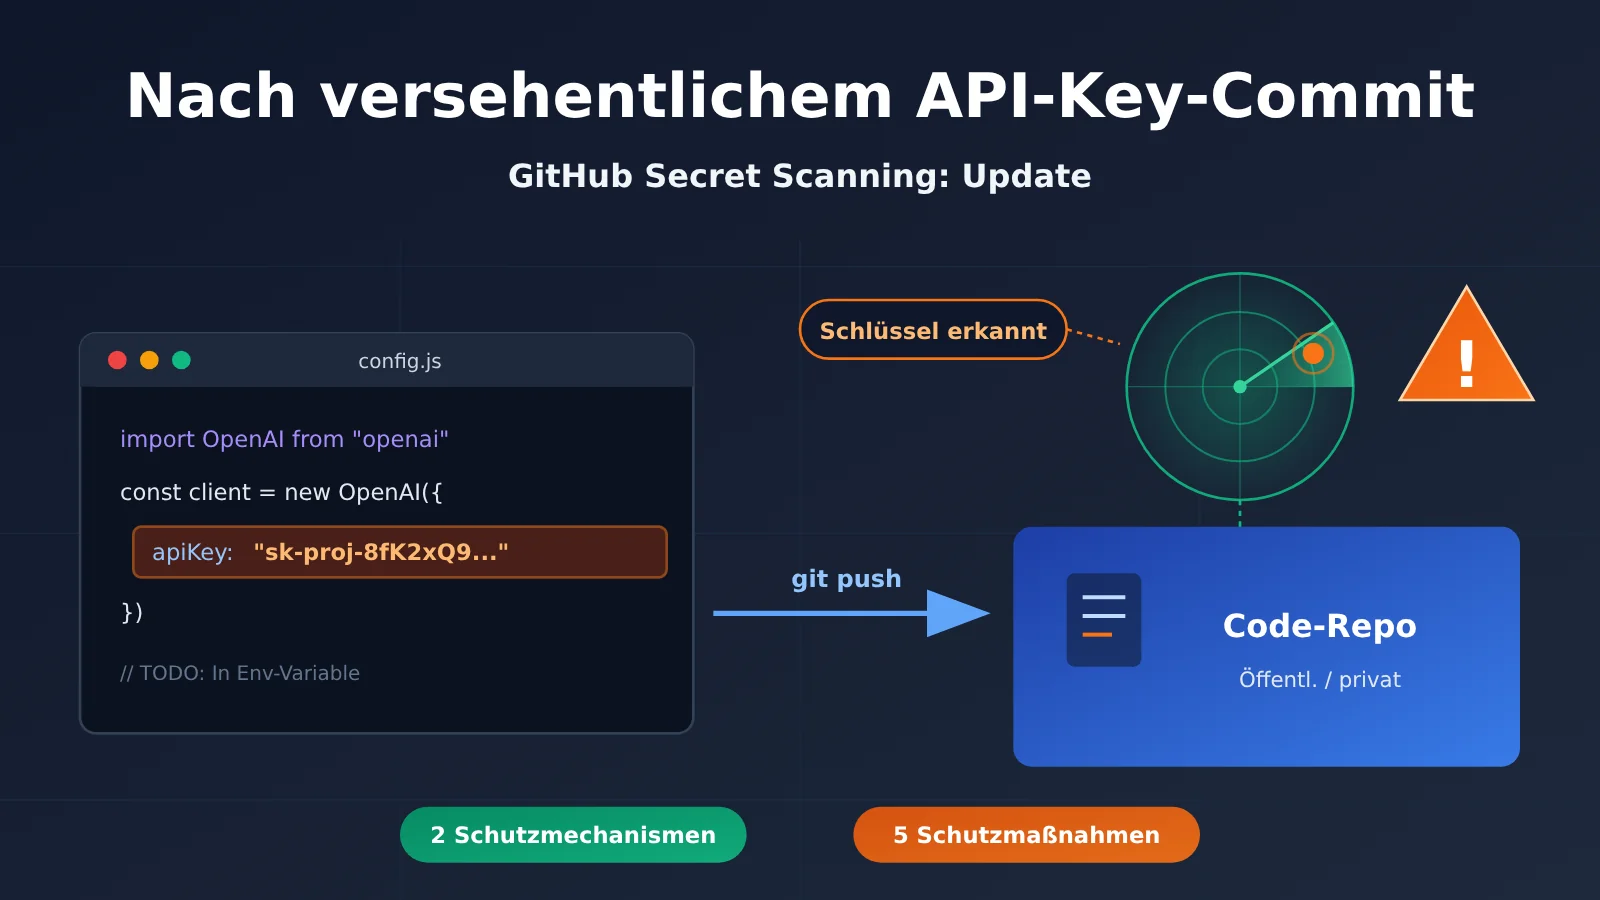
Am 5. November 2026 veröffentlichte GitHub in seinem Changelog ein Update für Secret Scanning: SpaceX ist neuer Partner für die Erkennung von Zugangsdaten. Hinzu kommt ein Detektor für Starlink-Schlüssel. Außerdem filtern die Detektoren mehrerer Anbieter, darunter Alibaba Cloud, AWS, Google und Tencent Cloud, nun Fehlalarme heraus. Das Update ist kurz, wirft aber eine Frage auf, über die viele Entwickler noch nicht ernsthaft nachgedacht haben: Was passiert eigentlich, wenn ein API-Schlüssel im Code steht und in ein Repository gepusht wird?
Das ist keine Panikmache: Die Fakten in diesem Artikel basieren auf dem offiziellen Changelog von GitHub. Wir erklären die beiden Verfahren, mit denen die Plattform auf erkannte Schlüssel reagiert, zeigen die Grenzen der Erkennung und geben praktische Tipps zum alltäglichen Schutz von API-Schlüsseln für KI-Modelle und zum Umgang mit einem Leak.
Das Wichtigste auf einen Blick: In drei Minuten erfahren Sie, wie GitHub Secret Scanning verschiedene Schlüssel behandelt, vor welchen Risiken Sie sich selbst schützen müssen, und erhalten direkt nutzbare Beispiele für Umgebungsvariablen sowie eine Notfall-Checkliste.
GitHub Secret Scanning: Das Wichtigste zum Update
Das Update lässt sich in drei Punkten zusammenfassen: ein neuer Partner, ein neuer Detektor und eine bessere Filterung von Fehlalarmen bei bestehenden Detektoren. Die folgende Tabelle fasst die wichtigsten Angaben aus dem Changelog zusammen.
| Information | Details |
|---|---|
| Veröffentlichungsdatum | 5. November 2026 |
| Herausgeber | GitHub (Changelog, Kategorie Application Security) |
| Neuer Partner | SpaceX tritt dem Secret-Scanning-Partnerprogramm bei |
| Neuer Detektor | starlink_public_api_v2_secret |
| Aktualisierte Detektoren | Alibaba, AWS, Google, OpenVSX, Pydantic Services und Tencent erhalten jeweils eine verbesserte Fehlalarmfilterung |
| Betroffene | Entwickler und Organisationen, die ihren Code auf GitHub hosten, insbesondere in öffentlichen Repositories |
Verbesserte Fehlalarmfilterung bei Secret Scanning im Detail
Die Filterung von Fehlalarmen klingt technisch, entscheidet aber unmittelbar darüber, ob sich ein Blick auf eine Warnung lohnt. Gibt es zu viele Warnungen und sind echte und falsche Treffer schwer zu unterscheiden, ignoriert das Team sie irgendwann routinemässig. Tatsächliche Lecks gehen dann im Rauschen unter. Die Detektoren wurden wie folgt verbessert:
| Anbieter | Betroffene Schlüsseltypen | Verbesserung (einfach erklärt) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Wenn der Wörterbuchfilter alle zugehörigen Schlüssel ausschliesst, wird die ID nicht mehr einzeln gemeldet |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
Wie oben: Einzelne Treffer ohne gültigen zugehörigen Schlüssel werden unterdrückt |
| Drei Arten von Cloud-Storage-Zugriffsschlüsseln und -IDs | Wie oben: Wird der zugehörige Schlüssel herausgefiltert, erfolgt keine separate Warnung | |
| OpenVSX | openvsx_access_token |
Die Kontextprüfung für ältere Token wird verschärft, damit nicht zugehörige UUIDs nicht als Zugangsdaten erkannt werden |
| Pydantic Services | logfire_token |
Der Abgleich erfolgt anhand der dokumentierten Tokenlänge und des Zeichensatzes; Platzhalter und öffentliche Browser-Token werden ausgeschlossen |
| Tencent | tencent_cloud_secret_id |
Nach dem Präfix müssen sowohl Buchstaben als auch Ziffern stehen; rein alphabetische Bezeichner wie Funktionsnamen werden ausgeschlossen |
Die Zuordnung von Schlüsseln ist einen genaueren Blick wert: Zugriffsschlüssel von Cloud-Anbietern bestehen meist aus einer Key ID und einem Secret. Eine ID allein reicht häufig nicht als vollständiger Zugangsnachweis. Wenn die in der Umgebung gefundenen „zugehörigen Schlüssel“ nur gewöhnliche Wörter sind, die zufälligen Zeichenfolgen ähneln, handelt es sich bei der ID wahrscheinlich um ein Beispiel oder einen Zufallstreffer. Wird die Warnung unterdrückt, reduziert das unnötiges Rauschen.
Zwei Verfahren nach dem versehentlichen Commit eines API-Schlüssels
Das Changelog enthält einen wichtigen Hinweis: Werden Partnerschlüssel in öffentlichen Repositorys entdeckt, meldet GitHub sie automatisch an den jeweiligen Schlüsselanbieter. Werden Nutzerschlüssel in öffentlichen oder privaten Repositorys gefunden, erstellt GitHub einen Secret-Scanning-Alarm. Wer anschließend handeln muss, unterscheidet sich bei diesen beiden Verfahren grundlegend.
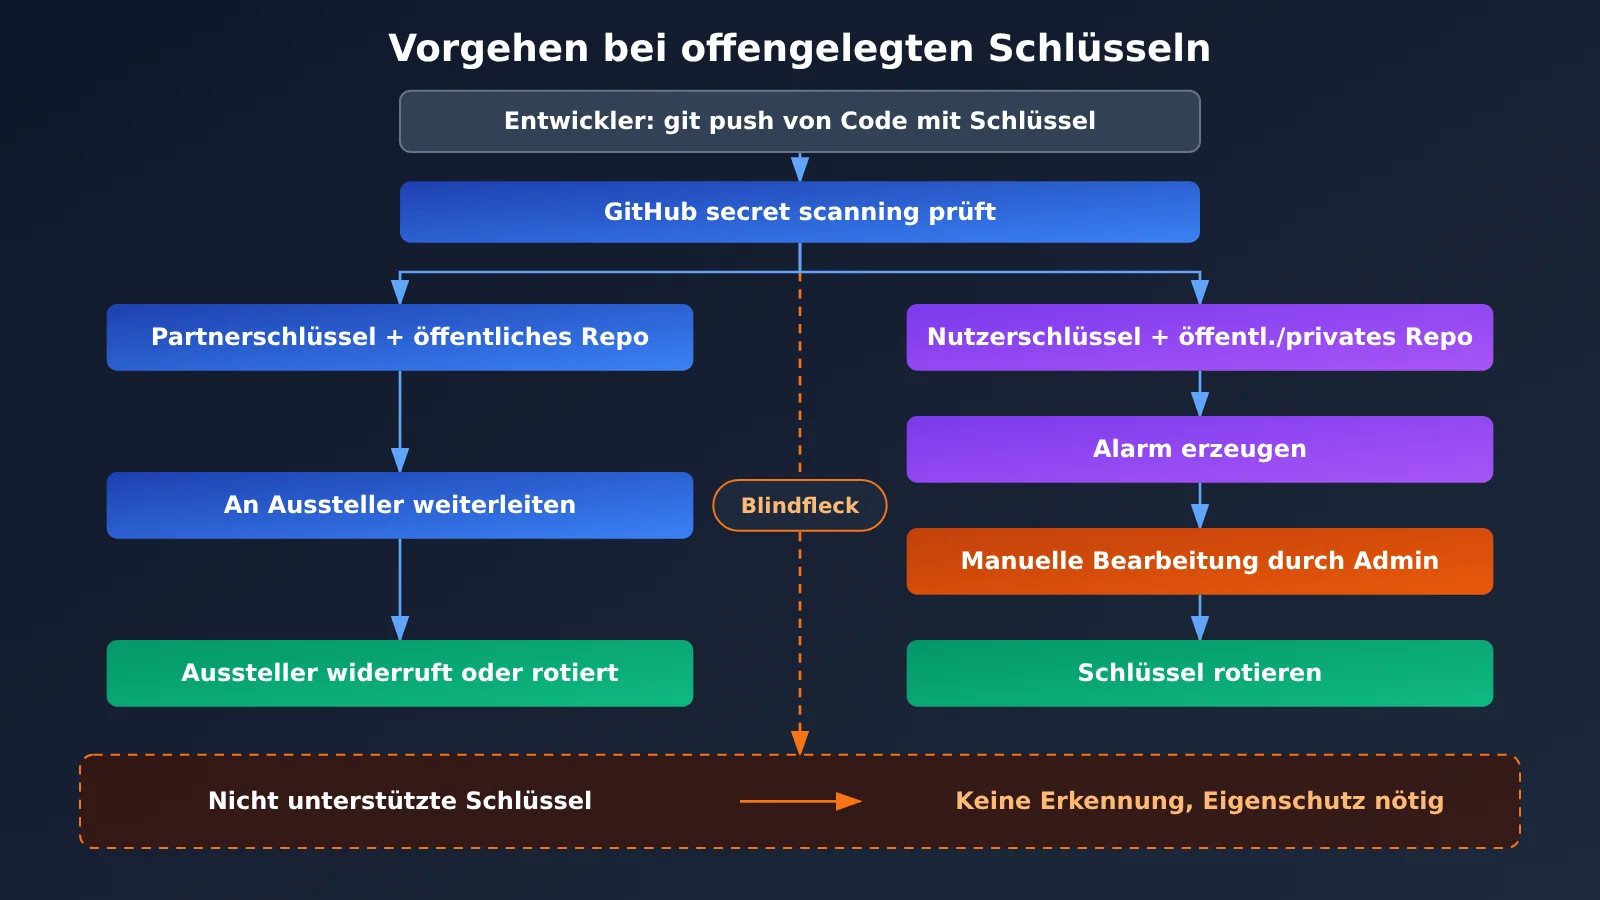
Zur Abbildung: Das Flussdiagramm zeigt die beiden Erkennungswege der Plattform und einen „blinden Fleck“. Für KI-Modellaufrufe empfiehlt es sich, Schlüssel einheitlich in Umgebungsvariablen abzulegen und die Nutzung zentral über eine Plattform wie APIYI apiyi.com mit einheitlicher Token-Verwaltung zu überwachen. So sinkt der Aufwand, der durch verstreute Schlüssel entsteht.
Partnerschlüssel: Weiterleitung an den Schlüsselanbieter
Taucht ein Schlüssel eines Partners wie SpaceX in einem öffentlichen Repository auf, leitet GitHub ihn an den Partner weiter. Dieser kann die Zugangsdaten widerrufen oder rotieren, bevor sie missbraucht werden. Der Vorteil: Das Verfahren ist nicht davon abhängig, dass Entwickler den Vorfall selbst bemerken. Selbst wenn die Person, die den Commit erstellt hat, nichts davon mitbekommt, kann der Anbieter schnell reagieren und den Schaden begrenzen.
Allerdings gelten Einschränkungen: Das Verfahren umfasst nur Anbieter, die am Partnerprogramm teilnehmen, und gilt ausschließlich für öffentliche Repositorys. Partnerschlüssel in privaten Repositorys werden nicht auf diesem Weg weitergeleitet.
Nutzerschlüssel: Alarm zur eigenen Bearbeitung
Bei Nutzerschlüsseln lautet das Prinzip dagegen: „Du wirst benachrichtigt und musst selbst handeln.“ Wird ein Schlüssel erkannt, erstellt die Plattform im Repository einen Secret-Scanning-Alarm. Das ist sowohl in öffentlichen als auch in privaten Repositorys möglich. Welche Voraussetzungen für die Aktivierung gelten und wer die Alarme sehen kann, steht in der offiziellen GitHub-Dokumentation. Der Alarm allein macht den Schlüssel nicht ungültig. Um den Schaden zu begrenzen, muss die für das Repository verantwortliche Person die Zugangsdaten rotieren.
| Vergleichskriterium | Partnerschlüssel | Nutzerschlüssel |
|---|---|---|
| Geltungsbereich | Öffentliche Repositorys | Öffentliche oder private Repositorys |
| Verantwortlich für die Bearbeitung | Schlüsselanbieter | Repository-Eigentümer / Administrator |
| Maßnahme | Anbieter widerruft oder rotiert die Zugangsdaten | Alarm wird erstellt und muss manuell bearbeitet werden |
| Automatische Ungültigkeit | Hängt von der Richtlinie des Anbieters ab | Nein, der Schlüssel muss selbst rotiert werden |
| Anforderungen an Entwickler | Benachrichtigungen des Anbieters beachten und den Schlüssel zeitnah ersetzen | Alarme zeitnah prüfen und den Schlüssel rotieren |
Grenzen der Erkennung geleakter API-Schlüssel: Wie viel kann die Plattform auffangen?
Viele Entwickler verlassen sich darauf, dass die Plattform „automatisch scannt“. Genau das ist ein gefährliches Missverständnis. Secret Scanning ist ein Sicherheitsnetz, keine Firewall – und seine Abdeckung hat Grenzen.
| Szenario | Kann die Plattform das erkennen? | Erklärung |
|---|---|---|
| Ein Schlüssel eines unterstützten Partners landet in einem öffentlichen Repository | Ja, und der Vorfall wird an den Aussteller weitergeleitet | Der günstigste Fall, aber es bleibt ein Zeitfenster |
| Ein unterstützter Benutzerschlüssel landet in einem Repository | Eine Warnung kann erzeugt werden | Jemand muss die Warnung beachten und handeln |
| Ein nicht unterstützter Schlüssel wird veröffentlicht | Nein | Entwickler müssen sich selbst darum kümmern |
| Ein Schlüssel steckt im gebauten Frontend oder in einem Installationspaket für Mobilgeräte | Nicht durch das Repository-Scanning abgedeckt | Jeder, der das Paket herunterlädt, kann ihn extrahieren |
| Ein Schlüssel erscheint in CI-Logs, Screenshots oder Chatverläufen | Nicht durch das Repository-Scanning abgedeckt | Häufig übersehene Quellen für Leaks |
| Jemand hat den Schlüssel vor der Erkennung bereits geklont oder abgegriffen | Nein, das lässt sich nicht rückgängig machen | Scanning kann die Dauer der Offenlegung verkürzen, sie aber nicht ungeschehen machen |
Die erste Grenze ist die Liste unterstützter Schlüsseltypen. Der Changelog nennt weder Schlüsseltypen von Modellanbietern wie OpenAI und Anthropic noch Token verschiedener API-Aggregationsplattformen. Ob sie auf der vollständigen Unterstützungsliste von GitHub stehen, lässt sich anhand der GitHub-Dokumentation prüfen. Bis das geklärt ist, ist die sicherste Annahme: Sie werden nicht erkannt.
Die zweite Grenze ist das Zeitfenster. Automatisierte Skripte können Schlüssel in öffentlichen Repositories sehr schnell abgreifen. Zwischen der Erkennung durch die Plattform und dem Widerruf durch den Aussteller vergeht immer etwas Zeit. Selbst wenn der Schlüssel schließlich widerrufen wird, können in dieser Zeit bereits Aufrufkosten und Datenzugriffe angefallen sein.
Die dritte Grenze ist die Git-Historie. Viele löschen nach einem Leak zunächst die betreffende Codezeile und erstellen einen neuen Commit. Doch der Schlüssel bleibt in älteren Commits erhalten. Selbst wenn die Historie mit einem Tool umgeschrieben wird, haben Personen, die das Repository bereits geklont haben, weiterhin eine Kopie. Deshalb gilt: erst den Schlüssel rotieren, dann aufräumen.
KI-Modell-API-Schlüssel vor Datenlecks schützen: Schnellstart
Wenn ein API-Schlüssel für Anwendungen mit großen Sprachmodellen in falsche Hände gerät, macht sich das oft zuerst auf der Rechnung bemerkbar: Andere stellen mit Ihrem Schlüssel zahlreiche Anfragen, und die Kosten landen bei Ihnen. Beginnen wir mit der grundlegenden Verwendung von Umgebungsvariablen.
Minimalbeispiel: API-Schlüssel aus einer Umgebungsvariablen lesen
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Aus der Umgebungsvariablen lesen, nicht im Code fest hinterlegen
    base_url="https://api.apiyi.com/v1"       # OpenAI-kompatible Schnittstelle
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Ergänzen Sie außerdem .env in der .gitignore im Projektstammverzeichnis und stellen Sie eine .env.example bereit, die nur Platzhalter enthält. So gelangt der echte Schlüssel nicht in den Staging-Bereich, selbst wenn jemand versehentlich git add . ausführt.
Vollständigen Code ansehen (mit Laden der .env-Datei, Prüfung auf fehlende Schlüssel und maskierter Protokollierung)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Lokale .env-Datei laden; in Produktion die Schlüsselverwaltung der Bereitstellungsplattform verwenden


def mask_key(key: str) -> str:
    """Für Logs nur wenige Zeichen am Anfang und Ende behalten, damit der vollständige Schlüssel nicht protokolliert wird"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # Nach Widerruf oder Rotation des Schlüssels zur Aktualisierung der Konfiguration auffordern, statt den Schlüssel auszugeben
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Schnellstart: Wenn Sie einen Prototyp entwickeln, können Sie über APIYI apiyi.com einen API-Schlüssel und kostenloses Testguthaben erhalten. Mit der Umgebungsvariablen aus dem Beispiel können Sie direkt loslegen und mit einem Schlüssel zwischen gängigen Modellen von OpenAI, Claude, Gemini und anderen wechseln. So müssen Sie auch weniger Schlüssel bei verschiedenen Anbietern verwalten.
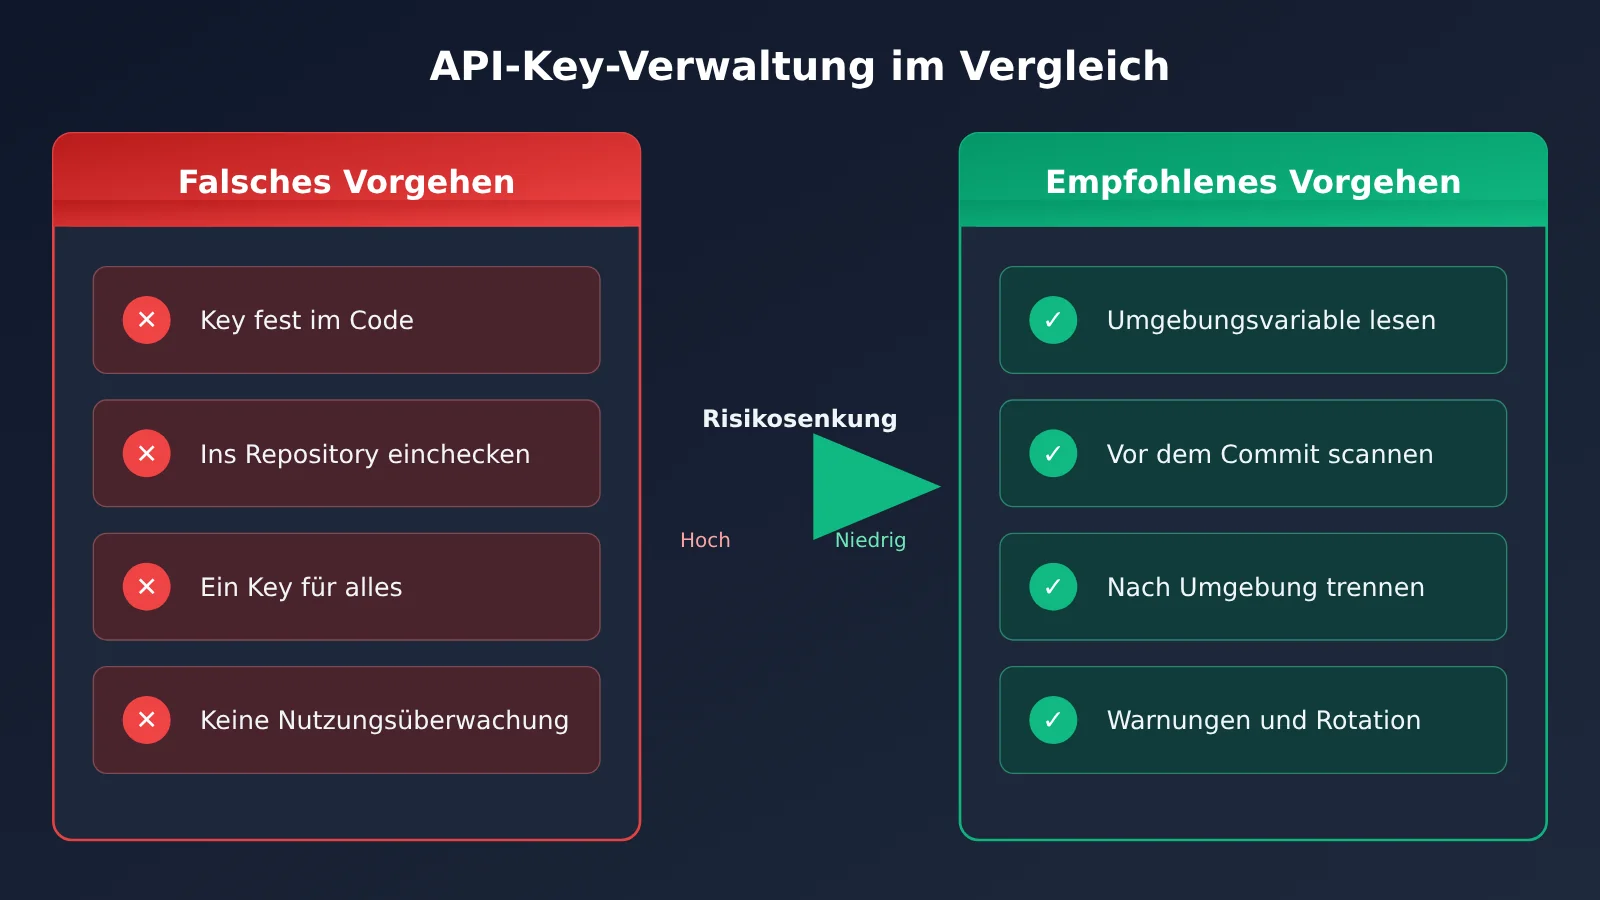
5 Alltagspraktiken zum Schutz vor API-Schlüssel-Lecks
| Praxis | Vorgehen | Welches Problem wird gelöst? |
|---|---|---|
| Umgebungsvariablen und Schlüsselverwaltung | Lokal .env verwenden und in .gitignore aufnehmen; in der Produktion die Schlüsselverwaltung der Deployment-Plattform nutzen |
Schlüssel gelangen nicht in Code und Repository |
| Scannen vor dem Commit | Ein Tool zum Aufspüren von Schlüsseln in einen pre-commit-Hook einbinden | Lecks vor dem Push abfangen und die Zeit bis zur Erkennung durch die Plattform überbrücken |
| Schlüssel nicht im Frontend offenlegen | Anfragen aus Browser und mobilen Apps über das eigene Backend weiterleiten | Verhindern, dass Schlüssel aus dem Build extrahiert werden |
| Schlüssel nach Einsatzzweck trennen | Für Entwicklung, Tests und Produktion unterschiedliche Schlüssel verwenden | Bei einem Leck bleiben die Auswirkungen begrenzt und Schlüssel lassen sich unabhängig voneinander austauschen |
| Regelmässige Rotation und Nutzungsüberwachung | Schlüssel regelmässig austauschen und den täglichen Verbrauch sowie die Kostenentwicklung beobachten | Ungewöhnliche Aufrufe frühzeitig erkennen |
Gerade die Trennung nach Einsatzzweck und die Nutzungsüberwachung werden von Einsteigern leicht übersehen. Verwendet ein Projekt nur einen einzigen Schlüssel, müssen bei einem Leck alle Dienste gestoppt werden, um ihn auszutauschen. Bei getrennten Schlüsseln muss dagegen nur der betroffene ersetzt werden.
Notfallmaßnahmen und Folgen bei einem geleakten API-Schlüssel
Wenn ein Schlüssel in einem Repository gelandet ist, gehen Sie in der folgenden Reihenfolge vor – unabhängig davon, ob Sie durch einen Secret-Scanning-Alarm, eine Mitteilung des Anbieters oder beim Durchsehen des Codes darauf aufmerksam geworden sind:
- Alten Schlüssel sofort ungültig machen: Löschen oder deaktivieren Sie den geleakten Schlüssel in der Konsole des Anbieters. Nur so lässt sich der Schaden tatsächlich begrenzen.
- Neuen Schlüssel erzeugen und Deployment aktualisieren: Hinterlegen Sie den neuen Schlüssel in einer Umgebungsvariable oder einem Schlüsselverwaltungssystem und stellen Sie den Dienst erneut bereit.
- Nutzung und Abrechnung prüfen: Suchen Sie für den Zeitraum seit dem Leak nach ungewöhnlichen Aufrufen, unbekannten Modellen oder stark gestiegenen Kosten.
- Git-Historie bereinigen: Entfernen Sie den Schlüssel nach dem Austausch mit einem Tool zum Umschreiben der Historie aus alten Commits und bitten Sie alle Mitwirkenden, das Repository erneut zu klonen.
- Vorfall aufarbeiten und Schutzmaßnahmen ergänzen: Ergänzen Sie beispielsweise
.gitignoreund Scans vor dem Commit, um ähnliche Vorfälle künftig zu verhindern.
Bei Projekten, die Modelle über APIYI aufrufen, können Sie Token und Nutzung in der Konsole prüfen. Bei ungewöhnlicher Nutzung sollten Sie sich zuerst um das betroffene Token kümmern. Welche Funktionen zum Löschen und Neuerstellen von Token oder zum Begrenzen der Nutzung verfügbar sind, hängt von der Konsole ab. Falls sich für Ihre Token ein Limit festlegen lässt, richten Sie es am besten schon bei der Erstellung ein – als zusätzliche „Sicherung“ für den Fall eines Leaks.
Auswirkungen auf Entwickler
- Bessere Alarmqualität: Durch das Herausfiltern von Fehlalarmen sind Meldungen zu gängigen Cloud-Zugangsdaten von AWS, Alibaba Cloud, Tencent Cloud und anderen Anbietern verlässlicher. Teams nehmen dadurch eher jede Meldung ernst.
- Erkennung ist kein Sicherheitsnetz: Ob Schlüssel für KI-Modelle unterstützt werden, müssen Sie selbst prüfen. Solange das nicht bestätigt ist, sollten Sie davon ausgehen, dass die Plattform sie nicht für Sie entdeckt.
- Die Reihenfolge ist entscheidend: Erst den Schlüssel austauschen, dann die Historie bereinigen – statt nur den Code zu löschen.
Auswirkungen auf die Branche
- Das Partnerprogramm wächst weiter: Von Cloud-Anbietern bis hin zu neuen Partnern wie SpaceX schließen sich immer mehr Dienste dem Verfahren an, bei dem Funde direkt weitergeleitet werden. Dadurch könnten Schlüssel in öffentlichen Repositories künftig kürzer offengelegt sein.
- Von möglichst vielen zu möglichst präzisen Meldungen: Die meisten Änderungen zielen darauf ab, Fehlalarme zu reduzieren. Das zeigt, dass die Plattform neben der Abdeckung zunehmend Wert darauf legt, dass sich aus Meldungen konkrete Maßnahmen ableiten lassen.
Häufig gestellte Fragen (FAQ)
Q1: Was ist GitHub Secret Scanning?
Secret Scanning ist eine Funktion von GitHub, die Repositorys nach Zugangsdaten mit bekannten Formaten durchsucht. Werden Partnerschlüssel in öffentlichen Repositorys gefunden, wird der Fund an den Herausgeber weitergeleitet, damit dieser den Schlüssel widerrufen oder austauschen kann. Bei Nutzerschlüsseln wird eine Warnung im Repository erstellt.
Q2: Wie unterscheidet sich der Umgang mit Partner- und Nutzerschlüsseln?
Wird ein Partnerschlüssel in einem öffentlichen Repository gefunden, ist der Herausgeber für den Widerruf oder Austausch zuständig – unabhängig davon, ob der Entwickler handelt. Bei Nutzerschlüsseln wird in öffentlichen oder privaten Repositorys eine Warnung erstellt; die Verantwortlichen für das Repository müssen den Schlüssel selbst austauschen. Im ersten Fall geht es also eher um automatische Schadensbegrenzung, im zweiten um einen Hinweis zum Handeln.
Q3: Wann wurde das Update veröffentlicht und was hat sich geändert?
GitHub veröffentlichte den Changelog-Eintrag am 5. November 2026. Die wichtigsten Änderungen: SpaceX ist als Partner hinzugekommen und der Detektor `starlink_public_api_v2_secret` wurde ergänzt. Außerdem wurde die Filterung von Fehlalarmen bei den Detektoren für Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services und Tencent Cloud verbessert.
Q4: Wird mein API-Schlüssel für ein KI-Modell von Secret Scanning erkannt?
Der Changelog-Eintrag behandelt keine Schlüsseltypen von Modellanbietern wie OpenAI oder Anthropic. Ob sie unterstützt werden, lässt sich in der vollständigen Liste in der GitHub-Dokumentation nachsehen. Auch ob APIYI-Token derzeit auf der Liste stehen, ist nicht bestätigt. Verlassen Sie sich deshalb nicht allein auf die Erkennung durch die Plattform, sondern schützen Sie Ihre Schlüssel selbst, etwa durch Umgebungsvariablen und Scans vor dem Commit.
Q5: Wie rufe ich die API eines großen Sprachmodells in meinem Projekt sicher auf?
Das Wichtigste: Schlüssel gehören nicht in den Code.
1. Bei APIYI auf apiyi.com registrieren und einen API-Schlüssel sowie kostenloses Testguthaben erhalten
2. Den Schlüssel in einer Umgebungsvariable oder in `.env` speichern und `.env` in `.gitignore` aufnehmen
3. Das Codebeispiel in diesem Artikel verwenden, base_url auf `https://api.apiyi.com/v1` setzen und die OpenAI-kompatible Schnittstelle aufrufen
Frontend-Anwendungen sollten keine Schlüssel direkt speichern. Leiten Sie Anfragen stattdessen über Ihr eigenes Backend weiter.
Q6: Der Schlüssel wurde bereits offengelegt. Reicht es, die betreffende Codezeile zu löschen?
Nein. Der Schlüssel bleibt in älteren Commits erhalten und wurde möglicherweise bereits von anderen geklont oder erfasst. Widerrufen Sie zuerst den alten Schlüssel in der Konsole des Herausgebers und erstellen Sie einen neuen. Prüfen Sie anschließend die Nutzung und bereinigen Sie zuletzt die Git-Historie. Wenn Sie ein Token von APIYI auf apiyi.com verwenden, können Sie in der Konsole die Nutzungsprotokolle für den Zeitraum der Offenlegung prüfen und nach ungewöhnlichen Aufrufen suchen.
API-Schlüssel-Leaks und GitHub Secret Scanning: Das Wichtigste auf einen Blick
- Zwei Mechanismen: Schlüssel von Partnern in öffentlichen Repositorys werden zur Bearbeitung an den jeweiligen Anbieter weitergeleitet. Bei Nutzerschlüsseln wird eine Warnung erstellt, um die Sie sich selbst kümmern müssen.
- Das Update: SpaceX ist jetzt Partner, und sechs Detektoren filtern Fehlalarme heraus. Dadurch werden Warnungen präziser.
- Grenzen der Erkennung: Schlüssel, die nicht auf der Liste unterstützter Schlüssel stehen, werden nicht erkannt. Frontend-Builds, Logs und Screenshots werden ebenfalls nicht gescannt.
- Zeitfenster: Scanning kann die Dauer einer Offenlegung verkürzen, aber bereits abgegriffene Schlüssel nicht zurückholen.
- Reihenfolge bei einem Leak: Erst den Schlüssel ungültig machen und ersetzen, dann die Nutzung prüfen und zuletzt die Git-Historie bereinigen.
- Für den Einstieg: Über APIYI apiyi.com bezogene API-Schlüssel mit Umgebungsvariablen verwalten, für jede Umgebung eigene Schlüssel verwenden und die Nutzung im Blick behalten.
Fazit
Das Update von GitHub Secret Scanning zeigt drei Dinge:
- Die Erkennung wird besser: Es gibt mehr Partner und weniger Fehlalarme. Dadurch verkürzt sich das Zeitfenster, in dem Schlüssel in öffentlichen Repositorys offengelegt sind.
- Erkennung ist nicht gleich Schutz: Schlüssel ausserhalb der Liste unterstützter Schlüssel und Leaks ausserhalb von Repositorys kann die Plattform nicht abdecken.
- Schlüsselrotation begrenzt den Schaden: Wird ein Schlüssel offengelegt, machen Sie ihn sofort ungültig. Code zu löschen und die Historie zu bereinigen, sind nachgelagerte Schritte.
Wenn Sie als Entwickler grosse Sprachmodelle in Anwendungen integrieren, ist der pragmatischste Ansatz, Schlüssel von der ersten Codezeile an mit Umgebungsvariablen zu verwalten und für jede Umgebung eigene Schlüssel anzulegen. Über APIYI apiyi.com können Sie diesen Ansatz schnell ausprobieren: Mit einem Schlüssel lassen sich Modelle verschiedener führender Anbieter aufrufen. Die zentrale Verwaltung erleichtert zudem die Prüfung der Nutzung.
📚 Quellen
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner: Offizielle Beschreibung dieses Updates
- Link:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Details: Vollständige Liste der neuen Partner, neuen Detektoren und Verbesserungen bei der Filterung von Fehlalarmen
-
GitHub Docs – Secret scanning: Funktionsbeschreibung und vollständige Liste unterstützter Schlüsseltypen
- Link:
docs.github.com/code-security/secret-scanning - Details: Hier lässt sich prüfen, ob ein bestimmter Schlüsseltyp unterstützt wird und unter welchen Bedingungen Warnungen aktiviert werden
Autor: APIYI-Technikteam
Technischer Austausch: Kontaktieren Sie uns über die Startseite von APIYI, um mehr über die Token-Verwaltung und die Einsicht in die Nutzung zu erfahren.