
作者注:以 GitHub secret scanning 最新检测器更新为切入点,解读 API Key 误提交到代码仓库后会发生什么,平台检测能兜住多少,以及开发者还需要自己做哪些防护。
2026 年 11 月 5 日,GitHub 在 changelog 中发布了一条 secret scanning 更新:SpaceX 成为新的密钥扫描合作方,新增 Starlink 密钥检测器,同时阿里云、AWS、Google、腾讯云等多家检测器加入了误报过滤。这条更新篇幅不长,但它把一个很多开发者没认真想过的问题摆到了台面上:把 API Key 写进代码并推送到仓库之后,到底会发生什么?
这不是危言耸听的安全科普,本文的事实部分以 GitHub 官方 changelog 为准。文章会拆解平台检测的两种处理机制,说清楚检测能覆盖和覆盖不到的范围,再给出 AI 模型 API Key 的日常防护与泄露后处理做法。
核心价值:3 分钟弄清 GitHub secret scanning 对不同密钥的处理差异,知道哪些风险只能靠自己防,并拿到可以直接复用的环境变量写法和应急清单。
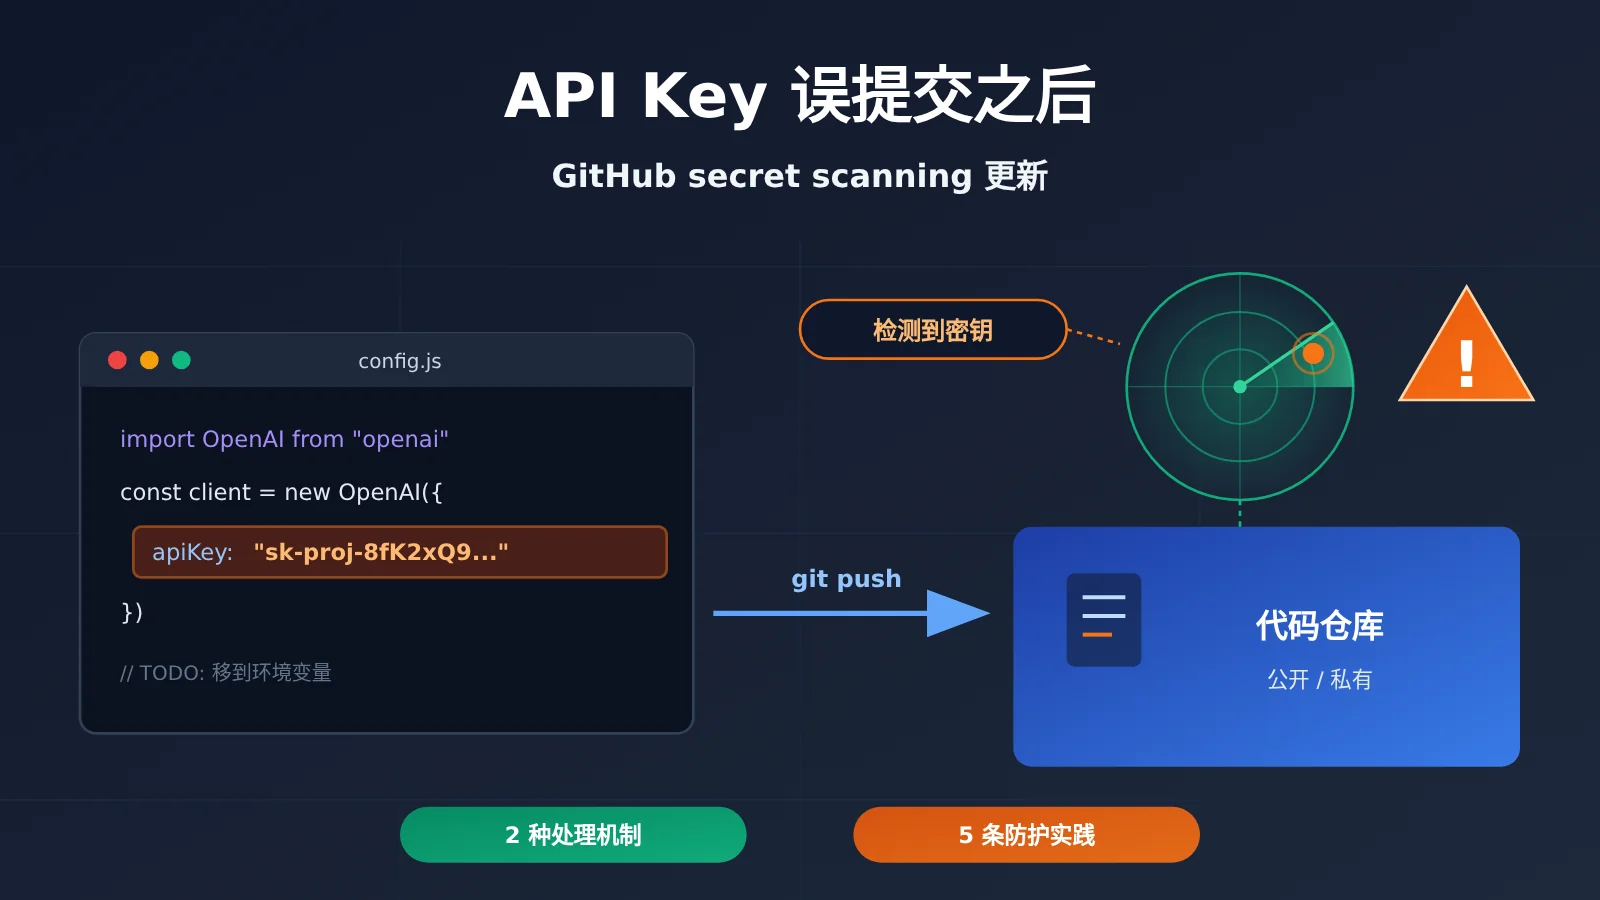
GitHub secret scanning 本次更新核心信息速览
这次更新可以概括为三件事:新增合作方、新增检测器、升级已有检测器的误报过滤。下表汇总了 changelog 中的关键信息。
| 信息项 | 详情 |
|---|---|
| 发布时间 | 2026 年 11 月 5 日 |
| 发布方 | GitHub(changelog,分类为 application security) |
| 新合作方 | SpaceX 加入 secret scanning 合作伙伴计划 |
| 新检测器 | starlink_public_api_v2_secret |
| 升级检测器 | Alibaba、AWS、Google、OpenVSX、Pydantic Services、Tencent,均增加误报过滤 |
| 影响范围 | 使用 GitHub 托管代码的开发者与组织,尤其是公开仓库 |
secret scanning 误报过滤改进详解
误报过滤听起来很技术,但它直接决定了告警是否“值得看”。告警太多、真假混杂,团队很快就会习惯性忽略,真正的泄露反而被淹没。本次各家检测器的改进方向如下。
| 提供方 | 涉及的密钥类型 | 改进方式(通俗解释) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
如果字典过滤把所有可配对的伴随密钥都排除了,就不再单独报出这个 ID |
| AWS | aws_access_key_id、aws_session_token、aws_temporary_access_key_id |
同上,抑制找不到有效配对的孤立匹配 |
| 三类 Cloud Storage 访问密钥与 ID | 同上,配对对象被过滤后不再单独告警 | |
| OpenVSX | openvsx_access_token |
收紧旧版令牌的上下文匹配,避免把无关 UUID 当成凭据 |
| Pydantic Services | logfire_token |
按文档中的令牌长度与字符集匹配,排除占位符和公开浏览器令牌 |
| Tencent | tencent_cloud_secret_id |
要求前缀之后同时包含字母和数字,排除函数名之类的纯字母标识 |
这里的“配对”值得多说一句。像云厂商的访问密钥通常由一个 Key ID 和一个 Secret 组成,单独一个 ID 往往不足以构成完整凭据。如果周边找到的“伴随密钥”都只是看起来像随机串的普通单词,那么这个 ID 很可能只是示例或巧合,抑制它可以减少噪音。
API Key 误提交后的 2 种处理机制
changelog 中有一句非常关键的说明:合作方密钥在公开仓库中被发现后,会自动报告给密钥签发方;用户密钥在公开或私有仓库中被发现时,会生成 secret scanning 告警。这两条路径的处理主体完全不同。
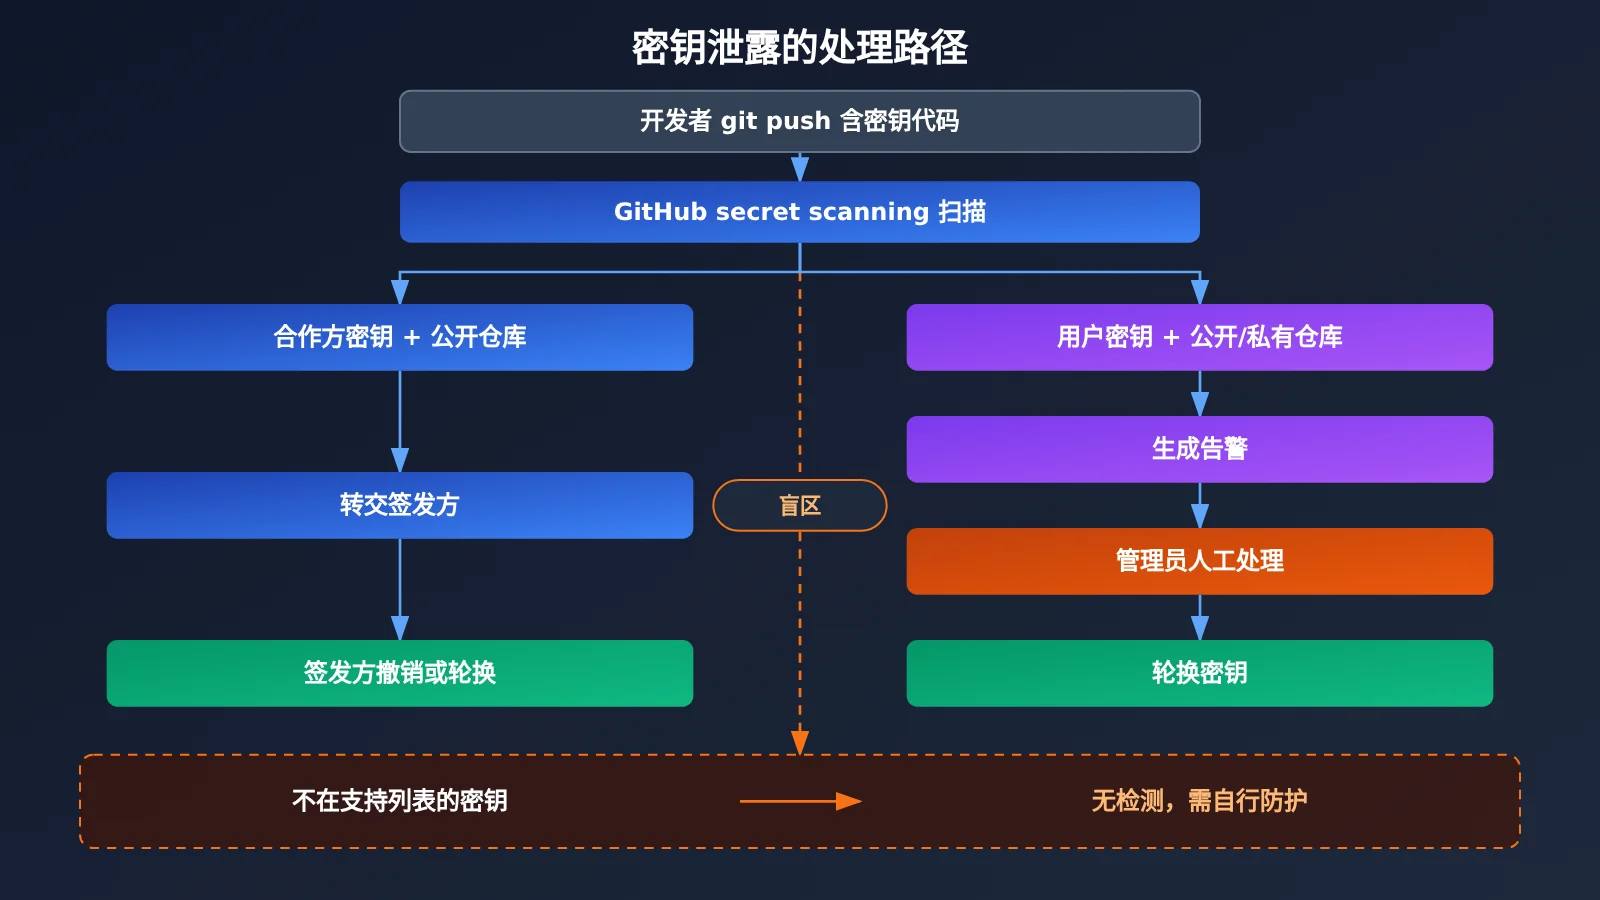
图示说明:流程图展示了平台检测的两条路径和一个“盲区”。对于 AI 模型调用这类场景,建议把密钥统一放在环境变量中,并通过 API易 apiyi.com 这类支持统一令牌管理的平台集中查看用量,降低多处散落密钥带来的排查成本。
合作方密钥:转交签发方处理
当 SpaceX 这类合作方的密钥出现在公开仓库里,GitHub 会把它转交给合作方,让对方在密钥被滥用之前撤销或轮换。这套机制的好处是“不依赖开发者自觉”,即便提交者完全没注意到,签发方也有机会第一时间止损。
但要注意适用条件:它只覆盖加入合作伙伴计划的提供方,并且针对的是公开仓库。私有仓库里的合作方密钥不会走这条转交路径。
用户密钥:生成告警等你处理
用户密钥这条路径则是“通知你自己处理”。检测命中后,平台会在仓库中生成 secret scanning 告警,公开仓库和私有仓库都可能触发,具体启用条件和可见范围以 GitHub 官方文档为准。告警本身不会让密钥失效,真正止损还要靠仓库负责人去轮换凭据。
| 对比维度 | 合作方密钥 | 用户密钥 |
|---|---|---|
| 触发范围 | 公开仓库 | 公开或私有仓库 |
| 处理主体 | 密钥签发方 | 仓库所有者 / 管理员 |
| 处理动作 | 签发方撤销或轮换凭据 | 生成告警,需人工处理 |
| 是否自动失效 | 取决于签发方策略 | 否,必须自己轮换 |
| 对开发者的要求 | 关注签发方通知,及时替换新密钥 | 及时查看告警并执行轮换 |
API Key 泄露的检测边界:平台能兜住多少
很多开发者看到“平台会自动扫描”就放心了,这其实是最危险的误解。secret scanning 是一张安全网,而不是一道防火墙,它有几处天然的覆盖边界。
| 场景 | 平台检测能否覆盖 | 说明 |
|---|---|---|
| 支持列表中的合作方密钥进入公开仓库 | 可以,并转交签发方 | 最理想的情况,但仍有时间窗口 |
| 支持列表中的用户密钥进入仓库 | 可以生成告警 | 需要有人看告警并行动 |
| 不在支持列表中的密钥 | 无法识别 | 只能靠开发者自己防 |
| 密钥写在前端打包产物、移动端安装包中 | 不在仓库扫描范围 | 任何下载者都能提取 |
| 密钥出现在 CI 日志、截图、聊天记录里 | 不在仓库扫描范围 | 常被忽视的泄露渠道 |
| 检测前已被他人克隆或抓取 | 无法撤回 | 扫描只能缩短暴露时间,不能抹除暴露 |
第一个边界是支持列表。本次 changelog 并没有列出 OpenAI、Anthropic 等模型厂商的密钥类型,也没有涉及各类 API 聚合平台的令牌。它们是否在 GitHub 的完整支持列表中,需要以 GitHub 文档为准;在确认之前,最稳妥的假设是“不会被检测”。
第二个边界是时间窗口。公开仓库中的密钥被自动化脚本抓取的速度可能非常快,平台检测和签发方撤销之间总有间隔。哪怕密钥最终被撤销,这段时间内产生的调用费用和数据访问也已经发生。
第三个边界是 Git 历史。很多人发现泄露后的第一反应是删掉那一行代码再提交一次,但旧提交里的密钥依然存在于历史中。即便用工具重写了历史,已经克隆过仓库的人手里也还有副本,所以“先轮换、再清理”才是正确顺序。
AI 模型 API Key 防泄露快速上手
对于调用大模型的应用来说,密钥泄露的直接后果往往是账单异常:别人拿着你的 Key 跑大量请求,费用记在你头上。下面从最基础的环境变量写法开始。
极简示例:从环境变量读取 API Key
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # 从环境变量读取,不写死在代码里
    base_url="https://api.apiyi.com/v1"       # OpenAI 兼容接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
配套地,在项目根目录的 .gitignore 中加入 .env,并提供一个只含占位符的 .env.example 供协作者参考。这样即使有人误执行 git add .,真实密钥也不会进入暂存区。
查看完整实现代码(含 .env 加载、缺失校验与脱敏日志)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # 读取本地 .env,生产环境建议使用部署平台的密钥管理


def mask_key(key: str) -> str:
    """日志中只保留前后少量字符,避免完整密钥写入日志"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # 密钥被撤销或轮换后会进入这里,提示更新配置而不是打印密钥
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 快速开始:如果你正在做原型验证,可以通过 API易 apiyi.com 获取一个 API Key 和免费测试额度,用上面的环境变量写法直接接入,一个 Key 即可切换调用 OpenAI、Claude、Gemini 等主流模型,也减少了在多个厂商之间分散保管密钥的麻烦。
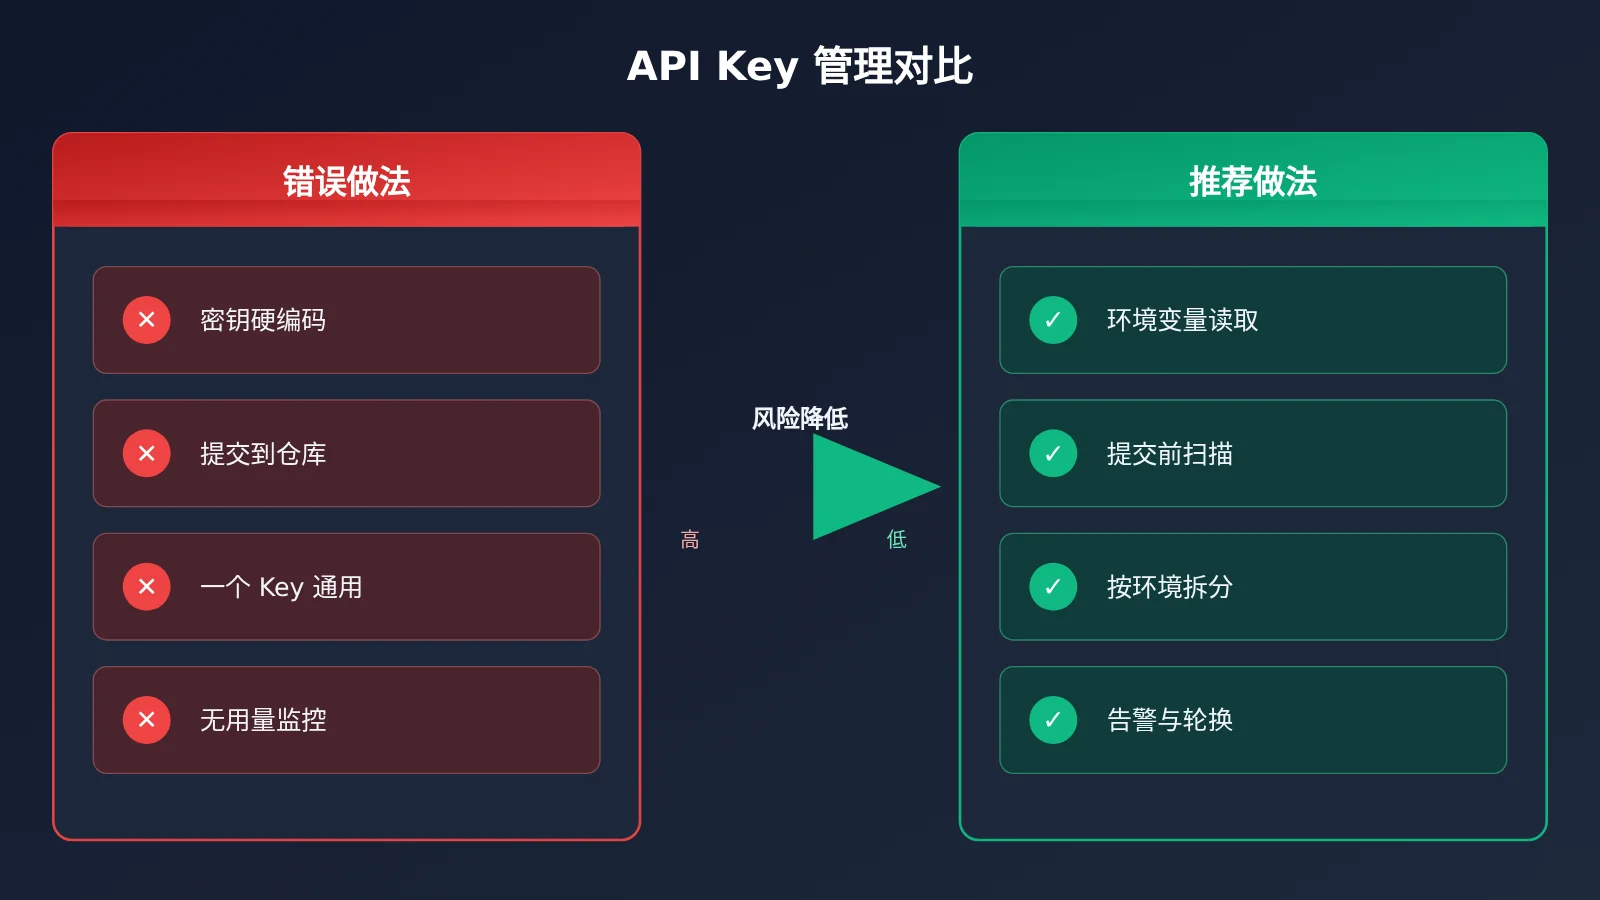
API Key 泄露防护的 5 条日常实践
| 实践 | 做法 | 解决的问题 |
|---|---|---|
| 环境变量与密钥管理 | 本地用 .env 并加入 .gitignore,生产用部署平台的密钥管理功能 |
密钥不进入代码与仓库 |
| 提交前扫描 | 在 pre-commit 钩子中接入密钥扫描工具 | 在推送前拦截,弥补平台检测的时间窗口 |
| 不在前端暴露密钥 | 浏览器和移动端请求经由自己的后端转发 | 避免打包产物被提取 |
| 按用途拆分密钥 | 开发、测试、生产分别使用不同 Key | 泄露时影响面可控,轮换互不干扰 |
| 定期轮换与用量监控 | 定期更换密钥,关注每日用量与费用曲线 | 及早发现异常调用 |
其中“按用途拆分”和“用量监控”最容易被初学者忽略。一个 Key 走天下的项目,一旦泄露就只能全部停服换密钥;而拆分之后,只需要替换出问题的那一个。
API Key 泄露后的应急处理与影响分析
如果你已经发现密钥被提交到了仓库,无论是收到 secret scanning 告警、签发方通知,还是自己翻代码看到的,都按下面的顺序处理:
- 立即作废旧密钥:到密钥签发方的控制台删除或禁用泄露的 Key,这是唯一真正止损的动作。
- 生成新密钥并更新部署:把新 Key 写入环境变量或密钥管理系统,重新部署服务。
- 排查用量与账单:查看泄露时间段内是否有异常调用、陌生模型或突增的费用。
- 清理 Git 历史:在轮换完成后,再用历史重写工具清理旧提交,并通知协作者重新克隆。
- 复盘并补上防线:补充
.gitignore、提交前扫描等措施,防止同类问题再发生。
对于通过 API易 调用模型的项目,可以在控制台中查看令牌和用量情况,发现异常用量时优先处理对应令牌。令牌的删除、重建、额度限制等具体操作,请以控制台实际提供的功能为准;如果你的令牌支持设置额度上限,建议在创建时就设好,相当于给泄露风险加一道“保险丝”。
对开发者的影响
- 告警质量提升:误报过滤让 AWS、阿里云、腾讯云等常见云凭据的告警更可信,团队更愿意认真处理每一条告警。
- 不能把检测当兜底:AI 模型密钥是否在支持列表中需要自行核实,在未确认前应默认“平台不会帮你发现”。
- 处理顺序需要纠正:先轮换密钥再清理历史,而不是只删代码。
对行业的影响
- 合作方计划持续扩张:从云厂商到 SpaceX 这样的新面孔,越来越多服务方愿意接入“发现即转交”机制,公开仓库的密钥暴露时间有望继续缩短。
- 检测从“多报”转向“报准”:本次多数改动集中在减少误报,说明平台在覆盖面之外,开始更重视告警的可操作性。
常见问题 FAQ
Q1:什么是 GitHub secret scanning?
它是 GitHub 提供的仓库密钥扫描能力,会识别代码中符合已知格式的凭据。对于合作方密钥,公开仓库中命中后会转交签发方撤销或轮换;对于用户密钥,命中后会在仓库中生成告警。
Q2:合作方密钥和用户密钥的处理有什么区别?
合作方密钥在公开仓库中被发现后,由签发方负责撤销或轮换,不依赖开发者行动;用户密钥则在公开或私有仓库中生成告警,需要仓库负责人自己去轮换。前者偏“自动止损”,后者偏“提醒处理”。
Q3:这次更新是什么时候发布的,主要变化有哪些?
GitHub 于 2026 年 11 月 5 日发布这条 changelog。主要变化是 SpaceX 成为合作方并新增 `starlink_public_api_v2_secret` 检测器,以及阿里云、AWS、Google、OpenVSX、Pydantic Services、腾讯云检测器的误报过滤升级。
Q4:我的 AI 模型 API Key 会被 secret scanning 检测到吗?
本次 changelog 没有涉及 OpenAI、Anthropic 等模型厂商的密钥类型,具体是否支持需要查阅 GitHub 文档中的完整列表。同样,API易 令牌目前是否在支持列表中也未得到确认。建议不要依赖平台检测,而是从环境变量、提交前扫描等环节自己做好防护。
Q5:如何在项目中安全地调用大模型 API?
核心是“密钥不进代码”:
1. 在 API易 apiyi.com 注册并获取 API Key 与免费测试额度
2. 把 Key 写入环境变量或 `.env`,并将 `.env` 加入 `.gitignore`
3. 使用本文代码示例,base_url 设为 `https://api.apiyi.com/v1`,通过 OpenAI 兼容接口调用
前端应用不要直接持有密钥,应通过自己的后端转发请求。
Q6:密钥已经泄露,只删掉那行代码可以吗?
不可以。旧提交中依然保留着密钥,而且可能已被他人克隆或抓取。正确做法是先在签发方控制台作废旧密钥并换新,再排查用量,最后清理 Git 历史。如果你使用的是 API易 apiyi.com 的令牌,可以在控制台核对泄露时间段内的用量记录,确认是否有异常调用。
API Key 泄露与 GitHub secret scanning 核心要点 Key Takeaways
- 两种机制:合作方密钥在公开仓库转交签发方处理,用户密钥生成告警等你处理
- 本次更新:SpaceX 成为合作方,六家检测器加入误报过滤,告警更准
- 检测边界:不在支持列表的密钥无法识别,前端产物、日志、截图也不在扫描范围
- 时间窗口:扫描只能缩短暴露时间,无法撤回已被抓取的密钥
- 处理顺序:先作废并轮换密钥,再查用量,最后清理 Git 历史
- 上手方式:用环境变量管理通过 API易 apiyi.com 获取的 Key,按环境拆分并关注用量
总结
从这次 GitHub secret scanning 更新可以看出三点:
- 平台检测在变强:合作方越来越多,误报越来越少,公开仓库的密钥暴露窗口在缩短。
- 检测不等于防护:支持列表之外的密钥、仓库之外的泄露渠道,平台都兜不住。
- 止损靠轮换:一旦泄露,第一时间作废旧密钥,删代码和清历史都只是后续动作。
对于正在把大模型接入应用的开发者,最务实的做法是从第一行代码开始就用环境变量管理密钥,并为不同环境准备独立的 Key。推荐通过 API易 apiyi.com 快速验证这一套接入方式,一个 Key 即可调用多家主流模型,集中管理也让用量排查更省心。
📚 参考资料
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner:本次更新的官方说明
- 链接:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
说明: 包含新合作方、新检测器与误报过滤改进的完整清单
-
GitHub Docs – Secret scanning:功能说明与完整支持列表
- 链接:
docs.github.com/code-security/secret-scanning - 说明: 用于核实某类密钥是否被支持,以及告警的启用条件
作者:APIYI 技术团队
技术交流:欢迎在 API易 官网首页联系我们,了解令牌管理与用量查看的更多细节





