При выборе сервиса-прокси API большинство сначала смотрит на цены и список моделей, но редко задаётся вопросами: записываются ли мои запросы? Что делать, если API-ключ утёк? Можно ли вернуть деньги после пополнения? Действительно ли для вызова используется выбранная мной модель? В этой статье — чек-лист самопроверки безопасности данных сервиса-прокси API, который поможет по шагам разобраться с этими вопросами.
Это не обзор, основанный только на обещаниях, и статья не посвящена какому-то одному сервису. Чек-лист подходит для любого сервиса-прокси API. В качестве примера приведены публичные сведения APIYI — по ним вам будет удобнее проверить сервис, которым вы пользуетесь.
Главная польза: прочитав статью, вы получите практический порядок проверки и скрипт для локального тестирования. С его помощью можно на небольшую сумму проверить, соответствуют ли ожиданиям логи, модели и расходы, — и только потом решать, стоит ли пополнять баланс.
Ключевые моменты самопроверки безопасности данных при использовании сервиса-прокси API
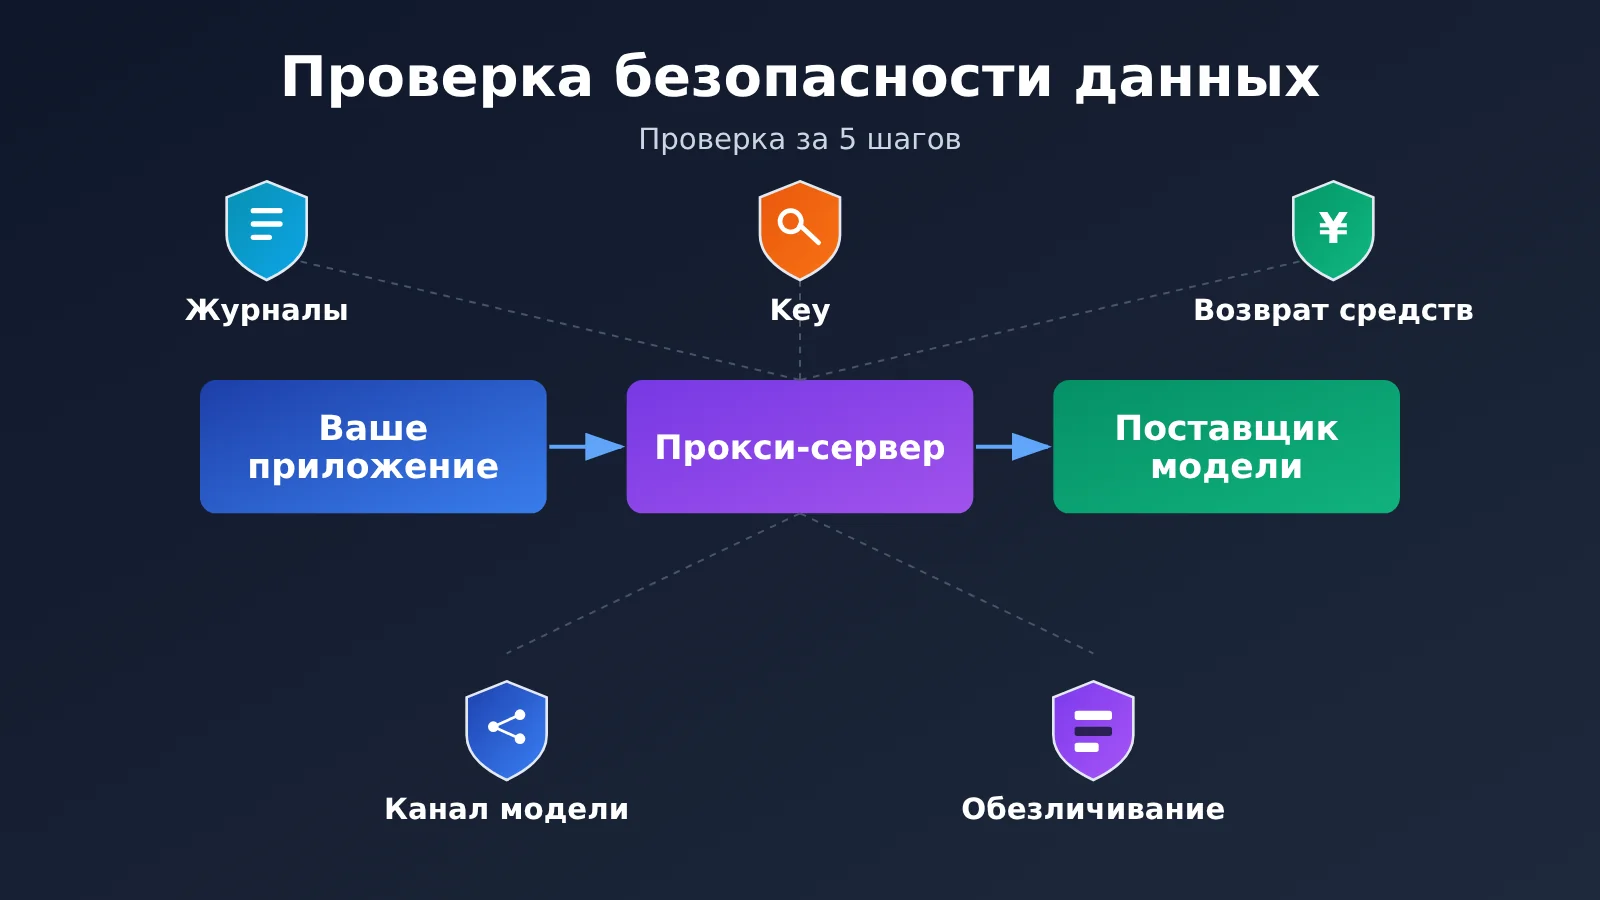
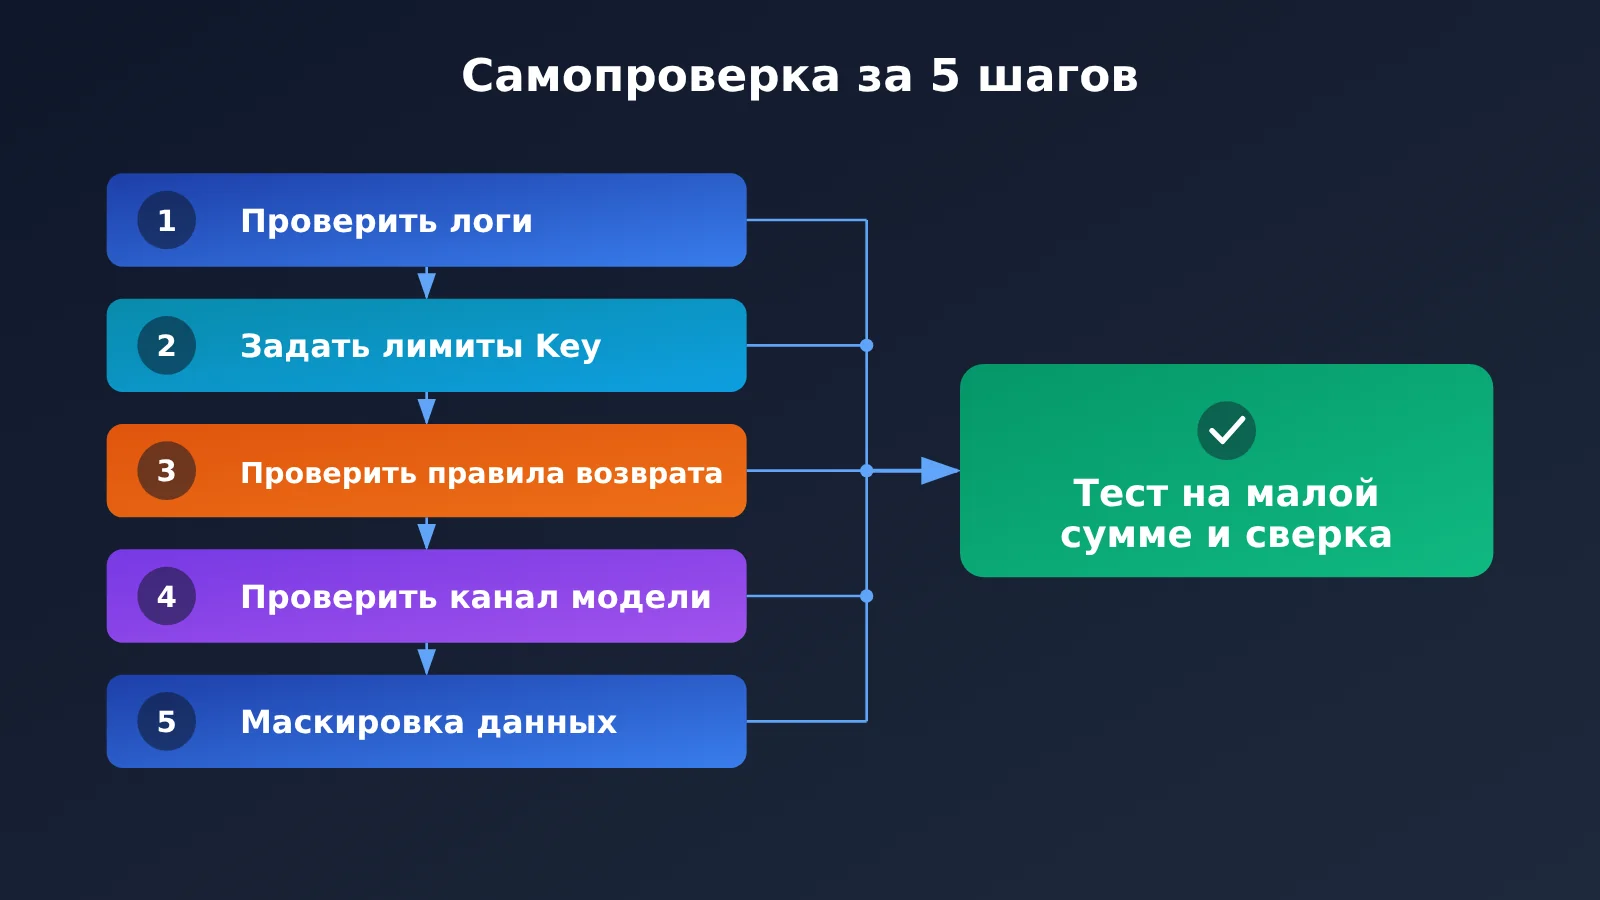
Сервис-прокси API находится между вами и поставщиком модели: сначала запрос поступает в сервис, а затем перенаправляется поставщику. Поэтому важно проверить не только то, «работает ли модель», но и какие данные остаются в этой цепочке, кто может распоряжаться вашим балансом и удастся ли разобраться в проблеме, если она возникнет. Ниже — краткий обзор самопроверки из 5 шагов.
| Шаг | Что проверить | Какой вывод вы сможете сделать |
|---|---|---|
| Шаг 1. Логи | Что записывается по умолчанию и сохраняется ли текст запроса при устранении неполадок | Понять, какие данные могут храниться |
| Шаг 2. API-ключ | Доступные модели, лимит расходов, ограничения по IP и изоляцию проектов | Ограничить возможный ущерб в случае утечки и быстро отозвать ключ |
| Шаг 3. Возврат средств | Условия возврата, расчёт суммы, сроки зачисления и юридическое лицо — оператор сервиса | Понимать условия до пополнения счёта и знать, к кому обратиться в случае проблем |
| Шаг 4. Каналы | Какой модели поставщика соответствует указанное название, есть ли резервные каналы и какой канал обслуживает отдельный вызов | Проверить, не понизили ли уровень модели и не заменили ли её |
| Шаг 5. Обезличивание данных | Соответствуют ли конфиденциальные данные требованиям организации и обезличены ли они | Свести к минимуму объём данных, который может раскрыться в худшем случае |
Общая логика самопроверки безопасности данных
Логика этого списка проста: «сначала выяснить условия, затем проверить сервис на небольшой сумме и только потом увеличивать нагрузку». Первые четыре шага помогают понять, что обещает поставщик и какие правила он установил. Пятый напоминает: даже если с правилами всё в порядке, не стоит передавать данные, которыми можно не делиться.
Чаще всего упускают из виду последний шаг: провести тест в собственном сценарии, а затем сверить записи о вызовах. Насколько бы подробной ни была страница с описанием сервиса, реальный вызов с Request ID убедительнее любых обещаний.
Шаг 1. Выясните, что именно записывает сервис-прокси API
Первым делом нужно выяснить, какие данные сервис записывает по умолчанию и может ли он сохранять текст запросов и ответов при устранении неполадок. Многие считают, что «наличие логов» означает «сохранение содержимого», но это не одно и то же. Всё зависит от того, какие именно данные попадают в логи.
Согласно открытой документации APIYI, обычные логи вызовов содержат время вызова, модель, расход токенов, стоимость и статус, но не включают текст входных и выходных данных. Если для устранения неполадок потребуется помощь, администратор может временно включить подробное логирование. В него могут попасть полный промпт, системное сообщение, история диалога, параметры вызова функций и ответ модели.
Типы логов и действия для самопроверки
| Тип логов | Какие данные могут содержаться | Что проверить |
|---|---|---|
| Обычные логи вызовов | Время вызова, модель, расход токенов, стоимость, статус | Регулярно экспортируйте их для сверки и архива |
| Подробные логи (временно включаются для устранения неполадок) | Полный промпт, системное сообщение, история диалога, параметры вызова функций, ответ модели | Перед отправкой запроса на устранение неполадок убедитесь, что данные обезличены |
| Загруженные файлы | В открытой документации не указано, попадают ли они в подробные логи | Если речь идёт о файлах, заранее запросите у сервиса письменное подтверждение |
Обратите внимание на два момента. Во-первых, подробные логи включают временно, чтобы помочь устранить неполадки. Поэтому ещё до отправки заявки или обращения в поддержку подумайте, какие данные нельзя включать в пример для воспроизведения проблемы. Во-вторых, в открытой документации не сказано, попадают ли сами файлы в подробные логи. Не стоит строить догадки на основании того, что эта информация не указана, — лучше спросить напрямую.
Срок хранения обычных логов и график их очистки можно посмотреть в документации APIYI в разделе Политика хранения логов. Если вам нужно сверить данные или сохранить их в архив, своевременно экспортируйте собственные записи вызовов и не рассчитывайте, что «платформа будет хранить их всегда».
🎯 Технический совет: оценивая политику логирования, откройте консоль APIYI apiyi.com и посмотрите, какие поля есть в логах вызовов. Сверить их с открытой документацией будет нагляднее, чем просто читать текст.
Шаг 2. Установите ограничения для API-ключей и расходов
API-ключ — это учетные данные для вызова модели, а также своего рода «пароль для снятия денег» с вашего счета. Утечка ключа — один из рисков, о которых нужно помнить при использовании сервиса-прокси API. Чаще всего это происходит, когда ключ публикуют в открытом репозитории, на скриншоте или в групповом чате.
При управлении ключами придерживайтесь следующих правил:
- Не раскрывайте ключ: не добавляйте его в открытые репозитории и не показывайте на скриншотах, в записях экрана или групповых чатах. В коде считывайте ключ из переменной среды.
- Используйте отдельный ключ для каждого проекта: так при подозрительной активности будет проще определить, какой проект стал ее причиной, и достаточно будет отозвать только один ключ.
- Ограничивайте права в зависимости от задачи: при создании ключа укажите доступные модели, лимит расходов, разрешенные IP-адреса и другие параметры. Ограничьте все, что можно ограничить.
- Регулярно проверяйте активность: просматривайте журнал вызовов и баланс. Обращайте внимание на запросы к незнакомым моделям и в непривычное время.
- Реагируйте на подозрительную активность: если заметили незнакомые вызовы или необычные расходы, сначала отключите соответствующий ключ и создайте новый, а затем обратитесь к поставщику сервиса, чтобы сверить записи.
При проверке есть еще одно важное правило, о котором легко забыть: не отправляйте службе поддержки полный ключ. Для поиска проблемы достаточно указать Request ID, время вызова и описать ситуацию. Полный ключ, отправленный сотруднику поддержки, создает еще одну точку возможной утечки.
Самопроверка ключей
| Что проверить | Критерий | Что делать, если проверка не пройдена |
|---|---|---|
| Где хранится ключ | В переменной среды или менеджере секретов | Немедленно перенести ключ и создать новый взамен раскрытого |
| Разделение проектов | Для каждого проекта используется отдельный ключ | Разделить ключи по проектам и постепенно отключить старые |
| Права доступа | Ограничены модели, расходы или IP-адреса | Настроить доступные ограничения в панели управления |
| Частота проверок | Проверки проводятся по расписанию | Настроить напоминание в календаре и каждый раз сверять изменения баланса |
Шаг 3. Перед пополнением счёта проверьте правила возврата и данные об операторе сервиса
Перед пополнением счёта проверьте четыре вещи: условия возврата, порядок расчёта суммы, сроки зачисления и то, кто управляет сервисом. Эта информация указана на страницах с правилами. Обнаружить после пополнения, что «возврат не предусмотрен», — самый неприятный вариант.
Например, в правилах возврата APIYI сказано, что подать заявку на возврат можно в течение 30 дней после пополнения. Сумму рассчитывают с учётом неиспользованного остатка и других правил; бонусные средства по акции вычитаются. Пользователи из материкового Китая, которым уже выставили счёт-фактуру, не могут запросить возврат. Срок зачисления зависит от способа оплаты, поэтому перед подачей заявки советуем изучить подробные правила.
Не менее важно знать, кто управляет сервисом. В условиях обслуживания APIYI указано, что оператор — MrrBase, LLC. Так же можно проверить любой сервис-прокси API: указан ли оператор и можно ли найти эти данные в условиях обслуживания.
Для связи с поддержкой используйте в первую очередь каналы, опубликованные на официальном сайте или в документации. APIYI указывает корпоративную поддержку в WeChat, адрес [email protected] и Telegram @apiyi001. Не переводите деньги и не передавайте данные аккаунта по «личным контактам», которых нет на официальных страницах.
Таблица для проверки условий возврата и данных об операторе
| Что проверить | Какой вопрос задать | Что указано в открытых источниках APIYI |
|---|---|---|
| Срок возврата | В течение какого времени после пополнения можно подать заявку? | В течение 30 дней после пополнения |
| Расчёт суммы | Как рассчитывают сумму и что происходит с бонусами? | С учётом неиспользованного остатка и других правил; бонусные средства по акции вычитаются |
| Случаи без возврата | В каких случаях вернуть деньги нельзя? | Пользователи из материкового Китая, которым уже выставили счёт-фактуру, не могут подать заявку |
| Срок зачисления | Как скоро вернутся деньги? | Зависит от способа оплаты; подробности — в правилах |
| Оператор сервиса | Кто управляет сервисом? | MrrBase, LLC |
| Официальные каналы связи | Куда обращаться? | Корпоративная поддержка в WeChat, [email protected], Telegram @apiyi001 |
Шаг 4. Проверьте название модели и канал доступа к ней
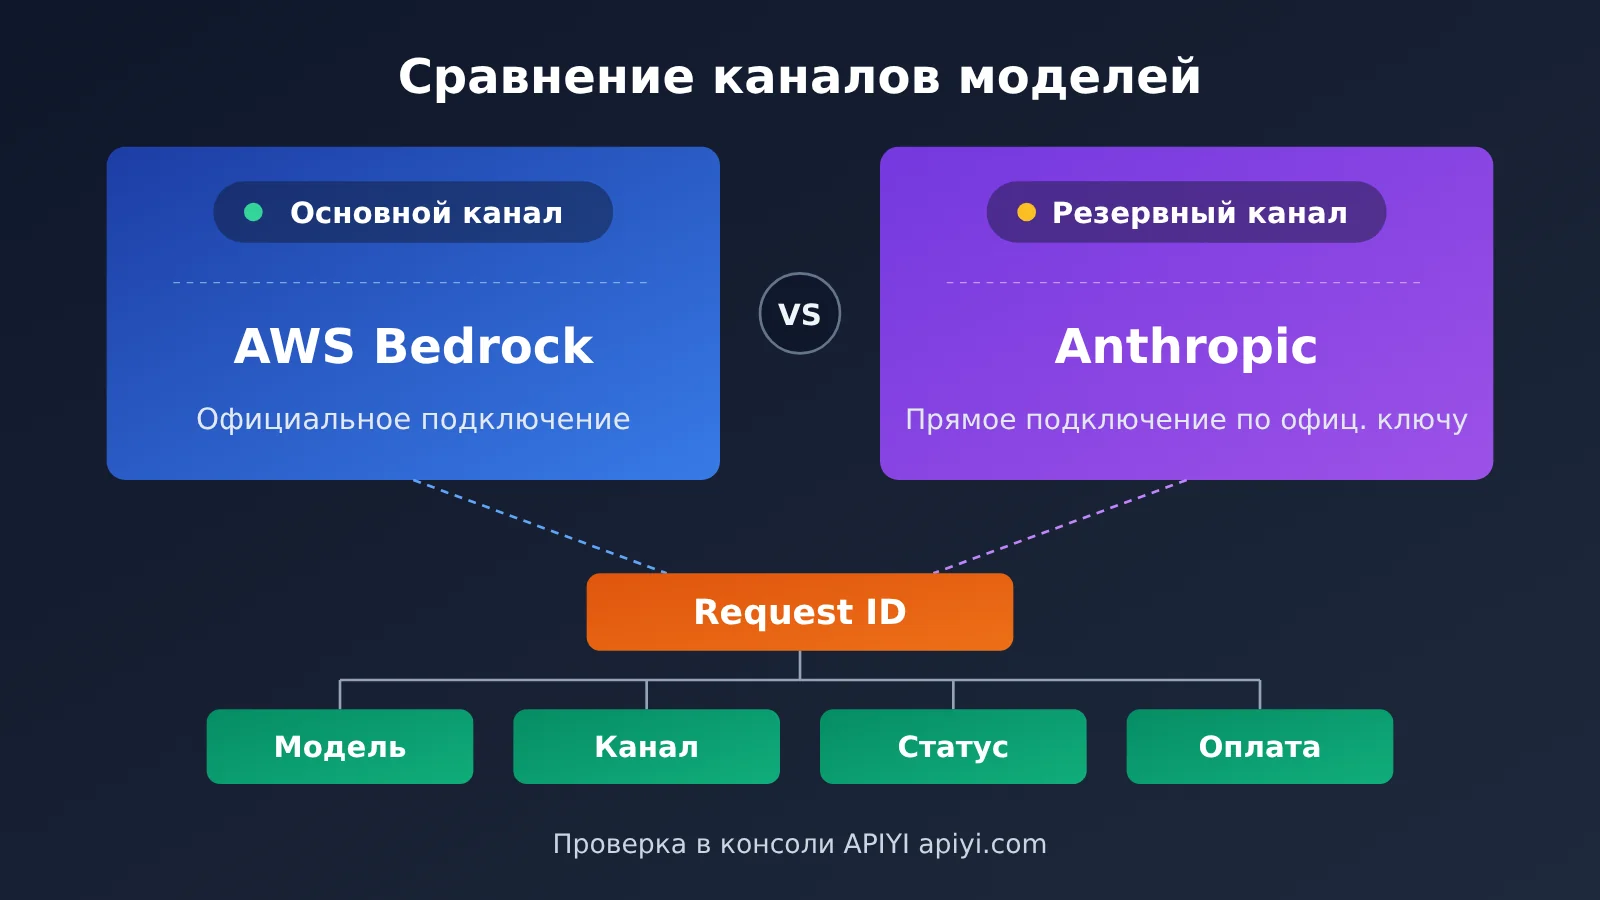
«Модель подменили на более дешёвую» — одно из самых частых опасений пользователей сервисов-прокси API. Вместо того чтобы оценивать качество ответов на глаз, задайте провайдеру три вопроса: какой модели у вышестоящего провайдера соответствуют названия моделей на сайте и в логах? Используются ли резервные каналы? Как проверить, через какой канал прошёл конкретный вызов?
Например, в описании APIYI о соответствии моделей сказано, что сервис не понижает уровень моделей и не подменяет их. Для Claude каналом по умолчанию служит официальное подключение через AWS Bedrock, а резервным — прямое подключение по официальному ключу Anthropic. Для вас важно, чтобы провайдер указывал «канал по умолчанию» и «резервный канал» на открытой странице, а не давал расплывчатые ответы.
Как проверить отдельный вызов по Request ID
Чтобы проверить конкретный вызов, сохраните его Request ID. Согласно инструкции APIYI по поиску неполадок с Request ID, по логам можно проверить модель, канал, статус и данные о списании средств для этого вызова. Если возникнут вопросы, передайте Request ID в службу поддержки — там помогут разобраться.
Полезная привычка: сохраняйте сведения о каждом важном вызове в своей системе. Как минимум фиксируйте время вызова, запрошенное и возвращённое название модели, а также расход токенов. Если возникнет спорная ситуация, ваши записи и логи платформы можно будет сопоставить.
| Вопрос | Какой ответ вы хотите получить | Риск, если информации нет |
|---|---|---|
| Какой модели у вышестоящего провайдера соответствует название модели | Чёткое соответствие | Нельзя понять, была ли модель подменена |
| Используются ли резервные каналы | Описание резервного канала и условий переключения | Поведение меняется при переключении канала, а объяснить это нечем |
| Как узнать канал для отдельного вызова | Поиск в логах по Request ID | В случае спора нечем подтвердить свою позицию |
| Понижается ли уровень модели | Публичное заявление об отсутствии понижения и подмены моделей | Нет обязательства, с которым можно свериться |
Шаг 5. Перед отправкой обезличьте конфиденциальные данные
Прежде чем отправлять исходный код компании, неопубликованные документы, данные клиентов, а также финансовую или медицинскую информацию, убедитесь, что это не противоречит требованиям безопасности вашей организации. Если данные можно обезличить — сначала сделайте это. При поиске проблемы старайтесь воспроизвести её на минимальном примере и не загружайте целиком исходные материалы.
Если правила организации запрещают передавать конфиденциальную информацию через сторонний сервис-прокси API, строго следуйте этим правилам: никакие «удобства» не должны их подменять. Обезличивание не гарантирует абсолютную безопасность, но помогает свести к минимуму возможный ущерб в худшем случае.
Ниже — небольшой пример локального обезличивания: перед отправкой промпта он заменяет распространённые конфиденциальные данные заглушками. Пример обрабатывает только типовые форматы и не заменяет ни ручную проверку, ни требования организации к соблюдению норм.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Быстрая проверка безопасности данных в сервисе-прокси API
Первые пять шагов были посвящены вопросам, а этот — проверке. При первом использовании рекомендуем пополнить баланс на небольшую сумму, выполнить одну-две задачи из реального сценария, не содержащие конфиденциальных данных, а затем проверить журналы вызовов, выбранную модель и расходы. Для начала достаточно пополнить счёт на 5 долларов. Убедитесь, что всё работает как ожидалось, и только потом решайте, стоит ли увеличивать баланс.
Минимальный пример: пробный запуск с данными для сверки
Этот код читает ключ из переменной окружения, выполняет минимальный запрос и выводит название возвращённой модели и сведения об использовании. Так их будет удобно сравнить с журналом в консоли:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Обратите внимание: уточните в официальной документации, совпадает ли resp.id, возвращаемый SDK, с Request ID в журнале платформы. В журнале вызовов в консоли найдите запись за нужное время и сравните модель, статус и стоимость с локальным выводом.
Полный код: пробный запуск с локальной записью аудита
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脱敏常见敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """调用模型,并把可对账的信息写入本地审计文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
После запуска скрипта откройте relay_audit.jsonl и по каждой записи сравните время, модель и расход токенов с журналом в консоли. Если запрошенная и возвращённая модели не совпадают или стоимость не сходится с расходом, передайте эти данные в официальную службу поддержки для проверки.
🚀 Быстрый старт: для первого пробного запуска с небольшой суммой рекомендуем воспользоваться APIYI на apiyi.com. Запустите скрипт и сравните результат с журналом в консоли — так вы сможете проверить работу без использования каких-либо конфиденциальных данных.
Часто задаваемые вопросы
Вопрос 1: Сохраняет ли сервис-прокси API мои промпты и ответы?
Это зависит от условий конкретного сервиса. Например, согласно открытой документации APIYI, в обычных журналах вызовов фиксируются только время, модель, расход токенов, сумма и статус — без текста запросов и ответов. Администратор может временно включить подробное логирование только для диагностики проблем. Перед использованием любого сервиса-прокси API рекомендуем сначала уточнить этот вопрос.
Вопрос 2: Зачем использовать разные API-ключи для разных проектов?
Если с одним API-ключом возникнет проблема, достаточно отозвать ключ этого проекта, не затрагивая остальные. Кроме того, по журналам вызовов проще определить, из какого проекта пришёл необычный запрос. Если дополнительно ограничить список доступных моделей и установить лимит расходов, возможный ущерб будет проще удержать в разумных пределах.
Вопрос 3: Если я передумал после пополнения счёта, мне обязательно вернут всю сумму?
Не обязательно — всё зависит от конкретных условий. Например, в APIYI можно подать заявку на возврат в течение 30 дней после пополнения. Сумма рассчитывается с учётом неиспользованного остатка и других правил, а бонусы по акциям вычитаются. Пользователи из материкового Китая, которым уже выставили счёт-фактуру, не могут запросить возврат. Перед подачей заявки прочитайте полные условия: срок зачисления также зависит от способа оплаты.
Вопрос 4: Как убедиться, что модель не подменили?
Сделайте две вещи. Сначала уточните у сервиса, какой именно модели соответствует указанное название и используются ли резервные каналы. Затем сохраните Request ID важных вызовов и проверьте в журнале модель, канал, статус и данные о списании средств. Согласно открытой документации APIYI, сервис не понижает уровень модели и не подменяет её. Вы можете самостоятельно проверить это, запустив несколько недорогих тестов на apiyi.com.
Вопрос 5: Загруженные файлы могут попасть в подробные журналы?
В открытой документации не уточняется, попадают ли сами файлы в подробные журналы, поэтому не стоит делать предположений. Если запрос связан с файлами, сначала уточните это у сервиса. Если в файлах есть исходный код компании, данные клиентов или другая конфиденциальная информация, предварительно обезличьте их или воспроизведите проблему на минимальном примере.
Вопрос 6: Что делать, если правила компании запрещают передавать конфиденциальную информацию третьим лицам?
Следуйте правилам организации и не обходите их ради удобства. Задачи без конфиденциальных данных можно передать сервису-прокси API, а задачи с такой информацией — выполнять в среде, одобренной организацией. Список для самостоятельной проверки поможет снизить риски, но не заменит соблюдение требований безопасности.
Ключевые выводы: самопроверка безопасности данных в сервисе-прокси API
- Разбирайтесь в уровнях логирования: обычные и подробные логи — не одно и то же. Сначала уточните, записывается ли содержимое запросов при поиске и устранении неполадок.
- Ограничивайте права API-ключей: создавайте отдельные ключи для разных проектов, ограничивайте доступные модели, лимиты и IP-адреса. При подозрительной активности сначала отключите ключ, а затем создайте новый.
- Читайте правила возврата целиком: до пополнения счёта уточните сроки, порядок расчёта суммы, случаи, когда возврат невозможен, и сроки зачисления денег.
- Проверяйте каналы: уточните, какие модели используются у вышестоящих провайдеров и есть ли резервные каналы. Проверить отдельный вызов можно по Request ID.
- Обезличивайте данные локально: перед отправкой удалите из чувствительных материалов личные и конфиденциальные сведения. Если правила вашей организации запрещают отправку таких данных, не отправляйте их.
- Сначала проверьте на небольшой сумме: пополните счёт на 5 долларов и протестируйте сервис в реальном сценарии. Для первой проверки рекомендуем APIYI apiyi.com.
Итоги
Главное в самопроверке безопасности данных сервиса-прокси API — не полагаться на рекламные обещания, а проверять факты:
- Логи и обезличивание: выясните, какие данные записываются по умолчанию, и обезличьте чувствительные материалы до отправки.
- API-ключи и лимиты: разделяйте ключи по проектам, ограничивайте их права в зависимости от задач и сразу отключайте при подозрительной активности.
- Возвраты и каналы: до пополнения счёта внимательно изучите правила возврата и сведения об операторе сервиса. По Request ID проверьте модель и канал.
При выборе сервиса-прокси API не стоит ориентироваться только на рекламу. Проверьте, как обрабатываются данные, какие права есть у API-ключей, каковы правила возврата и какие каналы используются, а затем протестируйте сервис на собственных запросах. Так решение будет взвешенным. Для быстрой проверки рекомендуем пополнить баланс APIYI apiyi.com на небольшую сумму. Если результат вас устроит, тогда можно увеличить пополнение.
📚 Справочные материалы
-
Политика хранения логов — сроки хранения и график очистки обычных логов. Перед архивированием данных для сверки проверьте сроки.
-
Политика возврата средств — условия возврата, расчёт суммы и сроки зачисления. Перед пополнением счёта проверьте, в каких случаях возврат невозможен.
-
Условия обслуживания — сведения об операторе и условиях предоставления услуг. Проверьте, кто именно управляет сервисом.
-
Информация о соответствии моделей — сведения о каналах моделей и обязательствах не снижать уровень модели. Узнайте, какие каналы используются по умолчанию и в качестве резервных.
-
Инструкция по проверке Request ID — как проверить модель, канал и списание средств для отдельного вызова. При возникновении споров предоставьте Request ID службе поддержки.
Автор: техническая команда APIYI
Технические вопросы: будем рады пообщаться — свяжитесь с нами на сайте APIYI apiyi.com. Другие материалы доступны в центре документации docs.apiyi.com