选 API 中转站时,大多数人先看价格和模型列表,却很少追问:我的请求内容会不会被记录?Key 泄露了怎么止损?充值之后能不能退?调用的模型到底是不是我选的那个?本文给出一份可以直接照着做的 API 中转站数据安全自检清单,用 5 步把这些问题逐项核对清楚。
这不是一篇“只信宣传”的评测,也不针对某一家服务。清单适用于任何中转站,文中以 API易 的公开说明作为示例,方便你对照着去问自己正在用的服务方。
核心价值:读完本文,你会得到一套可执行的核对流程和一段本地试跑脚本,用小额充值就能验证日志、模型和费用是否符合预期,再决定要不要加余额。
API 中转站数据安全自检 核心要点
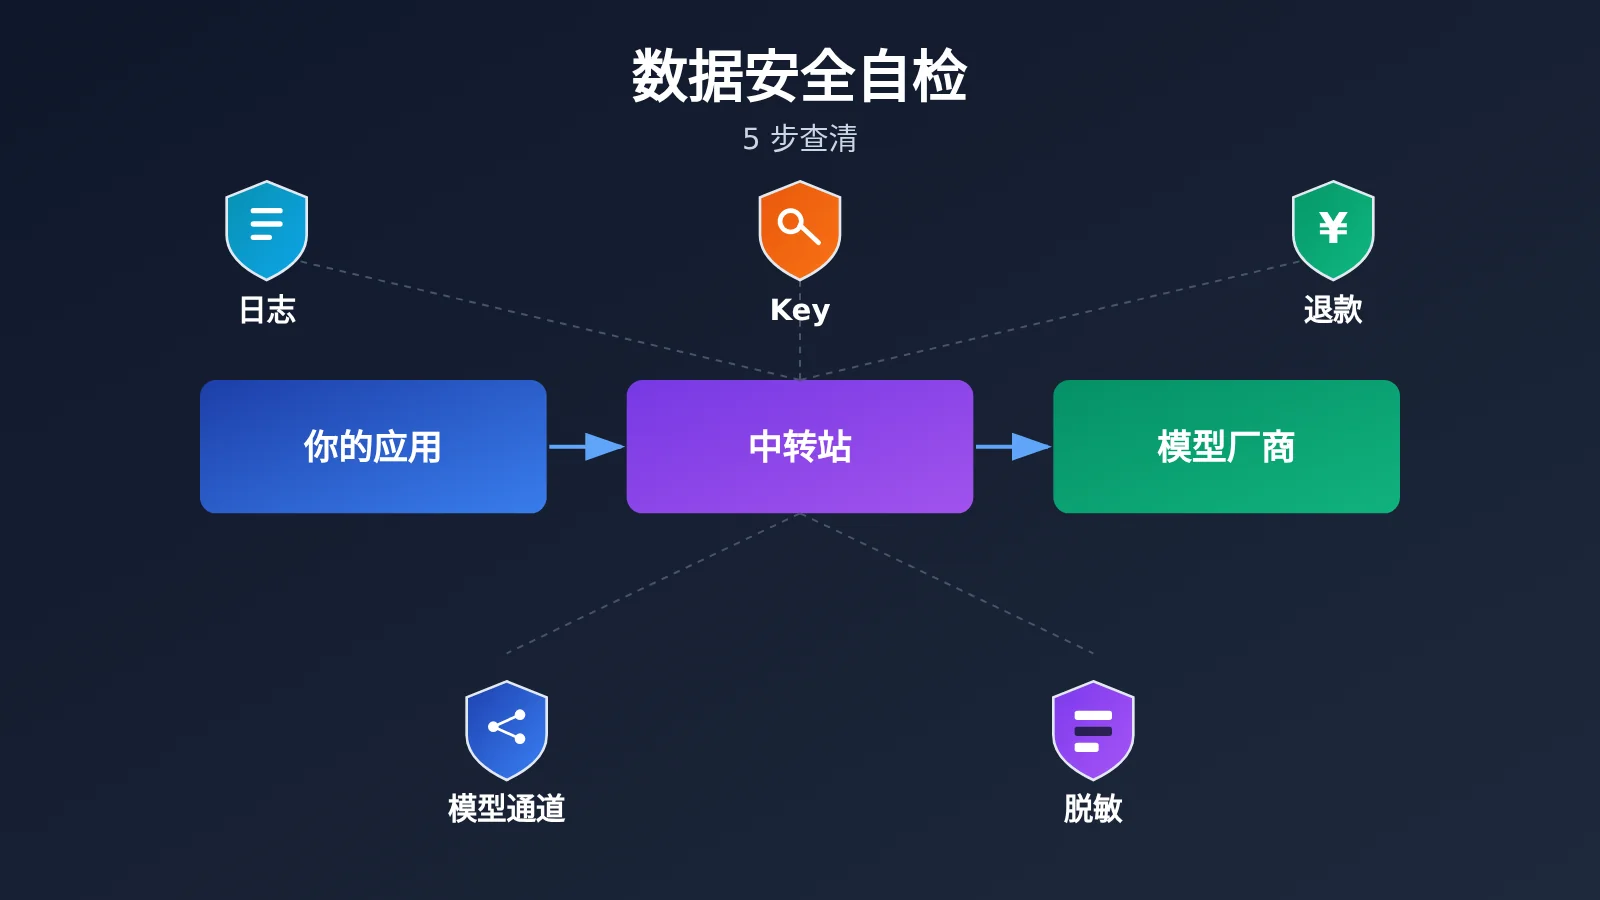
API 中转站位于你和模型厂商之间:请求先到中转站,再由中转站转发给模型厂商。因此你需要核对的不只是“模型能不能用”,还包括这条链路上留下了哪些记录、谁能动你的额度、出问题后能否追溯。下表是 5 步自检的总览。
| 步骤 | 要核对的事项 | 你能得到的结论 |
|---|---|---|
| 第 1 步 日志 | 默认记录什么,排障时是否会记录正文 | 知道哪些内容可能被留存 |
| 第 2 步 Key | 可用模型、额度上限、IP 限制、项目隔离 | 泄露后损失可控、可快速撤销 |
| 第 3 步 退款 | 退款条件、金额计算、到账时间、运营主体 | 充值前心里有底,出问题知道找谁 |
| 第 4 步 通道 | 模型名对应的上游型号、备用通道、单次调用渠道 | 能验证有没有被降级或替换 |
| 第 5 步 脱敏 | 敏感资料是否符合组织要求,是否已脱敏 | 把最坏情况下的暴露面压到最小 |
数据安全自检的整体思路
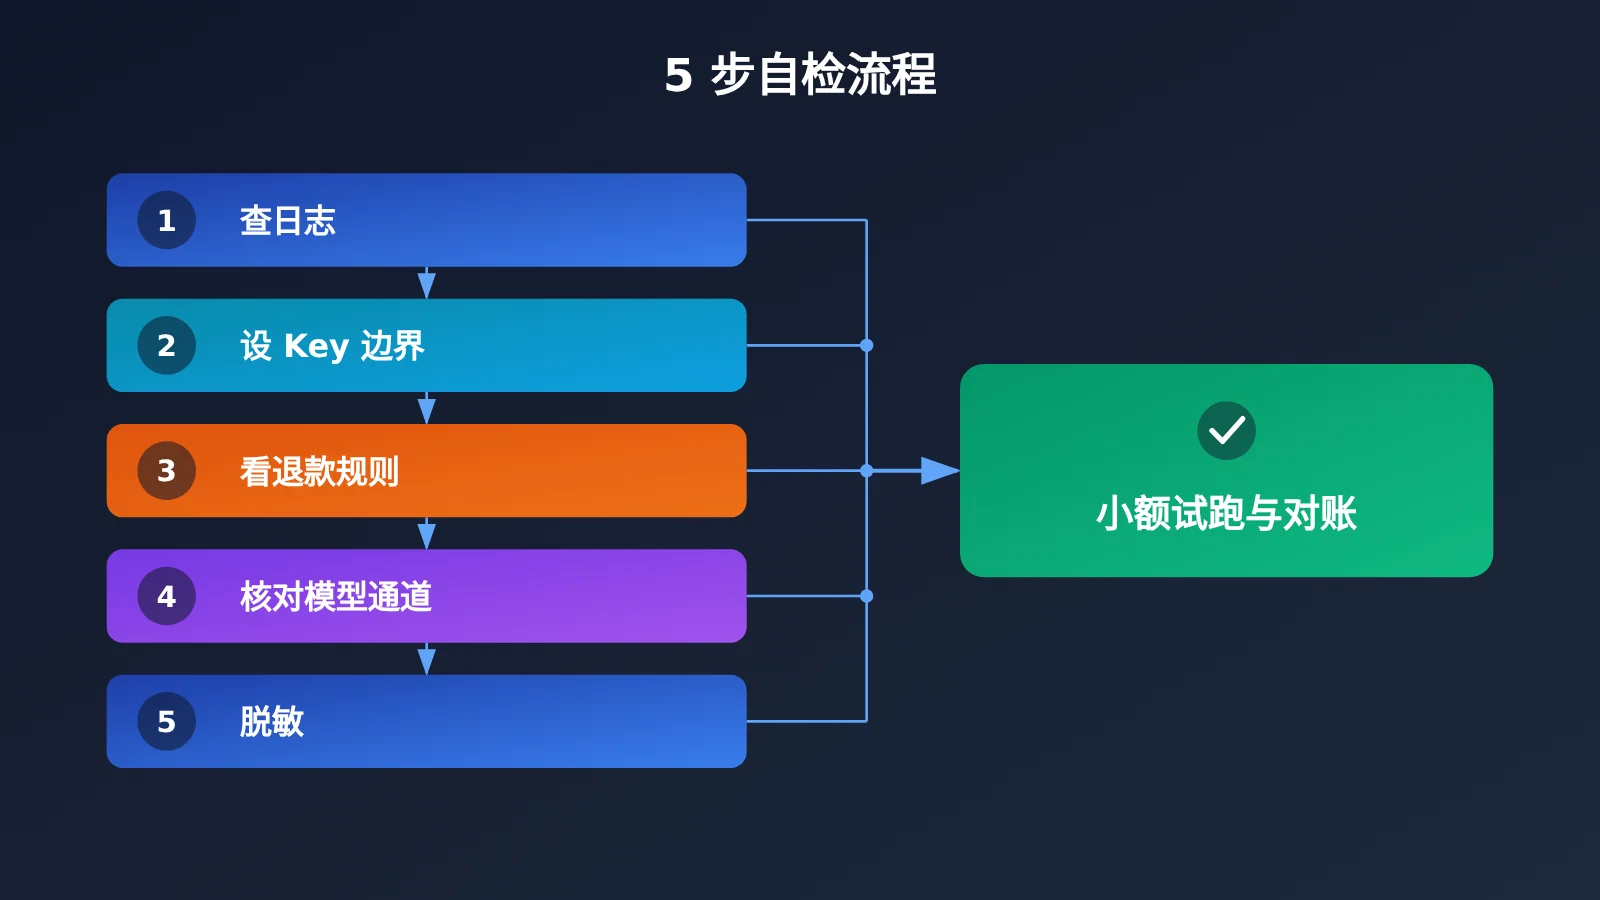
这份清单的逻辑是“先问清楚,再小额验证,最后才加量”。前四步解决的是“服务方怎么说、规则怎么写”,第五步解决的是“即便规则没问题,我自己也要少交出不该交的东西”。
真正容易被忽略的是最后一环:用自己的真实场景跑一遍,再拿调用记录去对账。宣传页写得再清楚,也不如一次带 Request ID 的实际调用有说服力。
第 1 步:查清 API 中转站的日志记录范围
自检的第一件事,是弄清服务方默认记录什么,以及排障时是否可能记录请求和回答正文。很多人把“有日志”等同于“内容被保存”,其实二者差别很大,关键要看日志里到底存了哪几类信息。
以 API易 的公开说明为例,普通调用日志记录调用时间、模型、Token 用量、金额和状态等信息,不记录输入和输出正文。需要协助排查时,管理员可以临时开启详细日志,详细日志可能包括完整提示词、系统消息、对话历史、函数调用参数和模型回复。
日志类型与自检动作
| 日志类型 | 可能包含的内容 | 你该做的自检动作 |
|---|---|---|
| 普通调用日志 | 调用时间、模型、Token 用量、金额、状态 | 定期导出,用于对账和留档 |
| 详细日志(排障时临时开启) | 完整提示词、系统消息、对话历史、函数调用参数、模型回复 | 提交排障请求前,确认内容已脱敏 |
| 上传文件 | 公开说明未列明是否进入详细日志 | 涉及文件时先向服务方书面确认 |
有两点需要特别留意。第一,详细日志是“临时开启、协助排查”的性质,所以你在提工单或请客服排障之前,就应当想好哪些内容不能出现在复现样本里。第二,文件本体是否会进入详细日志,公开说明没有列明,这种“没写”的地方不要自行假设,直接问。
常规日志的保留期限和清理节奏,可以查看 API易 文档中的日志保留政策。如果你需要对账或留档,记得及时导出自己的调用记录,不要把“平台一直会存着”当成默认前提。
🎯 技术建议:评估日志策略时,建议通过 API易 apiyi.com 的控制台实际查看一次调用日志的字段,再对照公开说明核对,比只读文字更直观。
第 2 步:给 API Key 和消费额度设边界
API Key 是调用模型的凭证,也等同于你账户余额的“提款密码”。Key 泄露是使用中转服务时需要防范的一类风险,常见起因是把它贴进公开仓库、截图或群聊。
管理 Key 可以遵循下面这组做法:
- 不外泄:不要把 Key 写进公开代码仓库,不要出现在截图、录屏和群聊里,代码里改为从环境变量读取。
- 按项目拆分:不同项目使用不同的 Key,异常发生时能快速定位是哪个项目出的问题,也只需撤销一个 Key。
- 按用途限权:创建 Key 时,按实际用途设置可用模型、额度上限或 IP 限制等选项,能限制的都限制。
- 定期巡检:定期查看调用记录和余额,对陌生模型、陌生时段的调用保持警觉。
- 异常即处置:发现陌生调用或费用异常,先禁用相关 Key 并重新创建,再联系服务方核对记录。
排查时还有一条容易踩坑的规则:联系客服时不要发送完整 Key。给客服提供 Request ID、调用时间和现象描述就足够定位,完整 Key 一旦发出,就等于多了一个泄露点。
Key 自检清单
| 检查项 | 合格标准 | 不合格时的处理 |
|---|---|---|
| 存放位置 | 环境变量或密钥管理工具 | 立即迁移,并重建已暴露的 Key |
| 项目隔离 | 每个项目一个独立 Key | 按项目拆分,旧 Key 逐步下线 |
| 权限范围 | 限定模型、额度或 IP | 在控制台补设可用的限制项 |
| 巡检频率 | 有固定的查看节奏 | 设日历提醒,每次对照余额变化 |
第 3 步:充值前看清退款规则和服务主体
充值之前,先确认四件事:退款条件、退款金额怎么算、多久到账,以及这项服务由谁运营。这些信息写在政策页里,充值之后才发现“不能退”是最被动的情形。
以 API易 的退款政策为例,规则大致是:充值后 30 天内可以申请退款,退款金额按未使用余额等规则计算;活动赠送金额会扣减;中国大陆用户已开发票的不能申请退款。退款到账时间会因支付方式而不同,申请前建议查看政策详情。
服务主体同样重要。API易 的服务条款列明运营主体为 MrrBase, LLC。你可以用同样的方式去核对任何一家中转站:有没有写明主体,条款里能否找到。
联系客服时,优先使用官网或文档公布的渠道,API易 公布的渠道包括企业微信客服、[email protected] 和 Telegram @apiyi001。不在官方页面公布的“私人联系方式”,不要轻易转账或提供账户信息。
退款与主体核对表
| 核对项 | 要问的问题 | API易 公开说明示例 |
|---|---|---|
| 退款时限 | 充值后多久内可申请 | 充值后 30 天内 |
| 金额计算 | 按什么计算,赠送怎么处理 | 按未使用余额等规则,活动赠送金额会扣减 |
| 不可退情形 | 哪些情况不能退 | 中国大陆用户已开发票的不能申请 |
| 到账时间 | 多久到账 | 因支付方式而不同,见政策详情 |
| 运营主体 | 谁在运营 | MrrBase, LLC |
| 官方渠道 | 去哪里联系 | 企业微信客服、[email protected]、Telegram @apiyi001 |
第 4 步:核对模型名称和上游通道
“模型被换成了便宜型号”是中转站用户最常见的担忧之一。与其凭感觉判断输出质量,不如直接向服务方提三个问题:页面和日志中的模型名称对应什么上游型号?是否使用备用通道?如何核对某一次调用走了哪个渠道?
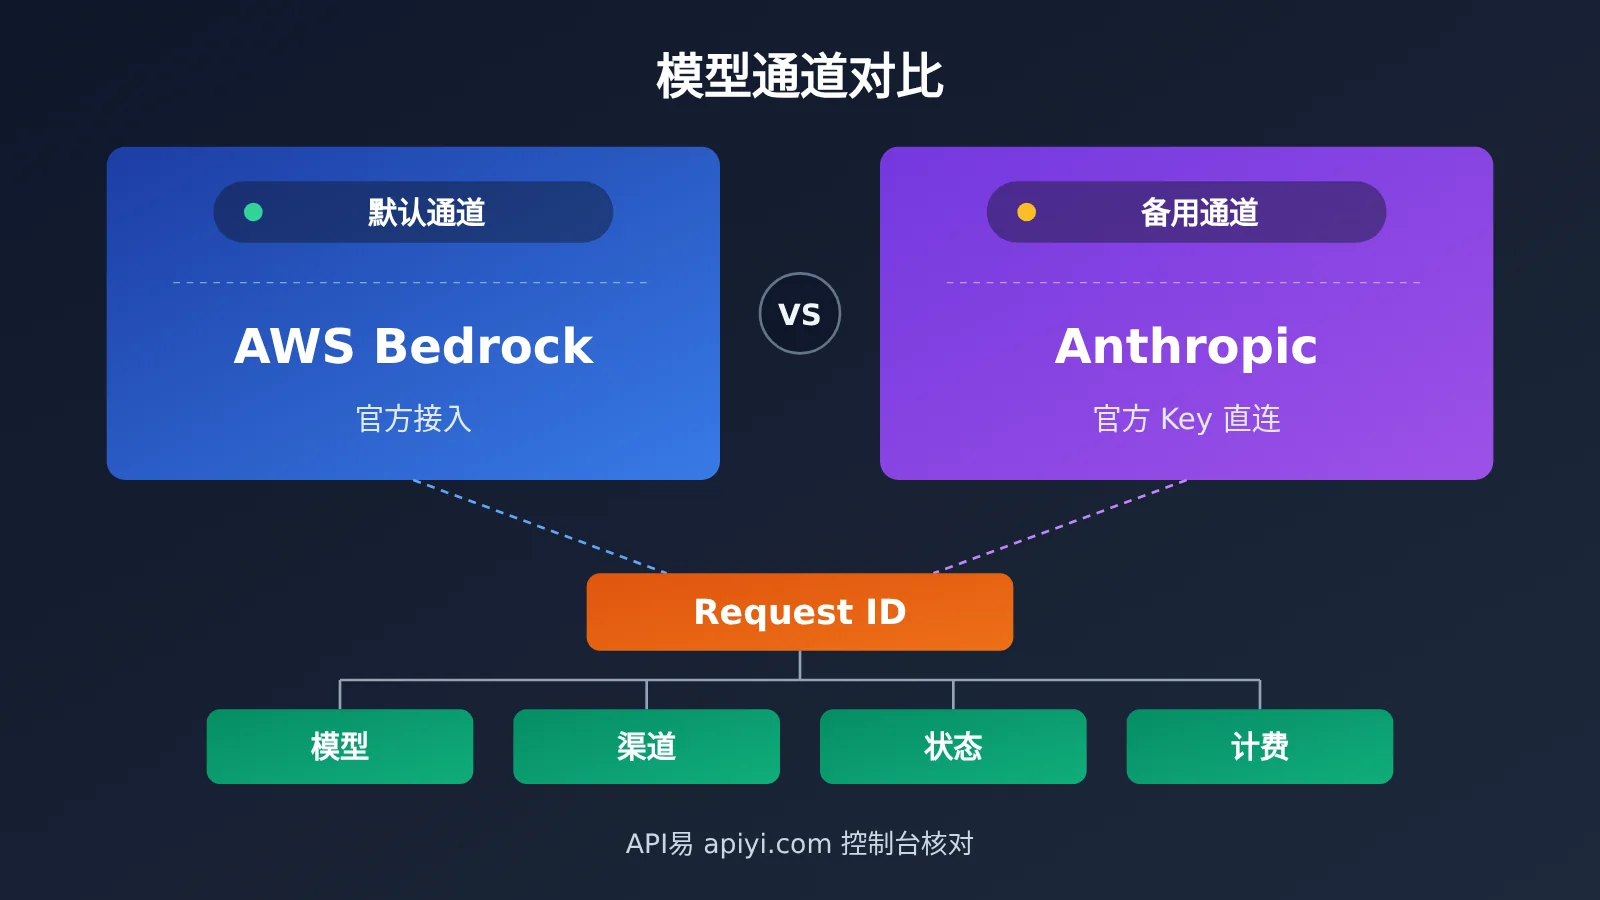
以 API易 的模型保真说明为例,服务不做模型降级或替换。以 Claude 为例,默认走 AWS Bedrock 官方接入,备用通道为 Anthropic 官方 Key 直连。对你来说,重要的是服务方愿意把“默认通道”和“备用通道”写在公开页面上,而不是含糊其辞。
如何用 Request ID 核对单次调用
想验证具体某一次调用,可以保存它的 Request ID。根据 API易 的Request ID 排查说明,日志可用于核对该次调用的模型、渠道、状态和计费记录;遇到疑问时,把 Request ID 提供给客服协助查询。
这意味着一个很实用的习惯:每次关键调用,都在你自己的系统里留一条记录,至少包含调用时间、请求的模型名、返回的模型名和 Token 用量。出现争议时,你手里的记录和平台的日志可以互相印证。
| 提问 | 期望得到的答案 | 缺失时的风险 |
|---|---|---|
| 模型名对应什么上游型号 | 明确的对应关系 | 无法判断是否被替换 |
| 是否使用备用通道 | 说明备用通道及切换条件 | 通道切换时表现不一致却无从解释 |
| 单次调用如何查渠道 | 凭 Request ID 在日志中查询 | 争议时无法举证 |
| 是否做模型降级 | 公开声明不降级、不替换 | 缺少可对照的承诺 |
第 5 步:敏感资料先脱敏,再提交
公司代码、未公开文档、客户信息以及财务或医疗资料,都要先确认是否符合你所在组织的安全要求。能脱敏就先脱敏;排查问题时,尽量用最小样本复现,不要直接上传完整资料。
如果组织规定敏感信息不能经过第三方中转,就严格按组织要求处理,这一条不应被任何“方便”所替代。脱敏的目的不是绝对安全,而是把最坏情况下的暴露面压到最小。
下面是一个本地脱敏的小示例,在提交提示词之前先把常见的敏感字段替换成占位符。它只处理常见格式,不能代替人工审核,更不能代替组织的合规要求。
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
API 中转站数据安全自检 快速上手
前五步是“问”,这一节是“验”。建议第一次使用时先小额充值,用自己的真实场景跑一两个不含敏感信息的任务,再核对调用日志、模型和费用。本文建议先充 5 美元,确认符合预期后,再决定是否增加余额。
极简示例:一次可对账的试跑
下面的代码从环境变量读取 Key,发出一次最小调用,并打印返回的模型名和用量,方便你拿去和控制台日志对照:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 API易 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
注意,SDK 返回的 resp.id 是否等同于平台日志里的 Request ID,请以官方文档为准;在控制台的调用日志里,找到对应时间的那条记录,核对模型、状态和费用是否与本地输出一致。
查看完整代码:带本地审计记录的试跑脚本
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脱敏常见敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """调用模型,并把可对账的信息写入本地审计文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 API易 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
脚本跑完后,打开 relay_audit.jsonl,把里面的时间、模型、Token 用量与控制台日志逐条对照。如果请求的模型和返回的模型名对不上,或者费用与用量算不到一起,就带着记录去联系官方渠道核实。
🚀 快速开始:推荐用 API易 apiyi.com 做第一次小额试跑,把上面的脚本跑通,再对照控制台日志完成自检,整个过程不需要涉及任何敏感资料。
常见问题
Q1:API 中转站会保存我的提示词和回答吗?
要看服务方的具体说明。以 API易 的公开说明为例,普通调用日志只记录时间、模型、Token 用量、金额和状态,不记录输入和输出正文;仅在协助排查时,管理员可能临时开启详细日志。使用任何中转站前都建议先问清楚这一点。
Q2:为什么要为不同项目使用不同的 Key?
这样一个 Key 出问题时,只需撤销该项目的 Key,其他项目不受影响。同时也便于通过调用记录判断异常来自哪个项目。配合可用模型、额度上限等限制,损失更容易被控制在小范围。
Q3:充值后反悔,一定能全额退款吗?
不一定,要看具体政策。以 API易 为例,充值后 30 天内可申请退款,金额按未使用余额等规则计算,活动赠送金额会扣减,中国大陆用户已开发票的不能申请退款。申请前建议先阅读完整政策页,到账时间也因支付方式而异。
Q4:怎么确认调用的模型没有被替换?
两步走:先向服务方问清楚模型名对应的上游型号和是否有备用通道,再保存关键调用的 Request ID,在日志里核对该次调用的模型、渠道、状态和计费记录。API易 的公开说明称不做模型降级或替换,你可以用 apiyi.com 的小额试跑自行验证。
Q5:上传文件会不会进入详细日志?
公开说明没有列明文件本体是否会进入详细日志,所以不要自行假设。涉及文件的请求,先向服务方确认;涉及公司代码、客户资料等敏感内容时,优先脱敏,或者用最小样本复现问题。
Q6:公司规定敏感信息不能经过第三方,怎么办?
按组织规定执行,不要为了方便绕过规定。可以把不含敏感信息的任务交给中转站处理,把涉及敏感信息的任务留在组织认可的环境里。中转站的自检清单只能帮你降低风险,替代不了合规要求。
API 中转站数据安全自检 Key Takeaways
- 日志要分层看:普通日志与详细日志是两回事,先问清楚排障时会不会记录正文。
- Key 要设边界:按项目拆分,限制模型、额度或 IP,异常时先禁用再重建。
- 退款要看全文:时限、金额计算、不可退情形和到账时间,充值前逐项确认。
- 通道要能核对:问清上游型号和备用通道,用 Request ID 验证单次调用。
- 脱敏要在本地做:敏感资料先脱敏再提交,组织规定不允许就不要提交。
- 先小额再加量:先充 5 美元跑通真实场景,推荐通过 API易 apiyi.com 完成首轮验证。
总结
API 中转站数据安全自检的核心,是把宣传话术换成可核对的事实:
- 日志与脱敏:弄清默认记录范围,敏感资料先脱敏再提交。
- Key 与额度:按项目隔离、按用途限权,异常第一时间禁用。
- 退款与通道:充值前读完退款规则和运营主体,用 Request ID 核对模型与渠道。
选中转站不必只看宣传。把数据记录、Key 权限、退款规则和模型通道逐项核对,再用自己的实际调用验证,判断会更踏实。推荐通过 API易 apiyi.com 用小额余额快速验证效果,确认符合预期后再决定是否加量。
📚 参考资料
-
日志保留政策 — 常规日志的保留期限与清理节奏,对账留档前确认周期
-
退款政策 — 退款条件、金额计算与到账说明,充值前核对不可退情形
-
服务条款 — 运营主体与服务约定,确认服务由谁运营
-
模型保真说明 — 模型通道与不降级承诺,了解默认与备用通道
-
Request ID 排查说明 — 按单次调用核对模型、渠道与计费,争议时提供给客服
作者: API易 技术团队
技术交流: 欢迎在 API易 官网 apiyi.com 联系我们,更多资料可访问 docs.apiyi.com 文档中心