Catatan penulis: Berangkat dari pembaruan detektor terbaru GitHub secret scanning, artikel ini membahas apa yang terjadi ketika kunci API tidak sengaja dikirim ke repositori kode, sejauh mana deteksi platform bisa melindungi Anda, dan perlindungan tambahan apa yang perlu disiapkan sendiri oleh developer.
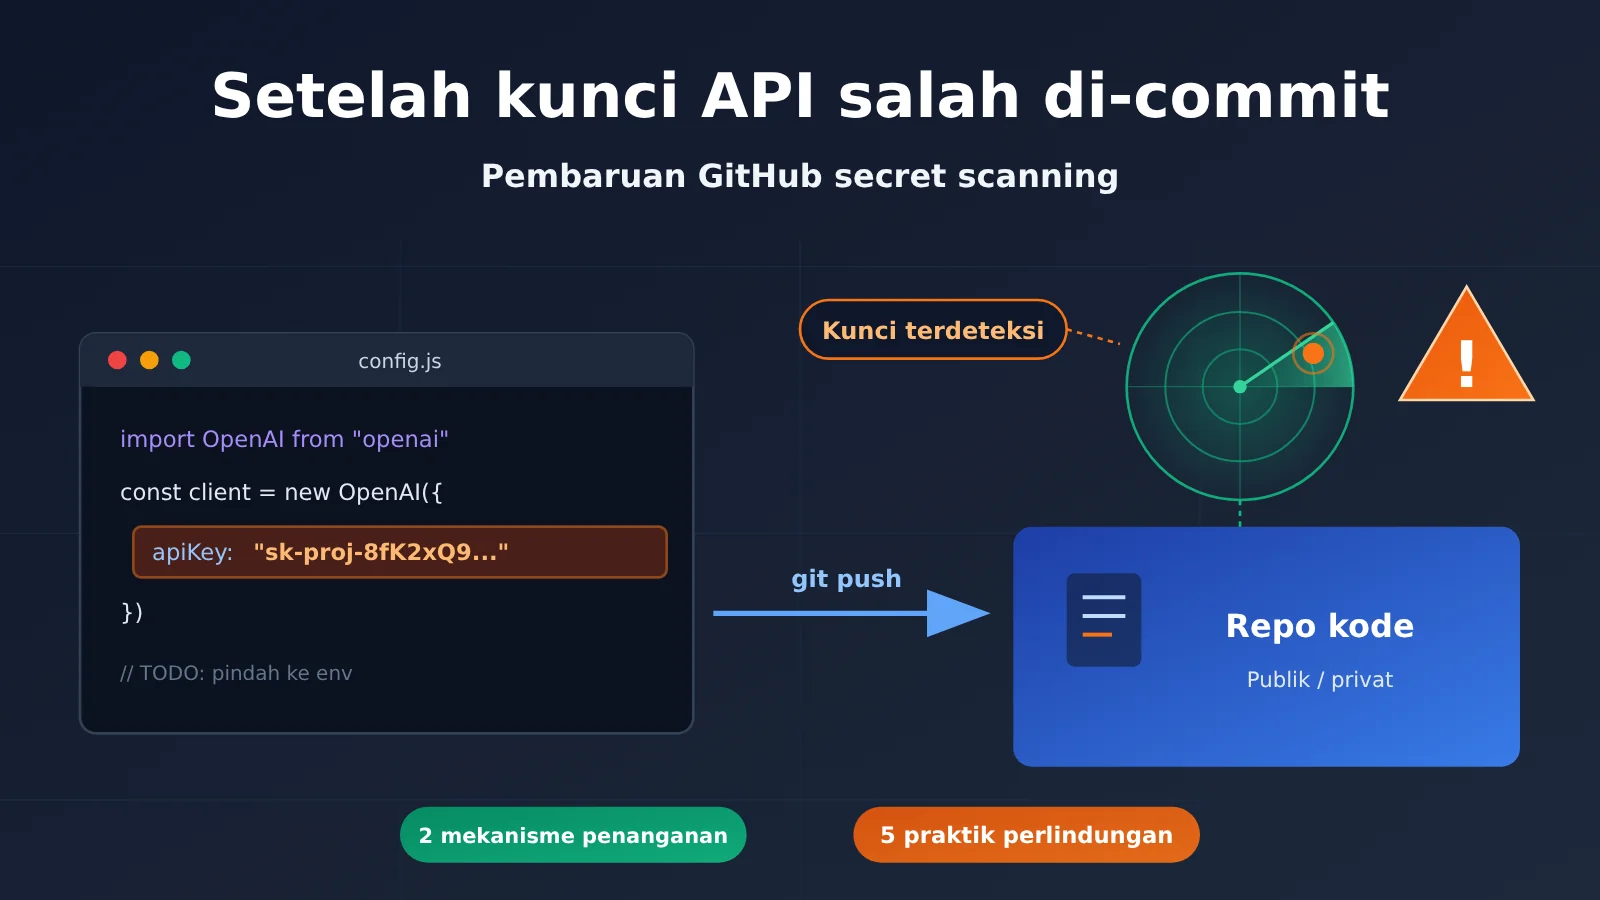
Pada 5 November 2026, GitHub menerbitkan pembaruan secret scanning di changelog-nya: SpaceX menjadi mitra pemindaian kunci baru dengan detektor kunci Starlink, sementara detektor Alibaba Cloud, AWS, Google, Tencent Cloud, dan sejumlah penyedia lain mendapat filter positif palsu. Pembaruan ini memang singkat, tetapi mengangkat pertanyaan yang mungkin belum pernah dipikirkan banyak developer: apa sebenarnya yang terjadi setelah kunci API ditulis dalam kode dan dikirim ke repositori?
Ini bukan artikel keamanan yang sekadar menakut-nakuti. Fakta dalam artikel ini merujuk pada changelog resmi GitHub. Kita akan membahas dua mekanisme penanganan oleh platform, menjelaskan apa saja yang bisa dan tidak bisa dijangkau deteksi, lalu melihat cara melindungi kunci API model AI sehari-hari serta menanganinya jika bocor.
Manfaat utama: Dalam 3 menit, Anda bisa memahami perbedaan cara GitHub secret scanning menangani berbagai kunci, mengetahui risiko yang perlu Anda tangani sendiri, dan mendapatkan contoh penggunaan variabel lingkungan serta daftar tindakan darurat yang siap dipakai.
Ringkasan pembaruan GitHub secret scanning
Pembaruan ini mencakup tiga hal: mitra baru, detektor baru, dan peningkatan penyaringan positif palsu pada detektor yang sudah ada. Tabel berikut merangkum informasi penting dari changelog.
| Informasi | Detail |
|---|---|
| Tanggal rilis | 5 November 2026 |
| Penerbit | GitHub (changelog, kategori application security) |
| Mitra baru | SpaceX bergabung dengan program mitra secret scanning |
| Detektor baru | starlink_public_api_v2_secret |
| Detektor yang ditingkatkan | Alibaba, AWS, Google, OpenVSX, Pydantic Services, dan Tencent, semuanya mendapat penyaringan positif palsu |
| Cakupan dampak | Pengembang dan organisasi yang menyimpan kode di GitHub, terutama repositori publik |
Rincian peningkatan penyaringan positif palsu di secret scanning
Penyaringan positif palsu terdengar teknis, tetapi langsung menentukan apakah sebuah peringatan “layak diperhatikan”. Jika peringatan terlalu banyak dan bercampur antara yang benar dan yang keliru, tim bisa terbiasa mengabaikannya. Akibatnya, kebocoran yang sebenarnya justru terlewat. Berikut arah peningkatan pada masing-masing detektor.
| Penyedia | Jenis kunci yang terkait | Cara peningkatan (penjelasan sederhana) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
Jika penyaringan kamus mengecualikan semua kunci pendamping yang bisa dipasangkan, ID ini tidak lagi dilaporkan secara terpisah |
| AWS | aws_access_key_id, aws_session_token, aws_temporary_access_key_id |
Sama seperti di atas, menekan hasil pencocokan terpisah yang tidak memiliki pasangan valid |
| Tiga jenis kunci akses dan ID Cloud Storage | Sama seperti di atas, tidak lagi memberikan peringatan terpisah jika pasangannya sudah disaring | |
| OpenVSX | openvsx_access_token |
Memperketat pencocokan konteks untuk token versi lama agar UUID yang tidak terkait tidak dianggap sebagai kredensial |
| Pydantic Services | logfire_token |
Mencocokkan panjang dan kumpulan karakter token sesuai dokumentasi, serta mengecualikan placeholder dan token browser publik |
| Tencent | tencent_cloud_secret_id |
Mengharuskan bagian setelah prefiks mengandung huruf dan angka sekaligus, sehingga mengecualikan pengenal yang hanya berisi huruf seperti nama fungsi |
Soal “pasangan” ini perlu sedikit penjelasan. Kunci akses penyedia cloud biasanya terdiri dari Key ID dan Secret. ID saja sering kali belum cukup untuk menjadi kredensial lengkap. Jika semua “kunci pendamping” yang ditemukan di sekitarnya hanya berupa kata biasa yang terlihat seperti rangkaian acak, ID tersebut kemungkinan hanya contoh atau kebetulan. Menekan peringatan untuk kasus seperti ini dapat mengurangi gangguan.
2 Mekanisme Penanganan Setelah Kunci API Tidak Sengaja Di-commit
Ada satu penjelasan penting dalam changelog: ketika kunci mitra ditemukan di repositori publik, kunci tersebut akan otomatis dilaporkan kepada penerbitnya. Sementara itu, ketika kunci pengguna ditemukan di repositori publik atau privat, sistem akan membuat peringatan secret scanning. Pihak yang menangani kedua jalur ini berbeda.
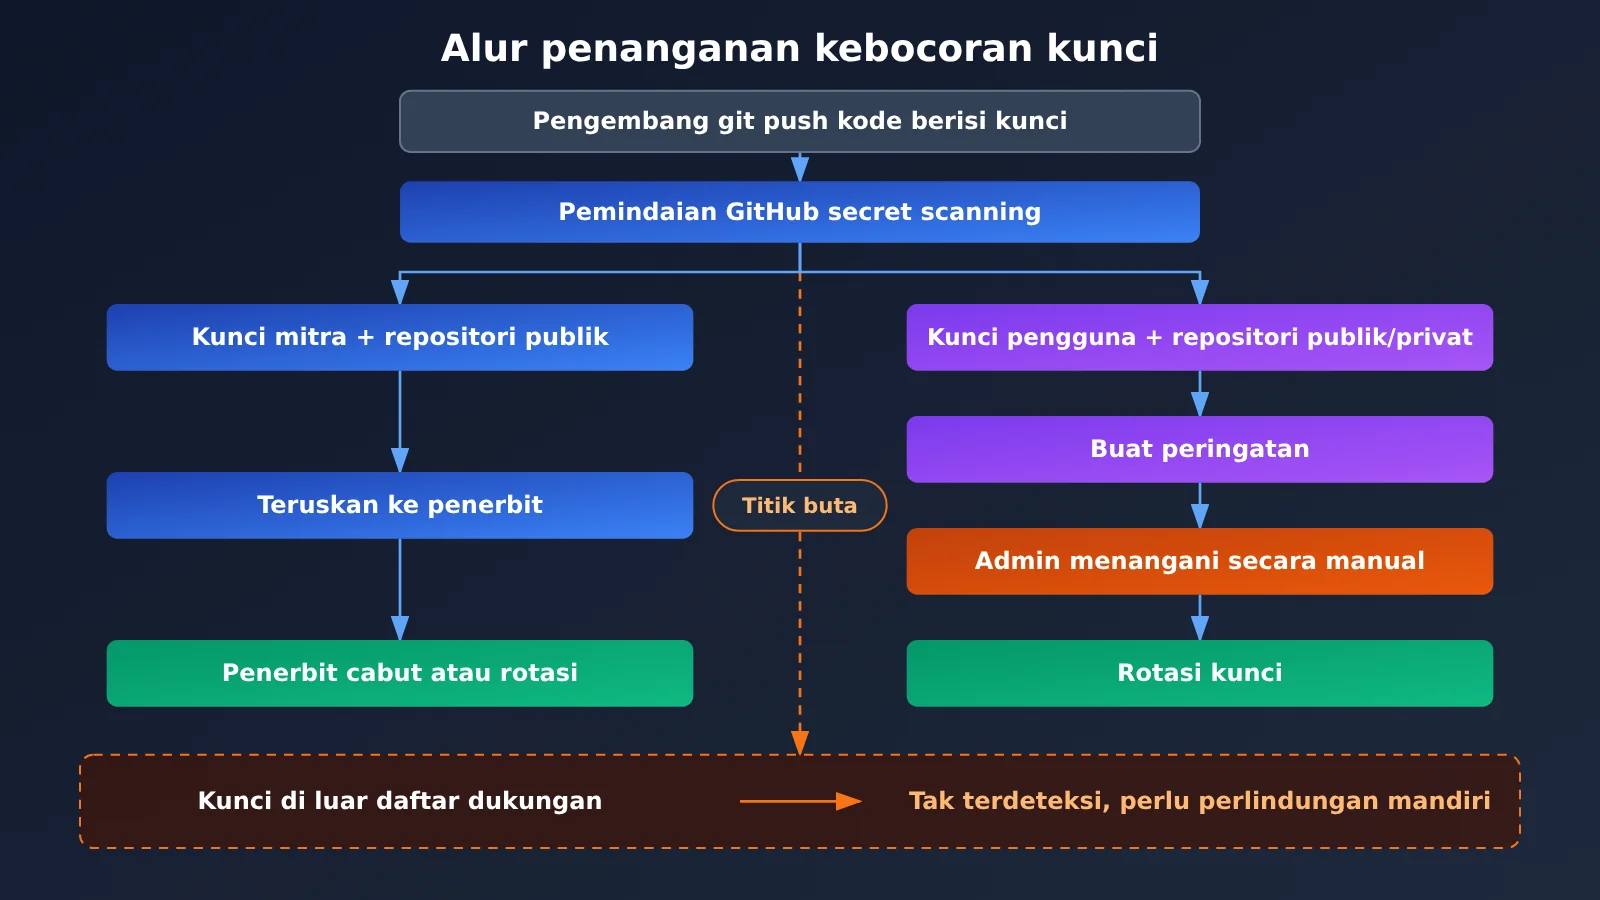
Keterangan gambar: Diagram alur ini menunjukkan dua jalur deteksi platform dan satu “titik buta”. Untuk pemanggilan model AI, sebaiknya simpan semua kunci dalam variabel lingkungan dan pantau penggunaannya secara terpusat melalui platform seperti APIYI apiyi.com yang mendukung pengelolaan token terpadu. Dengan begitu, pemeriksaan kunci yang tersebar di berbagai tempat jadi lebih mudah.
Kunci mitra: diteruskan ke penerbit untuk ditangani
Ketika kunci milik mitra seperti SpaceX muncul di repositori publik, GitHub akan meneruskannya kepada mitra tersebut agar kunci bisa dicabut atau dirotasi sebelum disalahgunakan. Keuntungan mekanisme ini adalah tidak bergantung pada kesadaran pengembang. Bahkan jika orang yang melakukan commit sama sekali tidak menyadarinya, penerbit tetap punya kesempatan untuk segera membatasi dampaknya.
Namun, perhatikan syaratnya: mekanisme ini hanya mencakup penyedia yang tergabung dalam program mitra dan hanya berlaku untuk repositori publik. Kunci mitra di repositori privat tidak akan diteruskan melalui jalur ini.
Kunci pengguna: peringatan dibuat agar Anda menanganinya
Untuk kunci pengguna, mekanismenya adalah memberi tahu Anda agar menanganinya sendiri. Setelah terdeteksi, platform akan membuat peringatan secret scanning di repositori. Peringatan ini bisa muncul di repositori publik maupun privat; lihat dokumentasi resmi GitHub untuk syarat aktivasi dan cakupan visibilitasnya. Peringatan itu sendiri tidak akan menonaktifkan kunci. Untuk membatasi dampaknya, penanggung jawab repositori tetap harus merotasi kredensial.
| Aspek perbandingan | Kunci mitra | Kunci pengguna |
|---|---|---|
| Cakupan pemicu | Repositori publik | Repositori publik atau privat |
| Pihak yang menangani | Penerbit kunci | Pemilik / administrator repositori |
| Tindakan | Penerbit mencabut atau merotasi kredensial | Peringatan dibuat dan perlu ditangani secara manual |
| Apakah otomatis dinonaktifkan | Bergantung pada kebijakan penerbit | Tidak, harus dirotasi sendiri |
| Yang perlu dilakukan pengembang | Memantau pemberitahuan dari penerbit dan segera mengganti kunci | Segera memeriksa peringatan dan melakukan rotasi |
Batas deteksi kebocoran kunci API: seberapa jauh platform bisa melindungi?
Banyak developer merasa tenang setelah mendengar bahwa “platform akan memindai secara otomatis”. Padahal, ini justru kesalahpahaman yang paling berbahaya. Secret scanning adalah jaring pengaman, bukan firewall, dan cakupannya punya beberapa batas.
| Skenario | Apakah deteksi platform mencakupnya? | Penjelasan |
|---|---|---|
| Kunci mitra dalam daftar yang didukung masuk ke repositori publik | Ya, dan diteruskan ke penerbit | Kondisi paling ideal, tetapi tetap ada jeda waktu |
| Kunci pengguna dalam daftar yang didukung masuk ke repositori | Ya, dapat menghasilkan peringatan | Perlu ada yang memantau dan menindaklanjutinya |
| Kunci yang tidak ada dalam daftar yang didukung | Tidak dapat dikenali | Developer harus mencegahnya sendiri |
| Kunci ditulis dalam hasil build frontend atau paket instalasi aplikasi mobile | Tidak termasuk cakupan pemindaian repositori | Siapa pun yang mengunduhnya dapat mengekstraknya |
| Kunci muncul di log CI, tangkapan layar, atau riwayat chat | Tidak termasuk cakupan pemindaian repositori | Jalur kebocoran yang sering terlewat |
| Kunci sudah dikloning atau diambil orang lain sebelum terdeteksi | Tidak dapat ditarik kembali | Pemindaian hanya memperpendek waktu paparan, bukan menghapusnya |
Batas pertama adalah daftar yang didukung. Changelog ini tidak mencantumkan jenis kunci dari penyedia model seperti OpenAI dan Anthropic, juga tidak membahas token dari berbagai platform agregasi API. Untuk mengetahui apakah kunci tersebut ada dalam daftar lengkap yang didukung GitHub, periksa dokumentasi GitHub. Sebelum ada kepastian, asumsi paling aman adalah “tidak akan terdeteksi”.
Batas kedua adalah jeda waktu. Skrip otomatis bisa mengambil kunci dari repositori publik dengan sangat cepat, sementara selalu ada jeda antara deteksi oleh platform dan pencabutan oleh penerbit. Sekalipun kunci akhirnya dicabut, biaya pemanggilan dan akses data yang terjadi selama jeda itu sudah telanjur terjadi.
Batas ketiga adalah riwayat Git. Saat menemukan kebocoran, banyak orang langsung menghapus baris kode yang berisi kunci lalu membuat commit baru. Namun, kunci dalam commit lama tetap ada di riwayat. Bahkan jika riwayat ditulis ulang dengan alat bantu, orang yang sudah mengkloning repositori masih punya salinannya. Karena itu, urutan yang benar adalah “rotasi kunci dulu, baru bersihkan”.
Panduan Cepat Mencegah Kebocoran Kunci API Model AI
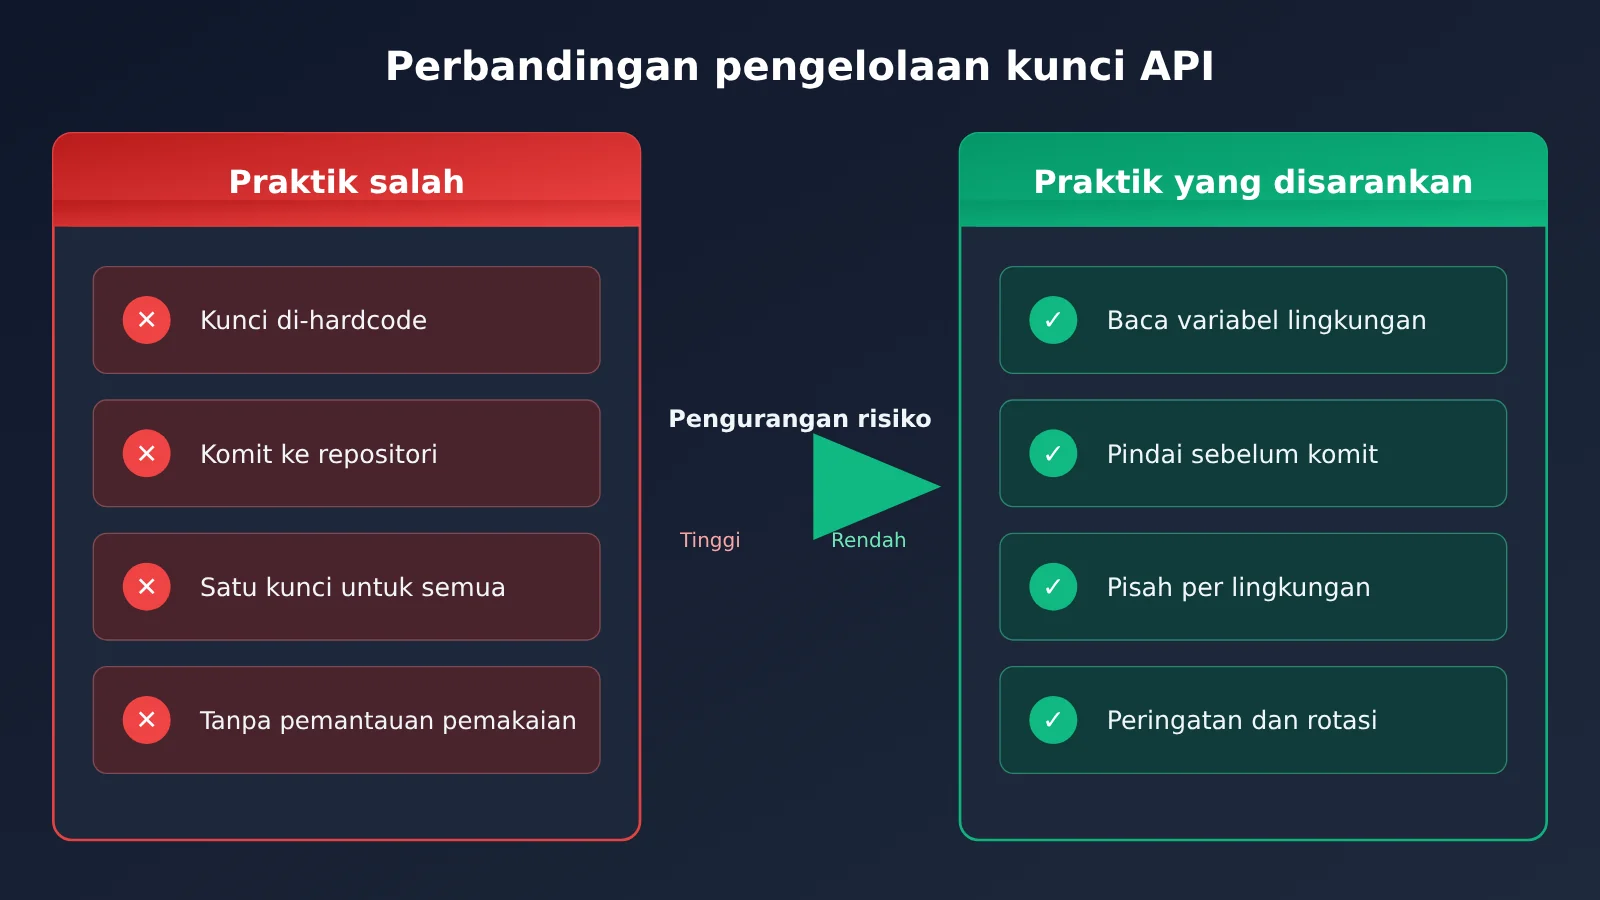
Bagi aplikasi yang memanggil Model Bahasa Besar, kebocoran kunci sering kali langsung berdampak pada tagihan: orang lain menggunakan kunci Anda untuk mengirim banyak permintaan, sementara biayanya dibebankan kepada Anda. Mari mulai dari cara paling dasar, yaitu menggunakan variabel lingkungan.
Contoh sederhana: Membaca kunci API dari variabel lingkungan
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # Baca dari variabel lingkungan, jangan tulis langsung di kode
    base_url="https://api.apiyi.com/v1"       # Antarmuka yang kompatibel dengan OpenAI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
Sebagai pelengkap, tambahkan .env ke .gitignore di direktori root proyek, lalu sediakan .env.example yang hanya berisi placeholder sebagai referensi bagi kolaborator. Dengan begitu, meskipun seseorang tidak sengaja menjalankan git add ., kunci asli tidak akan masuk ke area staging.
Lihat kode implementasi lengkap (termasuk pemuatan .env, pemeriksaan kunci yang tidak tersedia, dan penyamaran kunci di log)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # Muat .env lokal; di lingkungan produksi, gunakan pengelolaan kunci dari platform deployment


def mask_key(key: str) -> str:
    """Hanya tampilkan beberapa karakter awal dan akhir agar kunci lengkap tidak tercatat di log"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,请在环境变量或 .env 中配置")
    logging.info("使用密钥: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # Jika kunci dicabut atau dirotasi, minta pembaruan konfigurasi tanpa mencetak kunci
        return "鉴权失败:密钥可能已失效,请检查并更新配置"
    except Exception as e:
        return f"调用失败: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句话解释什么是密钥轮换"))
🚀 Mulai cepat: Jika sedang membuat prototipe, Anda bisa mendapatkan kunci API dan kuota uji coba gratis melalui APIYI apiyi.com. Gunakan variabel lingkungan seperti di atas untuk langsung terhubung. Satu kunci dapat digunakan untuk beralih antara model populer seperti OpenAI, Claude, dan Gemini, sehingga Anda tidak perlu repot menyimpan kunci secara terpisah di berbagai penyedia.
5 Praktik Sehari-hari untuk Mencegah Kebocoran Kunci API
| Praktik | Cara Melakukannya | Masalah yang Diatasi |
|---|---|---|
| Variabel lingkungan dan pengelolaan kunci | Gunakan .env secara lokal dan tambahkan ke .gitignore; untuk produksi, gunakan fitur pengelolaan kunci di platform deployment |
Mencegah kunci masuk ke kode dan repositori |
| Pemindaian sebelum commit | Integrasikan alat pemindai kunci ke hook pre-commit | Mencegat kunci sebelum push, tanpa bergantung pada waktu deteksi platform |
| Jangan tampilkan kunci di frontend | Teruskan permintaan dari browser dan aplikasi seluler melalui backend sendiri | Mencegah kunci diekstrak dari hasil build |
| Pisahkan kunci berdasarkan penggunaan | Gunakan kunci berbeda untuk pengembangan, pengujian, dan produksi | Membatasi dampak kebocoran dan memungkinkan rotasi tanpa saling mengganggu |
| Rotasi berkala dan pemantauan penggunaan | Ganti kunci secara berkala serta pantau penggunaan harian dan tren biaya | Mendeteksi pemanggilan yang tidak wajar lebih dini |
“Memisahkan kunci berdasarkan penggunaan” dan “memantau penggunaan” paling sering terlewat oleh pemula. Jika satu kunci dipakai untuk seluruh proyek dan bocor, semua layanan harus dihentikan untuk menggantinya. Dengan kunci terpisah, hanya kunci yang bermasalah yang perlu diganti.
Penanganan darurat dan analisis dampak kebocoran kunci API
Jika kamu menemukan kunci API sudah terlanjur dikirim ke repositori—baik dari peringatan secret scanning, pemberitahuan penerbit kunci, maupun saat memeriksa kode sendiri—ikuti urutan berikut:
- Segera nonaktifkan kunci lama: Hapus atau nonaktifkan kunci yang bocor di konsol penerbitnya. Inilah satu-satunya tindakan yang benar-benar menghentikan risiko.
- Buat kunci baru dan perbarui deployment: Masukkan kunci baru ke variabel lingkungan atau sistem pengelolaan rahasia, lalu deploy ulang layanan.
- Periksa penggunaan dan tagihan: Cari pemanggilan yang tidak wajar, model yang tidak dikenal, atau lonjakan biaya selama periode kebocoran.
- Bersihkan riwayat Git: Setelah rotasi kunci selesai, gunakan alat penulisan ulang riwayat untuk membersihkan commit lama dan beri tahu kolaborator agar melakukan clone ulang.
- Evaluasi dan perkuat perlindungan: Tambahkan langkah seperti
.gitignoredan pemindaian sebelum commit agar masalah serupa tidak terulang.
Untuk proyek yang melakukan pemanggilan model melalui APIYI, kamu bisa memeriksa token dan penggunaannya di konsol. Jika menemukan penggunaan yang tidak wajar, prioritaskan penanganan token terkait. Untuk langkah penghapusan, pembuatan ulang, dan pembatasan kuota token, ikuti fitur yang tersedia di konsol. Jika token mendukung batas kuota, sebaiknya tetapkan sejak awal sebagai “pengaman” tambahan terhadap risiko kebocoran.
Dampak bagi developer
- Kualitas peringatan meningkat: Penyaringan positif palsu membuat peringatan untuk kredensial cloud umum seperti AWS, Alibaba Cloud, dan Tencent Cloud lebih tepercaya. Tim pun lebih terdorong untuk menindaklanjuti setiap peringatan.
- Jangan mengandalkan deteksi sebagai perlindungan terakhir: Pastikan sendiri apakah kunci model AI termasuk dalam daftar yang didukung. Sebelum terkonfirmasi, anggap saja “platform tidak akan membantu menemukannya”.
- Urutan penanganan perlu diperbaiki: Rotasi kunci terlebih dahulu, baru bersihkan riwayat, bukan sekadar menghapus kode.
Dampak bagi industri
- Program mitra terus berkembang: Dari penyedia cloud hingga pendatang baru seperti SpaceX, semakin banyak penyedia layanan yang bersedia bergabung dengan mekanisme penerusan temuan. Dengan begitu, waktu paparan kunci di repositori publik diharapkan terus berkurang.
- Deteksi bergeser dari “lebih banyak laporan” ke “laporan yang lebih akurat”: Sebagian besar perubahan kali ini berfokus pada pengurangan positif palsu. Ini menunjukkan bahwa selain cakupan, platform mulai lebih memperhatikan apakah peringatan bisa ditindaklanjuti.
Pertanyaan Umum FAQ
Q1: Apa itu GitHub secret scanning?
GitHub secret scanning adalah fitur pemindaian kunci dalam repositori yang mengenali kredensial dengan format yang sudah diketahui. Jika kunci mitra ditemukan di repositori publik, GitHub akan meneruskannya kepada penerbit untuk dicabut atau diganti. Jika kunci pengguna ditemukan, GitHub akan membuat peringatan di repositori.
Q2: Apa perbedaan penanganan kunci mitra dan kunci pengguna?
Jika kunci mitra ditemukan di repositori publik, penerbit bertanggung jawab mencabut atau menggantinya tanpa menunggu tindakan pengembang. Sementara itu, kunci pengguna yang ditemukan di repositori publik maupun privat akan memicu peringatan, dan penanggung jawab repositori harus menggantinya sendiri. Yang pertama lebih berfokus pada “penanganan otomatis”, sedangkan yang kedua pada “pemberitahuan untuk ditindaklanjuti”.
Q3: Kapan pembaruan ini dirilis dan apa saja perubahan utamanya?
GitHub merilis changelog ini pada 5 November 2026. Perubahan utamanya adalah SpaceX menjadi mitra dan penambahan detektor `starlink_public_api_v2_secret`, serta peningkatan penyaringan positif palsu pada detektor Alibaba Cloud, AWS, Google, OpenVSX, Pydantic Services, dan Tencent Cloud.
Q4: Apakah kunci API model AI saya akan terdeteksi oleh secret scanning?
Changelog ini tidak membahas jenis kunci dari penyedia model seperti OpenAI dan Anthropic. Untuk memastikan dukungannya, periksa daftar lengkap dalam dokumentasi GitHub. Begitu pula, belum ada konfirmasi apakah token APIYI saat ini ada dalam daftar yang didukung. Sebaiknya jangan hanya mengandalkan deteksi platform; lindungi kunci sendiri melalui variabel lingkungan, pemindaian sebelum commit, dan langkah pengamanan lainnya.
Q5: Bagaimana cara memanggil API Model Bahasa Besar dengan aman dalam proyek?
Intinya, “jangan masukkan kunci ke dalam kode”:
1. Daftar di APIYI apiyi.com untuk mendapatkan kunci API dan kuota uji coba gratis
2. Simpan kunci dalam variabel lingkungan atau `.env`, lalu tambahkan `.env` ke `.gitignore`
3. Gunakan contoh kode dalam artikel ini, atur base_url ke `https://api.apiyi.com/v1`, lalu lakukan pemanggilan melalui antarmuka yang kompatibel dengan OpenAI
Aplikasi frontend tidak boleh menyimpan kunci secara langsung. Teruskan permintaan melalui backend Anda sendiri.
Q6: Jika kunci sudah bocor, apakah cukup menghapus baris kode yang memuatnya?
Tidak. Kunci masih tersimpan dalam commit lama dan mungkin sudah dikloning atau diambil oleh orang lain. Langkah yang benar adalah mencabut kunci lama di konsol penerbit dan membuat kunci baru, lalu memeriksa penggunaan, dan terakhir membersihkan riwayat Git. Jika menggunakan token APIYI apiyi.com, Anda dapat memeriksa catatan penggunaan di konsol selama periode kebocoran untuk melihat apakah ada pemanggilan yang tidak wajar.
Poin Penting Kebocoran Kunci API dan GitHub Secret Scanning
- Dua mekanisme: kunci mitra yang ditemukan di repositori publik diteruskan ke penerbitnya untuk ditangani; kunci pengguna menghasilkan peringatan yang perlu Anda tangani sendiri
- Pembaruan kali ini: SpaceX menjadi mitra, dan detektor dari enam penyedia mendapat filter positif palsu agar peringatan lebih akurat
- Batas deteksi: kunci yang tidak ada dalam daftar dukungan tidak dapat dikenali; hasil build frontend, log, dan tangkapan layar juga berada di luar cakupan pemindaian
- Jendela waktu: pemindaian hanya dapat memperpendek waktu paparan, bukan menarik kembali kunci yang sudah terlanjur diambil
- Urutan penanganan: nonaktifkan dan rotasi kunci terlebih dahulu, periksa penggunaan, lalu bersihkan riwayat Git
- Cara memulai: kelola kunci yang diperoleh melalui APIYI apiyi.com dengan variabel lingkungan, pisahkan berdasarkan lingkungan, dan pantau penggunaannya
Kesimpulan
Ada tiga hal yang bisa dipetik dari pembaruan GitHub secret scanning ini:
- Deteksi platform makin kuat: jumlah mitra bertambah, positif palsu berkurang, dan jendela paparan kunci di repositori publik makin pendek.
- Deteksi bukan perlindungan menyeluruh: platform tidak dapat menjangkau kunci di luar daftar dukungan maupun kebocoran di luar repositori.
- Rotasi adalah langkah utama untuk membatasi dampak: begitu terjadi kebocoran, segera nonaktifkan kunci lama. Menghapus kode dan membersihkan riwayat adalah langkah berikutnya.
Bagi developer yang sedang mengintegrasikan Model Bahasa Besar ke aplikasi, langkah paling praktis adalah menggunakan variabel lingkungan untuk mengelola kunci sejak baris kode pertama dan menyiapkan kunci terpisah untuk setiap lingkungan. Anda bisa mencoba pendekatan ini melalui APIYI apiyi.com: satu kunci dapat digunakan untuk memanggil berbagai model populer, sementara pengelolaan terpusat memudahkan pemeriksaan penggunaan.
📚 Referensi
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner: Penjelasan resmi tentang pembaruan ini
- Tautan:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
Keterangan: Berisi daftar lengkap mitra dan detektor baru, serta peningkatan penyaringan positif palsu
-
GitHub Docs – Secret scanning: Penjelasan fitur dan daftar lengkap jenis yang didukung
- Tautan:
docs.github.com/code-security/secret-scanning - Keterangan: Untuk memeriksa apakah suatu jenis kunci didukung dan apa saja syarat pengaktifan peringatannya
Penulis: Tim teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama situs resmi APIYI untuk mengetahui lebih lanjut tentang pengelolaan token dan pemantauan penggunaan