Al elegir un servicio proxy de API, la mayoría de las personas se fija primero en el precio y la lista de modelos, pero pocas se preguntan: ¿se registrará el contenido de mis solicitudes? Si se filtra mi clave API, ¿cómo puedo limitar los daños? ¿Puedo obtener un reembolso después de recargar saldo? ¿El modelo que se invoca es realmente el que elegí? Este artículo ofrece una lista de verificación de seguridad de datos para servicios proxy de API que puedes seguir paso a paso para aclarar estas dudas.
Este no es un análisis basado únicamente en confiar en la publicidad, ni está dirigido a un servicio en particular. La lista sirve para cualquier servicio proxy. Como ejemplo, usamos la información pública de APIYI para que puedas contrastarla con la del servicio que utilizas.
Qué te llevas: al terminar, tendrás un proceso de verificación práctico y un script para hacer una prueba local. Con una recarga pequeña podrás comprobar si los registros, los modelos y los cargos se ajustan a lo esperado antes de añadir más saldo.
Puntos clave para comprobar la seguridad de datos de un servicio proxy de API
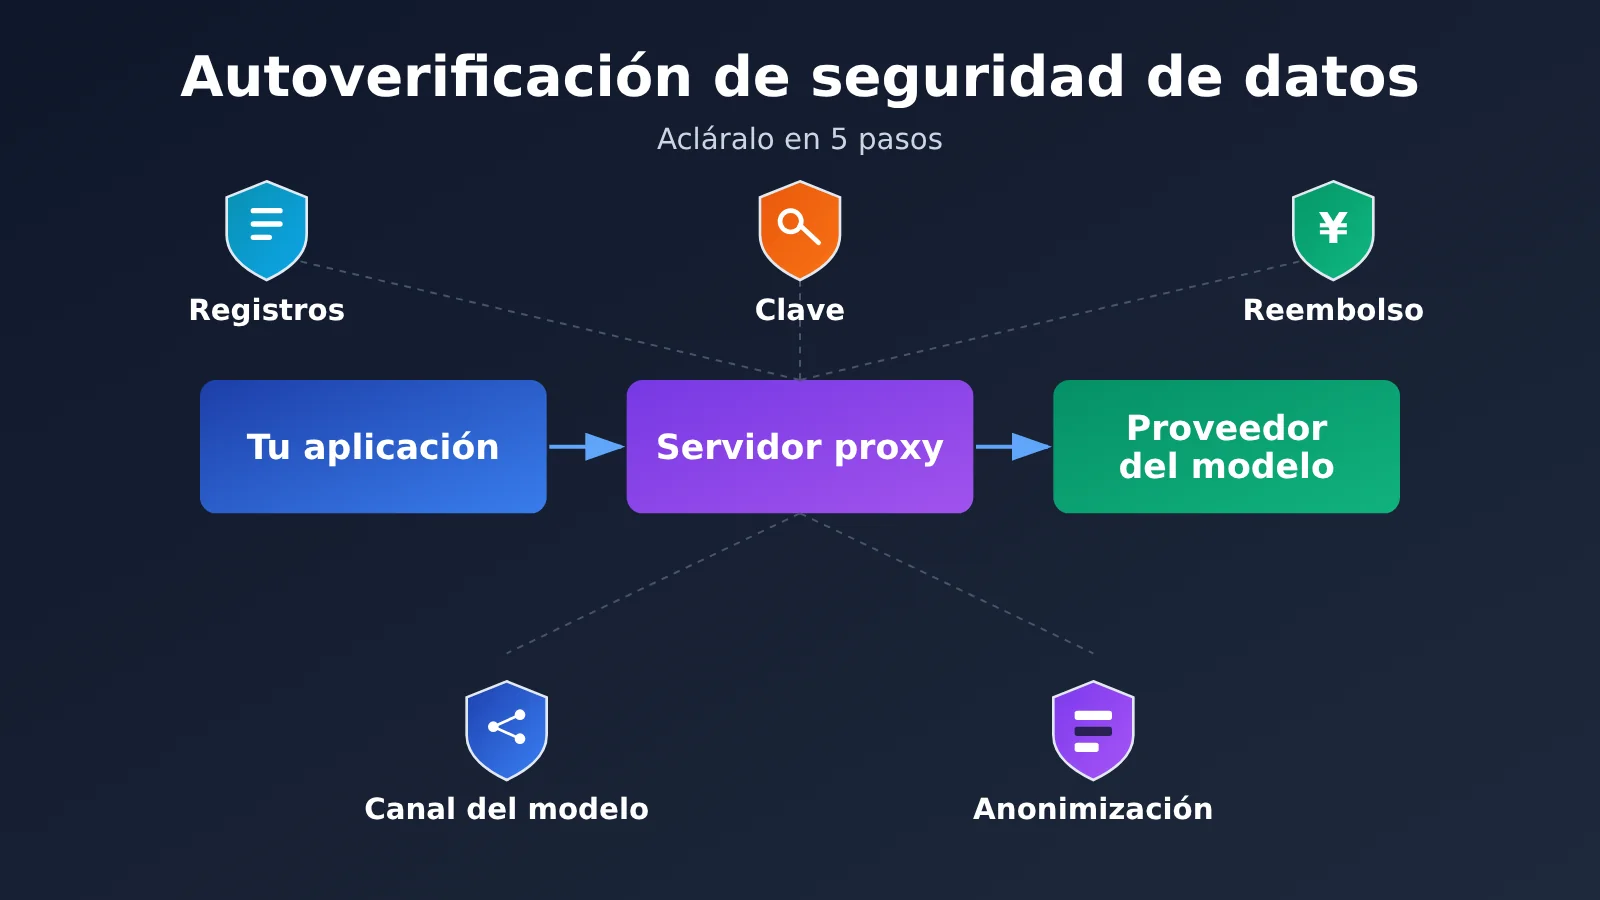
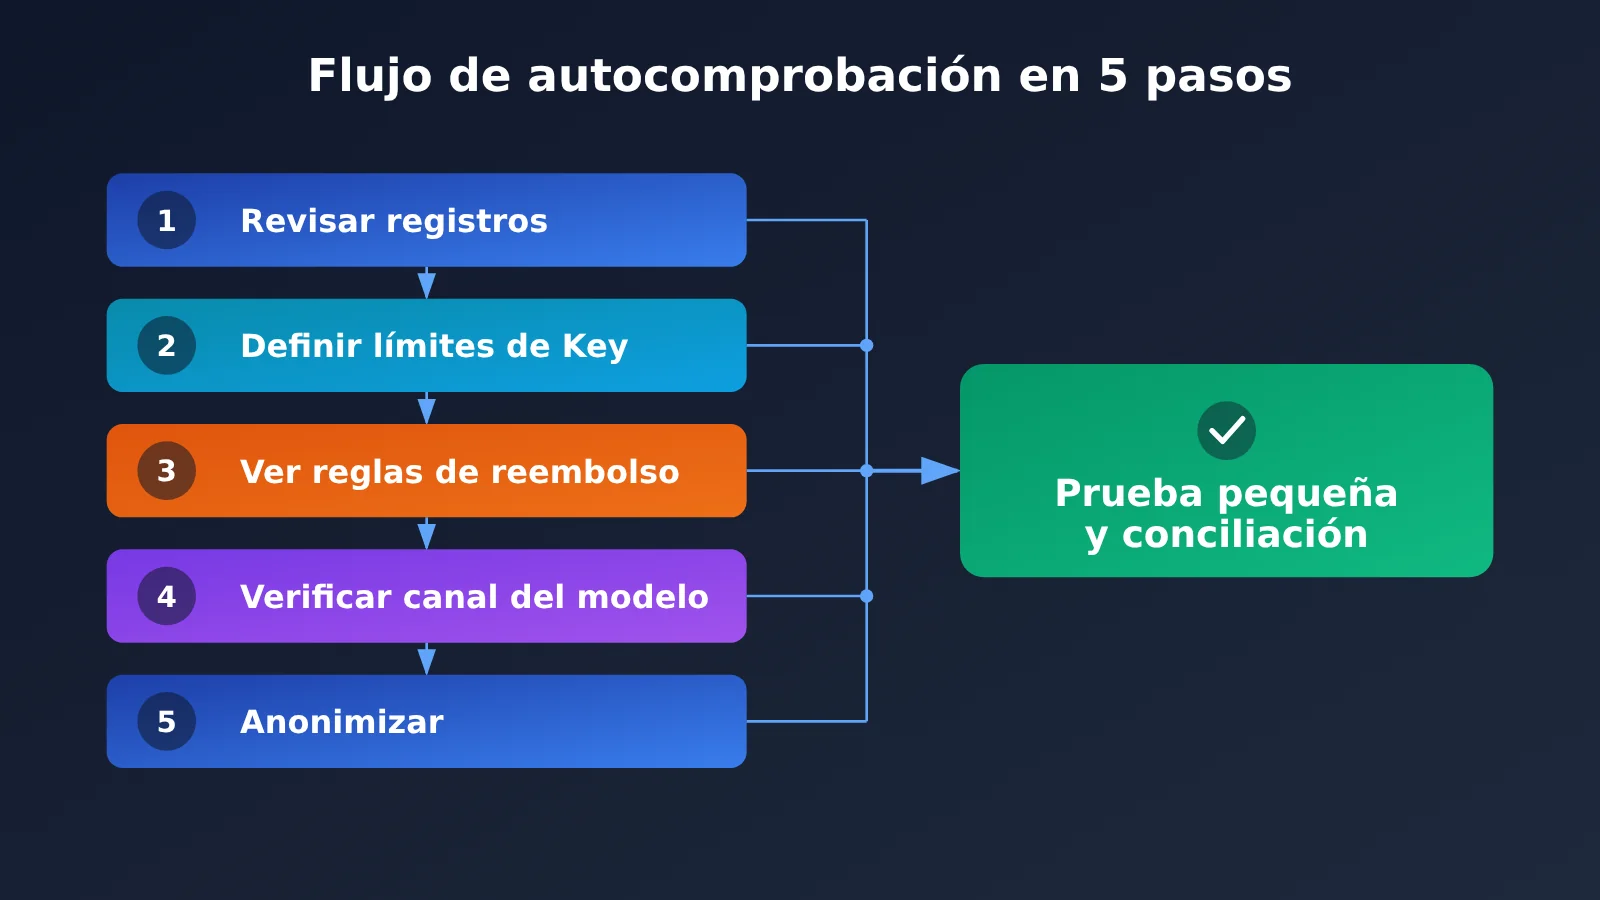
Un servicio proxy de API se encuentra entre tú y el proveedor del modelo: la solicitud llega primero al servicio proxy, que luego la reenvía al proveedor. Por eso, no basta con comprobar si «el modelo funciona». También debes averiguar qué registros se guardan en el recorrido, quién puede modificar tu saldo y si es posible rastrear lo ocurrido cuando algo sale mal. En la siguiente tabla se resumen los cinco pasos de la verificación.
| Paso | Qué debes comprobar | Qué podrás averiguar |
|---|---|---|
| Paso 1: Registros | Qué se registra de forma predeterminada y si se guarda el contenido de las solicitudes durante la resolución de problemas | Qué datos podrían conservarse |
| Paso 2: Claves API | Modelos disponibles, límite de saldo, restricciones por IP y aislamiento entre proyectos | Cómo limitar las pérdidas y revocar rápidamente una clave si se filtra |
| Paso 3: Reembolsos | Condiciones, cálculo del importe, plazo para recibir el dinero y entidad responsable del servicio | Qué esperar antes de recargar y a quién acudir si surge un problema |
| Paso 4: Canales | Qué modelo de origen corresponde a cada nombre, qué canales alternativos hay y qué canal se usa en cada invocación | Cómo comprobar si el modelo se ha degradado o sustituido |
| Paso 5: Anonimización | Si los datos sensibles cumplen los requisitos de tu organización y si ya se han anonimizado | Cómo reducir al mínimo la exposición en el peor de los casos |
Enfoque general para comprobar la seguridad de los datos
La lógica de esta lista es «primero pregunta, luego haz una prueba pequeña y solo después aumenta el uso». Los cuatro primeros pasos sirven para aclarar qué afirma el proveedor y qué dicen sus reglas. El quinto te ayuda a reducir la cantidad de información que compartes, incluso si las reglas parecen adecuadas.
Lo que más se suele pasar por alto es el último paso: probar el servicio con un caso real y luego contrastar los registros de las invocaciones con los cargos. Por clara que sea la página promocional, una prueba real con un Request ID resulta mucho más convincente.
Paso 1: Averigua qué registra el servicio proxy de API
Lo primero que debes comprobar es qué registra el proveedor de forma predeterminada y si, durante la resolución de problemas, podría guardar el contenido de las solicitudes y las respuestas. Muchas personas equiparan «hay registros» con «se guarda el contenido», pero no es lo mismo. La clave está en qué tipo de información incluyen esos registros.
Por ejemplo, según la información pública de APIYI, los registros de llamadas habituales incluyen datos como la hora de la llamada, el modelo, el uso de tokens, el importe y el estado, pero no guardan el contenido de entrada ni de salida. Si hace falta ayudar a resolver un problema, el administrador puede activar temporalmente los registros detallados, que podrían incluir la indicación completa, los mensajes del sistema, el historial de la conversación, los parámetros de las llamadas a funciones y las respuestas del modelo.
Tipos de registros y acciones de verificación
| Tipo de registro | Contenido posible | Qué debes comprobar |
|---|---|---|
| Registro de llamadas habitual | Hora de la llamada, modelo, uso de tokens, importe y estado | Expórtalo periódicamente para conciliar cuentas y conservarlo |
| Registro detallado (se activa temporalmente durante la resolución de problemas) | Indicación completa, mensajes del sistema, historial de la conversación, parámetros de las llamadas a funciones y respuestas del modelo | Antes de enviar una solicitud de soporte, confirma que el contenido esté anonimizado |
| Archivos subidos | La información pública no especifica si se incluyen en los registros detallados | Si hay archivos implicados, pide confirmación por escrito al proveedor |
Hay dos aspectos que conviene tener en cuenta. Primero, los registros detallados se activan temporalmente para ayudar a resolver problemas. Por eso, antes de abrir un ticket o pedir ayuda al equipo de atención, piensa qué contenido no debería aparecer en las muestras para reproducir el problema. Segundo, la información pública no especifica si los archivos en sí se incluyen en los registros detallados. No des por sentado lo que no se indica: pregúntalo directamente.
Puedes consultar el periodo de conservación y el calendario de eliminación de los registros habituales en la política de conservación de registros de la documentación de APIYI. Si necesitas conciliar cuentas o conservar un registro, exporta tus propias llamadas a tiempo; no des por hecho que «la plataforma siempre las guardará».
🎯 Consejo técnico: Para evaluar la política de registros, te recomendamos revisar directamente en la consola de APIYI apiyi.com los campos de un registro de llamada y compararlos con la información pública. Es más claro que limitarse a leer la documentación.
Paso 2: establece límites para la clave API y el consumo
La clave API es la credencial para invocar el modelo y también equivale a la «contraseña para retirar dinero» de tu saldo. La filtración de claves es uno de los riesgos que debes prevenir al usar un servicio proxy de API. Suele ocurrir al publicar la clave en repositorios públicos o incluirla en capturas de pantalla o chats grupales.
Para gestionar las claves, puedes seguir estas recomendaciones:
- No la compartas: no incluyas la clave en repositorios públicos ni la muestres en capturas de pantalla, grabaciones o chats grupales. En el código, léela desde una variable de entorno.
- Usa claves distintas para cada proyecto: así podrás identificar rápidamente qué proyecto causó un problema y solo tendrás que revocar una clave.
- Limita los permisos según el uso: al crear una clave, configura opciones como los modelos disponibles, el límite de consumo o las restricciones de IP según el uso previsto. Limita todo lo que puedas.
- Revisa la actividad con regularidad: consulta periódicamente el historial de invocaciones y el saldo. Mantente alerta ante llamadas a modelos o en horarios que no reconozcas.
- Actúa de inmediato si detectas algo anómalo: si encuentras llamadas desconocidas o cargos inusuales, desactiva la clave afectada, crea una nueva y contacta con el proveedor del servicio para verificar los registros.
Hay otra regla fácil de pasar por alto al investigar un problema: no envíes la clave completa al contactar con el servicio de atención al cliente. Para localizar el problema, basta con proporcionar el ID de solicitud, la hora de la llamada y una descripción de lo ocurrido. Si envías la clave completa, crearás otro posible punto de filtración.
Lista de comprobación de la clave
| Elemento de revisión | Criterio de cumplimiento | Qué hacer si no se cumple |
|---|---|---|
| Ubicación de almacenamiento | Variable de entorno o herramienta de gestión de secretos | Trasládala de inmediato y vuelve a crear las claves que hayan quedado expuestas |
| Separación por proyecto | Una clave independiente para cada proyecto | Separa las claves por proyecto y desactiva gradualmente las antiguas |
| Alcance de los permisos | Modelos, consumo o IP restringidos | Configura en la consola las restricciones disponibles |
| Frecuencia de revisión | Un calendario de revisiones establecido | Programa recordatorios y compara los cambios de saldo en cada revisión |
Paso 3: Revisa las condiciones de reembolso y quién presta el servicio antes de recargar
Antes de recargar, confirma cuatro cosas: las condiciones para solicitar un reembolso, cómo se calcula el importe, cuánto tarda en llegar y quién opera el servicio. Esta información aparece en la página de políticas. Descubrir después de recargar que «no se admiten reembolsos» es la situación más desfavorable.
Por ejemplo, según la política de reembolsos de APIYI, en general puedes solicitar un reembolso dentro de los 30 días posteriores a la recarga. El importe se calcula según reglas como el saldo no utilizado, y se descuentan las cantidades promocionales. Los usuarios de China continental que ya hayan recibido una factura no pueden solicitar un reembolso. El tiempo que tarda en llegar depende del método de pago, así que conviene consultar los detalles de la política antes de hacer la solicitud.
También es importante saber quién presta el servicio. En los términos del servicio de APIYI se indica que la entidad operadora es MrrBase, LLC. Puedes comprobarlo del mismo modo con cualquier servicio proxy de API: verifica si identifica claramente a la entidad responsable y si los términos incluyen esa información.
Para contactar con el servicio de atención al cliente, utiliza preferentemente los canales que aparecen en el sitio web oficial o en la documentación. APIYI publica estos canales: atención al cliente por WeCom, [email protected] y Telegram @apiyi001. No transfieras dinero ni facilites datos de tu cuenta a contactos privados que no aparezcan en las páginas oficiales.
Tabla para comprobar los reembolsos y la entidad responsable
| Aspecto | Qué debes preguntar | Ejemplo de información pública de APIYI |
|---|---|---|
| Plazo para solicitar el reembolso | ¿Hasta cuándo después de recargar se puede solicitar? | Dentro de los 30 días posteriores a la recarga |
| Cálculo del importe | ¿Cómo se calcula? ¿Qué ocurre con las cantidades promocionales? | Según reglas como el saldo no utilizado; se descuentan las cantidades promocionales |
| Casos no reembolsables | ¿En qué casos no se admite un reembolso? | Los usuarios de China continental que ya hayan recibido una factura no pueden solicitarlo |
| Tiempo de llegada | ¿Cuánto tarda en llegar el reembolso? | Depende del método de pago; consulta los detalles de la política |
| Entidad operadora | ¿Quién presta el servicio? | MrrBase, LLC |
| Canales oficiales | ¿Dónde puedes contactar? | Atención al cliente por WeCom, [email protected] y Telegram @apiyi001 |
Paso 4: Comprueba el nombre del modelo y el canal de origen
«Han cambiado el modelo por uno más barato» es una de las preocupaciones más habituales entre quienes usan servicios proxy de API. En vez de juzgar la calidad de los resultados a ojo, hazle tres preguntas al proveedor: ¿a qué modelo de origen corresponde el nombre que aparece en la página y en los registros? ¿Se utiliza algún canal alternativo? ¿Cómo puedes comprobar qué canal se usó en una llamada concreta?
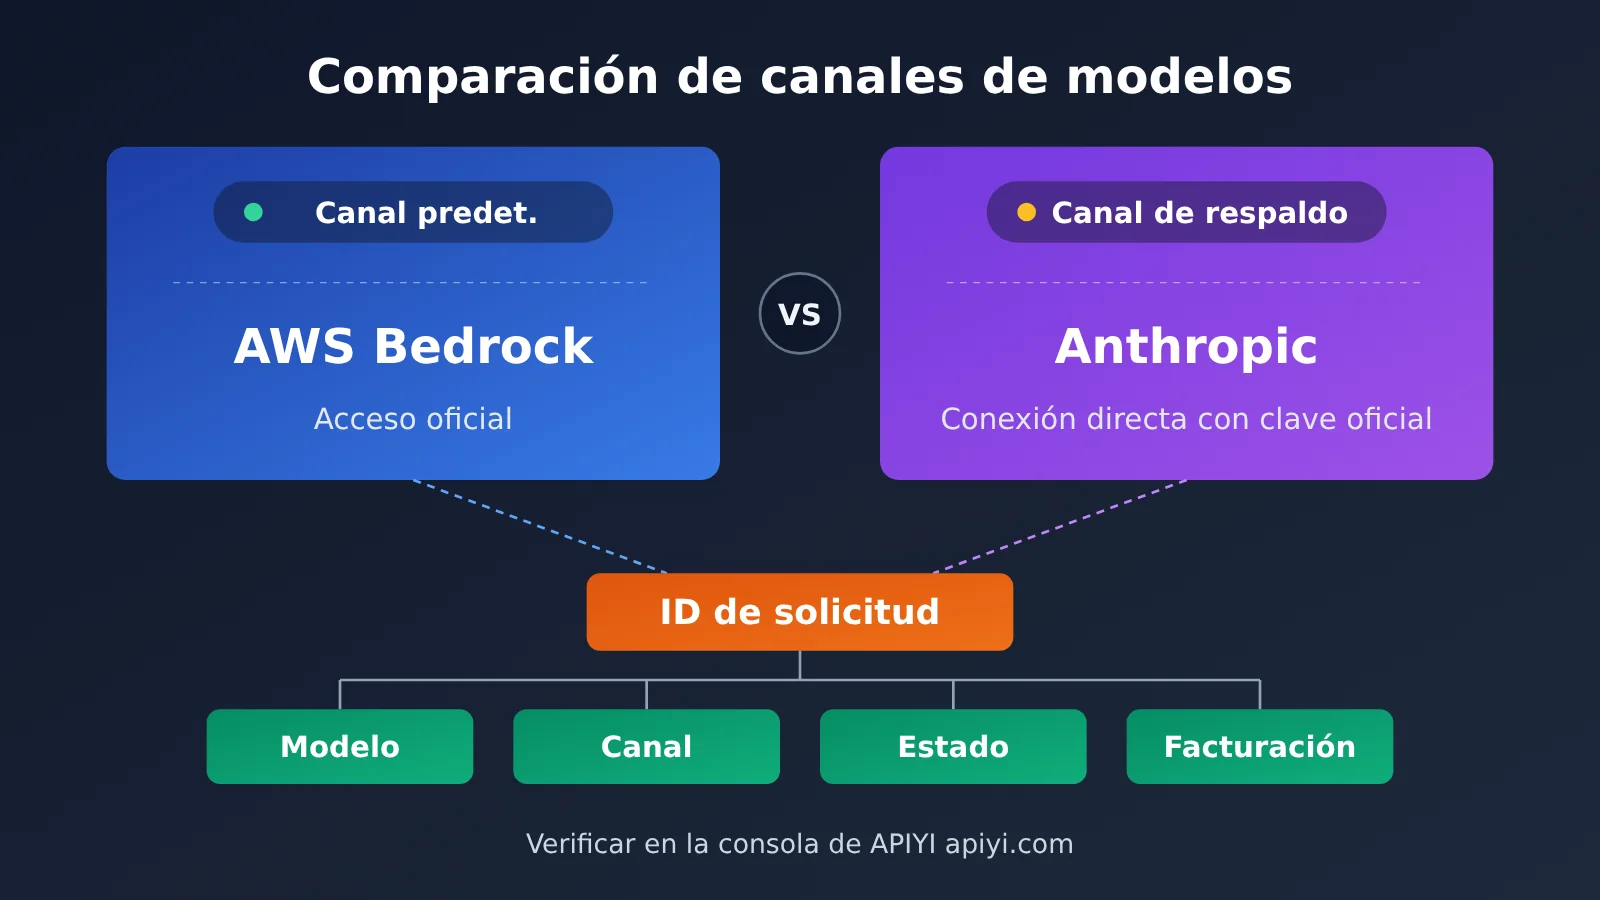
Por ejemplo, según la declaración de APIYI sobre la fidelidad de los modelos, el servicio no degrada ni sustituye modelos. En el caso de Claude, la ruta predeterminada es la integración oficial de AWS Bedrock y el canal alternativo es la conexión directa con una clave oficial de Anthropic. Lo importante es que el proveedor publique claramente cuál es el canal predeterminado y cuál el alternativo, en lugar de dar respuestas ambiguas.
Cómo comprobar una llamada concreta con el Request ID
Si quieres verificar una llamada concreta, guarda su Request ID. Según la guía de APIYI para investigar problemas con el Request ID, los registros permiten comprobar el modelo, el canal, el estado y los datos de facturación de esa llamada. Si tienes alguna duda, facilita el Request ID al servicio de atención al cliente para que te ayuden a consultarlo.
De ahí se desprende un hábito muy práctico: guarda en tu propio sistema un registro de cada llamada importante. Como mínimo, incluye la hora, el nombre del modelo solicitado, el nombre del modelo devuelto y el consumo de tokens. Si surge alguna discrepancia, podrás contrastar tus registros con los del servicio.
| Pregunta | Respuesta esperada | Riesgo si no se aclara |
|---|---|---|
| ¿A qué modelo de origen corresponde el nombre del modelo? | Una correspondencia clara | No puedes saber si se ha sustituido |
| ¿Se utiliza algún canal alternativo? | Explicación del canal alternativo y de las condiciones para cambiar a él | El servicio puede comportarse de forma distinta al cambiar de canal, sin que puedas saber por qué |
| ¿Cómo se consulta el canal de una llamada concreta? | Consulta de los registros mediante el Request ID | No puedes aportar pruebas si surge una discrepancia |
| ¿Se degrada el modelo? | Declaración pública de que no se degrada ni se sustituye | No hay un compromiso con el que contrastar |
Paso 5: Desidentifica la información sensible antes de enviarla
Antes de enviar código de la empresa, documentos no publicados, información de clientes o datos financieros o médicos, comprueba que el uso cumple los requisitos de seguridad de tu organización. Si puedes desidentificar la información, hazlo primero. Al investigar un problema, intenta reproducirlo con la muestra mínima necesaria y evita subir documentos completos.
Si la organización prohíbe que la información sensible pase por un tercero, sigue estrictamente sus normas. Ninguna «comodidad» justifica saltárselas. El objetivo de desidentificar la información no es garantizar una seguridad absoluta, sino reducir al mínimo la exposición en el peor de los casos.
A continuación tienes un ejemplo sencillo de desidentificación local: antes de enviar la indicación, sustituye algunos campos sensibles habituales por marcadores de posición. Solo contempla formatos comunes, así que no sustituye la revisión manual ni los requisitos de cumplimiento de la organización.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Comprobación rápida de seguridad de datos en un servicio proxy de API
Los cinco primeros pasos consisten en «preguntar»; esta sección consiste en «comprobar». Si es la primera vez que lo usas, te recomendamos recargar una cantidad pequeña y probar uno o dos casos reales que no incluyan información sensible. Después, revisa los registros de llamadas, el modelo y el costo. En este artículo recomendamos empezar con 5 dólares y, si todo funciona como esperas, decidir si quieres añadir más saldo.
Ejemplo sencillo: una prueba que puedes conciliar
El código siguiente lee la clave desde una variable de entorno, realiza una llamada mínima e imprime el nombre del modelo devuelto y el uso. Así podrás compararlos con los registros de la consola:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Ten en cuenta que, para saber si resp.id devuelto por el SDK coincide con el Request ID de los registros de la plataforma, debes consultar la documentación oficial. En los registros de llamadas de la consola, busca la entrada correspondiente a la hora de la prueba y comprueba que el modelo, el estado y el costo coincidan con los resultados locales.
Ver el código completo: script de prueba con registro de auditoría local
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脱敏常见敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """调用模型,并把可对账的信息写入本地审计文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
Cuando termine el script, abre relay_audit.jsonl y compara línea por línea la hora, el modelo y el uso de tokens con los registros de la consola. Si el modelo solicitado no coincide con el modelo devuelto, o si no puedes conciliar el costo con el uso, ponte en contacto con el canal oficial y comparte los registros.
🚀 Inicio rápido: Te recomendamos usar APIYI, apiyi.com, para hacer una primera prueba con una recarga pequeña. Ejecuta el script anterior y compara los resultados con los registros de la consola para completar la comprobación. No hace falta incluir ningún dato sensible.
Preguntas frecuentes
P1: ¿El servicio proxy de API guarda mis indicaciones y respuestas?
Depende de lo que indique cada proveedor. Por ejemplo, según la información pública de APIYI, los registros de las llamadas normales solo incluyen la hora, el modelo, el uso de tokens, el importe y el estado; no guardan el contenido de las entradas ni de las respuestas. Solo si hace falta investigar un problema, un administrador podría activar temporalmente los registros detallados. Antes de usar cualquier servicio proxy, conviene aclarar este punto.
P2: ¿Por qué debería usar una clave distinta para cada proyecto?
Así, si una clave tiene algún problema, solo tendrás que revocar la del proyecto afectado y los demás no se verán afectados. También te resultará más fácil identificar el proyecto del que procede una anomalía consultando el historial de llamadas. Si además configuras límites para los modelos disponibles y el saldo, podrás mantener las posibles pérdidas dentro de un margen reducido.
P3: Si cambio de opinión después de recargar saldo, ¿me devolverán siempre el importe íntegro?
No necesariamente: depende de la política de cada proveedor. Por ejemplo, APIYI permite solicitar un reembolso durante los 30 días posteriores a la recarga. El importe se calcula según las reglas aplicables al saldo no utilizado, y se descuenta el saldo promocional. Los usuarios de China continental que ya hayan recibido una factura no pueden solicitar el reembolso. Antes de hacer la solicitud, conviene leer la política completa. El plazo para recibir el dinero también depende del método de pago.
P4: ¿Cómo puedo confirmar que no han sustituido el modelo que estoy usando?
Sigue dos pasos: primero, pregunta al proveedor cuál es el modelo de origen correspondiente al nombre del modelo y si dispone de un canal alternativo. Después, guarda el ID de solicitud de las llamadas importantes y comprueba en los registros el modelo, el canal, el estado y el cargo de cada llamada. Según la información pública de APIYI, no degrada ni sustituye modelos. Puedes comprobarlo por tu cuenta con una prueba de bajo costo en apiyi.com.
P5: ¿Los archivos que subo pueden aparecer en los registros detallados?
La información pública no especifica si los archivos en sí pueden aparecer en los registros detallados, así que no conviene darlo por hecho. Si la solicitud incluye archivos, consulta primero al proveedor. Si se trata de código de la empresa, datos de clientes u otra información sensible, anonimízala antes o reproduce el problema con una muestra mínima.
P6: ¿Qué hago si la política de mi empresa prohíbe enviar información sensible a terceros?
Sigue las normas de tu organización y no las eludas por comodidad. Puedes usar el servicio proxy para tareas que no incluyan información sensible y dejar las demás en un entorno aprobado por tu organización. La lista de comprobación del servicio proxy puede ayudarte a reducir riesgos, pero no sustituye los requisitos de cumplimiento.
Conclusiones clave para la revisión de seguridad de datos de un servicio proxy de API
- Revisa los registros por niveles: los registros normales y los detallados son distintos. Antes de solucionar un problema, averigua si se registra el contenido de las solicitudes.
- Establece límites para las claves API: separa las claves por proyecto y limita los modelos, las cuotas o las IP permitidas. Si detectas algo inusual, desactiva la clave y crea otra.
- Lee todas las condiciones de reembolso: antes de recargar, comprueba los plazos, cómo se calcula el importe, qué casos no admiten reembolso y cuánto tarda en llegar el dinero.
- Verifica los canales: pregunta qué modelo ofrece el proveedor ascendente y qué canales de respaldo hay. Usa el Request ID para verificar cada invocación.
- Anonimiza los datos localmente: elimina la información sensible antes de enviar nada. Si las normas de tu organización lo prohíben, no la envíes.
- Empieza con una recarga pequeña: recarga primero 5 dólares y prueba un caso de uso real. Para la primera verificación, recomendamos usar APIYI apiyi.com.
Resumen
La clave para revisar la seguridad de los datos de un servicio proxy de API es sustituir las promesas comerciales por hechos que puedas comprobar:
- Registros y anonimización: averigua qué se registra de forma predeterminada y anonimiza los datos sensibles antes de enviarlos.
- Claves API y cuotas: separa las claves por proyecto, limita los permisos según el uso y desactívalas de inmediato si detectas algo inusual.
- Reembolsos y canales: antes de recargar, lee todas las condiciones de reembolso y comprueba quién opera el servicio. Usa el Request ID para verificar el modelo y el canal.
No hace falta elegir un servicio proxy basándose solo en sus promesas. Comprueba punto por punto cómo se registran los datos, qué permisos tienen las claves API, cuáles son las condiciones de reembolso y qué canales de modelo se utilizan. Después, haz tus propias pruebas para tomar una decisión con más seguridad. Recomendamos usar un saldo pequeño en APIYI apiyi.com para comprobar rápidamente los resultados y, si cumplen tus expectativas, decidir si quieres aumentar la recarga.
📚 Referencias
-
Política de conservación de registros — Consulta los plazos de conservación y eliminación de los registros habituales antes de archivarlos para la conciliación.
-
Política de reembolsos — Consulta las condiciones, el cálculo del importe y los plazos del reembolso. Antes de recargar saldo, comprueba qué casos no admiten reembolso.
-
Términos del servicio — Consulta quién opera el servicio y cuáles son las condiciones de uso.
-
Información sobre la fidelidad del modelo — Conoce los canales del modelo y el compromiso de no degradarlo, así como las diferencias entre los canales predeterminados y de respaldo.
-
Guía para investigar problemas con el Request ID — Verifica el modelo, el canal y la facturación de una invocación concreta. Si hay alguna discrepancia, facilita el Request ID al equipo de soporte.
Autor: Equipo técnico de APIYI
Contacto técnico: Puedes contactarnos en el sitio web oficial de APIYI, apiyi.com. Encontrarás más información en el centro de documentación, docs.apiyi.com.