عند اختيار خدمة وكيل API، يبدأ معظم الناس بالاطلاع على الأسعار وقائمة النماذج، لكن قلّما يسألون: هل يُسجَّل محتوى طلباتي؟ وكيف أحتوي الضرر إذا تسرّب مفتاح API؟ وهل يمكن استرداد الرصيد بعد شحنه؟ وهل النموذج الذي أستدعيه هو فعلًا النموذج الذي اخترته؟ تقدّم هذه المقالة قائمة تحقق ذاتية لأمان البيانات في خدمات وكيل API، يمكنك تطبيقها مباشرةً للتحقق من هذه المسائل خطوةً بخطوة.
هذه ليست مراجعة «تكتفي بتصديق ما تقوله الإعلانات»، كما أنها لا تستهدف خدمة بعينها. تناسب القائمة أي خدمة وكيل API، ونستخدم فيها المعلومات المنشورة من APIYI مثالًا يساعدك على معرفة ما ينبغي أن تسأل عنه مزوّد الخدمة الذي تستخدمه.
الفائدة الأساسية: بعد قراءة المقالة، ستكون لديك خطوات تحقق عملية وسكربت يمكنك تشغيله محليًا. ابدأ بشحن رصيد بسيط للتحقق من السجلات والنموذج والتكلفة، ثم قرر ما إذا كنت تريد إضافة المزيد من الرصيد.
أبرز نقاط الفحص الذاتي لأمان البيانات في خدمة وكيل API
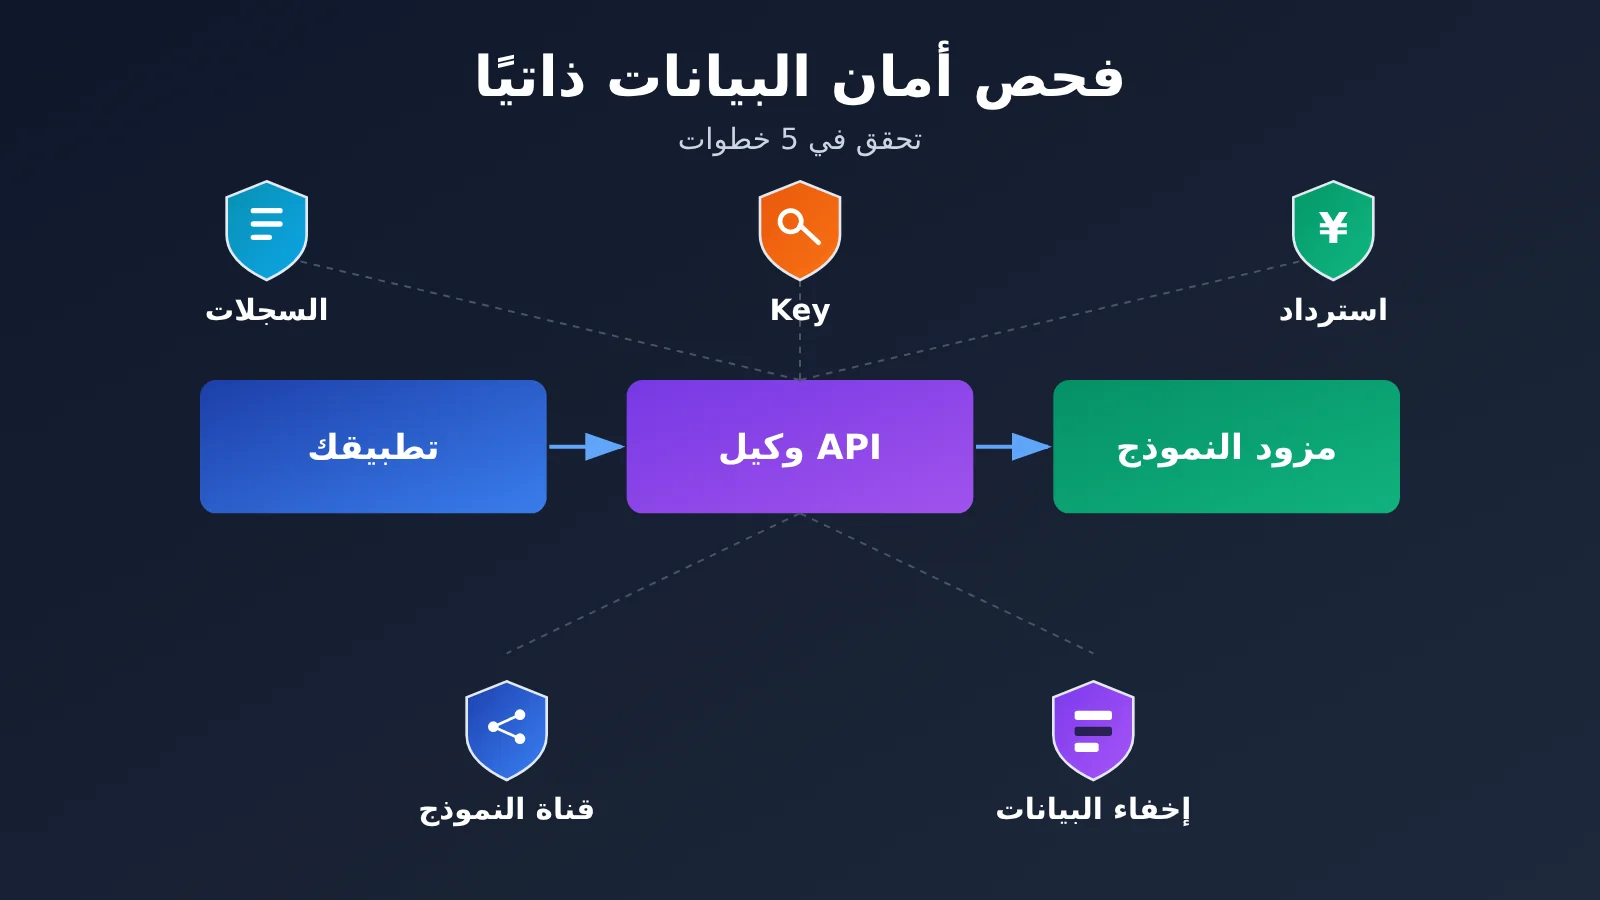
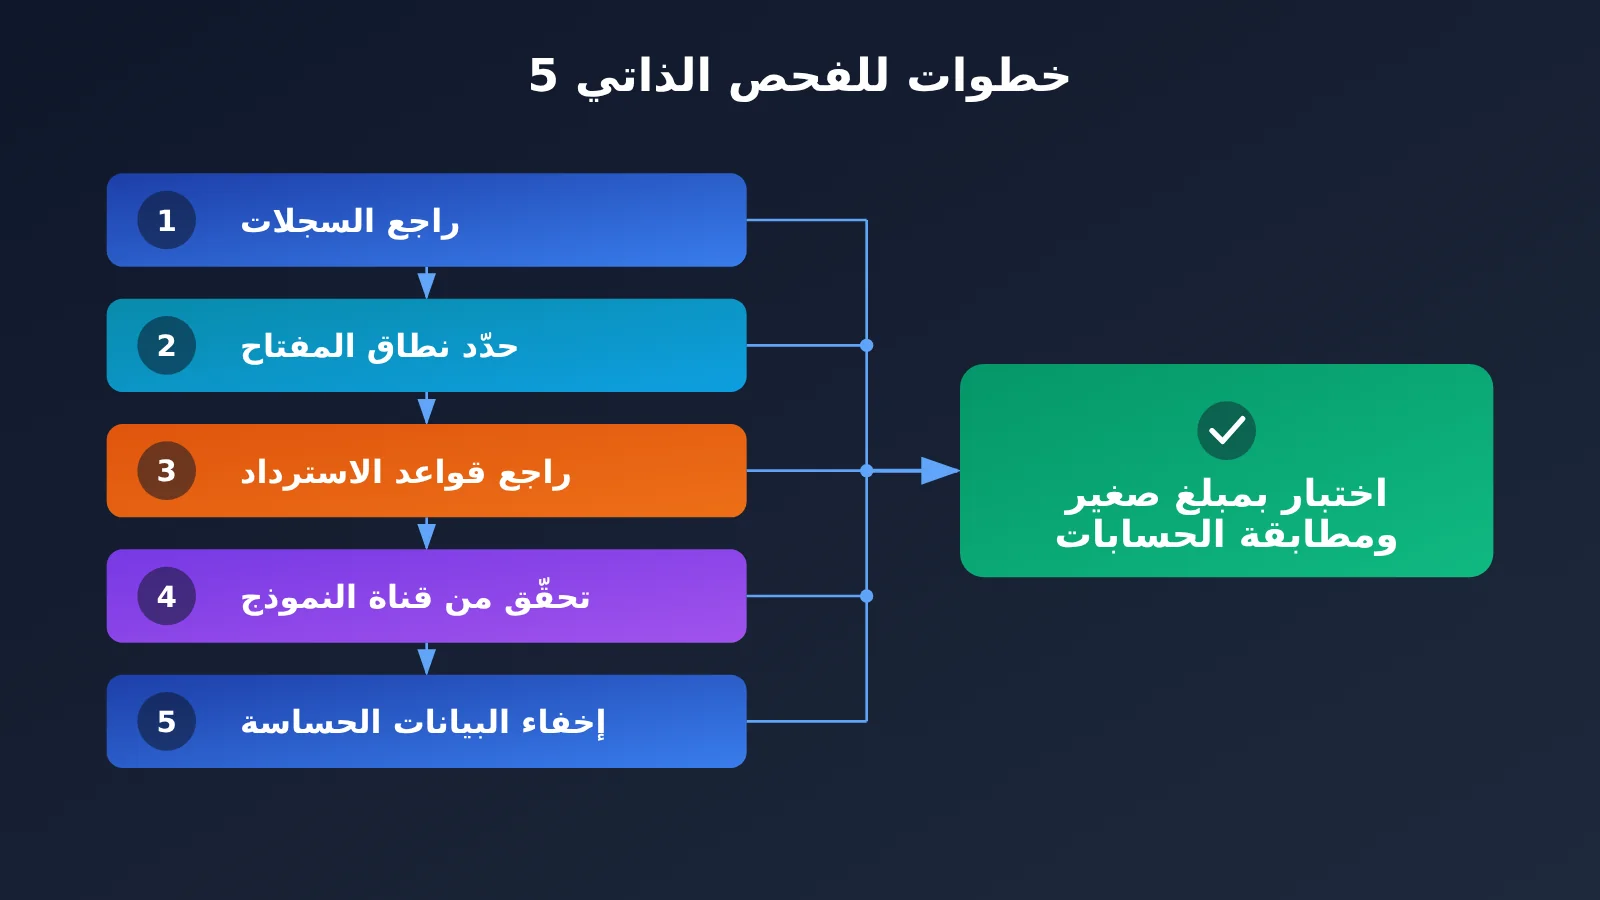
تقع خدمة وكيل API بينك وبين مزوّد النموذج: يصل الطلب إلى الخدمة أولًا، ثم تحيله إلى مزوّد النموذج. لذلك، لا يقتصر ما تحتاج إلى التحقق منه على «إمكانية استخدام النموذج»، بل يشمل أيضًا السجلات التي تُترك على طول هذا المسار، والجهات التي يمكنها التصرّف في رصيدك، وإمكانية تتبّع ما حدث عند وقوع مشكلة. يقدّم الجدول التالي نظرة عامة على خطوات الفحص الخمس.
| الخطوة | ما ينبغي التحقق منه | النتيجة التي يمكنك الوصول إليها |
|---|---|---|
| الخطوة 1: السجلات | ما الذي يُسجَّل افتراضيًا؟ وهل يُسجَّل نص الطلب عند استكشاف الأعطال وإصلاحها؟ | معرفة المحتوى الذي قد يُحتفَظ به |
| الخطوة 2: مفتاح API | النماذج المتاحة، والحد الأقصى للرصيد، وقيود IP، وعزل المشاريع | الحد من الخسائر في حال تسرّب المفتاح، وإلغاؤه بسرعة |
| الخطوة 3: استرداد الأموال | شروط الاسترداد، وطريقة احتساب المبلغ، وموعد وصوله، والجهة المشغّلة | معرفة ما تتوقعه قبل الشحن، والجهة التي تتواصل معها عند وقوع مشكلة |
| الخطوة 4: القنوات | الطراز الفعلي المستخدَم في الجهة المورّدة للاسم الظاهر للنموذج، والقنوات الاحتياطية، والقناة المستخدمة في كل استدعاء | التحقق من عدم خفض مستوى النموذج أو استبداله |
| الخطوة 5: إخفاء البيانات الحساسة | مدى توافق البيانات الحساسة مع متطلبات المؤسسة، وما إذا كانت قد أُخفيت هويتها | تقليل حجم الضرر المحتمل إلى أدنى حد |
الفكرة العامة للفحص الذاتي لأمان البيانات
تعتمد هذه القائمة تسلسلًا واضحًا: «استوضح أولًا، ثم تحقّق بمبلغ صغير، وبعدها زِد الاستخدام». تعالج الخطوات الأربع الأولى سؤال «ماذا تقول الجهة المقدّمة للخدمة، وما القواعد المكتوبة؟»، بينما تعالج الخطوة الخامسة سؤالًا آخر: «حتى لو كانت القواعد سليمة، ينبغي لي ألّا أشارك بيانات لا داعي لمشاركتها».
غالبًا ما تُهمَل الحلقة الأخيرة: جرّب الخدمة باستخدام سيناريو حقيقي خاص بك، ثم طابِق سجل الاستدعاءات مع حساباتك. فمهما كان شرح صفحة الخدمة واضحًا، لا شيء يضاهيه في الإقناع استدعاء فعلي يتضمن معرّف الطلب (Request ID).
الخطوة الأولى: تحقّق مما تسجّله خدمة وكيل API
أول ما ينبغي التحقق منه هو المعلومات التي يسجلها مزوّد الخدمة افتراضيًا، وما إذا كان قد يسجل نصوص الطلبات والردود عند استكشاف الأعطال وإصلاحها. يظن كثيرون أن «وجود سجلات» يعني «حفظ المحتوى»، لكن بين الأمرين فرق كبير؛ والعبرة بأنواع المعلومات التي تتضمنها السجلات فعلًا.
على سبيل المثال، توضح APIYI في وثائقها العامة أن سجلات الاستدعاءات العادية تتضمن وقت الاستدعاء والنموذج واستهلاك الرموز والتكلفة والحالة، لكنها لا تسجل نصوص الإدخال والإخراج. وعند الحاجة إلى المساعدة في استكشاف الأعطال، يمكن للمسؤول تفعيل السجلات التفصيلية مؤقتًا، وقد تتضمن هذه السجلات الموجه الكامل ورسائل النظام وسجل المحادثة ومعلمات استدعاء الدوال ورد النموذج.
أنواع السجلات وإجراءات التحقق الذاتي
| نوع السجل | ما قد يتضمنه | ما ينبغي عليك فعله |
|---|---|---|
| سجلات الاستدعاءات العادية | وقت الاستدعاء، والنموذج، واستهلاك الرموز، والتكلفة، والحالة | صدّرها دوريًا لمطابقة الحسابات والاحتفاظ بنسخة منها |
| السجلات التفصيلية (تُفعّل مؤقتًا عند استكشاف الأعطال وإصلاحها) | الموجه الكامل، ورسائل النظام، وسجل المحادثة، ومعلمات استدعاء الدوال، ورد النموذج | تأكد من إزالة المعلومات الحساسة قبل إرسال طلب المساعدة في استكشاف الأعطال |
| الملفات المرفوعة | لا توضح الوثائق العامة ما إذا كانت تُدرج في السجلات التفصيلية | إذا كانت الطلبات تتضمن ملفات، فاطلب تأكيدًا كتابيًا من مزوّد الخدمة أولًا |
هناك نقطتان تستحقان الانتباه. أولًا، تُفعّل السجلات التفصيلية «مؤقتًا للمساعدة في استكشاف الأعطال وإصلاحها»، لذا فكّر مسبقًا في المعلومات التي يجب ألا تظهر في عينة إعادة إنتاج المشكلة، قبل إرسال تذكرة دعم أو طلب المساعدة من خدمة العملاء. ثانيًا، لا توضح الوثائق العامة ما إذا كانت الملفات نفسها ستُدرج في السجلات التفصيلية. لا تفترض شيئًا بشأن ما لم يُذكر؛ بل اسأل مباشرة.
يمكنك مراجعة سياسة الاحتفاظ بالسجلات في وثائق APIYI لمعرفة مدة الاحتفاظ بالسجلات العادية وآلية حذفها. وإذا كنت بحاجة إلى مطابقة الحسابات أو الاحتفاظ بنسخة من السجلات، فاحرص على تصدير سجل استدعاءاتك في الوقت المناسب، ولا تفترض أن «المنصة ستحتفظ به دائمًا».
🎯 نصيحة تقنية: عند تقييم سياسة السجلات، يُستحسن أن تطّلع بنفسك على حقول سجل أحد الاستدعاءات في لوحة تحكم APIYI على apiyi.com، ثم تقارنها بما ورد في الوثائق العامة. هذه الطريقة أوضح من الاكتفاء بقراءة النص.
الخطوة 2: ضع حدودًا لمفتاح API والرصيد المخصّص للاستهلاك
مفتاح API هو وسيلة اعتماد لاستدعاء النموذج، ويشبه أيضًا «كلمة مرور لسحب الأموال» من رصيد حسابك. ويُعد تسرّب المفتاح من المخاطر التي ينبغي الحذر منها عند استخدام خدمة وكيل API. ومن أسبابه الشائعة نشره في مستودع عام، أو ظهوره في لقطة شاشة، أو إرساله في مجموعة محادثة.
يمكنك إدارة المفاتيح باتباع الخطوات التالية:
- لا تكشفه للآخرين: لا تضع المفتاح في مستودع شفرات عام، ولا تُظهره في لقطات الشاشة أو تسجيلات الفيديو أو مجموعات المحادثة. واجعل الشفرة تقرأه من متغيرات البيئة.
- خصّص مفتاحًا لكل مشروع: استخدم مفتاحًا مختلفًا لكل مشروع. فإذا حدث أمر غير معتاد، ستتمكن من معرفة المشروع المسؤول بسرعة، ولن تحتاج إلا إلى إلغاء مفتاح واحد.
- قيّد الصلاحيات بحسب الاستخدام: عند إنشاء المفتاح، اضبط الخيارات المناسبة للاستخدام الفعلي، مثل النماذج المتاحة والحد الأقصى للاستهلاك وقيود عناوين IP. قيّد كل ما يمكن تقييده.
- افحص الاستخدام بانتظام: راجع سجلات الاستدعاء والرصيد دوريًا، وانتبه لأي استدعاءات لنماذج غير مألوفة أو في أوقات غير معتادة.
- تصرّف فورًا عند رصد أمر غير طبيعي: إذا لاحظت استدعاءات غير مألوفة أو رسومًا غير معتادة، فعطّل المفتاح المعني وأنشئ مفتاحًا جديدًا، ثم تواصل مع مزوّد الخدمة للتحقق من السجلات.
وثمة قاعدة يسهل الوقوع في مخالفتها عند استكشاف الأخطاء وإصلاحها: لا ترسل مفتاح API كاملًا عند التواصل مع خدمة العملاء. يكفي تزويدهم بمعرّف الطلب (Request ID)، ووقت الاستدعاء، ووصف ما حدث لتحديد المشكلة. فإرسال المفتاح كاملًا يضيف نقطة أخرى قد يتسرّب منها.
قائمة التحقق الذاتي لمفتاح API
| بند التحقق | المعيار المقبول | الإجراء عند عدم استيفاء المعيار |
|---|---|---|
| موقع التخزين | متغيرات البيئة أو أداة لإدارة الأسرار | انقله فورًا، وأنشئ مفتاحًا جديدًا إذا كان المفتاح الحالي قد كُشف |
| عزل المشاريع | مفتاح مستقل لكل مشروع | خصّص مفتاحًا لكل مشروع، وأوقف استخدام المفاتيح القديمة تدريجيًا |
| نطاق الصلاحيات | تحديد النماذج أو حدود الاستهلاك أو عناوين IP | أضف القيود المتاحة من لوحة التحكم |
| وتيرة الفحص | جدول منتظم للمراجعة | اضبط تذكيرًا في التقويم، وقارن تغيّر الرصيد في كل مرة |
الخطوة 3: اطّلع على سياسة الاسترداد والجهة المشغّلة قبل شحن الرصيد
قبل شحن الرصيد، تحقّق من أربعة أمور: شروط الاسترداد، وطريقة احتساب المبلغ المسترد، والمدة اللازمة لوصوله، والجهة التي تشغّل الخدمة. ستجد هذه المعلومات في صفحة السياسات، ومن أكثر المواقف إرباكًا أن تكتشف بعد الشحن أن «الاسترداد غير متاح».
على سبيل المثال، تنص سياسة الاسترداد لدى APIYI، بصورة عامة، على إمكانية طلب الاسترداد خلال 30 يومًا من الشحن، ويُحتسب المبلغ وفقًا لقواعد تشمل الرصيد غير المستخدم؛ كما تُخصم المبالغ الإضافية الممنوحة ضمن العروض. ولا يحق للمستخدمين في برّ الصين الرئيسي الذين صدرت لهم فواتير التقدّم بطلب استرداد. وتختلف مدة وصول المبلغ المسترد باختلاف طريقة الدفع، لذا يُنصح بمراجعة تفاصيل السياسة قبل تقديم الطلب.
والتحقّق من الجهة المشغّلة مهم أيضًا. توضح شروط الخدمة لدى APIYI أن الجهة المشغّلة هي MrrBase, LLC. ويمكنك اتباع الطريقة نفسها للتحقّق من أي خدمة وسيطة: هل تذكر الجهة المشغّلة بوضوح؟ وهل تجدها في الشروط؟
عند التواصل مع خدمة العملاء، استخدم القنوات المنشورة على الموقع الرسمي أو في الوثائق. وتشمل قنوات APIYI خدمة العملاء عبر WeCom، والبريد الإلكتروني [email protected]، وتطبيق Telegram عبر الحساب @apiyi001. لا تحوّل الأموال أو تقدّم معلومات حسابك بسهولة إلى «جهات اتصال شخصية» غير منشورة على الصفحات الرسمية.
جدول التحقّق من الاسترداد والجهة المشغّلة
| بند التحقّق | السؤال الذي ينبغي طرحه | مثال على المعلومات المنشورة لدى APIYI |
|---|---|---|
| مهلة الاسترداد | إلى متى يمكن طلب الاسترداد بعد الشحن؟ | خلال 30 يومًا من الشحن |
| احتساب المبلغ | كيف يُحتسب المبلغ؟ وكيف تُعالج المبالغ الممنوحة؟ | وفقًا لقواعد تشمل الرصيد غير المستخدم، مع خصم المبالغ الإضافية الممنوحة ضمن العروض |
| الحالات غير القابلة للاسترداد | ما الحالات التي لا يمكن فيها استرداد المبلغ؟ | لا يحق للمستخدمين في برّ الصين الرئيسي الذين صدرت لهم فواتير التقدّم بطلب استرداد |
| مدة وصول المبلغ | كم يستغرق وصول المبلغ المسترد؟ | تختلف باختلاف طريقة الدفع؛ راجع تفاصيل السياسة |
| الجهة المشغّلة | من يشغّل الخدمة؟ | MrrBase, LLC |
| القنوات الرسمية | أين يمكن التواصل؟ | خدمة العملاء عبر WeCom، و[email protected]، وTelegram @apiyi001 |
الخطوة الرابعة: تحقّق من أسماء النماذج والقنوات المورِّدة
«استبدال النموذج بآخر أرخص» من أكثر المخاوف شيوعًا لدى مستخدمي خدمات وكيل API. وبدلًا من الحكم على جودة المخرجات بالاعتماد على الانطباع، يمكنك أن تسأل مزوّد الخدمة مباشرةً ثلاثة أسئلة: ما النموذج المورِّد الذي يقابله اسم النموذج الظاهر في الصفحة والسجلات؟ هل تُستخدم قناة احتياطية؟ وكيف يمكن التحقّق من القناة التي مرّ بها استدعاء معيّن؟
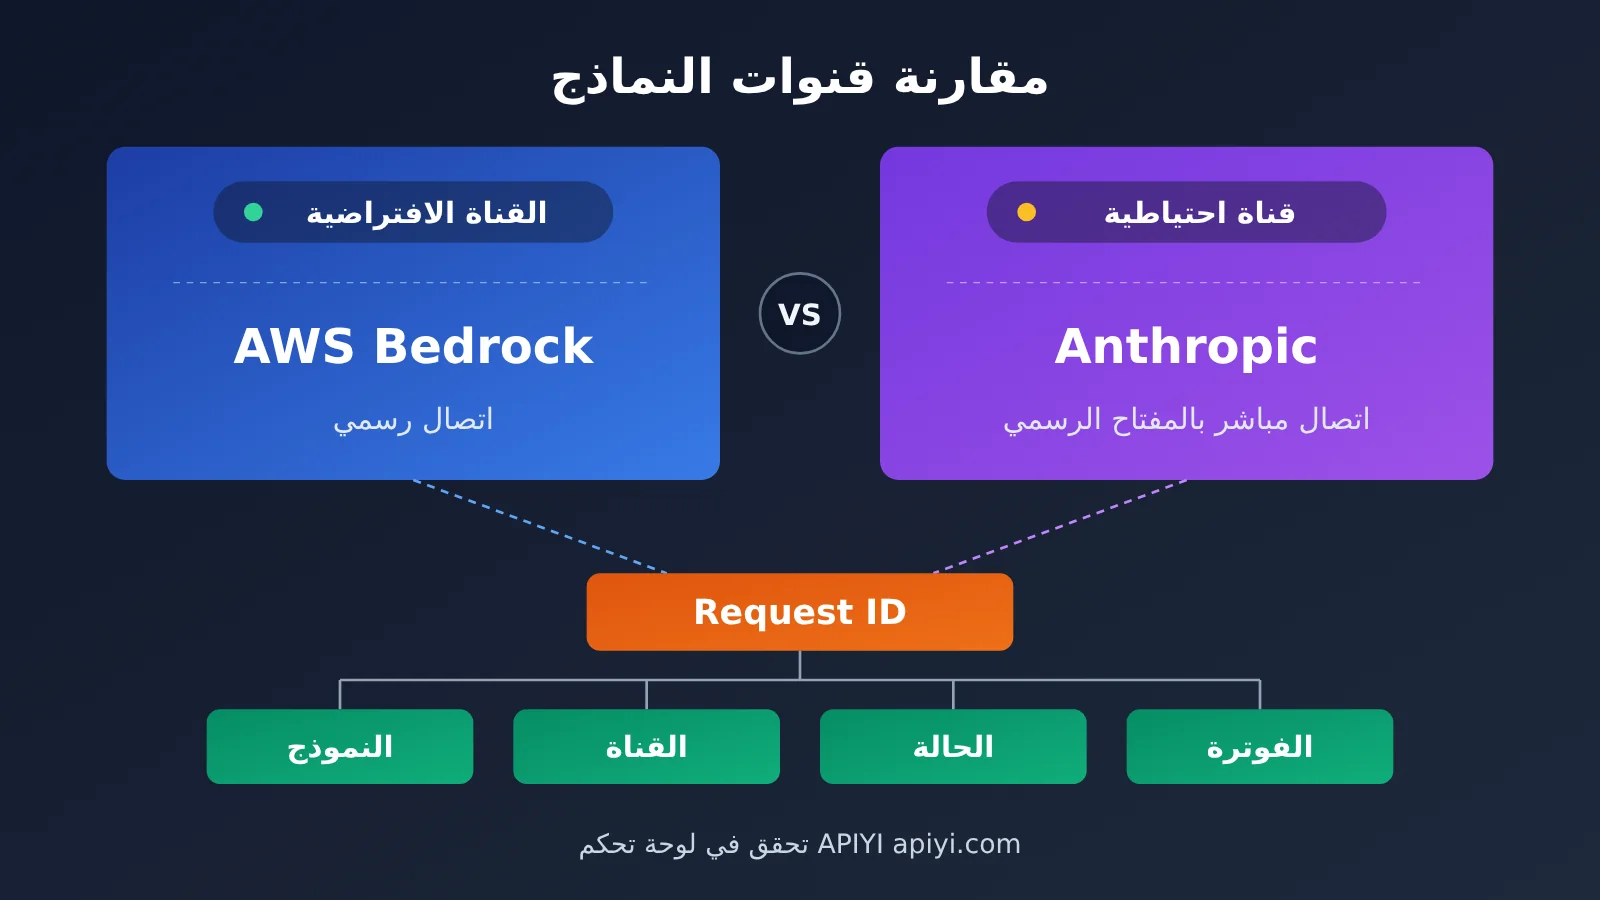
على سبيل المثال، توضح APIYI في بيان الحفاظ على أمانة النموذج أن الخدمة لا تخفّض مستوى النموذج ولا تستبدله. وبالنسبة إلى Claude، تمرّ الاستدعاءات افتراضيًا عبر التكامل الرسمي مع AWS Bedrock، أما القناة الاحتياطية فتتصل مباشرةً باستخدام مفتاح Anthropic الرسمي. المهم بالنسبة إليك أن يعلن مزوّد الخدمة عن «القناة الافتراضية» و«القناة الاحتياطية» في صفحة عامة، بدلًا من التحدّث عنهما بعبارات مبهمة.
كيفية التحقّق من استدعاء معيّن باستخدام Request ID
للتحقّق من استدعاء محدّد، احتفظ بـ Request ID الخاص به. ووفقًا لشرح استكشاف المشكلات وإصلاحها باستخدام Request ID من APIYI، يمكن استخدام السجلات للتحقّق من النموذج والقناة والحالة وسجل الفوترة لذلك الاستدعاء. وإذا ساورك أي شك، فأرسل Request ID إلى خدمة العملاء لمساعدتك في الاستعلام.
وهذا يقود إلى عادة عملية مفيدة: احتفظ في نظامك بسجل لكل استدعاء مهم، يتضمن على الأقل وقت الاستدعاء واسم النموذج المطلوب واسم النموذج الذي أُعيد في الاستجابة وعدد الرموز المستخدمة. وإذا نشأ خلاف، أمكنك مقارنة سجلاتك بسجلات المنصة للتحقّق من الوقائع.
| السؤال | الإجابة المتوقعة | المخاطر عند غيابها |
|---|---|---|
| ما النموذج المورِّد الذي يقابله اسم النموذج؟ | توضيح العلاقة بينهما بدقة | يتعذّر معرفة ما إذا كان النموذج قد استُبدل |
| هل تُستخدم قناة احتياطية؟ | توضيح القناة الاحتياطية وشروط التحويل إليها | قد يختلف الأداء عند تبديل القناة، من دون تفسير واضح |
| كيف يمكن معرفة القناة المستخدمة في استدعاء معيّن؟ | البحث في السجلات باستخدام Request ID | يتعذّر إثبات الوقائع عند نشوء خلاف |
| هل تُخفّض الخدمة مستوى النموذج؟ | إعلان صريح بعدم خفض المستوى أو الاستبدال | لا يوجد تعهّد واضح يمكن الرجوع إليه |
الخطوة 5: أزِل حساسية البيانات قبل إرسالها
تحقّق أولًا من أن مشاركة الشيفرة البرمجية الخاصة بالشركة، أو المستندات غير المنشورة، أو معلومات العملاء، أو البيانات المالية والطبية تتوافق مع متطلبات الأمان في مؤسستك. أزِل ما يمكنك من المعلومات الحساسة، وعند استكشاف المشكلات، حاول إعادة إنتاجها باستخدام عينة صغيرة قدر الإمكان بدلًا من رفع البيانات كاملة.
إذا كانت سياسات مؤسستك تمنع تمرير المعلومات الحساسة عبر وسيط تابع لجهة خارجية، فالتزم بها تمامًا. لا ينبغي أن تتقدّم أي اعتبارات تتعلق بسهولة الاستخدام على هذا الشرط. لا يضمن إخفاء الهوية الأمان المطلق، لكنه يحدّ من نطاق الضرر المحتمل إلى أدنى حد.
إليك مثالًا بسيطًا على إخفاء الهوية محليًا، يستبدل الحقول الحساسة الشائعة بعناصر نائبة قبل إرسال الموجه. يعالج هذا المثال التنسيقات الشائعة فقط، ولا يغني عن المراجعة البشرية أو عن الالتزام بمتطلبات مؤسستك.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
دليل البدء السريع للفحص الذاتي لأمان البيانات في خدمة وكيل API
الخطوات الخمس الأولى كانت للاستفسار، أما هذا القسم فهو للتحقق. عند الاستخدام لأول مرة، يُفضّل أن تبدأ بشحن رصيد بسيط، ثم تختبر الخدمة على مهمة أو مهمتين من استخداماتك الفعلية، من دون تضمين معلومات حساسة. بعد ذلك، راجع سجلات الاستدعاء والنموذج والتكلفة. نقترح أن تبدأ بشحن 5 دولارات، ثم تقرر ما إذا كنت تريد زيادة رصيدك بعد التأكد من أن النتائج تلبي توقعاتك.
مثال مبسّط: تشغيل تجريبي يمكن مراجعته ومطابقته
يقرأ الكود التالي مفتاح API من متغير بيئة، وينفّذ استدعاءً بسيطًا واحدًا، ثم يطبع اسم النموذج ومقدار الاستخدام في الاستجابة، لتتمكن من مقارنتهما بسجلات لوحة التحكم:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
انتبه إلى أن توثيق resp.id في استجابة SDK قد لا يكون هو نفسه Request ID الظاهر في سجلات المنصة؛ لذا تحقّق من الوثائق الرسمية. ابحث في سجلات الاستدعاءات بلوحة التحكم عن السجل المطابق للتوقيت، ثم قارِن النموذج والحالة والتكلفة بما ظهر في مخرجات التشغيل المحلية.
عرض الكود كاملًا: سكربت تجريبي يسجل عمليات التدقيق محليًا
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脱敏常见敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """调用模型,并把可对账的信息写入本地审计文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
بعد تشغيل السكربت، افتح relay_audit.jsonl وقارِن الوقت واسم النموذج ومقدار استخدام الرموز مع سجلات لوحة التحكم، سجلًا بسجل. إذا لم يتطابق النموذج المطلوب مع اسم النموذج الذي ظهر في الاستجابة، أو لم تتوافق التكلفة مع مقدار الاستخدام، فتواصل مع القنوات الرسمية للاستفسار، وأرفق السجل.
🚀 البدء السريع: نوصي باستخدام APIYI apiyi.com لإجراء تجربة أولية بمبلغ صغير. شغّل النص البرمجي أعلاه، ثم راجع سجلات لوحة التحكم لإجراء فحص ذاتي. لا تتطلب هذه العملية استخدام أي معلومات حساسة.
الأسئلة الشائعة
س1: هل تحتفظ خدمة وكيل API بالموجهات والإجابات التي أرسلها؟
يعتمد ذلك على سياسة الجهة المقدمة للخدمة. وفقًا للمعلومات المنشورة من APIYI، تسجل سجلات الاستدعاءات العادية الوقت والنموذج واستهلاك الرموز والتكلفة والحالة، ولا تسجل نصوص المدخلات والمخرجات. وقد يفعّل المسؤولون مؤقتًا سجلات مفصلة للمساعدة في استكشاف المشكلات وإصلاحها. يُنصح بالاستفسار عن هذه النقطة قبل استخدام أي خدمة وكيل API.
س2: لماذا أستخدم مفتاحًا مختلفًا لكل مشروع؟
إذا واجه أحد المفاتيح مشكلة، لن تحتاج إلا إلى إلغاء مفتاح ذلك المشروع، بينما تظل المشاريع الأخرى دون تأثر. كما يسهل ذلك تحديد المشروع الذي صدر عنه أي استدعاء غير معتاد عبر سجلات الاستخدام. وبالاقتران مع القيود المفروضة على النماذج المتاحة والحد الأقصى للرصيد، يصبح احتواء الخسائر ضمن نطاق ضيق أسهل.
س3: إذا غيرت رأيي بعد شحن الرصيد، فهل أسترد المبلغ كاملًا حتمًا؟
ليس بالضرورة؛ فالأمر يعتمد على السياسة المعمول بها. على سبيل المثال، تتيح APIYI طلب استرداد الأموال خلال 30 يومًا من شحن الرصيد، ويُحتسب المبلغ وفقًا لقواعد تشمل الرصيد غير المستخدم. كما يُخصم الرصيد الممنوح ضمن العروض الترويجية، ولا يمكن للمستخدمين في بر الصين الرئيسي طلب استرداد المبلغ إذا سبق إصدار فاتورة ضريبية لهم. يُنصح بقراءة السياسة كاملة قبل تقديم الطلب، إذ تختلف مدة وصول المبلغ بحسب وسيلة الدفع أيضًا.
س4: كيف أتأكد من أن النموذج الذي أستدعيه لم يُستبدل؟
اتبع خطوتين: اسأل الجهة المقدمة للخدمة عن النموذج الفعلي الذي يقابله اسم النموذج، وما إذا كانت هناك قناة بديلة. ثم احتفظ بـ Request ID للاستدعاءات المهمة، وراجِع النموذج والقناة والحالة وسجل الفوترة الخاص بذلك الاستدعاء. وتوضح APIYI في معلوماتها المنشورة أنها لا تخفض مستوى النموذج ولا تستبدله. ويمكنك التحقق بنفسك من خلال تجربة بمبلغ صغير عبر apiyi.com.
س5: هل يمكن أن تظهر الملفات التي أرفعها في السجلات المفصلة؟
لا توضح المعلومات المنشورة ما إذا كانت الملفات نفسها ستظهر في السجلات المفصلة، لذا لا تفترض ذلك من تلقاء نفسك. استفسر من الجهة المقدمة للخدمة قبل إرسال الطلبات التي تتضمن ملفات. وإذا كانت الملفات تحتوي على معلومات حساسة، مثل شيفرة الشركة أو بيانات العملاء، فاحرص على إزالة البيانات الحساسة أو استخدم عينة صغيرة بالحد الأدنى لإعادة إنتاج المشكلة.
س6: ماذا أفعل إذا كانت سياسة الشركة تمنع تمرير المعلومات الحساسة عبر جهات خارجية؟
التزم بسياسات مؤسستك، ولا تتجاوزها لمجرد أن ذلك أسهل. يمكنك إسناد المهام التي لا تتضمن معلومات حساسة إلى خدمة وكيل API، مع إبقاء المهام التي تتضمن معلومات حساسة ضمن البيئات المعتمدة من مؤسستك. تساعدك قائمة الفحص الذاتي الخاصة بخدمة الوكيل على الحد من المخاطر، لكنها لا تغني عن الالتزام بمتطلبات الامتثال.
أهم النقاط للتحقق من أمان البيانات في خدمات وكيل API
- تحقّق من مستويات السجلات: السجلات العادية تختلف عن السجلات التفصيلية. اسأل أولًا عمّا إذا كان محتوى الطلب يُسجَّل أثناء استكشاف الأخطاء وإصلاحها.
- ضع حدودًا لمفاتيح API: خصّص مفتاحًا لكل مشروع، وقيّد النماذج أو الحصص أو عناوين IP. وإذا رصدت نشاطًا غير طبيعي، فعطّل المفتاح أولًا ثم أنشئ مفتاحًا جديدًا.
- اقرأ سياسة استرداد الأموال كاملةً: تحقّق من المهلة، وطريقة احتساب المبلغ، والحالات غير القابلة للاسترداد، وموعد وصول المبلغ، قبل شحن الرصيد.
- تحقّق من القنوات: اسأل عن النموذج لدى المزوّد الأصلي والقنوات البديلة، واستخدم معرّف الطلب (Request ID) للتحقق من استدعاء بعينه.
- أخفِ البيانات الحساسة محليًا: أزِل المعلومات الحساسة قبل إرسالها، ولا ترسلها إذا كانت سياسات مؤسستك تمنع ذلك.
- ابدأ بمبلغ صغير ثم زد الرصيد: اشحن 5 دولارات أولًا واختبر سيناريو حقيقيًا. نوصي بإجراء الاختبار الأول عبر APIYI على apiyi.com.
الخلاصة
جوهر التحقق من أمان البيانات في خدمات وكيل API هو تحويل الوعود التسويقية إلى حقائق يمكن التحقق منها:
- السجلات وإخفاء البيانات: اعرف ما الذي يُسجَّل افتراضيًا، وأخفِ البيانات الحساسة قبل إرسالها.
- مفاتيح API والحصص: افصل المفاتيح حسب المشروع، وقيّد صلاحياتها حسب الاستخدام، وعطّلها فورًا عند رصد أي نشاط غير طبيعي.
- استرداد الأموال والقنوات: اقرأ سياسة الاسترداد وتحقّق من الجهة المشغّلة قبل شحن الرصيد، ثم استخدم معرّف الطلب (Request ID) للتحقق من النموذج والقناة.
لا تكتفِ بالوعود التسويقية عند اختيار خدمة وكيل API. تحقّق بندًا بندًا من تسجيل البيانات وصلاحيات مفاتيح API وسياسة استرداد الأموال وقنوات النماذج، ثم اختبر الخدمة باستدعاءاتك الفعلية لتحكم بثقة أكبر. نوصي باستخدام رصيد صغير عبر APIYI على apiyi.com للتحقق من النتائج بسرعة، ثم زيادة الرصيد إذا كانت تلبي توقعاتك.
📚 مراجع
-
سياسة الاحتفاظ بالسجلات — مدة الاحتفاظ بالسجلات الاعتيادية وجدول تنظيفها. تحقّق من المدة قبل حفظ سجلات المطابقة المالية.
-
سياسة استرداد الأموال — شروط الاسترداد وطريقة احتساب المبلغ وموعد وصوله. راجع الحالات غير القابلة للاسترداد قبل شحن الرصيد.
-
شروط الخدمة — الجهة المشغّلة واتفاقية الخدمة. تحقّق من الجهة التي تتولى تشغيل الخدمة.
-
توضيح بشأن الحفاظ على النموذج — قنوات النماذج والتعهّد بعدم خفض مستواها. تعرّف على القنوات الافتراضية والاحتياطية.
-
دليل استكشاف أخطاء Request ID وإصلاحها — تحقّق من النموذج والقناة والرسوم لكل استدعاء على حدة. قدّم هذه المعلومات إلى خدمة العملاء عند وجود نزاع.
المؤلف: الفريق التقني في APIYI
للتواصل التقني: يسعدنا تواصلكم معنا عبر الموقع الرسمي لـ APIYI على apiyi.com. لمزيد من المعلومات، تفضّلوا بزيارة مركز الوثائق على docs.apiyi.com.