2026-11-10 00:22(UTC+8),API易 發佈了恢復通知:寬鬆期繼續有效至 2027-12-31 23:59(UTC+8),現在登錄控制檯後就能直接綁定 Passkey 和 2FA,不用再等 72 小時。舊系統令牌只是計劃在 2026-11-11(UTC+8)停用。平臺寫明會根據使用情況決定是否延期,截至 2026-11-10,還沒有“已經停用”或“已經延期”的新通知。
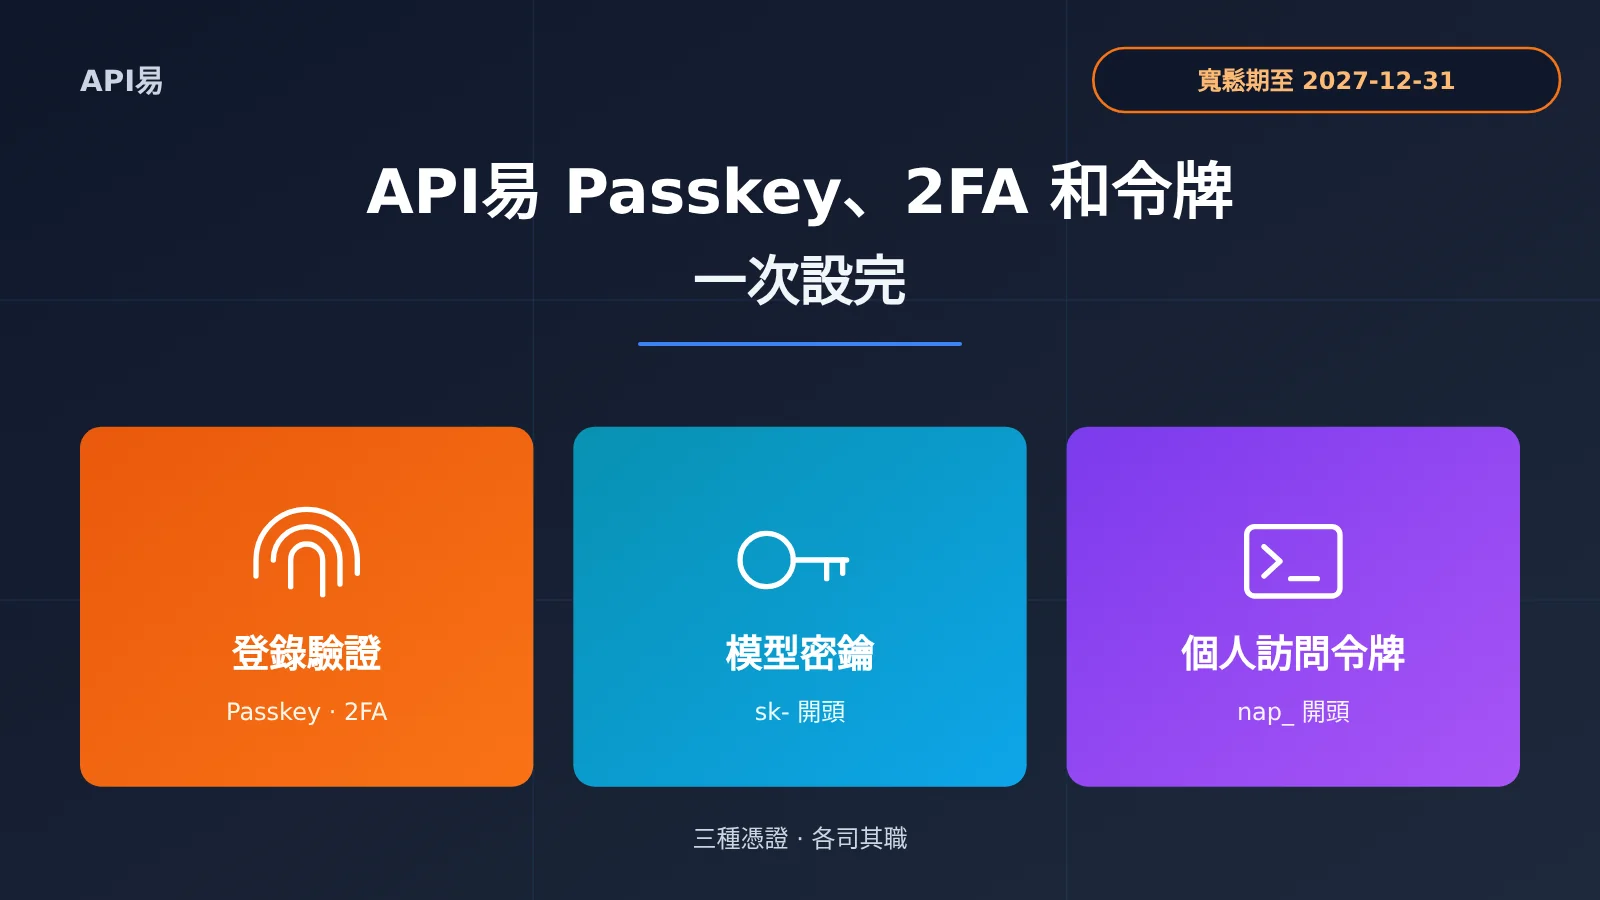
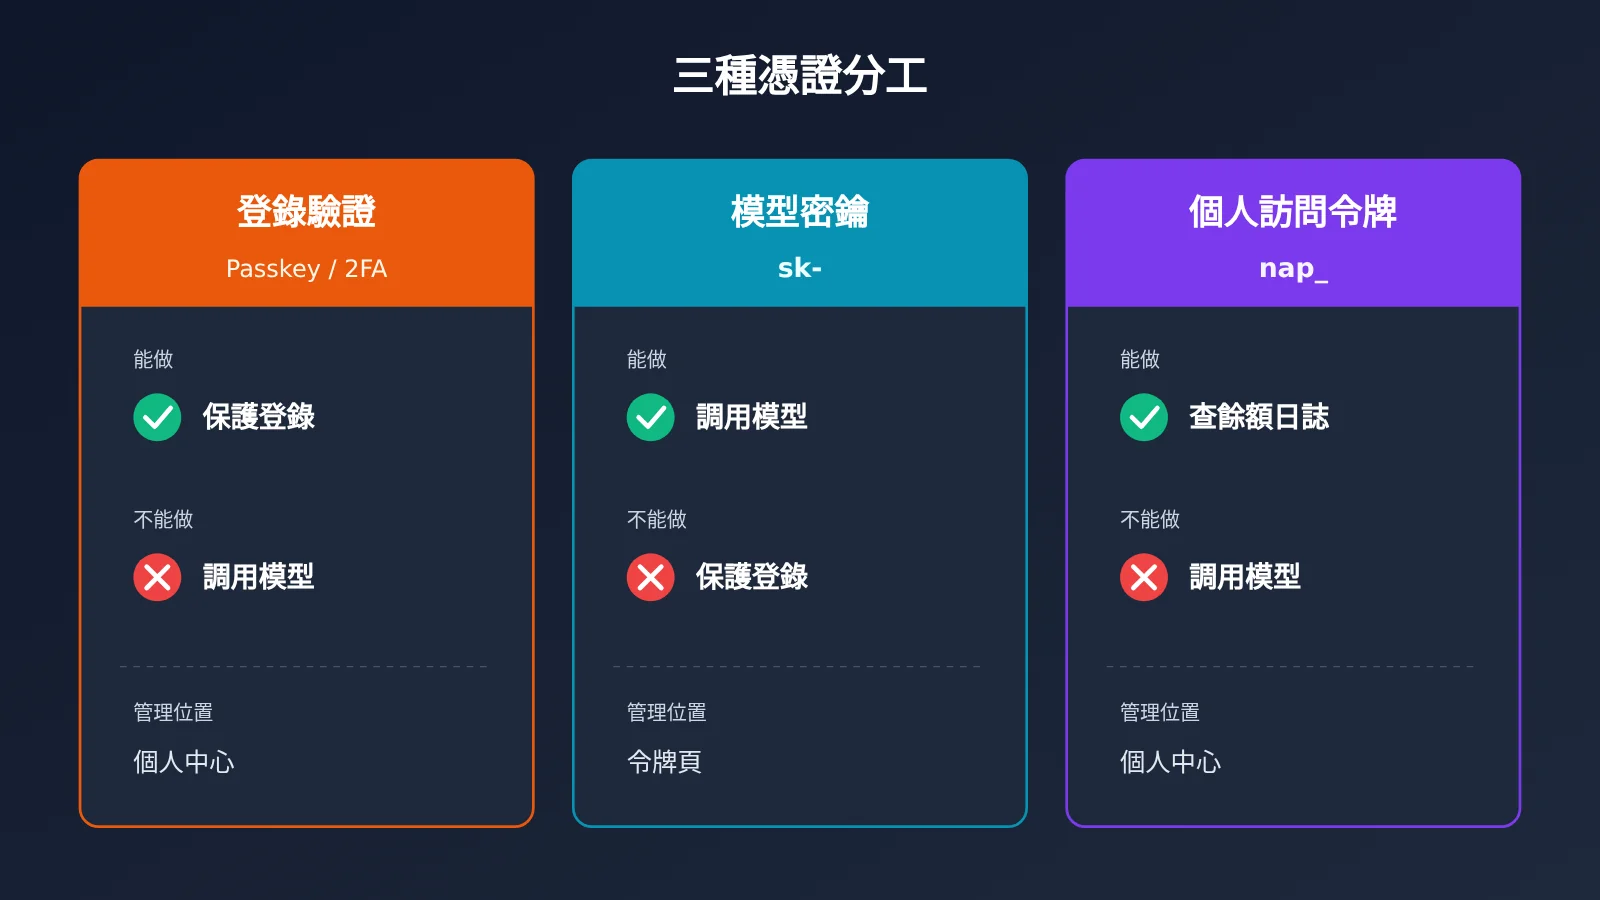
動手前先分清三種憑證,後面的步驟纔不會出錯。登錄網站用密碼、Passkey 和 2FA;調用模型用 sk- 開頭的模型密鑰;腳本查餘額、查日誌、管理密鑰,用 nap_ 開頭的個人訪問令牌。這三者不能互相替代,本文按個人中心頁面的實際順序,帶你把它們逐一設好。
API易 Passkey、2FA 和令牌核心要點
下面這張表是全文的基礎。之後每一步遇到問題,都可以先回到這裏,確認自己手裏拿的是哪一把憑證。
| 憑證 | 長什麼樣 | 能做什麼 | 不能做什麼 | 在哪裏管理 |
|---|---|---|---|---|
| 登錄驗證(密碼、Passkey、2FA、GitHub) | 指紋、面容、鎖屏密碼,或 6 位動態碼 | 保護控制檯登錄,用於導出等敏感操作的重新驗證 | 不能調用模型和管理接口 | 個人中心 |
| 模型密鑰(API Key) | sk- 開頭 |
調用 OpenAI、Claude、Gemini 等模型 | 不能保護登錄,泄漏後 2FA 也擋不住 | 令牌頁 |
| 個人訪問令牌 | nap_ 開頭 |
讓腳本查餘額、查日誌、管理模型密鑰 | 不能調用模型,也不能改密碼或兩步驗證 | 個人中心 → 賬戶選項 |
個人中心的地址是 https://api.apiyi.com/account/profile,也可以點網站右上角或左側導航的“個人中心”進入。後面所有綁定和創建操作都從這個頁面開始。
還提示等 72 小時?API易 Passkey 和 2FA 現在怎麼理解
72 小時規則本身沒有取消,只是寬鬆期內暫停執行。官方文檔、平臺通知、歸納出來的操作順序和文檔沒寫的部分,下面分四類列出,避免把推測當成結論。
| 信息類型 | 內容 |
|---|---|
| 官方原規則 | 僅用密碼登錄的賬號,須在同一登錄會話和環境下穩定滿 72 小時才能首次綁定,換網絡會重新等待 |
| 平臺通知(10-04) | 即日起至 2027-12-31 23:59(UTC+8)爲綁定寬鬆期,登錄後即可直接綁定;高風險登錄仍按原規則攔截 |
| 平臺通知(11-10) | 11 月 6 日服務器切換後,寬鬆策略一度沒有在新環境生效,現已恢復 |
| 寬鬆期結束後 | 恢復原規則,新環境中僅憑密碼登錄的賬號仍需穩定滿 72 小時才能新增驗證方式;已經綁定的不受影響 |
| 文檔沒寫 | 寬鬆期結束後高風險登錄具體如何攔截,文檔沒寫後續通知 |
如果你在 11 月 6 日之後看到過“需要等待”的提示,原因是服務器切換,不是你的賬號有問題。現在刷新頁面就能重試。寬鬆期還有一年多,但建議今天就綁上,2027 年底之後再從新環境登錄時,就不會被 72 小時卡住。
🎯 操作建議:綁定是在已登錄狀態下進行的,只增加一種驗證方式,不影響餘額、模型密鑰和調用記錄。API易 的 API 調用在綁定過程中不會中斷。
API易 Passkey 和 2FA 按什麼順序點
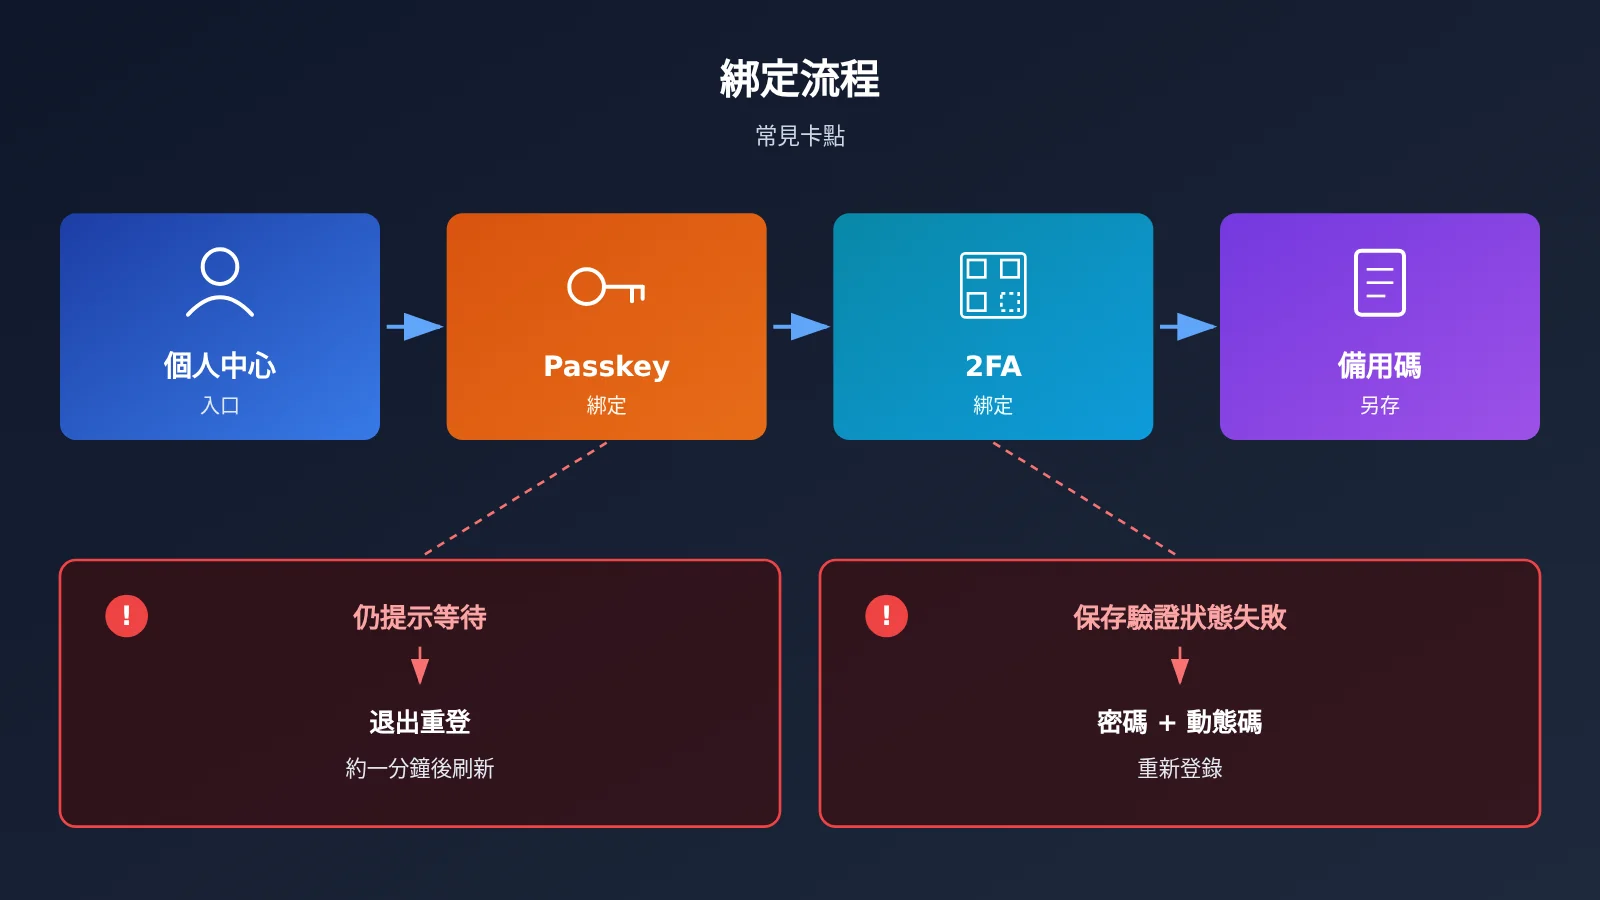
官方推薦的順序是先綁 Passkey,再綁 2FA 作爲備用。順序反過來會觸發一個卡點,下一節會講。
第一步:綁定 API易 Passkey
打開個人中心,滑到頁面最底部的“賬戶選項”,點擊 綁定 Passkey。瀏覽器會彈出系統窗口,詢問“選擇保存 apiyi.com 通行密鑰的位置”。先確認彈窗裏的域名是這個,域名不對就不要繼續。
選擇保存位置後,用指紋、面容或鎖屏密碼確認。完成後按鈕會變成 解綁 Passkey,旁邊顯示最後使用時間。下次打開登錄頁,就能選擇 Passkey 登錄。
保存位置決定了這把鑰匙能不能跟着你換設備,建議對照下表選擇:
| 保存位置 | 適合場景 | 是否同步 |
|---|---|---|
| iCloud 鑰匙串 | Mac、iPhone、iPad | 在自己的 Apple 設備之間同步 |
| Google 密碼管理工具 | Chrome 和 Android | 跨設備同步 |
| 手機、平板或安全密鑰 | 在別人電腦上臨時登錄:電腦端掃碼,在自己手機上驗證 | 鑰匙在手機或安全密鑰上 |
| 本機瀏覽器配置文件 | 只在這臺機器上用 | 不同步,換電腦或重裝系統後就沒了 |
關於 Passkey 有幾點要先說清楚。它基於 WebAuthn / FIDO2,私鑰只留在設備或密碼管理器裏,服務器上只有無法反推私鑰的公鑰;指紋和麪容只在本地校驗,不會上傳。Passkey 不能用來註冊新賬號,也不會替換密碼,綁定之後密碼登錄和 GitHub 登錄照常可用。另外,不要在公用電腦上綁定。
第二步:綁定 2FA 並另存備用碼
還是在個人中心,找到頁面下方的 2FA 區域。用 Google Authenticator、Microsoft Authenticator 或其他兼容 TOTP 的驗證器掃描二維碼,再輸入驗證器裏每 30 秒刷新一次的 6 位動態碼。
綁定成功後,頁面會給出備用碼,一定要保存。換手機、丟設備或驗證器被誤刪時,備用碼是重新登錄的憑據。不要只截一張圖留在裝驗證器的那臺手機上,可以存進另一臺設備的密碼管理器,或者抄在紙上收好。
綁定完成後,網站登錄、創建 API KEY、導出等敏感操作可能會要求輸入 2FA 動態碼或驗證 Passkey。這是正常的安全校驗,不是出錯。
API易 Passkey 或 2FA 綁不上、提示「保存驗證狀態失敗」怎麼辦
卡點一:頁面仍然提示需要等待
寬鬆期是按登錄會話放行的。部分較早登錄的會話曾經觸發過重新驗證要求,不會被自動放行,在這個會話裏反覆操作只會一直提示等待。按下面的順序處理:
- 刷新頁面重試。
- 仍然提示等待的,退出賬號後重新登錄,這樣會生成新會話。
- 等待約一分鐘,系統完成放行後,刷新賬號設置頁再綁定。
- 還是不行,換最新版的 Chrome、Edge 或 Safari,並確認設備已經設置鎖屏密碼或生物識別。
另外,部分 App 內置瀏覽器不支持 WebAuthn,點了“綁定 Passkey”可能根本不彈窗。遇到這種情況,換到系統瀏覽器操作即可。
卡點二:先綁了 2FA,再綁 Passkey 時提示「保存驗證狀態失敗」
先綁 2FA 後,系統會要求重新驗證當前的登錄狀態,此時繼續綁 Passkey,就會出現「保存驗證狀態失敗」。處理方法是退出賬號,用 密碼 + 2FA 動態碼 重新登錄一次,然後回到個人中心底部再點“綁定 Passkey”。
GitHub 一鍵註冊的賬號通過 GitHub 登錄,不需要另設密碼。不論哪種賬號,都建議保留一種備用登錄方式,比如密碼、註冊郵箱或 GitHub,不要只依賴某一臺設備上的 Passkey。
💡 小提示:綁定屬於修改驗證方式。官方文檔寫明:“修改密碼、兩步驗證或通行密鑰,這三項任一改動都會撤銷全部個人訪問令牌”。如果綁定後你的管理腳本開始返回 401,回個人中心重新創建個人訪問令牌並替換即可,模型調用不受影響。
API易 模型密鑰、個人訪問令牌和舊系統令牌怎麼分開
模型密鑰(sk-)在令牌頁 https://api.apiyi.com/token 管理,用來調用模型,數量沒有上限。個人訪問令牌(nap_)在個人中心的賬戶選項裏,用來調用管理接口,每個賬號最多 20 個。舊系統令牌是管理接口的舊憑證,將由個人訪問令牌取代。
| 對比項 | 舊系統令牌 | 個人訪問令牌 |
|---|---|---|
| 權限 | 擁有賬號全部權限 | 按需勾選,讀取、寫入、查看密鑰相互獨立 |
| 數量 | 每個賬號 1 個 | 最多 20 個 |
| 到期 | 不過期 | 默認 30 天,可選 90、180、365 天、自定義或永不過期 |
| IP 白名單 | 不支持 | 支持 IPv4、IPv6、CIDR,創建後不能修改 |
| 前綴 | 無固定前綴 | nap_ |
| 狀態 | 計劃 2026-11-11(UTC+8)起停用 | 當前推薦 |
把管理腳本換成 API易 個人訪問令牌
- 打開個人中心,在賬戶選項裏點 個人訪問令牌,再點右上角的 創建令牌。
- 名稱按用途填寫,例如“對賬腳本”“餘額監控”。到期時間建議選久一點,比如 365 天。
- IP 白名單先留空(留空表示不限制),只勾選腳本用得到的權限。
- 點 創建令牌 後立刻複製保存,再把腳本環境變量或配置裏的舊值換成新令牌。
接口地址和代碼都不用改。基礎地址仍是 https://api.apiyi.com,請求頭 Authorization 填令牌本身,加不加 Bearer 前綴都可以。
權限按接口勾選,勾多了反而增加風險:
- 餘額查詢
GET /api/user/self:勾“個人資料 · 讀取”。 - 日誌查詢
GET /api/log/self:勾“用量與個人記錄 · 讀取”。 - 列出或查詢模型密鑰:勾“模型密鑰 · 讀取”;創建、修改、刪除勾“模型密鑰 · 寫入”;獲取明文勾“模型密鑰 · 查看密鑰”。
注意,勾了寫入不等於能讀取,勾了讀取也看不到明文。修改密碼、兩步驗證這類操作,即使令牌勾了寫入也做不了,仍然要登錄網頁完成。
腳本調通之後,再新建一把帶白名單的正式令牌,把生產服務器、備用服務器等的公網出口 IP 填進去,多個地址用英文逗號分隔。換上正式令牌後,刪掉那把不帶白名單的測試令牌。一個腳本用一把令牌,泄漏時只刪那一把就行。
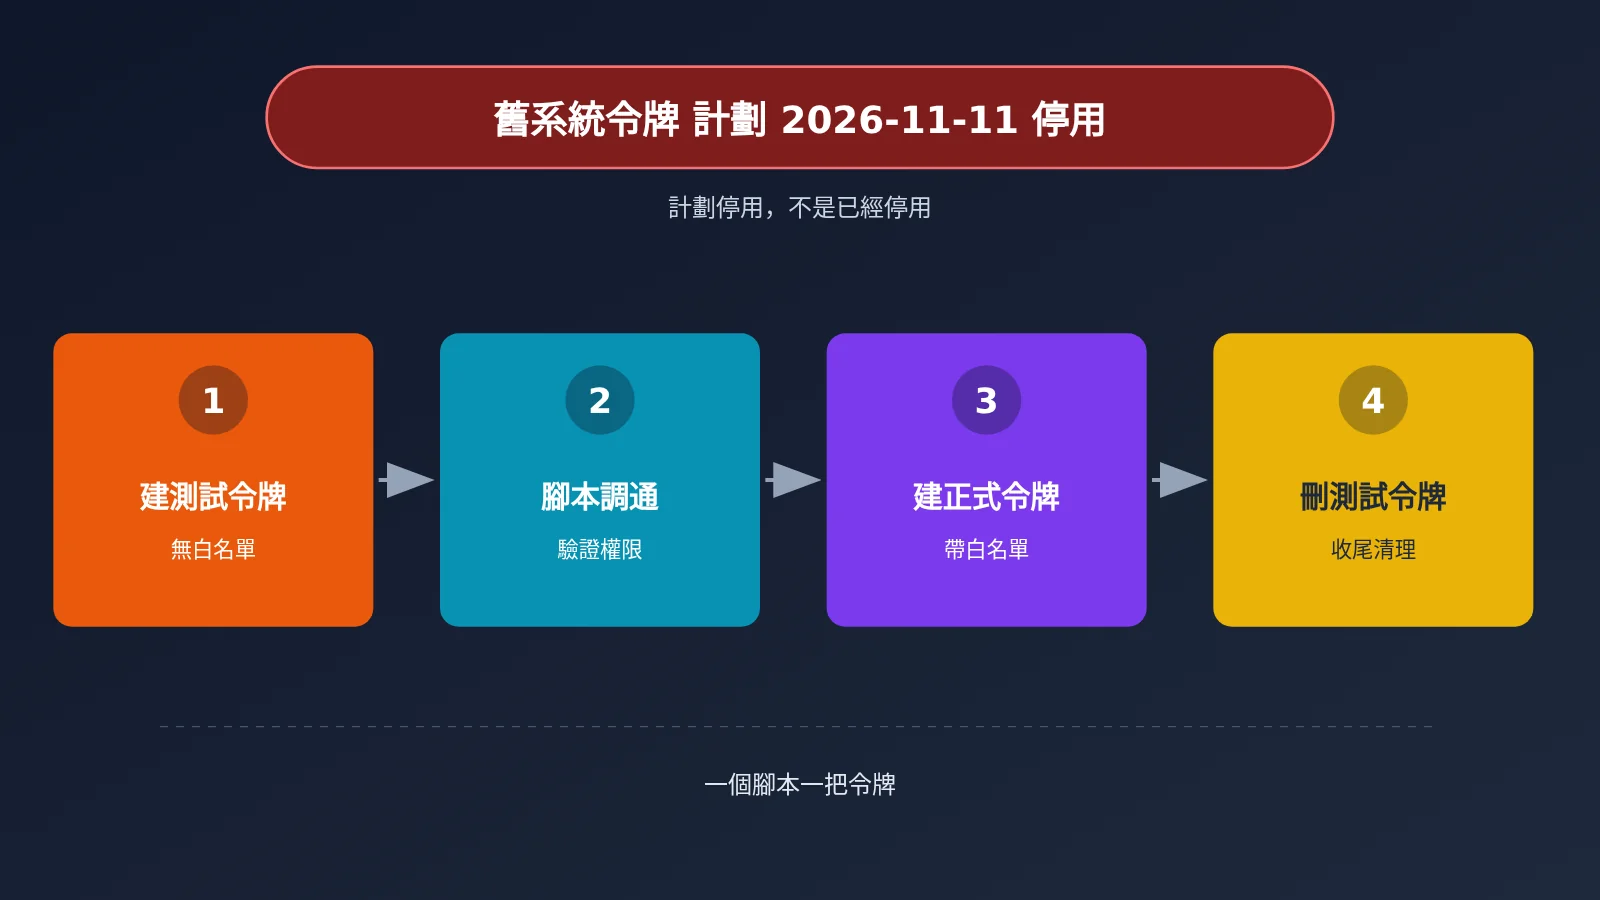
🚀 遷移建議:趁着 2026-11-11 計劃停用日之前在 API易 完成替換,最穩妥。停用當天是否真的執行、之後會不會臨時延期,文檔目前沒有後續通知,不要指望臨時延期。
API易 密鑰泄漏或腳本 401 時先做哪一步
模型密鑰泄漏:先停,再查
一個模型密鑰的最大可用額度就是賬戶餘額。泄漏後的第一步,是到 https://api.apiyi.com/token 刪除或禁用這個令牌,這是唯一能立即止損的動作,要優先於排查。然後新建令牌:關閉無限額度,填寫授權額度,需要的話勾“啓用高級選項”設置 IP 白名單和可用模型,再更新到應用配置。最後檢查調用日誌裏有沒有陌生模型、異常調用量或不該出現的時間段,並清理代碼、文檔、截圖和對話記錄裏的泄漏源。
曾把密鑰放在 Railway 且還沒有輪換的,先停用舊的,再新建替換,並更新環境變量、重新部署。沒有用過 Railway 的,不需要因爲這則通知去輪換。
腳本報 401 或 403:對照報文處理
| 狀態碼 | 報文 | 原因 | 處理 |
|---|---|---|---|
| 401 | ACCESS_TOKEN_LEGACY_RETIRED |
仍在用舊系統令牌,且已過停用日期 | 創建個人訪問令牌替換 |
| 401 | This access token may not be used from the current IP address. |
來源 IP 不在白名單 | 白名單不能改,新建令牌 |
| 403 | ACCESS_TOKEN_SCOPE_DENIED |
沒勾對應權限 | 新建令牌,勾上需要的權限 |
| 401 | 只提示令牌無效 | 已過期、已刪除,或改過密碼、兩步驗證、通行密鑰 | 回個人中心重新創建 |
日常預防比事後補救輕鬆得多。測試用的模型密鑰要關閉無限額度,額度建議 5 到 50 美元,並設置過期時間。生產和測試分開使用,真實密鑰不要寫進代碼或 Git,對外截圖用 sk-your-api-key 這樣的佔位符。
常見問題 FAQ
Q1:綁了 API易 Passkey 或 2FA,還能用密碼登錄嗎?
能。第二驗證是新增的一層,不替代密碼,GitHub 登錄也照常可用。部分操作會額外要求動態碼或 Passkey 驗證。
Q2:2FA 備用碼丟了怎麼辦?
還能登錄的話,進個人中心重新綁定 2FA,並保存新的備用碼。沒有備用碼、又登不進賬號時,聯繫 [email protected],覈驗身份後協助解綁。
Q3:家用網絡要不要給個人訪問令牌開 IP 白名單?
不建議。家用寬帶、辦公網絡的出口 IP 會變,開了白名單容易突然報 401。可以改用只讀權限,加上較短的到期時間。
Q4:個人訪問令牌能拿去調模型嗎?
不能。調用模型繼續使用 `sk-` 開頭的模型密鑰,base_url 填 `https://api.apiyi.com/v1`。`nap_` 令牌只用於餘額、日誌和令牌管理接口。
Q5:個人訪問令牌的白名單填錯了,能直接改嗎?
不能,個人訪問令牌的白名單創建後不能修改,只能新建一把再刪掉舊的。模型密鑰的白名單是另一套設置,可以臨時清空後再補回,兩者不要混淆。
Q6:換手機後 Passkey 還在嗎?
取決於保存位置。存在 iCloud 鑰匙串或 Google 密碼管理工具裏的會同步;只存在本機瀏覽器配置文件裏的不會同步。設備丟了,用密碼或 GitHub 登錄,解綁舊 Passkey 後在新設備上重新綁定。
總結:今天做完這四件事
- 綁 Passkey:個人中心底部賬戶選項 → 綁定 Passkey,優先選會同步的保存位置。
- 綁 2FA 並另存備用碼:備用碼不要只存在裝驗證器的那臺手機上。
- 測試令牌關掉無限額度:在令牌頁給測試用的模型密鑰設置小額上限。
- 管理腳本換成個人訪問令牌:趕在 2026-11-11 計劃停用日之前,用
nap_令牌替換舊系統令牌。
四件事都從 https://api.apiyi.com/account/profile 開始,十幾分鍾就能做完。做完後,登錄、模型調用、管理腳本各用各的憑證,任何一把出問題,都只需要處理那一把。
作者:APIYI 技術團隊
技術交流:更多賬號與令牌說明,可查閱 docs.apiyi.com 文檔中心的賬號安全與個人訪問令牌 FAQ