
作者注:以 GitHub secret scanning 最新檢測器更新爲切入點,解讀 API Key 誤提交到代碼倉庫後會發生什麼,平臺檢測能兜住多少,以及開發者還需要自己做哪些防護。
2026 年 11 月 5 日,GitHub 在 changelog 中發佈了一條 secret scanning 更新:SpaceX 成爲新的密鑰掃描合作方,新增 Starlink 密鑰檢測器,同時阿里雲、AWS、Google、騰訊雲等多家檢測器加入了誤報過濾。這條更新篇幅不長,但它把一個很多開發者沒認真想過的問題擺到了檯面上:把 API Key 寫進代碼並推送到倉庫之後,到底會發生什麼?
這不是危言聳聽的安全科普,本文的事實部分以 GitHub 官方 changelog 爲準。文章會拆解平臺檢測的兩種處理機制,說清楚檢測能覆蓋和覆蓋不到的範圍,再給出 AI 模型 API Key 的日常防護與泄露後處理做法。
核心價值:3 分鐘弄清 GitHub secret scanning 對不同密鑰的處理差異,知道哪些風險只能靠自己防,並拿到可以直接複用的環境變量寫法和應急清單。
GitHub secret scanning 本次更新核心信息速覽
這次更新可以概括爲三件事:新增合作方、新增檢測器、升級已有檢測器的誤報過濾。下表彙總了 changelog 中的關鍵信息。
| 信息項 | 詳情 |
|---|---|
| 發佈時間 | 2026 年 11 月 5 日 |
| 發佈方 | GitHub(changelog,分類爲 application security) |
| 新合作方 | SpaceX 加入 secret scanning 合作伙伴計劃 |
| 新檢測器 | starlink_public_api_v2_secret |
| 升級檢測器 | Alibaba、AWS、Google、OpenVSX、Pydantic Services、Tencent,均增加誤報過濾 |
| 影響範圍 | 使用 GitHub 託管代碼的開發者與組織,尤其是公開倉庫 |
secret scanning 誤報過濾改進詳解
誤報過濾聽起來很技術,但它直接決定了告警是否“值得看”。告警太多、真假混雜,團隊很快就會習慣性忽略,真正的泄露反而被淹沒。本次各家檢測器的改進方向如下。
| 提供方 | 涉及的密鑰類型 | 改進方式(通俗解釋) |
|---|---|---|
| Alibaba | alibaba_cloud_access_key_id |
如果字典過濾把所有可配對的伴隨密鑰都排除了,就不再單獨報出這個 ID |
| AWS | aws_access_key_id、aws_session_token、aws_temporary_access_key_id |
同上,抑制找不到有效配對的孤立匹配 |
| 三類 Cloud Storage 訪問密鑰與 ID | 同上,配對對象被過濾後不再單獨告警 | |
| OpenVSX | openvsx_access_token |
收緊舊版令牌的上下文匹配,避免把無關 UUID 當成憑據 |
| Pydantic Services | logfire_token |
按文檔中的令牌長度與字符集匹配,排除佔位符和公開瀏覽器令牌 |
| Tencent | tencent_cloud_secret_id |
要求前綴之後同時包含字母和數字,排除函數名之類的純字母標識 |
這裏的“配對”值得多說一句。像雲廠商的訪問密鑰通常由一個 Key ID 和一個 Secret 組成,單獨一個 ID 往往不足以構成完整憑據。如果周邊找到的“伴隨密鑰”都只是看起來像隨機串的普通單詞,那麼這個 ID 很可能只是示例或巧合,抑制它可以減少噪音。
API Key 誤提交後的 2 種處理機制
changelog 中有一句非常關鍵的說明:合作方密鑰在公開倉庫中被發現後,會自動報告給密鑰簽發方;用戶密鑰在公開或私有倉庫中被發現時,會生成 secret scanning 告警。這兩條路徑的處理主體完全不同。
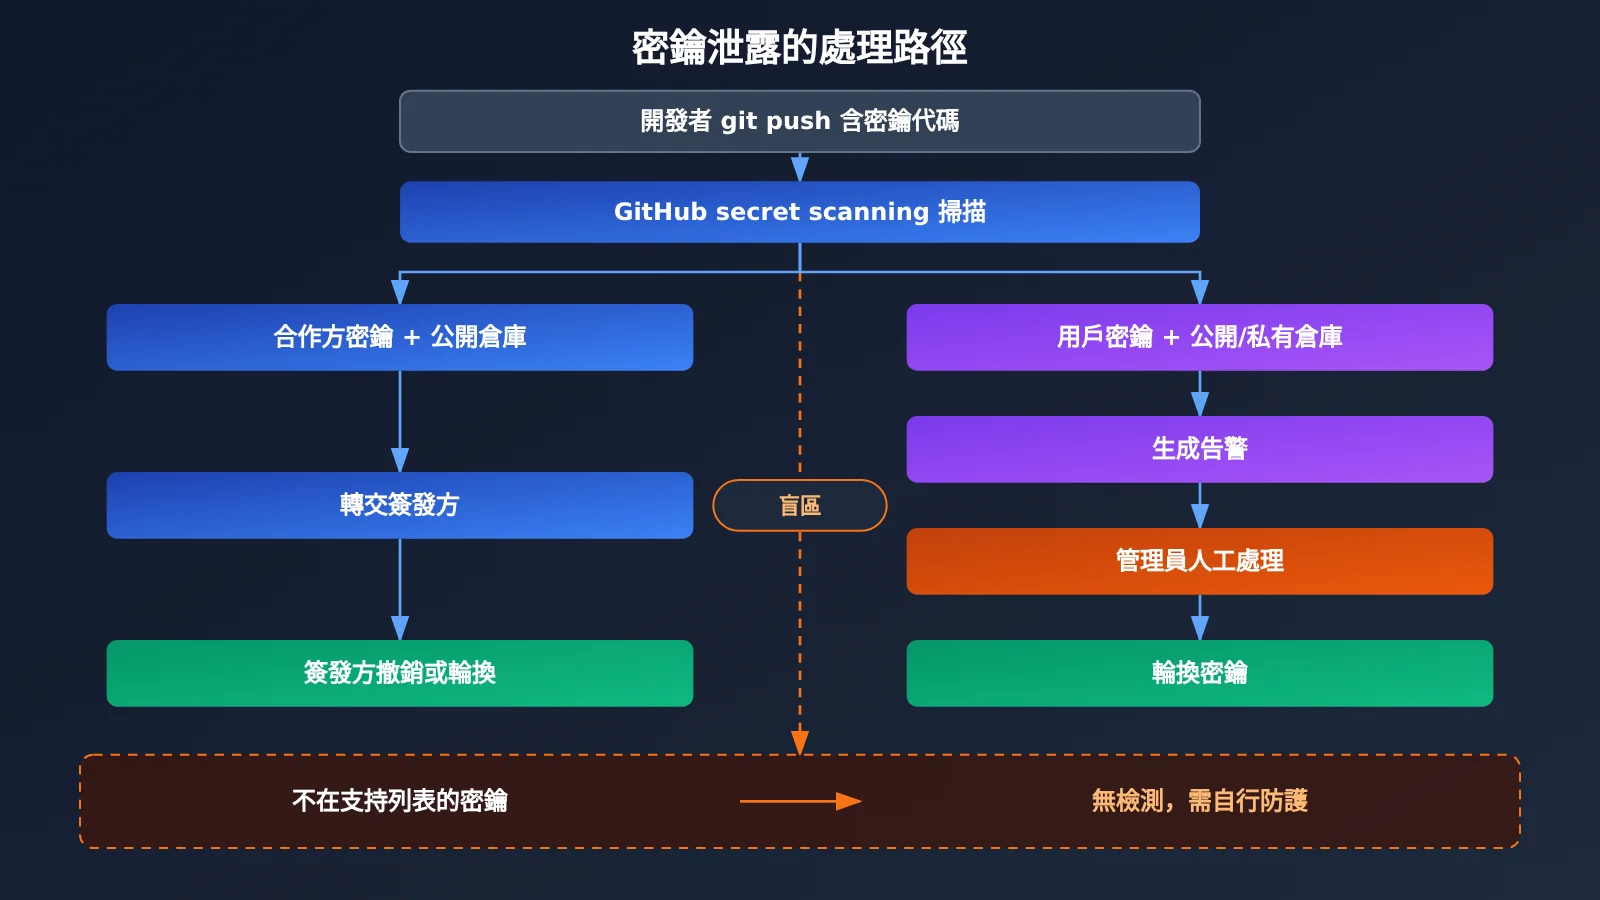
圖示說明:流程圖展示了平臺檢測的兩條路徑和一個“盲區”。對於 AI 模型調用這類場景,建議把密鑰統一放在環境變量中,並通過 API易 apiyi.com 這類支持統一令牌管理的平臺集中查看用量,降低多處散落密鑰帶來的排查成本。
合作方密鑰:轉交簽發方處理
當 SpaceX 這類合作方的密鑰出現在公開倉庫裏,GitHub 會把它轉交給合作方,讓對方在密鑰被濫用之前撤銷或輪換。這套機制的好處是“不依賴開發者自覺”,即便提交者完全沒注意到,簽發方也有機會第一時間止損。
但要注意適用條件:它只覆蓋加入合作伙伴計劃的提供方,並且針對的是公開倉庫。私有倉庫裏的合作方密鑰不會走這條轉交路徑。
用戶密鑰:生成告警等你處理
用戶密鑰這條路徑則是“通知你自己處理”。檢測命中後,平臺會在倉庫中生成 secret scanning 告警,公開倉庫和私有倉庫都可能觸發,具體啓用條件和可見範圍以 GitHub 官方文檔爲準。告警本身不會讓密鑰失效,真正止損還要靠倉庫負責人去輪換憑據。
| 對比維度 | 合作方密鑰 | 用戶密鑰 |
|---|---|---|
| 觸發範圍 | 公開倉庫 | 公開或私有倉庫 |
| 處理主體 | 密鑰簽發方 | 倉庫所有者 / 管理員 |
| 處理動作 | 簽發方撤銷或輪換憑據 | 生成告警,需人工處理 |
| 是否自動失效 | 取決於簽發方策略 | 否,必須自己輪換 |
| 對開發者的要求 | 關注簽發方通知,及時替換新密鑰 | 及時查看告警並執行輪換 |
API Key 泄露的檢測邊界:平臺能兜住多少
很多開發者看到“平臺會自動掃描”就放心了,這其實是最危險的誤解。secret scanning 是一張安全網,而不是一道防火牆,它有幾處天然的覆蓋邊界。
| 場景 | 平臺檢測能否覆蓋 | 說明 |
|---|---|---|
| 支持列表中的合作方密鑰進入公開倉庫 | 可以,並轉交簽發方 | 最理想的情況,但仍有時間窗口 |
| 支持列表中的用戶密鑰進入倉庫 | 可以生成告警 | 需要有人看告警並行動 |
| 不在支持列表中的密鑰 | 無法識別 | 只能靠開發者自己防 |
| 密鑰寫在前端打包產物、移動端安裝包中 | 不在倉庫掃描範圍 | 任何下載者都能提取 |
| 密鑰出現在 CI 日誌、截圖、聊天記錄裏 | 不在倉庫掃描範圍 | 常被忽視的泄露渠道 |
| 檢測前已被他人克隆或抓取 | 無法撤回 | 掃描只能縮短暴露時間,不能抹除暴露 |
第一個邊界是支持列表。本次 changelog 並沒有列出 OpenAI、Anthropic 等模型廠商的密鑰類型,也沒有涉及各類 API 聚合平臺的令牌。它們是否在 GitHub 的完整支持列表中,需要以 GitHub 文檔爲準;在確認之前,最穩妥的假設是“不會被檢測”。
第二個邊界是時間窗口。公開倉庫中的密鑰被自動化腳本抓取的速度可能非常快,平臺檢測和簽發方撤銷之間總有間隔。哪怕密鑰最終被撤銷,這段時間內產生的調用費用和數據訪問也已經發生。
第三個邊界是 Git 歷史。很多人發現泄露後的第一反應是刪掉那一行代碼再提交一次,但舊提交裏的密鑰依然存在於歷史中。即便用工具重寫了歷史,已經克隆過倉庫的人手裏也還有副本,所以“先輪換、再清理”纔是正確順序。
AI 模型 API Key 防泄露快速上手
對於調用大模型的應用來說,密鑰泄露的直接後果往往是賬單異常:別人拿着你的 Key 跑大量請求,費用記在你頭上。下面從最基礎的環境變量寫法開始。
極簡示例:從環境變量讀取 API Key
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["APIYI_API_KEY"],      # 從環境變量讀取,不寫死在代碼裏
    base_url="https://api.apiyi.com/v1"       # OpenAI 兼容接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "你好"}]
)
print(resp.choices[0].message.content)
配套地,在項目根目錄的 .gitignore 中加入 .env,並提供一個只含佔位符的 .env.example 供協作者參考。這樣即使有人誤執行 git add .,真實密鑰也不會進入暫存區。
查看完整實現代碼(含 .env 加載、缺失校驗與脫敏日誌)
import os
import logging
from typing import Optional

import openai
from dotenv import load_dotenv  # pip install python-dotenv

logging.basicConfig(level=logging.INFO)
load_dotenv()  # 讀取本地 .env,生產環境建議使用部署平臺的密鑰管理


def mask_key(key: str) -> str:
    """日誌中只保留前後少量字符,避免完整密鑰寫入日誌"""
    if len(key) <= 8:
        return "****"
    return f"{key[:4]}****{key[-4:]}"


def get_client() -> openai.OpenAI:
    api_key: Optional[str] = os.getenv("APIYI_API_KEY")
    if not api_key:
        raise RuntimeError("未找到 APIYI_API_KEY,請在環境變量或 .env 中配置")
    logging.info("使用密鑰: %s", mask_key(api_key))
    return openai.OpenAI(
        api_key=api_key,
        base_url="https://api.apiyi.com/v1",
    )


def chat(prompt: str, model: str = "gpt-4o-mini", max_tokens: int = 500) -> str:
    client = get_client()
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": prompt}],
            max_tokens=max_tokens,
        )
        return resp.choices[0].message.content
    except openai.AuthenticationError:
        # 密鑰被撤銷或輪換後會進入這裏,提示更新配置而不是打印密鑰
        return "鑑權失敗:密鑰可能已失效,請檢查並更新配置"
    except Exception as e:
        return f"調用失敗: {type(e).__name__}"


if __name__ == "__main__":
    print(chat("用一句話解釋什麼是密鑰輪換"))
🚀 快速開始:如果你正在做原型驗證,可以通過 API易 apiyi.com 獲取一個 API Key 和免費測試額度,用上面的環境變量寫法直接接入,一個 Key 即可切換調用 OpenAI、Claude、Gemini 等主流模型,也減少了在多個廠商之間分散保管密鑰的麻煩。
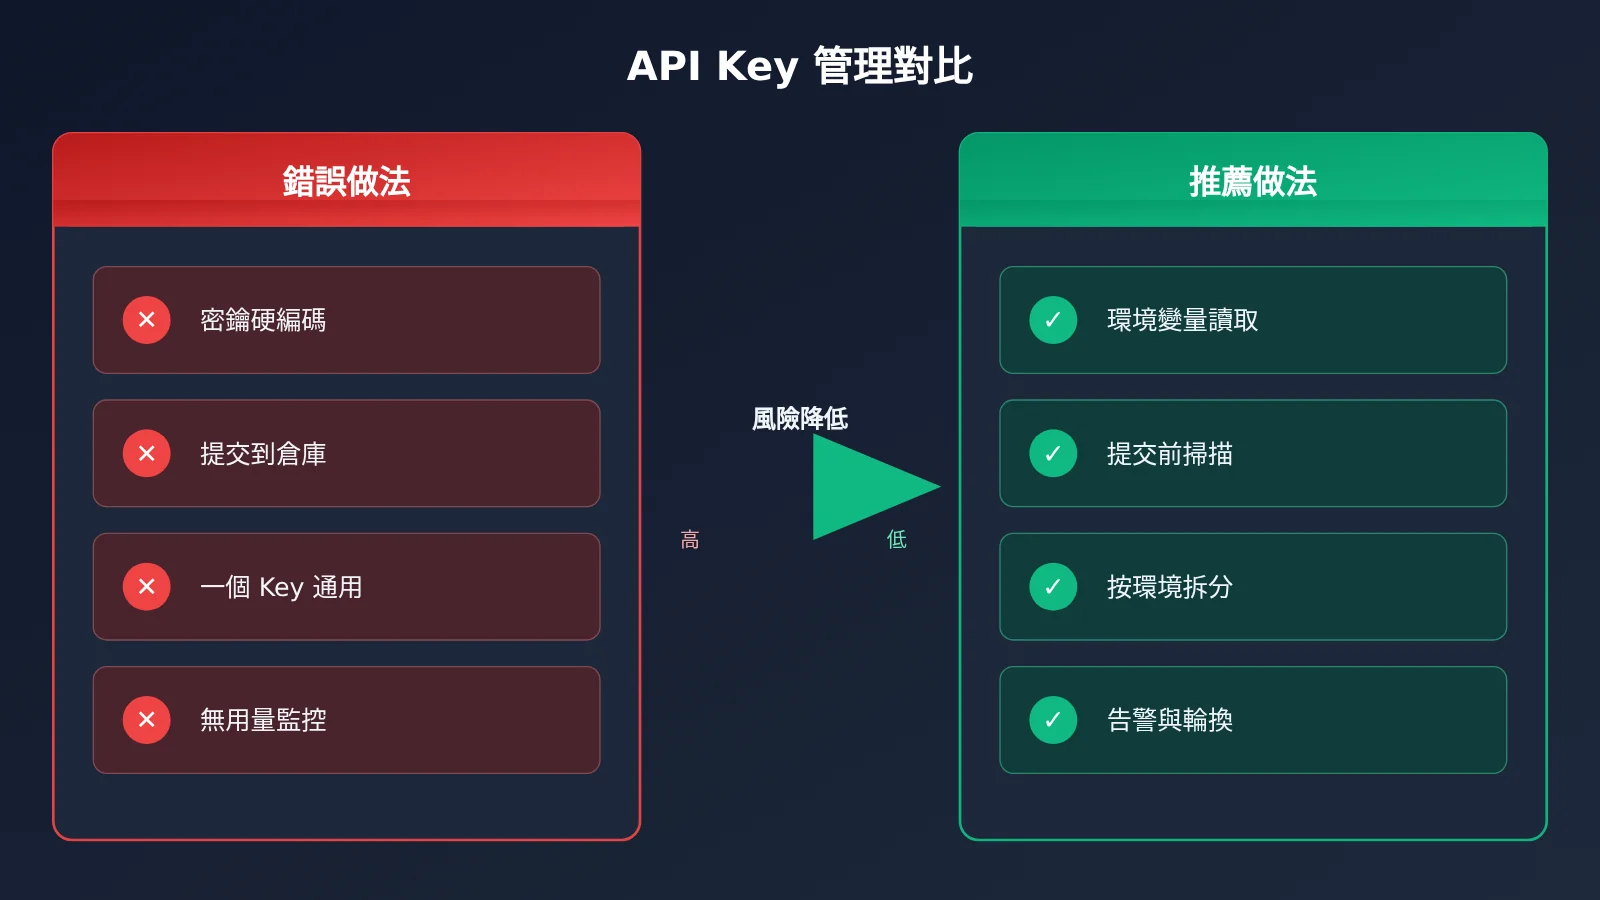
API Key 泄露防護的 5 條日常實踐
| 實踐 | 做法 | 解決的問題 |
|---|---|---|
| 環境變量與密鑰管理 | 本地用 .env 並加入 .gitignore,生產用部署平臺的密鑰管理功能 |
密鑰不進入代碼與倉庫 |
| 提交前掃描 | 在 pre-commit 鉤子中接入密鑰掃描工具 | 在推送前攔截,彌補平臺檢測的時間窗口 |
| 不在前端暴露密鑰 | 瀏覽器和移動端請求經由自己的後端轉發 | 避免打包產物被提取 |
| 按用途拆分密鑰 | 開發、測試、生產分別使用不同 Key | 泄露時影響面可控,輪換互不干擾 |
| 定期輪換與用量監控 | 定期更換密鑰,關注每日用量與費用曲線 | 及早發現異常調用 |
其中“按用途拆分”和“用量監控”最容易被初學者忽略。一個 Key 走天下的項目,一旦泄露就只能全部停服換密鑰;而拆分之後,只需要替換出問題的那一個。
API Key 泄露後的應急處理與影響分析
如果你已經發現密鑰被提交到了倉庫,無論是收到 secret scanning 告警、簽發方通知,還是自己翻代碼看到的,都按下面的順序處理:
- 立即作廢舊密鑰:到密鑰簽發方的控制檯刪除或禁用泄露的 Key,這是唯一真正止損的動作。
- 生成新密鑰並更新部署:把新 Key 寫入環境變量或密鑰管理系統,重新部署服務。
- 排查用量與賬單:查看泄露時間段內是否有異常調用、陌生模型或突增的費用。
- 清理 Git 歷史:在輪換完成後,再用歷史重寫工具清理舊提交,並通知協作者重新克隆。
- 覆盤並補上防線:補充
.gitignore、提交前掃描等措施,防止同類問題再發生。
對於通過 API易 調用模型的項目,可以在控制檯中查看令牌和用量情況,發現異常用量時優先處理對應令牌。令牌的刪除、重建、額度限制等具體操作,請以控制檯實際提供的功能爲準;如果你的令牌支持設置額度上限,建議在創建時就設好,相當於給泄露風險加一道“保險絲”。
對開發者的影響
- 告警質量提升:誤報過濾讓 AWS、阿里雲、騰訊雲等常見雲憑據的告警更可信,團隊更願意認真處理每一條告警。
- 不能把檢測當兜底:AI 模型密鑰是否在支持列表中需要自行覈實,在未確認前應默認“平臺不會幫你發現”。
- 處理順序需要糾正:先輪換密鑰再清理歷史,而不是隻刪代碼。
對行業的影響
- 合作方計劃持續擴張:從雲廠商到 SpaceX 這樣的新面孔,越來越多服務方願意接入“發現即轉交”機制,公開倉庫的密鑰暴露時間有望繼續縮短。
- 檢測從“多報”轉向“報準”:本次多數改動集中在減少誤報,說明平臺在覆蓋面之外,開始更重視告警的可操作性。
常見問題 FAQ
Q1:什麼是 GitHub secret scanning?
它是 GitHub 提供的倉庫密鑰掃描能力,會識別代碼中符合已知格式的憑據。對於合作方密鑰,公開倉庫中命中後會轉交簽發方撤銷或輪換;對於用戶密鑰,命中後會在倉庫中生成告警。
Q2:合作方密鑰和用戶密鑰的處理有什麼區別?
合作方密鑰在公開倉庫中被發現後,由簽發方負責撤銷或輪換,不依賴開發者行動;用戶密鑰則在公開或私有倉庫中生成告警,需要倉庫負責人自己去輪換。前者偏“自動止損”,後者偏“提醒處理”。
Q3:這次更新是什麼時候發佈的,主要變化有哪些?
GitHub 於 2026 年 11 月 5 日發佈這條 changelog。主要變化是 SpaceX 成爲合作方並新增 `starlink_public_api_v2_secret` 檢測器,以及阿里雲、AWS、Google、OpenVSX、Pydantic Services、騰訊雲檢測器的誤報過濾升級。
Q4:我的 AI 模型 API Key 會被 secret scanning 檢測到嗎?
本次 changelog 沒有涉及 OpenAI、Anthropic 等模型廠商的密鑰類型,具體是否支持需要查閱 GitHub 文檔中的完整列表。同樣,API易 令牌目前是否在支持列表中也未得到確認。建議不要依賴平臺檢測,而是從環境變量、提交前掃描等環節自己做好防護。
Q5:如何在項目中安全地調用大模型 API?
核心是“密鑰不進代碼”:
1. 在 API易 apiyi.com 註冊並獲取 API Key 與免費測試額度
2. 把 Key 寫入環境變量或 `.env`,並將 `.env` 加入 `.gitignore`
3. 使用本文代碼示例,base_url 設爲 `https://api.apiyi.com/v1`,通過 OpenAI 兼容接口調用
前端應用不要直接持有密鑰,應通過自己的後端轉發請求。
Q6:密鑰已經泄露,只刪掉那行代碼可以嗎?
不可以。舊提交中依然保留着密鑰,而且可能已被他人克隆或抓取。正確做法是先在簽發方控制檯作廢舊密鑰並換新,再排查用量,最後清理 Git 歷史。如果你使用的是 API易 apiyi.com 的令牌,可以在控制檯覈對泄露時間段內的用量記錄,確認是否有異常調用。
API Key 泄露與 GitHub secret scanning 核心要點 Key Takeaways
- 兩種機制:合作方密鑰在公開倉庫轉交簽發方處理,用戶密鑰生成告警等你處理
- 本次更新:SpaceX 成爲合作方,六家檢測器加入誤報過濾,告警更準
- 檢測邊界:不在支持列表的密鑰無法識別,前端產物、日誌、截圖也不在掃描範圍
- 時間窗口:掃描只能縮短暴露時間,無法撤回已被抓取的密鑰
- 處理順序:先作廢並輪換密鑰,再查用量,最後清理 Git 歷史
- 上手方式:用環境變量管理通過 API易 apiyi.com 獲取的 Key,按環境拆分並關注用量
總結
從這次 GitHub secret scanning 更新可以看出三點:
- 平臺檢測在變強:合作方越來越多,誤報越來越少,公開倉庫的密鑰暴露窗口在縮短。
- 檢測不等於防護:支持列表之外的密鑰、倉庫之外的泄露渠道,平臺都兜不住。
- 止損靠輪換:一旦泄露,第一時間作廢舊密鑰,刪代碼和清歷史都只是後續動作。
對於正在把大模型接入應用的開發者,最務實的做法是從第一行代碼開始就用環境變量管理密鑰,併爲不同環境準備獨立的 Key。推薦通過 API易 apiyi.com 快速驗證這一套接入方式,一個 Key 即可調用多家主流模型,集中管理也讓用量排查更省心。
📚 參考資料
- GitHub Changelog – Secret scanning upgrades detectors, adds SpaceX as partner:本次更新的官方說明
- 鏈接:
github.blog/changelog/2026-11-05-secret-scanning-upgrades-detectors-adds-spacex-as-partner -
說明: 包含新合作方、新檢測器與誤報過濾改進的完整清單
-
GitHub Docs – Secret scanning:功能說明與完整支持列表
- 鏈接:
docs.github.com/code-security/secret-scanning - 說明: 用於覈實某類密鑰是否被支持,以及告警的啓用條件
作者:APIYI 技術團隊
技術交流:歡迎在 API易 官網首頁聯繫我們,瞭解令牌管理與用量查看的更多細節


