Ao escolher um serviço proxy de API, a maioria das pessoas olha primeiro o preço e a lista de modelos, mas poucas perguntam: o conteúdo das minhas solicitações será registrado? O que fazer para limitar os danos se uma chave API vazar? Posso pedir reembolso depois de adicionar créditos? O modelo invocado é mesmo aquele que escolhi? Este artigo traz uma lista de verificação de segurança de dados para serviços proxy de API que você pode seguir diretamente, com 5 etapas para conferir cada um desses pontos.
Este não é um artigo de avaliação que “acredita apenas na propaganda”, nem é direcionado a um serviço específico. A lista pode ser usada com qualquer serviço proxy. Como exemplo, usamos as informações públicas da APIYI, para que você possa fazer as mesmas perguntas ao serviço que usa.
O principal benefício: ao terminar de ler, você terá um processo de verificação prático e um script para testar localmente. Com uma recarga pequena, poderá confirmar se os registros, os modelos e os custos estão de acordo com o esperado antes de adicionar mais créditos.
Principais pontos da lista de verificação de segurança de dados para serviços proxy de API
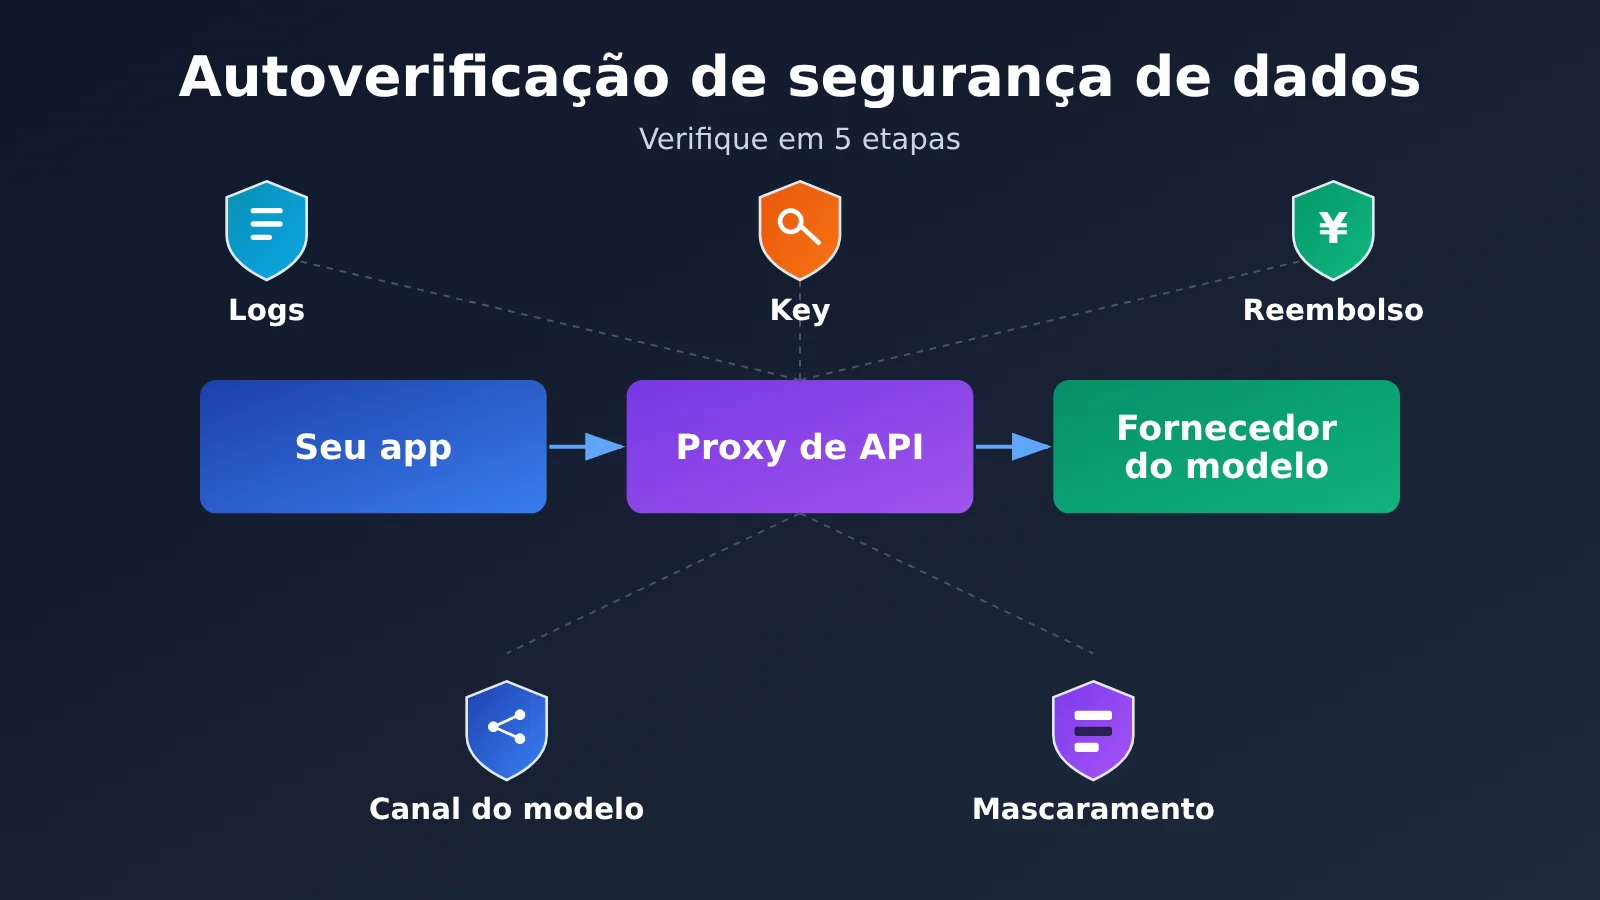
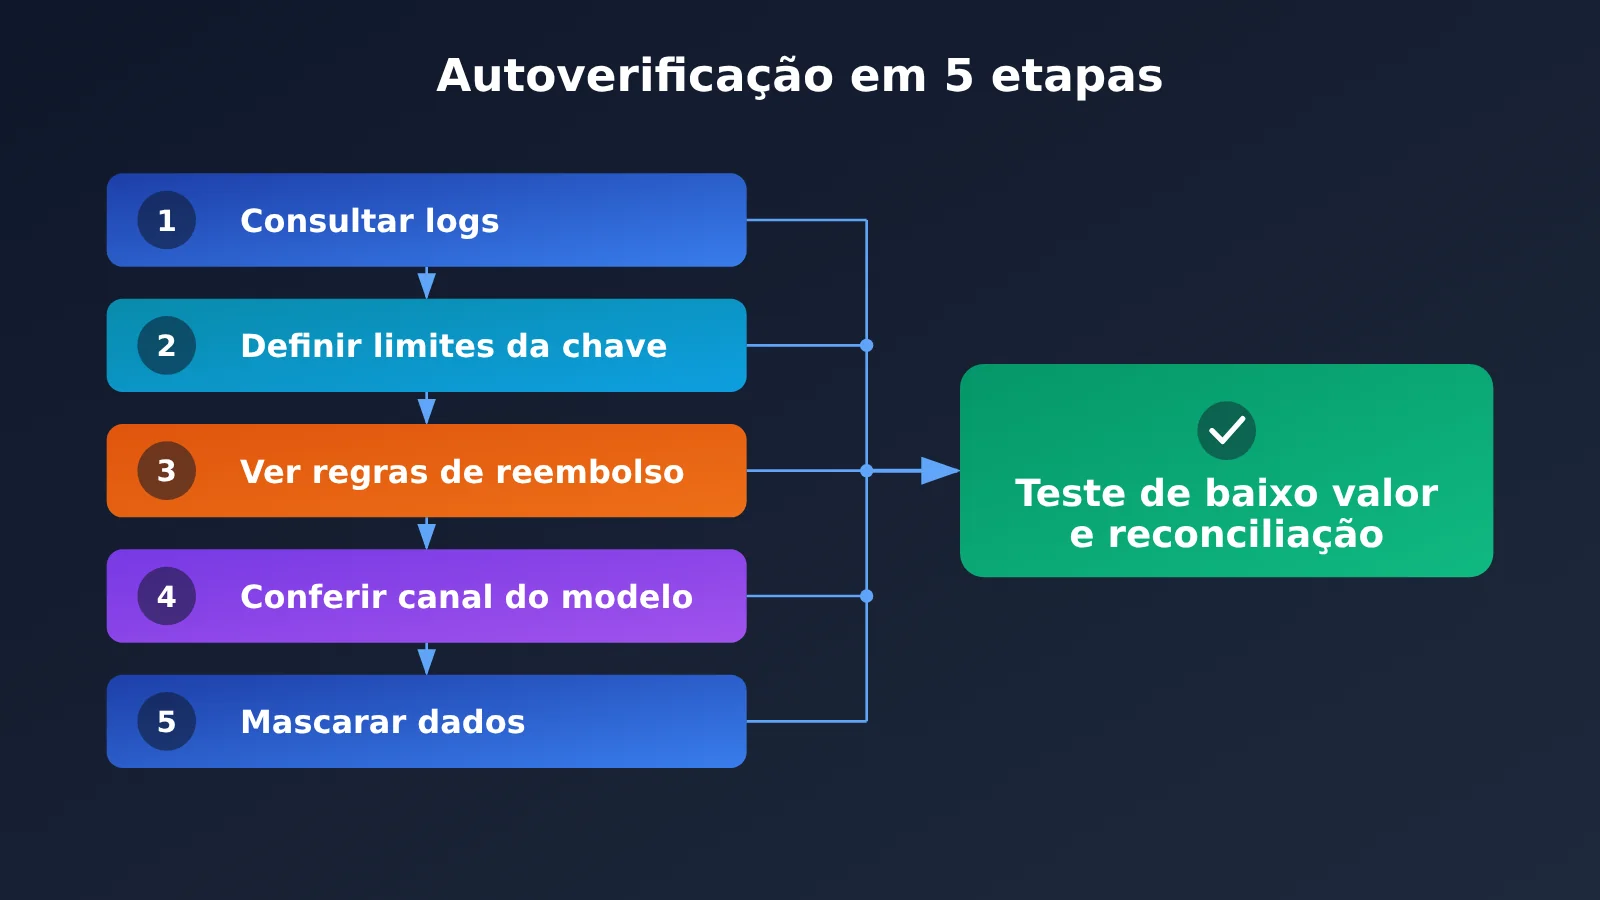
O serviço proxy de API fica entre você e o fornecedor do modelo: a solicitação chega primeiro ao serviço proxy, que então a encaminha ao fornecedor. Por isso, você precisa verificar não apenas se “o modelo funciona”, mas também quais registros são deixados ao longo desse caminho, quem pode mexer nos seus créditos e se é possível rastrear o que aconteceu caso algo dê errado. A tabela abaixo resume as cinco etapas da verificação.
| Etapa | O que verificar | O que você poderá concluir |
|---|---|---|
| Etapa 1: Registros | O que é registrado por padrão e se o conteúdo das solicitações é registrado durante a solução de problemas | Saber quais informações podem ser armazenadas |
| Etapa 2: Chave API | Modelos disponíveis, limite de créditos, restrições de IP e isolamento de projetos | Controlar possíveis prejuízos e revogar a chave rapidamente em caso de vazamento |
| Etapa 3: Reembolso | Condições, cálculo do valor, prazo para o dinheiro cair e entidade responsável pela operação | Saber o que esperar antes de adicionar créditos e a quem recorrer se houver problemas |
| Etapa 4: Canal | Modelo de origem correspondente ao nome do modelo, canal alternativo e canal usado em cada invocação | Verificar se o modelo foi rebaixado ou substituído |
| Etapa 5: Anonimização | Se os dados confidenciais atendem aos requisitos da organização e se já foram anonimizados | Reduzir ao mínimo a exposição, mesmo no pior cenário |
Como funciona a verificação geral de segurança de dados
A lógica desta lista é: “primeiro esclareça as dúvidas, depois faça um teste com um valor pequeno e só então aumente o uso”. As quatro primeiras etapas ajudam a entender “o que o serviço afirma e o que está nas regras”. A quinta resolve outra questão: “mesmo que as regras estejam corretas, também preciso evitar enviar dados que não deveria”.
O último passo é o que costuma passar despercebido: testar com o seu próprio cenário de uso e depois conferir os registros das invocações. Por mais claras que sejam as informações na página de divulgação, uma invocação real com um Request ID é muito mais convincente.
Etapa 1: descubra o que os logs do serviço proxy de API registram
A primeira coisa a fazer na sua autoavaliação é entender o que o provedor registra por padrão e se, durante a solução de problemas, ele pode registrar o conteúdo das solicitações e das respostas. Muita gente associa “há logs” a “o conteúdo é armazenado”, mas são coisas bem diferentes. O importante é verificar quais tipos de informação aparecem nos logs.
Por exemplo, de acordo com as informações públicas da APIYI, os logs comuns de chamadas registram o horário da chamada, o modelo, o uso de tokens, o valor cobrado e o status, mas não armazenam o conteúdo das entradas e saídas. Quando é preciso ajudar na investigação de um problema, um administrador pode ativar temporariamente os logs detalhados, que podem incluir comandos completos, mensagens do sistema, histórico da conversa, parâmetros de chamadas de função e respostas do modelo.
Tipos de logs e ações de autoavaliação
| Tipo de log | O que pode incluir | O que você deve verificar |
|---|---|---|
| Logs comuns de chamadas | Horário da chamada, modelo, uso de tokens, valor cobrado e status | Exporte-os regularmente para conciliação e arquivamento |
| Logs detalhados (ativados temporariamente durante a solução de problemas) | Comandos completos, mensagens do sistema, histórico da conversa, parâmetros de chamadas de função e respostas do modelo | Antes de enviar uma solicitação de suporte, confirme se o conteúdo foi anonimizado |
| Arquivos enviados | As informações públicas não especificam se eles são incluídos nos logs detalhados | Se houver arquivos envolvidos, confirme isso por escrito com o provedor |
Há dois pontos que merecem atenção especial. Primeiro, os logs detalhados são ativados temporariamente para ajudar na solução de problemas. Por isso, antes de abrir um chamado ou pedir ajuda ao suporte, pense no que não deve aparecer nos exemplos usados para reproduzir o problema. Segundo, as informações públicas não especificam se os próprios arquivos são incluídos nos logs detalhados. Não tire conclusões por conta própria sobre o que não foi informado: pergunte diretamente.
Você pode consultar a política de retenção de logs na documentação da APIYI para saber por quanto tempo os logs comuns são mantidos e com que frequência são excluídos. Se precisar fazer conciliação ou arquivamento, exporte seus próprios registros de chamadas em tempo hábil. Não presuma que “a plataforma vai guardar tudo para sempre”.
🎯 Recomendação técnica: ao avaliar a política de logs, acesse o console da APIYI apiyi.com e confira os campos de um registro de chamada. Comparar o que aparece ali com as informações públicas é mais prático do que apenas ler a documentação.
Etapa 2: defina limites para a chave API e o consumo
A chave API é a credencial usada para invocar o modelo e também funciona como a “senha de saque” do saldo da sua conta. O vazamento de uma chave é um risco que você precisa prevenir ao usar um serviço proxy de API. As causas mais comuns são publicá-la em repositórios abertos, incluí-la em capturas de tela ou compartilhá-la em conversas em grupo.
Para gerenciar suas chaves, siga estas práticas:
- Não compartilhe: não inclua a chave em repositórios públicos nem a mostre em capturas de tela, gravações de tela ou conversas em grupo. No código, leia a chave de uma variável de ambiente.
- Separe por projeto: use uma chave diferente para cada projeto. Assim, se algo der errado, você identifica rapidamente qual projeto causou o problema e só precisa revogar uma chave.
- Limite as permissões conforme o uso: ao criar uma chave, defina opções de acordo com a finalidade, como modelos disponíveis, limite de consumo ou restrição por IP. Limite tudo o que for possível.
- Faça verificações periódicas: confira regularmente o histórico de chamadas e o saldo. Fique atento a chamadas para modelos desconhecidos ou em horários fora do comum.
- Aja imediatamente em caso de anomalias: se encontrar chamadas desconhecidas ou cobranças fora do padrão, desative a chave correspondente e crie outra. Depois, entre em contato com o provedor para conferir o histórico.
Há também uma regra fácil de esquecer durante a investigação: não envie a chave completa ao entrar em contato com o suporte. O ID da solicitação, o horário da chamada e uma descrição do problema já são suficientes para localizar o caso. Enviar a chave completa cria mais um ponto de vazamento.
Lista de verificação da chave
| Item de verificação | Critério de aprovação | O que fazer se não estiver de acordo |
|---|---|---|
| Local de armazenamento | Variável de ambiente ou ferramenta de gerenciamento de segredos | Transfira a chave imediatamente e gere uma nova se a antiga tiver sido exposta |
| Isolamento por projeto | Uma chave exclusiva para cada projeto | Separe as chaves por projeto e desative as antigas gradualmente |
| Escopo das permissões | Modelos, consumo ou IP limitados | Configure no painel as restrições disponíveis |
| Frequência das verificações | Há uma rotina definida de consulta | Crie lembretes no calendário e confira as alterações no saldo a cada verificação |
Etapa 3: confira as regras de reembolso e quem opera o serviço antes de adicionar créditos
Antes de adicionar créditos, confirme quatro pontos: as condições para reembolso, como o valor é calculado, quanto tempo leva para o dinheiro cair e quem opera o serviço. Essas informações ficam na página de políticas. Descobrir só depois de adicionar créditos que “não há reembolso” é a situação mais complicada.
Como exemplo, veja a política de reembolso da APIYI. Em linhas gerais, é possível solicitar um reembolso em até 30 dias após adicionar créditos, e o valor é calculado de acordo com regras como o saldo não utilizado. Valores promocionais recebidos como bônus são descontados. Usuários da China continental que já emitiram uma nota fiscal não podem solicitar reembolso. O prazo para o dinheiro cair varia conforme o meio de pagamento; por isso, consulte os detalhes da política antes de fazer a solicitação.
Também é importante saber quem opera o serviço. Os termos de serviço da APIYI identificam a MrrBase, LLC como operadora. Você pode fazer a mesma verificação em qualquer serviço proxy de API: confira se a empresa responsável está identificada e se é possível encontrá-la nos termos.
Ao entrar em contato com o suporte, prefira os canais divulgados no site oficial ou na documentação. A APIYI informa os seguintes canais: atendimento pelo WeChat corporativo, [email protected] e Telegram @apiyi001. Não transfira dinheiro nem forneça dados da sua conta a contatos particulares que não estejam listados nos canais oficiais.
Tabela para conferir reembolsos e a empresa responsável
| Item a conferir | O que perguntar | Exemplo de informação pública da APIYI |
|---|---|---|
| Prazo para solicitar reembolso | Até quando é possível solicitar após adicionar créditos? | Em até 30 dias após adicionar créditos |
| Cálculo do valor | Como o valor é calculado? O que acontece com os bônus? | Segue regras como a do saldo não utilizado; valores promocionais recebidos como bônus são descontados |
| Situações sem reembolso | Em quais casos não é possível receber reembolso? | Usuários da China continental que já emitiram uma nota fiscal não podem solicitar |
| Prazo para o dinheiro cair | Quanto tempo leva para o valor ser recebido? | Varia conforme o meio de pagamento; consulte os detalhes da política |
| Empresa responsável | Quem opera o serviço? | MrrBase, LLC |
| Canais oficiais | Onde entrar em contato? | Atendimento pelo WeChat corporativo, [email protected] e Telegram @apiyi001 |
Etapa 4: confira o nome do modelo e o canal upstream
“Trocaram o modelo por um mais barato” é uma das preocupações mais comuns entre usuários de serviços proxy de API. Em vez de avaliar a qualidade da resposta apenas pela impressão, faça três perguntas diretamente ao provedor: a que modelo upstream corresponde o nome exibido na página e nos logs? Há um canal de backup? Como verificar por qual canal passou uma chamada específica?
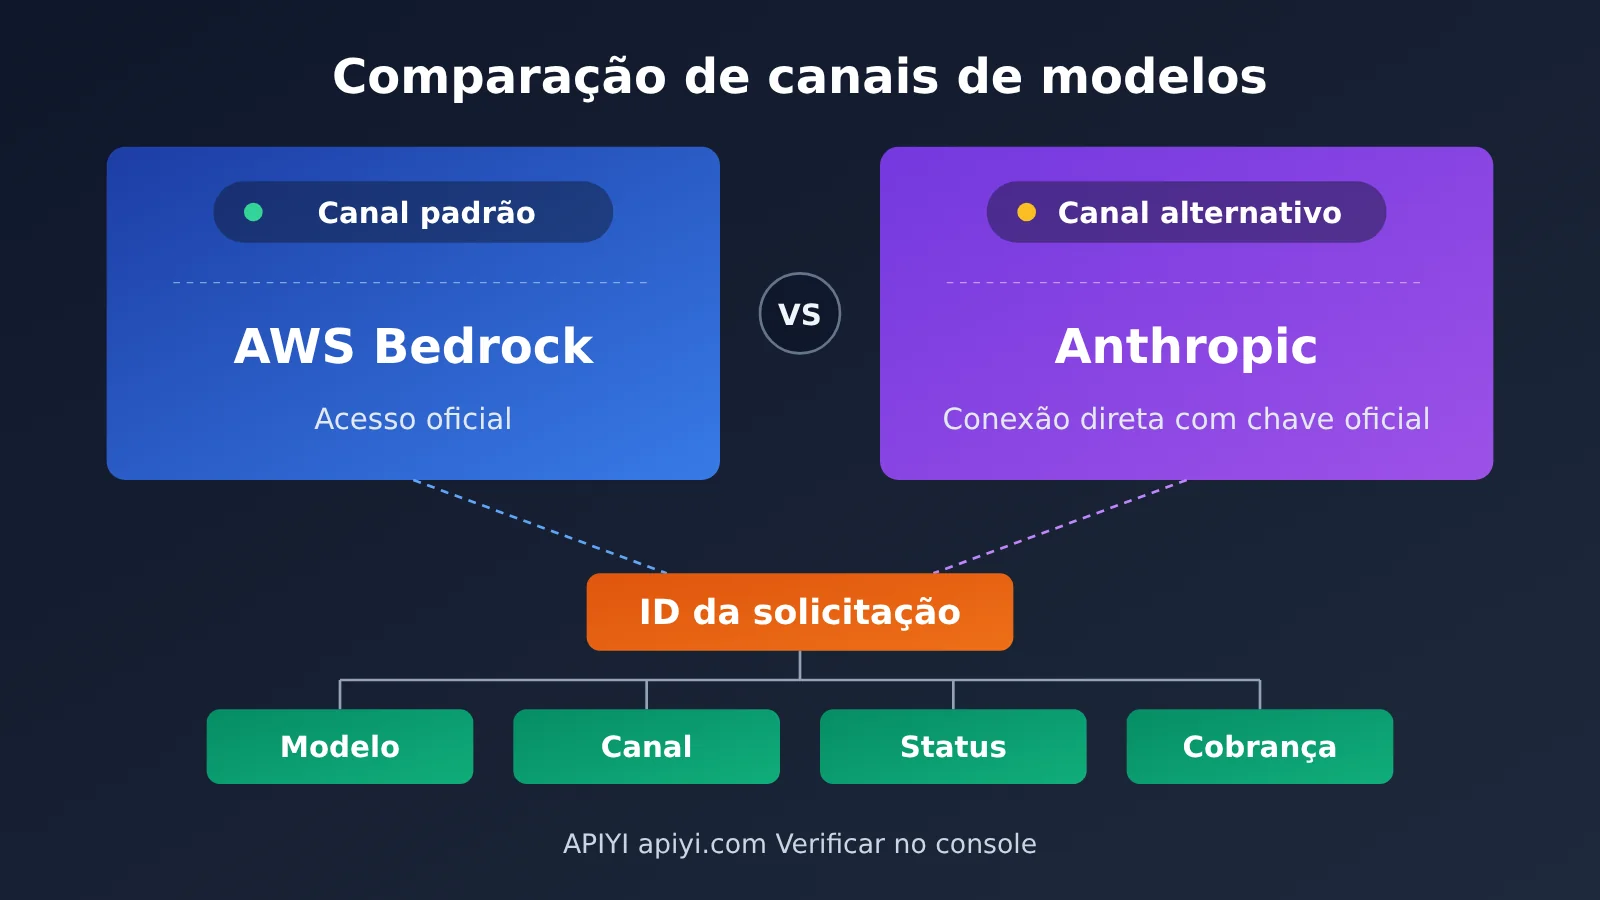
Como exemplo, a declaração de fidelidade dos modelos da APIYI afirma que o serviço não rebaixa nem substitui modelos. No caso do Claude, o canal padrão é a integração oficial da AWS Bedrock, e o canal de backup é uma conexão direta usando uma chave oficial da Anthropic. O mais importante para você é que o provedor publique quais são os canais padrão e de backup, em vez de responder de forma vaga.
Como verificar uma chamada específica com o Request ID
Para verificar uma chamada específica, salve o Request ID correspondente. De acordo com as instruções de investigação por Request ID da APIYI, os logs permitem conferir o modelo, o canal, o status e os registros de cobrança daquela chamada. Se tiver alguma dúvida, envie o Request ID ao suporte para que a equipe possa ajudar na consulta.
Isso sugere um hábito bastante útil: registre cada chamada importante no seu próprio sistema, incluindo pelo menos o horário da chamada, o nome do modelo solicitado, o nome do modelo retornado e o uso de tokens. Se houver uma divergência, seus registros e os logs da plataforma podem ser comparados.
| Pergunta | Resposta esperada | Risco se não houver resposta |
|---|---|---|
| A que modelo upstream corresponde o nome do modelo? | Uma correspondência clara | Não é possível saber se houve substituição |
| Há um canal de backup? | Explicação do canal de backup e das condições de troca | O comportamento pode mudar após a troca de canal, sem que seja possível entender o motivo |
| Como consultar o canal de uma chamada específica? | Consulta nos logs usando o Request ID | Não há como comprovar o ocorrido em caso de divergência |
| O modelo é rebaixado? | Declaração pública de que não há rebaixamento nem substituição | Falta um compromisso que possa ser verificado |
Etapa 5: anonim evitar dados sensíveis antes de enviar
Antes de enviar códigos da empresa, documentos ainda não publicados, informações de clientes ou dados financeiros ou médicos, confirme se isso está de acordo com as políticas de segurança da sua organização. Quando possível, anonimize os dados primeiro. Ao investigar um problema, tente reproduzi-lo com o menor conjunto de dados possível, em vez de enviar os materiais completos.
Se a organização proibir que informações sensíveis passem por serviços proxy de terceiros, siga essa exigência à risca. Nenhuma conveniência deve se sobrepor a essa regra. O objetivo da anonimização não é garantir segurança absoluta, mas reduzir ao mínimo a exposição caso algo dê errado.
Abaixo está um pequeno exemplo de anonimização local, que substitui campos sensíveis comuns por marcadores antes do envio do comando. Ele só lida com formatos comuns: não substitui a revisão manual nem as exigências de conformidade da organização.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Verificação rápida de segurança dos dados em um serviço proxy de API
As cinco primeiras etapas são para “perguntar”; esta seção é para “verificar”. Na primeira vez que usar o serviço, recomendamos adicionar um valor pequeno, executar uma ou duas tarefas do seu fluxo real sem informações confidenciais e, em seguida, conferir os registros de chamadas, o modelo e os custos. Neste artigo, sugerimos começar com US$ 5 e, depois de confirmar que tudo está dentro do esperado, decidir se vale a pena adicionar mais saldo.
Exemplo simples: um teste fácil de conferir
O código abaixo lê a chave de uma variável de ambiente, faz uma chamada mínima e imprime o nome do modelo retornado e o uso, para você comparar esses dados com os registros do painel:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Atenção: para saber se resp.id retornado pelo SDK corresponde ao Request ID nos registros da plataforma, consulte a documentação oficial. No painel, localize o registro da chamada pelo horário e confira se o modelo, o status e o custo correspondem aos dados exibidos localmente.
Ver código completo: script de teste com registro de auditoria local
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脱敏常见敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """调用模型,并把可对账的信息写入本地审计文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
Depois de executar o script, abra relay_audit.jsonl e compare, registro por registro, os horários, os modelos e o uso de tokens com os dados do painel. Se o modelo solicitado não corresponder ao modelo retornado ou se o custo não bater com o uso, entre em contato com o canal oficial e envie os registros para verificação.
🚀 Comece agora: recomendamos usar a APIYI, em apiyi.com, para fazer um primeiro teste com um valor pequeno. Execute o script acima e compare os resultados com os registros do painel. Você pode concluir essa verificação sem usar nenhuma informação confidencial.
Perguntas frequentes
P1: O serviço proxy de API armazena meus comandos e respostas?
Depende do que o provedor informa. Segundo as informações públicas da APIYI, os logs comuns de chamadas registram apenas horário, modelo, uso de tokens, valor e status — não armazenam o conteúdo enviado nem o recebido. Somente durante a investigação de um problema, um administrador pode ativar temporariamente os logs detalhados. Antes de usar qualquer serviço proxy de API, recomendamos esclarecer esse ponto.
P2: Por que usar uma chave diferente para cada projeto?
Assim, se houver algum problema com uma chave, basta revogar a chave daquele projeto, sem afetar os demais. Isso também facilita identificar, pelo histórico de chamadas, de qual projeto veio uma atividade suspeita. Com limites de modelos disponíveis e de créditos, por exemplo, fica mais fácil manter possíveis prejuízos sob controle.
P3: Se eu mudar de ideia depois de adicionar créditos, posso receber o reembolso integral?
Não necessariamente: depende da política específica. No caso da APIYI, é possível solicitar um reembolso em até 30 dias após a recarga. O valor é calculado de acordo com regras como o saldo não utilizado, e os créditos promocionais são descontados. Usuários da China continental que já receberam uma fatura não podem solicitar reembolso. Antes de fazer a solicitação, recomendamos ler a política completa. O prazo para o dinheiro cair na conta também varia conforme a forma de pagamento.
P4: Como confirmar que o modelo usado na chamada não foi substituído?
Faça duas verificações: primeiro, pergunte ao provedor qual modelo de origem corresponde ao nome informado e se há canais alternativos. Depois, salve o Request ID das chamadas importantes e confira nos logs o modelo, o canal, o status e os dados de cobrança daquela chamada. As informações públicas da APIYI afirmam que não há redução de nível nem substituição de modelos. Você pode fazer um teste de baixo valor pelo apiyi.com para verificar por conta própria.
P5: Os arquivos enviados podem aparecer nos logs detalhados?
As informações públicas não especificam se o conteúdo dos arquivos pode aparecer nos logs detalhados; por isso, não presuma que isso não acontece. Antes de fazer solicitações com arquivos, confirme esse ponto com o provedor. Se os arquivos contiverem código da empresa, dados de clientes ou outras informações sensíveis, remova os dados sensíveis ou reproduza o problema com uma amostra mínima.
P6: A empresa proíbe o envio de informações sensíveis a terceiros. O que fazer?
Siga as regras da organização e não as contorne por conveniência. Você pode usar o serviço proxy de API para tarefas que não envolvam informações sensíveis e manter as demais no ambiente aprovado pela organização. Uma lista de verificação do serviço pode ajudar a reduzir riscos, mas não substitui os requisitos de conformidade.
Principais conclusões sobre a verificação de segurança de dados em serviços proxy de API
- Analise os logs por categoria: logs comuns e logs detalhados são coisas diferentes. Antes de tudo, confirme se o conteúdo das solicitações será registrado durante a investigação de problemas.
- Defina limites para as chaves: use chaves separadas por projeto e restrinja modelos, cotas ou IPs. Se houver alguma anomalia, desative a chave primeiro e gere outra depois.
- Leia a política de reembolso completa: antes de adicionar créditos, confira item por item os prazos, o cálculo dos valores, as situações em que não há reembolso e o tempo para o dinheiro cair.
- Exija transparência sobre os canais: confirme o modelo usado pelo provedor upstream e quais são os canais alternativos. Use o Request ID para verificar uma chamada específica.
- Faça a anonimização localmente: anonimizar os dados sensíveis antes de enviá-los. Se as regras da sua organização não permitirem o envio, não os envie.
- Comece com um valor baixo: adicione primeiro US$ 5 e teste o serviço em um cenário real. Recomendamos fazer essa validação inicial pela APIYI, em apiyi.com.
Resumo
O essencial para verificar a segurança de dados em um serviço proxy de API é substituir as promessas de marketing por fatos que possam ser conferidos:
- Logs e anonimização: entenda o que é registrado por padrão e anonimize os dados sensíveis antes de enviá-los.
- Chaves e cotas: isole as chaves por projeto, limite as permissões conforme o uso e desative a chave imediatamente se houver alguma anomalia.
- Reembolsos e canais: antes de adicionar créditos, leia a política de reembolso completa, confira quem opera o serviço e use o Request ID para verificar o modelo e o canal.
Não é preciso escolher um serviço proxy de API apenas com base na divulgação. Confira os registros de dados, as permissões das chaves, as regras de reembolso e os canais do modelo. Depois, faça chamadas reais para validar o serviço e decidir com mais segurança. Recomendamos testar com um saldo pequeno pela APIYI, em apiyi.com, e só aumentar o valor depois de confirmar que o resultado atende às suas expectativas.
📚 Materiais de referência
-
Política de retenção de logs — Consulte o prazo de retenção e a frequência de limpeza dos logs comuns antes de definir o período de arquivamento para conferência.
-
Política de reembolso — Confira as condições de reembolso, o cálculo dos valores e o prazo para recebimento. Antes de adicionar créditos, verifique quais situações não dão direito a reembolso.
-
Termos de serviço — Consulte a entidade responsável pela operação e as condições de serviço para saber quem opera o serviço.
-
Informações sobre a fidelidade dos modelos — Entenda os canais de modelo e o compromisso de não rebaixar modelos, incluindo os canais padrão e alternativos.
-
Instruções para investigar o Request ID — Confira o modelo, o canal e a cobrança de cada invocação. Em caso de contestação, envie essas informações ao suporte.
Autor: Equipe técnica da APIYI
Contato técnico: entre em contato conosco pelo site oficial da APIYI, apiyi.com. Para mais informações, acesse a central de documentação em docs.apiyi.com.