Saat memilih layanan proksi API, kebanyakan orang melihat harga dan daftar model terlebih dahulu. Namun, hanya sedikit yang bertanya: apakah isi permintaan saya akan dicatat? Bagaimana cara membatasi kerugian jika kunci API bocor? Apakah saldo yang sudah diisi bisa dikembalikan? Apakah model yang dipanggil benar-benar model yang saya pilih? Artikel ini menyajikan daftar periksa mandiri keamanan data layanan proksi API yang bisa langsung Anda ikuti. Ada 5 langkah untuk memeriksa semua hal tersebut satu per satu.
Ini bukan ulasan yang “hanya percaya pada materi promosi”, dan juga bukan ulasan tentang satu penyedia layanan tertentu. Daftar periksa ini berlaku untuk layanan proksi API mana pun. Sebagai contoh, artikel ini menggunakan informasi publik dari APIYI agar Anda bisa membandingkannya dengan layanan yang sedang digunakan.
Manfaat utama: Setelah membaca artikel ini, Anda akan mendapatkan alur pemeriksaan yang bisa langsung diterapkan dan skrip uji coba lokal. Dengan mengisi saldo dalam jumlah kecil, Anda bisa memeriksa apakah pencatatan, model, dan biaya sudah sesuai harapan sebelum memutuskan untuk menambah saldo.
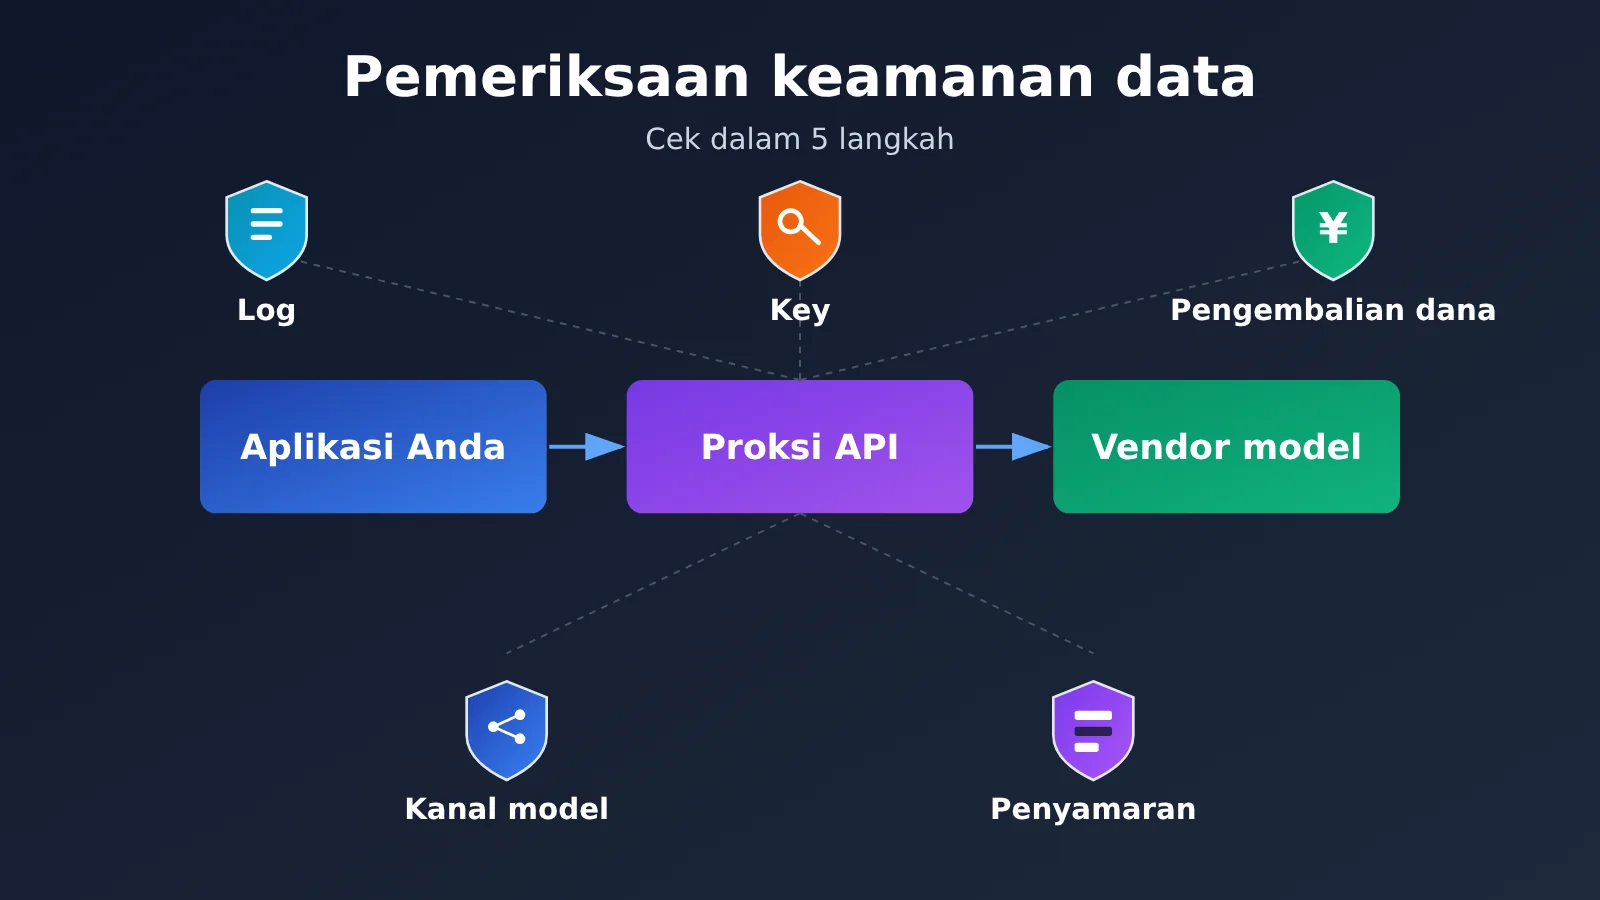
Poin Utama Pemeriksaan Mandiri Keamanan Data Layanan Proksi API
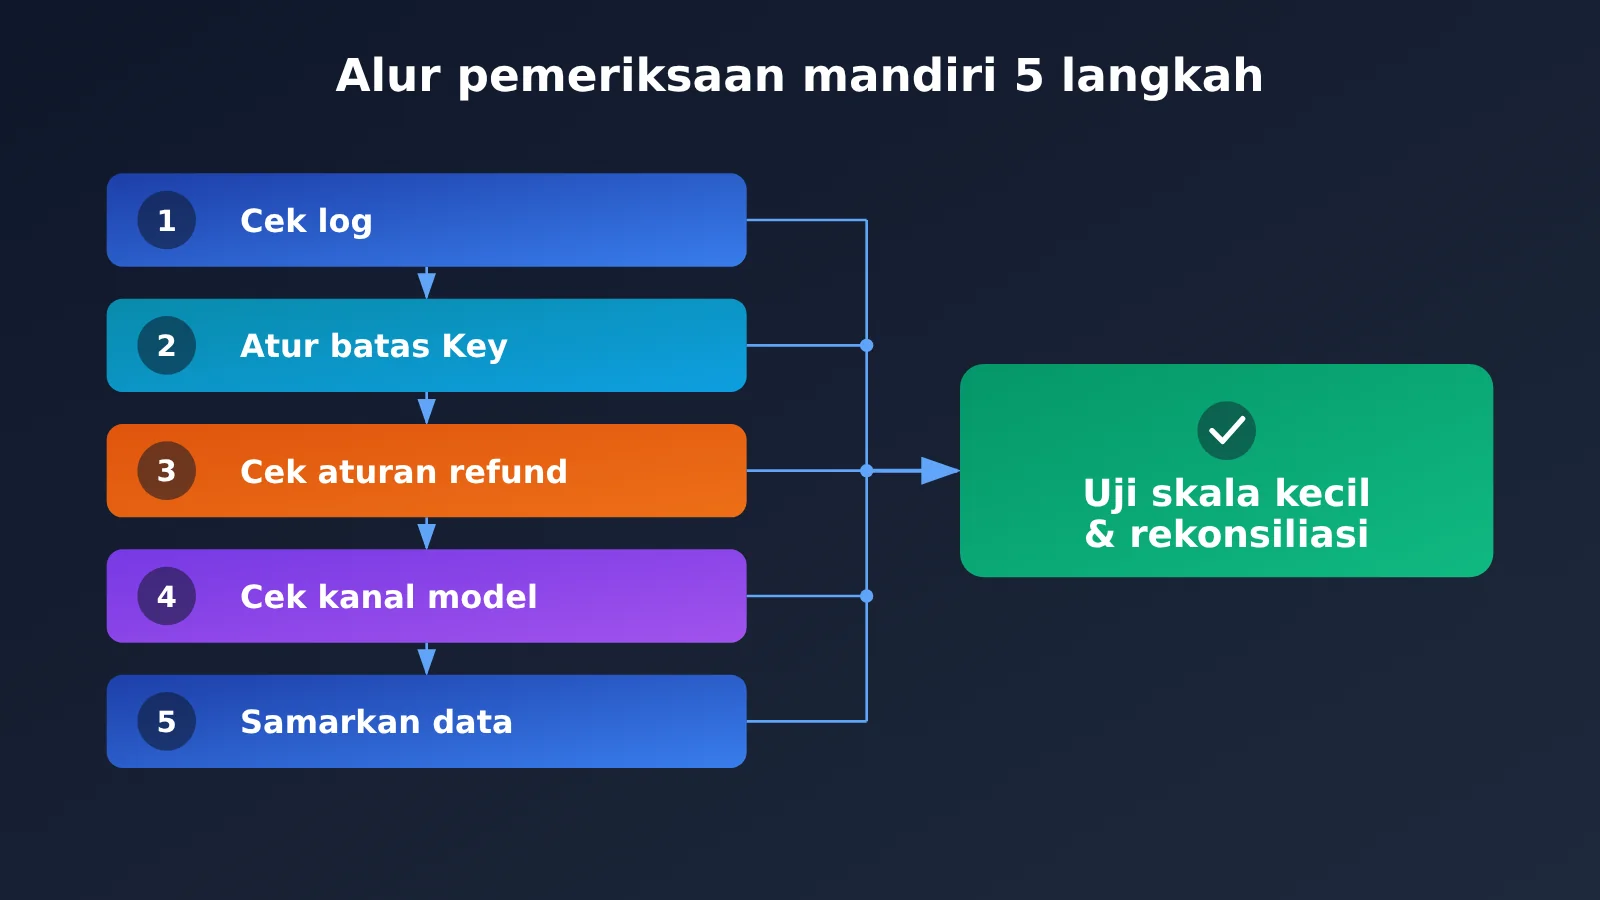
Layanan proksi API berada di antara Anda dan penyedia model: permintaan dikirim ke layanan proksi terlebih dahulu, lalu diteruskan ke penyedia model. Jadi, yang perlu Anda periksa bukan hanya “apakah modelnya bisa digunakan”, tetapi juga catatan apa saja yang tersimpan di sepanjang alur ini, siapa yang bisa menggunakan saldo Anda, dan apakah masalah yang muncul bisa ditelusuri. Tabel berikut merangkum 5 langkah pemeriksaan mandiri.
| Langkah | Hal yang perlu diperiksa | Kesimpulan yang bisa Anda dapatkan |
|---|---|---|
| Langkah 1: Log | Apa saja yang dicatat secara default? Apakah isi permintaan ikut dicatat saat penelusuran masalah? | Mengetahui konten apa saja yang mungkin disimpan |
| Langkah 2: Kunci API | Model yang bisa digunakan, batas saldo, pembatasan IP, dan pemisahan proyek | Kerugian akibat kebocoran bisa dikendalikan dan kunci dapat segera dicabut |
| Langkah 3: Pengembalian dana | Syarat pengembalian dana, cara menghitung jumlahnya, waktu pencairan, dan badan usaha yang mengelola layanan | Memahami ketentuan sebelum mengisi saldo dan tahu siapa yang harus dihubungi jika terjadi masalah |
| Langkah 4: Saluran | Model upstream yang sesuai dengan nama model, saluran cadangan, dan saluran untuk setiap pemanggilan | Memastikan apakah model diturunkan versinya atau diganti |
| Langkah 5: Penyamaran data | Apakah materi sensitif memenuhi persyaratan organisasi dan sudah disamarkan | Meminimalkan paparan jika terjadi hal terburuk |
Pendekatan Umum untuk Pemeriksaan Mandiri Keamanan Data
Prinsip daftar periksa ini adalah “pastikan dulu, lakukan uji coba dengan jumlah kecil, baru tambah skala”. Empat langkah pertama membantu menjawab “apa yang disampaikan penyedia layanan dan apa yang tertulis dalam ketentuannya”. Langkah kelima memastikan bahwa “meskipun ketentuannya sudah jelas, saya tetap tidak perlu menyerahkan data yang seharusnya tidak dibagikan”.
Bagian terakhir inilah yang paling sering terlewat: uji layanan dengan skenario nyata Anda sendiri, lalu cocokkan catatan pemanggilan dengan perhitungan Anda. Sejelas apa pun informasi di halaman promosi, bukti dari pemanggilan nyata yang memiliki Request ID jauh lebih meyakinkan.
Langkah 1: Cari tahu cakupan pencatatan log layanan proksi API
Hal pertama yang perlu diperiksa adalah informasi apa saja yang dicatat penyedia secara default, serta apakah isi permintaan dan jawaban mungkin ikut dicatat saat pemecahan masalah. Banyak orang menganggap “ada log” berarti “konten disimpan”, padahal keduanya sangat berbeda. Yang terpenting adalah mengetahui jenis informasi apa saja yang tercakup dalam log.
Sebagai contoh, menurut informasi publik APIYI, log pemanggilan biasa mencatat waktu pemanggilan, model, penggunaan token, biaya, dan status, tetapi tidak mencatat isi input maupun output. Saat bantuan pemecahan masalah diperlukan, administrator dapat mengaktifkan log terperinci untuk sementara. Log ini mungkin mencakup petunjuk lengkap, pesan sistem, riwayat percakapan, parameter pemanggilan fungsi, dan balasan model.
Jenis log dan tindakan pemeriksaan mandiri
| Jenis log | Informasi yang mungkin tercakup | Tindakan pemeriksaan mandiri |
|---|---|---|
| Log pemanggilan biasa | Waktu pemanggilan, model, penggunaan token, biaya, status | Ekspor secara berkala untuk rekonsiliasi dan pengarsipan |
| Log terperinci (diaktifkan sementara saat pemecahan masalah) | Petunjuk lengkap, pesan sistem, riwayat percakapan, parameter pemanggilan fungsi, balasan model | Sebelum mengajukan permintaan pemecahan masalah, pastikan kontennya sudah disamarkan |
| File yang diunggah | Informasi publik tidak menjelaskan apakah file masuk ke log terperinci | Jika melibatkan file, mintalah konfirmasi tertulis dari penyedia terlebih dahulu |
Ada dua hal yang perlu diperhatikan. Pertama, log terperinci hanya “diaktifkan sementara untuk membantu pemecahan masalah”. Jadi, sebelum mengirim tiket atau meminta bantuan layanan pelanggan, pikirkan terlebih dahulu konten apa saja yang tidak boleh muncul dalam sampel reproduksi. Kedua, informasi publik tidak menjelaskan apakah file itu sendiri akan masuk ke log terperinci. Jangan membuat asumsi sendiri tentang hal yang “tidak disebutkan”; tanyakan langsung kepada penyedia.
Anda dapat melihat kebijakan retensi log di dokumentasi APIYI untuk mengetahui masa penyimpanan dan jadwal pembersihan log rutin. Jika perlu melakukan rekonsiliasi atau pengarsipan, jangan lupa segera mengekspor catatan pemanggilan Anda sendiri. Jangan berasumsi bahwa “platform akan selalu menyimpannya”.
🎯 Saran teknis: Saat mengevaluasi kebijakan log, sebaiknya buka konsol APIYI di apiyi.com dan lihat langsung kolom-kolom pada log pemanggilan, lalu cocokkan dengan informasi publik. Cara ini lebih mudah dipahami daripada hanya membaca penjelasan.
Langkah 2: Tetapkan batas untuk kunci API dan kuota penggunaan
Kunci API adalah kredensial untuk memanggil model, sekaligus seperti “kata sandi untuk menarik dana” dari saldo akun Anda. Kebocoran kunci API adalah salah satu risiko yang perlu diwaspadai saat menggunakan layanan proksi API. Penyebab yang umum antara lain mencantumkannya di repositori publik, tangkapan layar, atau obrolan grup.
Untuk mengelola kunci API, ikuti langkah-langkah berikut:
- Jangan bocorkan: Jangan masukkan kunci API ke repositori kode publik atau menampilkannya di tangkapan layar, rekaman layar, maupun obrolan grup. Atur kode agar membacanya dari variabel lingkungan.
- Pisahkan berdasarkan proyek: Gunakan kunci API yang berbeda untuk setiap proyek. Jika terjadi masalah, Anda bisa segera mengetahui proyek mana yang terdampak dan cukup mencabut satu kunci API.
- Batasi izin sesuai kebutuhan: Saat membuat kunci API, atur opsi seperti model yang boleh digunakan, batas kuota, atau pembatasan IP sesuai kebutuhan. Batasi semua hal yang memungkinkan.
- Periksa secara berkala: Tinjau catatan pemanggilan model dan saldo secara berkala. Waspadai pemanggilan ke model yang tidak dikenal atau pada waktu yang tidak biasa.
- Tangani anomali segera: Jika menemukan pemanggilan yang tidak dikenal atau biaya yang tidak wajar, nonaktifkan kunci API terkait dan buat yang baru terlebih dahulu. Setelah itu, hubungi penyedia layanan untuk memeriksa catatannya.
Ada satu aturan yang mudah terlewat saat melakukan pemeriksaan: jangan kirim kunci API lengkap saat menghubungi layanan pelanggan. Cukup berikan Request ID, waktu pemanggilan, dan deskripsi masalah agar mereka bisa menelusurinya. Mengirim kunci API lengkap berarti menambah satu titik risiko kebocoran.
Daftar periksa kunci API
| Hal yang diperiksa | Standar yang harus dipenuhi | Tindakan jika belum memenuhi |
|---|---|---|
| Lokasi penyimpanan | Variabel lingkungan atau alat pengelolaan rahasia | Segera pindahkan dan buat ulang kunci API yang sudah terpapar |
| Pemisahan proyek | Satu kunci API khusus untuk setiap proyek | Pisahkan berdasarkan proyek dan nonaktifkan kunci lama secara bertahap |
| Cakupan izin | Batasi model, kuota, atau IP | Atur batasan yang tersedia melalui konsol |
| Frekuensi pemeriksaan | Ada jadwal pemeriksaan yang tetap | Atur pengingat kalender dan cocokkan perubahan saldo setiap kali |
Langkah 3: Pahami aturan refund dan siapa yang mengoperasikan layanan sebelum mengisi saldo
Sebelum mengisi saldo, pastikan empat hal: syarat refund, cara menghitung jumlah refund, berapa lama dana dikembalikan, dan siapa yang mengoperasikan layanan tersebut. Informasi ini biasanya tercantum di halaman kebijakan. Mengetahui setelah mengisi saldo bahwa dana “tidak bisa dikembalikan” tentu menjadi situasi yang paling merepotkan.
Sebagai contoh, kebijakan refund APIYI secara umum menyebutkan bahwa refund dapat diajukan dalam 30 hari setelah pengisian saldo. Jumlah refund dihitung berdasarkan aturan seperti saldo yang belum digunakan, sedangkan dana bonus dari promosi akan dikurangi. Pengguna di Tiongkok daratan yang sudah menerima faktur tidak dapat mengajukan refund. Waktu dana masuk kembali juga berbeda-beda, tergantung metode pembayaran. Sebaiknya baca detail kebijakan sebelum mengajukan permintaan.
Pihak yang mengoperasikan layanan juga penting. Ketentuan layanan APIYI mencantumkan MrrBase, LLC sebagai pihak yang mengoperasikan layanan. Kamu bisa memeriksa penyedia layanan proksi API lain dengan cara yang sama: pastikan identitas pihak pengelola dicantumkan dan dapat ditemukan di dalam ketentuan layanan.
Saat menghubungi layanan pelanggan, utamakan saluran yang tercantum di situs resmi atau dokumentasi. Saluran resmi APIYI mencakup layanan pelanggan WeCom, [email protected], dan Telegram @apiyi001. Jangan terburu-buru mentransfer uang atau memberikan informasi akun kepada “kontak pribadi” yang tidak tercantum di halaman resmi.
Tabel pemeriksaan refund dan pihak pengelola
| Hal yang diperiksa | Pertanyaan yang perlu diajukan | Contoh informasi publik APIYI |
|---|---|---|
| Batas waktu refund | Berapa lama setelah pengisian saldo refund dapat diajukan? | Dalam 30 hari setelah pengisian saldo |
| Perhitungan jumlah | Bagaimana jumlah refund dihitung dan bagaimana bonus ditangani? | Dihitung berdasarkan aturan seperti saldo yang belum digunakan; dana bonus promosi akan dikurangi |
| Kondisi yang tidak memenuhi syarat refund | Dalam kondisi apa refund tidak dapat diajukan? | Pengguna di Tiongkok daratan yang sudah menerima faktur tidak dapat mengajukan refund |
| Waktu dana masuk | Berapa lama sampai dana masuk kembali? | Bergantung pada metode pembayaran; lihat detail kebijakan |
| Pihak pengelola | Siapa yang mengoperasikan layanan? | MrrBase, LLC |
| Saluran resmi | Ke mana harus menghubungi layanan pelanggan? | Layanan pelanggan WeCom, [email protected], Telegram @apiyi001 |
Langkah 4: Periksa Nama Model dan Kanal Upstream
“Saya khawatir modelnya diganti dengan model yang lebih murah” adalah salah satu kekhawatiran paling umum di kalangan pengguna layanan proksi API. Daripada menilai kualitas output berdasarkan firasat, lebih baik tanyakan langsung tiga hal kepada penyedia layanan: model upstream apa yang sesuai dengan nama model di halaman dan log? Apakah ada kanal cadangan? Bagaimana cara memeriksa kanal yang digunakan untuk panggilan tertentu?
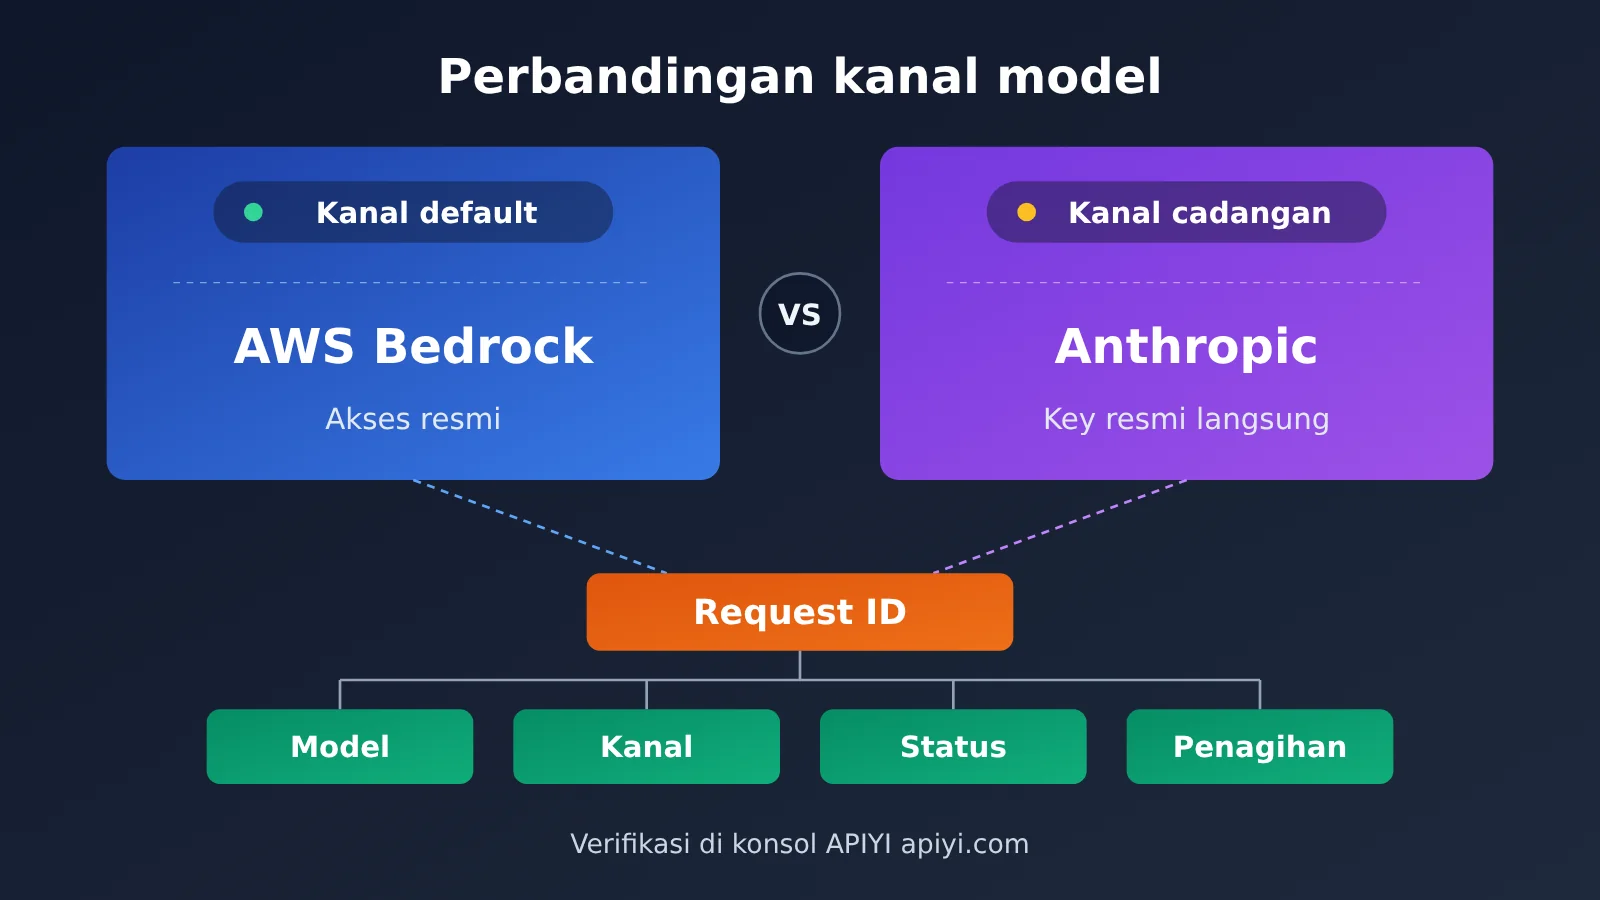
Sebagai contoh, dalam penjelasan APIYI tentang keaslian model, layanan ini menyatakan bahwa model tidak diturunkan atau diganti. Untuk Claude, kanal default menggunakan integrasi resmi AWS Bedrock, sedangkan kanal cadangannya terhubung langsung menggunakan Key resmi Anthropic. Hal penting bagi Anda adalah kesediaan penyedia layanan untuk mencantumkan “kanal default” dan “kanal cadangan” di halaman publik, bukan menjawabnya dengan samar.
Cara Memeriksa Panggilan Tertentu dengan Request ID
Untuk memverifikasi panggilan tertentu, simpan Request ID-nya. Menurut panduan penelusuran Request ID dari APIYI, log dapat digunakan untuk memeriksa model, kanal, status, dan catatan penagihan panggilan tersebut. Jika ada pertanyaan, berikan Request ID kepada tim dukungan pelanggan agar mereka bisa membantu memeriksanya.
Kebiasaan praktis yang bisa Anda terapkan: catat setiap panggilan penting di sistem Anda sendiri. Setidaknya, simpan waktu panggilan, nama model yang diminta, nama model yang dikembalikan, dan penggunaan token. Jika terjadi perselisihan, catatan Anda dapat dicocokkan dengan log platform.
| Pertanyaan | Jawaban yang diharapkan | Risiko jika tidak ada jawaban |
|---|---|---|
| Model upstream apa yang sesuai dengan nama model ini? | Pemetaan yang jelas | Tidak bisa memastikan apakah model telah diganti |
| Apakah ada kanal cadangan? | Penjelasan tentang kanal cadangan dan kondisi peralihan | Perbedaan kinerja saat kanal berganti tidak bisa dijelaskan |
| Bagaimana cara memeriksa kanal untuk panggilan tertentu? | Cari di log menggunakan Request ID | Tidak ada bukti saat terjadi perselisihan |
| Apakah model bisa diturunkan? | Pernyataan terbuka bahwa model tidak diturunkan atau diganti | Tidak ada komitmen yang bisa dijadikan acuan |
Langkah 5: Samarkan informasi sensitif sebelum mengirimkannya
Pastikan kode perusahaan, dokumen yang belum dipublikasikan, informasi pelanggan, serta data keuangan atau medis sudah sesuai dengan kebijakan keamanan organisasi Anda. Jika memungkinkan, samarkan informasi sensitif terlebih dahulu. Saat menelusuri masalah, sebisa mungkin gunakan sampel sekecil mungkin untuk mereproduksinya dan jangan langsung mengunggah seluruh data.
Jika organisasi melarang informasi sensitif diproses melalui pihak ketiga, patuhi aturan tersebut. Jangan mengabaikannya hanya demi kemudahan. Tujuan penyamaran bukan untuk menjamin keamanan mutlak, melainkan meminimalkan dampak jika terjadi kebocoran.
Berikut contoh sederhana untuk menyamarkan data secara lokal. Sebelum mengirim petunjuk, ganti dulu beberapa jenis informasi sensitif yang umum dengan placeholder. Contoh ini hanya menangani format umum, jadi tidak dapat menggantikan peninjauan manual maupun persyaratan kepatuhan organisasi.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Pemeriksaan mandiri keamanan data layanan proksi API: panduan cepat
Lima langkah pertama berisi hal-hal yang perlu ditanyakan. Bagian ini membahas cara memeriksanya. Saat pertama kali menggunakan layanan, sebaiknya isi saldo dalam jumlah kecil, lalu jalankan satu atau dua tugas sesuai kebutuhan nyata tanpa menyertakan informasi sensitif. Setelah itu, cocokkan log pemanggilan, model, dan biayanya. Artikel ini menyarankan untuk mengisi saldo sebesar 5 dolar terlebih dahulu. Jika semuanya sesuai harapan, barulah pertimbangkan untuk menambah saldo.
Contoh singkat: uji coba yang bisa dicocokkan dengan catatan
Kode berikut membaca kunci dari variabel lingkungan, melakukan satu pemanggilan sederhana, lalu mencetak nama model dan jumlah penggunaan. Anda bisa membandingkan hasilnya dengan log di konsol:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # Menggunakan antarmuka terpadu APIYI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Perlu diperhatikan, apakah resp.id dari SDK sama dengan Request ID di log platform harus mengacu pada dokumentasi resmi. Di log pemanggilan pada konsol, temukan catatan yang waktunya sesuai, lalu cocokkan model, status, dan biayanya dengan keluaran lokal.
Lihat kode lengkap: skrip uji coba dengan catatan audit lokal
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """Samarkan beberapa kolom sensitif yang umum sebelum dikirim."""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """Panggil model dan tulis informasi yang dapat dicocokkan ke file audit lokal."""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # Menggunakan antarmuka terpadu APIYI
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
Setelah skrip selesai dijalankan, buka relay_audit.jsonl, lalu cocokkan waktu, model, dan penggunaan token di dalamnya dengan log konsol satu per satu. Jika model yang diminta berbeda dari nama model yang dikembalikan, atau biaya tidak sesuai dengan jumlah penggunaan, hubungi kanal resmi untuk melakukan verifikasi dengan menyertakan catatan tersebut.
🚀 Mulai cepat: Untuk uji coba pertama dengan nominal kecil, disarankan menggunakan APIYI apiyi.com. Jalankan skrip di atas, lalu cocokkan hasilnya dengan log konsol untuk menyelesaikan pemeriksaan mandiri. Seluruh proses ini tidak memerlukan informasi sensitif.
Pertanyaan Umum
Q1: Apakah layanan proksi API menyimpan petunjuk dan jawaban saya?
Tergantung penjelasan dari penyedia layanan. Sebagai contoh, menurut keterangan publik APIYI, log pemanggilan biasa hanya mencatat waktu, model, penggunaan token, biaya, dan status—bukan isi input maupun output. Admin mungkin mengaktifkan log terperinci untuk sementara saat membantu menangani masalah. Sebelum menggunakan layanan proksi API, sebaiknya tanyakan hal ini terlebih dahulu.
Q2: Mengapa sebaiknya menggunakan kunci API yang berbeda untuk setiap proyek?
Dengan begitu, jika terjadi masalah pada satu kunci API, Anda cukup mencabut kunci API untuk proyek tersebut tanpa memengaruhi proyek lain. Catatan pemanggilan juga memudahkan Anda mengetahui proyek mana yang menjadi sumber masalah. Dengan menerapkan batasan seperti model yang boleh digunakan dan batas kuota, dampaknya pun lebih mudah dibatasi.
Q3: Jika berubah pikiran setelah mengisi saldo, apakah saya pasti mendapat pengembalian dana penuh?
Belum tentu, karena bergantung pada kebijakan yang berlaku. Sebagai contoh, APIYI menerima pengajuan pengembalian dana dalam 30 hari setelah pengisian saldo. Jumlahnya dihitung berdasarkan saldo yang belum digunakan dan aturan lainnya. Saldo bonus dari promosi akan dikurangi, sementara pengguna di Tiongkok daratan yang sudah menerima faktur tidak dapat mengajukan pengembalian dana. Sebelum mengajukan, sebaiknya baca kebijakan lengkapnya. Waktu pencairan juga bergantung pada metode pembayaran.
Q4: Bagaimana cara memastikan model yang dipanggil tidak diganti?
Lakukan dua langkah: tanyakan kepada penyedia layanan model hulu apa yang sesuai dengan nama model tersebut dan apakah ada jalur cadangan. Setelah itu, simpan Request ID untuk pemanggilan penting, lalu periksa model, kanal, status, dan catatan biaya pemanggilan tersebut di log. Menurut keterangan publiknya, APIYI tidak menurunkan atau mengganti model. Anda bisa mengujinya sendiri dengan percobaan kecil di apiyi.com.
Q5: Apakah file yang diunggah akan masuk ke log terperinci?
Keterangan publik yang tersedia tidak menjelaskan apakah file itu sendiri akan masuk ke log terperinci, jadi jangan berasumsi. Untuk permintaan yang melibatkan file, konfirmasikan terlebih dahulu kepada penyedia layanan. Jika file berisi informasi sensitif, seperti kode perusahaan atau data pelanggan, utamakan penyamaran data atau gunakan sampel sekecil mungkin untuk mereproduksi masalah.
Q6: Bagaimana jika kebijakan perusahaan melarang informasi sensitif diproses melalui pihak ketiga?
Ikuti kebijakan organisasi dan jangan mengakalinya demi kemudahan. Anda bisa menggunakan layanan proksi API untuk tugas yang tidak memuat informasi sensitif, sementara tugas yang melibatkan informasi sensitif tetap dikerjakan di lingkungan yang disetujui organisasi. Daftar periksa mandiri untuk layanan proksi API hanya membantu mengurangi risiko, bukan menggantikan kewajiban kepatuhan.
Poin Penting untuk Pemeriksaan Keamanan Data Layanan Proksi API
- Periksa jenis log secara terpisah: Log biasa dan log terperinci itu berbeda. Pastikan apakah isi permintaan akan dicatat saat penanganan masalah.
- Tetapkan batasan untuk kunci API: Pisahkan kunci berdasarkan proyek dan batasi model, kuota, atau IP. Jika terjadi masalah, nonaktifkan kunci terlebih dahulu lalu buat ulang.
- Baca seluruh ketentuan pengembalian dana: Periksa batas waktu, perhitungan jumlah dana, kondisi yang tidak memenuhi syarat pengembalian, dan waktu pencairan sebelum mengisi saldo.
- Pastikan saluran dapat diverifikasi: Tanyakan model dari penyedia hulu dan saluran cadangan. Gunakan Request ID untuk memverifikasi satu kali pemanggilan.
- Lakukan penyamaran data secara lokal: Samarkan informasi sensitif sebelum mengirimkannya. Jika aturan organisasi melarang pengiriman, jangan kirim.
- Mulai dari nominal kecil sebelum menambah saldo: Isi saldo sebesar 5 dolar terlebih dahulu untuk menguji skenario penggunaan nyata. APIYI apiyi.com direkomendasikan untuk verifikasi awal.
Kesimpulan
Inti pemeriksaan keamanan data layanan proksi API adalah mengganti klaim promosi dengan fakta yang bisa diverifikasi:
- Log dan penyamaran data: Pahami cakupan pencatatan secara default. Samarkan informasi sensitif sebelum mengirimkannya.
- Kunci API dan kuota: Pisahkan kunci berdasarkan proyek dan batasi izinnya sesuai penggunaan. Segera nonaktifkan jika terjadi masalah.
- Pengembalian dana dan saluran: Sebelum mengisi saldo, baca seluruh ketentuan pengembalian dana dan periksa badan usaha yang mengelola layanan. Gunakan Request ID untuk memverifikasi model dan saluran.
Saat memilih layanan proksi API, jangan hanya mengandalkan klaim promosi. Periksa satu per satu pencatatan data, izin kunci API, ketentuan pengembalian dana, dan saluran model, lalu lakukan pemanggilan sendiri untuk memverifikasinya. Dengan begitu, keputusan Anda akan lebih meyakinkan. APIYI apiyi.com direkomendasikan untuk menguji layanan dengan saldo kecil terlebih dahulu. Setelah hasilnya sesuai harapan, barulah pertimbangkan untuk menambah saldo.
📚 Referensi
-
Kebijakan Retensi Log — Periode penyimpanan dan jadwal penghapusan log rutin. Pastikan periodenya sebelum menyimpan catatan untuk rekonsiliasi.
-
Kebijakan Pengembalian Dana — Syarat pengembalian dana, perhitungan jumlah, dan informasi pencairan. Periksa kondisi yang tidak memenuhi syarat pengembalian sebelum mengisi saldo.
-
Ketentuan Layanan — Informasi tentang operator dan ketentuan layanan. Pastikan siapa yang mengoperasikan layanan.
-
Informasi Jaminan Keaslian Model — Informasi tentang jalur model dan komitmen untuk tidak menurunkan kualitas. Pelajari jalur default dan jalur cadangan.
-
Panduan Penelusuran Masalah Request ID — Periksa model, kanal, dan biaya untuk setiap pemanggilan. Sertakan informasi ini saat menghubungi layanan pelanggan jika terjadi sengketa.
Penulis: Tim Teknis APIYI
Diskusi teknis: Hubungi kami melalui situs resmi APIYI di apiyi.com. Untuk informasi lebih lanjut, kunjungi pusat dokumentasi di docs.apiyi.com.