Pada 29 Oktober 2026, ekstensi resmi Claude Code di marketplace Cursor diganti dengan build berbahaya yang mengandung backdoor SSH. Penggantian ini berlangsung sekitar 11 jam, dari pukul 17.27 hingga 04.35 keesokan harinya, waktu Beijing. Versi yang terdampak adalah 2.1.312 dan 2.1.313 pada macOS arm64 dan Windows x64. Cursor menyebutkan bahwa hingga sekitar 5.000 pengguna mengunduh atau menerima pembaruan otomatis untuk ekstensi tersebut.
Ini bukan kasus plugin tiruan yang menyusup ke marketplace. Paket yang terpasang menggunakan nama resmi Anthropic.claude-code, dengan tampilan dan fungsi yang tetap seperti biasa. Karena itu, banyak pengguna tidak sadar pernah memasangnya. Inilah sebabnya menghapus ekstensi atau memperbarui versinya saja belum cukup. Kode berbahaya tersebut sudah menambahkan sebuah kunci publik SSH, menyiapkan skrip persistensi yang berjalan saat perangkat dinyalakan, dan mengirimkan informasi host kepada penyerang. Ada tiga hal yang perlu dibereskan: hapus kuncinya, hapus mekanisme persistensinya, dan lakukan rotasi kredensial.
Intinya: Artikel ini membagi prosesnya menjadi 5 langkah dengan urutan «apa yang akan terlihat → apa yang harus dilakukan → cara memastikan langkahnya berhasil». Developer tanpa keahlian keamanan dapat mengikuti panduan ini untuk memeriksa dan membersihkan perangkat dalam waktu sekitar setengah jam, termasuk merotasi kunci APIYI.
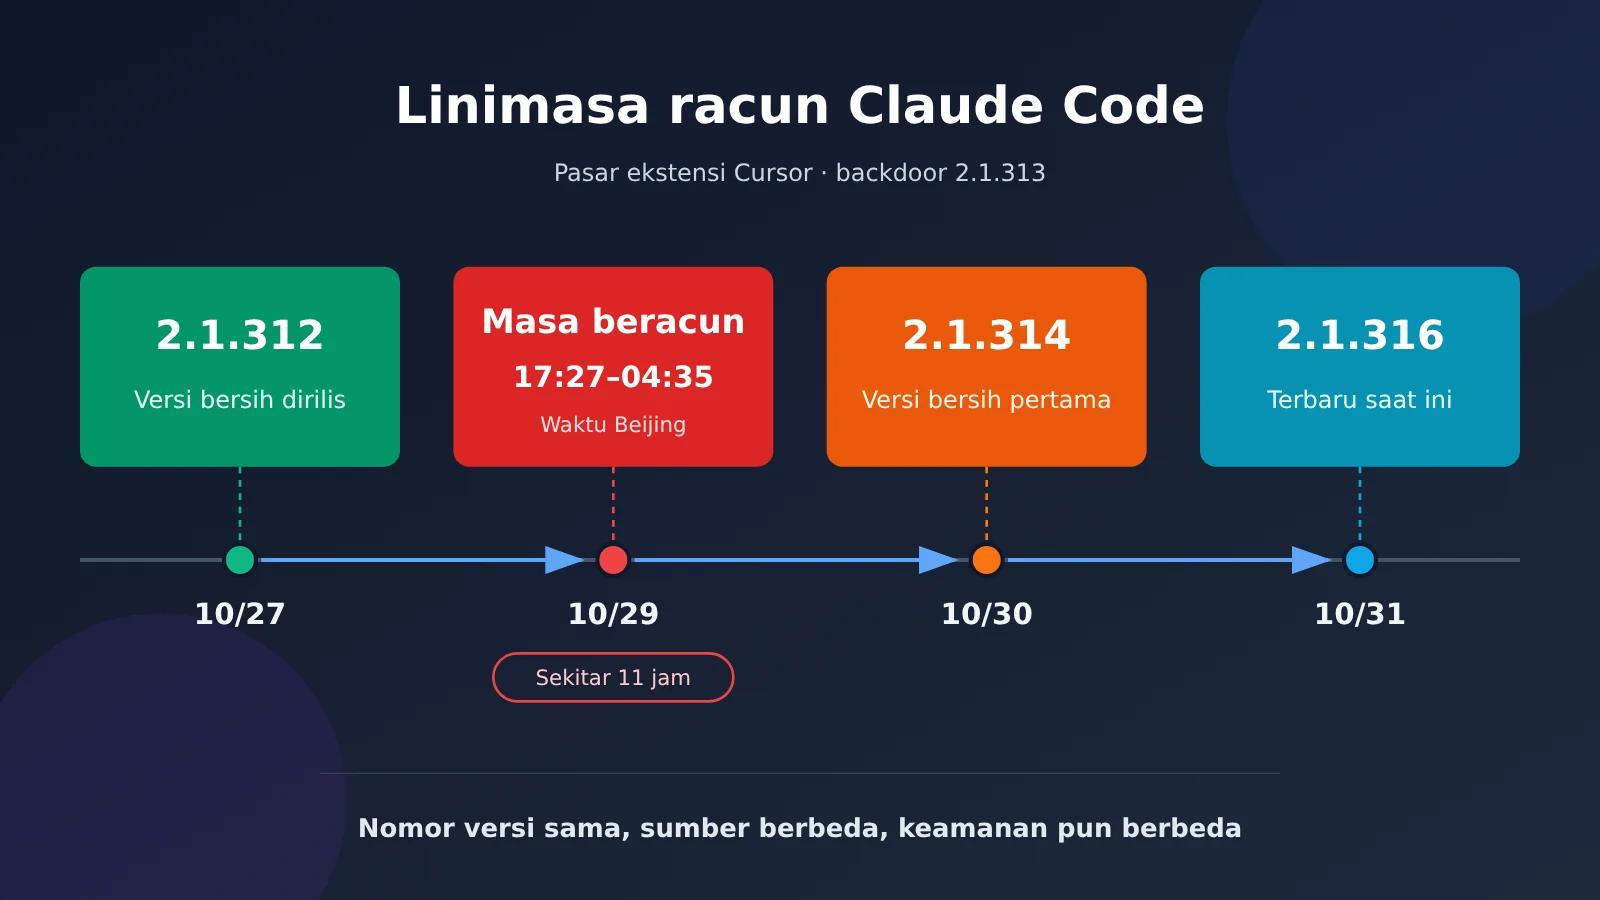
Keterangan gambar: Periode berbahaya berlangsung sekitar 11 jam; 2.1.314 adalah versi bersih pertama setelah insiden.
Jangan panik dulu: apa yang terjadi pada ekstensi Claude Code?
Mari mulai dari faktanya. Informasi dalam tabel berikut berasal dari pengumuman keamanan Cursor dan tanggapan publik karyawan Anthropic.
| Item | Fakta |
|---|---|
| Insiden | Anthropic.claude-code di marketplace ekstensi Cursor disusupi dan ditanami backdoor SSH yang persisten |
| Versi terdampak | 2.1.312 dan 2.1.313 (Cursor menambahkan 2.1.312 saat memperbarui pengumuman pada 30 Oktober) |
| Platform | macOS (darwin-arm64), Windows (win32-x64); kodenya juga memiliki cabang untuk Linux |
| Periode paparan | 29/10 pukul 02.27–13.35 waktu Pasifik, atau 29/10 pukul 17.27 – 30/10 pukul 04.35 waktu Beijing |
| Cakupan dampak | Cursor menyebut maksimal 5.000 pengguna. Ini perkiraan jumlah yang terpapar, bukan jumlah infeksi yang dikonfirmasi |
| Status saat ini | Versi berbahaya sudah diturunkan; marketplace sudah kembali setelah ditutup, dibangun ulang, dan diaudit; Cursor menyebut server penyerang sudah dinonaktifkan oleh penyedia hosting |
| Versi bersih | 2.1.314 adalah versi bersih pertama; per 31 Oktober, versi terbaru adalah 2.1.316 |
Keterangan gambar: Tangkapan layar halaman pengumuman keamanan Cursor (ditambahkan pada tahap penyuntingan).
Saat insiden ini pertama kali muncul, beberapa informasi yang beredar ternyata keliru. Berikut tiga hal yang perlu diluruskan:
- 2.1.312 juga termasuk versi terdampak. Cursor awalnya hanya mengumumkan 2.1.313, lalu menambahkan 2.1.312. Jika kamu memasang versi 2.1.312 dari marketplace Cursor selama periode paparan, kamu juga perlu melakukan pemeriksaan.
- Hanya Cursor Marketplace yang disusupi. Laporan awal menyebut Open VSX, marketplace Microsoft, dan npm juga terdampak, tetapi informasi itu sudah dikoreksi. Socket mengaudit catatan perubahan registri dan tidak menemukan catatan penerbitan atau penghapusan versi 2.1.313.
- 2.1.313 tidak pernah dirilis melalui kanal resmi Anthropic. Insinyur keamanan Anthropic, David Dworken, menyatakan bahwa versi ini tidak pernah muncul di Open VSX, marketplace resmi VS Code, atau server resmi Anthropic mana pun. Untuk menghindari kebingungan nomor versi, rilis resmi berikutnya langsung melompat ke 2.1.314.
Siapa pelakunya dan bagaimana mereka mendapatkan izin penerbitan masih belum diketahui. Felix Rieseberg dari Anthropic menyatakan bahwa ini bukan akibat peretasan sistem Anthropic atau komputer karyawannya, melainkan seseorang memanfaatkan akses ke marketplace Cursor untuk menerbitkan versi yang telah disusupi. Pengumuman Cursor sendiri tidak menjelaskan bagaimana penyerang memperoleh izin penerbitan. Cursor sebelumnya membuka pengajuan publik ke Marketplace pada Oktober, tetapi pihak resmi belum menjelaskan apakah hal itu terkait dengan insiden ini. Artikel ini juga tidak akan berspekulasi. Bagi pengembang, lebih baik periksa perangkat terlebih dahulu daripada menebak-nebak akar masalahnya.
Mengapa ekstensi resmi Claude Code juga bisa disusupi
Reaksi pertama banyak orang mungkin: bagaimana paket dengan nama resmi bisa berbahaya? Untuk menjawabnya, kita perlu memahami cara kerja ekstensi IDE. Ekstensi berjalan dengan izin yang dimiliki IDE, sehingga bisa membaca dan menulis kode, variabel lingkungan, serta file di direktori pengguna. Kodenya juga langsung dijalankan saat ekstensi dimuat. Kamu tidak perlu membuka jendela dialog atau menggunakannya secara aktif.
Analisis Phorion menunjukkan bahwa kode berbahaya tersebut berupa fungsi yang langsung dieksekusi (IIFE) sepanjang 66 baris. Kode ini disisipkan di bagian paling awal file extension.js, sebelum kode ekstensi yang normal. Begitu modul ekstensi dimuat oleh Node, kode tersebut langsung berjalan, bahkan sebelum callback activate yang normal. Ukuran extension.js yang telah dimodifikasi adalah 3.692.922 byte, sekitar 7 KB lebih besar daripada versi bersih sebelumnya. Kode ini tidak bergantung pada hook postinstall npm. Jadi, ini bukan penyusupan paket npm, melainkan modifikasi langsung terhadap kode dalam paket instalasi VSIX.
Bayangkan sebuah kotak obat bermerek resmi di rak apotek diganti dengan versi yang isinya telah dicampuri zat berbahaya. Nama, kemasan, dan kode batangnya asli; hanya obat di dalamnya yang berbeda. Karena itulah, saran yang biasanya berlaku—“pastikan penerbitnya resmi”—tidak cukup untuk melindungi pengguna dalam kasus ini.
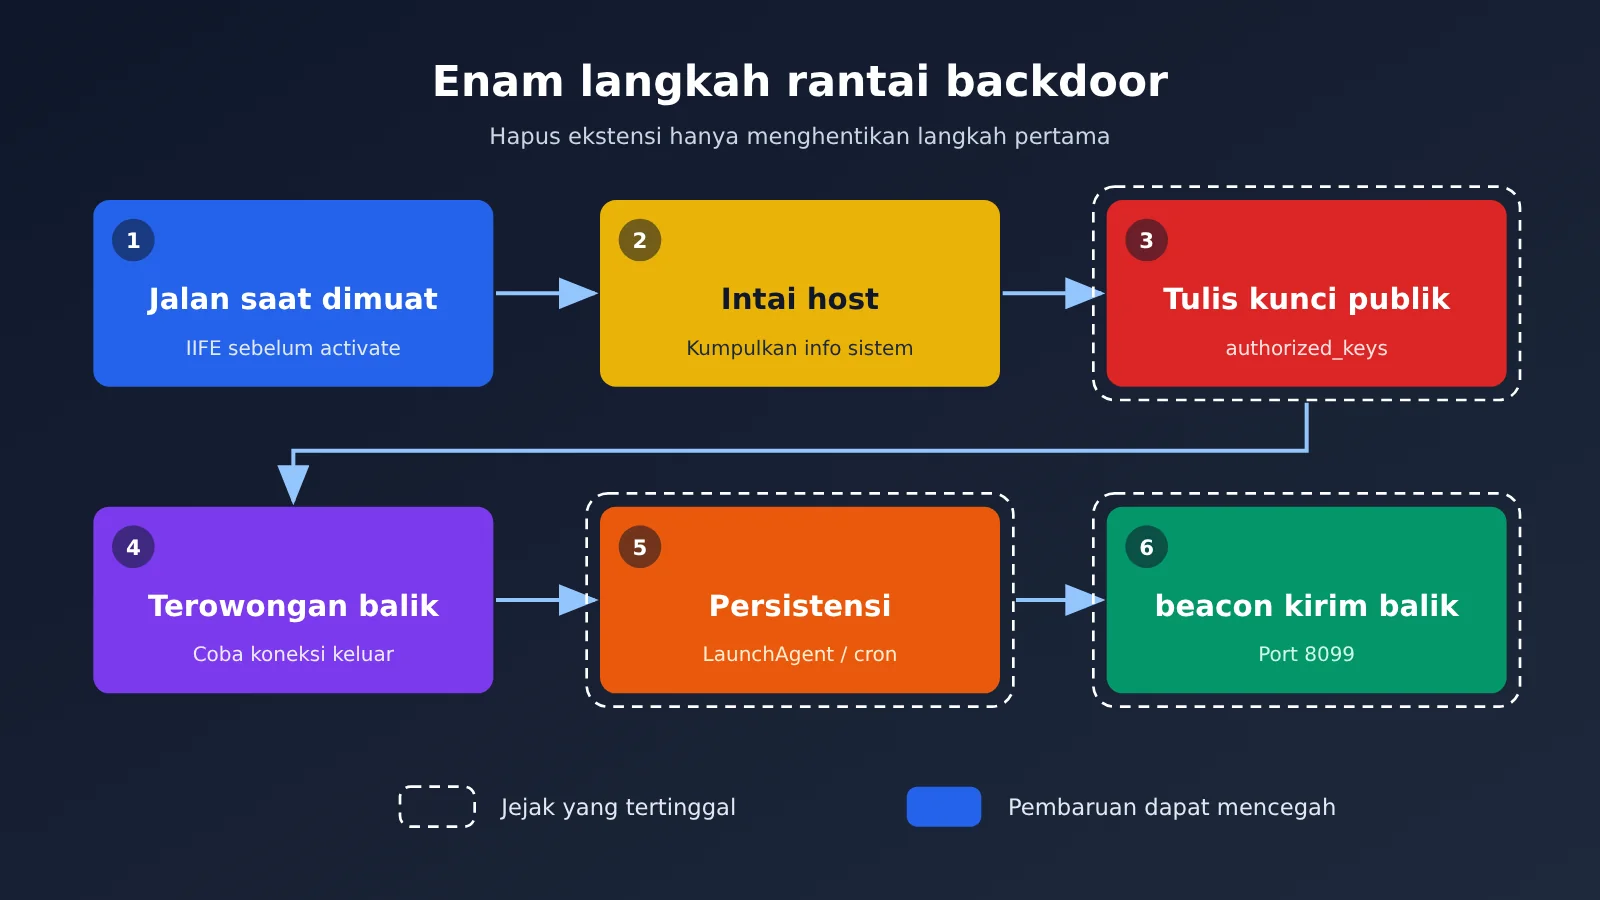
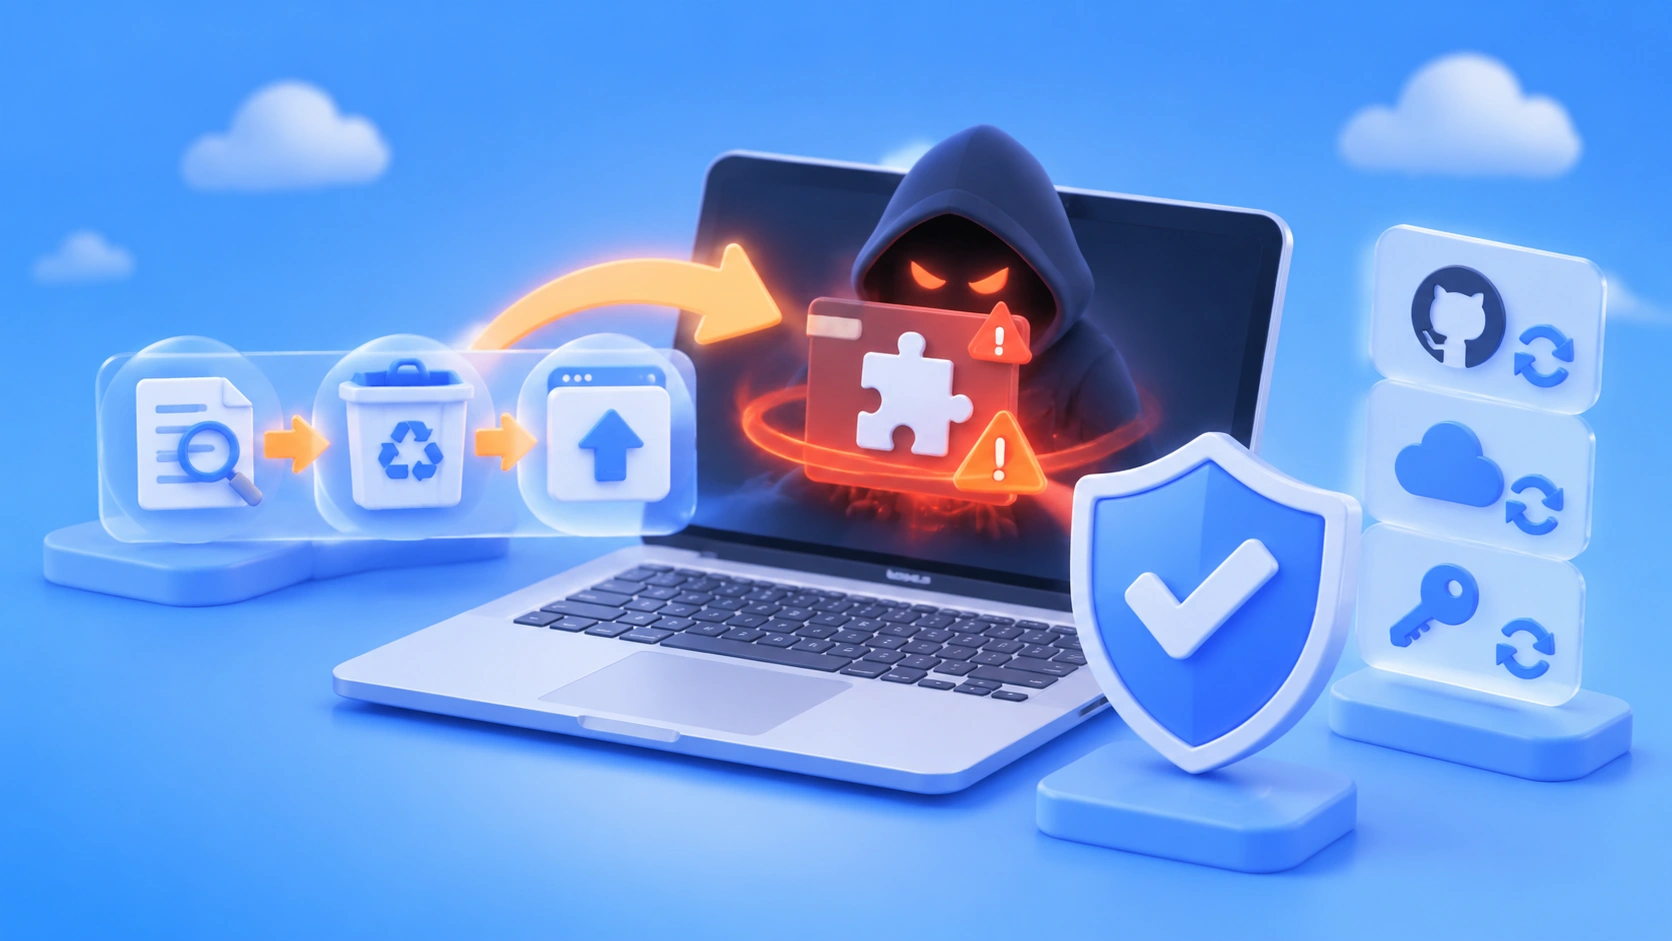
Keterangan: Rantai pintu belakang terdiri dari enam langkah. Menghapus ekstensi hanya menghentikan langkah pertama.
Ada tiga kesalahpahaman umum seputar insiden ini:
- “Nama paket resmi berarti build-nya juga resmi”: Nama paket dan identitas penerbitnya memang resmi, tetapi build tersebut tidak dibuat oleh Anthropic. Di Open VSX juga ada versi 2.1.312 yang bersih, dirilis pada 27 Oktober. Nomor versinya sama, tetapi sumber dan keamanannya berbeda.
- “Hanya versi 2.1.313 yang bermasalah”: Versi 2.1.312 di marketplace Cursor juga berbahaya.
- “Menghapus atau memperbarui ekstensi sudah cukup”: Menurut pengumuman Cursor, menghapus ekstensi saja mungkin tidak cukup karena payload meninggalkan skrip persistensi yang berjalan secara independen.
Pemeriksaan dan Pembersihan Backdoor Ekstensi Claude Code dalam 5 Langkah
Lakukan lima langkah berikut secara berurutan. Tiga langkah pertama untuk pemeriksaan, langkah keempat untuk pembersihan, dan langkah kelima untuk penyelesaian. Setiap langkah menjelaskan apa yang perlu dilakukan dan cara memastikan langkah tersebut selesai.
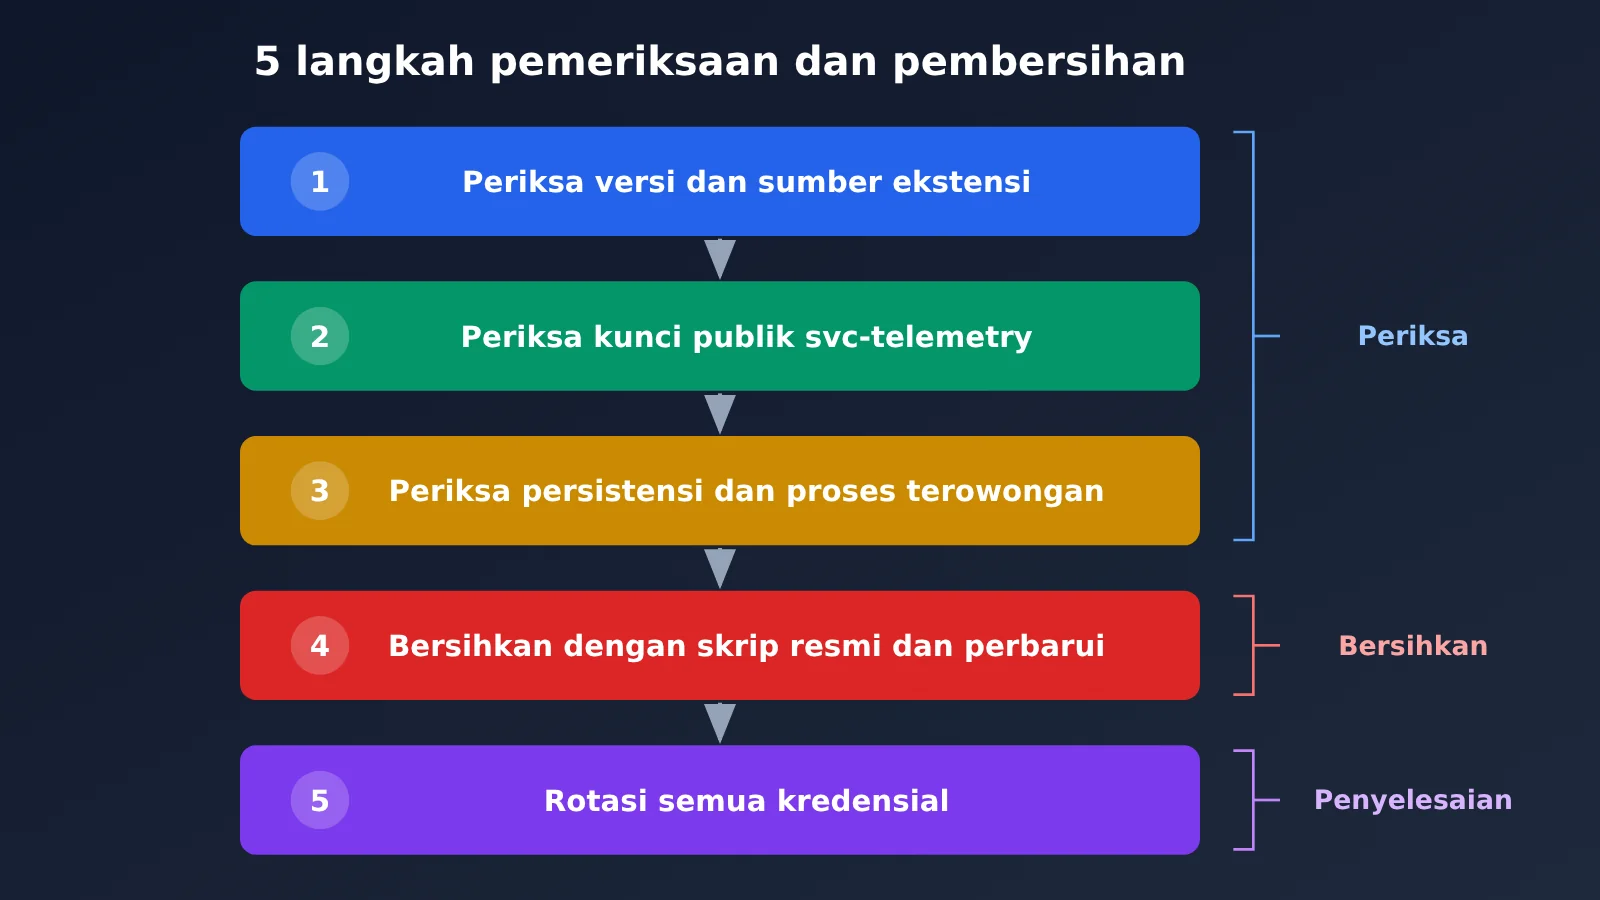
Keterangan: Alur 5 langkah; rotasi kredensial pada langkah kelima tidak boleh dilewatkan.
① Periksa versi dan sumber ekstensi. Buka panel ekstensi Cursor, cari Claude Code, lalu periksa nomor versi dan penerbitnya. Setelah itu, periksa direktori ~/.cursor/extensions/ di terminal (di Windows, lokasinya %USERPROFILE%\.cursor\extensions\). Cari folder yang namanya mengandung anthropic.claude-code-2.1.312 atau 2.1.313. Sekalipun sekarang sudah menggunakan versi baru, sisa direktori versi lama menunjukkan bahwa Anda mungkin pernah memasangnya selama periode terdampak.
② Periksa kunci publik svc-telemetry. Di macOS dan Linux, jalankan grep -n svc-telemetry ~/.ssh/authorized_keys. Di Windows, periksa kedua file %USERPROFILE%\.ssh\authorized_keys dan C:\ProgramData\ssh\administrators_authorized_keys. Kode berbahaya memeriksa apakah string svc-telemetry ada di dalam file, jadi memeriksa komentar saja tidak cukup. Sebaiknya jalankan juga ssh-keygen -lf ~/.ssh/authorized_keys untuk menampilkan sidik jari semua kunci publik, lalu bandingkan satu per satu dengan sidik jari penyerang SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk.
③ Periksa persistensi dan proses tunnel. Lokasi yang perlu diperiksa berbeda pada setiap sistem:
- macOS:
~/Library/LaunchAgents/com.apple.sysmond.plist,~/.config/.smt,~/.config/.smtk, serta file.stk_*di direktori sementara. Nama LaunchAgent ini menyamar sebagai komponen sistem Apple, padahal sebenarnya merupakan item yang dijalankan saat startup di tingkat pengguna. - Windows: Jalankan
schtasks /query /tn SysMonuntuk memeriksa tugas terjadwal; periksasysmon.cmddi folder startup, serta%USERPROFILE%\.config\smt.cmddan%TEMP%\.stk_*. - Linux: Jalankan
crontab -l, lalu cari entri yang berisi@rebootdan mengarah ke~/.config/.smt. - Semua platform: Periksa apakah ada proses
sshatauautosshdengan parameter-R '*:0:localhost:22'.
| Langkah | Yang dilakukan | Kriteria selesai |
|---|---|---|
| ① Sumber ekstensi | Periksa panel ekstensi dan ~/.cursor/extensions/ |
Tidak ada direktori 2.1.312 / 2.1.313, versi saat ini ≥ 2.1.314 |
| ② Kunci publik | Cari svc-telemetry dan bandingkan sidik jari |
Tidak ada kecocokan di kedua jenis authorized_keys |
| ③ Persistensi | Periksa plist / SysMon / cron / proses tunnel | File tidak ada, tidak ada proses ssh dengan parameter -R |
| ④ Pembersihan | Jalankan skrip resmi Cursor dan perbarui | Skrip selesai dengan status 0, lalu pemeriksaan ulang ①②③ tidak menemukan apa pun |
| ⑤ Kredensial | Rotasi kredensial Git, CI, cloud, SSH, dan kunci API | Kredensial lama dinonaktifkan, log pemanggilan tidak menunjukkan anomali |
④ Jika terdampak, jalankan skrip resmi untuk membersihkannya. Jika salah satu pemeriksaan pada ② atau ③ menunjukkan adanya masalah, ikuti pengumuman Cursor. Pengguna macOS dapat mengunduh cursor.com/static/security/claude-code-extension/remediate-macos.sh, lalu menjalankan bash remediate-macos.sh sebagai pengguna yang terdampak (jangan gunakan root). Pengguna Windows dapat mengunduh remediate-windows.ps1, membuka PowerShell dengan opsi “Jalankan sebagai administrator”, lalu menjalankan powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1. Unduh skrip hanya dari situs resmi Cursor dan jangan gunakan alat “pembersihan sekali klik” yang asalnya tidak jelas. Skrip akan menghapus ekstensi berbahaya, mekanisme persistensi, proses tunnel, dan kunci publik penyerang; jika masih ada yang tersisa, skrip akan keluar dengan status non-0. Setelah pembersihan, perbarui ekstensi ke versi di atas 2.1.314. Per 31 Oktober, versi 2.1.316 sudah bisa langsung dipasang.
⑤ Rotasi kredensial. Kredensial yang perlu dirotasi mencakup token GitHub / GitLab, token CI/CD, Access Key penyedia cloud, kunci privat SSH, token npm / PyPI, serta kunci API APIYI apiyi.com yang dikonfigurasi di mesin tersebut. Lakukan rotasi dari mesin yang tepercaya. Jika log SSH menunjukkan bahwa tunnel memang pernah digunakan, Phorion menyarankan untuk membangun ulang host. Langkah ini lebih aman daripada membersihkan setiap komponen satu per satu.
Mengapa backdoor Claude Code tetap perlu diperiksa meski sebagian besar mesin tidak diakses
Mari mulai dari kabar yang relatif baik. Menurut analisis Phorion, kode berbahaya itu sendiri memiliki bug yang membuat layanan SSH gagal diaktifkan pada sebagian besar host.
Di macOS, skrip menjalankan systemsetup -getremotelogin dengan hak akses pengguna biasa. Hasilnya adalah pesan bahwa perintah tersebut memerlukan hak administrator, tetapi kode keluarnya tetap 0. Skrip hanya memeriksa apakah output mengandung Off. Karena pesan itu tidak mengandung kata tersebut, skrip keliru menganggap Remote Login sudah aktif dan melewatkan langkah untuk mengaktifkan SSH. Di Windows, perintah PowerShell untuk memasang OpenSSH Server diserahkan ke fungsi bantuan yang menggunakan /bin/sh secara hard-coded. Windows standar tidak memiliki /bin/sh, jadi langkah ini kemungkinan besar gagal. Cursor juga menyebutkan bahwa langkah untuk mengaktifkan layanan SSH dan membuat tunnel akan gagal, kecuali Cursor dijalankan dengan hak administrator—situasi yang jarang terjadi.
Namun, bukan berarti tidak ada masalah. Kunci publik, skrip persistensi, dan beacon pengintaian sudah terpasang. Ibaratnya, alat pembuka kunci pelaku rusak sehingga banyak pintu tidak terbuka. Namun, kuncinya sudah tertancap di lubang kunci dan akan dicoba lagi setiap 60 detik.
| Kategori | Indikator (IOC, sudah di-defang) | Keterangan |
|---|---|---|
| Jaringan | 134[.]209[.]82[.]225:22, nama pengguna tunnel |
Tujuan reverse SSH tunnel |
| Jaringan | 134[.]209[.]82[.]225:8099/beacon |
Beacon HTTP tanpa enkripsi yang mengirimkan informasi host |
| Kunci publik | Komentar svc-telemetry |
Ditulis ke authorized_keys |
| Sidik jari | SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk |
Sidik jari kunci publik penyerang |
| Kunci privat tunnel | SHA256:KOAU57+ZG6u3MG4WwzPzPX2O5YEe9qdOC1Bl+6MVyDQ |
File .stk_* yang ditulis ke direktori sementara |
| File | SHA-256 extension.js diawali dengan ecb58cb2 |
File utama ekstensi berbahaya; nilai lengkapnya ada di pengumuman Cursor |
Keterangan: Tangkapan layar tabel hash VSIX berbahaya (ditambahkan pada tahap penyuntingan).
Beberapa situasi berikut perlu mendapat perhatian khusus:
- Remote Login memang sudah aktif. Jika Remote Login pernah diaktifkan di Mac melalui “Pengaturan Sistem → Umum → Berbagi”, atau
Get-Service sshddi Windows menunjukkan layanan sedang berjalan, backdoor memiliki kondisi yang diperlukan untuk digunakan. - Server yang tidak aktif bukan berarti mesin sudah bersih. Server penyerang saat ini tidak berfungsi, tetapi skrip persistensi akan terus mencoba terhubung. Jika tidak dibersihkan, mesin tersebut tetap berada dalam kondisi tidak aman.
- Periksa log login SSH. Di macOS, jalankan
log show --predicate 'process == "sshd"' --last 7d; di Linux, periksa/var/log/auth.log; di Windows, periksa log OpenSSH/Operational di Event Viewer. Cari terutama catatan autentikasi berhasil yang berasal dari127.0.0.1atau::1dan menggunakan kunci publik svc-telemetry. Jika ada satu saja, anggap mesin sudah diakses dan pertimbangkan untuk membangun ulang host.
Kode berbahaya itu juga mengumpulkan nama host, nama pengguna, informasi sistem, direktori kerja, email global Git, IP publik, serta nama hingga 40 variabel lingkungan. Kesimpulan Phorion jelas: bug tersebut mengurangi kemungkinan mesin diakses, tetapi tidak bisa dijadikan pertahanan.
Perlukah mengganti kunci APIYI setelah ekstensi Claude Code disusupi?
Ya, perlu. Kode berbahaya tersebut mengumpulkan nama variabel lingkungan yang mengandung KEY, TOKEN, SECRET, PASS, AWS, atau GCP. Meski tidak langsung membaca nilainya, penyerang sudah tahu kredensial apa saja yang ada di mesin Anda. Jika tunnel berhasil digunakan, penyerang dapat membaca nilai variabel lingkungan, file konfigurasi, dan riwayat shell secara interaktif. Jadi, jika mesin Anda pernah memasang versi 2.1.312 atau 2.1.313 selama periode terdampak, anggap kunci APIYI apiyi.com yang dikonfigurasi di mesin tersebut mungkin telah terekspos.
Perlu diperjelas: APIYI tidak diretas. Risikonya adalah kunci di mesin lokal Anda mungkin terbaca secara tidak langsung. Jadi, yang perlu dilakukan adalah merotasi kunci, tanpa perlu panik. Berikut langkah-langkahnya:
| Langkah | Tindakan | Verifikasi |
|---|---|---|
| 1 | Buka halaman token di konsol api.apiyi.com/token |
Daftar kunci yang ada terlihat |
| 2 | Klik “Tambah” di kanan atas, lalu pilih grup ClaudeCode untuk kunci Claude Code |
Kunci baru yang diawali sk- berhasil dibuat |
| 3 | Ubah ANTHROPIC_AUTH_TOKEN menjadi kunci baru, dan pertahankan ANTHROPIC_BASE_URL sebagai https://api.apiyi.com |
Pengaturan env di ~/.claude/settings.json juga diperbarui |
| 4 | Buka ulang terminal dan mulai ulang Claude Code | Percakapan dan pemanggilan dapat berjalan normal |
| 5 | Kembali ke halaman token, lalu nonaktifkan atau hapus kunci lama | Status kunci lama berubah menjadi nonaktif |
| 6 | Periksa log pemanggilan | Tidak ada penggunaan model yang tidak biasa atau konsumsi pada waktu yang mencurigakan |
Jika skrip Anda menggunakan antarmuka yang kompatibel dengan OpenAI, jangan lupa ganti juga kunci yang terkait dengan base_url="https://api.apiyi.com/v1" di kode. Setelah itu, kirim satu permintaan uji dengan kunci baru untuk memastikan kunci tersebut berfungsi. Jika kunci lama masih digunakan di mesin atau proyek lain, ganti semuanya satu per satu—jangan hanya mengubah satu mesin.
🎯 Praktik terbaik: Halaman token APIYI apiyi.com mendukung pengaturan batas saldo dan masa berlaku untuk setiap kunci. Sebaiknya kelola kunci dengan prinsip “satu mesin satu kunci” dan pisahkan kunci untuk pengembangan dan produksi. Dengan begitu, jika kejadian serupa terulang, Anda hanya perlu menonaktifkan kunci yang terdampak.
Perlu ditekankan juga: bukan hanya kunci APIYI yang perlu dirotasi. Token GitHub / GitLab, kunci CI, Access Key penyedia cloud, kunci privat SSH, dan token npm / PyPI juga harus dirotasi. Lakukan semua proses ini dari mesin yang tepercaya.
FAQ: Ekstensi Claude Code yang Disusupi
Q1: Saya hanya menggunakan marketplace resmi VS Code. Apakah saya terdampak?
Saat ini tidak ada bukti yang menunjukkan bahwa Anda terdampak. Satu-satunya sumber distribusi yang dapat diverifikasi adalah Cursor Marketplace. Versi 2.1.313 yang berbahaya tidak ditemukan di marketplace Microsoft maupun Open VSX.
Q2: Saya hanya menggunakan Claude Code CLI, bukan ekstensi IDE. Apakah saya terdampak?
Tidak, Anda tidak terdampak oleh insiden ini. Paket CLI di npm tidak disusupi; yang terdampak hanya VSIX ekstensi di marketplace Cursor.
Q3: Saya menggunakan Cursor, tetapi tidak memasang ekstensi Claude Code. Apakah saya terdampak?
Tidak. Kode berbahaya hanya dijalankan saat ekstensi tersebut dimuat. Jika tidak yakin, cari `svc-telemetry` sesuai langkah ②. Pengecekan ini hanya memerlukan beberapa detik.
Q4: Apakah saya sudah aman setelah memperbarui ke 2.1.314?
Pembaruan hanya mencegah Anda terdampak lagi di kemudian hari. Kunci publik dan skrip persistensi yang sudah ditulis, serta informasi yang sudah bocor, tidak akan hilang setelah pembaruan. Anda tetap perlu mengikuti langkah ②③④⑤.
Q5: Apakah sebaiknya saya memasang 2.1.316 sekarang?
Boleh. Per 31 Oktober, 2.1.316 adalah versi terbaru di GitHub Releases. Versi 2.1.314 dan 2.1.316 sama-sama bersih. Tidak adanya versi 2.1.315 di antaranya adalah hal yang normal.
Q6: Apakah saya perlu menginstal ulang sistem?
Jika hanya ditemukan kunci publik atau mekanisme persistensi, biasanya cukup jalankan skrip resmi dan lakukan pemeriksaan ulang. Jika log SSH menunjukkan bahwa terowongan memang pernah digunakan, Phorion menyarankan untuk membangun ulang host, karena tindakan penyerang setelah masuk tidak dapat diketahui dari sampel yang ada.
Q7: Apakah 5.000 orang adalah jumlah pengguna yang dipastikan terdampak?
Bukan. Cursor menyebutkan “hingga 5.000 pengguna”, yaitu perkiraan pengguna yang terpapar melalui unduhan dan pembaruan otomatis, bukan jumlah infeksi yang terkonfirmasi. Cursor menyatakan akan menghubungi pengguna yang terdampak secara langsung.
Q8: Apakah komputer saya bisa dikendalikan dari jarak jauh?
Karena bug yang disebutkan sebelumnya, layanan SSH di sebagian besar host macOS dan Windows tidak aktif. Server penyerang juga sudah tidak beroperasi. Namun, jika fitur login jarak jauh Anda sebelumnya sudah aktif, risikonya nyata. Periksa log SSH untuk mengetahui apakah ada yang pernah masuk.
Q9: Apakah kunci APIYI saya bisa bocor?
Platform APIYI sendiri tidak diretas. Risikonya adalah variabel lingkungan di komputer Anda mungkin telah dibaca. Karena itu, sebaiknya buat kunci baru di api.apiyi.com/token, perbarui konfigurasi, lalu nonaktifkan kunci lama.
Poin Penting Penyusupan Ekstensi Claude Code
- Versi yang terdampak: 2.1.312 dan 2.1.313 di marketplace Cursor. Kanal resmi lainnya tidak terdampak.
- Dijalankan saat dimuat: Ekstensi tidak perlu digunakan; cukup dimuat agar backdoor tertanam.
- Tiga jejak: Kunci publik di
authorized_keys, skrip persistensi, dan informasi yang dikirim kembali melalui beacon. - Sebagian besar pengguna tidak mengalami akses masuk: Penyebabnya adalah bug dalam kode berbahaya, tetapi ini bukan alasan untuk melewatkan pemeriksaan.
- Cara membersihkan: Jalankan skrip resmi, tingkatkan ke versi 2.1.314 atau lebih baru, dan bangun ulang host jika diperlukan.
- Langkah akhir untuk kredensial: Rotasi kredensial Git, CI, cloud, SSH, dan kunci APIYI.
Referensi
- Pengumuman keamanan Cursor: Versi terdampak, IOC, dan skrip pembersihan
- Tautan:
cursor.com/blog/claude-code-extension-security-notice - Analisis teknis Phorion: Analisis kode berbahaya dan bug
- Tautan:
phorion.io/blog/offical-claude-code-vsx-compromise - Analisis StepSecurity: Pemeriksaan registry dan versi
- Tautan:
stepsecurity.io/blog/claude-code-extension-trojanized - Claude Code GitHub Releases: Catatan versi resmi
- Tautan:
github.com/anthropics/claude-code/releases
Ringkasan
Yang membuat insiden ini berbeda adalah versi berbahaya menggunakan nama paket resmi. Jadi, berpatokan pada penerbit resmi saja tidak cukup. Urutan penanganan yang disarankan: periksa versi dan sumber ekstensi, lalu periksa kunci publik dan mekanisme persistensi. Jika menemukan tanda yang cocok, jalankan skrip resmi, lalu rotasi semua kredensial dari mesin tepercaya. Pengguna APIYI juga bisa memanfaatkan kesempatan ini untuk menata ulang pengelompokan, kuota, dan masa berlaku kunci dengan prinsip “satu mesin, satu kunci”. Untuk panduan konfigurasi, lihat dokumentasi manajemen token APIYI di apiyi.com.
Penulis: Tim teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama situs resmi APIYI. Untuk konfigurasi integrasi Claude Code, lihat pusat dokumentasi di docs.apiyi.com
Kali ini, mengganti versi saja tidak cukup. Yang benar-benar perlu dibereskan adalah kunci, mekanisme persistensi, dan kredensial.